
ComparisonDNS filtering alternatives
Cloudflare Gateway vs Purple Shield per il WiFi della sede
Decida se Cloudflare Gateway o Purple Shield debba filtrare il DNS sulle reti della Sua sede, basandosi su una sola domanda: è possibile registrare i dispositivi? Può valutare entrambe le soluzioni in base a otto criteri, verificare dove sia importante una policy per SSID e per VLAN e pianificare una migrazione in sei...
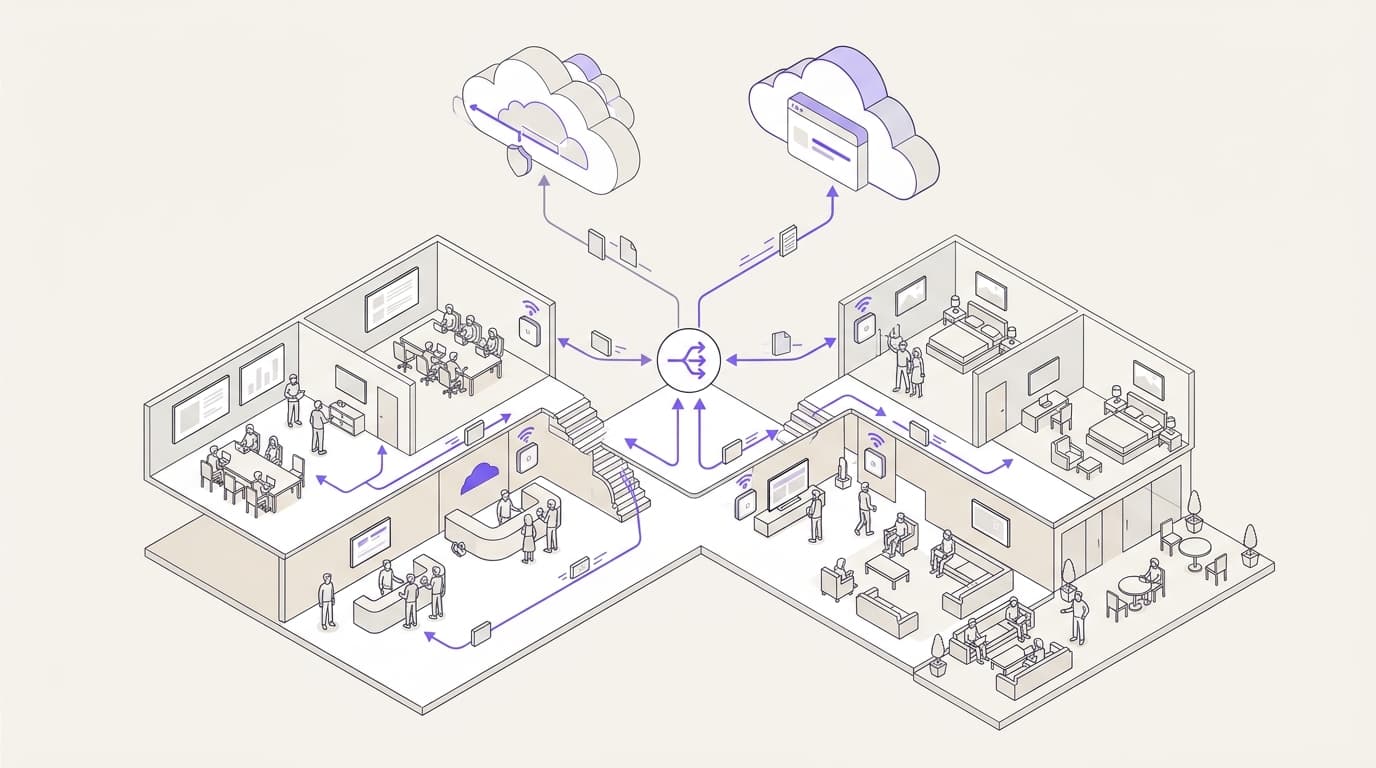
Per il WiFi ospiti delle strutture, Purple Shield è la scelta migliore. Filtra il DNS per SSID, VLAN e sede da un'unica dashboard, non richiede alcun client sui dispositivi dei visitatori ed è attivo presso Whitbread e AGS Airports. Cloudflare Gateway è progettato per uno scopo diverso: gestire i dispositivi del personale gestiti che eseguono il client WARP all'interno di un perimetro Cloudflare Zero Trust.
Cloudflare Gateway o Purple Shield: quale scegliere per una struttura?
Il verdetto per le strutture ricettive e i luoghi pubblici è Shield, a una condizione: che i dispositivi da proteggere siano dispositivi non gestiti direttamente da te. Questo include quasi tutte le reti ospiti, le reti residenziali per immobili Build-to-Rent (BTR) e alloggi studenteschi, oltre alla maggior parte delle reti del personale nei settori hospitality e retail.
L'elemento determinante è il controllo del dispositivo. Cloudflare Gateway è il motore di filtraggio all'interno di Cloudflare One, la piattaforma Zero Trust di Cloudflare. Le sue policy DNS possono applicarsi all'intero sito. Tuttavia, le sue regole di identità, le policy di rete e l'ispezione HTTP dipendono dal Cloudflare One Client (precedentemente WARP) in esecuzione su ciascun dispositivo. Puoi registrare il laptop di un dipendente; non puoi registrare il telefono di un ospite nella hall di un hotel o il tablet di un passeggero al gate di imbarco.
Shield funziona invece a livello di rete. Si tratta di un sistema DNS protettivo. Ogni dispositivo connesso all'SSID (il nome della rete) richiede a Shield di risolvere un dominio. Shield rifiuta qualsiasi elemento dannoso o non conforme alla policy prima ancora che la connessione venga aperta. Non viene installato nulla sul dispositivo. È possibile impostare una policy per SSID, VLAN e sede in un'unica dashboard, direttamente sul WiFi già in uso.
Alcune strutture limitano il filtraggio ai laptop aziendali gestiti già registrati su WARP. Gateway rileva quel traffico. Shield copre quindi ogni rete della struttura che tali laptop condividono con ospiti, residenti e visitatori.
- Fino al 44%in meno di dati con l'ad blockingDati Purple
- Fino al 62%in meno di query DNSDati Purple
- 500M+utenti e accessi all'annoPurple
- 80.000+strutture in 90 paesiPurple
Quali criteri determinano la scelta tra Cloudflare Gateway e Shield?
Abbiamo valutato entrambi i prodotti in base a otto criteri. Ciascuno corrisponde a una domanda che i team IT delle strutture si pongono quando definiscono la propria selezione. Abbiamo utilizzato la documentazione pubblica ufficiale di ciascun fornitore: la documentazione per sviluppatori Cloudflare One per Gateway, e il materiale di prodotto e i dati sui clienti di Purple per Shield.
- Posizionamento. In quale punto della connessione agisce il filtro e cosa può o non può vedere.
- Requisiti del dispositivo. Se il dispositivo di un visitatore necessita di un client, un profilo o un certificato.
- Unità di policy. Se è possibile impostare una policy differente per SSID, VLAN e sede.
- Identità. In che modo le regole seguono una persona anziché una rete.
- Threat intelligence. Con quale rapidità vengono individuati i nuovi domini dannosi.
- Effetto sulla larghezza di banda. Se il filtraggio riduce il carico di dati e DNS sui collegamenti della sede con risorse limitate.
- Hardware. Ciò di cui il prodotto ha bisogno dagli access point e dai firewall già in vostro possesso.
- Design centre. L'ambiente per cui ciascun prodotto è stato progettato e chi lo gestisce quotidianamente.
Perché il posizionamento viene prima di tutto
Il DNS è il primo passo di quasi ogni connessione. Un dispositivo deve trasformare un nome di dominio in un indirizzo IP prima di poter aprire una sessione. Un resolver DNS protettivo rifiuta di rispondere per un dominio di phishing o malware. Nessun pacchetto raggiunge la destinazione.
Un firewall vede la sessione solo dopo che il dispositivo ha già ottenuto un indirizzo. Il traffico crittografato nasconde poi la maggior parte di ciò che servirebbe al firewall per valutarlo. Il filtraggio DNS intercetta ciò che sfugge a un firewall perché agisce prima. Il National Cyber Security Centre del Regno Unito gestisce un servizio DNS protettivo per il settore pubblico basato sullo stesso principio.
Sia Gateway che Shield operano a questo livello di resolver, così come Cisco Umbrella. Ne parliamo in Shield vs Cisco Umbrella e in un'alternativa a Cisco Umbrella per il WiFi ospiti. Umbrella offre anche un modulo di roaming per i dispositivi gestiti, quindi la questione del controllo dei dispositivi si applica anche ad esso.
Due corsie mostrano uno smartphone di un visitatore filtrato da Shield sulla rete della sede e un laptop aziendale filtrato da Cloudflare Gateway tramite il client WARP.
Connections
- Smartphone del visitatore su SSID ospiti to SSID e VLAN (si connette)
- SSID e VLAN to DNS protettivo Shield (query DNS)
- DNS protettivo Shield to Il dominio dannoso non viene mai risolto (bloccato)
- Laptop aziendale con client WARP to Cloudflare Gateway (DoH e traffico con proxy)
- Dispositivi non registrati to Cloudflare Gateway (nessuna identità)
Come si confrontano Cloudflare Gateway e Shield in base a ciascun criterio?
La matrice valuta entrambi i prodotti in base ai otto criteri citati in precedenza. La colonna Cloudflare si basa unicamente sulla documentazione ufficiale di Cloudflare. La colonna Shield utilizza il materiale informativo di prodotto di Purple e i dati dei clienti citati.
| Criterio | Cloudflare Gateway | Purple Shield |
|---|---|---|
| Posizionamento | Risolutore DNS per sedi registrate; proxy di rete e HTTP per il traffico inviato tramite WARP | Risolutore DNS per ogni dispositivo sulla rete, prima dell'apertura di qualsiasi connessione |
| Requisito dispositivo | Nessuno per i criteri DNS della sede; client WARP per criteri di identità, rete e HTTP | Nessuno su qualsiasi dispositivo che ottiene il DNS dalla rete |
| Unità di criterio | Sede DNS, abbinata tramite IPv4 di origine, un indirizzo IPv6 dedicato o un nome host DoH | SSID, VLAN e sede, impostati in un'unica dashboard |
| Identità | Microsoft Entra ID, Okta o Google Workspace tramite registrazione WARP | Con Purple Access, l'identità assegna ogni persona a una VLAN e Shield applica i criteri di tale VLAN |
| Threat intelligence | Categorie di sicurezza create dai dati di rete Cloudflare | Minacce segnalate prima dell'apertura delle connessioni (dati Purple) |
| Effetto sulla banda | Blocco per categoria o elenco di domini personalizzati; nessun dato sulla larghezza di banda pubblicato | Fino al 44% di dati in meno e fino al 62% in meno di query DNS (dati Purple) |
| Hardware | Nessuno necessario per i criteri DNS; qualsiasi rete in grado di inoltrare il DNS | Hardware agnostic: Cisco Meraki, HPE Aruba, Ruckus, Juniper Mist, Ubiquiti UniFi, Cambium, Extreme Networks, Fortinet |
| Design centre | Dispositivi e app aziendali gestiti all'interno di Cloudflare One | Rete per ospiti, personale e strutture multi-tenant presso Whitbread, AGS Airports e St George's Healthcare NHS Trust |
Leggere la matrice per riga, non per colonna. Le righe più forti di Gateway sono l'identità e la profondità di ispezione, ed entrambe dipendono da WARP. Le righe più forti di Shield sono i requisiti del dispositivo, l'unità di criterio e l'effetto sulla larghezza di banda. Questi tre elementi determinano i risultati sulle reti ricche di dispositivi che non gestirai mai.
In cosa si differenziano all'atto pratico Cloudflare Gateway e Shield?
Dispositivi degli ospiti che non puoi registrare
Un ospite di un hotel, un passeggero di un treno o un tifoso allo stadio non installeranno un client di sicurezza solo per leggere le notizie. Gateway può comunque filtrare il loro DNS tramite un criterio basato sulla posizione. Tale criterio non può vedere chi sono, ispezionare il traffico HTTP o applicare regole di rete. In pratica, il filtraggio DNS di Cloudflare su una rete ospiti copre i domini, non le identità.
Shield è stato creato appositamente per questo tipo di rete. Ogni dispositivo che accetta il DNS da DHCP riceve la policy dell'SSID, che si tratti di uno smartphone, di una console da gioco o di una smart TV in un appartamento BTR. Nulla cambia sul dispositivo. Non serve alcun supporto tecnico quando un visitatore chiede perché la propria app bancaria mostra un avviso di certificato.
Quest'ultimo punto è fondamentale per l'ispezione HTTP di Gateway. La decrittografia TLS richiede che il certificato radice di Cloudflare sia ritenuto affidabile dal dispositivo. Puoi distribuire un certificato su un laptop gestito. Non puoi distribuirlo sul dispositivo mobile di un visitatore, e non dovresti nemmeno provarci.
Diverse reti dietro un'unica connessione
Una struttura tipica gestisce un SSID ospiti, un SSID personale e una VLAN di back-office dietro un'unica connessione Internet. Una VLAN, o LAN virtuale, è una rete logicamente separata su switch e access point condivisi. Ogni rete necessita di una policy differente. La rete ospiti potrebbe bloccare contenuti per adulti e annunci pubblicitari. Il WiFi del personale potrebbe consentire lo streaming per motivi di formazione. Una VLAN per i pagamenti rientrante nell'ambito PCI-DSS richiede la lista di restrizioni più rigida in assoluto.
Gateway identifica una posizione IPv4 tramite il suo indirizzo di origine pubblico. Tre reti che escono tramite un unico indirizzo appaiono come un'unica posizione. Per suddividerle sono necessari IP di uscita separati o forwarder locali che inviano ciascuna VLAN a un hostname DNS over HTTPS (DoH) differente. Il DoH è definito nello standard RFC 8484.
Shield imposta la policy per SSID e VLAN direttamente all'interno della dashboard. Laddove le VLAN segmentate condividono un'unica connessione, un relay leggero inoltra le relative richieste, in modo che ciascuna rete mantenga la propria policy e i report mostrino l'IP interno di ciascun dispositivo.
Velocità delle minacce e larghezza di banda su collegamenti molto trafficati
Entrambi i prodotti bloccano i domini dannosi noti. La differenza risiede nella tempestività e nei vantaggi collaterali. I dati di Purple mostrano che Shield segnala le minacce prima ancora che le connessioni vengano aperte. Un nuovo dominio di phishing di solito causa danni nei suoi primi giorni di vita, quindi intercettare tempestivamente i domini dannosi fa la differenza.
La larghezza di banda è l'altro elemento di scarto. I collegamenti nelle strutture sono condivisi da centinaia di dispositivi nei momenti di picco. Con il blocco degli annunci attivo, Shield riduce l'utilizzo dei dati fino al 44% e le query DNS fino al 62% (dati Purple). Gateway può bloccare i domini pubblicitari per categoria o tramite un elenco personalizzato. Cloudflare non pubblica una cifra equivalente per la larghezza di banda.
Chi gestisce la policy
Cloudflare One è una console Zero Trust completa. Copre gli accessi, il gateway, la postura dei dispositivi e molto altro. Tale ampiezza si adatta a un team di sicurezza centralizzato. Un responsabile delle operazioni di una struttura che deve modificare la policy per gli ospiti durante un fine settimana di conferenze si trova ad attraversare una console molto più complessa di quanto richiesto dall'attività.
Shield offre a quel responsabile un'unica dashboard e una policy per SSID, VLAN e struttura. L'IT centrale definisce comunque le impostazioni predefinite e le regole di base. I team locali delle strutture possono apportare modifiche rimanendo all'interno di questi limiti senza doversi far carico di un progetto Zero Trust.
Qual è la collocazione di Purple Shield all'interno dell'infrastruttura di una struttura?
Shield è il filtro DNS protettivo e dei contenuti per qualsiasi rete gestita. Funziona in due modi. Puoi eseguirlo in modalità standalone su qualsiasi WiFi, a prescindere dall'hardware sottostante. Oppure puoi aggiungerlo a Purple Access, in modo che l'identità assegni ogni persona alla VLAN corretta e Shield filtri tale VLAN.
Come ciascuna opzione si adatta a una struttura
Purple Shield
Fits when
- Dispositivi di ospiti, residenti o fan che non puoi registrare
- Diverse SSID o VLAN che richiedono criteri differenti
- Hardware misto nell'intera infrastruttura
- Connessioni trafficate in cui il blocco degli annunci riduce i dati fino al 44%
- Team di struttura che necessitano di un'unica dashboard anziché di una console Zero Trust
Not when
- Infrastrutture in cui ogni endpoint è un dispositivo gestito che esegue il client WARP
Cloudflare Gateway
Fits when
- Laptop del personale già registrati con il client WARP
- Un'implementazione Cloudflare One esistente per l'accesso alle applicazioni
Not when
- Dispositivi dei visitatori che non eseguiranno mai WARP
- Diverse reti dietro un unico IP pubblico
- Strutture il cui indirizzo IP pubblico cambia
Our recommendation: Esegui Purple Shield su ogni rete di ospiti, personale e multi-tenant della struttura. I dispositivi già registrati in WARP seguono i propri criteri, permettendo a Shield di colmare le lacune su ogni dispositivo non gestito.
Le implementazioni citate mostrano la versatilità della soluzione. Whitbread, proprietario di Premier Inn, esegue Shield su un'ampia struttura ricettiva. AGS Airports lo utilizza dove passeggeri e personale condividono reti di terminal affollate. St George's Healthcare NHS Trust lo impiega dove si connettono pazienti, visitatori e personale clinico.
Shield fa parte della piattaforma Purple più ampia: Guest WiFi, Staff WiFi e Multi-Tenant WiFi, in oltre 80.000 strutture in 90 paesi. Purple è certificata ISO 27001, Cyber Essentials e B Corp, ed è conforme al GDPR. Per un modello di sicurezza più ampio, inclusi IEEE 802.1X e WPA3 sulle reti del personale, consulta la nostra guida alla sicurezza WiFi enterprise.
Come vengono prezzati e gestiti Cloudflare Gateway e Shield?
L'unità di licenza incide sul costo finale più di qualsiasi cifra iniziale. Gateway è prezzato per utente (seat) all'interno dei livelli del piano Zero Trust di Cloudflare. Questo modello si adatta a una forza lavoro definita e gestita. I visitatori non corrispondono a un numero fisso di utenti, pertanto la logica basata sulle licenze per utente si adatta male alle reti delle strutture.
Shield viene preventivato in base alle tue sedi, reti, utenti e piano, con una prova gratuita di 30 giorni e senza hardware in fattura. Non ci sono prezzi pubblici; la pagina dei prezzi di Shield illustra la prova e le due modalità di acquisto.
| Cost element | Cloudflare Gateway | Purple Shield |
|---|---|---|
| Licence unit | Per seat, within Cloudflare Zero Trust plan tiers | Tailored quote on your sites, networks, users and plan; 30-day free trial |
| Software on devices | WARP client on each managed device for identity, network and HTTP policies | None |
| New hardware | None for DNS policies | None |
| Certificates | Cloudflare root certificate on devices for HTTP inspection | None; filtering happens at DNS |
| Per-venue setup | Register each location by source IP or DoH endpoint | Assign a policy to each SSID, VLAN and venue |
| Bandwidth effect | No published figure | Up to 44% less data with ad blocking |
| Skills needed | Zero Trust policy design, WARP rollout, certificate management | DNS settings on the network and policy choices in one dashboard |
I costi che non appaiono in fattura
I controlli più approfonditi di Gateway comportano costi di gestione che vanno oltre la licenza. Qualcuno deve distribuire WARP su ogni dispositivo gestito e mantenerlo aggiornato. Qualcuno deve gestire il certificato root per l'ispezione HTTP. Qualcuno deve registrare nuovamente le posizioni quando l'IP di una sede cambia. Nulla di tutto questo è sbagliato per una flotta aziendale, ma rappresenta un costo accessorio quando l'obiettivo è solo filtrare una rete ospiti.
Il costo di gestione di Shield riguarda esclusivamente le scelte dei criteri. Decidi cosa bloccare su ciascuna rete, esamini la dashboard e apporti le modifiche per singola sede. Il risparmio di banda funziona in senso opposto. Fino al 44% di dati in meno su un collegamento limitato può ritardare l'esigenza di un aggiornamento del circuito.
Cosa comporta il passaggio da Cloudflare Gateway a Shield?
Il passaggio dai criteri di posizione di Gateway a Shield non richiede nuovo hardware e nessuna modifica sui dispositivi dei visitatori. Il lavoro consiste nel mappare i criteri, non nel ricostruire la rete. Segui questi passaggi in ordine.
- Inventario di Gateway. Elenca ogni posizione DNS, le reti sottostanti, le relative categorie, gli elenchi di blocco personalizzati e gli elenchi di consentiti.
- Mappatura su Shield. Associa ogni posizione a una sede Shield. Quindi suddividila negli SSID e nelle VLAN che Gateway non era in grado di distinguere.
- Ricreazione dei criteri. Configura il criterio di ciascuna rete nella dashboard di Shield. Copia esattamente gli elenchi di consentiti, poiché la loro mancanza è la prima causa di chiamate all'assistenza.
- Pilotaggio su una rete. Modifica il server DNS fornito da DHCP su un singolo SSID ospiti in una sola sede. Lascia tutto il resto su Gateway.
- Confronto dei risultati. Verifica i domini bloccati e le segnalazioni in un periodo rappresentativo, inclusa una giornata di picco.
- Migrazione per sede. Sposta le reti rimanenti sede per sede. Rimuovi ogni posizione Gateway dopo che le sue reti sono state migrate su Shield.
Due dettagli spesso mettono in difficoltà i team. I dispositivi che eseguono WARP inviano le richieste DNS direttamente a Gateway, mantenendo la policy di Gateway fino al ritiro del client. Pianifica questo passaggio separatamente. Inoltre, verifica se i firewall della sede reindirizzano o bloccano il DNS in uscita. Una regola creata per Gateway potrebbe dover essere aggiornata in modo che le query raggiungano Shield.
Il rollback è semplice. Reimposta il DHCP sui precedenti parametri DNS sulla VLAN interessata. Mantieni configurata la posizione di Gateway finché ciascuna sede non funziona correttamente su Shield.
Se stai sostituendo anche un resolver più datato, si applicano gli stessi passaggi. Le nostre guide alle alternative OpenDNS per WiFi aziendale e alternative CleanBrowsing coprono questi punti di partenza.
Come scegliere tra Cloudflare Gateway e Shield?
Utilizza una sola regola decisionale. Conta i dispositivi su ciascuna rete che non puoi registrare. Se quel numero è superiore a zero, quella rete necessita di un filtraggio che funzioni senza un client. Questo significa Shield.
Quindi applica tre verifiche.
- Diverse reti, un'unica connessione? Se le VLAN per ospiti, personale e pagamenti condividono un unico IP pubblico, hai bisogno di policy per-SSID e per-VLAN. Questa è l'unità nativa di Shield.
- IP pubblici dinamici? Se le sedi utilizzano connessioni in cui l'ISP modifica l'indirizzo, l'associazione delle sedi tramite IP di origine comporta un lavoro continuo. Con Shield, un relay presso la sede mantiene la policy legata alla rete anziché all'indirizzo.
- Connessioni limitate? Se i picchi di domanda mettono a dura prova il circuito, l'ad blocking di Shield riduce il traffico dati fino al 44%.
Gateway rimane parte dello schema in un caso. Se esegui già WARP su laptop gestiti all'interno di Cloudflare One, tali laptop mantengono la propria policy del dispositivo. Shield copre ogni rete che condividono con i visitatori.
Il tuo prossimo passo: scegli una sede con reti miste e mappa i relativi SSID e VLAN. Richiedi un preventivo per l'intera infrastruttura, o avvia una prova gratuita di 30 giorni, dalla pagina dei prezzi di Shield. Per una panoramica più ampia, leggi la nostra guida sulle alternative di filtraggio DNS.
Domande frequenti
Purple Shield è un'alternativa a Cloudflare Gateway per il WiFi ospiti?
Sì. Shield filtra il DNS per ogni dispositivo su un SSID ospiti senza richiedere un client. Copre i telefoni e i laptop che i controlli di Gateway dipendenti da WARP non possono raggiungere. Imposti una policy per SSID, VLAN e sede in un'unica dashboard. Whitbread e AGS Airports utilizzano oggi Shield sulle reti delle proprie sedi. Se ora utilizzi le policy di posizione di Gateway per gli ospiti, Shield le sostituisce con una granularità a livello di rete. Aggiunge inoltre l'ad blocking che riduce i dati fino al 44%.
Shield funziona con gli access point e i firewall che già possiedo?
Sì. Purple Shield è indipendente dall'hardware e non richiede nuovi dispositivi. Funziona su reti basate su Cisco Meraki, HPE Aruba, Ruckus, Juniper Mist, Ubiquiti UniFi, Cambium, Extreme Networks e Fortinet. È sufficiente indirizzare verso Purple Shield il server DNS fornito dalla rete, per SSID o VLAN. Purple Shield funziona in modalità autonoma su qualsiasi rete WiFi, oppure insieme a Purple Access. Purple è attivo in oltre 80.000 sedi in 90 Paesi.
Come si posiziona il prezzo di Purple Shield rispetto a Cloudflare Gateway?
Gateway ha un prezzo per utente all'interno dei piani Zero Trust di Cloudflare, ideale per una forza lavoro gestita e numerata. Purple Shield viene preventivato in base a sedi, reti, utenti e piano, con una prova gratuita di 30 giorni. Non ci sono prezzi pubblici; la pagina dei prezzi di Purple Shield illustra la prova e le due modalità di acquisto. Confronta la struttura oltre al costo nominale. I controlli di identità e HTTP di Gateway comportano anche un impegno per il rollout di WARP e la gestione dei certificati.
Posso eseguire Cloudflare Gateway e Purple Shield nella stessa sede?
Sì. Agiscono in punti diversi. Purple Shield filtra il DNS per ogni dispositivo sulle reti della sede. Un laptop con client WARP invia il proprio traffico DNS e proxy direttamente a Gateway, seguendo quindi la policy di Gateway. Mantieni Purple Shield su ogni rete ospiti, personale e multi-tenant. In questo modo, i dispositivi non gestiti non rimangono mai privi di filtro, mentre i laptop con WARP mantengono la propria policy di dispositivo.
Quanto sforzo richiede il passaggio da Cloudflare Gateway a Purple Shield?
Lo sforzo consiste nella mappatura delle policy, senza alcuna modifica all'hardware. È sufficiente copiare le categorie, le liste di blocco personalizzate e le liste di autorizzazione di Gateway. Quindi si mappa ogni posizione DNS su sedi, SSID e VLAN di Purple Shield. Successivamente, si modifica il server DNS fornito dal DHCP. Effettua prima un test su un SSID in una sede e confronta i risultati prima del passaggio definitivo. I dispositivi con WARP rimangono su Gateway finché non si dismette il client.
Purple Shield aiuta con GDPR e PCI-DSS sulle reti delle sedi?
Sì, come uno dei diversi controlli disponibili. Purple Shield applica policy separate per VLAN, consentendo a una VLAN di pagamento nell'ambito PCI-DSS di eseguire una lista più restrittiva rispetto al WiFi ospiti. Blocca i domini di phishing e malware prima dell'apertura di qualsiasi connessione. Purple è certificata ISO 27001 e Cyber Essentials, ed è conforme al GDPR. Sono comunque necessarie la segmentazione, lo standard 802.1X sulle reti del personale e WPA3 dove i dispositivi lo supportano.
I visitatori noteranno Purple Shield sul WiFi ospiti?
Nella maggior parte dei casi no. Non viene installato nulla sul dispositivo e non cambia nulla al momento dell'accesso. Un dominio bloccato non si carica, mentre i siti autorizzati funzionano normalmente. Con il blocco degli annunci attivo, le pagine trasferiscono meno dati. Purple registra fino al 44% di dati in meno e fino al 62% in meno di query DNS. Su una rete ospiti molto frequentata, questo margine va a vantaggio di ogni visitatore che condivide la connessione.
Il resolver pubblico per famiglie di Cloudflare svolge lo stesso lavoro di Purple Shield?
No. Il resolver 1.1.1.1 for Families di Cloudflare applica un blocco fisso per malware e contenuti per adulti a chiunque vi faccia riferimento. Non offre alcuna politica per singola sede e nessuna regola per SSID o VLAN. Inoltre, non dispone di elenchi di autorizzazione personalizzati né di reportistica per la tua struttura. Una sede necessita di regole diverse per le reti ospiti, del personale e degli inquilini. Ha anche bisogno di prove su ciò che è stato bloccato, funzionalità fornita dalla dashboard di Shield.
Key terms
- DNS protettivo
- Un resolver DNS ricorsivo che rifiuta di rispondere alle query per domini classificati come dannosi o contrari alle policy, impedendo al client di ricevere l'indirizzo IP. Il National Cyber Security Centre (NCSC) del Regno Unito gestisce un servizio di Protective DNS per il settore pubblico basato su questo principio. Sia Gateway che Shield operano a questo livello. Agisce prima dell'apertura di qualsiasi sessione, motivo per cui rileva le minacce sul traffico crittografato che sfuggono a un firewall.
- DNS su HTTPS (DoH)
- L'IETF RFC 8484, che trasporta query e risposte DNS all'interno di HTTPS, crittografandole e consentendo a un resolver di identificare un client tramite un hostname DoH univoco anziché tramite il suo IP di origine. Separare più VLAN dietro un unico IP pubblico in Gateway richiede forwarder locali che inviano ogni VLAN a un diverso hostname DoH, aggiungendo un lavoro di instradamento che Shield evita.
- Client WARP
- L'agente per dispositivi di Cloudflare che trasmette il DNS su DoH e indirizza via proxy il traffico di rete e HTTP a Cloudflare Gateway, associando il traffico a un utente registrato tramite un identity provider. Le regole di identità, le policy di rete e l'ispezione HTTP di Gateway dipendono tutte da WARP. È possibile registrare il laptop di un dipendente, ma non lo smartphone di un ospite nella hall di un hotel.
- Cloudflare Uno
- La piattaforma Zero Trust di Cloudflare, che unisce controllo degli accessi, filtraggio di Gateway e verifiche dello stato dei dispositivi in un'unica console, concessa in licenza per postazione all'interno dei livelli di piano. La sua ampiezza si adatta a un team di sicurezza centrale che gestisce un organico quantificato, ma introduce complessità di gestione nella console per il responsabile di una sede che deve modificare una policy per gli ospiti.
- Posizione DNS
- Un oggetto Gateway associato tramite indirizzo IPv4 di origine, indirizzo IPv6 dedicato o hostname DoH, al quale si applicano le policy DNS senza la necessità di un client sul dispositivo. È l'unico controllo di Gateway che si applica ai dispositivi non registrati degli ospiti e copre i domini, non le identità. Gli IP pubblici dinamici interrompono la corrispondenza.
- SSID
- Il Service Set Identifier definito nello standard IEEE 802.11, ovvero il nome della rete trasmesso da un access point e selezionato da un dispositivo al momento della connessione. Shield associa una policy di filtraggio direttamente a ciascun SSID, consentendo alle reti per ospiti, personale e tenant di disporre di regole distinte da un'unica dashboard.
- VLAN
- Una LAN virtuale definita dallo standard IEEE 802.1Q, che contrassegna i frame Ethernet per creare reti logicamente separate su switch e access point condivisi. Spesso le VLAN per ospiti, personale e pagamenti di una struttura escono tramite la stessa connessione. Shield applica i criteri per singola VLAN; Gateway le considera come un'unica sede.
- Ispezione TLS
- Decrittografia delle sessioni Transport Layer Security da parte di un proxy, che richiede che il certificato radice del proxy sia riconosciuto come attendibile nell'archivio certificati del dispositivo. L'ispezione HTTP di Gateway richiede il certificato radice Cloudflare su ciascun dispositivo. È possibile distribuirlo su un laptop aziendale gestito, ma non sul dispositivo di un visitatore.
- DHCP
- Il protocollo Dynamic Host Configuration Protocol, IETF RFC 2131, che assegna a ogni dispositivo che si connette un indirizzo IP e le impostazioni di rete, incluso il server DNS da utilizzare. Shield si applica a ogni dispositivo che accetta i DNS inviati da DHCP. Sia la migrazione che il ripristino avvengono modificando il server DNS fornito dal DHCP per ciascuna VLAN.
- PCI-DSS
- Lo standard Payment Card Industry Data Security Standard del PCI Security Standards Council, che definisce i requisiti per le reti che archiviano, elaborano o trasmettono dati dei titolari di carta, inclusa la segmentazione dei sistemi interessati. Una VLAN di pagamento rientrante nell'ambito PCI-DSS richiede l'elenco di filtraggio più restrittivo, che Shield può applicare per singola VLAN insieme alla segmentazione.
- IEEE 802.1X
- Lo standard IEEE per il controllo dell'accesso alla rete basato su porte, che autentica ciascun dispositivo o utente tramite EAP verso un server RADIUS prima di concedere l'accesso alla rete. Shield è una delle tante misure di controllo disponibili. Le reti del personale richiedono comunque l'autenticazione 802.1X e lo standard WPA3 laddove i dispositivi lo supportino.
Worked examples
Una sede gestisce un SSID per gli ospiti, un SSID del personale e una VLAN di pagamento nell'ambito di conformità PCI DSS dietro un'unica connessione internet. Ciascuno richiede una diversa policy di filtraggio. Come dovrebbe essere configurato il filtraggio DNS?
Gateway identifica una posizione IPv4 tramite il suo indirizzo di origine pubblico, pertanto tre reti che escono tramite un solo indirizzo appaiono come un'unica posizione. Separarle richiederebbe IP di uscita distinti o forwarder locali che inviano ciascuna VLAN a un diverso hostname DoH. Shield associa la policy direttamente a SSID e VLAN in un'unica dashboard. La rete ospiti blocca contenuti per adulti e annunci pubblicitari, il WiFi del personale consente lo streaming per la formazione e la VLAN di pagamento applica l'elenco più restrittivo. Un relay leggero inoltra le query dalle VLAN segmentate, consentendo a ciascuna di mantenere la propria policy.
Una proprietà filtra le reti della sede con le policy di posizione di Gateway e alcuni laptop del personale eseguono WARP. Come si passa a Shield senza interruzioni del servizio?
Esegua l'inventario di ogni posizione DNS di Gateway, con le relative reti, categorie, elenchi di blocco ed elenchi di autorizzazione. Mappi ogni posizione su una sede Shield, quindi la suddivida negli SSID e nelle VLAN che Gateway non poteva separare. Ricrei ciascuna policy in Shield, copiando esattamente gli elenchi di autorizzazione. Esegua un test pilota modificando il server DNS DHCP su un SSID per gli ospiti in una sede, confronti i domini bloccati e i reclami per un periodo che includa un giorno di picco, quindi effettui il passaggio sede per sede. I laptop con WARP mantengono la policy di Gateway fino alla dismissione del client. Verifichi i firewall che reindirizzano il traffico DNS in uscita. Il ripristino consiste nel reimpostare il DHCP sulle configurazioni DNS precedenti.
Frequently asked questions
Purple Shield rappresenta un'alternativa a Cloudflare Gateway per il WiFi ospiti?
Sì. Shield filtra il traffico DNS per qualsiasi dispositivo connesso a un SSID ospiti senza installare alcun client. Copre gli smartphone e i laptop non raggiungibili dai controlli di Gateway basati su WARP. È possibile definire criteri specifici per SSID, VLAN e sede all'interno di un'unica dashboard. Grandi organizzazioni come Whitbread e AGS Airports utilizzano oggi Shield sulle proprie reti aziendali e pubbliche. Se al momento utilizzi i criteri di posizione di Gateway per gli ospiti, Shield li sostituisce offrendo una granularità specifica per singola rete. Inoltre, aggiunge un sistema di blocco degli annunci che riduce l'utilizzo dei dati fino al 44%.
Shield funziona con gli access point e i firewall già presenti nella mia infrastruttura?
Sì. Shield è indipendente dall'hardware e non richiede alcun dispositivo aggiuntivo. Funziona su reti realizzate con Cisco Meraki, HPE Aruba, Ruckus, Juniper Mist, Ubiquiti UniFi, Cambium, Extreme Networks e Fortinet. È sufficiente reindirizzare a Shield il server DNS fornito dalla rete, per ciascun SSID o VLAN. Shield può essere utilizzato in modalità standalone su qualsiasi rete WiFi o integrato con Purple. Purple è attivo in oltre 80.000 sedi in 90 paesi.
Come si posiziona il prezzo di Shield rispetto a Cloudflare Gateway?
Gateway viene fatturato per utente all'interno dei piani Zero Trust di Cloudflare, una formula adatta a un organico aziendale definito e gestito. Shield viene preventivato in base a sedi, reti, utenti e piano scelto, ed include una prova gratuita di 30 giorni. Non ci sono prezzi pubblici; la [pagina dei prezzi di Shield](product:shield/pricing) illustra la prova gratuita e le due modalità d'acquisto disponibili. È consigliabile confrontare sia la struttura dei costi che il prezzo finale. I controlli d'identità e HTTP di Gateway comportano inoltre costi operativi legati al deployment di WARP e alla gestione dei certificati.
Posso eseguire Cloudflare Gateway e Shield nella stessa struttura?
Sì. Agiscono in punti diversi. Shield filtra il DNS per ogni dispositivo sulle reti della struttura. Un laptop che esegue il client WARP invia il proprio DNS e il traffico gestito tramite proxy direttamente a Gateway, seguendo quindi la politica di Gateway. Mieni Shield attivo su ogni rete ospiti, personale e multi-tenant. In questo modo, i dispositivi non gestiti non rimangono mai privi di filtraggio, mentre i laptop con WARP mantengono le proprie politiche di dispositivo.
Quanto sforzo richiede il passaggio da Cloudflare Gateway a Shield?
L'impegno riguarda la mappatura delle politiche, senza alcuna modifica all'hardware. Copi le categorie, gli elenchi di blocchi personalizzati e gli elenchi di autorizzazioni di Gateway. Successivamente, mappi ogni posizione DNS sulle strutture, SSID e VLAN di Shield. Infine, modifichi il server DNS fornito dal DHCP. Effettua prima un pilota su un SSID in una struttura per confrontare i risultati prima del passaggio definitivo. I dispositivi che eseguono WARP rimangono su Gateway fino alla dismissione del client.
Shield aiuta con il GDPR e il PCI DSS sulle reti della struttura?
Sì, come uno dei vari controlli disponibili. Shield applica politiche separate per ciascuna VLAN, consentendo a una VLAN di pagamento in ambito PCI DSS di eseguire un elenco più restrittivo rispetto al WiFi ospiti. Blocca i domini di phishing e malware prima dell'apertura di qualsiasi connessione. Purple è certificata ISO 27001 e Cyber Essentials, ed è conforme al GDPR. Sono comunque necessari la segmentazione, lo standard 802.1X sulle reti del personale e il WPA3 dove i dispositivi lo supportano.
I visitatori noteranno Shield sul WiFi ospiti?
Nella maggior parte dei casi no. Non viene installato nulla sul dispositivo e non cambia nulla all'accesso. Un dominio bloccato non viene caricato, mentre i siti autorizzati funzionano normalmente. Con il blocco degli annunci attivo, le pagine trasferiscono meno dati. Purple rileva fino al 44% di dati in meno e fino al 62% in meno di query DNS. Su una rete ospiti affollata, questo margine di banda va a vantaggio di tutti i visitatori che condividono la connessione.
Il resolver pubblico per famiglie di Cloudflare svolge lo stesso lavoro di Shield?
No. Il resolver pubblico 1.1.1.1 for Families di Cloudflare applica un blocco fisso di malware e contenuti per adulti a chiunque vi faccia riferimento. Non offre politiche per singola struttura, né regole per SSID o VLAN. Non dispone inoltre di elenchi di autorizzazioni personalizzati né di reportistica per la tua infrastruttura. Una struttura richiede regole diverse per le reti ospiti, del personale e dei tenant. Necessita inoltre di prove relative a ciò che è stato bloccato, che la dashboard di Shield è in grado di fornire.