
नेटवर्क ट्रॅफिकचे विश्लेषण करा: समस्या कॅप्चर करा, वाचा आणि सोडवा
नेटवर्क ट्रॅफिकचे टप्प्याटप्प्याने विश्लेषण कसे करायचे ते जाणून घ्या: डेटा कॅप्चर करा, बेसलाइन तयार करा, एन्क्रिप्टेड फ्लो वाचा आणि सुरक्षितता किंवा कामगिरीशी संबंधित समस्या शोधा.
Published २० नोव्हेंबर, २०२६
मंगळवारी दुपारी २:१० वाजले आहेत आणि मंद WiFi बद्दल फ्रंट डेस्कवरून दोनदा फोन आला आहे. रात्रभरात काहीही बदललेले नाही. ॲक्सेस पॉइंट्स सुरू आहेत, अपलिंक आलेख कालसारखाच दिसत आहे, आणि प्रोव्हायडरचे म्हणणे आहे की सर्किट व्यवस्थित आहे. ही समस्या नेटवर्क टीमचीच आहे हे कोणी ठरवण्यापूर्वी तुमच्याकडे सुमारे वीस मिनिटे शिल्लक आहेत.
ते वीस मिनिटे ट्रॅफिक अॅनालिसिस कशासाठी आहे हे स्पष्ट करतात. प्रत्येक पॅकेट गोळा करणे नव्हे, तर काही महत्त्वाच्या गोष्टींची जलद खात्री करणे: लिंक पूर्ण भरली आहे का, एखादे डिव्हाइस चुकीचे वर्तन करत आहे का, अंतर्गत नेटवर्कमधील एखादी गोष्ट अनोळखी होस्टशी संवाद साधत आहे का, किंवा तक्रार खरोखरच इमारतीच्या एका कोपऱ्यातील कव्हरेजबाबत आहे का.
क्रम महत्त्वाचा आहे. मेट्रिक्स योग्य मिळवा, एका प्रश्नाचे उत्तर देईल असे कॅप्चर घ्या, ज्याच्याशी तुलना करता येईल अशी बेसलाइन तयार करा आणि ज्यांचे तुम्ही आत्मविश्वासाने समर्थन करू शकाल असे रेकॉर्ड ठेवा.
अनुक्रमणिका
- लक्षात ठेवण्याजोगे ट्रॅफिक मेट्रिक्स आणि त्यांचे अर्थ
- पायरीनुसार ट्रॅफिक कसे कॅप्चर करावे
- सामान्य ट्रॅफिकसाठी बेसलाइन तयार करणे
- एनक्रिप्टेड असताना ट्रॅफिक वाचणे
- सुरक्षा आणि कार्यप्रदर्शन समस्या ओळखणे
- अतिप्रमाणात डेटा गोळा न करता पुरावे जतन करणे
- तुमचा पहिला मॉनिटरिंग सेटअप निवडा
लक्ष ठेवण्यासाठी ट्रॅफिक मेट्रिक्स आणि त्यांचे अर्थ
दुपारी २ वाजता मंद गतीचा WiFi असण्याचा अर्थ नेटवर्क बिघडले आहे असा क्वचितच होतो. याचा सहसा तीनपैकी एक अर्थ होतो: मागणी शिगेला पोहोचली आहे, एकाच डिव्हाइसने काहीतरी असामान्य करण्यास सुरुवात केली आहे, किंवा नेटवर्कवरील एका होस्टने अशा ठिकाणाशी संवाद साधण्यास सुरुवात केली आहे जिथे त्याने करू नये. तुम्ही कदाचित आधीपासूनच गोळा करत असलेल्या मोजक्या आकडेवारीवरून या शक्यता वेगळ्या करू शकता.
डिव्हाइसची वाढती संख्या ही गोष्ट पूर्वीपेक्षा अधिक कठीण बनवते. Cisco च्या 2017 ते 2022 च्या अंदाजानुसार फिक्स्ड आणि WiFi ट्रॅफिक 2017 मधील 43% वरून 2022 पर्यंत एकूण IP ट्रॅफिकच्या 51% पर्यंत पोहोचेल, आणि non-PC डिव्हाइसेस जागतिक IP ट्रॅफिकच्या 81% ट्रॅफिक निर्माण करतील (Cisco ग्लोबल कनेक्शन्स अंदाज). फोन, स्मार्ट TV, कॅश टिल्स आणि बिल्डिंग कंट्रोलर्स आता बहुतांश व्हॉल्यूम वाहून नेतात आणि यापैकी कोणतेही ॲसेट रजिस्टरमध्ये दिसत नाहीत.
| मेट्रिक | यावरून काय समजते | धोक्याचा इशारा |
|---|---|---|
| लिंक युटिलायझेशन | कालांतराने लिंक किती भरली आहे | क्षमतेच्या 70-80% पेक्षा जास्त टिकून राहणे |
| टॉप टॉकर्स | सर्वात जास्त व्हॉल्यूम वापरणारे होस्ट किंवा SSIDs | एक डिव्हाइस विषम (प्रमाणाबाहेर) वाटा वापरत असणे |
| प्रोटोकॉल आणि पोर्ट मिक्स | ट्रॅफिक तुम्ही अपेक्षित केलेल्या सर्व्हिसेसशी जुळते का | मोठ्या प्रमाणावर अनपेक्षित पोर्ट किंवा प्रोटोकॉल |
| DNS क्वेरी व्हॉल्यूम | प्रति होस्ट लुकअप अॅक्टिव्हिटी | एकाच डोमेनचे अचानक वाढलेले प्रमाण किंवा वारंवार लुकअप |
| NXDOMAIN वाटा | अयशस्वी नेम लुकअप्स | वाढता वाटा, अनेकदा मालवेअर किंवा चुकीचे कॉन्फिगरेशन |
| नवीन कनेक्शन्स प्रति मिनिट | सेशन तयार होण्याचा दर | स्कॅनिंग किंवा फ्लडिंग दर्शवणारी तीव्र वाढ |
| रीट्रान्समिशन्स | गहाळ झालेली किंवा पुनरावृत्ती झालेली पॅकेट्स | पॅकेट्सच्या 1-2% पेक्षा जास्त |
| लेटन्सी आणि जिटर | उशीर आणि तो किती बदलतो | व्हॉइस किंवा व्हिडिओ कॉल्स खंडित करणारा जिटर |
त्या सूचीकडे स्कोअरकार्ड म्हणून नव्हे, तर ट्राइएज प्राधान्यक्रम म्हणून पहा. दुपारी २ वाजता, त्या तासासाठीच्या लिंक वापराने (utilization) सुरुवात करा आणि सामान्य आठवड्यांमधील त्याच तासाशी त्याची तुलना करा. जर वापर नेहमीच्या उच्च पातळीवर असेल आणि रिट्रान्समिशन्स सामान्य असतील, तर याचे कारण क्षमता (capacity) हे आहे; आणि यासाठी मालवेअर शोधण्याऐवजी शेड्युलिंग, ट्रॅफिक शेपिंग किंवा अधिक बँडविड्थ हा उपाय आहे.
वापर (utilization) सामान्य असेल आणि एकच डिव्हाइस टॉप टॉकर्समध्ये आघाडीवर असेल, तर अपलिंकऐवजी त्या डिव्हाइसची तपासणी करणे गरजेचे आहे. जर वापर स्थिर राहूनही रिट्रान्समिशन्स वाढत असतील, तर ट्रॅफिक तपासणे थांबवा आणि पायाभूत सुविधांची तपासणी सुरू करा: सदोष केबल, ड्युप्लेक्स मिसमॅच किंवा गर्दीच्या चॅनेलवर इंटरफेरन्सचा सामना करणारा अॅक्सेस पॉइंट.
वाद संपवणारा नियम: कोणतेही एकच रीडिंग काहीही सिद्ध करत नाही. एखाद्या संख्येला त्याच साइटच्या त्याच वेळेतील सामान्य श्रेणीशी (normal range) तुलना केल्यावरच खरा अर्थ प्राप्त होतो.
टप्प्याटप्प्याने ट्रॅफिक कॅप्चर कसे करावे
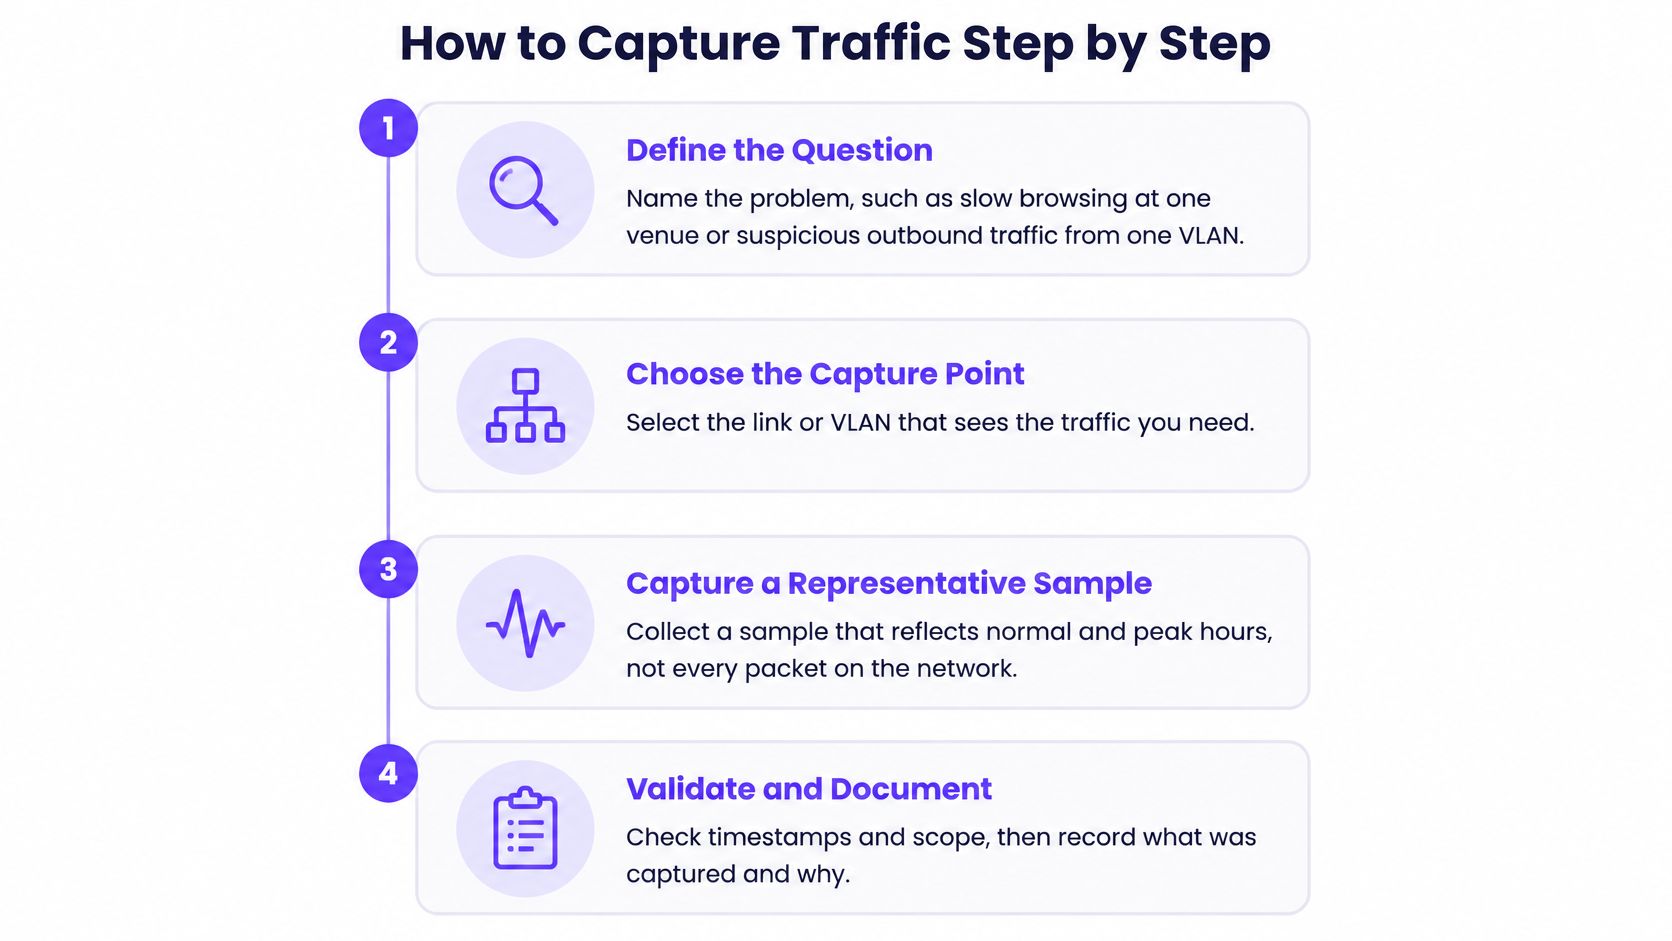
उद्देश एक प्रातिनिधिक सॅम्पल मिळवणे हा आहे, नेटवर्कची संपूर्ण प्रत तयार करणे नव्हे. योग्य वेळी घेतलेली वीस मिनिटे ही कोणीही उघडून न बघणाऱ्या आठवड्याभराच्या फाइल्सपेक्षा श्रेष्ठ ठरतात, आणि ती सहकाऱ्याला देण्याइतकी लहान राहतात.
प्रश्न निश्चित करा. "एका ठिकाणी गेस्ट SSID वर स्लो ब्राऊझिंग" आणि "पेमेंट VLAN कडून अनपेक्षित आऊटबाऊंड ट्रॅफिक" यासाठी भिन्न कॅप्चर पॉइंट्स, फिल्टर्स आणि कालावधी आवश्यक असतात. स्विचमध्ये लॉग इन करण्यापूर्वी प्रश्न लिहून ठेवा. सामान्यतः होणारी चूक म्हणजे आधी कॅप्चर करणे आणि मग त्या फाईलमध्ये प्रश्न समोर येईल अशी अपेक्षा करणे.
दोन्ही दिशा पाहणारा पॉइंट निवडा. स्विचवरील SPAN पोर्ट, अपलिंकवरील इनलाइन TAP, किंवा राउटर वा फायरवॉलवरून फ्लो एक्सपोर्ट. सतत साइटचे निरीक्षण करण्यासाठी फ्लो एक्सपोर्ट हा सर्वात स्वस्त मार्ग आहे, आणि जेव्हा फ्लोमध्ये काहीतरी विचित्र दिसते तेव्हा तुम्ही पॅकेट कॅप्चरचा वापर करता. फक्त एकाच दिशेची वाहतूक असलेल्या पोर्टचे मिररिंग केल्याने तुम्हाला केवळ अर्धे संभाषण आणि अर्थहीन रीट्रान्समिशन काउंट मिळतो.
रेकॉर्ड करण्यापूर्वी फिल्टर करा. कॅप्चर एका सबनेट, VLAN किंवा होस्टपुरते मर्यादित ठेवा. यामुळे फाईल काही सेकंदांत उघडण्याइतपत लहान राहते आणि समस्येशी संबंधित नसलेल्या कर्मचारी व पाहुण्यांचा ट्रॅफिक गोळा करणे टाळता येते.
विशिष्ट वेळेसाठी कॅप्चर करा. गर्दीच्या वेळेत पंधरा ते तीस मिनिटे, नंतर शांत कालावधीत एक लहान कॅप्चर. ही जोडी नंतर तुलना करणे शक्य करते; केवळ एकच कॅप्चर असणे ही फक्त एक जुजबी माहिती ठरते.
फाईलच्या नावात साइट, तारीख आणि वेळ टाका. जोपर्यंत तुमच्याकडे चाळीस कॅप्चर फाईल्स येत नाहीत आणि कोणत्या ठिकाणाहून कॉल आला होता हे ओळखता येत नाही, तोपर्यंत ही गोष्ट क्षुल्लक वाटते.
स्क्रोल न करता डिस्प्ले फिल्टर्स वापरून वाचा. काय उपस्थित आहे हे पाहण्यासाठी Protocol Hierarchy आणि Conversations सह सुरुवात करा, नंतर रीट्रान्समिशन्स किंवा नेम लुकअप्सवर लक्ष केंद्रित करा. व्यस्त कॅप्चर हाताने स्क्रोल केल्यामुळेच लोक काहीही गडबड नाही असा निष्कर्ष काढतात.
फाईलसोबत संदर्भ रेकॉर्ड करा. कॅप्चर पॉइंट, फिल्टर, वेळ, वापरकर्त्यांनी काय तक्रार केली आणि तुम्ही आधीच काय वगळले आहे ते नोंदवा.
एका सवयीमुळे डेटा नंतर वापरण्यायोग्य बनतो. इंटरफेस, SSID किंवा VLAN, साइट, टाइम विंडो आणि दिशेनुसार फ्लो नॉर्मलाइझ करा, आणि कोणतीही मर्यादा (threshold) निश्चित करण्यापूर्वी NAT, asymmetric routing, tunneling आणि शेअर केलेल्या उपकरणांचा विचार करा (Vectra's guide to encrypted traffic analysis). नेटवर्क संदर्भ हा विश्लेषणातील अडथळा (नॉइस) नसून त्याचाच एक भाग आहे.
तुम्हाला टीमसाठी ही संपूर्ण प्रक्रिया एकाच पानावर हवी असल्यास, त्याचा क्रम असा आहे:
| कॅप्चर पॉइंट | यासाठी सर्वोत्तम | ट्रेड-ऑफ |
|---|---|---|
| SPAN किंवा मिरर पोर्ट | एका पोर्टचे किंवा VLAN चे पॅकेट कॅप्चर | केवळ मिरर्ड ट्रॅफिक पाहते आणि एका दिशेकडील ट्रॅफिक गमावू शकते |
| नेटवर्क TAP | एकाच लिंकवर पूर्ण पॅकेट कॅप्चर | डेडिकेटेड हार्डवेअर; दोन्ही दिशांचे ट्रॅफिक विश्वासार्हपणे कॅप्चर करते |
| फ्लो एक्सपोर्ट (NetFlow, sFlow, IPFIX) | राउटर किंवा फायरवॉलवरून दीर्घकालीन मॉनिटरिंग | सर्वात स्वस्त; पॅकेट्सऐवजी फ्लो सारांश साठवते |
सामान्य ट्रॅफिकसाठी बेसलाइन तयार करणे
एखादी संख्या साधारणपणे काय असते हे आपल्याला ठाऊक असेल तेव्हाच ती संख्या एक सिग्नल बनते. बेसलाइन कंटाळवाण्या वाटतात म्हणून त्या वगळल्या जातात, आणि नंतर प्रत्येकाने म्यूट केलेल्या अलर्ट रांगेच्या स्वरूपात त्याची किंमत मोजावी लागते.
एकूण आकडेवारी थेट (live) पाहणे ही सोपी बाजू आहे. या साइटवर या तासासाठी कोणती आकडेवारी चुकीची आहे हे जाणून घेणे ही दुसरी बाजू आहे.
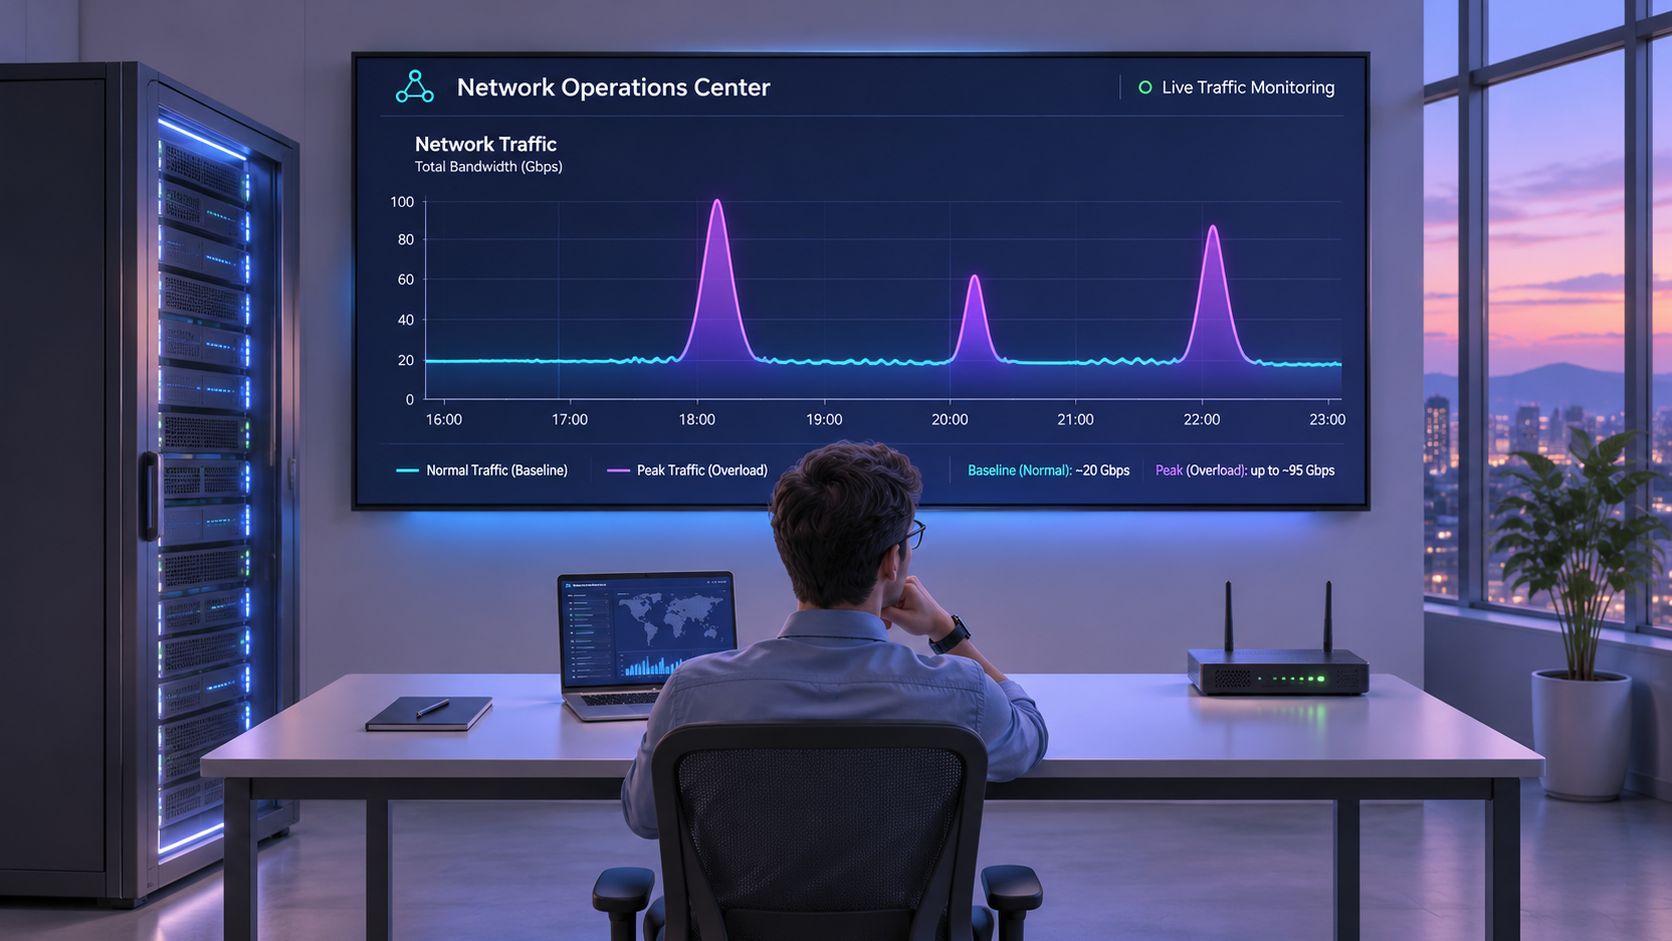
वाढीमुळे कोणतीही बेसलाइन अल्पायुषी ठरते. Cisco च्या अंदाजानुसार जगभरातील IP ट्रॅफिक 2017 मधील दरमहा 122.4 एक्झाबाईट्सवरून 2022 मध्ये दरमहा 396.0 एक्झाबाईट्सपर्यंत वाढण्याचा अंदाज वर्तवला होता, जो 26% चक्रवाढ वार्षिक वाढीचा दर आहे, आणि व्यस्त वेळेतील ट्रॅफिक सरासरी सुमारे 1 पेटाबिट प्रति सेकंद असताना ते सुमारे 7.2 पेटाबिट्स प्रति सेकंद नोंदवले होते (Cisco Global IP Traffic Forecast). सरासरी आणि कमाल ट्रॅफिकमधील हा फरकच लिंक्स खंडित करतो.
ही वाढ अजूनही थांबलेली नाही. Cloudflare Radar ने २०२४ दरम्यान जागतिक इंटरनेट ट्रॅफिकमध्ये १७.२% वाढ नोंदवली (Cloudflare Radar 2024 in review), जी दोन वर्षांपूर्वीचा बेसलाइन डेटा आता अस्तित्वात नसलेल्या नेटवर्कचे वर्णन करतो हे दाखवण्यासाठी पुरेशी आहे.
प्रत्येक तासाला काय रेकॉर्ड करावे
- केवळ प्रति अपलिंक नव्हे, तर प्रति SSID आणि VLAN व्हॉल्यूम, कारण स्थिर दिसणारा अपलिंक वाढलेला सेगमेंट लपवतो.
- DNS क्वेरी दर आणि NXDOMAIN शेअर, प्रति हजार लुकअप्सनुसार मोजले जातात जेणेकरून ट्रॅफिक वाढूनही हे प्रमाण टिकून राहते.
- शीर्ष स्थळे आणि प्रति मिनिट नवीन कनेक्शन्स, दिवसाऐवजी आठवड्याच्या विशिष्ट तासाच्या संदर्भात ठेवले जातात.
- वेळापत्रकाचा संदर्भ, जेणेकरून शाळेची सत्रे, इव्हेंटच्या रात्री आणि वीकेंड हॉटेल पॅटर्न यांना अनियमीतता (anomalies) मानण्याऐवजी योग्य लेबल लावले जाते.
आठवड्यातील दिवस आणि वीकेंडचे वर्तन तसेच गर्दीचे आणि शांत तास दोन्ही कव्हर करून, किमान दोन आठवड्यांचा डेटा तयार करा. आठवड्याच्या प्रत्येक तासासाठी थ्रेशोल्ड सेट करा, जेणेकरून हॉटेलमधील शुक्रवारी संध्याकाळच्या पीकमुळे दर सात दिवसांनी इन्सिडेंट निर्माण होणार नाही.
त्याच तासासाठी सलग तीन दिवस मर्यादेच्या बाहेर असणे हे तपासण्यासारखे आहे. एखादाच आउटलायर असणे म्हणजे सहसा मॅच स्ट्रीम, सॉफ्टवेअर रोलआउट किंवा कॉन्फरन्स कीनोट असते, आणि ते एस्कलेशनमध्ये समाविष्ट करण्याऐवजी नोट्समध्ये ठेवणे योग्य ठरते.
ट्रॅफिक एन्क्रिप्टेड असताना ते वाचणे
TLS 1.3, UDP/443 वरील QUIC, HTTP/3, VPNs आणि एनक्रिप्टेड DNS यांनी बहुतांश पेलोड्स आवाक्याबाहेर नेले आहेत. पेजवरील मजकूर वाचण्यावर आधारित कोणतीही योजना आता ती मागणाऱ्या व्यक्तीला निराश करणारी योजना ठरेल.
डॅशबोर्ड अजूनही उपयुक्त आहे. तो पूर्वीपेक्षा वेगळ्या प्रश्नांची उत्तरे देतो.
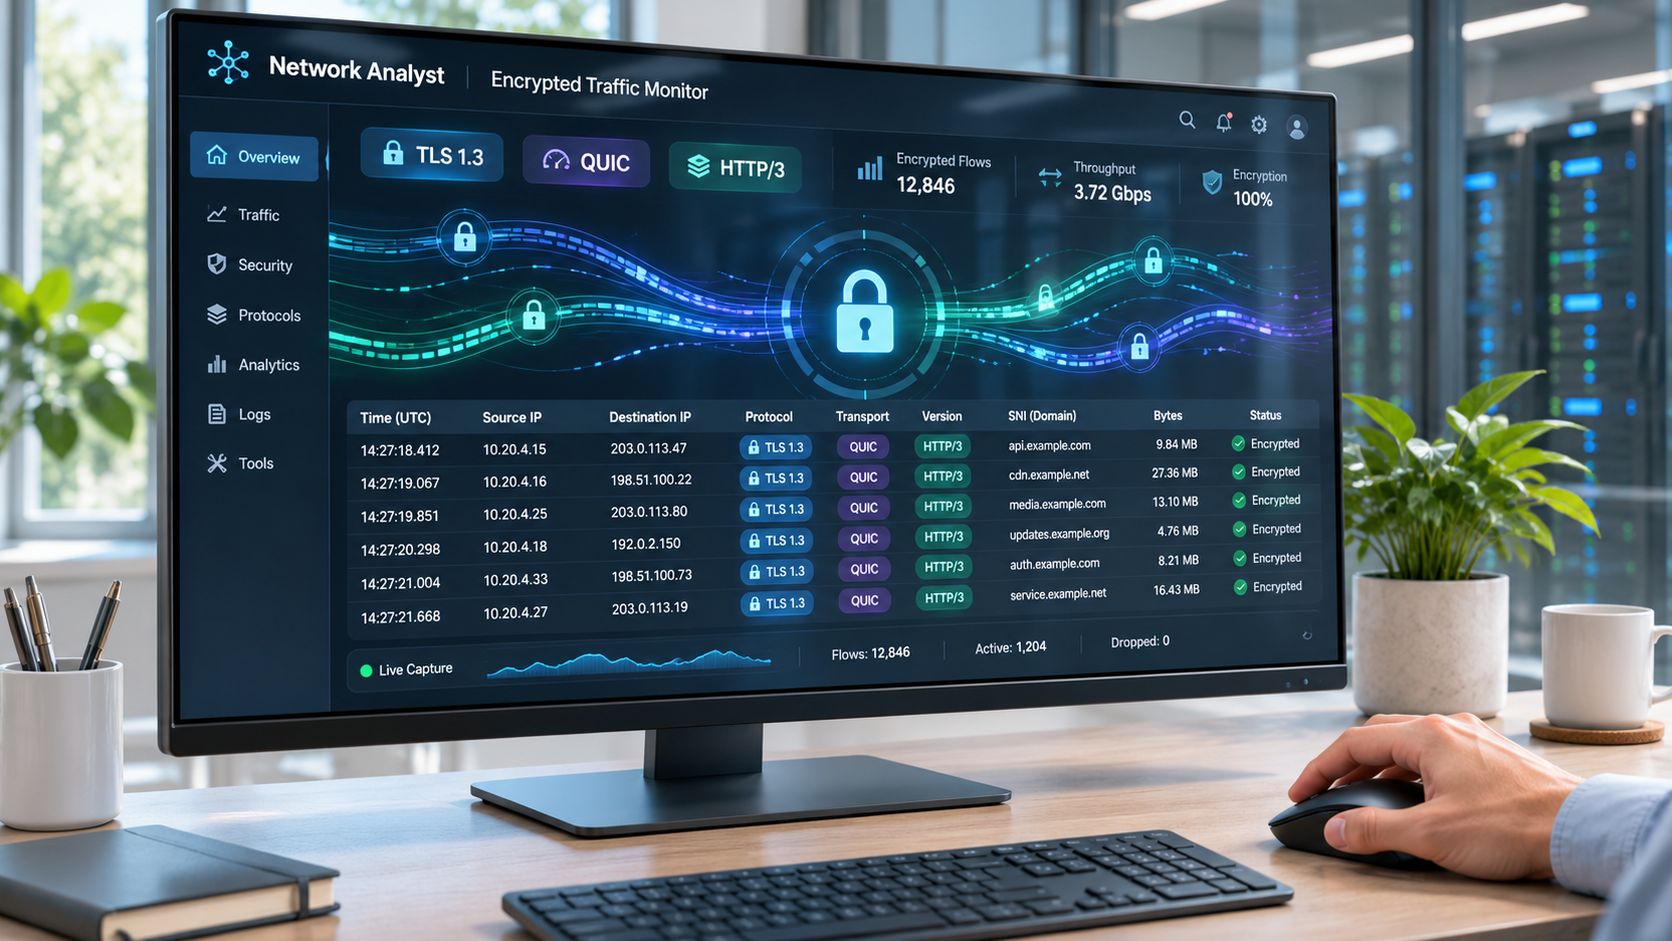
मेटाडेटा दिसतो त्यापेक्षा जास्त माहिती देणारा असतो. 500 QUIC-सक्षम साइट्सवर मॉडेल प्रशिक्षित करणाऱ्या संशोधकांनी केवळ DNS पॅकेट्सचा वापर करून 90% अचूकतेसह 70% मॉनिटर केलेल्या वेबसाइट्स ओळखल्या, जी DNS-over-QUIC सह HTTP/3 ट्रॅफिक एकत्र केल्यावर सुमारे 90% अचूकतेसह 80% रिकॉल पर्यंत वाढली (एनक्रिप्टेड ट्रॅफिकवर A*STAR चे संशोधन). पॅकेटचे आकार, वेळ आणि दिशा यांमधून अजूनही बरीच माहिती मिळते.
याचा उपयोग अनोमली डिटेक्शन, ॲप्लिकेशन वर्गीकरण आणि धोक्यांचे वर्गीकरण (threat triage) यासाठी होतो. कोणी काय वाचले, काय टाइप केले किंवा कोणाचा काय उद्देश होता या दाव्याला हे समर्थन देत नाही. मॅनेजरला ब्राउझिंग सामग्रीवर अहवाल देण्याचे आश्वासन कोणीही देण्यापूर्वी हा फरक स्पष्ट करा.
वास्तविक कॅप्चरमध्ये एन्क्रिप्शननंतर किती डेटा शिल्लक राहतो याच्या संपूर्ण माहितीसाठी:
एनक्रिप्टेड-ट्रॅफिकचे काम सहसा मूल्यमापनाच्या (evaluation) टप्प्यावर अयशस्वी ठरते. प्रशिक्षण आणि चाचणी डेटा पॅकेटनुसार नव्हे, तर संपूर्ण फ्लोनुसार विभाजित करा, कारण प्रति-पॅकेट विभाजनामुळे जवळपास एकसारखा असलेला सेशन डेटा दोन्ही संचांमध्ये लीक होतो; फ्लो-स्तरीय विभाजन लागू केल्यावर अलीकडील एका मूल्यमापनात अचूकता घसरून केवळ 40% वर आली (arXiv वरील एनक्रिप्टेड ट्रॅफिक वर्गीकरणाचे मूल्यमापन).
रिझॉल्व्हर लॉग हे केवळ DNS कुठे समाप्त होते यावरच अवलंबून असतात. जर तुमच्या इस्टेटचा काही भाग तुमच्या नियंत्रणात नसलेल्या एनक्रिप्टेड DNS रिझॉल्व्हर्स आणि DoH एंडपॉइंट्स पर्यंत पोहोचत असेल, तर तुमच्याकडे नसलेली व्हिजिबिलिटी दर्शवण्याऐवजी ती तफावत नोंदवून ठेवा.
सुरक्षा आणि कार्यप्रदर्शनातील समस्या ओळखणे
कमांड-अँड-कंट्रोल डोमेनला बीकनिंग करणारा होस्ट आणि लिंक पूर्ण भरून टाकणारा होस्ट डॅशबोर्डवरून सारखाच दिसतो. दोन्ही ट्रॅफिक निर्माण करतात. त्यांना वेगवेगळ्या सुरुवातीच्या तपासण्यांची आवश्यकता असते आणि चुकीचा अंदाज पहिला तास वाया घालवू शकतो.
नेटवर्कवरील धोके हे इतके सामान्य असतात की त्यांचे आधीच नियोजन करणे गरजेचे असते. Akamai ने 2023 मध्ये नोंदवले की 10% ते 16% संस्थांना कोणत्याही तिमाहीत त्यांच्या नेटवर्क्सवर कमांड-अँड-कंट्रोल ट्रॅफिकचा सामना करावा लागला (घातक DNS ट्रॅफिकवर Akamai चे संशोधन). बीकनिंग हे सामान्य ब्राउझिंगसारखे दिसण्यासाठी तयार केलेले असते, त्यामुळे तुम्ही ते व्हॉल्यूमवरून शोधण्याऐवजी पॅटर्नवरून शोधू शकता.
| लक्षण | संभाव्य कारण | पहिली तपासणी |
|---|---|---|
| पीक अवर्सदरम्यान स्लो ब्राऊझिंग | लिंक सॅच्युरेशन | बेसलाइनच्या तुलनेत तासानुसार युटिलायझेशन |
| एका अपरिचित डोमेनशी नियमित लहान कनेक्शन्स | कमांड-अँड-कंट्रोल बीकनिंग | कनेक्शन इंटरव्हल आणि होस्टसाठी DNS हिस्ट्री |
| रात्रीच्या वेळी एका होस्टवरून मोठा अपलोड | एक्सफिल्ट्रेशन किंवा अनशेड्युल्ड बॅकअप | होस्टचे नेहमीचे आऊटबाऊंड व्हॉल्यूम |
| NXDOMAIN उत्तरांमध्ये अचानक वाढ | मालवेअर लुकअप्स किंवा रिझॉल्व्हर एरर | टॉप क्वेरी केलेले डोमेन्स आणि रिझॉल्व्हर लॉग्स |
| सामान्य युटिलायझेशन असतानाही वाढणारे रीट्रान्समिशन्स | दोषपूर्ण केबल किंवा WiFi इंटरफिअरन्स | एरर काउंटर्स आणि प्रति-AP लॉस |
| अनेक होस्ट्सकडून एकाच डोमेनचे वारंवार लुकअप्स | तडजोड केलेले ॲप किंवा चुकीचे कॉन्फिगर केलेले डिव्हाइस | सोर्स होस्ट्स आणि डेस्टिनेशन रेप्युटेशन |
एका फ्लो रेकॉर्डमध्ये बिकनिंग कसे दिसते
लहान आणि स्थिर रिक्वेस्ट व रिस्पॉन्स आकारांसह, नियमित अंतराने एकाच डोमेनशी संपर्क साधणारे डिव्हाइस, त्याच होस्टच्या दिवसाच्या पॅटर्नसारखे मुळीच दिसत नाही. काहीही ब्लॉक करण्यापूर्वी त्या होस्टसाठी कनेक्शनची वारंवारता (intervals) आणि DNS हिस्ट्री तपासा. ठराविक वेळेनुसार फर्मवेअर अपडेट तपासणारा स्मार्ट TV देखील याच प्रकारची हालचाल दाखवेल आणि तुमच्या आठवड्यातील एक दिवस वाया घालवेल.
रात्रभरात मोठ्या प्रमाणात होणाऱ्या अपलोडसाठी घाबरून जाण्याऐवजी संदर्भाची गरज असते. होस्टच्या आउटबाउंड व्हॉल्यूमची त्याच्या स्वतःच्या सामान्य व्हॉल्यूमशी तुलना करा, नंतर बॅकअप विंडो हलवली गेली आहे का किंवा नवीन क्लाउड सिंक क्लायंट इन्स्टॉल केले गेले आहे का ते तपासा. उपयुक्त प्रश्न असा आहे की ट्रान्सफर त्या होस्टसाठी असामान्य आहे का, केवळ आकाराने मोठा आहे की नाही हा नव्हे.
नेटवर्कला दोष देण्यापूर्वी ब्लॉक लिस्ट आणि थ्रेट फीड तपासा. टाइमस्टॅम्प, होस्ट आणि डेस्टिनेशनसह निष्कर्षांची नोंद करा जेणेकरून पुढील व्यक्ती ते पुन्हा करण्याऐवजी पडताळून पाहू शकेल. हाच पुरावा तुम्हाला एखाद्या अस्पष्ट अलर्टवरून वाद घालण्याऐवजी नक्की काय थांबवले गेले होते हे सिद्ध करू देतो.
जेव्हा समस्येचे मूळ सुरक्षिततेच्या उल्लंघनाऐवजी कंजेशन (नेटवर्क ट्रॅफिक) असल्याचे समोर येते, तेव्हा उपायांची दिशा बदलते. DNS-स्तरीय जाहिरात आणि ट्रॅकर ब्लॉकिंगमुळे वेब ट्रॅफिक 20 ते 40% पर्यंत कमी होऊ शकते आणि डिव्हाइसेसवर कोणताही बदल न करता पेज लोड वेगाने होऊ शकते (बँडविड्थचा वापर कमी करणे). ही एक व्यावहारिक पहिली तपासणी आहे कारण ती क्लायंट कॉन्फिगरेशनला स्पर्श न करता मागणी कमी करते, तर प्रति तासाचा वापर बेसलाइन स्वतः बदलली आहे की नाही हे दर्शवत राहतो.
अतिप्रमाणात डेटा संकलित न करता पुरावे जतन करणे
अधिक पॅकेट डेटा असणे म्हणजे आपोआप अधिक सुरक्षितता मिळणे नव्हे. संपूर्ण कॅप्चरमुळे स्टोरेजचा खर्च, गोपनीयतेचा धोका आणि विश्लेषकांवरील कामाचा भार वाढतो आणि तरीही ते एन्क्रिप्टेड पेलोड वाचू शकत नाहीत. प्रत्येक रेकॉर्डबद्दल विचारण्याजोगा खरा प्रश्न अगदी मोजका आहे: हे कन्टेनमेंट, सुरक्षितता, ऑडिट किंवा ट्रबलशूटिंगला मदत करते का?
व्हिजिबिलिटी अनेकदा नाहीशी होण्याची प्रवृत्ती असते. जेव्हा DNS एंटरप्राइझ-नियंत्रित सर्व्हरवर संपत नाही, तेव्हा संस्था क्वेरी व्हिजिबिलिटी गमावतात आणि डेटा एक्सफिल्ट्रेशन व डिनायल-ऑफ-सर्व्हिस ॲक्टिव्हिटीसाठी ब्लाइंड स्पॉट्स तयार होतात (DNS इन्फ्रास्ट्रक्चरचे EfficientIP विश्लेषण). हे सर्वकाही कॅप्चर करण्याऐवजी रिझॉल्व्हरचे पुरावे तुमच्या स्वतःच्या नियंत्रणात ठेवण्याचे समर्थन करते.
संरक्षणात्मक किमान संच:
- टाइमस्टॅम्प आणि नेटवर्क किंवा SSID, जेणेकरून प्रत्येक रेकॉर्ड एका ठिकाणाशी आणि एका धोरणाशी जोडला जाईल.
- धोरण श्रेणी आणि केलेली कारवाई, ज्यामध्ये ब्लॉक करणे आणि युझरला दाखवलेले स्पष्टीकरण समाविष्ट आहे.
- क्वेरी केलेले डोमेन, धोक्याचे वर्गीकरण आणि सिस्टमचे आरोग्य, जे नेमके काय घडले ते पुन्हा स्पष्ट करण्यासाठी सहसा पुरेसे असते.
- पूर्ण URLs, पेलोड्स किंवा ब्राउझिंग हिस्टरी नाही, जोपर्यंत स्पष्ट कायदेशीर आधार आणि निश्चित ठेवण्याचा (रिटेन्शन) कालावधी नसेल.
डेटा किती काळ ठेवायचा (retention) हा एक निर्णय आहे, डिफॉल्ट पर्याय नाही. सारांश फ्लो आणि DNS लॉग्स एका निश्चित कालावधीसाठी ठेवा, संपूर्ण कॅप्चर केवळ एखादी घटना सक्रिय असेपर्यंतच ठेवा आणि प्रकरण बंद झाल्यावर ते हटवून टाका.
डेटा संकलन सुरू होण्यापूर्वी: लॉग कोण वाचू शकते, ते किती काळ ठेवले जातात आणि युजर्सना काय सांगण्यात आले होते. जर तुम्ही या तिन्हींची उत्तरे देऊ शकत नसाल, तर तुमच्याकडे प्रशासकीय धोरणापेक्षा (governance policy) स्टोरेजची सवय जास्त आहे.
जेथे DNS देखील फिल्टरिंगचे काम करते, तेथे रिपोर्टिंग लेयरमध्येच बहुतांश पुरावे असतात. रेकॉर्ड फॉरमॅट डिझाइन करण्यापूर्वी DNS filtering logs and reporting वरील मार्गदर्शिका वाचणे उपयुक्त ठरेल, कारण नंतर लॉग्समध्ये कॅटेगरीज आणि पॉलिसीची कारणे जोडणे त्रासदायक ठरते.
तुमचा पहिला मॉनिटरिंग सेटअप निवडा
तुम्ही कुठून सुरुवात करता हे तुम्ही कशाचे संरक्षण करत आहात यावर अवलंबून असते, आणि सार्वजनिक नेटवर्क्स अपवाद न ठरता आता नेहमीचा पर्याय बनत आहेत. Wireless Broadband Alliance ने 2025 मध्ये अहवाल दिला की 46% प्रतिसादकर्त्यांनी 2025 किंवा 2026 मध्ये शहरव्यापी सार्वजनिक WiFi तैनात करण्याची योजना आखली होती, तर 15% लोकांनी आधीच असे नेटवर्क तैनात केले होते (WBA 2025 उद्योग अहवाल).
एका छोट्या ऑफिससाठी, राउटरवरून फ्लो एक्स्पोर्ट, DNS लॉग्स आणि दोन आठवड्यांच्या बेसलाइनपासून सुरुवात करा, त्यानंतर लिंक युटिलायझेशन, टॉप टॉकर आणि NXDOMAIN शेअर दर्शवणारा एक डॅशबोर्ड तयार करा. हे एकच दृश्य कोणालाही कॅप्चर फाइल उघडण्याची गरज न पडता आठवड्यातील कामाच्या दिवसांतील बहुतांश तक्रारींचे निरसन करते.
मल्टी-साइट ठिकाण किंवा कॅम्पससाठी, प्रति-SSID आणि प्रति-VLAN व्ह्यूज, टाइम-विंडो थ्रेशोल्ड्स आणि त्यावर लागू झालेल्या पॉलिसीसह प्रत्येक ब्लॉक केलेल्या डोमेनची नोंद ठेवणारा एक DNS-लेयर लॉग जोडा. अतिरिक्त काम नॉर्मलायझेशनमध्ये आहे, टूलिंगमध्ये नाही.
सार्वजनिक किंवा अतिथी WiFi साठी, समान प्रति-SSID पॉलिसी आणि लॉगिंग ठेवा, आणि काय व किती काळासाठी लॉग केले जाते हे युजर्सना स्पष्टपणे सांगा. खुलासा करण्यासाठी काहीही खर्च येत नाही आणि मॅनेजरकडे जाण्यापूर्वीच बहुतांश तक्रारींचे निवारण होते.
पॅकेट कॅप्चर हे सक्रिय घटनांसाठी एक साधन राहते, कायमस्वरूपी फीड नाही. ही व्यवस्था एका प्रश्नाचे किती वेगाने उत्तर देते यावरून तिचे मूल्यमापन करा: हा संथ कालावधी क्षमतेची समस्या आहे, डिव्हाइसचा दोष आहे की धोका?
Purple Shield हे कोणत्याही WiFi नेटवर्कवर किंवा Purple Access नेटवर्क्सवर संरक्षणात्मक DNS म्हणून चालते, प्रत्येकासाठी स्वतंत्र पॉलिसी असते आणि एक नेटवर्क 30 दिवसांसाठी विनामूल्य संरक्षित केले जाऊ शकते.
या आठवड्यात एक नेटवर्क निवडा, त्याचा सर्वाधिक रहदारीचा तास कॅप्चर करा, बेसलाइनमधील त्याच तासाशी त्याची तुलना करा आणि टाइमस्टॅम्प, होस्ट आणि डेस्टिनेशनसह पहिले निष्कर्ष लिहून काढा. तो एकच दस्तऐवज दुसऱ्या डॅशबोर्डपेक्षा अधिक मोलाचा आहे.
Purple Shield हे ज्या नेटवर्क्सचे संरक्षण करते त्यावरील प्रत्येक DNS लुकअपला प्रतिसाद देते, त्यामुळे कनेक्शन सुरू होण्यापूर्वी डोमेन तपासले जाते; तसेच काय ब्लॉक केले गेले, कोणते धोके थांबवले गेले आणि विविध व्हेन्यूज व SSIDs मध्ये नेटवर्क कसे वापरले गेले हे डॅशबोर्ड दाखवतो. चोवीस तास पॅकेट कॅप्चर चालवण्याऐवजी जर तुम्हाला लुकअपच्या पुराव्यांवरून काय घडले हे सिद्ध करायचे असेल, तर एका नेटवर्कसाठी विनामूल्य चाचणीपासून सुरुवात करा. तुमच्या इस्टेटवर प्रति-SSID पॉलिसी आणि रिपोर्टिंग कसे दिसेल हे पाहण्यासाठी Purple Shield ला भेट द्या.