
पुरवठा साखळी सुरक्षा: धोके, नियंत्रणे आणि नेटवर्क संरक्षण
पुरवठा साखळी सुरक्षेचा अर्थ काय आहे, सामान्य धोके आणि नियंत्रणे, आणि नेटवर्क-स्तरीय धोका संरक्षण सामायिक WiFi आणि जोडलेल्या वातावरणाचे संरक्षण कसे करते ते जाणून घ्या.
Published १७ नोव्हेंबर, २०२६
तुम्ही एक वेंडर स्प्रेडशीट पाहत आहात ज्यात प्रत्येक पुरवठादार "approved" असल्याचे म्हटले आहे, आणि एक तिकीट पाहत आहात ज्यामध्ये असे म्हटले आहे की पेमेंट टर्मिनल आज सकाळी त्याच्या वेंडरपर्यंत पोहोचू शकत नाही. प्रोक्युअरमेंट विभागाला नूतनीकरणावर हो किंवा नाही असे उत्तर हवे आहे. ऑपरेशन्स विभागाला टील्स पुन्हा ऑनलाइन हव्या आहेत. वेंडरचे क्लाउड होस्ट, अपडेट सर्व्हर किंवा आयडेंटिटी प्रोव्हायडर यापैकी कशामध्ये बिघाड झाला आहे हे दोन्हीपैकी कोणत्याही दस्तऐवजावरून समजत नाही.
हे सप्लाय चेन सुरक्षेचे दैनंदिन स्वरूप आहे. जोखीम केवळ करारावर नाव असलेल्या कंपनीपुरती मर्यादित नसते. ती अनेक करारांमागील सामायिक प्लॅटफॉर्म, आधीपासूनच विश्वासार्ह मानून आलेले अपडेट आणि या तिमाहीत कोणीही पुनरावलोकन न केल्यामुळे अजूनही कार्यरत असलेले पार्टनरचे लॉगिन यांच्यात असते.
ज्यांच्याशिवाय तुमचे काम चालू शकत नाही अशा मोजक्या अवलंबित्व घटकांची नावे घेऊन मी सुरुवात करेन, आणि नंतर विचारेन की त्या प्रत्येकासाठी तुमच्याकडे काय पुरावा आहे. प्रश्नावलीवरील लोगो म्हणजे अंतिम निर्णय नाही.
अनुक्रमणिका
- सप्लाय चेन सिक्युरिटी म्हणजे काय आणि ते का महत्त्वाचे आहे
- सप्लाय चेनचा धोका कुठे निर्माण होतो आणि भागीदार कमकुवत दुवे का ठरतात
- सॉफ्टवेअर सप्लाय चेन हल्ले कसे पसरतात
- सप्लाय चेन जोखीम कमी करणारी नियंत्रणे
- आपल्या नजरेआड असणाऱ्या Nth-पार्टी जोखमीचे व्यवस्थापन करणे
- नेटवर्क-स्तरीय थ्रेट डिफेन्स कुठे लागू होते
- कोणती सप्लाय चेन त्रुटी सर्वप्रथम दूर करायची ते ठरवा
सप्लाय चेन सुरक्षा म्हणजे काय आणि ती का महत्त्वाची आहे
सप्लाय चेन सिक्युरिटी म्हणजे प्रत्येक सप्लायर, सेवा, सॉफ्टवेअर घटक आणि मार्ग यांचे रक्षण करणे ज्यावर तुमची संस्था अवलंबून आहे, आणि प्रत्येक घटकावर किती विश्वास ठेवायचा हे ठरवणे.
ज्या इमारतीचे मुख्य प्रवेशद्वार भक्कम आहे परंतु लोडिंग बे असुरक्षित आहे, तिथे दरवाज्याची नव्हे तर पुरवठा साखळीची (सप्लाय चेन) समस्या असते. हीच पद्धत ऑपरेशन्समध्ये दिसून येते. तुमची स्वतःची फायरवॉल अत्यंत मजबूत असू शकते, परंतु एखादा कॅरिअर, सॉफ्टवेअर व्हेंडर किंवा क्लाउड रिजन अजूनही ऑर्डर्स, केअर रेकॉर्ड्स किंवा अतिथींचे WiFi सुरू राहतील की नाही हे ठरवू शकतो.
त्या जोखमीचे प्रमाण हे संरचनात्मक आहे. OECD सप्लाय चेन रिझिलिअन्स रिव्ह्यू नोंदवतो की 2020 मध्ये जागतिक व्यापारात मध्यवर्ती उत्पादनांचा वाटा 60% पर्यंत होता, त्यामुळे वस्तू आणि सेवा वापरकर्त्यापर्यंत पोहोचण्यापूर्वी अनेकदा अनेक सीमा ओलांडतात. प्रत्येक सीमा ओलांडणे म्हणजे आणखी एक पुरवठादार, बंदर, प्लॅटफॉर्म किंवा करार असतो जो अयशस्वी होऊ शकतो.
मोठ्या व्हेंडर यादीपेक्षा एकाग्रता अधिक प्रभावी ठरते
त्याच OECD पुनरावलोकनानुसार, अंदाजे 30% निर्यात उत्पादने कमी संख्येतील व्यापारी भागीदारांमध्ये उच्च केंद्रीकरणाच्या अधीन आहेत, आणि सबऑप्टिमल डायव्हर्सिफिकेशनची प्रकरणे 1990 च्या दशकाच्या उत्तरार्धापेक्षा 2020 च्या दशकात 50% जास्त होती. 400 वेंडर्सची नोंदणी अजूनही एक आयडेंटिटी प्रोव्हायडर, एक क्लाउड रीजन किंवा एक पोर्ट लपवू शकते जे त्यांपैकी अनेक जण शेअर करतात.
उत्पादन स्वदेशी परत आणणे हा आपोआप मिळणारा उपाय नाही. विस्तृत रीलोकलायझेशन परिस्थितीचे OECD मॉडेलिंग दर्शवते की जागतिक व्यापारामध्ये 18% पेक्षा जास्त आणि जागतिक वास्तविक GDP मध्ये 5% पेक्षा जास्त घट होऊ शकते, तीही सातत्यपूर्ण लवचिकता लाभ न मिळता. महत्त्वपूर्ण अवलंबित्वाची दृश्यमानता, विविधीकरण, पर्यायी पर्याय आणि समन्वित जोखीम व्यवस्थापन हे घटक अधिक उपयुक्त ठरतात. व्यापारातून माघार घेणे या चार घटकांची जागा घेऊ शकत नाही.
सप्लाय चेनचा धोका कुठून प्रवेश करतो आणि भागीदार हे कमकुवत दुवे का असतात
| प्रवेश बिंदू | हे कसे अयशस्वी होते | धोक्याचा इशारा देणारी चिन्हे |
|---|---|---|
| थेट पुरवठादार | व्हेंडरच्या सुरक्षेतील त्रुटी शेअर केलेला डेटा किंवा ॲक्सेस उघड करते | व्हेंडर ऑडिट किंवा सुरक्षिततेचा पुरावा शेअर करण्यास नकार देतो |
| लॉजिस्टिक्स आणि बंदरे | विलंब किंवा छेडछाड यामुळे स्टॉक किंवा शिपमेंट थांबते | कोणताही तपासलेला पर्यायी मार्ग नसलेला एकच वाहक किंवा बंदर |
| सॉफ्टवेअर व्हेंडर्स | एक तडजोड केलेले (कॉम्प्रमाइज्ड) अपडेट तुमच्या सिस्टीमपर्यंत पोहोचते | कोणतेही SBOM नाही किंवा स्वाक्षरी केलेले बिल्ड मूळ (प्रॉव्हेनन्स) नाही |
| क्लाउड आणि व्यवस्थापित सेवा | प्रदाता आउटेज तुमच्या ऑपरेशन्सवर थेट परिणाम करतो | एकच प्रदाता अनेक महत्त्वपूर्ण सेवा होस्ट करतो |
| ओळख आणि ॲक्सेस प्रदाते | चोरी झालेली भागीदार क्रेडेंशियल्स अंतर्गत सिस्टीम्स उघड करतात | शेअर केलेली खाती किंवा भागीदार लॉगिनसाठी MFA नसणे |
| DNS आणि नेटवर्क प्रदाते | तपासणी न केलेल्या लुकअपद्वारे दुर्भावनापूर्ण डोमेनपर्यंत पोहोचले जाते | गेस्ट किंवा BYOD ट्रॅफिक लुकअप फिल्टरिंगशिवाय चालते |
प्रत्येक रांग हा असा मार्ग आहे जो एखादा हल्लेखोर किंवा एखादा अपघात तुम्ही स्वतः चालवणाऱ्या सिस्टीमला स्पर्श न करताही वापरू शकतो. ज्या स्वच्छता कर्मचाऱ्याकडे मास्टर की (मुख्य किल्ली) असते त्याला तिजोरी फोडण्याची गरज नसते. जेव्हा स्वच्छता कर्मचाऱ्याच्या किल्लीने मागचा दरवाजा उघडतो, तेव्हा चोर क्वचितच तिजोरी फोडण्याचा प्रयत्न करतो.
कमी सुरक्षित भागीदाराला का लक्ष्य केले जाते
World Economic Forum च्या 2023 ग्लोबल सायबरसिक्युरिटी आउटलुक मध्ये असे आढळले आहे की 27% व्यावसायिक नेते आणि 14% सरकारी नेते थर्ड-पार्टी संस्थांना त्यांच्या स्वतःच्या संस्थांपेक्षा सायबर-दृष्ट्या खूपच कमी लवचिक मानतात. हल्लेखोर या अंतराचा फायदा घेतात. अधिक चांगल्या प्रकारे सुरक्षित असलेल्या प्राथमिक संस्थेऐवजी ते वेंडर, सर्व्हिस डेस्क किंवा सॉफ्टवेअर अवलंबित्व यांना लक्ष्य करतात.
World Economic Forum द्वारे सारांशित केलेल्या Verizon च्या 2024 डेटा ब्रीच इन्व्हेस्टिगेशन्स रिपोर्टमधील पुराव्यांवरून असे दिसून आले आहे की सॉफ्टवेअरमधील असुरक्षिततेशी संबंधित घटना मागील वर्षाच्या तुलनेत 2023 मध्ये 180% ने वाढल्या आहेत, आणि त्या घटनांपैकी 15% घटनांमध्ये तृतीय-पक्ष पुरवठादार सामील होता. ही एकूण व्याप्ती इतकी मोठी आहे की परिपूर्ण इन्व्हेंटरीची वाट पाहत बसणे ही एक अत्यंत अयोग्य योजना ठरेल. फोरमने 2023 मध्ये दररोज अंदाजे 2,220 सायबर हल्ल्यांचा अंदाज नोंदवला, जो वर्षादरम्यान 800,000 पेक्षा जास्त हल्ल्यांच्या समतुल्य आहे.
पेरीमीटर काय पाहू शकत नाही
तुमच्या एजवरील फायरवॉल पार्टनरच्या बिल्ड सर्व्हरची तपासणी करत नाही आणि तीन "स्वतंत्र" व्हेंडर्स एकाच क्लाउड अकाउंटवर अवलंबून आहेत हेही त्याच्या लक्षात येत नाही. ज्यांची सुरक्षा धोक्यात आल्यास ऑपरेशन्स थांबू शकतात, डेटा उघड होऊ शकतो किंवा नेटवर्कवरील विश्वास तुटू शकतो, अशा पार्टनर्स आणि डिजिटली कनेक्टेड सर्व्हिसेसपर्यंत नियंत्रणे पोहोचली पाहिजेत.
व्यावहारिक नियम: ज्यांच्याकडे ॲक्सेस, डेटा किंवा अशी सेवा आहे ज्याशिवाय तुमचे काम चालू शकत नाही अशा प्रत्येक सप्लायरची यादी करा, आणि नंतर प्रत्येक जण सहा एंट्री पॉईंट्सपैकी कोणता वापरतो ते चिन्हांकित करा.
सॉफ्टवेअर सप्लाय चेन हल्ले कसे पसरतात
समजा तुमच्या पॉइंट-ऑफ-सेल व्हेंडरद्वारे वापरली जाणारी लायब्ररी एकाच डेव्हलपरकडून मेंटेन केली जाते. फिशिंगमुळे त्या खात्याचा ताबा जातो. रिपॉझिटरीमध्ये बदल केले जातात. बिल्ड सिस्टम छेडछाड केलेल्या कोडचे पॅकेज तयार करते. आर्टिफॅक्ट पाइपलाइनच्या नेहमीच्या की सह स्वाक्षरीत केले जाते आणि प्रकाशित केले जाते. तुमचा व्हेंडर हे अपडेट पाठवतो आणि तुमची कॅश काउंटर्स (टिल्स) ते इन्स्टॉल करतात, कारण अपडेट चॅनेल अप्रूव्ह केलेले असते.
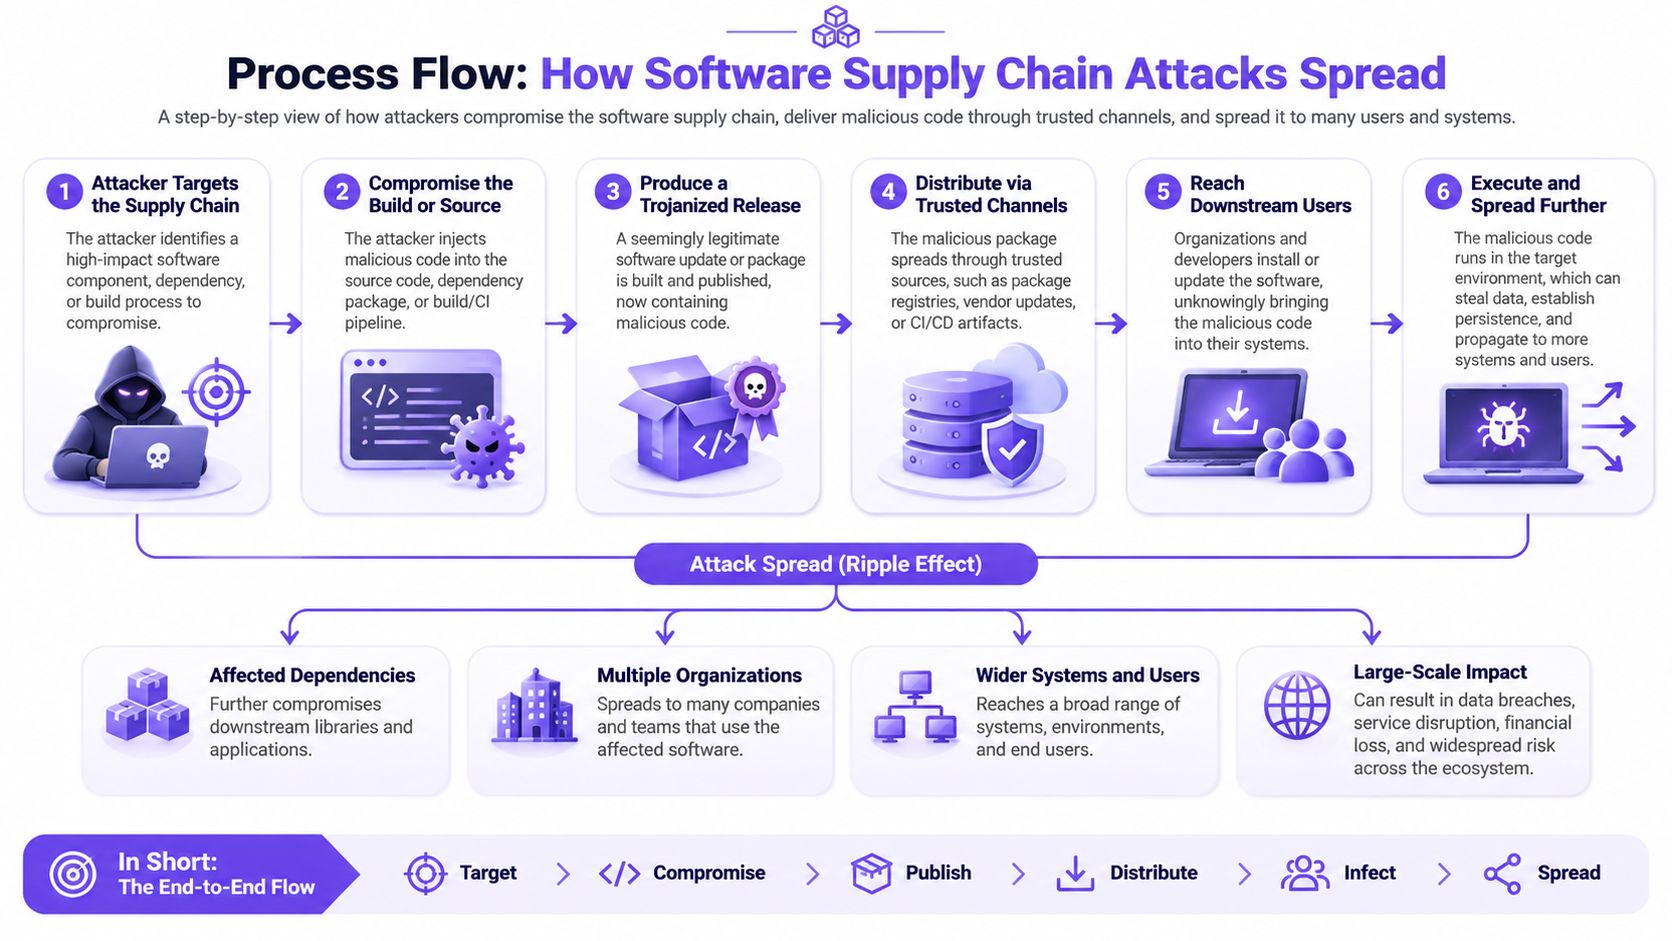
प्रत्येक हस्तांतरणाला त्याच्या आधीच्या टप्प्याकडून वारसाहक्काने विश्वास मिळतो. हा वारशाने मिळालेला विश्वासच कमकुवतपणा आहे. तुमच्या साइटवरील कोणीही संशयास्पद लिंकवर क्लिक केले नव्हते. दुर्भावनायुक्त कोड हा एका नियमित रिलीजच्या रूपात आला होता.
फायरवॉल शांत का राहते
सप्लाय चेन हल्ल्यांसाठी ENISA च्या थ्रेट लँडस्केपने नोंदवले की हे हल्ले 2020 मध्ये संख्या आणि अत्याधुनिकतेत वाढले आहेत, आणि 2021 मधील हल्ले 2020 च्या तुलनेत अंदाजे चार पट जास्त असतील असा अंदाज वर्तवला आहे. अंदाजे निम्म्या हल्ल्यांचे श्रेय ॲडव्हान्स्ड पर्सिस्टंट थ्रेट घटकांना दिले गेले, ज्यांच्या संसाधनांपुढे केवळ परिमितीचे (पेरीमीटर-ओन्ली) संरक्षण अपुरे ठरते. लुकअप आणि डाउनलोड हे इतर कोणत्याही नेहमीच्या पॅच ट्युसडेसारखेच दिसतात.
हीच साखळी केवळ ॲप्लिकेशन कोडपुरती मर्यादित नाही. ती DNS प्रोव्हायडर्स, क्लाउड प्लॅटफॉर्म्स, सर्टिफिकेट ऑथॉरिटीज्, मॅनेज्ड लायब्ररीज, CI/CD सर्व्हिसेस आणि थ्रेट-इंटेलिजन्स फीड्समधून जाते. दूषित (poisoned) फीड एखाद्या धोकादायक डोमेनला सुरक्षित म्हणून चिन्हांकित करू शकते. कमकुवत सर्टिफिकेट ऑथॉरिटी बनावट अपडेटला अस्सल भासवू शकते.
प्रत्येक डिपेन्डन्सीशी काय संलग्न करावे
सप्लायरच्या जोखमीकडे एक अटॅक पाथ (हल्ल्याचा मार्ग) म्हणून पाहा, प्रश्नावलीचा स्कोअर म्हणून नाही.
- मालक: एक नियुक्त व्यक्ती जी अवलंबित्व थांबवू शकते किंवा वेंडरशी संपर्क साधू शकते.
- गंभीरता: हे अयशस्वी झाल्यास पेरोल, ऑर्डर्स, क्लिनिकल सिस्टीम्स किंवा अतिथी ॲक्सेस थांबतो का.
- परवानगी दिलेले प्रवाह: तो पुरवठादार कोणत्या डेटा आणि कोणत्या नेटवर्क्सशी संपर्क साधू शकतो.
- रिकव्हरी: तुम्ही त्यास कसे वेगळे करता आणि सेवा पूर्ववत झाल्याचे कसे सिद्ध करता.
- पर्यायी व्यवस्था: एक चाचणी केलेला पर्याय, किंवा कोणताही पर्याय अस्तित्वात नसल्याचा लेखी निर्णय.
नियंत्रणाचे उद्दिष्ट हे सप्लायरच्या तडजोडीपासून (compromise) शोध घेणे, नियंत्रण मिळवणे आणि पडताळणीसह पूर्ववत करणे यामधील वेळ कमी करणे हे आहे. केवळ वार्षिक मूल्यांकन हे स्वतःहून करू शकत नाही.
जेव्हा तुम्ही एखाद्या पॉलिसी परिच्छेदाऐवजी एका अनुक्रमाच्या रूपात पाहता, तेव्हा त्या साखळीतील हँडऑफ्स पाहणे सोपे होते.
सप्लाय चेनचा धोका कमी करणारी नियंत्रणे
| नियंत्रण | यामध्ये काय समाविष्ट आहे | जतन करावयाचा पुरावा |
|---|---|---|
| व्हेंडर नोंदवही | मालक, क्रिटिकॅलिटी रेटिंग, डेटा प्रवाह, पुनर्प्राप्ती प्रक्रिया आणि पर्यायी पर्यायांसह ॲक्सेस, डेटा किंवा ऑपरेशनल भूमिका असलेला प्रत्येक सप्लायर | किमान वार्षिक पुनरावलोकन केलेली दिनांकित नोंदवही |
| करारातील सुरक्षा अटी | सुरक्षा भंग सूचना, ऑडिट अधिकार आणि पॅच कालमर्यादा | नमूद केलेल्या सूचना कालावधीसह स्वाक्षरी केलेल्या अटी |
| बिल्डच्या वेळी SBOM | घटक, व्हर्जन्स, सप्लायर्स, डिपेंडन्सीज आणि लायसन्स | प्रत्येक रिलीजसह जतन केलेले स्वाक्षरीकृत SBOM |
| प्रोव्हनन्स आणि आर्टिफॅक्ट स्वाक्षरी | सॉफ्टवेअर ज्ञात स्रोतावरून तयार केले गेल्याचा पुरावा | प्रत्येक आर्टिफॅक्टसाठी स्वाक्षरीकृत प्रोव्हनन्स नोंद |
| VEX विधाने | तुमच्या कॉन्फिगरेशनमध्ये अनरीचेबल किंवा अनएक्स्प्लॉयटेबल असल्याची पुष्टी झालेल्या असुरक्षा | प्रत्येक ॲडव्हायझरीसाठी दिनांकित VEX विधान |
| सप्लायर खाते ॲक्सेस | MFA सह भागीदारांचे लॉगिन केवळ त्यांना आवश्यक असलेल्या सिस्टीम्सपुरते मर्यादित करते | त्रैमासिक ॲक्सेस पुनरावलोकन नोंद |
| इन्सिडेंट रिपोर्टिंग आणि रिकव्हरी ड्रिल्स | नियंत्रणाचा वेग आणि पडताळणी केलेली पुनर्स्थापना | पुनर्स्थापनेच्या वेळेसह ड्रिल अहवाल |
मालक नसलेली नोंदणी म्हणजे केवळ एक फोन डिरेक्टरी असते. नोटीस कालावधी नसलेला करार ही केवळ एक आशा असते. केवळ पॉलिसीचे नावच नाही, तर पुराव्याचा कॉलमही ठेवा. कर्मचारी आणि अतिथींच्या ट्रॅफिकपासून भागीदारांचा ॲक्सेस वेगळा करणे हा त्याच सवयीचा भाग आहे, आणि network segmentation ही ती सीमा डिझाइन करण्याची जागा आहे.
इन्व्हेंटरीपासून रिलीज निर्णयापर्यंत
CISA सॉफ्टवेअर बिल ऑफ मटेरियल्सचे वर्णन सॉफ्टवेअर उत्पादनातील घटक आणि परावलंबित्व (डिपेंडन्सीज) यांचे मशीन-वाचनीय, नेस्टेड इन्व्हेंटरी म्हणून करते, ज्याचा वापर पारदर्शकता सुधारण्यासाठी आणि असुरक्षितता-प्रतिसाद निर्णयांना समर्थन देण्यासाठी केला जातो. SBOM हे तेव्हाच एक नियंत्रण बनते जेव्हा प्रत्येक घटक पॅकेज URL किंवा Common Platform Enumeration सारख्या स्थिर आयडेंटिफायरशी, तसेच आवृत्ती, पुरवठादार, परावलंबित्व संबंध, परवाना आणि स्त्रोत यांच्याशी जोडला जातो, आणि नंतर असुरक्षितता व एक्सप्लॉयटेबिलिटी इंटेलिजन्सशी सतत तुलना केली जाते.
CISA अशीही शिफारस करते की तुम्ही सॉफ्टवेअरचे मूळ (provenance) मिळवावे आणि सॉफ्टवेअर हे एका विश्वसनीय स्रोतातून तयार केले गेले आहे, डिलिव्हरी दरम्यान डाउनलोड किंवा बदलले गेलेले नाही याची पडताळणी करावी. मी आग्रह धरेन तो वर्कफ्लो अत्यंत संक्षिप्त आहे.
- रिलीझ आधीच प्रॉडक्शनमध्ये गेल्यानंतर नव्हे, तर बिल्डच्या वेळीच SBOM जनरेट करा.
- आर्टिफॅक्ट आणि प्रोव्हेनन्स मेटाडेटा डिजिटल स्वरूपात स्वाक्षरीत करा.
- दोन्हीही अपरिवर्तनीय (immutable) रिलीझ रेकॉर्ड्ससह स्टोअर करा.
- जेव्हा एखाद्या महत्त्वाच्या घटकामध्ये प्रोव्हेनन्सचा अभाव असतो, त्यात एक्सप्लॉइट करण्यायोग्य असुरक्षा (vulnerability) असते किंवा मंजूर डिपेन्डन्सी पॉलिसीचे उल्लंघन होते, तेव्हा प्रमोशन रोखा.
VEX स्टेटमेंट नोंदवते की सूचीतील असुरक्षितता (व्हल्नेरेबिलिटी) तुमच्या डिप्लॉय केलेल्या कॉन्फिगरेशनमध्ये पोहोचण्यायोग्य किंवा शोषण करण्यायोग्य नाही. यामुळे ती एक पोहोचण्यायोग्य त्रुटी प्रलंबित असताना स्कॅनर एक्स्पोर्टवरील प्रत्येक गोष्ट पॅच करण्यापासून टीमला रोखले जाते. कम्प्लायन्स फोल्डरमध्ये पडून राहिलेले SBOM जोखीम कमी करत नाही. रिलीज रोखणारे किंवा आधी काय दुरुस्त करायचे ते ठरवणारे SBOM जोखीम कमी करते.
न दिसणाऱ्या Nth-पार्टी धोक्यांचे व्यवस्थापन करणे
निम्म्याहून कमी संस्था त्यांच्या पुरवठा साखळीच्या अगदी अर्ध्या टप्प्यांवर सायबर सुरक्षेचे निरीक्षण करतात आणि 79% संस्था नोंदवतात की त्यांच्या nth-पार्टी इकोसिस्टमपैकी निम्म्याहून कमी भाग सुरक्षा कार्यक्रमांच्या कक्षेत येतो, जसे की TechDay च्या सप्लाय चेन सायबर रेडीनेसवरील रिपोर्टिंग मध्ये समाविष्ट केले आहे. तुम्ही ज्या कंपन्यांशी आधीच करार केला आहे त्यांना आणखी एक प्रश्नावली पाठवल्याने ही तफावत भरून निघणार नाही.
अधिक फॉर्म्स भरून सब-कॉन्ट्रॅक्टर, शेअर केलेला क्लाउड टेनंट किंवा तुमच्या व्हेंडरने कधीही नाव न घेतलेली लायब्ररी शोधता येत नाही. व्हेंडर्सच्या संख्येपेक्षा एकाच घटकावर केंद्रित असलेल्या डिपेन्डन्सीज् आणि सिंगल पॉइंट्स ऑफ फेल्युअर अधिक महत्त्वाचे असतात. बोर्ड आणि नियामकांना केवळ जोखीम नोंदवलेली नको असते, तर तिला प्राधान्य दिले गेले आहे याचा पुरावा हवा असतो.
या तिमाहीत या तीन प्रश्नांची उत्तरे शोधा, मग उत्तरे अपूर्ण असली तरीही चालतील.
- अप्रत्यक्ष सहाय्य: तुम्ही कधीही करारबद्ध न केलेले कोणते पुरवठादार अद्याप पेरोल, ऑर्डर्स किंवा क्लिनिकल सिस्टीम्सना आधार देत आहेत?
- शेअर्ड प्रोव्हायडर्स: तुमच्या अनेक वेंडर्सच्या मागे कोणती क्लाउड, आयडेंटिटी किंवा मॅनेज्ड-सर्व्हिस नावे दिसतात?
- अपयश: मंगळवारी सकाळी एका क्लाउड, आयडेंटिटी, ERP किंवा मॅनेज्ड-सर्व्हिस प्रोव्हायडरमध्ये बिघाड झाल्यास काय थांबते?
जे पूर्णपणे दिसत नाही त्याचे वर्गीकरण करा
| घटक | कमी चिंता | अधिक चिंता |
|---|---|---|
| व्यवसायाची निकड (क्रिटिकॅलिटी) | बिगर-आवश्यक अंतर्गत साधनाचे समर्थन करते | पेरोल, ऑर्डर्स किंवा रुग्ण रेकॉर्ड्सचे समर्थन करते |
| केंद्रीकरण | केवळ तुमच्या एका व्हेंडरद्वारे वापरले जाते | तुमच्या अनेक व्हेंडर्सद्वारे शेअर केले जाते |
| पर्यायक्षमता | एका आठवड्यात तपासलेला पर्याय | कोणताही तपासलेला पर्याय उपलब्ध नाही |
| भौगोलिक जोखीम | अतिरिक्त (रिडंडंट) मार्ग असलेला एकल देश | एकच प्रदेश किंवा एकच बंदर |
| इंसिडंटचा प्रभाव विस्तार (ब्लास्ट रेडियस) | एका साइटवर किंवा एका टीमवर परिणाम होतो | अनेक साइट्सवर किंवा अनेक सेवांवर परिणाम होतो |
प्रत्येक घटकाला 1 (कमी चिंता) ते 3 (अधिक चिंता) पर्यंत गुण द्या. पाचही गुणांची बेरीज करा. एकूण गुणांनुसार क्रमवारी लावा आणि टाय झाल्यास घटनेच्या प्रभावाच्या व्याप्तीनुसार (blast radius) निर्णय घ्या. पहिल्या पाच घटकांचे पुनरावलोकन करा आणि प्रत्येक गुणाला कोणता घटक कारणीभूत ठरला ते नोंदवा. त्या रँकिंगची तुलना तुमच्या threat intelligence feeds मधील माहितीशी करा, जेणेकरून कोणताही थेट करार नसल्यामुळे एखादा शेअर्ड प्रोव्हायडर नजरेआड राहणार नाही.
दृश्यमानता (visibility) कधीही परिपूर्ण असणार नाही. रँकिंग ठरवते की प्रयत्न आणि पुरावे कुठे आधी लावले जावेत. एखादा सप्लायर ज्याला 15 गुण मिळाले आहेत कारण तो सामायिक आहे, अपरिहार्य आहे आणि ऑर्डर्सशी जोडलेला आहे, तो कमी स्कोअर असलेल्या टूल्सच्या लांबलचक यादीपेक्षा जास्त महत्त्वाचा ठरतो, मग जरी त्या टूल्सनी अधिक व्यवस्थित प्रश्नावली सादर केल्या असल्या तरीही.
नेटवर्क-स्तरीय थ्रेट डिफेन्स कुठे उपयुक्त ठरते
खंदकाचा नव्हे, तर चेकपॉईंटचा विचार करा. कोणीही आत जाण्यापूर्वी प्रत्येक गंतव्यस्थान तपासले जाते. तो चेक ओळख (identity), सॉफ्टवेअरचे मूळ (provenance) आणि सप्लायर नियंत्रणांच्या बरोबरीने काम करतो. तो त्यांची जागा घेत नाही.
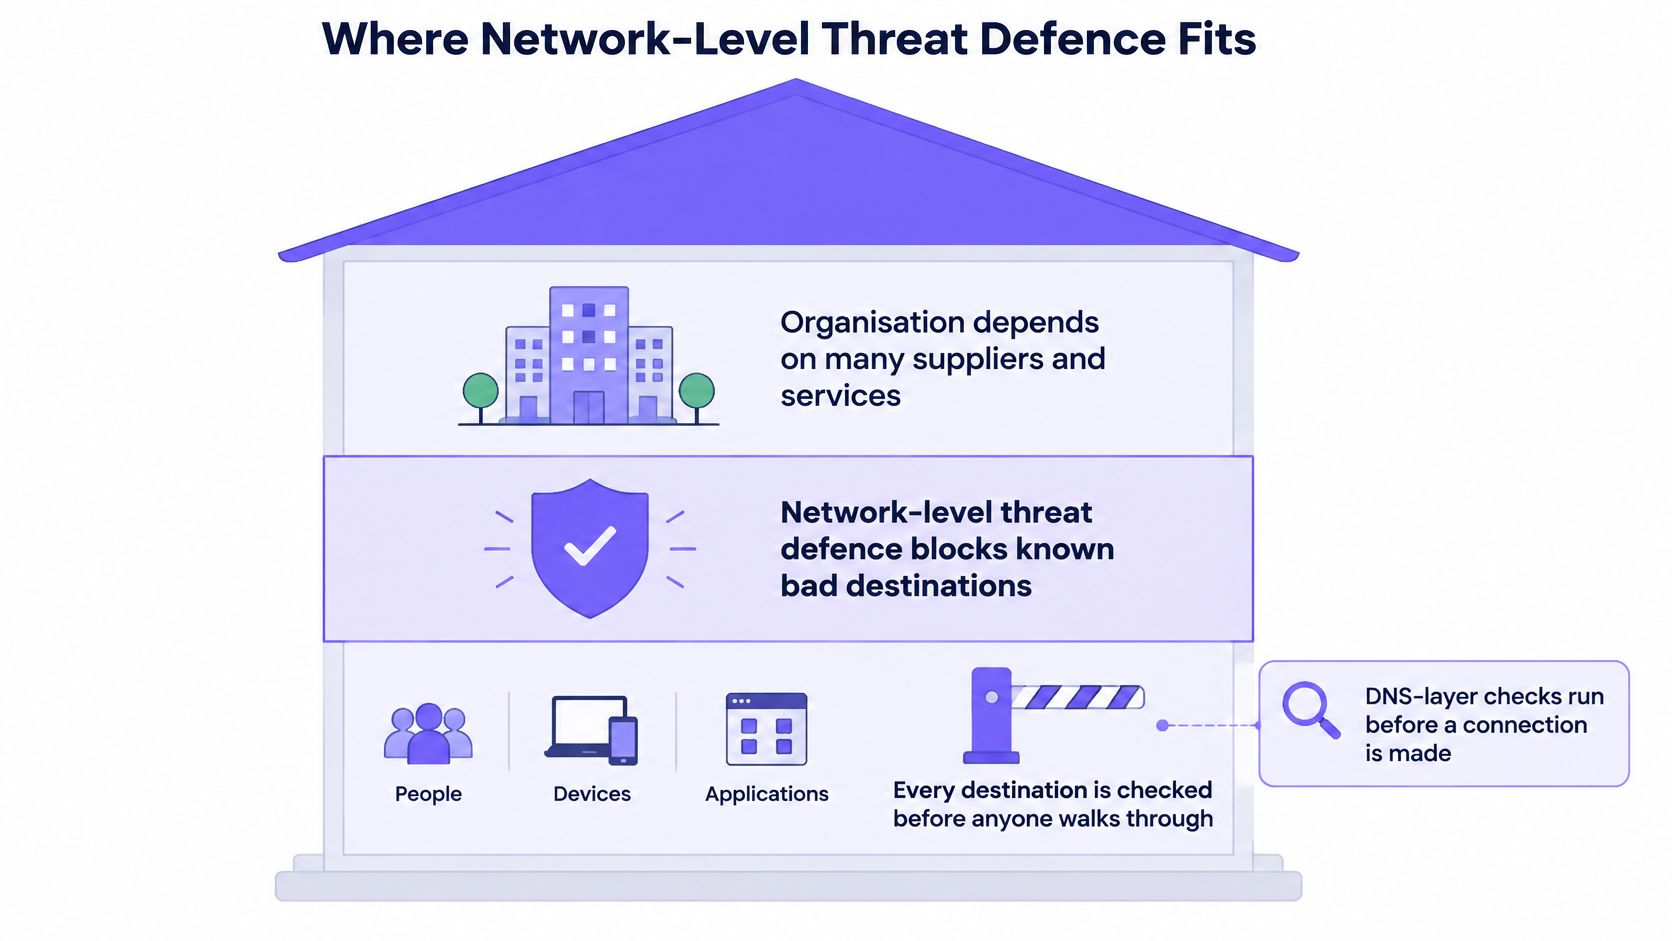
DNS-layer तपासण्या कनेक्शन सुरू होण्यापूर्वी चालतात. त्या डिव्हाइसवर कोणत्याही एजंटशिवाय, संक्रमित डिव्हाइसवरून येणारे कमांड-अँड-कंट्रोल कॉलबॅक, तसेच फिशिंग आणि मालवेअर डोमेन्स रोखू शकतात. हे अतिथी, सार्वजनिक आणि विद्यार्थ्यांच्या WiFi वर महत्त्वपूर्ण ठरते, जेथे टील्स, स्कॅनर्स, कॅमेरे आणि अभ्यागतांचे फोन तुमचे एंडपॉइंट सॉफ्टवेअर कधीही घेत नाहीत. लुकअप फिल्टर तरीही त्या डिव्हाइसेसने विनंती केलेले नाव पाहू शकतो.
परिसराला साजेसे धोरण
नियम हे नेटवर्क सेगमेंट, ठिकाण आणि दिवसाच्या वेळेनुसार बदलले पाहिजेत. रात्री 22:00 वाजता हॉटेलच्या लॉबीमधील जोखीम ही सकाळी 10:00 वाजताच्या कर्मचारी VLAN मधील जोखमीसारखी नसते. काय ब्लॉक केले गेले याच्या अहवालासह संध्याकाळ आणि वीकेंडचे अधिक कडक नियम, ऑपरेशन्स आणि प्रोक्युरमेंटला "WiFi फिल्टर केले आहे" अशा मोघम दाव्याऐवजी एक सामायिक रेकॉर्ड देतात. DNS सुरक्षा हा असा स्तर आहे जो ही तपासणी करतो, आणि आयडेंटिटी, सॉफ्टवेअर आणि सप्लायर नियंत्रणे अद्याप आजूबाजूला दृश्यमान ठेवून, तो स्टॅकमध्ये एक बँड म्हणून योग्य स्थान मिळवतो.
हा स्तर काय करू शकत नाही
- हे तुमच्या स्वतःच्या कोडमधील किंवा वेंडरच्या अपडेटमधील असुरक्षितता (vulnerabilities) दुरुस्त करत नाही.
- हे पूर्वी कोणतीही लुकअप प्रक्रिया न करता थेट IP ॲड्रेसशी जोडलेले कनेक्शन्स थांबवत नाही.
- जेव्हा नियंत्रण केवळ DNS पुरते मर्यादित असते, तेव्हा हे एन्क्रिप्टेड सामग्रीच्या आत पाहू शकत नाही.
- हे करार, इन्व्हेंटरीज, मूळ स्त्रोत (provenance) किंवा क्रमवारी लावलेल्या पुरवठादार यादीची जागा घेत नाही.
मी या स्तराची विक्री संपूर्ण संरक्षण म्हणून करणार नाही. अनमॅनेज्ड डिव्हाइसेस आणि शेअर्ड नेटवर्क्स हे जेथे बिघाडाचे मार्ग असतात तिथे मी हे वापरेन, आणि ज्या मार्गांना लुकअप कधीही पाहू शकणार नाही त्यांच्यासाठी SBOM, ॲक्सेस रिव्ह्यू आणि nth-party रँकिंग ठेवेन.
सप्लाय चेनची कोणती त्रुटी प्रथम दूर करायची ते ठरवा
- प्रत्येक नावाशेजारी पाच घटक स्कोअरसह, तुमच्या nth-party रँकिंगमधील अव्वल पाच पुरवठादारांची यादी करा.
- कंट्रोल टेबलनुसार प्रत्येकाची तपासणी करा. गहाळ पुरावे चिन्हांकित करा: रजिस्टर नोंद, स्वाक्षरी केलेल्या अटी, SBOM, मूळ (प्रॉव्हेनन्स), VEX स्टेटमेंट, खाते पुनरावलोकन किंवा ड्रिल रेकॉर्ड.
- एक कठोर मर्यादा सेट करा. ग्राहक डेटा किंवा महत्त्वपूर्ण सेवेचा ॲक्सेस असलेला आणि नियंत्रणांचा कोणताही पुरावा नसलेला कोणताही पुरवठादार सर्वात आधी येतो.
- सर्वात मोठी दरी प्रथम भरून काढा. ती सॉफ्टवेअर व्हेंडरसाठी केलेली SBOM विनंती असू शकते किंवा अनेक व्हेंडर्स शेअर करत असलेल्या क्लाउड किंवा ओळख प्रदात्यासाठी रजिस्टर नोंद असू शकते.
- जेथे गेस्ट, सार्वजनिक किंवा विद्यार्थ्यांची डिव्हाइसेस पायाभूत सुविधा शेअर करतात, तेथे नेटवर्क-स्तरीय धोका संरक्षण स्तर जोडा. इस्टेट बदल नियंत्रण (चेंज कंट्रोल) चालवत असल्यास, इतर कोणतेही व्यापक बदल करण्यापूर्वी एका नेटवर्कवर पायलट करा.
जेव्हा तुम्ही एखाद्या विक्रेत्याकडे खात्री मागता, तेव्हा स्लाईडवरील लोगोऐवजी व्याप्तीच्या पुराव्यासह ISO 27001 किंवा Cyber Essentials सारख्या प्रमाणपत्रांची मागणी करा. Purple Shield हे ISO 27001, GDPR, CCPA आणि Cyber Essentials यांसह मान्यताप्राप्त सुरक्षा आणि बाल-सुरक्षा मानकांनुसार प्रमाणित आणि संरेखित आहे. Open नेटवर्क्सवर Shield कठोर, कौटुंबिक-सुरक्षित धोरण लागू करते, Secure नेटवर्क्सवर धोक्यांपासून संरक्षणाला प्रथम प्राधान्य दिले जाते, आणि xPSK नेटवर्क्सवर सेफगार्डिंग प्रति गट सेट केले जाते. बदल नियंत्रण (चेंज कंट्रोल) चालवणाऱ्या संस्थांसाठी, काहीही व्यापक बदल होण्यापूर्वी Purple तुमच्या टीमसह किंवा तुमच्या ICT प्रदात्यासह एका SSID वर Shield च्या पायलटची योजना आखते.
या महिन्यात पुराव्याचा एक गहाळ भाग निवडा. मिटिंग संपण्यापूर्वी एक ओनर आणि पुनरावलोकनाची तारीख निश्चित करा.
Purple Shield कनेक्शन सुरू होण्यापूर्वी अतिथी, सार्वजनिक आणि सामायिक WiFi वर डोमेन लुकअप तपासते, तसेच एजंट इन्स्टॉल नसलेल्या उपकरणांवर फिशिंग, मालवेअर आणि कमांड-अँड-कंट्रोल गंतव्ये ब्लॉक करते. तो स्तर सप्लायर रँकिंग, SBOMs आणि ॲक्सेस रिव्ह्यूजच्या बरोबरीने काम करतो. तो त्यांची जागा घेत नाही. सामायिक नेटवर्क्स ही तुम्ही पहिल्या क्रमांकावर ठेवलेली तफावत असल्यास, Purple Shield प्रत्येक नेटवर्कनुसार, प्रत्येक ठिकाणानुसार आणि प्रत्येक वेळापत्रकानुसार धोक्यापासून संरक्षण कसे लागू करते ते पहा.