
क्लाउड आधारित नेटवर्क मार्गदर्शक: आर्किटेक्चर आणि फायदे
क्लाउड आधारित नेटवर्क म्हणजे काय, त्याचे आर्किटेक्चर कसे कार्य करते, आणि कमी ऑन-साइट उपकरणांसह मल्टी-साइट WiFi सुरक्षित आणि व्यवस्थापित कसे करावे हे जाणून घ्या.
Published १९ नोव्हेंबर, २०२६
तुमच्या एका ठिकाणी एखादा अतिथी WiFi पासवर्ड विचारतो. तुम्ही तो देता. कुठेतरी मागील ऑफिसमध्ये, एक जुने राउटर 2019 मध्ये सेट केलेल्या कोणत्याही फायरवॉल नियमांसह सर्वतोपरी काम करते, आणि कंपनीमधील कोणालाही ते नियम तोंडी आठवत नाहीत.
हेच दृश्य तीन किंवा बारा ठिकाणी पुन्हा पुन्हा घडते आणि समस्या वाढत जातात: प्रत्येक बॉक्ससाठी स्वतंत्र ॲडमिन लॉगिन, एका ठिकाणी असलेली पॉलिसी दुसऱ्या ठिकाणी नसणे, आणि हिवाळ्यात निष्क्रिय बसणारे व उन्हाळ्यात लोड वाढल्याने त्रस्त होणारे हार्डवेअरचे एक निश्चित प्रमाण. बहुतांश ऑपरेटर्स ही समस्या सोडवण्यासाठी क्लाउड आधारित नेटवर्कचा वापर करतात. येथूनच उपयुक्त प्रश्नांची सुरुवात होते, कारण नियंत्रण क्लाउडमध्ये नेल्यामुळे त्याचा एखादा भाग थांबल्यावर काय काम करत राहते यामध्ये बदल होतो.
अनुक्रमणिका
- क्लाउड-आधारित नेटवर्क म्हणजे काय आणि ते कसे वेगळे आहे
- क्लाउड-आधारित नेटवर्कचे स्तर एकमेकांशी कसे जुळतात
- फायदे, खर्च आणि हा बदल कुठे होत आहे
- DNS स्तरावर ट्रॅफिक सुरक्षित करणे
- क्लाउड-आधारित नेटवर्क अयशस्वी झाल्यावरही काय कार्यरत राहते
- एक सेटअप निवडा आणि एका साइटवर पायलट चाचणी करा
क्लाउड आधारित नेटवर्क म्हणजे काय आणि ते कसे वेगळे आहे
तीन शाखा असलेल्या एका कॅफे समूहाची कल्पना करा. प्रत्येक शाखा स्वतःचे राऊटर, स्वतःचे फायरवॉल आणि स्वतःचे ॲडमिन लॉगिन चालवते, आणि प्रत्येकाचे कॉन्फिगरेशन ज्यांना वेळ उपलब्ध होता त्यांच्याद्वारे वेगवेगळ्या दिवशी दुपारी केले गेले होते. प्रौढ सामग्री ब्लॉक करणारा नियम त्यांपैकी दोन ठिकाणी लागू आहे. तिसऱ्या ठिकाणी तो कोणीही कॉपी केला नाही, आणि तो कधी केला गेला हे कोणीही सांगू शकत नाही.
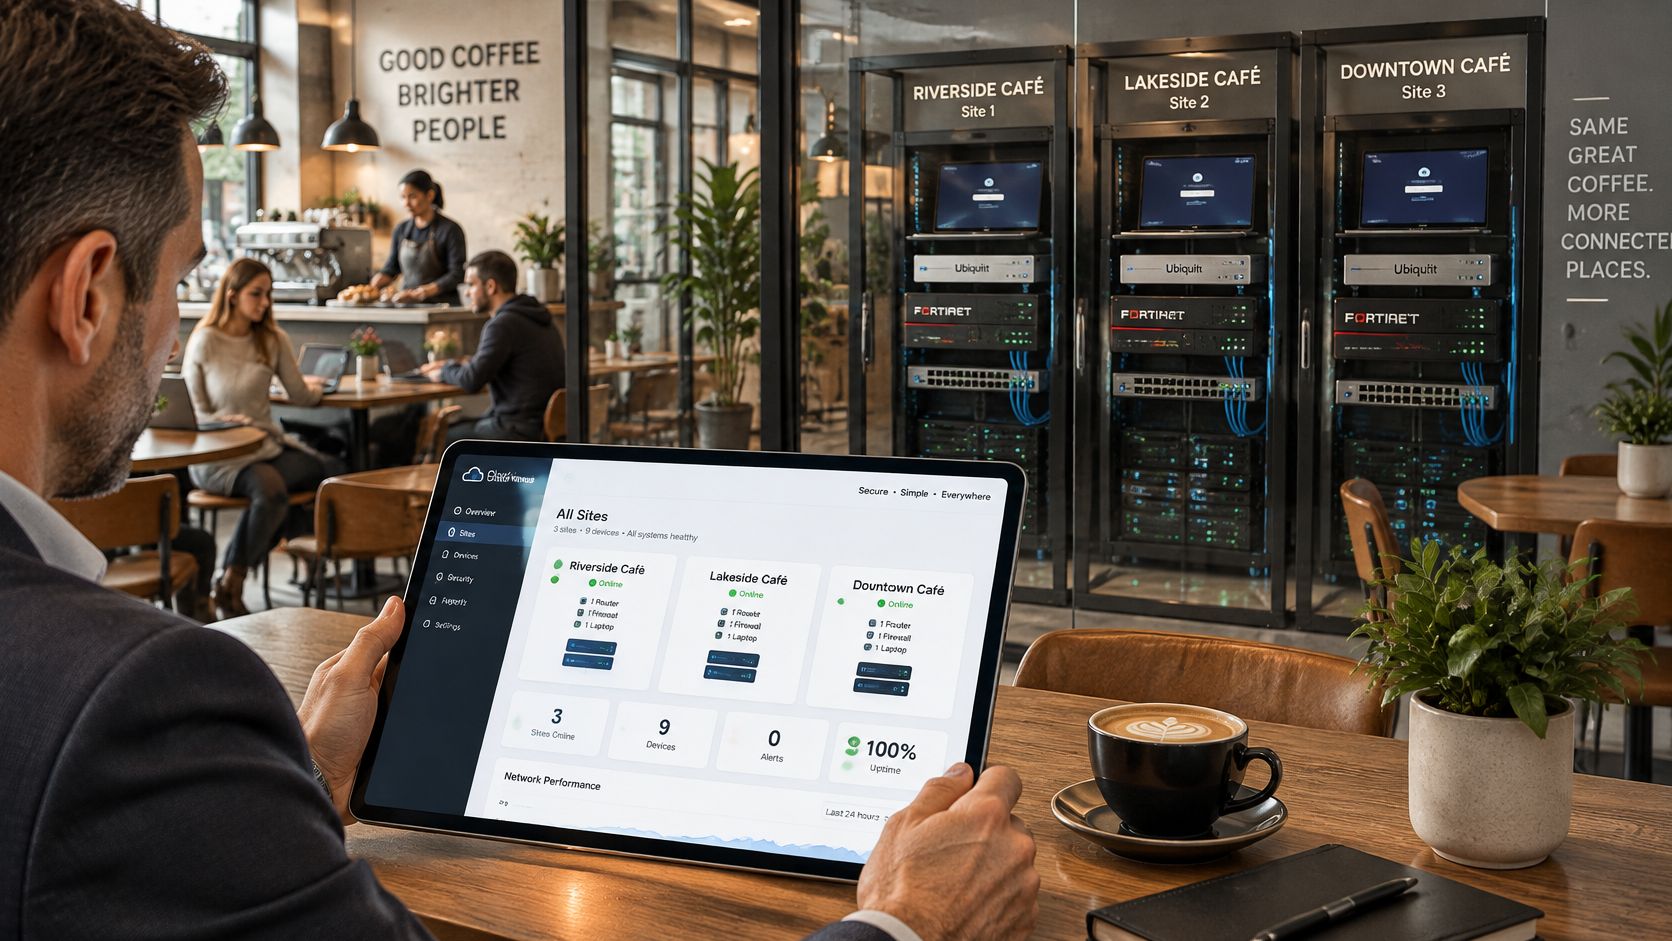
एक क्लाउड आधारित नेटवर्क हे सर्व विचार ऑन-प्रिमाइसेसवरून इतरत्र हलवते. पॉलिसी, मॉनिटरिंग, रिपोर्टिंग आणि कॉन्फिगरेशन हे प्रोव्हायडर चालवत असलेल्या प्लॅटफॉर्मवर राहतात. प्रत्यक्ष साइटवर काय राहते ते अगदी सोपे होते: ॲक्सेस पॉईंट्स, एक स्विच आणि प्लॅटफॉर्मशी संवाद साधणारा एक लाइटवेट कनेक्टर. तुम्ही एकदाच लॉगिन करता, प्रत्येक ठिकाण पाहता आणि त्या सर्वांसाठी एकाच वेळी नियम बदलता.
यू.एस. National Institute of Standards and Technology ने 2011 मध्ये अशी व्याख्या प्रसिद्ध केली ज्याचा संदर्भ अजूनही बहुतांश उद्योग घेतात, ज्यामध्ये क्लाउड कॉम्प्युटिंगचे वर्णन कॉन्फिगर करण्यायोग्य रिसोर्सेसच्या शेअर केलेल्या पूलमधील ऑन-डिमांड ॲक्सेस असे केले आहे, जे किमान व्यवस्थापन प्रयत्नांसह प्रोव्हिजन आणि रिलीज केले जाऊ शकते (NIST). त्याची पाच वैशिष्ट्ये व्हेन्यूच्या संदर्भाशी सुसंगत ठरतात. रिसोर्स पूलिंग स्पष्ट करते की तुम्ही इन्फ्रास्ट्रक्चरच्या मालकीऐवजी इतर ग्राहकांसह ते का शेअर करता. रॅपिड इलास्टिसिटी स्पष्ट करते की एखादी समुद्रकिनाऱ्यावरील साइट हार्डवेअरची ऑर्डर न देता ऑगस्टमध्ये अधिक क्षमता कशी सांभाळू शकते. मेजर्ड सर्व्हिस डॅशबोर्ड आणि मासिक अहवाल स्पष्ट करते.
तुम्ही किती काम सोपवायचे आणि किती स्वतःकडे ठेवायचे हे ठरवत असल्यास, CEFCore मॅनेज्ड क्लाउड सर्व्हिसेस मार्गदर्शक प्रत्यक्ष व्यवहारात मॅनेज्ड मॉडेलमध्ये काय समाविष्ट असते हे स्पष्ट करतो.
मल्टी-साइट ऑपरेटरसाठी महत्त्वाचे ठरणारे फरक काही मोजक्या व्यावहारिक प्रश्नांवर येऊन थांबतात.
| पैलू | पारंपरिक नेटवर्क | क्लाउड-आधारित नेटवर्क |
|---|---|---|
| पॉलिसी कुठे असते | प्रत्येक ठिकाणचे ऑन-साइट हार्डवेअर | सेंट्रल क्लाउड प्लॅटफॉर्म, प्रति साइट लागू केले जाते |
| नवीन साइट जोडणे | साइटवर हार्डवेअर खरेदी करणे, पाठवणे आणि कॉन्फिगर करणे | साइट ऑनबोर्ड करणे आणि विद्यमान धोरणे लागू करणे |
| व्यवस्थापन | प्रति डिव्हाइस स्थानिक ॲडमिन लॉगिन | सर्व साइट्ससाठी एक डॅशबोर्ड |
| क्षमता वाढवणे | हार्डवेअर अपग्रेड किंवा रिप्लेसमेंट | प्रदाता मागणीनुसार क्षमता वाढवतो |
| फेल्युअर डिपेंडन्सी | स्थानिक उपकरणे आणि स्थानिक लिंक | इंटरनेट पाथ अधिक प्रदाता कंट्रोल प्लेन |
व्यावहारिक नियम: जर एका साइटवरील बदल प्रत्येक दुसऱ्या साइटवर हाताने पुन्हा करावा लागत असेल, तर तुम्ही आधुनिक लॉगिन पृष्ठासह एक पारंपारिक नेटवर्क चालवत आहात.
क्लाउड-आधारित नेटवर्कचे स्तर एकमेकांशी कसे जुळतात
एका तीन मजली इमारतीची कल्पना करा. सर्वात वरचा मजला म्हणजे व्यवस्थापन कार्यालय: हे क्लाउड कंट्रोल प्लेन आहे, जिथे पॉलिसी, युझर ग्रुप आणि रिपोर्ट्स सेट केले जातात. कर्मचारी तिथे काम करतात, परंतु पाहुणे तिथून कधीही जात नाहीत. काय व्हायला हवे हे कंट्रोल प्लेन ठरवते. ते स्वतः पाहुण्यांचे ट्रॅफिक वाहून नेत नाही.
मधला मजला म्हणजे कॉरिडोअर, म्हणजेच data plane. प्रत्येक ठिकाणी ॲक्सेस पॉईंट्स, स्विचेस आणि स्थानिक ब्रेकआउट्सच्या माध्यमातून ट्रॅफिक येथे प्रवास करते. कोणती उपकरणे एकमेकांना पाहू शकतात हेदेखील तुम्ही येथेच ठरवता, आणि network segmentation ही अशी कार्यपद्धती आहे जी अतिथींचे फोन पेमेंट टर्मिनल्सपासून आणि टर्मिनल्स बॅक-ऑफिस सिस्टीम्सपासून वेगळे ठेवते.
सर्वात खालचा मजला हा लोकल ॲक्सेस लेयर आहे: असा दरवाजा जिथून प्रत्येक डिव्हाइस आत येते.
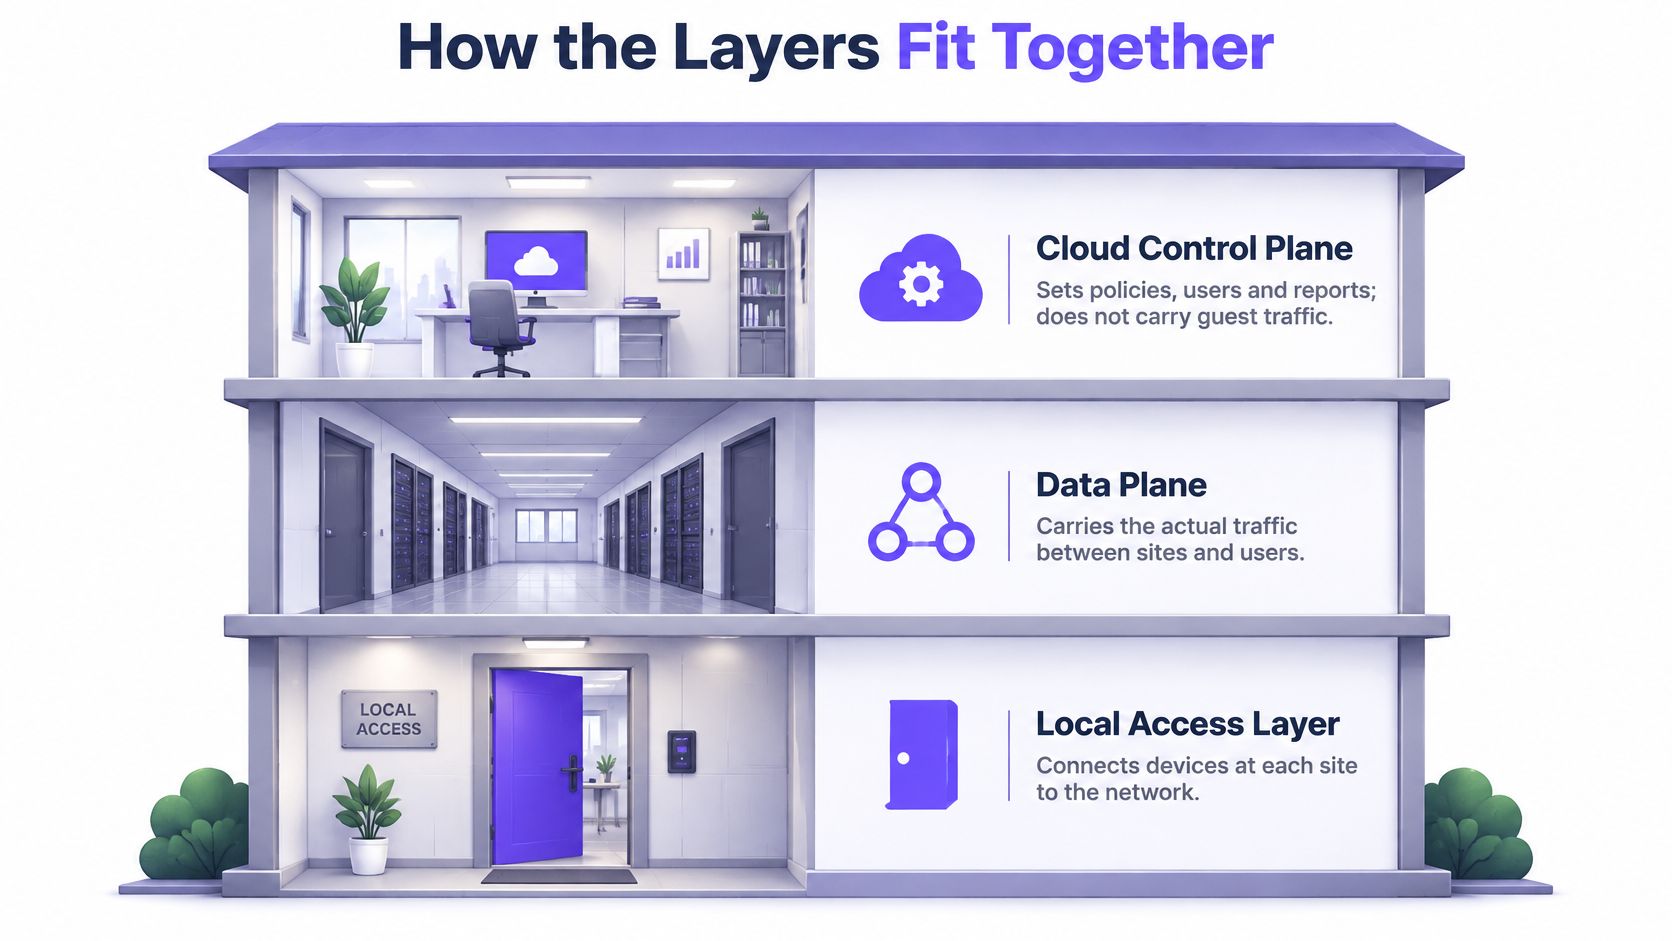
कार्यालय आणि कॉरिडॉरच्या मध्ये चेकपॉइंट असतो ज्यातून प्रत्येक कनेक्शन प्रथम जाते: DNS लेयर. नावाचे रिझोल्यूशन झाल्याशिवाय कॉरिडॉरपर्यंत काहीही पोहोचत नाही.
एक गेस्ट कनेक्शन, टप्प्याटप्प्याने
- डिव्हाइस SSID मध्ये सामील होते आणि स्थानिक ॲक्सेस पॉइंट ते स्वीकारतो. हे क्लाउडमध्ये न होता, प्रत्यक्ष साइटवर घडते.
- डिव्हाइसला DHCP कडून IP ॲड्रेस मिळतो. कोणत्याही ब्राउझिंगच्या आधी, सर्वात प्रथम ॲड्रेस मिळतो.
- डिव्हाइस नावासाठी विचारणा करते, आणि तो लूकअप राउटरमध्ये हार्डकोड केलेल्या पत्त्यावर न जाता क्लाउड रिझॉल्व्हरकडे जातो.
- त्या SSID साठी सेट केलेल्या धोरणावर आधारित, रिझॉल्व्हर मिलिसेकंदांत परवानगी देतो किंवा ब्लॉक करतो.
- त्यानंतरच कनेक्शन उघडते, मग ते वेब पेज असो, ॲप असो किंवा बॅकग्राउंड सिंक असो.
त्यामुळे हे तीन स्तर एक पदानुक्रम तयार करतात. पॉलिसी सर्वात वरच्या स्तरावर ठरवली जाते, अंमलबजावणी DNS चेकपॉईंटवर होते आणि फॉरवर्डिंग कॉरिडोअरमध्ये होते. हेच आर्किटेक्चर WiFi च्या पलीकडेही मोठ्या प्रमाणात दिसून येते, म्हणूनच व्हेंडिंग मशिन्ससाठी IoT कनेक्टिव्हिटी क्लाउड कंट्रोल लेयरवर अवलंबून असते ज्यामध्ये स्थानिक वर्तन लिंक खंडित झाल्यावरही टिकून राहते.
मॅनेजमेंट स्तरावरील त्रुटी आणि फॉरवर्डिंग स्तरावरील त्रुटी ही एकच घटना नाही. ऑफिस बंद पडल्यास तुम्ही काहीही बदलू शकत नाही, परंतु कॉरिडॉरमधून ट्रॅफिक चालूच राहते. कॉरिडॉर बंद पडल्यास जगातील कोणताही डॅशबोर्ड तुमच्या समोर उभ्या असलेल्या पाहुण्याला मदत करू शकत नाही.
फायदे, खर्च आणि हा बदल कुठे घडत आहे
हा बदल सर्वप्रथम खर्चात दिसून येतो. Gartner ने सार्वजनिक-क्लाउड सेवांवरील जगभरातील अंतिम-वापरकर्त्यांच्या खर्चाचा अंदाज 2023 मधील $561 अब्ज वरून 20.4% वाढीसह, 2024 मध्ये $675.4 अब्ज वर्तवला आहे, ज्यामध्ये व्हर्च्युअलाइज्ड नेटवर्क क्षमतेच्या सर्वात जवळची श्रेणी असलेल्या इन्फ्रास्ट्रक्चर ॲज अ सर्व्हिसमध्ये 25.6% वाढ होऊन ती $180.0 अब्ज पर्यंत पोहोचण्याचा अंदाज आहे (Gartner).
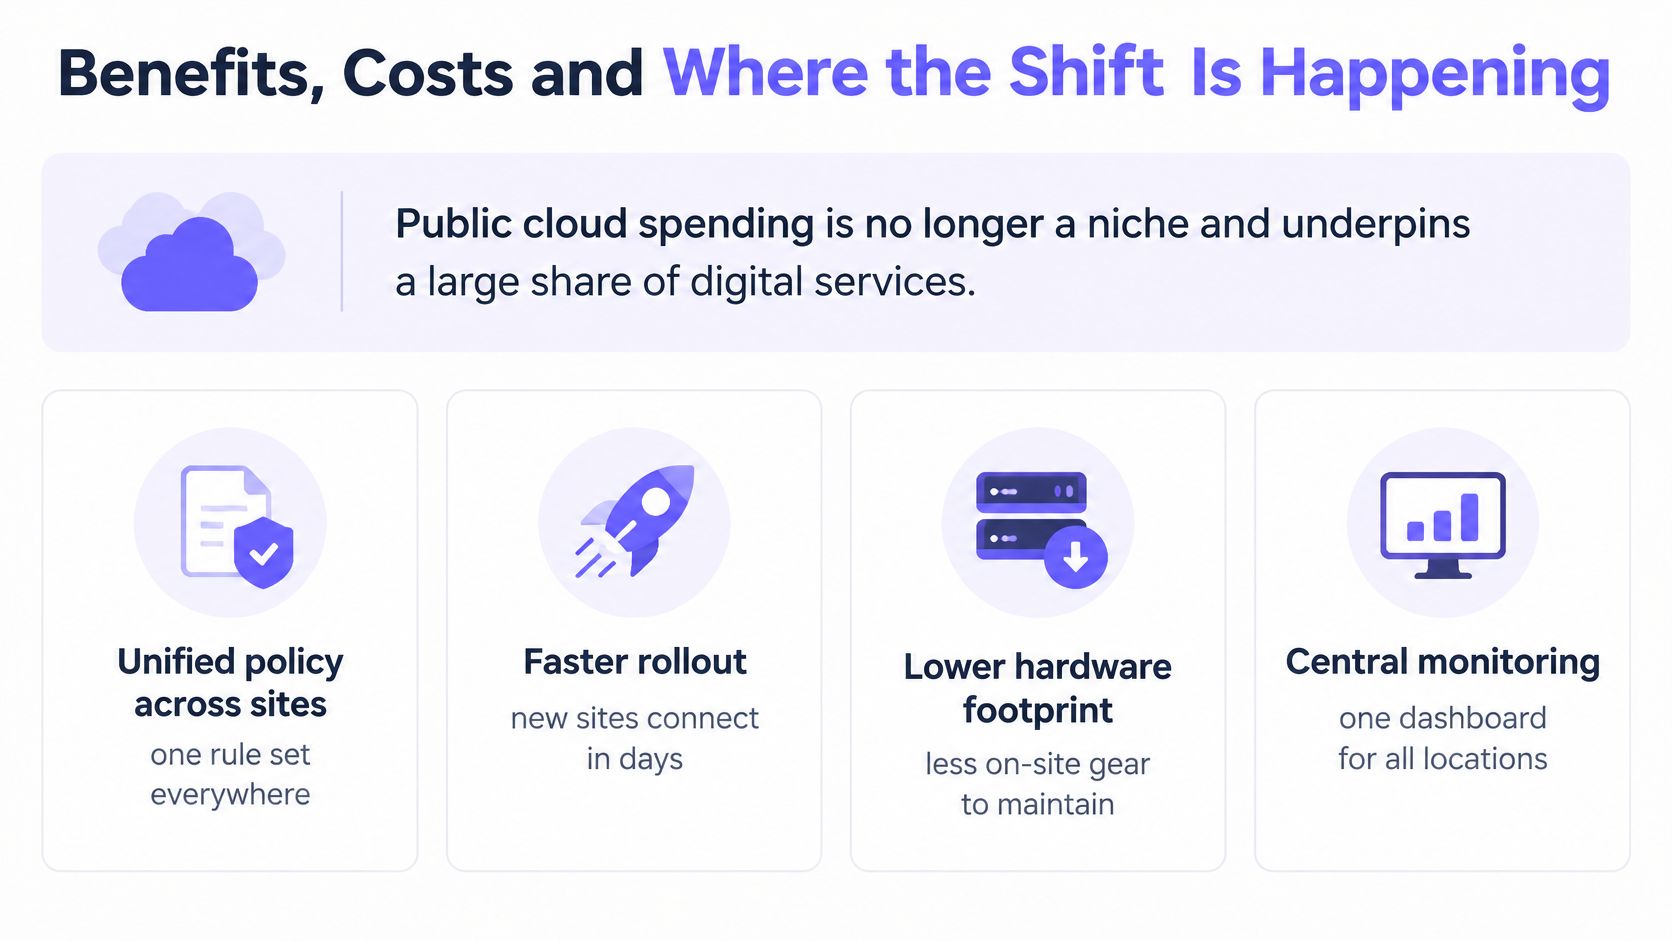
हा स्वीकार केवळ मोठ्या कंपन्यांपुरता मर्यादित नसून व्यापक आहे. Eurostat ला आढळले की 2025 मध्ये 52.7% EU उपक्रमांनी सशुल्क क्लाउड सेवा वापरल्या, जी 2023 च्या तुलनेत 7.4 टक्के वाढ आहे (Eurostat). आयर्लंडच्या सेंट्रल स्टॅटिस्टिक्स ऑफिसने नोंदवले की 2025 मध्ये 42.6% आयरिश उपक्रमांनी क्लाउड-आधारित सुरक्षा सॉफ्टवेअर खरेदी केले (Central Statistics Office). खर्चदेखील केंद्रित होत आहे: Flexera द्वारे सर्वेक्षण केलेल्या 40% उपक्रमांनी सार्वजनिक क्लाउडवर दरवर्षी $12 दशलक्षपेक्षा जास्त खर्च केले, जे एका वर्षापूर्वीच्या 36% पेक्षा जास्त आहे (Flexera).
बाकीचे वाचण्याऐवजी तुम्हाला वॉकथ्रू पाहायला आवडत असल्यास, यामध्ये काही मिनिटांत मॉडेल स्पष्ट केले आहे.
एका मल्टी-साइट ऑपरेटरसाठी, प्रत्येक फायदा त्याच्याशी संबंधित खर्चासह येतो.
- जलद ऑनबोर्डिंग, पण सततचे शुल्क. नवीन व्हेन्यू खरेदी ऑर्डर आणि साइट भेटीच्या प्रतीक्षेऐवजी काही दिवसांत जोडला जातो, परंतु सबस्क्रिप्शनमुळे भांडवली हार्डवेअर खर्चाची जागा घेतली जाते आणि तो खर्च कधीही पूर्णपणे थांबत नाही.
- सर्वत्र एकच पॉलिसी सेट, पण प्रशिक्षणाची आवश्यकता. केंद्रीय नियमांचा अर्थ असा की सुरक्षिततेशी संबंधित बदल काही मिनिटांत प्रत्येक साइटवर पोहोचतो, आणि याचा अर्थ असाही होतो की तुमच्या टीमला नवीन कन्सोल शिकावे लागेल आणि त्यावर विश्वास ठेवावा लागेल.
- ऑडिटसाठी केंद्रीय लॉग्स, पण लिंकवर अवलंबित्व. अहवाल एकाच ठिकाणाहून मिळतात, परंतु ट्रॅफिक अजूनही प्रत्येक व्हेन्यूच्या स्वतःच्या इंटरनेट कनेक्शनवरून जाते आणि कोणताही प्लॅटफॉर्म खराब लाइन दुरुस्त करू शकत नाही.
समजा बारा मालमत्ता असलेला एक हॉटेल समूह स्थानिक कंट्रोलर्सकडून केंद्रीय व्यवस्थापनाकडे जातो. नवीन मालमत्ता ऑनबोर्ड करणे म्हणजे प्लॅटफॉर्ममधील एक नोंद आणि विद्यमान टेम्पलेटमधून लागू केलेली पॉलिसी बनते, आणि नियमित ॲडमिनचे काम बारा लॉगिन तपासण्याऐवजी एका पुनरावलोकन रांगेवर (review queue) येते.
| मापदंड | आकडेवारी | तुलना | स्रोत |
|---|---|---|---|
| जगभरातील पब्लिक-क्लाउड एंड-युझर खर्च 2024 | $675.4 अब्ज | 2023 मध्ये $561 अब्ज, 20.4% ची वाढ | Gartner |
| IaaS खर्च 2024 | $180.0 अब्ज | 2023 मध्ये $143.3 अब्ज, 25.6% ची वाढ | Gartner |
| PaaS खर्च 2024 | $172.4 अब्ज | 20.6% ची वाढ | Gartner |
| SaaS खर्च 2024 | $247.2 अब्ज | 20.0% ची वाढ | Gartner |
| पब्लिक-क्लाउड एंड-युझर खर्च 2025 | $723.4 अब्ज | 2024 च्या आकडेवारीनंतरचा अंदाज | Gartner |
| सशुल्क क्लाउड सेवा वापरणारे EU मधील उद्योग 2025 | 52.7% | 2023 पेक्षा 7.4 टक्के गुणांची वाढ | Eurostat |
| क्लाउड-आधारित सुरक्षा सॉफ्टवेअर खरेदी करणारे आयरिश उद्योग 2025 | 42.6% | केवळ आयर्लंड | Central Statistics Office |
| पब्लिक क्लाउडवर वर्षाला $12 दशलक्षपेक्षा जास्त खर्च करणारे उद्योग | 40% | मागील वर्षी 36% | Flexera 2025 |
जिथे साइट्स मोठ्या संख्येने, समान आणि लहान टीमद्वारे चालवल्या जातात तिथे फायदे सर्वाधिक असतात. बारा जवळजवळ एकसारखी हॉटेल नेटवर्क्स केंद्रीय व्यवस्थापनाचा उत्तम परतावा देतात. सानुकूल उपकरणांसह असलेली एक असामान्य इमारत कदाचित देणार नाही.
DNS लेयरवर ट्रॅफिक सुरक्षित करणे
एखादी गोष्ट नाकारण्यासाठी DNS ही सर्वात पहिली व्यावहारिक जागा आहे. डिव्हाइसला डेस्टिनेशन ॲड्रेस मिळण्यापूर्वी आणि वेब, TLS किंवा कमांड-अँड-कंट्रोल सत्र सुरू होण्यापूर्वी, नेम रिझोल्यूशन दरम्यान डोमेन नाकारले जाऊ शकते. तोपर्यंत डिव्हाइसकडे आधीच एक IP ॲड्रेस असतो. फक्त त्याला हवा असलेला IP ॲड्रेस त्याच्याकडे नसतो.
क्लाउड DNS लेयर तीन कामे करते, आणि त्यांची नावे स्वतंत्रपणे घेणे योग्य ठरते कारण व्हेंडर्स त्यांचे एकत्रीकरण करतात.
- कॅटेगरी फिल्टरिंग. प्रौढ सामग्री, जुगार, मालवेअर होस्टिंग, पॉलिसीमध्ये नमूद केलेले काहीही, प्रत्येक SSID नुसार लागू केले जाते जेणेकरून स्टाफ नेटवर्क आणि लहान मुलांच्या वाचन कक्षासाठी समान नियम सेट शेअर केला जाणार नाही.
- थ्रेट ब्लॉकिंग. फिशिंग डोमेन्स, मालवेअर डिलिव्हरी होस्ट्स आणि कमांड-अँड-कंट्रोल कॉलबॅक्स, पेलोड पोहोचल्यानंतर थांबवण्याऐवजी लूकअप दरम्यानच थांबवले जातात.
- जाहिराती आणि ट्रॅकर्स काढून टाकणे. कमी थर्ड-पार्टी विनंत्या म्हणजेच हलकी पेजेस आणि गेस्टच्या फोनवर कमी डेटाचा वापर.
हे कार्य करण्यासाठी कशाचे संरक्षण करणे आवश्यक आहे
सुरक्षित DNS च्या तीन स्वतंत्र आवश्यकता असतात, ज्या अनेकदा एक म्हणूनच विकल्या जातात: इंटिग्रिटी (अखंडता), कॉन्फिडेंशिलिटी (गोपनीयता) आणि अव्हेलेबिलिटी (उपलब्धता). स्वाक्षरी केलेल्या प्रतिसादात छेडछाड झालेली नाही याची पडताळणी करून DNSSEC इंटिग्रिटी हाताळते. कॉन्फिडेंशिलिटीकडे दुर्लक्ष होणे सोपे असते, कारण जेव्हा लूकअप्स प्लेन टेक्स्टमध्ये प्रवास करतात तेव्हा योग्य उत्तर देखील प्रश्न उघड करू शकते. अव्हेलेबिलिटीसाठी स्वतःच्या योजनेची आवश्यकता असते, म्हणून ऑपरेटर्स अजूनही कॉन्फिगरेशनमध्ये विखुरलेले रिझॉल्व्हर्स, फॉल्ट टॉलरन्स आणि एकापेक्षा जास्त रिकर्सिव्ह रिझॉल्व्हर्स चालवतात.
यामुळे कोणत्याही गेस्ट किंवा सार्वजनिक नेटवर्कसाठी एक छोटी चेकलिस्ट मिळते:
- डिव्हाइसेसना त्यांचे स्वतःचे DNS निवडू देण्याऐवजी, सर्व क्लायंट DNS तुम्ही नियंत्रित करत असलेल्या रिझॉल्व्हर्सकडे रूट करा.
- इतर सर्व्हर्सकडे जाणारे आउटबाउंड DNS ब्लॉक करून, जेथे हार्डवेअर परवानगी देते तेथे बायपासला प्रतिबंध करा.
- DNSSEC प्रतिसादांची पडताळणी करा जेणेकरून स्पूफ केलेले उत्तर नाकारले जाईल.
- जेथे गोपनीयता नियम लागू होतात तेथे क्वेरी ट्रान्सपोर्टचे संरक्षण करा, जेणेकरून लूकअप्स ट्रान्झिटमध्ये असताना वाचता येणार नाहीत.
- डिव्हाइसने कशावर आणि केव्हा ॲक्सेस मिळवण्याचा प्रयत्न केला हे सांगण्यासाठी पुरेसा वेळ लॉग्स राखून ठेवा.
एखादी घटना घडण्यापूर्वीच चाचणी करण्यासाठीचा प्रत्येक घटक हा एक फेल्युअर मोड आहे. एखाद्या डिव्हाइसला बाहेरील resolver कडे पॉईंट करा आणि बायपास नियम तो कॅच करतो का ते तपासा. नंतर resolvers शांत झाल्यावर काय होते ते पाहा: 'failing open' मुळे पाहुणे ऑनलाइन राहतात पण प्रत्येक पॉलिसी ड्रॉप होते, आणि 'failing closed' मुळे पॉलिसी टिकून राहते परंतु resolver मधील बिघाड आउटेजमध्ये रूपांतरित होतो. Purple Shield 'fails closed' तत्त्वावर चालते आणि अनेक डेटा सेंटर्समध्ये कार्य करते, त्यामुळे एका ठिकाणच्या त्रुटीमुळे ही सेवा खंडित होत नाही.
फिल्टरवर विश्वास ठेवण्यापूर्वी लॉग वाचा. ब्लॉक पेज स्वतःहून काहीही सिद्ध करत नाही. लुकअप रेकॉर्ड कोणत्या नेटवर्कसाठी आणि कोणत्या वेळी काय नाकारले गेले हे सिद्ध करतो.
DNS फिल्टरिंग हे एंडपॉईंट संरक्षण, फायरवॉल आणि ॲप्लिकेशन कंट्रोल्स यांच्यासोबत काम करते, आणि नियंत्रण स्तर म्हणून DNS सुरक्षिततेची बाजू यावर अवलंबून आहे की ते इतर स्तरांचा पर्याय नसून अनेकांमधील एक स्तर आहे.
क्लाउड आधारित नेटवर्क अयशस्वी झाल्यावरही काय कार्यरत राहते
एखाद्या वेन्यूचा क्लाउड डॅशबोर्ड बंद पडू शकतो आणि तरीही ट्रॅफिक सुरळीत चालू राहू शकते. तसेच डॅशबोर्ड चालू असताना फिल्टरिंग लागू करणारा DNS मार्ग बंद पडू शकतो. या त्रुटी दुरून सारख्या दिसतात, परंतु नेटवर्कच्या वेगवेगळ्या भागांवर परिणाम करतात. प्रत्येकाची रचना स्वतंत्रपणे करा.
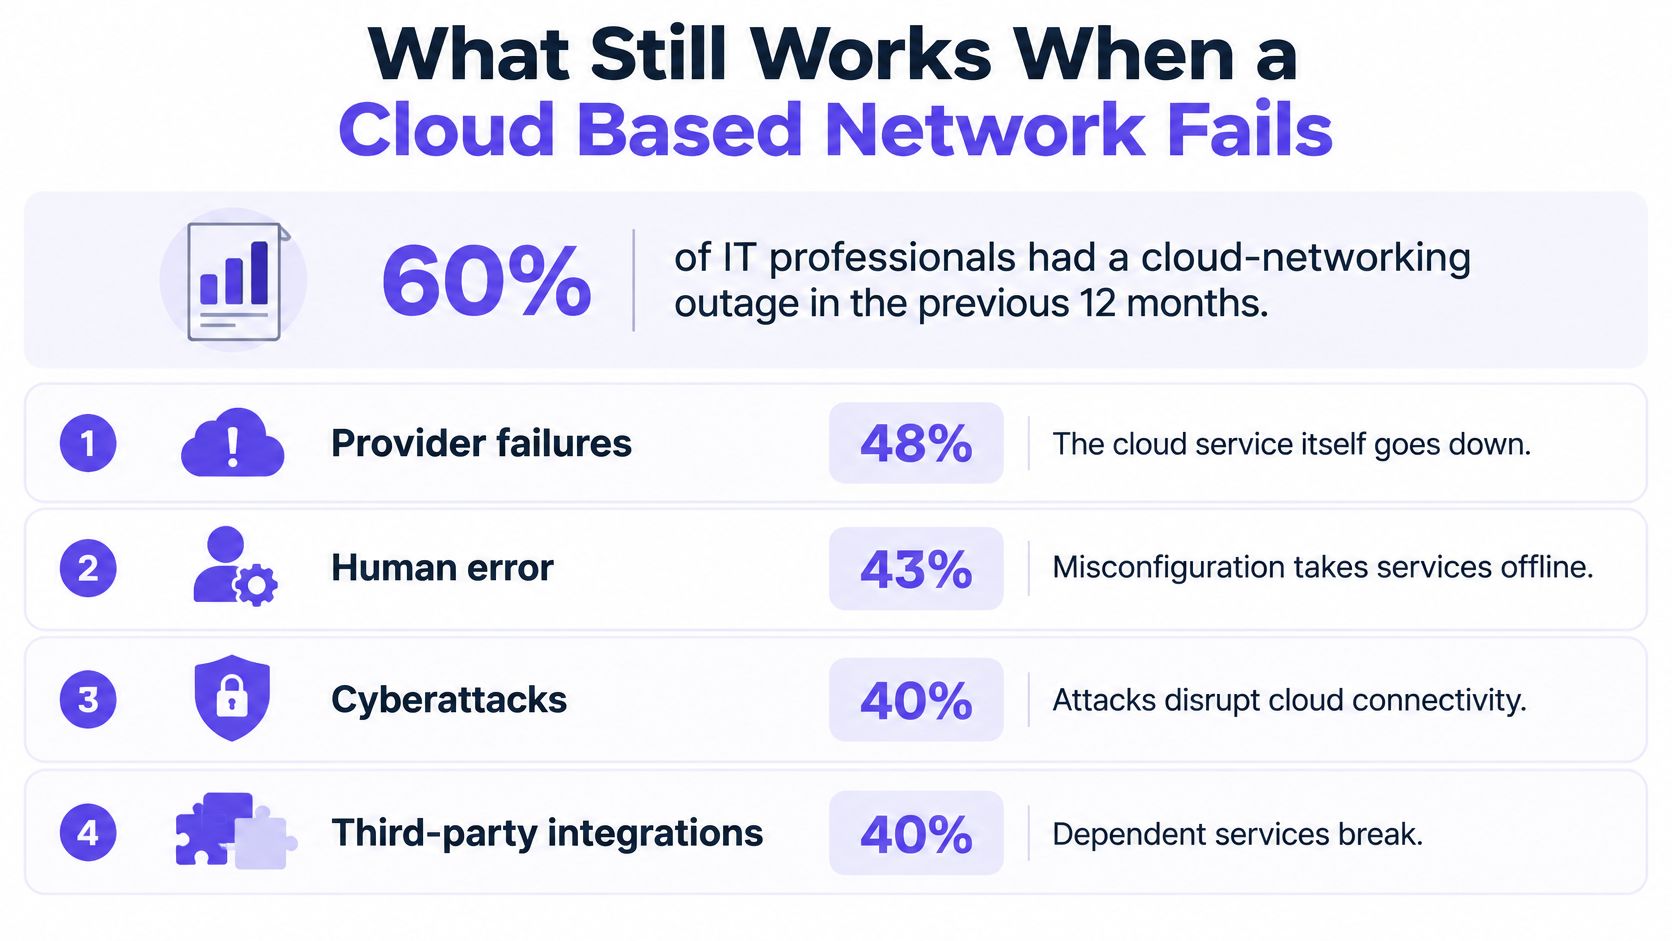
एका उद्योग सर्वेक्षणात असे आढळून आले की 60% IT व्यावसायिकांनी मागील 12 महिन्यांत क्लाउड-नेटवर्किंग आउटेजचा अनुभव घेतला होता. नोंदवलेल्या कारणांमध्ये क्लाउड-प्रोव्हायडरमधील बिघाड, मानवी त्रुटी, थर्ड-पार्टी इंटिग्रेशन्स, सायबर हल्ले आणि चुकीचे कॉन्फिगरेशन यांचा समावेश होता (Aviatrix 2025 इंडस्ट्री सर्व्हे).
प्रदात्याची अपटाइम आकडेवारी त्यांच्या प्लॅटफॉर्मचे वर्णन करते, ते प्लॅटफॉर्म आवाक्याबाहेर असताना तुमचे ठिकाण पॉलिसी लागू करणे सुरू ठेवू शकते की नाही हे नाही. डॅशबोर्ड हे नियंत्रण कक्ष आहे; ठिकाणावरील उपकरणांना अजूनही ट्रॅफिक हाताळावे लागते आणि आधीच मिळालेले नियम लागू करावे लागतात.
SLA मध्ये प्रदाता काय वचन देतो याचे वर्णन असते. कंट्रोल प्लेन अनरीचेबल असताना तुमचे ॲक्सेस पॉइंट्स काय करतील हे ते सांगत नाही.
सारखेच दिसणारे पण प्रत्यक्षात भिन्न असणारे दोन आउटेज
व्यवस्थापन स्तर अयशस्वी झाल्यास, तुम्ही कदाचित पॉलिसी बदलू शकणार नाही, नवीन अहवाल पाहू शकणार नाही किंवा नवीन साइट ऑनबोर्ड करू शकणार नाही. अस्तित्वात असलेले ट्रॅफिक आणि अंमलबजावणी सुरू राहू शकते कारण नियम आधीच नेटवर्क काठावर पाठवले गेले होते.
जर अंमलबजावणी स्तर, सामान्यतः DNS किंवा त्याचा रिझोल्व्हर पाथ अयशस्वी झाला, तर वापरकर्त्यांच्या ते लगेच लक्षात येते. काही साइट्सचे रिझोल्यूशन बंद होऊ शकते; किंवा, फिल्टरिंग बायपास केले गेल्यामुळे सर्वकाही रिझॉल्व्ह होऊ शकते.
ही फेल-ओपन विरुद्ध फेल-क्लोज्ड निवड आहे. क्लाउड सेवा अनुपलब्ध असल्यास फेल ओपन सामान्य रिकर्सिव्ह रिझोल्यूशनद्वारे कनेक्टिव्हिटी पूर्ववत करते, परंतु संरक्षणात्मक नियंत्रणे लागू होत नाहीत. फेल क्लोज्ड पॉलिसी कायम ठेवते, परंतु नेटवर्कने फॉलबॅक व्यवस्थांची चाचणी केली नसल्यास DNS फेल्युअर कार्ड पेमेंट किंवा बुकिंग सिस्टमसारख्या कायदेशीर सेवांनादेखील ब्लॉक करू शकते. यापैकी कोणतीही पद्धत प्रत्येक व्हेन्यूसाठी योग्य नसते. महत्त्वाचा मुद्दा असा आहे की तुमचे नेटवर्क कोणते पर्याय वापरते आणि युजर्सना काय अनुभव येईल हे जाणून घेणे (fail-open versus fail-closed filtering साठी मार्गदर्शक).
गरज भासण्यापूर्वीच फॉलबॅकची रचना करा
एकापेक्षा जास्त रिझोल्व्हर कॉन्फिगर करा आणि ते निरोगी आहेत की नाही याचे निरीक्षण करा. ज्या सेवा उपलब्ध राहणे आवश्यक आहे त्या ओळखा आणि त्यांच्यासाठी फॉलबॅक पाथची चाचणी घ्या. अतिथींचे इंटरनेट ॲक्सेस बंद झाल्यास, त्यांना केवळ फिरणारे स्पिनर दाखवण्याऐवजी कॅप्टिव्ह पोर्टलद्वारे आउटेजचे स्पष्टीकरण द्या.
क्लाउड मॅनेजमेंटमुळे ऑन-साइट उपकरणे काढून टाकली जात नाहीत. ॲक्सेस पॉइंट्स, स्विचेस आणि वेन्यूची इंटरनेट लिंक सेवेचा भाग म्हणूनच राहतात, आणि लिंक अयशस्वी झाल्यास वेन्यूचा संपर्क अजूनही तुटू शकतो. रिपोर्टिंग हे नोंदी (logs), रिटेंशन विंडो आणि कर्मचारी समजून घेऊ शकतील अशा फॉरमॅटवर देखील अवलंबून असते.
| बिघाड | काय सुरू राहते | पॉलिसी वर्तन | गो-लाइव्हपूर्वी चाचणी करा |
|---|---|---|---|
| क्लाउड मॅनेजमेंट प्लेन आउटेज | नियम आधीच लागू असल्यास, विद्यमान ट्रॅफिक आणि अंमलबजावणी | सहसा अपरिवर्तित | मॅनेजमेंट ॲक्सेस बंद करा आणि ट्रॅफिक अजूनही सुरळीत सुरू असल्याची खात्री करा |
| DNS रिझॉल्व्हर आउटेज | कॉन्फिगर केलेले असल्यास, स्थानिक कॅशे आणि दुय्यम रिझॉल्व्हर्स | कॉन्फिगरेशननुसार, फेल ओपन किंवा फेल क्लोज्ड | प्राथमिक रिझॉल्व्हर ब्लॉक करा आणि दुय्यम रिझॉल्व्हर प्रतिसाद देत असल्याची खात्री करा |
| व्हेन्यू इंटरनेट लिंक डाउन | केवळ स्थानिक सेवा | लागू नाही | WAN लिंक अनप्लग करा आणि फॉलबॅक मेसेज दिसत असल्याची खात्री करा |
| कॅरिअर किंवा अपस्ट्रीम प्रदाता त्रुटी | पर्यायी मार्ग उपलब्ध असल्यास, त्यावर ट्रॅफिक सुरू राहते | दुसऱ्या मार्गाने नेले जात असल्यास अपरिवर्तित | अपस्ट्रीम नुकसानीचे सिम्युलेशन करा आणि फेलओव्हर रूट तपासा |
| आयडेंटिटी प्रदाता आउटेज | ओपन किंवा प्री-शेअर केलेले SSIDs | प्रमाणीकृत ॲक्सेस थांबू शकतो | कर्मचारी आणि अतिथींसाठी लॉगिन फॉलबॅकची चाचणी करा |
हे सिद्ध करण्यासाठी तीन पायऱ्या
- प्रत्येक चाचणी एका साइटवर चालवा. हे कामकाजाच्या वेळेत करा, जेणेकरून अतिथींना काय अनुभव येतो आणि नेटवर्क काय अहवाल देते याचे तुम्ही निरीक्षण करू शकाल.
- निकाल नोंदवून ठेवा. काय काम करत राहिले, पॉलिसी fail open झाली की closed, तारीख आणि चाचणी कोणी घेतली याची नोंद घ्या.
- पॉलिसीमध्ये बदल केल्यानंतर पुन्हा करा. नवीन नियमांचा संच फॉलबॅकचे वर्तन बदलू शकतो.
सबस्क्रिप्शन खर्च आणि इंटरनेट लिंकवरील अवलंबित्व तुम्ही काय उपयोगात आणू शकता यावर परिणाम करते, परंतु आउटेज दरम्यान काय होते याचे उत्तर ते देत नाही. तुम्ही फक्त एकाच साइटची चाचणी करू शकत असाल, तर सर्वाधिक अतिथी किंवा सर्वात कठोर दक्षता कर्तव्य असलेल्या साइटपासून सुरुवात करा.
एक सेटअप निवडा आणि एका साइटवर चाचणी (पायलट) करा
उत्पादनांची तुलना करण्यापूर्वी, तुमचे नेटवर्क कशासाठी आहे ते ठरवा. टूलपेक्षा क्रम अधिक महत्त्वाचा असतो.
- प्रत्येक साइट आणि ती वापरणाऱ्या प्रत्येक गटाची यादी तयार करा. अतिथी, कर्मचारी, विद्यार्थी, रहिवासी, सशुल्क टियर्स. ही यादी लिहून काढा; बहुतांश ऑपरेटर्सना असे आढळते की ते दोन गट विसरले होते.
- पहिल्या दिवसापासूनच प्रत्येक गटाला स्वतःचे SSID किंवा VLAN द्या. अतिथी नेटवर्कसह नियमांचा संच शेअर करणारे कर्मचारी नेटवर्क म्हणजे सुरक्षेच्या समस्येला आमंत्रण देण्यासारखे आहे. ऑनबोर्डिंगद्वारे अतिथी, कर्मचारी, विद्यार्थी, रहिवासी आणि सशुल्क टियर्ससाठी स्वतंत्रपणे प्रत्येक ग्राहक नेटवर्कला स्वतःची पॉलिसी दिली पाहिजे.
- तुमच्यासाठी महत्त्वाच्या असलेल्या फेल्युअर टेस्ट्स चिन्हांकित करा. मॅनेजमेंट-प्लेन लॉस, DNS फेलओव्हर, अनप्लग केलेला WAN, अपस्ट्रीम लॉस आणि आयडेंटिटी-प्रदाता आउटेज. एखादी चाचणी लागू नसल्यास, ती वगळण्याऐवजी स्पष्टपणे तसे नमूद करा.
- मोठ्या प्रमाणावर रोलआउट करण्यापूर्वी एकाच नेटवर्कवर पायलट चाचणी करा आणि निकाल नोंदवून ठेवा. एक साइट, एक आठवडा, एका पानाचे निष्कर्ष.
Purple Shield त्या कामाच्या बदल्यात नव्हे, तर त्यानंतर योग्य ठरते. एक DNS स्तर प्रत्येक नेटवर्कवरील प्रत्येक डिव्हाइसवर सामग्री फिल्टर करतो, धोके थांबवतो आणि जाहिराती काढून टाकतो; ज्यामध्ये प्रत्येक SSID, VLAN आणि वेन्यूसाठी एक पॉलिसी आणि एकच डॅशबोर्ड असतो. तुम्ही एका नेटवर्कवर 30 दिवस ते विनामूल्य चालवू शकता किंवा आमच्या टीमसोबत नियोजन करून एकाच SSID ची चाचणी घेऊ शकता आणि त्यानंतरच कस्टम कोट मिळवू शकता.
म्हणून या आठवड्यात एक साइट निवडा. तिचे युझर ग्रुप्स रेकॉर्ड करा, केवळ त्याच साइटसाठी फेल्युअर टेबल भरा आणि काही बिघाड झाल्यास तुमच्या नेटवर्कने काय करणे अपेक्षित आहे हे समजल्यानंतर पायलट बुक करा.
Purple Shield हे व्हेन्यू, अतिथी आणि सार्वजनिक WiFi साठी डिझाइन केलेले एक संरक्षणात्मक DNS आणि कंटेंट फिल्टरिंग आहे, जे कोणत्याही WiFi नेटवर्कवर स्टँडअलोन किंवा Purple Access सह चालते. यात प्रत्येक SSID, VLAN आणि व्हेन्यूसाठी स्वतंत्र पॉलिसी असते आणि नक्की काय ब्लॉक केले गेले हे दर्शविणारे रिपोर्टिंग उपलब्ध असते. हे अनेक डेटा सेंटर्सवर चालते आणि फेल्स-क्लोज्ड असते, त्यामुळे रिझॉल्व्हरच्या समस्येमुळे तुमची सुरक्षितता बंद पडत नाही. Purple Shield येथे एका नेटवर्कवर 30-दिवसांची विनामूल्य चाचणी सुरू करा आणि कोणताही करार करण्यापूर्वी या अयशस्वी चाचण्या प्रत्यक्ष पडताळून पाहा.