
पाहुणे आणि कर्मचाऱ्यांसाठी नेटवर्क सेगमेंटेशन कसे सेट करावे
वेन्यू, कार्यालये आणि शाळांसाठी स्टेप बाय स्टेप नेटवर्क सेगमेंटेशन: SSIDs आणि VLANs मॅप करा, फायरवॉल नियम सेट करा आणि IoT व गेस्ट डिव्हाइसेस सुरक्षित करा.
Published २७ ऑक्टोबर, २०२६
समजा तुम्ही ६० खोल्यांचे हॉटेल चालवता जिथे रिसेप्शन PC, कार्ड टर्मिनल्स आणि गेस्ट WiFi एकाच फ्लॅट सबनेटचा वापर करतात. सर्व काही कार्य करते, परंतु एखादा संक्रमित गेस्ट फोन टिलशी (कॅश काउंटर) जोडणीचा प्रयत्न करू शकतो कारण त्यांना वेगळे करणारे काहीही नाही.
पेमेंट्स, प्रिंटिंग किंवा रूम टीव्हीमध्ये अडथळा न आणता तुम्हाला ती पोहोच थांबवणे आवश्यक आहे. प्रत्येक डिव्हाइसला कशाची गरज आहे हे तुम्हाला माहिती असेल, प्रस्तावित मर्यादांची चाचणी घेतली असेल आणि रोलबॅक तयार ठेवला असेल तरच नेटवर्क सेगमेंटेशन यशस्वी होते. केवळ एक व्यवस्थित आकृती हे करू शकत नाही.
अनुक्रमणिका
- बहुतांश ठिकाणांना आणि कार्यालयांना आवश्यक असणारा सेगमेंट मॅप
- कटओव्हरपूर्वी डिव्हाइसेस आणि फ्लोचे इन्व्हेंटरी कसे तयार करावे
- प्रत्येक समूहासाठी VLANs आणि SSIDs कसे तयार करावेत
- सेगमेंटमधील फायरवॉल नियम कसे लिहावेत
- IoT, वैद्यकीय आणि सामायिक नेटवर्कसाठी विशेष प्रकरणे
- सेगमेंटेशन बदलानंतर ट्रबलशूटिंगमधील अडचणी
- या आठवड्यात सेगमेंट करण्यासाठी एक नेटवर्क निवडा
बहुतेक ठिकाणांना आणि कार्यालयांना आवश्यक असलेला सेगमेंट मॅप
स्विच पोर्टऐवजी बिझनेस फंक्शन्सपासून सुरुवात करा. रिसेप्शन लॅपटॉप आणि गेस्ट फोन एकाच ॲक्सेस पॉइंटद्वारे कनेक्ट केलेले असले तरीही त्यांना वेगवेगळ्या ॲक्सेसची आवश्यकता असते.
2025 मध्ये, 1,200 सुरक्षा आणि तंत्रज्ञान नेत्यांच्या Akamai च्या जागतिक सर्वेक्षणानुसार, 90% संस्थांनी नेटवर्क सेगमेंटेशनचा काही प्रकार वापरल्याचे नोंदवले आहे, तर 35% संस्थांनी मायक्रोसेगमेंटेशन लागू केले आहे. केवळ सेगमेंट असणे म्हणजे त्यातील प्रत्येक कनेक्शन नियंत्रित करणे नव्हे.
NIST चे SP 800-207, Zero Trust Architecture, केवळ नेटवर्क स्थानावर आधारित अप्रत्यक्ष विश्वासाला नाकारते. स्टाफ VLAN वर लँडिंग करणे हा एखादे डिव्हाइस पेरोल, कॅमेरा ॲडमिनिस्ट्रेशन किंवा इतर प्रत्येक स्टाफ लॅपटॉपपर्यंत पोहोचले पाहिजे याचा पुरावा नाही.
प्रत्येक गटाला एक स्पष्ट सीमा द्या
या उदाहरण क्रमांक योजनेचा वापर युनिव्हर्सल मानकाऐवजी सुरुवातीचे कॉन्फिगरेशन म्हणून करा.
वेन्यू, ऑफिस किंवा शाळेसाठी सेगमेंट मॅप
| गट | सामान्य SSID | VLAN | ट्रस्ट लेव्हल | फिल्टरिंग |
|---|---|---|---|---|
| स्टाफ लॅपटॉप आणि टिल्स | Staff-Corp | 10 | विश्वासू | केवळ थ्रेट डिफेन्स |
| बॅक ऑफिस आणि सर्व्हर्स | केवळ वायरने जोडलेले | 20 | विश्वासू | केवळ थ्रेट डिफेन्स |
| प्रिंटर आणि किऑस्क | केवळ वायरने जोडलेले | 25 | प्रतिबंधित | केवळ थ्रेट डिफेन्स |
| गेस्ट WiFi | Guest | 30 | अविश्वासू | कॅटेगरी फिल्टर आणि सेफ सर्च |
| पेड टियर | Paid-WiFi | 50 | अविश्वासू | कॅटेगरी फिल्टर आणि बँडविड्थ मर्यादा |
| IoT: कॅमेरे, सेन्सर्स, टीव्ही | IoT-PSK | 60 | मर्यादित | थ्रेट डिफेन्स आणि ॲलो-लिस्टेड क्लाउड |
| रहिवासी किंवा विद्यार्थी | Resident | 70 | अविश्वासू | प्रति VLAN सेफगार्डिंग सेट |
| मॅनेजमेंट | वायरने जोडलेले, जंप होस्ट | 99 | प्रतिबंधित | केवळ ॲडमिनसाठी |
विश्वसनीय (Trusted) म्हणजे व्यवस्थापित कर्मचारी आणि बॅक ऑफिस उपकरणे, अनियंत्रित ॲक्सेस नव्हे. मर्यादित (Restricted) मध्ये अशी उपकरणे आणि प्रशासन इंटरफेस समाविष्ट आहेत ज्यांना तंतोतंत परिभाषित केलेल्या कनेक्शनची आवश्यकता असते. अडथळा असलेले (Constrained) साधनांना केवळ त्यांच्या आवश्यक ऑपरेशनल सेवा मिळतात. अविश्वसनीय (Untrusted) वापरकर्त्यांना व्यवसाय प्रणालींमध्ये कोणताही मार्ग न देता थेट इंटरनेट ॲक्सेस मिळतो.
पेड टियर अविश्वासूच राहतो. जलद ॲक्सेस खरेदी केल्याने रिसेप्शनचा ॲक्सेस मिळत नाही, आणि बँडविड्थ मर्यादा ही DNS पॉलिसीमध्ये नसावी, तर ती गेटवे किंवा कंट्रोलरवर असावी. guest WiFi आयसोलेशन साठी, ॲक्सेस पॅकेज कोणतेही असले तरी सीमा अबाधित राहिली पाहिजे.
तुमच्या साइटला गरज नसल्यास प्रत्येक रो (row) तयार करू नका. याउलट, देयक आवश्यकता किंवा धोका यानुसार योग्य असल्यास टिल (tills) आणि कर्मचाऱ्यांचे लॅपटॉप वेगवेगळ्या विभागांना पात्र असू शकतात.
डिझाइन नियम: प्रत्येक विभागाला एक नामनिर्देशित मालक आणि अस्तित्वाचे एक नमूद केलेले कारण द्या. ज्या विभागांबद्दल कोणीही स्पष्टीकरण देऊ शकत नाही ते हटवा.
एका लहान ठिकाणासाठी, सुरुवातीच्या डिझाइनमध्ये पाच ते आठ विभाग वापरले जाऊ शकतात. त्याला एक नियोजित श्रेणी माना, लक्ष्य नाही: संख्येपेक्षा अर्थपूर्ण मर्यादा अधिक महत्त्वाच्या आहेत.
कटओव्हरपूर्वी डिव्हाइसेस आणि प्रवाहांची इनव्हेंटरी कशी तयार करावी
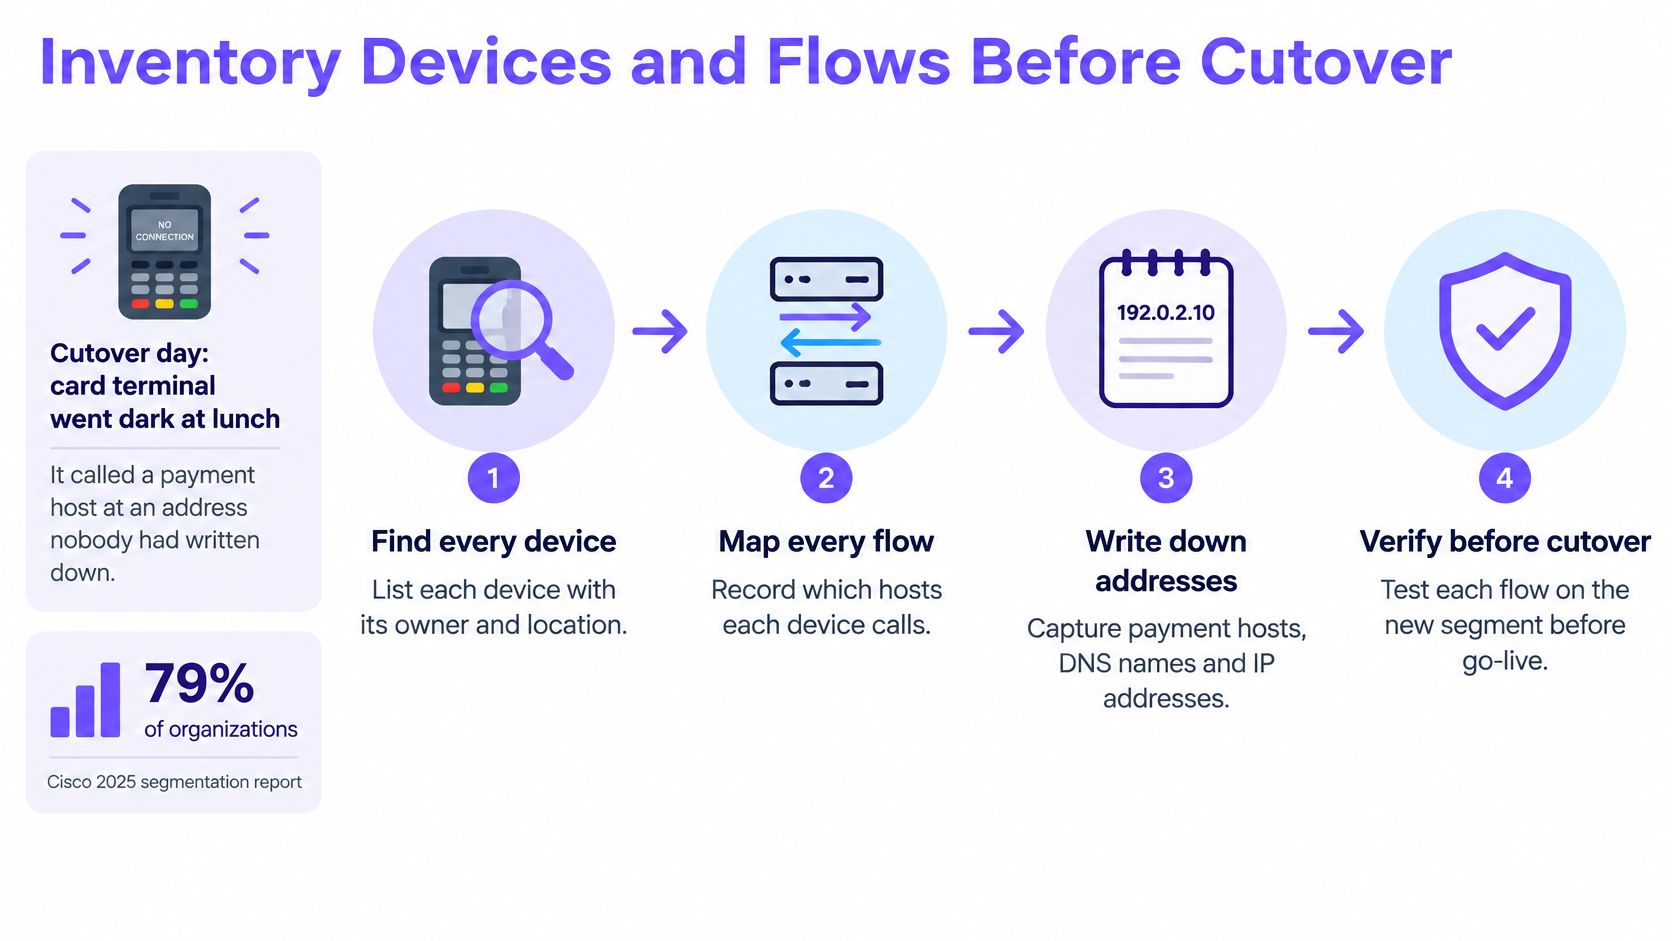
समजा कटओव्हरच्या दिवशी दुपारच्या जेवणाच्या वेळी कार्ड टर्मिनल बंद पडले. त्याच्या व्हेंडरने मुख्य पेमेंट सेवेचे दस्तऐवजीकरण केले होते, परंतु सेटलमेंटदरम्यान ते ज्या अतिरिक्त होस्टशी संपर्क साधते त्याची नोंद कोणीही केली नाही.
ते गहाळ असलेले अवलंबित्व हेच कारण आहे की अमलबजावणीपूर्वी इन्व्हेंटरी केली जाते. Cisco चा 2025 चा सेगमेंटेशन अहवाल दर्शवतो की 79% संस्था सेगमेंटेशनला सर्वोच्च प्राधान्य मानतात, तरीही केवळ 33% संस्थांनी मॅक्रो आणि मायक्रो सेगमेंटेशन दोन्ही पूर्णपणे लागू केले आहे, ज्यामध्ये मालमत्ता दृश्यमानता, संवाद प्रवाह आणि धोरण देखभाल हे मुख्य अडथळे आहेत.
तुम्ही नियमांमध्ये रूपांतरित करू शकाल अशी इनव्हेंटरी तयार करा
ओव्हरलॅपिंग रेकॉर्डमधून डिव्हाइसेस शोधा. डिस्कव्हरी कालावधीदरम्यान DHCP लीज आणि ARP टेबल एक्सपोर्ट करा; मी सुरुवातीला दोन आठवड्यांचे बजेट ठेवेल, नंतर क्वचितच वापरल्या जाणाऱ्या उपकरणांसाठी ते वाढवेल. स्विच MAC टेबल, वायरलेस असोसिएशन आणि स्टॅटिक-अॅड्रेस रेकॉर्ड जोडा कारण फक्त DHCP द्वारे फिक्स-अॅड्रेस डिव्हाइसेस आणि पॉवर ऑन न झालेली उपकरणे सुटतात.
एक ग्रुप आणि नाव असलेला मालक असाइन करा. MAC अॅड्रेस, रिपोर्ट केलेला व्हेंडर, लोकेशन, स्विच पोर्ट किंवा SSID, उद्देश आणि जबाबदार व्यक्तीची नोंद करा. व्हेंडर ओळख ही एक सुगावा आहे, पुरावा नाही, विशेषतः रँडम केलेल्या वायरलेस MAC अॅड्रेसेससह; अंतर्निहित अॅसेट रजिस्टर व्यवस्थित करण्यासाठी Reworx Recycling चा अॅसेट इन्व्हेंटरी मार्गदर्शक उपयुक्त आहे.
प्रत्यक्ष कम्युनिकेशन्स कॅप्चर करा. स्त्रोत, डेस्टिनेशन्स, प्रोटोकॉल आणि पोर्ट्स रेकॉर्ड करण्यासाठी NetFlow, sFlow किंवा फायरवॉल सेशन लॉग वापरा. कलेक्टर्स कुठे आहेत ते तपासा, कारण VLAN मध्ये स्थानिक पातळीवर स्विच केलेला ट्रॅफिक कदाचित फायरवॉलपर्यंत कधीही पोहोचणार नाही.
आवश्यक सेवांचे वर्णन करा. पेमेंट प्रोसेसिंग, प्रिंटिंग, टाइम सिंक्रोनायझेशन आणि इतर मंजूर अवलंबित्व लिहून ठेवा, ज्यामध्ये प्रत्येक आवश्यकतेची कोणी पुष्टी केली आहे याचा समावेश करा. डिव्हाइसला अनियंत्रित सर्व्हिस काउंटपर्यंत मर्यादित करू नका: BYOD सुरक्षा प्लॅनिंग ला केवळ अॅड्रेसेसच नाही तर युझरची ओळख आणि डिव्हाइस-मॅनेजमेंट स्टेटसची देखील आवश्यकता असते.
वर्कफ्लोने डिव्हाइसचा शोध प्रत्यक्षातील कनेक्टिव्हिटी चाचणीशी जोडला पाहिजे.
लागू करण्यापूर्वी निरीक्षण करा
प्रस्तावित नियम मॉनिटर-ओन्ली मोडमध्ये चालवा. VLANs आणि मसुदा धोरणे तयार केल्यानंतर, पॉलिसी सिम्युलेशन, शॅडो रूल्स किंवा लॉग केलेले संभाव्य नकार वापरा; जिथे व्यवसाय चक्रास आवश्यक असेल तिथे मी दोन ते चार आठवड्यांचे वेळापत्रक ठरवेन. प्रस्तावित नकार धोरणाचे मूल्यमापन केले गेले आहे याचा पुरावा म्हणून सामान्य अनुमती लॉग समजण्याची चूक करू नका.
मालक नसलेल्या उपकरणांचे निवारण करा. ऑपरेशन्स टीमसोबत नियंत्रित क्वारंटाइन प्रक्रियेद्वारे अनधिकृत उपकरणे तपासा. फायर पॅनेल, क्लिनिकल डिव्हाइस किंवा बिल्डिंग कंट्रोलर असू शकणारे उपकरण अचानक डिस्कनेक्ट करू नका; त्याची सुरक्षितता भूमिका ओळखा आणि देखरेखीखाली स्थलांतर आयोजित करा.
माझा अंमलबजावणी गेट प्रतिनिधिक व्यवसाय क्रियाकलापांसह, अस्पष्ट संभाव्य नकार नसलेले सलग सात दिवस असा असेल. अस्पष्ट कनेक्शनसाठी तपासणीची आवश्यकता असते, आपोआप परवानगी देण्याची नाही.
प्रत्येक गटासाठी VLANs आणि SSIDs कसे तयार करावेत
सुसंगत नंबरिंगमुळे कटओव्हरनंतरही नियम वाचणे सोपे जाते. जेव्हा IoT तुमच्या सर्व साइट्सवर नेहमी तोच VLAN आयडेंटिफायर वापरते, तेव्हा एखादा अभियंता जुन्या इन्स्टॉलेशन नोट्स न शोधता नकार लॉगचा अर्थ लावू शकतो.
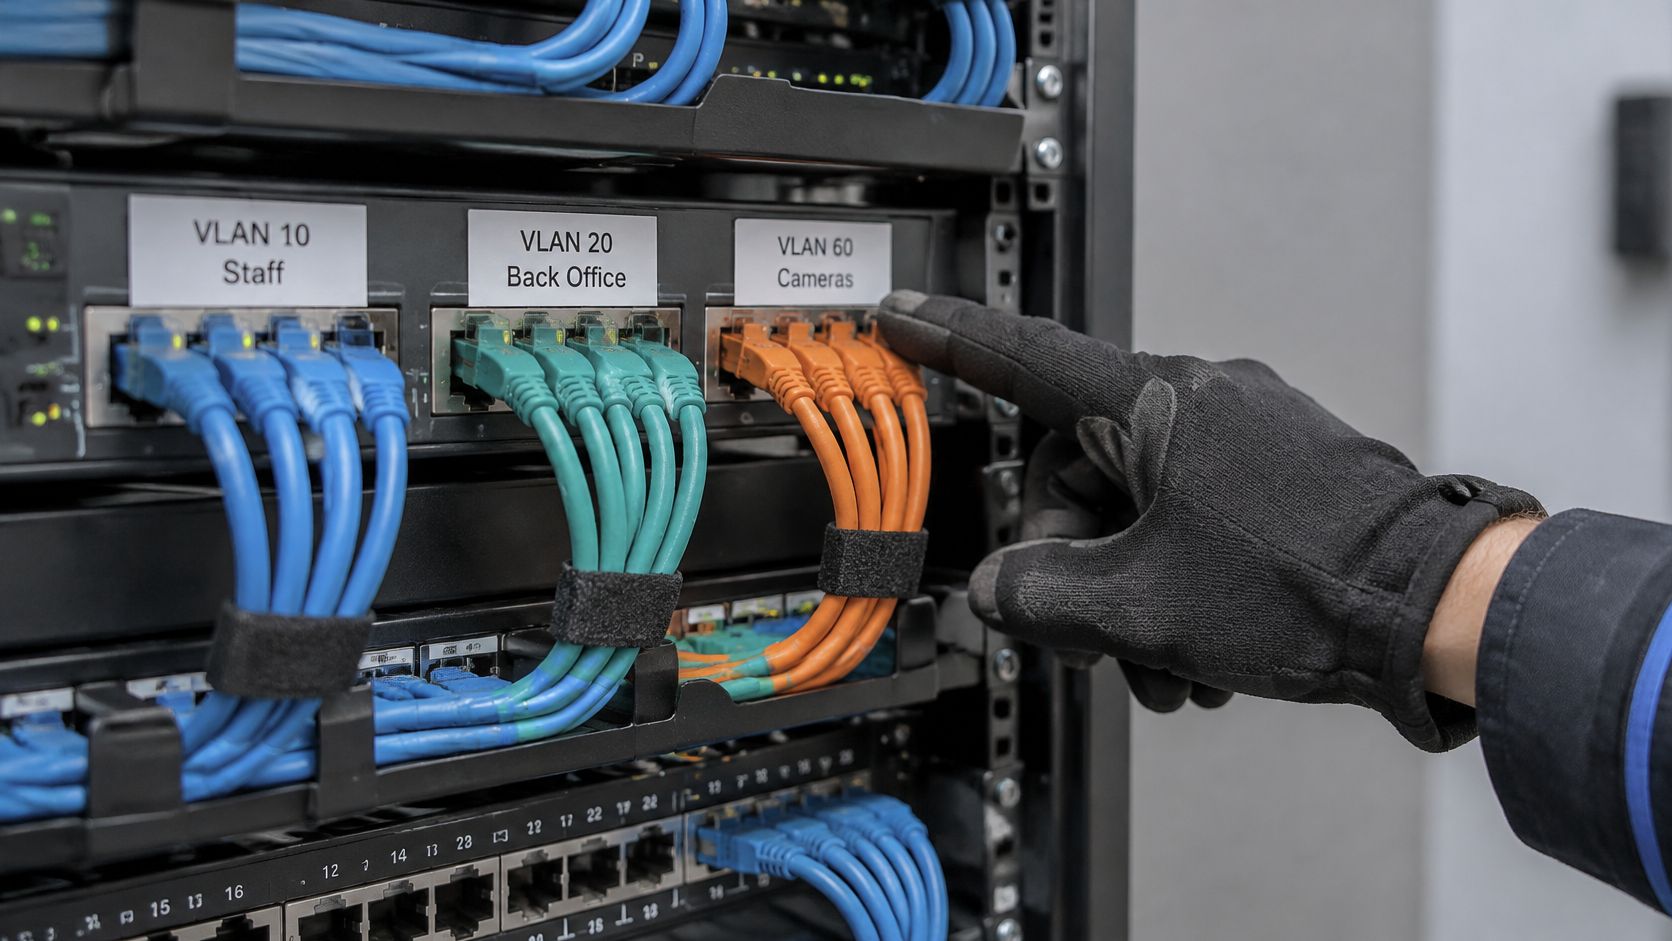
भौतिक केबलिंग नोंदीजवळ इच्छित पोर्ट असाइनमेंट ठेवा.
सर्वांना एकाच वेळी न हलवता नेटवर्क तयार करा
VLAN ब्लॉक राखीव ठेवा. या उदाहरणासाठी, स्टाफ 10, बॅक ऑफिस 20, प्रिंटर 25, गेस्ट 30, पेड 50, IoT 60, रहिवासी 70 आणि मॅनेजमेंट 99 वापरा. ते आयडेंटिफायर्स स्विच कॉन्फिगरेशन, फायरवॉल ऑब्जेक्ट्स आणि दस्तऐवजीकरणासाठी सातत्याने लागू करा जेणेकरून समान नावांमुळे वेगवेगळे नेटवर्क लपणार नाहीत.
वेगळे ॲड्रेसिंग आणि DHCP स्कोप तयार करा. एका लहान साइटसाठी प्रति VLAN /24 सबनेट हे एक व्यावहारिक सुरुवातीचे डिझाइन आहे, परंतु अपेक्षित एकाच वेळी वापरल्या जाणाऱ्या डिव्हाइसेस आणि लीज टर्नओव्हरनुसार गेस्ट स्कोपचा आकार ठरवा. सर्व्हर्स, प्रिंटर आणि नेटवर्क व्हिडिओ रेकॉर्डरसाठी ॲड्रेसेस राखीव ठेवा, आणि DHCP रिले न संबंधित सेवा उघड न करता योग्य सर्व्हरपर्यंत पोहोचत असल्याची खात्री करा.
प्रत्येक उदाहरण SSID ला त्याच्या इच्छित VLAN वर मॅप करा. ते मॅपिंग वायरलेस कंट्रोलरवर कॉन्फिगर करा आणि स्विचवर ते तपासा. प्रत्येक SSID कुठेही ब्रॉडकास्ट करू नका: राहण्याच्या ठिकाणी रहिवासी ॲक्सेसची जाहिरात करा आणि जिथे त्याचा कोणताही उद्देश नाही अशा रिसेप्शन ॲक्सेस पॉइंट्सवर ते बंद ठेवा.
डिव्हाइस लोकसंख्येसाठी ऑथेंटिकेशन निवडा. मॅनेज केलेल्या कर्मचाऱ्यांच्या लॅपटॉपसाठी EAP-TLS आणि MDM-वितरित प्रमाणपत्रांसह WPA2- किंवा WPA3-Enterprise वापरा. सुसंगत IoT साठी, वैयक्तिक डिव्हाइस क्रेडेंशियलला प्राधान्य द्या; जिथे त्याला सपोर्ट नाही, तिथे प्रति डिव्हाइस क्लास स्वतंत्र WPA2-PSK वापरा आणि रोटेशनचे दस्तऐवजीकरण करा. गेस्ट आणि पेड नेटवर्क्स Captive Portal वापरू शकतात, परंतु केवळ पोर्टल रेडिओ ट्रॅफिक एन्क्रिप्ट करत नाही.
स्विचिंग पाथ तपासा
प्रत्येक ॲक्सेस-पॉइंट ट्रंक मर्यादित करा. तो ॲक्सेस पॉइंट सर्व्ह करत असलेल्या केवळ टॅग केलेल्या VLANs ना दोन्ही टोकांना जुळणाऱ्या कॉन्फिगरेशनसह अनुमती द्या. अस्पष्ट डिफॉल्ट सोडण्याऐवजी स्पष्टपणे नेटिव्ह VLAN कॉन्फिगर करा; विसंगतींमुळे अनटॅग केलेला रहदारी चुकीच्या नेटवर्कमध्ये जाऊ शकते किंवा ॲक्सेस पॉइंटशी संपर्क साधणे अशक्य होऊ शकते.
सार्वजनिक क्लायंट आयसोलेशन सक्षम करा. हे गेस्ट, पेड आणि इतर सामायिक सार्वजनिक SSIDs वर लागू करा, नंतर कंट्रोलर वेगवेगळ्या ॲक्सेस पॉइंट्सवरील क्लायंटमधील संप्रेषणास देखील प्रतिबंधित करतो का ते तपासा. वायरलेस आयसोलेशन आपोआप वायर्ड पीअर्स किंवा राउट केलेल्या मार्गांचे संरक्षण करत नाही, म्हणून त्या सीमा स्वतंत्रपणे लागू करा.
ॲसोसिएशन आणि फॉरवर्डिंगची चाचणी घ्या. प्रत्येक जाहिरात केलेल्या SSID वर लॅपटॉप आणि फोन वापरा, नियुक्त सबनेट, गेटवे, रिझॉल्व्हर आणि प्रमाणीकरण वर्तनाची तपासणी करा. केवळ यशस्वी इंटरनेट कनेक्शनवरून मॅपिंग बरोबर असल्याचे गृहीत धरण्याऐवजी कंट्रोलर डायग्नोस्टिक्स, स्विच काउंटर किंवा पॅकेट कॅप्चरद्वारे VLAN टॅगची पुष्टी करा.
इच्छित अंमलबजावणी बिंदूद्वारे (enforcement point) राउटिंग सुरू ठेवा. फायरवॉल किंवा समतुल्य ACLs द्वारे ट्रॅफिक न पाहता कोर स्विच VLANs दरम्यान राउटिंग करत असल्यास, तुमचे फायरवॉल धोरण त्या मार्गाचे संरक्षण करणार नाही.
यशस्वी चाचणीमध्ये अपेक्षित अपयशाचा समावेश होतो: गेस्ट डिव्हाइस इंटरनेटपर्यंत पोहोचते परंतु अंतर्गत सेवेशी कनेक्शन स्थापित करू शकत नाही.
प्रत्येक मायग्रेशन बॅचपूर्वी कार्यरत असणारे कॉन्फिगरेशन जतन करा. एक स्वतंत्र व्यवस्थापन मार्ग राखून ठेवा जेणेकरून अयशस्वी ट्रंक बदलामुळे दुरुस्त करण्याची तुमची क्षमता निघून जाणार नाही.
सेगमेंट्स दरम्यान फायरवॉल नियम कसे लिहावेत
कर्मचाऱ्याच्या लॅपटॉपला प्रिंटरची, पाहुण्यांच्या फोनला इंटरनेटची आणि कॅमेऱ्याला त्याच्या रेकॉर्डरपर्यंत पोहोचण्याची गरज असते. त्या विशिष्ट फ्लोसाठी नियम लिहा, आणि नंतर सेगमेंटमधील इतर सर्व गोष्टी नाकारा. पहिल्या-मॅच रुलबेसवर, विशिष्ट डिनायच्या वर असलेला ब्रॉड अलाउ हा निर्बंध अयशस्वी करतो, त्यामुळे रुल लिस्टसोबतच नियमांचा क्रम देखील तपासा.
स्टेटफुल फायरवॉल साधारणपणे स्थापित कनेक्शनच्या उत्तरांना अनुमती देतात. जोपर्यंत एखादे डिव्हाइस नवीन कॉलबॅक कनेक्शन सुरू करत नाही तोपर्यंत स्वतंत्र रिव्हर्स नियमाची आवश्यकता नसते.
डिपेंडेंसीचे मर्यादित परवानग्यांमध्ये रूपांतर करा
सेगमेंट्सदरम्यान मंजूर केलेले प्रवाह
| स्रोतः | गंतव्यस्थान | निर्णय | टीपा |
|---|---|---|---|
| कर्मचारी (VLAN 10) | इंटरनेट | अनुमती द्या | DNS फिल्टरिंग लागू केले आहे |
| कर्मचारी (VLAN 10) | नियुक्त प्रिंटर (VLAN 25) | अनुमती द्या | केवळ नियुक्त प्रिंट पोर्ट्स |
| कर्मचारी (VLAN 10) | IoT (VLAN 60) | नाकारा | कॅमेऱ्यांसाठीचा NVR पत्ता वगळून |
| अतिथी (VLAN 30) | इंटरनेट | अनुमती द्या | श्रेणीनुसार फिल्टरिंग आणि Safe Search |
| अतिथी (VLAN 30) | कर्मचारी (VLAN 10) | नाकारा | क्लायंट आयसोलेशन अधिक स्टेटफुल निनाद नाकारा |
| अतिथी (VLAN 30) | कोणतेही अंतर्गत VLAN | नाकारा | नेटवर्क-पार प्रवेश नाही |
| कोणताही | कोणताही | नाकारा | डीफॉल्ट नियम, लॉग केलेले |
हा धोरणाचा सारांश आहे, थेट नियमांचा क्रम नाही. IoT मधील अमान्य (deny) नियमाच्या वर विशिष्ट NVR-टू-कॅमेरा अपवाद ठेवा. NVR स्टाफ विभागाच्या बाहेर असल्यास, त्याचा वास्तविक स्रोत विभाग वापरा.
डिफॉल्ट नकार मॉनिटर-ओन्ली मोडमध्ये स्टेज करा. नियम लागू करण्यापूर्वी प्रवाह इन्व्हेंटरीसह लॉग केलेल्या संभाव्य ब्लॉकची तुलना करा. तुटलेली सेवा ओळखण्यासाठी पुरेशी तपशील राखून, आवश्यक असल्यास पुनरावृत्ती होणाऱ्या लॉगचे दर मर्यादित करा.
केवळ नामांकित गंतव्यस्थाने आणि पोर्ट्सना अनुमती द्या. प्रत्येक नियमासाठी स्रोत, गंतव्यस्थान, प्रोटोकॉल, पोर्ट, मालक आणि उद्देश यांची नोंद ठेवा. प्रिंटिंगसाठी TCP 631 किंवा TCP 9100 चा वापर केला जाऊ शकतो; संपूर्ण प्रिंटर VLAN वर प्रवेश न देता, केवळ प्रिंटरला आवश्यक असलेल्या प्रोटोकॉलला अनुमती द्या.
DNS इग्रेस मर्यादित करा. केवळ निवडलेल्या रिझॉल्व्हर्ससाठी TCP आणि UDP 53 ला अनुमती द्या. जिथे समर्थन असेल तिथे अनधिकृत एनक्रिप्टेड DNS देखील नियंत्रित करा. हे नियम बायपास मार्ग कमी करतात, परंतु प्रत्येक बोगदा किंवा थेट-पत्ता कनेक्शन रोखू शकत नाहीत.
प्रत्येक अपवादासाठी एक मालक आणि पुनरावलोकन तारीख नियुक्त करा. नियमांचे नियमितपणे पुनरावलोकन करा आणि दोन महिन्यांच्या निरीक्षण कालावधीत कोणतीही नोंद नसलेल्या नियमांना चिन्हांकित करा. ते काढून टाकण्यापूर्वी हंगामी, आपत्कालीन आणि पुनर्प्राप्ती गरजा तपासा आणि तात्पुरत्या अपवादांना मुदत संपण्याची तारीख द्या.
त्यांच्या भूमिकांमध्ये गोंधळ न करता ओळख आणि फिल्टरिंग जोडा
NIST SP 800-207, Zero Trust Architecture हे ॲक्सेस निर्णय IP ॲड्रेस, सबनेट आणि पेरीमीटरपासून दूर नेऊन वापरकर्ते, डिव्हाइसेस आणि सेवांच्या आयडेंटिटीकडे वळवते. जिथे सपोर्ट असेल तिथे, केवळ VLAN मेंबरशिपद्वारे कर्मचाऱ्यांना ॲक्सेस देण्याऐवजी, सर्टिफिकेटसह ऑथेंटिकेटेड युजर आणि डिव्हाइस आयडेंटिटीचा वापर करा.
अपवाद हाताळणी आणि अंमलबजावणी मार्गांच्या स्वतंत्र समीक्षेसाठी, Wisenet Security कडून सायबर सुरक्षा सेवा तज्ज्ञ पाठबळ देतात.
DNS-लेयर फिल्टरिंग फायरवॉलच्या मागे कार्य करते: हे कंटेंट पॉलिसी लागू करते आणि नेटवर्कद्वारे ज्ञात कमांड-अँड-कंट्रोल डोमेन्स ब्लॉक करते. हे रीचेबिलिटी नियमांना पूरक ठरते, परंतु त्यांची जागा घेत नाही. एकाच डॅशबोर्डवर पॉलिसीसोबत ब्लॉक केलेले URLs, थ्रेट ॲनालिसिस आणि वापर दर्शवून प्रत्येक नेटवर्कची स्वतःची पॉलिसी असू शकते.
IoT, वैद्यकीय आणि शेअर केलेल्या नेटवर्कसाठी विशेष प्रकरणांमध्ये
प्रत्येक डिव्हाइस वर्गवारीनुसार एक VLAN ही केवळ एक सुरुवात आहे, संपूर्ण नियंत्रण नाही. एकाच सबनेटवरील कॅमेरे अजूनही एकमेकांपर्यंत पोहोचू शकतात आणि एक सामायिक टीव्ही नेटवर्क कास्टिंग उद्दिष्टांना चुकीच्या खोल्यांमध्ये उघड करू शकते.
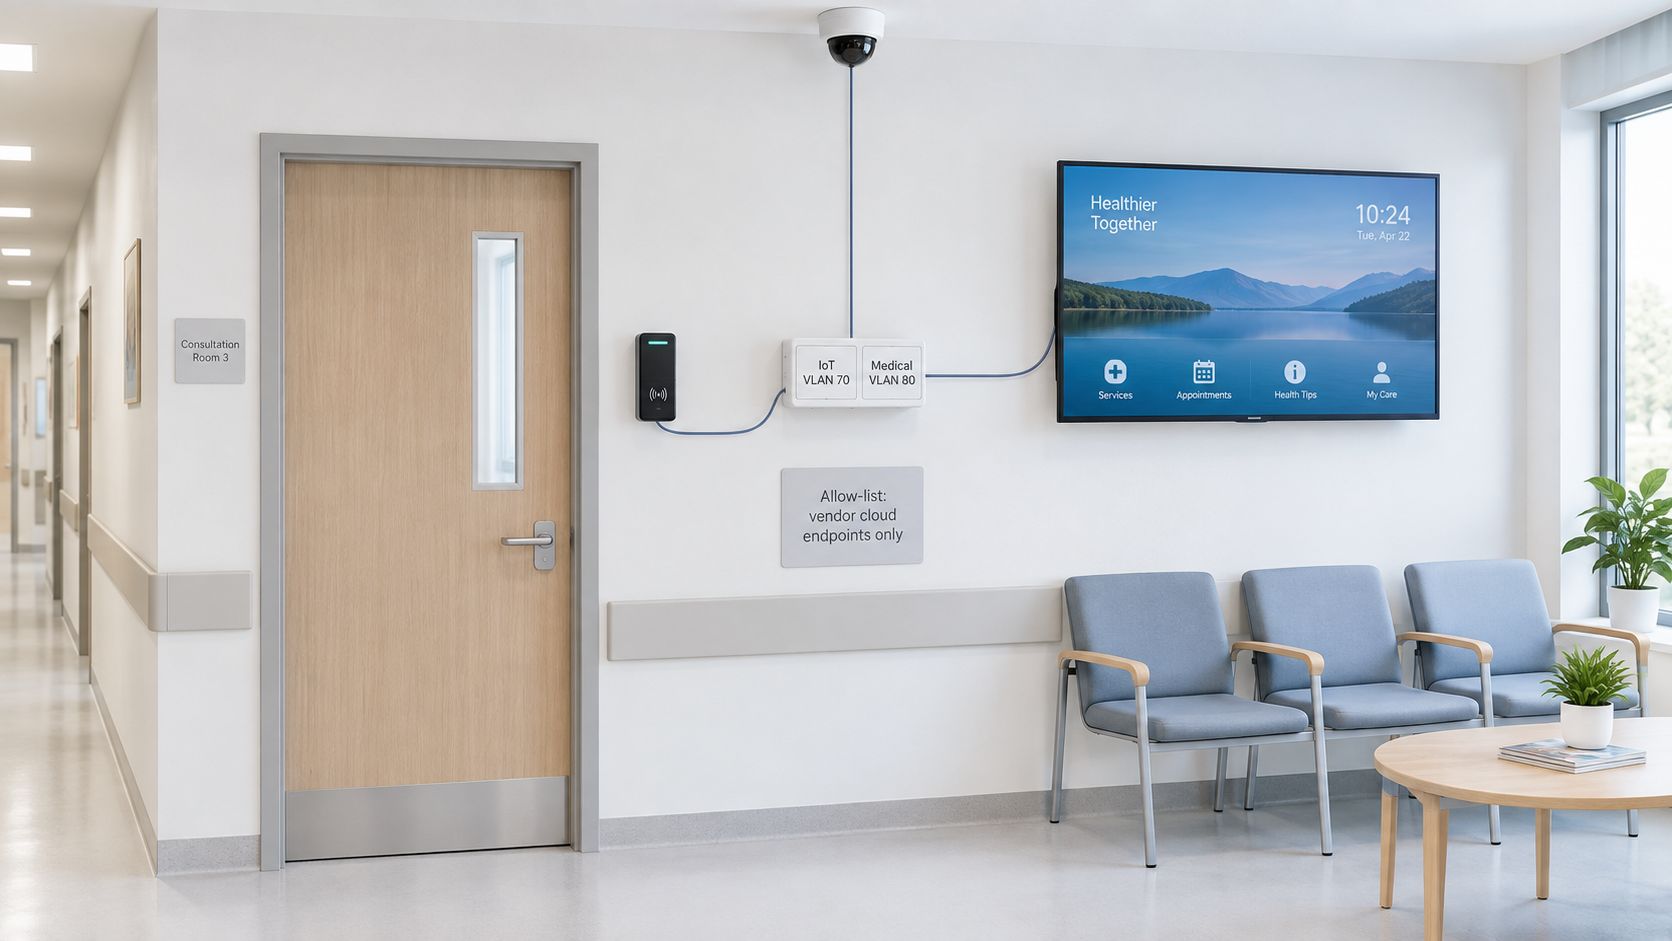
क्लिनिकल वातावरणात हे फरक विशेषतः महत्त्वाचे ठरतात.
एजंट चालवू न शकणाऱ्या डिव्हाइसेसवर मर्यादा घाला
कॅमेरे, बॅज रीडर आणि टीव्ही. अनेक साधने एंडपॉईंट सुरक्षा सॉफ्टवेअर स्वीकारू शकत नाहीत. उपलब्ध असल्यास स्विच पोर्ट नियंत्रणे किंवा खाजगी VLAN वापरा, प्रशासन मर्यादित करा आणि केवळ आवश्यक स्थानिक सेवा व व्हेंडरच्या क्लाउड गंतव्यस्थानांना अनुमती द्या. IoT आणि OT नेटवर्क कंटेनमेंटसाठी, गंतव्यसंबंधित ॲलो लिस्टची देखभाल आवश्यक असते कारण व्हेंडर त्यांची होस्टिंग पायाभूत सुविधा बदलू शकतात.
वैद्यकीय उपकरणे. क्लिनिकल उपकरणे गेस्ट नेटवर्कपासून दूर ठेवा आणि क्लिनिकल मालक आणि व्हेंडरसह संवादाचे व्हॅलिडेशन करा. तंतोतंत मंजूर केलेल्या ॲप्लिकेशन फ्लोसह मर्यादित क्लिनिकल सेगमेंट वापरा; क्लिनिकल ॲप्लिकेशन ट्रॅफिकला सक्तीने पाठवण्याऐवजी कंट्रोल केलेल्या जंप होस्टद्वारे ॲडमिनिस्ट्रेटिव्ह ॲक्सेस राउट करा.
दृश्यमानता हा अद्याप एक मर्यादित करणारा घटक आहे: Akamai चे 2025 चे सेगमेंटेशन प्रभाव अध्ययन अहवाल देते की मायक्रोसेगमेंटेशन वापरणाऱ्या संस्थांनी रॅन्समवेअर रोखण्यात 21.4% जलद गति मिळवली, तर केवळ 39% सर्वेक्षण केलेल्या संस्थांनी सेगमेंट केलेल्या मालमत्तांवर मजबूत दृश्यमानतेचा दावा केला. हे निष्कर्ष परवानग्या कडक करण्यापूर्वी वास्तविक संवादांचे मोजमाप करण्यास समर्थन देतात.
कायदेशीर शेअर केलेले नेटवर्क कार्य जतन करा
हॉटेलच्या खोलीत कास्टिंग. Chromecast आणि AirPlay सामान्यतः mDNS डिस्कव्हरी वापरतात, ज्यामध्ये आयसोलेशन आणि सबनेट सीमा व्यत्यय आणू शकतात. कास्टिंग ब्रोकर वापरा जो पाहुण्यांना योग्य रूम टीव्हीशी पेअर करतो; केवळ mDNS फॉरवर्ड केल्याने वापरकर्त्याला ऑथराइज केले जात नाही किंवा मीडिया सेशन सुरक्षितपणे सुरू करण्याची अनुमती मिळत नाही.
पोर्टल आणि पेमेंट. लॉगिन करण्यापूर्वी पोर्टल, निवडलेली DNS सेवा आणि आवश्यक ऑथेंटिकेशन किंवा पेमेंट डिपेंडेंसीला अनुमती द्या. केवळ लँडिंग पेजच नाही तर रीडायरेक्ट्स आणि सर्टिफिकेट व्हॅलिडेशनची चाचणी घ्या, आणि इमर्जन्सी कॉलिंग आणि ॲक्सेसिबिलिटी सेवा वापरण्यायोग्य राहतील याची पडताळणी करा.
शेअर केलेल्या नेटवर्कच्या वर्तनाची चाचणी युझरच्या बाजूने आणि स्विचच्या बाजूनेही करणे आवश्यक आहे.
वैयक्तिक डिव्हाइसेस आणि रहिवासी. कॉर्पोरेट क्रेडेंशियल्स शेअर करण्याऐवजी BYOD ला स्वतःचे SSID आणि पॉलिसी द्या. शाळा आणि निवासस्थानांमध्ये, जिथे आवश्यक असेल तिथे लहान रहिवासी आणि प्रौढांसह सेफगार्डिंग ग्रुप्स वेगळे करा, सामायिक इमारत म्हणजे सामायिक ॲक्सेस पॉलिसी असा गृहीत धरू नका.
सेगमेंटेशन बदलानंतरच्या समस्यांचे निवारण करा
प्रथम डिव्हाइसचे VLAN आणि नियुक्त सबनेट निश्चित करा. नंतर त्रुटी पुन्हा निर्माण करा, अमान्य (deny) लॉग वाचा आणि त्याच्या क्रमासह जुळणाऱ्या नियमाची तपासणी करा.
ॲप्लिकेशन त्रुटी हा फायरवॉल समस्येचा पुरावा नाही. चुकीची DHCP स्कोप, गहाळ टॅग किंवा न पोहोचता येणारा रिझॉल्व्हर समान तक्रार निर्माण करू शकतो.
निसटलेल्या डिपेंडेंसीचे निदान करा
विभाजनानंतरची लक्षणे, संभाव्य कारणे आणि पहिली तपासणी
| लक्षण | संभाव्य कारण | पहिली तपासणी |
|---|---|---|
| स्टाफच्या लॅपटॉपवरून प्रिंटर अदृश्य होतो | mDNS स्टाफ VLAN पर्यंत पोहोचत नाही आहे | डायरेक्ट प्रिंटिंगची चाचणी घ्या, नंतर स्कोप्ड mDNS गेटवेची पाहणी करा |
| गेस्ट टीव्हीवर कास्ट करू शकत नाही | क्लायंट आयसोलेशन पीअर ट्रॅफिक ब्लॉक करते | कास्टिंग VLAN वापरा किंवा फक्त त्या टीव्हीसाठी mDNS ला अनुमती द्या |
| गेस्ट पोर्टल पेज लोड होत नाही आहे | लॉगिन करण्यापूर्वी पोर्टल अॅड्रेस ब्लॉक केला आहे | डिनाय करण्यापूर्वी पोर्टल अॅड्रेस आणि DNS ला परवानगी द्या |
| कटओव्हरनंतर कार्ड टर्मिनल ऑफलाइन आहे | POS अलाऊ रूलमधून होस्ट पोर्ट गहाळ आहे | व्हेंडर पोर्ट लिस्ट तपासा आणि VLAN 10 डिनाय लॉग वाचा |
| कॅमेरा रेकॉर्डिंग थांबवतो | NVR-टू-कॅमेरा सेशन ब्लॉक केले आहे | सोर्स VLAN, कॅमेरा डेस्टिनेशन आणि कॉन्फिगर केलेले रेकॉर्डिंग पोर्ट तपासा |
| VPN वरील स्टाफ फाइल शेअरपर्यंत पोहोचू शकत नाही | VPN अॅड्रेस पूलमध्ये कोणताही अलाऊ रूल नाही | स्टाफ अलाऊ रूलमध्ये VPN पूल जोडा |
| गेस्ट डिव्हाइसेस नावे रिझॉल्व्ह करू शकत नाहीत | अलाऊ लिस्टबाहेरील रिझॉल्व्हरला DNS पाठवला आहे | फक्त फिल्टरिंग रिझॉल्व्हरला DNS ची अनुमती द्या |
यांना निदानात्मक सुरुवातीचे बिंदू म्हणून हाताळा. VPN पूलने केवळ इच्छित फाइल सेवा ॲक्सेस प्राप्त केला पाहिजे आणि शोध (discovery) कार्य केल्यानंतरही कास्टिंगला मंजूर सत्र पोर्टची आवश्यकता असते.
सर्वात लहान प्रभावित सीमा पूर्ववत (रोल बॅक) करा
मागील कॉन्फिगरेशन आणि प्रत्येक बदलाची नोंद ठेवा. संपूर्ण साईट पूर्ववत करण्याऐवजी प्रभावित VLAN, ट्रंक किंवा रूल बॅच मागे घ्या; व्यापक रोलबॅक हा अशा सामायिक अपयशासाठी राखून ठेवला आहे ज्यासाठी खरोखर त्याची आवश्यकता असते.
आमचे ग्राहक एकाच डॅशबोर्डवरून ब्लॉक केलेले URL, थ्रेट ॲनालिसिस आणि वापर पाहतात आणि धोरण समायोजित करतात. त्या पुराव्याची तुलना फायरवॉल लॉगशी करा जेणेकरून तुम्ही कंटेंट-पॉलिसी ब्लॉक आणि ट्रान्सपोर्ट-लेव्हल नकार यातील फरक ओळखू शकाल.
रोलबॅक शिस्त: तात्पुरत्या कोणत्याही-टू-कोणत्याही अनुमतीऐवजी, ज्ञात कॉन्फिगरेशन पुनर्संचयित करा.
तक्रारी थांबेपर्यंत कोणत्याही गंतव्यस्थानावर कर्मचाऱ्यांचा ॲक्सेस वाढवणे हा एक मोहक उपाय वाटतो. त्याऐवजी गहाळ एंडपॉईंट किंवा पोर्ट शोधा, मर्यादित अपवाद जोडा आणि कार्यरत सेवा व ती ओलांडू नये अशी सीमा या दोन्हीची पुन्हा चाचणी घ्या.
या आठवड्यात सेगमेंट करण्यासाठी एक नेटवर्क निवडा
मी गेस्ट WiFi सह सुरुवात करेन. हे सहसा कर्मचाऱ्यांच्या सिस्टीमपेक्षा कमी व्यवसाय संवेदनशील ट्रॅफिक वाहून नेते आणि त्याची सर्वात स्पष्ट मर्यादा असते: सार्वजनिक वापरकर्ते अंतर्गत संसाधनांपर्यंत पोहोचू नयेत.
हे चार आठवड्यांचे वेळापत्रक एक तात्पुरती रोलआउट योजना म्हणून वापरा, पुराव्यांवर ओव्हरराइड करणारी अंतिम मुदत म्हणून नाही.
- पहिला आठवडा: अतिथी पायाभूत सुविधा, अवलंबित्व आणि मालकांची यादी तयार करा. चाचणी प्रकरणांची आणि रोलबॅकची तयारी करा.
- दुसरा आठवडा: गेस्ट VLAN आणि SSID तयार करा, त्यानंतर फक्त मॉनिटर मोडमध्ये प्रस्तावित निर्बंधांचे मूल्यमापन करा.
- तिसरा आठवडा: स्वीकृतीचे निकष पूर्ण झाल्यावरच त्या गेस्ट VLAN वर अमलबजावणी करा. पोर्टल्स, पेमेंट आणि आयसोलेशनची चाचणी घ्या.
- चौथा आठवडा: अपयशांचे पुनरावलोकन करा, तात्पुरते अपवाद बंद करा आणि कर्मचारी किंवा IoT शोध प्रक्रियेसाठी तयार आहेत का ते ठरवा.
प्रत्येक साप्ताहिक निर्णयाच्या वेळी, आपोआप पुढे जाण्याऐवजी न सुटलेल्या बाबी पुढे न्या. धोरण चाचणीदरम्यान तोच क्लीन-लॉग ॲक्सेप्टन्स गेट लागू करा; निरीक्षण विंडो पूर्ण झाली नसल्यास, वेळापत्रक वाढवा.
Purple Shield एकाच डॅशबोर्डमध्ये SSID, VLAN आणि वेन्यूनुसार धोरणांसह, सामग्री फिल्टर करणारा, धोके थांबवणारा आणि सर्व डिव्हाइसेस व नेटवर्कवर जाहिराती हटवणारा एक DNS लेयर जोडतो. आमचे ऑनबोर्डिंग प्रत्येक ग्राहक नेटवर्कला पाहुणे, कर्मचारी, विद्यार्थी, रहिवासी किंवा पेड टियर्ससाठी स्वतःचे स्वतंत्र धोरण देते.
जेव्हा प्रत्येक डिव्हाइसचा एक मालक असतो आणि प्रत्येक विभागापर्यंत पोहोचण्याचे नमूद केलेले कारण असते, तेव्हा विभागणी पूर्ण होते.
Purple Shield तुमच्या सध्याच्या फायरवॉलच्या मागे नेटवर्क-विशिष्ट DNS संरक्षण आणि कंटेंट फिल्टरिंग प्रदान करते, ज्यामध्ये अनमॅनेज्ड गेस्ट आणि IoT डिव्हाइसेसचा समावेश आहे. तुमच्या टप्प्याटप्प्याने केलेल्या सेगमेंटेशन रोलआउटमध्ये बसणाऱ्या पॉलिसी शोधण्यासाठी Purple Shield ला भेट द्या.