
DNS Lookup म्हणजे काय आणि नेटवर्क त्याचा वापर का करतात
DNS lookup म्हणजे काय, रिझोल्यूशन टप्पे कसे कार्य करतात आणि हा क्षण सामायिक WiFi वरील व्यावहारिक सुरक्षितता आणि कार्यप्रदर्शन नियंत्रण का आहे.
Published २४ ऑक्टोबर, २०२६
DNS lookup म्हणजे काय, याद्वारे resolver ला माणसाला वाचता येण्याजोग्या डोमेन नावाशी संबंधित माहिती शोधता येते, ज्यामध्ये बहुतांश वेळा IP address असतो. क्लासिक प्रक्रियेत स्थानिक माहिती तपासली जाते, सर्वोत्तम सर्व्हर शोधले जातात, उत्तरासाठी त्यांची चौकशी केली जाते, आणि नंतर निकाल परत मिळवून कॅश (cache) केला जातो.
तुम्ही कदाचित एखाद्या ओळखीच्या साइटवर टॅप केल्यानंतर हॉटेल, शाळा किंवा हॉस्पिटलच्या WiFi वर हे वाचत असाल. तुमचे डिव्हाइस कनेक्ट केलेले आहे, परंतु पेज लोड होण्यापूर्वी, नेटवर्कला ती साइट कोठे आहे हे शोधणे आवश्यक आहे. DNS ला केवळ वेबसाइटची फोन बुक न मानता एक वितरीत निर्देशिका समजा जी तुमच्या डिव्हाइसला सेवा शोधण्यात मदत करते.
सामायिक WiFi वर तो फरक महत्त्वाचा आहे. लूकअप हाताळणारे resolver पेज किती जलद उघडते, डोमेन ब्लॉक केले आहे की नाही आणि व्हेन्यूचे नेटवर्क क्वेरी पाहू किंवा व्यवस्थापित करू शकते की नाही यावर परिणाम करू शकते. एन्क्रिप्शन, प्रामाणिकता, पॉलिसी अंमलबजावणी आणि अनामिकता या वेगवेगळ्या गोष्टी आहेत आणि त्यांचा गोंधळ उडाल्यास सुरक्षेचे चुकीचे निर्णय घेतले जाऊ शकतात.
अनुक्रमणिका
- DNS Lookup प्रत्यक्षात काय करते
- DNS Lookup मधील टप्पे
- लुकअप्स स्केल करणारी उतरंड
- DNS Lookup हे एक अंमलबजावणी बिंदू का आहे
- एन्क्रिप्टेड DNS खरोखर काय बदलते
- सामायिक WiFi वर DNS Lookup अयशस्वी झाल्यावर
- संरक्षक DNS पुढे कसे निवडावे
DNS Lookup प्रत्यक्षात काय करते
एक अतिथी हॉटेल WiFi नेटवर्कवरील लिंकवर टॅप करतो. ब्राउझरला डोमेनचे नाव माहित असते, परंतु नेटवर्क डिव्हाइसेस IP अॅड्रेस वापरून ट्रॅफिक रूट करतात. DNS लुकअप म्हणजे रिझॉल्व्हरद्वारे त्या मानवी-वाचण्यायोग्य नावाशी संबंधित माहिती शोधणे, बहुधा IP अॅड्रेस, जेणेकरून डिव्हाइस सेवेपर्यंत पोहोचणे सुरू करू शकेल.
फोन बुक हे सुरुवातीचे एक उपयुक्त उदाहरण आहे, परंतु DNS हे अधिक प्रमाणात वितरित, थेट निर्देशिकेसारखे (distributed, live directory) आहे. वेगवेगळ्या प्रकारचे रेकॉर्ड मेल डिलिव्हरी, एलियासेस, सर्व्हिस डिस्कव्हरी, रिव्हर्स लूकअप आणि इतर नेटवर्क फंक्शन्सना सपोर्ट करतात. DNS फक्त वेबसाइटची नावे पत्त्यांशी जोडत नाही - ते ॲप्लिकेशन्सना नेटवर्क सेवांची श्रेणी शोधण्यात मदत करते.
मूलभूत DNS तपशील नोव्हेंबर 1987 मध्ये समोर आले, जेव्हा इंटरनेट इंजिनिअरिंग टास्क फोर्सने RFC 1034 प्रकाशित केले. त्या दस्तऐवजात चार-टप्प्यांची अल्गोरिदम वर्णन केली होती: स्थानिक माहिती तपासा, सर्वोत्तम सर्व्हर शोधा, प्रतिसादाची वाट पाहेपर्यंत त्यांना क्वेरी पाठवा, आणि योग्य असल्यास ते परिणाम परत करा व कॅशे करा (RFC 1034). कॅशिंग महत्वाचे आहे कारण रिझॉल्व्हरकडे आधीच्या विनंतीवरून वापरण्यायोग्य उत्तर आधीपासूनच असू शकते.
डिरेक्टरीची क्वेरी, पेजची विनंती नाही
जेव्हा तुमचे डिव्हाइस एखाद्या नावाबद्दल विचारते, तेव्हा ते DNS ला वेब पेज वितरीत करण्यास सांगत नसते. ते अनुप्रयोगाला (application) संबंधित सेवेपर्यंत पोहोचण्यास मदत करणारी माहिती मागत असते. त्यानंतर ब्राउझर त्याच्या कनेक्शन प्रक्रियेचा भाग म्हणून या उत्तराचा वापर करतो.
गेस्ट WiFi वर, हे लूकअपला एक उपयुक्त सामायिक निर्णय बिंदू बनवते. पत्ता परत करण्यापूर्वी resolver विनंती केलेले नाव पाहते, त्यामुळे नेटवर्क ऑपरेटर्स पॉलिसी लागू करण्यासाठी तो क्षण वापरू शकतात. DNS समस्या उपलब्धतेवर कसा परिणाम करू शकतात याच्या व्यावहारिक विहंगावलोकनासाठी, DNS अपयशांमुळे होणारा डाउनटाइम कसा थांबवावा हे मार्गदर्शक पहा.
ही प्रक्रिया समजून घेतल्याने तुम्हाला लूकअप कुठे जाते याचा शोध घेण्यास, कॅश केलेली उत्तरे जलद का असू शकतात हे पाहण्यास आणि सामायिक WiFi वर DNS काय नियंत्रित करू शकते आणि काय नाही हे ओळखण्यास मदत होते. गती, धोरण, एनक्रिप्शन आणि लूकअप अयशस्वी होणे हे एकमेकांशी संबंधित आहेत, परंतु त्या समान समस्या नाहीत.
DNS लुकअपमधील टप्पे
हॉटेलमधील एक पाहुणा ब्राउझरमध्ये example.com टाइप करतो आणि एंटर दाबतो. पेज अजून लोड झालेले नाही. ते होण्यापूर्वी, नाव लूकअप्सच्या एका निश्चित क्रमातून जाते, आणि सामायिक WiFi वर प्रत्येक टप्पा त्या ठिकाणाच्या नेटवर्कला विनंतीचे निरीक्षण करण्याची किंवा तिला दिशा देण्याची नवी संधी देतो.
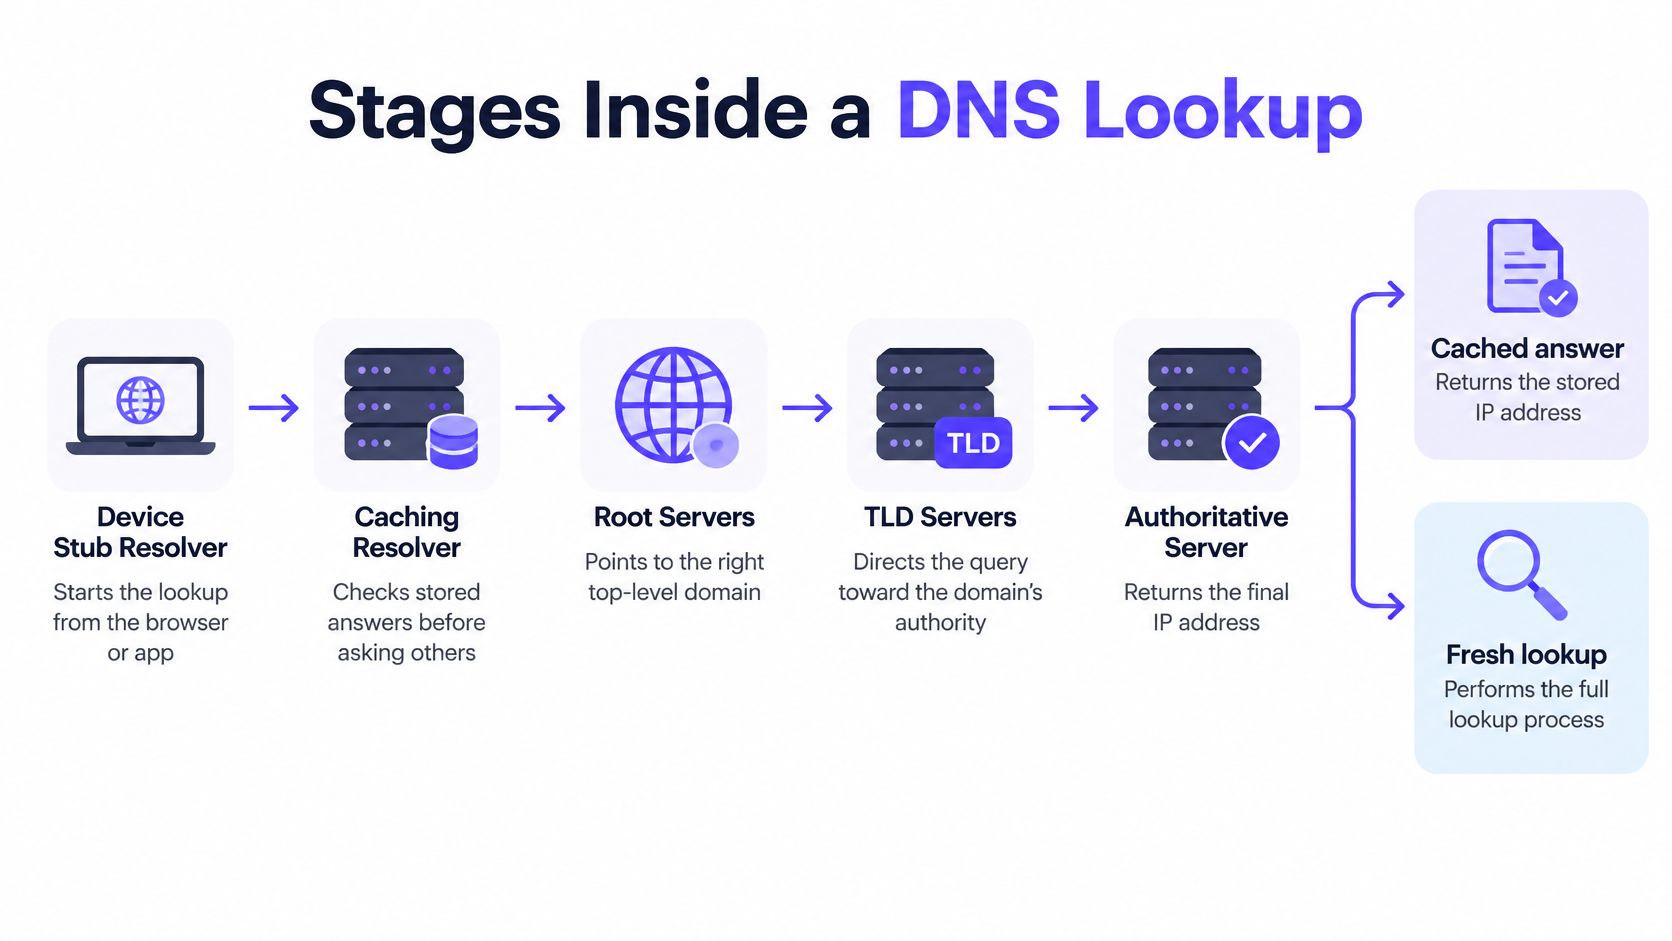
डिव्हाइसचा stub resolver एका caching resolver ला रिकर्सिव्ह क्वेरी देऊन ही प्रक्रिया सुरू करतो. एखादे ठिकाण, इंटरनेट प्रदाता किंवा स्वतंत्र DNS सेवा तो resolver चालवू शकते, आणि ही निवड महत्त्वाची आहे कारण ती ठरवते की क्वेरी प्रथम कोण पाहते.
Cache hit किंवा cache miss
कॅशिंग रिझॉल्व्हर प्रथम त्याची मेमरी तपासतो. तरीही वैध असणारा रेकॉर्ड थेट मागे येतो, एक कॅशे हिट जो प्रत्येक अपस्ट्रीम एक्सचेंज वगळतो. गहाळ किंवा कालबाह्य झालेला रेकॉर्ड हा कॅशे मिस असतो, आणि नंतर रिझॉल्व्हर DNS हायराकीद्वारे कार्य करतो: रूट सर्व्हर त्याला योग्य टॉप-लेव्हल डोमेनकडे निर्देशित करतो, TLD सर्व्हर त्याला डोमेनच्या ऑथॉरिटेटिव्ह नेमसर्व्हरकडे निर्देशित करतो आणि तो नेमसर्व्हर रेकॉर्ड परत करतो.
एखाद्या वेबसाइटसाठी, उत्तर सामान्यतः IPv4 address असलेले A record किंवा IPv6 address असलेले AAAA record असते. इतर प्रकारचे रेकॉर्ड्स मेल राउटिंग आणि अलियासेस (aliases) सारख्या कामांचा समावेश करतात.
हे टप्पे वेगवेगळे प्रश्न देखील उपस्थित करतात. ट्रान्झिटमध्ये क्वेरी कोण वाचू शकते हे एन्क्रिप्शन ठरवते. उत्तर डोमेनच्या ऑपरेटरकडून आले आहे की नाही हे प्रामाणिकता ठरवते. रिझॉल्व्हर ते अजिबात परत करतो की नाही हे धोरण ठरवते. कोणत्या पक्षांना प्रथम नाव समजले हे निनावीपणा ठरवते.
TTL कॅश केलेली उत्तरे अद्ययावत ठेवते
प्रत्येक रेकॉर्ड सेटमध्ये time-to-live (TTL) समाविष्ट असते, ही जास्तीत जास्त वेळ मर्यादा असते ज्या कालावधीसाठी resolver ते टिकवून ठेवू शकतो. Resolver ने कालबाह्यतेनुसार (expiry) रेकॉर्ड काढून टाकले पाहिजे, ज्यामुळे अपडेट केलेले पत्ते आणि पॉलिसी पुन्हा वापरामध्ये येतात.
एका पाहुण्याची कॅश मिस ही त्यांच्या मागील इतर अभ्यागतांसाठी कॅश तयार करते. लहान TTLs मुळे बदल लवकर लागू होतात; मोठे TTLs वारंवार होणारे अपस्ट्रीम लूकअप्स कमी करतात. झोन ऑपरेटर्स त्या तडजोडीवर एक पर्याय निवडतात, आणि सामायिक नेटवर्कवरील प्रत्येक वापरकर्त्याला त्याचा परिणाम मिळतो.
काही नेटवर्क या क्रमामध्ये फॉरवर्डिंग स्टेप समाविष्ट करतात, हायराकी थेट पूर्ण करण्याऐवजी दुसऱ्या रिझॉल्व्हरला क्वेरी पाठवतात. DNS फॉरवर्डिंग तो मार्ग कसा बदलते याचे हे स्पष्टीकरण तो बदल कोठे होतो हे सांगते.
लुकअपला स्केल बनवणारी हायराकी
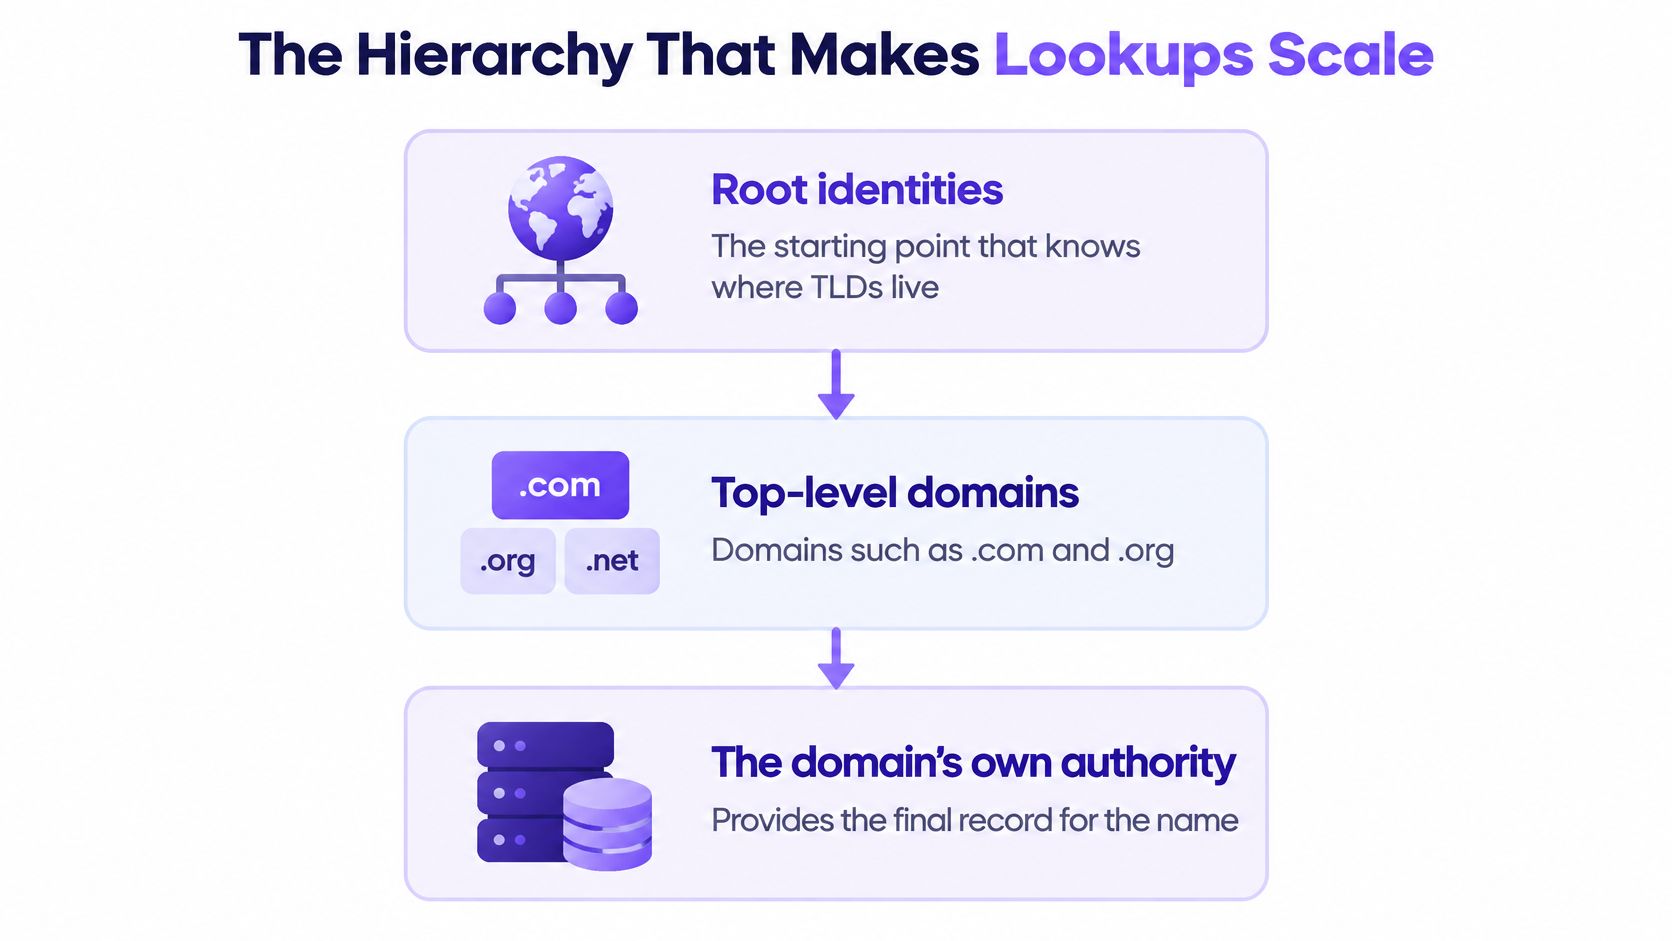
DNS हायराकी जबाबदारीची विभागणी करते. शीर्षस्थानी रूट-सर्व्हरच्या ओळखी असतात, ज्या रिझॉल्व्हर्सना योग्य टॉप-लेव्हल डोमेनकडे निर्देशित करतात. TLD सर्व्हर्स .com आणि .org सारखे डोमेन हाताळतात, तर प्रत्येक डोमेनचे ऑथॉरिटेटिव्ह सर्व्हर्स त्या डोमेनमधील नावांचे रेकॉर्ड प्रदान करतात.
13 रूट सर्व्हर्सची सामान्य प्रतिमा दिशाभूल करणारी असू शकते. 12 स्वतंत्र संस्थांद्वारे संचलित, A ते M पर्यंत लेबल केलेल्या 13 ऐतिहासिकदृष्ट्या परिभाषित ओळख आहेत. हे केवळ 13 भौतिक संगणक नाहीत. Anycast राउटिंगद्वारे जगभरातील 900 हून अधिक वितरीत इन्स्टान्सेस कडून समान ओळख पुरवली जाऊ शकते, ज्यामुळे क्वेरींना जवळच्या इन्स्टान्सपर्यंत पोहोचण्यास मदत होते आणि लवचिकता मिळते (ICANN चे रूट सर्व्हर्सचे विहंगावलोकन).
root सिस्टीम कशी विकसित झाली
नेटवर्कच्या गरजा बदलल्यामुळे रूट सिस्टम वाढली. पहिले रूट सर्व्हर 1984 मध्ये युनिव्हर्सिटी ऑफ सदर्न कॅलिफोर्नियाच्या इन्फॉर्मेशन सायन्सेस इन्स्टिट्यूटमध्ये स्थापित केले गेले. 1985 पर्यंत या सिस्टममध्ये चार सर्व्हर्स, 1987 पर्यंत सात, 1993 पर्यंत नऊ आणि 1997 पर्यंत 13 सर्व्हर्स होते. आज, रूट सिस्टम IPv4 आणि IPv6 दोन्ही वापरते. एका तांत्रिक विहंगावलोकनामध्ये 26 प्रमुख अॅड्रेस एंडपॉइंट्स ओळखले गेले आहेत, प्रत्येक प्रोटोकॉलसाठी 13, वितरीत anycast इन्स्टान्सेससह.
हे आकडे रचनेच्या विविध भागांचे वर्णन करतात. 13 ओळख या ओळखण्यायोग्य रूट-सर्व्हरची नावे आहेत; अॅड्रेस एंडपॉइंट्स IPv4 आणि IPv6 ला सपोर्ट करतात; वितरीत इन्स्टॉलेशन्स जगभरातील ठिकाणांवरून सेवा प्रदान करण्यात मदत करतात. एका इन्स्टॉलेशनचा प्रवेश गमावणे म्हणजे सर्वत्र रूट ओळख गमावणे असे नाही.
जागतिक, बहु-स्तरीय सिस्टीमवर अवलंबून असतानाही लुकअप स्थानिक वाटू शकण्याचे कारण हे डिझाइन आहे. Resolver जवळच्या इन्स्टन्सपर्यंत पोहोचू शकतो, तर हायराकी (hierarchy) रूट, TLD आणि ऑथॉरिटेटिव्ह ऑपरेटर्समध्ये जबाबदारीचे वाटप करत राहते.
DNS Lookup हे एक अंमलबजावणीचे केंद्र का आहे
हॉटेल WiFi वरील लॅपटॉप कशावरही पोहोचण्यापूर्वी नेटवर्कच्या रिझॉल्व्हरला डोमेनसाठी विचारतो. ती विनंती व्हेन्यू नियंत्रित करत असलेल्या उपकरणांमधून जाते, ज्यामुळे डिव्हाइस स्वतःहून पुढे जाण्यापूर्वी लुकअप हा शेवटचा सामायिक निर्णय पॉइंट बनतो. संरक्षणात्मक DNS सेवा सामान्यपणे उत्तर देऊ शकते, क्वेरी नाकारू शकते किंवा असा प्रतिसाद परत करू शकते जो कुठेही नेत नाही. जर कोणताही वापरण्यायोग्य पत्ता परत आला नाही, तर कनेक्शन सामान्यतः कधीही सुरू होत नाही.
तीच स्थिती गेस्ट नेटवर्कवर DNS पॉलिसीला तिची पोहोच प्रदान करते. अभ्यागतांचे फोन आणि लॅपटॉप क्वचितच मॅनेजमेंट सॉफ्टवेअर धारण करतात, त्यामुळे ते ठिकाण (व्हेन्यू) डिव्हाइसवर स्वतः नियंत्रणे स्थापित करू शकत नाही. रिझॉल्व्हर हा असा एकमेव चेकपॉइंट आहे ज्यातून प्रत्येक डिव्हाइस आधीच जाते. तेथे लागू केलेल्या धोरणांमुळे फिशिंग, मालवेअर किंवा कमांड-अँड-कंट्रोल ट्रॅफिकशी संबंधित डोमेन ब्लॉक केले जाऊ शकतात, अडल्ट कंटेंट किंवा जुगार यांसारख्या श्रेणी लागू केल्या जाऊ शकतात आणि Safe Search सेटिंग्ज लागू केल्या जाऊ शकतात.
वेळेची निवड ही बाब अधिक मजबूत करते. अंमलबजावणी ही विनंतीच्या टप्प्यावर होते, अॅप्लिकेशनला त्या रिझॉल्व्हरद्वारे पत्ता मिळण्यापूर्वी. नेटवर्कच्या इतर स्तरांवर कार्य करणाऱ्या सुरक्षेसाठी, तुमचे Microsoft 365 व्यवसाय नेटवर्क सुरक्षित करण्यासाठी ही मार्गदर्शिका पहा.
DNS पॉलिसी कशाचा समावेश करू शकते आणि कशाचा नाही
DNS अंमलबजावणी नेम रिझोल्यूशन नियंत्रित करते, आणि कनेक्शन्स ते बायपास करू शकतात. एखादे ॲप्लिकेशन कॅश केलेल्या ॲड्रेसचा पुन्हा वापर करू शकते, थेट IP शी संपर्क साधू शकते, DNS नाव कधीही न वापरलेल्या सेवेपर्यंत पोहोचू शकते, किंवा ठिकाणाने नियुक्त न केलेल्या एनक्रिप्टेड resolver द्वारे क्वेरी पाठवू शकते.
म्हणून ऑपरेटर्स फिल्टरिंगसोबत एन्क्रिप्टेड DNS वर्तन, ॲप्लिकेशन कॅशे आणि डायरेक्ट-IP ट्रॅफिकचे मूल्यमापन करतात. DNS फिल्टरिंग हे अधिक व्यापक नियंत्रणांमधील एक स्तर म्हणून कार्य करते. DNS फिल्टरिंग आणि लूकअपला पॉलिसी कशा लागू होतात याचे मार्गदर्शक फिल्टरिंगच्या भूमिकेचा तपशीलवार समावेश करते.
पॉलिसी हा विश्वासाचा केवळ एक अक्ष आहे. एखाद्या डोमेनला परवानगी आहे की नाही, दिलेले उत्तर अस्सल आहे की नाही आणि ट्रान्सिट दरम्यान कोणीही क्वेरी वाचू शकते की नाही हे स्वतंत्र प्रश्न आहेत, ज्यांची उत्तरे वेगवेगळ्या यंत्रणांद्वारे दिली जातात.
नकारात्मक उत्तरांकडे देखील लक्ष देणे आवश्यक आहे. रिझॉल्व्हर NXDOMAIN प्रतिसाद कॅश करू शकतो, जो सांगतो की विनंती केलेला डोमेन अस्तित्वात नाही, समान गहाळ नावासाठी पुन्हा अपस्ट्रीम सर्व्हर्सना विचारण्याऐवजी. RFC 8020 NXDOMAIN कट चे वर्णन करते, जिथे एक सत्यापित नकारात्मक उत्तर हे देखील स्थापित करते की गहाळ डोमेनच्या खालील नावे अस्तित्वात नाहीत (RFC 8020). नवीन IETF मार्गदर्शक तत्त्वे रिझोल्यूशन अयशस्वी कॅशिंगसाठी देखील कॉल करतात, ज्यामुळे व्यर्थ पुनरावृत्ती क्वेरी कमी होतात.
एनक्रिप्टेड DNS खरोखर काय बदलते
एक गेस्ट हॉटेलचे WiFi उघडतो आणि वेबसाइटला भेट देतो. DNS लूकअप हा कनेक्शनपूर्वीच्या शेवटच्या सामायिक निर्णय बिंदूंपैकी एक आहे: डिव्हाइस resolver ला कोणता पत्ता वापरावा हे विचारते आणि resolver व्हेन्यूचे नियम लागू करू शकते. ती विनंती एन्क्रिप्ट केल्याने ट्रान्सिट दरम्यान ती कोण वाचू शकते हे बदलते. हे स्वतःहून, resolver काय पाहू शकते ते बदलत नाही किंवा गेस्टला निनावी (anonymous) बनवत नाही.
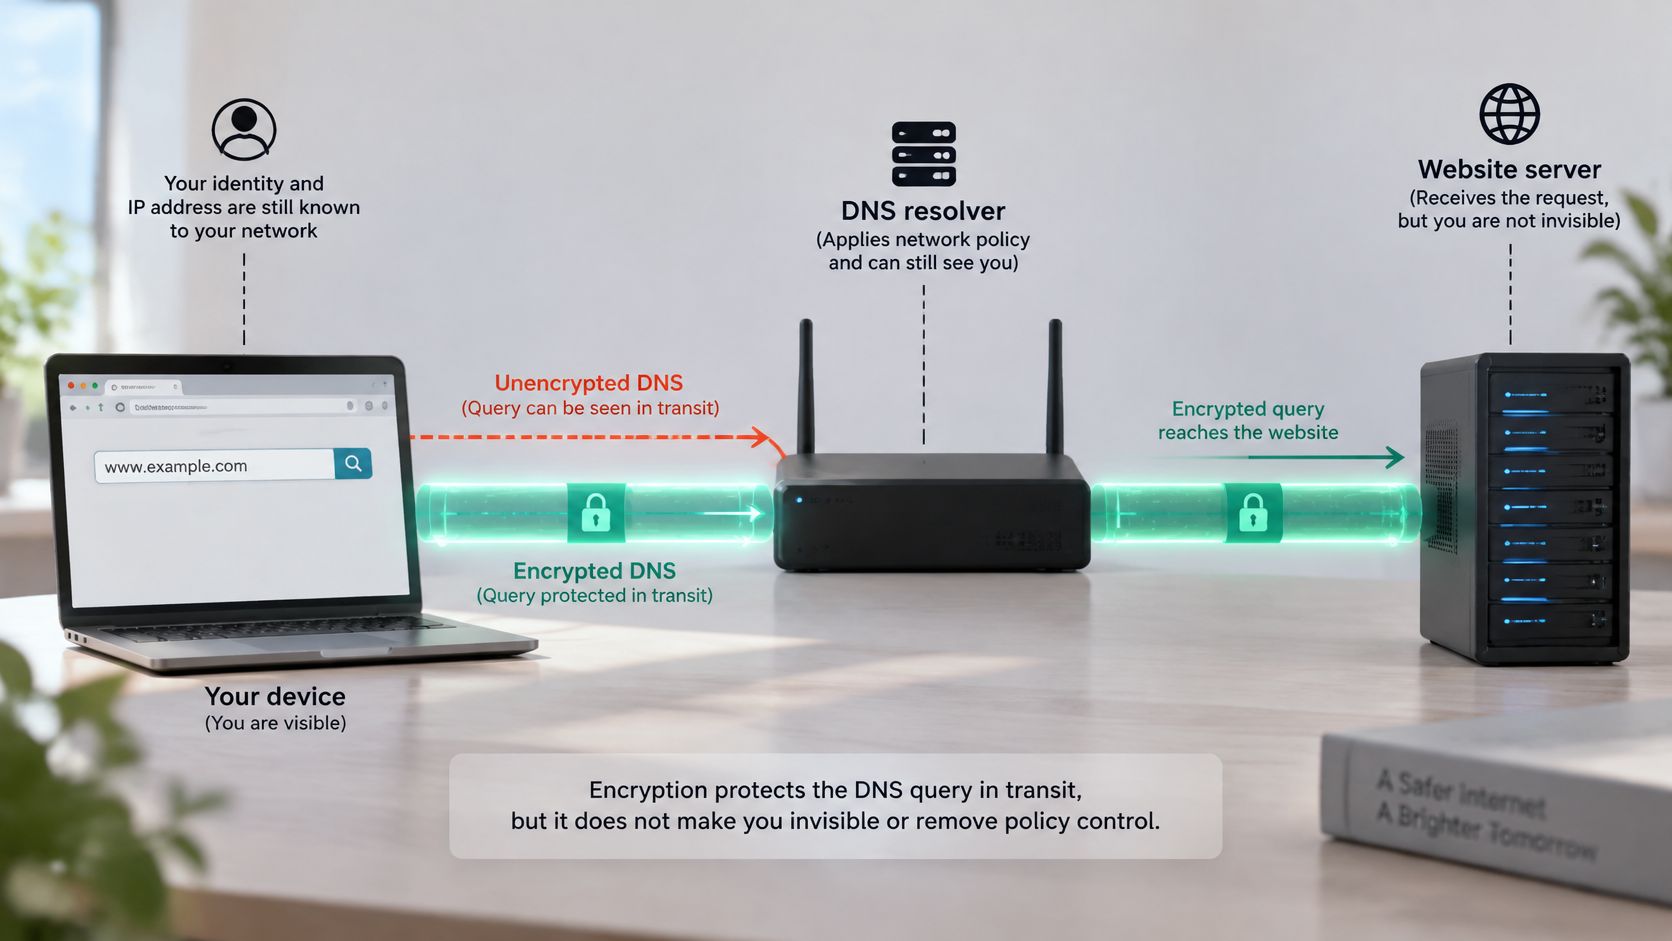
डिव्हाइस त्याची क्वेरी रिकर्सिव्ह रिझॉल्व्हरला पाठवते, जे उत्तर शोधते आणि ते परत करते. DNS over HTTPS (DoH) डिव्हाइस आणि त्या रिझॉल्व्हरमधील कनेक्शन एन्क्रिप्ट करते. WiFi चे निरीक्षण करणाऱ्या व्यक्तीला क्वेरी वाचणे किंवा बदलणे अधिक कठीण जाऊ शकते, परंतु रिझॉल्व्हरला तरीही विनंती केलेले डोमेन प्राप्त होते.
DNSSEC एका वेगळ्या समस्येचे निराकरण करते: ते व्हॅलिडेटिंग रिझॉल्व्हरला स्वाक्षरी केलेल्या DNS डेटाची प्रमाणिकतेची आणि अखंडतेची (इंटेग्रिटी) तपासणी करू देते. ते क्वेरी एनक्रिप्ट करत नाही. एनक्रिप्शन, प्रमाणिकता, पॉलिसी अंमलबजावणी आणि निनावीपणा हे वेगवेगळे गुणधर्म आहेत.
शेअर केलेल्या WiFi वर तडजोड
DoH वापरणारा ब्राउझर हॉटेल, शाळा, आरोग्य सेवा प्रदाता किंवा सार्वजनिक WiFi ऑपरेटरद्वारे नियुक्त केलेल्या resolver ऐवजी ब्राउझर किंवा वापरकर्त्याने निवडलेल्या resolver कडे क्वेरी पाठवू शकतो. यामुळे व्हेन्यूला काय दिसू शकते आणि ते कोणते DNS नियम लागू करू शकतात यावर मर्यादा येऊ शकतात. जर व्हेन्यूचे नेटवर्क स्वतःच्या resolver वर अवलंबून असेल तर ते ट्रबलशूटिंग अधिक कठीण करू शकते.
व्यावहारिक फरक स्पष्ट आहे: DoH हे क्वेरीच्या रिझॉल्व्हरपर्यंतच्या मार्गावर तिचे संरक्षण करते; ते क्वेरी त्या रिझॉल्व्हरपासून लपवत नाही. DNSSEC स्वाक्षरी केलेल्या उत्तरांची पडताळणी करण्यात मदत करते. एखादे ठिकाण DNS धोरण केवळ तेव्हाच लागू करू शकते जेव्हा संबंधित क्वेरीज ते नियंत्रित करत असलेल्या किंवा त्यांनी एकत्रित केलेल्या रिझॉल्व्हरमधून जातात आणि यापैकी कोणतेही तंत्रज्ञान वापरकर्त्याला निनावी करत नाही.
शेअर केलेल्या WiFi वर DNS Lookup अयशस्वी झाल्यावर
दोन अतिथी एकाच हॉटेलच्या WiFi शी कनेक्ट होतात. एक परिचित वेबसाइट उघडतो; तर दुसऱ्याला एरर दिसतो, जरी दोन्ही डिव्हाइसेस कनेक्ट असल्याचे दाखवत असले तरीही. हा फरक लुकअप पाथ (lookup path), डिव्हाइसची कॅश किंवा प्रत्येक क्लायंट वापरत असलेल्या resolver मध्ये असू शकतो.
resolver पोहोचण्यायोग्य नसू शकतो, अपूर्ण उत्तर देऊ शकतो, किंवा केवळ एखाद्या संस्थेच्या नेटवर्कमध्ये अस्तित्वात असलेले नाव शोधण्यात असमर्थ असू शकतो. एखादे नेटवर्क UDP किंवा TCP पोर्ट 53 वर पारंपारिक DNS ट्रॅफिक ब्लॉक देखील करू शकते, किंवा धोरणाने विनंती केलेल्या डोमेनला ब्लॉक केल्यामुळे हेतुपुरस्सर अयशस्वी परिणाम देऊ शकते.
सेटिंग्ज बदलण्यापूर्वी लक्षणे वेगळी करा
एखाद्या शाळेच्या अंतर्गत पोर्टलचा विचार करा जे शाळेच्या नियुक्त केलेल्या resolver द्वारे कार्य करते परंतु बाह्य सार्वजनिक resolver द्वारे नाही. शाळा split-horizon DNS वापरू शकते, जिथे अंतर्गत नावे फक्त नेटवर्कच्या resolver द्वारे उपलब्ध असतात. डिव्हाइसचे DNS सेटिंग बदलल्याने सार्वजनिक वेबसाइट लोड होऊ शकते परंतु अंतर्गत पोर्टलचा ॲक्सेस खंडित होऊ शकतो.
एनक्रिप्टेड DNS मुळे अयशस्वी होण्याचा आणखी एक बिंदू जोडला जाऊ शकतो. 2025 मधील एका अभ्यासात असे दिसून आले आहे की HTTPS DNS क्वेरी निरीक्षण केलेल्या DNS ट्रॅफिकच्या सुमारे 8% होत्या, आणि अपूर्ण प्रतिसादांमुळे क्वेरीचे प्रमाण वाढले (एनक्रिप्टेड DNS ट्रॅफिकचा अभ्यास). स्वतंत्र रिझॉल्व्हर संशोधनात असे आढळले आहे की जाहिरात केलेल्या तीनपैकी एका एनक्रिप्टेड रिझॉल्व्हरने उत्तर दिले नाही, जसे आधी नमूद केले आहे. त्यामुळे, व्हेन्यूचा नियुक्त केलेला रिझॉल्व्हर उपलब्ध असूनही, क्लायंट असा एनक्रिप्टेड रिझॉल्व्हर वापरत असू शकतो जो अपेक्षित प्रतिसाद देत नाही.
ट्रबलशूटिंग नियम: पाहुण्याला DNS सेटिंग्ज बदलण्यास सांगण्यापूर्वी क्लायंट प्रत्यक्षात कोणता resolver वापरतो याची खात्री करा.
ऑपरेटरसाठी, प्रत्येक लुकअप एररकडे एकाच प्रकारे पाहण्याऐवजी संभाव्य कारणांचे वर्गीकरण करा:
- Captive Portal: डिव्हाइसने WiFi साइन इन किंवा अटींचे पृष्ठ पूर्ण केलेले नाही.
- स्टेल कॅशे: क्लायंट किंवा रिझॉल्व्हरकडे जुने उत्तर आहे.
- अपस्ट्रीम आउटेज: कॉन्फिगर केलेला रिझॉल्व्हर विनंती पूर्ण करू शकत नाही.
- ब्लॉक केलेला पोर्ट 53: पारंपारिक DNS ट्रॅफिक ब्लॉक केला आहे किंवा रिझॉल्व्हरपर्यंत पोहोचू शकत नाही.
- असमर्थित DoH किंवा DoT: क्लायंटचे एन्क्रिप्टेड DNS वर्तन नेटवर्कद्वारे समर्थित किंवा व्यवस्थापित केलेले नाही.
- पॉलिसी ब्लॉक: रिझॉल्व्हर हेतूपुरस्सर उत्तर राखून ठेवतो.
DNS मधील त्रुटी ही resolver च्या समस्येऐवजी WiFi सुरक्षा समस्येचे देखील संकेत असू शकते. फसव्या ॲक्सेस पॉइंटची ओळख पटवण्यासाठी मार्गदर्शनाकरिता, RDE Technologies ची इव्हिल ट्विन प्रिव्हेन्शन मार्गदर्शिका पहा.
पुढे प्रोटेक्टिव्ह DNS कसे निवडावे
तुमच्या WiFi ला जोडले जाणारे प्रत्येक गेस्ट डिव्हाइस कनेक्ट होण्यापूर्वी नेहमी कोणालातरी दिशानिर्देश विचारते. ऑपरेटरची खरी निवड ही असते की त्या प्रश्नाचे उत्तर कोण देते: डिव्हाइसमध्ये असलेले resolver, जुन्या फायरवॉलचा नियम संच, किंवा तुमच्या नियंत्रणात असलेली सुरक्षित DNS सेवा. प्रत्येक पर्याय तुम्ही किती पॉलिसी लागू करू शकता आणि त्या शेवटच्या सामायिक निर्णय बिंदूवर किती पुरावे ठेवू शकता हे बदलतो.
| दृष्टिकोन | अनमॅनेज्ड डिव्हाइसेस | निर्णय बिंदू | ऑपरेटर पुरावा |
|---|---|---|---|
| क्लायंटने निवडलेले रिझॉल्व्हर्स | बहुतेकदा ठिकाणाच्या DNS पॉलिसीच्या बाहेर असतात | डिव्हाइस किंवा ब्राउझरद्वारे निवडलेला रिझॉल्व्हर | मर्यादित नेटवर्क-व्यापी दृश्यमानता |
| फक्त जुने फायरवॉल | कव्हरेज फायरवॉल नियम आणि ट्रॅफिक पाथवर अवलंबून असते | त्या नेटवर्कसाठी उपलब्ध फायरवॉल नियंत्रणे | फायरवॉल लॉग्स आणि सूचना |
| क्लाउड प्रोटेक्टिव्ह DNS रिझॉल्व्हर | नेटवर्क-असाइन केलेला रिझॉल्व्हर वापरणाऱ्या डिव्हाइसेसना कव्हर करू शकते | पत्ता परत येण्यापूर्वी डोमेन लुकअप | रिझॉल्व्हरकडून लुकअप आणि ब्लॉक रिपोर्टिंग |
हॉस्पिटॅलिटी, शिक्षण, आरोग्यसेवा, सार्वजनिक क्षेत्र आणि मल्टी-साइट नेटवर्कसाठी, आधी नमूद केल्याप्रमाणे Purple Shield हा एक संरक्षणात्मक DNS पर्याय आहे. कनेक्शन सुरू होण्यापूर्वी ते लूकअपचे मूल्यमापन करते, अडल्ट आणि जुगार यांसारख्या सामग्री श्रेणी लागू करते, Google, Bing आणि YouTube वर Safe Search लागू करते, आणि कमांड-अँड-कंट्रोल, फिशिंग आणि मालवेअर डोमेन्स ब्लॉक करते. व्हेंडर AI-सहाय्यित सिग्नलचे देखील वर्णन करतो ज्याचा हेतू मानक ब्लॉकलिस्टच्या आधी नवीन येणारे धोके चिन्हांकित करणे हा आहे, सोबत DNS लेयरवर जाहिरात आणि ट्रॅकर ब्लॉकिंग जे पेजचे वजन आणि ट्रॅफिकचे प्रमाण कमी करते असे ते म्हणतात.
पॉलिसी आणि ऑपरेशनल योग्यतेची तुलना करा
सेवा SSID, VLAN, व्हेन्यू आणि वेळापत्रकानुसार पॉलिसीला सपोर्ट करते, सोबतच डॅशबोर्ड, ब्रँडेड ब्लॉक पृष्ठे आणि फेल-क्लोज्ड ऑपरेशन प्रदान करते. तिचे वर्णन असे सांगते की तिला कोणत्याही क्लायंट एजंट किंवा फायरवॉल बदलाची आवश्यकता नाही, प्रकाशित अपटाइम SLA चा संदर्भ देते आणि Friendly WiFi व Internet Watch Foundation मानकांशी सुसंगतता सूचीबद्ध करते. याकडे व्हेंडरचे दावे म्हणून पहा आणि आपल्या स्वतःच्या रिपोर्टिंग व रिझिलियन्स गरजांनुसार त्यांचे मूल्यमापन करा.
DNS फिल्टरिंग देखील सुरक्षिततेच्या प्रश्नाचे फक्त एका भागाचे उत्तर देते. एनक्रिप्शन ऑन-पाथ निरीक्षकांपासून लुकअप लपवते, ऑथेंटिसिटी तपासणी उत्तर योग्य रिझॉल्व्हरकडून आले आहे याची पुष्टी करते, पॉलिसी उत्तर द्यायचे की नाही हे ठरवते, आणि निनावीपणा तो रिझॉल्व्हर कोण चालवतो यावर अवलंबून असतो. सुरक्षित वेब गेटवे त्या स्टॅकच्या अधिक भागाचा समावेश करू शकतो, म्हणून अंतिम निर्णय घेण्यापूर्वी या दोन भूमिका कुठे भिन्न आहेत याची तुलना करा.
एका गेस्ट SSID सह सुरुवात करा. त्याची डिव्हाइसेस आज कोणता resolver वापरतात याची नोंद घ्या, आणि नंतर ठिकाणांवर पॉलिसी विस्तारण्यापूर्वी त्या नेटवर्कवर Purple Shield ची चाचणी घ्या.