
विद्यार्थी निवासासाठीचे WiFi जे रहिवाशांसाठी उत्तम प्रकारे कार्य करते
विभागीकरण, फिल्टरिंग, सुरक्षितता, रिपोर्टिंग, चाचणी आणि दैनंदिन ऑपरेशन्सवरील व्यावहारिक मार्गदर्शनासह विश्वसनीय विद्यार्थी निवास WiFi तयार करा.
Published २२ ऑक्टोबर, २०२६
एक रहिवासी त्यांच्या बेडरूममधून सेमिनारमध्ये सामील होण्याचा प्रयत्न करत आहे, तर लाउंजमध्ये राहणारा दुसरा व्यक्ती व्हिडिओ स्ट्रीम करत आहे आणि तिसरा गेमिंग कन्सोल कनेक्ट करत आहे. WiFi रिसेप्शन क्षेत्रात काम करते, परंतु जेव्हा बेडरूमच्या भिंतीमागे सिग्नल कमी होतो किंवा कोणतीही स्पष्टीकरण न देता वैध अभ्यासाची साइट ब्लॉक केली जाते तेव्हा त्याचा काहीही उपयोग होत नाही. निवास चालकांसाठी, विश्वासार्ह निवासी सेवा प्रदान करणे, सुरक्षिततेचे नियम प्रमाणबद्धपणे लागू करणे आणि रूटीन सपोर्टला ब्राऊझिंग पाळत ठेवण्यात न बदलता नेटवर्क काय करत आहे ते दाखवणे हे मुख्य काम आहे.
अनुक्रमणिका
- निवासी WiFi ला स्वतःचे मानक असण्याची का गरज आहे
- निवासी अनुभव बदलण्यापूर्वी त्याचे मोजमाप करा
- निवासी लोकांच्या सर्वोच्च मागणीनुसार क्षमतेची रचना करा
- अॅक्सेस आणि धोक्यांनुसार नेटवर्कचे वर्गीकरण (Segment) करा
- निवाशांचा विश्वास न गमावता सुरक्षा धोरणे लागू करा
- अहवालांचे कृतीयोग्य ऑपरेशन्समध्ये रूपांतर करा
- लॉन्च आणि ट्रबलशूटिंग दिनक्रम तयार करा
रेसिडेन्शियल WiFi ला स्वतःच्या मानकाची गरज का आहे
निवासस्थान म्हणजे बेड असलेली वर्गाची खोली नाही. बेडरूम्स, सामायिक स्वयंपाकघर, लाउंज, तळघरे आणि बाहेरील भाग या प्रत्येकामध्ये सिग्नलचे वेगवेगळे अडथळे आणि वापराचे पॅटर्न असतात. कर्मचारी वर्गाला त्रुटी ओळखण्यासाठी आणि चिंतांना प्रतिसाद देण्यासाठी पुरेशी नेटवर्क दृश्यमानता आवश्यक असताना, रहिवासी लॅपटॉप, फोन, कन्सोल, स्मार्ट टिव्ही आणि इतर वैयक्तिक उपकरणांसह त्यांच्या दरम्यान फिरतात.
ऐतिहासिक विद्यार्थी अभिप्राय हे अधोरेखित करतो की निवासासाठी स्वतःचे डिझाइन आणि सेवा दर्जा का आवश्यक आहे. EDUCAUSE च्या 2017 च्या विद्यार्थी तंत्रज्ञान संशोधनात, 51% विद्यार्थ्यांनी वसतिगृहे आणि विद्यार्थी निवासातील WiFi चे मूल्यंकन चांगले किंवा उत्कृष्ट असे केले, तर दुसरीकडे ग्रंथालयांमध्ये 76%, वर्गखोल्यांमध्ये 68% आणि सामान्य इनडोअर सार्वजनिक जागांमध्ये 61% विद्यार्थी असे मानत होते. दरम्यान, 32% विद्यार्थ्यांनी वसतिगृहातील WiFi चे वर्णन मध्यम किंवा खराब असे केले, ज्याची तुलना एकूण नेटवर्क कार्यक्षमतेसाठी 30% सोबत केली जाऊ शकते. सकारात्मक ग्रंथालय आणि निवास रेटिंगमधील 25 टक्क्यांमधील तफावत हे दर्शवते की संपूर्ण कॅम्पसमधील एक चांगला प्रभाव कसा कमकुवत निवासी अनुभवाला लपवू शकतो. (EDUCAUSE चे विद्यार्थी तंत्रज्ञान संशोधन)
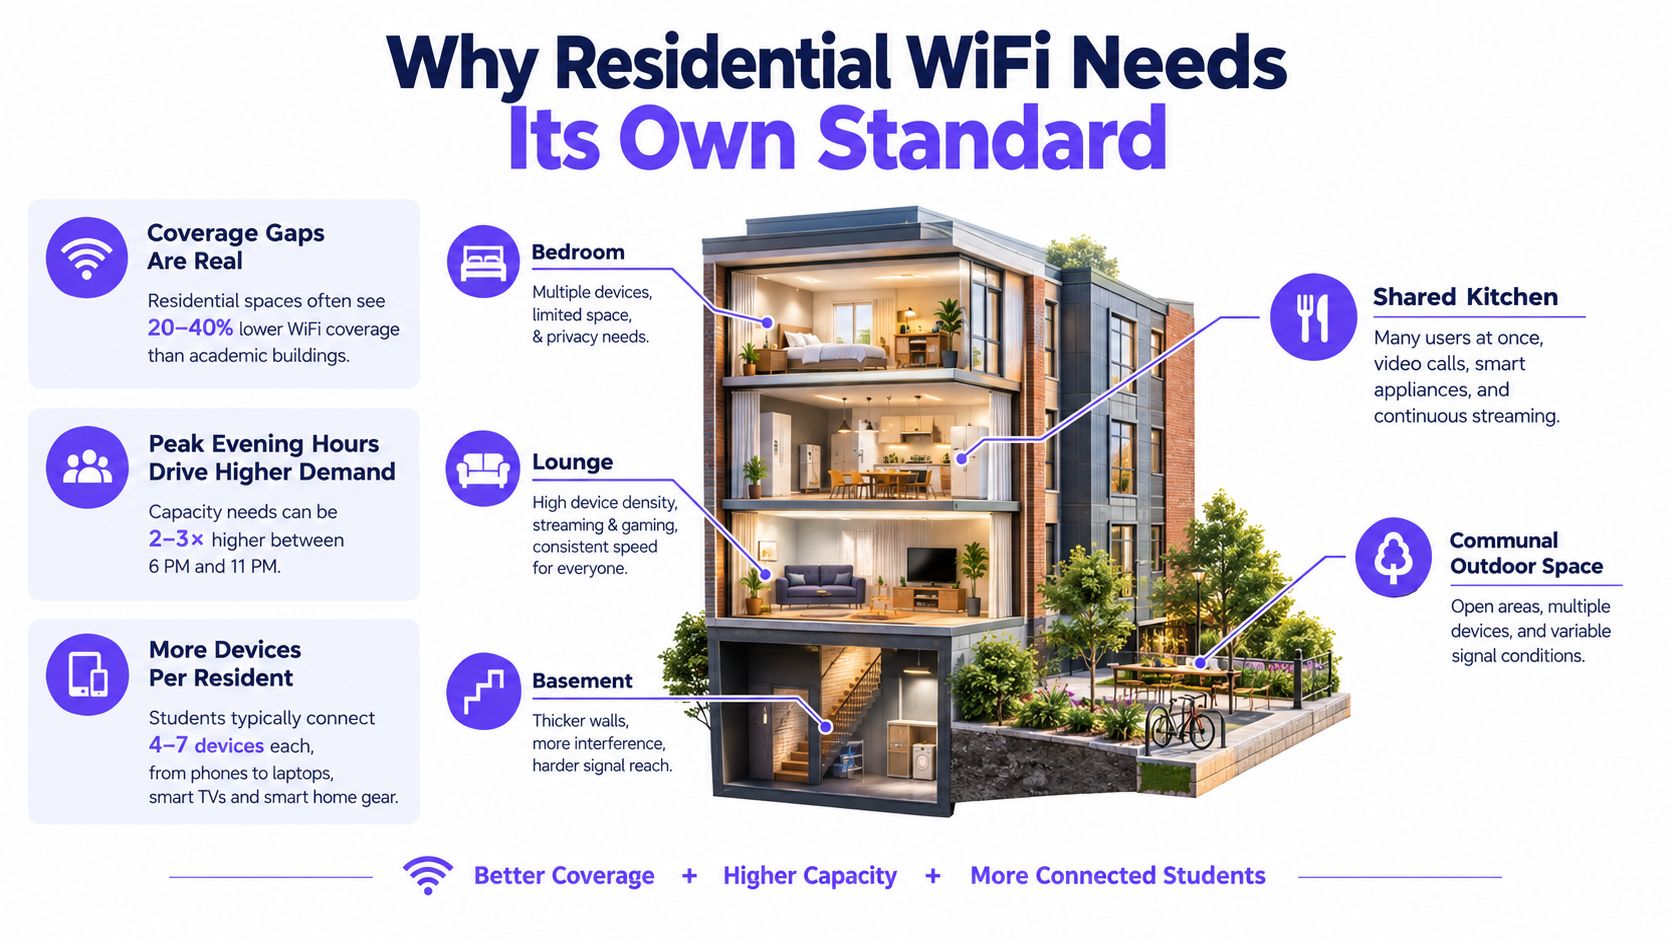
ती एक ऐतिहासिक बेसलाइन आहे, सध्याच्या कामगिरीची हमी नाही. त्याचा व्यावहारिक धडा अजूनही कायम आहे: शैक्षणिक इमारतींमध्ये समाधानकारक दिसणारे नेटवर्क रहिवासी राहत असलेल्या, अभ्यास करत असलेल्या आणि वैयक्तिक डिव्हाइसेस वापरत असलेल्या ठिकाणी त्यांचा विश्वासघात करू शकते. त्यामुळे ऑपरेटरने कॅम्पस-व्यापी सरासरी किंवा वेगाच्या दाव्यावर अवलंबून राहण्याऐवजी निवासी उद्दिष्टे परिभाषित केली पाहिजेत, व्यापलेल्या खोल्यांची चाचणी घेतली पाहिजे आणि एक स्पष्ट सपोर्ट मार्ग प्रदान केला पाहिजे.
ऑपरेटरचे मानक: कनेक्टिव्हिटीला राहण्याच्या आणि अभ्यासाच्या सेवेचा भाग माना. ते कुठे कार्य केले पाहिजे, त्याची चाचणी कशी केली जाईल, दोषांवर कोण प्रतिक्रिया देईल आणि कार्यक्षमतेचे पुनरावलोकन कधी केले जाईल याच्या अपेक्षा निश्चित करा.
कॅम्पस आणि घरगुती वापरादरम्यानचा फरक हा नियोजनासाठी उपयुक्त संदर्भ आहे. रिमोट कामासाठी फायबर WiFi ची तुलना स्पष्ट करण्यात मदत करू शकते की केवळ एक मजबूत इंटरनेट कनेक्शन संपूर्ण इमारतीमध्ये विश्वासार्ह WiFi ची खात्री का देत नाही. निवासस्थानी, नेटवर्कने विविध खोल्यांचे लेआउट, फिरणारे रहिवासी आणि सामायिक एअरटाइम यांचाही सामना केला पाहिजे.
बदल करण्यापूर्वी रहिवाशांच्या अनुभवाचे मोजमाप करा
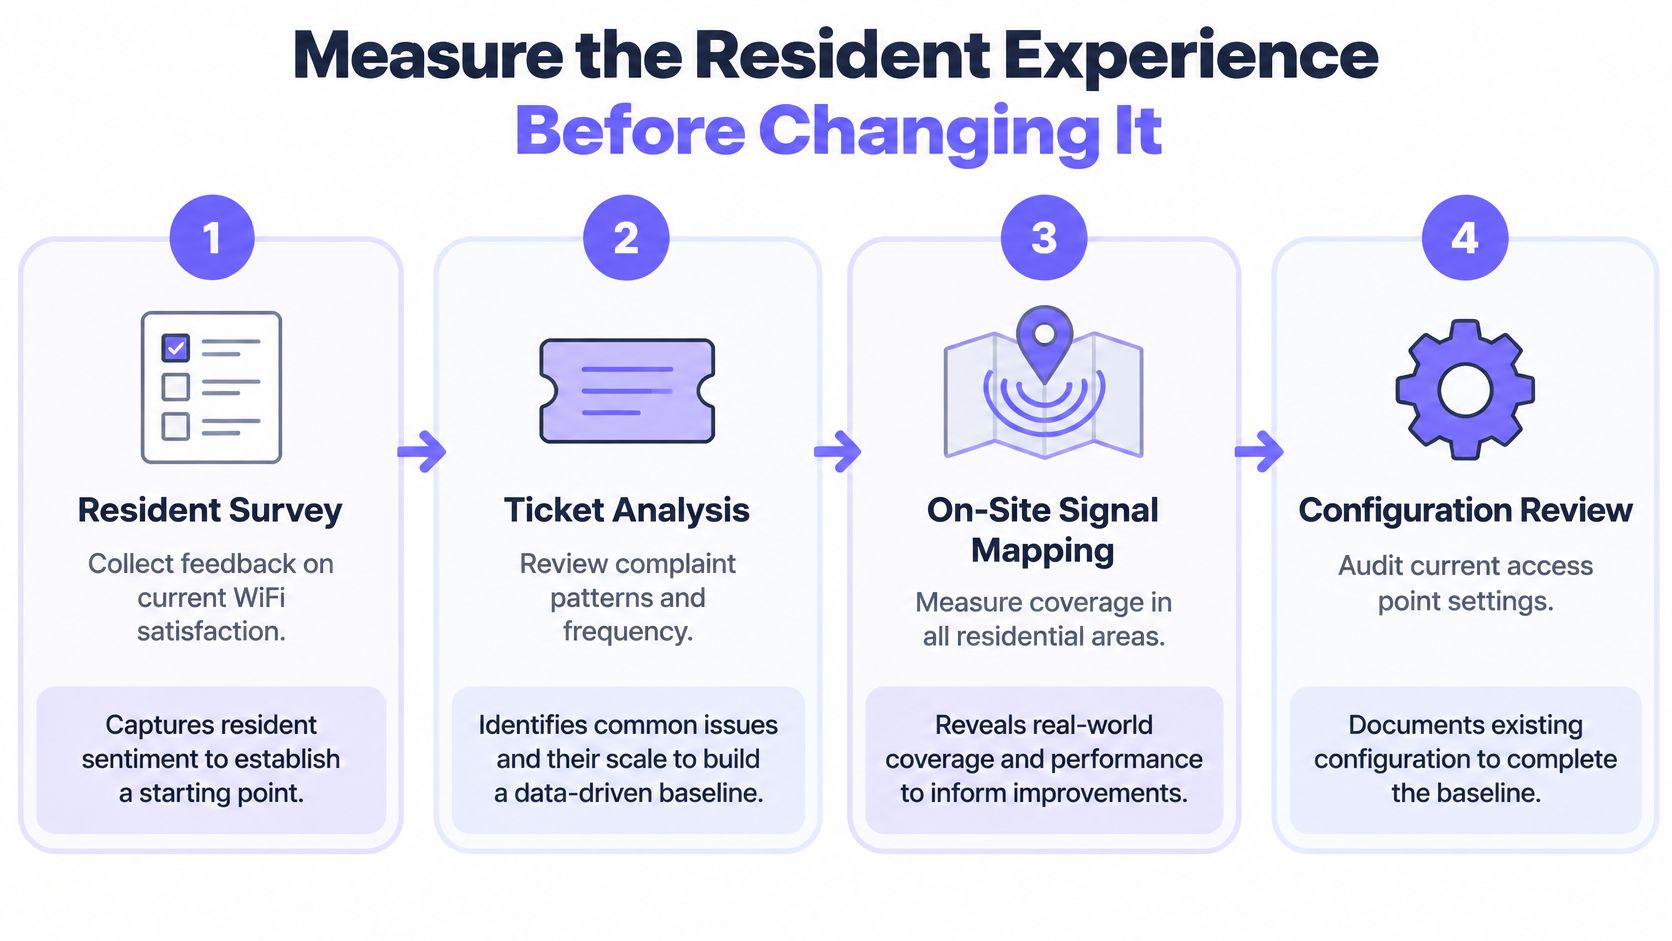
ॲक्सेस-पॉइंट ऑर्डर किंवा नवीन फिल्टरिंग नियमाने नाही, तर पुराव्याने सुरुवात करा. उपयुक्त बेसलाइन रहिवाशांचे फीडबॅक आणि सपोर्ट तिकिटांना साइटवरील मोजमाप आणि कॉन्फिगरेशन पुनरावलोकनाशी जोडते. हे बेडरूममधील डेड झोन, गर्दी, ऑथेंटिकेशन समस्या, DNS समस्या किंवा वैध सेवेला ब्लॉक करणाऱ्या पॉलिसीला वेगळे करण्यास मदत करते.
विद्यार्थ्यांची सर्वेक्षणे अशी दर्शवतात की विद्यापीठ WiFi व्यवस्थापित करत असले तरीही त्याची विश्वासार्हता मोजणे आवश्यक आहे. युनिव्हर्सिटी एट बफेलोच्या सर्वेक्षणात, 2022 मधील 1,839 प्रतिसादकर्त्यांपैकी 52% लोकांनी eduroam सह गंभीर समस्या नोंदवल्या, तर 2023 मधील 4,139 प्रतिसादकर्त्यांपैकी 37% लोकांनी समस्या नोंदवल्या. याच अहवालात त्या काळातील राष्ट्रीय विद्यार्थ्यांच्या चिंतेचा उल्लेख आहे, परंतु संस्था आणि सर्वेक्षणाची वर्षे वेगवेगळी आहेत, त्यामुळे ही आकडेवारी एकच सर्वसमावेशक बेंचमार्क नाही. व्यवस्थापित पायाभूत सुविधा समस्यामुक्त आहेत असे गृहीत धरण्याऐवजी ऑपरेटरने स्थानिक अनुभवाचा मागोवा का घेतला पाहिजे हे यावरून स्पष्ट होते. (युनिव्हर्सिटी एट बफेलोचा विद्यार्थी WiFi सर्वेक्षण अहवाल)
फक्त स्पीड चाचण्यांपेक्षा अधिक घटकांवरून बेसलाइन तयार करा
रहिवाशांना विचारा की समस्या कुठे उद्भवतात, ते काय करत होते आणि त्रुटीचा परिणाम एका डिव्हाइसवर होतो की अनेक डिव्हाइसेसवर. त्या प्रतिसादांची तिकीट पॅटर्नशी तुलना करा, नंतर सिग्नलचे मॅपिंग करा आणि बेडरूम, कॉरिडॉर, सामायिक जागा, तळघरे आणि प्रातिनिधिक बाहेरील भागांमधील ॲक्सेस पॉइंट सेटिंग्जची पाहणी करा. एकापेक्षा जास्त क्लायंट डिव्हाइस वापरून दोन्ही फ्रिक्वेन्सी बँडची चाचणी घ्या, कारण एकच हँडसेट विशिष्ट डिव्हाइसच्या समस्येवर पडदा टाकू शकतो.
एका अभ्यासात वर्णन केलेल्या वसतिगृहाच्या मूल्यांकनामध्ये Ekahau Site Survey, एक बाह्य USB अडॅप्टर, ॲक्सेस-पॉइंट कॉन्फिगरेशन ऑडिट, रहिवाशांचा अभिप्राय आणि वायर्ड-विरुद्ध-वायरलेस थ्रूपुट चाचण्या यांचा समावेश होता. यामध्ये अर्ध्याहून अधिक ॲक्सेस पॉइंट्सवर 40 MHz चॅनेल सोबत 2.4 GHz चा प्रचंड वापर आढळून आला, जे संयोजन घनता असलेल्या वातावरणात सह-चॅनेल हस्तक्षेप वाढवू शकते. त्यांचे नोंदवलेले सरासरी प्रमाण अंदाजे 50 Mbit/s वायर्ड आणि WiFi वर 40–50 Mbit/s होते. ते निकाल त्या अभ्यासाचे वर्णन करतात, प्रत्येक मालमत्तेचे लक्ष्य नाही. (वसतिगृह WiFi मूल्यांकन)
चांगल्या निवासी अनुभवाचा पुरावा म्हणून सरासरी डाउनलोड स्पीड स्वीकारू नका. लेटन्सी, पॅकेट लॉस, रोमिंग आणि एकाच वेळी वापरल्या जाणाऱ्या डिव्हाइसच्या वर्तनाचे मापन करा, आणि जिथे रहिवाशांनी त्यांचा वापर करणे अपेक्षित आहे तिथे वैयक्तिक आणि IoT डिव्हाइसेसचा समावेश करा.
संभाव्य दोष एका वर्गाला नियुक्त करून मूल्यमापन पूर्ण करा: कव्हरेज, क्षमता, चॅनेल रीयूझ, अपलिंक, धोरण किंवा सपोर्ट. यामुळे पुढील हस्तक्षेप विशिष्ट होतो आणि बदलांनंतर तुलना करण्यासाठी तुम्हाला एक बेसलाइन मिळते.
पीक निवासी मागणीनुसार क्षमतेची रचना करा
जेव्हा अनेक डिव्हाइसेस एयरटाइम शेअर करतात तेव्हा ॲक्सेस पॉइंटचे हेडिंग थ्रूपुट तुम्हाला रहिवासी काय वापरू शकतो हे सांगत नाही. परिभाषित रूम- किंवा क्लायंट-स्तरीय अपेक्षेभोवती डिझाइन स्वीकृती निश्चित करा, नंतर वास्तववादी निवासी परिस्थितींमध्ये सेवा पूर्ण करते की नाही ते तपासा. रिकाम्या इमारतीऐवजी गर्दीच्या काळात चाचणी करा आणि रहिवासी वापरत असलेल्या खोल्या आणि सार्वजनिक क्षेत्रांचा समावेश करा.
एक कॅम्पस WiFi 6 डिप्लॉयमेंट संदर्भ दर वसतिगृह खोलीमागे किमान 20-30 Mbit/s चे उद्दिष्ट ठेवतो, तसेच खोली, तळघर आणि बाहेरील कव्हरेज आणि वैयक्तिक व IoT उपकरणांसाठी सुरक्षित सपोर्ट या गोष्टींना स्वतंत्र आवश्यकता म्हणून मानतो. हा एक संदर्भ बिंदू आहे, सार्वत्रिक तपशील नाही; ऑपरेटर्सना अजूनही त्यांच्या सेवा मॉडेलशी उद्दिष्टे जुळवून घेणे आणि साइटवर त्यांची पडताळणी करणे आवश्यक आहे. तीच सामग्री 65 नमुन्यांसह स्टॅनफोर्ड मूल्यांकनाचे वर्णन करते: सरासरी डाउनलोड गती 100.43 Mbit/s होती, तर मध्यक गती 69.11 Mbit/s होती, आणि 80% नमुन्यांच्या ठिकाणांनी 25 Mbit/s FCC ब्रॉडबँड बेंचमार्क ओलांडला. सरासरी आणि मध्यकामधील अंतर हे स्पष्ट करते की सरासरी गती कमकुवत ठिकाणांना कशी लपवू शकते. (कॅम्पस WiFi 6 डिप्लॉयमेंट आणि मेजरमेंट संदर्भ)
रहिवासी वापराचे प्रतिबिंब दर्शवणाऱ्या क्रमाने चाचणी करा
- अपेक्षा निश्चित करा. प्रति रूम किंवा क्लायंट तुम्हाला स्वीकार्य असलेली किमान सेवा स्पष्ट करा आणि प्रातिनिधिक पीक डिमांड दरम्यान विविध ठिकाणांवरील परिणामांचे मूल्यांकन कसे कराल ते परिभाषित करा.
- कॉन्फिगरेशन तपासा. बँड वापर, चॅनेल रुंदी, चॅनेलचा पुनर्वापर आणि ॲक्सेस पॉइंट पॉवरचे पुनरावलोकन करा. जर विद्यमान सेटिंग्ज टाळता येण्याजोगा हस्तक्षेप निर्माण करत असतील तर अधिक हार्डवेअर जोडणे हाच एकमेव उपाय आहे असा गैरसमज करून घेऊ नका.
- व्याप्त जागांचे मापन करा. बेडरूम, कॉरिडॉर, लाउंज, तळघरे आणि बाहेरील क्षेत्रांची चाचणी घ्या. यामध्ये 2.4 GHz आणि 5 GHz दोन्ही वर्तनाचा आणि रहिवासी वापरत असलेल्या उपकरणांचा समावेश करा.
- लोड तयार करा. एकाच वेळी अनेक क्लायंट चाचण्या चालवा, ॲक्सेस पॉइंट्समधील रोमिंगची पडताळणी करा आणि अपलिंक कार्यक्षमता तपासा. एकाच लॅपटॉपची स्पीड टेस्ट अनेक उपकरणे कशी स्पर्धा करतात हे उघड करू शकत नाही.
| तपासणी | चाचणी स्थिती | याद्वारे उघड होणारी समस्या |
|---|---|---|
| रूम कव्हरेज | व्याप्त बेडरूम आणि सार्वजनिक क्षेत्रांमध्ये चाचणी करा | कमकुवत सिग्नल किंवा स्थान-विशिष्ट तफावत |
| समवर्ती क्लायंट | एकाच वेळी एकाधिक डिव्हाइसेस चालवा | एयरटाइम स्पर्धा किंवा ओव्हरलोड केलेले ॲक्सेस पॉइंट्स |
| रोमिंग | सक्रिय वापरादरम्यान ॲक्सेस-पॉइंट क्षेत्रांदरम्यान फिरणे | ड्रॉप झालेले सत्र किंवा स्टिकी क्लायंट |
| अपलिंक आणि गुणवत्ता | थ्रूपुटसह अपलोड, लेटन्सी आणि पॅकेट लॉसची नोंद करा | बॅकहॉल मर्यादा किंवा अस्थिर सेवा |
ज्या इन्स्टॉलेशन्सना थेट मूल्यांकन किंवा उपायांची आवश्यकता असते, तेथे होम नेटवर्क तंत्रज्ञांना कामावर ठेवल्याने एखाद्या इमारतीला कोणत्या प्रकारच्या साइट-स्तरीय सपोर्टची आवश्यकता असू शकते याचा संदर्भ मिळू शकतो. स्वीकृतीचा निर्णय तुमचाच राहिला पाहिजे: थ्रेशोल्ड, चाचणी परिस्थिती आणि स्थान-स्तरीय परिणामांची नोंद ठेवा, नंतर बदलांनंतर पुन्हा चाचणी घ्या.
ॲक्सेस आणि जोखीमनुसार नेटवर्कचे सेगमेंट करा
जेव्हा प्रत्येक नेटवर्कचा स्पष्ट उद्देश आणि मालक असतो तेव्हा सेगमेंटेशन उपयुक्त ठरते. ही स्वतःहून सुरक्षेची हमी नाही. कोणी कनेक्ट व्हावे, ते कसे ऑथेंटिकेट करतात, सेवेमध्ये कोणत्या सपोर्टचा समावेश आहे आणि धोरण किंवा नेटवर्क घटक अयशस्वी झाल्यावर रहदारीचे (ट्रॅफिकचे) काय होते हे ऑपरेटरने ठरवले पाहिजे.
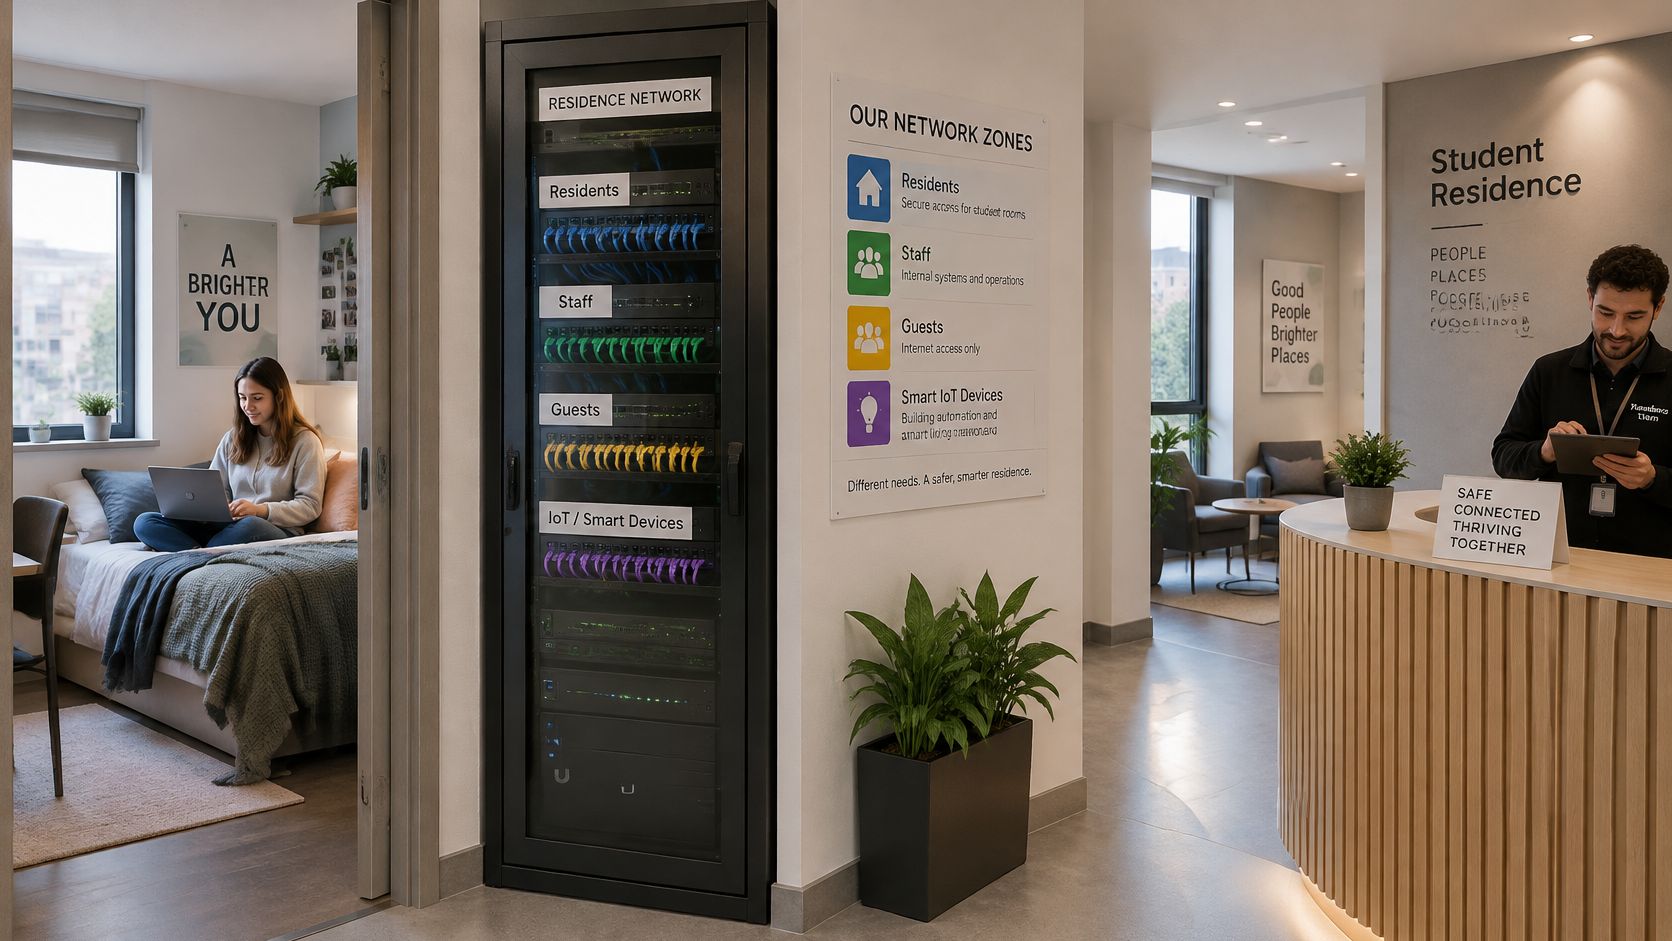
व्यवहार्य डिझाइन रहवाशी, कर्मचारी, अतिथी आणि IoT ॲक्सेस वेगळे करू शकते. रहिवाशांना त्यांची वैयक्तिक साधने जोडण्यासाठी आणि अभ्यास व दैनंदिन सेवांपर्यंत पोहोचण्यासाठी स्थिर मार्गाची आवश्यकता असते. कर्मचाऱ्यांना त्यांच्या कामाच्या जबाबदाऱ्या दर्शवणारा ॲक्सेस आवश्यक असतो. अतिथी ॲक्सेस हा रहिवाशांच्या क्रेडेन्शियलपेक्षा वेगळा असावा, तर IoT उपकरणांना त्यांच्या आवश्यक सेवांसाठी मर्यादित कनेक्टिव्हिटीची गरज असू शकते. मोफत विरुद्ध सशुल्क स्तर किंवा व्यवस्थापित-डिव्हाइस ऑफर सेवा अटी बदलू शकते, परंतु यामुळे पॉलिसी कोणाच्या मालकीची आहे किंवा घटना कोण हाताळते हे अस्पष्ट होऊ नये.
प्रत्येक SSID किंवा VLAN साठी उद्देश, ऑथेंटिकेशन पद्धत, पॉलिसी मालक, सपोर्ट संपर्क आणि ट्रॅफिक हाताळणीची नोंद ठेवा. BYOD पॉलिसीने संस्था कशाचे व्यवस्थापन करते आणि रहिवाशांच्या डिव्हाइसवर काय राहते याबद्दल देखील स्पष्ट असावे. सामायिक नेटवर्कसाठी BYOD सुरक्षेवरील व्यावहारिक मार्गदर्शन त्या सीमेची रचना करण्यात मदत करू शकते.
फक्त लॉगिनचीच नाही, तर सीमेचीही चाचणी करा
नेटवर्क तयार केल्यानंतर किंवा बदलल्यानंतर, संपूर्ण रहिवासी मार्गाची चाचणी घ्या. इच्छित वापरकर्ता जोडला जाऊ शकतो आणि ऑथेंटिकेट करू शकतो, नावे रिझॉल्व्ह करू शकतो, आवश्यक सेवांपर्यंत पोहोचू शकतो आणि ऑथेंटिकेशन किंवा पॉलिसी सेवा उपलब्ध नसताना अपेक्षित अनुभव मिळवू शकतो याची पुष्टी करा. रहिवासी नियमाने चुकून कर्मचारी किंवा गेस्ट ॲक्सेसपर्यंत पोहोचलो नाही ना हे तपासा.
स्वतंत्र SSID फक्त तेव्हाच उपयुक्त ठरतो जेव्हा त्याची ॲक्सेस, धोरण आणि सपोर्ट व्यवस्था व्यवहारात स्पष्ट असते.
व्यवस्थापन ॲक्सेस रोजच्या रहिवासी ॲक्सेसपासून वेगळा ठेवा आणि संपूर्ण नेटवर्क नियंत्रणे कोण बदलू शकते यावर मर्यादा घाला. सेटिंग्समधील बदलामुळे समस्या उद्भवल्यास, ऑपरेटरला ते कोणत्या नेटवर्कवर परिणाम करते, मागील वर्तन कसे पुनर्संचयित करायचे आणि रहिवाशांशी कोण संवाद साधते हे माहित असले पाहिजे. त्या ऑपरेशन्समधील तपशील सेगमेंटेशन आकृतीइतकेच महत्त्वाचे आहेत.
खालील व्हिडिओ नेटवर्क सुरक्षा आणि ॲक्सेस नियंत्रणांवर अतिरिक्त संदर्भ प्रदान करतो.
निवासी विश्वास न गमावता सुरक्षितता धोरणे लागू करा
सुरक्षा धोरणामध्ये ऑपरेटर कशाला ब्लॉक करण्याचा विचार करत आहे, नियम कुठे लागू होतो आणि रहिवासी चुकीच्या निर्णयाला कसे आव्हान देऊ शकतात हे स्पष्ट केले पाहिजे. काही सेवा श्रेणी फिल्टरिंग किंवा Safe Search ला समर्थन देऊ शकतात; थ्रेट नियंत्रणे धोकेदायक डोमेन्सना लक्ष्य करू शकतात. वेळ-आधारित नियम विशिष्ट नेटवर्क किंवा ठिकाणासाठी योग्य असू शकतात, परंतु ऑपरेटरनी त्याचे कारण स्पष्ट केले पाहिजे आणि आवश्यक शैक्षणिक आणि वैयक्तिक वापर अद्याप सुरू आहे याची खात्री केली पाहिजे.
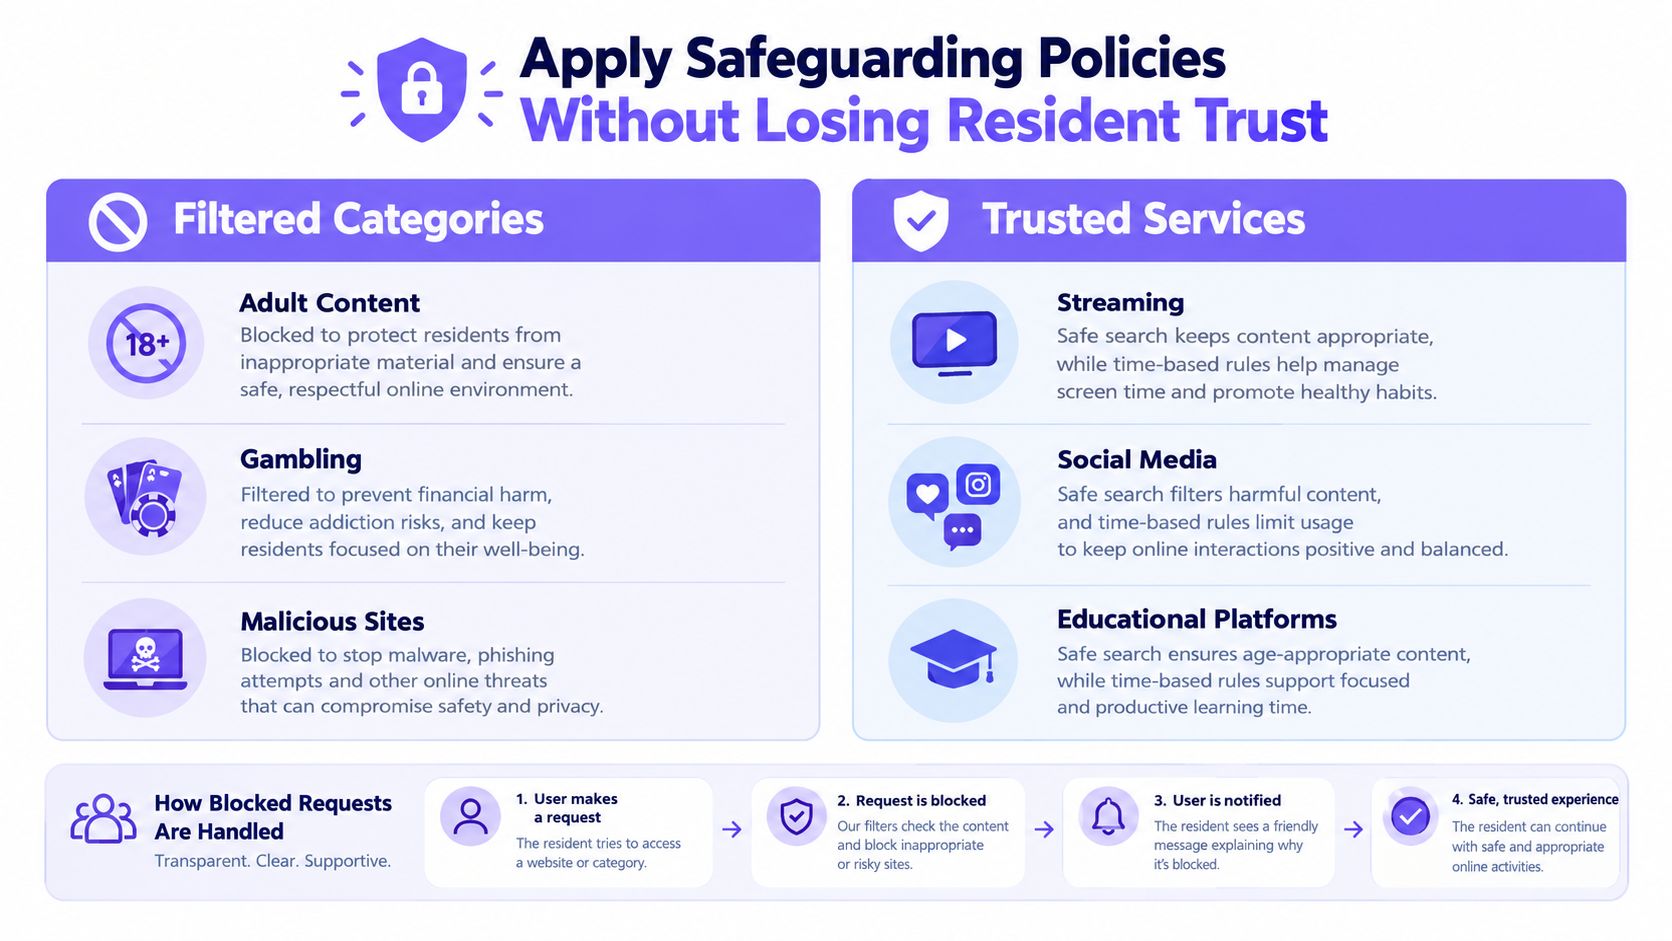
फसव्या किंवा धोकेदायक DNS लूकअपला ब्लॉक करणे आणि कोणाच्या तरी ब्राऊझिंगची संपूर्ण नोंद ठेवणे यामध्ये मोठा फरक आहे. एक प्रमाणबद्ध डिझाइन सुरक्षितता, ट्रबलशूटिंग आणि उत्तरदायी धोरण संचालनासाठी सेवेला जे काही आवश्यक आहे तेवढ्यापुरतीच डेटा संकलन आणि ॲक्सेस मर्यादित करते. रहिवासी सूचनांमध्ये लोकांना समजेल अशा भाषेत काय गोळा केले जाते, ते का गोळा केले जाते, ते कोण ॲक्सेस करू शकते आणि ते किती काळ ठेवले जाते हे स्पष्ट केले पाहिजे.
विद्यार्थ्यांच्या अपेक्षा सुरक्षा आणि पारदर्शकता या दोन्हीची गरज दर्शवतात. 2025 च्या UK निवास सर्वेक्षणात असे आढळून आले की सुधारित ऑनलाइन सुरक्षिततेची मागणी 20% वरून 55% पर्यंत वाढली आहे, तर डेटा वापराबद्दल अधिक पारदर्शकतेची मागणी 12% वरून 40% पर्यंत वाढली आहे; 59% लोकांनी वैयक्तिक-डेटा सुरक्षिततेबद्दल स्वतःला किमान काही प्रमाणात सतर्क असल्याचे वर्णन केले. हे आकडे दर्शवतात की सुरक्षितता नियंत्रणे आणि गोपनीयता स्पष्टीकरणे एकाच ऑपरेटिंग पॉलिसीमध्ये का असावीत. (2025 UK विद्यार्थी निवास सर्वेक्षण)
फॉल्स पॉझिटिव्हना ऑपरेटिंग समस्या म्हणून हाताळा
जेव्हा एखादी कायदेशीर शैक्षणिक किंवा वैयक्तिक सेवा ब्लॉक केली जाते, तेव्हा रहिवाशांना एक स्पष्ट ब्लॉक पेज आणि पुनरावलोकनाची विनंती करण्याचा सुलभ मार्ग द्या. कर्मचाऱ्यांनी संबंधित पॉलिसी आणि नेटवर्क संदर्भाची तपासणी करण्यास, विनंतीचे मूल्यमापन करण्यास आणि योग्य तेथे मर्यादित सुधारणा करण्यास सक्षम असले पाहिजे. प्रशासकीय ॲक्सेस मर्यादित ठेवा आणि पॉलिसीतील बदल नोंदवून ठेवा जेणेकरून एक वेळचा अपवाद हा सरसकट नियम बनणार नाही.
Purple Shield हे DNS-स्तरीय सेवेचे एक उदाहरण आहे जे रहिवाशांच्या उपकरणांवर हार्डवेअर किंवा एजंटची आवश्यकता नसताना श्रेणी-आधारित फिल्टरिंग, थ्रेट डिफन्स, Safe Search आणि नेटवर्कनुसार अनुसूचित धोरणे लागू करू शकते. ऑपरेटर कोणतेही साधन निवडत असले तरी, योग्य रहिवासी, कर्मचारी किंवा अतिथी नेटवर्कवर धोरणांची व्याप्ती निश्चित करणे आणि परिणाम समजण्यायोग्य करणे हे महत्त्वाचे आहे. WiFi कंटेंट फिल्टरिंग आणि पॉलिसी निवडींवरील मार्गदर्शन त्या मूल्यांकनास पाठिंबा देऊ शकते.
सुरक्षितता आणि गोपनीयता हे एकमेकांशी स्पर्धा करणारे ॲड-ऑन्स नाहीत. त्यांना एका सामायिक गव्हर्नन्स मॉडेलची आवश्यकता आहे: स्पष्ट नियम, मर्यादित प्रवेश, पारदर्शक सूचना, अपील करण्याचा मार्ग आणि फॉल्स पॉझिटिव्हचे नियमित पुनरावलोकन.
अहवालांचे कृतीयोग्य ऑपरेशन्समध्ये रूपांतर करा
जेव्हा एखादा रिपोर्ट वाद सोडवतो तेव्हा त्याची उपयुक्तता सिद्ध होते. एक रहिवासी सांगतो की नेटवर्कने रात्री 11 वाजता त्यांचे परीक्षा पोर्टल ब्लॉक केले. दुसरा सांगतो की सामायिक खोलीत मॅचदरम्यान स्ट्रीमिंग बंद पडले. पहिली फिल्टरिंगची फॉल्स पॉझिटिव्ह त्रुटी होती आणि दुसरी एका ॲक्सेस पॉइंटवरील क्षमतेची समस्या होती का? या दोन प्रकरणांना वेगाने वेगळे करणारे डॅशबोर्ड आपले काम योग्य करत आहे. केवळ ट्रॅफिकची मोजणी करणारे डॅशबोर्ड योग्य नाही.
सेवा बंद पडल्याच्या रहिवाशाच्या अहवालासाठी, ऑपरेटर वेळ, प्रभावित नेटवर्क आणि डिव्हाइस संदर्भ तपासू शकतो, नंतर सक्रिय पॉलिसीसह घटनेची तुलना करू शकतो. ब्लॉक फायर झाल्यास, सपोर्ट टीम कारण स्पष्ट करू शकते, नियम प्रमाणबद्ध होता की नाही याचा न्याय करू शकते आणि त्याला आव्हान देण्याचा मार्ग देऊ शकते. कोणतीही पॉलिसी घटना घडली नसल्यास, तपास नेम रिझोल्यूशन, ऑथेंटिकेशन, कव्हरेज किंवा अपस्ट्रीम त्रुटीकडे जातो. तो फरक महत्त्वाचा आहे, कारण तो स्थानिक कनेक्टिव्हिटी समस्येसाठी सेफगार्डिंग कंट्रोलला दोष देण्यापासून किंवा याउलट होण्यापासून थांबवतो.
Purple Shield सारखी DNS-लेअर सेवा प्रत्येक SSID, ठिकाण आणि वेळेनुसार ब्लॉक केलेले URL आणि धोक्याच्या घटना दर्शवू शकते, ज्यामुळे निवासी डिव्हाइसेसवर हार्डवेअर किंवा एजंट्सशिवाय या प्रकारचे पुनरावलोकन शक्य होते.
रिपोर्टिंगला पुनरावलोकन लय द्या
सत्राच्या सुरुवातीची तपासणी हे पुष्टी करते की पॉलिसी, वेळापत्रक, रहिवासी सूचना आणि सपोर्ट मार्ग तयार आहेत. नियमित पुनरावलोकने अशा पॅटर्नचा शोध घेतात ज्यांवर कारवाई आवश्यक आहे: ब्लॉक केलेल्या धमक्यांमध्ये झालेली वाढ, वैध सेवांना पकडणारा नियम किंवा विशिष्ट मालमत्तेशी संबंधित तक्रार समूह. एखाद्या घटनेनंतर, काय घडले, काय बदलले आणि त्या उपायाने रहिवाशांची समस्या सुटली का याची नोंद ठेवा.
उपयुक्त रिपोर्टिंग हे सिद्ध करते की पॉलिसीने कशी कामगिरी केली. ऑपरेटरला आवश्यकतेपेक्षा जास्त वैयक्तिक माहिती गोळा करण्याचे ते कारण बनू नये.
अहवाल कोण पाहू शकते, नियम कोण बदलू शकते आणि ऑपरेशनल पुरावे किती काळ जतन केले जातात ते परिभाषित करा. जर टीमला स्टेकहोल्डर्स किंवा ऑडिटर्ससमोर आपल्या सुरक्षा आणि गव्हर्नन्स पद्धती दाखवण्याची आवश्यकता असेल, तर Cyber Essentials प्रमाणीकरण मार्गदर्शन त्या चर्चेची रचना करण्यात मदत करू शकते. अहवाल हा निर्णय आणि फॉलो-अप कारवाईसह समाप्त झाला पाहिजे. ज्या नोंदी कोणीही वाचत नाही, ते केवळ स्टोरेज आहे.
लॉन्च आणि ट्रबलशूटिंग रूटीन तयार करा
शिफ्ट होण्यापूर्वी, बेडरूम आणि सामायिक जागांमधील कव्हरेज तपासा, नंतर वास्तववादी लोड अंतर्गत एकाच वेळी अनेक डिव्हाइसेसची चाचणी घ्या. रहिवासी, कर्मचारी, गेस्ट आणि IoT अलगीकरण; ऑथेंटिकेशन; नाव रिझोल्यूशन; Safe Search वर्तन; पॉलिसीची व्याप्ती; ब्लॉक-पेज संदेश; रहिवासी सूचना आणि सपोर्ट मार्गांची पडताळणी करा. थेट सेवेवर परिणाम करू शकणाऱ्या कोणत्याही बदलापूर्वी रोलबॅकसाठी एक जबाबदार व्यक्ती नियुक्त करा.
जेव्हा एखादा रहिवासी त्रुटीची तक्रार करतो, तेव्हा प्रत्येक वेळी समान निदान क्रम वापरा:
- समस्येची पुनरावृत्ती करा. स्थान, डिव्हाइस, सेवा आणि वेळ निश्चित करा आणि इतर रहिवासी प्रभावित झाले आहेत का ते तपासा.
- त्याचे वर्गीकरण करा. संभाव्य कारण कव्हरेज, क्षमता, रोमिंग, ऑथेंटिकेशन, DNS, पॉलिसी किंवा बाह्य सेवा आहे का ते ठरवा.
- व्याप्ती तपासा. प्रभावित ठिकाणे आणि नेटवर्कची तुलना करा आणि संबंधित धोरण किंवा कॉन्फिगरेशन बदल शोधा.
- नियंत्रित बदल करा. लहानात लहान पूर्ववत करता येणारा बदल लागू करा, त्याची नोंद घ्या आणि प्रातिनिधिक परिस्थितीमध्ये पुन्हा चाचणी करा.
सत्रादरम्यान, शांत इमारतीवर अवलंबून राहण्याऐवजी रहिवासी असलेल्या काळात चाचणी घ्या. स्थान-स्तरीय आणि टक्केवारीचे परिणाम जतन करा, फॉल्स पॉझिटिव्हचे पुनरावलोकन करा आणि तिकीट बंद करण्यापूर्वी ब्लॉक केलेली धमकी आणि सेवा खंडित होणे यातील फरक ओळखा. एक सोपी चेंज लॉग पुढील ऑपरेटरला काय बदलले आहे आणि रोलबॅक आवश्यक आहे का हे समजण्यास मदत करते.
सपोर्ट लीडर्स सपोर्ट टीम्सच्या KPIs साठी संरचित दृष्टिकोन देखील वापरू शकतात, ज्यामध्ये घटनांचे वर्गीकरण सातत्याने केले जाते की नाही, स्पष्टपणे संप्रेषित केले जाते की नाही आणि त्याचे पालन केले जाते की नाही यावर लक्ष केंद्रित केले जाते. धोरणांनी इच्छित वर्तन केले आहे याच्या पुराव्यासोबतच रहिवाशांच्या समाधानाचा आढावा घेऊन प्रक्रिया पूर्ण करा. अशा प्रकारे गोपनीयतेला दुय्यम स्थान न देता विद्यार्थ्यांच्या निवासातील WiFi सुधारते.
Purple Shield WiFi वातावरणासाठी सुरक्षत्मक DNS, कन्टेंट फिल्टरिंग, थ्रेट डिफेंस, नेटवर्कनुसार पॉलिसी नियंत्रणे, रिपोर्टिंग आणि ब्रँडेड ब्लॉक पेजेस प्रदान करते. तुम्ही रहिवाशांच्या कनेक्टिव्हिटीला सुरक्षितता आणि जबाबदार कामकाजाशी कसे जोडायचे याचे पुनरावलोकन करत असल्यास, ते तुमच्या नेटवर्कसाठी योग्य आहे का हे तपासण्यासाठी Purple Shield ला भेट द्या.