
राउटर गेस्ट नेटवर्कचे स्पष्टीकरण: आयसोलेशन, धोके आणि सेटअप
राउटर गेस्ट नेटवर्क म्हणजे काय, ते अभ्यागतांना तुमच्या मुख्य नेटवर्कपासून कसे वेगळे (आयसोलेट) ठेवते आणि अतिरिक्त फिल्टरिंग व देखरेखीची आवश्यकता कधी असते ते जाणून घ्या.
Published १५ नोव्हेंबर, २०२६
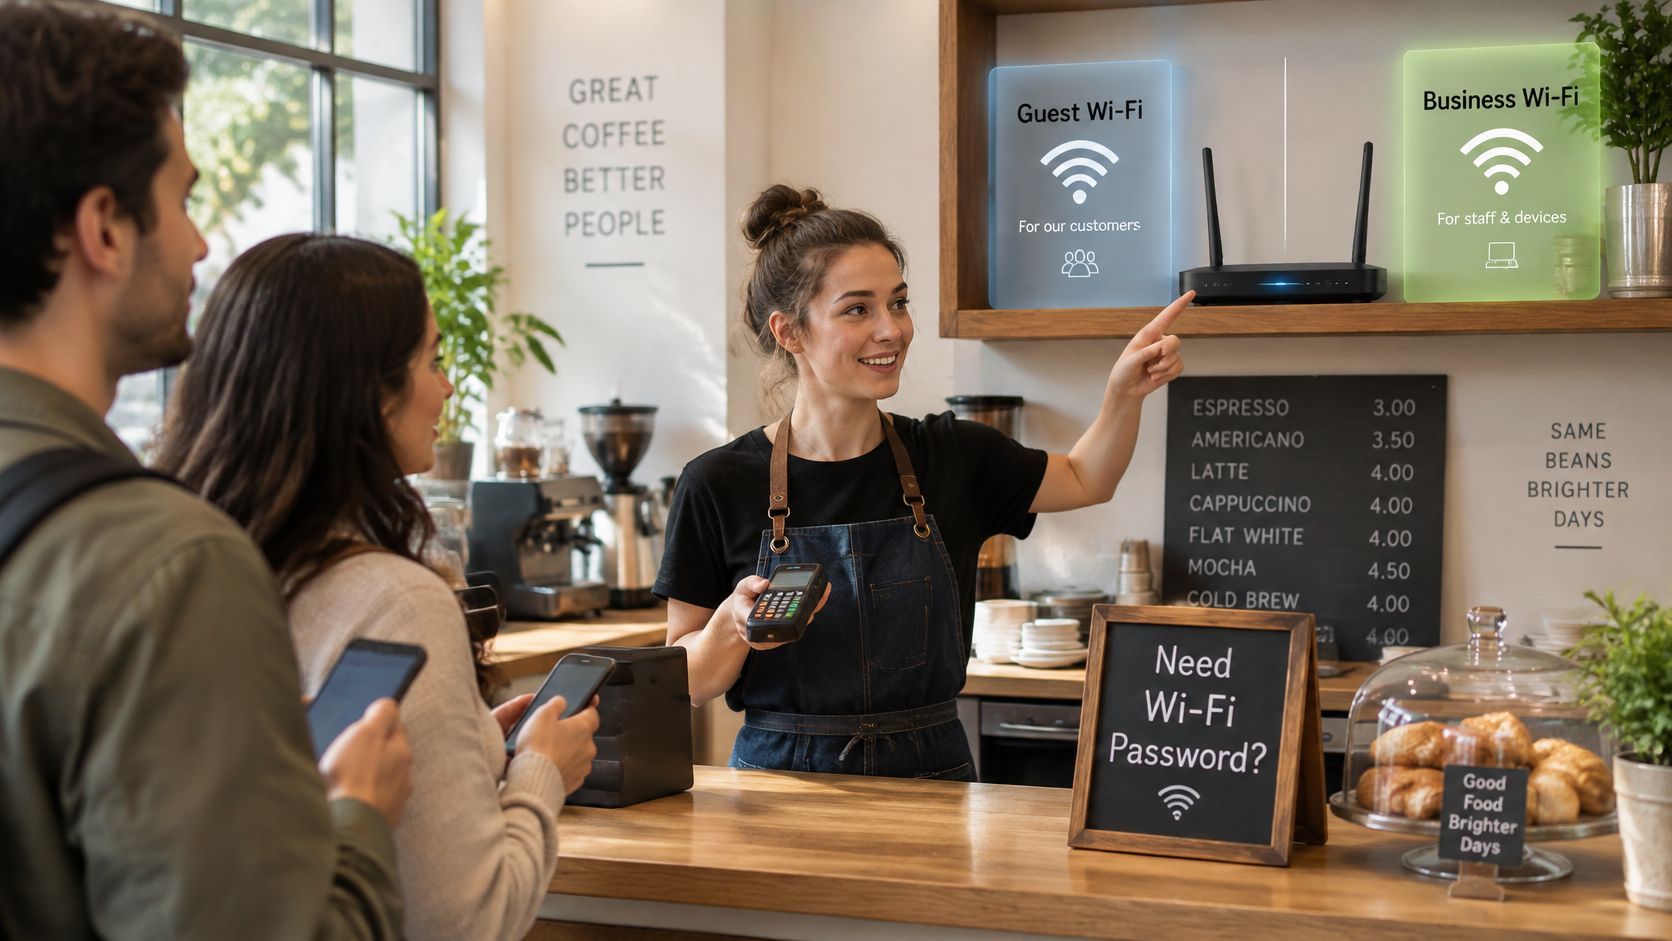
ग्राहक तुमच्या कॅफेचा WiFi पासवर्ड सातत्याने मागत असतात, परंतु कार्ड टर्मिनल आणि कार्यालयीन प्रिंटर त्याच राउटरचा वापर करतात. प्रत्येक अभ्यागताच्या फोनला व्यावसायिक नेटवर्कमध्ये प्रवेश न देता तुम्हाला इंटरनेट प्रवेश देऊ करायचा आहे. एक राउटर गेस्ट नेटवर्क ही सीमा प्रदान करू शकते, परंतु केवळ तेव्हाच जर त्याची सेटिंग्ज फक्त दुसरे WiFi नाव ब्रॉडकास्ट करण्यापलीकडे काम करत असतील.
अनुक्रमणिका
- राऊटर गेस्ट नेटवर्क आपल्या मुख्य नेटवर्कपासून काय वेगळे करतो
- गेस्ट नेटवर्क नियंत्रणे आणि त्यातील प्रत्येक काय थांबवतो
- आपल्या राऊटरमध्ये गेस्ट नेटवर्क कसे सुरू करावे
- व्हेन्यूची उदाहरणे आणि त्या प्रत्येकामुळे कराव्या लागणाऱ्या तडजोडी
- आपले गेस्ट नेटवर्क आयसोलेशन कसे तपासावे
- ॲक्सेस सुरू करण्यापूर्वी आपली गेस्ट नेटवर्क नियंत्रणे निश्चित करा
राउटर गेस्ट नेटवर्क तुमच्या मुख्य नेटवर्कपासून काय वेगळे करते
राउटर गेस्ट नेटवर्क हे एक अतिरिक्त वायरलेस नेटवर्क असते, जे सामान्यतः त्याच राउटरद्वारे पुरवले जाते; ते तुमच्या मुख्य नेटवर्कचा ॲक्सेस प्रतिबंधित ठेवून पाहुण्यांना इंटरनेट ॲक्सेस देते. कॅफेमध्ये, ग्राहकांना ऑफिस प्रिंटर, कर्मचाऱ्यांचे लॅपटॉप किंवा पेमेंट उपकरणांपर्यंत न पोहोचता ब्राउझिंग करता आले पाहिजे आणि मेसेज पाठवता आले पाहिजेत.
हॉटेल कीकार्डचा विचार करा. ते पाहुण्यांची खोली आणि मंजूर केलेली सामायिक क्षेत्रे उघडते, परंतु कर्मचाऱ्यांचे कॉरिडॉर किंवा सुरक्षित खोली उघडत नाही. परवानग्या सुरक्षा प्रदान करतात, कार्डवरील लेबल नाही. त्याचप्रमाणे, दुसरे WiFi नाव, ज्याला SSID म्हटले जाते, ते स्वतःहून कोणतीही सुरक्षा मर्यादा प्रस्थापित करत नाही.
सार्वजनिक प्रवेश हे एक स्थापित कनेक्टिव्हिटी मॉडेल आहे: WiFi चा एक शैक्षणिक इतिहास सांगतो की 2018 मध्ये जगभरात अंदाजे 16.9 कोटी सार्वजनिक WiFi हॉटस्पॉट होते. कोणत्याही एका विशिष्ट ठिकाणासाठी, त्या नेटवर्कचा आकार हा महत्त्वाचा मुद्दा नाही. महत्त्वाचा मुद्दा हा आहे की ऑपरेटर त्यामध्ये सामील होणाऱ्या उपकरणांवर नियंत्रण ठेवत नाही.
एखाद्या पाहुण्याचे (visitor) लॅपटॉप योग्यरीत्या मेंटेन केलेले असू शकते, संक्रमित असू शकते किंवा फाइल्स उघडपणे शेअर करण्यासाठी कॉन्फिगर केलेले असू शकते. कोणालाही ऑनलाइन ॲक्सेस देण्यापूर्वी यांपैकी नेमकी कोणती स्थिती आहे हे तपासण्याची गरज तुम्हाला भासू नये. नेटवर्क सेगमेंटेशन च्या मदतीने, पाहुणे आणत असलेल्या प्रत्येक डिव्हाइसवर विश्वास ठेवण्याऐवजी ते कोणत्या गोष्टींपर्यंत पोहोचू शकतात हे तुम्ही ठरवता.
सीमा वेगळ्या करा
गेस्ट नेटवर्किंगमध्ये वेगवेगळ्या संबंधांचे निराकरण करणे आवश्यक आहे:
- गेस्ट ते बिझनेस: अभ्यागत विश्वासू सिस्टीम्स किंवा ॲडमिनिस्ट्रेशन इंटरफेसेसपर्यंत पोहोचू नयेत.
- गेस्ट ते गेस्ट: कोणतेही योग्य कारण असल्याशिवाय अनमॅनेज्ड डिव्हाइसेस इतर अभ्यागतांशी संपर्क साधू नयेत.
दुसऱ्या सीमेसाठी स्वतःचे नियंत्रण आवश्यक असते. एखादे नेटवर्क ग्राहकांच्या डिव्हाइसेसना एकमेकांशी संप्रेषण करण्याची मुभा देत असतानाही तुमच्या ऑफिसच्या कॉम्प्युटरचे यशस्वीपणे रक्षण करू शकते.
व्यावहारिक नियम: गेस्ट WiFi नावाकडे प्रवेशद्वारावरील पाटी म्हणून पाहा. पासवर्ड देण्यापूर्वी त्यामागील ॲक्सेस नियम तपासा.
गेस्ट नेटवर्क नियंत्रणे आणि त्यातील प्रत्येक नियंत्रण काय थांबवते
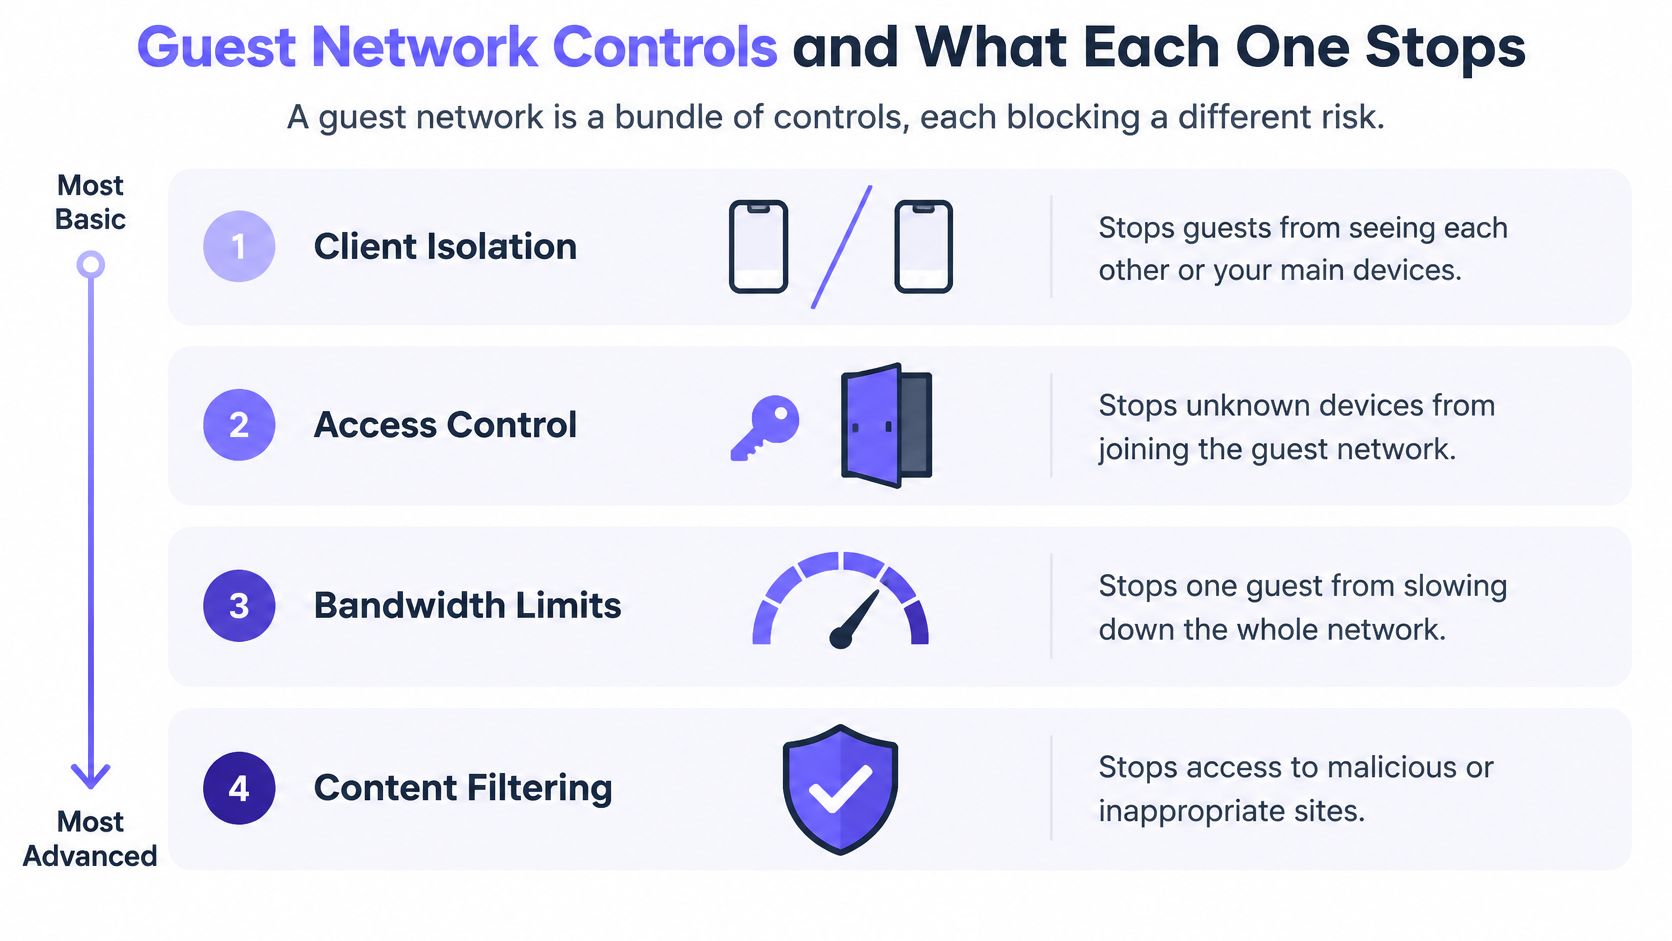
गेस्ट नेटवर्क हा नियंत्रणांचा एक संच आहे, ज्यातील प्रत्येक नियंत्रण वेगवेगळ्या धोक्याला प्रतिबंधित करते. काही स्थानिक संप्रेषण नियंत्रित करतात, तर काही इंटरनेटची ठिकाणे किंवा एखादी व्यक्ती किती वेळ कनेक्ट राहू शकते हे नियंत्रित करतात.
त्या कामांमधील फरक ओळखण्यासाठी ही तुलना वापरा.
| नियंत्रण | हे काय ब्लॉक करते | हे काय ब्लॉक करत नाही | ठराविक वापर |
|---|---|---|---|
| केवळ-इंटरनेट अॅक्सेससह गेस्ट मोड | गेस्ट डिव्हाइसेस मुख्य नेटवर्कपर्यंत पोहोचणे | गेस्ट-टू-गेस्ट संपर्क, मालवेअर आणि फिशिंग | घरगुती आणि छोट्या-कार्यालयांचे राऊटर्स |
| वायरलेस क्लायंट आयसोलेशन | एकाच वायरलेस नेटवर्कवर गेस्ट्स एकमेकांना पाहणे किंवा संपर्क साधणे | स्वतंत्र नियमांशिवाय मुख्य-नेटवर्कचा अॅक्सेस | सार्वजनिक आणि जास्त गर्दीचे WiFi |
| इंटर-अॅक्सेस-पॉइंट आयसोलेशन | वेगवेगळ्या अॅक्सेस पॉइंट्सवरील गेस्ट्स एकमेकांपर्यंत पोहोचणे | स्वतंत्र नियमांशिवाय मुख्य-नेटवर्कचा अॅक्सेस | सपोर्ट असलेल्या मल्टि-अॅक्सेस-पॉइंट जागा |
| स्वतंत्र VLAN किंवा फिजिकल पाथ | अॅक्सेस नियमांद्वारे प्रतिबंधित असताना गेस्ट ट्रॅफिक प्रिंटर्स, कॅमेरे, मॅनेजमेंट इंटरफेसेस आणि कर्मचारी प्रणालींपर्यंत पोहोचणे | फिशिंग, मालवेअर कॉलबॅक आणि हानिकारक सामग्री | हॉटेल्स, शाळा, रुग्णालये आणि बहु-स्थळ ऑपरेटर्स |
| प्रोटेक्टिव्ह DNS आणि कंटेंट फिल्टरिंग | ओळखल्या गेलेल्या मालवेअर, फिशिंग आणि ब्लॉक केलेल्या श्रेणीतील ठिकाणांसाठीच्या विनंत्या | डिव्हाइसेसमधील लॅटरल मूव्हमेंट | संरक्षणात्मक जबाबदाऱ्या असलेली ठिकाणे |
| वेळ-मर्यादित क्रेडेन्शियल्स | कालबाह्य झालेल्या गेस्ट क्रेडेन्शियल्सचा वापर करून सतत अॅक्सेस मिळवणे | अॅक्टिव्ह सेशनदरम्यान गैरवापर | कॅप्टिव्ह-पोर्टल आणि सशुल्क WiFi |
स्थानिक सीमा म्हणजे इंटरनेट सुरक्षा नव्हे
NIST चे वायरलेस LAN सुरक्षा मार्गदर्शन जेथे अतिथी विरुद्ध अंतर्गत प्रवेशासह सुरक्षा प्रोफाइल भिन्न आहेत तेथे स्वतंत्र वायरलेस नेटवर्क्सची शिफारस करते, आणि सांगते की तार्किकदृष्ट्या विभक्त केलेल्या नेटवर्क्सवरील उपकरणे दुसऱ्या नेटवर्कवरील उपकरणांशी कनेक्ट होऊ नयेत. VLAN, किंवा व्हर्च्युअल लोकल एरिया नेटवर्क, एक लॉजिकल सेगमेंट प्रदान करते, परंतु फायरवॉल आणि राउटिंग नियमांनी त्याच्या सीमा लागू केल्या पाहिजेत.
क्लायंट आयसोलेशन एका वेगळ्या समस्येचे निराकरण करते: अतिथींमधील संवाद. Wi-Fi Alliance डिप्लॉयमेंट मार्गदर्शक एकाच वायरलेस सेवा संचामध्ये आणि नेटवर्कवरील विविध सेवा संचांमध्ये, जिथे गरज नाही तिथे क्लायंट-टू-क्लायंट फॉरवर्डिंग अक्षम करण्याची शिफारस करते. व्यावहारिक दृष्टीने, केवळ प्रत्येक अॅक्सेस पॉईंटमध्येच नव्हे, तर सर्व अॅक्सेस पॉईंट्सवर आयसोलेशन तपासा.
व्हिज्युअल हे नियंत्रणांना उद्देशानुसार गटबद्ध करते. लक्षात ठेवा की गेस्ट-टू-मेन-नेटवर्क सेपरेशन आणि गेस्ट-टू-गेस्ट आयसोलेशन यांना अजूनही स्वतंत्र पडताळणीची आवश्यकता असते.
फिल्टरिंग काय वाढवते
आयसोलेशन संसर्ग झालेल्या लॅपटॉपला हल्लेखोराच्या नियंत्रणाखालील इंटरनेट सर्व्हरशी संपर्क साधण्यापासून थांबवणार नाही. प्रोटेक्टिव्ह DNS विनंती केलेल्या डोमेन नावांचे निराकरण करण्याची अनुमती देण्यापूर्वी धोरणाशी त्यांची पडताळणी करते. कंटेंट फिल्टरिंग अशा श्रेणींसाठी नियम जोडते जे ठिकाणाला प्रदान करायचे नाहीत.
प्रत्येक हानिकारक ठिकाण ओळखले जाईलच याची कोणतीही हमी देत नाही. तसेच ते स्थानिक ॲक्सेस निर्बंधांची जागा घेत नाहीत.
फिल्टरिंग हे ठिकाणे नियंत्रित करते. आयसोलेशन हे शेजारी नियंत्रित करते. यापैकी कशालाही दुसऱ्याचा पर्याय बनवता येत नाही.
समजा एखादा विद्यार्थी आयसोलेशन सुरू असलेल्या परंतु कोणतेही संरक्षणात्मक फिल्टरिंग नसलेल्या शाळेच्या अतिथी नेटवर्कशी जोडला गेला. त्याचा टॅबलेट जवळील उपकरणांशी संपर्क साधू शकत नाही, तरीही तो फिशिंग वेबसाइट उघडू शकतो. याउलट, अनिर्बंध स्थानिक नेटवर्कवरील फिल्टर केलेला टॅबलेट अद्याप उघड असलेल्या फाइल शेअरपर्यंत पोहोचू शकतो.
बँडविड्थ मर्यादांचा उद्देश पूर्णपणे वेगळा आहे: शेअर केलेली क्षमता व्यवस्थापित करणे. ते मालवेअर नियंत्रण नाहीत.
तुमच्या राउटरमध्ये गेस्ट नेटवर्क कसे सुरू करावे
मुख्य नेटवर्कशी कनेक्ट केलेल्या विश्वसनीय डिव्हाइसवरून बदल करा. राउटरचे मॅन्युअल उपलब्ध ठेवा, कारण उत्पादक समान सेटिंग्जसाठी वेगवेगळी नावे वापरतात.
ॲक्सेस आणि सेपरेशन कॉन्फिगर करा
अॅडमिनिस्ट्रेटर इंटरफेस उघडा. तुमच्या डिव्हाइसच्या नेटवर्क सेटिंग्जमध्ये किंवा राऊटरच्या लेबल आणि दस्तऐवजीकरणामध्ये दाखवलेला गेटवे अॅड्रेस वापरा. WiFi पासवर्डऐवजी अॅडमिनिस्ट्रेटर पासवर्ड वापरून साइन इन करा. तुम्ही राऊटरच्या सेटिंग्ज डॅशबोर्डवर पोहोचले पाहिजे.
गेस्ट WiFi सुरू करा. वायरलेस, गेस्ट अॅक्सेस किंवा प्रगत सेटिंग्ज अंतर्गत पहा. तुम्ही विद्यमान नेटवर्कमध्ये आणखी एक SSID जोडण्याऐवजी गेस्ट नेटवर्क तयार करत असल्याची खात्री करा.
भिन्न क्रेडेन्शियल्स सेट करा. डिव्हाइसच्या सपोर्टनुसार, WPA3 किंवा WPA2 सुरक्षेचा वापर करून सहज ओळखता येणारे गेस्ट नाव आणि एक अद्वितीय पासफ्रेज निवडा. कर्मचारी-नेटवर्कच्या पासवर्डचा पुन्हा वापर करू नका.
पिअर आयसोलेशन सुरू करा. क्लायंट आयसोलेशन, AP आयसोलेशन किंवा वायरलेस आयसोलेशन शोधा. वर्णन काळजीपूर्वक तपासा: एखादा पर्याय केवळ त्याच अॅक्सेस पॉइंटशी जोडलेल्या क्लायंट्ससाठी लागू असू शकतो.
स्थानिक अॅक्सेस अक्षम करा. गेस्ट्सना स्थानिक किंवा इंट्रानेट नेटवर्कपर्यंत पोहोचण्याची अनुमती देणाऱ्या परवानग्या बंद करा. बँडविड्थ नियंत्रणे उपलब्ध असल्यास, व्यावसायिक कामकाजासाठी पुरेशी क्षमता राखून ठेवा.
सेव्ह करा आणि तपासा. गेस्ट SSID शी एक चाचणी फोन कनेक्ट करा आणि सामान्य इंटरनेट अॅक्सेसची खात्री करा. जेथे राऊटर स्वतंत्र अॅड्रेस रेंज वापरतो, तेथे फोनला गेस्ट-रेंज अॅड्रेस मिळत असल्याचे सत्यापित करा. ही केवळ सुरुवातीच्या कॉन्फिगरेशनची तपासणी आहे, आयसोलेशनचा पुरावा नाही.
हार्डवेअरच्या मर्यादा तपासा
अंमलबजावणीयोग्य विलगतेशिवाय (enforceable separation) दुसरे WiFi नाव देणारा राउटर या कामासाठी पुरेसा नाही. मोठ्या इन्स्टॉलेशनसाठी, आवश्यक VLANs आणि ॲक्सेस नियमांना सपोर्ट करणारा राउटर, फायरवॉल आणि ॲक्सेस पॉईंट्स वापरा. VLAN सपोर्ट दर्शवणारा एखादा ॲक्सेस पॉईंट स्वतःहून पूर्ण सुरक्षा मर्यादा प्रदान करू शकत नाही.
ऑपरेटिंग मोडदेखील तपासा. दुसऱ्या राउटरमागे ॲक्सेस पॉइंट म्हणून वापरली जाणारी उपकरणे राउटिंग करणाऱ्या उपकरणांपेक्षा गेस्ट ट्रॅफिक वेगळ्या पद्धतीने हाताळू शकतात.
दृश्य स्वरूपातील सेटअप मार्गदर्शनासाठी, तुमच्या स्वतःच्या राउटरच्या दस्तऐवजीकरणासोबत हा व्हिडिओ वापरा.
ठिकाणांची उदाहरणे आणि त्या प्रत्येकामुळे कराव्या लागणाऱ्या तडजोडी
हॉटेल लॉबी बारला अनोळखी लोकांच्या उपकरणांना परस्परसंवाद करू न देता सोप्या ऑनबोर्डिंगची आवश्यकता असते. एका समंजस सुरुवातीच्या धोरणामध्ये कठोर पीअर आयसोलेशन, कौटुंबिक सुरक्षिततेसाठी फिल्टरिंग आणि मुदत संपणारे रूम-गेस्ट व्हाउचर एकत्र केले जातात. प्रत्येक पाहुण्याला प्रत्येक टेलिव्हिजन शोधण्याची परवानगी देण्यापेक्षा रूम कास्टिंगसाठी अधिक निवडक उपायाची आवश्यकता असते.
CISA चे एंटरप्राइझ वायरलेस मार्गदर्शन संस्थात्मक नेटवर्क्सपासून अतिथी वायरलेस वेगळे ठेवण्याची शिफारस करते. ते तत्त्व लागू करणे म्हणजे प्रत्येक ठिकाणाने समान परवानग्या वापरल्या पाहिजेत असे नाही. वर्गखोली, प्रतीक्षालय आणि परिषद सभागृह यांच्या वैध संप्रेषणाच्या गरजा वेगवेगळ्या असतात.
ॲक्टिव्हिटीनुसार परवानग्या जुळवा
शाळेमध्ये, कर्मचारी, विद्यार्थी आणि अभ्यागत नेटवर्क्स स्वतंत्र ठेवा. वर्गखोलीतील कास्टिंग केवळ मान्यताप्राप्त डिव्हाइसेस आणि डिस्प्ले दरम्यानच अनुमती देत असताना प्रत्येकावर इच्छित फिल्टरिंग धोरण लागू करा. डिस्कव्हरीची समस्या सोडवण्यासाठी कर्मचाऱ्यांचे नेटवर्क उघडू नका.
रुग्णालयाच्या प्रतीक्षालयात, रुग्णांच्या टॅब्लेट्सना इंटरनेट प्रवेशाची आवश्यकता असते, क्लिनिकल उपकरणांमध्ये प्रवेशाची नाही. सोयीस्कर स्थानिक शेअरिंगपेक्षा कडक पीअर आयसोलेशन आणि क्लिनिकल तसेच वैद्यकीय-उपकरण नेटवर्क्सपासून काटेकोर विभाजनाला प्राधान्य दिले पाहिजे.
| ठिकाण | आयसोलेशन आणि विभाजन | फिल्टरिंग | अपवाद आणि मर्यादा |
|---|---|---|---|
| हॉटेल लॉबी बार | कडक पीअर आयसोलेशन | कुटुंबासाठी सुरक्षित फिल्टरिंग | खोलीतील पाहुण्यांसाठी वेळेची मर्यादा असलेले व्हाउचर |
| शाळा | कर्मचारी, विद्यार्थी आणि अभ्यागतांसाठी स्वतंत्र नेटवर्क्स | कनेक्ट केलेल्या उपकरणांमध्ये फिल्टरिंग | क्लासरूम-कास्टिंगसाठी नियंत्रित अपवाद |
| रुग्णालयातील प्रतीक्षालय | कडक पीअर आयसोलेशन; स्वतंत्र क्लिनिकल आणि वैद्यकीय-उपकरण नेटवर्क्स | धोका आणि मजकूर फिल्टरिंग | रुग्णांचे टॅब्लेट्स कधीही क्लिनिकल प्रणालींपर्यंत पोहोचत नाहीत |
| परिषद केंद्र किंवा कॅम्पस कार्यक्रम | नियंत्रित प्रतिनिधी सहयोग | धोका फिल्टरिंग आणि कार्यक्रमास अनुकूल श्रेणी | कालबाह्य होणारे क्रेडेंशियल्स; बँडविड्थ एकत्रीकरणाचे निरीक्षण करा |
| अभ्यागत असलेले कॉर्पोरेट कार्यालय | प्रिंटरसाठी मार्ग नसलेले अभ्यागत VLAN; स्वतंत्र स्मार्ट-डिस्प्ले नेटवर्क | धोका फिल्टरिंग आणि अभ्यागत सामग्री धोरण | सक्षम करण्यापूर्वी अपवादांचे दस्तऐवजीकरण करा |
एखाद्या कॉन्फरन्स आयोजकाला प्रतिनिधींनी स्थानिक पातळीवर सहयोग (collaborate) करण्याची आवश्यकता असू शकते. संपूर्ण सार्वजनिक नेटवर्क शिथिल करण्याऐवजी त्या ॲक्टिव्हिटीसाठी एक मर्यादित सहयोग सेगमेंट द्या. कॉर्पोरेट ऑफिसमध्ये, पाहुण्यांना ऑफिसचे डिस्प्ले आणि प्रिंटर्सचा विस्तृत ॲक्सेस देण्याऐवजी नियंत्रित प्रेझेंटेशन सेवा ऑफर करा.
हेच तत्त्व घरासाठीही लागू होते. अतिरिक्त खोली भाड्याने देणे याविषयीचे Global चे मार्गदर्शन उपयुक्त होस्टिंग संदर्भ प्रदान करते; नेटवर्क ॲक्सेसने त्याचप्रमाणे घरात राहणाऱ्याच्या गरजा आणि घरातील उपकरणांचा ॲक्सेस यांमध्ये फरक केला पाहिजे.
अधिक कडक सेटिंग्जमुळे काय खंडित होते ते मोजा
क्लायंट आयसोलेशन आणि कॅप्टिव्ह पोर्टल्स वायरलेस प्रिंटिंग, ॲक्सेसिबिलिटी डिव्हाइसेस, कास्टिंग आणि स्मार्ट डिस्प्लेमध्ये अडथळा आणू शकतात. गेस्ट WiFi धोरण बदलण्यापूर्वी, बेसलाइन स्थापित करा आणि तुलना करा:
- ऑनबोर्डिंग: नेटवर्कशी कनेक्ट न होणे, पोर्टलच्या अडचणी आणि ऑथेंटिकेशनमधील अडथळे.
- वैध वापर: चुकीच्या पद्धतीने ब्लॉक केलेली ठिकाणे आणि अनुपलब्ध स्थानिक सेवा.
- सपोर्ट आणि क्षमता: हेल्प-डेस्क संपर्क आणि मोठ्या प्रमाणावर बँडविड्थ वापरणारे पाहुणे.
दुसरी साइट तोच राउटर वापरते म्हणून नव्हे, तर ठिकाणाच्या प्रत्यक्ष उपक्रमांसाठी परवानग्या निवडा.
तुमचे गेस्ट नेटवर्क आयसोलेशन कसे तपासायचे
गेस्ट WiFi कडे सतत पडताळणी आवश्यक असणारे एक अविश्वसनीय नेटवर्क म्हणून पाहा. सेटिंग्ज स्क्रीन इच्छित वर्तन स्पष्ट करते; चाचणीवरून दिसून येते की गेस्ट डिव्हाइस प्रत्यक्षात काय करू शकते.
CISA चे अतिथी-नेटवर्क सेगमेंटेशन मार्गदर्शन हे घटनेच्या प्राधान्यक्रमास समर्थन देण्यासाठी लेबल केलेल्या टेलिमेट्रीसह, एंटरप्राइझ ट्रॅफिकपासून स्वतंत्र VLANs किंवा भौतिकदृष्ट्या स्वतंत्र मार्गांची आवश्यकता सूचित करते. केवळ वायरलेस सेटिंग्जची चाचणी घेण्याऐवजी, तुमच्या तपासण्यांमध्ये अपस्ट्रीम फायरवॉल आणि स्विचेसचा समावेश करा.
सुरुवातीचा बिंदू म्हणून व्हिज्युअल चेकलिस्ट वापरा, नंतर खालील तपशीलवार चाचण्या पूर्ण करा.
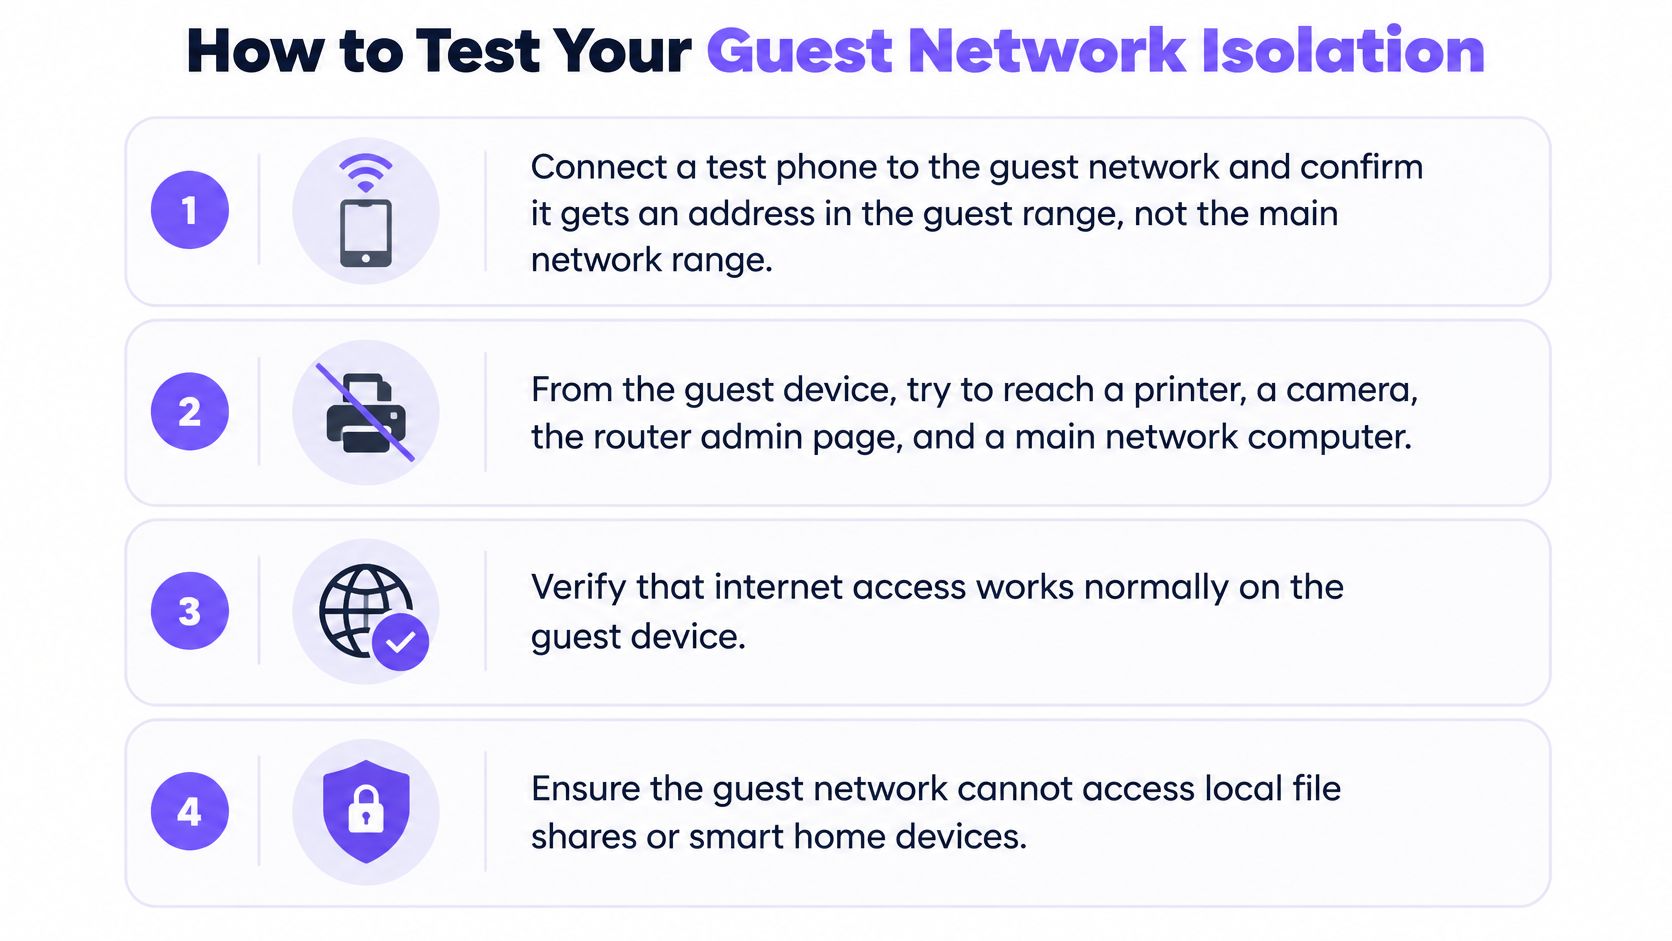
गेस्ट डिव्हाइसवरून या तपासण्या चालवा
अॅड्रेसिंग आणि इंटरनेट अॅक्सेसची पडताळणी करा. अतिथी SSID शी कनेक्ट व्हा आणि नियुक्त केलेल्या नेटवर्क तपशीलांची तपासणी करा. अपेक्षित परिणाम म्हणजे कार्यरत इंटरनेट अॅक्सेससह कॉन्फिगर केलेला अतिथी विभाग असणे हा आहे. मोबाइल डेटा अक्षम करा जेणेकरून तो अयशस्वी WiFi कनेक्शन लपवू शकणार नाही.
संरक्षित ठिकाणांवर जाण्याचा प्रयत्न करा. प्रिंटर, कॅमेरा, राउटर प्रशासन पृष्ठ आणि कर्मचारी सर्व्हर यांच्या नोंदवलेल्या पत्त्यांचा वापर करून अधिकृत कनेक्शन करण्याचा प्रयत्न करा. एखादा स्पष्ट अपवाद असल्याशिवाय प्रत्येक प्रयत्न अयशस्वी झाला पाहिजे. केवळ डिव्हाइस पिंगला प्रतिसाद देते की नाही हे न तपासता प्रत्यक्ष सेवेची चाचणी घ्या.
IPv6 सह पुन्हा करा. जेथे IPv6 उपलब्ध असेल, तेथे त्यावर संरक्षित-ठिकाणांची तपासणी पुन्हा करा. अपेक्षित परिणाम म्हणजे अंतर्गत प्रणालींमध्ये कोणताही पर्यायी मार्ग नसलेले, IPv4 प्रमाणेच अॅक्सेस धोरण असणे हा आहे.
अतिथी पीअर्स तपासा. ज्ञात कार्यरत सेवा असलेले दुसरे चाचणी डिव्हाइस वापरा, त्यानंतर अतिथी डिव्हाइसवरून त्यावर पोहोचण्याचा प्रयत्न करा. पीअर आयसोलेशन आवश्यक असताना, एकाच अॅक्सेस पॉईंटवर आणि वेगवेगळ्या अॅक्सेस पॉईंट्सवर असा दोन्ही ठिकाणी अॅक्सेस अयशस्वी झाला पाहिजे.
DNS अंमलबजावणीची पडताळणी करा. क्वेरी अपेक्षित फिल्टरिंग सेवेचा वापर करतात याची खात्री करा आणि तिच्या निरुपद्रवी श्रेणी-चाचणी पृष्ठास भेट द्या. अपेक्षित परिणाम म्हणजे कॉन्फिगर केलेला ब्लॉक प्रतिसाद आणि जुळणारा धोरण लॉग असणे हा आहे. DNS over HTTPS चा विचार करा, कारण तुमची अंमलबजावणी रचना परवानगी देत असल्यास हे नेटवर्क रिझॉल्व्हरला बायपास करू शकते.
शोध (discovery) तपासा. प्रिंटर आणि कास्टिंग शोध तपासा. अनधिकृत उपकरणे दिसू नयेत; मंजूर सेवा केवळ त्यांच्या इच्छित वापरकर्त्यांसाठीच उपलब्ध राहिल्या पाहिजेत.
बदलानंतर पुन्हा चाचणी करा. फर्मवेअर अपडेट्स, मेश जोडण्या, अॅक्सेस-पॉईंट बदलणे किंवा राउटिंग बदल यांनंतर पुन्हा करा. अपेक्षित परवानग्या अपरिवर्तित राहिल्या पाहिजेत.
गृहीतके नव्हे, तर पुरावे नोंदवा
केवळ अशी उपकरणे आणि सिस्टीम्स वापरा ज्यांची चाचणी घेण्यास तुम्ही अधिकृत आहात. गंतव्यस्थान ऑफलाइन असल्यास अयशस्वी कनेक्शन निर्णायक ठरत नाही, त्यामुळे चाचणी सेवा आधी मान्यताप्राप्त नेटवर्कवरून काम करत असल्याची खात्री करा.
अपेक्षित परिणाम, प्रत्यक्ष परिणाम, तारीख आणि जबाबदार मालक यांची नोंद ठेवा. गेस्ट मोड सुरू असल्याचे दर्शवणाऱ्या स्क्रीनशॉटपेक्षा पुन्हा करता येण्याजोगी चाचणी अधिक उपयुक्त असते.
गेस्ट-नेटवर्क लॉग्सना स्पष्टपणे लेबल लावा आणि ॲक्सेस पुन्हा सुरू करण्यापूर्वी अनपेक्षित यशस्वी कनेक्शन्सची चौकशी करा.
ॲक्सेस सुरू करण्यापूर्वी तुमच्या गेस्ट नेटवर्क नियंत्रणांची पुष्टी करा
पासवर्ड प्रकाशित करण्यापूर्वी किंवा पोर्टल सुरू करण्यापूर्वी, या क्रमाने निर्णय घ्या. व्यवसायाचे कामकाज सुरक्षित ठेवणाऱ्या सीमांपासून सुरुवात करा, नंतर अभ्यागतांच्या ऑनलाइन हालचाली आणि ॲक्सेस लाइफसायकलसाठी नियंत्रणे जोडा.
पॉलिसी क्रमाने मंजूर करा
विश्वसनीय सिस्टीम्सपासून अलगीकरणाची खात्री करा. अतिथी कर्मचारी सिस्टीम्स, प्रिंटर्स, कॅमेरे किंवा मॅनेजमेंट इंटरफेसपर्यंत पोहोचू शकत नाहीत याची खात्री करा. केवळ वायरलेस क्लायंट्सच नव्हे, तर वायर्ड नेटवर्क आणि अपस्ट्रीम राऊटिंगचाही समावेश करा.
एखाद्या सेवेला अपवादाची आवश्यकता नसल्यास क्लायंट आयसोलेशन सक्षम करा. गंतव्यस्थान, परवानगी असलेले वापरकर्ते आणि समाविष्ट असलेली सेवा दस्तऐवजीकरण करा. प्रेझेंटेशन डिस्प्लेसाठी असलेल्या अपवादामुळे अनिर्बंध स्थानिक ॲक्सेस मिळता कामा नये.
संरक्षणात्मक DNS आणि योग्य कंटेंट फिल्टरिंग जोडा. जिथे अभ्यागतांमध्ये लहान मुले, रुग्ण किंवा संरक्षणाची गरज असलेले इतर गट समाविष्ट असतील, तिथे श्रेणी विचारपूर्वक परिभाषित करा. वैध ब्लॉक केलेल्या गंतव्यस्थानांचे पुनरावलोकन करण्याची जबाबदारी कोणावर तरी सोपवा.
ॲक्सेस लाइफसायकल निश्चित करा. सशुल्क मुक्काम, तात्पुरते अभ्यागत आणि इव्हेंट्ससाठी कालबाह्य होणारे क्रेडेंशियल वापरा. ते कोण जारी करेल आणि मुदतवाढ कोण हाताळेल ते ठरवा.
चाचण्या चालवा आणि त्या राखून ठेवा. न सुटलेल्या त्रुटींसाठी एका मालकाची नियुक्ती करा आणि यशस्वी इंटरनेट कनेक्शनला संपूर्ण कॉन्फिगरेशनची मंजुरी मानू नका.
अनमॅनेज केलेल्या अभ्यागतांच्या डिव्हाइसेससाठी, संपूर्ण चेकलिस्टनुसार काम करा. सार्वजनिक ॲक्सेस नसलेल्या खाजगी कार्यालयात, वेगळेपण आणि पीअर आयसोलेशन हे सुरुवातीचे प्राधान्यक्रम राहतात; कनेक्ट होणाऱ्या लोकांसाठी फिल्टरिंग आणि क्रेडेंशियल नियम निवडा.
प्रत्येक गेस्ट नेटवर्कसाठी एक ओनर निश्चित करा
तुमची पुढील कृती अगदी सोपी आहे: प्रत्येक गेस्ट SSID ची यादी तयार करा आणि प्रत्येकासाठी एक दस्तऐवजीकरण केलेले धोरण (policy) असल्याची खात्री करा. त्यामध्ये त्याचे VLAN किंवा इतर सेगमेंट, अनुमत सेवा, फिल्टरिंग नियम, क्रेडेंशियल प्रक्रिया आणि चाचणी मालक समाविष्ट करा. वेगवेगळ्या साइट्सवरील सारखीच नावे असलेल्या नेटवर्कवर समान नियम लागू असतील असे गृहीत धरू नका.
फिल्टरिंगच्या टप्प्यासाठी, अतिथी आणि BYOD डिव्हाइसेसवर हार्डवेअर किंवा एजंट्सशिवाय, Purple Shield हे प्रत्येक SSID आणि VLAN नुसार धोरणांसह संरक्षणात्मक DNS प्रदान करते. तुम्ही ट्रायलची विनंती करता तेव्हा आमचे तज्ज्ञ तुमची नेटवर्क्स, ठिकाणे आणि युझर्सचे मॅपिंग करतात, त्यानंतर तुम्ही चालवत असलेल्या प्रत्येक SSID साठी धोरण देतात.
सुव्यवस्थितपणे चालवलेले गेस्ट नेटवर्क अंतर्गत सर्व्हिसेस उघड न करता अभ्यागतांना ऑनलाइन जाण्याची परवानगी देते. कर्मचारी आवश्यक अपवाद स्पष्ट करू शकतात, प्रत्येक नेटवर्कवर लागू केलेले धोरण ओळखू शकतात आणि वर्तमान चाचणी रेकॉर्ड सादर करू शकतात.
तुमच्या अतिथी नेटवर्कला आधीपासून आवश्यक असलेल्या आयसोलेशन नियंत्रणांमध्ये संरक्षणात्मक DNS आणि कंटेंट फिल्टरिंग जोडा. ट्रायलची विनंती करण्यासाठी Purple Shield ला भेट द्या आणि आमच्या तज्ज्ञांकडून प्रत्येक SSID साठी तुमची नेटवर्क्स, ठिकाणे आणि युझर्सचे धोरणात मॅपिंग करून घ्या.