
शाळांसाठी Web filtering: प्रभावी धोरणे
श्रेणी धोरणे, प्रति-SSID नियम, तासांचे वेळापत्रक आणि ऑडिट अहवालांसह शाळांसाठी Web filtering सेट करा जे धड्यांमध्ये अडथळा न आणता विद्यार्थ्यांचे संरक्षण करतात.
Published २८ ऑक्टोबर, २०२६
शाळांसाठी वेब फिल्टरिंगबाबत सर्वात लोकप्रिय सल्ला म्हणजे अधिक कॅटेगिरी ब्लॉक करणे आणि फिल्टर किती विनंत्या रोखतो यावरून निकालाचा अंदाज लावणे. हे एक कमकुवत माप आहे. एखादा फिल्टर विद्यार्थ्याला वैध संशोधन स्रोतापर्यंत पोहोचण्यापासून रोखून, शिक्षकाला ओव्हरराईडची वाट पाहायला लावून किंवा विद्यार्थ्यांना वैयक्तिक फोन वापरण्यास प्रोत्साहन देऊन ब्लॉकची प्रभावी संख्या दाखवू शकतो.
एक उत्तम पॉलिसी सुरक्षित ॲक्सेस आणि वर्गख खोलीतील कमी अडचणींपासून सुरू होते. प्रत्येक नेटवर्कसाठी स्पष्ट नियम सेट करा, त्यांच्या शाळेच्या दिवसांनुसार वेळापत्रक तयार करा आणि टाळता येण्याजोग्या फिल्टरच्या अडथळ्यांशिवाय धडे पुढे जाऊ शकतात का ते तपासा. फिल्टर किती ब्लॉक करतो ही व्यावहारिक चाचणी नाही. योग्य नेटवर्कवर योग्य कंटेंट ब्लॉक केला आहे का, आणि विद्यार्थी तसेच कर्मचारी अद्याप त्यांचे काम करू शकतात का, ही खरी चाचणी आहे.
अनुक्रमणिका
- प्रत्येक शाळा नेटवर्कसाठी श्रेणी नियम
- शाळेच्या दिवसाचे वेळापत्रक आणि स्वतंत्र SSIDs
- धड्यांमध्ये व्यत्यय न आणता फिल्टरिंग कसे लागू करावे
- ब्लॉक्स आणि फॉल्स पॉझिटिव्ह दाखवणारे ऑडिट रिपोर्ट्स
- जेव्हा फिल्टर्स धडे ब्लॉक करतात किंवा विद्यार्थी ते बायपास करतात तेव्हाच्या टिप्स
- संरक्षक DNS लेयरवर धोरण लागू करा
प्रत्येक शाळा नेटवर्कसाठी कॅटेगरी नियम
DNS सेटिंग्ज बदलण्यापूर्वी, प्रत्येक नेटवर्कसाठी पॉलिसी लिहून ठेवा. हा मॅट्रिक्स सेफगार्डिंग आणि IT टीमना स्वीकार्य-वापर पॉलिसीसाठी एक सुरुवात प्रदान करतो. संपूर्ण मालमत्तेवर एकच ब्लॅकलिस्ट कॉपी करण्याऐवजी, ते तुमच्या शाळेच्या वयोगट, अभ्यासक्रम आणि डिव्हाइस व्यवस्थापनासाठी समायोजित करा.
| नेटवर्क | कोण वापरते | नेहमी ब्लॉक केलेले | तासांमध्ये अनुमती दिलेले | वेळेव्यतिरिक्त तास |
|---|---|---|---|---|
| प्राथमिक विद्यार्थी WiFi | वर्षे 1–6 | प्रौढ सामग्री, जुगार, सोशल नेटवर्किंग, चॅट, गेमिंग, प्रॉक्सी, मालवेअर आणि फिशिंग | Safe Search सह अभ्यासक्रम साइट्स आणि मंजूर व्हिडिओ | व्हिडिओ, सोशल नेटवर्किंग किंवा चॅट नाही |
| माध्यमिक विद्यार्थी WiFi | माध्यमिक विद्यार्थी | प्रौढ सामग्री, जुगार, प्रॉक्सी, मालवेअर, फिशिंग आणि अवर्गीकृत नवीन डोमेन | Safe Search सह संशोधन, मंजूर व्हिडिओ आणि सहकार्य | शेवटच्या तासाच्या घंटा वाजल्यानंतर सोशल नेटवर्किंग आणि स्ट्रीमिंग बंद |
| स्टाफ VLAN | शिक्षक आणि प्रशासन | प्रौढ सामग्री, जुगार, अनामित करणारे, मालवेअर आणि फिशिंग | संशोधन श्रेणी आणि प्रशासन पोर्टल | तासांच्या प्रोफाईलप्रमाणेच |
| पाहुणे आणि BYOD | अभ्यागत आणि व्यवस्थापित नसलेले फोन | प्रौढ सामग्री, जुगार, सोशल नेटवर्किंग, स्ट्रीमिंग, प्रॉक्सी, मालवेअर आणि फिशिंग | Captive Portal नंतर कौटुंबिकदृष्ट्या सुरक्षित ब्राउझिंग | दिवसभर समान कडक संच |
| परीक्षा SSID | मूल्यमापनादरम्यान उमेदवार | नामित परीक्षा सेवांशिवाय सर्व काही | केवळ परीक्षा प्लॅटफॉर्म आणि ओळख प्रदाता | SSID बंद केले आहे |
या तक्त्याकडे काही अपवाद असलेल्या एकाच मास्टर ब्लॅकलिस्टऐवजी, नेटवर्क-विशिष्ट नियमांचा संच म्हणून पहा. प्राथमिक विद्यार्थ्यांना सोशल नेटवर्किंग, चॅट, गेमिंग आणि ओपन व्हिडिओ ब्लॉक केले जाऊ शकतात, तर माध्यमिक विद्यार्थी धड्यांदरम्यान मंजूर क्लासरूम व्हिडिओ आणि सहकार्यात ॲक्सेस करू शकतात. कर्मचाऱ्यांना वैध संशोधन आणि प्रशासकीय सेवांची आवश्यकता असते आणि अतिथींना कठोर बेसलाइनची आवश्यकता असते कारण शाळा त्यांच्या डिव्हाइसेसचे व्यवस्थापन करत नाही.
American Association of School Librarians चे 2012 चे राष्ट्रीय सर्वेक्षण, ज्यामध्ये 4,299 प्रतिसाद मिळाले, हे दर्शवते की संपूर्ण शाळेसाठी ब्लॅकलिस्ट असणे हा एक अपुरा शॉर्टकट का आहे. सोशल-नेटवर्किंग साइट्सना 88% प्रतिसादांनी, चॅटला 74% आणि गेमिंगला 69% ब्लॉक केले होते, तरीही 52% लोकांनी सांगितले की कीवर्ड किंवा विषय ब्लॉक्समुळे विद्यार्थ्यांच्या संशोधनात अडथळा निर्माण झाला. एक सामान्य ब्लॉक नियम अद्याप शैक्षणिकदृष्ट्या नुकसानकारक असू शकतो. श्रेणींना सुरुवात म्हणून वापरा, नंतर वय, भूमिका, धड्याचा संदर्भ आणि डिव्हाइस व्यवस्थापित केले आहे की नाही यानुसार ते लागू करा.
अपवाद स्पष्ट करा
अनब्लॉक करण्यासाठी कोण विनंती करू शकते आणि त्याला कोण मंजुरी देऊ शकते हे लिहून ठेवा. उदाहरणार्थ, शिक्षक एखाद्या विशिष्ट धड्यासाठी आरोग्य संसाधनात तात्पुरत्या प्रवेशाची विनंती करू शकतात, तर नियुक्त केलेला पुनरावलोकनकर्ता ती विनंती अधिक व्यापक कॅटेगरी एक्सेप्शन बनवायची का हे तपासतो. हा मार्ग IT इनबॉक्समध्ये लपवून ठेवू नका किंवा एखादे पेज का लोड होत नाही याचा विचार विद्यार्थ्यांना करायला लावू नका.
अमलबजावणीपूर्वी प्रत्येक पंक्तीची तीन प्रश्नांवर पडताळणी करा: हा नियम या वयोगटासाठी योग्य आहे का? हे वापरकर्त्याच्या भूमिकेशी जुळते का? हे डिव्हाइस शाळेद्वारे व्यवस्थापित केले जाते का? कोणतेही उत्तर बदलल्यास, नेटवर्क पॉलिसी बदलण्यापूर्वी त्या पंक्तीची पुन्हा पाहणी करा.
शाळेच्या दिवसाचे वेळापत्रक आणि वेगळे SSIDs
पहिल्या बेलला, विद्यार्थी नेटवर्क त्याच्या धड्याच्या प्रोफाइलवर स्विच झाले पाहिजे. शेवटच्या बेलला, फक्त बदलण्याची आवश्यकता असलेली नेटवर्कच बदलली पाहिजेत. घड्याळावर आधारित नियम तो योग्य SSID किंवा VLAN ला लागू होतो तेव्हाच उपयुक्त ठरतो; अन्यथा, कर्मचारी नियोजन, अतिथी ब्राउझिंग आणि परीक्षा प्रवेश यांना विद्यार्थ्यांचे नियम लागू होऊ शकतात जे त्यांच्यासाठी कधीही नव्हते.
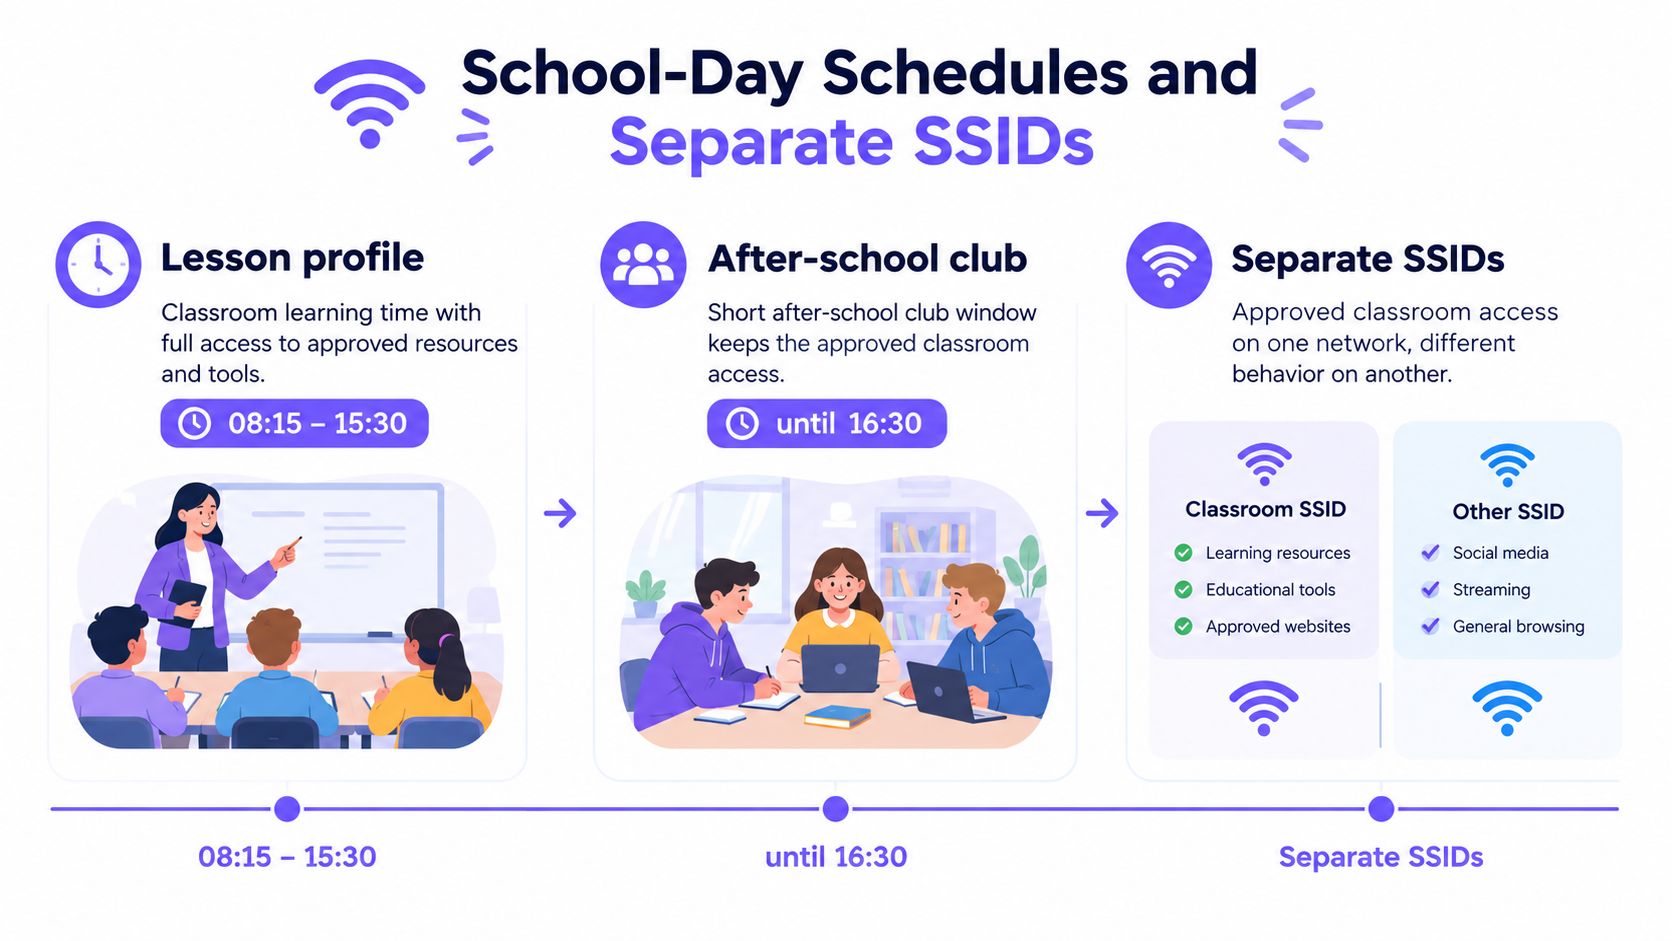
धडा प्रोफाइल 08:15 ते 15:30 पर्यंत सेट करा. व्हिडिओ आणि सहयोग प्लॅटफॉर्म वापरणाऱ्या माध्यमिक विद्यार्थ्यांसह त्या विंडो दरम्यान मंजूर वर्ग साधने उपलब्ध ठेवा. नंतर एक छोटी शाळेनंतरची क्लब विंडो तयार करा जी मंजूर साधने 16:30 पर्यंत राखून ठेवेल. बोर्डिंग विद्यार्थी किंवा संध्याकाळी किंवा वीकेंडला साइटवर सोडलेल्या डिव्हाइसेससाठी, शालेय दिवसाच्या परवानग्या अनिश्चित काळासाठी चालू ठेवण्याऐवजी अधिक कडक प्रोफाइलवर स्विच करा.
| विंडो | विद्यार्थी WiFi | कर्मचारी VLAN | पाहुणे आणि BYOD | परीक्षेचे SSID |
|---|---|---|---|---|
| धड्याची वेळ, 08:15–15:30 | धडा प्रोफाइल | धडा प्रोफाइल | कडक संच | केवळ सक्रिय मूल्यांकनासाठी सक्षम केले आहे |
| शाळेनंतरचा क्लब, 16:30 पर्यंत | मंजूर वर्गातील प्रवेश | धडा प्रोफाइल | कडक संच | मूल्यांकन निश्चित केल्याशिवाय बंद |
| बोर्डिंग किंवा साइटवर सोडलेली डिव्हाइसेस | दिवसभर कडक संच | धडा प्रोफाइल | दिवसभर कडक संच | बंद |
मंगळवारचा दिवस हा फरक स्पष्ट करतो. विद्यार्थी वर्गादरम्यान त्यांच्या धड्याचे प्रोफाइल वापरतात आणि शाळा सुटल्यानंतरचा क्लब त्यांच्या सत्रासाठी मान्यताप्राप्त क्लासरूम टूल्स ठेवतो. बेल वाजल्यानंतरही कर्मचारी त्यांच्या लेसन प्रोफाइलवरच राहतात कारण ईमेल आणि नियोजन १५:३० वाजता थांबत नाही. Captive Portal द्वारे वापरलेले गेस्ट WiFi, विद्यार्थ्यांना मिळणाऱ्या सवलती कधीही घेत नाही. परीक्षेचा SSID मूल्यांकनाच्या कालावधीसाठी सक्षम केला जातो आणि तो संपल्यावर बंद केला जातो.
हा बदल SSID किंवा VLAN वर लागू करा, प्रत्येक लॅपटॉपवर स्वतंत्रपणे नाही. प्रत्येक नेटवर्कच्या डिव्हाइसेसना फिल्टरिंग DNS सॉल्व्हरकडे निर्देशित करा जेणेकरून फोन, Chromebooks आणि कन्सोलना एजंट इन्स्टॉल न करता पॉलिसी प्राप्त होईल. अतिथी ट्रॅफिक विद्यार्थ्यांच्या नेटवर्कपासून वेगळे ठेवा; शाळांसाठी नेटवर्क सेगमेंटेशन हे स्पष्ट करण्यात मदत करते की वेगवेगळ्या वापरकर्त्यांनी आणि डिव्हाइस प्रकारांनी समान ॲक्सेस नियम आपोआप शेअर का करू नयेत.
ब्राउझर पॉलिसी काय चुकवते ते तपासा
चाचणी प्लॅनमध्ये एन्क्रिप्टेड DNS, VPNs, URL शॉर्टनर्स आणि ट्रान्सलेशन प्रॉक्सी समाविष्ट करा. व्यवस्थापित डिव्हाइसेससह गेस्ट WiFi देखील तपासा, कारण केवळ व्यवस्थापित ब्राउझरमध्ये लागू केलेला नियम इतर डिव्हाइसेस किंवा ट्रॅफिकला लागू होणार नाही. जर फिल्टरिंग सर्व्हिसपर्यंत पोहोचता येत नसेल तर काय झाले पाहिजे ते ठरवा. फेल-क्लोज्ड पॉलिसी नेटवर्कला अनफिल्टर होण्यापासून वाचवते, परंतु जेव्हा या निर्णयामुळे पाठात व्यत्यय येतो तेव्हा काय करावे हे कर्मचाऱ्यांना माहित असणे आवश्यक आहे.
वायरलेस टीमला एक आठवड्याचे वेळापत्रक द्या ज्यामध्ये SSID, प्रोफाइल, सुरू होण्याची वेळ, संपण्याची वेळ आणि प्रत्येक बदलासाठी जबाबदार व्यक्ती दर्शविली असेल. यामध्ये क्लब सत्रे, मूल्यमापन, बोर्डिंग आणि शनिवार-रविवार यांचा समावेश करा. केवळ ॲडमिनिस्ट्रेटरच्या आठवणीत असलेले वेळापत्रक विसंगतपणे लागू होण्याची शक्यता असते.
धड्यांमध्ये अडथळा न आणता फिल्टरिंग कसे लागू करावे
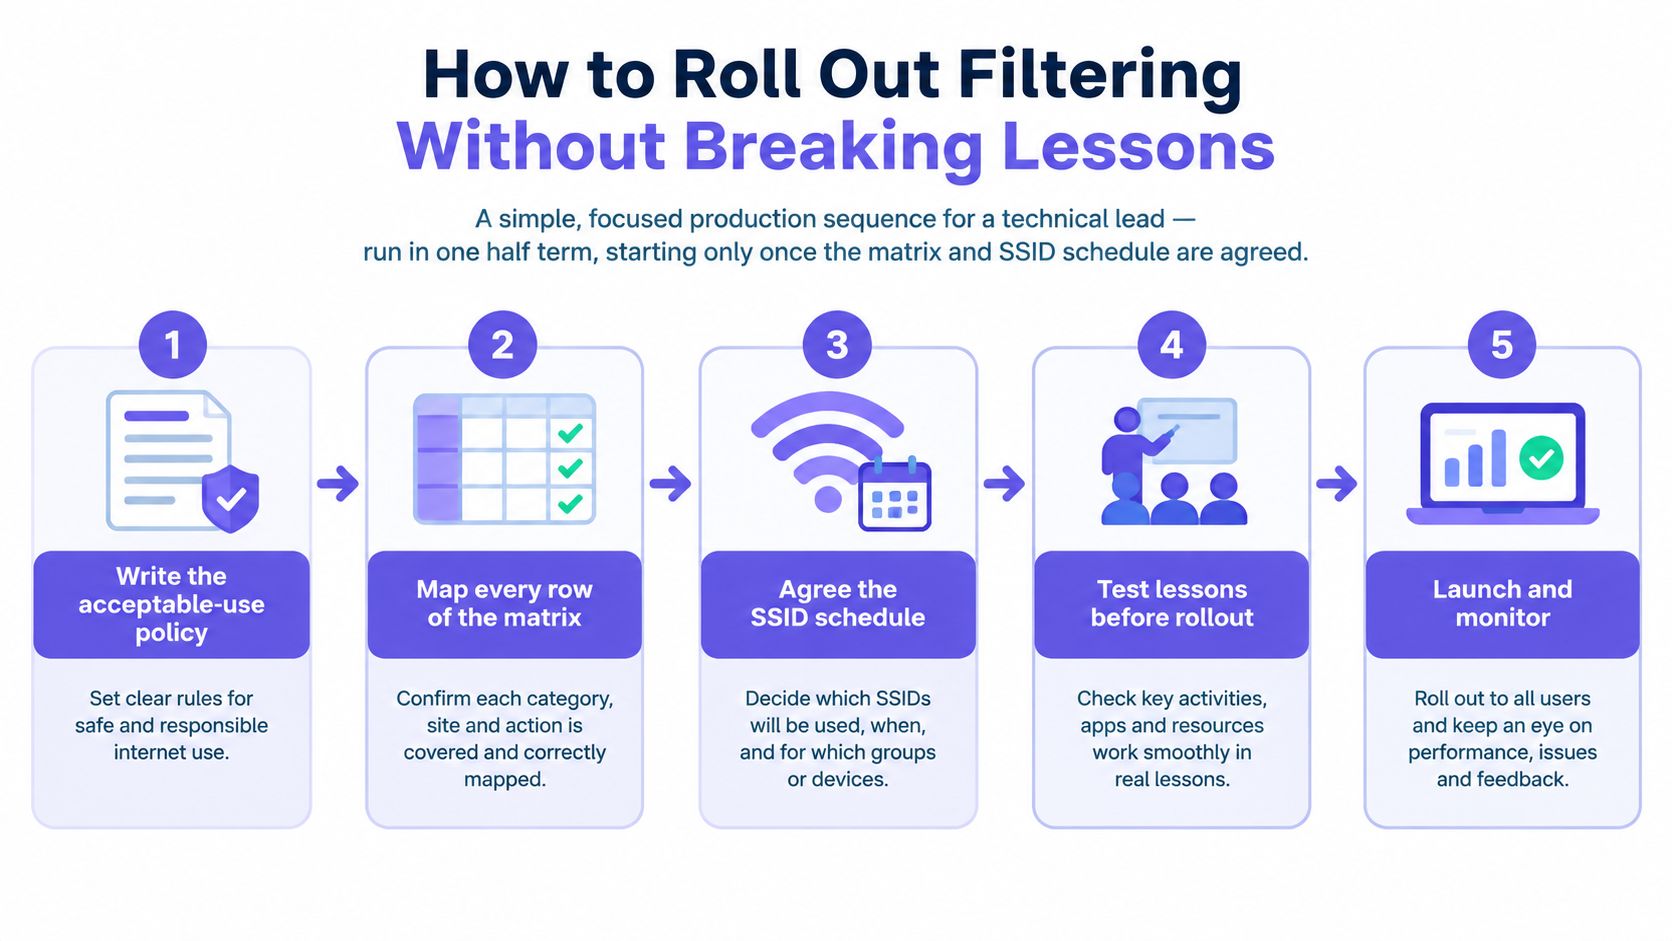
संपूर्ण मालमत्तेवर एकाच वेळी नवीन पॉलिसी लागू करू नका. आधी कॅटेगरी मॅट्रिक्स आणि SSID वेळापत्रकावर सहमती द्या, त्यानंतर स्वच्छ स्प्रेडशीटमध्ये न दिसणाऱ्या समस्या शोधण्यासाठी एका प्रातिनिधिक क्लास नेटवर्कचा वापर करा. केवळ ब्लॉक पेज दिसते की नाही हेच नाही, तर विद्यार्थी आणि कर्मचारी ज्यावर अवलंबून असतात त्या वास्तविक अध्यापन वर्कफ्लोची चाचणी घ्या.
स्वीकारार्ह-वापर धोरण (acceptable-use policy) लिहा. प्रत्येक नेटवर्क पंक्तीची वयोगट आणि भूमिकेशी मॅपिंग करा, आणि अनब्लॉकची विनंती कोण करू शकते याचे नाव निश्चित करा. त्या तपशीलाशिवाय, ब्लॉक करणे हेतुपुरस्सर आहे की चूक आहे हे कर्मचाऱ्यांना सांगता येत नाही.
पायलटसाठी एक क्लास SSID निवडा. संसाधनांचे प्रातिनिधिक मिश्रण वापरणारा गट आणि धडे निवडा. संपूर्ण मालमत्तेपासून सुरुवात करू नका, जिथे एखादा चुकलेला नियम एकाच वेळी अनेक वर्गांमध्ये व्यत्यय आणू शकतो.
सामान्य आणि अडचण निर्माण करणाऱ्या अध्यापन कार्यांची चाचणी घ्या. सामान्य ब्राउझिंग, संवेदनशील कळीचे शब्द (keywords) वापरून संशोधन, व्हिडिओ, सहकार्य प्लॅटफॉर्म, ॲक्सेसिबिलिटी संसाधने, सॉफ्टवेअर अपडेट्स आणि शिक्षक प्रशासन पोर्टल्स तपासा. कळीच्या शब्दांवर आधारित ब्लॉक्स नको असलेल्या परिणामांसह वैध संशोधन देखील रोखू शकतात, म्हणून विद्यार्थ्यांना आवश्यक असलेल्या विषय संज्ञांची चाचणी घ्या.
प्रत्येक अपयशाची सातत्याने नोंद ठेवा. प्रत्येक चाचणीसाठी, विनंती केलेले डोमेन, श्रेणी निर्णय, ब्लॉकचे कारण, वापरकर्ता गट आणि निराकरणाची वेळ नोंदवा. ही नोंद IT ला खराब श्रेणी असाइनमेंट आणि उद्देशानुसार कार्य करणारा परंतु खूप व्यापक असलेला नियम यातील फरक ओळखू देते.
उपाय वर्गात वापरण्यायोग्य बनवा. शिक्षकांना एस्कॉलेशन रांग, भूमिकेवर आधारित अपवाद आणि तात्पुरत्या परवानग्या द्या ज्या धड्याच्या शेवटी समाप्त होतात. कायमचा परवानगीचा नियम आजची समस्या सोडवू शकेल परंतु उद्या एक अनियंत्रित दरी निर्माण करू शकतो.
विस्तार करण्यापूर्वी दरमहा लॉगचे पुनरावलोकन करा. ब्लॉक केलेले डोमेन आणि अनब्लॉक विनंत्या तपासा, नंतर तेच चाचणी केलेले धोरण इतर SSIDs वर लागू करा. शिक्षक नेटवर्क प्रशासकाला न शोधता सामान्य धडे पूर्ण करू शकेपर्यंत पायलट सुरू ठेवा.
शाळा ग्रंथपाल राष्ट्रीय सर्वेक्षणात असे दिसून आले आहे की 92% लोकांनी अनब्लॉक विनंती प्रक्रिया अस्तित्वात असल्याचे सांगितले, तर 68% लोकांनी जिल्हा स्तरावर निर्णय घेतले जात असल्याचे सांगितले, ही एक अशी व्यवस्था आहे जी वर्गातील समस्येचे निवारण मंद करू शकते, असे American Library Association च्या शाळा फिल्टरिंगवरील अहवालात नमूद केले आहे. धडा सुरू असताना विनंती मंजूर करू शकणारी व्यक्ती उपलब्ध नसेल, तर कागदावरील प्रक्रिया पुरेशी नसते. शिक्षकांना तात्पुरत्या समाधानाची विनंती करण्यासाठी स्पष्ट मार्ग द्या आणि त्याचे पुनरावलोकन करण्यासाठी एका नामनिर्देशित मालकाची नियुक्ती करा.
पायलट उपाय खालील ऑडिट टेबलमध्ये सूचीबद्ध केले आहेत. फिल्टर किती कॅटेगरी ब्लॉक करतो यावर आधारित वेगळा स्कोअर तयार करण्याऐवजी, या बदलामुळे अध्यापनात अडथळा न आणता विद्यार्थ्यांचे संरक्षण होते की नाही हे ठरवण्यासाठी त्यांचा वापर करा.
धड्यांमध्ये वापरल्या जाणाऱ्या ऑनलाइन टूलचे सामायिक स्पष्टीकरण दिल्यास शिक्षक आणि पालकांनाही फायदा होऊ शकतो. पालकांसाठी व्हर्च्युअल क्लासरूम तंत्रज्ञानाची मार्गदर्शिका कुटुंबांना हे समजून घेण्यास मदत करू शकते की शाळा संबंधित नसलेल्या सेवांवर मर्यादा घालताना विशिष्ट लर्निंग प्लॅटफॉर्मला परवानगी का देते.
निर्णय घ्या: पायलट क्लास फिल्टरच्या अडथळ्याशिवाय सामान्य अभ्यासाची योजना पूर्ण करू शकेल तेव्हाच संपूर्ण संस्थेमध्ये तैनातीकडे वळा. ते शक्य नसल्यास, पॉलिसीचा विस्तार करण्यापूर्वी कॅटेगरी, अपवाद प्रक्रिया किंवा वेळापत्रक सुधारा.
ब्लॉक्स आणि फॉल्स पॉझिटिव्ह दाखवणारे ऑडिट रिपोर्ट्स
तुमचा मुख्य सेफगार्डिंग उपाय म्हणून मासिक ब्लॉकची एकूण संख्या वापरणे बंद करा. मोठी संख्या प्रभावी संरक्षण दर्शवू शकते, परंतु ती व्यापक कॅटेगिरी, वारंवार केलेले प्रयत्न किंवा चुकीच्या पद्धतीने नाकारलेली वैध पृष्ठे देखील दर्शवू शकते. लॉगचे नमुने घ्या आणि विनंत्यांची चार गटांमध्ये वर्गवारी करा: हानिकारक-सामग्री ब्लॉक्स, वैध शैक्षणिक ब्लॉक्स, मंजूर केलेले अपवाद आणि संशयित बायपास.
त्यानंतर प्रिसिजन (Precision) आणि रिकॉल (Recall) स्वतंत्रपणे रिपोर्ट करा. प्रिसिजन म्हणजे ब्लॉक केलेल्या विनंत्यांपैकी पॉलिसीचे उल्लंघन करणाऱ्या विनंत्यांचा भाग. रिकॉल म्हणजे पॉलिसीचे उल्लंघन करणाऱ्या अशा विनंत्या ज्यांना फिल्टरने यशस्वीरीत्या ब्लॉक केले आहे. जर एखादी सिस्टीम उपयुक्त शैक्षणिक संसाधनांना ब्लॉक करत असतानाच हानिकारक विनंत्या पकडत असेल, तर तिची रिकॉल क्षमता मजबूत पण प्रिसिजन क्षमता कमकुवत असू शकते. एकच एकत्रित "ब्लॉक स्कोअर" हा फरक लपवून ठेवतो.
CIPA च्या पलीकडे फिल्टरिंगवर American Association of School Librarians द्वारे सारांशित केलेल्या जुन्या पुराव्यांवरून असे दिसून आले आहे की मजकूर फिल्टरिंग अंदाजे 15–20% वेळा वैध सामग्रीला जास्त ब्लॉक करू शकते किंवा लैंगिकदृष्ट्या स्पष्ट सामग्रीला कमी ब्लॉक करू शकते. त्या अंदाजात व्हिज्युअल प्रतिमा समाविष्ट नव्हत्या. एका श्रेणी चाचणीवरून संपूर्ण धडा समाविष्ट आहे असा विचार करण्याऐवजी मजकूर, प्रतिमा, व्हिडिओ आणि एम्बेड केलेल्या तृतीय-पक्ष प्लेयर्सची स्वतंत्रपणे तपासणी करा.
| मेट्रिक | काय नोंदवावे | निरोगी चिन्ह | पुनरावलोकन |
|---|---|---|---|
| हानिकारक-सामग्री ब्लॉक्स | प्रौढ, बेकायदेशीर किंवा मालवेअर धोरणाशी जुळणारे ब्लॉक्स | स्थिर आणि वास्तविक घटनांशी जोडलेले | साप्ताहिक |
| फॉल्स पॉझिटिव्ह | ब्लॉक केलेले कायदेशीर अध्यापन URL | पायलट बेसलाइनच्या तुलनेत आठवड्यागणिक घटणारे | साप्ताहिक नमुना |
| मध्यक अनब्लॉक वेळ | तात्पुरत्या परवानगीसाठी विनंती | शिक्षकांसाठी त्याच दिवशी, जिल्हा रांगेत नाही | साप्ताहिक |
| फिल्टर थांब्याशिवायचे तास | नियोजित तास लिहिल्याप्रमाणे पूर्ण झाले | सत्राच्या कालावधीत वाढणारे | अर्ध सत्र |
| बायपासचे प्रयत्न | VPN, एनक्रिप्टेड DNS, शॉर्टनर्स आणि भाषांतर प्रॉक्सी | नोंदवले गेले आणि त्या SSID वर बंद केले गेले | साप्ताहिक |
| अचूकता आणि पुनर्प्राप्ती | स्वतंत्र उपाय, एक एकत्रित ब्लॉक स्कोअर नाही | दोन्ही सुरक्षा कर्मचार्यांना नोंदवले जातात | मासिक |
ऑडिट उपयुक्त आणि प्रमाणबद्ध ठेवा
DNS, प्रॉक्सी किंवा एंडपॉइंट लॉगचे नमुने घ्या, नंतर सध्याच्या अभ्यासक्रमाच्या URLs आणि नव्याने नोंदणीकृत किंवा पुनर्वर्गीकृत केलेल्या डोमेन्सविरुद्ध त्यांची चाचणी करा. यामध्ये केवळ वर्गात वापरल्या जाणाऱ्या व्यवस्थापित ब्राऊझरचाच नाही तर पर्यायी डोमेन्स, कॅश केलेली सामग्री, मोबाइल डिव्हाइसेस आणि गेस्ट नेटवर्कचा समावेश करा. एका चाचणी वातावरणात योग्य वाटणारी पॉलिसी वैयक्तिक फोनवर किंवा एम्बेड केलेल्या मीडिया प्लेयरवर वेगळ्या प्रकारे वर्तन करू शकते.
तुम्ही राखून ठेवलेल्या प्रत्येक इव्हेंटसाठी, टाइमस्टॅम्प, पॉलिसी, कॅटेगरी, ॲक्शन आणि नेटवर्क किंवा आयडेंटिटी स्कोप नोंदवा. घटनेची चौकशी करण्यासाठी आवश्यक असलेली विद्यार्थ्यांची तपशीलवार माहितीच फक्त ठेवा. सायलेंट कॅटेगरीच्या निर्णयावर विनंती संपवण्याऐवजी आरोग्य, ओळख किंवा आत्महत्या-प्रतिबंधक सामग्रीच्या प्रवेशासह उच्च-प्रभाव असलेल्या विनंत्या नामांकित मानवी पुनरावलोकनकर्त्याकडे पाठवा.
वरिष्ठ अधिकारी, नियुक्त सेफगार्डिंग लीड आणि विभागप्रमुखांना एक संक्षिप्त रिपोर्ट द्या: काय रोखले गेले, काय चुकीच्या पद्धतीने रोखले गेले, प्रवेश पूर्ववत करण्यासाठी किती वेळ लागला आणि बायपास करण्याचे प्रयत्न वाढले आहेत का. एका निरोगी सत्रामध्ये फॉल्स पॉझिटिव्ह आणि अनब्लॉक करण्याची वेळ कमी होत असतानाच हानिकारक सामग्रीचे ब्लॉक्स कायम ठेवले जातात. ब्लॉक केलेल्या एकूण विनंत्यांची संख्या जास्त असण्यापेक्षा हा अधिक उपयुक्त निकाल आहे.
जेव्हा फिल्टर्स धड्यांमध्ये अडथळा आणतात किंवा विद्यार्थी बापास करतात त्यावरील टिप्स
शाळांमधील वेब फिल्टरिंगवर CalMatters च्या रिपोर्टिंगनुसार, राष्ट्रीय स्तरावर प्रातिनिधिक सर्वेक्षणातील सुमारे 70% शिक्षक आणि विद्यार्थ्यांनी सांगितले की फिल्टरमुळे असाइनमेंट्स पूर्ण करण्यात अडथळा आला, तर साधारण तीन-चौथाई शिक्षकांनी सांगितले की विद्यार्थ्यांनी अनफिल्टर केलेल्या इंटरनेटवर पोहोचण्यासाठी पळवाटांचा वापर केला. तेच रिपोर्टिंग लैंगिक शिक्षण, LGBTQ+, प्रजनन-आरोग्य, आत्महत्या-प्रतिबंध आणि इतर कायदेशीर संशोधनावरील ब्लॉक्सचे वर्णन करते आणि असे आढळते की कृष्णवर्णीय आणि लॅटिनो विद्यार्थ्यांनी वर्णद्वेषी किंवा रंगीत लोकांबद्दलच्या सामग्रीचे असमान प्रमाणात ब्लॉकिंग झाल्याची तक्रार करण्याची शक्यता जास्त होती.
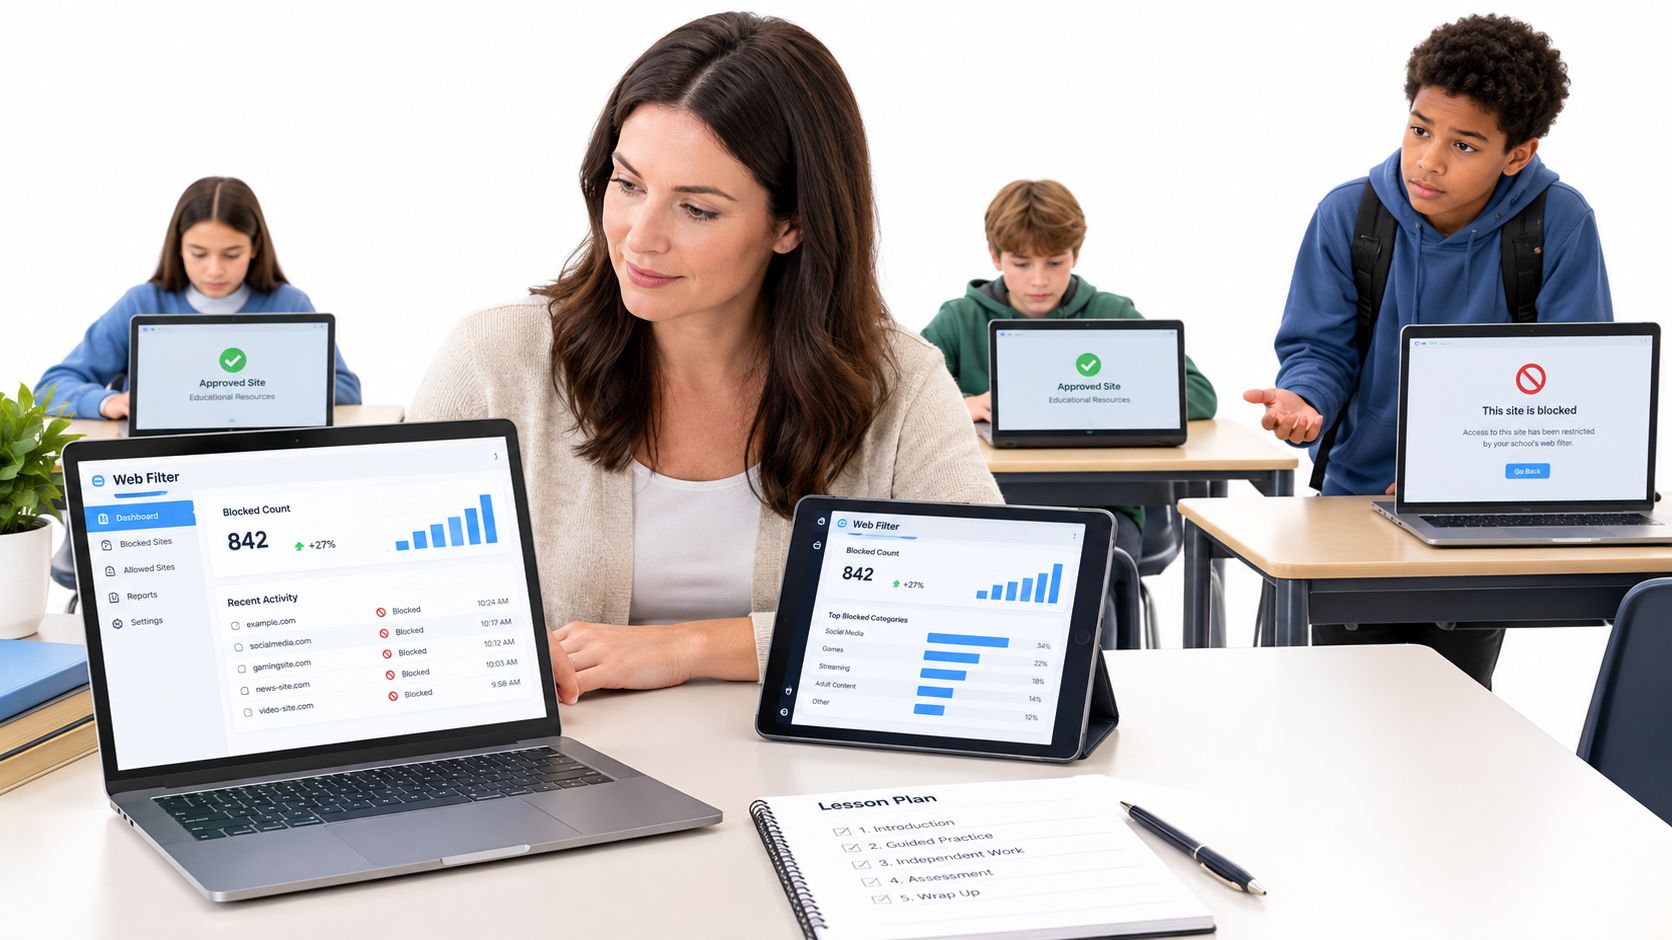
ब्लॉकची वाढती संख्या हे सुरक्षेत सुधारणा झाल्याचा पुरावा न मानता तपासणीचे कारण माना. कोणत्या युजर्स आणि धड्यांवर परिणाम होत आहे, आणि विद्यार्थी अपवादाची विनंती करण्याऐवजी दुसऱ्या कनेक्शनकडे वळत आहेत का हे विचारा.
पाच ऑपरेटिंग उपाय
ब्लॉक पेजवर कारण दाखवा. ब्लॉक केलेल्या कॅटेगरीचे नाव द्या आणि पुनरावलोकनाची विनंती करण्यासाठी स्पष्ट मार्ग प्रदान करा. रिकाम्या नकारामुळे शिक्षकाला निदान करण्यासाठी काहीही मिळत नाही आणि विद्यार्थ्याला धोरण आणि त्रुटी यातील फरक ओळखता येत नाही.
शिक्षकांचे ओव्हरराइड्स तात्पुरते करा. विशिष्ट पाठासाठी प्रवेशास अनुमती द्या, नंतर तो अपवाद समाप्त होऊ द्या. ओव्हरराइड्सचे नियमितपणे पुनरावलोकन करा जेणेकरून वर्गातील त्वरित उपाय कायमस्वरूपी मोकळिकेत बदलणार नाही.
संवेदनशील संशोधनाचे व्यापक कॅटेगरी नियमांपासून संरक्षण करा. आरोग्य, ओळख आणि अभ्यासक्रम डोमेनची वॉच लिस्ट ठेवा आणि कॅटेगरी बदलांनंतर तिची चाचणी घ्या. जिथे एखाद्या विनंतीचा पाठावर किंवा विद्यार्थ्याच्या कल्याणावर मोठा प्रभाव पडतो, तिथे ती नाव दिलेल्या मानवी पुनरावलोकनकर्त्याकडे द्या.
AI साधनांचे नियंत्रण वापरावरून करा, लेबलवरून नाही. प्रत्येक AI सेवेवर आपोआप बंदी घालू नका किंवा त्या सर्व उघड्या ठेवू नका. नाव दिलेल्या वयोगटासाठी आणि पाठासाठी विशिष्ट साधनाचे मूल्यांकन करा; ते प्रॉम्प्ट्स राखून ठेवते का, वर्गाचे पर्यवेक्षण कसे केले जाईल आणि त्याच्या उत्तरांची तपासणी केली जाऊ शकते का याचा विचार करा. सेवेला अनुमती देण्यापूर्वी, डेटा-संरक्षण प्रभाव मूल्यांकन पूर्ण करा आणि वयोमान, विशेष शैक्षणिक गरजा आणि अपंगत्व, आणि अतिरिक्त भाषा म्हणून इंग्रजीची स्थिती विचारात घ्या, जसे की शाळा आणि कॉलेजेसमध्ये फिल्टरिंग आणि मॉनिटरिंग वरील UK मार्गदर्शक तत्त्वांमध्ये सेट केले आहे.
बायपास जिथे होतात तिथली नेटवर्क समस्या दुरुस्त करा. प्रयत्न गेस्ट WiFi किंवा वैयक्तिक फोनवर केंद्रित असल्यास, गेस्ट SSID आणि त्याच्या धोरणाचे पुनरावलोकन करा. व्यवस्थापित क्लासरूम नेटवर्क अधिक कडक केल्याने दुसऱ्या कनेक्शनवरील तफावत सुटणार नाही. एन्क्रिप्टेड DNS, VPNs, URL शॉर्टनर्स आणि ट्रान्सलेशन प्रॉक्सीसाठी चाचणी घ्या आणि त्या नेटवर्कचे नियम अपडेट करण्यासाठी निष्कर्ष वापरा. DNS over HTTPS आणि फिल्टरिंगसाठी ते का महत्त्वाचे आहे याच्या सोप्या भाषेतील स्पष्टीकरणासाठी, वायरलेस टीमला एन्क्रिप्टेड DNS वर्तनाची चाचणी घेण्यापूर्वी एक सामायिक संदर्भ द्या.
AI सेवांचे मूल्यमापन करताना, सामग्री सुरक्षा, गोपनीयता आणि शैक्षणिक उपयुक्तता यातील फरक ओळखा. एखाद्या टूलमध्ये हानिकारक सामग्री नसेल, परंतु जर ते प्रॉम्प्ट्स स्टोअर करून ठेवत असेल, ॲक्सेसिबिलिटी गरजा पूर्ण करू शकत नसेल किंवा विद्यार्थी पडताळणी करू शकणार नाहीत अशी उत्तरे देत असेल तर ते धड्यासाठी अयोग्य ठरू शकते. प्रत्येक मंजुरीसाठी एका नामनिर्देशित मालकाची नियुक्ती करा आणि सेवेला अनुमती देण्याचे किंवा ब्लॉक करण्याचे कारण दस्तऐवजीकरण (document) करा.
फिल्टरने किती पेजेस अडवले हे उपयुक्त माप नाही. शाळेने धड्यात अडथळा न आणता धोका रोखला का हे महत्त्वाचे आहे. जेव्हा धडा सुरळीत पार पडतो तेव्हाच ब्लॉक यशस्वी मानला जातो.
पॉलिसीला संरक्षणात्मक DNS लेयरवर ठेवा
एकदा कॅटेगरी नियम, बेल वेळापत्रक आणि ऑडिट फील्डवर सहमती झाली की, पुढचा निर्णय तो कुठे लागू करायचा हा असतो. एक संरक्षणात्मक DNS लेयर नेटवर्क स्तरावर पॉलिसी लागू करू शकते, जेणेकरून विद्यार्थी, कर्मचारी, अतिथी किंवा परीक्षा SSID प्रत्येक डिव्हाइसवर स्थापित केलेल्या एजंटवर अवलंबून राहत नाही. DNS फिल्टरिंगची एक व्यावहारिक मार्गदर्शिका तांत्रिक टीमला हा अंमलबजावणी बिंदू काय करतो आणि तो उर्वरित नेटवर्कमध्ये कसा बसतो हे समजून घेण्यास मदत करू शकते.
तुम्ही डिझाइन केलेली पॉलिसी जतन करणे ही मुख्य गोष्ट आहे. प्रत्येक शोध कंटेंट कॅटेगरी, अलो आणि ब्लॉक लिस्ट, नेटवर्क वेळापत्रक आणि थ्रेट इंटेलिजन्सच्या आधारे तपासला पाहिजे. कर्मचाऱ्यांना ब्लॉक केलेले URL, थ्रेट ॲनालिसिस आणि वापर एकाच डॅशबोर्डमध्ये पाहता आला पाहिजे आणि त्यानंतर स्वतंत्र अहवाल एकत्र न करता नियम समायोजित करता आले पाहिजेत.
Purple Shield विद्यमान शालेय WiFi किंवा Purple Access वर चालते, ज्यामध्ये SSID आणि VLAN नुसार धोरण सेट केले जाते. एकदा DNS बदल झाला की, फिल्टरिंग कोणत्याही डिव्हाइसवर काहीही स्थापित न करता एकाच वेळी त्या नेटवर्कवरील प्रत्येक डिव्हाइसला समाविष्ट करते. पहिले उपयोजन लहान ठेवा: पॉलिसी मॅट्रिक्स एका माध्यमिक SSID वर लोड करा, तासांची विंडो 08:15-15:30 वर सेट करा आणि मागील आठवड्याशी फॉल्स पॉझिटिव्ह आणि अनब्लॉक वेळेची तुलना करा. त्या नेटवर्कने तासांचा सामान्य आठवडा पूर्ण करेपर्यंत संपूर्ण परिसरामध्ये बदल वाढवू नका.
Purple Shield संरक्षणात्मक DNS आणि कंटेंट फिल्टरिंग प्रदान करते जे SSID, VLAN आणि वेळापत्रकानुसार नियम लागू करते, ज्यामध्ये ब्लॉक केलेल्या URLs, धोके आणि वापराचे रिपोर्टिंग समाविष्ट आहे. तुमच्या शाळेच्या पॉलिसीमध्ये हे बसते का याचे मूल्यमापन करण्यासाठी Purple Shield ला भेट द्या, आणि व्यापक रोलआउटचे नियोजन करण्यापूर्वी एका दुय्यम SSID वर मान्य केलेल्या नियमांची चाचणी करून सुरुवात करा.