
ComparisonDNS filtering alternatives
व्हेन्यू WiFi साठी Cloudflare Gateway विरूद्ध Purple Shield
तुमच्या व्हेन्यू नेटवर्क्सवर Cloudflare Gateway ने DNS फिल्टर करावे की Purple Shield ने, हे एका प्रश्नावर ठरवा: तुम्ही डिव्हाइसेसची नोंदणी करू शकता का? तुम्ही दोन्हीचे आठ निकषांवर मूल्यांकन करू शकता, प्रति-SSID आणि प्रति-VLAN धोरण कुठे महत्त्वाचे ठरते ते पाहू शकता आणि कोणत्याही नवीन हार्डवेअरशिवाय Gateway लोकेशन...
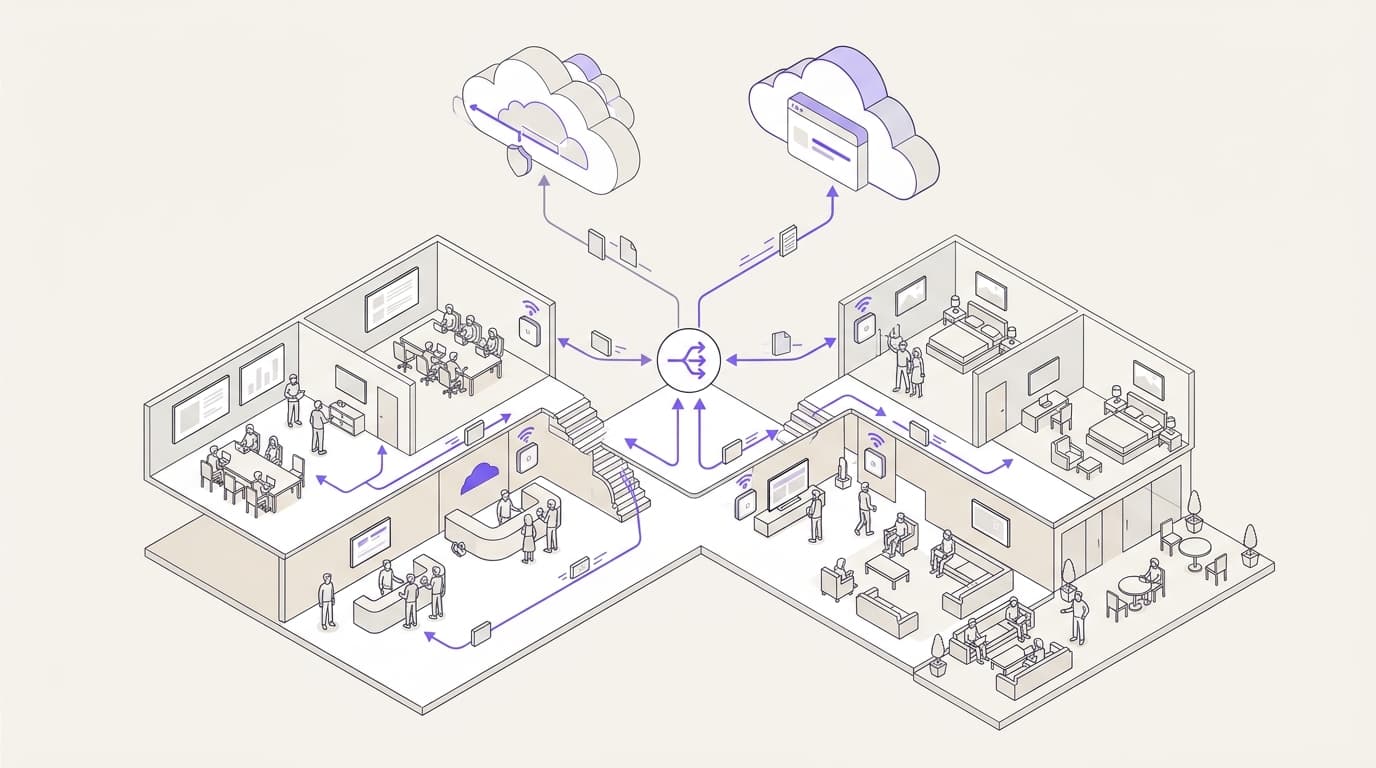
वेन्यू गेस्ट WiFi साठी, Purple Shield हा अधिक योग्य पर्याय आहे. हे एकाच डॅशबोर्डवरून प्रति SSID, VLAN आणि वेन्यूनुसार DNS फिल्टर करते, भेट देणाऱ्यांच्या उपकरणांवर कोणत्याही क्लायंटची आवश्यकता नसते आणि Whitbread व AGS Airports येथे कार्यरत आहे. Cloudflare Gateway हे वेगळ्या कामासाठी बनवले गेले आहे: Cloudflare Zero Trust इस्टेटमध्ये WARP क्लायंट चालवणाऱ्या व्यवस्थापित कर्मचाऱ्यांच्या उपकरणांसाठी.
Cloudflare Gateway की Purple Shield: वेन्यूने कशाची निवड करावी?
वेन्यूंसाठीचा निर्णय Shield असा आहे, एका अटीवर: तुम्हाला सुरक्षित करायची असलेली उपकरणे अशी उपकरणे आहेत जी तुम्ही व्यवस्थापित करत नाही. यात जवळजवळ प्रत्येक गेस्ट नेटवर्क समाविष्ट आहे. यात बिल्ड-टू-रेंट (BTR) आणि विद्यार्थी गृहनिर्माणमधील रहिवासी नेटवर्क आणि हॉस्पिटॅलिटी व रिटेलमधील बहुतांश कर्मचारी नेटवर्क देखील समाविष्ट आहेत.
ज्या अक्षावर उत्तर बदलते तो म्हणजे उपकरणावरील नियंत्रण. Cloudflare Gateway हे Cloudflare चे Zero Trust प्लॅटफॉर्म असलेल्या Cloudflare One मधील फिल्टरिंग इंजिन आहे. त्याचे DNS धोरण संपूर्ण साइटवर लागू होऊ शकतात. त्याचे ओळख नियम, नेटवर्क धोरणे आणि HTTP तपासणी ही प्रत्येक उपकरणावर चालणाऱ्या Cloudflare One Client (पूर्वीचे WARP) वर अवलंबून असतात. तुम्ही कर्मचाऱ्याचा लॅपटॉप नोंदणीकृत करू शकता. तुम्ही हॉटेलच्या लॉबीमध्ये गेस्टचा फोन किंवा बोर्डिंग गेटवर प्रवाशाचा टॅब्लेट नोंदणीकृत करू शकत नाही.
Shield याऐवजी नेटवर्क स्तरावर कार्य करते. हे संरक्षणात्मक DNS आहे. SSID (नेटवर्कचे नाव) वरील प्रत्येक उपकरण Shield कडे डोमेन रिझॉल्व्ह करण्यासाठी विनंती करते. कनेक्शन सुरू होण्यापूर्वीच Shield कोणत्याही ट्रोजन किंवा धोरणाबाहेरील विनंतीस नकार देते. उपकरणावर काहीही इंस्टॉल केले जात नाही. तुम्ही तुमच्याकडे आधीपासून चालू असलेल्या WiFi वर, एकाच डॅशबोर्डवरून प्रति SSID, VLAN आणि वेन्यूसाठी एक धोरण सेट करता.
काही इस्टेट्स फिल्टरिंग फक्त आधीच WARP मध्ये नोंदणीकृत असलेल्या व्यवस्थापित लॅपटॉपपुरते मर्यादित ठेवतात. Gateway ला तो ट्रॅफिक दिसतो. त्यानंतर Shield त्या सर्व वेन्यू नेटवर्क्सना कव्हर करते जे हे लॅपटॉप गेस्ट, रहिवासी आणि भेट देणाऱ्यांसोबत शेअर करतात.
- 44% पर्यंतॲड ब्लॉकिंगसह कमी डेटाPurple डेटा
- 62% पर्यंतकमी DNS क्वेरीPurple डेटा
- 500M+वर्षाला युझर्स आणि लॉगीन्सPurple
- 80,000+90 देशांमध्ये वेन्यूPurple
Cloudflare Gateway की Shield हे कोणते निकष ठरवतात?
आम्ही आठ निकषांवर दोन्ही उत्पादनांचे मूल्यांकन केले. प्रत्येक निकष वेन्यू IT टीम्स शॉटलिस्ट तयार करताना विचारत असलेल्या प्रश्नांशी संबंधित आहे. आम्ही प्रत्येक व्हेंडरचे स्वतःचे सार्वजनिक साहित्य वापरले: Gateway साठी Cloudflare One डेव्हलपर दस्तऐवजीकरण आणि Shield साठी Purple चे उत्पादन साहित्य व ग्राहक डेटा.
- प्लेसमेंट. कनेक्शनमध्ये फिल्टर कुठे कार्य करतो आणि तो काय पाहू शकतो आणि काय नाही.
- उपकरण आवश्यकता. भेट देणाऱ्याच्या उपकरणाला क्लायंट, प्रोफाईल किंवा प्रमाणपत्राची आवश्यकता आहे का.
- धोरण युनिट. तुम्ही प्रति SSID, VLAN आणि वेन्यूनुसार वेगवेगळे धोरण सेट करू शकता का.
- ओळख. नियम नेटवर्कऐवजी व्यक्तीचा पाठपुरावा कसा करतात.
- थ्रेट इंटेलिजन्स. नवीन मालवेअर डोमेन्स किती लवकर पकडले जातात.
- बँडविड्थ प्रभाव. फिल्टरिंगमुळे मर्यादित ठिकाणावरील लिंक्सवरील डेटा आणि DNS लोड कमी होतो की नाही.
- हार्डवेअर. तुमच्या मालकीच्या ॲक्सेस पॉइंट्स आणि फायरवॉलकडून उत्पादनाला काय आवश्यक आहे.
- डिझाइन सेंटर. प्रत्येक उत्पादन ज्या वातावरणासाठी तयार केले गेले होते, आणि ते रोज कोण चालवते.
प्लेसमेंटला प्राधान्य का दिले जाते
DNS ही जवळपास प्रत्येक कनेक्शनची पहिली पायरी आहे. सेशन सुरू करण्यापूर्वी डिव्हाइसने डोमेन नाव IP पत्त्यामध्ये रूपांतरित केले पाहिजे. एक संरक्षणात्मक DNS रिझॉल्व्हर फिशिंग किंवा मालवेअर डोमेनला उत्तर देण्यास नकार देतो. कोणतेही पॅकेट गंतव्यस्थानापर्यंत पोहोचत नाही.
डिव्हाइसकडे आधीपासूनच पत्ता असल्यावरच फायरवॉलला सेशन दिसते. कूटबद्ध (encrypted) ट्रॅफिक नंतर फायरवॉलला त्याचा अंदाज लावण्यासाठी आवश्यक असलेल्या बऱ्याच गोष्टी लपवते. DNS फिल्टरिंग फायरवॉलकडून चुकलेल्या गोष्टी पकडते कारण ते आधी काम करते. UK National Cyber Security Centre याच तत्त्वावर सार्वजनिक क्षेत्रासाठी Protective DNS सेवा चालवते.
Gateway आणि Shield हे दोन्ही Cisco Umbrella प्रमाणेच या रिझॉल्व्हर लेयरवर काम करतात. आम्ही ते Shield vs Cisco Umbrella आणि गेस्ट WiFi साठी Cisco Umbrella पर्याय मध्ये समाविष्ट केले आहे. Umbrella मॅनेज केलेल्या उपकरणांसाठी रोमिंग मॉड्यूल देखील प्रदान करते, त्यामुळे डिव्हाइस-नियंत्रणाचा प्रश्न त्यालाही लागू होतो.
प्रत्येक निकषावर Cloudflare Gateway आणि Shield ची तुलना कशी होते?
मॅट्रिक्स वरील आठ निकषांवर दोन्ही उत्पादनांचे गुण ठरवते. Cloudflare कॉलम केवळ Cloudflare च्या स्वतःच्या कागदपत्रांवर आधारित आहे. Shield कॉलम Purple चे उत्पादन साहित्य आणि नामांकित ग्राहक डेटा वापरतो.
| निकष | Cloudflare Gateway | Purple Shield |
|---|---|---|
| स्थान | नोंदणीकृत ठिकाणांसाठी DNS रिझॉल्व्हर; WARP द्वारे पाठवलेल्या ट्रॅफिकसाठी नेटवर्क आणि HTTP प्रॉक्सी | कोणतेही कनेक्शन उघडण्यापूर्वी, नेटवर्कवरील प्रत्येक उपकरणासाठी DNS रिझॉल्व्हर |
| उपकरणाची आवश्यकता | लोकेशन DNS पॉलिसीसाठी काहीही नाही; ओळख, नेटवर्क आणि HTTP पॉलिसीसाठी WARP क्लायंट | नेटवर्कवरून DNS घेणाऱ्या कोणत्याही उपकरणावर काहीही आवश्यक नाही |
| पॉलिसी युनिट | DNS लोकेशन, स्त्रोत IPv4, समर्पित IPv6 पत्ता किंवा DoH होस्टनेमद्वारे जुळलेले | SSID, VLAN आणि ठिकाण, एकाच डॅशबोर्डमध्ये सेट केले आहे |
| ओळख | WARP नावनोंदणीद्वारे Microsoft Entra ID, Okta किंवा Google Workspace | Purple Access सह, ओळख प्रत्येक व्यक्तीला VLAN वर ठेवते आणि Shield त्या VLAN ची पॉलिसी लागू करते |
| धोक्यांची माहिती (Threat intelligence) | Cloudflare नेटवर्क डेटावरून तयार केलेल्या सुरक्षितता श्रेणी | कनेक्शन उघडण्यापूर्वी फ्लॅग केलेले धोके (Purple डेटा) |
| बँडविड्थ प्रभाव | श्रेणीनुसार किंवा कस्टम डोमेन सूचीनुसार ब्लॉक करणे; कोणताही प्रकाशित बँडविड्थ आकडा नाही | ४४% पर्यंत कमी डेटा आणि ६२% पर्यंत कमी DNS क्वेरी (Purple डेटा) |
| हार्डवेअर | DNS पॉलिसीसाठी काहीही आवश्यक नाही; DNS फॉरवर्ड करू शकणारे कोणतेही नेटवर्क | हार्डवेअर अज्ञानेय: Cisco Meraki, HPE Aruba, Ruckus, Juniper Mist, Ubiquiti UniFi, Cambium, Extreme Networks, Fortinet |
| डिझाइन सेंटर | Cloudflare One मधील व्यवस्थापित कर्मचारी उपकरणे आणि अॅप्स | Whitbread, AGS Airports आणि St George's Healthcare NHS Trust मधील अतिथी, कर्मचारी आणि मल्टि-टेनंट ठिकाण नेटवर्क |
मॅट्रिक्स कॉलमऐवजी रो (ओळ) नुसार वाचा. Gateway चे सर्वात मजबूत रो हे ओळख आणि तपासणीची खोली आहेत, आणि दोन्ही WARP वर अवलंबून आहेत. Shield चे सर्वात मजबूत रो हे उपकरणाची आवश्यकता, पॉलिसी युनिट आणि बँडविड्थ प्रभाव हे आहेत. तुम्ही कधीही व्यवस्थापित करणार नाही अशा उपकरणांनी भरलेल्या नेटवर्कवर ते तीन निकष निकाल ठरवतात.
व्यवहारात Cloudflare Gateway आणि Shield कुठे भिन्न आहेत?
अतिथी उपकरणे जी तुम्ही नोंदणी करू शकत नाही
हॉटेलमधील अतिथी, रेल्वे प्रवासी किंवा स्टेडियममधील चाहता बातम्या वाचण्यासाठी सुरक्षा क्लायंट इंस्टॉल करणार नाही. Gateway अजूनही लोकेशन पॉलिसीद्वारे त्यांचे DNS फिल्टर करू शकते. ती पॉलिसी ते कोण आहेत हे पाहू शकत नाही, HTTP ची तपासणी करू शकत नाही किंवा नेटवर्क नियम लागू करू शकत नाही. व्यवहारात, अतिथी नेटवर्कवरील Cloudflare DNS फिल्टरिंग हे डोमेन कव्हर करते, ओळख नाही.
Shield हे त्या नेटवर्कसाठीच तयार केले गेले आहे. DHCP कडून DNS स्विकारणाऱ्या प्रत्येक उपकरणाला SSID चे धोरण लागू होते, मग तो फोन असो, गेमिंग कन्सोल असो किंवा BTR फ्लॅटमधील स्मार्ट टीव्ही असो. उपकरणावर काहीही बदलत नाही. जेव्हा एखादा अभ्यागत विचारतो की त्यांच्या बँकिंग ॲपवर प्रमाणपत्र चेतावणी का दिसत आहे, तेव्हा कोणत्याही समर्थनाची गरज भासत नाही.
Gateway च्या HTTP तपासणीसाठी हा शेवटचा मुद्दा महत्त्वाचा आहे. TLS डिक्रिप्ट करण्यासाठी उपकरणावर Cloudflare रूट प्रमाणपत्रावर विश्वास असणे आवश्यक आहे. तुम्ही व्यवस्थापित लॅपटॉपवर प्रमाणपत्र पाठवू शकता. परंतु तुम्ही ते अभ्यागताच्या हँडसेटवर पाठवू शकत नाही आणि तुम्ही तसा प्रयत्नही करू नये.
एका कनेक्शनमागे अनेक नेटवर्क
एका सामान्य ठिकाणी एकाच इंटरनेट कनेक्शनमागे गेस्ट SSID, स्टाफ SSID आणि बॅक ऑफिस VLAN चालवले जाते. VLAN, किंवा व्हर्च्युअल LAN, हे सामायिक स्विच आणि ॲक्सेस पॉइंट्सवर तार्किकदृष्ट्या स्वतंत्र असलेले नेटवर्क आहे. प्रत्येक नेटवर्कला वेगळ्या धोरणाची आवश्यकता असते. गेस्ट नेटवर्क प्रौढ सामग्री आणि जाहिराती अवरोधित करू शकते. कर्मचाऱ्यांच्या WiFi ला प्रशिक्षणासाठी स्ट्रीमिंगची अनुमती असू शकते. PCI DSS व्याप्तीमधील पेमेंट VLAN ला सर्वात कडक सूचीची आवश्यकता असते.
Gateway हे IPv4 स्थान त्याच्या सार्वजनिक स्त्रोत पत्त्यावरून ओळखते. एकाच पत्त्यावरून बाहेर पडणारे तीन नेटवर्क एकाच स्थानासारखे दिसतात. त्यांना विभाजित करणे म्हणजे स्वतंत्र एग्रेस IP किंवा स्थानिक फॉरवर्डर्स जे प्रत्येक VLAN ला वेगवेगळ्या DNS ओव्हर HTTPS (DoH) होस्टनेमवर पाठवतात. DoH हे RFC 8484 मध्ये परिभाषित केले आहे.
Shield डॅशबोर्डमध्ये प्रति SSID आणि VLAN धोरण सेट करते. जिथे विभागलेले VLAN एकच कनेक्शन सामायिक करतात, तिथे एक लाइटवेट रिले त्यांचे लुकअप फॉरवर्ड करतो, ज्यामुळे प्रत्येक नेटवर्क आपले स्वतःचे धोरण ठेवते आणि अहवाल प्रत्येक उपकरणाचा अंतर्गत IP दाखवतात.
व्यस्त लिंक्सवर थ्रेटचा वेग आणि बँडविड्थ
दोन्ही उत्पादने ज्ञात धोकादायक डोमेन अवरोधित करतात. फरक फक्त वेळेचा आणि अवांतर फायद्यांचा आहे. Purple चा डेटा दर्शवतो की Shield कनेक्शन उघडण्यापूर्वीच धमक्या चिन्हांकित करते. एक नवीन फिशिंग डोमेन सहसा त्याच्या पहिल्या काही दिवसांत नुकसान करते, त्यामुळे धोकादायक डोमेन लवकरात लवकर पकडणे महत्त्वाचे ठरते.
बँडविड्थ ही दुसरी दरी आहे. वेन्यू लिंक्स पिक अवर्समध्ये शेकडो उपकरणांद्वारे सामायिक केल्या जातात. जाहिरात ब्लॉकिंग चालू असताना, Shield डेटा 44% पर्यंत आणि DNS क्वेरी 62% पर्यंत कमी करते (Purple डेटा). Gateway जाहिरात डोमेन श्रेणीनुसार किंवा सानुकूल सूचीनुसार अवरोधित करू शकते. Cloudflare असा कोणताही समतुल्य बँडविड्थचा आकडा प्रकाशित करत नाही.
धोरण कोण चालवते
Cloudflare One हे एक पूर्ण Zero Trust कन्सोल आहे. हे ॲक्सेस, गेटवे, डिव्हाइस पोश्चर आणि बरेच काही समाविष्ट करते. ही व्यापकता केंद्रीय सुरक्षा टीमसाठी योग्य आहे. कॉन्फरन्सच्या विकेंडसाठी गेस्ट धोरण बदलणाऱ्या वेन्यू ऑपरेशन्स मॅनेजरला कामाच्या गरजेपेक्षा जास्त कन्सोल नेव्हिगेट करावे लागते.
Shield त्या मॅनेजरला एक डॅशबोर्ड आणि प्रति SSID, VLAN आणि वेन्यूनुसार धोरण देते. सेंट्रल IT अजूनही डीफॉल्ट आणि गार्डरेल्स सेट करते. Zero Trust प्रकल्पाशिवाय वेन्यू टीम त्यांच्या मर्यादेत समायोजन करतात.
वेन्यू इस्टेटमध्ये Purple Shield कुठे बसते?
Shield हे तुम्ही चालवत असलेल्या प्रत्येक नेटवर्कसाठी सुरक्षितता देणारे DNS आणि सामग्री फिल्टरिंग आहे. हे दोन प्रकारे कार्य करते. खाली कोणतेही हार्डवेअर असो, तुम्ही ते कोणत्याही WiFi वर स्वतंत्रपणे चालवू शकता. किंवा तुम्ही ते Purple Access मध्ये जोडू शकता, जेणेकरून ओळख प्रत्येक व्यक्तीला योग्य VLAN वर ठेवते आणि Shield त्या VLAN ला फिल्टर करते.
प्रत्येक पर्याय ठिकाणासाठी कुठे योग्य ठरतो
Purple Shield
Fits when
- पाहुणे, रहिवासी किंवा चाहत्यांची उपकरणे जी तुम्ही नोंदणीकृत करू शकत नाही
- वेगवेगळी धोरणे आवश्यक असलेले अनेक SSIDs किंवा VLANs
- संपूर्ण मालमत्तेत मिश्रित हार्डवेअर
- व्यस्त लिंक्स जिथे जाहिरात ब्लॉकिंगमुळे डेटाचा वापर 44% पर्यंत कमी होतो
- ठिकाणातील टीम ज्यांना Zero Trust कन्सोल नव्हे, तर एकच डॅशबोर्ड हवा आहे
Not when
- अशा मालमत्ता जिथे प्रत्येक एंडपॉइंट हे WARP क्लायंट चालवणारे व्यवस्थापित उपकरण आहे
Cloudflare Gateway
Fits when
- कर्मचाऱ्यांचे लॅपटॉप जे आधीच WARP क्लायंटसह नोंदणीकृत आहेत
- अॅप्लिकेशन प्रवेशासाठी विद्यमान Cloudflare One उपयोजन
Not when
- अतिथींची उपकरणे जी कधीही WARP चालवणार नाहीत
- एका सार्वजनिक IP मागे असलेले अनेक नेटवर्क
- अशी ठिकाणे ज्यांचा सार्वजनिक IP पत्ता बदलतो
Our recommendation: ठिकाणातील प्रत्येक अतिथी, कर्मचारी आणि मल्टी-टेनंट नेटवर्कवर Purple Shield चालवा. WARP मध्ये आधीच नोंदणीकृत असलेली उपकरणे त्यांच्या स्वत:च्या धोरणाचे अनुसरण करतात, त्यामुळे तुम्ही व्यवस्थापित करत नसलेल्या प्रत्येक उपकरणावरील त्रुटी Shield पूर्ण करते.
नाव दिलेली उपयोजने ही श्रेणी दर्शवतात. Premier Inn ची मालक असलेली Whitbread, मोठ्या हॉस्पिटॅलिटी मालमत्तेमध्ये Shield चालवते. AGS Airports ते अशा ठिकाणी चालवते जिथे प्रवासी आणि कर्मचारी व्यस्त टर्मिनल नेटवर्क शेअर करतात. St George's Healthcare NHS Trust ते अशा ठिकाणी चालवते जिथे रुग्ण, अभ्यागत आणि क्लिनिकल कर्मचारी सर्वजण कनेक्ट होतात.
Shield हे ९० देशांमधील ८०,०००+ हून अधिक ठिकाणी पसरलेल्या विस्तृत Purple प्लॅटफॉर्मचा (Guest WiFi, Staff WiFi आणि Multi-Tenant WiFi) एक भाग आहे. Purple हे ISO 27001, Cyber Essentials आणि B Corp प्रमाणित आहे आणि GDPR चे पालन करते. कर्मचारी नेटवर्कवरील IEEE 802.1X आणि WPA3 सह व्यापक सुरक्षा मॉडेलसाठी, आमची enterprise WiFi security guide पहा.
Cloudflare Gateway आणि Shield ची किंमत कशी ठरवली जाते आणि ते कसे चालवले जातात?
परवाना युनिट हे कोणत्याही मुख्य आकड्यापेक्षा बिलाला अधिक आकार देते. Cloudflare च्या Zero Trust प्लॅन टियर्समध्ये Gateway ची किंमत प्रति सीट निश्चित केली जाते. ते मॉडेल मोजल्या जाणाऱ्या, व्यवस्थापित कर्मचाऱ्यांसाठी योग्य आहे. अभ्यागत ही एक निश्चित कर्मचारी संख्या नसते, त्यामुळे सीट आधारित विचार ठिकाणांच्या नेटवर्कसाठी अयोग्य ठरतो.
Shield ची किंमत ही तुमची ठिकाणे, नेटवर्क, वापरकर्ते आणि प्लॅनवर आधारित ३० दिवसांच्या विनामूल्य चाचणीसह दिली जाते आणि इनव्हॉइसवर कोणतेही हार्डवेअर नसते. कोणतीही प्रकाशित किंमत नाही; Shield pricing page चाचणी आणि खरेदीचे दोन मार्ग स्पष्ट करते.```pk:table {"caption":"प्रत्येकाची किंमत कशी ठरवली जाते आणि ते चालवण्यासाठी काय आवश्यक आहे","asOf":"2026-06-10","columns":[{"key":"e","label":"किंमत घटक"},{"key":"cf","label":"Cloudflare Gateway"},{"key":"ps","label":"Purple Shield","highlight":true}],"rows":[["लायसन्स युनिट","Cloudflare Zero Trust प्लॅन टियर्स अंतर्गत, प्रति सीट","तुमच्या साईट्स, नेटवर्क, युजर्स आणि प्लॅनवर आधारित अनुकूल कोट; 30 दिवसांची मोफत ट्रायल"],["डिव्हाइसेसवरील सॉफ्टवेअर","आयडेंटिटी, नेटवर्क आणि HTTP पॉलिसींसाठी प्रत्येक व्यवस्थापित डिव्हाइसवर WARP क्लायंट","काहीही नाही"],["नवीन हार्डवेअर","DNS पॉलिसींसाठी काहीही नाही","काहीही नाही"],["सर्टिफिकेट्स","HTTP तपासणीसाठी डिव्हाइसेसवर Cloudflare रूट सर्टिफिकेट","काहीही नाही; फिल्टरिंग DNS वर होते"],["प्रति-व्हेन्यू सेटअप","सोर्स IP किंवा DoH एंडपॉइंटद्वारे प्रत्येक लोकेशनची नोंदणी करा","प्रत्येक SSID, VLAN आणि व्हेन्यूला पॉलिसी असाइन करा"],["बँडविड्थ प्रभाव","कोणताही प्रकाशित आकडा नाही","ज जाहिरात ब्लॉकिंगसह 44% पर्यंत कमी डेटा"],["आवश्यक कौशल्ये","Zero Trust पॉलिसी डिझाइन, WARP रोलआउट, सर्टिफिकेट मॅनेजमेंट","नेटवर्कवरील DNS सेटिंग्ज आणि एकाच डॅशबोर्डमध्ये पॉलिसी पर्याय"]],"footnote":"फक्त किंमत रचना. Cloudflare तपशील Cloudflare डेव्हलपर दस्तऐवजीकरणातून; Shield बँडविड्थचा आकडा Purple डेटा आहे.","download":{"filename":"gateway-vs-shield-cost-structure.csv"}}
### इन्व्हॉईसवर न दिसणारे खर्च

Gateway च्या अधिक सखोल नियंत्रणांमध्ये लायसन्स व्यतिरिक्त रनिंग खर्च समाविष्ट असतो. कोणीतरी प्रत्येक मॅनेज केलेल्या डिव्हाइसवर WARP रोल आउट करते आणि ते अपडेट ठेवते. कोणीतरी HTTP तपासणीसाठी रूट सर्टिफिकेट व्यवस्थापित करते. जेव्हा व्हेन्यूचा IP बदलतो तेव्हा कोणीतरी लोकेशन्सची पुन्हा नोंदणी करते. कॉर्पोरेट उपकरणांच्या ताफ्यासाठी यातील काहीही चुकीचे नाही. परंतु जेव्हा अतिथी नेटवर्क फिल्टर करणे हे उद्दिष्ट असते तेव्हा हा अतिरिक्त खर्च ठरतो.

Shield चा रनिंग खर्च पॉलिसीच्या पर्यायांवर अवलंबून असतो. प्रत्येक नेटवर्क काय ब्लॉक करते हे तुम्ही ठरवता, डॅशबोर्डचे पुनरावलोकन करता आणि प्रति व्हेन्यू समायोजित करता. बँडविड्थची बचत दुसऱ्या मार्गाने काम करते. मर्यादित लिंकवर 44% पर्यंत कमी डेटा वापर सर्किट अपग्रेड लांबणीवर टाकू शकतो.

## Cloudflare Gateway वरून Shield वर जाण्यात काय समाविष्ट आहे?

Gateway लोकेशन पॉलिसी वरून Shield कडे जाण्यासाठी कोणत्याही नवीन हार्डवेअरची आणि व्हिजिटर डिव्हाइसेसवर कोणत्याही बदलाची आवश्यकता नसते. हे काम पॉलिसी मॅपिंगचे आहे, नेटवर्कची पुनर्रचना करण्याचे नाही. या पायऱ्यांचे अनुक्रमे पालन करा.

1. **Gateway ची यादी करा.** प्रत्येक DNS लोकेशन, त्यामागील नेटवर्क आणि त्याच्या कॅटेगरी, कस्टम ब्लॉक लिस्ट आणि अलाऊ लिस्टची सूची तयार करा.
2. **Shield वर मॅप करा.** प्रत्येक लोकेशन एका Shield व्हेन्यूशी मॅच करा. मग Gateway ज्यांच्यात फरक करू शकत नव्हते अशा SSIDs आणि VLANs मध्ये त्याची विभागणी करा.
3. **पॉलिसी पुन्हा तयार करा.** Shield डॅशबोर्डमध्ये प्रत्येक नेटवर्कची पॉलिसी तयार करा. अलाऊ लिस्ट तंतोतंत कॉपी करा, कारण त्या चुकल्यास सुरुवातीला सपोर्ट कॉल्स येऊ शकतात.
4. **एका नेटवर्कवर पायलट करा.** एका व्हेन्यूमधील एका गेस्ट SSID वर DHCP द्वारे दिले जाणारे DNS सर्व्हर बदला. बाकी सर्व काही Gateway वर राहू द्या.
5. **परिणामांची तुलना करा.** एका प्रमुख दिवसासह, एका प्रातिनिधिक कालावधीत ब्लॉक केलेले डोमेन्स आणि तक्रारी तपासा.
6. **व्हेन्यूनुसार कट ओव्हर करा.** उर्वरित नेटवर्क एकामागोमाग एक व्हेन्यूनुसार हलवा. नेटवर्क Shield वर आल्यावर प्रत्येक Gateway लोकेशन काढून टाका.

दोन तपशील टीम्सना चकवू शकतात. WARP चालवणारे डिव्हाइसेस थेट Gateway ला DNS पाठवतात, त्यामुळे तुम्ही क्लायंट निवृत्त करेपर्यंत ते Gateway पॉलिसी ठेवतात. याचे नियोजन स्वतंत्रपणे करा. तसेच व्हेन्यू फायरवॉल आउटबाउंड DNS रिडायरेक्ट किंवा ब्लॉक करतात का ते तपासा. Gateway साठी तयार केलेल्या नियमाला अपडेट करण्याची आवश्यकता असू शकते जेणेकरून क्वेरी Shield पर्यंत पोहोचू शकतील.

रोलबॅक सोपा आहे. प्रभावित VLAN वर DHCP ला मागील DNS सेटिंग्जवर परत पॉइंट करा. प्रत्येक व्हेन्यू Shield वर सुरळीतपणे चालू होईपर्यंत Gateway लोकेशन कॉन्फिगर केलेले ठेवा.

तुम्ही जुने रिझॉल्व्हर देखील बदलत असल्यास, हेच टप्पे लागू होतात. आमचे [OpenDNS alternative for business WiFi](guide:opendns-alternative-for-business-wifi) आणि [CleanBrowsing alternatives](guide:cleanbrowsing-alternatives) मार्गदर्शक त्या सुरुवातीच्या बिंदूंचा समावेश करतात.

## तुम्ही Cloudflare Gateway आणि Shield मधील निवड कशी करावी?

एक निर्णय नियम वापरा. तुम्ही नोंदणी करू शकत नसलेल्या प्रत्येक नेटवर्कवरील डिव्हाइसेसची गणना करा. जर ती संख्या शून्यापेक्षा जास्त असेल, तर त्या नेटवर्कला क्लायंटशिवाय काम करणाऱ्या फिल्टरिंगची आवश्यकता आहे. याचा अर्थ Shield.

नंतर तीन तपासण्या लागू करा.

- **अनेक नेटवर्क्स, एक कनेक्शन?** जर अतिथी, कर्मचारी आणि पेमेंट VLAN एकच सार्वजनिक IP शेअर करत असतील, तर तुम्हाला प्रति-SSID आणि प्रति-VLAN पॉलिसीची आवश्यकता आहे. ते Shield चे मूळ युनिट आहे.
- **सार्वजनिक IP बदलत आहेत?** जर व्हेन्यू अशा कनेक्शनवर असतील जिथे ISP ॲड्रेस बदलतो, तर सोर्स IP द्वारे लोकेशन मॅचिंग केल्याने सततचे काम वाढते. Shield सह, व्हेन्यूमधील रिले पॉलिसी ॲड्रेस ऐवजी नेटवर्कशी जोडलेली ठेवते.
- **मर्यादित लिंक्स?** पिक डिमांडमुळे सर्किटवर ताण येत असल्यास, Shield चे ॲड ब्लॉकिंग डेटा 44% पर्यंत कमी करते.

एका प्रकरणात Gateway चित्राचा भाग राहते. तुम्ही आधीच Cloudflare One मधील व्यवस्थापित लॅपटॉपवर WARP चालवत असल्यास, ते लॅपटॉप त्यांची डिव्हाइस पॉलिसी ठेवतात. ते अभ्यागतांसह शेअर करत असलेल्या प्रत्येक नेटवर्कचा समावेश Shield द्वारे केला जातो.

तुमचे पुढील पाऊल: मिश्र नेटवर्क्स असलेला एक व्हेन्यू निवडा आणि त्याचे SSIDs आणि VLANs मॅप करा. [Shield pricing page](product:shield/pricing) वरून इस्टेटसाठी कोटेशन मागा, किंवा 30 दिवसांची मोफत ट्रायल सुरू करा. अधिक माहितीसाठी, आमचे [DNS filtering alternatives](pillar:) चे विहंगावलोकन वाचा.

## वारंवार विचारले जाणारे प्रश्न

### Purple Shield हा गेस्ट WiFi साठी Cloudflare Gateway चा पर्याय आहे का?

होय. Shield क्लायंटशिवाय गेस्ट SSID वरील प्रत्येक डिव्हाइससाठी DNS फिल्टर करतो. हे त्या फोन आणि लॅपटॉपचा समावेश करते ज्यांच्यापर्यंत Gateway चे WARP-आधारित नियंत्रणे पोहोचू शकत नाहीत. तुम्ही एकाच डॅशबोर्डवर प्रति SSID, VLAN आणि व्हेन्यूनुसार पॉलिसी सेट करता. Whitbread आणि AGS Airports आज व्हेन्यू नेटवर्क्सवर Shield चालवतात. तुम्ही आता अतिथींसाठी Gateway लोकेशन पॉलिसी वापरत असल्यास, Shield त्यांना प्रति-नेटवर्क ग्रॅन्युलॅरिटीसह बदलते. हे ॲड ब्लॉकिंग देखील जोडते जे डेटा 44% पर्यंत कमी करते.

### मी आधीपासूनच मालकी हक्क असलेल्या ॲक्सेस पॉइंट्स आणि फायरवॉलसह Shield काम करतो का?

होय. Shield हे हार्डवेअर-अग्नॉस्टिक आहे आणि त्यासाठी कोणत्याही नवीन उपकरणाची गरज नाही. हे Cisco Meraki, HPE Aruba, Ruckus, Juniper Mist, Ubiquiti UniFi, Cambium, Extreme आणि Fortinet वर तयार केलेल्या नेटवर्कवर चालते. तुम्ही प्रति SSID किंवा VLAN नुसार Shield कडे तुमचे नेटवर्क देऊ करत असलेले DNS सर्व्हर पॉइंट करता. Shield कोणत्याही WiFi वर स्वतंत्रपणे किंवा Purple Access सोबत चालते. Purple 90 देशांमधील 80,000 पेक्षा जास्त ठिकाणी चालते.

### Cloudflare Gateway च्या तुलनेत Shield चे मूल्य कसे ठरवले जाते?

Gateway ची किंमत Cloudflare च्या Zero Trust प्लॅनमध्ये प्रति सीट ठरवली जाते, जी गणल्या गेलेल्या आणि व्यवस्थापित कर्मचाऱ्यांसाठी योग्य आहे. Shield चे दर तुमच्या साइट्स, नेटवर्क्स, युजर्स आणि प्लॅनवर कोट केले जातात, सोबत 30 दिवसांची मोफत ट्रायल दिली जाते. याचे कोणतेही सार्वजनिक दर नाहीत; [Shield कडून प्राइसिंग पेज](product:shield/pricing) वर ट्रायल आणि खरेदी करण्याचे दोन मार्ग नमूद केले आहेत. मुख्य खर्चासोबतच रचनेचीही तुलना करा. Gateway च्या आयडेंटिटी आणि HTTP नियंत्रणांमध्ये WARP रोलआउट आणि प्रमाणपत्र व्यवस्थापनाचाही प्रयत्न समाविष्ट असतो.

### मी एकाच ठिकाणी Cloudflare Gateway आणि Shield दोन्ही चालवू शकतो का?

होय. ते वेगवेगळ्या पॉइंट्सवर कार्य करतात. Shield त्या ठिकाणच्या नेटवर्कवरील प्रत्येक डिव्हाइससाठी DNS फिल्टर करते. WARP क्लायंट चालवणारा लॅपटॉप त्याचे DNS आणि प्रॉक्सी केलेला ट्रॅफिक थेट Gateway कडे पाठवतो, त्यामुळे तो Gateway पॉलिसीचे अनुसरण करतो. Shield ला प्रत्येक गेस्ट, स्टाफ आणि मल्टी-टेनंट नेटवर्कवर ठेवा. अशा प्रकारे, अव्यवस्थापित डिव्हाइसेस कधीही फिल्टरशिवाय राहत नाहीत, तर WARP लॅपटॉप त्यांची डिव्हाइस पॉलिसी कायम ठेवतात.

### Cloudflare Gateway वरून Shield वर जाण्यासाठी किती प्रयत्न करावे लागतात?

हा प्रयत्न पॉलिसी मॅप करण्यात आहे, हार्डवेअर बदलण्यात नाही. तुम्ही Gateway च्या श्रेणी, कस्टम ब्लॉक लिस्ट आणि अलाऊ लिस्ट कॉपी करता. त्यानंतर तुम्ही प्रत्येक DNS लोकेशनला Shield वेन्यू, SSIDs आणि VLANs सह मॅप करता. पुढे, तुम्ही तुमचा DHCP देणारा DNS सर्व्हर बदलता. कट ओव्हर करण्यापूर्वी प्रथम एका ठिकाणी एका SSID वर पायलट करा आणि निकालांची तुलना करा. तुम्ही क्लायंट निवृत्त करेपर्यंत WARP चालवणारी डिव्हाइसेस Gateway वरच राहतात.

### Shield हे वेन्यू नेटवर्कवर GDPR आणि PCI-DSS मध्ये मदत करते का?

होय, अनेक नियंत्रणांपैकी एक नियंत्रण म्हणून. Shield प्रति VLAN स्वतंत्र पॉलिसी लागू करते, त्यामुळे PCI-DSS स्कोपमधील पेमेंट VLAN गेस्ट WiFi पेक्षा अधिक कडक लिस्ट चालवू शकते. कोणतेही कनेक्शन उघडण्यापूर्वी हे फिशिंग आणि मालवेअर डोमेन ब्लॉक करते. Purple हे ISO 27001 आणि Cyber Essentials प्रमाणित आहे, आणि GDPR चे पालन करते. तरीही तुम्हाला सेगमेंटेशन, स्टाफ नेटवर्कवर IEEE 802.1X आणि जिथे डिव्हाइसेस सपोर्ट करतात तिथे WPA3 ची गरज असते.

### व्हिजिटर्सना गेस्ट WiFi वर Shield असल्याचे लक्षात येईल का?

बहुतेक नाही. डिव्हाइसवर काहीही इन्स्टॉल केलेले नसते आणि साइन इन करताना काहीही बदलत नाही. ब्लॉक केलेले डोमेन लोड होण्यात अपयशी ठरते आणि परवानगी दिलेल्या साइट्स नेहमीप्रमाणे कार्य करतात. ॲड ब्लॉकिंग चालू असताना, पेजेसवर कमी डेटा असतो. Purple 44% पर्यंत कमी डेटा आणि 62% पर्यंत कमी DNS क्वेरी मोजते. एका व्यस्त गेस्ट नेटवर्कवर, या हेडरूमचा फायदा लिंक शेअर करणाऱ्या प्रत्येक व्हिजिटरला होतो.

### Cloudflare चे सार्वजनिक फॅमिली रिझॉल्व्हर Shield सारखेच काम करते का?

नाही. Cloudflare चे 1.1.1.1 for Families रिझॉल्व्हर ते पॉइंट करणाऱ्या कोणालाही निश्चित मालवेअर आणि अश्लील सामग्री ब्लॉक करण्याचे नियम लागू करते. यामध्ये प्रति-स्थळ (per-venue) धोरण नाही आणि कोणतेही प्रति-SSID किंवा VLAN नियम नाहीत. यामध्ये कोणत्याही कस्टम अलाऊ लिस्ट (allow lists) नाहीत आणि तुमच्या इस्टेटसाठी कोणतेही रिपोर्टिंग नाही. एका स्थळाला अतिथी, कर्मचारी आणि भाडेकरू नेटवर्कसाठी वेगवेगळ्या नियमांची आवश्यकता असते. तसेच काय ब्लॉक केले गेले याचा पुरावा देखील आवश्यक असतो, जो Shield चे डॅशबोर्ड प्रदान करतो.
Key terms
- प्रोटेक्टिव्ह DNS
- एक रिकर्सिव्ह DNS रिझॉल्व्हर जे दुर्भावनापूर्ण किंवा धोरणाबाहेरील म्हणून वर्गीकृत केलेल्या डोमेन्सच्या क्वेरीजची उत्तरे देण्यास नकार देते, ज्यामुळे क्लायंटला कधीही IP अॅड्रेस मिळत नाही. UK NCSC याच तत्त्वावर सार्वजनिक क्षेत्रासाठी Protective DNS सेवा चालवते. Gateway आणि Shield हे दोन्ही या स्तरावर कार्य करतात. हे कोणत्याही सेशन सुरू होण्यापूर्वी कार्य करते, म्हणूनच फायरवॉलला एन्क्रिप्टेड ट्रॅफिकवर न दिसणारे धोके हे पकडू शकते.
- HTTPS वरील DNS (DoH)
- IETF RFC 8484, जे HTTPS मध्ये DNS क्वेरीज आणि उत्तरे वाहून नेते, त्यांना एन्क्रिप्ट करते आणि रिझॉल्व्हरला क्लायंटच्या सोर्स IP ऐवजी एका युनिक DoH होस्टनेमद्वारे क्लायंट ओळखण्याची अनुमती देते. Gateway मधील एकाच सार्वजनिक IP च्या मागे अनेक VLANs चे विभाजन करण्यासाठी प्रत्येक VLAN ला वेगवेगळ्या DoH होस्टनेमवर पाठवणाऱ्या स्थानिक फॉरवर्डर्सची आवश्यकता असते, ज्यामुळे रूटिंगचे काम वाढते जे Shield टाळते.
- WARP क्लायंट
- Cloudflare चे डिव्हाइस एजंट जे DoH द्वारे DNS पाठवते आणि नेटवर्क तसेच HTTP ट्रॅफिक Cloudflare Gateway कडे प्रॉक्सी करते, आणि आयडेंटिटी प्रोव्हायडरद्वारे नोंदणी केलेल्या वापरकर्त्याशी ट्रॅफिक जोडते. Gateway चे आयडेंटिटी नियम, नेटवर्क धोरणे आणि HTTP तपासणी हे सर्व WARP वर अवलंबून असतात. तुम्ही कर्मचाऱ्याच्या लॅपटॉपची नोंदणी करू शकता, परंतु हॉटेलच्या लॉबीतील पाहुण्याच्या फोनची नाही.
- क्लाउडफ्लेअर वन (Cloudflare One)
- Cloudflare चे Zero Trust प्लॅटफॉर्म, जे अॅक्सेस कंट्रोल, Gateway फिल्टरिंग आणि डिव्हाइस पोश्चर चेक्स एकाच कन्सोलमध्ये एकत्र करते, ज्याचे परवाने प्लॅन टियर्स अंतर्गत प्रति सीट दिले जातात. त्याची व्याप्ती मर्यादित कर्मचाऱ्यांचे व्यवस्थापन करणाऱ्या केंद्रीय सुरक्षा टीमसाठी योग्य आहे, परंतु पाहुण्यांचे धोरण बदलणाऱ्या व्हेन्यू मॅनेजरसाठी कन्सोलचा भार वाढवते.
- DNS स्थान
- सोर्स IPv4 अॅड्रेस, डेडिकेटेड IPv6 अॅड्रेस किंवा DoH होस्टनेमद्वारे जुळणारा एक Gateway ऑब्जेक्ट, ज्यावर डिव्हाइसवर क्लायंट नसतानाही DNS धोरणे लागू होतात. हे एकमेव Gateway नियंत्रण आहे जे नोंदणी नसलेल्या अतिथी डिव्हाइसेसपर्यंत पोहोचते, आणि ते डोमेन्स कव्हर करते, आयडेंटिटी नाही. डायनॅमिक पब्लिक IPs मुळे हा मेळ तुटतो.
- SSID
- IEEE 802.11 मध्ये परिभाषित केलेला Service Set Identifier, हे नेटवर्क नाव जे अॅक्सेस पॉइंट ब्रॉडकास्ट करतो आणि डिव्हाइस कनेक्ट होताना निवडते. Shield प्रत्येक SSID ला थेट फिल्टरिंग धोरण जोडते, ज्यामुळे अतिथी, कर्मचारी आणि भाडेकरूंच्या नेटवर्क्सवर एकाच डॅशबोर्डवरून वेगवेगळे नियम लागू केले जाऊ शकतात.
- VLAN
- IEEE 802.1Q द्वारे निर्दिष्ट केलेले व्हर्च्युअल LAN, जे शेअर केलेल्या स्विचेस आणि ॲक्सेस पॉइंट्सवर तार्किकदृष्ट्या स्वतंत्र नेटवर्क तयार करण्यासाठी इथरनेट फ्रेम टॅग करते. एखाद्या ठिकाणाचे पाहुणे, कर्मचारी आणि पेमेंट VLANs अनेकदा एकाच कनेक्शनद्वारे जोडलेले असतात. Purple Shield प्रत्येक VLAN साठी धोरण सेट करते; Gateway त्यांना एकच स्थान म्हणून पाहते.
- TLS inspection
- प्रॉक्सीद्वारे Transport Layer Security सत्रांचे डिक्रिप्शन, ज्यासाठी डिव्हाइसच्या प्रमाणपत्र स्टोअरमध्ये प्रॉक्सीच्या रूट प्रमाणावर विश्वास असणे आवश्यक आहे. Gateway HTTP तपासणीसाठी प्रत्येक डिव्हाइसवर Cloudflare रूट प्रमाणपत्र असणे आवश्यक आहे. तुम्ही ते व्यवस्थापित लॅपटॉपवर पुश करू शकता, भेट देणाऱ्याच्या हँडसेटवर नाही.
- DHCP
- डायनॅमिक होस्ट कॉन्फिगरेशन प्रोटोकॉल, IETF RFC 2131, जो प्रत्येक जोडल्या जाणाऱ्या डिव्हाइसला वापरण्यासाठी IP पत्ता आणि DNS सर्व्हरसह नेटवर्क सेटिंग्ज नियुक्त करतो. Shield हे DHCP कडून DNS स्वीकारणाऱ्या प्रत्येक डिव्हाइसला लागू होते. मायग्रेशन आणि रोलबॅक दोन्ही DHCP द्वारे प्रत्येक VLAN साठी दिले जाणारे DNS सर्व्हर बदलून कार्य करतात.
- PCI DSS
- PCI सिक्युरिटी स्टँडर्ड्स कौन्सिलचे Payment Card Industry Data Security Standard, इन-स्कोप सिस्टमच्या सेगमेंटेशनसह कार्डधारक डेटा स्टोअर, प्रक्रिया किंवा ट्रान्समिट करणाऱ्या नेटवर्कसाठी आवश्यकता सेट करते. PCI DSS च्या व्याप्तीमधील पेमेंट VLAN ला सर्वात कडक फिल्टरिंग सूचीची आवश्यकता असते, जी Shield सेगमेंटेशनसह प्रत्येक VLAN वर लागू करू शकते.
- IEEE 802.1X
- पोर्ट आधारित नेटवर्क ॲक्सेस कंट्रोलसाठी IEEE मानक, जे नेटवर्क ॲक्सेस देण्यापूर्वी RADIUS सर्व्हरवर EAP द्वारे प्रत्येक डिव्हाइस किंवा वापरकर्त्याचे ऑथेंटिकेशन करते. Shield हे अनेक नियंत्रणांपैकी एक आहे. जिथे डिव्हाइसेस समर्थन देतात तिथे कर्मचारी नेटवर्कला अद्याप 802.1X ऑथेंटिकेशन आणि WPA3 ची गरज असते.
Worked examples
एका व्हेन्यूमध्ये एकाच इंटरनेट कनेक्शनच्या मागे एक अतिथी SSID, एक कर्मचारी SSID आणि PCI DSS च्या कक्षेत असलेले पेमेंट VLAN चालवले जाते. प्रत्येकासाठी वेगवेगळ्या फिल्टरिंग धोरणाची आवश्यकता आहे. DNS फिल्टरिंग कसे सेट केले जावे?
Gateway हे IPv4 लोकेशन त्याच्या सार्वजनिक सोर्स अॅड्रेसवरून ओळखते, त्यामुळे एकाच अॅड्रेसवरून बाहेर पडणारी तीन नेटवर्क्स ही एकाच लोकेशनसारखी दिसतात. त्यांना वेगळे करण्यासाठी स्वतंत्र इग्रेस आयपी किंवा प्रत्येक VLAN ला वेगवेगळ्या DoH होस्टनेमवर पाठवणारे स्थानिक फॉरवर्डर्स लागतील. Shield हे एकाच डॅशबोर्डमध्ये थेट SSID आणि VLAN सोबत धोरण जोडते. अतिथी नेटवर्क अश्लील सामग्री आणि जाहिराती ब्लॉक करते, कर्मचारी WiFi प्रशिक्षणासाठी स्ट्रीमिंगची अनुमती देते आणि पेमेंट VLAN सर्वात कठोर सूची लागू करते. एक लाइटवेट रिले या विभागलेल्या VLANs कडून लुकअप्स फॉरवर्ड करतो, त्यामुळे प्रत्येकाचे स्वतःचे धोरण कायम राहते.
एखादी संस्था व्हेन्यू नेटवर्क्स Gateway लोकेशन पॉलिसीजने फिल्टर करते आणि कर्मचाऱ्यांचे काही लॅपटॉप्स WARP चालवतात. कोणताही व्यत्यय न आणता Shield वर कसे स्थलांतरित व्हावे?
प्रत्येक Gateway DNS लोकेशन, त्याची नेटवर्क्स, कॅटेगरी, ब्लॉक लिस्ट आणि अलाव्ह लिस्ट यांची यादी तयार करा. प्रत्येक लोकेशन एका Shield व्हेन्यूशी मॅप करा, नंतर Gateway ज्यांना वेगळे करू शकत नव्हते त्या SSIDs आणि VLANs मध्ये त्याचे विभाजन करा. अलाव्ह लिस्ट जशाच्या तशा कॉपी करून Shield मध्ये प्रत्येक धोरण पुन्हा तयार करा. एका व्हेन्यूवरील एका अतिथी SSID वरील DHCP DNS सर्व्हर बदलून, गर्दीच्या दिवसासह ठरावीक कालावधीतील ब्लॉक केलेली डोमेन्स आणि तक्रारींची तुलना करून चाचणी घ्या, त्यानंतर एकामागून एक व्हेन्यू स्थलांतरित करा. जोपर्यंत क्लायंट बंद होत नाही तोपर्यंत WARP लॅपटॉप्स Gateway चे धोरण कायम ठेवतील. आउटबाउंड DNS रिडायरेक्ट करणारे फायरवॉल तपासा. रोलबॅक करणे म्हणजे DHCP ला पुन्हा मागील DNS सेटिंग्जवर निर्देशित करणे.
Frequently asked questions
Purple Shield हा गेस्ट WiFi साठी Cloudflare Gateway पर्याय आहे का?
होय. Shield कोणत्याही क्लायंटशिवाय गेस्ट SSID वरील प्रत्येक डिव्हाइससाठी DNS फिल्टर करते. हे त्या फोन आणि लॅपटॉपचा समावेश करते ज्यांच्यापर्यंत Gateway चे WARP-आधारित नियंत्रणे पोहोचू शकत नाहीत. तुम्ही एकाच डॅशबोर्डमध्ये प्रत्येक SSID, VLAN आणि व्हॅन्यूसाठी धोरण सेट करता. Whitbread आणि AGS Airports आज व्हॅन्यू नेटवर्कवर Shield चालवतात. तुम्ही आता पाहुण्यांसाठी Gateway लोकेशन धोरणे वापरत असल्यास, Shield त्यांना प्रत्येक नेटवर्कच्या अचूकतेने बदलते. हे ॲड ब्लॉकिंग देखील जोडते जे डेटा 44% पर्यंत कमी करते.
Shield माझ्याकडे आधीपासून असलेल्या ॲक्सेस पॉइंट्स आणि फायरवॉलसोबत काम करते का?
होय. Shield हे हार्डवेअर-स्वतंत्र आहे आणि त्याला नवीन उपकरणाची आवश्यकता नाही. हे Cisco Meraki, HPE Aruba, Ruckus, Juniper Mist, Ubiquiti UniFi, Cambium, Extreme आणि Fortinet वर तयार केलेल्या नेटवर्कवर चालते. तुम्ही तुमच्या नेटवर्कद्वारे दिले जाणारे DNS सर्व्हर Shield कडे, प्रति SSID किंवा VLAN निर्देशित करता. Shield कोणत्याही WiFi वर स्वतंत्रपणे किंवा Purple Access सोबत चालते. Purple 90 देशांमधील 80,000+ पेक्षा जास्त ठिकाणी चालते.
Cloudflare Gateway च्या तुलनेत Shield ची किंमत कशी ठरवली जाते?
Gateway ची किंमत Cloudflare च्या Zero Trust प्लॅनमध्ये प्रति सीट्स ठरवली जाते, जी मोजलेल्या, व्यवस्थापित कर्मचाऱ्यांसाठी योग्य आहे. Shield ची किंमत तुमच्या साइट्स, नेटवर्क, वापरकर्ते आणि प्लॅनवर कोट केली जाते, 30 दिवसांच्या मोफत चाचणीसह. कोणतीही प्रकाशित किंमत नाही; [Shield किंमत पृष्ठ](product:shield/pricing) चाचणी आणि खरेदी करण्याचे दोन मार्ग निर्धारित करते. मूळ किमतीसोबतच संरचनेचीही तुलना करा. Gateway ची ओळख आणि HTTP नियंत्रणांमध्ये WARP रोलआउट आणि प्रमाणपत्र व्यवस्थापनाचा प्रयत्न देखील समाविष्ट आहे.
मी एकाच वेन्यूवर Cloudflare Gateway आणि Shield चालवू शकतो का?
होय. ते वेगवेगळ्या ठिकाणी कार्य करतात. Shield वेन्यूच्या नेटवर्कवरील प्रत्येक डिव्हाइससाठी DNS फिल्टर करते. WARP क्लायंट चालवणारा लॅपटॉप त्याचा DNS आणि प्रॉक्सि केलेला ट्रॅफिक थेट Gateway कडे पाठवतो, त्यामुळे ते त्याऐवजी Gateway पॉलिसीचे पालन करते. प्रत्येक अतिथी, कर्मचारी आणि मल्टी-टेनंट नेटवर्कवर Shield सक्रिय ठेवा. अशा प्रकारे, अनमॅनेज्ड डिव्हाइसेस कधीही फिल्टरशिवाय राहत नाहीत, तर WARP लॅपटॉप त्यांची डिव्हाइस पॉलिसी कायम ठेवतात.
Cloudflare Gateway वरून Shield वर जाण्यासाठी किती प्रयत्न करावे लागतात?
कोणत्याही हार्डवेअर बदलाशिवाय, पॉलिसी मॅप करण्यातच मुख्य प्रयत्न असतात. तुम्ही Gateway च्या कॅटेगरी, कस्टम ब्लॉक लिस्ट आणि अलाऊ लिस्ट कॉपी करता. नंतर तुम्ही प्रत्येक DNS लोकेशन Shield वेन्यू, SSIDs आणि VLANs सह मॅप करता. पुढे, तुमचा DHCP देणारा DNS सर्व्हर तुम्ही बदलता. पूर्णपणे स्थलांतर करण्यापूर्वी एका वेन्यूवर एका SSID चा पायलेट प्रयोग करा आणि परिणामांची तुलना करा. तुम्ही क्लायंट निवृत्त करेपर्यंत WARP चालवणारी डिव्हाइसेस Gateway वरच राहतात.
Shield वेन्यू नेटवर्कवर GDPR आणि PCI DSS मध्ये मदत करते का?
होय, अनेक नियंत्रणांपैकी एक नियंत्रण म्हणून. Shield प्रति VLAN स्वतंत्र पॉलिसी लागू करते, त्यामुळे PCI DSS स्कॉपमधील पेमेंट VLAN हे अतिथी WiFi पेक्षा अधिक कडक लिस्ट चालवू शकते. कोणताही कनेक्शन ओपन होण्यापूर्वी हे फिशिंग आणि मालवेअर डोमेन ब्लॉक करते. Purple हे ISO 27001 आणि Cyber Essentials प्रमाणित आहे, आणि GDPR चे पालन करते. तरीही तुम्हाला सेगमेंटेशन, कर्मचारी नेटवर्कवर IEEE 802.1X आणि डिव्हाइसेस सपोर्ट करतात तिथे WPA3 ची आवश्यकता असते.
अभ्यागतांना अतिथी WiFi वर Shield जाणवेल का?
बहुतेक नाही. डिव्हाइसवर काहीही इंस्टॉल केले जात नाही आणि साइन-इन करताना काहीही बदलत नाही. ब्लॉक केलेले डोमेन लोड होण्यात अपयशी ठरते आणि अनुमती दिलेल्या साइट्स सामान्यपणे कार्य करतात. ॲड ब्लॉकिंग सुरू असल्याने, पेजेस कमी डेटा वापरतात. Purple 44% पर्यंत कमी डेटा आणि 62% पर्यंत कमी DNS क्वेरी नोंदवते. व्यस्त अतिथी नेटवर्कवर, या मोकळ्या स्पीडचा फायदा लिंक शेअर करणाऱ्या प्रत्येक अभ्यागताला होतो.
Cloudflare चे पब्लिक फॅमिली रिझॉल्व्हर Shield सारखेच काम करते का?
नाही. Cloudflare चे 1.1.1.1 for Families रिझॉल्व्हर ते वापरणाऱ्या कोणावरही निश्चित मालवेअर आणि ॲडल्ट कंटेंट ब्लॉकिंग लागू करते. यामध्ये प्रति वेन्यू पॉलिसी नाही आणि प्रति SSID किंवा VLAN नियम नाहीत. यामध्ये कोणतीही कस्टम अलाऊ लिस्ट नाही आणि तुमच्या इस्टेटसाठी कोणतेही रिपोर्टिंग नाही. वेन्यूला अतिथी, कर्मचारी आणि टेनंट नेटवर्कसाठी वेगवेगळ्या नियमांची आवश्यकता असते. तसेच काय ब्लॉक केले गेले याचा पुरावा आवश्यक असतो, जो Shield चे डॅशबोर्ड प्रदान करतो.