
Rede de convidados do roteador explicada: Isolamento, riscos e configuração
Saiba o que é uma rede de convidados no roteador, como ela isola os visitantes da sua rede principal e quando filtragens e supervisão adicionais são necessárias.
Published 15 de novembro de 2026
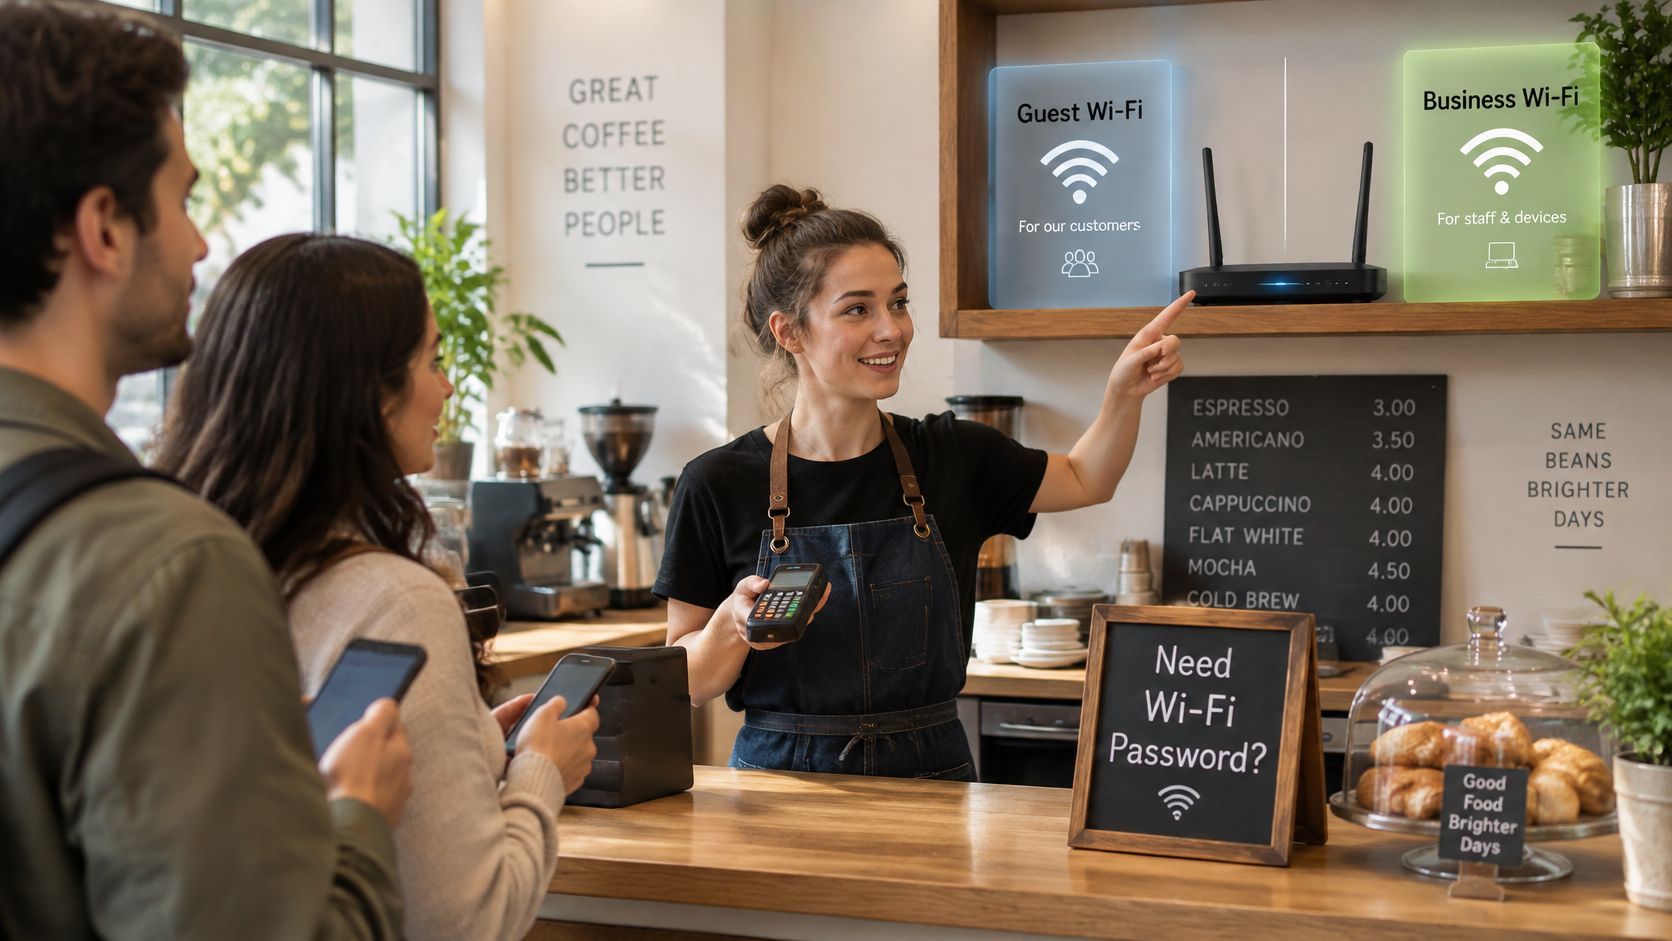
Os clientes continuam pedindo a senha de WiFi do seu café, mas a máquina de cartão e a impressora do escritório usam esse mesmo roteador. Você quer oferecer acesso à internet sem convidar o telefone de cada visitante para a rede corporativa. Uma rede para convidados no roteador pode fornecer esse limite, mas apenas se suas configurações fizerem mais do que apenas transmitir outro nome de WiFi.
Índice
- O que uma rede de convidados de roteador separa da sua rede principal
- Controles de rede de convidados e o que cada um bloqueia
- Como ativar uma rede de convidados no seu roteador
- Exemplos de locais e os trade-offs impostos por cada um
- Como testar o isolamento da sua rede de convidados
- Confirme os controles da sua rede de convidados antes de liberar o acesso
O que uma rede de convidados de roteador separa da sua rede principal
Uma rede de convidados no roteador é uma rede sem fio adicional, geralmente fornecida pelo mesmo roteador, que concede aos visitantes acesso à internet enquanto restringe o acesso à sua rede principal. Na cafeteria, os clientes devem conseguir navegar e enviar mensagens sem alcançar a impressora do escritório, os notebooks da equipe ou as máquinas de cartão.
Pense no cartão-chave de um hotel. Ele abre o quarto do hóspede e áreas comuns autorizadas, mas não os corredores de funcionários ou a sala do cofre. As permissões oferecem a proteção, não a etiqueta no cartão. Da mesma forma, um nome de WiFi diferente, chamado de SSID, não estabelece um limite de segurança por si só.
O acesso público é um modelo de conectividade consolidado: um estudo acadêmico sobre o histórico do WiFi relata aproximadamente 169 milhões de pontos de acesso público de WiFi em todo o mundo em 2018. Para um estabelecimento individual, a questão mais importante não é o tamanho dessa rede. É o fato de que o operador não controla os dispositivos que se conectam a ela.
O notebook de um visitante pode estar bem cuidado, infectado ou configurado para compartilhar arquivos publicamente. Você não deveria ter que descobrir isso antes de permitir que alguém acesse a internet. Com a segmentação de rede, você define o que os visitantes podem acessar, em vez de confiar em todos os dispositivos que eles trazem.
Separar os limites
A rede de convidados precisa abordar relações distintas:
- Visitante para corporativo: os visitantes não devem acessar sistemas confiáveis ou interfaces de administração.
- Visitante para visitante: dispositivos não gerenciados não devem se comunicar com outros visitantes conectados, a menos que haja um motivo legítimo.
O segundo limite exige seu próprio controle. Uma rede pode proteger com sucesso o computador do seu escritório e, ao mesmo tempo, continuar permitindo que os dispositivos dos clientes se comuniquem entre si.
Regra prática: Trate o nome do WiFi para visitantes como uma placa de entrada. Verifique as regras de acesso por trás dele antes de compartilhar a senha.
Controles de rede de convidados e o que cada um bloqueia
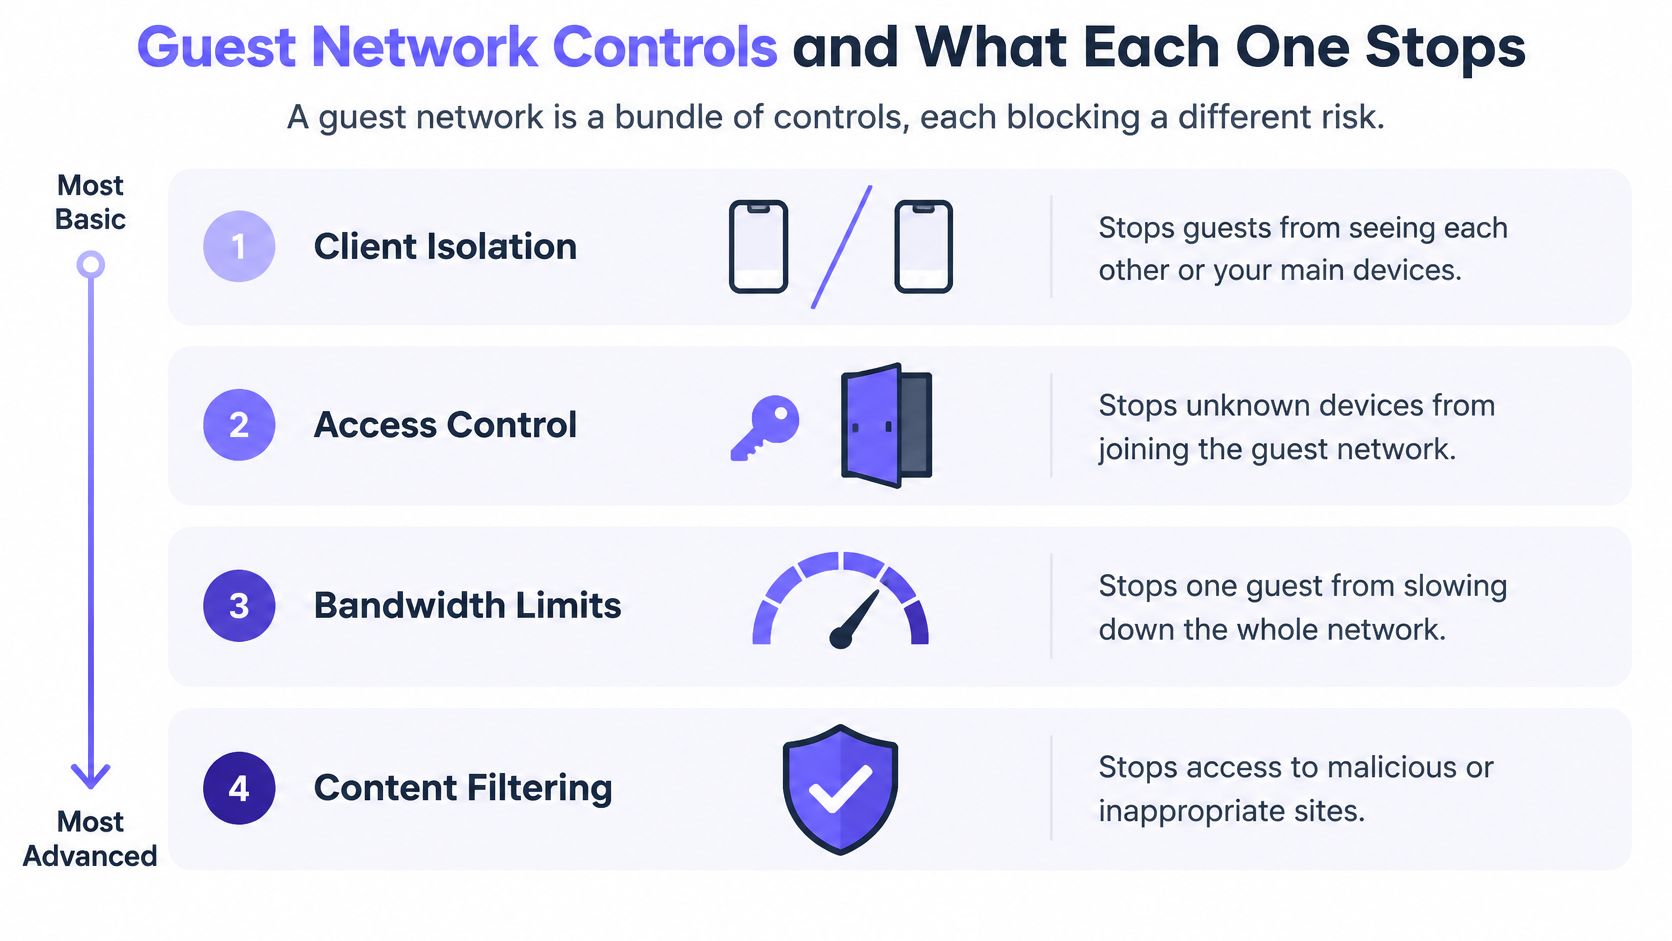
Uma rede de visitantes é um conjunto de controles, cada um bloqueando um risco diferente. Alguns controlam a comunicação local, outros controlam os destinos na internet ou o tempo de conexão permitido.
Use esta comparação para distinguir essas funções.
| Controle | O que bloqueia | O que não bloqueia | Uso típico |
|---|---|---|---|
| Modo visitante com acesso exclusivo à internet | Dispositivos de visitantes acessando a rede principal | Comunicação entre visitantes, malware e phishing | Roteadores domésticos e de pequenos escritórios |
| Isolamento de clientes sem fio | Visitantes vendo ou se comunicando entre si na mesma rede sem fio | Acesso à rede principal sem regras específicas | WiFi público e de alta densidade |
| Isolamento entre pontos de acesso | Visitantes em pontos de acesso diferentes acessando uns aos outros | Acesso à rede principal sem regras específicas | Locais compatíveis com múltiplos pontos de acesso |
| VLAN separada ou caminho físico | Tráfego de visitantes alcançando impressoras, câmeras, interfaces de gerenciamento e sistemas de funcionários quando as regras de acesso o proíbem | Phishing, conexões reversas de malware e conteúdo prejudicial | Hotéis, escolas, hospitais e operadoras multissite |
| DNS de proteção e filtragem de conteúdo | Solicitações a destinos identificados de malware, phishing e categorias bloqueadas | Movimentação lateral entre dispositivos | Locais com responsabilidades de proteção de indivíduos |
| Credenciais com tempo limitado | Acesso contínuo com credenciais de visitante expiradas | Uso indevido durante uma sessão ativa | WiFi pago e de portal cativo |
Limites locais não são proteção de internet
As orientações de segurança de LAN sem fio do NIST's recomendam redes sem fio separadas onde os perfis de segurança forem diferentes, incluindo acesso de convidados versus interno, e afirmam que dispositivos em redes separadas logicamente não devem se conectar a dispositivos em outra rede. Uma VLAN, ou rede local virtual (VLAN), fornece um segmento lógico, mas as regras de firewall e roteamento devem impor seus limites.
O isolamento de clientes aborda um problema diferente: a comunicação entre convidados. O guia de implantação da WiFi Alliance recomenda desativar o encaminhamento entre clientes onde ele não for necessário, tanto no mesmo conjunto de serviços sem fio quanto entre conjuntos de serviços diferentes na rede. Em termos práticos, verifique o isolamento entre pontos de acesso, e não apenas dentro de cada ponto de acesso.
O recurso visual agrupa os controles por finalidade. Lembre-se de que a separação entre a rede de visitantes e a rede principal e o isolamento entre visitantes ainda precisam de verificação independente.
O que a filtragem acrescenta
O isolamento não impedirá que um laptop infectado entre em contato com um servidor de internet controlado por invasores. O DNS protetivo verifica os nomes de domínio solicitados em relação à política antes de permitir sua resolução. A filtragem de conteúdo adiciona regras para categorias que o local não deseja disponibilizar.
Nenhum deles garante que todos os destinos prejudiciais serão identificados. Eles também não substituem as restrições de acesso local.
A filtragem controla os destinos. O isolamento controla os vizinhos de rede. Nenhum substitui o outro.
Imagine que um aluno se conecte à rede para visitantes de uma escola com o isolamento ativado, mas sem filtragem de proteção. O tablet dele não conseguirá se comunicar com dispositivos próximos, mas ainda poderá acessar um site de phishing. Por outro lado, um tablet com filtragem em uma rede local irrestrita ainda poderá alcançar um compartilhamento de arquivos exposto.
Os limites de largura de banda têm uma finalidade totalmente diferente: gerenciar a capacidade compartilhada. Eles não são um controle contra malware.
Como ativar uma rede de convidados no seu roteador
Faça alterações a partir de um dispositivo confiável conectado à rede principal. Mantenha o manual do roteador à mão, pois os fabricantes usam nomes diferentes para configurações semelhantes.
Configurar o acesso e a separação
Abra a interface de administração. Utilize o endereço de gateway indicado nas configurações de rede do seu dispositivo ou na etiqueta e na documentação do roteador. Faça login com a senha de administrador, não com a senha do WiFi. Você deverá acessar o painel de configurações do roteador.
Ative o WiFi para visitantes. Procure nas seções de rede sem fio, acesso de visitantes ou configurações avançadas. Certifique-se de estar criando uma rede para visitantes em vez de adicionar outro SSID à rede já existente.
Defina credenciais distintas. Escolha um nome reconhecível para a rede de visitantes e uma senha exclusiva usando segurança WPA3 ou WPA2, conforme o suporte do dispositivo. Não reutilize a senha da rede de funcionários.
Ative o isolamento entre dispositivos. Procure por isolamento de clientes, isolamento de AP ou isolamento sem fio. Verifique a descrição com atenção: uma opção pode abranger apenas clientes conectados ao mesmo ponto de acesso.
Desative o acesso local. Desative as permissões que possibilitam aos visitantes acessar a rede local ou a intranet. Caso haja controles de largura de banda disponíveis, reserve capacidade suficiente para as operações comerciais.
Salve e verifique. Conecte um telefone de teste ao SSID de visitantes e confirme o acesso normal à internet. Caso o roteador utilize intervalos de endereços separados, verifique se o telefone recebe um endereço da faixa destinada a visitantes. Trata-se de uma verificação inicial de configuração, não de uma comprovação de isolamento.
Verifique os limites do hardware
Um roteador que oferece outro nome de WiFi sem uma separação aplicável não é suficiente para essa função. Para instalações maiores, use um roteador, firewall e pontos de acesso compatíveis com as VLANs e regras de acesso necessárias. Um ponto de acesso que divulga suporte a VLAN não consegue fornecer um limite completo por conta própria.
Verifique também o modo de operação. Equipamentos usados como ponto de acesso atrás de outro roteador podem tratar o tráfego de visitantes de forma diferente de equipamentos que realizam o roteamento.
Para um passo a passo visual da configuração, acompanhe o vídeo juntamente com a documentação do seu próprio roteador.
Exemplos de locais e os trade-offs que cada um impõe
O bar do lobby de um hotel precisa de uma integração simples, sem permitir que os dispositivos de estranhos interajam entre si. Uma política inicial sensata combina isolamento estrito de dispositivos, filtragem segura para famílias e vouchers com expiração para hóspedes. A transmissão de tela nos quartos exige uma solução mais seletiva do que permitir que qualquer hóspede descubra todas as televisões.
As orientações para redes sem fio corporativas da CISA's recomendam separar a rede sem fio de convidados das redes organizacionais. A aplicação desse princípio não significa que todo local deva usar permissões idênticas. Uma sala de aula, uma área de espera e uma sala de conferências têm necessidades legítimas de comunicação diferentes.
Adequar as permissões à atividade
Em uma escola, mantenha as redes de funcionários, alunos e visitantes separadas. Aplique a política de filtragem apropriada a cada uma, permitindo o espelhamento de tela em sala de aula apenas entre dispositivos e telas homologados. Não resolva problemas de detecção de dispositivos liberando o acesso à rede dos funcionários.
Na área de espera de um hospital, os tablets dos pacientes precisam de acesso à internet, não a equipamentos clínicos. O isolamento rigoroso entre dispositivos e a separação firme de redes clínicas e de dispositivos médicos devem ser priorizados em relação ao compartilhamento local por conveniência.
| Local | Isolamento e separação | Filtragem | Exceções e limites |
|---|---|---|---|
| Bar do lobby do hotel | Isolamento rigoroso entre dispositivos (peer isolation) | Filtragem segura para a família | Vouchers com limite de tempo para hóspedes |
| Escola | Redes separadas para funcionários, alunos e visitantes | Filtragem em todos os dispositivos conectados | Exceções controladas de transmissão (casting) em sala de aula |
| Área de espera hospitalar | Isolamento rigoroso entre dispositivos; redes separadas para uso clínico e dispositivos médicos | Filtragem de ameaças e conteúdo | Tablets de pacientes nunca acessam sistemas clínicos |
| Centro de conferências ou evento em campus | Colaboração controlada entre participantes | Filtragem de ameaças e categorias adequadas ao evento | Credenciais com expiração; monitoramento de concentração de largura de banda |
| Escritório corporativo com visitantes | VLAN de visitantes sem rota para impressoras; rede separada para telas inteligentes | Filtragem de ameaças e política de conteúdo para visitantes | Documente exceções antes de habilitá-las |
O organizador de uma conferência pode precisar que os participantes colaborem localmente. Forneça a essa atividade um segmento restrito de colaboração em vez de flexibilizar toda a rede pública. Em um escritório corporativo, ofereça um serviço de apresentações controlado em vez de conceder aos visitantes amplo acesso a telas e impressoras corporativas.
O mesmo princípio se aplica em casa. O guia da Global para alugar um quarto vago fornece um contexto útil de hospedagem; o acesso à rede deve, da mesma forma, distinguir as necessidades do hóspede do acesso aos dispositivos da residência.
Avalie o que configurações mais rigorosas podem interromper
O isolamento de clientes e portais cativos podem interferir na impressão sem fio, em dispositivos de acessibilidade, transmissões de tela (casting) e telas inteligentes. Antes de alterar uma política de visitantes WiFi, estabeleça parâmetros de referência e compare:
- Integração: falhas de conexão, dificuldades com o portal e atritos na autenticação.
- Uso legítimo: destinos bloqueados incorretamente e serviços locais indisponíveis.
- Suporte e capacidade: chamados no suporte técnico e convidados consumindo largura de banda desproporcional.
Defina permissões com base nas atividades reais do local, e não apenas porque outra unidade utiliza o mesmo roteador.
Como testar o isolamento da sua rede de convidados
Trate o WiFi para visitantes como uma rede não confiável que exige verificação contínua. Uma tela de configurações descreve o comportamento pretendido; os testes mostram o que um dispositivo visitante realmente consegue fazer.
As orientações de segmentação de redes de convidados da CISA exigem VLANs distintas ou caminhos fisicamente separados do tráfego corporativo, com telemetria identificada para apoiar a triagem de incidentes. Inclua o firewall upstream e os switches em suas verificações, em vez de testar apenas as configurações sem fio.
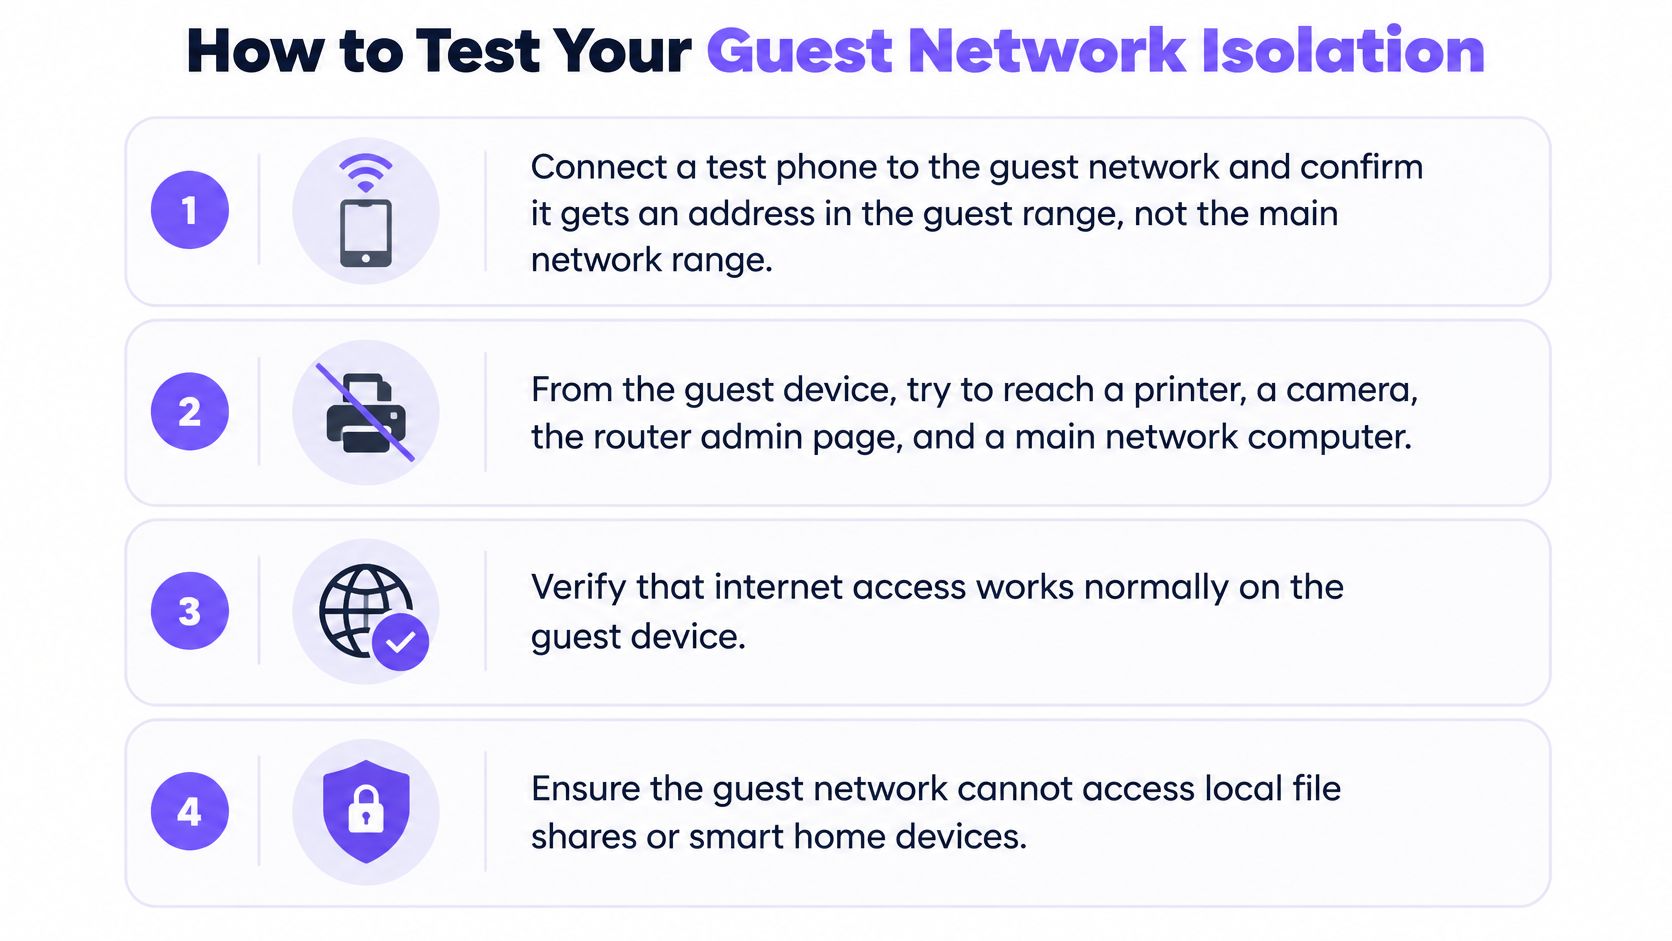
Use o checklist visual como ponto de partida e, em seguida, conclua os testes detalhados abaixo.
Execute as verificações a partir de um dispositivo de convidado
Confirme o endereçamento e o acesso à internet. Conecte-se à rede de convidados SSID e inspecione os detalhes de rede atribuídos. O resultado esperado é o segmento de convidados configurado com acesso funcional à internet. Desative os dados móveis para evitar que mascarem uma falha na conexão WiFi.
Teste destinos protegidos. Tente conexões autorizadas a uma impressora, câmera, página de administração de roteador e servidor de equipe usando seus endereços registrados. Cada tentativa deve falhar, a menos que exista uma exceção explícita. Teste o serviço real, e não apenas se um dispositivo responde ao ping.
Repita com IPv6. Onde o IPv6 estiver disponível, repita as verificações de destinos protegidos por meio dele. O resultado esperado é a mesma política de acesso do IPv4, sem nenhuma rota alternativa para sistemas internos.
Verifique pares de convidados. Use outro dispositivo de teste com um serviço reconhecidamente funcional e tente acessá-lo a partir do dispositivo de convidado. Com o isolamento de pares exigido, o acesso deve falhar tanto no mesmo ponto de acesso quanto entre pontos de acesso diferentes.
Verifique a imposição de DNS. Confirme se as consultas usam o serviço de filtragem pretendido e acesse sua página inofensiva de teste de categoria. O resultado esperado é a resposta de bloqueio configurada e um log de política correspondente. Considere o DNS sobre HTTPS, que pode contornar um resolvedor de rede se o seu modelo de imposição permitir.
Inspecione a descoberta de dispositivos. Verifique a descoberta de impressoras e de transmissão (casting). Dispositivos não aprovados não devem aparecer; serviços aprovados devem permanecer disponíveis apenas para os usuários pretendidos.
Repita os testes após alterações. Repita após atualizações de firmware, adições de nós mesh, substituições de pontos de acesso ou alterações de roteamento. As permissões esperadas devem permanecer inalteradas.
Registre evidências, não suposições
Utilize apenas dispositivos e sistemas que você tem autorização para testar. Uma falha de conexão não é conclusiva se o destino estava offline; portanto, confirme primeiro se os serviços de teste funcionam a partir de uma rede autorizada.
Registre o resultado esperado, o resultado real, a data e o responsável. Um teste reproduzível é mais útil do que uma captura de tela mostrando o modo de visitantes ativado.
Identifique claramente os registros da rede de visitantes e investigue conexões bem-sucedidas inesperadas antes de reabrir o acesso.
Confirme os controles da sua rede de convidados antes de liberar o acesso
Antes de divulgar a senha ou habilitar o portal, tome decisões nesta ordem. Comece com os limites que protegem as operações da empresa e, em seguida, adicione controles para as atividades online dos visitantes e para o ciclo de vida do acesso.
Aprove a política em sequência
Confirme a separação em relação aos sistemas confiáveis. Garanta que os convidados não consigam acessar sistemas corporativos, impressoras, câmeras ou interfaces de gerenciamento. Inclua a rede cabeada e o roteamento upstream, não apenas os clientes wireless.
Habilite o isolamento de clientes, a menos que um serviço necessite de exceção. Documente o destino, os usuários autorizados e o serviço envolvido. Uma exceção para uma tela de apresentação não deve se tornar um acesso local irrestrito.
Adicione DNS de proteção e filtragem de conteúdo adequada. Quando os visitantes incluírem crianças, pacientes ou outros grupos que necessitem de proteção, defina categorias criteriosamente. Designe um responsável para revisar destinos legítimos bloqueados.
Defina um ciclo de vida para o acesso. Utilize credenciais com prazo de expiração para estadias pagas, visitantes temporários e eventos. Estabeleça quem as emite e quem gerencia prorrogações.
Execute e retenha os testes. Atribua um responsável para falhas não resolvidas e não considere uma conexão à internet bem-sucedida como aprovação de toda a configuração.
Para dispositivos não gerenciados de visitantes, siga o checklist completo. Em um escritório privado sem acesso público, a separação e o isolamento entre pares continuam sendo as prioridades iniciais; selecione regras de filtragem e credenciais para as pessoas que se conectam.
Defina um responsável para cada rede de convidados
Seu próximo passo é simples: liste cada SSID de convidados e confirme que cada um possui uma política documentada. Inclua sua VLAN ou outro segmento, serviços permitidos, regras de filtragem, processo de credenciais e o responsável pelos testes. Não presuma que redes com nomes idênticos em locais diferentes apliquem as mesmas regras.
Para a etapa de filtragem, o Purple Shield oferece DNS protetivo com políticas por SSID e VLAN, sem a necessidade de hardware ou agentes em dispositivos de visitantes e BYOD. Ao solicitar uma avaliação, nossos especialistas mapeiam suas redes, locais e usuários, fornecendo uma política para cada SSID gerenciado.
Uma rede de visitantes bem gerenciada permite que eles acessem a internet sem expor serviços internos. A equipe consegue explicar as exceções necessárias, identificar a política aplicada a cada rede e apresentar um registro de teste atualizado.
Adicione DNS protetivo e filtragem de conteúdo aos controles de isolamento de que sua rede para visitantes já precisa. Acesse Purple Shield para solicitar uma avaliação e conte com nossos especialistas para mapear suas redes, locais e usuários em uma política para cada SSID.