
Secure Web Gateway vs Proteção DNS: qual usar
Compare gateways de web seguros com proteções no nível de DNS para WiFi público e de visitantes. Conheça recursos, trade-offs de desempenho e onde cada um se encaixa na sua stack.
Published 19 de outubro de 2026
Se um visitante se conecta ao seu WiFi com um notebook comprometido, o que impede a comunicação com o servidor de comando dele e o que você pode provar depois? Essa pergunta, e não uma lista de recursos, deve decidir se você precisa de um secure web gateway, proteção na camada de DNS ou ambos.
Índice
- Por que a camada de proteção web correta é importante
- O que um Secure Web Gateway realmente faz
- Como funciona a proteção em nível de DNS
- Comparando recursos e desempenho
- Onde cada abordagem se encaixa na sua arquitetura
- Como escolher a abordagem correta
- Testando e verificando sua proteção
Por Que a Camada Correta de Proteção Web Importa
Um convidado faz check-in em um hotel, abre um laptop e se conecta ao SSID. O dispositivo parece comum. Ele se autentica, recebe um endereço e começa a resolver domínios, um dos quais pertence a um serviço de comando e controle que o malware nele contido tenta acessar há dias.
Nesse momento, você não controla o ponto de extremidade. Não é possível verificar se o antivírus está atualizado, enviar um agente ou instalar um certificado para inspeção TLS. Você precisa atuar por meio do caminho da rede, e a camada onde aplica a política determina o que você pode interromper e quais evidências terá mais tarde.
A Questão por Trás da Aquisição
Os operadores geralmente perguntam qual produto é melhor. Essa é a abordagem errada. Um secure web gateway e um serviço na camada de DNS aplicam regras em pontos diferentes, enxergam coisas diferentes e falham de maneiras diferentes, portanto, a pergunta útil é qual ponto de aplicação corresponde à sua combinação de dispositivos, aos seus locais e ao seu dever de diligência.
Considere três situações comuns na mesma propriedade. O tablet de um aluno precisa de filtragem de categoria e Safe Search. O telefone de um prestador de serviços precisa de proteção contra phishing sem que ninguém toque no aparelho. O laptop corporativo de um funcionário pode precisar de inspeção completa de uploads para armazenamento não autorizado. Uma única camada raramente lida com as três situações com a mesma eficiência.
Regra prática: Comece pela propriedade do dispositivo. Quanto menos você controlar o endpoint, mais precoce e nativa de rede precisa ser sua aplicação de políticas.
Errar nisso traz consequências visíveis. Implante a inspeção profunda onde não for possível gerenciar certificados e você interromperá o funcionamento de aplicativos ou desviar-se-á do tráfego que pretendia inspecionar. Depender apenas de consultas onde você precisa de visibilidade de payload fará com que perca ameaças contidas em sessões que, de outra forma, seriam permitidas. Qualquer um dos erros deixa uma lacuna que você descobrirá durante um incidente, não durante a aquisição.
A experiência do usuário é igualmente importante. Os convidados julgam sua rede em segundos. Controles que adicionam atrasos perceptíveis, forçam soluções alternativas no Captive Portal ou bloqueiam serviços legítimos sem uma explicação clara geram chamados de suporte e pressão para enfraquecer as políticas. Controles que operam na configuração da conexão tendem a funcionar melhor em ambientes reais.
A escolha também não é binária. Muitos ambientes precisam de uma linha de base ampla que cubra todos os dispositivos, além de uma inspeção mais profunda para a população menor de dispositivos gerenciados onde essa inspeção é técnica e legalmente viável. A defesa em profundidade aqui não é um slogan. É a admissão de que cada camada prova algo diferente, e você deve saber exatamente o que é esse algo antes de assinar o contrato.
O que um Secure Web Gateway realmente faz
Um secure web gateway é mais bem compreendido como um ponto de inspeção e aplicação de políticas para o tráfego web de saída, e não como uma blacklist ampliada. O NIST descreve a função como a proteção do tráfego de saída do usuário por meio de inspeção HTTP e HTTPS, centralizando o controle, a visibilidade e os relatórios entre sedes, filiais, home offices e locais remotos, o que você pode ler no guia do NIST sobre funções de secure web gateway.
Na prática, o tráfego é direcionado ao gateway, seja explicitamente por meio de configurações de proxy, via túnel a partir de uma filial ou por meio de um agente em um dispositivo gerenciado. O gateway avalia a solicitação de acordo com a política, inspeciona o que é retornado e registra a decisão. Se esse modelo de proxy for desconhecido, é útil entender primeiro os conceitos de encaminhamento relacionados, incluindo como funcionam os proxies reversos, antes de comparar as arquiteturas dos fornecedores.
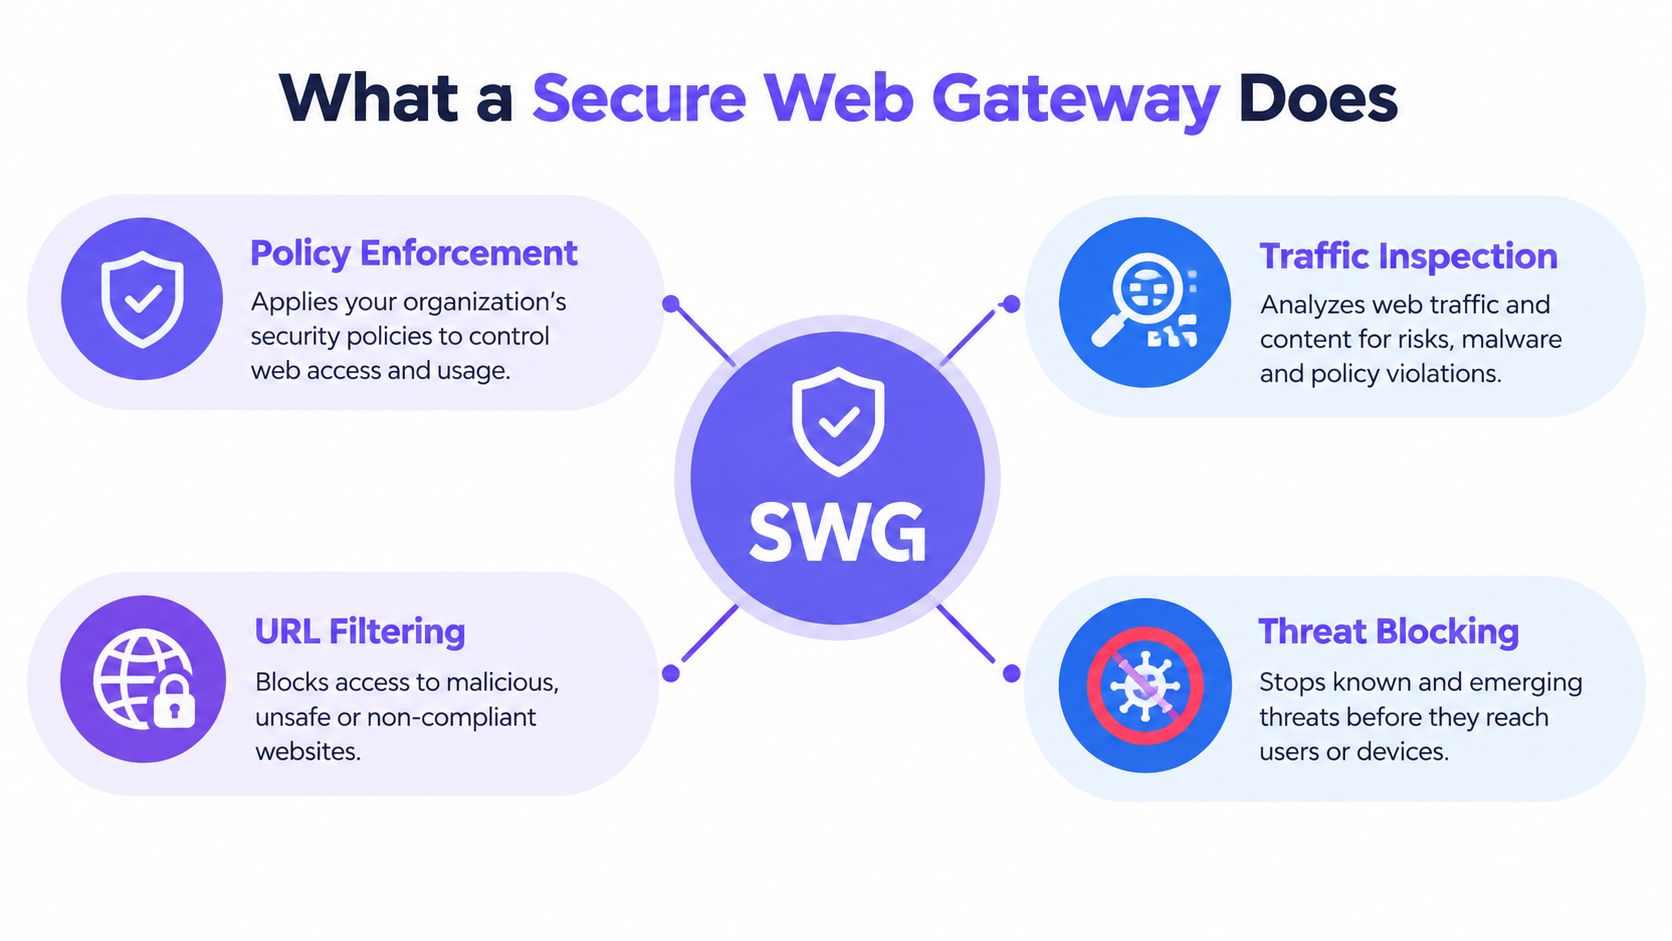
Funções Principais Que Vale a Pena Avaliar
- Filtragem de URL e categoria: Bloqueia ou permite destinos por reputação e classe de conteúdo, em vez de apenas por domínio.
- Detecção de malware e phishing: Analisa downloads e páginas, incluindo conteúdo dentro de sessões permitidas onde a inspeção está ativada.
- Controles de aplicativos: Distingue entre serviços homologados e não homologados que compartilham a mesma infraestrutura subjacente.
- Inspeção TLS: Descriptografa e criptografa novamente o tráfego onde você pode implantar confiança, o que é simples em frotas gerenciadas e complexo em dispositivos de visitantes.
- Registro de auditoria e escopo de política: Registra quem ou o que solicitou um recurso, qual regra foi aplicada e qual ação se seguiu.
Esse último ponto diferencia um gateway de uma lista de bloqueio. Você está adquirindo políticas e evidências consistentes, aplicadas da mesma forma em todas as localizações, e não apenas um feed de domínios maliciosos.
Contexto de Mercado e Implantação
A categoria é agora uma área importante de investimento em segurança. O mercado de secure web gateway foi estimado em USD 14,75 bilhões em 2024, com previsões de USD 75,54 bilhões até 2033 a uma CAGR de 20,6%, e a América do Norte deteve 37,4% da receita global em 2024, de acordo com as estimativas de mercado da Grand View Research para secure web gateways. Trate isso como estimativas de analistas, não como totais auditados, já que fornecedores e pesquisadores definem os limites dos produtos de maneira diferente.
A entrega mudou decisivamente para a nuvem. A implantação baseada na nuvem respondeu por 76,32% da receita de SWG em 2025, com previsão de crescimento da implantação na nuvem a uma CAGR de 22,05% até 2031, de acordo com a análise dos modelos de implantação de SWG da Mordor Intelligence. Isso importa operacionalmente. Um gateway em nuvem pode aplicar políticas sem a necessidade de um dispositivo físico em cada local, o que atende a propriedades distribuídas, embora introduza dependência de roteamento e proximidade dos pontos de inspeção.
A compensação é consistente. Você ganha profundidade, visibilidade da carga útil e controle granular da aplicação. No entanto, paga em complexidade de implantação, gerenciamento de certificados e no trabalho contínuo de direcionar o tráfego para que a inspeção ocorra.
Como Funciona a Proteção em Camada de DNS
Toda conexão começa com uma pergunta. Antes que um navegador, aplicativo ou malware possa alcançar um serviço, ele geralmente resolve um nome, e o DNS protetivo responde a essa consulta de acordo com a política antes que qualquer conexão comece.
Se o domínio for conhecido por phishing, distribuição de malware ou comando e controle, o resolutor recusa ou redireciona a busca. O dispositivo nunca obtém um destino útil, portanto o retorno de chamada falha no ponto mais inicial possível. Essa é uma intervenção mais restrita do que a inspeção de carga útil, mas é uma solução que funciona sem tocar no endpoint.
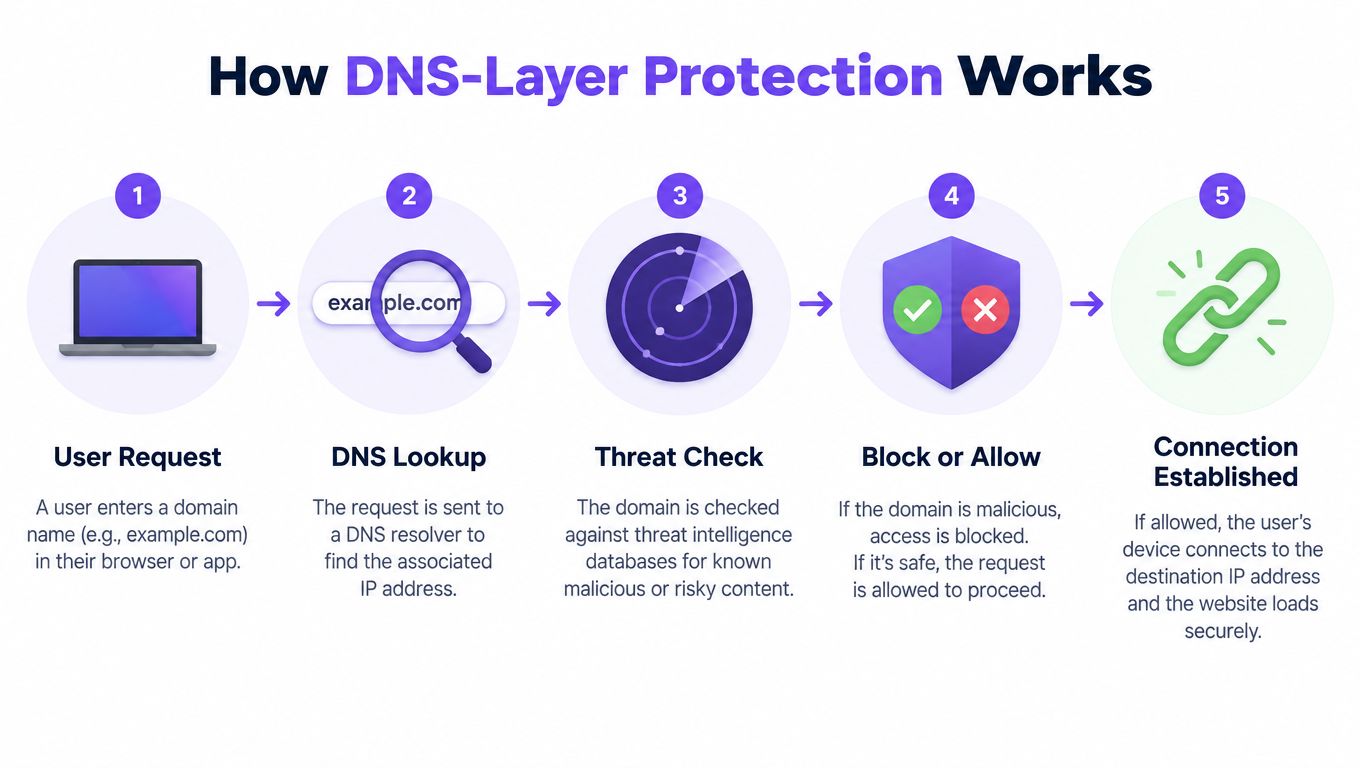
O Que Acontece no Momento da Consulta
A política de categoria funciona da mesma maneira. Uma solicitação para um domínio adulto ou de apostas em um SSID familiar pode ser bloqueada, enquanto a mesma busca em uma rede de funcionários segue uma regra diferente. A aplicação do Safe Search no Google, Bing e YouTube pode ser realizada por meio do comportamento de resolução, e domínios de anúncios e rastreadores podem ser retidos para que as páginas carreguem menos elementos de terceiros.
A granularidade das políticas é o que torna isso útil em toda uma infraestrutura. Você pode variar as regras por SSID, VLAN, local e horário, permitindo que uma escola aplique uma filtragem mais rigorosa durante o horário de aula, um hotel separe o tráfego de convidados do tráfego operacional e um grupo de pubs mantenha uma linha de base única, permitindo exceções específicas por local. Em seguida, os relatórios mostram qual domínio foi solicitado, qual política correspondeu e em qual segmento de rede.
Um bloqueio de DNS prova que uma consulta foi interrompida sob uma política especificada em um momento registrado. Não prova que o conteúdo por trás desse domínio foi inspecionado, e relatórios honestos não devem fingir o contrário.
Por Que Funciona para Dispositivos Não Gerenciados
A implantação é a vantagem decisiva. Não há compra de hardware, nenhuma alteração de firewall e nada instalado nos dispositivos clientes, portanto a cobertura se estende a telefones, dispositivos de jogos, smart TVs e a uma grande variedade de dispositivos onde os agentes nunca chegam. Um visitante que se conecta por vinte minutos obtém o mesmo alinhamento básico que um residente que permanece por um período letivo.
Essa simplicidade possui limites que devem ser declarados claramente. O DNS enxerga o nome que está sendo resolvido, não o caminho completo da URL ou o conteúdo retornado por meio de uma conexão permitida. Um arquivo malicioso hospedado em um serviço permitido e de boa reputação não será detectado apenas pela consulta. Os clientes que ignoram o seu resolvedor por meio de DNS criptografado, resolução codificada no sistema ou uma VPN também podem reduzir a visibilidade, a menos que a rede gerencie ativamente esses caminhos.
Portanto, a proteção em camada de DNS oferece um controle amplo, precoce e comprovado por evidências, com o mínimo de atrito. Ela não oferece inspeção profunda. Saber de qual dessas opções você realmente precisa é a decisão principal.
Comparando Capacidades e Desempenho
A maneira mais clara de comparar essas camadas é pelo que cada uma pode observar. Um gateway posicionado no caminho do tráfego pode inspecionar solicitações e respostas, incluindo cargas úteis HTTPS completas onde a inspeção TLS é legitimamente implantável. A proteção de DNS observa a busca que precede a conexão. Tudo o mais decorre dessa diferença.
Isso significa que ameaças ocultas em sessões HTTPS permitidas, envios maliciosos e perda de dados por meio de serviços aparentemente autorizados exigem controles de gateway ou endpoint. Também significa que um gateway que não pode ser colocado no caminho de um dispositivo de visitante não inspeciona absolutamente nada, independentemente da capacidade de seu mecanismo. Uma cobertura que você pode aplicar supera uma capacidade que você não consegue executar.
Comparativo Rápido: SWG vs Proteção em Camada de DNS
| Critério | Secure Web Gateway | Proteção em nível de DNS |
|---|---|---|
| Profundidade de inspeção | Solicitação e resposta completas quando no caminho de rede | Consulta de domínio antes da conexão |
| Cobertura de dispositivos | Mais eficiente em dispositivos gerenciados | Todos os dispositivos que usam o resolvedor |
| Impacto no desempenho | Depende da inspeção e da distância até o ponto de presença | Mínimo, limitado à resolução |
| Complexidade de implantação | Redirecionamento, túneis, agentes ou certificados | Configuração do resolvedor por rede |
| Qualidade das evidências | URL, usuário, ação e vereditos de conteúdo | Domínio, política, segmento, carimbo de data/hora, ação |
| Ponto cego principal | Tráfego que ignora o caminho do proxy | Cargas úteis dentro de sessões permitidas |
A qualidade do feed fundamenta ambas as linhas dessa tabela. Precisão das categorias, atualização e velocidade de recategorização determinam se qualquer um dos controles bloqueia as coisas certas, por isso vale a pena entender como os feeds de inteligência contra ameaças moldam as decisões de filtragem antes de comparar as promessas dos fornecedores.
Desempenho Que Você Pode Mensurar
Não compare o número de taxa de transferência de uma ficha técnica com o carregamento da página de um visitante. As diretrizes independentes de SWG relatam cerca de 40 a 80 ms de latência adicional quando os usuários estão próximos de um ponto de presença na nuvem e aproximadamente 150 a 400 ms quando estão distantes, enquanto uma ficha técnica de dispositivo publicada relata até 110 Gbps de taxa de transferência de firewall e mais de 25 Gbps de taxa de transferência de IPS em condições de laboratório, números detalhados na ficha técnica do dispositivo Check Point e diretrizes de desempenho de SWG. Esses números descrevem coisas diferentes. A taxa de transferência em laboratório diz muito pouco sobre o tempo de handshake TLS em um local rural congestionado no horário de pico de check-in.
Em vez disso, meça o que os convidados realmente sentem. Compare a segurança ativada versus ignorada em locais representativos, durante períodos de pico, e informe a mediana juntamente com a latência p95 e p99 para resolução de DNS, configuração de TLS e tempo até o conteúdo útil. As médias escondem os piores locais, que são exatamente de onde vêm as reclamações.
A Lacuna do QUIC e do DNS Criptografado
O QUIC é executado sobre UDP, exige criptografia TLS 1.3 e suporta migração de conexão entre redes WiFi e celulares, o que cria uma lacuna de aplicação para gateways convencionais, conforme descrito em pesquisas sobre proxying e encaminhamento de tráfego com suporte a QUIC. Bloquear o UDP na porta 443 pode forçar o fallback para o TCP inspecionável, mas pode degradar o desempenho ou interromper aplicações modernas. Permitir o QUIC preserva a experiência enquanto reduz o que um gateway tradicional pode visualizar.
A política de DNS ainda se aplica no momento da consulta se o cliente usar o seu resolvedor, razão pela qual os dois controles respondem a perguntas diferentes. Peça aos fornecedores para definirem bloqueado com precisão. Uma consulta foi interrompida, uma conexão foi impedida ou o conteúdo foi realmente inspecionado? Essas são três afirmações distintas.
Onde Cada Abordagem se Encaixa na Sua Infraestrutura
O tipo de local prevê a resposta melhor do que o porte da organização. Um ponto de partida útil é analisar a propriedade dos dispositivos em cada SSID e, em seguida, mapear as necessidades de inspeção para essa realidade, uma estrutura também refletida no consejo de segurança da Nerds 2 You Edmonton para redes menores que avaliam controles em camadas.
Setores de hospitalidade, aeroportos, bibliotecas e atrações familiares operam redes onde quase todos os dispositivos são não gerenciados e temporários. A proteção no nível de DNS se adequa porque cobre os visitantes imediatamente, suporta níveis gratuitos versus pagos por meio de políticas por SSID e produz evidências de filtragem sem inspecionar conteúdo pessoal. Um gateway adiciona pouco nesses casos se você não puder direcionar ou descriptografar o tráfego de visitantes de maneira responsável.
Escolas, campi e acomodações estudantis estão no meio termo. As obrigações de proteção de dados e salvaguarda exigem filtragem consistente por categoria e Safe Search em todos os dispositivos, incluindo telefones pessoais e consoles. Dispositivos de ensino gerenciados, no entanto, podem justificar a inspeção via gateway para controle de aplicações e verificação de downloads, razão pela qual muitos estabelecimentos utilizam ambas as camadas e as aplicam a diferentes segmentos.
Vale a pena ver o padrão operacional por trás dessa divisão sendo trabalhado na prática.
Hospitais e ambientes de saúde enfrentam uma divisão semelhante. O WiFi para pacientes e visitantes precisa de uma filtragem ampla e sem complicações. Os sistemas clínicos e administrativos ficam atrás de controles mais rígidos e regidos separadamente, e misturar essas populações sob um único modelo de inspeção geralmente não atende bem a nenhuma delas.
Onde um Gateway Justifica Seu Custo
Escritórios corporativos e empresas com vários locais e frotas gerenciadas são o ambiente ideal para o gateway. Você pode implantar agentes ou túneis, gerenciar certificados, vincular políticas à identidade e inspecionar uploads para serviços não autorizados. No entanto, segmentos de BYOD nesses mesmos escritórios ainda exigem atenção separada, pois dispositivos pessoais resistem exatamente aos controles que tornam um gateway eficaz - uma tensão explorada nas orientações sobre segurança de BYOD para ambientes com dispositivos mistos.
- SSIDs de convidados e públicos: linha de base no nível de DNS, páginas de bloqueio transparentes, relatórios por local.
- Redes de estudantes e residentes: filtragem de DNS em todos os lugares, controles de gateway em dispositivos gerenciados.
- Segmentos de funcionários e corporativos: inspeção de gateway vinculada à identidade, com DNS como bloqueio inicial.
- Tecnologia operacional e telas: política de DNS para dispositivos que não podem executar agentes, com listas de permissões estritamente delimitadas.
O padrão híbrido não é indecisão. É atribuir cada camada à população onde sua aplicação é realmente efetiva.
Como Escolher a Abordagem Correta
Três perguntas resolvem a maioria das avaliações. Quem é o proprietário dos dispositivos, qual nível de inspeção sua postura de risco ou conformidade exige e qual capacidade operacional você tem para executar o controle adequadamente? Responda a elas por segmento de rede, não para a organização como um todo.
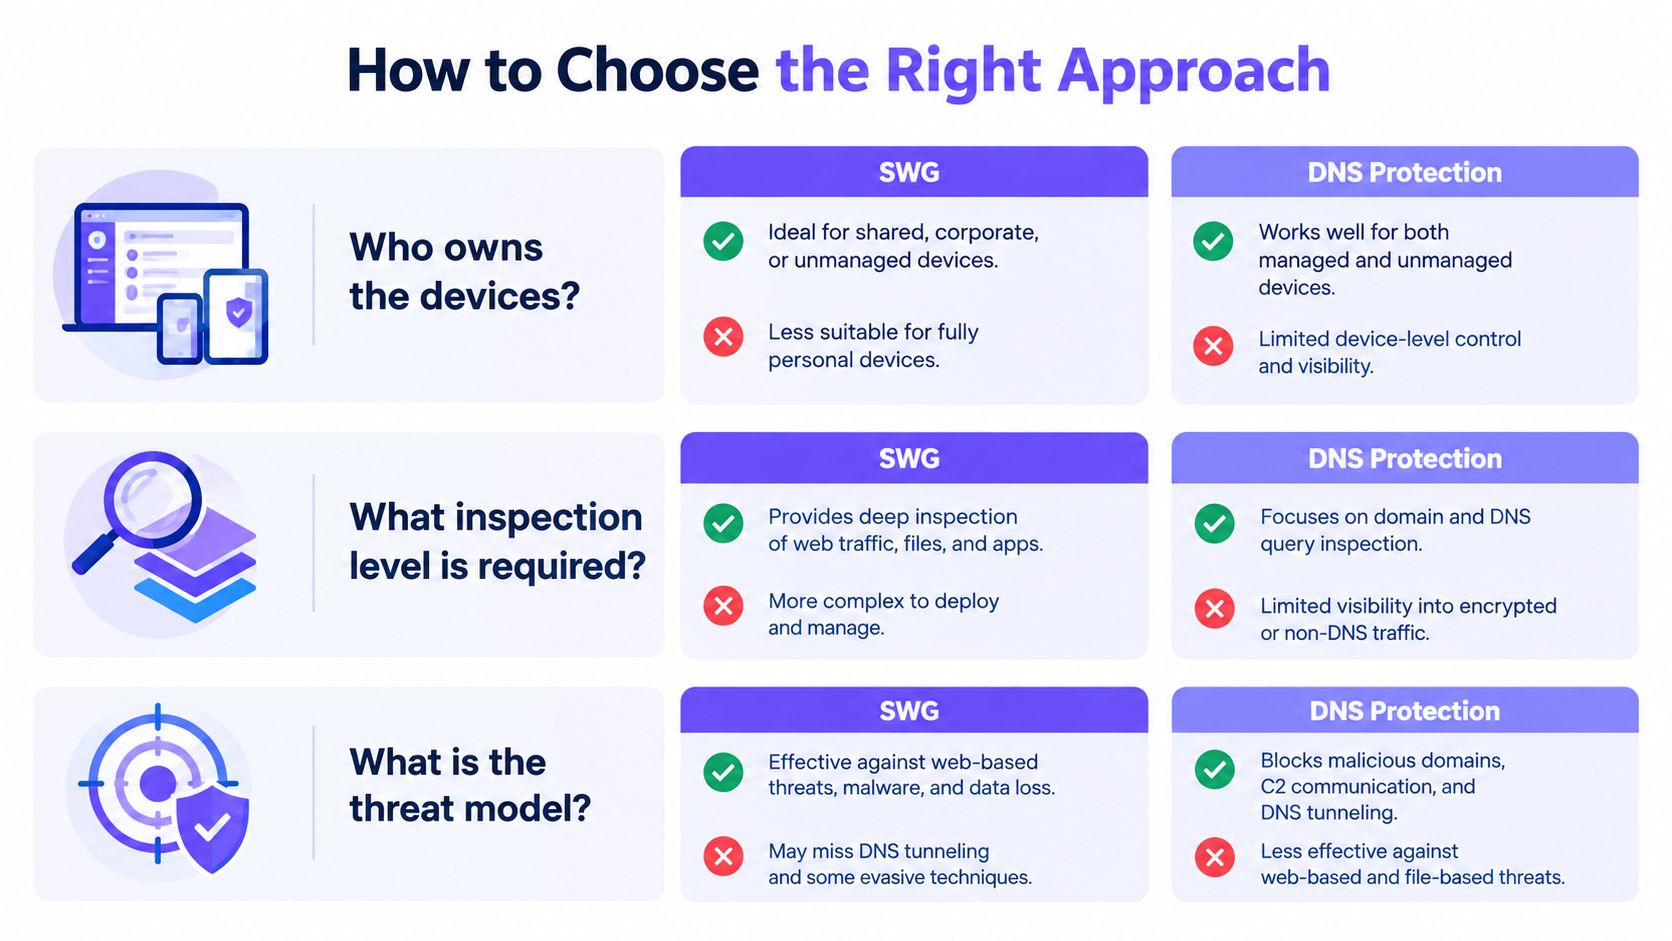
Se os dispositivos não gerenciados predominarem, comece com a proteção no nível de DNS como padrão. Ela cobre todas as tentativas de conexão que usam o seu resolvedor, é implantada sem trabalho nos dispositivos finais e oferece evidências auditáveis do que foi bloqueado, onde e quando. Para hotéis, pubs, aeroportos e WiFi público, esse é o controle que continuará funcionando em um sábado movimentado quando ninguém estiver disponível para resolver exceções de proxy.
Se os dispositivos gerenciados predominarem e você precisar de inspeção de payload, controle de aplicativos ou prevenção de perda de dados, escolha um secure web gateway e financie o trabalho operacional necessário. Isso inclui direcionamento de tráfego, ciclo de vida de certificados, tratamento de exceções para aplicativos fixados e planejamento de capacidade para pontos de inspeção. Comprar a licença sem esse trabalho é comprar uma cobertura parcial.
Confiabilidade Acima de Listas de Recursos
Seja cético em relação a alegações de detecção que você não pode verificar. Pesquisas independentes que avaliaram ferramentas de controle parental encontraram uma proteção desigual entre os fornecedores, sem nenhuma ferramenta única oferecendo cobertura total, enquanto a filtragem de resolvedores DNS teve um desempenho mais consistente do que várias alternativas, e a Cloudflare relatou que links enganosos representaram 52% dos e-mails maliciosos analisados em 2025, acima dos 43% em 2024, de acordo com pesquisa independente sobre a cobertura de ferramentas de filtragem e tendências de links enganosos.
Teste de seleção: Pergunte a cada fornecedor com que rapidez um domínio recém-registrado é classificado, como funcionam os recursos de recategorização e quais evidências um único bloqueio produz. Respostas vagas preveem problemas operacionais.
Para a maioria dos ambientes mistos, a recomendação honesta é usar ambos, sequenciados de forma sensata. Implante a linha de base de DNS primeiro porque é rápido, cobre os dispositivos que nenhuma outra solução alcança e cria imediatamente evidências em todo o ambiente. Adicione a inspeção de gateway onde a propriedade do dispositivo e o risco justificarem. Essa ordem fecha a maior lacuna primeiro, em vez de aperfeiçoar a proteção para os dispositivos mais fáceis.
Testando e Verificando Sua Proteção
Não aceite uma captura de tela do painel como prova. Execute um teste de aceitação nos seus próprios SSIDs, com sua própria combinação de dispositivos, antes de se comprometer, e estruture o teste em torno de como o tráfego se comporta, e não de como o diagrama de vendas diz que deveria ser. Para um design de teste mais amplo, veja as recomendações da ThreatExploit AI sobre a criação de rotinas repetíveis de testes de segurança.
Um Teste de Aceitação Significativo
Meça a aplicação de regras separadamente para DNS, HTTP, HTTPS, QUIC, DNS criptografado e IPv6, e depois verifique se os resultados permanecem consistentes em todas as SSIDs, VLANs, locais e horários. Um bloqueio que funciona na rede de funcionários, mas não na VLAN de convidados, ou durante o dia, mas não sob uma política noturna, é uma descoberta, não uma nota de rodapé.
- Consultas sabidamente maliciosas: Confirme se domínios de teste de phishing, malware e comando e controle estão bloqueados e registrados com política e segmento.
- Verificações de categoria: Verifique categorias adultas, de jogos de azar e outras restritas em cada SSID, além do comportamento do Safe Search nos principais serviços de pesquisa e vídeo.
- Tentativas de bypass: Tente usar DNS criptografado, uma VPN de consumo, acesso direto por IP e navegadores compatíveis com QUIC e, em seguida, registre o que cada controle ainda detecta.
- Domínios recentes: Teste domínios registrados recentemente e sem categoria e observe se a política padrão é permitir, bloquear ou alertar.
- Serviços legítimos: Confirme se os aplicativos de pagamento, conferência e críticos para o local continuam funcionando sem o acúmulo de exceções manuais.
Comportamento em Caso de Falha e Desempenho
Teste fail-open versus fail-closed deliberadamente, interrompendo o serviço ou o túnel. Você precisa saber se uma interrupção produz uma navegação bloqueada ou uma rede não filtrada, e qual dessas opções o seu dever de diligência pode tolerar. Documente o comportamento em seu registro de riscos, pois os auditores solicitarão isso. A mesma disciplina de evidências apoia trabalhos de garantia mais amplos, incluindo os controles descritos nas orientações sobre os requisitos de certificação do Cyber Essentials.
Realize testes de referência em locais representativos durante períodos de pico. Registre o carregamento da página até o conteúdo útil, o tempo de resolução de DNS, o tempo de handshake TLS e o throughput sob usuários simultâneos, comparando a segurança ativada em relação à ignorada e relatando a mediana com p95 e p99. Inclua a perda de túnel ou de ponto de presença para observar o comportamento de reconexão antes que os convidados o façam.
Por fim, inspecione as próprias evidências. Cada bloqueio deve preservar carimbo de data/hora, política, segmento de rede, domínio solicitado, ação e motivo. Um contador agregado não atenderá a um responsável pela salvaguarda, a uma seguradora ou à sua própria análise de incidentes. Se o relatório não puder reconstruir uma única decisão, o controle não está concluído, independentemente do que ele tenha bloqueado.
O Purple Shield oferece proteção de DNS e filtragem de conteúdo desenvolvidas para WiFi de convidados, locais e redes públicas, verificando cada consulta antes do início de uma conexão e aplicando políticas por SSID, VLAN, local e horário sem a necessidade de agentes nos dispositivos dos usuários. Se você deseja essa comprovação básica em toda a sua infraestrutura enquanto decide onde aplicar uma inspeção de gateway mais profunda, visite o Purple Shield para ver como ele é implantado na sua rede existente.