
Software de proteção contra phishing: 10 opções para WiFi compartilhado
Compare 10 opções de software de proteção contra phishing para WiFi de visitantes, público e compartilhado, com sinais de preço, detalhes de avaliação e limites reais para cada uma.
Published 25 de outubro de 2026
Um visitante conecta-se ao WiFi do seu local em um celular desatualizado e clica em um link de phishing antes que a página do Captive Portal termine de carregar. Nenhum agente está instalado nesse dispositivo e ele nunca aparecerá em suas ferramentas de gerenciamento. A proteção contra phishing na camada de DNS verifica a busca do domínio antes do início da conexão, cobrindo hardware que os softwares de endpoint nunca alcançam.
Dez ferramentas, avaliadas quanto à capacidade de proteger dispositivos que você não pode gerenciar. Elas se dividem em três grupos: serviços focados em locais e visitantes, filtros para redes pequenas e famílias e plataformas corporativas de DNS ou secure web gateway. Cada item também indica o que a ferramenta não pode capturar, porque a filtragem de DNS termina onde os controles de e-mail e endpoint assumem o comando.
Índice
- 1. Purple Shield
- 2. DNSFilter
- 3. Cisco Secure Access, DNS Defense
- 4. Cloudflare Gateway
- 5. ScoutDNS
- 6. WebTitan Cloud
- 7. CleanBrowsing
- 8. NextDNS Business
- 9. Zscaler DNS Security
- 10. Infoblox Threat Defense
- Como as dez ferramentas se comparam em transparência de preços, testes, implantação sem agente e melhor adequação
- Adequando a ferramenta à sua rede compartilhada
1. Purple Shield
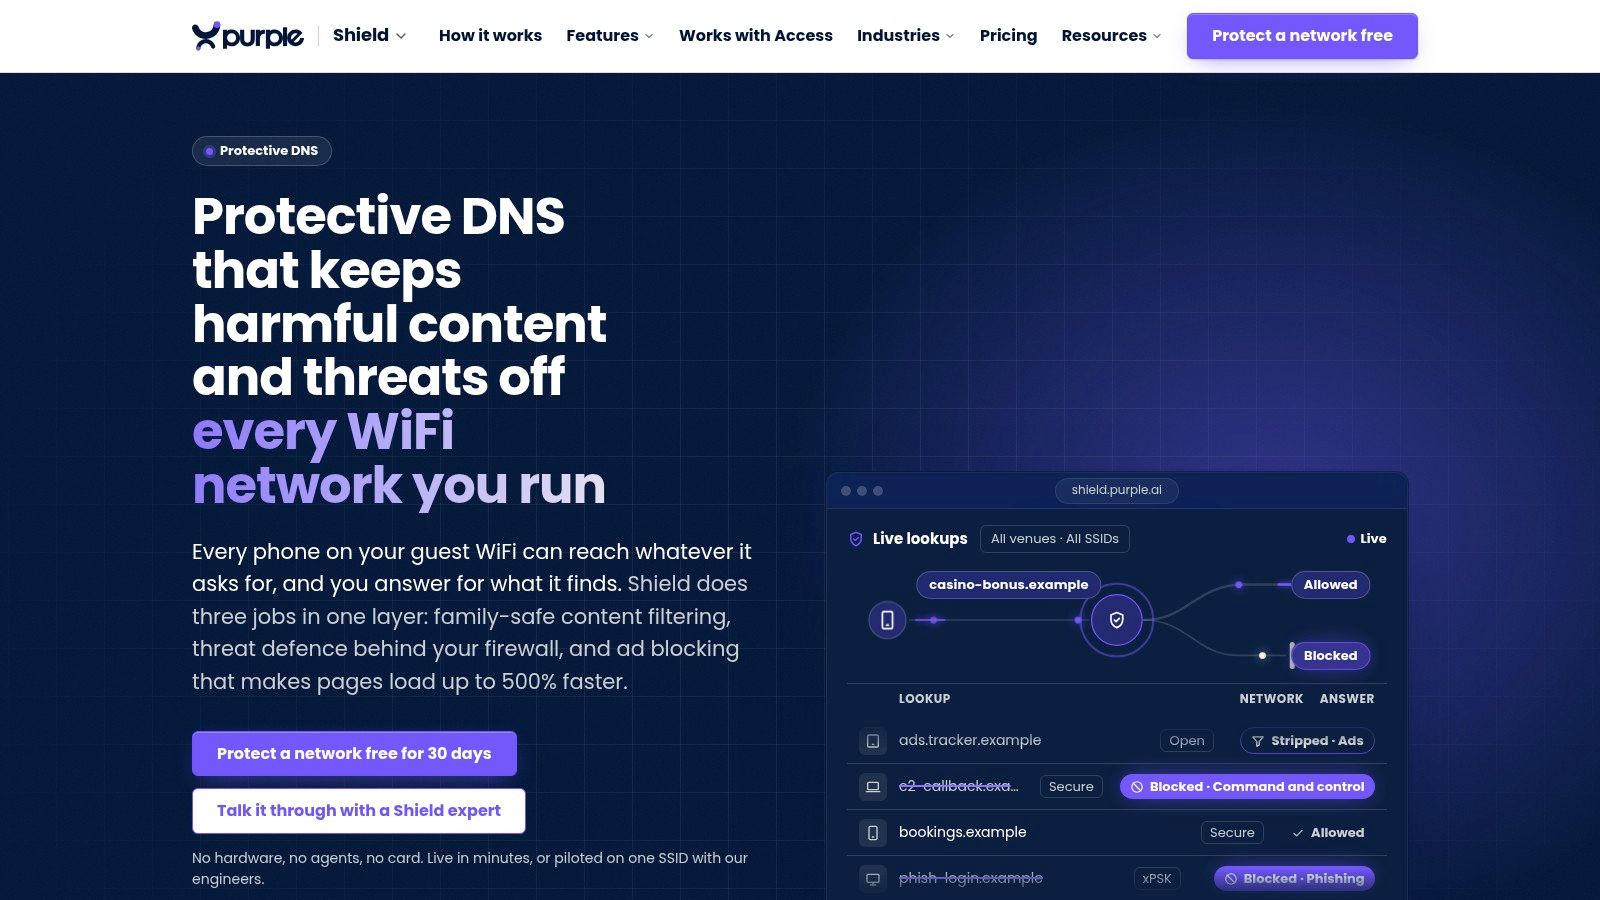
O Purple Shield é ideal para WiFi compartilhado onde o operador não pode instalar um agente em cada celular, notebook ou tablet. Ele oferece DNS protetivo e filtragem de conteúdo que podem funcionar de forma autônoma em qualquer rede WiFi ou integrados ao Purple Access, com uma política dedicada para cada rede. Na consulta, ele bloqueia domínios conhecidos de phishing e malware, além de chamadas de comando e controle, evitando que a conexão seja iniciada. O serviço protege dispositivos incluindo iOS e Windows sem a necessidade de agentes.
Regra prática: Teste a proteção na rede de convidados ativa, não apenas em um dispositivo gerenciado da equipe. A cobertura de convidados depende de a rede estar configurada para usar o serviço.
Para locais de público, o controle útil é a separação e os relatórios: redes de funcionários e visitantes podem permanecer separadas em escritórios, órgãos públicos, bibliotecas, aeroportos e espaços públicos podem definir políticas por local e por rede, e listas de permissão ou bloqueio podem ser personalizadas por local. Um único painel exibe URLs bloqueadas, análise de ameaças e uso, enquanto locais de saúde podem aplicar proteção contra ameaças no WiFi de pacientes e visitantes. A Whitbread Hospitality o utiliza para proteger o WiFi de hóspedes em hotéis, e a filtragem atende comprovadamente aos padrões Friendly WiFi e Internet Watch Foundation.
A Purple afirma que seu bloqueio de anúncios remove anúncios, rastreadores e bloatware na camada de DNS para que eles nunca sejam carregados, fazendo com que as páginas sejam carregadas até 500% mais rápido; ela também cita 44% menos dados utilizados, 62% menos consultas de DNS e uma redução de 20 a 40% no tráfego da web em toda a infraestrutura, além de detecção por IA que sinaliza novas ameaças até 10 dias antes das listas de bloqueio padrão. Trate essas informações como alegações do fornecedor e verifique-as em um teste: o teste gratuito de 30 dias não exige hardware, agentes nem cartão.
O limite ainda é o escopo do DNS. Ele não lerá e-mails, não impedirá que um usuário digite credenciais em uma página permitida, não seguirá um dispositivo para a rede celular nem interceptará consultas que violem seu resolvedor por meio de DNS codificado, VPNs ou DNS criptografado que você não controla. Verifique os termos atuais no site do Purple Shield.
2. DNSFilter
Um MSP que gerencia WiFi de visitantes em dezenas de locais pequenos não pode instalar agentes nos telefones dos visitantes. O DNSFilter se adapta a essa situação: proteção DNS fornecida na nuvem que bloqueia domínios de phishing, malware e botnets na consulta de qualquer dispositivo na rede configurada. Escolas e provedores de serviços gerenciados são seu público principal.
O DNSFilter lista o Core a $ 1,00 por licença por mês e o Plus a $ 2,25 por licença por mês no faturamento anual em sua página de preços publicada, no momento em que este texto foi escrito. Mínimos de plano se aplicam, portanto, confirme os preços e termos atuais antes de fazer um orçamento para um cliente ou dimensionar uma implantação. Um teste gratuito está disponível, e o painel inclui relatórios, além de gerenciamento multilocatário para MSPs.
A implantação abrange configurações de rede e relay, além de clientes de roaming para Windows e macOS. Os clientes de roaming exigem um ponderamento: notebooks que saem da rede precisam de software instalado, o que coloca você de volta ao modelo com agente. A filtragem DNS também não inspeciona o conteúdo da página ou e-mails, portanto um link de phishing hospedado em um domínio legítimo ainda pode alcançar o usuário. Para entender a mecânica por trás desse controle, veja como funciona a filtragem DNS.
3. Cisco Secure Access, DNS Defense
O Cisco Secure Access DNS Defense é um candidato adequado para organizações que já trabalham com produtos de segurança, redes ou identidade da Cisco. O serviço bloqueia conexões com domínios maliciosos, incluindo destinos de phishing, antes que o usuário os alcance. O gerenciamento centralizado de políticas e a inteligência contra ameaças da Cisco podem facilitar a adição de proteção de DNS junto aos controles existentes.
A Cisco descreve o DNS Defense como o sucessor de sua oferta anterior Umbrella DNS. Esse histórico faz com que valha a pena verificar com atenção o licenciamento e a nomenclatura dos produtos: confirme exatamente quais recursos de DNS, funcionalidades de relatórios e integrações estão incluídos no pacote atual. Os preços públicos não foram identificados nos materiais do produto analisados.
Para um local pequeno que só precisa de um filtro simples para WiFi de visitantes, a plataforma de acesso seguro mais ampla pode ser mais do que o necessário. Para uma organização orientada à Cisco, ela pode fornecer uma camada leve de DNS e um caminho para recursos mais amplos de segurança em nuvem sem tratar o WiFi de visitantes como uma ilha de segurança separada. Ela ainda não capturará todas as mensagens de phishing ou um destino malicioso hospedado em um domínio legítimo.
Compare o escopo com o Cisco Secure Access e verifique o pacote de produtos atual antes da compra.
4. Cloudflare Gateway
O Cloudflare Gateway combina filtragem de DNS com controles mais amplos de secure web gateway. Um local de rede pode rotear o DNS por meio do Gateway usando a configuração do roteador, o que pode proteger os dispositivos sem a instalação de software no celular ou notebook de cada visitante. As organizações também podem usar o cliente da Cloudflare para dispositivos individuais que precisam de proteção fora da rede.
A plataforma pode filtrar por categoria de segurança e conteúdo, incluindo phishing e ransomware. As informações do plano fornecidas listam opções gratuitas, pay-as-you-go e preços personalizados, mas os limites de recursos e os termos atuais devem ser confirmados antes da implementação. Um plano gratuito pode ajudar na avaliação inicial, embora a configuração possa exigir mais esforço do que um serviço específico para WiFi de visitantes se a equipe ainda não estiver familiarizada com o Cloudflare Zero Trust.
A implantação na rede possui detalhes práticos. Configurações estáticas de local de DNS podem complicar os Captive Portals, enquanto VPNs de terceiros ou ferramentas de filtragem podem afetar se um dispositivo usa o resolvedor esperado. Teste a jornada completa do visitante, incluindo a conexão ao WiFi, a passagem pelo portal e a abertura de um site.
O Gateway pode se estender além do DNS para controles web mais amplos, mas a filtragem de DNS por si só não consegue inspecionar todas as mensagens ou páginas. Saiba como a categoria mais ampla se difere nesta visão geral de um secure web gateway e, em seguida, analise o Cloudflare Gateway para conhecer os recursos atuais.
5. ScoutDNS
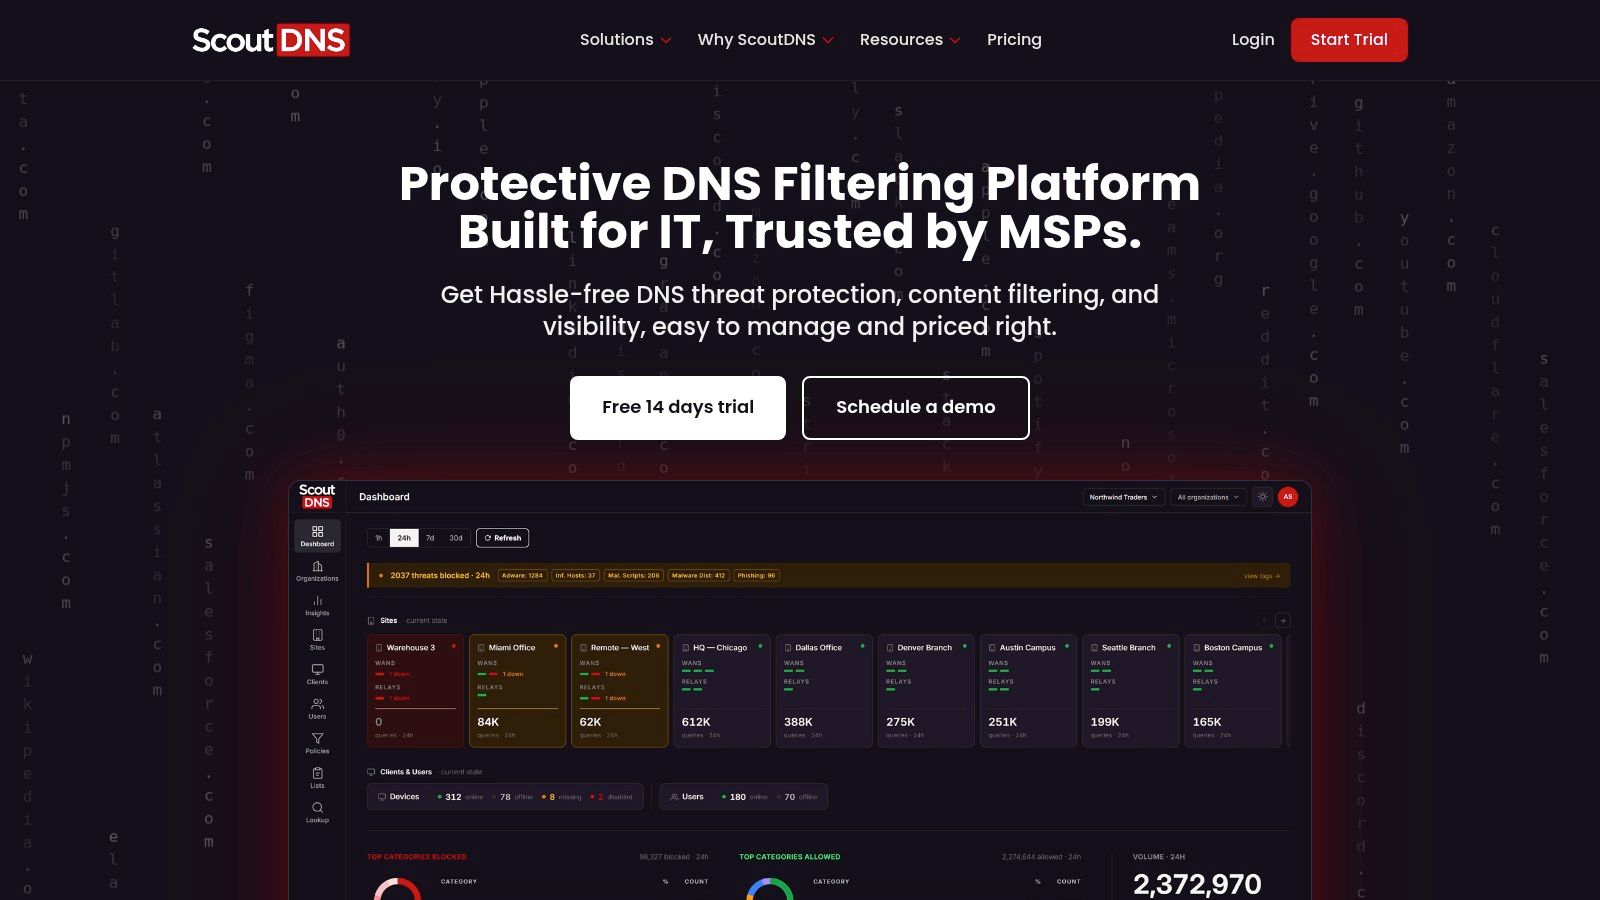
O ScoutDNS tem como alvo redes comerciais, educação, organizações sem fins lucrativos e MSPs que buscam proteção contra ameaças de DNS e filtragem de conteúdo. Seus planos Network Standard e Network Plus são implantados no nível do resolvedor, portanto, qualquer dispositivo que use o DNS configurado é filtrado sem a necessidade de software no próprio dispositivo. Isso se adapta a redes compartilhadas onde os celulares e notebooks dos visitantes estão fora do seu gerenciamento.
O serviço inclui listas personalizadas de permissão e bloqueio, suporte a DNS criptografado, logs de consulta pesquisáveis e páginas de bloqueio personalizadas. Níveis mais altos adicionam um relé de LAN, clientes de ponto de extremidade, políticas baseadas em identidade, APIs e exportação para SIEM. Os compradores podem começar com filtragem em toda a rede e adicionar controles por usuário posteriormente, conforme as necessidades aumentarem.
Uma ressalva sobre esse caminho de atualização. Em uma implantação de resolvedor puro, cada convidado recebe a mesma política e aparece nos logs como uma fonte de consulta, em vez de um usuário nomeado. Os recursos que vinculam bloqueios a indivíduos pressupõem endpoints gerenciados ou uma camada de identidade que os visitantes não terão, portanto, avalie o ScoutDNS para WiFi de convidados aberto com base no que os níveis de rede oferecem por si sós.
A ScoutDNS publica preços anuais por assento e oferece um teste de 14 dias sem necessidade de cartão de crédito. Os números publicados ajudam no orçamento inicial, mas o modelo de cobrança é o fator decisivo para WiFi público. O preço por assento pressupõe uma base de usuários estável e mensurável, o que um local que recebe um fluxo rotativo de visitantes não possui. Confirme como um assento é contado em uma rede não gerenciada antes de dimensionar um contrato e observe que os preços para educação não estão listados publicamente.
6. WebTitan Cloud
O WebTitan Cloud é um serviço de filtragem web de DNS hospedado na nuvem, voltado para organizações e provedores de serviços gerenciados. Ele combina categorias de segurança, incluindo domínios de phishing e malware, com controles de conteúdo para políticas de uso aceitável. A hospedagem na nuvem significa que os operadores não precisam de um dispositivo de filtragem em cada local, o que é essencial quando você gerencia vários locais a partir de um único console.
Essa combinação é ideal para escolas, empresas e operadores de vários locais que desejam um único serviço que cubra domínios de risco e regras gerais da web. A TitanHQ anuncia um teste de 14 dias para o WebTitan Cloud, tempo suficiente para testar como as políticas se comportam no tráfego real. Os preços são fornecidos apenas mediante cotação, portanto, solicite uma antes de comparar os orçamentos.
Para WiFi compartilhado, teste se a política e os relatórios são granulares o suficiente para a forma como sua rede está dividida. Você consegue separar SSIDs ou locais, ver o que foi bloqueado e extrair registros que sua equipe de operações possa usar? Um filtro web geral pode não ter os controles de rede de convidados de um serviço desenvolvido para essa finalidade. Confirme os detalhes durante o teste, não após a implementação.
O WebTitan Cloud para na consulta. Ele bloqueia domínios de phishing e malware que já identificou, enquanto páginas de credenciais hospedadas em serviços legítimos e ataques que chegam por canais diferentes do navegador ficam fora de seu alcance. Execute-o junto com a segurança de e-mail e os controles de endpoint, em vez de tratar a filtragem de DNS como uma cobertura total contra phishing.
7. CleanBrowsing
A configuração no nível do roteador é onde o CleanBrowsing garante seu lugar nesta lista. Aponte o DNS da rede para seus resolvedores e cada dispositivo que se conectar herdará a política, sem necessidade de instalar aplicativos nos telefones ou laptops dos visitantes. O serviço foi criado para famílias, escolas, bibliotecas e pequenas organizações que desejam filtragem de DNS com políticas de conteúdo, sendo que os planos pagos adicionam perfis, regras personalizadas de permissão e bloqueio, visibilidade de atividades e filtragem por categoria.
Ele suporta DNS-over-HTTPS, DNS-over-TLS e DNSCrypt. A filtragem cobre phishing e domínios maliciosos junto com categorias de conteúdo, enquanto os perfis permitem que os administradores apliquem regras diferentes a grupos diferentes. As informações sobre os planos públicos ajudam no orçamento, mas as opções listadas no CleanBrowsing cobrem até 50 ou 100 dispositivos, com implantações maiores exigindo um acordo personalizado.
Portanto, a primeira questão é como o serviço contabiliza um dispositivo. As contagens de visitantes oscilam em redes compartilhadas, e um plano com limite por dispositivo pode esgotar a capacidade rapidamente quando centenas de visitantes passam pelo local a cada semana. Confirme se o preço é baseado em dispositivos, redes ou volume de consultas antes de considerar o valor listado como seu custo real. Os planos self-service não incluem período de teste e o suporte é feito principalmente por e-mail, de modo que equipes que buscam testes guiados antes da implantação encontram poucas opções.
Sobre a cobertura: o CleanBrowsing não consegue diferenciar uma página de login de phishing em um host confiável de uma página segura, pois ambas são resolvidas por meio de infraestrutura legítima. A segurança de e-mail e os controles de endpoint devem cobrir essa lacuna.
8. NextDNS Business
O NextDNS Business oferece filtragem de DNS configurável para empresas e educação, com configurações separadas que podem dar suporte a diferentes redes ou grupos. Ele pode ser implementado por meio das configurações do dispositivo ou da configuração de DNS da rede, tornando possível aplicar políticas sem instalar um aplicativo em cada dispositivo conectado a uma rede configurada.
O NextDNS lista consultas, dispositivos e configurações ilimitadas nos planos pagos, com preços públicos e suporte por e-mail. Múltiplas configurações podem ajudar uma pequena organização a separar políticas por local ou grupo de usuários. O preço corporativo é baseado em faixas de funcionários, no entanto, o que pode não refletir a população de WiFi para convidados de um local. Os compradores devem verificar como esse modelo se aplica antes de considerar o preço listado como uma estimativa adequada para o tráfego de visitantes.
O serviço pode funcionar bem para uma equipe pequena com bom conhecimento técnico que deseja controle prático das configurações de DNS. Ele pode exigir mais administração do que uma plataforma empresarial gerenciada, e os relatórios, suporte e controles de conta devem ser testados de acordo com as necessidades operacionais. Se sua equipe precisa de evidências para um auditor ou de uma visão clara local por local, verifique se os relatórios disponíveis são suficientes.
O NextDNS Business é um controle de DNS, não um gateway de e-mail ou produto para endpoints. Ele pode bloquear domínios maliciosos conhecidos na consulta, mas não interceptará todas as mensagens ou todos os ataques que utilizem infraestrutura legítima. Analise as opções atuais no NextDNS.
9. Zscaler DNS Security
O Zscaler DNS Security faz parte de uma plataforma de segurança em nuvem mais ampla, em vez de um simples filtro independente para um local pequeno. Ele filtra domínios maliciosos, incluindo destinos de phishing, e inclui controles para tunelamento de DNS e ameaças de DNS criptografado. O Zscaler também oferece registros de DNS com contexto rico e visibilidade para equipes de segurança.
Esse escopo mais amplo pode ser adequado para organizações distribuídas que já estão avaliando os recursos de zero-trust ou secure web gateway da Zscaler. A entrega na nuvem evita a necessidade de um dispositivo DNS no local, e a plataforma foi projetada para dar suporte a usuários, dispositivos e cargas de trabalho distribuídos. A questão para os operadores de WiFi de visitantes é se sua implantação e políticas podem cobrir dispositivos de visitantes não gerenciados da maneira que precisam.
Não assuma que um serviço projetado para usuários corporativos se adapta automaticamente a uma rede pública. Confirme como os dispositivos de convidados são roteados, como as políticas são aplicadas e o que os administradores podem ver nos logs. Os materiais do produto analisados não identificaram preços públicos, e a aquisição baseada em cotação pode ser excessiva se tudo o que você precisa for filtragem de DNS para um único local.
O DNS Security pode adicionar controles de ameaças no nível de domínio, mas não inspecionará todos os e-mails nem protegerá dispositivos que não utilizem o caminho configurado. Analise o Zscaler DNS Security como parte da avaliação mais ampla da plataforma.
10. Infoblox Threat Defense
O Infoblox Threat Defense conecta a proteção contra ameaças baseada em DNS com o portfólio mais amplo de gerenciamento de DNS, DHCP e endereço IP da Infoblox. É uma opção natural a ser avaliada se a sua organização já usa o Infoblox DDI e deseja funções de segurança intimamente ligadas às operações de DNS corporativas. A visibilidade centralizada pode ajudar as equipes de rede e segurança a trabalhar no mesmo contexto de infraestrutura.
O serviço oferece inteligência contra ameaças e opções de implantação em nuvem ou corporativa, dependendo da configuração. Essa amplitude pode ser útil em ambientes complexos, mas pode criar mais trabalho operacional do que um filtro DNS focado para um local pequeno ou site único. Preços públicos não foram identificados nas informações de produto analisadas.
Antes de adquirir, garanta que o pacote cotado atenda às suas necessidades específicas. Confirme os recursos de bloqueio de phishing, o modelo de implantação, o nível de detalhe dos relatórios e como o serviço lida com dispositivos não gerenciados em redes de visitantes. A amplitude da família de produtos não deve ser vista como prova de que todos os recursos acompanham todos os pacotes.
A proteção em nível de DNS pode bloquear destinos maliciosos conhecidos no momento da consulta, mas não capturará todas as mensagens de phishing ou todos os ataques hospedados em um serviço legítimo. Para uma introdução sobre como os feeds de ameaças alimentam essa camada, consulte threat intelligence feeds. Explore o Infoblox Threat Defense para obter detalhes do pacote.
Como as dez ferramentas se comparam em divulgação de preços, testes, implantação sem agente e melhor adequação
Para WiFi compartilhado, compare o que cada produto divulga e onde a proteção é aplicada. Uma configuração de DNS em nível de rede pode cobrir dispositivos de visitantes sem a instalação de software em cada um, mas o caminho real do DNS e os limites do pacote precisam ser verificados.
| Ferramenta | Divulgação de preços | Período de teste ou plano gratuito | Implantação de rede sem agente | Melhor adequação |
|---|---|---|---|---|
| Purple Shield | Apenas mediante orçamento; sem preço fixo publicado | Teste gratuito de 30 dias | Funciona em redes WiFi sem agentes ou novos hardwares | WiFi de convidados e compartilhado, com políticas separadas por rede |
| DNSFilter | Tarifas públicas e mínimos variam de acordo com o plano; consulte os preços atuais | Teste gratuito disponível | A implantação na rede cobre dispositivos que usam o DNS configurado | Empresas, escolas e MSPs que precisam de filtragem de conteúdo e ameaças de DNS |
| Cisco Secure Access, DNS Defense | Preço público não identificado; solicite um orçamento | Disponibilidade de teste não listada nas informações do produto | Proteção de DNS fornecida na nuvem; confirme se o pacote escolhido cobre dispositivos de convidados não gerenciados | Organizações que já utilizam produtos de segurança ou rede Cisco |
| Cloudflare Gateway | Opções gratuitas, pay-as-you-go e com preços personalizados | Plano gratuito disponível | O roteamento de DNS da rede pode proteger dispositivos sem agentes individuais | Equipes que buscam filtragem de DNS juntamente com opções mais amplas de secure web gateway |
| ScoutDNS | Preço anual por usuário publicado; preços para educação exigem confirmação | Teste de 14 dias; sem necessidade de cartão | Network Standard e Network Plus suportam implantação em nível de rede | Redes comerciais, educação, organizações sem fins lucrativos e MSPs |
| WebTitan Cloud | Preços comerciais exigem confirmação com a TitanHQ | Teste de 14 dias | Serviço hospedado na nuvem; não há informação se suporta a configuração sem agente necessária | Organizações e provedores de serviços que precisam de filtragem de conteúdo e ameaças de DNS |
| CleanBrowsing | Planos públicos; implantações maiores exigem um acordo personalizado | Sem teste para planos autoatendidos | A configuração do roteador pode cobrir dispositivos sem aplicativos clientes | Famílias, escolas, bibliotecas e organizações menores |
| NextDNS Business | Preços públicos; planos empresariais usam faixas de funcionários | Disponibilidade de teste não listada; consulte o provedor | Pode ser implantado por meio da configuração de DNS da rede | Organizações menores que se sentem confortáveis gerenciando políticas de DNS |
| Zscaler DNS Security | Baseado em orçamento | Disponibilidade de teste não listada; solicite detalhes | Fornecido na nuvem sem um equipamento de DNS local; confirme a cobertura para dispositivos de convidados | Organizações que consideram recursos mais amplos de zero-trust ou secure web gateway |
| Infoblox Threat Defense | Preço público não identificado; solicite um orçamento | Disponibilidade de teste não listada; solicite detalhes | As opções de implantação variam de acordo com a configuração; confirme o suporte para dispositivos não gerenciados | Empresas que utilizam Infoblox DDI ou gerenciam infraestrutura DNS complexa |
Um "sim" para a implantação sem agente significa que os dispositivos podem ser cobertos por meio da configuração de DNS da rede, e não que cada dispositivo ou conexão esteja automaticamente protegido. Confirme como o serviço lida com Captive Portals, DNS criptografado, dispositivos em roaming e quaisquer limites do plano antes de comparar orçamentos. O filtro de DNS também possui um limite claro: ele pode bloquear consultas a domínios maliciosos conhecidos, mas os controles de e-mail e endpoint ainda tratam ameaças que não dependem dessas consultas.
Adequando a Ferramenta à Sua Rede Compartilhada
Em um hotel, hospital, campus ou local público, os visitantes conectam dispositivos que sua equipe não pode gerenciar individualmente. Comece verificando se esses dispositivos usam o caminho DNS protegido após se conectarem ao WiFi, inclusive por meio do Captive Portal. Em seguida, confirme se as políticas se adaptam à forma como você separa as redes de visitantes, funcionários e outras.
Para um escritório pequeno, escola, biblioteca ou rede familiar, um filtro DNS mais simples pode ser mais fácil de configurar e manter do que uma plataforma corporativa. Se a sua organização já usa Cisco, Zscaler ou Infoblox, verifique se o pacote atual cobre o WiFi de visitantes e fornece os relatórios de que sua equipe precisa.
Faça um piloto da ferramenta escolhida em um SSID por 30 dias. Use um telefone não gerenciado e siga o fluxo real de conexão ao WiFi. Verifique as consultas bloqueadas, a experiência do usuário quando um site é bloqueado, os registros no painel e os efeitos das alterações de política. Um teste bem-sucedido em um SSID não confirma a cobertura em todas as redes.
Mantenha os controles de e-mail e a conscientização da equipe em funcionamento junto com a filtragem de DNS. Atribua a cada controle um papel definido: os controles de e-mail reduzem mensagens arriscadas, a filtragem de DNS adiciona uma proteção em nível de rede para dispositivos não gerenciados, e a conscientização da equipe ajuda as pessoas a relatar atividades suspeitas.
Escolha uma ferramenta que sua equipe possa implantar, verificar e gerenciar nos dispositivos que os visitantes realmente trazem. O Purple Shield oferece um teste gratuito de 30 dias, sem necessidade de hardware, agentes ou cartão. Use-o para testar um único SSID antes de decidir se deseja expandir.