
O que é uma busca DNS e por que as redes a utilizam
O que é uma busca DNS, como funcionam as etapas de resolução e por que esse momento é um controle prático de segurança e desempenho em redes WiFi compartilhadas.
Published 24 de outubro de 2026
Uma consulta DNS é como um resolvedor encontra informações associadas a um nome de domínio legível por humanos, mais frequentemente um endereço IP. O processo clássico verifica as informações locais, encontra os melhores servidores, faz a consulta para obter uma resposta, depois retorna e armazena o resultado em cache.
Você pode estar lendo isto no WiFi de um hotel, escola ou hospital após tocar em um site familiar. Seu dispositivo está conectado, mas antes que a página possa carregar, a rede precisa encontrar onde esse site reside. Pense no DNS como um diretório distribuído que ajuda seu dispositivo a localizar serviços, não apenas como uma lista telefônica de sites.
Essa distinção importa no WiFi compartilhado. O resolvedor que gerencia uma busca pode afetar a rapidez com que uma página é aberta, se um domínio é bloqueado e se a rede do local pode ver ou gerenciar a consulta. Criptografia, autenticidade, aplicação de políticas e anonimato são propriedades distintas, e confundi-las pode levar a decisões de segurança inadequadas.
Índice
- O que uma consulta DNS realmente faz
- Etapas dentro de uma consulta DNS
- A hierarquia que faz as consultas escalarem
- Por que uma consulta DNS é um ponto de aplicação de políticas
- O que o DNS criptografado realmente muda
- Quando uma consulta DNS falha em redes WiFi compartilhadas
- Como escolher um DNS de proteção a seguir
O que uma busca de DNS realmente faz
Um convidado toca em um link em uma rede WiFi de hotel. O navegador conhece o nome de domínio, mas os dispositivos de rede roteiam o tráfego usando endereços IP. Uma busca DNS é o resolvedor encontrando informações associadas a esse nome legível por humanos, mais frequentemente um endereço IP, para que o dispositivo possa começar a acessar o serviço.
Uma lista telefônica é uma analogia inicial útil, mas o DNS funciona mais como um diretório ativo e distribuído. Diferentes tipos de registros oferecem suporte ao envio de e-mails, aliases, descoberta de serviços, buscas reversas e outras funções de rede. O DNS não se limita a mapear nomes de sites para endereços. Ele ajuda os aplicativos a encontrar uma série de serviços de rede.
As especificações fundamentais de DNS apareceram em novembro de 1987, quando a Internet Engineering Task Force publicou a RFC 1034. Esse documento descrevia um algoritmo de quatro etapas: verificar informações locais, encontrar os melhores servidores, consultá-los até que uma resposta chegue e retornar e armazenar em cache o resultado quando apropriado (RFC 1034). O armazenamento em cache é importante porque um resolvedor pode já ter uma resposta útil de uma solicitação anterior.
Uma consulta de diretório, não uma solicitação de página
Quando seu dispositivo solicita um nome, ele não está pedindo ao DNS para entregar a página web. Ele está pedindo informações que ajudam o aplicativo a alcançar o serviço relevante. O navegador então usa a resposta como parte do seu processo de conexão.
No WiFi de visitantes, isso torna a busca um ponto de decisão compartilhado muito útil. O resolvedor vê o nome solicitado antes de retornar um endereço, permitindo que os operadores de rede aproveitem esse momento para aplicar políticas. Para uma visão geral prática de como problemas de DNS podem afetar a disponibilidade, consulte este guia para evitar paralisações causadas por falhas de DNS.
Compreender o processo ajuda você a rastrear para onde vai uma pesquisa, entender por que as respostas em cache podem ser mais rápidas e reconhecer o que o DNS pode e não pode controlar em um WiFi compartilhado. Velocidade, políticas, criptografia e falhas de pesquisa estão relacionados, mas não são o mesmo problema.
Etapas dentro de uma consulta DNS
Um hóspede de hotel digita example.com no navegador e pressiona enter. A página ainda não carregou. Antes que isso aconteça, o nome passa por uma sequência fixa de pesquisas e, em um WiFi compartilhado, cada etapa dá à rede do local uma nova chance de observar ou direcionar a solicitação.
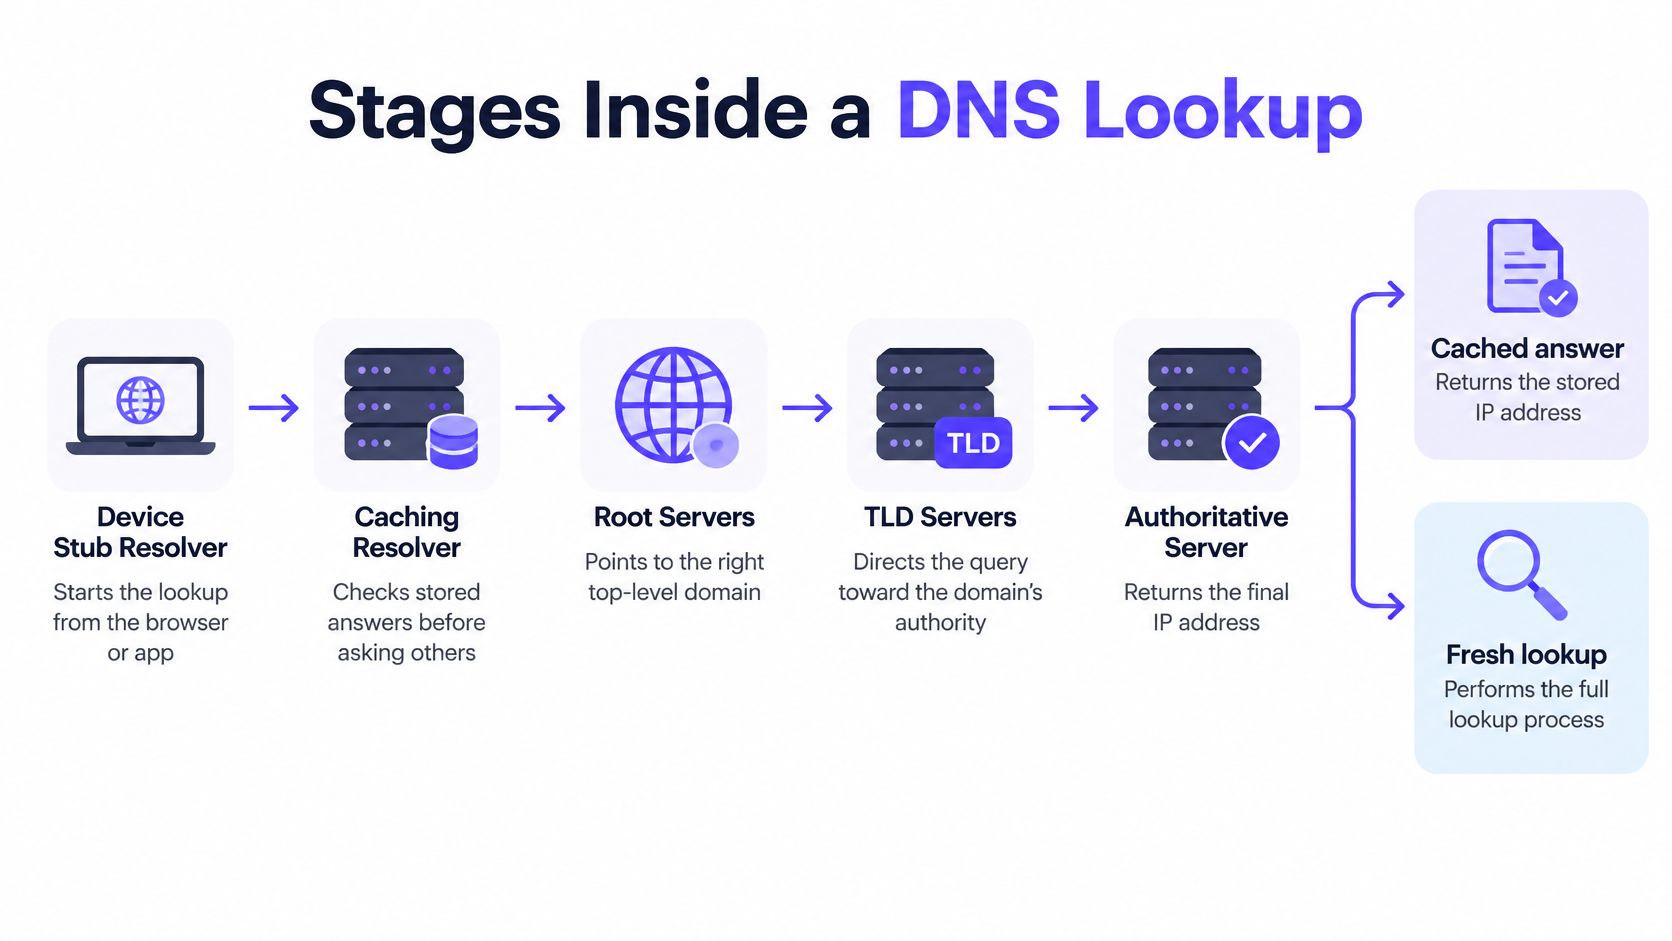
O stub resolver do dispositivo inicia a sequência enviando uma consulta recursiva para um caching resolver. Um local, um provedor de internet ou um serviço de DNS independente pode operar esse resolver, e a escolha é importante porque decide quem vê a consulta primeiro.
Cache hit ou cache miss
O resolvedor de cache verifica primeiro sua memória. Um registro que ainda é válido retorna imediatamente, um cache hit que pula todas as trocas upstream. Um registro ausente ou expirado é um cache miss, e o resolvedor então trabalha através da hierarquia do DNS: um servidor raiz o direciona para o domínio de nível superior correto, um servidor TLD o direciona para o servidor de nomes autoritativo do domínio e esse servidor de nomes retorna o registro.
Para um site, a resposta é geralmente um registro A contendo um endereço IPv4 ou um registro AAAA contendo um endereço IPv6. Outros tipos de registro cobrem tarefas como roteamento de e-mail e aliases.
As etapas também levantam questões distintas. A criptografia decide quem pode ler a consulta em trânsito. A autenticidade decide se a resposta veio do operador do domínio. A política decide se o resolvedor a retorna ou não. O anonimato decide quais partes tomaram conhecimento do nome em primeiro lugar.
O TTL mantém as respostas em cache atualizadas
Cada conjunto de registros carrega um time-to-live (TTL), o tempo máximo que um resolvedor pode retê-lo. O resolvedor deve descartar o registro após o vencimento, o que dá aos endereços e políticas atualizados um caminho de volta para a circulação.
A ausência de cache para um hóspede atualiza o cache para os visitantes que vêm a seguir. TTLs curtos permitem que as alterações entrem em vigor mais cedo; TTLs longos reduzem pesquisas repetidas na rede. Os operadores de zona escolhem um ponto de equilíbrio nesse processo, e todos na rede compartilhada herdam o resultado.
Algumas redes inserem uma etapa de encaminhamento dentro dessa sequência, enviando consultas para outro resolvedor em vez de percorrer a hierarquia diretamente. Este passo a passo sobre como o encaminhamento de DNS altera esse caminho explica onde o desvio acontece.
A hierarquia que faz as consultas escalarem
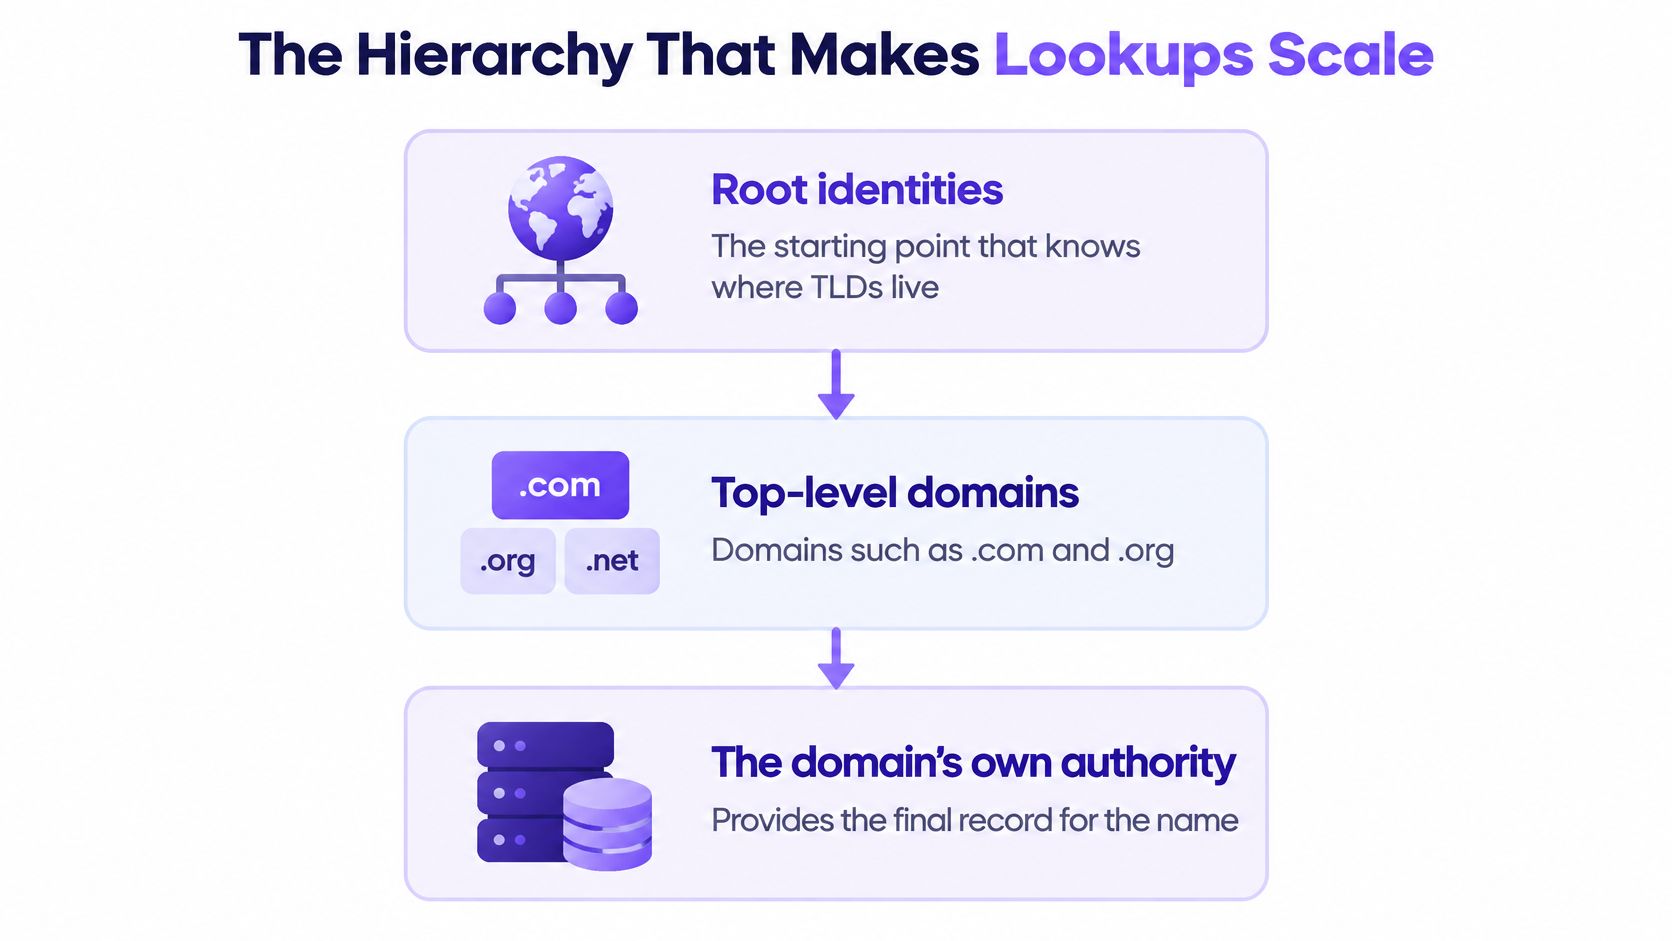
A hierarquia do DNS divide a responsabilidade. No topo estão as identidades dos servidores-raiz, que direcionam os resolvedores para o domínio de nível superior correto. Os servidores TLD gerenciam domínios como .com e .org, enquanto os servidores autoritativos de cada domínio fornecem os registros para os nomes dentro desse domínio.
A imagem comum de 13 servidores raiz pode ser enganosa. Existem 13 identidades definidas historicamente, rotuladas de A a M, operadas por 12 organizações independentes. Eles não são apenas 13 computadores físicos. O roteamento Anycast permite que as mesmas identidades sejam atendidas a partir de mais de 900 instâncias distribuídas em todo o mundo, ajudando as consultas a alcançar uma instância próxima e reforçando a resiliência (visão geral dos servidores raiz da ICANN).
Como o sistema raiz se desenvolveu
O sistema raiz cresceu à medida que as necessidades da rede mudaram. O primeiro servidor raiz foi estabelecido no Information Sciences Institute da University of Southern California em 1984. O sistema tinha quatro servidores em 1985, sete em 1987, nove em 1993 e 13 em 1997. Hoje, o sistema raiz usa tanto IPv4 quanto IPv6. Uma visão geral técnica identifica 26 endpoints de endereços principais, 13 para cada protocolo, ao lado das instâncias anycast distribuídas.
Esses números descrevem diferentes partes da arquitetura. As 13 identidades são os nomes reconhecíveis dos servidores-raiz; os pontos de extremidade de endereço suportam IPv4 e IPv6; as instâncias distribuídas ajudam a fornecer serviço a partir de locais em todo o mundo. Perder o acesso a uma instância não é o mesmo que perder uma identidade raiz em todos os lugares.
Esse design é o motivo pelo qual uma consulta pode parecer local, mesmo quando depende de um sistema global e de vários níveis. O resolvedor pode alcançar uma instância próxima, enquanto a hierarquia continua a distribuir a responsabilidade entre os operadores de raiz, TLD e autoritativos.
Por que uma consulta DNS é um ponto de aplicação de políticas
Um laptop em um WiFi de hotel solicita a um resolvedor da rede por um domínio antes de poder alcançar qualquer coisa. Essa solicitação passa por equipamentos que o local controla, tornando a busca o último ponto de decisão compartilhado antes que o dispositivo siga seu próprio caminho. Um serviço de DNS protetivo pode responder normalmente, recusar a consulta ou retornar uma resposta que não leva a lugar nenhum. Se nenhuma endereço útil for retornado, a conexão geralmente nunca é iniciada.
Essa posição é o que dá à política de DNS seu alcance em redes de visitantes. Os telefones e laptops dos visitantes raramente possuem software de gerenciamento, portanto o local não pode instalar controles no próprio dispositivo. O resolvedor é o único ponto de verificação pelo qual todos os dispositivos já passam. As políticas aplicadas ali podem bloquear domínios associados a phishing, malware ou tráfego de comando e controle, aplicar categorias como conteúdo adulto ou apostas e impor configurações do Safe Search.
O tempo fortalece o caso. A aplicação ocorre na etapa de solicitação, antes que o aplicativo receba um endereço por meio desse resolvedor. Para proteções que operam em outras camadas de uma rede, consulte este guia para proteger sua rede empresarial do Microsoft 365.
O que a política de DNS pode e não pode cobrir
A aplicação de DNS governa a resolução de nomes, e as conexões podem ignorá-la. Um aplicativo pode reutilizar um endereço em cache, contatar um IP diretamente, acessar um serviço que nunca usou um nome DNS ou enviar consultas por meio de um resolver criptografado que o local não atribuiu.
Por isso, os operadores avaliam o comportamento do DNS criptografado, caches de aplicativos e tráfego de IP direto, juntamente com a filtragem. A filtragem de DNS funciona como uma camada dentro de um conjunto mais amplo de controles. Um guia sobre filtragem de DNS e como as políticas se aplicam às buscas aborda a função de filtragem em detalhes.
A política também é apenas um eixo de confiança. Se um domínio é permitido, se uma resposta é autêntica e se qualquer pessoa pode ler a consulta em trânsito são questões separadas, respondidas por mecanismos diferentes.
Respostas negativas também merecem atenção. Um resolutor pode armazenar em cache uma resposta NXDOMAIN, que declara que o domínio solicitado não existe, em vez de consultar os servidores upstream novamente para o mesmo nome ausente. O RFC 8020 descreve um corte NXDOMAIN, onde uma resposta negativa validada também estabelece que nomes abaixo do domínio ausente não existem (RFC 8020). Orientações mais recentes do IETF exigem o armazenamento em cache de falhas de resolução também, reduzindo consultas repetidas e inúteis.
O Que o DNS Criptografado Realmente Muda
Um hóspede acessa o WiFi de um hotel e visita um site. A consulta DNS é um dos últimos pontos de decisão compartilhados antes da conexão: o dispositivo pergunta a um resolvedor qual endereço usar, e o resolvedor pode aplicar as regras do local. Criptografar essa solicitação altera quem pode lê-la em trânsito. Isso não altera, por si só, o que o resolvedor pode ver nem torna o hóspede anônimo.
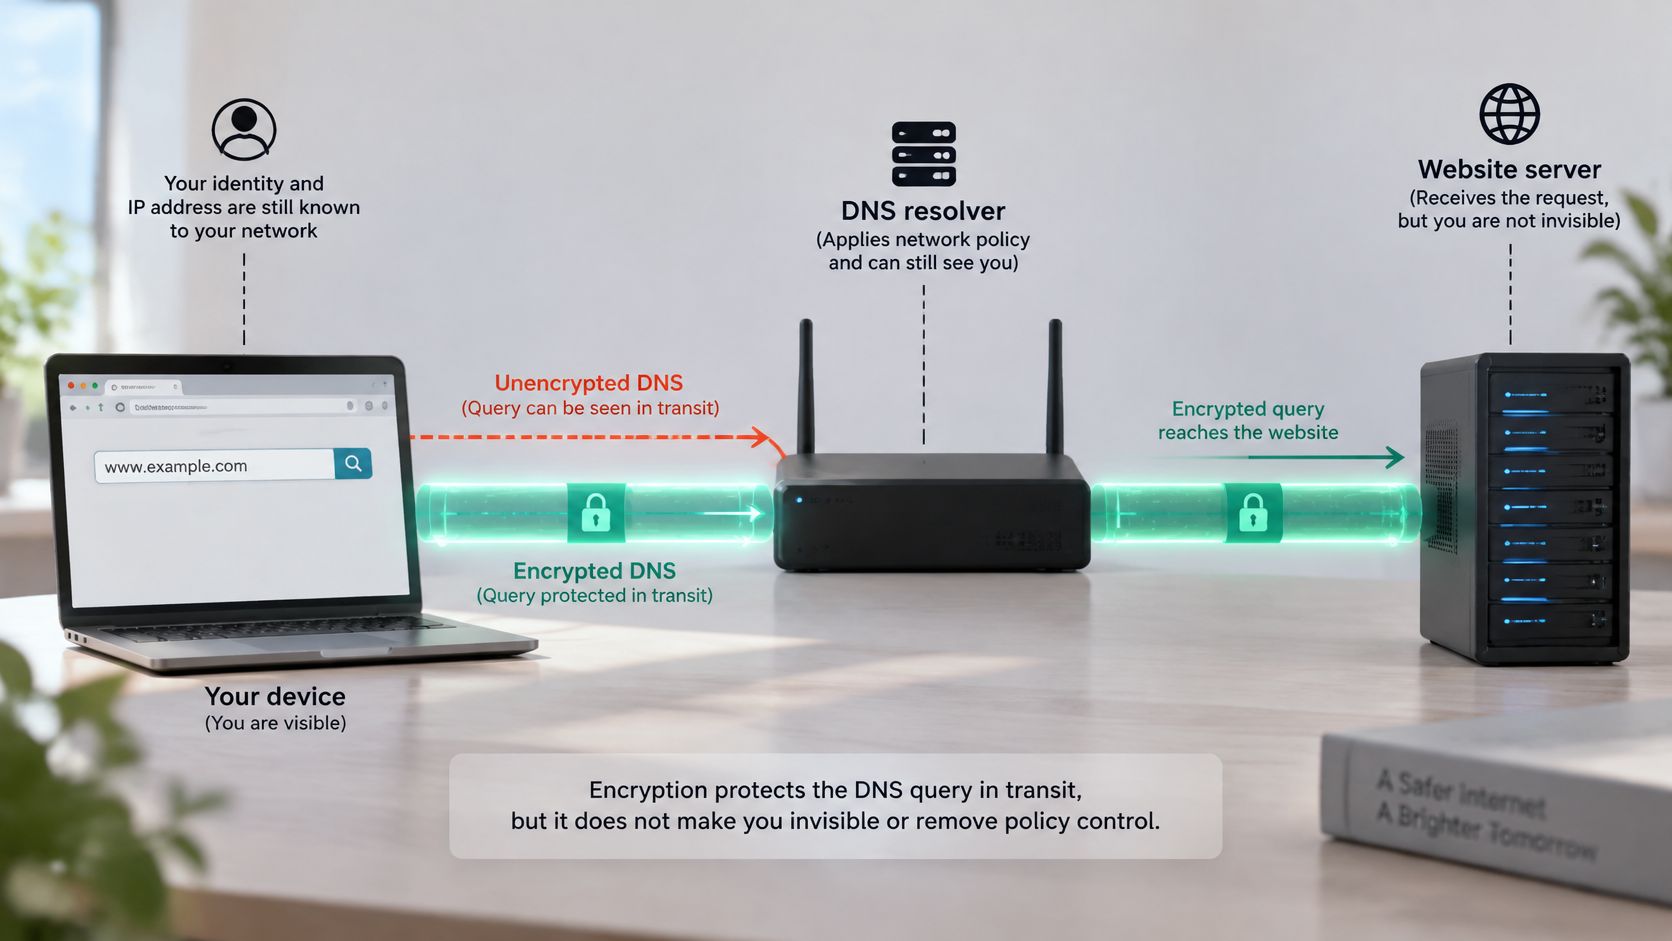
O dispositivo envia sua consulta a um resolvedor recursivo, que busca a resposta e a retorna. O DNS over HTTPS (DoH) criptografa a conexão entre o dispositivo e esse resolvedor. Alguém monitorando o WiFi pode ter mais dificuldade para ler ou alterar a consulta, mas o resolvedor ainda recebe o domínio solicitado.
O DNSSEC aborda uma questão separada: ele permite que um resolvedor de validação verifique a autenticidade e a integridade dos dados de DNS assinados. Ele não criptografa a consulta. Criptografia, autenticidade, aplicação de políticas e anonimato são propriedades diferentes.
O trade-off no WiFi compartilhado
Um navegador que utiliza DoH pode enviar consultas a um resolvedor escolhido pelo próprio navegador ou usuário, em vez do resolvedor atribuído por um hotel, escola, provedor de saúde ou operador de WiFi público. Isso pode limitar o que o local visualiza e quais regras de DNS pode aplicar. Também pode dificultar a solução de problemas se a rede do local depender de seu próprio resolvedor.
A distinção prática é clara: o DoH protege a consulta em seu caminho até o resolvedor; ele não oculta a consulta desse resolvedor. O DNSSEC ajuda a verificar respostas assinadas. Um local só pode aplicar políticas de DNS quando as consultas relevantes passam por um resolvedor que ele controla ou integra, e nenhuma das tecnologias torna o usuário anônimo.
Quando uma consulta DNS falha em WiFi compartilhado
Dois hóspedes se conectam ao mesmo WiFi do hotel. Um abre um site familiar; o outro vê um erro, embora ambos os dispositivos indiquem que estão conectados. A diferença pode estar no caminho da consulta, no cache do dispositivo ou no resolvedor que cada cliente usa.
Um resolver pode estar inacessível, retornar uma resposta incompleta ou ser incapaz de resolver um nome que existe apenas dentro da rede de uma organização. Uma rede também pode bloquear o tráfego tradicional de DNS via UDP ou porta TCP 53, ou retornar deliberadamente uma falha porque as políticas bloqueiam o domínio solicitado.
Separe os sintomas antes de alterar as configurações
Considere o portal interno de uma escola que funciona por meio do resolvedor designado pela instituição, mas não por um resolvedor público externo. A escola pode usar o DNS split-horizon, onde nomes internos estão disponíveis apenas por meio do resolvedor da rede. Alterar a configuração de DNS de um dispositivo pode fazer com que um site público carregue, mas interromper o acesso ao portal interno.
O DNS criptografado pode adicionar outro ponto de falha. Um estudo de 2025 relatou que as consultas DNS por HTTPS representavam aproximadamente 8% do tráfego DNS observado, e respostas incompletas aumentaram o volume de consultas (estudo sobre tráfego DNS criptografado). Uma pesquisa separada sobre resolutores descobriu que um em cada três resolutores criptografados anunciados falhou em responder, conforme observado anteriormente. Um cliente pode, portanto, estar usando um resolutor criptografado que não responde como esperado, mesmo que o resolutor atribuído ao local esteja disponível.
Regra de solução de problemas: Confirme qual resolver o cliente realmente usa antes de pedir ao hóspede para alterar as configurações de DNS.
Para operadores, classifique as causas prováveis em vez de tratar todos os erros de consulta da mesma forma:
- Captive Portal: O dispositivo não concluiu o login do WiFi ou a página de termos.
- Cache desatualizado: O cliente ou resolutor mantém uma resposta antiga.
- Interrupção upstream: O resolutor configurado não consegue concluir a solicitação.
- Porta 53 bloqueada: O tráfego DNS tradicional está bloqueado ou não consegue alcançar o resolutor.
- DoH ou DoT não suportado: O comportamento de DNS criptografado do cliente não é suportado ou gerenciado pela rede.
- Bloqueio por política: O resolutor retém intencionalmente uma resposta.
Um erro de DNS também pode sinalizar um problema de segurança no WiFi, em vez de um problema no resolver. Para obter orientações sobre como reconhecer um ponto de acesso enganoso, consulte o guia de prevenção contra evil twin da RDE Technologies.
Como escolher o DNS protetivo a seguir
Cada dispositivo de visitante que se conecta ao seu WiFi ainda precisa pedir direções a alguém antes de estabelecer a conexão. A verdadeira escolha do operador é quem responde a essa pergunta: o resolvedor que o dispositivo carrega por acaso, o conjunto de regras de um firewall antigo ou um serviço de DNS de proteção que você controla. Cada opção altera a quantidade de políticas que você pode aplicar e o volume de evidências mantido nesse último ponto de decisão compartilhado.
| Abordagem | Dispositivos não gerenciados | Ponto de decisão | Evidência do operador |
|---|---|---|---|
| Resolutores selecionados pelo cliente | Muitas vezes fora da política de DNS do local | Resolutor escolhido pelo dispositivo ou navegador | Visibilidade limitada em toda a rede |
| Firewall antigo isolado | A cobertura depende das regras do firewall e do caminho do tráfego | Controles de firewall disponíveis para essa rede | Logs e alertas do firewall |
| Resolutor DNS de proteção em nuvem | Pode cobrir dispositivos que usam o resolutor atribuído pela rede | Consulta de domínio antes que um endereço seja retornado | Relatórios de consulta e bloqueio do resolutor |
Para redes de hotelaria, educação, saúde, setor público e múltiplos locais, o Purple Shield é uma opção de proteção por DNS, conforme mencionado anteriormente. Ele avalia pesquisas antes do início das conexões, aplica categorias de conteúdo como adulto e jogos de azar, impõe o Safe Search no Google, Bing e YouTube, e bloqueia domínios de comando e controle, phishing e malware. O provedor também descreve sinais auxiliados por IA destinados a sinalizar ameaças emergentes antes de listas de bloqueio padrão, além de bloqueio de anúncios e rastreadores na camada DNS, o que reduz o peso da página e o volume de tráfego.
Compare a política e a adequação operacional
O serviço oferece suporte a políticas por SSID, VLAN, local e agendamento, além de painéis, páginas de bloqueio personalizadas e operação fail-closed. A descrição do serviço informa que ele não requer agente cliente ou alteração no firewall, cita um SLA de uptime publicado e lista o alinhamento com os padrões da Friendly WiFi e da Internet Watch Foundation. Considere isso como declarações do fornecedor e avalie-as em relação aos seus próprios requisitos de relatórios e resiliência.
O filtro de DNS também responde a apenas parte da questão de segurança. A criptografia oculta a busca de observadores no caminho, as verificações de autenticidade confirmam que a resposta veio do resolvedor correto, a política decide se deve responder ou não e a anonimidade depende de quem opera esse resolvedor. Um secure web gateway pode cobrir mais parte dessa pilha, portanto compare onde as duas funções diferem antes de se comprometer.
Comece com um SSID de visitante. Registre qual resolvedor seus dispositivos usam hoje, depois teste o Purple Shield nessa rede antes de estender a política para todos os locais.