
ComparisonDNS filtering alternatives
Cloudflare Gateway vs Purple Shield para WiFi de estabelecimentos
Decida se o Cloudflare Gateway ou o Purple Shield deve filtrar o DNS nas redes do seu estabelecimento com base em uma pergunta: você consegue cadastrar os dispositivos? Você pode avaliar ambos com base em oito critérios, entender onde a política por SSID e por VLAN faz a diferença e planejar uma migração em seis...
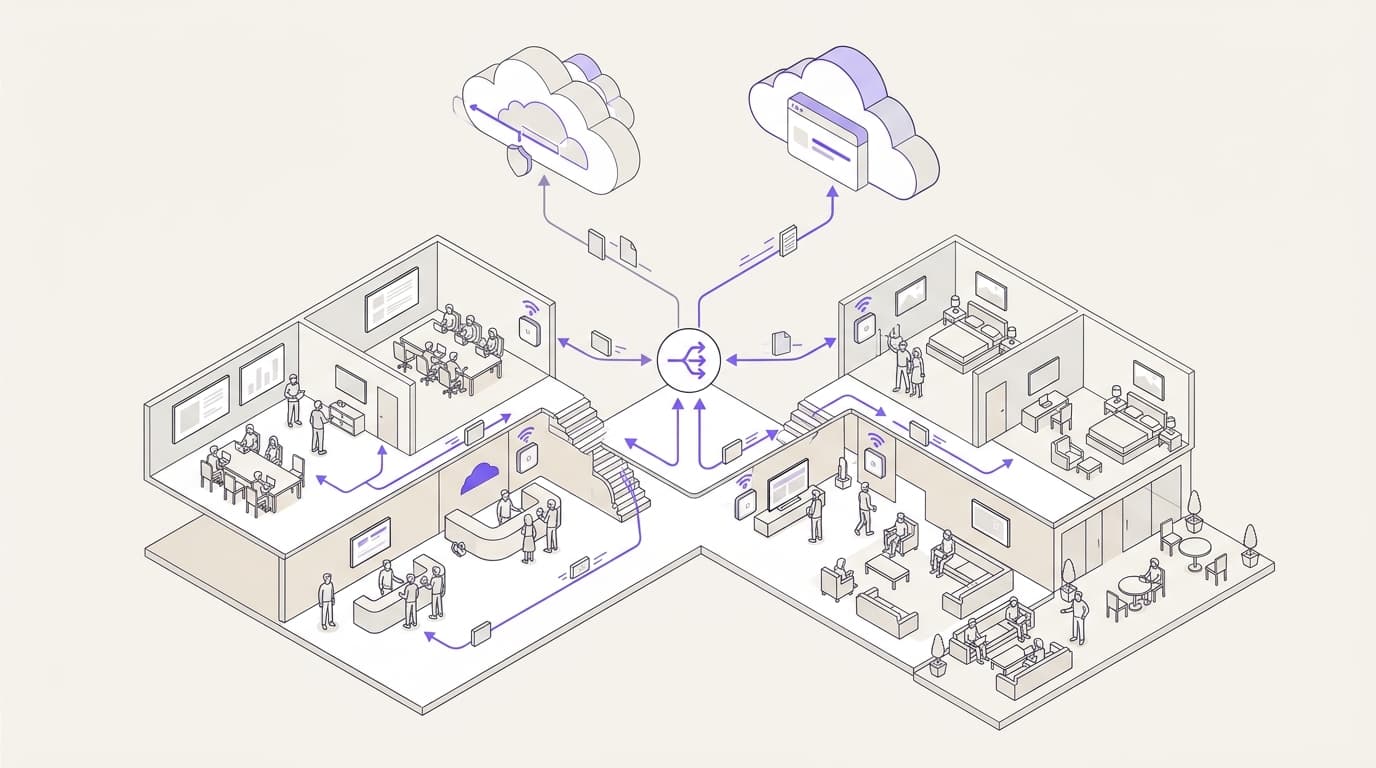
Para WiFi de visitantes em locais físicos, o Purple Shield é a melhor opção. Ele filtra o DNS por SSID, VLAN e local a partir de um único painel, não precisa de cliente nos dispositivos dos visitantes e é utilizado pela Whitbread e AGS Airports. O Cloudflare Gateway foi desenvolvido para uma função diferente: dispositivos gerenciados da equipe executando o cliente WARP dentro de uma infraestrutura Cloudflare Zero Trust.
Cloudflare Gateway ou Purple Shield: qual um local físico deve escolher?
A escolha para locais físicos é o Shield, sob uma condição: os dispositivos que você precisa proteger são aqueles que você não gerencia. Isso abrange quase todas as redes de visitantes. Também cobre redes residenciais em edifícios multifamiliares para locação (BTR) e moradias estudantis, além da maioria das redes para funcionários no setor de hospitalidade e varejo.
O ponto central que muda a resposta é o controle sobre o dispositivo. O Cloudflare Gateway é o mecanismo de filtragem do Cloudflare One, a plataforma Zero Trust da Cloudflare. Suas políticas de DNS podem ser aplicadas a todo o local. Suas regras de identidade, políticas de rede e inspeção HTTP dependem do Cloudflare One Client (antigo WARP) executando em cada dispositivo. Você pode cadastrar um notebook de um funcionário. Você não pode cadastrar o celular de um visitante no saguão de um hotel ou o tablet de um passageiro em um portão de embarque.
O Shield funciona diretamente na rede. Ele é um DNS de proteção. Cada dispositivo no SSID (o nome da rede) solicita ao Shield a resolução de um domínio. O Shield bloqueia qualquer conteúdo malicioso ou fora da política antes que a conexão seja estabelecida. Nada é instalado no dispositivo. Você define uma política por SSID, VLAN e local em um único painel, na estrutura de WiFi que você já utiliza.
Algumas empresas limitam a filtragem a notebooks gerenciados que já estão cadastrados no WARP. O Gateway visualiza esse tráfego. O Shield, então, cobre todas as redes do local que esses notebooks compartilham com convidados, residentes e visitantes.
- Até 44%menos dados com bloqueio de anúnciosDados da Purple
- Até 62%menos consultas DNSDados da Purple
- 500M+usuários e logins por anoPurple
- 80.000+locais em 90 paísesPurple
Quais critérios definem entre Cloudflare Gateway vs Shield?
Avaliamos ambos os produtos com base em oito critérios. Cada um deles atende a uma pergunta que as equipes de TI de locais físicos fazem ao criar uma lista de opções. Utilizamos o próprio material público de cada fornecedor: a documentação do desenvolvedor do Cloudflare One para o Gateway, e o material de produtos e dados de clientes da Purple para o Shield.
- Posicionamento. Em que ponto da conexão o filtro atua, e o que ele pode e não pode visualizar.
- Requisito do dispositivo. Se o dispositivo de um visitante precisa de um cliente, perfil ou certificado.
- Unidade de política. Se você pode definir uma política diferente por SSID, VLAN e local.
- Identidade. Como as regras acompanham uma pessoa em vez de uma rede.
- Inteligência contra ameaças. Com que rapidez novos domínios maliciosos são identificados.
- Efeito na largura de banda. Se a filtragem reduz a carga de dados e DNS em links limitados do local.
- Hardware. O que o produto exige dos pontos de acesso e firewalls que você já possui.
- Centro de design. O ambiente para o qual cada produto foi construído e quem o opera no dia a dia.
Por que o posicionamento vem em primeiro lugar
O DNS é o primeiro passo de quase todas as conexões. Um dispositivo precisa converter um nome de domínio em um endereço IP antes de poder abrir uma sessão. Um resolvedor DNS de proteção se recusa a responder por um domínio de phishing ou malware. Nenhum pacote atinge o destino.
Um firewall vê a sessão apenas depois que o dispositivo já possui um endereço. O tráfego criptografado oculta a maior parte do que o firewall precisaria para julgá-lo. A filtragem DNS intercepta o que o firewall deixa passar porque atua antes. O UK National Cyber Security Centre opera um serviço de DNS protetivo para o setor público com base no mesmo princípio.
O Gateway e o Shield atuam nessa camada de resolvedor, assim como o Cisco Umbrella. Abordamos isso em Shield vs Cisco Umbrella e em uma alternativa ao Cisco Umbrella para guest WiFi. O Umbrella também oferece um módulo de roaming para dispositivos gerenciados, portanto a questão do controle do dispositivo também se aplica a ele.
Two lanes show a visitor phone filtered by Shield at the venue network and a staff laptop filtered by Cloudflare Gateway through the WARP client.
Connections
- Visitor phone on guest SSID to SSID and VLAN (joins)
- SSID and VLAN to Shield protective DNS (DNS query)
- Shield protective DNS to Bad domain never resolves (blocked)
- Staff laptop with WARP client to Cloudflare Gateway (DoH and proxied traffic)
- Unenrolled devices to Cloudflare Gateway (no identity)
Como o Cloudflare Gateway e o Shield se comparam em cada critério?
A matriz avalia ambos os produtos nos oito critérios acima. A coluna Cloudflare baseia-se apenas na própria documentação da Cloudflare. A coluna Shield usa material de produto da Purple e dados de clientes nomeados.
| Critério | Cloudflare Gateway | Purple Shield |
|---|---|---|
| Implantação | Resolvê-lo DNS para locais registrados; proxy de rede e HTTP para tráfego enviado via WARP | Resolvê-lo DNS para cada dispositivo na rede, antes de qualquer conexão ser aberta |
| Requisito de dispositivo | Nenhum para políticas de DNS por local; cliente WARP para políticas de identidade, rede e HTTP | Nenhum em qualquer dispositivo que receba DNS da rede |
| Unidade de política | Localização DNS, correspondida por IPv4 de origem, um endereço IPv6 dedicado ou um nome de host DoH | SSID, VLAN e local, configurados em um único painel |
| Identidade | Microsoft Entra ID, Okta ou Google Workspace por meio de inscrição no WARP | Com o Purple Access, a identidade coloca cada pessoa em uma VLAN e o Shield aplica a política dessa VLAN |
| Inteligência contra ameaças | Categorias de segurança construídas a partir de dados da rede Cloudflare | Ameaças sinalizadas antes da abertura das conexões (dados Purple) |
| Efeito na largura de banda | Bloqueio por categoria ou lista de domínios personalizada; nenhum valor de largura de banda publicado | Até 44% menos dados e até 62% menos consultas DNS (dados Purple) |
| Hardware | Nenhum necessário para políticas de DNS; qualquer rede capaz de encaminhar DNS | Agnóstico de hardware: Cisco Meraki, HPE Aruba, Ruckus, Juniper Mist, Ubiquiti UniFi, Cambium, Extreme Networks, Fortinet |
| Foco de design | Dispositivos e aplicativos gerenciados da força de trabalho dentro do Cloudflare One | Redes de locais para visitantes, funcionários e multilocatários na Whitbread, AGS Airports e St George's Healthcare NHS Trust |
Leia a matriz por linha, não por coluna. As linhas mais fortes do Gateway são identidade e profundidade de inspeção, e ambas dependem do WARP. As linhas mais fortes do Shield são requisito de dispositivo, unidade de política e efeito na largura de banda. Esses três critérios decidem os resultados em redes repletas de dispositivos que você nunca gerenciará.
Onde o Cloudflare Gateway e o Shield diferem na prática?
Dispositivos de visitantes que você não pode inscrever
Um hóspede de hotel, um passageiro de trem ou um torcedor em um estádio não instalará um cliente de segurança para ler notícias. O Gateway ainda pode filtrar o DNS deles por meio de uma política de local. Essa política não pode ver quem eles são, inspecionar HTTP ou aplicar regras de rede. Na prática, a filtragem de DNS da Cloudflare em uma rede de visitantes cobre domínios, não identidades.
Shield foi desenvolvido para essa rede. Todo dispositivo que aceita DNS via DHCP recebe a política do SSID, seja um celular, um console de jogos ou uma smart TV em um apartamento BTR. Nada muda no dispositivo. Nada precisa de suporte quando um visitante pergunta por que seu aplicativo bancário exibe um aviso de certificado.
Esse último ponto é fundamental para a inspeção HTTP do Gateway. A descriptografia de TLS exige que o certificado raiz da Cloudflare seja confiável no dispositivo. Você pode implantar um certificado em um notebook gerenciado. Você não pode implantar um no celular de um visitante, e não deve tentar fazer isso.
Várias redes atrás de uma única conexão
Um local típico opera um SSID de convidados, um SSID de funcionários e uma VLAN administrativa atrás de uma única conexão com a internet. Uma VLAN, ou LAN virtual, é uma rede logicamente separada em switches e pontos de acesso compartilhados. Cada rede precisa de uma política diferente. A rede de convidados pode bloquear conteúdo adulto e anúncios. O WiFi de funcionários pode permitir streaming para treinamento. Uma VLAN de pagamentos no escopo do PCI-DSS precisa da lista mais restrita de todas.
O Gateway identifica um local IPv4 pelo seu endereço de origem público. Três redes saindo por um único endereço parecem um único local. Dividi-las exige IPs de saída separados ou encaminhadores locais que enviem cada VLAN para um hostname DNS over HTTPS (DoH) diferente. O DoH é definido na RFC 8484.
O Shield define a política por SSID e VLAN no painel. Onde VLANs segmentadas compartilham uma conexão, um retransmissor leve encaminha suas consultas, garantindo que cada rede mantenha sua própria política e os relatórios exibam o IP interno de cada dispositivo.
Velocidade de ameaças e largura de banda em links movimentados
Ambos os produtos bloqueiam domínios maliciosos conhecidos. A diferença está no tempo de resposta e nos benefícios adicionais. Os dados da Purple mostram que o Shield sinaliza ameaças antes que as conexões sejam abertas. Um novo domínio de phishing geralmente causa danos em seus primeiros dias, portanto, identificar domínios maliciosos com antecedência faz a diferença.
A largura de banda é outra grande diferença. Os links dos locais são compartilhados por centenas de dispositivos nos horários de pico. Com o bloqueio de anúncios ativado, o Shield reduz o uso de dados em até 44% e as consultas DNS em até 62% (dados da Purple). O Gateway pode bloquear domínios de anúncios por categoria ou lista personalizada. A Cloudflare não publica um número equivalente de economia de largura de banda.
Quem gerencia a política
O Cloudflare One é um console Zero Trust completo. Ele abrange acesso, gateway, postura do dispositivo e muito mais. Essa amplitude é ideal para uma equipe de segurança centralizada. No entanto, um gerente de operações do local que precisa alterar a política de convidados para um evento no fim de semana encontra mais opções no console do que a tarefa exige.
O Shield oferece a esse gerente um único painel e uma política por SSID, VLAN e local. A TI central ainda define os padrões e as diretrizes gerais. As equipes do local fazem os ajustes necessários dentro desses limites, sem a complexidade de um projeto de Zero Trust.
Qual é o papel do Purple Shield na infraestrutura de um local?
Shield é filtragem de conteúdo e DNS protetivo para todas as redes que você opera. Ele funciona de duas maneiras. Você pode executá-lo de forma autônoma em qualquer WiFi, independentemente do hardware subjacente. Ou pode adicioná-lo ao Purple Access, para que a identidade coloque cada pessoa na VLAN correta e o Shield filtre essa VLAN.
Onde cada opção se adapta a um local
Purple Shield
Fits when
- Dispositivos de convidados, residentes ou fãs que você não pode registrar
- Várias SSIDs ou VLANs que precisam de políticas diferentes
- Hardware misto em toda a propriedade
- Conexões congestionadas onde o bloqueio de anúncios reduz os dados em até 44%
- Equipes de locais que precisam de um único painel, não de um console Zero Trust
Not when
- Propriedades onde cada ponto de extremidade é um dispositivo gerenciado executando o cliente WARP
Cloudflare Gateway
Fits when
- Laptops de funcionários já registrados com o cliente WARP
- Uma implantação existente do Cloudflare One para acesso a aplicativos
Not when
- Dispositivos de visitantes que nunca executarão o WARP
- Várias redes atrás de um único IP público
- Locais cujo endereço IP público muda
Our recommendation: Execute o Purple Shield em todas as redes de convidados, funcionários e multilocatários do local. Dispositivos já registrados no WARP seguem sua própria política, portanto, o Shield cobre a lacuna em todos os dispositivos que você não gerencia.
As implantações mencionadas mostram a amplitude. A Whitbread, proprietária da Premier Inn, executa o Shield em uma grande propriedade de hotelaria. A AGS Airports o executa onde passageiros e funcionários compartilham redes movimentadas nos terminais. O St George's Healthcare NHS Trust o executa onde pacientes, visitantes e equipe clínica se conectam.
O Shield faz parte de uma plataforma Purple mais ampla: Guest WiFi, Staff WiFi e Multi-Tenant WiFi, em mais de 80.000 locais em 90 países. A Purple possui certificação ISO 27001, Cyber Essentials e B Corp, além de conformidade com o GDPR. Para o modelo de segurança mais amplo, incluindo IEEE 802.1X e WPA3 em redes de funcionários, consulte nosso guia de segurança para WiFi empresarial.
Como o Cloudflare Gateway e o Shield são precificados e executados?
A unidade de licença define o valor final mais do que qualquer número de destaque. O Gateway é precificado por usuário dentro dos níveis do plano Zero Trust da Cloudflare. Esse modelo se adapta a uma força de trabalho contada e gerenciada. Visitantes não são uma contagem fixa, portanto, o raciocínio baseado em usuários não se adapta bem às redes de locais.
O Shield é cotado com base em seus locais, redes, usuários e plano, com uma avaliação gratuita de 30 dias e sem hardware na fatura. Não há preços publicados; a página de preços do Shield apresenta o teste e as duas formas de compra.
| Elemento de custo | Cloudflare Gateway | Purple Shield |
|---|---|---|
| Unidade de licença | Por usuário, dentro dos níveis do plano Cloudflare Zero Trust | Orçamento personalizado baseado em seus locais, redes, usuários e plano; teste grátis de 30 dias |
| Software nos dispositivos | Cliente WARP em cada dispositivo gerenciado para identidades, redes e políticas HTTP | Nenhum |
| Novo hardware | Nenhum para políticas de DNS | Nenhum |
| Certificados | Certificado raiz Cloudflare nos dispositivos para inspeção HTTP | Nenhum; a filtragem ocorre no DNS |
| Configuração por local | Registrar cada local por IP de origem ou endpoint DoH | Atribuir uma política a cada SSID, VLAN e local |
| Efeito na largura de banda | Nenhum valor publicado | Até 44% menos dados com bloqueio de anúncios |
| Habilidades necessárias | Design de política Zero Trust, implantação do WARP, gerenciamento de certificados | Configurações de DNS na rede e escolhas de política em um único painel |
Os custos que não aparecem em uma fatura
Os controles mais profundos do Gateway trazem custos operacionais além da licença. Alguém precisa implantar o WARP em cada dispositivo gerenciado e mantê-lo atualizado. Alguém precisa gerenciar o certificado raiz para a inspeção HTTP. Alguém re-registra os locais quando o IP de um estabelecimento muda. Nada disso está errado para uma frota corporativa. Mas é uma despesa administrativa adicional quando o objetivo é filtrar uma rede de convidados.
O custo operacional do Shield está nas escolhas de políticas. Você decide o que cada rede bloqueia, revisa o painel e faz ajustes por local. A economia de largura de banda segue o caminho oposto. Até 44% menos dados em um link limitado podem adiar a necessidade de um upgrade de circuito.
O que envolve a migração do Cloudflare Gateway para o Shield?
Uma mudança das políticas de local do Gateway para o Shield não exige nenhum hardware novo nem alterações nos dispositivos dos visitantes. O trabalho consiste no mapeamento de políticas, não na reconstrução da rede. Siga estas etapas em ordem.
- Faça um inventário do Gateway. Liste cada local de DNS, as redes por trás dele e suas categorias, listas de bloqueio personalizadas e listas de permissões.
- Mapeie para o Shield. Associe cada local a um ambiente no Shield. Em seguida, divida-o nos SSIDs e VLANs que o Gateway não conseguia diferenciar.
- Recrie a política. Configure a política de cada rede no painel do Shield. Copie as listas de permissões exatamente como estão, pois a ausência delas gera os primeiros chamados de suporte.
- Faça um piloto em uma rede. Altere o servidor DNS que o DHCP fornece em um SSID de convidados em um local. Deixe todo o restante no Gateway.
- Compare os resultados. Verifique os domínios bloqueados e as reclamações durante um período representativo, incluindo um dia de pico.
- Faça a transição por local. Mova as redes restantes local por local. Remova cada local do Gateway assim que suas redes estiverem no Shield.
Dois detalhes costumam pegar as equipes de surpresa. Dispositivos executando o WARP enviam DNS diretamente para o Gateway, portanto mantêm a política do Gateway até que você desative o cliente. Planeje isso separadamente. Verifique também se os firewalls do local redirecionam ou bloqueiam o DNS de saída. Uma regra criada para o Gateway pode precisar de atualização para que as consultas alcancem o Shield.
O rollback é simples. Aponte o DHCP de volta para as configurações de DNS anteriores na VLAN afetada. Mantenha a localização do Gateway configurada até que cada local tenha funcionado perfeitamente no Shield.
Se você também estiver substituindo um resolvedor antigo, as mesmas etapas se aplicam. Nossos guias de alternativa ao OpenDNS para WiFi corporativo e alternativas ao CleanBrowsing cobrem esses pontos de partida.
Como você deve decidir entre o Cloudflare Gateway e o Shield?
Use uma regra de decisão. Conte os dispositivos em cada rede que você não pode registrar. Se esse número for maior que zero, essa rede precisa de uma filtragem que funcione sem um cliente. Isso significa Shield.
Em seguida, aplique três verificações.
- Várias redes, uma conexão? Se as VLANs de convidados, funcionários e pagamentos compartilham um IP público, você precisa de políticas por SSID e por VLAN. Essa é a unidade nativa do Shield.
- IPs públicos dinâmicos? Se os locais utilizam conexões em que o provedor de internet altera o endereço, o mapeamento de localização por IP de origem gera trabalho contínuo. Com o Shield, um retransmissor no local mantém a política vinculada à rede em vez do endereço.
- Links limitados? Se o pico de demanda sobrecarrega o circuito, o bloqueio de anúncios do Shield reduz o tráfego de dados em até 44%.
O Gateway continua fazendo parte do cenário em um caso. Se você já executa o WARP em notebooks gerenciados dentro do Cloudflare One, esses notebooks mantêm sua política de dispositivo. O Shield cobre todas as redes que eles compartilham com visitantes.
Seu próximo passo: escolha um local com redes mistas e mapeie seus SSIDs e VLANs. Solicite uma cotação para toda a sua estrutura ou inicie um teste gratuito de 30 dias na página de preços do Shield. Para uma visão mais ampla, leia nossa visão geral sobre alternativas de filtragem de DNS.
Perguntas frequentes
O Purple Shield é uma alternativa ao Cloudflare Gateway para guest WiFi?
Sim. O Shield filtra o DNS para todos os dispositivos em um SSID de convidados sem a necessidade de um cliente. Ele cobre os celulares e notebooks que os controles do Gateway dependentes do WARP não conseguem alcançar. Você define uma política por SSID, VLAN e local em um único painel. A Whitbread e a AGS Airports executam o Shield em redes de locais atualmente. Se você usa políticas de localização do Gateway para convidados agora, o Shield as substitui com granularidade por rede. Ele também adiciona bloqueio de anúncios que reduz os dados em até 44%.
O Shield funciona com os pontos de acesso e firewalls que eu já possuo?
Sim. O Shield é agnóstico em relação ao hardware e não precisa de nenhum equipamento novo. Ele funciona em redes construídas em Cisco Meraki, HPE Aruba, Ruckus, Juniper Mist, Ubiquiti UniFi, Cambium, Extreme e Fortinet. Você aponta o servidor DNS fornecido pela sua rede para o Shield, por SSID ou VLAN. O Shield funciona de forma independente em qualquer WiFi ou junto com o Purple Access. O Purple é executado em mais de 80.000 locais em 90 países.
Como o Shield é precificado em comparação com o Cloudflare Gateway?
O Gateway é precificado por usuário nos planos Zero Trust da Cloudflare, o que atende a uma força de trabalho contada e gerenciada. O Shield é cotado com base em seus locais, redes, usuários e plano, com um teste gratuito de 30 dias. Não há preços publicados; a página de preços do Shield apresenta o teste e as duas formas de compra. Compare a estrutura, bem como o custo principal. Os controles de identidade e HTTP do Gateway também envolvem o esforço de implantação do WARP e gerenciamento de certificados.
Posso executar o Cloudflare Gateway e o Shield no mesmo local?
Sim. Eles atuam em pontos diferentes. O Shield filtra o DNS para cada dispositivo nas redes do local. Um laptop executando o cliente WARP envia seu DNS e tráfego proxy diretamente para o Gateway, seguindo a política do Gateway. Mantenha o Shield em todas as redes de convidados, funcionários e multi-inquilinos. Dessa forma, os dispositivos não gerenciados nunca ficam sem filtragem, enquanto os laptops com WARP mantêm sua política de dispositivo.
Quanto esforço é necessário para migrar do Cloudflare Gateway para o Shield?
O esforço está no mapeamento de políticas, sem alteração de hardware. Você copia as categorias, listas de bloqueio personalizadas e listas de permissão do Gateway. Em seguida, mapeia cada local de DNS para os locais, SSIDs e VLANs do Shield. Depois, altera o servidor DNS fornecido pelo seu DHCP. Faça um piloto em um SSID em um local primeiro e compare os resultados antes de fazer a transição. Os dispositivos que executam o WARP permanecem no Gateway até você desativar o cliente.
O Shield ajuda com o GDPR e PCI-DSS em redes de locais?
Sim, como um controle entre vários. O Shield aplica políticas separadas por VLAN, para que uma VLAN de pagamento no escopo do PCI-DSS possa executar uma lista mais restrita do que o WiFi para convidados. Ele bloqueia domínios de phishing e malware antes que qualquer conexão seja aberta. O Purple é certificado pela ISO 27001 e Cyber Essentials, e compatível com o GDPR. Você ainda precisa de segmentação, 802.1X em redes de funcionários e WPA3 onde os dispositivos suportarem.
Os visitantes notarão o Shield no WiFi para convidados?
Na maioria das vezes, não. Nada é instalado no dispositivo e nada muda no momento do login. Um domínio bloqueado não é carregado, e os sites permitidos funcionam normalmente. Com o bloqueio de anúncios ativado, as páginas carregam menos dados. O Purple mede até 44% menos dados e até 62% menos consultas de DNS. Em uma rede de convidados movimentada, esse espaço livre beneficia todos os visitantes que compartilham o link.
O resolvedor familiar público da Cloudflare faz o mesmo trabalho que o Shield?
Não. O resolvedor 1.1.1.1 para Famílias da Cloudflare aplica um bloqueio fixo de malware e conteúdo adulto a qualquer pessoa que o utilize. Ele não possui política por local nem regras por SSID ou VLAN. Ele também não possui listas de permissões personalizadas e nenhum relatório para o seu patrimônio. Um local precisa de regras diferentes para redes de convidados, funcionários e locatários. Ele também precisa de evidências do que foi bloqueado, o que o painel do Shield oferece.
Key terms
- DNS protetico
- Um resolvedor DNS recursivo que recusa responder a consultas de domínios classificados como maliciosos ou fora da política, garantindo que o cliente nunca receba um endereço IP. O NCSC do Reino Unido opera um serviço de DNS Protetivo para o setor público com base nesse princípio. Tanto o Gateway quanto o Shield atuam nessa camada. Ela age antes do início de qualquer sessão, e é por isso que detecta ameaças em tráfego criptografado que um firewall não percebe.
- DNS sobre HTTPS (DoH)
- IETF RFC 8484, que transporta consultas e respostas DNS dentro de conexões HTTPS, criptografando-as e permitindo que um resolvedor identifique o cliente por meio de um hostname DoH exclusivo, em vez de seu IP de origem. Separar várias VLANs atrás de um único IP público no Gateway exige encaminhadores locais direcionando cada VLAN para um hostname DoH diferente, gerando uma sobrecarga de roteamento que o Shield evita.
- Cliente WARP
- O agente de dispositivo da Cloudflare que envia DNS via DoH e faz proxy do tráfego de rede e HTTP para o Cloudflare Gateway, vinculando o tráfego a um usuário cadastrado por meio de um provedor de identidade. As regras de identidade, as políticas de rede e a inspeção HTTP do Gateway dependem do WARP. Você pode cadastrar o laptop de um funcionário, mas não o telefone de um hóspede no saguão de um hotel.
- Cloudflare Um
- A plataforma Zero Trust da Cloudflare, que combina controle de acesso, filtragem do Gateway e verificações de postura do dispositivo em um único painel, licenciada por usuário de acordo com o plano contratado. Sua amplitude atende a uma equipe de segurança central que gerencia uma equipe de colaboradores definida, mas adiciona complexidade ao painel de um gerente de estabelecimento que precisa apenas alterar a política de visitantes.
- Local de DNS
- Um objeto do Gateway identificado por endereço IPv4 de origem, um endereço IPv6 dedicado ou um hostname DoH, ao qual as políticas de DNS se aplicam sem a necessidade de um cliente no dispositivo. É o único controle do Gateway que alcança dispositivos de visitantes não cadastrados e abrange domínios, não identidades. IPs públicos dinâmicos impedem a correspondência.
- SSID
- O Identificador de Conjunto de Serviços definido no IEEE 802.11, que é o nome da rede transmitido por um ponto de acesso e selecionado por um dispositivo ao se conectar. O Shield vincula uma política de filtragem diretamente a cada SSID, permitindo que redes de visitantes, colaboradores e parceiros tenham regras diferentes gerenciadas em um único painel.
- VLAN
- Uma LAN virtual conforme especificado pelo IEEE 802.1Q, que marca quadros Ethernet para criar redes logicamente separadas em switches e pontos de acesso compartilhados. As VLANs de visitantes, funcionários e pagamentos de um estabelecimento geralmente saem por uma única conexão. O Shield define políticas por VLAN; o Gateway as visualiza como um único local.
- Inspeção TLS
- Descriptografia de sessões Transport Layer Security por um proxy, o que requer que o certificado raiz do proxy seja confiável no repositório de certificados do dispositivo. A inspeção HTTP do Gateway exige o certificado raiz da Cloudflare em cada dispositivo. Você pode implantá-lo em um laptop gerenciado, mas não no celular de um visitante.
- DHCP
- O Dynamic Host Configuration Protocol, IETF RFC 2131, que atribui a cada dispositivo conectado um endereço IP e configurações de rede, incluindo o servidor DNS a ser utilizado. O Shield se aplica a todos os dispositivos que aceitam DNS via DHCP. Tanto a migração quanto a reversão funcionam alterando o servidor DNS que o DHCP distribui por VLAN.
- Padrão de Segurança de Dados do Setor de Cartões de Pagamento (PCI DSS)
- O Payment Card Industry Data Security Standard do PCI Security Standards Council, que estabelece requisitos para redes que armazenam, processam ou transmitem dados de titulares de cartão, incluindo a segmentação de sistemas dentro do escopo. Uma VLAN de pagamento no escopo do PCI DSS necessita da lista de filtragem mais restrita, a qual o Shield pode aplicar por VLAN juntamente com a segmentação.
- IEEE 802.1X
- O padrão IEEE para controle de acesso à rede baseado em portas, autenticando cada dispositivo ou usuário por meio de EAP em um servidor RADIUS antes de conceder acesso à rede. O Shield é um controle entre vários. As redes corporativas ainda necessitam de autenticação 802.1X e WPA3 onde os dispositivos forem compatíveis.
Worked examples
Um estabelecimento opera um SSID para visitantes, um SSID para colaboradores e uma VLAN de pagamentos no escopo do PCI DSS usando a mesma conexão de internet. Cada uma precisa de uma política de filtragem diferente. Como a filtragem de DNS deve ser configurada?
O Gateway identifica um local IPv4 pelo endereço de origem público, portanto, três redes que saem pelo mesmo endereço são vistas como um único local. Separar essas redes exigiria IPs de saída distintos ou encaminhadores locais direcionando cada VLAN para um hostname DoH diferente. O Shield vincula a política ao SSID e à VLAN diretamente em um único painel. A rede de visitantes bloqueia anúncios e conteúdo adulto, o WiFi para colaboradores permite streaming para treinamentos e a VLAN de pagamentos utiliza a lista mais restritiva. Um relay leve encaminha as consultas das VLANs segmentadas, permitindo que cada uma mantenha sua própria política.
Uma rede de locais filtra as redes dos estabelecimentos com políticas de local do Gateway e alguns laptops da equipe executam o WARP. Como migrar para o Shield sem interrupções?
Mapeie cada local de DNS do Gateway, suas redes, categorias, listas de bloqueio e listas de permissões. Associe cada local a um estabelecimento no Shield e, em seguida, divida-o nos SSIDs e VLANs que o Gateway não conseguia separar. Recrie cada política no Shield, copiando as listas de permissões com exatidão. Faça um projeto piloto alterando o servidor DNS do DHCP em um SSID para visitantes em um dos estabelecimentos, compare os domínios bloqueados e as reclamações ao longo de um período que inclua um dia de pico e faça a migração definitiva estabelecimento por estabelecimento. Os laptops com WARP mantêm a política do Gateway até que o cliente seja desativado. Verifique os firewalls que redirecionam o tráfego DNS de saída. Para reverter o processo, basta apontar o DHCP de volta para as configurações de DNS anteriores.
Frequently asked questions
O Purple Shield é uma alternativa ao Cloudflare Gateway para WiFi para visitantes WiFi?
Sim. O Shield filtra o DNS de cada dispositivo em uma SSID de visitantes sem precisar de cliente. Ele cobre os celulares e laptops que os controles dependentes do WARP do Gateway não conseguem alcançar. Você define uma política por SSID, VLAN e estabelecimento em um único painel. A Whitbread e o AGS Airports utilizam o Shield em redes de estabelecimentos hoje. Se você usa as políticas de local do Gateway para visitantes no momento, o Shield as substitui por granularidade por rede. Ele também adiciona bloqueio de anúncios que reduz o consumo de dados em até 44%.
O Shield funciona com os pontos de acesso e firewalls que já possuo?
Sim. O Shield é independente de hardware e não exige novos appliances. Ele opera em redes desenvolvidas com Cisco Meraki, HPE Aruba, Ruckus, Juniper Mist, Ubiquiti UniFi, Cambium, Extreme e Fortinet. Você aponta o servidor DNS distribuído pela sua rede para o Shield, por SSID ou VLAN. O Shield roda de forma autônoma em qualquer WiFi ou em conjunto com o Purple Access. O Purple está presente em mais de 80.000 locais em 90 países.
Como o Shield é precificado em comparação com o Cloudflare Gateway?
O Gateway é precificado por usuário nos planos Zero Trust da Cloudflare, o que atende a uma força de trabalho gerenciada e quantificada. O Shield é orçado com base em seus locais, redes, usuários e plano, com um teste gratuito de 30 dias. Não há preços publicados; a [página de preços do Shield](product:shield/pricing) apresenta o teste e as duas formas de compra. Compare a estrutura, além do custo principal. Os controles de identidade e HTTP do Gateway também demandam esforços de implementação do WARP e gerenciamento de certificados.
Posso executar o Cloudflare Gateway e o Shield no mesmo local?
Sim. Eles atuam em pontos diferentes. O Shield filtra o DNS para todos os dispositivos nas redes do local. Um notebook executando o cliente WARP envia seu DNS e tráfego com proxy diretamente para o Gateway, seguindo a política do Gateway. Mantenha o Shield em todas as redes de convidados, funcionários e multilocatários. Dessa forma, dispositivos não gerenciados nunca ficam sem filtragem, enquanto os notebooks com WARP mantêm sua política de dispositivo.
Quanto esforço exige a migração do Cloudflare Gateway para o Shield?
O esforço está no mapeamento de políticas, sem alteração de hardware. Você copia as categorias, listas de bloqueio personalizadas e listas de permissão do Gateway. Em seguida, mapeia cada local de DNS para os locais, SSIDs e VLANs do Shield. Depois, altera o servidor DNS fornecido pelo seu DHCP. Faça um piloto em um SSID de um local primeiro e compare os resultados antes da migração definitiva. Dispositivos executando WARP permanecem no Gateway até você desativar o cliente.
O Shield ajuda no cumprimento do GDPR e PCI-DSS em redes de locais físicos?
Sim, como um controle entre vários outros. O Shield aplica políticas separadas por VLAN, permitindo que uma VLAN de pagamento no escopo do PCI-DSS execute uma lista mais rigorosa do que o WiFi de convidados. Ele bloqueia domínios de phishing e malware antes que qualquer conexão seja aberta. A Purple possui certificação ISO 27001 e Cyber Essentials, além de estar em conformidade com o GDPR. Você ainda precisará de segmentação, 802.1X em redes de funcionários e WPA3 onde houver suporte nos dispositivos.
Os visitantes notarão a presença do Shield no WiFi de convidados?
Na maioria das vezes, não. Nada é instalado no dispositivo e nada muda no login. Um domínio bloqueado deixa de carregar e os sites permitidos funcionam normalmente. Com o bloqueio de anúncios ativo, as páginas consomem menos dados. A Purple registra até 44% a menos de tráfego de dados e até 62% a menos de consultas DNS. Em uma rede de convidados movimentada, essa folga beneficia todos os visitantes que compartilham o link.
O resolvedor familiar público da Cloudflare faz o mesmo trabalho que o Shield?
Não. O resolvedor 1.1.1.1 for Families da Cloudflare aplica bloqueio fixo de malware e conteúdo adulto para qualquer pessoa que aponte para ele. Ele não possui políticas por local nem regras por SSID ou VLAN. Também não oferece listas de permissão personalizadas nem relatórios para sua infraestrutura. Um local precisa de regras diferentes para redes de convidados, funcionários e locatários. Ele também precisa de comprovação do que foi bloqueado, algo que o painel do Shield fornece.