
O melhor DNS de proteção para WiFi de visitantes e público
Decida qual DNS de proteção se adapta à sua propriedade comparando Shield, DNSFilter e Cisco Umbrella em implantação por SSID sem agente, hardware, filtragem segura para a família, bloqueio de anúncios, gerenciamento multi-site e preços. Você poderá associar cada ferramenta aos dispositivos para os quais foi criada, fechar rotas de desvio de DNS na VLAN de visitantes e executar um piloto de quatro semanas antes do lançamento.
Published 28 de outubro de 2026 · 14 min read
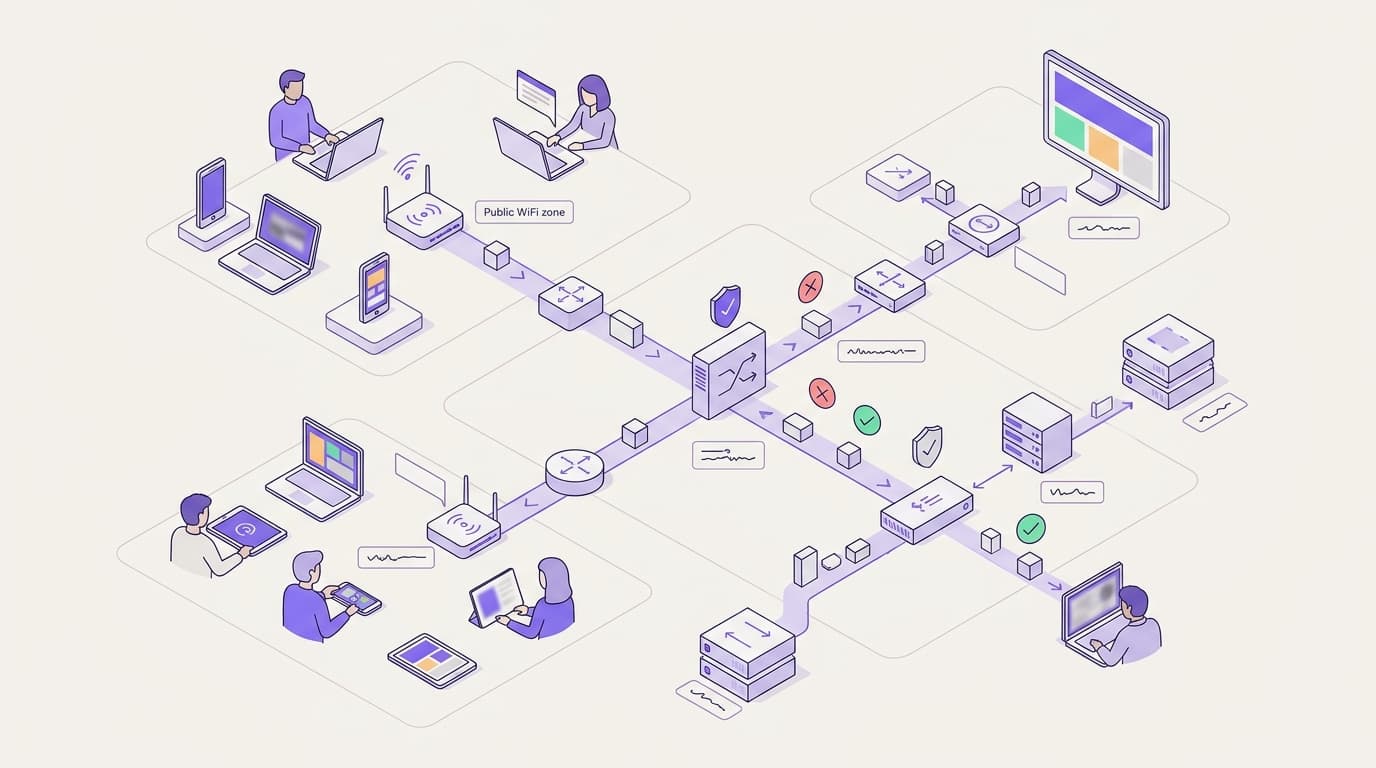
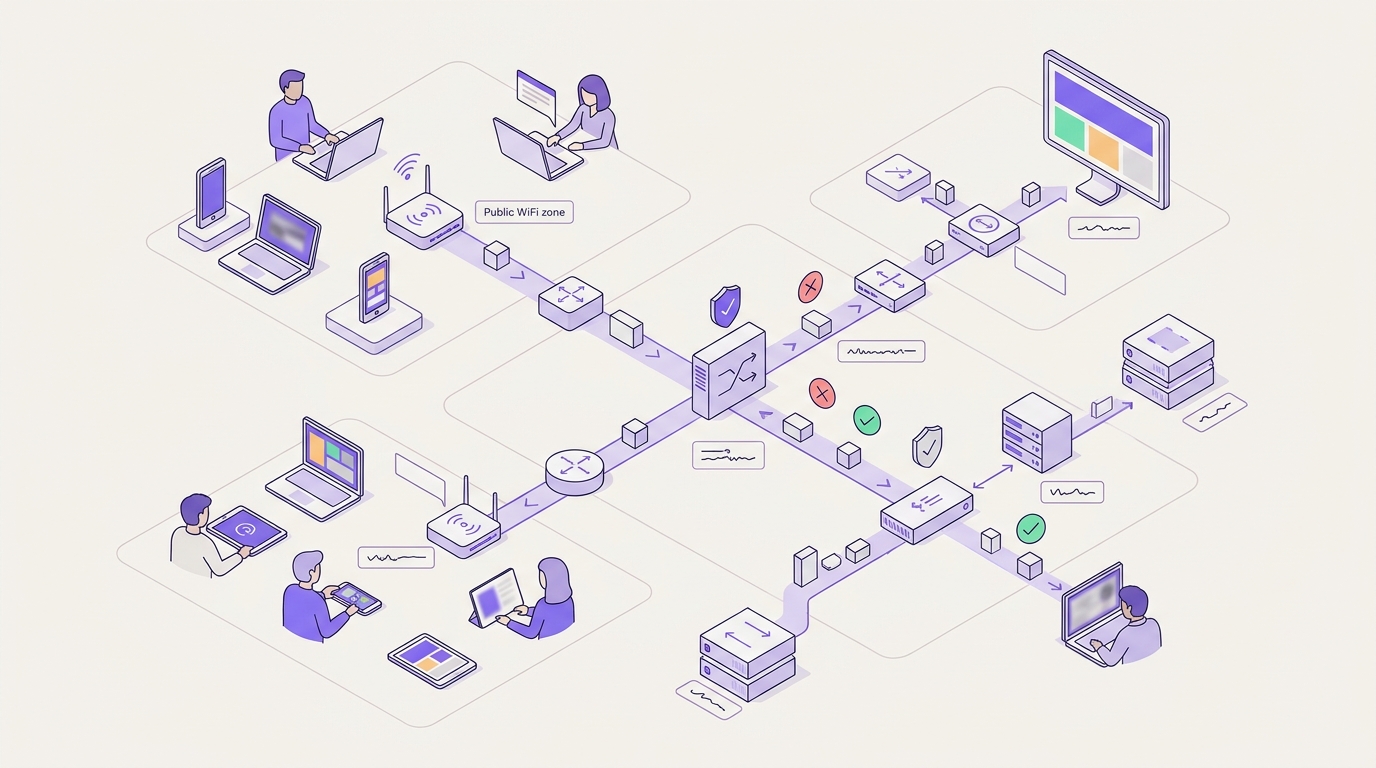
Para WiFi de convidados e público em mais de 80.000 locais, o Shield oferece DNS de proteção por SSID sem necessidade de agentes ou novos hardwares. Ele se integra a redes como a Cisco Meraki MR e atende aos padrões de filtragem e monitoramento do DfE sob a diretriz Keeping Children Safe in Education. O Shield filtra ameaças e conteúdos na pesquisa de DNS diretamente dentro da plataforma que gerencia sua rede de convidados.
Qual DNS de proteção você deve escolher para o WiFi de convidados?
Comece definindo quem você está protegendo, e não com benchmarks de resolvedores. Redes de convidados recebem celulares e notebooks que não são de sua propriedade e que você nunca gerenciará. Esse único fato decide a maior parte desta comparação.
O DNS de proteção é um resolvedor que se recusa a responder a pesquisas de domínios maliciosos ou indesejados. O National Cyber Security Centre do Reino Unido usa o mesmo termo para o serviço que opera para órgãos do setor público. Em uma rede de convidados, esse é o local mais prático para realizar a filtragem, pois todos os dispositivos fazem pesquisas de DNS, independentemente do software que executam.
Este guia avalia três opções com base em seis critérios que realmente importam para um operador de WiFi:
- Implantação sem agente e por SSID. Um SSID é o nome da rede à qual um dispositivo se conecta. Você consegue definir políticas por rede sem instalar nada no dispositivo?
- Sem novos hardwares. Ele roda nos pontos de acesso que você já possui?
- Filtragem segura para a família. Você consegue atender aos padrões exigidos pelo seu setor, como os padrões de filtragem e monitoramento do Department for Education para escolas?
- Bloqueio de anúncios. Ele reduz o tráfego de anúncios, que consome a largura de banda compartilhada?
- Gerenciamento de múltiplos locais. Uma única equipe consegue gerenciar 10, 100 ou 1.000 locais a partir de um único console?
- Modelo de preços. O licenciamento faz sentido quando as pessoas que se conectam mudam todos os dias?
Aqui está a resposta curta, mapeada para a sua situação.
| Sua situação | Melhor opção | Por quê |
|---|---|---|
| WiFi de convidados em hotéis, lojas, estações ou locais de eventos, sem possibilidade de agentes | Shield | Política por SSID, sem hardware, gerenciado junto com seu WiFi de convidados |
| Parque de dispositivos Cisco Meraki com segurança Cisco já protegendo a equipe | Cisco Umbrella para a equipe, Shield ou Umbrella para convidados | Integração nativa com Meraki e inteligência contra ameaças do Cisco Talos |
| MSP protegendo notebooks de pequenas empresas dentro e fora da empresa | DNSFilter | Agentes itinerantes e painel MSP multi-tenant |
| Escola ou consórcio educacional com redes para visitantes e alunos | Shield em SSIDs de visitantes, verificado em relação aos padrões do DfE | Filtragem sem agente para dispositivos que a escola não gerencia |
| Parque misto de notebooks gerenciados de funcionários e WiFi público | Umbrella ou DNSFilter nos endpoints, Shield nos SSIDs de convidados | Cada ferramenta atende aos dispositivos para os quais foi projetada |
Onde o DNS de proteção faz a filtragem e o que um firewall deixa passar?
Toda conexão começa com uma busca de DNS. Um dispositivo solicita a um resolvedor o endereço por trás de um nome de domínio e, em seguida, conecta-se a esse endereço. O DNS de proteção intervém nessa primeira etapa. Se o domínio for malicioso ou bloqueado por política, o resolvedor retorna uma página de bloqueio ou nenhuma resposta. A conexão nunca é iniciada.
O que um firewall não detecta
Um firewall tradicional vê endereços IP e portas. Isso cria três lacunas em uma rede de convidados:
- Endereços compartilhados. Redes de entrega de conteúdo hospedam milhares de domínios por trás do mesmo endereço IP. Bloquear um endereço pode interromper sites legítimos, enquanto deixa o domínio prejudicial acessível em outro lugar.
- Tráfego criptografado. O HTTPS oculta o caminho da página de qualquer elemento intermediário. O TLS 1.3 criptografa mais partes do handshake, e o Encrypted Client Hello também oculta o nome do site.
- Novos domínios. Campanhas de phishing e malware registram novos domínios constantemente. Uma lista de endereços nocivos fica desatualizada mais rápido do que um feed de reputação de domínio.
O filtro de DNS preenche essas lacunas porque avalia o nome, não o endereço. Ele também detecta malware em um dispositivo de convidado que tenta se comunicar com um domínio de comando e controle. O Shield identifica ameaças emergentes antecipadamente, antes que as conexões aconteçam.
O que o filtro de DNS não pode fazer
Seja transparente sobre os limites. O filtro de DNS vê domínios, não URLs completas, portanto não pode bloquear apenas uma página em um site permitido. Ele não pode inspecionar downloads de arquivos. Um dispositivo que se conecta a um endereço IP codificado rigidamente, ou estabelece um túnel por meio de uma VPN, ignora totalmente a busca.
Navegadores que usam DNS sobre HTTPS (DoH) são a lacuna mais comum. O DoH envia buscas dentro do tráfego web criptografado para um resolvedor à escolha do navegador. O Firefox verifica o domínio canário use-application-dns.net e desativa o DoH padrão quando o seu resolvedor o bloqueia. O Chrome faz upgrade para DoH apenas quando o resolvedor configurado oferece suporte a ele. Para uma visão completa, leia DNS over HTTPS explained: privacy vs public WiFi filtering.
Na VLAN de convidados, bloqueie o DNS de saída para todos os resolvedores, exceto o seu resolvedor de proteção. Uma VLAN é uma LAN virtual que separa o tráfego em switches compartilhados. Combine isso com as etapas de segmentação em How to Set Up Network Segmentation for Guests and Staff.
Como o Shield, o DNSFilter e o Cisco Umbrella realmente se diferenciam?
Todos os três filtram na camada de DNS e nenhum precisa de novo hardware no modo de rede. Eles se diferenciam por quem foram criados para proteger. O Cisco Umbrella e o DNSFilter surgiram protegendo dispositivos de funcionários, dentro e fora da rede. O Shield foi desenvolvido para redes repletas de dispositivos que você nunca gerenciará.
| Critério | Shield (Purple) | DNSFilter | Cisco Umbrella |
|---|---|---|---|
| Onde filtra | Busca de DNS, por SSID | Busca de DNS, por rede ou por agente | Busca de DNS, por rede, identidade ou agente |
| Implantação para convidados sem agente | Sim, o modelo padrão | Sim, por rede | Sim, por rede |
| Novo hardware necessário | Nenhum | Nenhum | Nenhum |
| Política por SSID | Sim, definida na plataforma Purple | Sim, onde cada SSID é identificado separadamente | Nativo no Cisco Meraki MR, caso contrário, onde cada SSID é identificado separadamente |
| Bloqueio de anúncios | Recurso principal | Não é o caso de uso principal | Não é o caso de uso principal |
| Dispositivos fora da rede | Não coberto, protege dispositivos no seu WiFi | Agente de cliente roaming | Módulo de roaming do Cisco Secure Client |
| Inteligência contra ameaças | Identificação precoce de ameaças | Categorização de domínios própria baseada em IA | Cisco Talos |
| Gerenciamento multi-site | Todos os locais em uma única plataforma, junto com o portal cativo e analytics | Painel multi-tenant criado para MSPs | Console multi-organização para parceiros |
| Modelo de preço | Add-on de segurança para um plano Purple | Assinatura por usuário | Licença por usuário via Cisco ou parceiro |
| Melhor adequação | WiFi público e de visitantes em vários locais | MSPs e pontos de extremidade em roaming | Ambientes híbridos e de funcionários liderados pela Cisco |
Implantação sem agente e por SSID
Uma rede de visitantes precisa de filtragem que se aplique a todos os dispositivos conectados, sem necessidade de instalação. Todos os três produtos podem fazer isso identificando a rede. A diferença está no esforço. Quando os SSIDs de visitantes e de funcionários compartilham um único endereço IP público, o DNSFilter e o Umbrella precisam de uma forma de diferenciá-los, como um retransmissor local ou saída separada. O Cisco Umbrella evita isso no Cisco Meraki MR, onde a política por SSID é nativa. O Shield define a política por SSID dentro da plataforma que já gerencia sua rede de visitantes.
Filtragem segura para a família
As escolas na Inglaterra devem atender aos padrões de filtragem e monitoramento do DfE sob as diretrizes do Keeping Children Safe in Education. Hotéis, bibliotecas e locais de lazer enfrentam pressão reputacional, não estatutária. Seja qual for o seu caso, faça três perguntas a cada fornecedor. Ele bloqueia a lista de abusos infantis da Internet Watch Foundation? Ele pode forçar o SafeSearch nos principais mecanismos de busca? Você pode mostrar a um auditor uma política e seus logs? Nosso guia Web filtering for schools: Policies that work aprofunda o assunto sobre políticas escolares.
Bloqueio de anúncios
O bloqueio de anúncios parece um recurso de conveniência até você medir uma rede de visitantes congestionada. Anúncios e seus scripts geram consultas e tráfego que competem com cada visitante. O Shield remove solicitações de anúncios na camada de consulta, reduzindo pesquisas de DNS desnecessárias e o tráfego web geral para melhorar a velocidade de carregamento das páginas. O DNSFilter e o Umbrella se concentram em segurança e categorias de conteúdo em vez de remoção de anúncios.
Gerenciamento multi-site
Multi-site significa coisas diferentes para diferentes compradores. Um MSP atende a muitas empresas distintas, cada uma querendo seu próprio ambiente e relatório, e o painel do DNSFilter é projetado exatamente para isso. Um grupo hoteleiro ou varejista opera uma marca em muitos locais. Para esse comprador, gerenciar a filtragem junto ao Captive Portal, a página de login que os visitantes veem primeiro, elimina uma segunda console. O guia DNS filtering for MSPs and multi-site estates abrange ambos os modelos.
Quando o Shield é o DNS de proteção ideal?
Escolha o Shield quando os dispositivos que você precisa proteger pertencerem a hóspedes, compradores, passageiros, pacientes ou visitantes. Isso cobre a maior parte do WiFi público em hotelaria, varejo, transporte, saúde e locais de eventos.
O Shield é a escolha certa quando:
- Você não pode instalar nada no dispositivo. O filtro sem agente por SSID cobre todos os celulares e notebooks que se conectam.
- Você possui um parque de hardware misto. A Purple é independente de hardware e funciona como uma sobreposição em nuvem no Cisco Meraki, HPE Aruba, Ruckus, Juniper Mist, Ubiquiti UniFi, Cambium, Extreme e Fortinet. Não há nenhum equipamento físico para instalar no rack.
- A largura de banda é a principal reclamação dos convidados. O bloqueio de anúncios na consulta DNS reduz o tráfego desnecessário na web em redes congestionadas.
- Você gerencia muitos locais com uma equipe pequena. A Purple opera WiFi para convidados em mais de 80.000 locais ativos e processou 440 milhões de logins em 2024. O Shield fica na mesma plataforma.
- As equipes de conformidade precisam de fornecedores certificados. A Purple possui certificação ISO 27001, Cyber Essentials e B Corp, além de estar em conformidade com o GDPR.
O Shield é a escolha errada sozinho quando você precisa proteger notebooks de funcionários em conexões de banda larga residenciais ou redes de hotéis. Ele protege dispositivos no seu WiFi. Quando eles saem, a cobertura é interrompida. Combine o Shield com um agente de endpoint para esses dispositivos. Veja os detalhes do produto na página do Shield.
Quando o DNSFilter é a escolha certa?
O DNSFilter conquista seu espaço nas pilhas de MSPs por bons motivos. Vale destacar três pontos fortes.
Primeiro, seu painel multilocatário permite que um MSP execute políticas e relatórios separados para dezenas de empresas de clientes. Segundo, seus clientes itinerantes cobrem dispositivos Windows, macOS, iOS, Android e ChromeOS fora da rede. Terceiro, sua categorização orientada por IA classifica novos domínios rapidamente, o que é fundamental contra sites de phishing recém-registrados.
Escolha o DNSFilter quando:
- Você é um MSP vendendo filtragem para muitas pequenas empresas, cada uma com sua própria faturamento.
- A maioria dos dispositivos que você protege são notebooks corporativos que funcionam de qualquer lugar.
- Você deseja uma única política baseada em agente que acompanhe o dispositivo em várias redes.
Ele se adapta menos onde a estrutura é composta principalmente por WiFi para convidados. O preço por usuário pressupõe um número fixo de funcionários. A política por SSID em um endereço IP público compartilhado exige configuração adicional. Se você está comparando o produto diretamente com o Shield, a comparação entre Shield e DNSFilter da Purple em nossa biblioteca de guias cobre todos os detalhes.
Quando o Cisco Umbrella é a escolha certa?
O Cisco Umbrella é um serviço maduro de segurança na camada DNS e se destaca em três aspectos. O Cisco Talos, uma das maiores equipes comerciais de inteligência contra ameaças, garante suas análises. Ele se integra nativamente aos pontos de acesso Cisco Meraki MR, incluindo política por SSID. Ele também se integra ao portfólio de segurança mais amplo da Cisco, incluindo o Cisco Secure Access, permitindo que a proteção de DNS evolua para uma solução completa de Security Service Edge.
Escolha o Cisco Umbrella quando:
- A rede dos seus funcionários já roda em Cisco Meraki e ferramentas de segurança da Cisco.
- Você precisa proteger os notebooks dos funcionários fora da empresa por meio do Cisco Secure Client.
- Seu roadmap de segurança inclui secure web gateway e controles de acesso à nuvem de um único fornecedor.
A solução é menos indicada se seus pontos de acesso vêm de vários fornecedores ou se o WiFi para visitantes é o objetivo principal. O licenciamento é baseado no número de colaboradores, e recursos além do DNS adicionam custos que você pode não precisar para visitantes. Nosso comparativo detalhado está em Shield vs Cisco Umbrella: escolhendo DNS de proteção para WiFi para visitantes.
Quanto custa operar cada DNS de proteção?
A licença é apenas uma linha de custo. Considere hardware, agentes, tempo de administração e a largura de banda contratada.
| Linha de custo | Shield | DNSFilter | Cisco Umbrella |
|---|---|---|---|
| Novo hardware | Nenhum | Nenhum | Nenhum |
| Agentes em dispositivos de visitantes | Nenhum | Nenhum no modo de rede | Nenhum no modo de rede |
| Agentes em dispositivos de colaboradores | Não oferecido | Cliente roaming opcional | Módulo Secure Client opcional |
| Base da licença | Add-on de segurança para um plano Purple | Por usuário | Por usuário |
| Console adicional para gerenciar | Não, mesma plataforma do WiFi para visitantes | Sim, a menos que já utilizado | Sim, a menos que já utilizado |
| Compensação de largura de banda | Tráfego de anúncios reduzido | Não é um objetivo declarado | Não é um objetivo declarado |
O problema do licenciamento para visitantes
O preço por usuário funciona quando você conhece o número de colaboradores. Um hotel sabe a quantidade de funcionários que possui, mas não sabe quantos dispositivos de visitantes se conectarão no próximo mês. Antes de comparar orçamentos, pergunte por escrito a cada fornecedor como ele contabiliza os dispositivos de visitantes e o que acontece quando os números sobem durante uma conferência ou dia de jogo.
O problema do tempo de administração
Um segundo console custa tempo em cada local. Quando um gerente de local relata um site bloqueado, alguém precisa localizar a política, verificar os logs e alterá-la. Com o Shield, isso acontece na mesma plataforma Purple que executa o Guest WiFi. Com um serviço de DNS separado, significa um segundo login e um segundo conjunto de registros de locais para manter sincronizado.
A compensação de largura de banda
O tráfego de anúncios consome a conexão que você paga. O Shield reduz o tráfego da web bloqueando solicitações de anúncios antes que o conteúdo seja carregado. Em um local congestionado, essa folga pode adiar um upgrade de link. Meça seu próprio tráfego antes e depois de um piloto em vez de confiar em médias de fornecedores.
Como a escolha se aplica em locais reais?
Estes cenários práticos usam números estimados de locais para demonstrar o método. Aplique a mesma aritmética aos seus próprios dados de tráfego.
Cenário 1: um grupo de 12 hotéis com hardware misto
Situação. Um grupo hoteleiro administra 12 propriedades com cerca de 200 quartos cada. Os hotéis mais antigos usam Cisco Meraki e os mais novos usam HPE Aruba. Os hóspedes reclamam de lentidão à noite, e a matriz quer bloquear malware e sites adultos. Nenhum hotel tem TI no local.
O que foi feito. O grupo descartou a integração nativa do Umbrella porque ela cobre apenas os locais com Meraki. O grupo ativou o Shield no SSID de visitantes em todos os 12 hotéis a partir de um único painel da Purple. Os colaboradores permaneceram em uma VLAN separada com sua política existente.
Resultado. O grupo ativou o Shield em todos os locais para bloquear conteúdos indesejados e tráfego de anúncios na camada de DNS. Ao eliminar o tráfego de anúncios antes que ele seja carregado, os hotéis reduziram a congestão da rede durante os horários de pico noturnos. A matriz acompanha as ameaças bloqueadas e o volume de consultas de DNS em todas as 12 propriedades a partir de um único painel central.
Cenário 2: um shopping center com guest WiFi aberto
Situação. Um shopping center regional oferece WiFi aberto aos visitantes. Ele migrou para o WPA3 Enhanced Open (OWE, definido na RFC 8110), que criptografa o tráfego pelo ar sem a necessidade de uma senha. A equipe percebeu que a criptografia não impede que um visitante clique em um link de phishing.
O que foi feito. O shopping adicionou o Shield ao SSID de convidados, com proteção contra ameaças e bloqueio de anúncios ativados. O tráfego de DNS de saída para outros resolutores na VLAN de convidados foi bloqueado.
Resultado. O OWE protege o link de rádio e o Shield protege a busca, de modo que cada um cobre uma lacuna diferente. O Shield identifica domínios de ameaças antecipadamente e acelera a navegação ao bloquear conexões com redes de anúncios. O shopping revisa relatórios semanais de domínios bloqueados para identificar campanhas recorrentes de phishing.
Cenário 3: um serviço de bibliotecas municipais
Situação. Um conselho municipal oferece WiFi público em 25 bibliotecas frequentadas por crianças e adultos. Os notebooks da equipe já utilizam o Cisco Umbrella. A equipe de TI considerou estender o Umbrella para os SSIDs públicos.
O que foi feito. A equipe manteve o Umbrella nos notebooks dos funcionários, onde o roaming fora do local é essencial. Ela implantou o Shield nos SSIDs públicos, com categorias seguras para famílias e a aplicação do SafeSearch como requisitos de política.
Resultado. Os dispositivos públicos nunca consomem licenças da equipe. Cada filial precisava de apenas uma alteração, feita centralmente, sem a necessidade de visitas presenciais. O conselho agora relata mensalmente as categorias bloqueadas por filial ao seu responsável pela proteção de dados e segurança.
Como escolher o DNS protetico para a sua infraestrutura?
Siga estes seis passos antes de definir sua lista final de opções.
- Lixe os dispositivos que você protege. Separe-os entre dispositivos gerenciados e não gerenciados. Dispositivos não gerenciados precisam de filtragem sem agente por SSID.
- Mapeie seu hardware. Se todos os locais utilizam Cisco Meraki, a integração nativa do Umbrella é uma vantagem real. Se você utiliza múltiplos fornecedores, prefira uma opção independente de hardware.
- Defina seu padrão de conformidade. Escolas devem atender a padrões específicos de filtragem e monitoramento. Estabelecimentos comerciais que aceitam pagamentos com cartão devem manter o guest WiFi fora do escopo do PCI-DSS por meio da segmentação. Qualquer local lida com logs de DNS sob o GDPR.
- Meça sua largura de banda. Se o tráfego de convidados engarrafa seus links, dê grande peso ao bloqueio de anúncios. Caso contrário, foque na inteligência contra ameaças.
- Conte suas consoles. Uma única marca em vários locais se adapta bem a uma plataforma unificada. Múltiplos clientes independentes exigem um painel voltado para MSP.
- Faça um piloto em um local. Execute por quatro semanas, compare os logs de solicitações bloqueadas e o tráfego e, em seguida, tome sua decisão.
A maioria das infraestruturas acaba adotando duas ferramentas: um agente de ponto de extremidade para os notebooks da equipe e o Shield para os SSIDs de convidados. NAVEGUE POR Todos os guias para obter detalhes sobre configuração e políticas.
Perguntas frequentes
Qual é o melhor DNS protetivo para guest WiFi?
O Shield é a solução mais adequada para guest WiFi porque é aplicado por SSID sem necessidade de agentes ou novos hardwares. Ele filtra conteúdos, bloqueia ameaças e bloqueia anúncios na consulta DNS, gerenciado juntamente com o seu Captive Portal. O Cisco Umbrella e o DNSFilter são mais fortes quando você também precisa proteger os laptops da equipe fora da empresa por meio de um agente itinerante.
Preciso de novos agentes de hardware ou software para o DNS protetivo no guest WiFi?
Não, o DNS protetivo em uma rede de convidados não precisa de nenhum dos dois. A filtragem ocorre quando um dispositivo consulta um domínio, portanto basta apontar o SSID de convidados para o resolvedor protetivo e todos os dispositivos conectados estarão cobertos. Agentes só importam para dispositivos próprios que saem da empresa. Os celulares dos convidados nunca terão o seu agente, portanto a implantação sem agente define a questão.
O Shield funcionará com os meus pontos de acesso existentes?
Sim. A Purple é agnóstica em relação ao hardware e opera como uma sobreposição em nuvem no Cisco Meraki, HPE Aruba, Ruckus, Juniper Mist, Ubiquiti UniFi, Cambium, Extreme Networks e Fortinet. Você mantém seus pontos de acesso, controladores e switches. O Shield funciona na camada de DNS do SSID de convidados, portanto não há necessidade de substituição de infraestrutura nem de instalar equipamentos em cada local.
Como é cobrado o DNS protetivo para guest WiFi?
Os modelos de preço variam, e o modelo importa mais do que a taxa principal. O Shield é um complemento de segurança para um plano da Purple. O DNSFilter e o Cisco Umbrella licenciam por usuário, o que é ideal para um número fixo de funcionários. Em uma rede de convidados, as pessoas que se conectam mudam diariamente, portanto pergunte a cada fornecedor por escrito como ele contabiliza os dispositivos de convidados antes de comparar os orçamentos.
Posso migrar do Cisco Umbrella ou do DNSFilter para o Shield?
Sim, e você não precisa migrar tudo de uma vez. O DNS protetivo fica no resolvedor, portanto mudar um SSID de convidados significa alterar qual resolvedor ele usa e recriar sua política de categorias. Muitas empresas mantêm o Cisco Umbrella ou o DNSFilter nos laptops da equipe e executam o Shield nos SSIDs de convidados. Faça um piloto em um local, compare os logs de solicitações bloqueadas e depois faça a implantação geral.
Os convidados podem burlar o DNS protetivo com DNS over HTTPS ou uma VPN?
Alguns podem, portanto feche as rotas óbvias. Na VLAN de convidados, bloqueie o DNS de saída para qualquer resolvedor, exceto o seu resolvedor protetivo, e bloqueie endpoints conhecidos de DNS over HTTPS. O Firefox verifica o domínio canário use-application-dns.net e desativa o DNS over HTTPS padrão quando o seu resolvedor o bloqueia. Um convidado usando uma VPN comercial ainda conseguirá criar um túnel de saída, portanto a sua política de uso aceitável cobre esse caso.
O DNS protetivo ajuda no conformidade com o GDPR e o PCI-DSS?
Ele apoia ambos, mas não substitui nenhum dos conjuntos de controle. O PCI-DSS exige principalmente que o guest WiFi esteja segmentado do seu ambiente de dados de portadores de cartão, o que é uma tarefa de VLAN e firewall. De acordo com o GDPR, os logs de DNS vinculados a um dispositivo podem ser considerados dados pessoais, portanto verifique os termos de retenção e processamento. A Purple possui certificação ISO 27001 e conformidade com o GDPR.
Qual DNS protetivo é o melhor para locais com vários estabelecimentos?
Para WiFi de convidados em diversos locais, o Shield é a melhor opção porque a política de cada local fica na mesma plataforma Purple que o seu Captive Portal e analytics. O painel multi-tenant do DNSFilter foi criado para MSPs que atendem a muitos clientes distintos. O console multi-org da Cisco Umbrella atende a parceiros que gerenciam ambientes Cisco. Combine o console de acordo com o fato de seus locais serem uma única marca ou vários clientes.