
Purple Shield vs DNSFilter: uma comparação de DNS de proteção para operadores de WiFi
Você poderá escolher entre Purple Shield, DNSFilter e Cisco Umbrella com base no seu modelo operacional, e não em alegações de resolvedor. Use a matriz de decisão, a comparação de custos e a avaliação em cinco etapas para alinhar o DNS de proteção às suas redes de visitantes e dispositivos gerenciados da equipe, e fechar rotas de desvio do resolvedor no firewall.
Published 25 de outubro de 2026 · 14 min read
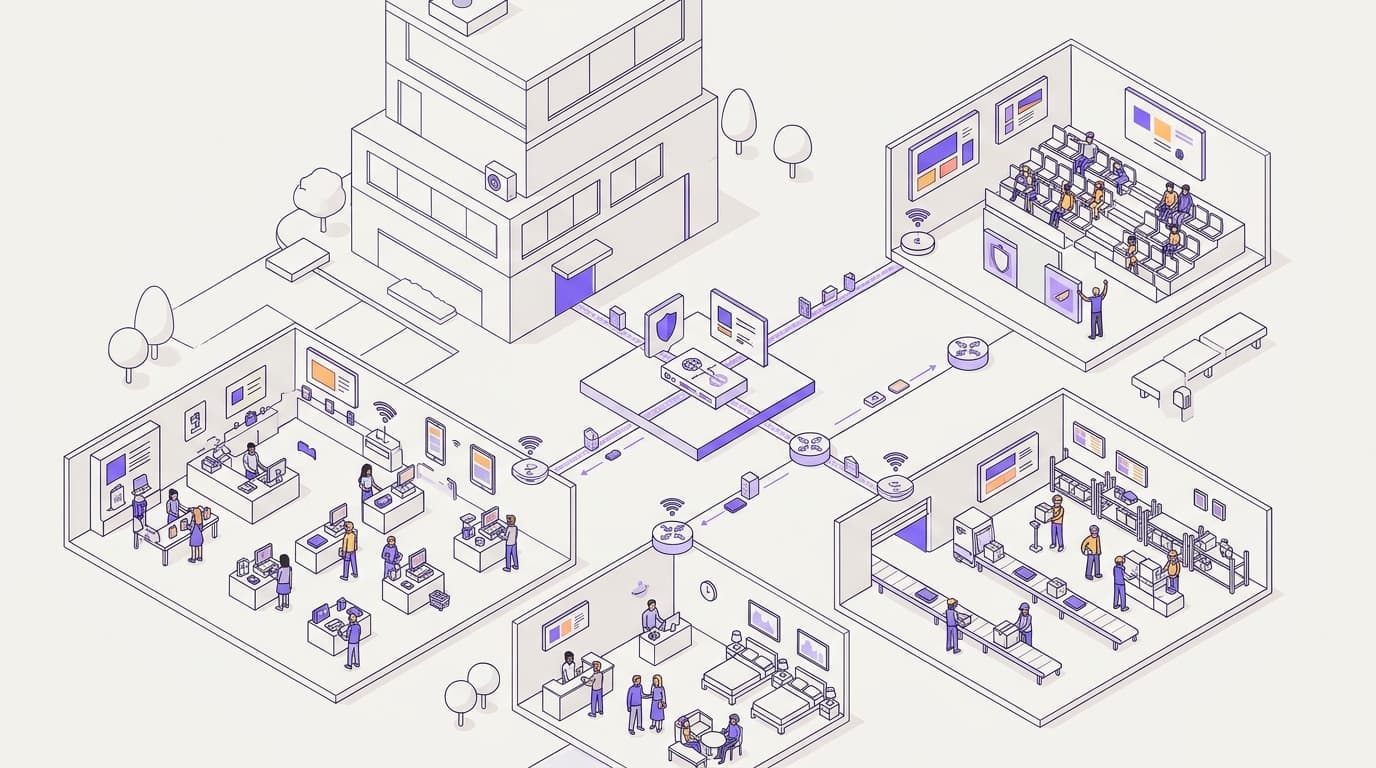
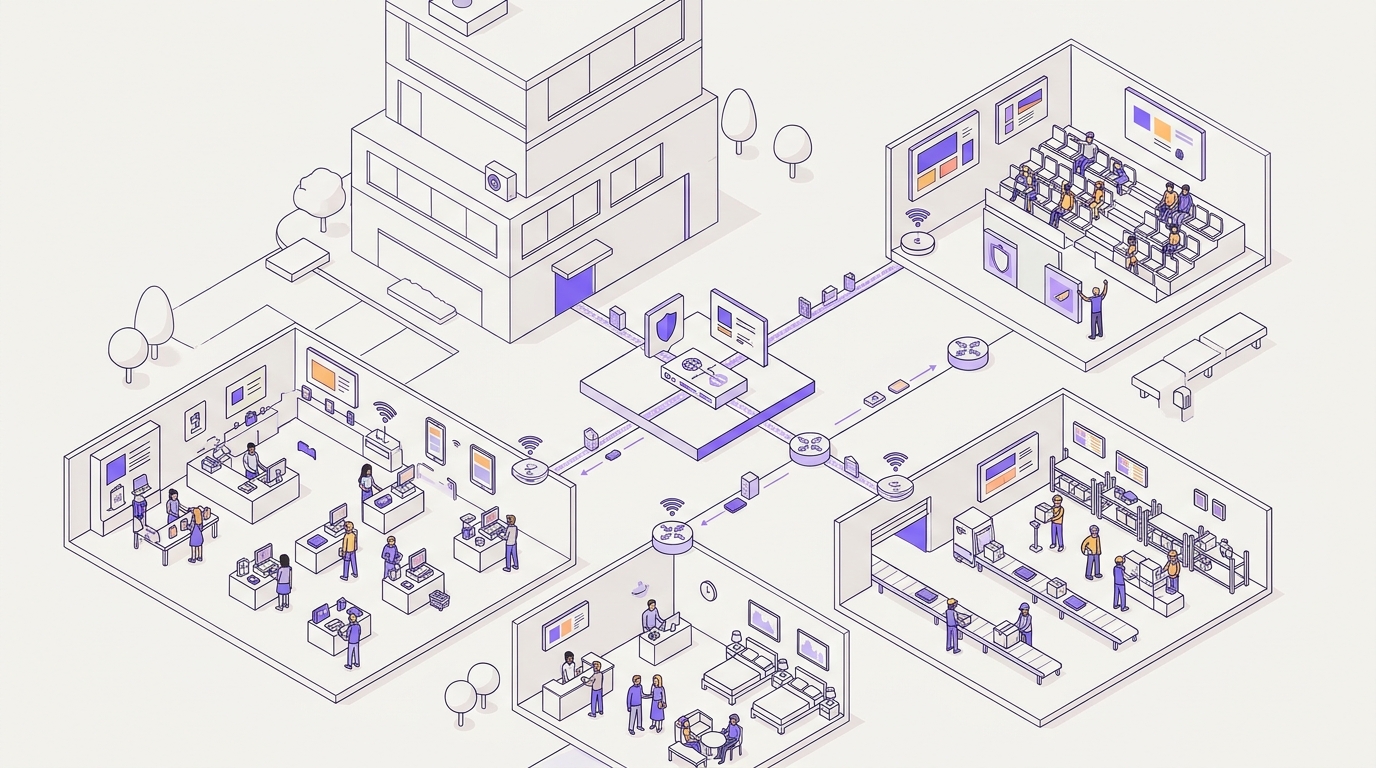
O Shield e o DNSFilter bloqueiam domínios maliciosos e indesejados na consulta DNS, antes mesmo que qualquer conexão seja aberta. A diferença está no modelo operacional. O Shield é um complemento do Purple gerenciado junto com seus SSIDs, Captive Portal e análises, em uma única fatura. O DNSFilter é um resolvedor independente com seu próprio console, agentes e fatura, sendo ideal para dispositivos de funcionários em trânsito.
Qual você deve escolher para WiFi de visitantes: Shield ou DNSFilter?
Escolha com base no modelo operacional, não no resolvedor. Ambos os produtos filtram no mesmo ponto da conexão. Ambos bloqueiam phishing, malware e categorias de conteúdo indesejado. A diferença está em como eles se integram à sua infraestrutura.
O Shield é um complemento de segurança para a plataforma de WiFi de visitantes do Purple. Ele é um dos três complementos disponíveis, ao lado do SecurePass e do Verify. Você o ativa no mesmo painel que já gerencia seus SSIDs, Captive Portal e análises de visitantes. Você não precisa assinar um contrato de resolvedor separado, implantar um agente nem pagar uma segunda fatura.
O DNSFilter é uma empresa especializada em DNS de proteção. Ele vende um serviço de resolvedor independente, um console de políticas e clientes itinerantes para dispositivos gerenciados. É um produto bem avaliado, e o resumo transparente é este:
- Se o seu WiFi público e de visitantes já roda no Purple, o Shield é o caminho mais curto. Você tem um único fornecedor, uma única fatura e um único painel.
- Se a sua principal exposição são os laptops e celulares de funcionários que saem do prédio, os clientes itinerantes do DNSFilter cobrem lacunas que o Shield não cobre.
- Se você tem ambos os problemas, use ambos. Use o Shield nos SSIDs públicos e de visitantes, e o DNSFilter ou Cisco Umbrella nos endpoints gerenciados.
Este guia não discute velocidade de resolvedor, quantidade de pontos de presença ou abrangência de inteligência contra ameaças. O DNSFilter e o Cisco Umbrella são fornecedores dedicados de segurança, e a profundidade é o negócio deles. Um operador de WiFi precisa responder a uma pergunta mais direta: você quer um DNS de proteção integrado à plataforma de WiFi ou uma estrutura separada para adquirir e gerenciar?
Onde o DNS de proteção filtra e o que um firewall deixa passar?
Toda solicitação da web começa com uma consulta DNS. Antes de um dispositivo abrir uma conexão, ele pede a um resolvedor para transformar um nome de domínio em um endereço IP. O nosso guia explicativo sobre o que é uma consulta DNS e por que as redes a utilizam detalha o funcionamento dessa mecânica.
O DNS de proteção verifica cada consulta em relação a dados de ameaças e categorias. Se o domínio for malicioso ou estiver bloqueado, o resolvedor retém a resposta real. O dispositivo nunca chega ao servidor, portanto nenhuma página é carregada, nenhum arquivo é baixado e nenhuma credencial sai do dispositivo.
O que apenas um firewall deixa passar no WiFi de visitantes
Um firewall atua nas conexões. Ele enxerga endereços IP e portas. Sem descriptografia, ele vê muito pouco do conteúdo. Três lacunas são importantes em redes públicas:
- Trafego criptografado. A maior parte do trafego web agora roda sobre HTTPS. Para inspeciona-lo, voce deve instalar um certificado de confianca em cada dispositivo, e nao e possivel fazer isso no celular de um visitante.
- Infraestrutura em constante mudanca. Operadores de phishing alternam enderecos IP rapidamente, fazendo com que as listas de bloqueio de IP fiquem desatualizadas. O dominio costuma ser o indicador mais estavel.
- Nomes de servidor ocultos. O TLS 1.3 com Encrypted Client Hello oculta o nome do servidor solicitado da inspecao no caminho da rede. A consulta de DNS ainda ocorre antes da conexao.
O DNS de protecao nao precisa de agente nem de certificado. Ele cobre todos os dispositivos que recebem o resolvedor das suas configuracoes de DHCP, independentemente do sistema operacional. E por isso que ele se adapta perfeitamente ao WiFi para visitantes, onde voce e dono da rede, mas nao dos dispositivos.
Onde o DNS de protecao precisa de ajuda
O filtro de DNS nao substitui um firewall. Alguns dispositivos ignoram o resolvedor da rede: aqueles com um resolvedor codificado rigidamente e navegadores que usam DNS over HTTPS (DoH, RFC 8484) ou DNS over TLS (DoT, RFC 7858). Feche essa lacuna no firewall. Bloqueie o DNS de saida na porta 53 para qualquer resolvedor, exceto o seu, bloqueie a porta 853 e bloqueie endpoints DoH conhecidos.
Esse conselho se aplica igualmente ao Shield, DNSFilter e Cisco Umbrella. Nosso artigo explicativo sobre encaminhamento de DNS mostra como as consultas se movem entre resolvedores em uma rede tipica. Ele ajuda no planejamento de onde o resolvedor de protecao fica posicionado.
Onde o Shield e o DNSFilter realmente se diferenciam?
A tabela compara as tres opcoes que um comprador de WiFi para visitantes normalmente coloca em sua lista principal. Cada linha e uma questao operacional, nao uma contagem de recursos.
| Shield | DNSFilter | Cisco Umbrella | |
|---|---|---|---|
| O que e | Add-on de DNS de protecao para o Purple Guest WiFi | Servico independente de DNS de protecao | Seguranca em nivel de DNS no portfolio de seguranca da Cisco |
| Novo hardware necessario | Nenhum | Nenhum para filtragem de rede | Nenhum para filtragem em nivel de DNS |
| Onde voce gerencia as politicas | Painel do Purple, ao lado de SSIDs, Captive Portal e analiticos | Console separado do DNSFilter | Painel separado do Umbrella |
| Cobre dispositivos fora da sua rede | Nao, protege os dispositivos enquanto estao no seu WiFi | Sim, por meio de clientes itinerantes em dispositivos gerenciados | Sim, por meio do Cisco Secure Client |
| Bloqueio de anuncios | Integrado | Por meio de politica de categoria de conteudo | Por meio de politica de categoria de conteudo |
| Modelo de precificacao | Add-on para a sua assinatura Purple | Niveis mensais publicados por usuario | Licencas de pacotes cotadas pela Cisco ou por um parceiro |
| Faturas para WiFi para visitantes mais DNS | Uma | Duas | Duas, ou um relacionamento Cisco com licencas separadas |
| Melhor adequacao | Locais que executam WiFi publico e para visitantes no Purple | Frotas de funcionarios gerenciadas, MSPs, endpoints itinerantes | Propriedades padronizadas na seguranca da Cisco |
O que o DNSFilter faz bem
O DNSFilter tem pontos fortes reais, e voce deve avalia-los adequadamente.
- Velocidade. O DNSFilter publica benchmarks de desempenho de resolvedores e faz da velocidade de resolucao uma parte central da sua proposta.
- Categorização por aprendizado de máquina. Seu mecanismo de classificação categoriza domínios nunca vistos antes. Isso é importante porque novos domínios de phishing surgem diariamente.
- Preços previsíveis. Seus níveis por usuário são públicos, permitindo planejar o orçamento para um número conhecido de funcionários sem precisar de uma reunião de vendas.
- Cobertura em roaming. Seus clientes de roaming filtram dispositivos gerenciados em casa, em hotéis e em dados móveis.
- Ferramentas para MSPs. Uma caixa de entrada multilocatário permite que um provedor de serviços gerenciados atenda diversas organizações de clientes a partir de um único login.
O DNSFilter também divulga estatísticas sobre a detecção de ameaças antes de outros serviços. A Purple publica seus próprios números para o Shield: ameaças identificadas até 10 dias antes, com base em dados da própria Purple. Nenhum dos números vem de um teste direto nas mesmas condições. Não faça sua escolha com base em qualquer uma dessas métricas.
O que o Shield faz de diferente
O diferencial do Shield está em onde ele atua, e não na profundidade do resolvedor.
- Política nativa da plataforma. Você define a filtragem nas redes de visitantes que já gerencia no Purple. O mesmo painel mostra análises de login, desempenho do Captive Portal e atividades de filtragem.
- Bloqueio de anúncios incluído. Os dados publicados pela Purple para o bloqueio de anúncios do Shield mostram carregamentos de página até 500% mais rápidos, até 44% menos dados consumidos, 62% menos consultas de DNS e de 20 a 40% menos tráfego de web.
- Independente de hardware. O Purple funciona como uma sobreposição em nuvem no Cisco Meraki, HPE Aruba, Ruckus, Juniper Mist, Ubiquiti UniFi, Cambium, Extreme Networks e Fortinet. O Shield não exige nenhum equipamento novo em nenhum deles.
- Um único escopo de conformidade. O Purple possui as certificações ISO 27001 e Cyber Essentials e está em conformidade com o GDPR. Seus dados de DNS ficam com o mesmo fornecedor que já processa seus dados de WiFi para visitantes.
Quando o Shield é a decisão certa?
O Shield é a escolha ideal quando a sua rede WiFi para visitantes ou pública já roda no Purple, ou se você planeja migrá-la para ele. Ele se adéqua melhor quando a maioria destes pontos for verdadeira:
- Os dispositivos que você precisa proteger pertencem a visitantes, clientes ou passageiros, e não a notebooks gerenciados.
- Você busca filtragem, proteção contra ameaças e bloqueio de anúncios sem a necessidade de um novo dispositivo físico ou agente.
- Sua equipe de compras prefere estender um contrato existente a homologar um novo fornecedor de segurança.
- Os gerentes dos locais já usam o painel do Purple e não devem precisar aprender a usar um segundo console.
- A largura de banda em alguns locais é limitada, de modo que o bloqueio de anúncios traz um retorno operacional direto.
Cenário prático: um hotel de conferências com 200 quartos
Situação. Um hotel de 200 quartos opera o WiFi para visitantes no Purple sobre pontos de acesso Ruckus. Hóspedes e participantes de conferências compartilham o mesmo SSID público. Um segundo SSID atende aos funcionários. O gerente de TI precisa de bloqueio contra phishing e malware, além de filtragem de conteúdo adulto no SSID de visitantes, antes do início da temporada de eventos. As cotações para um serviço de DNS dedicado exigiam a análise de um novo fornecedor, um segundo console e o registro do endereço IP público do local.
O que foi feito. A equipe habilita o Shield no SSID de visitantes no painel do Purple. Eles selecionam a proteção contra ameaças e as categorias de conteúdo que a política de uso aceitável do hotel bloqueia. Eles ativam o bloqueio de anúncios. No firewall, eles bloqueiam o DNS de saída para outros resolvedores que não sejam o de proteção, o que fecha a rota de desvio. Antes da alteração, eles registram 30 dias de dados de linha de base por sessão e volume de consultas DNS.
Resultado mensurável. O hotel termina com um fornecedor na rede de visitantes em vez de dois propostos. Ele não precisa de novos hardwares nem de um console extra para o gerente de plantão. A equipe compara os dados por sessão e o volume de consultas DNS com a linha de base de 30 dias. Eles leem os resultados em relação às faixas publicadas do Purple de até 44% menos dados e 62% menos consultas DNS. Os relatórios de filtragem ficam ao lado das análises de login que a equipe de marketing já revisa.
Cenário prático: uma rede de varejo com 40 lojas
Situação. Uma varejista de moda oferece WiFi para clientes em 40 lojas. Diversas lojas funcionam com conexões de banda larga pequenas que também suportam terminais de pagamento e sistemas de estoque. O tráfego de visitantes é isolado em sua própria VLAN, um segmento de rede virtual, de acordo com as orientações de segmentação do PCI-DSS. Mesmo assim, o tráfego pesado de anúncios dos dispositivos dos clientes compete pela mesma capacidade de upload.
O que foi feito. A varejista ativa o Shield em todos os SSIDs das 40 lojas a partir de uma única política do Purple. Ele habilita a proteção contra ameaças e o bloqueio de anúncios para todos os locais. A matriz define uma política de conteúdo em vez de configurar cada loja individualmente.
Resultado mensurável. Cada loja relata o tráfego web na VLAN de clientes antes e depois da alteração. A varejista mede o resultado em comparação com o índice do Purple de 20 a 40% menos tráfego web com o bloqueio de anúncios. A política é implantada a partir de um único painel, sem necessidade de visitar nenhuma loja e sem novos hardwares.
Quando o DNSFilter é a escolha certa?
O DNSFilter é a escolha certa quando o seu problema é o dispositivo, não a rede do local. Escolha-o quando a maioria destas condições for verdadeira:
- Você gerencia uma frota de notebooks, tablets ou telefones que trabalham em home office, em locais de clientes ou em dados móveis.
- O seu WiFi de visitantes não roda no Purple, e você quer um DNS de proteção de um especialista.
- Você é um MSP que atende a muitas organizações de clientes de pequeno porte e deseja um console multilocatário único.
- Você valoriza preços publicados por usuário para um número estável de funcionários.
- Você deseja velocidade de resolvedor e categorização por aprendizado de máquina como os principais critérios de compra.
Em cada caso, o cliente itinerante é o fator decisivo. O Shield protege os dispositivos enquanto eles estão no seu WiFi. Os clientes itinerantes do DNSFilter continuam protegendo um dispositivo gerenciado depois que ele sai do local.
Cenário prático: um conselho distrital com bibliotecas e equipe remota
Situação. Um conselho distrital executa WiFi público em 12 bibliotecas e centros comunitários no Purple. Ele também fornece notebooks para 300 funcionários que dividem a semana entre o escritório e o trabalho remoto. O líder de segurança do conselho deseja filtragem no WiFi público e nos notebooks da equipe, onde quer que eles se conectem.
O que foi feito. O conselho ativa o Shield nos SSIDs públicos das bibliotecas, onde os visitantes trazem seus próprios dispositivos. Nos notebooks da equipe, ele implanta um cliente DNS itinerante de um fornecedor especializado, como o DNSFilter. Os órgãos públicos do Reino Unido também devem verificar a elegibilidade para o serviço Protective DNS do NCSC antes de comprar um para dispositivos corporativos. Na Inglaterra, as bibliotecas do conselho também revisam a filtragem de acordo com suas próprias políticas de proteção.
Resultado mensurável. O conselho mede a cobertura diretamente. Ele registra a cota de notebooks gerenciados que relatam um cliente itinerante filtrado, buscando alcançar todos os dispositivos fornecidos. A filtragem do WiFi público fica no mesmo painel do Purple que as análises de login das bibliotecas. O conselho opera dois consoles, mas cada um é ajustado para uma função diferente, em vez de um único produto forçado a atender a ambas.
Onde o Cisco Umbrella se encaixa?
O Cisco Umbrella é o terceiro nome na maioria das listas de opções e merece uma avaliação justa. Sua segurança na camada DNS é uma parte do portfólio de segurança mais amplo da Cisco. Esse portfólio também inclui um gateway web seguro e recursos de firewall fornecidos na nuvem. As redes Cisco Meraki se integram ao Umbrella, e o Cisco Secure Client oferece cobertura itinerante para dispositivos gerenciados.
O Umbrella é ideal para infraestruturas já padronizadas na segurança da Cisco. Nelas, o DNS protetivo se encaixa nas políticas, registros e contratos que você já possui. Visto a partir da plataforma WiFi, no entanto, ele ainda é uma estrutura separada. Ele possui seu próprio painel, suas próprias licenças e seu próprio ciclo de renovação. Para o WiFi de convidados no Purple, o mesmo argumento de plataforma nativa se aplica como no DNSFilter.
Quanto custa a execução de cada opção?
O preço da licença é o custo visível. O custo operacional aparece no fornecimento, na configuração, na operação diária e na renovação. Nem o DNSFilter nem o Cisco Umbrella são caros de implantar do ponto de vista técnico. A diferença está em quantos processos você adiciona à sua infraestrutura.
| Item de custo | Shield | DNSFilter | Cisco Umbrella |
|---|---|---|---|
| Licença | Adicional ao seu plano Purple | Níveis mensais por usuário | Licença de pacote da Cisco ou de um parceiro |
| Fornecimento | Alteração no seu contrato Purple existente | Integração de novo fornecedor e análise de segurança | Novo contrato, a menos que você já possua licenças do Umbrella |
| Configuração do local | Ativação no painel do Purple | Apontamento do DNS do local para o DNSFilter e identificação do local | Apontamento do DNS do local para o Umbrella e registro da rede |
| Operação diária | Um painel com suas análises de WiFi | Segundo console ao lado da sua plataforma WiFi | Segundo console, compartilhado com outras ferramentas de segurança da Cisco |
| Treinamento da equipe | Habilidades existentes no painel do Purple | Novas habilidades de console | Novas habilidades de console |
| Documentação de processamento de dados | Coberto pelo seu contrato existente da Purple | Novo contrato de processamento de dados | Novo contrato, a menos que já esteja em vigor |
| Renovação | Uma renovação | Renovação separada | Renovação separada |
A questão dos dispositivos de convidados
O preço por usuário funciona bem para uma quantidade conhecida de funcionários. No WiFi para convidados, o número de dispositivos muda todos os dias. Um hotel ou uma estação pode ver muito mais dispositivos distintos em um mês do que possui em sua equipe. Pergunte ao DNSFilter por escrito como ele conta os convidados em uma rede pública. Em seguida, compare os orçamentos com base nos mesmos critérios: número de locais, número de SSIDs e dispositivos mensais esperados.
Custos operacionais ocultos
Fique atento a três custos que raramente aparecem em um orçamento:
- Identificação do local. Resolutores autônomos precisam saber de qual rede veio uma consulta. Locais com endereços IP públicos dinâmicos podem precisar de um atualizador ou agente local.
- Correlação de incidentes. Quando um convidado se queixa de que um site está bloqueado, a equipe deve verificar o console DNS e a plataforma de WiFi separadamente.
- Gestão de fornecedores. Cada fornecedor adiciona um questionário de segurança, um contrato de processamento de dados e uma data de renovação ao seu calendário.
O Shield elimina todos os três para a rede de convidados porque é executado dentro da plataforma que você já opera. Ele não os elimina para laptops de funcionários fora da empresa, pois não cobre esses dispositivos.
Como decidir para a sua propriedade?
Comece pelos seus dispositivos, não por listas de recursos. Mapeie o que você precisa proteger, onde eles se conectam e quem os gerencia. Em seguida, use a matriz abaixo.
| Sua situação | Opção recomendada | Por quê |
|---|---|---|
| WiFi para convidados na Purple, sem dispositivos fora da empresa para cobrir | Shield | Um fornecedor, uma fatura, um painel |
| WiFi para convidados na Purple e laptops gerenciados que vão para casa | Shield em SSIDs de convidados, DNSFilter ou Umbrella em laptops | Cada ferramenta cobre a área para a qual foi construída |
| Sem Purple, apenas frota de funcionários gerenciada | DNSFilter | Adequado para clientes em roaming e preços publicados por usuário |
| Propriedade de segurança padronizada em Cisco, Umbrella já licenciado | Cisco Umbrella para dispositivos gerenciados | A política permanece dentro da sua estrutura de segurança Cisco |
| MSP atendendo a muitos escritórios pequenos sem WiFi para convidados | DNSFilter | Console multilocatário construído para operações de MSP |
| Locais com banda larga limitada na Purple | Shield com bloqueio de anúncios | Dados da Purple: 20 a 40% a menos de tráfego web |
Uma avaliação em cinco etapas
- Inventariar dispositivos. Divida-os em convidados e gerenciados, e locais e roaming. A divisão geralmente define a resposta antes de qualquer demonstração.
- Piloto em um SSID. Execute um piloto de 30 dias em uma única rede de convidados. Se você também estiver avaliando o DNSFilter, faça o piloto em um local comparável durante o mesmo período.
- Medir o que é importante para você. Registre ameaças bloqueadas, falsos positivos relatados por convidados, tempos de carregamento de página e dados por sessão. Compare cada um com uma linha de base pré-piloto.
- Verifique o tratamento de dados. Confirme onde os logs de DNS são armazenados, por quanto tempo são mantidos e quem pode visualizá-los. Sob o GDPR, os logs de consulta podem ser considerados dados pessoais quando vinculados a uma pessoa identificável.
- Compare o custo total. Coloque os custos de licença, aquisição, treinamento e esforço de renovação lado a lado sobre a mesma base.
Se você ainda estiver elaborando uma lista de opções, nossa análise de softwares de proteção contra phishing para WiFi de visitantes engloba 10 opções. Para saber mais sobre como executar o DNS de proteção do Purple, comece no hub do Shield ou navegue por todos os guias.
Perguntas frequentes
Como o Shield se compara ao DNSFilter?
O Shield e o DNSFilter bloqueiam ameaças e conteúdos indesejados na consulta de DNS; a diferença está no modelo operacional. O Shield é um complemento para a plataforma de Guest WiFi do Purple. Você o gerencia no mesmo painel das suas SSIDs, Captive Portal e relatórios, em uma única fatura. O DNSFilter é um serviço independente com seu próprio console, contrato e clientes itinerantes. O Shield é ideal para locais que usam Purple; o DNSFilter é ideal para dispositivos gerenciados que saem da sua rede.
Existe uma alternativa ao DNSFilter para WiFi de visitantes?
Sim. Se o seu WiFi de visitantes roda no Purple, o Shield adiciona DNS de proteção, filtragem de conteúdo e bloqueio de anúncios sem a necessidade de um novo contrato de resolvedor ou novo hardware. O Cisco Umbrella é outra alternativa, mais adequada para estruturas já padronizadas na segurança da Cisco. Todos os três filtram no mesmo ponto, na consulta de DNS antes que qualquer conexão seja aberta. Compare-os com base em como eles se adaptam à plataforma WiFi que você já utiliza.
O DNSFilter bloqueia anúncios?
Sim, o DNSFilter pode bloquear domínios de publicidade por meio de suas políticas de filtragem por categoria de conteúdo. Você aplica o bloqueio de anúncios no console do DNSFilter como qualquer outra categoria bloqueada. Verifique a lista atual de categorias do DNSFilter para ver os nomes exatos. O Shield já traz o bloqueio de anúncios integrado. Os dados do próprio Purple mostram carregamentos de página até 500% mais rápidos e até 44% menos uso de dados, o que é fundamental em locais com banda larga limitada.
Preciso de um novo hardware para executar o Shield?
Não. O Shield funciona na camada de DNS, portanto não precisa de nenhum dispositivo físico nem de agente nos dispositivos dos visitantes. O Purple é independente de hardware e roda como uma sobreposição em nuvem no Cisco Meraki, HPE Aruba, Ruckus, Juniper Mist, Ubiquiti UniFi, Cambium, Extreme Networks e Fortinet. Você ativa o Shield no painel do Purple e aplica a política às redes de visitantes que já gerencia.
Podemos migrar o WiFi de visitantes do DNSFilter para o Shield?
Sim, e trata-se de uma alteração de configuração e não de um projeto de hardware. Os dispositivos dos visitantes usam o resolvedor fornecido pela sua rede, portanto, migrar as SSIDs de visitantes para o Shield altera o destino dessas consultas. Faça um piloto do Shield em uma SSID, compare os relatórios de bloqueio e o tempo de carregamento das páginas e, em seguida, migre os locais restantes. Mantenha os clientes itinerantes do DNSFilter nos dispositivos gerenciados da equipe se ainda precisar de cobertura fora da empresa.
Como os logs de DNS são tratados sob o GDPR?
Trate os logs de consulta DNS como dados pessoais sempre que eles se conectarem a uma pessoa identificável e mantenha-os apenas pelo tempo necessário. A Purple possui certificação ISO 27001 e está em conformidade com o GDPR. Os dados do Shield ficam dentro da mesma plataforma que já processa seus dados de WiFi de convidados. Com um serviço autônomo, adicione o provedor de DNS aos seus registros de processamento e assine um contrato de processamento de dados separado.
Qual DNS de proteção é o melhor para WiFi público?
O melhor DNS de proteção para WiFi público é aquele que se adapta à maneira como você já opera a rede. Na Purple, o Shield elimina um segundo provedor, console e fatura. Para dispositivos gerenciados que fazem roaming, os clientes do DNSFilter se adaptam melhor. Para ambientes padronizados na segurança Cisco, o Cisco Umbrella mantém a política em um único ambiente. Combine qualquer um deles com regras de firewall que impeçam que os dispositivos ignorem seu resolvedor.
Como o Shield é precificado em comparação com o DNSFilter?
O Shield é um complemento da sua assinatura Purple, portanto, ele aparece na fatura que você já paga. O DNSFilter publica níveis mensais por usuário em um contrato separado, o que oferece custos previsíveis para um número conhecido de funcionários. No WiFi de convidados, o número de dispositivos muda diariamente. Pergunte ao DNSFilter por escrito como ele conta os convidados e, em seguida, compare as duas cotações na mesma base.