
Certificação Cyber Essentials: O que os Operadores de WiFi Precisam
Descubra o que a certificação Cyber Essentials exige para os operadores de WiFi, desde os passos principais até às dicas práticas para passar na auditoria em 2026.
Published 18 de outubro de 2026
O WiFi de hóspedes do seu hotel está movimentado, a equipa da receção está a usar um sistema de reservas na nuvem e um prestador de serviços ligou um portátil para resolver um problema num ponto de acesso. Alguém pergunta se a organização tem a certificação Cyber Essentials. Antes de poder responder com confiança, precisa de saber se o certificado cobre a rede, as pessoas que a administram e os serviços de nuvem por trás dela.
É aí que o WiFi partilhado torna complicada uma questão de segurança aparentemente simples. Um dispositivo de hóspede não expõe automaticamente todos os sistemas num local, mas redes mal separadas podem dar-lhe um acesso que nunca planeou conceder. O ponto de partida útil não é o crachá. É compreender o que está a proteger e onde se encontra a fronteira.
Índice
- Por que o Cyber Essentials importa para o WiFi público e de convidados
- Os cinco controlos de que todas as redes precisam
- Compreender o limite de certificação numa rede WiFi
- Da autoavaliação ao Cyber Essentials Plus
- O que o Cyber Essentials não cobre
- Ler um certificado de fornecedor como operador de WiFi
- Uma lista de verificação prática de início para 2026
Por que o Cyber Essentials é importante para WiFi público e de visitantes
Considere uma escola onde os visitantes e a equipa se ligam através da mesma infraestrutura sem fios. Os colaboradores precisam de acesso aos sistemas organizacionais; os visitantes precisam de acesso à internet. Se o administrador de rede não tiver separado essa utilização devidamente, o portátil comprometido de um visitante poderá aceder a serviços que não deveriam estar disponíveis para ele.
A certificação Cyber Essentials oferece uma forma estruturada de verificar as proteções fundamentais. Não é um certificado de segurança de WiFi para hóspedes e não avalia todos os riscos de segurança possíveis. O seu valor reside em fazer com que uma organização examine os controlos que protegem a sua própria tecnologia.
O governo do Reino Unido lançou o programa com a indústria em 5 de junho de 2014 para estabelecer um padrão acessível e prático contra ataques comuns com origem na internet. A certificação tornou-se obrigatória para fornecedores que se candidatam a determinados contratos governamentais que envolvam informações sensíveis ou produtos e serviços técnicos especificados a partir de 1 de outubro de 2014, conforme descrito na informação do programa Cyber Essentials do governo.
Por que os operadores de locais devem prestar atenção
O NCSC publica os requisitos técnicos que dão ao esquema a sua base de segurança. Para hotéis, escolas, hospitais e locais do setor público, esses requisitos fornecem um vocabulário comum para discussões entre equipas de operações, fornecedores de TI e compradores.
- Equipas de hotelaria precisam de distinguir a conectividade de convidados dos sistemas de reservas, dispositivos do pessoal e administração da rede. O contexto de segurança de WiFi na hotelaria torna essa distinção particularmente relevante.
- Equipas de educação precisam de compreender como os dispositivos dos estudantes, contas do pessoal e plataformas na nuvem interagem.
- Equipas de saúde e do setor público precisam de identificar quais os sistemas que suportam o acesso público e quais suportam os serviços organizacionais.
Para os leitores que traduzem a linguagem de avaliação revista num plano de preparação, o guia de conformidade de atualização Danzell da Networking2000 é um recurso suplementar para utilizar juntamente com os requisitos oficiais, e não em vez deles.
Regra prática: Trate a conectividade de convidados e as TI organizacionais como sistemas relacionados com diferentes níveis de confiança, e não como partes intermutáveis da mesma rede.
Não precisa de desligar os visitantes para obter a certificação. Precisa de uma explicação defensável sobre o que os visitantes podem aceder, o que a equipa pode administrar e quais as proteções aplicáveis aos sistemas que está a certificar.
Os cinco controlos de que todas as redes precisam
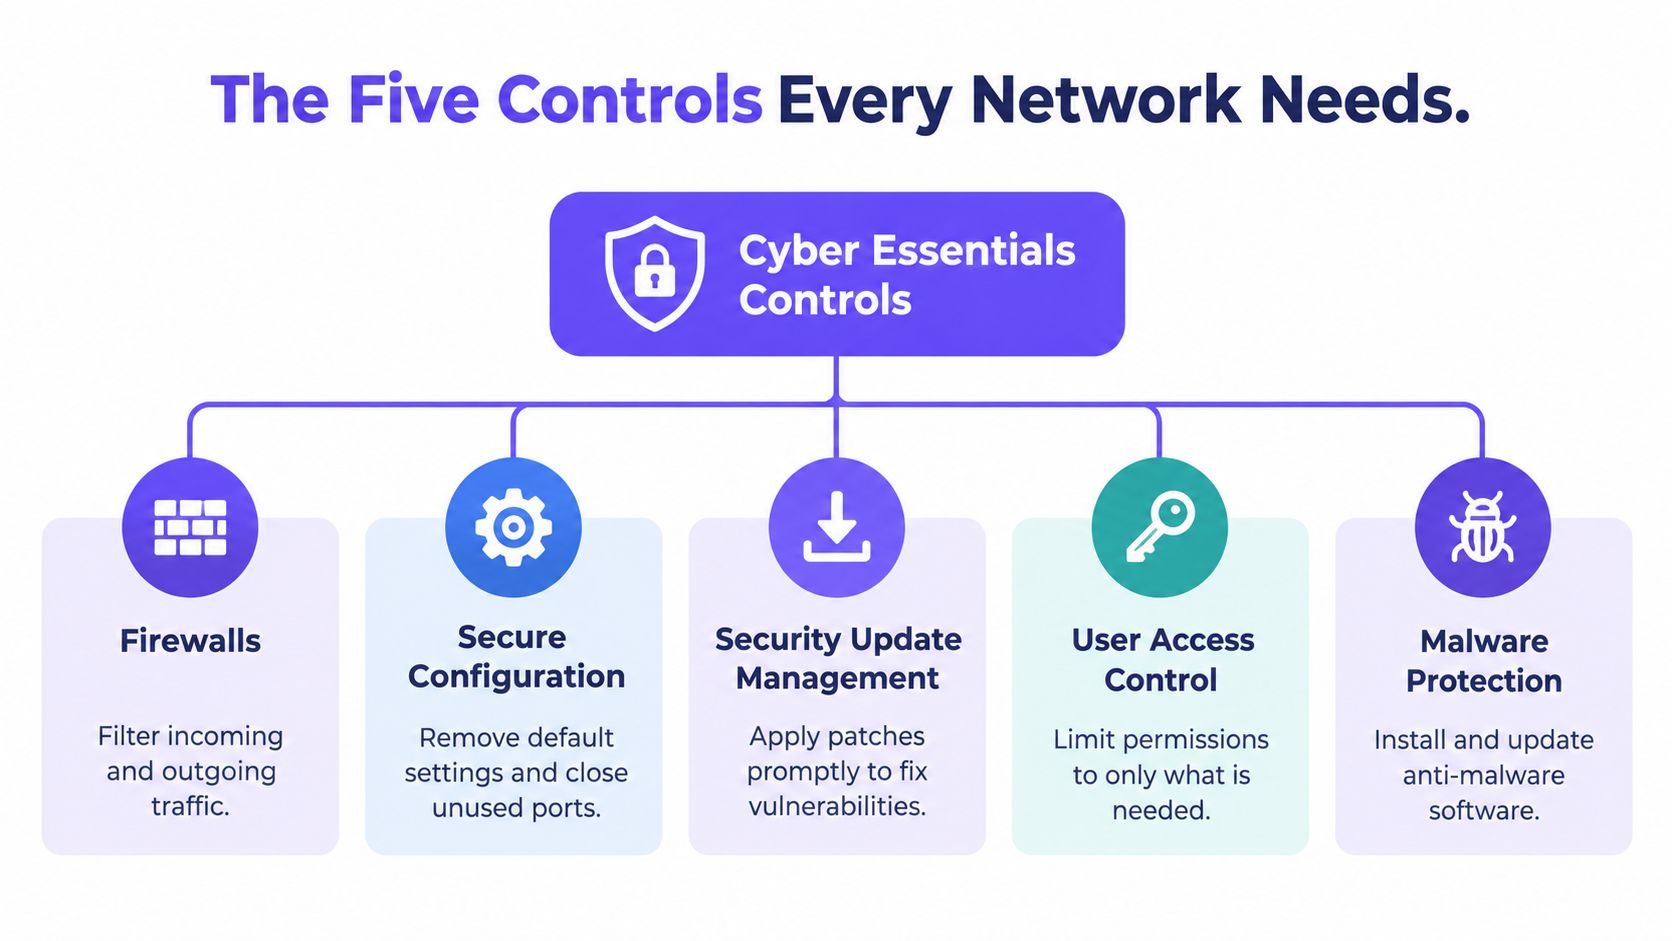
A linha de base técnica é constituída por firewalls, configuração segura, gestão de atualizações de segurança, controlo de acesso de utilizadores e proteção contra malware. Os requisitos da NCSC para infraestrutura de TI definem estes controlos; também estabelecem o requisito de 14 dias para atualizações de segurança críticas e de alto risco aplicáveis e a expectativa de MFA para serviços de nuvem suportados.
O diagrama oferece uma visão geral útil antes de mapear os controlos num local.
Proteger as rotas e remover definições não seguras
Os Firewalls controlam as ligações de rede permitidas. Num hotel, a questão prática é saber se um hóspede consegue aceder à interface de administração do firewall ou a um sistema do pessoal. Reveja as regras que regem essas rotas em vez de assumir que a existência de um firewall prova que estão bloqueadas.
A configuração segura aborda a forma como os sistemas são configurados. Um ponto de acesso pode funcionar perfeitamente e, ainda assim, manter um serviço desnecessário ou uma palavra-passe de administrador predefinida inalterada. O administrador deve remover funcionalidades desnecessárias, substituir predefinições não seguras e documentar a configuração de que a organização necessita.
Estes controlos complementam-se. Uma interface de gestão cuidadosamente configurada continuar a não dever estar exposta a convidados, e uma interface restrita continua a precisar de definições seguras.
Manter o software atualizado e a autoridade limitada
Uma atualização de segurança ignorada cria um problema diferente: as definições podem estar corretas, mas o software pode conter uma vulnerabilidade conhecida. A gestão de atualizações de segurança exige um processo operacional, e não apenas uma caixa de seleção de atualização ativada.
Para um local com múltiplas instalações, pergunte quem nota uma atualização, quem autoriza a implementação e quem verifica se ela chegou a todos os dispositivos relevantes. Caso contrário, um portátil guardado entre eventos ou um equipamento a aguardar uma janela de manutenção podem passar despercebidos.
- Atribuir a responsabilidade pelas atualizações: Separe as responsabilidades do local, do fornecedor de TI subcontratado e do fornecedor de nuvem.
- Verificar a conclusão: Mantenha evidências das atualizações instaladas, não apenas instruções de implementação.
- Tratar de sistemas não suportados: Identifique equipamentos ou software que já não possam receber as correções de segurança de que necessitam.
O controlo de acessos de utilizadores limita quem pode fazer o quê. Um rececionista pode precisar de acesso a reservas sem ter autoridade para alterar as definições de rede. As contas administrativas nominativas são mais fáceis de gerir e investigar do que credenciais partilhadas entre colaboradores e prestadores de serviços; as contas na nuvem também precisam da proteção de autenticação descrita nos requisitos.
Proteger os pontos finais sem os confundir com a rede
A proteção contra malware diz respeito aos dispositivos e software dentro do limite de avaliação. Um portátil gerido de um funcionário necessita de proteção adequada, mesmo quando a firewall está configurada corretamente.
O telefone de um visitante apresenta um desafio operacional diferente porque pode não ter autoridade para instalar ou gerir software nele. A distinção entre a propriedade do dispositivo, o uso profissional e o acesso à rede é central para o planeamento de segurança BYOD. O fidedigno filtragem de rede pode complementar os controlos de ponto de extremidade, mas não os torna desnecessários.
Compreender o limite de certificação numa rede WiFi
O limite de certificação é a parte definida da organização que está a ser avaliada. Deve identificar a infraestrutura relevante, dispositivos, software, serviços Cloud, contas e gateways de internet. Como explicam os requisitos do NCSC citados acima, o âmbito vem antes da verificação da conformidade.
Para um local, comece com um mapa de rede em vez de uma lista de compras de dispositivos. Marque a rede sem fios dos funcionários, a rede de convidados, o acesso de prestadores de serviços, as interfaces de gestão e as plataformas de administração em cloud. Em seguida, documente quem utiliza cada componente e quem o controla.
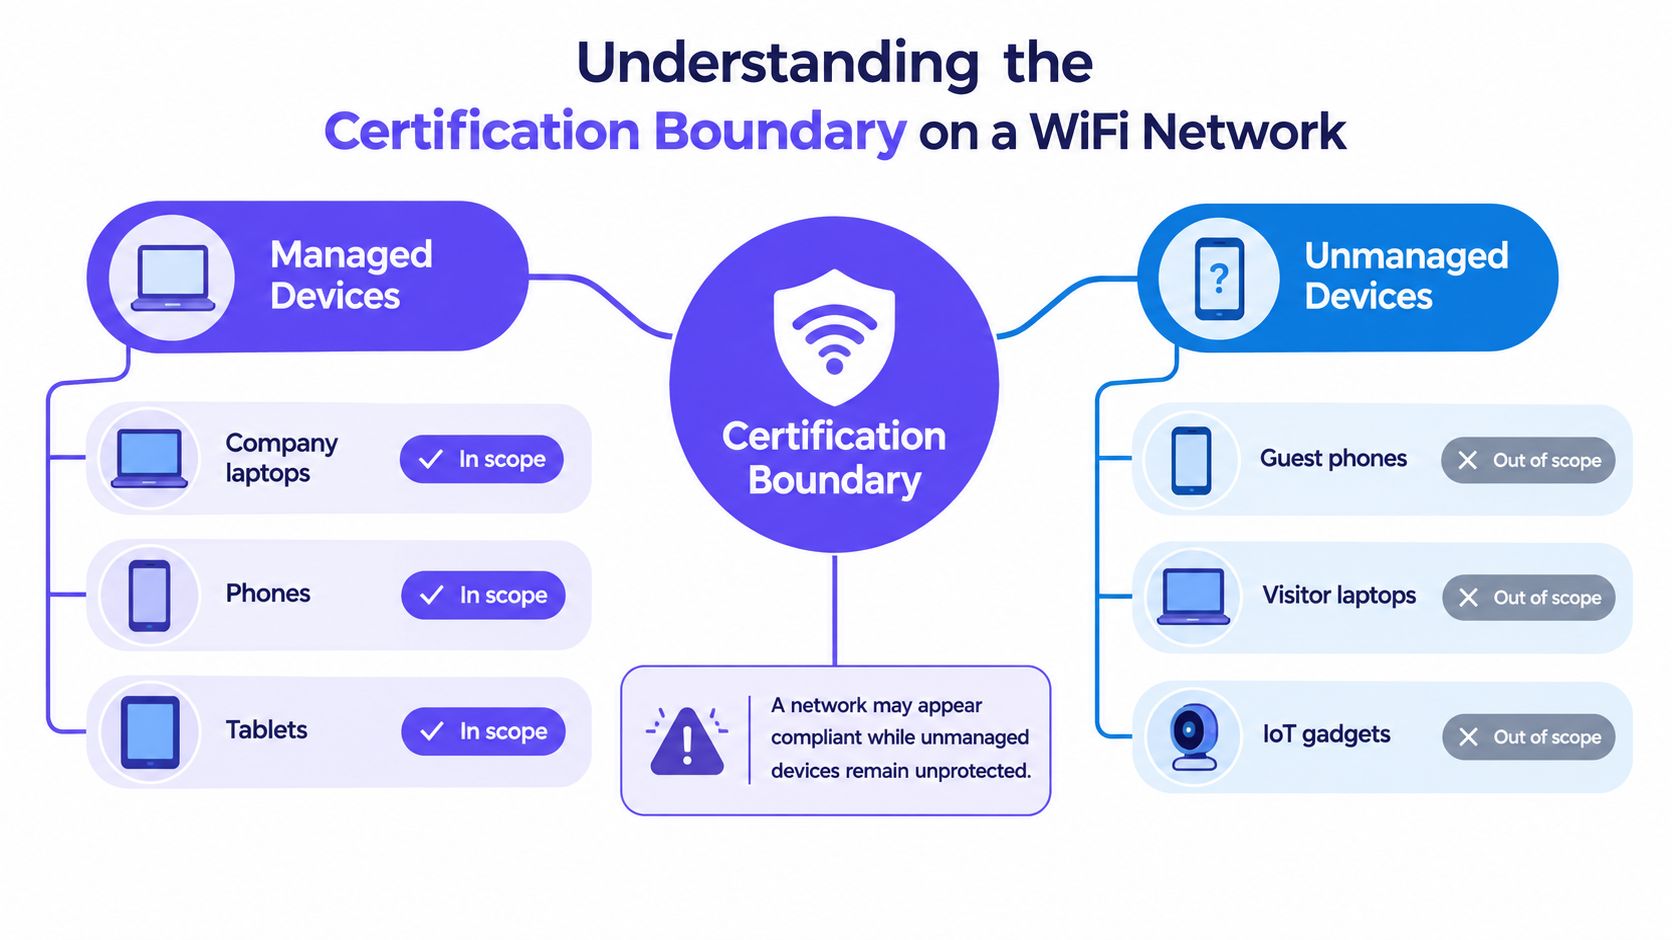
Este diagrama ilustra uma distinção comum entre gerido e visitante, mas as suas etiquetas precisam de uma qualificação.
A propriedade por si só não define o âmbito
As etiquetas "fora de âmbito" do diagrama não são regras universais. Um telemóvel de hóspede utilizado apenas para navegação pessoal é diferente de um telemóvel de propriedade pessoal utilizado para aceder a dados da organização. Da mesma forma, um dispositivo ligado não deve ser excluído apenas porque ninguém o registou na gestão de dispositivos.
Um SSID é um nome de rede sem fios. Uma VLAN é um segmento de rede lógico. Nenhum deles estabelece uma exclusão de certificação válida por si só: precisa de compreender e demonstrar as ligações permitidas entre segmentos.
| Componente do local | Questão a resolver |
|---|---|
| SSID de funcionários | Que dispositivos e serviços organizacionais o utilizam? |
| SSID de convidados | Os convidados conseguem aceder aos sistemas organizacionais ou às interfaces de gestão? |
| Legação de prestadores de serviços | O prestador de serviços administra ou acede a sistemas dentro do âmbito? |
| Consola de WiFi na nuvem | Quem controla as suas contas, autenticação e permissões? |
| Equipamento conectado | A que acede e por que razão seria excluído? |
Acompanhar a administração além do local
Uma escola pode isolar a sua rede de visitantes enquanto permite que um prestador de serviços administre os pontos de acesso através de uma consola cloud. A separação de visitantes é útil, mas não responde às questões sobre a consola, o acesso do prestador de serviços ou as contas que autorizam as alterações.
Subcontratar a administração não elimina a necessidade de compreender essas responsabilidades. Pergunte ao fornecedor quais os controlos que opera e que evidências pode fornecer.
Um nome de rede sem fios separado é apenas uma etiqueta. Um limite de avaliação precisa de uma explicação documentada da separação e dos acessos permitidos.
Mantenha uma declaração de limites, um inventário de ativos, um diagrama de rede, um registo de serviços na nuvem e justificações por escrito para quaisquer exclusões. Se o certificado de um fornecedor excluir o ambiente que suporta o seu serviço, o emblema pode fornecer uma garantia menos relevante do que esperava. A questão decisiva é se o âmbito avaliado corresponde ao serviço do qual depende.
Da autoavaliação ao Cyber Essentials Plus
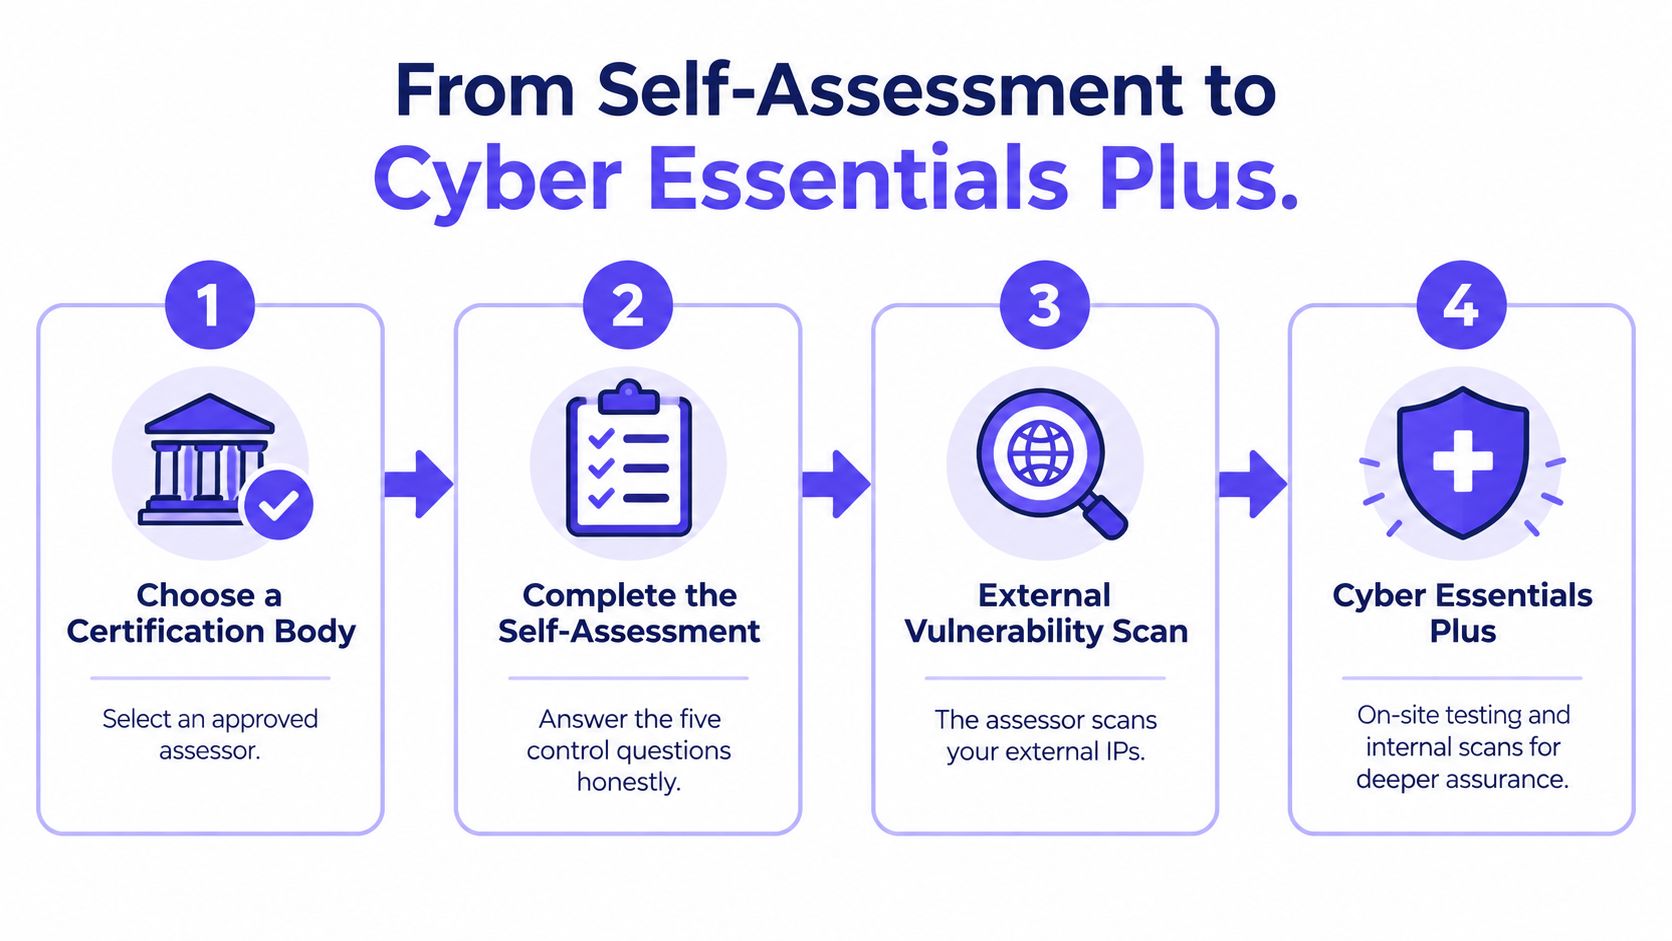
O gestor de um espaço pode esperar que a certificação comece com a visita de um avaliador ao edifício. No entanto, o nível base começa com a organização a descrever o seu âmbito e a responder a perguntas sobre os seus controlos. O Cyber Essentials Plus adiciona uma verificação técnica independente, em vez de substituir a linha de base subjacente.
Este diagrama de processo mostra a progressão geral desde a preparação até à verificação.
Preparar respostas que alguém possa fundamentar
Escolha um organismo de certificação e acurde o âmbito pretendido antes de preencher o questionário. Envolva as pessoas que conhecem os sistemas: a equipa interna de TI, o fornecedor de serviços geridos, os administradores de cloud e quem for responsável pela configuração da rede do local.
Não responda sim apenas porque um fornecedor diz que normalmente ativa um controlo. Confirme se este está ativado no seu ambiente.
- Guardar a avaliação submetida: Mantenha as respostas e a descrição do âmbito juntas.
- Recolher registos de suporte: Conserve inventários relevantes, evidências de configuração, revisões de contas e registos de atualização.
- Resolver discrepâncias: Se a documentação e as definições ativas não coincidirem, investigue antes da submissão.
O preço base da certificação começa nos 320 £ acrescidos de IVA e varia consoante a dimensão da organização, de acordo com a visão geral do Cyber Essentials do NCSC. Esse preço inicial acessível não deve ser confundido com o custo ou a cobertura de uma auditoria de segurança rigorosa.
Acordar o que a verificação técnica envolve
Para o Plus, peça ao organismo de certificação que explique o seu plano de testes, incluindo a verificação de vulnerabilidades, o acesso aos dispositivos e quaisquer acordos para verificação no local ou remota. O infográfico é uma visão geral simplificada, não uma garantia de que todas as avaliações seguem a mesma logística.
Não existe um tempo de conclusão universal útil para um património com vários locais. A preparação depende da clareza do seu inventário, de os controlos já funcionarem e de quais as correções identificadas pelo avaliador. Solicite um cronograma que distinga a recolha de evidências, a avaliação e qualquer trabalho corretivo.
Para uma introdução adicional à jornada de certificação, o vídeo abaixo oferece outro formato.
A certificação deve ser renovada a cada 12 meses, conforme especificado nos requisitos do NCSC citados anteriormente. Se caducar, a organização deixa de estar certificada. Mantenha o certificado, os detalhes do organismo de certificação e a responsabilidade pela renovação registados, para que a manutenção da garantia não dependa de alguém se lembrar de um e-mail antigo.
O que o Cyber Essentials não cobre
Um certificado é a prova de uma linha de base definida, não é a prova de que uma organização está segura contra todas as ameaças. A distinção é importante quando a sua rede suporta tráfego de pessoas e dispositivos que não gere.
A avaliação de impacto do Cyber Essentials do governo cita pesquisas em que os controlos mitigaram 99% das vulnerabilidades com origem na internet no conjunto de dados avaliado. Essa conclusão refere-se a um conjunto de dados definido, e não a todos os ataques, todas as vulnerabilidades ou à probabilidade de uma violação em cada organização certificada.
Um painel de controlo de segurança pode ajudar os operadores a analisar a atividade em curso, mas responde a questões diferentes de um certificado.
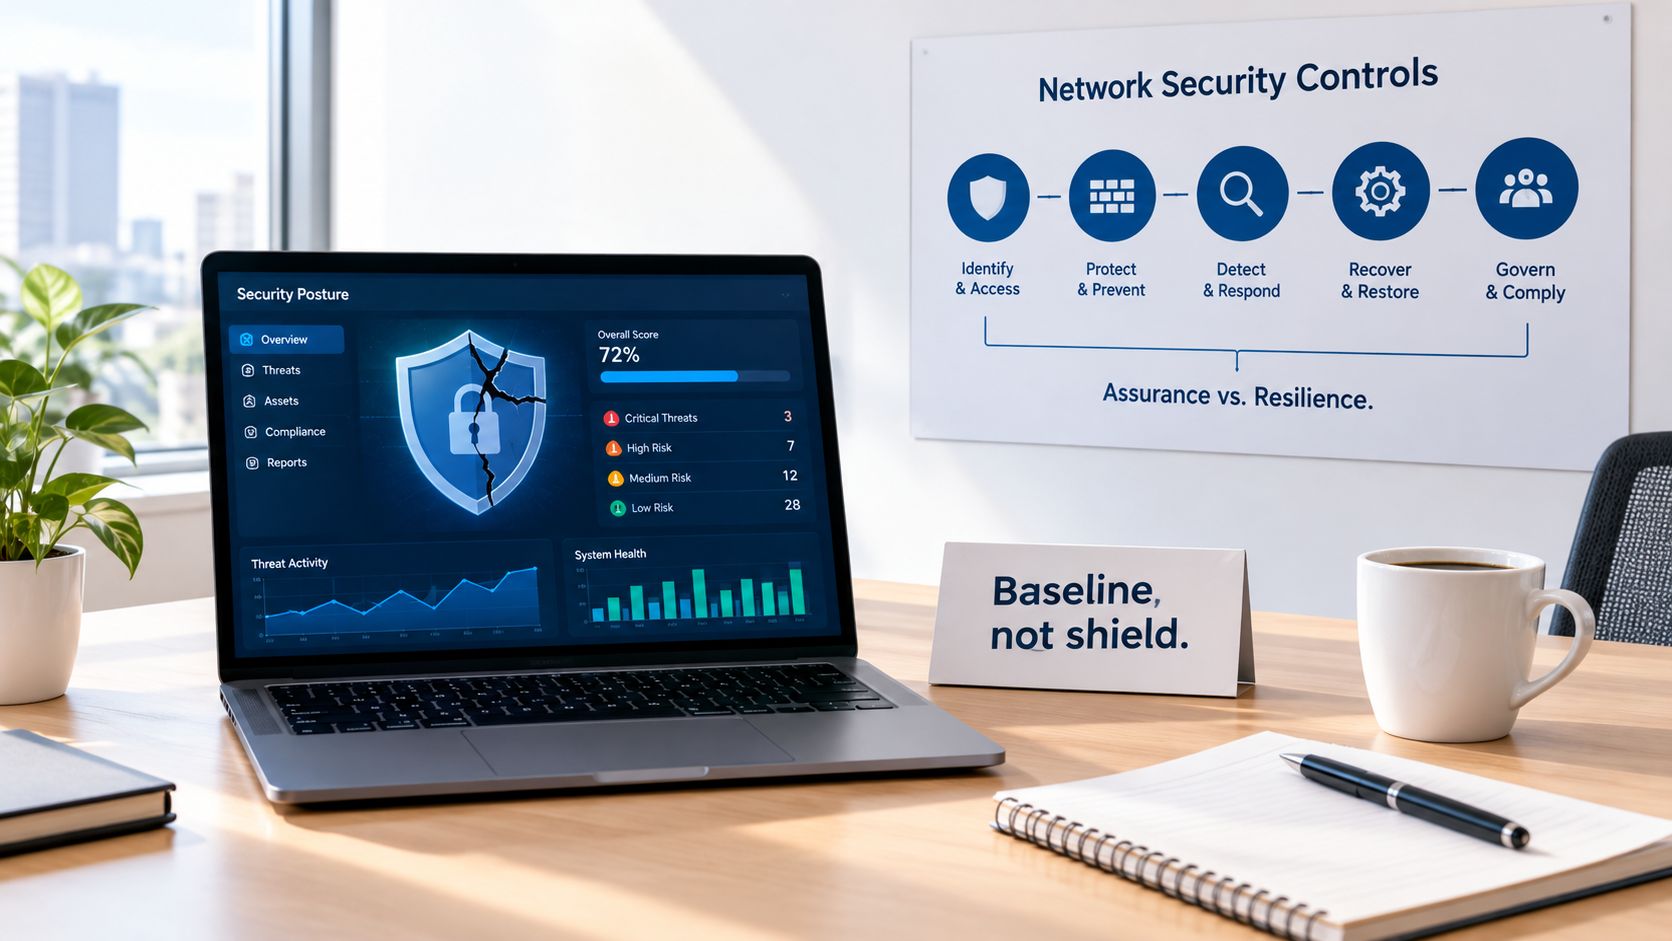
Separar certificação, garantia e resiliência
A Certificação regista uma avaliação bem-sucedida em relação a requisitos e âmbito definidos. A Garantia é a confiança que obtém dessa avaliação e de outras evidências relevantes. A Resiliência inclui a sua capacidade de detetar problemas, responder e recuperar.
A avaliação de impacto descreve uma linha de base preventiva e não um substituto para a monitorização, resposta a incidentes, testes de cópias de segurança, desenvolvimento seguro ou controlos de risco de fornecedores.
| Controlo de base | Problema residual para uma rede partilhada |
|---|---|
| Firewalls | Uma ligação permitida pode continuar a transportar atividade prejudicial. |
| Configuração segura | Os colaboradores ainda podem ser enganados através de engenharia social. |
| Gestão de atualizações de segurança | A aplicação de correções não garante que não tenha ocorrido uma violação. |
| Controlo de acesso de utilizadores | Um atacante pode utilizar indevidamente uma conta legítima. |
| Proteção contra malware | Os dispositivos não geridos dos visitantes permanecem fora do seu controlo direto de endpoints. |
As ferramentas operacionais podem resolver partes dessa exposição restante. Por exemplo, os feeds de inteligência sobre ameaças podem informar decisões de deteção ou filtragem, mas não substituem os procedimentos de resposta ou uma gestão cuidadosa de acessos.
Tratar uma resposta incorreta como uma instrução de reparação
Uma resposta com falha na avaliação deve levar a uma investigação específica. Identifique os sistemas afetados, estabeleça o motivo pelo qual o controlo falhou e corrija o processo que permitiu a lacuna.
Mentalidade de resolução: Corrija o controlo em toda a infraestrutura relevante, e não apenas no dispositivo que alguém inspecionou por acaso.
Se a conta de um prestador de serviços tiver acesso excessivo, reveja contas comparáveis em vez de alterar apenas essa conta. Se uma atualização tiver sido esquecida, verifique se os relatórios de implementação conseguem identificar outras omissões.
Conserve provas da correção e acorde a ação de avaliação seguinte com o seu organismo de certificação. Ser aprovado é importante, mas ter um processo operacional fiável entre avaliações também é essencial.
Ler o certificado de um fornecedor enquanto operador de WiFi
Um fornecedor de WiFi envia um certificado por e-mail juntamente com a sua proposta. A equipa de compras vê um programa reconhecido; a equipa de rede ainda precisa de determinar se a organização e os sistemas avaliados suportam o serviço que está a ser adquirido.
Essas são verificações complementares. Não está a tentar repetir a avaliação do fornecedor. Está a decidir se as evidências do mesmo são relevantes para a sua implementação.
O que verificar no certificado Cyber Essentials de um fornecedor
| Verificação | Por que importa para o Guest WiFi | Evidência a solicitar |
|---|---|---|
| Entidade legal | A marca de um grupo pode diferir da organização que fornece o seu serviço. | Nome do certificado correspondente à entidade contratante. |
| Declaração de âmbito | Uma avaliação limitada pode excluir as operações do serviço. | Descrição do âmbito cobrindo a administração e infraestrutura relevantes. |
| Datas de emissão e expiração | Um certificado expirado não comprova uma certificação atual. | Certificado atual e responsável designado pela renovação. |
| Organismo de certificação | Necessita de um emissor de avaliação identificável. | Detalhes do emissor e uma forma de confirmar o certificado. |
| Exclusões | Sistemas omitidos podem afetar o serviço do qual depende. | Exclusões por escrito e a sua relação com a prestação do serviço. |
| Nível de garantia | A autoavaliação e a verificação independente fornecem evidências diferentes. | Confirmação do nível detido e do seu âmbito. |
Solicitar provas sobre o próprio serviço
O certificado não responderá a todas as questões operacionais. Para um fornecedor de filtragem de DNS, WiFi ou serviços geridos, solicite provas complementares que abordem os seus riscos reais.
- Isolamento de políticas: Como é que as políticas de funcionários, convidados, do local e de inquilinos são mantidas separadas e quem as pode alterar?
- Integridade e retenção de registos: Que eventos são registados, quem pode aceder aos mesmos e durante quanto tempo são mantidos?
- Comportamento em caso de falha: O que acontece se a filtragem ficar indisponível? Peça ao fornecedor para explicar e demonstrar o seu comportamento de falha segura (fail-closed) ou de funcionamento alternativo.
- Acesso administrativo: Como é que o fornecedor restringe o acesso entre clientes e remove o acesso quando os funcionários saem da empresa?
Associe as respostas à implementação proposta. Um painel central só é útil se as suas permissões e relatórios corresponderem aos locais e às redes que opera.
Registe os detalhes do certificado no registo de fornecedores e agende a verificação anual descrita anteriormente. Solicite também a notificação de alterações materiais ao âmbito ou à administração do serviço. A certificação é um sinal de compra útil, mas uma decisão de aquisição exige tanto a garantia organizacional como evidências específicas do serviço.
Uma lista de verificação inicial prática para 2026
De volta ao local, a ação mais produtiva não é começar a preencher um questionário de memória. Junte o administrador de rede, o responsável pelos serviços Cloud e o contacto de IT subcontratado em torno do mesmo mapa. Resolva as ligações e responsabilidades incertas antes que se tornem respostas de avaliação incertas.
A versão 3.3 entrou em vigor a 27 de abril de 2026, enquanto as candidaturas iniciadas anteriormente podem continuar ao abrigo da versão 3.2, de acordo com os recursos Cyber Essentials do NCSC. Confirme a versão aplicável junto do seu organismo de certificação em vez de confiar numa lista de verificação guardada.
Transformar a preparação em trabalho atribuído
- Na próxima semana, defina o limite: Liste as redes, dispositivos, plataformas na nuvem e contas de administrador relevantes. Anote os motivos das exclusões propostas e pergunte ao seu avaliador sobre o uso ambíguo de dispositivos de prestadores de serviços ou pessoais.
- Na próxima semana, teste o processo de atualização: Verifique se o prazo de correção descrito anteriormente é alcançável em todos os locais, incluindo equipamentos raramente ligados.
- Na próxima semana, reveja a autenticação na nuvem: Verifique as proteções MFA suportadas nas definições reais da conta, não apenas nos documentos de política.
- No próximo trimestre, ensaie a revisão de evidências: Peça a alguém fora do processo de administração diário para comparar inventários, definições e registos. Resolva as divergências antes da avaliação.
- No próximo ciclo de renovação, revisite as alterações: Reveja novos locais, fornecedores, serviços na nuvem e ligações de rede em vez de submeter novamente uma descrição inalterada.
O âmbito da cloud, a autenticação e a aplicação fiável de correções tornam a certificação uma responsabilidade operacional, e não um exercício burocrático anual. Para operadores de WiFi partilhado, a posição inicial mais forte combina um limite de avaliação claro com evidências de que a rede funciona conforme pretendido.
O Purple Shield oferece DNS de proteção e filtragem de conteúdos para WiFi público e de hóspedes, com políticas por SSID, VLAN e local, além de relatórios de atividade bloqueada. Visite para explorar uma camada adicional de proteção de rede juntamente com os seus controlos Cyber Essentials, e discuta a separação de políticas e as evidências de relatórios que os seus locais necessitam.