
Guia de redes baseadas na nuvem: arquitetura e benefícios
Saiba o que é uma rede baseada na nuvem, como funciona a sua arquitetura e como proteger e gerir o WiFi em múltiplos locais com menos dispositivos no local.
Published 19 de novembro de 2026
Um convidado pede a palavra-passe do WiFi num dos seus espaços. Dá-lha. Nalgum gabinete interior, um router envelhecido faz o seu melhor com as regras de firewall que foram definidas em 2019, e ninguém na empresa sabe listar essas regras de cor.
Esse cenário repete-se em três locais ou em doze, e o atrito acumula-se: um início de sessão de administração individual para cada caixa, uma política que existe num local mas não noutro, e uma quantidade fixa de hardware que fica ociosa no inverno e sobrecarregada no verão. Uma rede baseada na cloud é a forma como a maioria dos operadores resolve este problema. É também aí que começam as perguntas pertinentes, porque transferir o controlo para a cloud altera aquilo que continua a funcionar quando uma parte deixa de responder.
Índice
- O Que É uma Rede Baseada na Nuvem e Como Se Diferencia
- Como as Camadas de uma Rede Baseada na Nuvem se Articulam
- Benefícios, Custos e Onde Está a Ocorrer a Mudança
- Proteger o Tráfego na Camada de DNS
- O Que Continua a Funcionar Quando uma Rede Baseada na Nuvem Falha
- Escolha uma Configuração e Faça um Piloto num Local
O que é uma rede baseada na cloud e em que Difere
Imagine um grupo de cafés com três estabelecimentos. Cada um possui o seu próprio router, a sua própria firewall e as suas próprias credenciais de administração, tendo sido configurado numa tarde diferente por quem estivesse disponível. A regra que bloqueia conteúdos para adultos existe em dois deles. Ninguém a replicou para o terceiro e ninguém sabe dizer quando tal aconteceu.
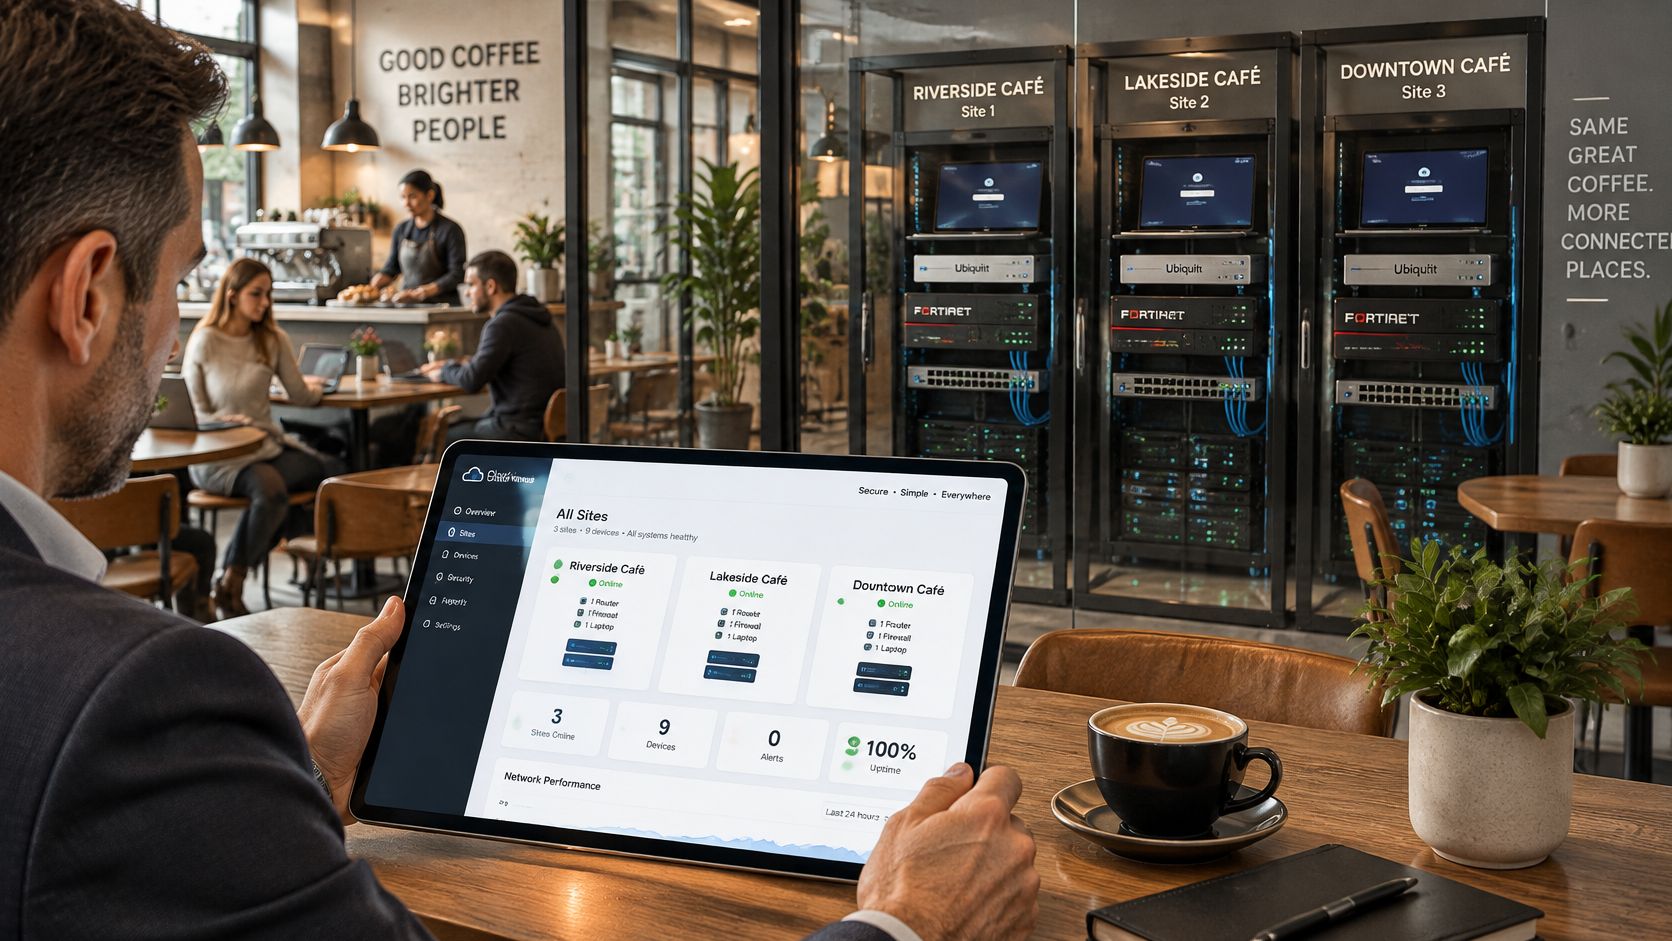
Uma rede baseada na cloud transfere a inteligência para fora das instalações. A política, a monitorização, os relatórios e a configuração residem numa plataforma operada pelo fornecedor. O que permanece no local torna-se muito mais simples: pontos de acesso, um switch e um conector leve que comunica com a plataforma. Inicia sessão uma vez, vê todos os espaços e altera uma regra para todos em simultâneo.
O National Institute of Standards and Technology dos EUA publicou em 2011 a definição a partir da qual a maior parte da indústria ainda trabalha, descrevendo a computação em nuvem como o acesso a pedido a um conjunto partilhado de recursos configuráveis que podem ser aprovisionados e libertados com o mínimo esforço de gestão (NIST). As suas cinco características traduzem-se perfeitamente na realidade dos espaços físicos. A partilha de recursos explica por que razão partilha infraestruturas com outros clientes em vez de as possuir. A elasticidade rápida explica por que razão um espaço à beira-mar pode ter mais capacidade em agosto sem encomendar hardware. O serviço medido explica o painel de controlo e o relatório mensal.
Se está a decidir o que delegar e o que manter internamente, o guia de serviços geridos de cloud da CEFCore explica detalhadamente o que um modelo gerido abrange na prática.
As diferenças que importam para um operador de vários locais resumem-se a um punhado de questões práticas.
| Aspeto | Rede tradicional | Rede baseada na nuvem |
|---|---|---|
| Onde residem as políticas | Hardware local em cada localização | Plataforma central na nuvem, aplicada por local |
| Adicionar um novo local | Comprar, enviar e configurar hardware no local | Integrar o local e aplicar as políticas existentes |
| Gestão | Início de sessão de administrador local por dispositivo | Um único painel de controlo para todos os locais |
| Dimensionamento da capacidade | Atualização ou substituição de hardware | O fornecedor adiciona capacidade a pedido |
| Dependência de falhas | Equipamento local e ligação local | Caminho da Internet mais o plano de controlo do fornecedor |
Regra prática: Se uma alteração num espaço tiver de ser repetida manualmente em todos os outros espaços, está a gerir uma rede tradicional com uma página de início de sessão moderna.
Como as camadas de uma rede baseada na nuvem se articulam
Pense num edifício de três pisos. O último piso é o escritório de gestão: este é o plano de controlo na cloud, onde são definidas políticas, grupos de utilizadores e relatórios. A equipa trabalha lá em cima, mas os convidados nunca passam por aí. O plano de controlo decide o que deve acontecer. Não transporta o tráfego de convidados em si.
O piso intermédio é o corredor, o plano de dados. O tráfego move-se aqui, através de pontos de acesso, switches e saídas locais para a Internet em cada espaço. É também aqui que decide quais os dispositivos que se podem ver mutuamente, e a segmentação de rede é a prática que mantém os telemóveis dos convidados afastados dos terminais de pagamento e os terminais afastados dos sistemas de back-office.
O piso inferior é a camada de acesso local: a porta de entrada de cada dispositivo.
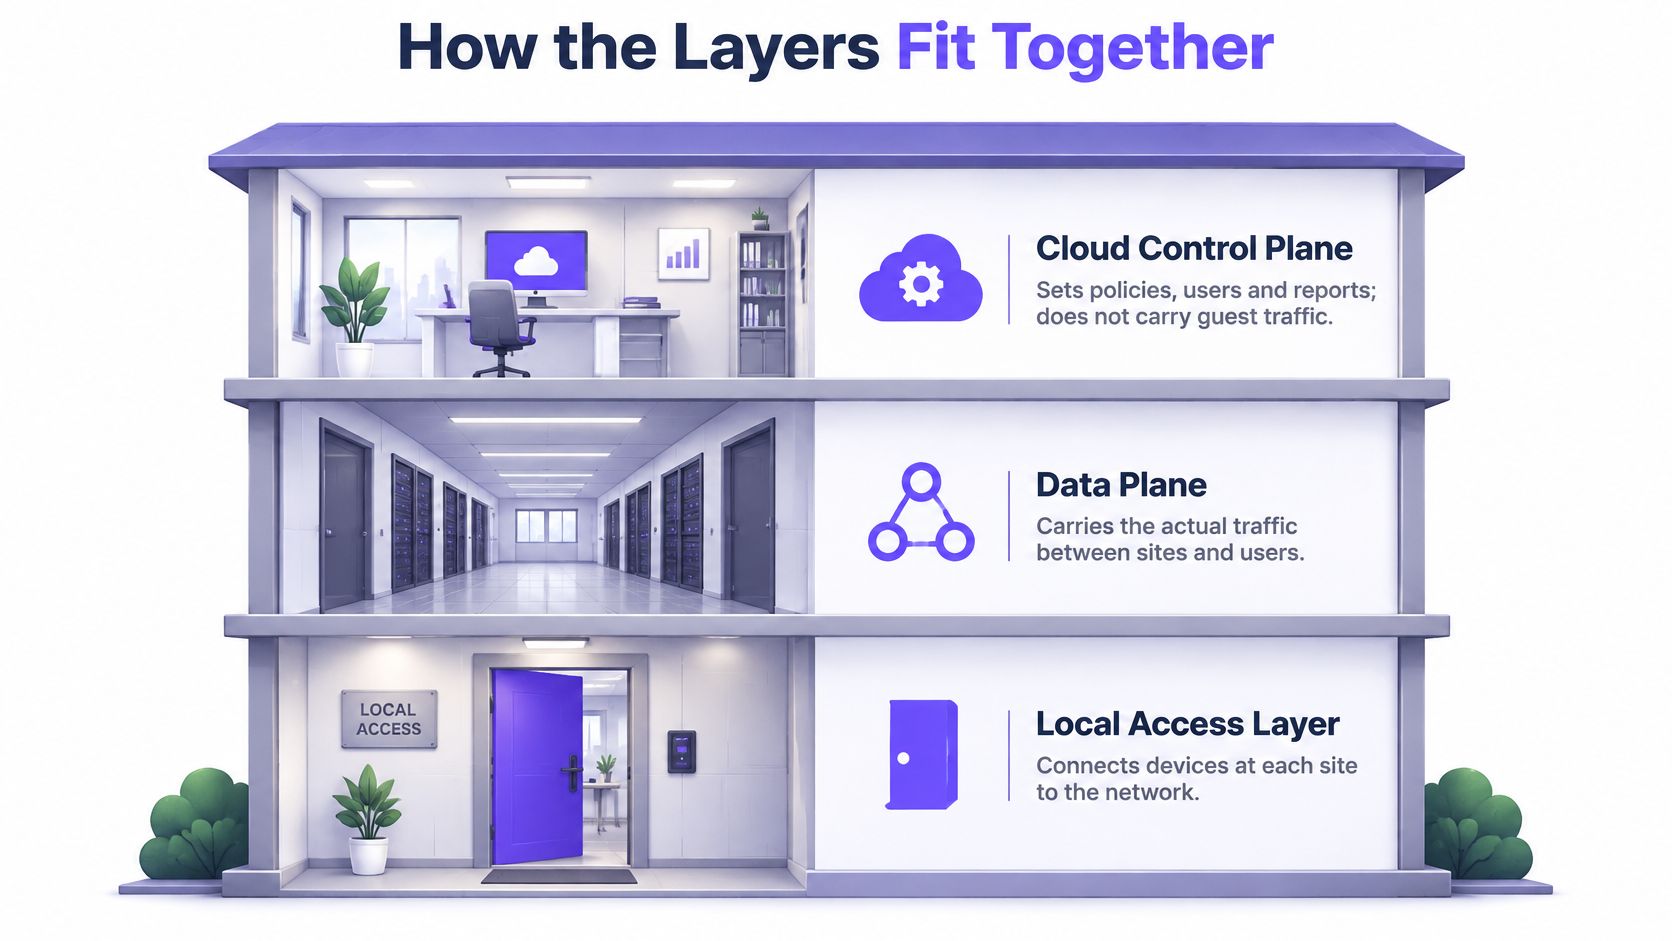
Entre o escritório e o corredor encontra-se o ponto de controlo pelo qual todas as ligações passam primeiro: a camada de DNS. Nada chega ao corredor sem que um nome seja resolvido.
Uma ligação de convidado, passo a passo
- O dispositivo liga-se ao SSID e o ponto de acesso local aceita-o. Isto acontece no local, não na cloud.
- O dispositivo recebe um endereço IP via DHCP. O endereço surge em primeiro lugar, antes de qualquer navegação.
- O dispositivo solicita um nome, e essa consulta é enviada para o resolvedor na cloud e não para o que quer que o router tenha predefinido.
- O resolvedor responde permitir ou bloquear em milissegundos, com base na política definida para esse SSID.
- Só então a ligação é aberta, quer se trate de uma página web, de uma aplicação ou de uma sincronização em segundo plano.
Assim, as três camadas formam uma hierarquia. A política é definida no topo, a aplicação ocorre no ponto de controlo de DNS e o encaminhamento realiza-se no corredor. A mesma arquitetura surge muito para além do WiFi, e é por isso que a conectividade IoT para máquinas de venda automática assenta numa camada de controlo na cloud com um comportamento local capaz de resistir a uma quebra de ligação.
Uma falha na camada de gestão e uma falha na camada de encaminhamento não são o mesmo evento. Se perder o escritório, não consegue alterar nada, mas o corredor continua a transportar tráfego. Se perder o corredor, nenhum painel de controlo no mundo ajudará o cliente à sua frente.
Benefícios, custos e onde a transição está a Acontecer
A mudança reflete-se primeiro nos gastos. A Gartner previu que os gastos mundiais dos utilizadores finais em serviços de cloud pública atingissem 675,4 mil milhões de dólares em 2024, acima dos 561 mil milhões de dólares em 2023, um aumento de 20,4%, prevendo-se que a infraestrutura como serviço, a categoria mais próxima da capacidade de rede virtualizada, cresça 25,6% para 180,0 mil milhões de dólares (Gartner).
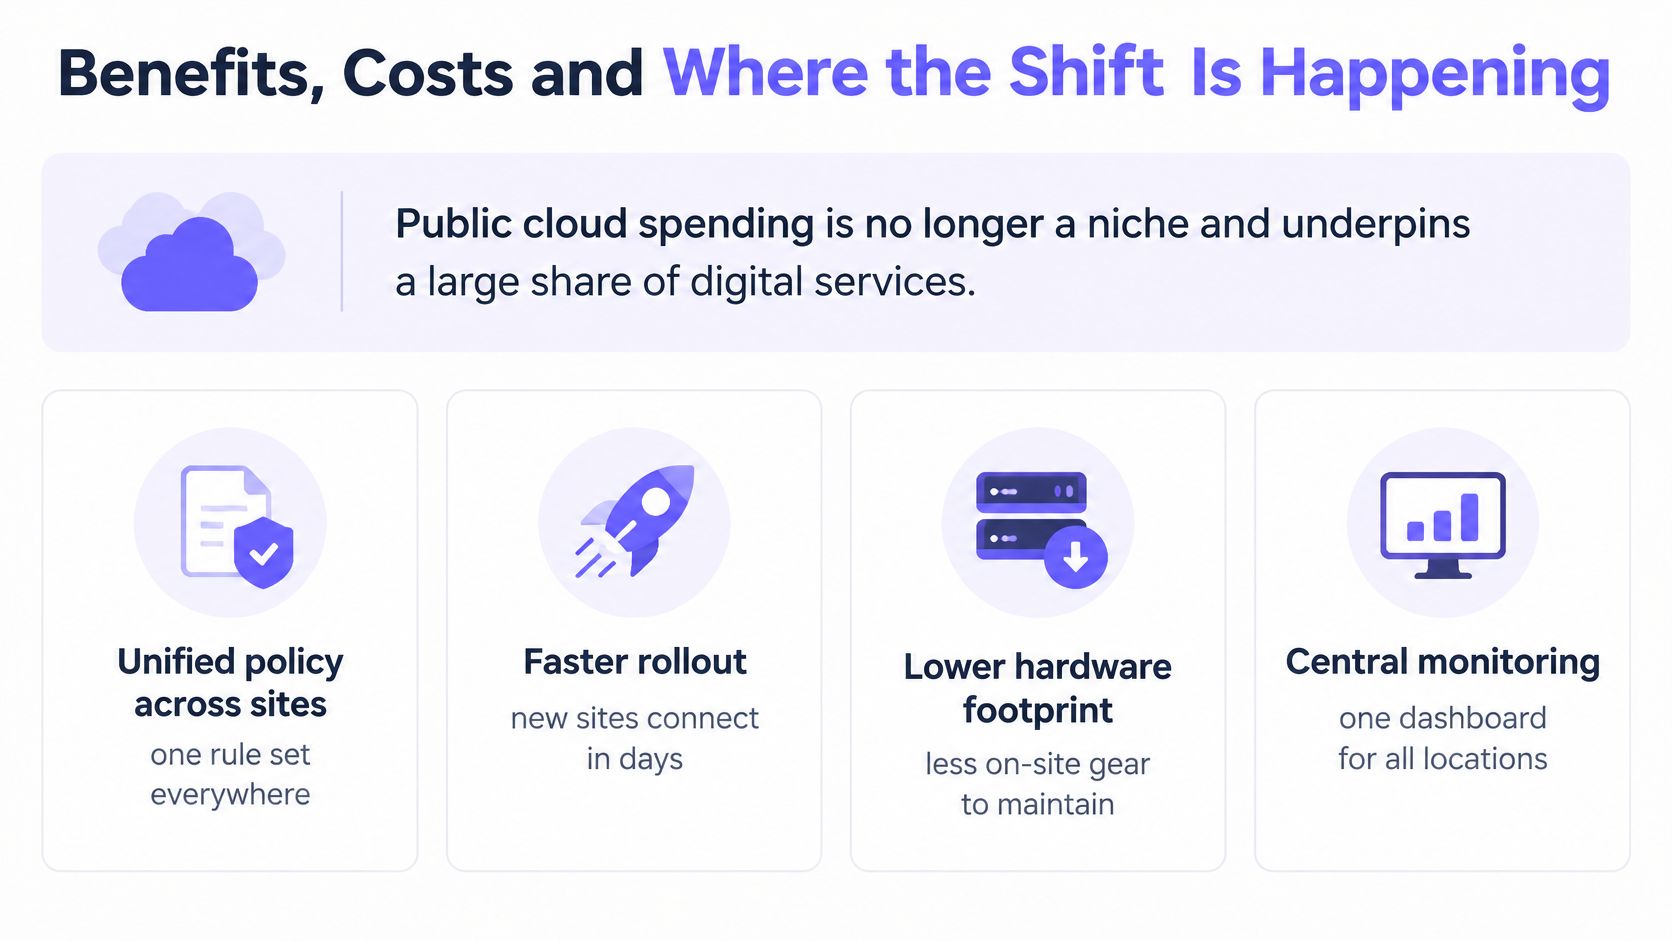
A adoção é abrangente e não está confinada a grandes empresas. O Eurostat concluiu que 52,7% das empresas da UE utilizaram serviços pagos de cloud em 2025, um aumento de 7,4 pontos percentuais em comparação com 2023 (Eurostat). O Gabinete Central de Estatística da Irlanda registou que 42,6% das empresas irlandesas adquiriram software de segurança baseado na cloud em 2025 (Central Statistics Office). O investimento também se está a concentrar: 40% das empresas inquiridas pela Flexera gastaram mais de 12 milhões de dólares por ano em cloud pública, acima dos 36% registados um ano antes (Flexera).
Se preferir assistir a uma demonstração em vez de ler o resto, esta explicação aborda o modelo em poucos minutos.
Para um operador de vários locais, cada benefício é acompanhado por um custo correspondente.
- Integração mais rápida, compensada por custos recorrentes. Um novo espaço é integrado em dias em vez de aguardar por uma ordem de compra e uma visita ao local, mas uma subscrição substitui o investimento de capital em hardware, e esse custo nunca cessa completamente.
- Um único conjunto de políticas em todo o lado, compensado pela formação. Regras centrais significam que uma alteração de salvaguarda é aplicada a todos os locais em minutos, mas também significam que a sua equipa tem de aprender a utilizar uma nova consola e confiar nela.
- Registos centrais para auditorias, compensados pela dependência da ligação. Os relatórios são recolhidos a partir de um único local, mas o tráfego continua a transitar através da ligação de Internet de cada espaço, e nenhuma plataforma consegue corrigir uma linha deficiente.
Imaginemos que um grupo hoteleiro com doze propriedades transita de controladores locais para uma gestão centralizada. A integração de uma nova propriedade passa a ser uma simples entrada na plataforma associada a uma política aplicada a partir de um modelo existente, e a administração de rotina deixa de ser uma ronda por doze inícios de sessão para passar a ser uma única fila de revisão.
| Métrica | Valor | Comparação | Fonte |
|---|---|---|---|
| Gastos mundiais de utilizadores finais em nuvem pública em 2024 | 675,4 mil milhões de dólares | 561 mil milhões de dólares em 2023, mais 20,4% | Gartner |
| Gastos com IaaS em 2024 | 180,0 mil milhões de dólares | 143,3 mil milhões de dólares em 2023, mais 25,6% | Gartner |
| Gastos com PaaS em 2024 | 172,4 mil milhões de dólares | mais 20,6% | Gartner |
| Gastos com SaaS em 2024 | 247,2 mil milhões de dólares | mais 20,0% | Gartner |
| Gastos de utilizadores finais em nuvem pública em 2025 | 723,4 mil milhões de dólares | previsão posterior ao valor de 2024 | Gartner |
| Empresas da UE a utilizar serviços pagos na nuvem em 2025 | 52,7% | mais 7,4 pontos percentuais face a 2023 | Eurostat |
| Empresas irlandesas a comprar software de segurança baseado na nuvem em 2025 | 42,6% | Apenas na Irlanda | Central Statistics Office |
| Empresas a gastar mais de 12 milhões de dólares por ano na nuvem pública | 40% | 36% no ano anterior | Flexera 2025 |
Os benefícios são maiores onde os espaços são numerosos, semelhantes e geridos por uma pequena equipa. Doze redes hoteleiras quase idênticas beneficiam da gestão centralizada. Um edifício singular com equipamento personalizado pode não beneficiar.
Proteger o tráfego na Camada de DNS
O DNS é o ponto prático mais precoce para recusar algo. Um domínio pode ser rejeitado durante a resolução de nomes, antes de o dispositivo obter um endereço de destino e antes do início de uma sessão Web, TLS ou de comando e controlo. O dispositivo já possui um endereço IP nessa altura. Simplesmente não possui aquele que pretendia.
Uma camada de DNS na cloud desempenha três funções, e vale a pena nomeá-las separadamente porque os fornecedores tendem a confundi-las.
- Filtragem por categoria. Conteúdo para adultos, apostas, alojamento de malware, o que quer que a política estipule, aplicada por SSID para que uma rede de colaboradores e uma sala de leitura para crianças não partilhem o mesmo conjunto de regras.
- Bloqueio de ameaças. Domínios de phishing, anfitriões de distribuição de malware e comunicações de comando e controlo, travados logo na pesquisa e não após a entrega da carga maliciosa.
- Remoção de anúncios e rastreadores. Menos pedidos de terceiros significam páginas mais leves e menos dados consumidos no telemóvel de um visitante.
O que tem de ser protegido para que isto funcione
O DNS seguro tem três requisitos distintos, frequentemente comercializados como um só: integridade, confidencialidade e disponibilidade. O DNSSEC assegura a integridade ao validar que uma resposta assinada não foi adulterada. A confidencialidade é mais fácil de descurar, porque até uma resposta correta pode divulgar a pergunta quando as pesquisas viajam em texto simples. A disponibilidade necessita de um plano próprio, razão pela qual os operadores continuam a utilizar resolvedores dispersos, tolerância a falhas e mais do que um resolvedor recursivo na configuração.
Isto fornece uma breve lista de verificação para qualquer rede pública ou de convidados:
- Encaminhe todo o DNS de clientes para resolvedores sob o seu controlo, em vez de permitir que os dispositivos escolham o seu próprio.
- Impeça o contorno de regras onde o hardware o permita, bloqueando o tráfego DNS de saída para outros servidores.
- Valide as respostas DNSSEC para que uma resposta falsificada seja rejeitada.
- Proteja o transporte das consultas onde se apliquem regras de privacidade, para que as pesquisas não sejam legíveis em trânsito.
- Conserve os registos durante o tempo suficiente para responder a que destinos um dispositivo tentou aceder e quando.
Cada item é um modo de falha a testar antes que um incidente o faça por si. Aponte um dispositivo para um resolvedor externo e verifique se a regra de bypass o interceta. Depois, pergunte o que acontece quando os resolvedores deixam de responder: o modo "fail-open" mantém os convidados online mas abandona todas as políticas, e o modo "fail-closed" mantém as políticas mas transforma uma falha de resolvedor numa interrupção de serviço. O Purple Shield funciona em modo "fail-closed" e opera em múltiplos centros de dados, para que uma avaria num deles não deite o serviço abaixo.
Leia o registo antes de confiar no filtro. Uma página de bloqueio não prova nada por si só. O registo de pesquisa comprova o que foi recusado, para que rede e a que horas.
A filtragem de DNS funciona em conjunto com a proteção de terminais (endpoints), firewalls e controlos de aplicações, e a relevância da segurança de DNS como camada de controlo baseia-se no facto de ser uma camada entre várias, e não um substituto para as mesmas.
O que continua a funcionar quando uma rede baseada na cloud falha
Um espaço pode perder o acesso ao seu painel de controlo na cloud e continuar a encaminhar tráfego. Também pode manter o painel de controlo e perder o caminho DNS que aplica a filtragem. À primeira vista, estas falhas parecem semelhantes, mas afetam partes distintas da rede. Planeie cada uma delas separadamente.
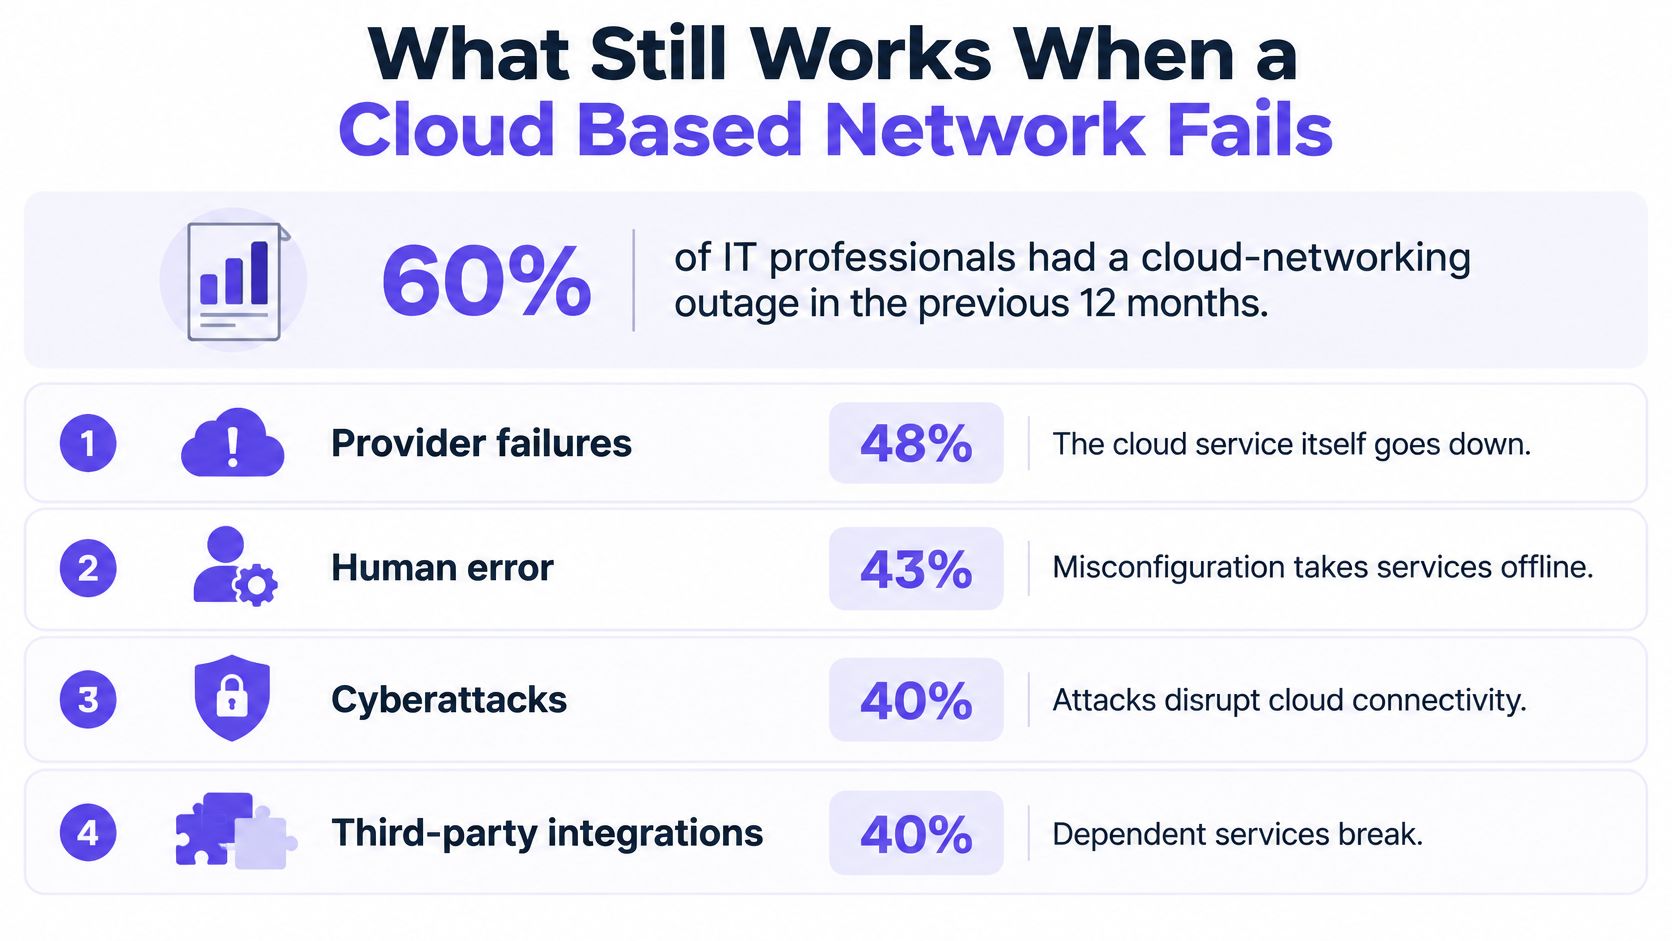
Um inquérito do setor revelou que 60% dos profissionais de TI tinham passado por uma interrupção de rede na cloud nos 12 meses anteriores. Entre as causas reportadas contavam-se falhas no fornecedor de cloud, erro humano, integrações de terceiros, ciberataques e erros de configuração (Inquérito do setor da Aviatrix de 2025).
O valor do tempo de atividade de um fornecedor descreve a sua plataforma, não se o seu espaço consegue continuar a aplicar políticas quando essa plataforma estiver inacessível. O painel é a sala de controlo; o equipamento no espaço ainda tem de encaminhar o tráfego e aplicar as regras que já recebeu.
Um SLA descreve o que o fornecedor promete. Não lhe diz o que os seus pontos de acesso farão quando o plano de controlo estiver inacessível.
Duas interrupções aparentemente iguais mas distintas
Se o plano de gestão falhar, poderá não conseguir alterar políticas, ver relatórios atualizados ou integrar um espaço. O tráfego e a aplicação existentes podem continuar, pois as regras já foram enviadas para o perímetro da rede.
Se a camada de aplicação, habitualmente o DNS ou a sua rota de resolução, falhar, os utilizadores reparam de imediato. Alguns sites podem deixar de resolver; em alternativa, tudo pode resolver porque a filtragem foi contornada.
Essa é a escolha entre fail-open e fail-closed. O fail-open restaura a conectividade através da resolução recursiva comum se o serviço na nuvem estiver indisponível, mas os controlos de proteção deixam de ser aplicados. O fail-closed mantém a política em vigor, mas uma falha de DNS também pode bloquear serviços legítimos, como pagamentos com cartão ou sistemas de reservas, a menos que a rede disponha de mecanismos de contingência testados. Nenhum dos comportamentos se adequa a todos os espaços. O ponto importante é saber qual deles a sua rede utiliza e o que os utilizadores irão experienciar (guia de filtragem fail-open versus fail-closed).
Planeie o recurso de contingência antes de precisar dele
Configure mais do que um resolvedor e monitorize o seu estado de funcionamento. Identifique os serviços que têm de permanecer disponíveis e teste uma rota de recurso para eles. Se os convidados perderem o acesso à Internet, faça com que o portal cativo explique a interrupção em vez de os deixar a aguardar com um indicador de carregamento.
A gestão na cloud não elimina os equipamentos no local. Os pontos de acesso, os switches e a ligação à Internet do espaço continuam a fazer parte do serviço, e uma falha na ligação pode deixar o espaço offline. A criação de relatórios também depende de registos (logs), de um período de retenção e de um formato que a equipa consiga interpretar.
| Falha | O que continua a funcionar | Comportamento das políticas | Testar antes da entrada em produção |
|---|---|---|---|
| Interrupção do plano de gestão na cloud | Tráfego e aplicação existentes, se as regras já estiverem implementadas | Geralmente inalterado | Corte o acesso de gestão e confirme que o tráfego continua a fluir |
| Interrupção do resolver de DNS | Cache local e resolvers secundários, se configurados | Fail-open ou fail-closed, consoante a configuração | Bloqueie o resolver primário e confirme que o secundário responde |
| Ligação à Internet do local em baixo | Apenas serviços locais | Não aplicável | Desligue o cabo da ligação WAN e confirme se a mensagem de contingência é apresentada |
| Falha da operadora ou do fornecedor upstream | Tráfego num caminho alternativo, se existir | Inalterado se um segundo caminho o transportar | Simule a perda de upstream e verifique a rota de failover |
| Interrupção do fornecedor de identidade | SSIDs abertos ou com chave pré-partilhada | O acesso autenticado pode ser interrompido | Teste a contingência de início de sessão para colaboradores e convidados |
Três passos para comprová-lo
- Execute cada teste num único local. Faça-o durante o horário de funcionamento, para que possa observar a experiência dos clientes, bem como o que a rede reporta.
- Registe o resultado. Anote o que continuou a funcionar, se a política respondeu em "fail-open" ou "fail-closed", a data e quem executou o teste.
- Repita após alterações de política. Um novo conjunto de regras pode alterar o comportamento do mecanismo de fallback.
Os custos de subscrição e a dependência da ligação à Internet afetam o que pode implementar, mas não respondem ao que acontece durante uma interrupção. Se só conseguir testar um espaço, comece pelo que tiver mais convidados ou o dever de diligência mais rigoroso.
Escolha uma Configuração e implemente um piloto num local
Antes de comparar produtos, decida qual é a finalidade da sua rede. A ordem é mais importante do que a ferramenta.
- Liste todos os locais e todos os grupos que os utilizam. Convidados, colaboradores, estudantes, residentes, escalões pagos. Registe a lista por escrito; a maioria dos operadores descobre dois grupos de que se tinha esquecido.
- Atribua a cada grupo a sua própria SSID ou VLAN desde o primeiro dia. Uma rede de colaboradores a partilhar um conjunto de regras com uma rede de convidados é um incidente de segurança à espera de acontecer. O processo de integração deve garantir a cada rede de cliente a sua própria política, separadamente para convidados, colaboradores, estudantes, residentes e escalões pagos.
- Assinale os testes de falha relevantes para si. Perda do plano de gestão, failover de DNS, cabo WAN desligado, perda de ligação upstream e interrupção do fornecedor de identidade. Se um teste não se aplicar, indique-o explicitamente em vez de o omitir.
- Faça um projeto-piloto numa única rede e registe os resultados antes de qualquer implementação alargada. Um local, uma semana, uma página de conclusões.
Purple Shield enquadra-se após esse trabalho, e não em sua substituição. Uma camada de DNS filtra conteúdos, bloqueia ameaças e remove anúncios em todos os dispositivos de qualquer rede, com uma política por SSID, VLAN e espaço físico, e um único painel de controlo. Pode experimentá-lo gratuitamente durante 30 dias numa rede ou realizar um projeto-piloto de um único SSID planeado com a nossa equipa, recebendo apenas depois uma proposta personalizada.
Portanto, escolha um local esta semana. Registe os seus grupos de utilizadores, preencha a tabela de falhas apenas para esse local e agende o projeto-piloto assim que souber o que a sua rede deve fazer quando algo falhar.
O Purple Shield é uma solução de DNS de proteção e filtragem de conteúdos concebida para redes WiFi de recintos, convidados e públicas (WiFi), funcionando de forma autónoma em qualquer rede WiFi ou em conjunto com o Purple Access, com uma política individual para cada SSID, VLAN e espaço, e relatórios que mostram exatamente o que foi bloqueado. É executado em múltiplos centros de dados e com encerramento de segurança (fails closed), para que um problema no resolvedor não desative as suas medidas de proteção. Comece um teste gratuito de 30 dias numa rede em Purple Shield e ponha os testes de falha em prática antes de assinar qualquer contrato.