
Segurança da cadeia de abastecimento: riscos, controlos e defesa de rede
Saiba o que significa a segurança da cadeia de abastecimento, os riscos e controlos comuns, e como a defesa contra ameaças ao nível da rede protege ambientes de WiFi partilhados e conectados.
Published 17 de novembro de 2026
Está a consultar uma folha de cálculo de fornecedores que indica que todos estão "aprovados" e um pedido de suporte que refere que um terminal de pagamento não consegue comunicar com o respetivo fornecedor esta manhã. O departamento de compras quer um sim ou um não para a renovação. As operações querem as caixas novamente ativas. Nenhum dos documentos indica se foi o alojamento na cloud, o servidor de atualizações ou o fornecedor de identidade do parceiro que acabou de falhar.
É esta a configuração diária da segurança da cadeia de abastecimento. O risco não reside apenas na empresa mencionada no contrato. Reside na plataforma partilhada por trás de vários contratos, na atualização que chega já como fidedigna e no início de sessão de um parceiro que ainda funciona porque ninguém o reviu neste trimestre.
Começaria por identificar as poucas dependências essenciais ao seu funcionamento e, depois, perguntaria que evidências possui relativamente a cada uma. Um logótipo num questionário não constitui uma decisão.
Índice
- O que significa a segurança da cadeia de abastecimento e por que motivo é importante
- Onde o risco da cadeia de abastecimento entra e por que motivo os parceiros são pontos fracos
- Como os ataques à cadeia de abastecimento de software se propagam
- Controlos que reduzem o risco na cadeia de abastecimento
- Gerir o risco de terceiros indiretos que não consegue ver
- Onde a defesa contra ameaças ao nível da rede se enquadra
- Decidir qual a lacuna na cadeia de abastecimento a fechar primeiro
O que significa a segurança da cadeia de abastecimento e por que motivo é importante
A segurança da cadeia de abastecimento consiste em proteger todos os fornecedores, serviços, componentes de software e rotas que entregam aquilo de que a sua organização depende, decidindo que nível de confiança cada elo merece.
Um edifício com uma porta principal robusta e um cais de carga desprotegido tem um problema na cadeia de abastecimento, não na porta. O mesmo padrão repete-se nas operações. A sua própria firewall pode ser rigorosa, enquanto uma operadora, um fornecedor de software ou uma região de nuvem continuam a determinar se as encomendas, os registos de cuidados de saúde ou o WiFi para visitantes se mantêm operacionais.
A escala dessa exposição é estrutural. O estudo da OCDE sobre a resiliência das cadeias de abastecimento relata que os produtos intermédios representaram até 60% do comércio global em 2020, pelo que os bens e serviços cruzam frequentemente fronteiras várias vezes antes de chegarem a um utilizador. Cada travessia representa outro fornecedor, porto, plataforma ou contrato que pode falhar.
A concentração supera uma longa lista de fornecedores
Cerca de 30% dos produtos exportados estão sujeitos a uma elevada concentração num reduzido número de parceiros comerciais, e os casos de diversificação abaixo do ideal foram 50% superiores na década de 2020 do que no final dos anos 1990, de acordo com essa mesma análise da OCDE. Um registo de 400 fornecedores pode ainda ocultar um fornecedor de identidade, uma região de cloud ou uma porta que vários deles partilhem.
Trazer a produção de volta para o país não é uma solução automática. A modelação da OCDE para um cenário de relocalização abrangente mostra que o comércio global poderia cair mais de 18% e o PIB real global mais de 5%, sem ganhos consistentes de resiliência. O que resulta melhor é a visibilidade das dependências críticas, a diversificação, as opções de substituição e a gestão coordenada do risco. O recuo do comércio global não substitui estes quatro pilares.
Por onde entra o risco da cadeia de abastecimento e por que motivo os parceiros são pontos fracos
| Ponto de entrada | Como falha | Sinal de alerta |
|---|---|---|
| Fornecedores diretos | Uma violação de um fornecedor expõe dados partilhados ou acessos | O fornecedor recusa partilhar evidências de auditoria ou segurança |
| Logística e portos | Atrasos ou adulterações interrompem o stock ou os envios | Apenas uma transportadora ou porto sem rota alternativa testada |
| Fornecedores de software | Uma atualização comprometida atinge os seus sistemas | Sem SBOM ou sem proveniência de compilação assinada |
| Serviços cloud e geridos | Uma interrupção do fornecedor propaga-se em cascata pelas suas operações | Um único fornecedor aloja vários serviços críticos |
| Fornecedores de identidade e acesso | Credenciais roubadas de parceiros abrem sistemas internos | Contas partilhadas ou ausência de MFA nos inícios de sessão de parceiros |
| Fornecedores de rede e DNS | Domínios maliciosos são acedidos através de uma consulta não verificada | O tráfego de convidados ou BYOD funciona sem filtragem de consultas |
Cada linha representa um caminho que um atacante ou um acidente pode utilizar sem tocar nos sistemas geridos pela sua organização. Um funcionário de limpeza com uma chave-mestra não precisa de arrombar o cofre. Um ladrão raramente tenta abrir o cofre se as chaves da limpeza abrirem a porta das traseiras.
Por que razão o parceiro mais frágil é o escolhido
O Global Cybersecurity Outlook de 2023 do Fórum Económico Mundial revelou que 27% dos líderes empresariais e 14% dos líderes governamentais consideravam as organizações terceiras muito menos ciber-resilientes do que as suas próprias organizações. Os atacantes aproveitam essa lacuna. Têm como alvo o fornecedor, o suporte técnico ou a dependência de software em vez da organização principal, mais bem protegida.
Os dados do Data Breach Investigations Report de 2024 da Verizon, resumidos pelo Fórum Económico Mundial, demonstraram que os incidentes que envolvem vulnerabilidades de software aumentaram 180% em 2023 em comparação com o ano anterior, e 15% desses incidentes envolveram um fornecedor terceiro. O volume global é suficientemente elevado para que esperar por um inventário perfeito seja um mau plano. O Fórum reportou uma estimativa de aproximadamente 2220 ciberataques por dia em 2023, o equivalente a mais de 800 000 ataques durante o ano.
O que um perímetro não consegue ver
Uma firewall na sua periferia não inspeciona o servidor de compilação de um parceiro e não se apercebe de que três fornecedores "independentes" partilham a mesma conta de nuvem. Os controlos têm de alcançar os parceiros e os serviços ligados digitalmente cujo comprometimento possa paralisar operações, expor dados ou quebrar a confiança em toda a rede.
Regra prática: Liste todos os fornecedores que possuem acesso, dados ou um serviço essencial ao seu funcionamento e, em seguida, identifique qual dos seis pontos de entrada cada um utiliza.
Como se propagam os ataques à cadeia de abastecimento de software
Imagine que uma biblioteca da qual o seu fornecedor de pontos de venda depende é mantida por um único programador. O phishing apodera-se dessa conta. O repositório é alterado. O sistema de compilação empacota o código adulterado. O artefacto é assinado com a chave normal do pipeline e publicado. O seu fornecedor envia a atualização e os seus terminais instalam-na porque o canal de atualização está aprovado.
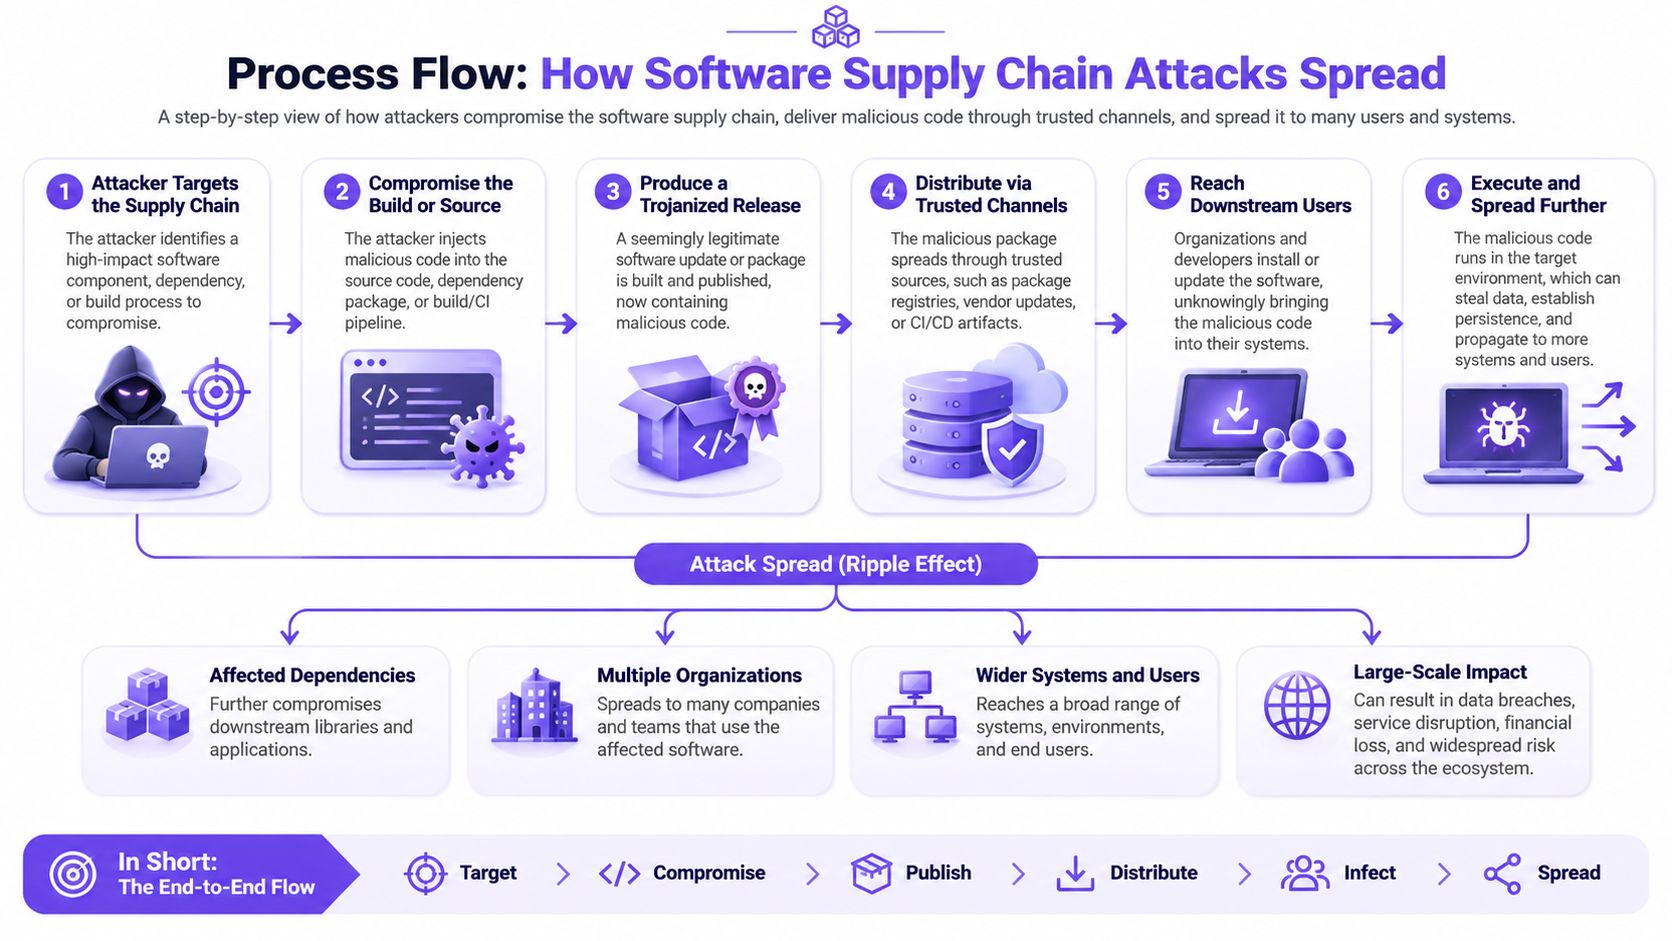
Cada transferência herda a confiança da anterior. Essa confiança herdada é a vulnerabilidade. Ninguém na sua organização clicou numa ligação suspeita. O código malicioso chegou como uma versão de rotina.
Por que motivo a firewall permanece silenciosa
O panorama de ameaças para ataques à cadeia de abastecimento da ENISA indicou que estes ataques aumentaram em número e sofisticação em 2020, estimando que os ataques de 2021 seriam aproximadamente quatro vezes mais numerosos do que em 2020. Cerca de metade foram atribuídos a agentes de ameaças persistentes avançadas, cujos recursos tornam uma defesa focada exclusivamente no perímetro desadequada. A consulta e a transferência parecem-se com qualquer outra «Patch Tuesday».
A mesma cadeia não se limita ao código da aplicação. Estende-se por fornecedores de DNS, plataformas de nuvem, autoridades de certificação, bibliotecas geridas, serviços de CI/CD e feeds de inteligência sobre ameaças. Um feed corrompido pode classificar um domínio malicioso como seguro. Uma autoridade de certificação vulnerável pode fazer com que uma atualização falsa pareça genuína.
O que associar a cada dependência
Trate o risco de fornecedores como um caminho de ataque, e não como uma pontuação de questionário.
- Responsável: Uma pessoa designada que possa retirar a dependência ou contactar o fornecedor.
- Criticidade: Se o processamento de salários, as encomendas, os sistemas clínicos ou o acesso de convidados são interrompidos caso falhe.
- Fluxos permitidos: A que dados e a que redes esse fornecedor pode aceder.
- Recuperação: Como o isolar e como comprovar que o serviço foi restabelecido.
- Substituição: Uma alternativa testada ou uma decisão por escrito de que não existe nenhuma.
O objetivo de controlo consiste em encurtar o tempo decorrido desde o comprometimento do fornecedor até à deteção, contenção e reposição verificada. Uma avaliação anual, por si só, não cumpre esse propósito.
As transições nessa cadeia são mais fáceis de compreender quando observadas como uma sequência e não como um parágrafo de uma política.
Controlos que reduzem o risco da cadeia de abastecimento
| Controlo | O que abrange | Evidência a manter |
|---|---|---|
| Registo de fornecedores | Todos os fornecedores com acesso, dados ou função operacional, com responsável, classificação de criticidade, fluxos de dados, procedimento de recuperação e alternativa de substituição | Registo datado e revisto pelo menos anualmente |
| Cláusulas contratuais de segurança | Notificação de violações, direitos de auditoria e prazos de aplicação de correções | Cláusulas assinadas com prazos de aviso prévio estabelecidos |
| SBOM no momento do build | Componentes, versões, fornecedores, dependências e licenças | SBOM assinado e armazenado com cada versão lançada |
| Proveniência e assinatura de artefactos | Comprovativo de que o software foi criado a partir de uma fonte conhecida | Registo de proveniência assinado por artefacto |
| Declarações VEX | Vulnerabilidades confirmadas como inacessíveis ou não exploráveis na sua configuração | Declaração VEX datada para cada aviso de segurança |
| Acesso a contas de fornecedores | Limita as credenciais de parceiros apenas aos sistemas necessários, com MFA | Registo trimestral de revisão de acessos |
| Notificação de incidentes e simulacros de recuperação | Velocidade de contenção e restauro verificado | Relatório do simulacro com o tempo de restauro |
Um registo sem um responsável é uma lista telefónica. Um contrato sem um período de pré-aviso é apenas uma esperança. Mantenha a coluna de evidências, não apenas o nome da política. Segmentar o acesso de parceiros do tráfego de colaboradores e convidados faz parte da mesma prática, e a segmentação de rede é onde esse limite é definido.
Do inventário a uma decisão de lançamento
A CISA descreve uma lista de componentes de software (SBOM) como um inventário aninhado e legível por máquina dos componentes e dependências num produto de software, utilizado para melhorar a transparência e apoiar decisões de resposta a vulnerabilidades. Um SBOM só se torna um controlo quando cada componente está associado a um identificador estável, como um URL de pacote ou Common Platform Enumeration, para além da versão, fornecedor, relações de dependência, licença e proveniência, sendo depois comparado continuamente com informações sobre vulnerabilidades e potencial de exploração.
A CISA também recomenda a obtenção da proveniência e a verificação de que o software foi desenvolvido a partir de uma fonte compreendida, sem ter sido descarregado ou alterado durante a entrega. O fluxo de trabalho em que eu insistiria é curto.
- Gere o SBOM no momento da compilação, e não após a versão já estar em produção.
- Assine o artefacto e os metadados de proveniência.
- Armazene ambos com registos de versão imutáveis.
- Bloqueie a transição quando um componente crítico não tiver proveniência, contiver uma vulnerabilidade explorável ou violar uma política de dependências aprovada.
Uma declaração VEX regista que uma vulnerabilidade listada não é acessível nem explorável na sua configuração implementada. Isso impede que uma equipa passe o tempo a corrigir tudo o que consta na exportação de um scanner enquanto a única falha acessível fica por tratar. Um SBOM guardado numa pasta de conformidade não reduz o risco. Um SBOM que bloqueia um lançamento, ou que prioriza o que deve ser corrigido primeiro, reduz.
Gerir o risco de enésimas partes que não consegue ver
Menos de metade das organizações monitoriza a cibersegurança em sequer metade dos níveis da sua cadeia de abastecimento, e 79% relatam que menos de metade do seu ecossistema de enésimos parceiros (n-th party) está coberto por programas de segurança, conforme indicado na reportagem da TechDay sobre a prontidão cibernética da cadeia de abastecimento. O envio de mais um questionário às empresas com as quais já tem contrato não irá resolver essa lacuna.
Mais formulários não detetam o subcontratante, o inquilino de nuvem partilhado ou a biblioteca que o seu fornecedor nunca mencionou. As dependências concentradas e os pontos únicos de falha importam mais do que o número total de fornecedores. As administrações e os reguladores exigem cada vez mais provas de que o risco é priorizado, e não apenas documentado.
Responda a estas três perguntas neste trimestre, mesmo que as respostas sejam incompletas.
- Suporte indireto: Que fornecedores com os quais nunca celebrou contrato continuam a sustentar sistemas clínicos, de encomendas ou de processamento de salários?
- Fornecedores partilhados: Que nomes de cloud, identidade ou serviços geridos surgem associados a vários dos seus fornecedores?
- Falha: O que é interrompido se um fornecedor de cloud, identidade, ERP ou serviços geridos falhar numa terça-feira de manhã?
Classifique o que não consegue ver totalmente
| Fator | Menor preocupação | Maior preocupação |
|---|---|---|
| Criticidade para o negócio | Suporta uma ferramenta interna não essencial | Suporta processamento salarial, encomendas ou processos clínicos |
| Concentração | Utilizado apenas por um dos seus fornecedores | Partilhado por vários dos seus fornecedores |
| Substituibilidade | Alternativa testada no prazo de uma semana | Não existe qualquer alternativa testada |
| Exposição geográfica | Apenas um país com rota redundante | Apenas uma região ou um único porto |
| Raio de impacto de incidentes | Afeta apenas uma localização ou uma equipa | Afeta múltiplas localizações ou vários serviços |
Classifique cada fator de 1 (menor preocupação) a 3 (maior preocupação). Some as cinco pontuações. Ordene pelo total e desempatem pelo raio de impacto do incidente. Analise primeiro os cinco principais e registe qual o fator que determinou cada pontuação. Combine essa classificação com o que os seus feeds de informações sobre ameaças cobrem, para que um fornecedor partilhado não fique invisível apenas porque nenhum contrato direto o menciona.
A visibilidade nunca será total. A classificação determina onde o esforço e as evidências são aplicados em primeiro lugar. Um fornecedor com uma pontuação de 15 por ser partilhado, insubstituível e estar associado a encomendas tem prioridade sobre uma longa lista de ferramentas de baixa pontuação, mesmo que essas ferramentas tenham apresentado questionários mais apelativos.
Onde se enquadra a defesa contra ameaças ao nível da rede
Pense num ponto de controlo e não num fosso. Cada destino é verificado antes de alguém avançar. Essa verificação complementa a identidade, a proveniência do software e os controlos de fornecedores. Não os substitui.
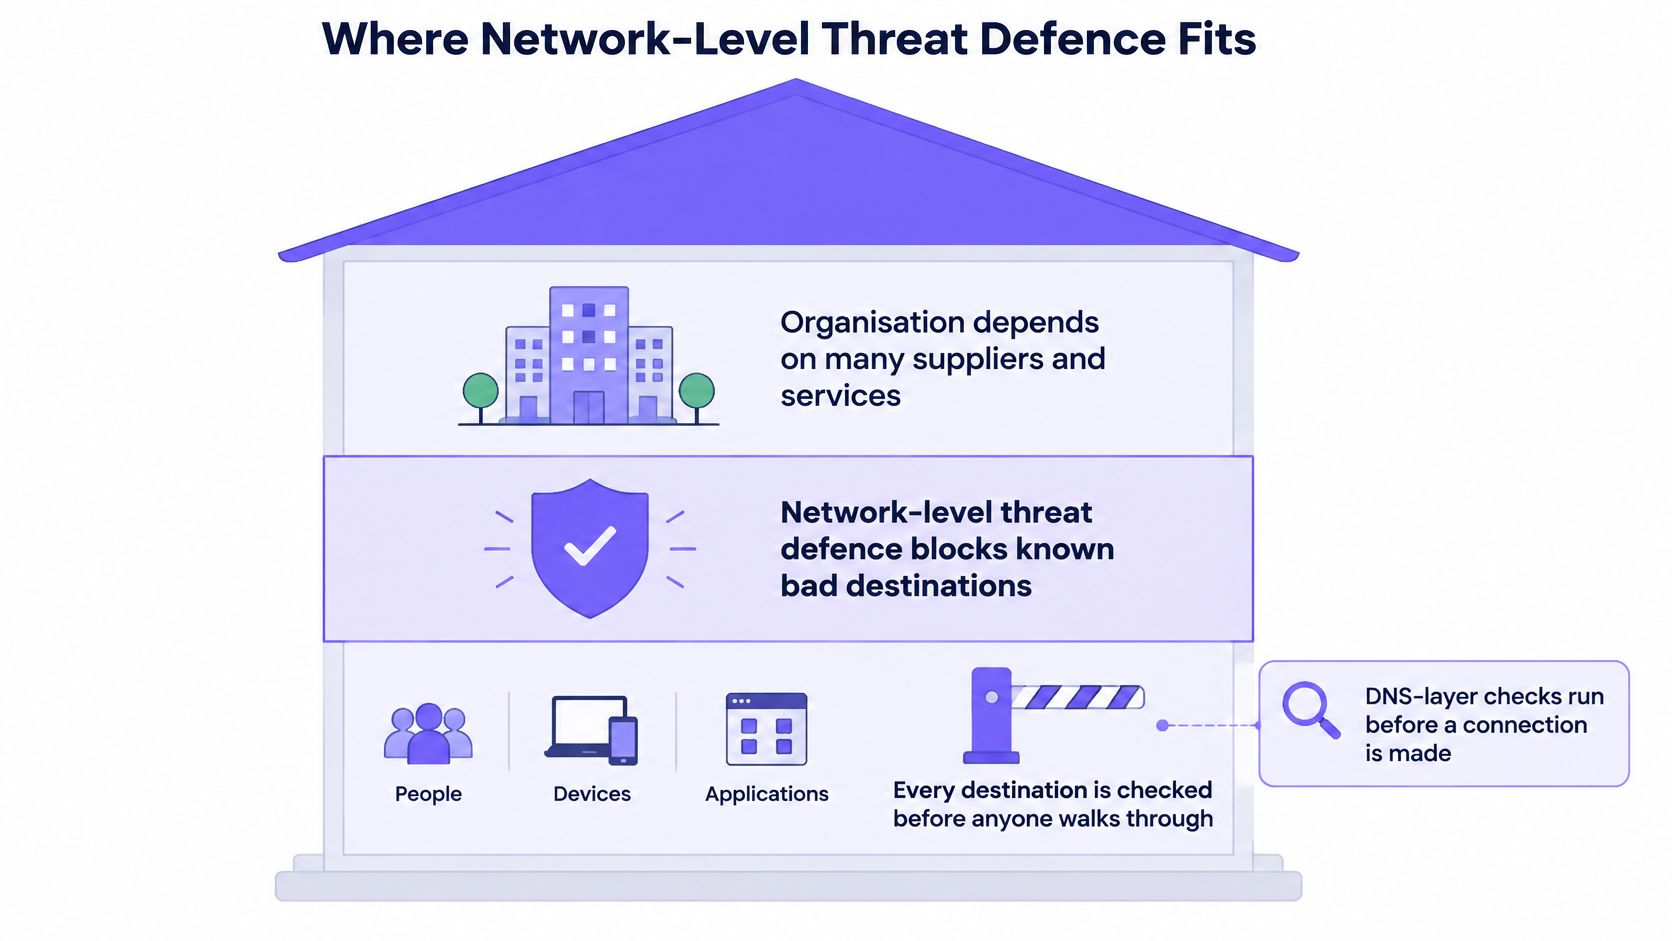
As verificações ao nível de DNS são executadas antes de uma ligação ser iniciada. Podem bloquear comunicações de comando e controlo de um dispositivo infetado, além de domínios de phishing e malware, sem que seja necessário um agente no dispositivo. Isso é fundamental em redes de convidados, públicas e de estudantes WiFi, onde caixas registadoras, scanners, câmaras e telemóveis de visitantes nunca recebem o software de endpoint da sua organização. Um filtro de pesquisa continua a ver o nome solicitado por esses dispositivos.
Políticas adequadas ao espaço
As regras devem variar consoante o segmento de rede, o espaço e a hora do dia. O átrio de um hotel às 22:00 não representa o mesmo risco que um(a) VLAN do pessoal às 10:00. Regras mais rigorosas à noite e aos fins de semana, juntamente com um relatório do que foi bloqueado, fornecem às operações e às compras um registo partilhado em vez de uma vaga afirmação de que «o WiFi está filtrado». A segurança de DNS é a camada responsável por essa verificação e pertence à stack como uma camada própria, mantendo os controlos de identidade, software e fornecedores visíveis em seu redor.
O que esta camada não consegue fazer
- Não repara vulnerabilidades no seu próprio código ou numa atualização de um fornecedor.
- Não bloqueia ligações feitas diretamente a um endereço IP sem pesquisa prévia.
- Não consegue ver o interior de conteúdos encriptados quando o controlo se limita ao DNS.
- Não substitui contratos, inventários, proveniência ou uma lista hierarquizada de fornecedores.
Não apresentaria esta camada como uma proteção completa. Iria implementá-la onde os dispositivos não geridos e as redes partilhadas constituem o ponto de falha, e manteria a SBOM, a revisão de acessos e a classificação de enésimos parceiros para os caminhos que uma consulta nunca conseguirá detetar.
Decida qual a lacuna na cadeia de abastecimento a colmatar primeiro
- Liste os cinco principais fornecedores da sua classificação de enésima parte, com as pontuações dos cinco fatores ao lado de cada nome.
- Verifique cada um em relação à tabela de controlos. Assinale as evidências em falta: registo formal, cláusulas assinadas, SBOM, proveniência, declaração VEX, revisão de contas ou registo de simulações.
- Defina um limiar rigoroso. Qualquer fornecedor com acesso a dados de clientes ou a um serviço crítico, e sem evidências de controlos, tem prioridade absoluta.
- Corrija primeiro a maior lacuna. Isso pode ser um pedido de SBOM a um fornecedor de software ou o registo formal do fornecedor de cloud ou identidade partilhado por vários intervenientes.
- Onde dispositivos de convidados, públicos ou de estudantes partilhem infraestrutura, adicione uma camada de defesa contra ameaças ao nível da rede. Se a infraestrutura utilizar controlo de alterações, realize um piloto numa rede antes de efetuar alterações mais amplas.
Quando solicitar garantias a um fornecedor, exija certificações como ISO 27001 ou Cyber Essentials com comprovativo de âmbito, e não apenas um logótipo numa apresentação. O Purple Shield é certificado e está alinhado com normas reconhecidas de segurança e proteção infantil, incluindo ISO 27001, GDPR, CCPA e Cyber Essentials. Em redes Open, o Shield aplica uma política rigorosa e segura para famílias; em redes Secure, a defesa contra ameaças vem em primeiro lugar; e em redes xPSK, a proteção é definida por grupo. Para infraestruturas com controlo de alterações, a Purple planeia um piloto do Shield num(a) SSID com a sua equipa ou com o seu fornecedor de TIC antes de qualquer alteração mais abrangente.
Escolha este mês uma prova em falta. Defina um responsável e uma data de revisão antes do fim da reunião.
Purple Shield verifica as pesquisas de domínios em redes de convidados, públicas e partilhadas WiFi antes de uma ligação ser iniciada, bloqueando destinos de phishing, malware e comando e controlo em dispositivos que nunca instalam um agente. Essa camada funciona em conjunto com a classificação de fornecedores, SBOMs e revisões de acessos. Não os substitui. Se as redes partilhadas forem a lacuna que colocou em primeiro lugar, veja como o Purple Shield aplica a defesa contra ameaças por rede, por local e por horário.