
O que é a filtragem de DNS e como funciona?
O que é a filtragem de DNS? Saiba como bloqueia domínios prejudiciais, melhora a segurança do WiFi público e protege dispositivos não geridos antes do início das ligações.
Published 20 de outubro de 2026
A filtragem DNS verifica cada pedido de nome de domínio antes de um dispositivo se ligar, e depois permite, bloqueia ou redireciona-o com base na política de conteúdos, ameaças ou de rede.
Está a ler isto num telemóvel ligado à WiFi de um café. Na mesa ao lado, um portátil carrega um painel de trabalho, uma criança vê vídeos num tablet e o smartwatch de alguém sincroniza em segundo plano. O operador do café não gere nenhum destes dispositivos. No entanto, cada um deles tem de responder à mesma pergunta antes de se ligar a qualquer lugar: onde está alojado este domínio? Cada consulta passa pelo resolvedor da rede, e esse ponto de controlo partilhado é exatamente onde se pode colocar uma barreira. A filtragem DNS coloca essa barreira no caminho de cada consulta, verificando os destinos antes de as ligações começarem para qualquer dispositivo na rede, sem software para instalar e sem definições para alterar do lado do visitante.
Índice
- Por que a filtragem DNS importa em redes partilhadas
- Como funciona a filtragem DNS
- Em que difere a filtragem DNS de outros controlo de segurança
- Benefícios e resultados de rede mensuráveis
- Casos de uso para WiFi de convidados e público
- Riscos de contorno e falsos positivos
- Como avaliar a filtragem DNS para a sua rede
Porque a Filtragem de DNS é Importante em Redes Partilhadas
Num hotel, os visitantes trazem os seus próprios telemóveis, portáteis, tablets e, por vezes, dispositivos de streaming. Uma pessoa precisa de acesso a ferramentas de trabalho, outra navega a partir de um tablet familiar e o telemóvel de um hóspede pode estar infetado com malware que tenta contactar um domínio perigoso. Uma equipa de rede não pode assumir que pode instalar software ou alterar definições em todos os dispositivos. Esse é o desafio das redes partilhadas, e é também onde a segurança BYOD se torna uma preocupação operacional.
O filtro de DNS coloca um gate ao nível da rede no caminho das pesquisas de domínios. Em vez de inspecionar apenas um navegador ou um portátil gerido, pode aplicar uma política aos dispositivos que utilizam o resolutor de DNS da rede. O filtro avalia o destino solicitado antes que o dispositivo possa começar a ligar-se a ele, permitindo ao operador de rede bloquear categorias ou ameaças conhecidas de forma centralizada.
Esse modelo pode ajudar hotéis, escolas, hospitais, aeroportos, bibliotecas, escritórios e outros locais públicos a gerir o acesso partilhado. Uma escola pode definir regras diferentes para funcionários e alunos. Um hotel pode disponibilizar uma rede de convidados enquanto protege os sistemas da equipa sob uma política separada. Em cada caso, o operador pode aplicar regras ao nível da rede sem transformar o filtro de DNS numa ferramenta de gestão de dispositivos.
Modelo mental: O filtro verifica o nome do destino no portal da rede. Não vê automaticamente tudo o que um visitante faz após aceder a um site permitido.
Essa distinção é importante. A filtragem DNS pode apoiar a proteção, a defesa contra ameaças e a emissão de relatórios em dispositivos não geridos, mas não pode garantir que cada página ou cada aplicação num dispositivo seja segura. É uma camada de política de rede, e não uma substituição completa para a segurança de endpoint ou outros controlos.
Como Funciona o Filtro DNS
O seu dispositivo precisa de um endereço para alcançar um serviço de internet, mas as pessoas introduzem normalmente nomes como example.com em vez de endereços numéricos de rede. O Domain Name System, ou DNS, traduz um nome legível por humanos nas informações necessárias para encontrar o destino. Essa tradução começa quando uma aplicação ou navegador pede a um resolutor para procurar um nome.
Um resolver recursivo gere o pedido em nome do dispositivo. Com a filtragem DNS ativa, o resolver verifica o hostname solicitado em relação a políticas, categorias, dados de reputação ou listas de domínios nocivos conhecidos antes de devolver uma resposta normal. Para uma visão geral útil sobre a configuração de DNS, é importante distinguir essa decisão do resolver daquilo que um navegador faz após receber uma resposta.
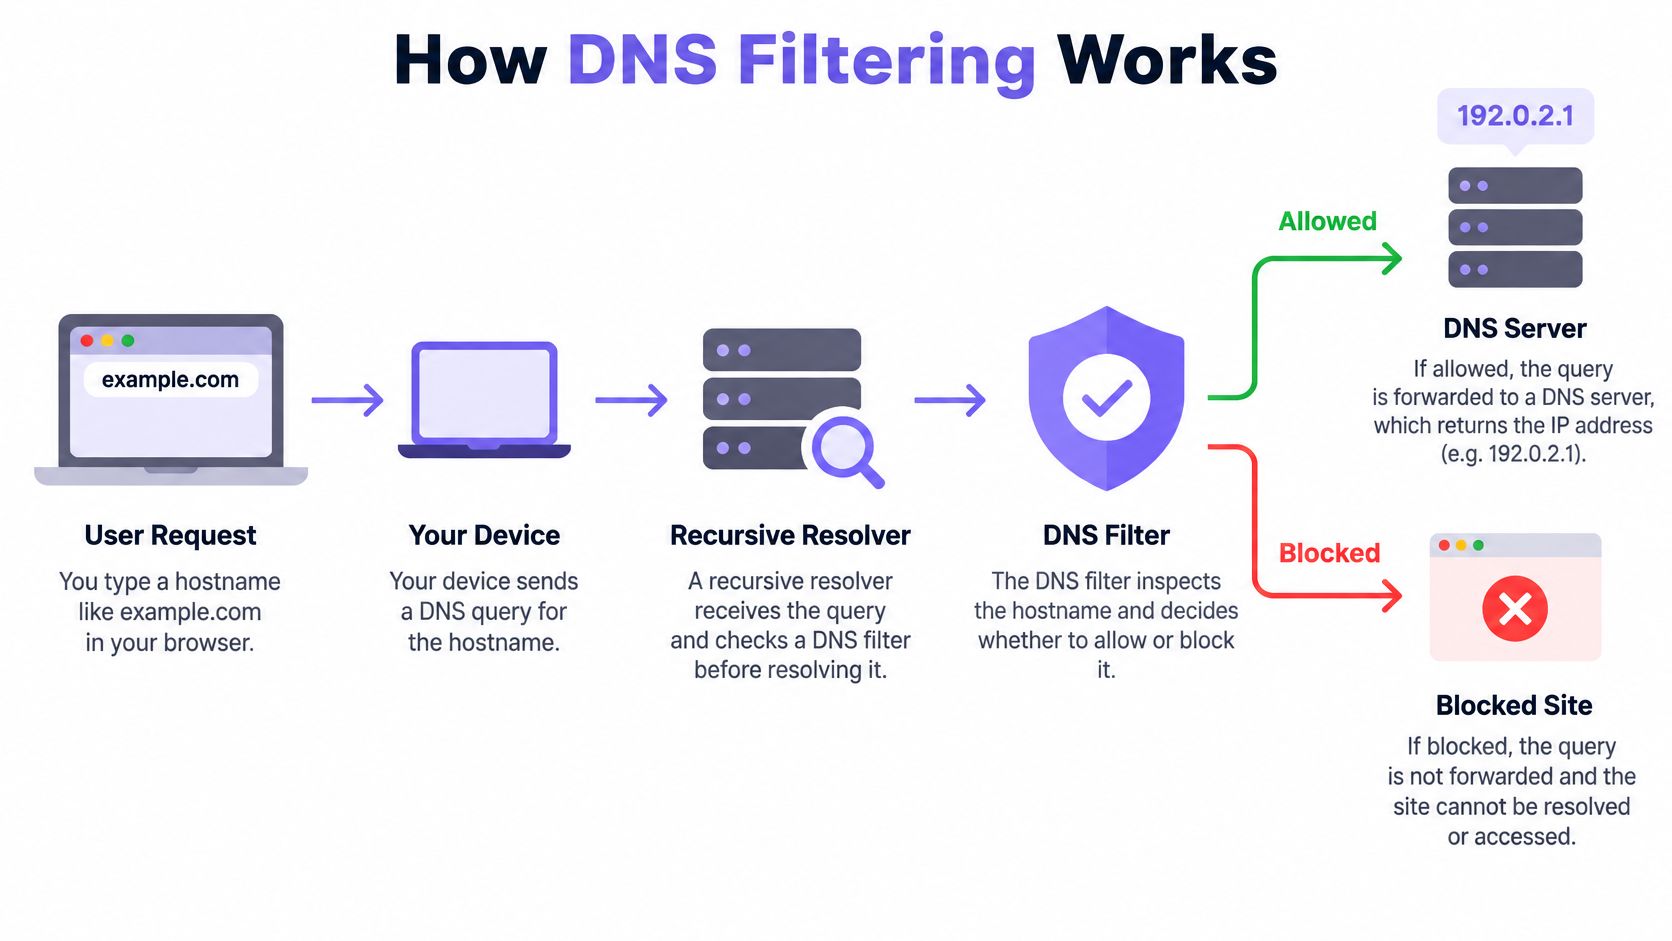
O percurso do pedido
Pense no DNS como uma porta de embarque de um aeroporto. Um passageiro dá ao agente de porta o nome do destino, e o agente verifica se essa viagem é permitida antes de encaminhar o passageiro. Nesta analogia, o dispositivo é o passageiro, o nome de anfitrião é o destino e o resolver é a porta onde ocorre a decisão de política.
Por exemplo, quando um navegador solicita example.com, o dispositivo envia uma consulta DNS para o seu resolvedor configurado. O filtro pode então:
- Permitir o pedido e devolver as informações necessárias para prosseguir.
- Bloquear o pedido recusando a sua resolução.
- Redirecionar o pedido para um destino controlado, como uma página de bloqueio.
- Devolver uma resposta não encaminhável para que o dispositivo não receba um endereço de destino utilizável.
Se o resolvedor permitir a consulta, o dispositivo pode prosseguir para o site. Se bloquear a consulta, o navegador geralmente não consegue alcançar o destino solicitado através desse nome. A decisão ocorre antes de o tráfego da aplicação para esse hostname começar, razão pela qual o controlo pode abranger diferentes dispositivos que utilizam o resolvedor gerido.
O que o filtro consegue e não consegue ver
A filtragem de DNS avalia os nomes de domínio, não o conteúdo completo de cada página. Pode bloquear um domínio associado a phishing ou malware, mas não inspeciona automaticamente cada imagem, mensagem ou ação dentro de um site permitido. Por conseguinte, uma página prejudicial alojada num domínio legítimo pode exigir outros controlos de segurança.
O DNSSEC também é diferente da filtragem. Ajuda a autenticar as informações do DNS e a verificar se os dados não foram alterados; não decide se um domínio deve ser permitido ao abrigo da política de conteúdos de uma organização. O NIST descreve a filtragem como name resolution filtering (filtragem de resolução de nomes) e identifica o DNS recursivo seguro baseado na nuvem, as Response Policy Zones no local, ou uma combinação de ambos, como abordagens de implementação possíveis (orientação do NIST sobre segurança DNS).
Como o Filtro DNS Difere de Outros Controlos de Segurança
A filtragem DNS atua na fase de resolução de nomes de anfitrião. Esse momento atribui-lhe um papel útil em redes partilhadas, mas não a torna permutável com software de endpoint, firewalls, Pesquisa Segura ou DNSSEC. Cada controlo vê uma parte diferente da atividade.
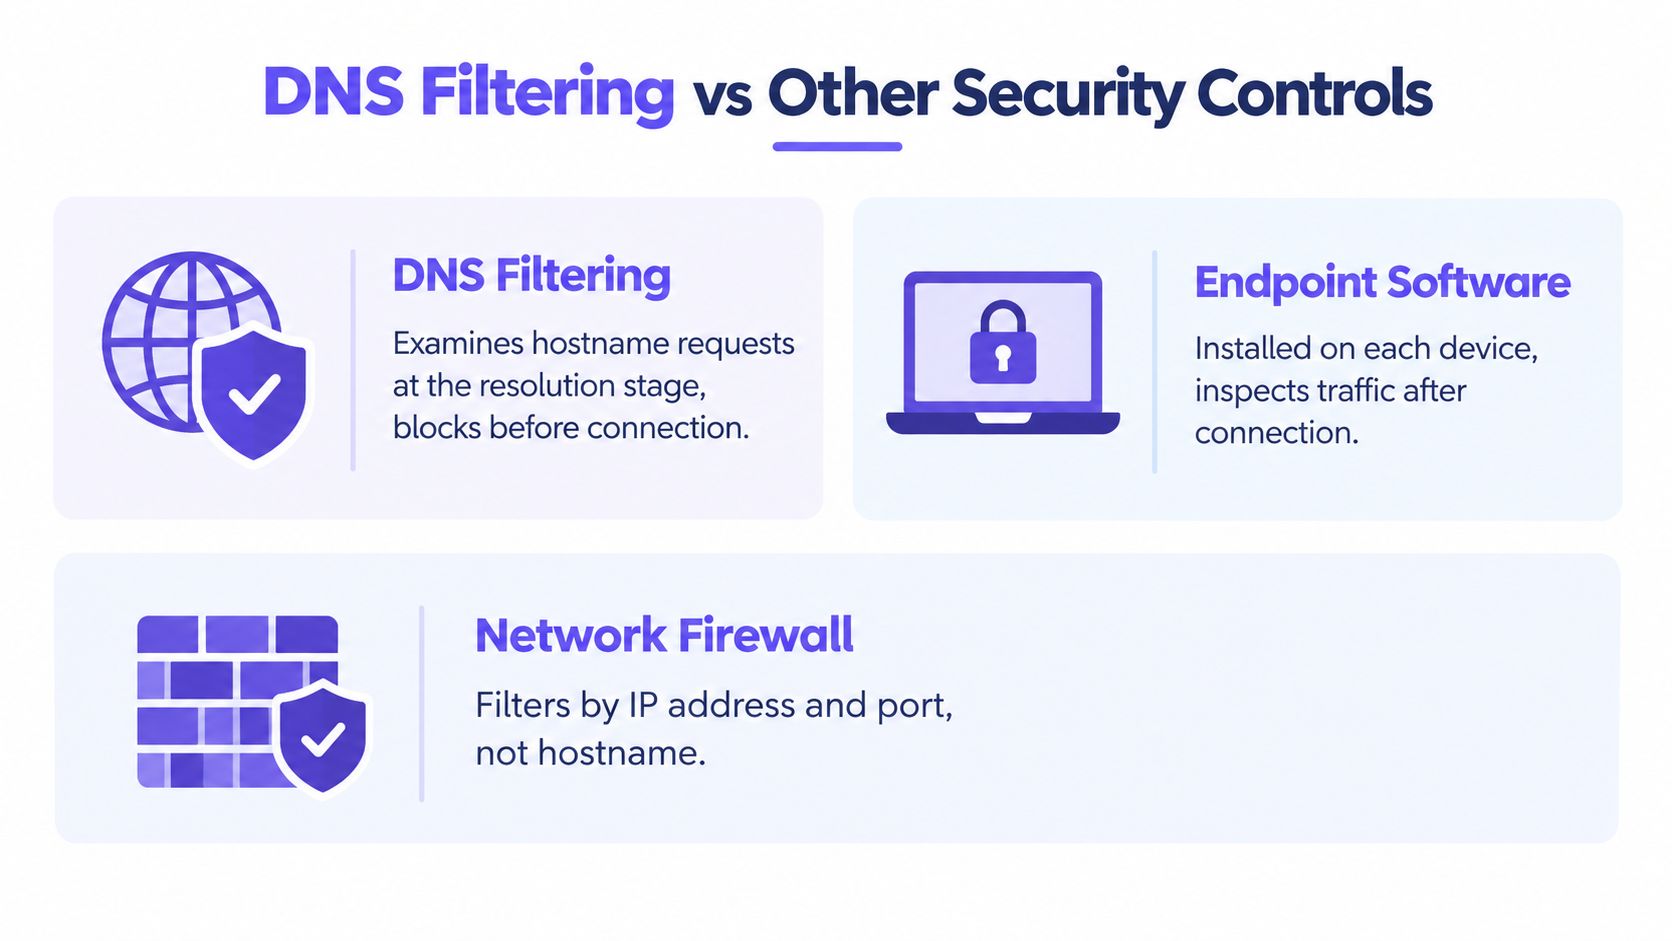
| Controlo | Onde atua | Em que ajuda | O que não garante |
|---|---|---|---|
| Filtragem DNS | Durante a pesquisa de um nome de anfitrião | Bloqueio de destinos com nome antes do início da ligação | Inspeção de todas as páginas ou atividades da aplicação |
| Software no dispositivo final | Num dispositivo instalado ou gerido | Monitorização e proteção ao nível do dispositivo | Cobertura em dispositivos de visitantes não geridos |
| Firewall de rede | No tráfego de rede e ligações | Aplicação de regras de rede e controlo de fluxos de tráfego | A mesma política ao nível do nome de anfitrião em todas as configurações |
| Pesquisa Segura | Em serviços de pesquisa compatíveis | Limitação de alguns resultados de pesquisa | Filtragem de todos os websites ou aplicações |
| DNSSEC | Durante a validação de dados DNS | Autenticação de respostas DNS | Aplicação das regras de conteúdo de uma organização |
Diferentes controlos cobrem diferentes lacunas
O software de endpoint pode monitorizar um computador gerido mais de perto do que a filtragem DNS. Mas um hotel ou aeroporto não pode presumir que os visitantes vão instalar um agente num telemóvel pessoal. A filtragem DNS pode ser aplicada centralmente a dispositivos que utilizem o resolver da rede, ajudando a cobrir essa lacuna sem exigir software em cada dispositivo.
Um firewall e a filtragem DNS também respondem a questões diferentes. Um firewall controla o tráfego de rede e as ligações, enquanto um filtro DNS avalia o nome que um dispositivo pede para resolver. Podem complementar-se, mas a filtragem DNS não substitui a função de rede mais ampla de um firewall. Para uma visão geral relacionada sobre como os controlos de tráfego web se articulam, consulte este guia para uma gateway web segura.
A Pesquisa Segura é ainda mais restrita. Pode influenciar os resultados em serviços de pesquisa suportados, mas não determina se cada destino na rede é permitido. O DNSSEC ajuda a verificar a autenticidade dos dados DNS, mas não toma uma decisão administrativa para bloquear um domínio.
Regra prática: Encare o filtro DNS como uma camada de política central para destinos e, em seguida, utilize controlos de ponto final, firewall e aplicações para riscos que as verificações de domínio não conseguem ver.
Benefícios e Resultados de Rede Mensuráveis
Numa rede partilhada, o benefício mais evidente é a localização: o filtro DNS atua como um portão que verifica o nome solicitado antes de a ligação iniciar. Se um telemóvel numa rede WiFi pública solicitar um domínio associado a phishing, malware ou atividade de comando e controlo, o resolver pode recusar a consulta antes de qualquer página carregar, desde que esse dispositivo utilize o resolver gerido. O mesmo mecanismo pode aplicar regras de categoria para destinos como conteúdo adulto ou jogos de azar, dando aos operadores um ponto de controlo consistente para muitos dispositivos não geridos.
Essa posição central também altera o controlo do dia a dia. As equipas de rede podem atribuir políticas por grupo ou rede, rever consultas bloqueadas e mostrar aos visitantes uma mensagem de bloqueio clara em vez de uma falha silenciosa. Se os domínios de publicidade ou rastreio forem bloqueados, algumas páginas podem fazer menos pedidos e transferir menos recursos, embora o efeito dependa dos sites que as pessoas visitam.
O que significam as provas comunicadas
A avaliação universitária apresentada anteriormente descreveu como os inquiridos classificaram um sistema baseado em RPZ, mas a perceção não é uma taxa de bloqueio medida. Encare isto como uma prova de que os utilizadores notaram uma diferença, não como uma prova de que todos os domínios prejudiciais foram detetados.
Um estudo independente sobre DNS sinkhole em nuvem reportou uma redução de 53% nos pedidos totais, menos 48% de recursos transferidos e um tempo de carregamento 57% mais rápido após o bloqueio de domínios publicitários (referência de investigação RFC 8198 e DNS-sinkhole). Esses números descrevem essa carga de trabalho específica. Um local de conferências com páginas repletas de vídeos pode apresentar um padrão diferente de um escritório tranquilo.
Num local de eventos ao vivo, verifique o ponto de controlo com um pequeno teste prático. Antes da abertura, teste os serviços reconhecidamente seguros a partir da rede de convidados, depois solicite intencionalmente um domínio de teste bloqueado e confirme que a página de bloqueio é apresentada. Após a implementação, compare a latência do resolvedor, a disponibilidade, os acertos na cache, os pedidos bloqueados repetidos, os relatórios de falsos positivos e os sinais de contorno, tais como o uso de DNS fixo ou VPN.
Casos de Uso para WiFi de Convidados e WiFi Público
As redes de um hotel não servem todas as mesmas pessoas. Os hóspedes precisam de uma ligação à internet funcional, os funcionários podem precisar de acessos diferentes para o trabalho e um escalão pago pode ter a sua própria política. Um filtro DNS pode aplicar regras diferentes a esses grupos quando o design da rede os separa, em vez de presumir que uma única política serve para todos.
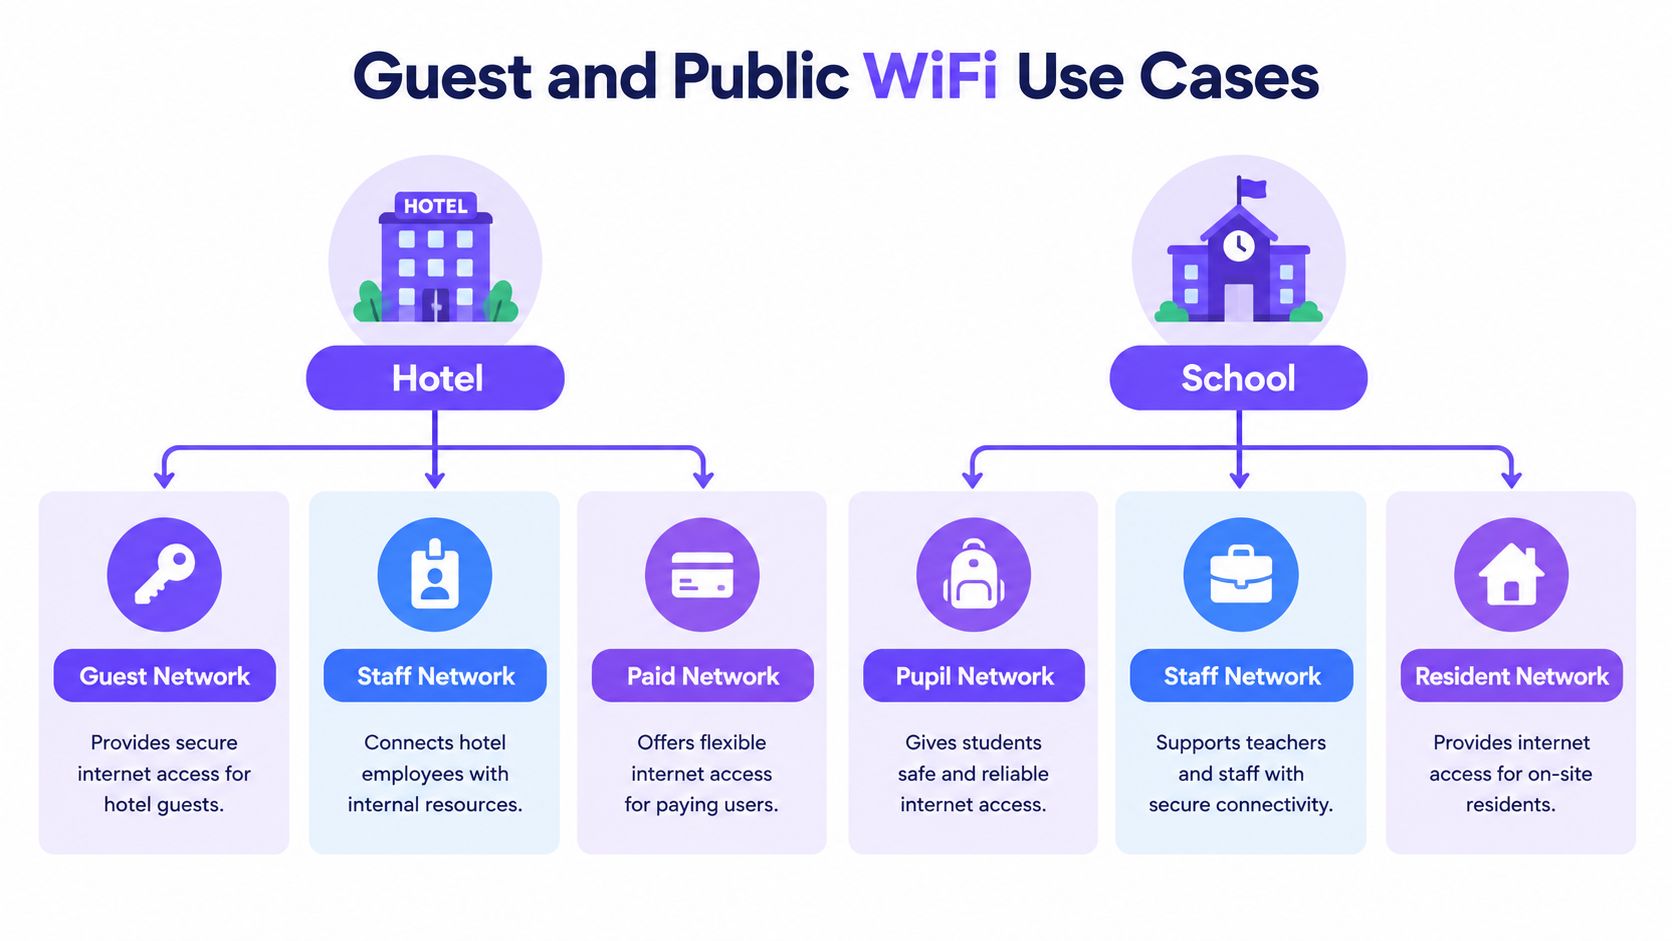
As escolas e residências de estudantes enfrentam um desafio semelhante. Alunos, funcionários e residentes podem usar a mesma rede do edifício, mas necessitam de políticas distintas. Na área da saúde, os operadores podem usar a filtragem ao nível da rede como uma camada de proteção, reconhecendo contudo que as verificações de domínio não substituem os controlos dos sistemas clínicos nem inspecionam todas as partes de um serviço online.
| Ambiente | Necessidade de política | Função da filtragem DNS |
|---|---|---|
| Hotel | Diferenciar redes de hóspedes, funcionários e pagas | Aplicar diferentes regras de categorias e ameaças por rede |
| Escola ou residência | Definir regras adequadas para alunos, funcionários e residentes | Apoiar a proteção e a visibilidade das políticas em dispositivos pessoais |
| Hospital | Adicionar uma camada para a WiFi pública e de hóspedes | Bloquear destinos selecionados enquanto mantém os controlos de segurança clínica ativos |
| Aeroporto ou biblioteca | Gerir o acesso público em dispositivos partilhados | Aplicar políticas de rede consistentes e analisar relatórios |
| Organização com múltiplos locais | Manter as políticas gestionáveis em vários locais | Centralizar regras e comparar a atividade entre grupos de redes |
Adequar as políticas ao local
Os operadores podem definir regras relativamente à identidade da rede, como um SSID ou VLAN, e ajustá-las por local ou horário. Podem escolher controlos de categoria, bloqueio de ameaças, aplicação do Safe Search, listas de permissões ou de bloqueio, relatórios e uma página de bloqueio personalizada. Estas funcionalidades ajudam a equipa a explicar uma restrição e a verificar se a regra está a funcionar, mas não revelam a intenção completa do utilizador nem todas as ações dentro de um serviço permitido.
O Purple Shield é um exemplo de um serviço de proteção DNS concebido para WiFi de convidados e público. Oferece controlo de categorias, Safe Search, proteção contra ameaças, bloqueio de anúncios e rastreadores ao nível do DNS, relatórios e políticas que podem ser definidas por SSID, VLAN, local ou agendamento. O seu modelo de disponibilização na nuvem foi concebido para funcionar sem a instalação de agentes de cliente, embora o operador continue a precisar de uma estratégia de segurança mais ampla para desvios e ameaças que a filtragem DNS não consegue inspecionar.
Riscos de Contorno e Falsos Positivos
Numa rede partilhada, o modelo de ponto de controlo tem um ponto fraco: apenas pode verificar os pedidos de destino que chegam ao resolvedor. O portátil de um hotel, o telemóvel de um estudante e o tablet de um visitante chegam sem gestão, pelo que um pode usar o DNS do local enquanto outro envia consultas para um resolvedor público ou uma aplicação segue o seu próprio caminho. A regra continua a existir, contudo o tráfego nunca chega ao ponto de controlo.
Uma VPN ou proxy pode desviar toda a sessão do resolvedor local. O DNS encriptado é mais restrito: DoH e DoT protegem a pesquisa em si, enquanto o HTTPS protege o tráfego web entre o navegador e o site. Esta diferença é importante porque a navegação HTTPS normal não prova que a consulta DNS usou DNS encriptado. A NLnet Labs alerta que o DoH pode contornar a política de segurança DNS local e ser difícil de detetar em ambientes mistos (Apresentação da NLnet Labs sobre DoH).
A cobertura e a precisão precisam de revisão
Os dados devem ser interpretados como um aviso sobre a cobertura e não como uma pontuação universal. Um estudo de 2026 sobre redes educacionais registou uma precisão de 98,53% em condições normais de teste, caindo para 50% quando foram introduzidos desvios por VPN ou DoH, com a precisão, revocação e pontuação F1 reportadas como 0% nesse caso de desvio, e amostras separadas a mostrar taxas de bloqueio de 85% e 96% e taxas de falsos positivos de 12% e 8% (estudo sobre filtragem DNS em redes educacionais).
Estes números apontam para duas falhas que parecem diferentes para os utilizadores. Uma falha de deteção permite a passagem de um destino proibido. Um falso positivo bloqueia um destino inofensivo e cria pedidos de suporte, soluções alternativas e pressão para flexibilizar a política.
Um bloqueio só é útil se a política for de confiança. Forneça aos utilizadores uma explicação clara, disponibilize uma via para solicitar a revisão e mantenha registos das exceções e das decisões de política.
Categorias claras, páginas de bloqueio simples, exceções temporárias, registos de auditoria e um percurso de revisão ajudam as equipas a corrigir erros sem abandonar o controlo. Bloquear mais não é automaticamente melhor quando interrompe os estudos, os cuidados de saúde, as notícias ou o trabalho empresarial; meça as capturas e as reclamações em conjunto.
Como avaliar o filtro de DNS para a sua rede
Comece por listar as redes e os grupos que precisam de regras diferentes. Um hotel, uma escola ou um local público podem precisar de políticas separadas para convidados, funcionários, alunos, residentes ou acessos pagos. Decida se um serviço tem de funcionar com uma firewall existente e sem dispositivos de hardware ou agentes de endpoint.
Depois, pergunte como a política será aplicada. Que controlos são necessários para categorias, Safe Search, ameaças, publicidade, horários, relatórios e páginas de bloqueio personalizadas? Como irá a rede lidar com resolutores externos, VPNs e DNS encriptado? Pergunte como o serviço se comporta se um resolutor ou centro de dados estiver indisponível, e se o comportamento de falha escolhido corresponde às necessidades de segurança e disponibilidade do local.
Analise as provas que um fornecedor pode apresentar, incluindo pedidos bloqueados, análise de falsos positivos, disponibilidade do resolver e cobertura de políticas. Se a inteligência sobre ameaças fizer parte da proposta, compreenda como as suas listas são obtidas e mantidas com orientação sobre feeds de inteligência sobre ameaças DNS. A escolha certa deve corresponder aos requisitos operacionais e não basear-se em alegações genéricas de que um único controlo pode resolver todos os problemas de segurança online.
O Purple Shield oferece proteção DNS e filtragem de conteúdos para WiFi público e de convidados, com políticas específicas por rede, bloqueio de ameaças, relatórios e sem necessidade de agentes nos clientes. Visite o Purple Shield para ver como os seus controlos ao nível do DNS se podem integrar na sua segurança de rede existente.