
Rede de convidados do router explicada: isolamento, riscos e configuração
Saiba o que é uma rede de convidados do router, como isola os visitantes da sua rede principal e quando são necessários filtros e supervisão adicionais.
Published 15 de novembro de 2026
Os clientes pedem frequentemente a palavra-passe de WiFi do seu café, mas o terminal de pagamento e a impressora do escritório utilizam esse mesmo router. Pretende disponibilizar acesso à Internet sem convidar o telemóvel de todos os visitantes a entrar na rede da empresa. Uma rede de convidados no router pode fornecer essa separação, mas apenas se as respetivas definições fizerem mais do que difundir outro nome de WiFi.
Índice
- O que uma rede de convidados de um router separa da sua rede principal
- Controlos da rede de convidados e o que cada um bloqueia
- Como ativar uma rede de convidados no seu router
- Exemplos de espaços e os compromissos inerentes a cada um
- Como testar o isolamento da sua rede de convidados
- Confirmar os controlos da rede de convidados antes de abrir o acesso
O que uma rede de convidados no router separa da sua rede principal
Uma rede de convidados no router é uma rede sem fios adicional, geralmente disponibilizada pelo mesmo router, que concede aos visitantes acesso à Internet ao mesmo tempo que restringe o acesso à sua rede principal. Num café, os clientes devem poder navegar e enviar mensagens sem ter acesso à impressora do escritório, ao portátil dos funcionários ou aos equipamentos de pagamento.
Pense num cartão de acesso de um hotel. Este abre o quarto do hóspede e as áreas comuns autorizadas, mas não os corredores dos funcionários ou a sala do cofre. São as permissões que proporcionam a proteção, não a identificação no cartão. Da mesma forma, um nome de rede WiFi diferente, denominado SSID, não estabelece por si só um perímetro de segurança.
O acesso público é um modelo de conectividade consolidado: uma história académica do WiFi reporta aproximadamente 169 milhões de hotspots de WiFi públicos a nível mundial em 2018. Para um espaço individual, a questão mais importante não é o tamanho dessa rede. É o facto de o operador não controlar os dispositivos que a ela se ligam.
O computador portátil de um visitante pode estar bem protegido, infetado ou configurado para partilhar ficheiros abertamente. Não deveria ter de determinar o seu estado antes de permitir o acesso à Internet. Com a segmentação de rede, define o que os visitantes podem aceder em vez de confiar em todos os dispositivos que trazem consigo.
Separe os limites
A gestão de redes de convidados tem de abordar relações distintas:
- Visitante para a empresa: Os visitantes não devem conseguir aceder a sistemas fidedignos nem a interfaces de administração.
- Visitante para visitante: Os dispositivos não geridos não devem comunicar com visitantes vizinhos, a menos que exista um motivo legítimo.
O segundo limite exige o seu próprio controlo. Uma rede pode proteger com sucesso o computador do seu escritório e, ainda assim, permitir que os dispositivos dos clientes comuniquem entre si.
Regra prática: Trate o nome do WiFi para visitantes como uma placa de entrada. Verifique as regras de acesso associadas antes de partilhar a palavra-passe.
Controlos de rede de convidados e o que cada um bloqueia
Uma rede de convidados é um conjunto de controlos, cada um bloqueando um risco diferente. Alguns regem a comunicação local, outros regem os destinos de internet ou o tempo durante o qual alguém pode estar ligado.
Utilize esta comparação para distinguir essas funções.
| Controlo | O que bloqueia | O que não bloqueia | Utilização típica |
|---|---|---|---|
| Modo de visitante apenas com acesso à internet | Dispositivos de visitantes a aceder à rede principal | Contacto entre visitantes, malware e phishing | Routers domésticos e de pequenos escritórios |
| Isolamento de clientes sem fios | Visitantes a verem-se ou a contactarem-se na mesma rede sem fios | Acesso à rede principal sem regras distintas | WiFi públicos e de alta densidade |
| Isolamento entre pontos de acesso | Visitantes em diferentes pontos de acesso a contactarem-se mutuamente | Acesso à rede principal sem regras distintas | Espaços suportados com múltiplos pontos de acesso |
| VLAN dedicada ou caminho físico separado | Tráfego de visitantes a aceder a impressoras, câmaras, interfaces de gestão e sistemas de funcionários quando as regras de acesso o proíbem | Phishing, callbacks de malware e conteúdos prejudiciais | Hotéis, escolas, hospitais e operadores multissítio |
| DNS de proteção e filtragem de conteúdos | Pedidos a destinos identificados de malware, phishing e categorias bloqueadas | Movimento lateral entre dispositivos | Locais com responsabilidades de proteção de utilizadores |
| Credenciais com limite de tempo | Acesso continuado através de credenciais de visitante expiradas | Uso indevido durante uma sessão ativa | WiFi com portal cativo e pago |
Limites locais não são proteção na internet
O guia de segurança de redes LAN sem fios do NIST recomenda redes sem fios separadas onde os perfis de segurança diferem, incluindo o acesso de convidados versus acesso interno, e refere que os dispositivos em redes logicamente separadas não se devem ligar a dispositivos noutra rede. Uma VLAN, ou rede local virtual, fornece um segmento lógico, mas as regras de firewall e encaminhamento têm de aplicar os respetivos limites.
O isolamento de clientes aborda um problema diferente: a comunicação entre convidados. O guia de implementação da WiFi Alliance recomenda desativar o encaminhamento entre clientes onde este não seja necessário, tanto no mesmo conjunto de serviços sem fios como entre conjuntos de serviços diferentes na rede. Em termos práticos, verifique o isolamento entre pontos de acesso, e não apenas dentro de cada ponto de acesso.
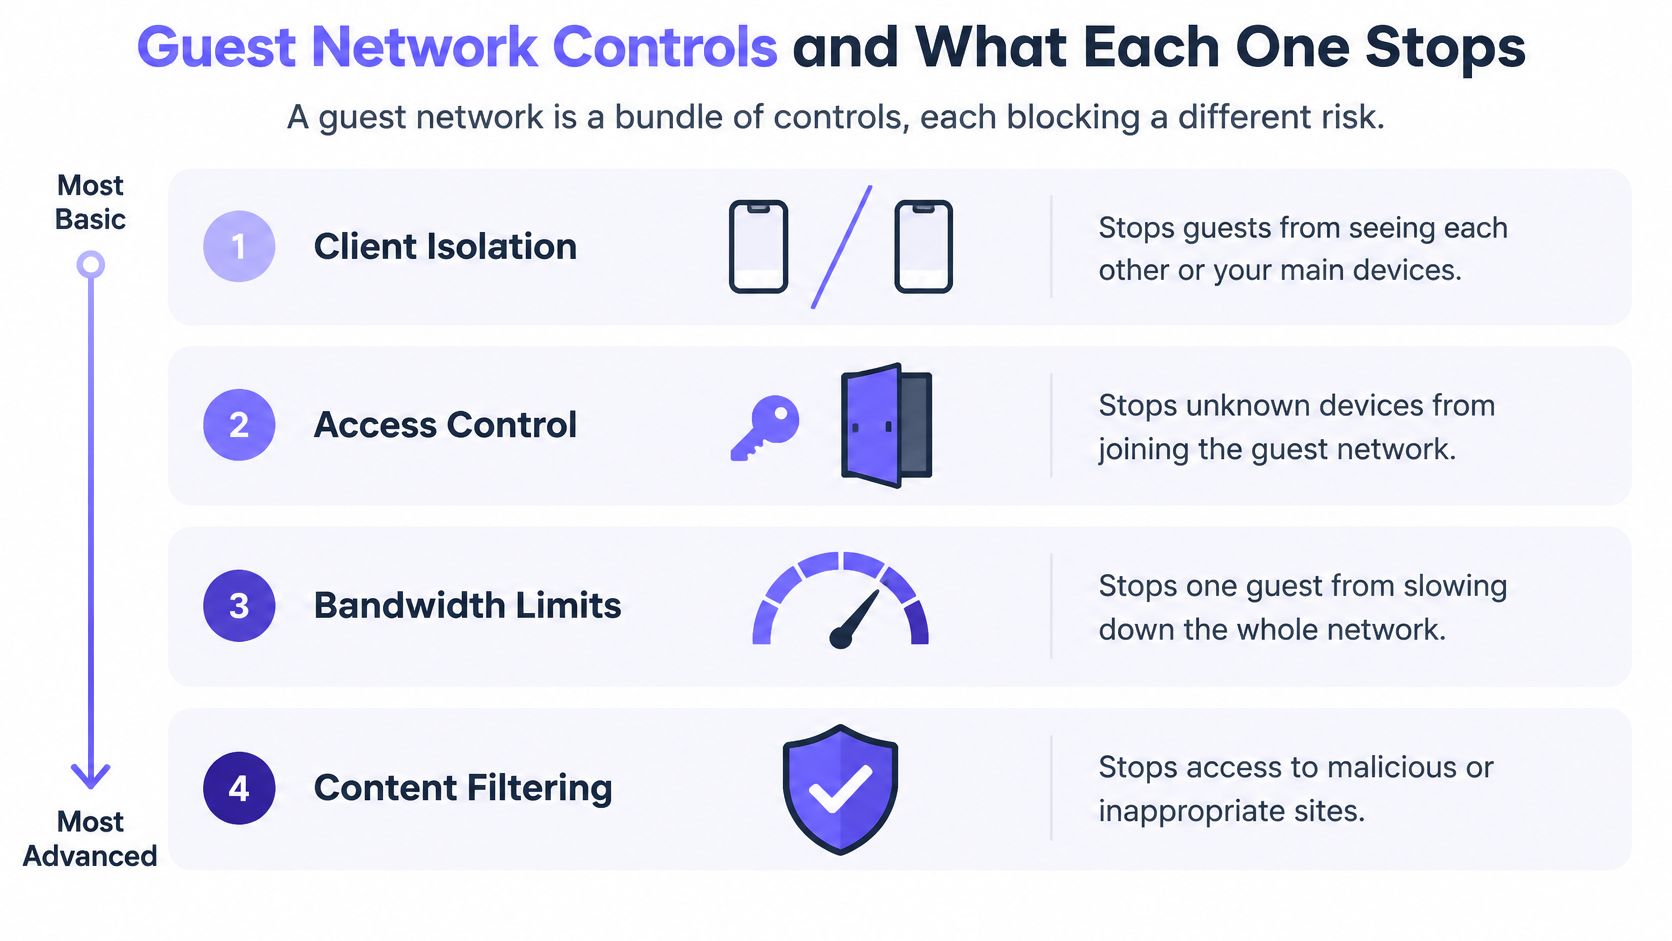
O elemento visual agrupa os controlos por finalidade. Lembre-se de que a separação entre a rede de convidados e a rede principal e o isolamento entre convidados continuam a necessitar de verificações separadas.
O que a filtragem acrescenta
O isolamento não impedirá que um computador portátil infetado comunique com um servidor de Internet controlado por um atacante. O DNS de proteção valida os nomes de domínio pedidos em relação à política antes de permitir a sua resolução. A filtragem de conteúdos adiciona regras para categorias que o espaço não pretende disponibilizar.
Nenhum deles garante que todos os destinos prejudiciais sejam identificados. Também não substituem as restrições de acesso locais.
A filtragem controla os destinos. O isolamento controla os vizinhos. Nenhum substitui o outro.
Imagine que um aluno se liga à rede para visitantes de uma escola com o isolamento ativado, mas sem filtragem de proteção. O seu tablet não consegue comunicar com dispositivos próximos, mas ainda assim pode abrir um destino de phishing. Por outro lado, um tablet sujeito a filtragem numa rede local sem restrições pode ainda aceder a uma partilha de ficheiros exposta.
Os limites de largura de banda têm uma finalidade totalmente diferente: gerir a capacidade partilhada. Não são um controlo contra malware.
Como ativar uma rede de convidados no seu router
Faça alterações a partir de um dispositivo fidedigno ligado à rede principal. Mantenha o manual do router por perto, pois os fabricantes utilizam nomes diferentes para definições semelhantes.
Configure o acesso e a separação
Abra a interface de administração. Utilize o endereço do gateway indicado nas definições de rede do seu dispositivo ou na etiqueta e documentação do router. Inicie sessão com a palavra-passe de administrador, e não com a palavra-passe do WiFi. Deverá aceder ao painel de definições do router.
Ative o WiFi para visitantes. Procure em rede sem fios, acesso de visitantes ou definições avançadas. Confirme que está a criar uma rede de visitantes em vez de adicionar outro SSID à rede existente.
Defina credenciais distintas. Escolha um nome reconhecível para visitantes e uma frase-passe exclusiva com segurança WPA3 ou WPA2, consoante o suporte dos dispositivos. Não reutilize a palavra-passe da rede dos funcionários.
Ative o isolamento entre pares. Procure por isolamento de clientes, isolamento de AP ou isolamento sem fios. Verifique a descrição com atenção: uma opção pode abranger apenas clientes ligados ao mesmo ponto de acesso.
Desative o acesso local. Desative as permissões que permitem aos visitantes aceder à rede local ou intranet. Se estiverem disponíveis controlos de largura de banda, reserve capacidade suficiente para as operações do negócio.
Guarde e verifique. Ligue um telemóvel de teste ao SSID de visitantes e confirme o acesso normal à internet. Caso o router utilize intervalos de endereços separados, verifique se o telemóvel recebe um endereço do intervalo de visitantes. Trata-se de uma verificação inicial da configuração, não de uma prova de isolamento.
Verifique os limites do hardware
Um router que oferece outro nome de rede WiFi sem uma separação aplicável não é suficiente para esta função. Para uma instalação maior, utilize um router, uma firewall e pontos de acesso que suportem as VLAN e as regras de acesso necessárias. Um ponto de acesso que anuncie suporte para VLAN não consegue, por si só, fornecer o perímetro completo.
Verifique também o modo de funcionamento. Os equipamentos utilizados como ponto de acesso atrás de outro router podem processar o tráfego de convidados de forma diferente dos equipamentos que realizam o encaminhamento.
Para um guia visual de configuração, utilize o vídeo em conjunto com a documentação do seu próprio router.
Exemplos de espaços e as concessões que cada um impõe
O bar do lobby de um hotel necessita de uma adesão simples sem permitir a interação entre os dispositivos de pessoas desconhecidas. Uma política inicial sensata combina o isolamento rigoroso entre pares, a filtragem segura para famílias e vouchers com validade para os hóspedes. A transmissão de conteúdos no quarto (casting) exige uma solução mais seletiva do que permitir que cada hóspede detete todos os televisores.
O guia da CISA sobre redes sem fios empresariais recomenda separar as redes sem fios de convidados das redes organizacionais. A aplicação desse princípio não significa que todos os espaços devam utilizar permissões idênticas. Uma sala de aula, uma sala de espera e uma sala de conferências têm necessidades de comunicação legítimas diferentes.
Faça corresponder as permissões à atividade
Numa escola, mantenha as redes de funcionários, alunos e visitantes separadas. Aplique a política de filtragem pretendida a cada uma, permitindo a transmissão em sala de aula apenas entre dispositivos e ecrãs aprovados. Não resolva um problema de deteção abrindo a rede de funcionários.
Numa sala de espera de hospital, os tablets dos pacientes necessitam de acesso à Internet, e não de acesso aos equipamentos clínicos. O isolamento rigoroso entre pares e uma separação sólida das redes clínicas e de dispositivos médicos devem ter prioridade sobre a partilha local por mera conveniência.
| Espaço | Isolamento e separação | Filtragem | Exceções e limites |
|---|---|---|---|
| Bar do lobby de hotel | Isolamento rigoroso entre pares | Filtragem segura para famílias | Vouchers com limite de tempo para hóspedes |
| Escola | Redes separadas para funcionários, alunos e visitantes | Filtragem em todos os dispositivos ligados | Exceções controladas para transmissão em sala de aula |
| Sala de espera de hospital | Isolamento rigoroso entre pares; redes clínicas e de dispositivos médicos separadas | Filtragem de ameaças e de conteúdos | Os tablets dos pacientes nunca acedem a sistemas clínicos |
| Centro de conferências ou evento em campus | Colaboração controlada entre delegados | Filtragem de ameaças e categorias adequadas ao evento | Credenciais com data de expiração; monitorizar a concentração de largura de banda |
| Escritório empresarial com visitantes | VLAN de visitantes sem encaminhamento para impressoras; rede separada para ecrãs inteligentes | Filtragem de ameaças e política de conteúdos para visitantes | Documentar exceções antes de ativar |
O organizador de uma conferência pode necessitar que os participantes colaborem localmente. Atribua a essa atividade um segmento restrito de colaboração em vez de flexibilizar toda a rede pública. Num escritório empresarial, disponibilize um serviço de apresentações controlado em vez de conceder aos visitantes um acesso alargado aos ecrãs e impressoras do escritório.
O mesmo princípio aplica-se em casa. O guia da Global sobre arrendamento de um quarto vago oferece um contexto de alojamento útil; o acesso à rede deve, da mesma forma, distinguir as necessidades de um hóspede do acesso aos dispositivos domésticos.
Avalie o que as definições mais rigorosas comprometem
O isolamento de clientes e os portais cativos podem interferir com impressão sem fios, dispositivos de acessibilidade, transmissão de ecrã (casting) e ecrãs inteligentes. Antes de alterar uma política de WiFi para visitantes, estabeleça uma linha de base e compare:
- Integração: falhas de ligação, dificuldades com o portal e fricção na autenticação.
- Utilização legítima: destinos bloqueados incorretamente e serviços locais indisponíveis.
- Suporte e capacidade: contactos com o suporte técnico e convidados a consumir largura de banda desproporcionada.
Escolha as permissões consoante as atividades reais do espaço, e não apenas porque outro local utiliza o mesmo router.
Como testar o isolamento da sua rede de convidados
Trate o WiFi para visitantes como uma rede não fidedigna que requer verificação contínua. O ecrã de definições descreve o comportamento pretendido; os testes mostram o que um dispositivo de visitante consegue realmente fazer.
As orientações de segmentação de redes de convidados da CISA exigem VLANs distintas ou caminhos fisicamente separados do tráfego empresarial, com telemetria identificada para apoiar a triagem de incidentes. Inclua a firewall e os comutadores a montante nas suas verificações, em vez de testar apenas as configurações sem fios.
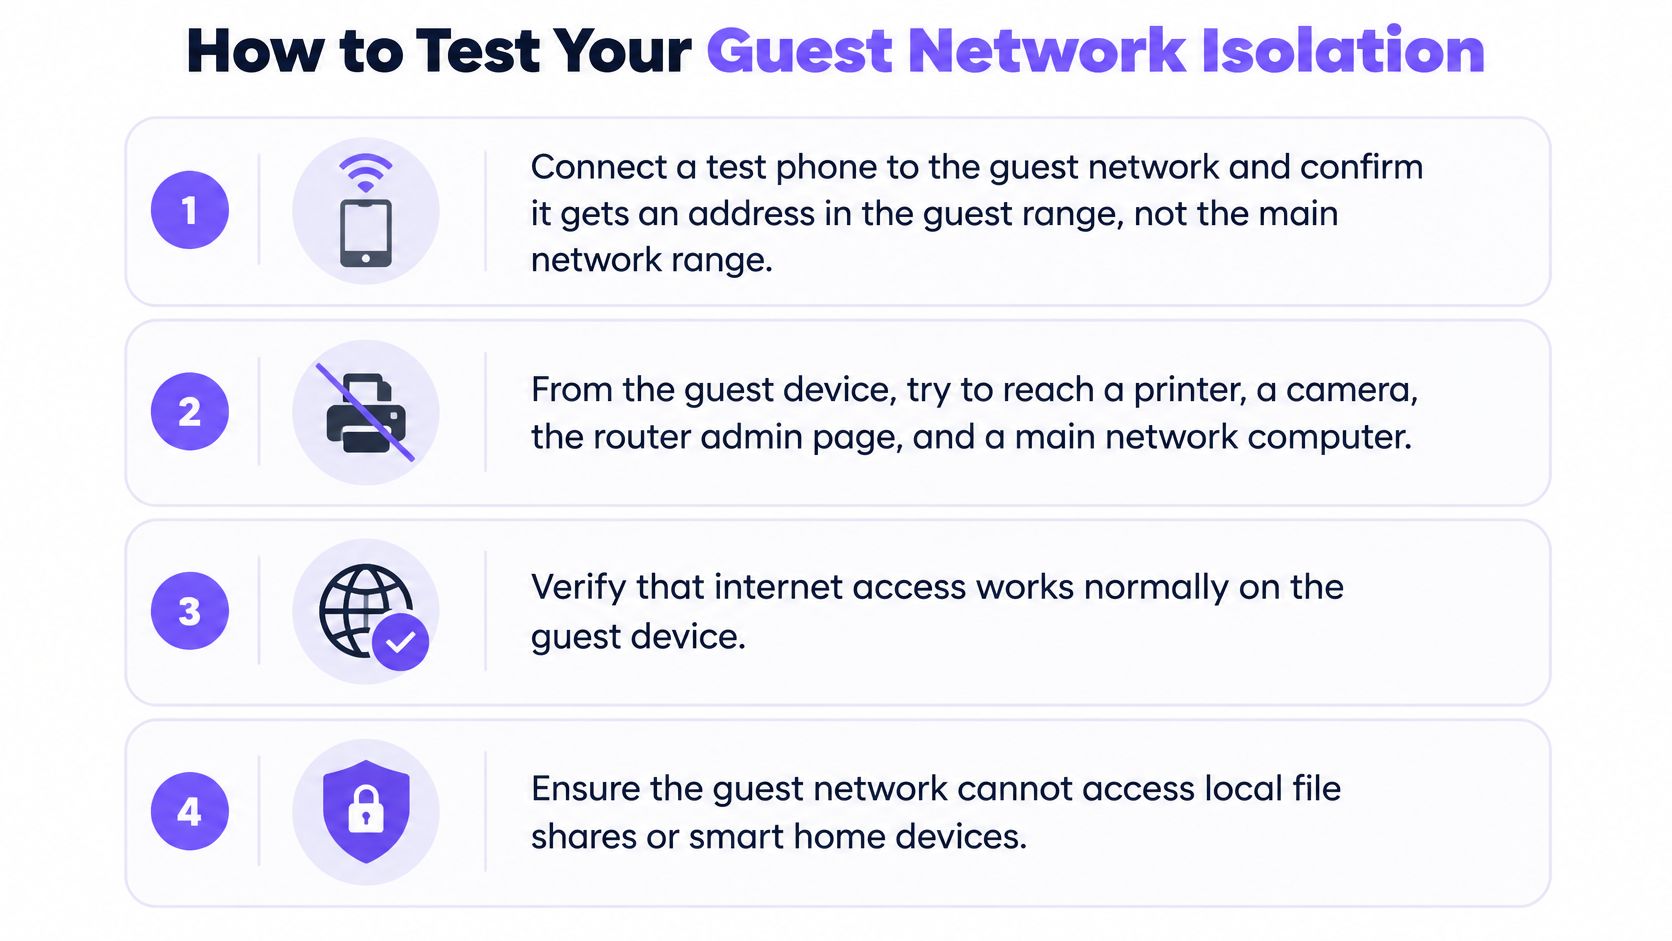
Utilize a lista de verificação visual como ponto de partida e, em seguida, conclua os testes detalhados abaixo.
Execute as verificações a partir de um dispositivo de convidado
Confirme o endereçamento e o acesso à Internet. Ligue-se ao SSID de convidados e inspecione os detalhes de rede atribuídos. O resultado esperado é o segmento de convidados configurado com acesso funcional à Internet. Desative os dados móveis para que não mascarem uma ligação WiFi falhada.
Experimente destinos protegidos. Tente efetuar ligações autorizadas a uma impressora, câmara, página de administração do router e servidor de colaboradores através dos respetivos endereços registados. Todas as tentativas devem falhar, a menos que exista uma exceção explícita. Teste o serviço em si, e não apenas se um dispositivo responde ao ping.
Repita com IPv6. Onde o IPv6 estiver disponível, repita as verificações de destinos protegidos através dele. O resultado esperado é a mesma política de acesso que a do IPv4, sem qualquer rota alternativa para sistemas internos.
Verifique outros dispositivos convidados. Utilize outro dispositivo de teste com um serviço funcional conhecido e tente aceder-lhe a partir do dispositivo de convidado. Com o isolamento de clientes ativo, o acesso deve falhar tanto no mesmo ponto de acesso como entre diferentes pontos de acesso.
Verifique a imposição de DNS. Confirme que as consultas utilizam o serviço de filtragem pretendido e aceda à respetiva página inócua de teste de categorias. O resultado esperado é a resposta de bloqueio configurada e um registo de política correspondente. Tenha em conta o DNS over HTTPS, que pode contornar um resolver de rede se o seu modelo de imposição o permitir.
Inspecione a deteção de dispositivos. Verifique a deteção de impressoras e transmissões (casting). Os dispositivos não autorizados não devem aparecer; os serviços autorizados devem permanecer disponíveis apenas para os utilizadores previstos.
Volte a testar após alterações. Repita após atualizações de firmware, adições à rede mesh, substituições de pontos de acesso ou alterações de encaminhamento. As permissões esperadas devem permanecer inalteradas.
Registe evidências, não suposições
Utilize apenas dispositivos e sistemas que tenha autorização para testar. Uma ligação falhada não é conclusiva se o destino estava offline, pelo que deve confirmar primeiro se os serviços de teste funcionam a partir de uma rede aprovada.
Registe o resultado esperado, o resultado real, a data e o responsável encarregado. Um teste replicável é mais útil do que uma captura de ecrã a mostrar o modo de convidados ativado.
Identifique claramente os registos da rede de convidados e investigue ligações bem-sucedidas inesperadas antes de reabrir o acesso.
Confirme os controlos da sua rede de convidados antes de abrir o acesso
Antes de divulgar a palavra-passe ou ativar o portal, tome decisões por esta ordem. Comece pelos limites que protegem as operações da empresa e, em seguida, adicione controlos para a atividade online e o ciclo de vida do acesso dos visitantes.
Aprove a política por ordem
Confirmar a separação dos sistemas fidedignos. Garanta que os convidados não conseguem aceder aos sistemas dos colaboradores, impressoras, câmaras ou interfaces de gestão. Inclua a rede com fios e o encaminhamento a montante, e não apenas os clientes sem fios.
Ativar o isolamento de clientes, a menos que um serviço necessite de uma exceção. Documente o destino, os utilizadores autorizados e o serviço em causa. Uma exceção para um ecrã de apresentações não deve transformar-se num acesso local sem restrições.
Adicionar DNS de proteção e filtragem de conteúdos adequada. Nos casos em que os visitantes incluam crianças, pacientes ou outros grupos que necessitem de proteção, defina as categorias deliberadamente. Atribua a alguém a responsabilidade de rever destinos legítimos bloqueados.
Definir um ciclo de vida do acesso. Utilize credenciais com prazo de validade para estadias pagas, visitantes temporários e eventos. Decida quem as emite e quem gere as prorrogações.
Executar e registar os testes. Atribua um responsável pelas falhas por resolver e não considere uma ligação bem-sucedida à internet como a aprovação de toda a configuração.
Para dispositivos de visitantes não geridos, siga a lista de verificação completa. Num escritório privado sem acesso público, a separação e o isolamento entre pares continuam a ser as prioridades iniciais; selecione regras de filtragem e de credenciais para as pessoas que se ligam.
Atribua um responsável a cada rede de convidados
O seu próximo passo é simples: liste todas as redes de convidados SSID e confirme que cada uma possui uma política documentada. Inclua a respetiva VLAN ou outro segmento, os serviços permitidos, as regras de filtragem, o processo de credenciais e o responsável pelos testes. Não assuma que redes com nomes idênticos em locais diferentes têm a mesma aplicação de regras.
Para a etapa de filtragem, o Purple Shield oferece DNS de proteção com políticas por SSID e VLAN, sem necessidade de hardware ou agentes em dispositivos de visitantes e BYOD. Ao solicitar uma demonstração, o nosso especialista mapeia as suas redes, espaços e utilizadores, fornecendo depois uma política para cada SSID que gere.
Uma rede de convidados bem gerida permite que os visitantes fiquem online sem expor os serviços internos. Os colaboradores conseguem explicar as exceções necessárias, identificar a política aplicada a cada rede e apresentar um registo de testes atualizado.
Adicione DNS de proteção e filtragem de conteúdos aos controlos de isolamento de que a sua rede para visitantes já necessita. Visite Purple Shield para solicitar uma demonstração e permitir que o nosso especialista faça o mapeamento das suas redes, espaços e utilizadores numa política para cada SSID.