
Software de proteção contra phishing: 10 opções para WiFi partilhado
Compare 10 opções de software de proteção contra phishing para WiFi de convidados, público e partilhado, com indicações de preços, detalhes de avaliação e limites reais para cada uma.
Published 25 de outubro de 2026
Um visitante liga-se à rede WiFi do seu espaço através de um telemóvel sem as atualizações de segurança em dia e clica num link de phishing antes mesmo de a página do Captive Portal terminar de carregar. Nenhum agente está instalado nesse dispositivo e ele nunca surgirá nas suas ferramentas de gestão. A proteção contra phishing ao nível do DNS verifica a consulta do domínio antes do início da ligação, cobrindo assim o hardware que o software de endpoint nunca alcança.
Dez ferramentas, avaliadas pela sua capacidade de proteger dispositivos que não pode gerir. Dividem-se em três grupos: serviços focados em locais e convidados, filtros para redes pequenas e famílias, e plataformas empresariais de DNS ou secure web gateway. Cada entrada também indica o que a ferramenta não consegue detetar, porque a filtragem de DNS termina onde os controlos de e-mail e de ponto de extremidade assumem o comando.
Índice
- 1. Purple Shield
- 2. DNSFilter
- 3. Cisco Secure Access, DNS Defense
- 4. Cloudflare Gateway
- 5. ScoutDNS
- 6. WebTitan Cloud
- 7. CleanBrowsing
- 8. NextDNS Business
- 9. Zscaler DNS Security
- 10. Infoblox Threat Defense
- Como as dez ferramentas se comparam em termos de transparência de preços, avaliações, implementação sem agente e adequação
- Adequar a ferramenta à sua rede partilhada
1. Purple Shield
O Purple Shield adapta-se a redes WiFi partilhadas onde o operador não pode instalar um agente em cada telemóvel, portátil ou tablet. É uma solução de DNS protetor e filtragem de conteúdos que pode funcionar de forma autónoma em qualquer rede WiFi ou integrar-se no Purple Access, com uma política para cada rede. No momento da consulta, bloqueia domínios conhecidos de phishing e malware, bem como ligações de comando e controlo, para que a ligação nunca chegue a iniciar-se. O serviço declara proteger dispositivos, incluindo iOS e Windows, sem necessidade de qualquer agente.
Regra prática: Teste a proteção na rede de convidados ativa, não apenas num dispositivo gerido da equipa. A cobertura de convidados depende de a rede estar configurada para utilizar o serviço.
Para locais físicos, o controlo útil é a separação e os relatórios: as redes de colaboradores e de convidados podem manter-se separadas em escritórios, municípios, bibliotecas, aeroportos e espaços públicos podem definir políticas por local e por rede, e as listas de permissões ou bloqueios podem ser definidas por local. Um único painel exibe URLs bloqueados, análise de ameaças e utilização, e os locais de cuidados de saúde podem aplicar proteção contra ameaças no WiFi para pacientes e visitantes. A Whitbread Hospitality utiliza-o para proteger o WiFi de hóspedes em hotéis, e a filtragem cumpre comprovadamente os padrões da Friendly WiFi e da Internet Watch Foundation.
A Purple afirma que o seu bloqueio de anúncios remove anúncios, rastreadores e software desnecessário na camada de DNS para que nunca sejam carregados, fazendo com que as páginas cheguem até 500% mais depressa; cita também menos 44% de dados utilizados, menos 62% de consultas DNS e uma redução de 20 a 40% no tráfego web em toda a infraestrutura, além de deteção por IA que assinala novas ameaças até 10 dias antes de figurarem nas listas de bloqueio padrão. Considere estas afirmações como dados do fornecedor e verifique-as num teste: o teste gratuito de 30 dias não exige hardware, agentes nem cartão.
O limite continua a ser o âmbito do DNS. Não lerá e-mails, não impedirá um utilizador de introduzir credenciais numa página permitida, não acompanhará um dispositivo para a rede móvel, nem detetará consultas que contornem o seu resolvedor através de DNS pré-configurado, VPNs ou DNS encriptado que não controle. Verifique os termos atuais no site do Purple Shield.
2. DNSFilter
Um MSP que gira WiFi de convidados em dezenas de pequenos locais não pode instalar agentes nos telemóveis dos visitantes. O DNSFilter ajusta-se a essa situação: proteção DNS fornecida na nuvem que bloqueia phishing, malware e domínios de botnets na consulta para qualquer dispositivo na rede configurada. As escolas e os prestadores de serviços geridos são o seu público principal.
O DNSFilter lista o Core a $1,00 por licença por mês e o Plus a $2,25 por licença por mês na faturação anual na sua página de preços publicada, no momento em que este texto foi escrito. Aplicam-se mínimos de plano, pelo que deve confirmar os preços e termos atuais antes de apresentar uma proposta a um cliente ou de dimensionar uma implementação. Está disponível um teste gratuito e o painel de controlo inclui relatórios, além de gestão multi-tenant para MSPs.
A implementação abrange configurações de rede e relay, juntamente com clientes roaming para Windows e macOS. Os clientes roaming são a contrapartida: os portáteis que saem da rede precisam de software instalado, o que o coloca novamente no domínio dos agentes. A filtragem DNS também não inspeciona o conteúdo das páginas nem o e-mail, pelo que um link de phishing alojado num domínio legítimo pode na mesma chegar ao utilizador. Para entender os mecanismos por trás deste controlo, consulte como funciona a filtragem DNS.
3. Cisco Secure Access, DNS Defense
O Cisco Secure Access DNS Defense é um candidato sensato para organizações que já trabalham com produtos de segurança, rede ou identidade da Cisco. O serviço bloqueia ligações a domínios maliciosos, incluindo destinos de phishing, antes que o utilizador chegue a eles. A gestão centralizada de políticas e a inteligência contra ameaças da Cisco podem facilitar a adição de proteção DNS a par dos controlos existentes.
A Cisco descreve o DNS Defense como o sucessor da sua oferta anterior Umbrella DNS. Esse histórico faz com que valha a pena verificar cuidadosamente o licenciamento e o nome do produto: confirme exatamente quais as capacidades de DNS, funcionalidades de relatórios e integrações incluídas no pacote atual. Não foram identificados preços públicos nos materiais de produto analisados.
Para um local pequeno que apenas precisa de um filtro simples para WiFi de convidados, a plataforma de acesso seguro mais ampla pode ser mais do que o necessário. Para uma organização orientada para a Cisco, pode fornecer uma camada de DNS leve e um caminho para capacidades mais amplas de segurança na nuvem sem tratar o WiFi de convidados como uma ilha de segurança separada. Ainda assim, não detetará todas as mensagens de phishing ou um destino malicioso alojado num domínio legítimo.
Compare o âmbito com o Cisco Secure Access e verifique o pacote de produtos atual antes de comprar.
4. Cloudflare Gateway
O Cloudflare Gateway combina a filtragem de DNS com controlos mais abrangentes de secure web gateway. Uma localização de rede pode encaminhar o DNS através do Gateway utilizando a configuração do router, o que permite proteger dispositivos sem instalar software no telemóvel ou portátil de cada visitante. As organizações também podem utilizar o cliente da Cloudflare para dispositivos individuais que precisem de proteção fora da rede.
A plataforma pode filtrar por categoria de segurança e conteúdo, incluindo phishing e ransomware. As informações do plano fornecido listam opções gratuitas, pay-as-you-go e de preços personalizados, mas os limites de funcionalidades e os termos atuais devem ser confirmados antes do lançamento. Um plano gratuito pode ajudar na avaliação inicial, embora a configuração possa exigir mais esforço do que um serviço específico para WiFi de convidados se a equipa ainda não estiver familiarizada com o Cloudflare Zero Trust.
A implementação na rede tem detalhes práticos. Configurações estáticas de localização de DNS podem complicar os Captive Portals, enquanto VPNs de terceiros ou ferramentas de filtragem podem afetar se um dispositivo utiliza o resolvedor esperado. Teste todo o percurso do visitante, incluindo a ligação ao WiFi, a passagem pelo portal e a abertura de um site.
O Gateway pode ir além do DNS e estender-se a controlos web mais abrangentes, mas a filtragem por DNS por si só não consegue inspecionar todas as mensagens ou páginas. Saiba como a categoria mais ampla difere nesta visão geral sobre um secure web gateway, e depois reveja o Cloudflare Gateway para conhecer as capacidades atuais.
5. ScoutDNS
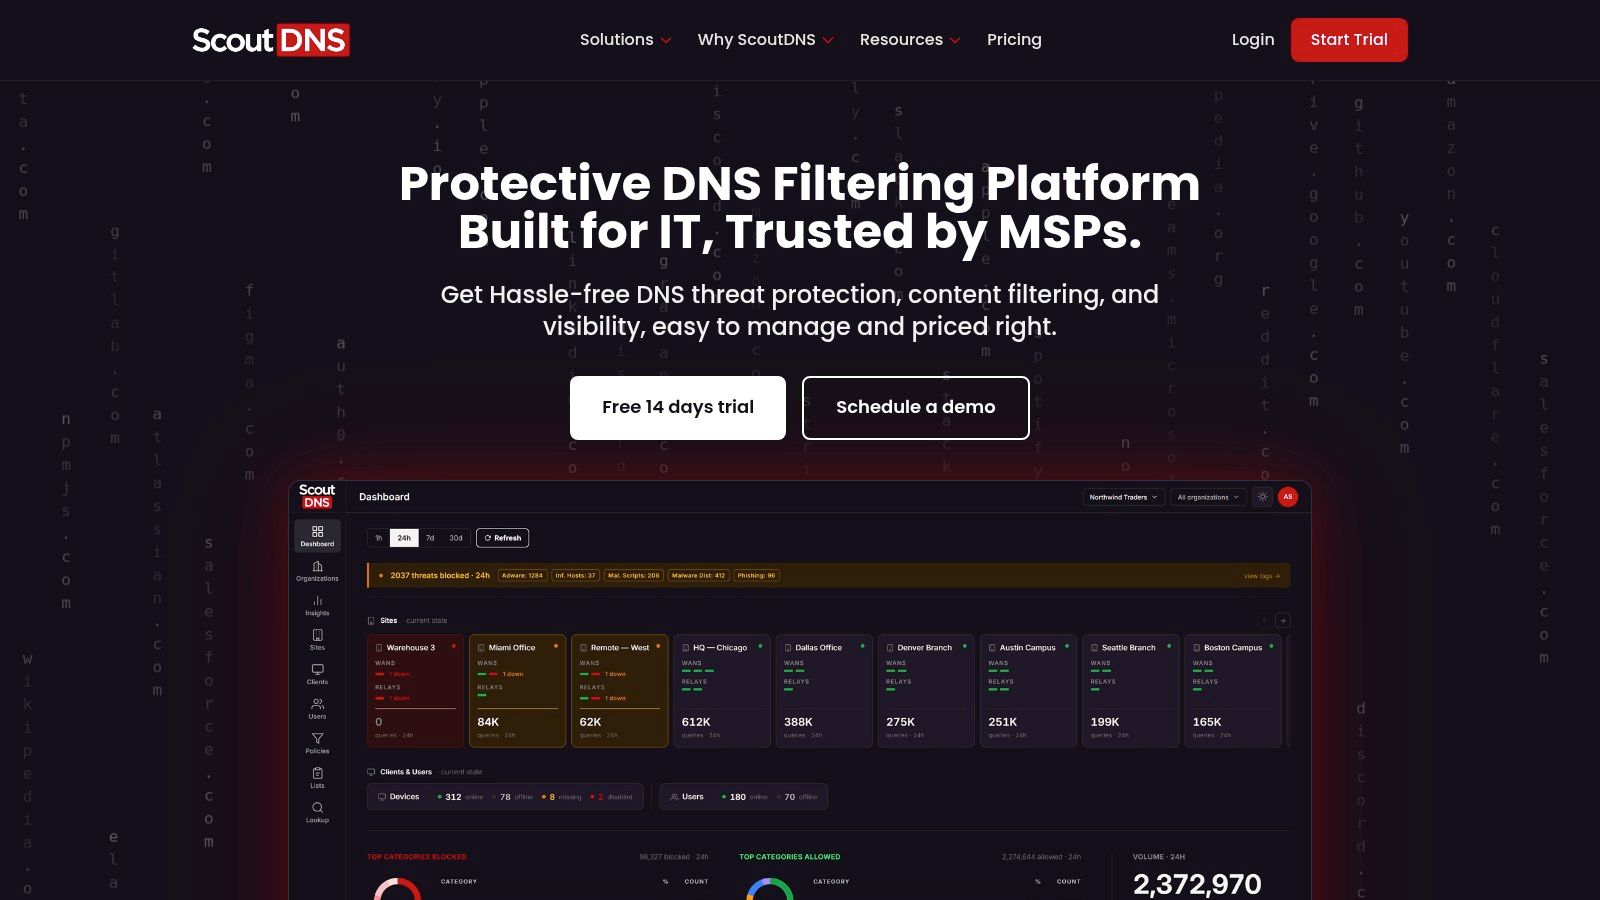
O ScoutDNS destina-se a redes comerciais, ensino, organizações sem fins lucrativos e MSPs que procuram proteção contra ameaças de DNS e filtragem de conteúdos. Os seus planos Network Standard e Network Plus são implementados ao nível do resolver, pelo que qualquer dispositivo que utilize o DNS configurado é filtrado sem necessidade de software no próprio dispositivo. Isso adapta-se perfeitamente a redes partilhadas onde os telemóveis e portáteis dos visitantes não estão sob a sua gestão.
O serviço inclui listas personalizadas de permissão e bloqueio, suporte para DNS encriptado, registos de consultas pesquisáveis e páginas de bloqueio personalizadas. Os níveis superiores adicionam um relay de LAN, clientes de endpoint, políticas baseadas na identidade, APIs e exportação para SIEM. Os compradores podem começar com a filtragem em toda a rede e adicionar controlos por utilizador mais tarde, se os requisitos aumentarem.
Uma ressalva quanto a esse percurso de atualização. Numa implementação de resolução simples, todos os convidados recebem a mesma política e aparecem nos registos como uma origem de consulta em vez de um utilizador identificado. As funcionalidades que associam bloqueios a indivíduos pressupõem pontos finais geridos ou uma camada de identidade que os visitantes não terão, pelo que deve avaliar o ScoutDNS para WiFi de convidados aberto com base apenas no que os níveis de rede oferecem.
A ScoutDNS publica preços anuais por lugar e oferece um teste de 14 dias sem cartão de crédito. Os números publicados ajudam no orçamento inicial, mas o modelo de faturação é o fator decisivo para WiFi público. O preço por lugar pressupõe uma base de utilizadores estável e quantificável, algo que um local que recebe um fluxo rotativo de visitantes não tem. Confirme como um lugar é contabilizado numa rede não gerida antes de dimensionar um contrato e note que os preços para a educação não estão listados publicamente.
6. WebTitan Cloud
O WebTitan Cloud é um serviço de filtragem web por DNS alojado na nuvem, concebido para organizações e prestadores de serviços geridos. Combina categorias de segurança, incluindo domínios de phishing e malware, com controlos de conteúdos para políticas de utilização aceitável. O alojamento na nuvem significa que os operadores não precisam de um equipamento de filtragem em cada local, o que é fundamental quando se gerem vários espaços a partir de uma única consola.
Essa combinação adequa-se a escolas, empresas e operadores com várias instalações que pretendem um único serviço para cobrir domínios de risco e regras gerais da Web. A TitanHQ publicita um teste de 14 dias para o WebTitan Cloud, suficiente para testar o comportamento das políticas no tráfego real. Os preços são apenas sob orçamento, por isso solicite um antes de comparar orçamentos.
Para WiFi partilhado, teste se a política e os relatórios são suficientemente detalhados para a forma como a sua rede está dividida. Consegue separar SSIDs ou locais, ver o que foi bloqueado e extrair registos que a sua equipa de operações possa utilizar? Um filtro Web geral pode não ter os controlos de rede de convidados de um serviço dedicado. Confirme os pormenores durante o teste, e não após a implementação.
O WebTitan Cloud limita-se à consulta. Bloqueia domínios de phishing e malware que já tenha identificado, ao passo que páginas de credenciais alojadas em serviços legítimos e ataques que chegam por canais diferentes do navegador ficam fora do seu alcance. Execute-o em conjunto com a segurança de e-mail e controlos de ponto final, em vez de tratar a filtragem de DNS como uma proteção total contra phishing.
7. CleanBrowsing
A configuração ao nível do router é onde a CleanBrowsing ganha o seu lugar nesta lista. Aponte o DNS da rede para os seus resolvedores e todos os dispositivos que se ligarem herdam a política, sem necessidade de instalar qualquer aplicação nos telemóveis ou computadores portáteis dos visitantes. O serviço foi concebido para famílias, escolas, bibliotecas e pequenas organizações que pretendem filtragem de DNS com políticas de conteúdo, sendo que os planos pagos adicionam perfis, regras personalizadas de permissão e bloqueio, visibilidade da atividade e filtragem por categorias.
Suporta DNS-over-HTTPS, DNS-over-TLS e DNSCrypt. A filtragem abrange phishing e domínios maliciosos, juntamente com categorias de conteúdo, enquanto os perfis permitem aos administradores aplicar regras diferentes a grupos diferentes. As informações sobre os planos públicos ajudam na elaboração do orçamento, mas as opções listadas na CleanBrowsing cobrem até 50 ou 100 dispositivos, exigindo implementações maiores um acordo personalizado.
Portanto, a primeira questão é como o serviço contabiliza um dispositivo. A contagem de convidados oscila em redes partilhadas, e um plano limitado por dispositivo pode ficar sem margem rapidamente quando centenas de visitantes passam por um local todas as semanas. Confirme se os preços dependem dos dispositivos, das redes ou do volume de consultas antes de considerar o valor listado como o seu custo real. Os planos de self-service não incluem um período de avaliação e o suporte é essencialmente por e-mail, pelo que as equipas que pretendem testes guiados antes da implementação têm pouca ajuda nesse aspeto.
Sobre a cobertura: o CleanBrowsing não consegue distinguir uma página de início de sessão de phishing num anfitrião fiável de uma página segura, uma vez que ambas são resolvidas através de infraestruturas legítimas. A segurança de e-mail e os controlos de endpoint têm de cobrir essa lacuna.
8. NextDNS Business
O NextDNS Business oferece filtragem de DNS configurável para empresas e educação, com configurações separadas que podem suportar diferentes redes ou grupos. Pode ser implementado através das definições do dispositivo ou da configuração de DNS da rede, tornando possível aplicar políticas sem instalar uma aplicação em cada dispositivo ligado a uma rede configurada.
A NextDNS lista consultas, dispositivos e configurações ilimitadas nos planos pagos, com preços públicos e suporte por e-mail. Múltiplas configurações podem ajudar uma pequena organização a separar políticas por localização ou grupo de utilizadores. No entanto, os preços para empresas baseiam-se em escalões de funcionários, o que pode não refletir a população de WiFi de convidados de um espaço. Os compradores devem verificar como esse modelo se aplica antes de considerarem o preço listado como uma estimativa adequada para o tráfego de visitantes.
O serviço pode funcionar bem para uma equipa pequena com conhecimentos técnicos que pretenda um controlo prático das definições de DNS. Pode exigir mais administração do que uma plataforma empresarial gerida, e os relatórios, o suporte e os controlos de conta devem ser testados de acordo com as necessidades operacionais. Se a sua equipa precisar de provas para um auditor ou de uma vista clara por local, verifique se os relatórios disponíveis são suficientes.
O NextDNS Business é um controlo DNS, não um gateway de e-mail ou um produto de endpoint. Pode bloquear domínios maliciosos conhecidos na pesquisa, mas não irá detetar todas as mensagens ou todos os ataques que utilizem infraestruturas legítimas. Analise as opções atuais em NextDNS.
9. Zscaler DNS Security
O Zscaler DNS Security faz parte de uma plataforma de segurança em nuvem mais ampla, em vez de ser um simples filtro autónomo para um local pequeno. Filtra domínios maliciosos, incluindo destinos de phishing, e inclui controlos para tunneling de DNS e ameaças de DNS encriptado. A Zscaler também oferece registo e visibilidade de DNS ricos em contexto para equipas de segurança.
Esse âmbito mais amplo pode adequar-se a organizações distribuídas que já estejam a avaliar as capacidades de zero-trust ou secure web gateway da Zscaler. A disponibilização na nuvem evita a necessidade de um dispositivo DNS no local, e a plataforma foi concebida para suportar utilizadores, dispositivos e cargas de trabalho distribuídos. A questão para os operadores de WiFi de convidados é se a sua implementação e políticas podem cobrir dispositivos de visitantes não geridos da forma que necessitam.
Não assuma que um serviço concebido para utilizadores empresariais se adequa automaticamente a uma rede pública. Confirme como os dispositivos de convidados são encaminhados, como as políticas são aplicadas e o que os administradores conseguem ver nos registos. Os materiais do produto analisados não identificaram preços públicos, e a aquisição baseada em orçamentos pode ser excessiva se tudo o que precisa for filtragem de DNS para um local.
O DNS Security pode adicionar controlos de ameaças ao nível do domínio, mas não irá inspecionar cada e-mail nem proteger dispositivos que não utilizem o caminho configurado. Analise o Zscaler DNS Security como parte da avaliação mais ampla da plataforma.
10. Infoblox Threat Defense
O Infoblox Threat Defense liga a proteção contra ameaças baseada em DNS ao portefólio mais amplo de gestão de DNS, DHCP e endereços IP da Infoblox. É uma opção natural a avaliar se a sua organização já utiliza Infoblox DDI e pretende funções de segurança intimamente ligadas às operações de DNS empresariais. A visibilidade centralizada pode ajudar as equipas de rede e segurança a trabalhar a partir do mesmo contexto de infraestrutura.
O serviço oferece inteligência contra ameaças e opções de implementação na nuvem ou empresarial, dependendo da configuração. Essa abrangência pode ser útil em ambientes complexos, mas pode criar mais trabalho operacional do que um filtro DNS focado para um local pequeno ou um único site. Os preços públicos não foram identificados nas informações do produto analisadas.
Antes da aquisição, concretize o pacote orçamentado. Confirme os recursos de bloqueio de phishing, o modelo de implementação, os detalhes dos relatórios e a forma como o serviço lida com dispositivos não geridos em redes de convidados. A abrangência da família de produtos não deve ser considerada como prova de que todas as capacidades vêm incluídas em todos os pacotes.
A proteção ao nível do DNS pode bloquear destinos maliciosos conhecidos na pesquisa, mas não detetará todas as mensagens de phishing ou todos os ataques alojados num serviço legítimo. Para uma introdução sobre como as fontes de ameaças informam esta camada, consulte threat intelligence feeds. Explore o Infoblox Threat Defense para obter detalhes sobre o pacote.
Como as dez ferramentas se comparam em transparência de preços, avaliações gratuitas, implementação sem agente e adequação ideal
Para WiFi partilhado, compare o que cada produto divulga e onde a proteção se aplica. Uma configuração DNS ao nível da rede pode cobrir os dispositivos dos visitantes sem instalar software em cada um, mas o caminho DNS real e os limites dos pacotes precisam de ser verificados.
| Ferramenta | Divulgação de preços | Avaliação ou plano gratuito | Implantação de rede sem agente | Melhor adequação |
|---|---|---|---|---|
| Purple Shield | Apenas mediante orçamento; sem preço fixo publicado | Teste gratuito de 30 dias | Funciona em redes WiFi sem agentes ou novo hardware | WiFi de convidados e partilhado, com políticas separadas por rede |
| DNSFilter | Tabelas públicas e mínimos variam consoante o plano; consulte os preços atuais | Teste gratuito disponível | A implantação de rede cobre dispositivos que utilizam o DNS configurado | Empresas, escolas e MSPs que precisam de filtragem de conteúdos e ameaças de DNS |
| Cisco Secure Access, DNS Defense | Preços públicos não identificados; solicite um orçamento | Disponibilidade de teste não listada nas informações do produto | Proteção de DNS fornecida na nuvem; confirme se o pacote escolhido cobre dispositivos de convidados não geridos | Organizações que já utilizam produtos de segurança ou de rede da Cisco |
| Cloudflare Gateway | Opções gratuitas, pay-as-you-go e com preços personalizados | Plano gratuito disponível | O encaminhamento de DNS de rede pode proteger dispositivos sem agentes individuais | Equipas que procuram filtragem de DNS juntamente com opções mais amplas de secure web gateway |
| ScoutDNS | Preço anual por utilizador publicado; o preço para educação requer confirmação | Teste de 14 dias; sem necessidade de cartão | Network Standard e Network Plus suportam a implantação ao nível da rede | Redes comerciais, educação, organizações sem fins lucrativos e MSPs |
| WebTitan Cloud | O preço comercial requer confirmação junto da TitanHQ | Teste de 14 dias | Serviço alojado na nuvem; não está listado se suporta a configuração sem agente necessária | Organizações e prestadores de serviços que precisam de filtragem de conteúdos e ameaças de DNS |
| CleanBrowsing | Planos públicos; implantações maiores requerem um acordo personalizado | Sem teste para planos de autoatendimento | A configuração do router pode cobrir dispositivos sem aplicações de cliente | Famílias, escolas, bibliotecas e organizações de menor dimensão |
| NextDNS Business | Preços públicos; os planos empresariais utilizam escalões de funcionários | Disponibilidade de teste não listada; confirme junto do fornecedor | Pode ser implantado através da configuração de DNS da rede | Organizações de menor dimensão que se sintam confortáveis a gerir políticas de DNS |
| Zscaler DNS Security | Baseado em orçamento | Disponibilidade de teste não listada; solicite detalhes | Fornecido na nuvem sem um equipamento de DNS local; confirme a cobertura para dispositivos de convidados | Organizações que consideram capacidades mais amplas de zero-trust ou secure web gateway |
| Infoblox Threat Defense | Preços públicos não identificados; solicite um orçamento | Disponibilidade de teste não listada; solicite detalhes | As opções de implementação variam consoante a configuração; confirme o suporte para dispositivos não geridos | Empresas que utilizam Infoblox DDI ou gerem infraestruturas DNS complexas |
Um "sim" para a implementação sem agentes significa que os dispositivos podem ser abrangidos através da configuração do DNS da rede, e não que cada dispositivo ou ligação esteja automaticamente protegido. Confirme como o serviço gere Captive Portals, DNS encriptado, dispositivos em roaming e quaisquer limites do pacote antes de comparar orçamentos. A filtragem de DNS também tem um limite claro: pode bloquear pesquisas para domínios maliciosos conhecidos, mas os controlos de e-mail e de endpoints continuam a responder a ameaças que não dependem dessas pesquisas.
Adequar a Ferramenta à Sua Rede Partilhada
Num hotel, hospital, campus ou local público, os visitantes ligam dispositivos que a sua equipa não pode gerir individualmente. Comece por verificar se esses dispositivos utilizam o caminho de DNS protegido após ligarem-se ao WiFi, inclusive através do Captive Portal. Em seguida, confirme que as políticas se ajustam à forma como separa as redes de convidados, de funcionários e outras.
Para um pequeno escritório, escola, biblioteca ou rede familiar, um filtro DNS mais simples pode ser mais fácil de configurar e manter do que uma plataforma empresarial. Se a sua organização já utiliza Cisco, Zscaler ou Infoblox, verifique se o pacote atual cobre o WiFi de convidados e fornece os relatórios de que a sua equipa precisa.
Faça um piloto da ferramenta escolhida num SSID durante 30 dias. Utilize um telemóvel não gerido e siga o fluxo real de ligação ao WiFi. Verifique as consultas bloqueadas, a experiência do utilizador quando um site é bloqueado, os registos do painel de controlo e os efeitos das alterações de política. Um teste bem-sucedido num SSID não confirma a cobertura em todas as redes.
Mantenha os controlos de e-mail e a consciencialização da equipa em vigor a par da filtragem DNS. Atribua a cada controlo um papel definido: os controlos de e-mail reduzem mensagens de risco, a filtragem DNS adiciona uma proteção de recurso ao nível da rede para dispositivos não geridos, e a consciencialização da equipa ajuda as pessoas a reportar atividades suspeitas.
Escolha uma ferramenta que a sua equipa consiga implementar, verificar e gerir nos dispositivos que os visitantes realmente trazem. O Purple Shield oferece um teste gratuito de 30 dias sem necessidade de hardware, agentes ou cartão de crédito. Utilize-o para testar um único SSID antes de decidir se pretende expandir.