
WiFi para Alojamento de Estudantes que Funciona para os Residentes
Crie um WiFi fiável para alojamento de estudantes com orientações práticas sobre segmentação, filtragem, proteção, relatórios, testes e operações diárias.
Published 22 de outubro de 2026
Um residente está a tentar participar num seminário a partir do seu quarto, enquanto um colega de casa faz streaming na sala e outro liga uma consola de jogos. O WiFi funciona na área da receção, mas isso não ajuda quando o sinal cai atrás da parede de um quarto ou quando um site de estudo legítimo é bloqueado sem explicação. Para os operadores de alojamentos, a missão é fornecer um serviço residencial fiável, aplicar regras de proteção de forma proporcional e mostrar o que a rede está a fazer sem transformar o suporte de rotina em vigilância de navegação.
Índice
- Por que o WiFi residencial precisa do seu próprio padrão
- Meça a experiência do residente antes de a alterar
- Projete a capacidade com base no pico de procura residencial
- Segmente as redes por acesso e risco
- Aplique políticas de salvaguarda sem perder a confiança dos residentes
- Transforme os relatórios em operações acionáveis
- Crie uma rotina de lançamento e resolução de problemas
Por que razão o WiFi residencial precisa do seu próprio padrão
Uma residência não é uma sala de aula com camas. Quartos, cozinhas partilhadas, salas de estar, caves e áreas exteriores apresentam diferentes obstáculos ao sinal e padrões de utilização. Os residentes deslocam-se entre eles com portáteis, telemóveis, consolas, Smart TVs e outros dispositivos pessoais, enquanto os funcionários precisam de visibilidade de rede suficiente para identificar falhas e responder a preocupações.
O feedback histórico dos estudantes destaca a razão pela qual o alojamento necessita do seu próprio padrão de design e serviço. Na investigação de tecnologia de estudantes da EDUCAUSE de 2017, 51% dos estudantes classificaram o WiFi nos dormitórios e alojamentos estudantis como bom ou excelente, em comparação com 76% nas bibliotecas, 68% nas salas de aula e 61% nos espaços públicos interiores gerais. Entretanto, 32% descreveram o WiFi dos dormitórios como razoável ou fraco, em comparação com 30% para o desempenho geral da rede. A diferença de 25 pontos percentuais entre as avaliações positivas da biblioteca e do alojamento mostra como uma impressão a nível de todo o campus pode ocultar uma experiência residencial mais fraca. (Investigação da EDUCAUSE sobre tecnologia de estudantes)
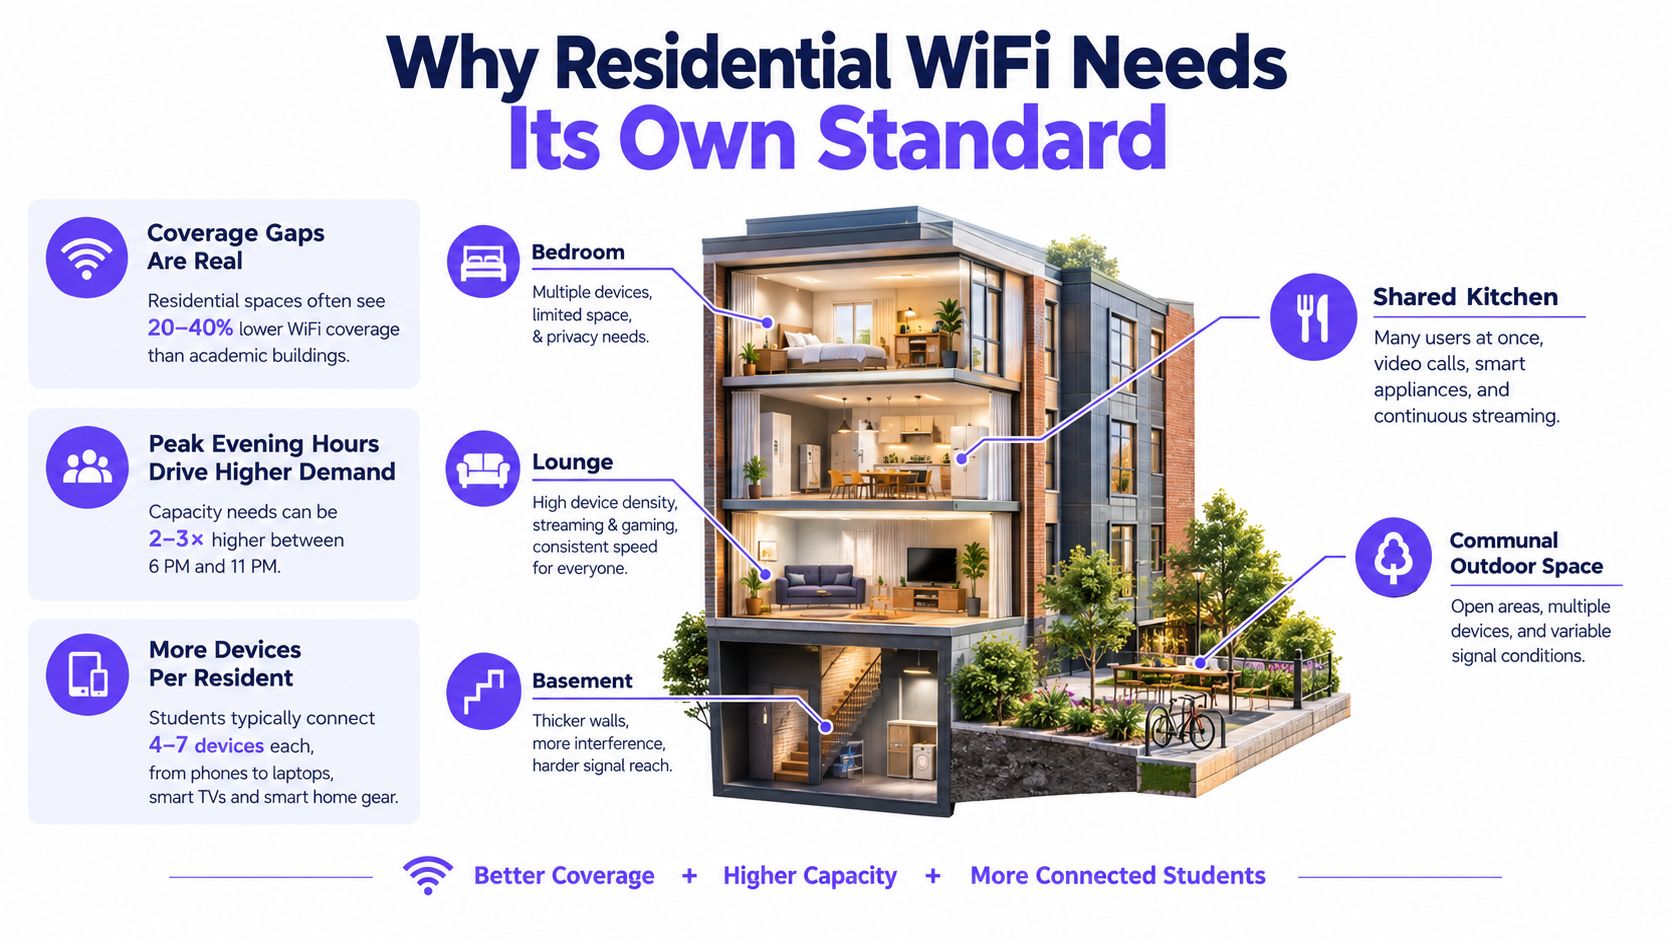
Isso é uma referência histórica, não uma garantia de desempenho atual. A sua lição prática mantém-se: uma rede que parece satisfatória em edifícios académicos pode falhar aos residentes onde estes vivem, estudam e utilizam dispositivos pessoais. Por conseguinte, um operador deve definir metas residenciais, testar quartos ocupados e fornecer um canal de suporte claro, em vez de se fiar numa média para todo o campus ou numa promessa de velocidade.
Padrão do operador: Trate a conectividade como parte do serviço de habitação e estudo. Defina expectativas sobre onde deve funcionar, como será testada, quem responde às falhas e quando o desempenho será revisto.
A diferença entre a utilização no campus e em casa é um contexto útil para o planeamento. Uma comparação sobre WiFi de fibra para trabalho remoto pode ajudar a esclarecer por que razão uma ligação forte à Internet, por si só, não garante um WiFi fiável em todo o edifício. Nas residências, a rede também tem de lidar com esquemas de divisões variados, residentes em itinerância e tempo de antena partilhado.
Medir a experiência do residente antes de a alterar
Comece com evidências, não com uma encomenda de pontos de acesso ou uma nova regra de filtragem. Uma linha de base útil junta o feedback dos residentes e os pedidos de suporte a medições no local e a uma revisão da configuração. Isso ajuda a separar uma zona morta no quarto de problemas de congestão, falhas de autenticação, um problema de DNS ou uma política que bloqueia um serviço legítimo.
Inquéritos a estudantes tornam a fiabilidade algo digno de medição, mesmo quando uma universidade gere o WiFi. Num inquérito da University at Buffalo, 52% de 1839 inquiridos em 2022 relataram problemas significativos com o eduroam, enquanto 37% de 4139 inquiridos em 2023 relataram o mesmo. O mesmo relatório cita preocupações nacionais de estudantes desses períodos, mas as instituições e os anos do inquérito diferem, pelo que estes números não constituem um ponto de referência universal único. Eles demonstram, contudo, por que razão os operadores devem acompanhar a experiência local em vez de assumir que a infraestrutura gerida está isenta de problemas. (Relatório do inquérito de WiFi para estudantes da University at Buffalo)
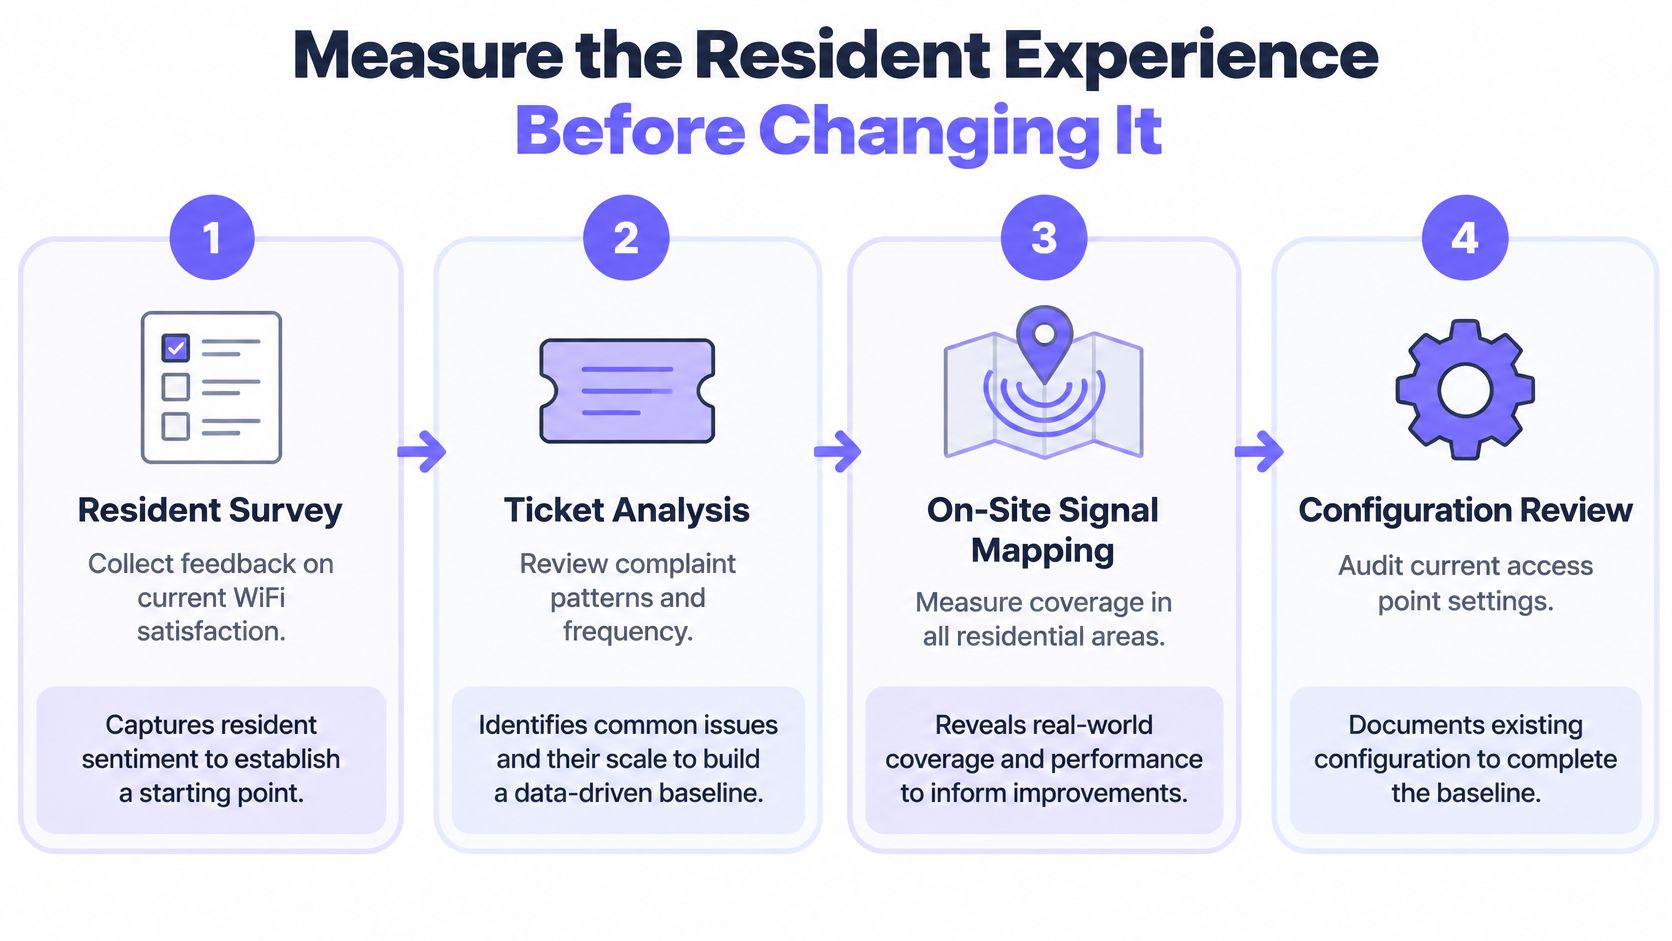
Criar uma linha de base com mais do que testes de velocidade
Pergunte aos residentes onde ocorrem os problemas, o que estavam a fazer e se a falha afeta apenas um dispositivo ou vários. Compare essas respostas com os padrões de tickets, depois mapeie o sinal e inspecione as definições dos pontos de acesso em quartos, corredores, espaços partilhados, caves e áreas exteriores representativas. Teste ambas as bandas de frequência utilizando mais do que um dispositivo cliente, pois um único equipamento pode disfarçar um problema específico desse dispositivo.
Uma avaliação feita num dormitório e descrita num estudo combinou o Ekahau Site Survey, um adaptador USB externo, uma auditoria de configuração dos pontos de acesso, o feedback dos residentes e testes de débito por cabo versus sem fios. Identificou uma utilização intensa de 2,4 GHz a par de canais de 40 MHz em mais de metade dos pontos de acesso, uma combinação que pode agravar a interferência co-canal num ambiente denso. As médias apresentadas foram de aproximadamente 50 Mbit/s por cabo e 40–50 Mbit/s por WiFi. Estes resultados descrevem esse estudo específico e não representam uma meta universal para todas as propriedades. (Avaliação de WiFi em dormitórios)
Não aceite uma velocidade média de download como prova de uma boa experiência do residente. Meça também a latência, a perda de pacotes, o roaming e o comportamento de dispositivos concorrentes, e inclua dispositivos pessoais e IoT onde se espera que os residentes os utilizem.
Conclua a avaliação atribuindo a provável falha a uma categoria: cobertura, capacidade, reutilização de canais, uplink, política ou suporte. Isso torna a intervenção seguinte específica e dá-lhe uma linha de base para comparação após a alteração.
Projetar a capacidade com base no pico de procura residencial
O débito teórico máximo de um ponto de acesso não indica o que um residente consegue utilizar quando vários dispositivos partilham o tempo de antena. Defina a aceitação do projeto em torno de uma expectativa clara ao nível do quarto ou do cliente e, em seguida, verifique se o serviço a cumpre em condições residenciais reais. Realize testes durante os períodos de maior tráfego em vez de num edifício vazio, incluindo os quartos e as áreas comuns que os residentes utilizam.
Uma referência de implementação de WiFi 6 num campus estabelece uma meta de pelo menos 20–30 Mbit/s por quarto de dormitório, ao mesmo tempo que trata a cobertura de quartos, caves e áreas exteriores, bem como o suporte seguro para dispositivos pessoais e IoT, como requisitos separados. Esta é uma referência, não uma especificação universal; os operadores ainda precisam de ajustar as metas ao seu modelo de serviço e de as verificar no local. O mesmo material descreve uma avaliação de Stanford com 65 amostras: a velocidade média de download foi de 100,43 Mbit/s, enquanto a mediana foi de 69,11 Mbit/s, e 80% dos locais amostrados ultrapassaram a referência de banda larga da FCC de 25 Mbit/s. A diferença entre a média e a mediana ilustra a razão pela qual uma média pode mascarar locais com menor desempenho. (Referência de medição e implementação de WiFi 6 em campus)
Testar numa sequência que reflita a utilização dos residentes
- Defina as expetativas. Indique o serviço mínimo que aceitará por quarto ou cliente e defina como avaliará os resultados em todos os locais durante períodos representativos de pico de procura.
- Verifique a configuração. Reveja a utilização de bandas, largura de canal, reutilização de canais e potência dos pontos de acesso. Não assuma que adicionar hardware é a resposta se as definições existentes estiverem a causar interferências evitáveis.
- Meça os espaços ocupados. Teste quartos, corredores, salas de estar, caves e áreas exteriores. Inclua o comportamento nas frequências de 2,4 GHz e 5 GHz e os dispositivos que os residentes utilizam.
- Crie carga. Execute testes simultâneos com múltiplos clientes, verifique o roaming entre pontos de acesso e teste o desempenho do uplink. Um teste de velocidade num único portátil não revelará como vários dispositivos competem entre si.
| Verificação | Condição de teste | Problema que revela |
|---|---|---|
| Cobertura dos quartos | Testar em quartos ocupados e áreas comuns | Sinal fraco ou falha específica num local |
| Clientes concorrentes | Executar vários dispositivos ao mesmo tempo | Contenção de tempo de antena ou pontos de acesso sobrecarregados |
| Roaming | Deslocar-se entre áreas de pontos de acesso durante a utilização ativa | Sessões perdidas ou clientes presos (sticky clients) |
| Uplink e qualidade | Registar upload, latência e perda de pacotes juntamente com o débito | Restrições de backhaul ou serviço instável |
Para instalações que necessitem de uma avaliação ou intervenção no local, contratar técnicos de redes domésticas pode dar uma ideia do tipo de suporte presencial que um edifício pode exigir. A decisão de aceitação deve continuar a ser sua: registe o limite, as condições de teste e os resultados ao nível do local e, em seguida, volte a testar após as alterações.
Segmente as Redes por Acesso e Risco
A segmentação é útil quando cada rede tem uma finalidade e um responsável claros. Não é uma garantia de segurança por si só. O operador deve decidir quem se pode ligar, como se autentica, o que o suporte cobre no serviço e o que acontece ao tráfego quando uma política ou componente de rede falha.
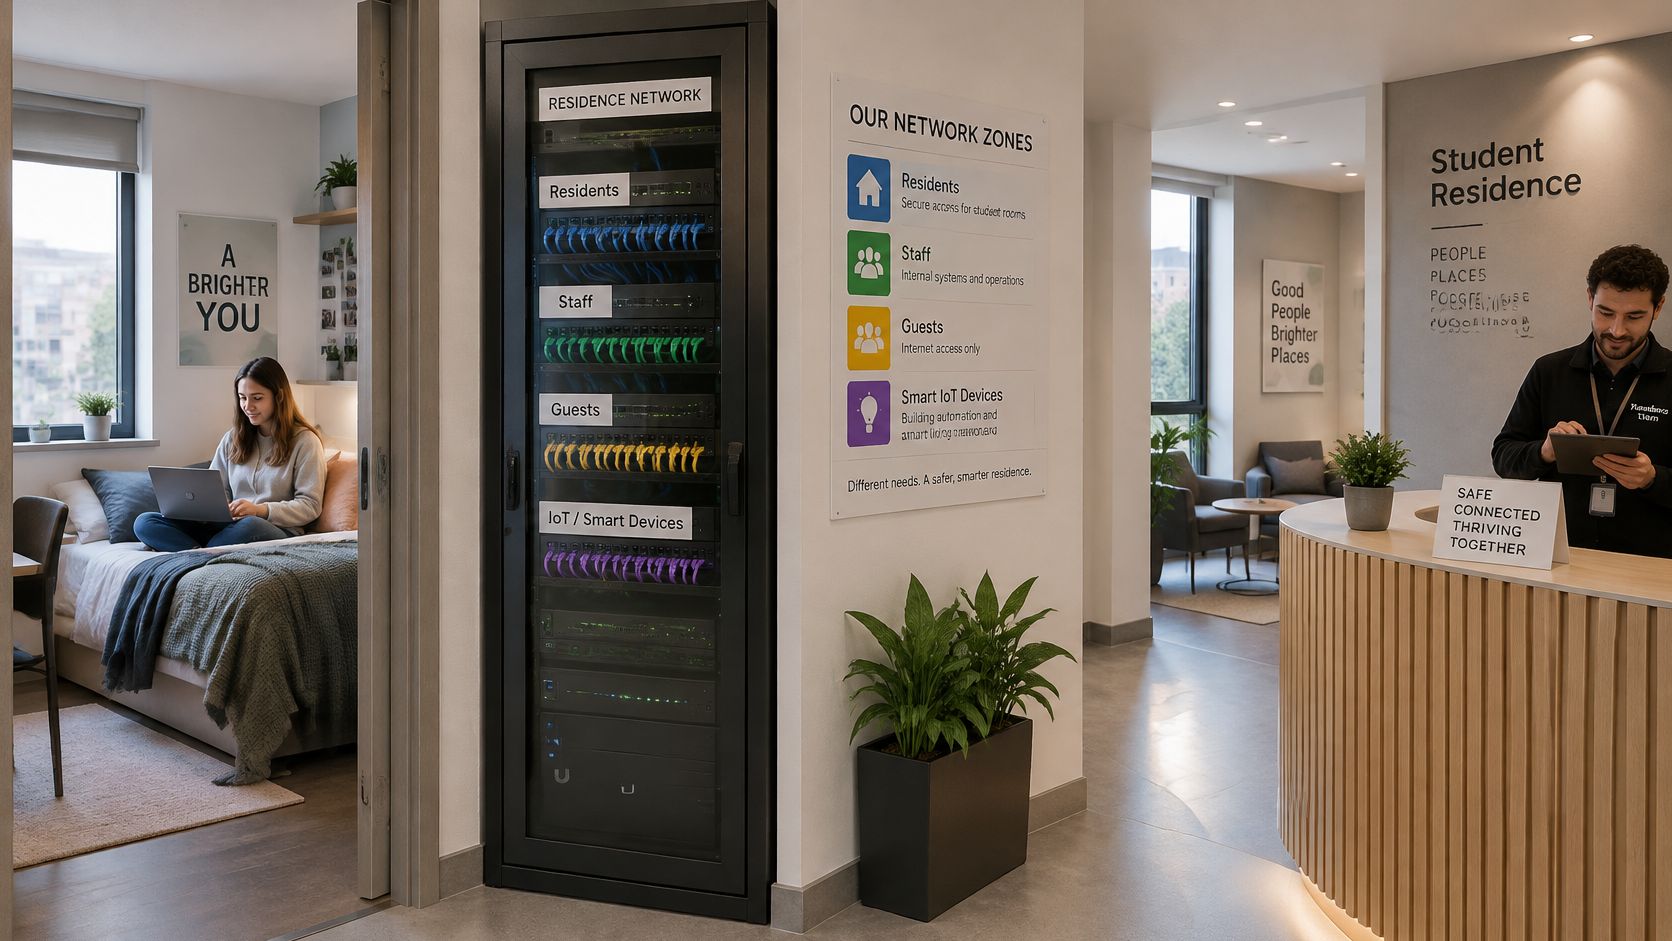
Um design prático pode separar o acesso de residentes, funcionários, convidados e IoT. Os residentes precisam de uma forma estável de ligar os seus dispositivos pessoais e aceder aos serviços de estudo e do dia a dia. Os funcionários precisam de um acesso que reflita as suas responsabilidades de trabalho. O acesso de convidados deve ser distinto das credenciais de residentes, enquanto os dispositivos IoT podem precisar de conectividade limitada aos serviços necessários. Um plano gratuito versus pago ou uma oferta de dispositivos geridos pode alterar os termos do serviço, mas não deve confundir quem é o proprietário da política ou quem trata dos incidentes.
Registe a finalidade, o método de autenticação, o responsável pela política, o contacto de suporte e o tratamento de tráfego para cada SSID ou VLAN. Uma política de BYOD também deve ser clara sobre o que a organização gere e o que permanece no dispositivo do residente. Orientações práticas sobre segurança BYOD para redes partilhadas podem ajudar a enquadrar esse limite.
Testar o limite, não apenas o início de sessão
Depois de criar ou alterar uma rede, teste todo o percurso do residente. Confirme que o utilizador pretendido consegue associar-se e autenticar-se, resolver nomes, aceder aos serviços necessários e obter a experiência esperada quando os serviços de autenticação ou de política estiverem indisponíveis. Verifique se uma regra para residentes não afetou inadvertidamente o acesso dos funcionários ou de convidados.
Um SSID separado só é útil se as suas disposições de acesso, política e suporte forem distintas na prática.
Mantenha o acesso de gestão separado do acesso diário dos residentes e limite quem pode alterar os controlos em toda a rede. Se uma alteração nas definições causar problemas, o operador deve saber qual a rede afetada, como restaurar o comportamento anterior e quem comunica com os residentes. Esses detalhes operacionais são tão importantes quanto o diagrama de segmentação.
O vídeo abaixo oferece contexto adicional sobre segurança de rede e controlos de acesso.
Aplicar políticas de proteção sem perder a confiança dos residentes
Uma política de proteção deve indicar o que o operador pretende bloquear, onde a regra se aplica e como um residente pode contestar um erro. Alguns serviços podem justificar a filtragem por categorias ou o Safe Search; os controlos de ameaças podem ter como alvo domínios maliciosos. As regras baseadas no tempo podem ser adequadas para uma rede ou local definido, mas os operadores devem explicar a razão de ser e verificar se a utilização académica e pessoal essencial continua a funcionar.
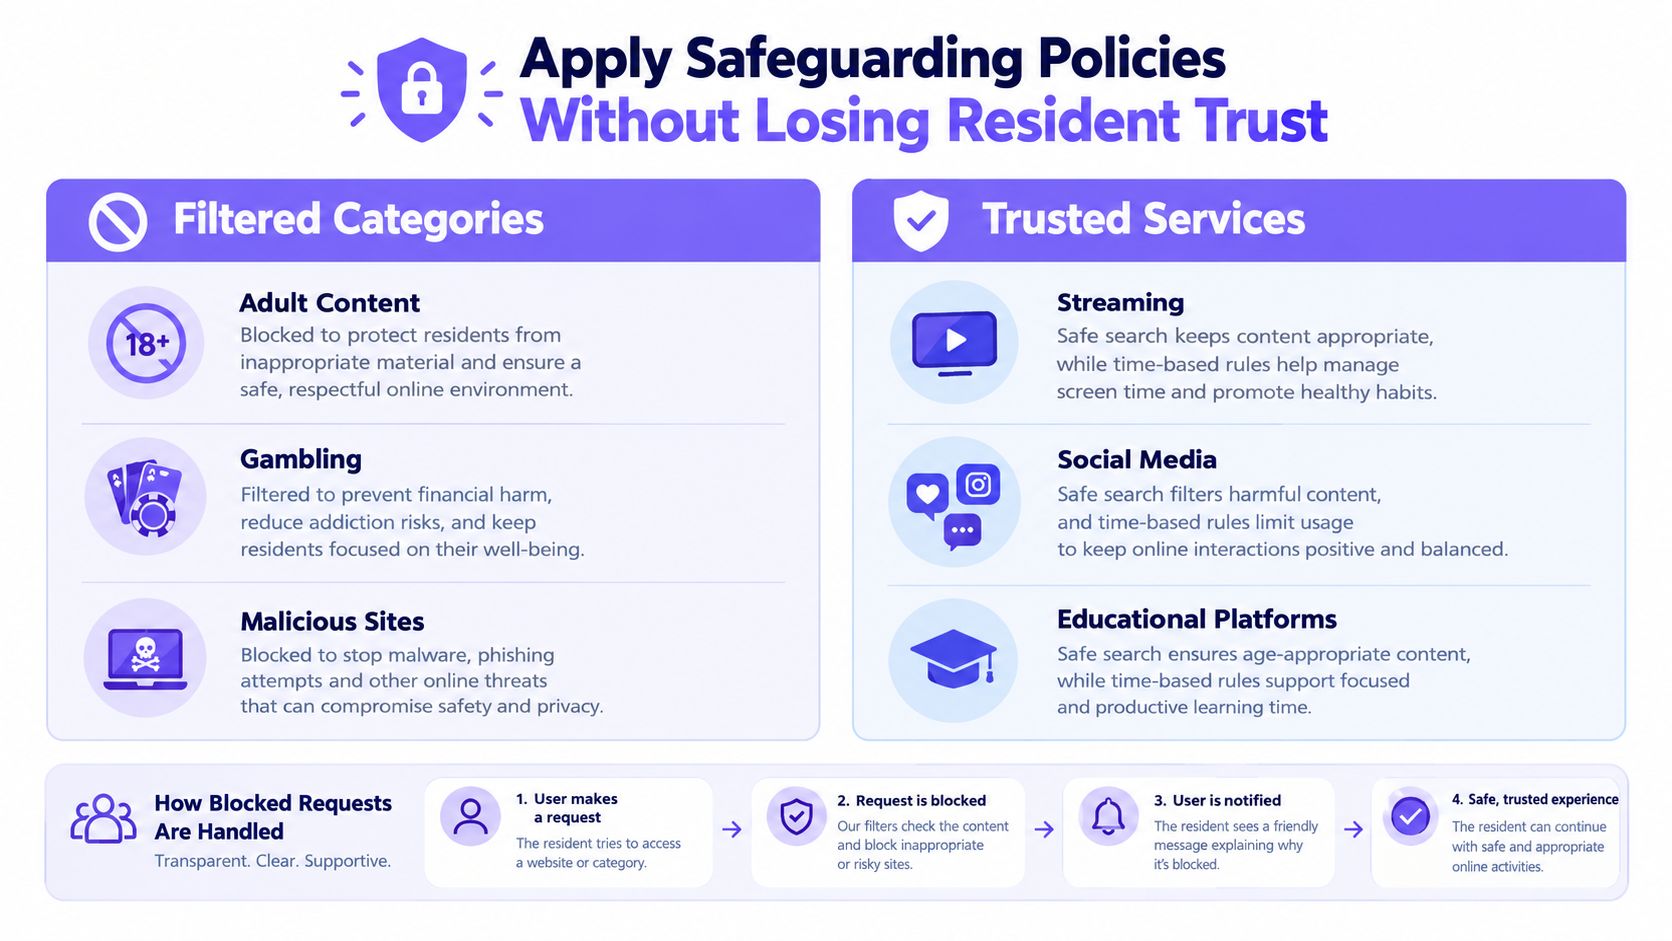
Existe uma diferença substancial entre bloquear uma pesquisa de DNS maliciosa e manter um registo completo da navegação de alguém. Um design proporcional limita a recolha e o acesso ao que o serviço necessita para segurança, resolução de problemas e funcionamento responsável da política. Os avisos aos residentes devem explicar o que é recolhido, por que motivo é recolhido, quem pode aceder e durante quanto tempo é conservado, utilizando uma linguagem que as pessoas consigam compreender.
As expectativas dos estudantes apontam para a necessidade de proteção e transparência. Um inquérito de 2025 sobre alojamentos no Reino Unido revelou que a procura por uma segurança online reforçada subiu de 20% para 55%, enquanto a procura por uma maior transparência na utilização de dados aumentou de 12% para 40%; 59% descreveram-se como pelo menos algo vigilantes em relação à proteção de dados pessoais. Os números mostram por que razão os controlos de segurança e as explicações de privacidade devem fazer parte da mesma política operacional. (Inquérito de 2025 sobre alojamento estudantil no Reino Unido)
Tratar os falsos positivos como um problema operacional
Quando um serviço académico ou pessoal legítimo for bloqueado, mostre aos residentes uma página de bloqueio clara e um meio acessível para solicitar uma revisão. A equipa deve ser capaz de verificar a política relevante e o contexto da rede, avaliar o pedido e efetuar uma correção pontual, quando apropriado. Mantenha o acesso administrativo limitado e registe as alterações de política para que uma exceção pontual não se transforme numa regra geral.
O Purple Shield é um exemplo de um serviço ao nível do DNS que pode aplicar filtragem baseada em categorias, proteção contra ameaças, Safe Search e políticas agendadas por rede, sem exigir hardware ou agentes nos dispositivos dos residentes. Qualquer que seja a ferramenta selecionada por um operador, a chave é definir o âmbito das políticas para a rede correta de residentes, funcionários ou convidados e tornar o resultado compreensível. A orientação sobre filtragem de conteúdos WiFi e escolhas de políticas pode apoiar essa avaliação.
A proteção e a privacidade não são complementos concorrentes. Necessitam de um modelo de governação partilhado: regras claras, acesso limitado, avisos transparentes, uma via de recurso e revisão regular de falsos positivos.
Transformar relatórios em operações acionáveis
Um relatório justifica o seu valor quando resolve uma discussão. Um residente diz que a rede bloqueou o seu portal de exames às 23h. Outro diz que a transmissão falhou durante um jogo na sala comum. O primeiro caso foi um falso positivo de filtragem e o segundo um problema de capacidade num único ponto de acesso? Um painel de controlo que separe rapidamente estes dois casos está a fazer o seu trabalho. Um que apenas conte o tráfego não está.
Quando um residente comunica que um serviço deixou de funcionar, o operador pode verificar a hora, a rede afetada e o contexto do dispositivo, comparando depois o evento com a política ativa. Se um bloqueio foi ativado, o suporte pode explicar o motivo, avaliar se a regra foi proporcional e oferecer uma forma de a contestar. Se não ocorreu qualquer evento de política, a investigação passa para a resolução de nomes, autenticação, cobertura ou uma falha no fornecedor de montante. Esta distinção é importante, pois evita que um controlo de proteção seja responsabilizado por um problema de conetividade local, e vice-versa.
Um serviço ao nível de DNS, como o Purple Shield, pode apresentar URLs bloqueados e eventos de ameaça por SSID, local e horário, o que permite este tipo de revisão sem necessidade de hardware ou agentes nos dispositivos dos residentes.
Definir um ritmo de revisão para os relatórios
As verificações no início do ano letivo confirmam se as políticas, horários, avisos aos residentes e canais de suporte estão prontos. As revisões de rotina procuram padrões que exijam ação: um aumento de ameaças bloqueadas, uma regra a afetar serviços legítimos ou um aglomerado de reclamações específico de uma propriedade. Após um incidente, registe o que aconteceu, o que mudou e se a correção resolveu o problema do residente.
Relatórios úteis provam como uma política funcionou. Não devem servir de desculpa para recolher mais informações pessoais do que aquelas de que o operador necessita.
Defina quem pode ver relatórios, quem pode alterar regras e durante quanto tempo as evidências operacionais são mantidas. Se a equipa precisar de demonstrar as suas práticas de segurança e governança a partes interessadas ou auditores, as orientações de certificação Cyber Essentials podem ajudar a estruturar essa conversa. Um relatório deve terminar com uma decisão e uma ação de acompanhamento. Um registo que ninguém lê é apenas espaço de armazenamento.
Criar uma rotina de lançamento e resolução de problemas
Antes da entrada dos residentes, verifique a cobertura nos quartos e espaços partilhados e, em seguida, teste dispositivos simultâneos sob uma carga real. Verifique a separação de residentes, funcionários, convidados e IoT; autenticação; resolução de nomes; comportamento do Safe Search; âmbito da política; mensagens da página de bloqueio; avisos aos residentes e canais de suporte. Atribua um responsável pelo rollback antes de qualquer alteração que possa afetar um serviço ativo.
Quando um residente reportar uma falha, utilize a mesma ordem de diagnóstico de todas as vezes:
- Reproduza o problema. Confirme o local, o dispositivo, o serviço e a hora, e verifique se outros residentes são afetados.
- Classifique-o. Determine se a causa provável é a cobertura, a capacidade, o roaming, a autenticação, o DNS, a política ou um serviço externo.
- Verifique o âmbito. Compare as localizações e redes afetadas e procure uma alteração de política ou de configuração relevante.
- Faça uma alteração controlada. Aplique a menor correção reversível, registe-a e volte a testar em condições representativas.
Durante o período letivo, faça os testes durante os períodos de ocupação em vez de confiar num edifício vazio. Mantenha os resultados por localização e percentis, analise os falsos positivos e distinga uma ameaça bloqueada de uma interrupção do serviço antes de fechar um pedido de suporte. Um registo de alterações simples ajuda o próximo operador a entender o que mudou e se é necessário um rollback.
Os líderes de suporte também podem utilizar uma abordagem estruturada para KPIs para equipas de suporte, focando-se em saber se os incidentes são classificados de forma consistente, comunicados com clareza e acompanhados até ao fim. Feche o ciclo analisando a satisfação dos residentes a par de evidências de que as políticas funcionaram como pretendido. É assim que o WiFi para alojamentos de estudantes melhora, sem tratar a privacidade como uma questão secundária.
O Purple Shield fornece DNS de proteção, filtragem de conteúdos, defesa contra ameaças, controlos de políticas por rede, relatórios e páginas de bloqueio personalizadas para ambientes WiFi. Se está a analisar como alinhar a conectividade dos residentes com a proteção e operações responsáveis, visite o Purple Shield para avaliar se é adequado para a sua rede.