
ComparisonDNS filtering alternatives
Cloudflare Gateway vs Purple Shield para WiFi de recintos
Decida se o Cloudflare Gateway ou o Purple Shield deve filtrar o DNS nas redes do seu recinto, com base numa única questão: é possível inscrever os dispositivos? Pode avaliar ambos em oito critérios, ver onde a política por SSID e por VLAN é relevante e planejar uma migração em seis etapas das políticas de localização...
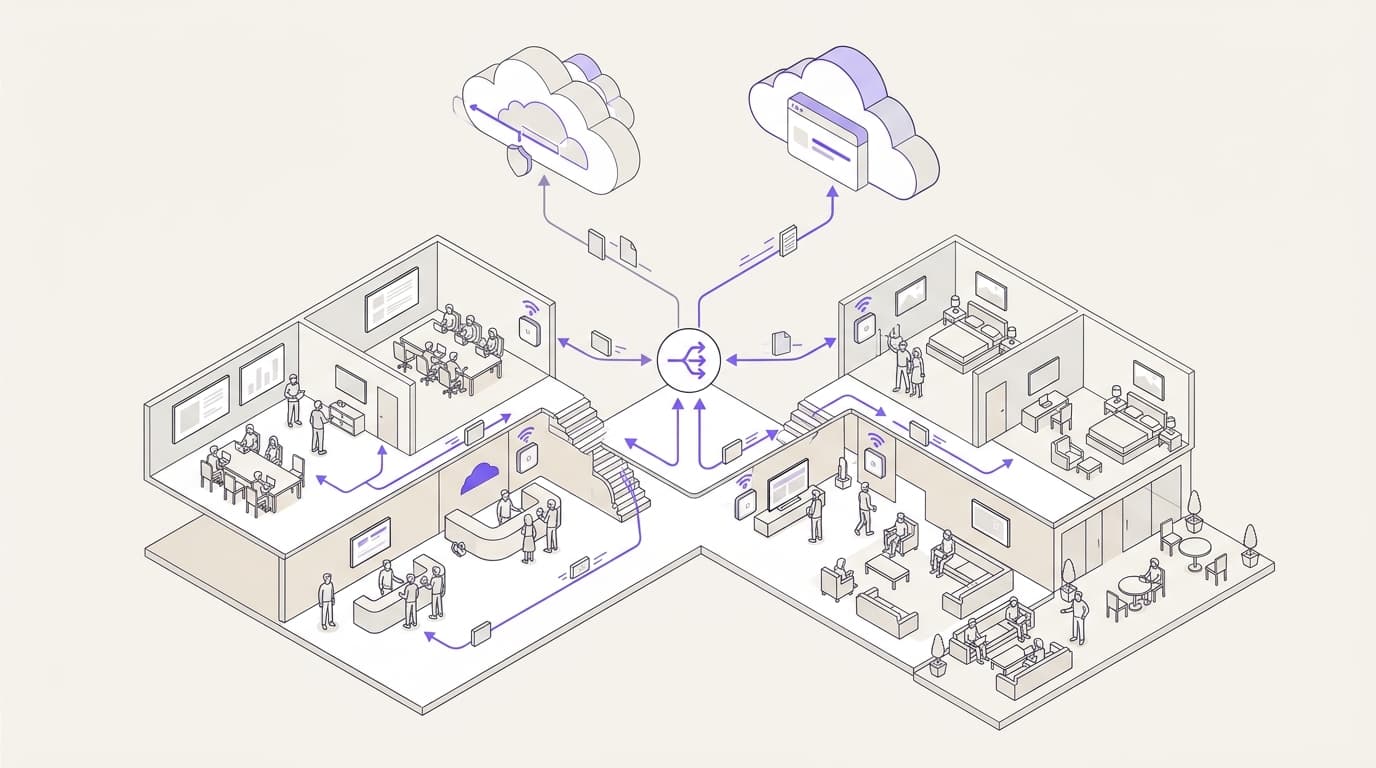
Para o WiFi de visitantes de um local, o Purple Shield é a escolha ideal. Filtra o DNS por SSID, VLAN e local a partir de um único painel de controlo, não requer qualquer cliente nos dispositivos dos visitantes e é utilizado na Whitbread e nos AGS Airports. O Cloudflare Gateway foi concebido para uma função diferente: dispositivos geridos de colaboradores a executar o cliente WARP dentro de uma estrutura Cloudflare Zero Trust.
Cloudflare Gateway ou Purple Shield: qual deve um local escolher?
O veredito para os locais é o Shield, com uma condição: os dispositivos que precisa de proteger são dispositivos que não gere. Isto aplica-se a quase todas as redes de convidados. Abrange também redes de residentes em habitação para arrendamento (BTR) e alojamento estudantil, bem como a maioria das redes de colaboradores na hotelaria e no comércio.
O fator decisivo é o controlo do dispositivo. O Cloudflare Gateway é o motor de filtragem dentro do Cloudflare One, a plataforma Zero Trust da Cloudflare. As suas políticas de DNS podem aplicar-se a todo o local. As suas regras de identidade, políticas de rede e inspeção HTTP dependem do Cloudflare One Client (anteriormente WARP) a ser executado em cada dispositivo. Pode registar um portátil de um colaborador. Não pode registar o telemóvel de um visitante no lobby de um hotel ou o tablet de um passageiro numa porta de embarque.
Em vez disso, o Shield funciona ao nível da rede. Trata-se de DNS de proteção. Cada dispositivo no SSID (o nome da rede) pede ao Shield para resolver um domínio. O Shield recusa qualquer elemento malicioso ou fora da política antes de a ligação ser aberta. Nada é instalado no dispositivo. Define uma política por SSID, VLAN e local num único painel de controlo, no WiFi que já utiliza.
Algumas estruturas limitam a filtragem a portáteis geridos já registados no WARP. O Gateway deteta esse tráfego. O Shield cobre depois todas as redes do local que esses portáteis partilham com convidados, residentes e visitantes.
- Até 44%menos dados com bloqueio de anúnciosDados da Purple
- Até 62%menos consultas DNSDados da Purple
- 500M+utilizadores e inícios de sessão por anoPurple
- 80,000+locais em 90 paísesPurple
Que critérios decidem entre Cloudflare Gateway e Shield?
Avaliámos ambos os produtos segundo oito critérios. Cada um corresponde a uma questão colocada pelas equipas de TI dos locais ao elaborarem uma lista de seleção. Utilizámos o material público de cada fornecedor: a documentação para programadores do Cloudflare One para o Gateway, e o material de produto e dados de clientes da Purple para o Shield.
- Posicionamento. Em que ponto da ligação o filtro atua e o que pode ou não ver.
- Requisito do dispositivo. Se o dispositivo de um visitante precisa de um cliente, perfil ou certificado.
- Unidade de política. Se pode definir uma política diferente por SSID, VLAN e local.
- Identidade. Como as regras acompanham uma pessoa em vez de uma rede.
- Inteligência sobre ameaças. A rapidez com que novos domínios maliciosos são detetados.
- Efeito na largura de banda. Se a filtragem reduz o carregamento de dados e DNS em ligações limitadas do local.
- Hardware. O que o produto exige dos pontos de acesso e firewalls que já possui.
- Conceito de conceção. O ambiente para o qual cada produto foi construído e quem o gere no dia a dia.
Porque a localização vem em primeiro lugar
O DNS é o primeiro passo de quase todas as ligações. Um dispositivo tem de converter um nome de domínio num endereço IP antes de poder abrir uma sessão. Um resolvedor DNS de proteção recusa responder a um domínio de phishing ou malware. Nenhum pacote chega ao destino.
Uma firewall só vê a sessão depois de o dispositivo já ter um endereço. O tráfego encriptado oculta depois a maior parte do que a firewall precisaria para o avaliar. A filtragem DNS apanha o que uma firewall deixa passar porque atua mais cedo. O UK National Cyber Security Centre executa um serviço de DNS de proteção para o setor público com base no mesmo princípio.
O Gateway e o Shield situam-se ambos nesta camada de resolvedor, tal como o Cisco Umbrella. Abordamos este tema em Shield vs Cisco Umbrella e uma alternativa ao Cisco Umbrella para guest WiFi. O Umbrella também oferece um módulo de roaming para dispositivos geridos, pelo que a questão do controlo de dispositivos também se lhe aplica.
Two lanes show a visitor phone filtered by Shield at the venue network and a staff laptop filtered by Cloudflare Gateway through the WARP client.
Connections
- Visitor phone on guest SSID to SSID and VLAN (joins)
- SSID and VLAN to Shield protective DNS (DNS query)
- Shield protective DNS to Bad domain never resolves (blocked)
- Staff laptop with WARP client to Cloudflare Gateway (DoH and proxied traffic)
- Unenrolled devices to Cloudflare Gateway (no identity)
Como se comparam o Cloudflare Gateway e o Shield em cada critério?
A matriz avalia ambos os produtos com base nos oito critérios acima. A coluna da Cloudflare baseia-se apenas na documentação da própria Cloudflare. A coluna do Shield utiliza material do produto e dados de clientes identificados da Purple.
| Critério | Cloudflare Gateway | Purple Shield |
|---|---|---|
| Posicionamento | Resolutor DNS para localizações registadas; proxy de rede e HTTP para tráfego enviado através do WARP | Resolutor DNS para todos os dispositivos na rede, antes da abertura de qualquer ligação |
| Requisito de dispositivo | Nenhum para políticas de DNS de localização; cliente WARP para identidade, políticas de rede e HTTP | Nenhum em qualquer dispositivo que obtenha o DNS a partir da rede |
| Unidade de política | Localização DNS, correspondida por IPv4 de origem, um endereço IPv6 dedicado ou um nome de anfitrião DoH | SSID, VLAN e recinto, definidos num único painel de controlo |
| Identidade | Microsoft Entra ID, Okta ou Google Workspace através da inscrição no WARP | Com o Purple Access, a identidade coloca cada pessoa numa VLAN e o Shield aplica a política dessa VLAN |
| Inteligência de ameaças | Categorias de segurança criadas a partir de dados da rede Cloudflare | Ameaças sinalizadas antes da abertura das ligações (dados da Purple) |
| Efeito na largura de banda | Bloqueio por categoria ou lista de domínios personalizada; sem valor publicado de largura de banda | Até 44% menos dados e até 62% menos consultas de DNS (dados da Purple) |
| Hardware | Nenhum necessário para políticas de DNS; qualquer rede capaz de reencaminhar DNS | Agnóstico em relação ao hardware: Cisco Meraki, HPE Aruba, Ruckus, Juniper Mist, Ubiquiti UniFi, Cambium, Extreme Networks, Fortinet |
| Centro de conceção | Dispositivos e aplicações geridos de equipas de trabalho no Cloudflare One | Redes de recintos para convidados, funcionários e múltiplos inquilinos na Whitbread, AGS Airports e St George's Healthcare NHS Trust |
Leia a matriz por linha e não por coluna. As linhas mais fortes do Gateway são a identidade e a profundidade de inspeção, dependendo ambas do WARP. As linhas mais fortes do Shield são o requisito de dispositivo, a unidade de política e o efeito na largura de banda. Esses três critérios determinam os resultados em redes repletas de dispositivos que nunca irá gerir.
Onde é que o Cloudflare Gateway e o Shield diferem na prática?
Dispositivos de convidados que não pode inscrever
Um hóspede de um hotel, um passageiro de comboio ou um adepto num estádio não instalará um cliente de segurança para ler as notícias. O Gateway continua a poder filtrar o respetivo DNS através de uma política de localização. Essa política não consegue ver quem são, inspecionar HTTP ou aplicar regras de rede. Na prática, a filtragem de DNS da Cloudflare numa rede de convidados cobre domínios, não identidades.
O Shield foi construído para essa rede. Todos os dispositivos que aceitam DNS por DHCP recebem a política do SSID, quer seja um telemóvel, uma consola de jogos ou uma smart TV num apartamento BTR. Nada muda no dispositivo. Nada precisa de suporte quando um visitante pergunta por que motivo a sua aplicação bancária apresenta um aviso de certificado.
Este último ponto é importante para a inspeção HTTP do Gateway. Desencriptar TLS exige que o certificado raiz da Cloudflare seja de confiança no dispositivo. Pode implementar um certificado num portátil gerido. Não pode implementar um no telemóvel de um visitante, e não o deve tentar fazer.
Várias redes atrás de uma única ligação
Um local típico opera um SSID de convidados, um SSID de funcionários e uma VLAN de back-office atrás de uma única ligação à Internet. Uma VLAN, ou LAN virtual, é uma rede logicamente separada em switches e pontos de acesso partilhados. Cada rede precisa de uma política diferente. A rede de convidados pode bloquear conteúdo de caráter adulto e anúncios. O WiFi de funcionários pode permitir streaming para formação. Uma VLAN de pagamentos no âmbito do PCI-DSS precisa da lista mais rigorosa de todas.
O Gateway identifica uma localização IPv4 pelo seu endereço de origem público. Três redes que saem através de um único endereço parecem uma só localização. Dividi-las implica IPs de saída separados ou forwarders locais que enviem cada VLAN para um nome de anfitrião DNS over HTTPS (DoH) diferente. O DoH está definido no RFC 8484.
O Shield define a política por SSID e VLAN no painel de controlo. Onde as VLANs segmentadas partilham uma ligação, um retransmissor ligeiro reencaminha as respetivas consultas, para que cada rede mantenha a sua própria política e os relatórios apresentem o IP interno de cada dispositivo.
Velocidade de ameaça e largura de banda em ligações ocupadas
Ambos os produtos bloqueiam domínios maliciosos conhecidos. A diferença está no tempo de resposta e nos benefícios adicionais. Os dados da Purple mostram que o Shield sinaliza ameaças antes de as ligações se abrirem. Um novo domínio de phishing costuma causar danos nos seus primeiros dias, pelo que detetar domínios maliciosos precocemente faz a diferença.
A largura de banda é a outra lacuna. As ligações dos locais são partilhadas por centenas de dispositivos nas horas de pico. Com o bloqueio de anúncios ativo, o Shield reduz os dados em até 44% e as consultas DNS em até 62% (dados da Purple). O Gateway pode bloquear domínios de anúncios por categoria ou lista personalizada. A Cloudflare não publica qualquer valor equivalente de largura de banda.
Quem gere a política
O Cloudflare One é uma consola Zero Trust completa. Abrange acesso, gateway, postura do dispositivo e muito mais. Essa amplitude adequa-se a uma equipa central de segurança. Um gestor de operações de um local que precise de alterar a política de convidados para um fim de semana de conferência tem mais consola para navegar do que a tarefa exige.
O Shield dá a esse gestor um painel de controlo único e uma política por SSID, VLAN e local. A equipa de TI central continua a definir as predefinições e os limites de segurança. As equipas do local fazem os ajustes necessários dentro desses limites sem a complexidade de um projeto Zero Trust.
Onde se enquadra o Purple Shield no património de um local?
O Shield é a filtragem de conteúdos e DNS de proteção para todas as redes que opera. Funciona de duas formas. Pode executá-lo de forma autónoma em qualquer WiFi, independentemente do hardware subjacente. Ou pode adicioná-lo ao Purple Access, para que a identidade coloque cada pessoa na VLAN correta e o Shield filtre essa VLAN.
Onde cada opção se adequa a um espaço
Purple Shield
Fits when
- Dispositivos de convidados, residentes ou adeptos que não pode registar
- Vários SSIDs ou VLANs que necessitam de políticas diferentes
- Hardware misto em todo o património
- Ligações ocupadas onde o bloqueio de anúncios reduz os dados até 44%
- Equipas de instalações que precisam de um painel de controlo único, não de uma consola Zero Trust
Not when
- Patrimónios onde cada ponto de extremidade é um dispositivo gerido a executar o cliente WARP
Cloudflare Gateway
Fits when
- Portáteis da equipa já registados com o cliente WARP
- Uma implementação Cloudflare One existente para acesso a aplicações
Not when
- Dispositivos de visitantes que nunca irão executar o WARP
- Várias redes atrás de um IP público
- Espaços cujo endereço IP público muda
Our recommendation: Execute o Purple Shield em todas as redes de convidados, funcionários e multiproprietários no espaço. Os dispositivos já registados no WARP seguem a sua própria política, pelo que o Shield fecha a lacuna em todos os dispositivos que não gere.
As implementações citadas mostram a amplitude de utilização. A Whitbread, proprietária da Premier Inn, executa o Shield num vasto património hoteleiro. A AGS Airports executa-o onde passageiros e funcionários partilham redes de terminais movimentadas. A St George's Healthcare NHS Trust executa-o onde doentes, visitantes e pessoal clínico se ligam.
O Shield está integrado na plataforma Purple mais ampla: Guest WiFi, Staff WiFi e Multi-Tenant WiFi, em mais de 80 000 espaços em 90 países. A Purple tem certificação ISO 27001, Cyber Essentials e B Corp, e está em conformidade com o GDPR. Para consultar o modelo de segurança mais amplo, incluindo IEEE 802.1X e WPA3 em redes de funcionários, consulte o nosso guia de segurança WiFi empresarial.
Como é que o Cloudflare Gateway e o Shield são tarifados e operados?
A unidade de licença define a fatura mais do que qualquer valor de referência. O Gateway é tarifado por lugar dentro dos patamares do plano Zero Trust da Cloudflare. Esse modelo adequa-se a uma força de trabalho contabilizada e gerida. Os visitantes não são um número fixo de pessoas, pelo que a lógica baseada em lugares não se ajusta bem a redes de espaços.
O Shield é orçamentado com base nos seus locais, redes, utilizadores e plano, com um teste gratuito de 30 dias e sem hardware na fatura. Não existem preços públicos publicados; a página de preços do Shield detalha o teste e as duas formas de compra.
| Elemento de custo | Cloudflare Gateway | Purple Shield |
|---|---|---|
| Unidade de licença | Por utilizador, dentro dos níveis do plano Cloudflare Zero Trust | Orçamento personalizado com base nos seus locais, redes, utilizadores e plano; teste gratuito de 30 dias |
| Software nos dispositivos | Cliente WARP em cada dispositivo gerido para políticas de identidade, rede e HTTP | Nenhum |
| Novo hardware | Nenhum para políticas de DNS | Nenhum |
| Certificados | Certificado de raiz Cloudflare nos dispositivos para inspeção HTTP | Nenhum; a filtragem ocorre ao nível do DNS |
| Configuração por local | Registar cada localização por IP de origem ou ponto de extremidade DoH | Atribuir uma política a cada SSID, VLAN e local |
| Efeito na largura de banda | Sem valor publicado | Até 44% menos dados com bloqueio de anúncios |
| Competências necessárias | Design de políticas Zero Trust, implementação do WARP, gestão de certificados | Definições de DNS na rede e escolhas de políticas num único painel de controlo |
Os custos que não aparecem numa fatura
Os controlos mais profundos do Gateway implicam custos de funcionamento para além da licença. Alguém tem de implementar o WARP em todos os dispositivos geridos e mantê-lo atualizado. Alguém tem de gerir o certificado de raiz para a inspeção HTTP. Alguém tem de voltar a registar as localizações quando o IP de um local muda. Nada disso está errado para uma frota empresarial. No entanto, é trabalho adicional quando o objetivo é apenas filtrar uma rede de convidados.
O custo de funcionamento do Shield resume-se às escolhas de políticas. Decide o que cada rede bloqueia, analisa o painel de controlo e ajusta por local. A poupança de largura de banda funciona no sentido inverso. Até 44% menos dados numa ligação limitada pode adiar a necessidade de atualizar um circuito.
O que envolve a migração do Cloudflare Gateway para o Shield?
Uma mudança das políticas de localização do Gateway para o Shield não exige novo hardware nem alterações nos dispositivos dos visitantes. O trabalho consiste em mapear a política e não em reconstruir a rede. Siga estes passos por ordem.
- Fazer o inventário do Gateway. Liste todas as localizações de DNS, as redes associadas, as respetivas categorias, listas de bloqueio personalizadas e listas de permissões.
- Mapear para o Shield. Corresponda cada localização a um local no Shield. Em seguida, divida-a nos SSIDs e VLANs que o Gateway não conseguia distinguir.
- Recriar a política. Crie a política de cada rede no painel de controlo do Shield. Copie as listas de permissões exatamente como estão, pois a ausência destas gera as primeiras chamadas de suporte.
- Fazer um piloto numa rede. Altere o servidor DNS fornecido pelo DHCP num SSID de convidados num local. Mantenha tudo o resto no Gateway.
- Comparar os resultados. Verifique os domínios bloqueados e as reclamações durante um período representativo, incluindo um dia de pico.
- Fazer a transição por local. Mova as restantes redes local a local. Remova cada localização do Gateway assim que as suas redes estiverem no Shield.
Dois pormenores costumam apanhar as equipas de surpresa. Os dispositivos que executam o WARP enviam o DNS diretamente para o Gateway, pelo que mantêm a política do Gateway até desativar o cliente. Planeie isso separadamente. Verifique também se as firewalls do local redirecionam ou bloqueiam o DNS de saída. Uma regra criada para o Gateway pode precisar de atualização para que as consultas alcancem o Shield.
A reversão é simples. Volte a apontar o DHCP para as definições de DNS anteriores na VLAN afetada. Mantenha a localização do Gateway configurada até que cada local tenha funcionado sem problemas no Shield.
Se também estiver a substituir um resolutor mais antigo, aplicam-se os mesmos passos. Os nossos guias sobre a alternativa ao OpenDNS para WiFi empresarial e alternativas ao CleanBrowsing cobrem esses pontos de partida.
Como deve decidir entre o Cloudflare Gateway e o Shield?
Utilize uma regra de decisão. Conte os dispositivos em cada rede que não pode inscrever. Se esse número for superior a zero, essa rede precisa de uma filtragem que funcione sem cliente. Isso significa Shield.
Em seguida, aplique três verificações.
- Várias redes, uma ligação? Se as VLANs de convidados, funcionários e pagamentos partilharem um IP público, precisa de uma política por SSID e por VLAN. Essa é a unidade nativa do Shield.
- IPs públicos mutáveis? Se os locais estiverem em ligações onde o ISP altera o endereço, a correspondência de localização por IP de origem adiciona trabalho contínuo. Com o Shield, um retransmissor no local mantém a política associada à rede e não ao endereço.
- Ligações com restrições? Se o pico de procura sobrecarregar o circuito, o bloqueio de anúncios do Shield reduz os dados até 44%.
O Gateway continua a fazer sentido num caso. Se já executa o WARP em portáteis geridos dentro do Cloudflare One, esses portáteis mantêm a política de dispositivo. O Shield cobre todas as redes que eles partilham com visitantes.
O seu próximo passo: escolha um local com redes mistas e mapeie os seus SSIDs e VLANs. Peça um orçamento para todo o parque de equipamentos, ou inicie um teste gratuito de 30 dias, a partir da página de preços do Shield. Para conhecer o panorama geral, leia a nossa visão geral sobre alternativas de filtragem de DNS.
Perguntas frequentes
O Purple Shield é uma alternativa ao Cloudflare Gateway para WiFi de convidados?
Sim. O Shield filtra o DNS para todos os dispositivos num SSID de convidados sem necessidade de um cliente. Cobre os telemóveis e portáteis que os controlos do Gateway dependentes do WARP não conseguem alcançar. Define uma política por SSID, VLAN e local num único painel de controlo. A Whitbread e a AGS Airports utilizam o Shield em redes de locais hoje mesmo. Se utiliza atualmente políticas de localização do Gateway para convidados, o Shield substitui-as com granularidade por rede. Adiciona também um bloqueio de anúncios que reduz os dados até 44%.
O Shield funciona com os pontos de acesso e firewalls que já possuo?
Sim. O Shield é agnóstico em relação ao hardware e não requer nenhum equipamento novo. Funciona em redes baseadas em Cisco Meraki, HPE Aruba, Ruckus, Juniper Mist, Ubiquiti UniFi, Cambium, Extreme e Fortinet. Basta apontar o servidor DNS fornecido pela sua rede para o Shield, por SSID ou VLAN. O Shield funciona de forma independente em qualquer WiFi ou em conjunto com o Purple Access. O Purple está presente em mais de 80 000 locais em 90 países.
Como é calculado o preço do Shield em comparação com o Cloudflare Gateway?
O Gateway é cobrado por utilizador nos planos Zero Trust da Cloudflare, o que é ideal para uma equipa de colaboradores gerida e contabilizada. O Shield é orçamentado com base nos seus locais, redes, utilizadores e plano, incluindo um teste gratuito de 30 dias. Não existem preços públicos; a página de preços do Shield apresenta os detalhes do teste e as duas formas de aquisição. Compare a estrutura, bem como o custo principal. Os controlos de identidade e HTTP do Gateway também exigem esforço de implementação do WARP e de gestão de certificados.
Posso utilizar o Cloudflare Gateway e o Shield no mesmo local?
Sim. Atuam em pontos diferentes. O Shield filtra o DNS para todos os dispositivos nas redes do local. Um portátil a executar o cliente WARP envia o seu tráfego de DNS e de proxy diretamente para o Gateway, seguindo a política do Gateway. Mantenha o Shield em todas as redes de convidados, funcionários e multilocatários. Dessa forma, os dispositivos não geridos nunca ficam sem filtragem, enquanto os portáteis com WARP mantêm a respetiva política de dispositivo.
Qual é o esforço necessário para migrar do Cloudflare Gateway para o Shield?
O esforço resume-se ao mapeamento de políticas, sem alterações de hardware. Copia as categorias do Gateway, as listas de bloqueio personalizadas e as listas de permissões. Em seguida, mapeia cada localização DNS para os locais, SSIDs e VLANs do Shield. Depois, altera o servidor DNS fornecido pelo seu DHCP. Faça um teste piloto num SSID num único local primeiro e compare os resultados antes da transição definitiva. Os dispositivos com o WARP em execução permanecem no Gateway até retirar o cliente.
O Shield ajuda no cumprimento do GDPR e do PCI-DSS em redes de locais físicos?
Sim, como um controlo entre vários. O Shield aplica políticas separadas por VLAN, pelo que uma VLAN de pagamentos no âmbito do PCI-DSS pode executar uma lista mais restrita do que a rede WiFi de convidados. Bloqueia domínios de phishing e malware antes que qualquer ligação seja aberta. O Purple possui as certificações ISO 27001 e Cyber Essentials, e cumpre o GDPR. Continua a precisar de segmentação, IEEE 802.1X em redes de funcionários e WPA3 nos dispositivos compatíveis.
Os visitantes vão notar a presença do Shield no WiFi de convidados?
Geralmente não. Nada é instalado no dispositivo e nada muda no início de sessão. Um domínio bloqueado não é carregado e os sites permitidos funcionam normalmente. Com o bloqueio de anúncios ativo, as páginas consomem menos dados. O Purple regista até menos 44% de dados e até menos 62% de consultas DNS. Numa rede de convidados movimentada, essa margem de manobra beneficia todos os visitantes que partilham a ligação.
O resolver público para famílias da Cloudflare faz o mesmo trabalho que o Shield?
Não. O resolvedor 1.1.1.1 para Famílias da Cloudflare aplica um bloqueio fixo de malware e conteúdo adulto a qualquer pessoa que aponte para ele. Não tem políticas por local nem regras por SSID ou VLAN. Também não tem listas de permissões personalizadas nem relatórios para o seu património. Um local precisa de regras diferentes para redes de convidados, funcionários e inquilinos. Também precisa de provas do que foi bloqueado, o que o painel do Shield fornece.
Key terms
- Protective DNS
- Um resolvedor DNS recursivo que recusa responder a consultas de domínios classificados como maliciosos ou fora da política, garantindo que o cliente nunca receba um endereço IP. O UK NCSC opera um serviço de Protective DNS para o setor público com base neste princípio. Tanto o Gateway como o Shield atuam nesta camada. Opera antes de qualquer sessão ser aberta, razão pela qual deteta ameaças que um firewall não identifica em tráfego encriptado.
- DNS over HTTPS (DoH)
- IETF RFC 8484, que transporta consultas e respostas DNS dentro do HTTPS, encriptando-as e permitindo que um resolvedor identifique um cliente por um nome de anfitrião DoH exclusivo em vez do seu IP de origem. Dividir várias VLANs atrás de um IP público no Gateway exige reencaminhadores locais a enviar cada VLAN para um nome de anfitrião DoH diferente, adicionando trabalho de encaminhamento que o Shield evita.
- Cliente WARP
- O agente de dispositivo da Cloudflare que envia DNS sobre DoH e faz proxy do tráfego de rede e HTTP para o Cloudflare Gateway, vinculando o tráfego a um utilizador inscrito através de um fornecedor de identidade. As regras de identidade, políticas de rede e inspeção HTTP do Gateway dependem todas do WARP. É possível inscrever o portátil de um funcionário, mas não o telemóvel de um convidado no átrio de um hotel.
- Cloudflare One
- A plataforma Zero Trust da Cloudflare, que combina controlo de acessos, filtragem do Gateway e verificações de postura do dispositivo num único painel de controlo, licenciada por utilizador dentro de níveis de plano. A sua abrangência é adequada para uma equipa de segurança central que gere uma força de trabalho contabilizada, mas adiciona complexidade à consola para um gestor de recinto que precise de alterar uma política de convidados.
- Localização DNS
- Um objeto do Gateway correspondido por endereço IPv4 de origem, um endereço IPv6 dedicado ou um nome de anfitrião DoH, ao qual se aplicam políticas de DNS sem um cliente no dispositivo. É o único controlo do Gateway que alcança dispositivos de convidados não inscritos e abrange domínios, não identidades. IPs públicos dinâmicos quebram a correspondência.
- SSID
- O Service Set Identifier definido no IEEE 802.11, o nome de rede que um ponto de acesso transmite e que um dispositivo seleciona ao associar-se. O Shield associa uma política de filtragem diretamente a cada SSID, para que as redes de convidados, funcionários e inquilinos possam ter regras diferentes a partir de um único painel de controlo.
- VLAN
- Uma LAN virtual especificada pela IEEE 802.1Q, que etiqueta tramas Ethernet para criar redes logicamente separadas sobre comutadores e pontos de acesso partilhados. As VLANs de convidados, funcionários e pagamentos de um local geralmente saem através da mesma ligação. O Shield define políticas por VLAN; o Gateway vê-as como uma única localização.
- Inspeção TLS
- Desencriptação de sessões Transport Layer Security por um proxy, que exige que o certificado de raiz do proxy seja de confiança no repositório de certificados do dispositivo. A inspeção HTTP do Gateway precisa do certificado de raiz da Cloudflare em cada dispositivo. Pode enviá-lo para um portátil gerido, mas não para o telemóvel de um visitante.
- DHCP
- O protocolo Dynamic Host Configuration Protocol, IETF RFC 2131, que atribui a cada dispositivo que se liga um endereço IP e definições de rede, incluindo o servidor DNS a utilizar. O Shield aplica-se a todos os dispositivos que aceitem DNS via DHCP. A migração e a reversão funcionam alterando o servidor DNS atribuído pelo DHCP por VLAN.
- PCI DSS
- O Payment Card Industry Data Security Standard do PCI Security Standards Council, que estabelece requisitos para redes que armazenam, processam ou transmitem dados de titulares de cartões, incluindo a segmentação de sistemas no âmbito da norma. Uma VLAN de pagamentos no âmbito do PCI DSS precisa da lista de filtragem mais rigorosa, a qual o Shield pode aplicar por VLAN a par da segmentação.
- IEEE 802.1X
- A norma IEEE para controlo de acesso à rede baseado em portas, autenticando cada dispositivo ou utilizador através de EAP num servidor RADIUS antes de conceder acesso à rede. O Shield é um controlo entre vários. As redes de funcionários continuam a necessitar de autenticação 802.1X e WPA3 nos dispositivos compatíveis.
Worked examples
Um recinto opera um SSID de convidados, um SSID de funcionários e uma VLAN de pagamentos no âmbito da PCI DSS sob uma única ligação à Internet. Cada um precisa de uma política de filtragem diferente. Como deve ser configurada a filtragem DNS?
O Gateway identifica uma localização IPv4 pelo seu endereço de origem público, portanto três redes que saem através de um único endereço parecem uma só localização. Dividi-las significaria IPs de saída separados ou reencaminhadores locais a enviar cada VLAN para um nome de anfitrião DoH diferente. O Shield associa a política ao SSID e à VLAN diretamente num único painel de controlo. A rede de convidados bloqueia conteúdo adulto e anúncios, o WiFi de funcionários permite streaming para formação e a VLAN de pagamentos executa a lista mais rigorosa. Um retransmissor leve reencaminha as consultas das VLANs segmentadas, mantendo cada uma a sua própria política.
Uma empresa filtra redes de recintos com políticas de localização do Gateway e alguns portáteis de funcionários executam o WARP. Como migrar para o Shield sem interrupções?
Faça o inventário de cada localização DNS do Gateway, as suas redes, categorias, listas de bloqueio e listas de permissões. Mapeie cada localização para um recinto do Shield e, em seguida, divida-a nos SSIDs e VLANs que o Gateway não conseguiu separar. Recrie cada política no Shield, copiando as listas de permissões exatamente iguais. Faça um piloto alterando o servidor DNS DHCP num SSID de convidados num recinto, compare os domínios bloqueados e as reclamações ao longo de um período que inclua um dia de pico e, em seguida, faça a transição recinto a recinto. Os portáteis com WARP mantêm a política do Gateway até que o cliente seja desativado. Verifique os firewalls que reencaminham o DNS de saída. A reversão significa apontar o DHCP de volta para as configurações de DNS anteriores.
Frequently asked questions
O Purple Shield é uma alternativa ao Cloudflare Gateway para WiFi de convidados?
Sim. O Shield filtra o DNS para todos os dispositivos num SSID de convidados sem necessidade de cliente. Cobre os telemóveis e portáteis que os controlos do Gateway dependentes do WARP não conseguem alcançar. Define uma política por SSID, VLAN e local num único painel de controlo. Empresas como a Whitbread e a AGS Airports utilizam o Shield em redes de locais físicos atualmente. Se usa políticas de localização do Gateway para convidados agora, o Shield substitui-as com granularidade por rede. Adiciona também um bloqueio de anúncios que reduz os dados até 44%.
O Shield funciona com os pontos de acesso e firewalls que já possuo?
Sim. O Shield é independente de hardware e não necessita de novos equipamentos. Funciona em redes baseadas em Cisco Meraki, HPE Aruba, Ruckus, Juniper Mist, Ubiquiti UniFi, Cambium, Extreme e Fortinet. Aponta o servidor DNS atribuído pela sua rede para o Shield, por SSID ou VLAN. O Shield funciona de forma independente em qualquer WiFi ou em conjunto com o Purple Access. A Purple está presente em mais de 80 000 locais em 90 países.
Como é o preço do Shield em comparação com o Cloudflare Gateway?
O preço do Gateway é calculado por utilizador nos planos Zero Trust da Cloudflare, o que se adequa a uma equipa contabilizada e gerida. O Shield é orçamentado com base nos seus locais, redes, utilizadores e plano, com um teste gratuito de 30 dias. Não existem preços públicos; a [página de preços do Shield](product:shield/pricing) detalha o teste e as duas formas de compra. Compare a estrutura, bem como o custo principal. Os controlos de identidade e HTTP do Gateway também envolvem esforço de implementação do WARP e de gestão de certificados.
Posso utilizar o Cloudflare Gateway e o Shield no mesmo local?
Sim. Funcionam em pontos diferentes. O Shield filtra o DNS de todos os dispositivos nas redes do local. Um portátil que execute o cliente WARP envia o seu DNS e tráfego através de proxy diretamente para o Gateway, seguindo a política do Gateway. Mantenha o Shield em todas as redes de convidados, funcionários e multi-inquilinos. Desta forma, os dispositivos não geridos nunca ficam sem filtragem, enquanto os portáteis com WARP mantêm a respetiva política de dispositivo.
Qual é o esforço necessário para mudar do Cloudflare Gateway para o Shield?
O esforço reside no mapeamento das políticas, sem qualquer alteração de hardware. Copia as categorias do Gateway, as listas de bloqueio personalizadas e as listas de permissões. Em seguida, mapeia cada localização DNS para os locais, SSIDs e VLANs do Shield. Depois, altera o servidor DNS fornecido pelo seu DHCP. Faça um piloto de um SSID num único local primeiro e compare os resultados antes da transição. Os dispositivos que executam o WARP permanecem no Gateway até retirar o cliente.
O Shield ajuda no cumprimento do GDPR e PCI-DSS em redes de locais?
Sim, como um controlo entre vários. O Shield aplica políticas separadas por VLAN, pelo que uma VLAN de pagamentos no âmbito do PCI-DSS pode executar uma lista mais restrita do que a rede WiFi de convidados. Bloqueia domínios de phishing e malware antes de qualquer ligação ser aberta. A Purple possui certificação ISO 27001 e Cyber Essentials, além de estar em conformidade com o GDPR. Continua a precisar de segmentação, IEEE 802.1X nas redes de funcionários e WPA3 onde os dispositivos o suportem.
Os visitantes vão notar o Shield na rede WiFi de convidados?
Na maioria dos casos, não. Nada é instalado no dispositivo e nada muda no início de sessão. Um domínio bloqueado não é carregado e os sites permitidos funcionam normalmente. Com o bloqueio de anúncios ativo, as páginas consomem menos dados. A Purple regista até 44% menos dados e até 62% menos consultas de DNS. Numa rede de convidados movimentada, essa folga beneficia todos os visitantes que partilham a ligação.
O resolver familiar público da Cloudflare faz o mesmo trabalho que o Shield?
Não. O resolver 1.1.1.1 para Famílias da Cloudflare aplica um bloqueio fixo de malware e conteúdo adulto a quem apontar para ele. Não tem políticas por local nem regras por SSID ou VLAN. Também não tem listas de permissões personalizadas nem relatórios para a sua infraestrutura. Um local necessita de regras diferentes para redes de convidados, funcionários e inquilinos. Também precisa de evidências do que foi bloqueado, algo que o painel do Shield fornece.