
什么是 DNS 过滤以及它是如何工作的?
什么是 DNS 过滤?了解它如何在建立连接前阻止有害域名、提升公共 WiFi 安全性并保护非托管设备。
Published 2026年10月20日
DNS filtering 在设备连接前检查每个域名请求,然后根据内容、威胁或网络策略予以允许、阻止或重定向。
您可能正在连接着咖啡馆 WiFi 的手机上阅读这篇文章。在隔壁桌,一台笔记本电脑正在加载工作仪表盘,一个孩子正在平板电脑上观看视频,某个人的智能手表正在后台同步。咖啡馆运营者无法管理其中任何一台设备。然而,每台设备在连接到任何地方之前都必须回答同一个问题:这个域名位于何处?每一次查找都会通过网络的解析器,而这个共享的检查点正是可以设立关卡的地方。DNS filtering 在每次查找的路径中放置该关卡,在网络上的任何设备开始连接之前检查目的地,无需安装任何软件,也无需在访客端更改任何设置。
目录
- 为什么 DNS 过滤对共享网络至关重要
- DNS 过滤的工作原理
- DNS 过滤与其他安全控制措施的区别
- 优势与可衡量的网络成果
- 访客与公共 WiFi 应用场景
- 绕过风险与误报
- 如何评估适合您网络的 DNS 过滤方案
为什么 DNS 过滤对共享网络至关重要
在酒店里,访客会携带自己的手机、笔记本电脑、平板电脑,有时还会携带流媒体设备。一个人需要访问工作工具,另一个人正在使用家庭平板电脑浏览网页,而某个访客的手机可能已感染恶意软件,试图联系危险域名。网络团队不能假设自己可以在每台设备上安装软件或更改设置。这就是共享网络面临的挑战,也是 BYOD 安全 成为运维关注焦点的地方。
DNS 过滤在域名查询路径中放置了一个网络级关口。它可以向使用网络 DNS 解析器的设备应用策略,而不是仅检查单个浏览器或一台受管理的笔记本电脑。过滤器会在设备开始连接到请求的目的地之前对其进行评估,从而允许网络运营商集中拦截特定类别或已知威胁。
该模式可以帮助酒店、学校、医院、机场、图书馆、办公室和其他公共场所管理共享访问。学校可以为教职工和学生设置不同的规则。酒店可以提供访客网络,同时在独立的策略下保护员工系统。在每种情况下,运营商都可以在网络级别应用规则,而无需将 DNS 过滤转变为设备管理工具。
思维模型: 过滤器在网络入口处检查目标名称。它不会自动监控访客到达允许访问的网站后所做的所有操作。
这种区别非常重要。DNS 过滤可以在未管理设备上支持安全防护、威胁防御和报告,但它无法保证设备上的每一个页面或每一个应用都是安全的。它是一个网络策略层,而不是端点安全或其它控制措施的完整替代品。
DNS 过滤的工作原理
您的设备需要一个地址来访问互联网服务,但人们通常输入形如 example.com 的名称,而不是数字网络地址。域名系统(即 DNS)将人类可读的名称转换为寻找目的地所需的信息。当应用程序或浏览器请求解析器查询名称时,该转换过程即告开始。
递归解析器代表设备处理请求。在启用 DNS 过滤的情况下,解析器会在返回正常答案之前,根据策略、类别、信誉数据或已知有害域名的列表检查请求的主机名。要获取有用的 DNS 配置概述,区分解析器的决策与浏览器收到答案后所做的操作非常有帮助。
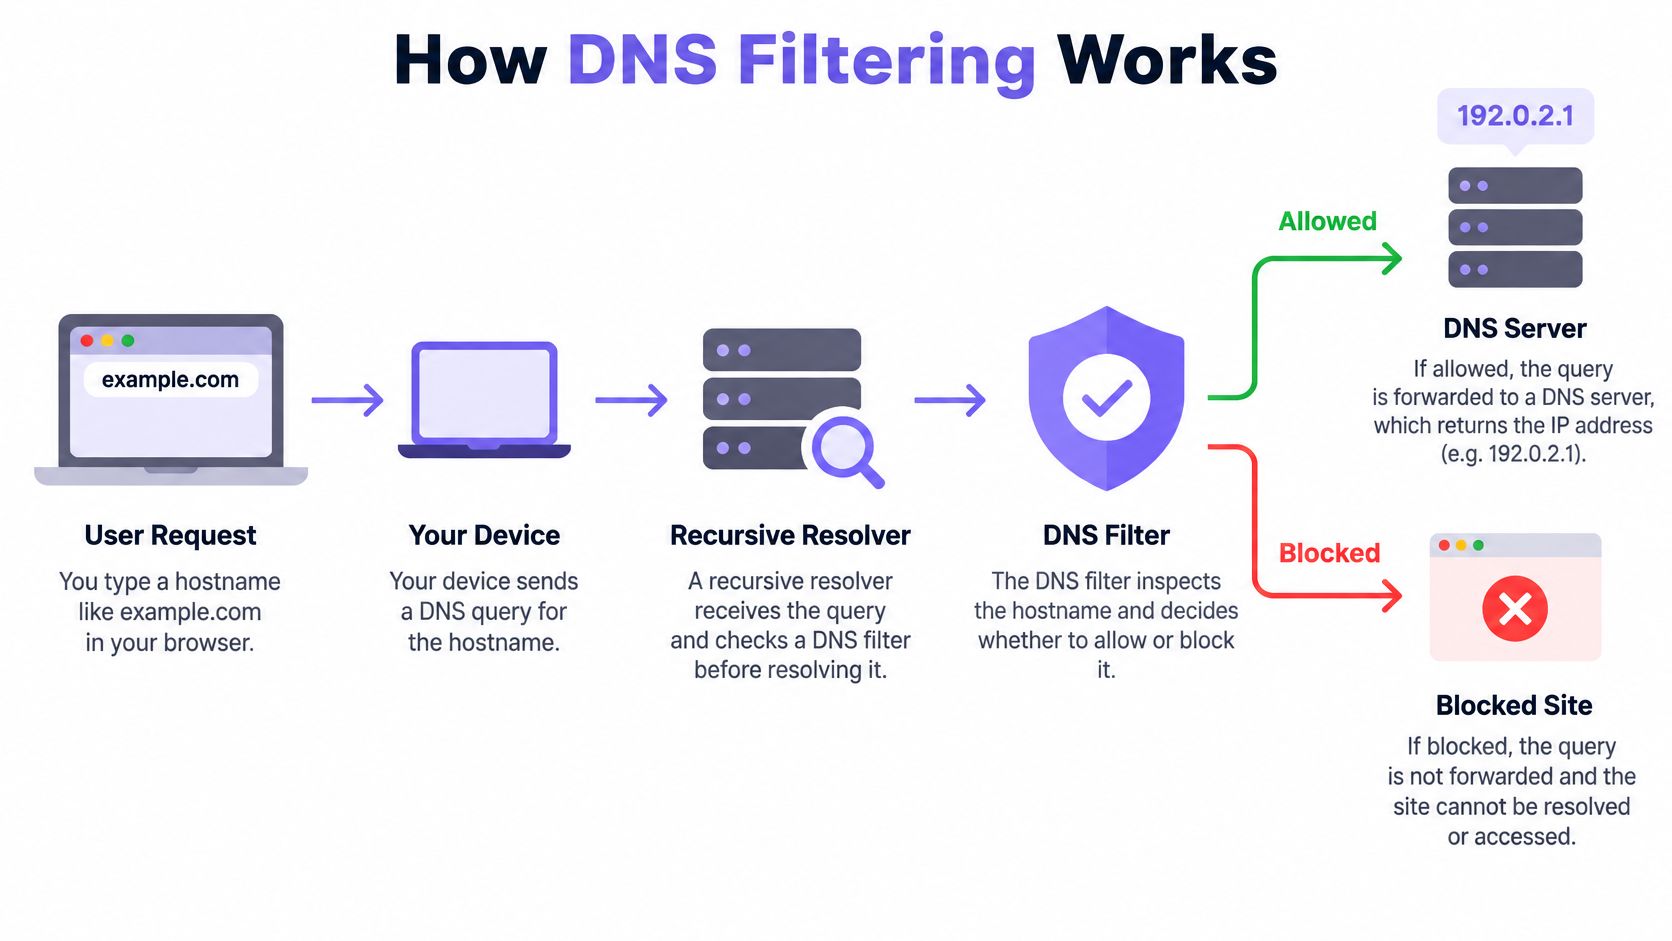
请求的传输路径
可以将 DNS 比作机场登机口。旅客向登机口工作人员提供目的地名称,工作人员在引导旅客继续前往之前检查该行程是否获批。在这个比喻中,设备就是旅客,主机名就是目的地,而解析器就是进行策略决策的登机口。
例如,当浏览器请求 example.com 时,设备会将 DNS 查询发送到其配置的解析器。随后过滤器可以:
- 允许请求并返回继续操作所需的信息。
- 通过拒绝解析来拦截请求。
- 将请求重定向到受控目的地,例如拦截页面。
- 返回不可路由的响应,使设备无法接收到可用的目的地地址。
如果解析器允许查询,设备就可以继续访问该网站。如果解析器阻止查询,浏览器通常就无法通过该名称到达请求的目标位置。这一决策发生在针对该主机名的应用流量开始之前,这就是为什么该控制措施可以覆盖使用托管解析器的不同设备。
过滤器能看到与无法看到的内容
DNS 过滤评估的是域名,而不是每个页面的完整内容。它可以拦截与网络钓鱼或恶意软件相关的域名,但不会自动检查允许访问的网站内的每个图像、消息或操作。因此,托管在合法域名上的有害页面可能需要其他安全控制措施。
DNSSEC 也与过滤不同。它有助于验证 DNS 信息的真实性并确认数据未被篡改;它并不能决定某个域名是否符合组织的合规内容策略。NIST 将过滤描述为名称解析过滤,并将基于云的安全递归 DNS、本地响应策略区 (RPZ) 或两者的组合确定为可能的实施方法(NIST 关于 DNS 安全的指南)。
DNS 过滤与其他安全控制措施的区别
DNS 过滤作用于主机名解析阶段。这一时机使其在共享网络上发挥着有益的作用,但这并不意味着它可以与端点软件、防火墙、安全搜索或 DNSSEC 相互替代。每种控制措施所看到的活动部分都是不同的。
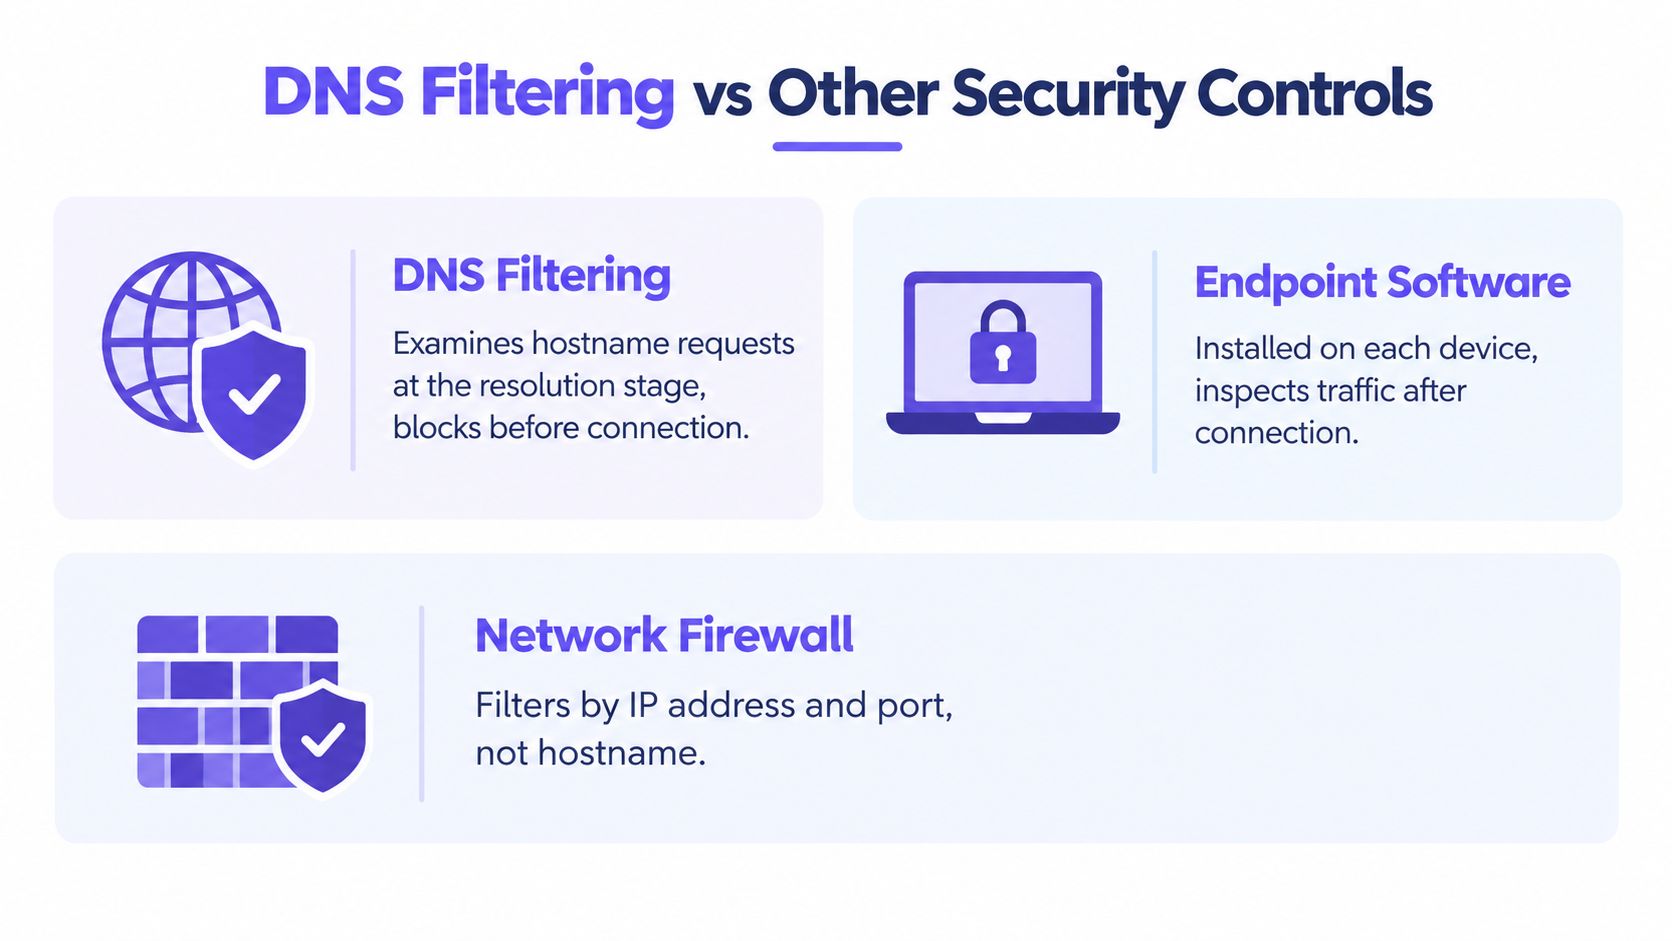
| 控制措施 | 作用位置 | 协助解决的问题 | 无法保证的事项 |
|---|---|---|---|
| DNS 过滤 | 主机名查询期间 | 在连接开始前阻断指定的访问目标 | 审查每个页面或应用活动 |
| 终端软件 | 已安装或已管理的设备上 | 设备层面的监控与防护 | 覆盖未管理的访客设备 |
| 网络防火墙 | 网络流量与连接上 | 执行网络规则并控制流量走向 | 在每种配置下应用相同的主机名级策略 |
| 安全搜索 (Safe Search) | 受支持的搜索服务内 | 限制部分搜索结果 | 过滤所有网站或应用 |
| DNSSEC | DNS 数据验证期间 | 验证 DNS 响应的真实性 | 应用组织的内容规则 |
不同的控制措施填补不同的防护漏洞
端点软件与 DNS 过滤相比,能够更密切地监控受管理的计算机。但酒店或机场无法要求访客在个人手机上安装代理。DNS 过滤可以集中应用于使用网络解析器的设备,无需在每台设备上安装软件即可帮助填补这一空白。
防火墙和 DNS 过滤解决的也是不同的问题。防火墙控制网络流量和连接,而 DNS 过滤器则评估设备请求解析的名称。它们可以互为补充,但 DNS 过滤并不能取代防火墙更广泛的网络作用。要了解网络流量控制如何协同工作的相关概述,请参阅此 secure web gateway 指南。
安全搜索(Safe Search)的范围则更加狭窄。它可以影响支持的搜索服务上的结果,但无法决定网络上的每个目的地是否被允许访问。DNSSEC 有助于验证 DNS 数据的真实性,但它不会做出拦截某个域名的管理决策。
实用规则: 将 DNS 过滤作为针对目标地址的核心策略层,然后对域名检查无法察觉的风险使用端点、防火墙和应用程序控制。
优势与可衡量的网络成效
在共享网络上,最明显的优势在于部署位置:DNS 过滤就像一个关卡,在连接开始之前检查请求的名称。如果公共 WiFi 上的手机请求与钓鱼、恶意软件或命令与控制活动关联的域名,只要该设备使用托管解析器,解析器就可以在加载任何页面之前拒绝查找。相同的机制还可以将类别规则应用于成人内容或赌博等目标,从而为运营商提供一个针对众多非托管设备的统一检查点。
这种核心位置也改变了日常的管理控制。网络团队可以按组或网络分配策略,查看被拦截的查询,并向访客显示清晰的拦截信息,而不是静默失败。如果广告或跟踪域名被拦截,某些页面可能会减少请求次数并传输更少的资源,不过具体效果取决于人们访问的网站。
报告证据的含义
先前提到的大学评估描述了受访者如何评价基于 RPZ 的系统,但主观感知并不等同于实测的拦截率。应将其视为用户确实察觉到了差异的证据,而非每个有害域名都被捕获的证明。
一项单独的云 DNS 陷坑研究报告指出,在广告域名被拦截后,总请求数减少了 53%,传输资源减少了 48%,加载速度加快了 57%(参考 RFC 8198 和 DNS 陷坑研究 reference)。这些数据描述了该特定工作负载的情况。拥有大量视频页面的会议场所与安静的办公室相比,可能会呈现出不同的模式。
对于大型活动场地,可以通过小规模演练来验证拦截效果。在开放前,先从访客网络测试已知正常的服务,然后故意请求一个用于测试的被封堵域名,确认是否显示拦截页面。部署完成后,对比解析器延迟、可用性、缓存命中率、重复拦截请求、误报报告以及诸如硬编码 DNS 或使用 VPN 等绕过行为的迹象。
访客和公共 WiFi 使用场景
酒店的网络并非全为同类人群服务。访客需要可用的互联网连接,员工可能需要不同的工作访问权限,而付费套餐可能有其专属策略。当网络设计将这些群体隔离开时,DNS 过滤器可以对他们应用不同的规则,而不是假设一种策略适合所有人。
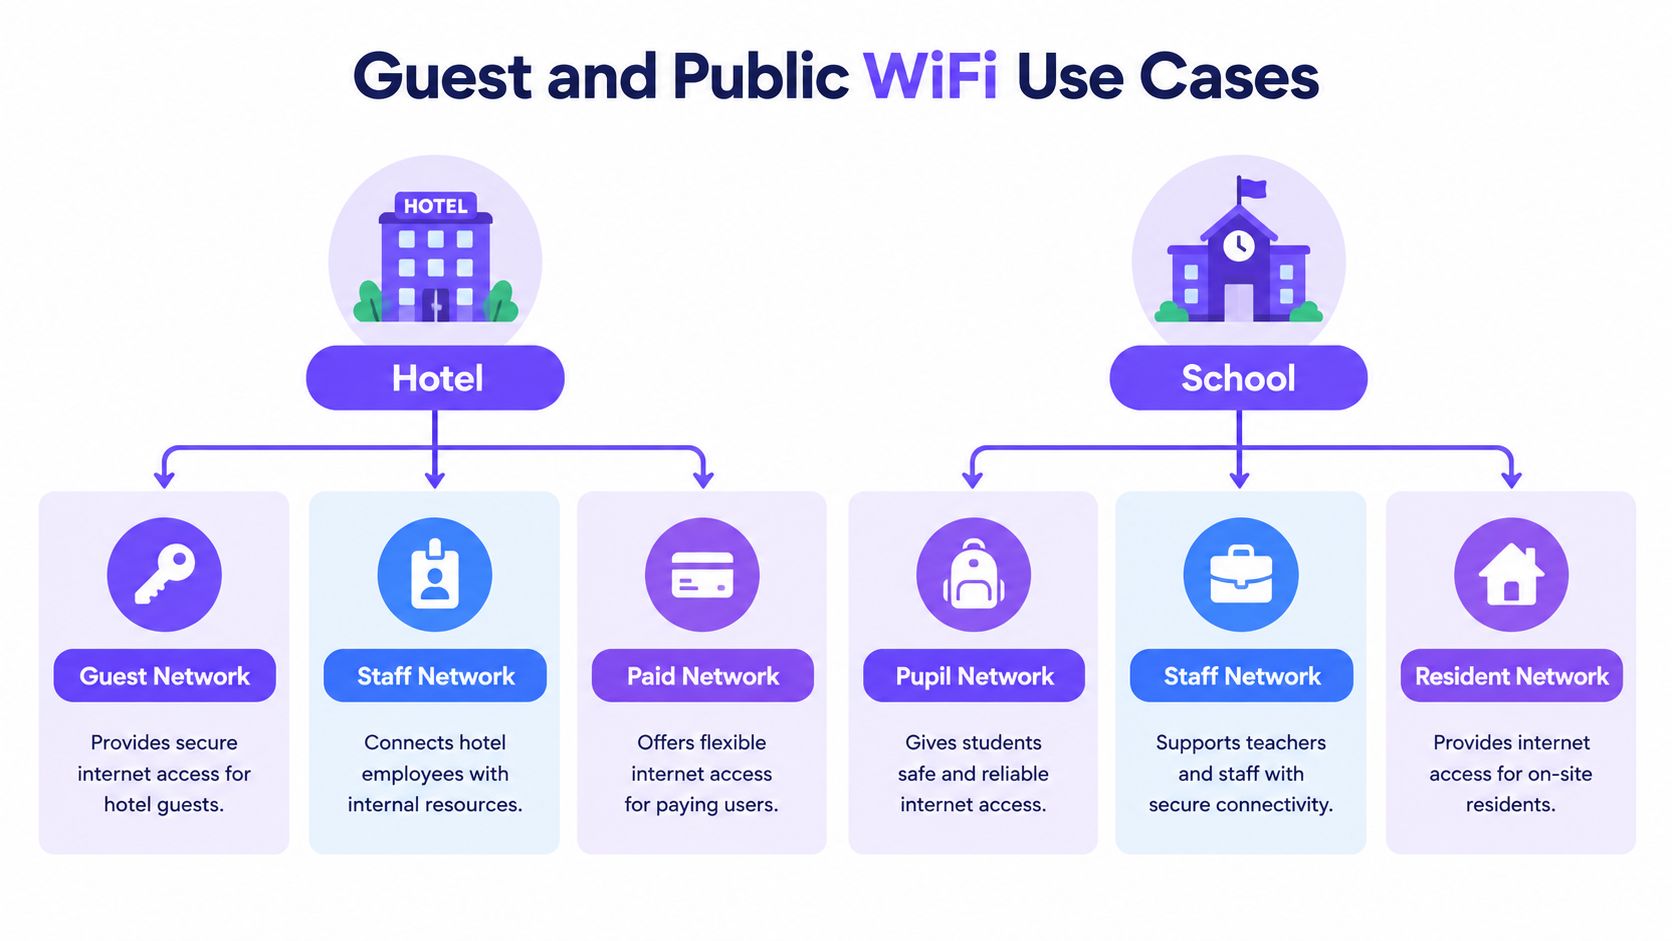
学校和学生宿舍面临着类似的挑战。学生、教职工和住宿人员可能使用同一个建筑内的网络,但需要不同的策略。在医疗保健领域,运营商可以将网络级过滤作为一个防护层,同时需认识到域名检查并不能取代针对临床系统的安全控制,也无法检查在线服务的每一个部分。
| 环境 | 策略需求 | DNS filtering 的作用 |
|---|---|---|
| 酒店 | 区分访客、员工和付费网络 | 按网络应用不同的类别和威胁规则 |
| 学校或住宅 | 为学生、教职工和居民设置适当的规则 | 支持跨个人设备的保障和策略可视化 |
| 医院 | 为访客和公共 WiFi 增加安全层 | 阻止选定的目的地,同时保持临床安全控制措施到位 |
| 机场或图书馆 | 跨共享设备管理公共访问 | 应用一致的网络策略并审查报告 |
| 多分支机构组织 | 保持跨场馆策略的可管理性 | 集中规则并比较网络组之间的活动 |
让策略契合场所需求
运营商可以针对网络标识(例如 SSID 或 VLAN)制定规则,并按场馆或时间表进行调整。他们可以选择类别控制、威胁拦截、安全搜索强制执行、允许列表或拦截列表、报告以及自定义品牌的拦截页面。这些功能有助于工作人员解释限制原因并审查规则是否有效,但它们不会揭示用户的完整意图或允许服务内的每一项操作。
Purple Shield 是专为访客和公共 WiFi 设计的保护性 DNS 服务的一个示例。它提供类别控制、Safe Search、威胁防御、DNS 层广告和追踪器拦截、报告以及可按 SSID、VLAN、场所或时间表设置的策略。其云交付模型旨在无需安装客户端代理即可运行,但运营商仍需要针对 DNS 过滤无法检查的绕过行为和威胁制定更广泛的安全策略。
绕过风险与误报
在共享网络中,关卡模式有一个弱点:它只能检查到达解析器的目标请求。酒店笔记本电脑、学生手机和访客平板电脑都是未管理的设备,因此某个设备可能会使用场地的 DNS,而另一个设备则将查询发送到公共解析器,或者某个应用遵循自己的路径。规则依然存在,但流量却从未到达检查点。
VPN 或代理可以将整个会话转移出本地解析器。加密 DNS 的作用范围更窄:DoH 和 DoT 保护查询过程本身,而 HTTPS 则保护浏览器与网站之间的 Web 流量。这一区别非常重要,因为正常的 HTTPS 浏览并不能证明 DNS 查询使用了加密 DNS。NLnet Labs 警告称,DoH 可能会绕过本地 DNS 安全策略,并且在混合环境中难以检测(NLnet Labs 关于 DoH 的演讲)。
覆盖范围和准确性需要定期审查
这些证据应被视为关于覆盖范围的警示,而非普适的记分卡。一项 2026 年教育网络研究报告称,在正常测试条件下准确率为 98.53%,但在引入 VPN 或 DoH 绕过手段时降至 50%,在该绕过案例中精确率、召回率和 F1 分数报告为 0%,而单独的样本显示的拦截率为 85% 和 96%,误报率为 12% 和 8%(教育网络 DNS 过滤研究)。
这些数字指出了给用户带来不同感受的两类失败情况。漏报会让禁用的目标域名通过。误报则会拦截无害的目标,从而产生技术支持工单、绕过措施以及放宽策略的压力。
只有在策略获得信任时,拦截才具备价值。 为用户提供明确的解释,开辟申请复核的渠道,并保存例外情况和策略决定的记录。
清晰的分类、明确的拦截页面、临时例外、审计记录以及复核路径有助于团队在不放弃关口的情况下纠正错误。当拦截影响到学习、医疗、新闻或商务工作时,拦截越多并不自动意味着越好;应将拦截数与投诉量放在一起衡量。
如何评估适合您网络的 DNS 过滤
首先列出需要不同规则的网络和群体。酒店、学校或公共场所可能需要针对访客、员工、学生、居民或付费接入制定独立的策略。确定某项服务是否必须与现有防火墙协同工作,且无需硬件设备或端点代理。
然后再询问策略将如何执行。类别、安全搜索、威胁、广告、时间表、报告和自定义品牌的拦截页面需要哪些控制措施?网络将如何处理外部解析器、VPN 和加密 DNS?询问如果解析器或数据中心不可用时服务会如何响应,以及所选的故障应对行为是否符合场馆的安全性和可用性需求。
审查供应商可以提供的证据,包括被拦截的请求、误报审查、解析器可用性以及策略覆盖范围。如果提案中包含威胁情报,请通过 DNS 威胁情报源 指南了解其列表的来源和维护方式。正确的选择应当符合运营需求,而不是依赖于单一控制措施就能解决所有网络安全问题的笼统断言。
Purple Shield 为访客和公共 WiFi 提供保护性 DNS 和内容过滤,具备针对具体网络的策略、威胁拦截、报表功能,且无需客户端代理。请访问 Purple Shield,了解其 DNS 层控制措施如何与您现有的网络安全配合使用。