
Google SafeSearch:運作方式與保護範圍邊界
Google SafeSearch 解析:篩選、模糊和關閉模式會隱藏哪些內容、為何保護範圍僅限 Google 搜尋,以及如何在公共 WiFi 上強制啟用。
Published 2026年11月9日
如果啟用了 Google SafeSearch,網路就安全了嗎?大多數營運人員將該勾選視為證明。其實不然。Google SafeSearch 僅會變更 Google 搜尋所顯示的內容。其他所有內容 - 其他搜尋引擎、輸入的網址、應用程式 - 仍需要各自的控制項,而且您應該能夠展示是哪一個層級發揮了作用。
目錄
- Google SafeSearch 篩選結果的方式
- SafeSearch 的防護邊界與未涵蓋範圍
- 誰可以在何處鎖定 SafeSearch
- 彌補漏洞的網路控制措施
- 為什麼 SafeSearch 看起來失效以及如何測試
- 場地與校園的實際應用情境
- 選擇您的分層網路策略
Google SafeSearch 如何過濾搜尋結果
當有人在 Google 上進行搜尋時會產生哪些改變?
您可以將搜尋結果頁面想像成商店櫥窗。Google SafeSearch 決定哪些商品留在櫥窗裡、哪些使用磨砂玻璃遮擋,以及哪些留在架子上。它並不會把商店外面的街道鎖起來。
Google 的安全搜尋說明 說明了三種模式。篩選會封鎖偵測到的露骨圖片、文字和連結。模糊處理會將露骨圖片模糊化,但在符合查詢時仍可能顯示露骨文字和連結。關閉即使結果包含露骨內容,也會傳回相關結果。偵測會分析來自文字、圖片、影片和連結的訊號,類別包含裸露、性露骨內容、暴力和血腥畫面。Google 也表示沒有任何篩選器是 100% 精準的,且安全搜尋並非旨在隱藏具有重大教育、歷史、紀錄、科學或藝術價值的材料。在受管理的裝置、帳戶或網路上,可以鎖定設定,讓使用者無法變更。
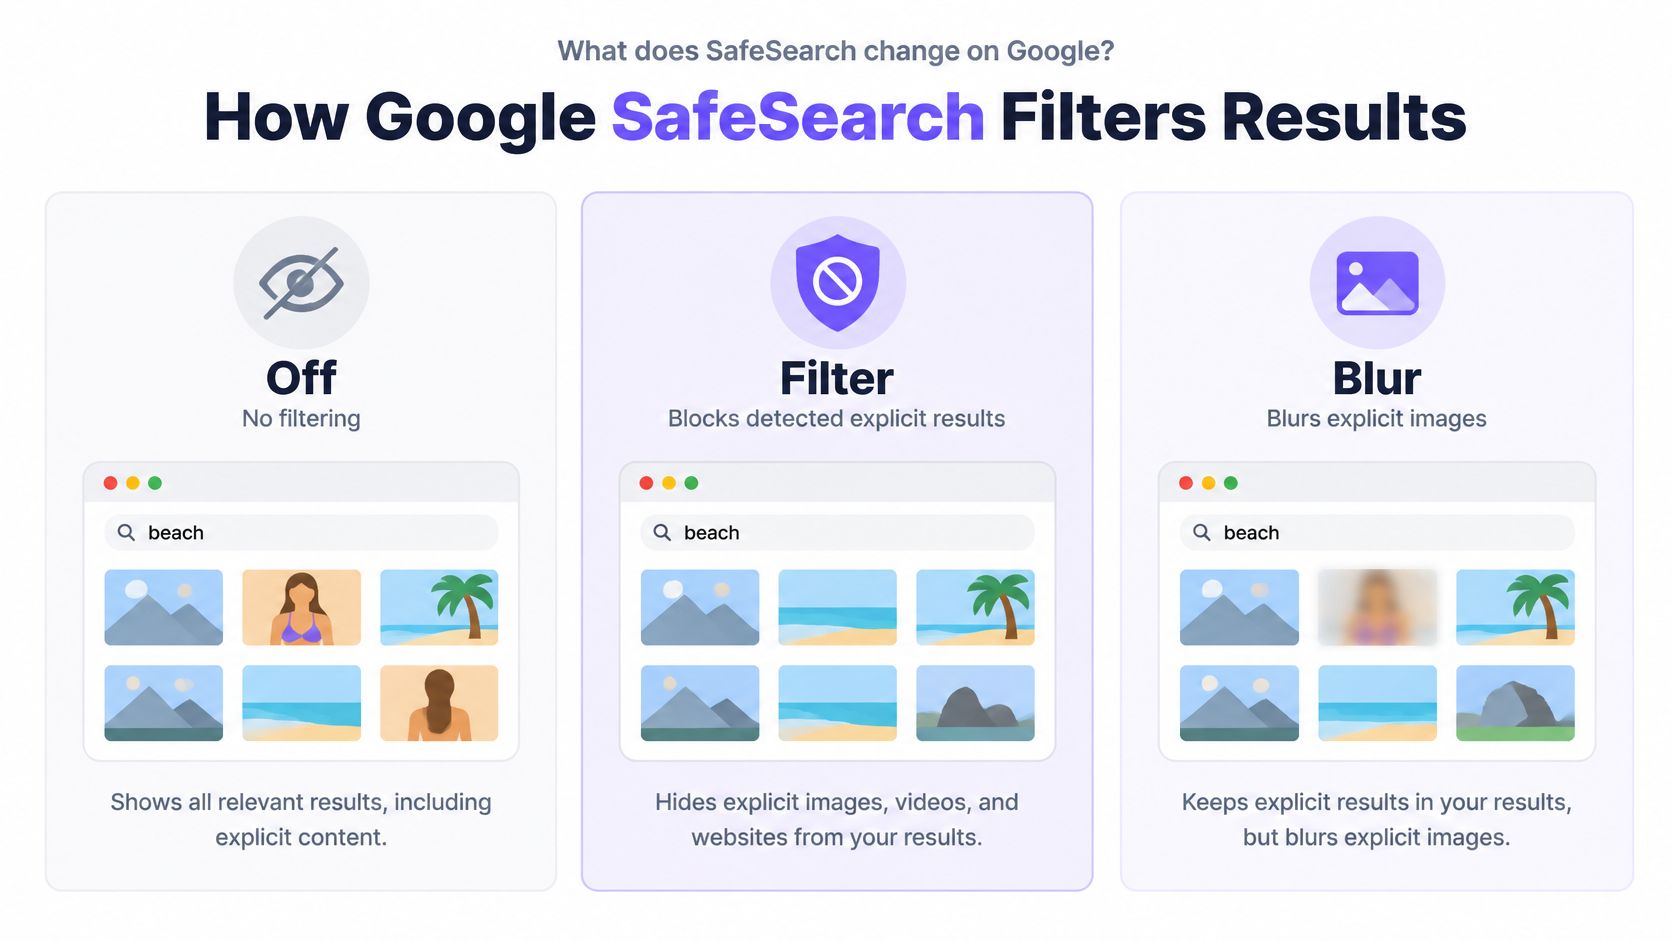
| 模式 | 露骨圖像 | 露骨文字與連結 | 最佳適用對象 |
|---|---|---|---|
| 篩選 | 已封鎖 | 已封鎖 | 共用、受管理及以兒童為中心的網路 |
| 模糊處理 | 已模糊處理 | 相關時仍可能顯示 | 希望顯示內容背景資訊的成年人 |
| 關閉 | 相關時顯示 | 相關時顯示 | 需要無限制搜尋結果的成人帳戶 |
進行疑難排解前請先確認模式
開啟搜尋設定,或已登入帳戶上的 SafeSearch 控制項,並記錄您所看到的內容。
- 檢視目前啟用的模式。在變更任何設定前,請先確認為「篩選」、「模糊處理」或「關閉」。
- 確認是否有鎖定圖示。若顯示鎖定圖示,代表該裝置、帳戶或網路不接受本機變更。
- 配合使用對象進行設定。「篩選」適合共用及兒童為主的用途。「模糊處理」適合仍需要文字內容的成年人。「關閉」適合需要完整搜尋結果的成人帳戶。
實用規則:若您無法明確指出模式名稱及其是否已被鎖定,就代表您尚未準備好認定過濾器已失效。
SafeSearch 的防護邊界與未受受限的內容
SafeSearch 僅負責審查單一圖書館內的館藏目錄。它並無法守護進入該建築物的每一扇門。
Google 的 SafeSearch 說明頁面明確界定了防護邊界。這是一項搜尋結果分類與顯示的控制功能,而非全方位的網路內容防火牆。篩選會封鎖偵測到的顯著情色與暴力等露骨內容結果。模糊處理會將露骨圖片模糊化,但露骨文字和連結仍可能出現。此功能僅適用於 Google 搜尋,因此直接輸入網址、使用其他搜尋引擎、應用程式或其他網路流量均不在其控制範圍內。
| 存取途徑 | 安全搜尋涵蓋範圍 | 所需控制措施 |
|---|---|---|
| Google 搜尋結果 | 是,視啟用的模式而定 | 安全搜尋設定或鎖定 |
| 其他搜尋引擎 | 否 | DNS 或類別篩選器 |
| 直接造訪網站 | 否 | DNS 或類別篩選器 |
| 應用程式與社交平台 | 否 | 類別 DNS 或應用程式層級控制 |
| Google 未分類的露骨內容 | 無法保證 | 記錄與升級流程 |
訪客網路仍可能留下的安全漏洞
訪客可以完全跳過 Google。Bing、書籤或社交應用程式絕不會向 SafeSearch 請求權限。自動化過濾也不是完全準確,因此 Google 未分類的頁面仍有可能順利載入。
這就是為什麼酒吧、飯店或圖書館不能將鎖定的搜尋設定視為完整防護。成人內容、賭博、惡意軟體和釣魚網站還需要額外的 DNS 或類別原則。營運人員應記錄被攔截的內容、測試原則,並為誤報與漏報保留陳情升級管道。當您在規劃這些遺留的路徑時,我們的 DNS 篩選在何處停止 指南是最佳的參考配件。
綠色的 SafeSearch 狀態是關於 Google 搜尋結果的證明。這並不代表網路本身是乾淨無害的。
誰可以鎖定 SafeSearch 以及鎖定位置
有多個方都可以設定 SafeSearch。該設定的擁有者將決定使用鍵盤的人是否能夠更改它。
Google 的管理指南 指出,管理員可以為整個網路強制實施篩選並將其鎖定,讓使用者無法關閉。篩選會封鎖偵測到的露骨內容結果。模糊處理主要會隱藏露骨圖片,但在符合作業查詢時,仍可能顯示露骨文字或連結。對於在 Google Family Link 中管理帳戶且未滿 13 歲(或其所在國家/地區規定的最低年齡)的已登入使用者,安全搜尋預設為開啟。家長亦可選擇完全關閉搜尋功能。當模式設為「模糊處理」或「關閉」時,排序與查詢系統仍會努力減少不必要的暴露。這項控制措施依然僅涵蓋 Google 搜尋,因此需要覆蓋每個網域的學校或場所,仍需要在旁配置網路控制措施。
| 執行點 | 控制者 | 範圍 | 使用者能否覆寫? |
|---|---|---|---|
| Family Link 監督帳戶 | 家長或監護人 | 已登入的帳戶,13 歲以下預設開啟 | 僅能透過家長控制設定覆寫 |
| 學校或工作場所帳戶 | 管理員 | 受管理帳戶 | 否,當設定遭到鎖定時 |
| 受管理裝置原則 | 裝置管理員 | 已註冊的裝置 | 通常不行 |
| 場地路由器或公共 WiFi | 場地 IT 團隊 | 該網路上的每一台裝置 | 否,連線至該網路期間 |
| ISP 控制項 | 網際網路服務提供者 | 透過該提供者建立的連線 | 僅限提供者發布退出機制時 |
| 作業系統控制項 | 裝置擁有者或管理員 | 裝置本身 | 僅限擁有者允許時 |
| 安全性軟體 | 已安裝應用程式的擁有者 | 單一裝置 | 是,若使用者擁有管理員權限 |
帳號鎖定與網路鎖定並不相同
Google 帳戶上的鎖定會隨該登入身分移動。場域 WiFi 上的鎖定則會保留在該連線中,並在裝置離開時自動解除。
請先從已登入的兒童或員工帳戶開始測試,接著是已註冊的筆記型電腦、訪客 SSID,最後是 ISP 以及該單一裝置上的任何安全性應用程式。下一個測試將會顯示是哪一位擁有者持有該鎖定。
補強漏洞的網路控制措施
搜尋過濾處理 Google 搜尋結果,類別 DNS 處理直接造訪,威脅封鎖處理惡意軟體與釣魚網站,而記錄留存則能證明發生的事情。
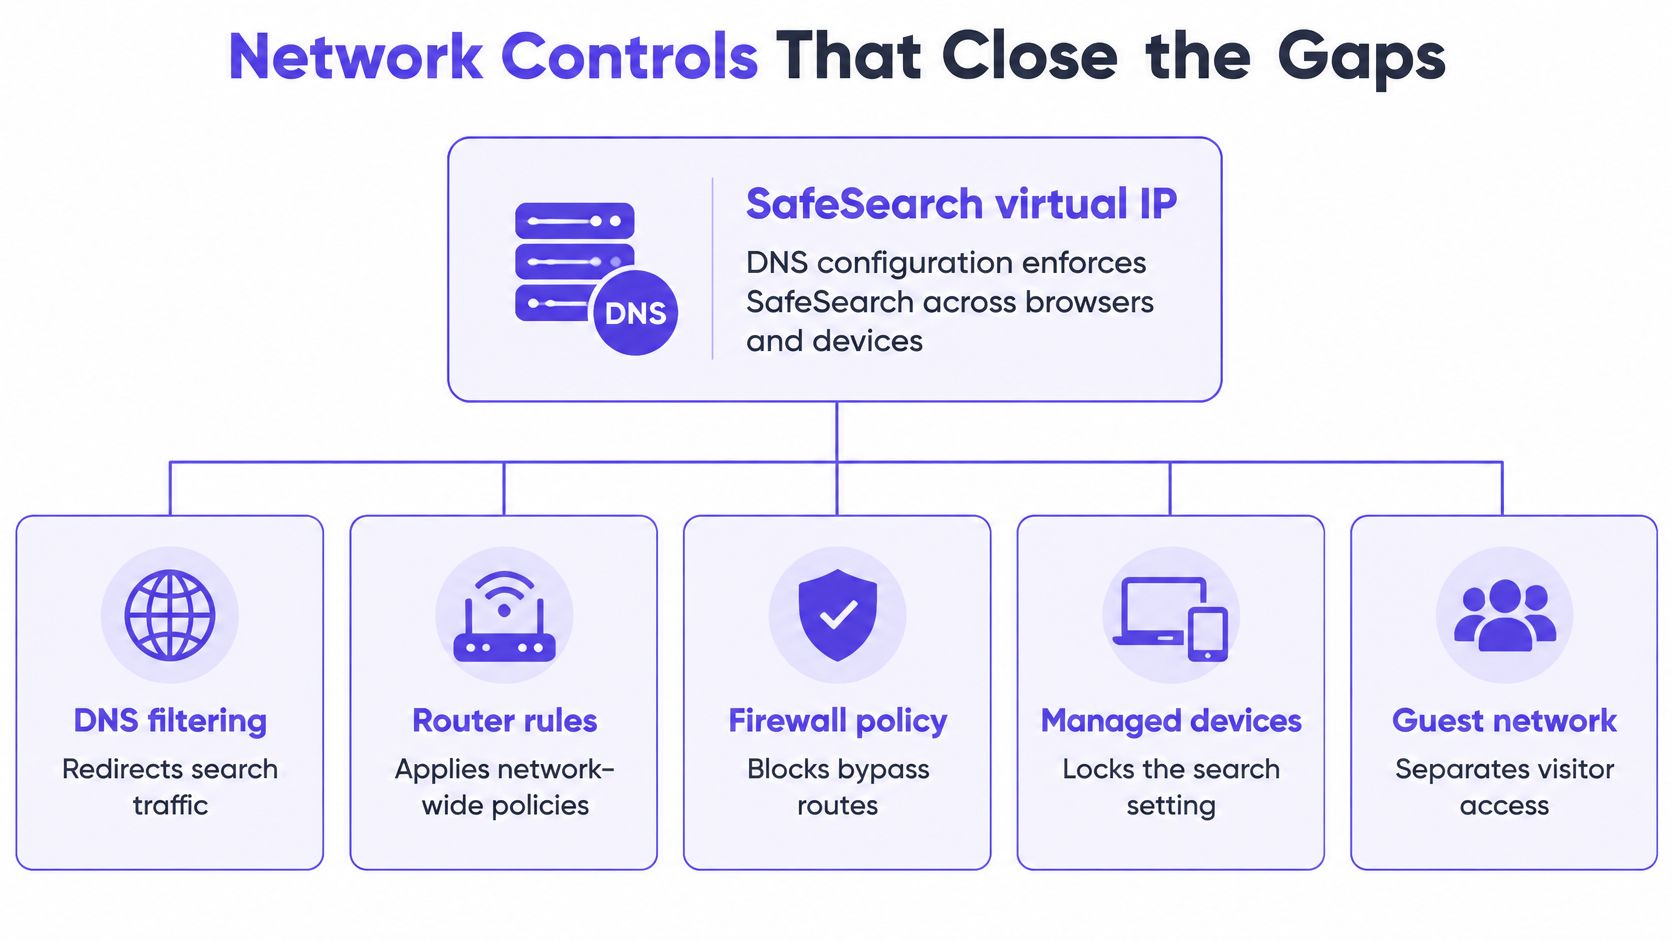
Google 支援透過 DNS 連線的 SafeSearch 虛擬 IP,因此相同的過濾 Google 結果可套用於各種瀏覽器與裝置,同時保持 HTTPS 正常運作。不過這仍僅限於 Google 搜尋。建議將其與可依據 SSID、VLAN 或特定時段套用的類別過濾搭配使用。
| 控制項 | 涵蓋範圍 | 套用位置 | 主要限制 |
|---|---|---|---|
| 搭配 DNS 的 SafeSearch 虛擬 IP | Google 搜尋結果 | 全網路、所有瀏覽器 | 僅限 Google 搜尋 |
| DNS 類別篩選 | 成人內容、賭博與其他類別 | 依 SSID、VLAN 或時程規劃設定 | 精準度完全取決於類別清單 |
| 威脅與釣魚 DNS 阻擋 | 惡意軟體、網路釣魚及命令與控制網域 | 全網路 | 僅限已知威脅 |
| 瀏覽器安全瀏覽設定 | 單一瀏覽器中的網頁 | 個別裝置 | 切換瀏覽器即可繞過 |
| 防火牆規則 | 連接埠與 IP 位址 | 網路邊緣 | 對網域層級內容的防護較弱 |
| 裝置或應用程式控制項 | 特定應用程式與帳戶 | 單一裝置或帳戶 | 非全網路適用 |
選擇符合路徑的控制措施
先搭配人們最常使用的路徑,隨著原則成熟再逐步補齊其餘部分。
- 多為 Google 查詢。請先部署 SafeSearch DNS 路徑,然後再對使用者輸入的網站進行類別篩選。
- 多為應用程式和書籤。相較於另一個搜尋切換開關,類別 DNS 和應用程式控制項更為重要。
- 共用的訪客 WiFi。在查詢時即時進行威脅阻擋,可在連線階段開始之前止步許多回呼連線。防火牆仍無法像 DNS 那樣讀取網域。
- 一台受管理的筆記型電腦。裝置原則會鎖定該帳戶,但對於使用訪客 WiFi 的手機完全不起作用。
Purple Shield 的篩選符合 Friendly WiFi 與 Internet Watch Foundation 標準,這是許多家庭場所被要求展示的標準。同一個區域網路 (LAN) 上受受駭的設備則是另一個問題。Nutmeg Technologies 關於如何 保護您的公司免受 Garmin 式駭客攻擊 的說明是一個很有用的提醒:搜尋設定無法遏制遭到污染的更新。
為何 SafeSearch 看似失效以及如何進行測試
當安全搜尋鎖定正完全依照擁有者設定運作時,人們常會誤認為它故障了。Google 的鎖定問題排解 列出了多個獨立的執行點:Family Link 和年齡規則、學校或工作場所管理員、受管理裝置、公共 WiFi、路由器、ISP、作業系統以及安全防護軟體。受管理帳戶上的鎖定會跨網路保持有效。來自 WiFi 或 ISP 的鎖定則會在切換至行動數據時消失。當原則被刻意繼承時,場所、學校、醫院、圖書館和飯店常會收到「故障」的反映。
執行一次受控測試
使用同一支手機和同一個瀏覽器。一次只變更一個變數。
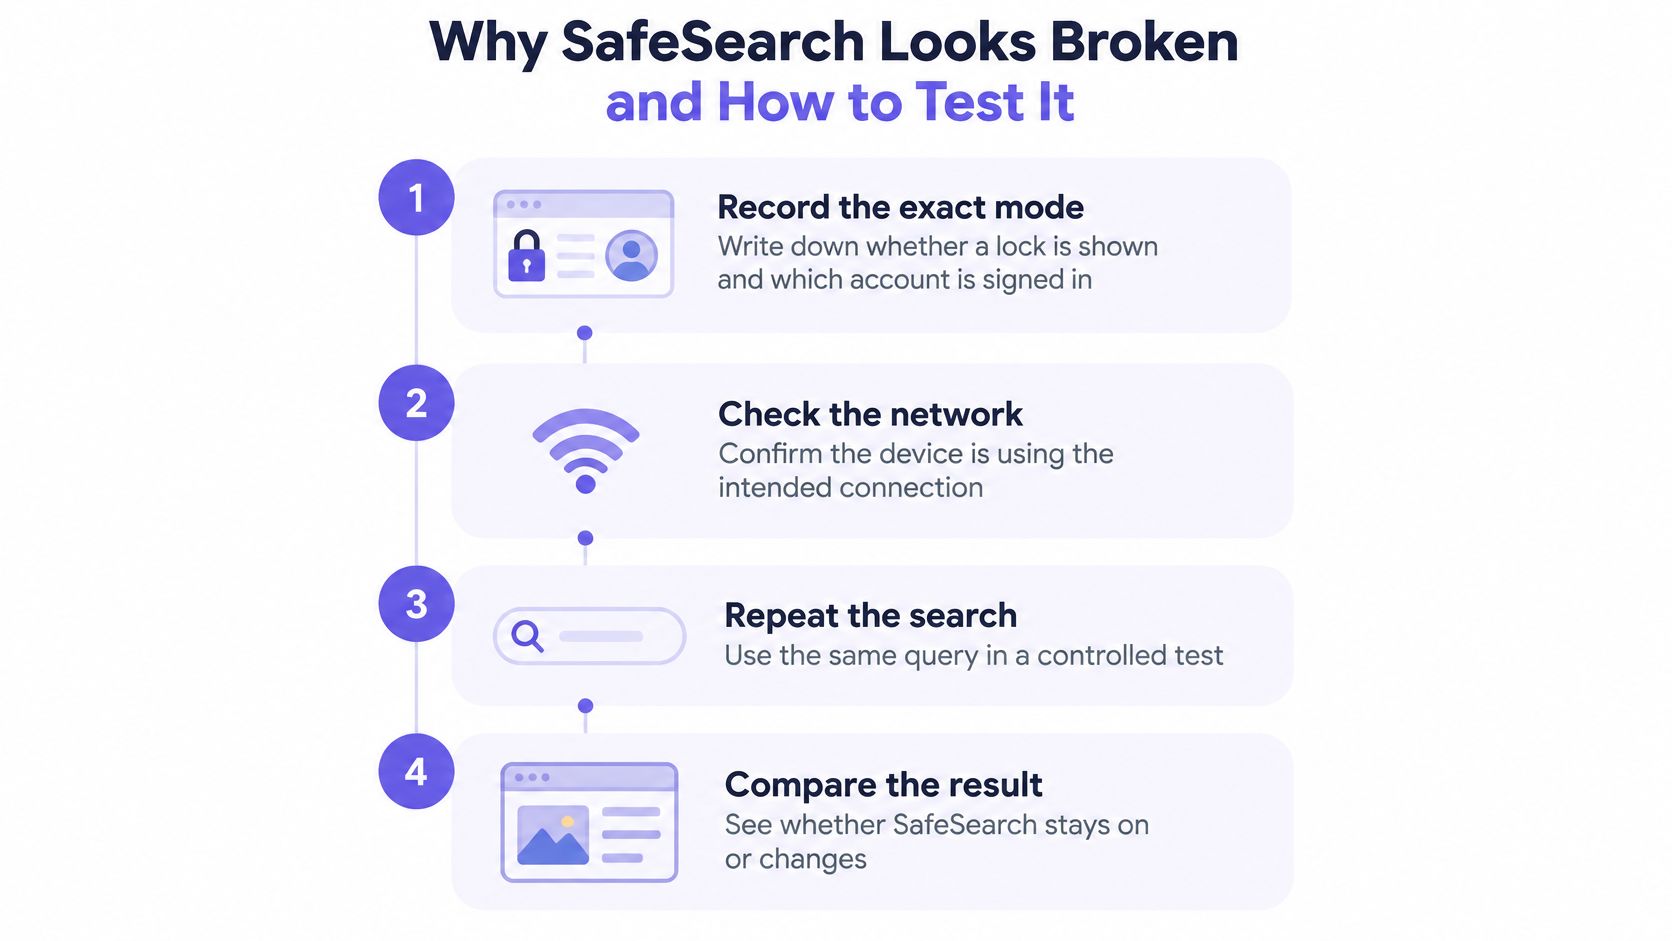
- 記錄模式。寫下為「篩選」、「模糊」或「關閉」,是否顯示鎖頭圖示,以及登入的帳號。
- 使用行動數據重複測試。先在受管理的 WiFi 上執行相同的 Google 搜尋,然後改用行動數據執行。
- 切換身分。在登入個人帳號的狀態下重複測試,然後在登出狀態下測試。
- 分析差異。若模式僅在 WiFi 上改變,則策略源自網路。若該策略隨著帳號延伸至行動數據,則策略源自身分。
- 檢查該 WiFi 上的 DNS。確認 Google 查詢是透過您的 SafeSearch 設定進行解析。如果瀏覽器使用自己的加密解析器,請在歸咎於路由器之前,先閱讀 DNS over HTTPS 如何改變篩選機制。
- 指出擁有者。將鎖定狀態比對至 Family Link、學校或工作場所管理員、受管理裝置、場地網路或 ISP。
- 記錄下來。記下結果、擁有者和時間。將誤報情況傳送給該擁有者。請勿為了處理單一客訴而繞過安全防護。
在任何網路下都持續生效的鎖定,屬於帳戶或裝置原則。若切換至行動數據即消失的鎖定,則來自 WiFi 或 ISP。Google 的虛擬 IP 路徑,能讓您在不中斷 HTTPS 的情況下,跨瀏覽器保留該網路規則。
場域與校園實務情境
相同的 SafeSearch 模式意味著在每棟建築物中負有不同的責任。
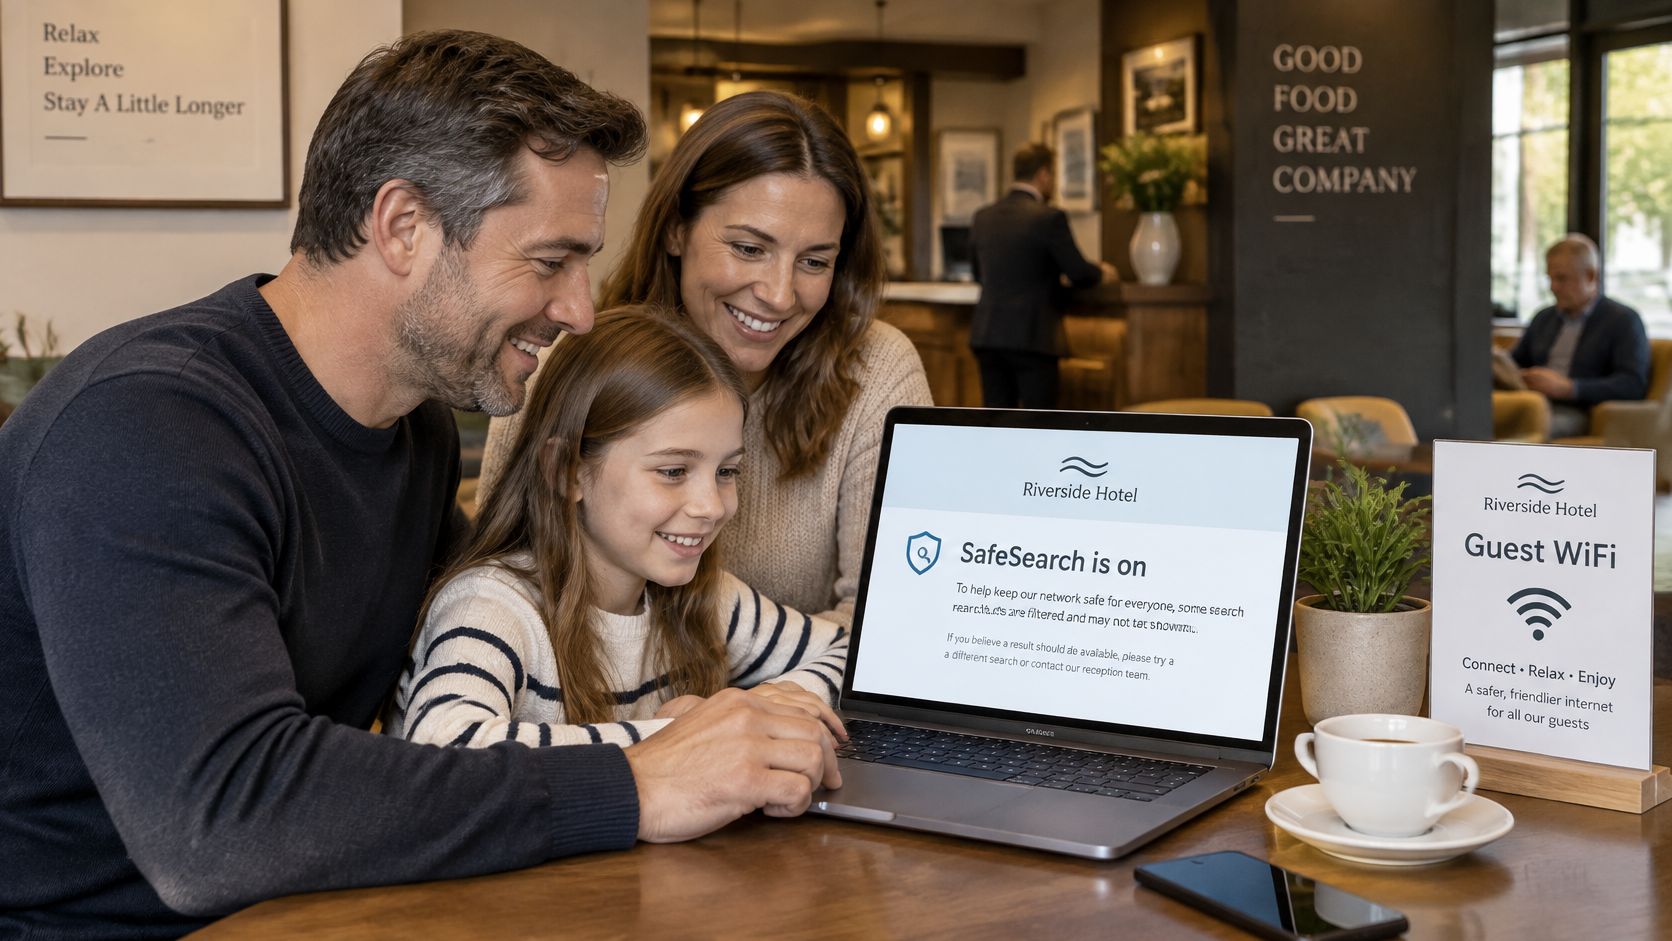
酒吧、飯店與親子場所
風險在於訪客(包括兒童)可能會在共用休息室中看到限制級搜尋結果。Google 上的 SafeSearch 能阻斷該搜尋路徑。類別篩選必須與其並行,且具備品牌的封鎖頁面應說明頁面被拒絕的原因,而非顯示空白錯誤。
中小學與大專院校
主要的風險在於學生帳戶使用共用網路,以及教職員工在授課時需要更廣泛的搜尋結果。您可以在受管理的學生帳戶與裝置上鎖定 SafeSearch,並在學生 SSID 上針對成人與賭博內容新增類別 DNS 過濾。同時為教職員保留獨立的策略。校園網路過濾 專頁將更詳細地說明此分層架構。
醫院、圖書館、機場與地方議會
在醫院或圖書館的公用電腦上,晚上和週末是無人監管使用率攀升的時候。更嚴格的時間限制,加上已封鎖內容的報告,能向稽核人員提供比設定截圖更有價值的證明。
機場和政府機構場所應透過 SSID 進行分流。員工 WiFi 可以執行比公共訪客網路更寬鬆的類別設定。SafeSearch 可以同時在兩者上保持開啟。真正應該要有所差異的是類別原則。
在撰寫原則之前,請將您的場域與最接近的案例進行比對。飯店大廳和學生宿舍雖然都可以顯示「過濾」,但兩者旁邊需要的搭配設定依然不同。
選擇您的分層網路策略
如果場所面向公眾開放,安全搜尋是必要的,但光靠它絕非萬全之策。
- 規劃存取路徑。 列出使用者開啟的搜尋引擎與網站。
- 設定並鎖定模式。 在每個允許鎖定的受管理帳戶與網路上進行鎖定。
- 新增網路層。 針對成人與賭博內容套用類別 DNS,並加上針對惡意軟體與網路釣魚的威脅阻擋。
- 分拆安全原則。 為訪客、學生和員工使用不同的 SSID 或時程規劃,包含在夜晚與週末實施更嚴格的管控。
- 保留紀錄憑證。 報表應記錄已阻擋的 URL、威脅與使用情況。
- 指定呈報管道。 必須有人負責審查誤報與漏報內容,且無需因此關閉安全原則。
對照該清單審查即時原則,然後在單一網路上執行 WiFi 與行動數據的對比測試。Shield 可以阻擋成人內容、賭博和其他類別,並在 Google、Bing 和 YouTube 上強制執行安全搜尋。在 St George's Healthcare NHS Trust,Shield 每週在訪客 WiFi 上阻擋約 241,000 個威脅。Purple Shield 已獲得認證並符合 ISO 27001、GDPR、CCPA 及 Cyber Essentials。
本週請指定訪客 WiFi 的原則負責人,並記錄該 SSID 目前的 SafeSearch 模式與類別設定。
Purple Shield 是專為訪客與公共 WiFi 所設計的防護型 DNS,能在無需於每台裝置安裝軟體的情況下,在 Google 上強制執行安全搜尋,並過濾成人、賭博與威脅類別。若您管理場館、校園、醫院或公共場所,該網路層級的防護才能將搜尋設定轉化為可佐證的防護作為。歡迎造訪 Purple Shield,瞭解其如何完美融入您的 SSID。