
專為住宿學生打造的順暢學生宿舍 WiFi
透過網路區隔、內容過濾、安全防護、報表分析、測試與日常營運的實用指南,建置可靠的學生宿舍 WiFi。
Published 2026年10月22日
一名住戶試圖在臥室參加線上研討會,而室友在客廳串流播放影片,另一名室友則連線至遊戲主機。WiFi 在接待區運作正常,但當訊號在臥室牆壁後方中斷,或者合法的學習網站遭到莫名封鎖時,這並無濟於事。對於住宿營運商而言,職責在於提供可靠的住宅服務、按比例實施安全防護規則,並在不將日常支援轉變為瀏覽監視的情況下展示網路的運作狀況。
目錄
- 為什麼住宅區 WiFi 需要獨立的標準
- 在變更前先評估住戶體驗
- 圍繞住宅區尖峰需求設計容量
- 按存取權限和風險對網路進行分割
- 在不失去住戶信任的前提下實施安全防禦策略
- 將報表轉化為可執行的營運作業
- 建立上線與故障排除流程
為什麼住宅 WiFi 需要自己的標準
學生宿舍並非擺了床鋪的教室。臥室、共用廚房、交誼廳、地下室與戶外區域各自面臨不同的訊號阻礙與使用模式。住戶會帶著筆記型電腦、手機、遊戲機、智慧電視及其他個人裝置在這些區域之間移動,與此同時,員工需要足夠的網路可視性來識別故障並回應疑慮。
歷史學生回饋凸顯了為何宿舍需要專屬的設計與服務標準。在 EDUCAUSE 2017 年的學生科技研究中,51% 的學生將宿舍與學生住宅的 WiFi 評為良好或優異,相較之下,圖書館為 76%、教室為 68%、一般室內公共空間則為 61%。同時,32% 的學生認為宿舍 WiFi 表現普通或較差,而整體網路效能的此比例為 30%。圖書館與宿舍正面評價之間存在 25 個百分點的差距,顯示全校性的整體印象可能會掩蓋較弱的住宿連線體驗。( EDUCAUSE 學生科技研究 )
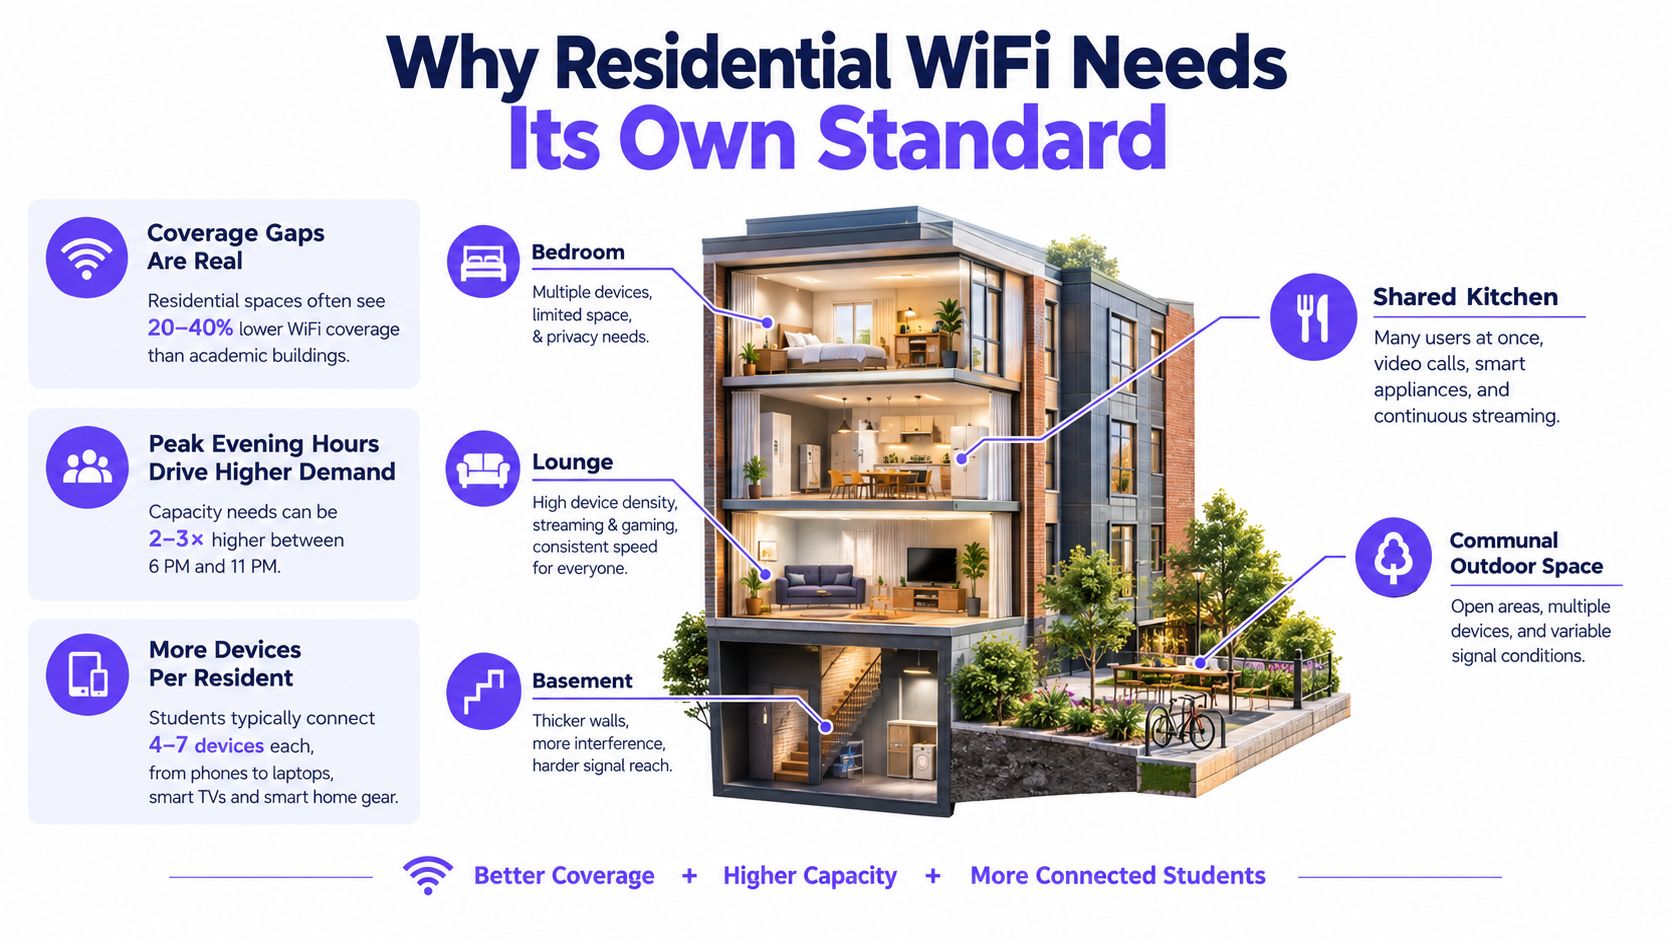
這只是歷史基準,並非目前的效能保證。其經驗教訓依然適用:在教學大樓中表現令人滿意的網路,可能無法在住宿者生活、學習和使用個人裝置的宿舍空間發揮作用。因此,營運商應制定住宿區的目標規格、測試有人入住的房間並提供明確的支援管道,而不是依賴全校平均值或宣稱的連線速率。
營運商標準: 將連線能力視為生活與學習服務的一部分。針對必須運作的區域、測試方式、故障回應負責人以及效能檢討時機設定明確期望。
區分校園使用與住宿使用的差異,有助於進行整體規劃。比較 遠距工作的光纖 WiFi 點對點連線 可以幫助釐清,為何單靠強大的網際網路連線無法確保整棟建築物內都有穩定的 WiFi。在住宿環境中,網路還必須應對多樣化的房間格局、漫遊中的住宿者以及共享的空口傳輸時間。
在變更前先測量住戶體驗
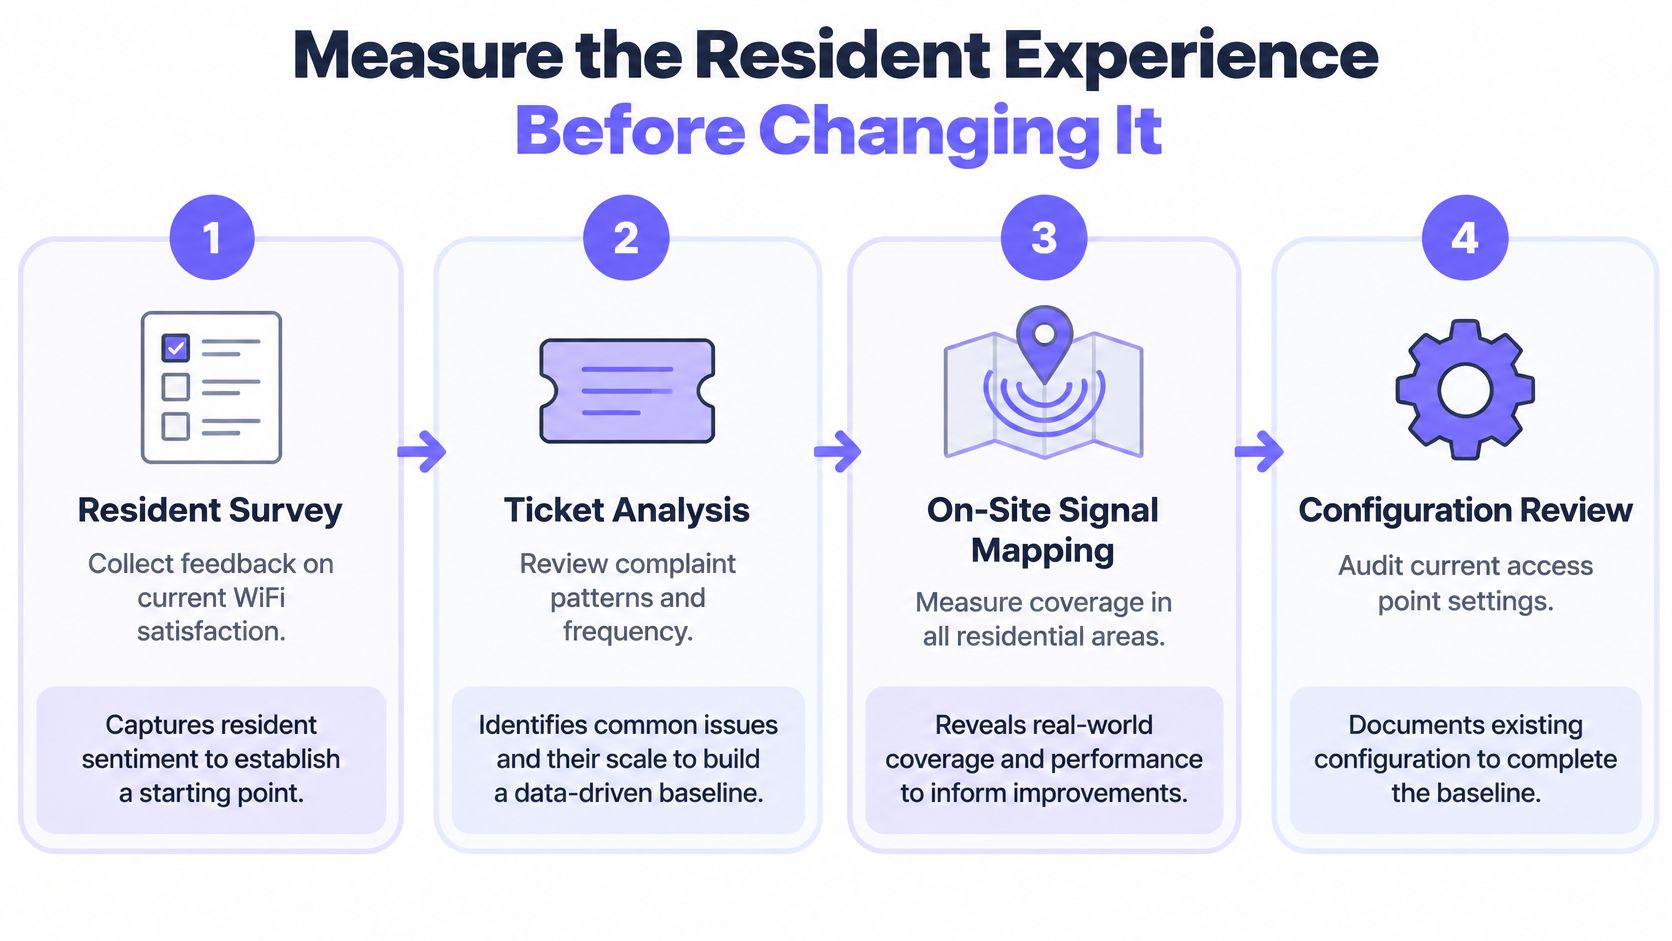
請從實證開始,而非直接下單購買基地台或建立新的過濾規則。實用的基準評估結合了住戶回饋、支援工單、現場實測與組態審查。這有助於區分臥室訊號死角與網路擁塞、驗證問題、DNS 問題或封鎖合法服務的策略。
學生調查顯示,即使是由大學管理的 WiFi,其可靠性依然值得測量。在水牛城大學的一項調查中,2022 年 1,839 名受訪者中有 52% 報告 eduroam 存在重大問題,而 2023 年 4,139 名受訪者中則有 37% 遇到問題。同一份報告引用了該時期全美學生的關注焦點,但由於機構與調查年份不同,這些數據並非單一的通用基準。這些數據確實說明了為何營運者應該追蹤在地體驗,而不是假設託管基礎設施就一定完全沒有問題。( 水牛城大學學生 WiFi 調查報告 )
建立超越測速的基準指標
詢問住宿者問題發生的地點、當時正在進行的操作,以及該故障影響的是單一裝置還是多台裝置。將這些回覆與工單模式進行比對,接著在寢室、走廊、共享空間、地下室和具代表性的戶外區域進行訊號測繪並檢查無線存取點設定。請使用一種以上的用戶端裝置對兩個頻段進行測試,因為單一手機可能會掩蓋特定裝置獨有的問題。
一項研究中描述的宿舍評估結合了 Ekahau Site Survey、外接 USB 轉接器、存取點組態稽核、住宿者回饋以及有線與無線吞吐量測試。該研究發現 2.4 GHz 的使用率極高,且有超過一半的存取點使用 40 MHz 通道,這種組合會在高密度環境中加劇同通道干擾。其報告的平均值約為有線網路 50 Mbit/s,WiFi 則為 40–50 Mbit/s。這些結果僅代表該研究的狀況,並非所有物業的標準目標。( 宿舍 WiFi 評估 )
切勿僅憑平均下載速度作為良好住宿體驗的證明。同時也需測量延遲、封包遺失、漫遊以及多裝置同時連線的表現,並將住戶預期會使用的個人裝置與 IoT 裝置一併納入測試。
將可能發生的故障歸類至以下類別,藉此完成評估:覆蓋範圍、容量、頻道重用、上行鏈路、策略或技術支援。這能讓下一次的干預措施更具針對性,並在變更後提供可供比較的基準。
圍繞住戶高峰需求設計容量
當多台裝置共享空口時間(Airtime)時,存取點的標稱吞吐量並不能代表住宿者實際可用的頻寬。請圍繞明確的房間或用戶端層級期望來設計驗收標準,然後檢查服務是否能在真實的居住條件下達到要求。請在高峰時段(而非空置建築中)進行測試,並涵蓋住宿者使用的房間與公共區域。
園區 WiFi 6 部署參考架構將目標設定為每個宿舍房間至少 20–30 Mbit/s,同時將房間、地下室與戶外覆蓋範圍,以及個人裝置和 IoT 裝置的安全支援視為獨立需求。這是參考點,而非標準規格;營運商仍需將目標與其服務模式匹配,並於現場進行驗證。同份資料提及史丹佛大學針對 65 個樣本進行的評估:平均下載速度為 100.43 Mbit/s,中位數為 69.11 Mbit/s,且有 80% 的採樣位置超過 25 Mbit/s 的 FCC 寬頻基準。平均值與中位數之間的差距,正說明了為什麼平均值可能會掩蓋訊號較弱的位置。(園區 WiFi 6 部署與量測參考)
按照反映住戶使用情況的順序進行測試
- 建立期望值。說明每個房間或客戶端可接受的最低服務標準,並定義在代表性的高峰需求期間,如何評估各位置的成果。
- 檢查設定。檢視頻段使用、通道寬度、通道重複使用與基地台功率。如果現有設定正在造成可避免的干擾,請勿假設增加硬體就是解決方案。
- 測量有人占用的空間。測試臥室、走廊、休息室、地下室和室外區域。包含 2.4 GHz 與 5 GHz 的運作狀況以及住戶使用的裝置。
- 建立負載。執行多客戶端同步測試,驗證基地台之間的漫遊,並檢查上行鏈路效能。單一筆記型電腦的速度測試無法反映多台裝置互相競爭的情況。
| 檢查項目 | 測試條件 | 揭露的問題 |
|---|---|---|
| 房間涵蓋範圍 | 在已入住的客房與公共區域進行測試 | 訊號微弱或特定位置的涵蓋死角 |
| 同時連線用戶端數量 | 同時運行多台裝置 | 空口時間(Airtime)爭用或存取點負載過高 |
| 漫遊 | 在活動使用期間於不同存取點區域之間移動 | 連線中斷或黏性用戶端(sticky clients)問題 |
| 上行鏈路與品質 | 記錄上傳速度、延遲、封包遺失與吞吐量 | 回傳網路(Backhaul)瓶頸或服務不穩定 |
對於需要現場評估或改善的安裝項目,聘請家用網路技術人員 可以為建築物所需的現場支援類型提供參考。驗收決定仍應由您掌握:記錄門檻、測試條件與各位置的結果,並在變更後重新測試。
依存取權限與風險進行網路分段
當每個網路都有明確的用途與管理者時,網路分段將非常有用。分段本身並非安全保證。營運商必須決定誰可以連線、如何進行身份驗證、支援服務涵蓋哪些範疇,以及當策略或網路元件發生故障時流量該如何處置。
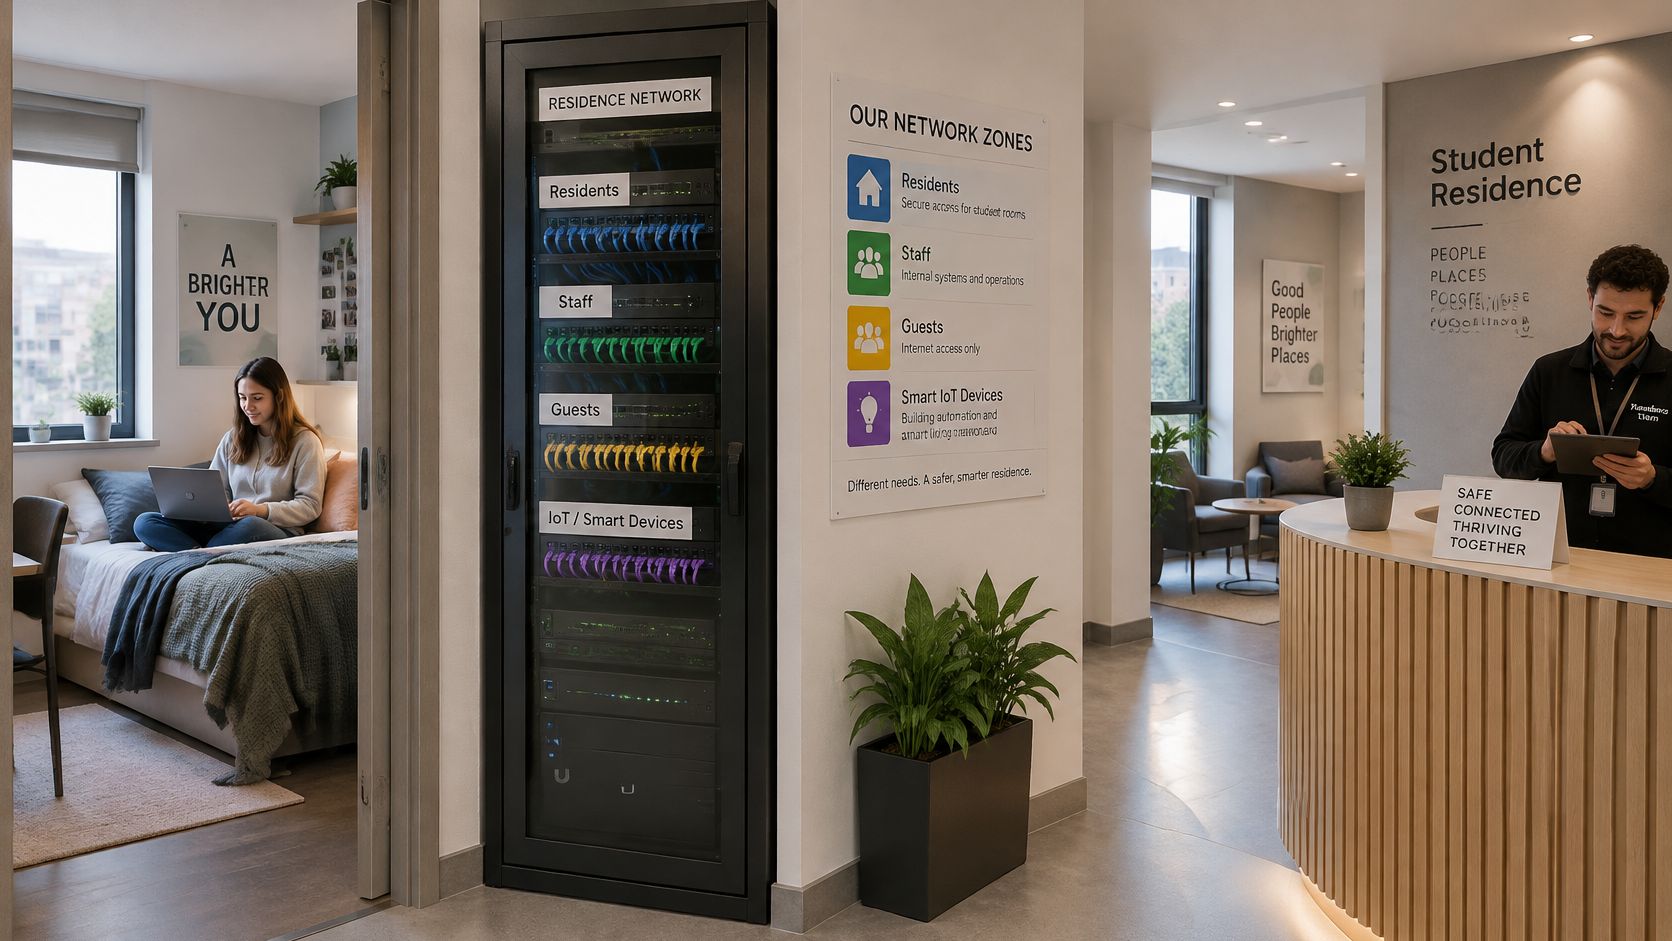
實用的設計可能會區分住戶、員工、訪客與 IoT 存取。住戶需要穩定的方式來連接個人裝置並存取學習與日常服務。員工需要反映其工作職責的存取權限。訪客存取應與住戶憑證有所區隔,而 IoT 裝置則可能需要對其所需服務進行限制連線。免費與付費分級或託管裝置方案可能會改變服務條款,但不應模糊政策擁有者或事件處理者的責任界線。
記錄每個 SSID 或 VLAN 的用途、身分驗證機制、政策擁有者、支援聯絡人及流量處理方式。BYOD 政策也應明確說明組織管理的範疇以及住宿者裝置保留的存取權限。關於 共享網路 BYOD 安全性 的實用指引有助於界定此邊界。
測試邊界,而不僅僅是登入
建立或變更網路後,請測試完整的住戶連線流程。確認目標使用者能夠關聯並進行驗證、解析名稱、存取所需服務,並在驗證或策略服務無法使用時獲得符合預期的體驗。請檢查住戶規則未意外套用到員工或訪客存取權限上。
獨立的 SSID 只有在其存取、策略與支援安排在實際運作中皆有所區隔時才有意義。
請將管理存取權限與日常住戶存取權限分開,並限制可變更全網控制項目的人員。如果設定變更引發問題,營運人員應清楚該變更影響哪個網路、如何復原先前的行為,以及由誰負責與住戶溝通。這些營運細節與網路區隔圖同樣重要。
下方影片提供了網路安全性與存取控制的額外 context 說明。
套用安全保護政策而不失住戶信任
安全防護政策應說明營運商預計封鎖的內容、規則適用的範圍,以及住戶如何申訴誤判。某些服務可能需要類別過濾或安全搜尋;威脅控制則可以針對惡意網域。基於時間的規則可能適用於指定的網路或場地,但營運商應解釋其原理,並確認必要的學術和個人使用仍能正常運作。
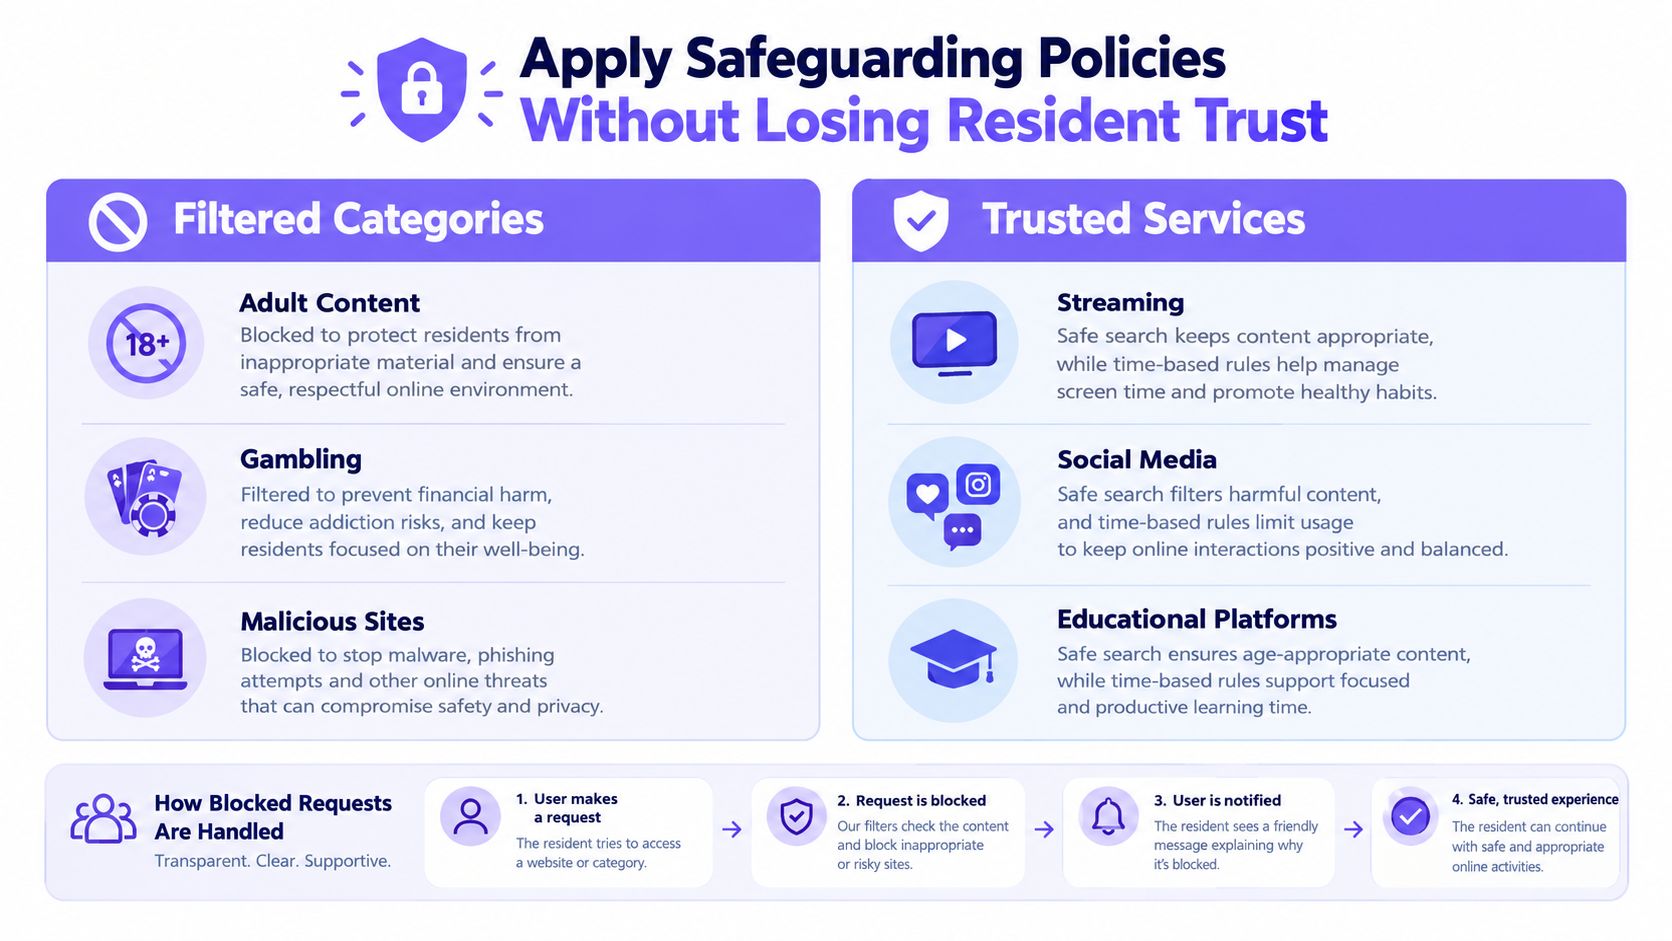
封鎖惡意 DNS 查詢與完整記錄某人的瀏覽歷史之間存在本質上的差異。相稱的設計會將資料收集與存取限制在服務安全、疑難排解和可問責政策運作所需的範圍內。住戶須知應使用人們易於理解的語言,說明收集了哪些內容、收集原因、誰可以存取以及保留多久。
學生的期望顯示了對安全保護與透明度雙重的需求。一項 2025 年英國住宿調查發現,對增強網路安全的需求從 20% 增長至 55%,而對資料使用更高透明度的需求則從 12% 增長至 40%;59% 的受訪者表示自己對個人資料保護至少保持一定程度的警覺。這些數據說明了為何安全控制措施與隱私說明應納入同一項營運政策中。( 2025 年英國學生住宿調查 )
將誤報視為營運問題處理
當合法的學術或個人服務遭到封鎖時,請向住宿者提供明確的封鎖頁面以及便利的審查請求管道。管理人員應能夠檢查相關政策與網路環境、評估該請求,並在適當情況下進行微調修正。請維持管理權限的限制並記錄政策變更,以免單次特例變成全面放行的規則。
Purple Shield 是 DNS 層級服務的其中一個範例,它可以按網路套用類別過濾、威脅防禦、安全搜尋與排程政策,而無需在住戶裝置上安裝硬體或代理程式。無論營運商選擇何種工具,關鍵在於將政策劃分至正確的住戶、員工或訪客網路,並讓結果易於理解。關於 WiFi 內容過濾與政策選擇 的指引有助於支援該評估。
安全防護與隱私權並非相互排斥的附加功能。兩者需要共同的治理模型:明確的規則、受限的存取權限、透明的通知、申訴管道以及定期審查誤報情況。
將報告轉化為可執行的營運作業
一份具價值的報告應該能夠化解爭議。住宿者反映網路在晚上 11 點封鎖了他們的考試入口網站;另一位住宿者則說交誼廳的串流網速在比賽期間驟降。前者是過濾機制的誤判,還是後者是單一存取點的容量負載問題?能夠快速區分這兩種情況的儀表板才發揮了作用。僅僅計算流量的儀表板則不然。
當住宿者回報服務停止運作時,營運商可以檢查時間、受影響的網路與裝置情境,然後將該事件與現行政策進行比對。如果觸發了封鎖,支援團隊可以解釋原因、判斷該規則是否符合比例原則,並提供申訴管道。如果未發生政策事件,調查方向則轉向名稱解析、身份驗證、涵蓋範圍或上游故障。這種區分非常重要,因為它可以避免安全防護控制措施被歸咎於區域連線問題,反之亦然。
如同 Purple Shield 等 DNS 層級服務,能依據 SSID、場域與排程呈現被阻擋的 URL 及威脅事件,這使得無需在住戶裝置上安裝硬體或代理程式(agent)即可進行此類審查。
為報告制定定期審查節奏
學期初檢查可確認策略、排程、住戶通知與支援管道皆已準備就緒。常態性審查旨在尋找需要採取行動的模式:封鎖威脅增加、規則誤攔合法服務,或特定物業出現集中客訴。發生事件後,請記錄事件經過、變更內容以及修復措施是否解決了住戶的問題。
實用的報告能證明政策如何運作。這不應成為營運商收集超出所需個人資料的藉口。
明確定義誰可以檢視報告、誰可以變更規則,以及營運證據要保留多久。如果團隊需要向利害關係人或稽核人員展示其安全性與治理做法,Cyber Essentials 認證指南 有助於引導該對話。一份報告最終應該要得出決策與後續行動。沒有人閱讀的紀錄只不過是占用儲存空間而已。
建立上線與疑難排解流程
入住前,請檢查臥室與共享空間的訊號涵蓋範圍,並在真實負載下測試多台裝置同時連線。確認住戶、員工、訪客與 IoT 裝置的隔離情況;身份驗證;名稱解析;安全搜尋行為;策略適用範圍;封鎖頁面訊息;住戶通知及支援管道。在進行任何可能影響上線服務的變更之前,請指定負責復原策略的負責人。
當住戶回報故障時,每次都請按照相同的診斷順序進行:
- 重現問題。確認位置、裝置、服務和時間,並檢查是否有其他住戶受到影響。
- 問題分類。判斷可能的原因是覆蓋範圍、容量、漫遊、身份驗證、DNS、策略還是外部服務。
- 確認影響範圍。比較受影響的位置和網路,並尋找相關的策略或設定變更。
- 進行可控變更。執行最小可逆的修復措施,加以記錄並在具代表性的條件下重新測試。
學期期間,請在有人居住的時段進行測試,而非依賴空無一人的建築物資料。請保留特定位置與分位數結果、審查誤報情況,並在結案前區分封鎖的威脅與服務中斷。簡單的變更日誌有助於下一位營運人員瞭解變更內容以及是否需要進行復原。
支援團隊主管也可以對 支援團隊的關鍵績效指標(KPI) 採用結構化方法,重點放在事件分類是否一致、溝通是否明確以及是否確實跟進。透過審查住戶滿意度以及政策是否如預期運作的證明來完成閉環。這就是學生宿舍 WiFi 如何在不將隱私視為事後諸葛的前提下進行改善的方法。
Purple Shield 為 WiFi 環境提供保護性 DNS、內容過濾、威脅防禦、個別網路策略控制、報表輸出及品牌專屬的封鎖頁面。如果您正在評估如何使住戶連線符合安全防護與可問責營運的要求,請造訪 Purple Shield 以評估其是否適合您的網路。