
DNS সিকিউরিটি গাইড: DNSSEC, DoH, DoT এবং প্রোটেক্টিভ DNS
DNSSEC এবং DoH থেকে শুরু করে প্রোটেক্টিভ DNS এবং সিঙ্কহোলিং পর্যন্ত DNS সিকিউরিটি কীভাবে কাজ করে এবং প্রতিটি নেটওয়ার্কের কী ধরনের কন্ট্রোল প্রয়োজন তা জানুন।
Published ১১ নভেম্বর, ২০২৬
আপনার লবিতে থাকা একজন অতিথি ফ্রি WiFi-এ যোগ দেন এবং তাদের বিশ্বস্ত একটি ব্র্যান্ডের লিঙ্কে ট্যাপ করেন। ফোনটি প্রথমে পেজটি খোলে না। এটি জিজ্ঞাসা করে যে সেই নামটি কোথায় রয়েছে। ভুল উত্তর প্রদান করলে প্যাডলকটি স্বাভাবিক দেখানোর সময়ও ব্রাউজারটি একটি অনুরূপ সার্ভারে চলে যায়। ফিশিং কিটের জন্য একটি আসল উত্তর দিলে সংযোগটি এখনও শুরু হয়। হোটেল, ক্যাম্পাস, হাসপাতাল, কাউন্সিল এবং বিমানবন্দরগুলিতে প্রতিদিন এটি ঘটে, কারণ প্রায় প্রতিটি ভিজিট সেই প্রশ্নটি দিয়েই শুরু হয়। DNS সিকিউরিটি হলো এমন কিছু চেকের সমষ্টি যা আপনি প্রয়োগ করেন: উত্তরটি প্রামাণিক কিনা, পথে থাকা ব্যক্তিদের থেকে প্রশ্নটি গোপন রাখা হয়েছে কিনা এবং এই গন্তব্যটি এমন একটি জায়গা কিনা যেখানে এই নেটওয়ার্কের অ্যাক্সেস দেওয়া উচিত?
সূচিপত্র
- কেন আপনার DNS লুকআপ একটি সিকিউরিটি কন্ট্রোল পয়েন্ট
- এক নজরে তুলনামূলক DNS সিকিউরিটি কন্ট্রোল
- DNSSEC কীভাবে প্রমাণ করে যে একটি DNS উত্তর আসল
- DoH এবং DoT-এর মাধ্যমে DNS কোয়েরি এনক্রিপ্ট করা
- প্রোটেক্টিভ DNS এবং সিঙ্কহোলিং কীভাবে সংক্রামিত ডিভাইসগুলিকে আটকায়
- যেখানে এনক্রিপ্টেড DNS এবং ব্লকফাইলগুলি ব্যর্থ হয়
- নেটওয়ার্ক অনুযায়ী আপনার DNS সিকিউরিটি কন্ট্রোল সেট করুন
কেন আপনার DNS লুকআপ একটি সিকিউরিটি কন্ট্রোল পয়েন্ট
একটি নাম সাইন করা, লুকানো থাকতে পারে এবং তবুও এমন একটি জায়গায় নিয়ে যেতে পারে যা আপনি কখনও অনুমতি দেবেন না। এই কারণেই লুকআপটি গুরুত্বপূর্ণ: একটি ফোন সাইট খোলার আগে, একটি টিভি একটি অ্যাপ লোড করার আগে বা একটি টিল সিঙ্ক করার আগে, এটি DNS-কে জিজ্ঞাসা করে কোথায় যেতে হবে, এবং নেটওয়ার্ক প্রথমে উত্তর দেয়।
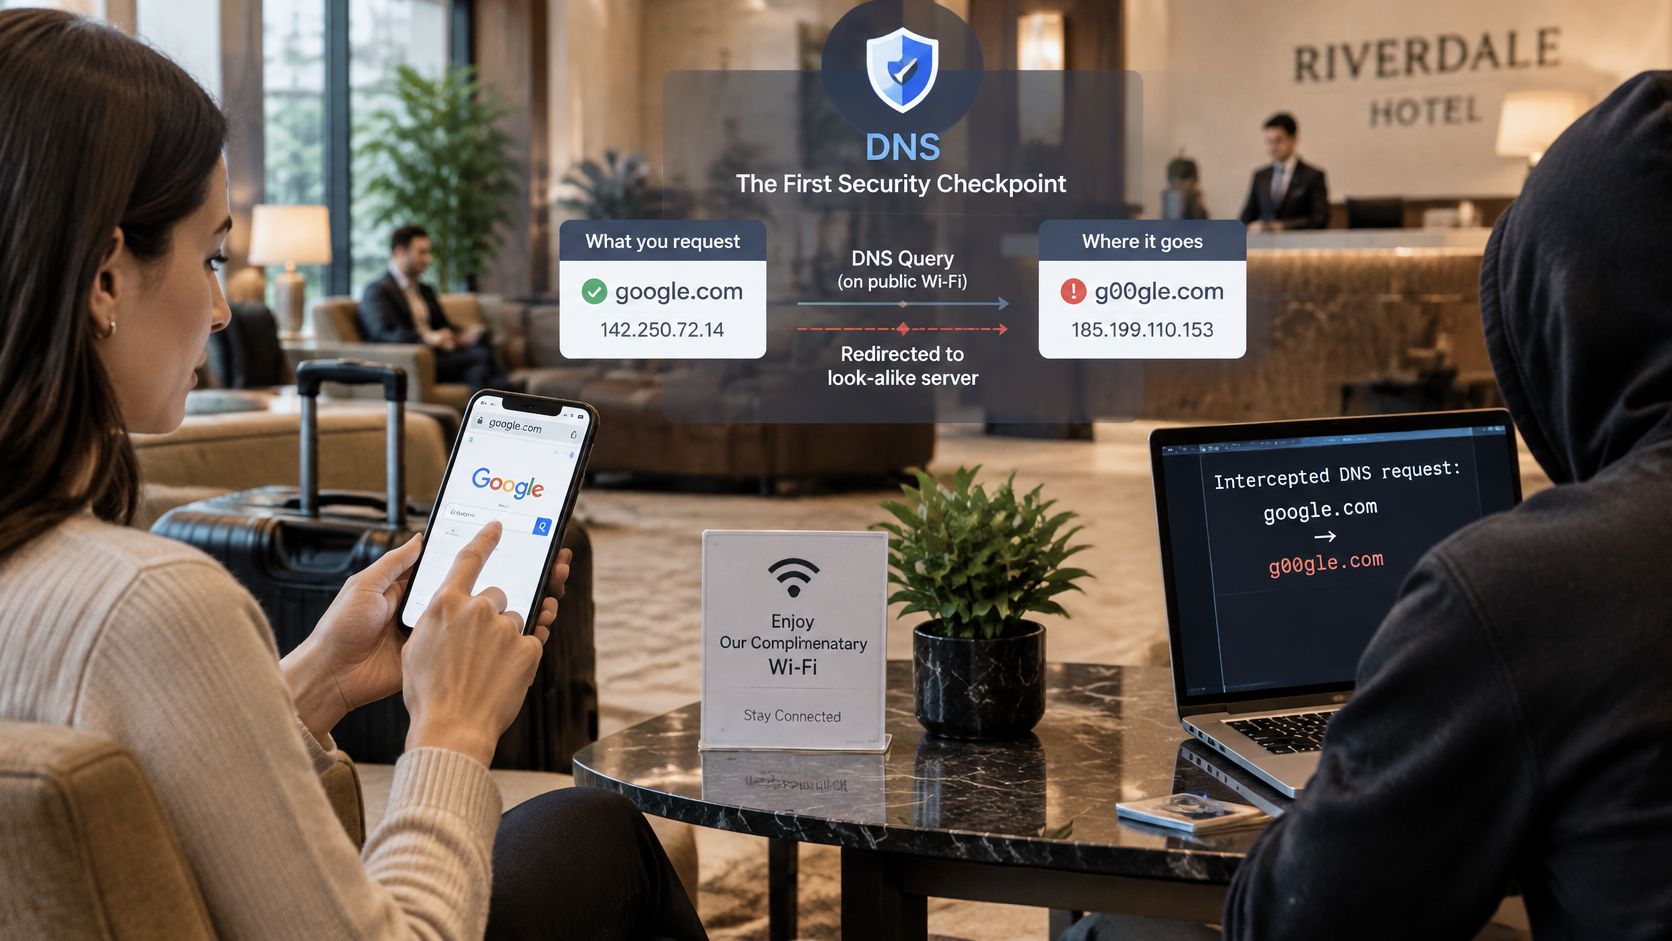
সেই উত্তরটিকে তিনটি পৃথক পরীক্ষার একটি চেকপয়েন্ট হিসাবে বিবেচনা করুন। মালিক এটি প্রকাশ করার পর কি রেকর্ডটি পরিবর্তিত হয়েছিল? পথে থাকা ব্যক্তিরা কি অনুরোধ করা নামটি পড়তে পারেন? এই ভেন্যু, স্কুল, ওয়ার্ড বা গেস্ট নেটওয়ার্কের কি সংযোগটি শুরু করতে দেওয়া উচিত? 2015 সালের মধ্যে, APNIC ম্যাটেরিয়ালগুলিতে 808 টি টপ-লেভেল ডোমেনের মধ্যে 630 টিতে, বা 78% এ DNSSEC ডিপ্লয়মেন্ট রিপোর্ট করা হয়েছিল, যদিও কেবল প্রায় 12% রিজার্ভার তখন সেই উত্তরগুলি যাচাই করছিল। তারপর থেকে অ্যাডপশন ক্রমাগত বৃদ্ধি পেয়েছে, এবং একই শিক্ষা বজায় রয়েছে: প্রামাণিকতা প্রমাণ করে যে উত্তরটি খাঁটি, তবে গন্তব্যটি এই নেটওয়ার্কের অন্তর্ভুক্ত কিনা তা নীতিই নির্ধারণ করে।
তিনটি কাজ, একটি সুইচ নয়
- প্রামাণিকতা। মালিক প্রকাশ করার পর রেকর্ডটি অদলবদল করা হয়নি তা প্রমাণ করুন।
- গোপনীয়তা। কোনো ডিভাইস প্রতিটি যে নাম অনুরোধ করে তা পাথের মধ্যে থাকা কাউকে পড়তে বাধা দিন।
- নীতি। এই ভেন্যু, স্কুল বা ওয়ার্ড কোন গন্তব্যগুলির অনুমতি দেয় তা সিদ্ধান্ত নিন।
এই ক্যাটাগরির কন্ট্রোলগুলি হলো DNSSEC, DNS over HTTPS (DoH), DNS over TLS (DoT), প্রোটেক্টিভ DNS এবং DNS সিঙ্কহোলিং। প্রতিটি কাজের এক-একটি অংশ সম্পূর্ণ করে। একটি সাইন করা ফিশিং ডোমেইন তবুও একটি ফিশিং ডোমেইনই থেকে যায়। একটি এনক্রিপ্ট করা কোয়েরি পাথে সুরক্ষিত থাকে, তবে একটি অ্যাপ যদি নিজস্ব রিজলভার বেছে নেয় তবে এটি ভেন্যু পলিসি বাইপাস করতে পারে যা উত্তরটি পরীক্ষা করার জন্য তৈরি করা হয়েছিল।
ইমেল এই পার্থক্য স্পষ্ট দেখায়। একটি DKIM রেকর্ড লুকআপ প্রকাশ করে যে একটি বার্তা ডোমেনের ডিজিটাল স্বাক্ষর বহন করছে; তবে বিষয়টি গেস্টদের জন্য নিরাপদ কিনা সে সম্পর্কে এটি কিছুই বলে না। শেয়ার্ড নেটওয়ার্কগুলি একই সমস্যার সম্মুখীন হয় কারণ আপনি খুব কমই প্রতিটি ফোন, ল্যাপটপ, ক্যামেরা বা টিভিতে সফটওয়্যার ইন্সটল করেন। আপনি রিজলভার এবং এটি যে পলিসি প্রয়োগ করে তা নির্ধারণ করেন, যে কারণে একটি DNS লুকআপ হল হসপিটালিটি WiFi, ক্যাম্পাস, হাসপাতাল, কাউন্সিল, বিমানবন্দর এবং মাল্টি-সাইট অফিসের জন্য একটি গুরুত্বপূর্ণ নিরাপত্তা সিদ্ধান্ত।
একটি সুরক্ষামূলক DNS লেয়ার যেমন Purple Shield সেই চেকপয়েন্টে অবস্থান করে: এটি ডিভাইসে কিছু ইনস্টল না করেই এটি যে নেটওয়ার্কটিকে রক্ষা করে তার জন্য লুকআপের উত্তর দেয় এবং সংযোগ শুরু হওয়ার আগেই পরিচিত ফিশিং, ম্যালওয়্যার এবং কমান্ড-অ্যান্ড-কন্ট্রোল নামগুলি প্রত্যাখ্যান করতে পারে। এনক্রিপশন তখন একটি প্লেসমেন্ট চয়েস বা পছন্দের বিষয় হয়ে ওঠে। এক্সপোজার যেখানে বাস্তব সেখানে কুয়েরিগুলি লুকিয়ে রাখুন, সমাধানকারীকে এমন জায়গায় রাখুন যেখানে আপনার অনুমতি দেওয়া, ব্লক করা এবং সুরক্ষার নিয়মগুলি এখনো প্রযোজ্য হয় এবং প্রতিটি SSID, VLAN বা স্থানকে তার ঝুঁকির সাথে মানানসই পলিসি বহন করতে দিন।
এক নজরে DNS সুরক্ষা নিয়ন্ত্রণের তুলনা
| নিয়ন্ত্রণ | যে সমস্যার সমাধান করে | যে বিষয়গুলো কভার করে না | যেখানে মোতায়েন করা হয়েছে |
|---|---|---|---|
| DNSSEC | জাল বা পরিবর্তিত DNS উত্তর | কুয়েরি লুকানো, এবং কোনও সাইট সুরক্ষিত কিনা তা বিচার করা | অথরিটেটিভ জোন এবং ভ্যালিডেটিং রিজলভার |
| DNS over HTTPS (DoH) | রিজলভারের পথে ইভসড্রপিং এবং কারচুপি করা | ক্ষতিকর গন্তব্য, এবং এটি আনম্যানেজড থাকলে লোকাল ফিল্টারিং বাইপাস করতে পারে | ক্লায়েন্ট-টু-রিজলভার এবং রিজলভার-টু-আপস্ট্রিম লিঙ্ক |
| DNS over TLS (DoT) | একটি ডেডিকেটেড পোর্টে DoH-এর মতোই ট্রান্সপোর্ট এক্সপোজার | ক্ষতিকর গন্তব্য, এবং এটি আনম্যানেজড থাকলে লোকাল ফিল্টারিং বাইপাস করতে পারে | ক্লায়েন্ট-টু-রিজলভার এবং রিজলভার-টু-আপস্ট্রিম লিঙ্ক |
| প্রোটেক্টিভ DNS | মালওয়্যার, ফিশিং, কমান্ড-অ্যান্ড-কন্ট্রোল এবং অনাকাঙ্ক্ষিত ক্যাটাগরি | নতুন ক্ষতিগ্রস্ত ডোমেইন যা ফিডগুলো এখনও ফ্ল্যাগ করেনি | প্রতিটি নেটওয়ার্কে পরিষেবা প্রদানকারী রিকার্সিভ রিজলভার |
| DNS সিঙ্কহোলিং | সংক্রমিত ডিভাইসগুলোর কমান্ড-অ্যান্ড-কন্ট্রোল সার্ভারের সাথে যোগাযোগ করা | ডিভাইসটি পরিষ্কার করা। এটি শুধুমাত্র দেখায় যে কোন ডিভাইসটি চেষ্টা করেছিল | প্রোটেক্টিভ DNS নীতি প্রতিক্রিয়া |
পাঁচটি প্রতিদ্বন্দী পণ্য হিসেবে নয়, সারিগুলিকে তিনটি বিভাগ হিসেবে পড়ুন। Authenticity বা প্রামাণিকতা নিয়ন্ত্রণগুলি প্রমাণ করে যে একটি উত্তর আসল। Transport বা পরিবহন নিয়ন্ত্রণগুলি ভ্রমণের সময় কুয়েরিটিকে লুকিয়ে রাখে। Policy বা পলিসি নিয়ন্ত্রণগুলি ঠিক করে যে একটি গন্তব্য অনুমোদিত কিনা। এগুলি স্তরে স্তরে কাজ করে। যে গ্যাস্ট নেটওয়ার্ক শুধুমাত্র কুয়েরি এনক্রিপ্ট করে, সেটিও একটি সাইন করা ফিশিং নাম গ্রহণ করে। যে নেটওয়ার্ক শুধুমাত্র ফিল্টার করে এবং কখনো সিগনেচার যাচাই করে না, সেটিতে একটি ব্যাংকের জন্য জাল ঠিকানা দেওয়া যেতে পারে।
ধরা যাক একটি ভ্যালিডেটিং রিজলভার একটি নামী ব্যাংকের জন্য জাল করা উত্তর প্রত্যাখ্যান করেছে। সেটি ভালো। কিন্তু সঠিকভাবে রেজিস্টার্ড এবং সাইন করা একটি একই রকম দেখতে ডোমেইন তবুও কাজ করে, কারণ স্বাক্ষরের কোনো কিছুই বলে না যে সাইটটি একটি স্ক্যাম। সেই শূন্যতা পূরণের জন্যই প্রোটেক্টিভ DNS ব্যবহার করা হয়। সিঙ্কহোলিং হলো তার পরবর্তী পদক্ষেপ। কোনো সাইলেন্ট ফেলিয়োরের পরিবর্তে, ব্লক করা কমান্ড নেম আপনার নিয়ন্ত্রিত একটি অ্যাড্রেস রিটার্ন করে, যাতে লগ দেখায় যে কোন ল্যাপটপটি হোম কল করার চেষ্টা করেছিল।
ব্যবহারিক নিয়ম: প্রতিটি গ্রুপ থেকে অন্তত একটি নিয়ন্ত্রণ বেছে নিন। প্রামাণিকতা, ট্রান্সপোর্ট এবং নীতি বিভিন্ন উপায়ে ব্যর্থ হয়, এবং একটি স্লাইডে থাকা একক পণ্যের নাম বাকি দুটিকে সমাধান করে না।
অতিথিদের WiFi ঝুঁকি নিয়ে কাজ করা আইনি টিমগুলি প্রায়শই প্লেইন ডিউটিতে লেখা একই বিভাজন চায়। আপনি যখন নন-টেকনিক্যাল স্টেকহোল্ডারদের নেটওয়ার্ক কী প্রত্যাখ্যান করছে সে সম্পর্কে অবহিত করেন তখন By Design Law Firm সিকিউরিটি টিপস একটি দরকারী সঙ্গী হতে পারে।
আরও এগোনার আগে, আপনার সামনের নেটওয়ার্কটির জন্য একটি প্রশ্নের উত্তর দিন। তিনটি কাজের মধ্যে কোনটি আজ অরক্ষিত?
কীভাবে DNSSEC প্রমাণ করে যে একটি DNS উত্তর আসল
সাধারণ DNS উত্তরগুলি জাল করা সহজ, কারণ প্রোটোকলের কোনো কিছুই কোনো রেকর্ডকে সেই নামের মালিকের সাথে লিঙ্ক করে না। DNSSEC প্রতিটি রেকর্ডে একটি ডিজিটাল স্বাক্ষর যোগ করে, যাতে একটি ভ্যালিডেটিং রিজলভার একটি আসল উত্তরকে কোনো পরিবর্তিত বা কাল্পনিক উত্তর থেকে আলাদা করতে পারে। স্বাক্ষরটি ওষুধের বোতলে ট্যাম্পার-এভিডেন্ট সিলের মতো কাজ করে। এটি প্রমাণ করে যে মালিক সিল করার পরে বিষয়বস্তু পরিবর্তন করা হয়নি, এবং এর ভেতরের জিনিসটি আপনার জন্য ভালো কি না সে সম্পর্কে এটি কিছুই বলে না।
যে চেইনটি একটি রিযলভার বাস্তবে পরীক্ষা করে
বিশ্বাস হল স্বাক্ষরের একটি শৃঙ্খল, যা একটি একটি করে লিঙ্ক ধরে পরীক্ষা করা হয়। রুট শীর্ষ-স্তরের ডোমেনগুলিতে স্বাক্ষর করে। প্রতিটি শীর্ষ-স্তরের ডোমেন তার নীচের নামগুলিতে স্বাক্ষর করে এবং সেই নামগুলি স্বতন্ত্র রেকর্ডগুলিতে স্বাক্ষর করে। একটি ভ্যালিডেটিং রেজলভার রুট থেকে নীচের দিকে সেই শৃঙ্খল ধরে হাঁটে। একটি ভাঙা লিঙ্ক, বা একটি পরিবর্তিত রেকর্ড, এবং উত্তর ব্যর্থ হয়।
দর্শনার্থী তখন সম্পূর্ণ নকলের পরিবর্তে একটি ত্রুটি দেখতে পান। কর্মীদের কাছে এটি একটি ক্ষতিগ্রস্ত সাইট বলে মনে হয়, তাই বৈধকরণ যখন তার কাজ করছে ঠিক সেই মুহূর্তে "ইন্টারনেট বন্ধ আছে" সংক্রান্ত রিপোর্টের আশা রাখুন।
এডাপশন দুটি প্রশ্নে বিভক্ত যা বিভ্রান্ত করা সহজ: স্বাক্ষর যাচাই করে এমন রিজলভারের পেছনে কতজন ব্যবহারকারী রয়েছেন, এবং মোট কতগুলি নাম স্বাক্ষরিত। APNIC রিপোর্ট করেছে যে গ্লোবাল DNSSEC ভ্যালিডেশন প্রথম ২০২০ সালের এপ্রিলে ২৫% অতিক্রম করেছে, যেখানে উল্লিখিত পরিমাপ অনুযায়ী সুইডেন ৮৫%-এর ওপরে এবং সৌদি আরব প্রায় ৯৬%-এ ছিল। একজন গেস্ট ভ্যালিডেটিং রিজলভারের পেছনে থাকা সত্ত্বেও কোনো DNSSEC সুরক্ষা পান না যখন তারা যে নামের অনুরোধ করছেন তাতে কোনো স্বাক্ষরিত চেইন থাকে না।
| পরিমাপ | রিপোর্ট করা মান | এটি অপারেটরদের যা জানায় |
|---|---|---|
| ভ্যালিডেটিং রিজলভারের পিছনে থাকা ব্যবহারকারী (2023) | প্রায় 30% | ব্যবহারকারীদের একটি বড় অংশ ভ্যালিডেটিং রিজলভারের পিছনে রয়েছেন |
| DNS কুয়েরি ট্র্যাফিকের অংশ যা ভ্যালিডেশন পাচ্ছে (2023) | প্রায় 1% | খুব কম কুয়েরি করা নাম সাইন করা থাকে, তাই বেশিরভাগ লুকআপে কোনও চেক দেখা যায় না |
| Tranco শীর্ষ দশ লক্ষ ডোমেইন সঠিকভাবে সাইন করা হয়েছে (2024) | 9.4% (94,317টি ডোমেইন) | জনপ্রিয় নামগুলোর মধ্যে সাইনিং এখনও সংখ্যালঘু পর্যায়ে রয়েছে |
| সাইন করা নামগুলোকে লক্ষ্য করে কুয়েরি (Cloudflare তথ্য) | প্রায় 3.2% | বেশিরভাগ লুকআপ কোনো DNSSEC সুরক্ষা পায় না |
| .com এবং .net এর জন্য সাইনিং রেট | শীর্ষস্থানীয় কান্ট্রি-কোড নেমস্পেসের চেয়ে অনেক নিচে | সবচেয়ে বড় নেমস্পেসগুলো পিছিয়ে রয়েছে |
| .nl, .cz, .no এবং .se এর জন্য সাইনিং রেট | সবচেয়ে বড় জেনেরিক নেমস্পেসগুলোর চেয়ে অনেক ওপরে | কিছু কান্ট্রি-কোড নেমস্পেস অনেক বেশি সাইন করে |
| সুইডেন এবং সৌদি আরবে ভ্যালিডেশন (উল্লেখিত পরিমাপ) | 85%-এর উপরে এবং প্রায় 96% | দেশ ভেদে ভ্যালিডেশন নাটকীয়ভাবে পরিবর্তিত হয় |
সেই সারিগুলিকে দুটি অর্ধেকের মধ্যে একটি ব্যবধান হিসেবে পড়ুন। সমাধানকারীগুলি পরীক্ষা করার জন্য ব্যাপকভাবে প্রস্তুত, তবুও অতিথিরা যে নামগুলির অনুরোধ করে সেগুলি বেশিরভাগই আনসাইন্ড, তাই অধিকাংশ লুকআপে সিলটি অনুপস্থিত থাকে। সায়নিং প্রক্রিয়াটিও অসমানভাবে ছড়িয়ে আছে, কয়েকটি কান্ট্রি-কোড নেমস্পেসে কেন্দ্রীভূত যেখানে বৃহত্তম জেনেরিকগুলি অনেক পিছিয়ে রয়েছে। DNSSEC-কে এমন একটি নিয়ন্ত্রণ হিসেবে বিবেচনা করুন যা সাইন করা চেইন থাকলে জাল উত্তরগুলি ধরে ফেলে এবং একটি ব্যস্ত SSID-এ অধিকাংশ লুকআপ জুড়েই এটি নিষ্ক্রিয় থাকবে বলে আশা রাখুন।
যে চেকগুলি আপনি এই সপ্তাহে চালাতে পারেন
প্রতিটি যাচাই করতে কয়েক মিনিট সময় লাগে এবং সেগুলি একসাথে প্রকাশ করে যে আপনার নেটওয়ার্কে সিলটি যাচাই করা হচ্ছে কিনা।
- আপনার SSIDগুলি যে রিকার্সিভ রিজলভার ব্যবহার করে তা কেবল উত্তর ক্যাশে করে না, বরং DNSSEC ভ্যালিডেটও করে তা নিশ্চিত করুন।
- আপনি জানেন এমন একটি সাইন করা নাম এবং একটি সাইন না করা নাম সার্চ করুন, এবং ফলাফলের তুলনা করুন।
- নেটওয়ার্ক এবং সময়ের সাথে ভ্যালিডেশন ব্যর্থতাগুলি লগ করুন, যাতে হঠাৎ অস্বাভাবিক বৃদ্ধিকে "WiFi সাধারণ ঘটনাWiFi" বলে এড়িয়ে যাওয়া না হয়।
- কোনো ব্যর্থ উত্তর ড্রপ করা হবে নাকি কোনো ব্যক্তির পর্যালোচনার জন্য ফ্ল্যাগ করা হবে তা আগে থেকেই নির্ধারণ করুন।
DNSSEC আপনাকে কখনই বলে না যে যাচাইকৃত সাইটটি ব্যবহার করা নিরাপদ। একটি সঠিকভাবে নিবন্ধিত, সঠিকভাবে সাইন করা ডোমেনও স্ক্যাম হোস্ট করতে পারে। নীতিকে সীলের পাশাপাশি থাকতে হবে।
DoH এবং DoT-এর সাহায্যে DNS কুয়েরি এনক্রিপ্ট করা
একটি সাইন করা উত্তর তখনও এনক্রিপ্ট না হয়ে পরিবাহিত হতে পারে। পাথটিতে থাকা যে কেউ, যার মধ্যে গেস্ট WiFi-এ থাকা কোনো প্রতিবেশী বা কোনো ক্ষতিগ্রস্ত অ্যাক্সেস পয়েন্ট অন্তর্ভুক্ত, দেখতে পারে যে একটি ডিভাইস কোন নামগুলির অনুরোধ করছে। প্রামাণিকতা এবং গোপনীয়তা আলাদা সমস্যা, এবং আপনার দুটিরই প্রয়োজন।
RFC 8484-এ নির্দিষ্ট করা DNS over HTTPS, DNS এনক্রিপ্ট করে এবং সার্ভারটিকে অথেন্টিকেট করে, যা প্যাসিভ নজরদারি কমায় এবং কোনো ভুয়ো রিজলভারে কুয়েরি চালিত করা আরও কঠিন করে তোলে। DNS over TLS তার নিজস্ব পোর্টে সমতুল্য ট্রান্সপোর্ট সুরক্ষা প্রদান করে। NIST SP 800-81 রিকার্সিভ এবং অথরিটেটিভ ভূমিকা পৃথক করার পরামর্শ দেয়, কারণ ভিন্ন নীতি ক্যাশে পয়জনিংয়ের মতো ঝুঁকি কমায়। আপনার নিজস্ব জোন প্রকাশকারী সার্ভারকে সর্বসাধারণের রিকার্সিভ প্রশ্নের উত্তর দিতে দেবেন না।
একটি ল্যাপটপ যা চুপচাপ আপনার পলিসি থেকে বেরিয়ে যায়
একই SSID-এ দুইজন অতিথি কল্পনা করুন। একটি ল্যাপটপ স্থানটির সমাধানকারীতে (resolver) প্রতিটি লুকআপ পাঠায়। আপনি DNSSEC যাচাই করতে পারেন, বিভাগ ও হুমকি প্রয়োগ করতে পারেন এবং যেখানে সুবিধা সেখানে এনক্রিপ্ট করা DNS-এর মাধ্যমে আপস্ট্রিম কুয়েরি পাঠাতে পারেন। অন্য অতিথির ব্রাউজারে তার নিজস্ব বিল্ট-ইন এনক্রিপ্ট করা সমাধানকারী রয়েছে। সেই কুয়েরিগুলি আপনার ফিল্টার স্পর্শ করে না এবং ল্যাপটপটি নিজে নিজেই একটি ব্লক করা বিভাগ সমাধান করার সময় আপনার লগ খালি থাকে।
এই বাইপাসটি হল ট্রেড-অফ যা এনক্রিপ্টেড DNS আনম্যানেজড নেটওয়ার্কগুলিতে তৈরি করে। এটি কোয়েরিগুলিকে এনক্রিপ্ট না রেখে দেওয়ার কারণ নয়। এটি উদ্দেশ্যপূর্ণ হওয়ার একটি কারণ।
- যেকোনো সার্ভারে সরাসরি আউটবাউন্ড DNS ব্লক করুন, যাতে ডিভাইসগুলি আপনার পরিচালিত নয় এমন কোনো রিজলভার বেছে নিতে না পারে।
- উদ্দেশ্যমূলকভাবে পরিচিত এনক্রিপ্টেড এন্ডপয়েন্টগুলি নির্ধারণ করুন। কোনো অ্যাপের ভেতরে একটি আনম্যানেজড DoH পাথ স্থানীয় ফিল্টারিং এবং রিপোর্টিং বাইপাস করে রুট করবে।
- রিকার্সিভ রিজলভারকে আপনার পলিসির অধীনে রাখুন। এটির ভ্যালিডেট করা, ক্যাটাগরি ও থ্রেট রুল প্রয়োগ করা এবং তারপর আপস্ট্রিমে এনক্রিপ্ট করা উচিত।
রিজলভার লগগুলিতে নীতিগত সিদ্ধান্ত, নেটওয়ার্ক এবং সময় রেকর্ড করা উচিত। ভেন্যুর যতটা প্রয়োজন তার থেকে বেশি ব্রাউজিং ইতিহাস রাখা উচিত নয়, কারণ একটি DNS ইতিহাস স্বাস্থ্য, আইনি এবং ব্যক্তিগত অনুসন্ধানগুলি প্রকাশ করে দিতে পারে।
এনক্রিপশন নিজে থেকে DNS সুরক্ষা নয়। এটি প্রশ্নটি লুকিয়ে রাখে। উত্তরটির অনুমতি দেওয়া উচিত কিনা তা এটি ঠিক করে না।
কীভাবে সুরক্ষামূলক DNS এবং সিঙ্কহোলিং সংক্রামিত ডিভাইসগুলিকে থামায়
প্রোটেক্টিভ DNS কাজ করে কারণ এটি কোনো অ্যাপ্লিকেশন কানেকশন খোলার আগেই সক্রিয় হয়। রিজলভারটি নাম যাচাই করে এবং র্যানসমওয়্যার, ফিশিং, বটনেট ও ম্যালওয়্যার পরিকাঠামো প্রত্যাখ্যান করতে পারে। CISA এটিকে থ্রেট ইন্টেলিজেন্স দ্বারা পরিচালিত একটি অতিরিক্ত প্রতিরক্ষামূলক স্তর হিসেবে বর্ণনা করেছে, যেখানে উল্লেখ করা হয়েছে যে ৯১% এরও বেশি ম্যালওয়্যার সাইবার আক্রমণের সময় DNS ব্যবহার করে, এবং প্রোটেক্টিভ DNS প্রায় তিনটির মধ্যে একটি সাইবার ঘটনা প্রতিরোধ করতে পারে।
শেয়ার করা WiFi এ সংক্রামিত ল্যাপটপটি এখনও লাউঞ্জে বসে থাকতে পারে। এটি যা করতে পারে না তা হল এর কমান্ড সার্ভারের ঠিকানা জানতে পারা।
সিঙ্কহোল আপনাকে কী দেখায়
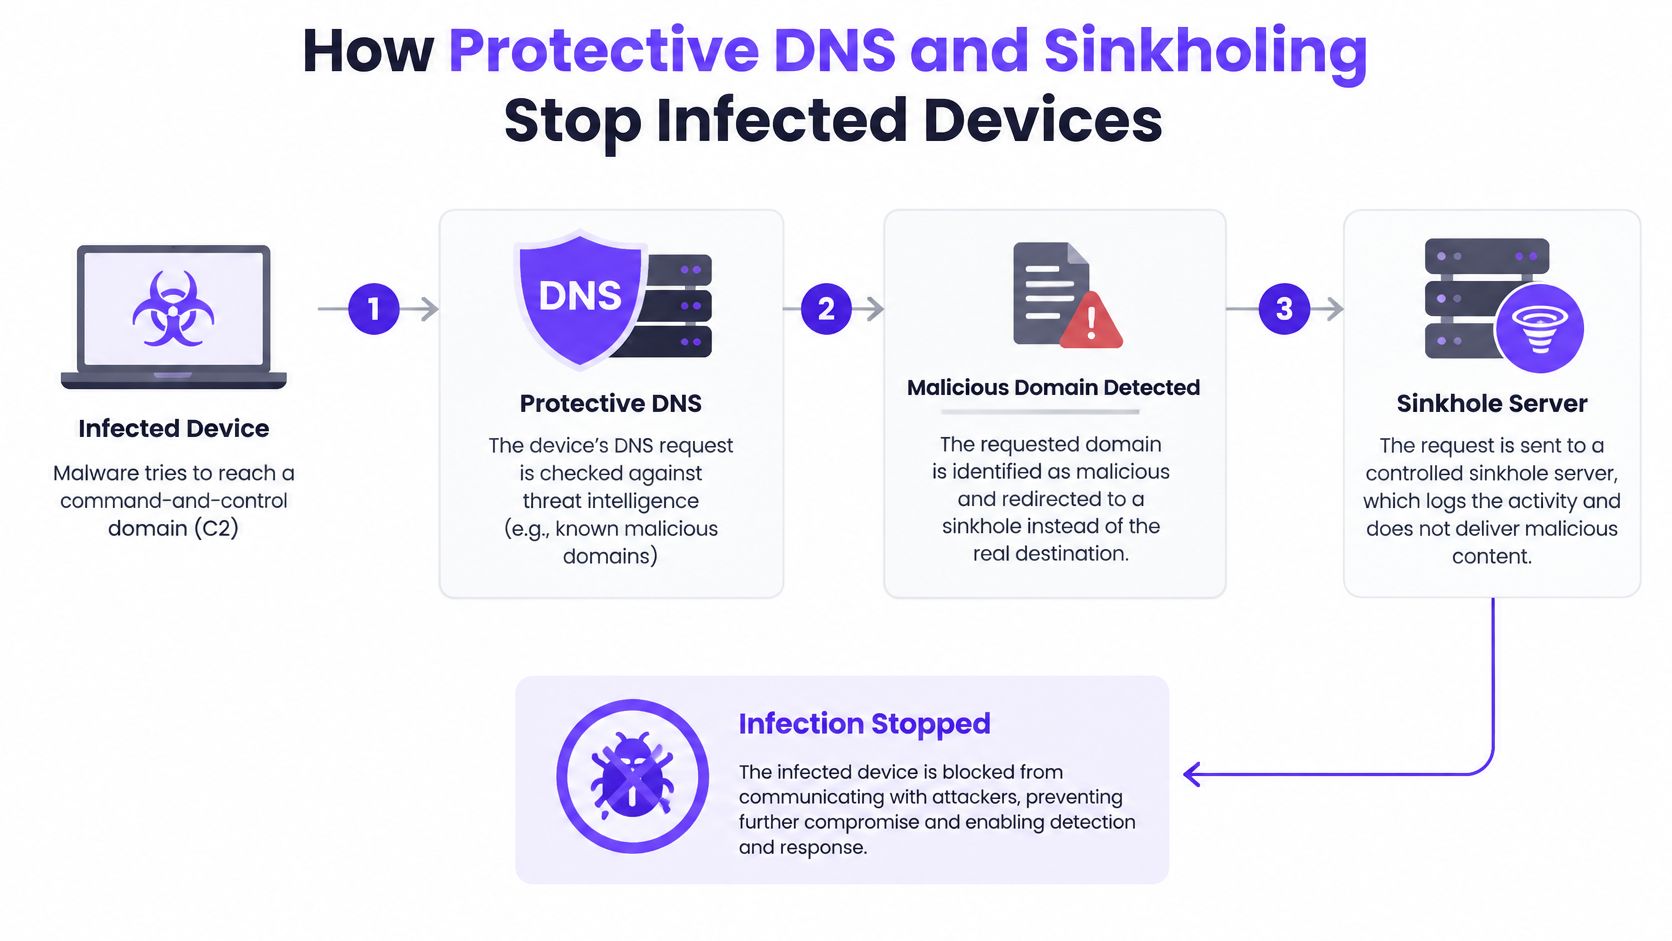
একটি প্লেন ব্লক কোনো নিষ্ক্রিয় সাইটের মতো দেখতে হতে পারে। সিঙ্কহোলিং এর পরিবর্তে একটি নিয়ন্ত্রিত অ্যাড্রেস রিটার্ন করে, যাতে প্রয়াসটি দৃশ্যমান হয়। ধরা যাক গেস্ট SSID-এর একটি ল্যাপটপ প্রতি কয়েক মিনিটে একটি কমান্ড নেমে বিকন পাঠায়। সিঙ্কহোল লগ ডিভাইস, টাইমস্ট্যাম্প এবং ডোমেইন রেকর্ড করে। আপনি সেই সেশনটিকে আইসোলেট করেন, তারপর মেশিনটি ক্লিন করেন। আপনি DNS ব্লক করে এটি জীবাণুমুক্ত করেননি। আপনি হোম কল বন্ধ করেছেন এবং সংক্রামিত ডিভাইসটি চিহ্নিত করেছেন।
- ডিভাইসটি নামটির অনুরোধ করে।
- রিজলভারটি থ্রেট ফিড এবং সেই SSID-এর পলিসি চেক করে।
- একটি ব্লক করা কমান্ড নেম সিঙ্কহোল অ্যাড্রেস রিটার্ন করে।
- কানেকশন কখনোই শুরু হয় না।
- নেটওয়ার্ক এবং সময়ের সাথে একটি লগ এন্ট্রি লেখা হয়।
- একজন অপারেটর ডিভাইসটিকে আইসোলেট করে তদন্ত করেন।
দুটি চেক এটিকে তাত্ত্বিক করার বদলে বাস্তব করে তোলে। ক্লায়েন্টদের অনুমোদিত রিকার্সিভ রেজলভারের ওপর জোর দিতে হবে, যার মধ্যে রয়েছে অন্যান্য রেজলভার এবং এনক্রিপ্ট করা বাইপাসের দিকে নজর রাখা। কোন নেটওয়ার্ক, কোন ডিভাইস এবং কোন নাম তা দেখতে কোয়েরি টেলিমেট্রি যথেষ্ট দীর্ঘ সময় রাখতে হবে।
ফিডগুলি সেই নামগুলি মিস করে যেগুলি গতকাল পর্যন্ত সুরক্ষিত ছিল। একটি নতুন নিবন্ধিত ডোমেন, বা একটি বৈধ সাইট যা সম্প্রতি আপস করা হয়েছে, তা রেপুটেশন ডেটাকে এড়িয়ে যেতে পারে। IP-ভিত্তিক কলব্যাক এবং নিজস্ব রেজোলিউশন সহ অ্যাপগুলির জন্য অন্যান্য নিয়ন্ত্রণের প্রয়োজন হয়। আরও শক্তিশালী প্যাটার্নটি প্রটেক্টিভ DNS-কে DNSSEC ভ্যালিডেশন, রেজলভার নীতি, সেগমেন্টেশন এবং ফায়ারওয়াল বা এন্ডপয়েন্ট টেলিমেট্রির সাথে পেয়ার করে।
DNS টানেলিংয়ের দিকেও নজর রাখুন। ম্যালওয়্যার কোয়েরি নামের ভেতরেই ডেটা লুকিয়ে রাখে, তাই আপনি একটি একক ডিভাইস থেকে অস্বাভাবিকভাবে দীর্ঘ বা র্যান্ডম দেখায় এমন সাবডোমেন এবং উচ্চমাত্রার কোয়েরি ভলিউম দেখতে পান। সেই ডিভাইসটিকে সিঙ্কহোল হিট হিসাবে বিবেচনা করুন। কোনো ফিড এখনও ডোমেনটির নাম না দিলেও এটিকে শেয়ার করা SSID থেকে সরিয়ে দিন এবং তদন্ত করুন।
গেস্ট SSID-এর দায়িত্বে থাকা টিমের সাথে লুকআপ থেকে শুরু করে ব্লক করা কলব্যাক পর্যন্ত একই ধারণার একটি সংক্ষিপ্ত ওয়াকথ্রু দেখা উচিত।
যেখানে এনক্রিপ্ট করা DNS এবং ব্লকালিস্টগুলি ব্যর্থ হয়
নতুন নিবন্ধিত ডোমেনগুলি ব্লক করা স্পষ্ট ফিল্টার মনে হতে পারে, তবে এটি যথেষ্ট নয়। একটি ক্ষতিকারক রেজিস্ট্রেশন প্রায়শই কয়েক দিনের মধ্যে দেখা যায়। একটি বৈধ সাইট যা কোনো অ্যাটাকার কবজা করেছে তা মাসের পর মাস বিপজ্জনক থাকতে পারে, এবং এতে ইতিমধ্যে এমন একটি রেপুটেশন রয়েছে যা আপনার ফিড বিশ্বাস করে।
একটি 2025 CAIDA অধ্যয়ন ক্ষতিকারকভাবে নিবন্ধিত ডোমেইনগুলোর জন্য শনাক্তকরণের গড় সময় 16.3 দিন পেয়েছে, যার বিপরীতে ক্ষতিগ্রস্ত ডোমেইনগুলোর জন্য সময় লেগেছে 86 দিন, যা পাঁচ গুণেরও বেশি ব্যবধান। শেয়ার করা WiFi এ তার মানে হল যে একটি পরিচিত ব্র্যান্ড, একটি স্থানীয় সংবাদপত্র বা একটি সরবরাহকারী পোর্টাল একটি লঙ্ঘনের পরে মালওয়্যার, ফিশিং বা কমান্ড সামগ্রী হোস্ট করতে পারে, এমনকি তখনও প্রতিটি রেপুটেশন স্কোর স্বাভাবিক দেখায়।
একটি ভেন্যুতে এটি ব্যর্থ হওয়ার দুটি উপায়
আক্রমণাত্মক তালিকাগুলি ভুল মানুষদের শাস্তি দেয়। একজন অতিথি বুকিং ইঞ্জিন লোড করতে পারেন না, একজন রোগী ক্লিনিক পোর্টাল খুলতে পারেন না, একজন শিক্ষার্থী গবেষণার সাইট হারায় এবং ফ্রন্ট ডেস্ক WiFi সম্পর্কে জানতে পারে। একটি অনুমতিমূলক তালিকা ঠিক এর বিপরীতটি করে। এটি পরবর্তী ফিড আপডেট না হওয়া পর্যন্ত এক্সপোজার উইন্ডোটি খোলা রাখে, যা একটি আপস করা ডোমেনের জন্য একটি দীর্ঘ অপেক্ষা হতে পারে।
এনক্রিপ্ট করা DNS-এর ব্যর্থতা ভিন্নভাবে ঘটে। যে ব্রাউজার বা অ্যাপ নিজস্ব সমাধানকারী (resolver) বেছে নেয়, সেটি আপনার পলিসির সামনে কখনো নামটি পেশই করে না, তাই নতুন-ডোমেন নিয়ম বা আপোস করা ডোমেনের বিলম্ব কোনো গুরুত্ব পায় না। আপনি লুকআপটি দেখতেই পান না। কোনো এনক্রিপ্ট করা সমাধানকারী অ্যাক্সেস না করা গেলে, কিছু ডিভাইস সাধারণ DNS-এ ফিরে যায় এবং সেই ফলব্যাকটি পাথের মধ্যেই পাঠযোগ্য ও পরিবর্তনযোগ্য হয়। গ্যাস্ট ডিভাইসে DNS over HTTPS হল ব্যবহারকারীর জন্য একটি গোপনীয়তার ফিচার এবং আপনার জন্য দৃশ্যমানতার অভাব, যদি না আপনি সেই কুয়েরিগুলি কোথায় যাওয়ার অনুমতি পাবে তা আগে থেকে ঠিক করে রেখে থাকেন।
তিনটি ক্ষতিপূরণ তালিকার পুরো স্ট্র্যাটেজি হয়ে ওঠা আটকায়।
- সুনামের সাথে আচরণগত সিগন্যাল। দীর্ঘ, র্যান্ডম সাবডোমেন, হঠাৎ কুয়েরি বৃদ্ধি, বা কোনো শান্ত ডিভাইস যা ডজন ডজন নতুন নাম সমাধান করতে শুরু করে - ফিড সম্মত হওয়ার আগেই সেগুলি পরীক্ষা করে দেখা উচিত।
- একটি সাময়িক কোয়ারেন্টাইন যখন পূর্বে বিশ্বস্ত ডোমেন আপডেটের মধ্যে নিজের আচরণ পরিবর্তন করে। এটি আটকে রাখুন, পুরোনো স্কোরটি এখনো সত্যি বলে ধরে নেবেন না।
- রিভিউ করার একটি পথ যা দ্রুত রিলিজ করে। শিফটে থাকা কারও একই দিনে একটি বৈধ সাইট পুনরুদ্ধার করার ক্ষমতা থাকা উচিত, সাথে কে অনুমতি দিয়েছেন তার একটি নোট থাকতে হবে।
একটি পাবলিক নেটওয়ার্কের জন্য খোলা প্রশ্নটি "আমাদের কি DNS এনক্রিপ্ট করা উচিত?" তা নয়। এটি কীভাবে আনম্যানেজড ফোন, অ্যাপ এবং ডিভাইসগুলিকে সুরক্ষা নীতি লঙ্ঘন করতে না দিয়ে কোয়েরিগুলি গোপন রাখবেন সে সম্পর্কিত।
নেটওয়ার্ক ধরে ধরে আপনার DNS সুরক্ষা নিয়ন্ত্রণ সেট করুন
পুরো বিল্ডিংয়ের জন্য একটিই নীতির কারণেই গেস্টদের ফোন, ইনফিউশন পাম্প এবং কর্মীদের ল্যাপটপ একই নিয়ম মেনে চলে। নীচের প্রতিটি সারিকে নিজস্ব SSID বা VLAN-এ ম্যাপ করুন, যাতে ব্যবহারকারীরা সঠিক WiFi বেছে নেবেন এই আশায় না থেকে নীতিটি নেটওয়ার্কের সাথেই প্রয়োগ হয়।
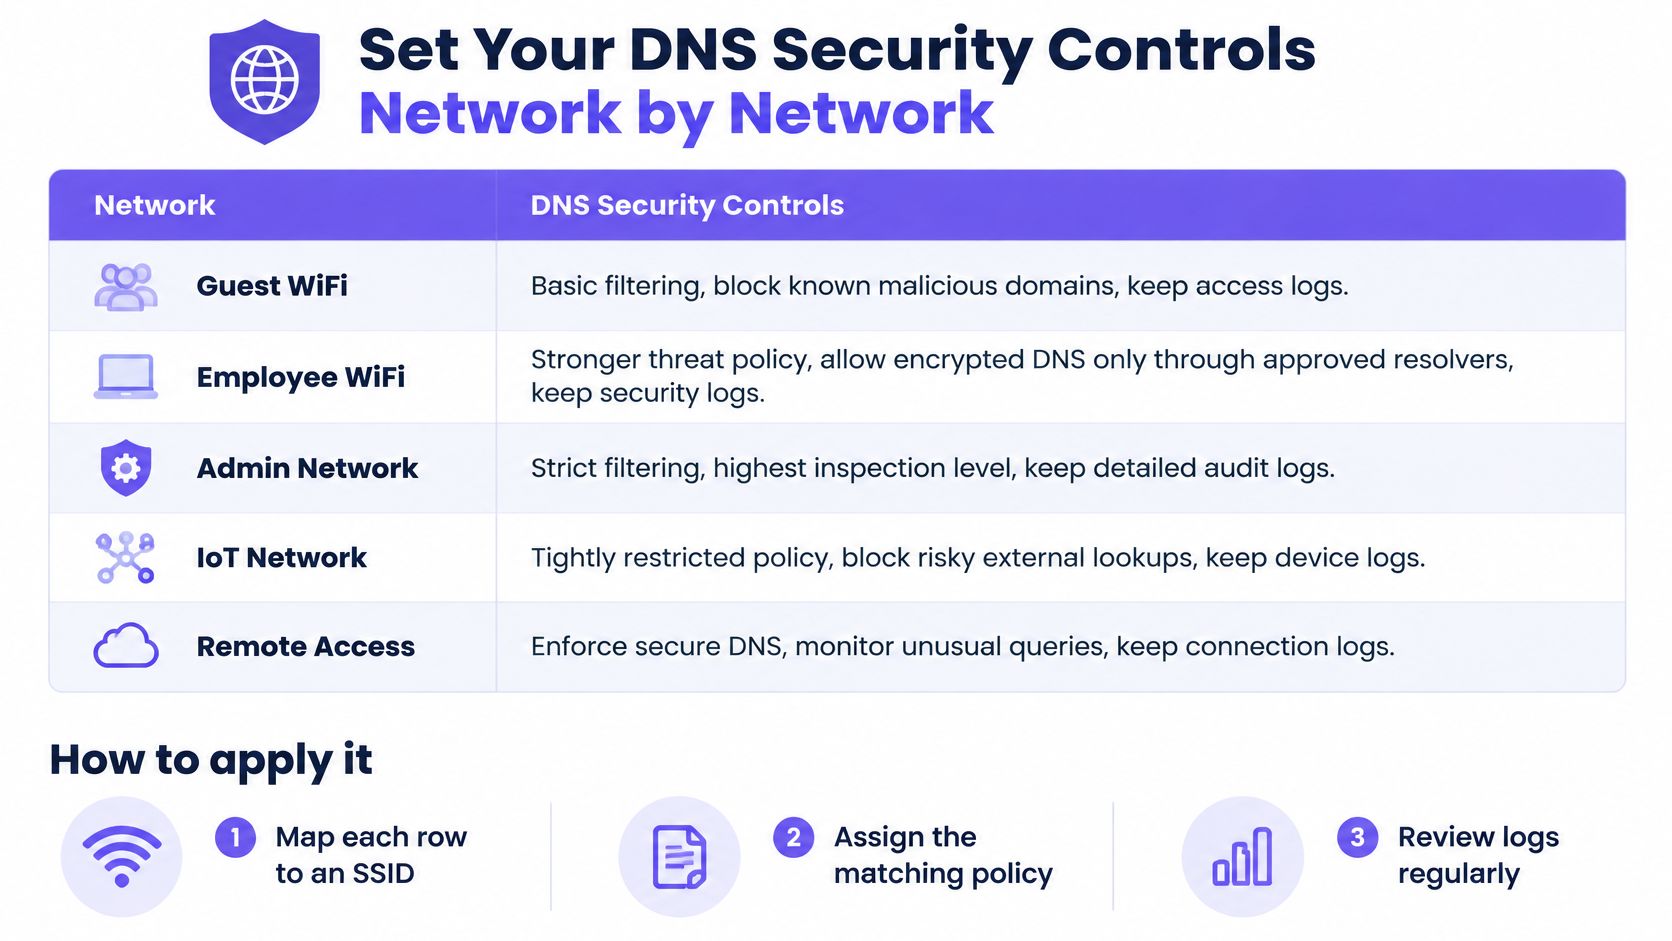
| নেটওয়ার্ক | ফিল্টারিং এবং থ্রেট পলিসি | এনক্রিপ্টেড DNS হ্যান্ডলিং | সংরক্ষণ করার জন্য লগ |
|---|---|---|---|
| গেস্ট এবং পাবলিক WiFi | অ্যাডাল্ট এবং ক্ষতিকারক ক্যাটাগরি, থ্রেট ডিফেন্স, সেফ সার্চ | শুধুমাত্র ম্যানেজড রিসলভারের মাধ্যমে এনক্রিপ্টেড DNS, জানা পাবলিক DoH এন্ডপয়েন্টগুলি ব্লক করা হয়েছে | ব্লক করা ডোমেন, ডিভাইস বা সেশন আইডেন্টিফায়ার, টাইমস্ট্যাম্প |
| স্টাফ নেটওয়ার্ক | আগে থ্রেট ডিফেন্স, সাথে আলাদা অ্যালাউ এবং ব্লক লিস্ট | শুধুমাত্র ম্যানেজড ডিভাইস থেকে এনক্রিপ্টেড DNS | পলিসি সিদ্ধান্ত এবং অ্যাডমিনিস্ট্রেটর পরিবর্তন |
| স্টুডেন্ট বা রেসিডেন্ট নেটওয়ার্ক | গ্রুপ অনুযায়ী বয়স-উপযোগী ক্যাটাগরি সেট করা রয়েছে | শুধুমাত্র ম্যানেজড রিসলভার, জানা পাবলিক DoH এন্ডপয়েন্টগুলি ব্লক করা হয়েছে | ব্লক করা লুকআপ, নির্দিষ্ট রিটেনশন পিরিয়ডের জন্য রাখা হয়েছে |
| IoT এবং ডিভাইস নেটওয়ার্ক | থ্রেট ডিফেন্স এবং কমান্ড-অ্যান্ড-কন্ট্রোল ব্লকিং, কোনো ক্যাটাগরি পলিসি নেই | পোর্ট 53 আপনার রিসলভারের অধীনে রাখা হয়েছে, এনফোর্স করার আগে এনক্রিপ্টেড DNS পরীক্ষা করা হয়েছে | ডিভাইস অ্যাড্রেস দ্বারা লুকআপ এবং অ্যানোমালি অ্যালার্ট |
| হেলথকেয়ার এবং পাবলিক সেক্টর সাইট | থ্রেট ডিফেন্স এবং ক্যাটাগরি ফিল্টারিং | শুধুমাত্র ম্যানেজড রিসলভার, প্রতিটি ব্যতিক্রম নথিভুক্ত করা রয়েছে | অডিটর এবং স্টেকহোল্ডারদের জন্য অডিট-রেডি লগ |
নেটওয়ার্ক সেগমেন্টেশন হল এমন একটি প্রক্রিয়া যা গেস্ট VLAN-এ থাকা কোনো ক্ষতিগ্রস্ত টিভিকে কর্মীদের রিজলভার ব্যবহার করা থেকে আটকায়। নিজে রিজলভার তৈরি না করেই পুরো ব্যবস্থাটি পরিচালনা করার একটি উপায় হল Purple Shield। একটি একক ড্যাশবোর্ডের মাধ্যমে, প্রতিটি SSID, VLAN এবং ভেন্যু অনুযায়ী নীতি নির্ধারণ করে, একটি মাত্র DNS লেয়ার প্রতিটি ডিভাইসে কনটেন্ট ফিল্টার করে, হুমকি প্রতিরোধ করে এবং বিজ্ঞাপন সরিয়ে দেয়। ওপেন নেটওয়ার্কগুলিতে সেই নীতিটি কঠোর এবং পারিবারিক সুরক্ষার উপযোগী হয়, সিকিউর নেটওয়ার্কগুলিতে হুমকি প্রতিরোধকে অগ্রাধিকার দেওয়া হয়, এবং xPSK নেটওয়ার্কগুলিতে প্রতিটি গ্রুপ অনুযায়ী সেফগার্ডিং সেট করা হয়। আপনি একই ড্যাশবোর্ড থেকে ব্লক করা URL, হুমকি বিশ্লেষণ এবং ব্যবহারের তথ্য পর্যবেক্ষণ করতে পারেন এবং সেই অনুযায়ী নীতি পরিবর্তন করতে পারেন।
কেন ডিভাইস নেটওয়ার্কগুলির প্রথমে একটি পরীক্ষা প্রয়োজন
মিশ্র IoT-তে এনক্রিপ্টেড DNS ব্যবহার করা বেশ জটিল। অনেক ডিভাইস এখনও সাধারণ DNS ব্যবহার করে এবং আপনি সেগুলি একটি একটি করে কনফিগার করতে পারবেন না। সাম্প্রতিক IETF নির্দেশিকায় উল্লেখ করা হয়েছে যে বেশিরভাগ IoT ডিভাইস এখনও পোর্ট 53-এ আনএনক্রিপ্টেড DNS ব্যবহার করে, তাই সেই কোয়েরিগুলি ইন্টারসেপশনের ঝুঁকির মধ্যে থাকে এবং এনক্রিপ্টেড DNS সার্বজনীনভাবে বাধ্যতামূলক নয়। সেই নির্দেশিকার পাশাপাশি উদ্ধৃত একটি পরীক্ষামূলক কাজে একটি IoT টেস্ট এনভায়রনমেন্টে DoT-এর জন্য 482.5% পারফরম্যান্স হ্রাসের কথা বলা হয়েছে, যা DNSSEC-এর সাথে মিলিত হলে 537.9% পর্যন্ত বেড়ে যায়। ডোর লক, টিল বা ক্লিনিকাল ডিভাইসে জোরপূর্বক এনক্রিপশন চালু করার আগে ল্যাব SSID-এ পরীক্ষা করে নিন। যে কন্ট্রোল ডিভাইসগুলিকে অফলাইনে নিয়ে যায়, তা বন্ধ করে দেওয়া হবে।
পরিবর্তনটি এই ক্রমানুসারে কার্যকর করুন।
- ঐ SSID-এর প্রতিটি ক্লায়েন্ট অনুমোদিত রিজলভার ব্যবহার করছে কিনা তা নিশ্চিত করুন।
- একটি স্বাক্ষরিত এবং একটি অ-স্বাক্ষরিত নামের সাহায্যে ঐ রিজলভারে DNSSEC ভ্যালিডেশন যাচাই করুন।
- টেবিল থেকে প্রতি-SSID পলিসি সেট করুন, যার মধ্যে ব্যবহারকারীদের প্রয়োজন অনুযায়ী সেফ সার্চ অন্তর্ভুক্ত রয়েছে।
- আপনার পক্ষে সমর্থনযোগ্য একটি রিটেনশন লিমিট সহ লগ সক্রিয় করুন।
- একটি সমঝোতা হওয়া ডোমেন পরিস্থিতির অনুশীলন করুন, প্রথমে কোয়ারেন্টাইন করুন, তারপর একই দিনে পর্যালোচনা করুন।
- ক্যালেন্ডারে একটি মাসিক পলিসি পর্যালোচনা সেট করুন, এবং কে অ্যালাউ এন্ট্রি পরিবর্তন করেছে তা রেকর্ড করুন।
এমন একটি নেটওয়ার্ক বেছে নিন যেখানে একটি খারাপ লুকআপ সবচেয়ে বেশি ক্ষতি করে, এবং এই সপ্তাহে সেটি পরিবর্তন করুন। বেশিরভাগ ভেন্যুর জন্য সেটি হল গেস্ট WiFi। একটি হাসপাতাল বা ক্যাম্পাসের জন্য এটি সেই নেটওয়ার্ক হতে পারে যেখানে রোগী, শিক্ষার্থী বা দর্শনার্থীরা সত্যি যুক্ত হন।
Purple Shield হল ভেন্যু, ক্যাম্পাস এবং পাবলিক নেটওয়ার্কের জন্য প্রটেক্টিভ DNS। এটি একটি সংযোগ শুরু হওয়ার আগে প্রতিটি লুকআপ পরীক্ষা করে, প্রতি SSID, VLAN এবং ভেন্যুতে একটি ভিন্ন নীতি প্রয়োগ করে এবং আপনাকে দেখায় যে কী ব্লক করা হয়েছে। আপনি যদি ইতিমধ্যে যে WiFi পরিচালনা করছেন তাতে সেই নিয়ন্ত্রণ চান, তবে Purple Shield ভিসিট করুন।