
গেস্ট WiFi-এ কীভাবে প্রাপ্তবয়স্কদের ওয়েবসাইট ব্লক করবেন
DNS ফিল্টারিং, প্রতি-SSID পলিসি, Safe Search, ব্র্যান্ডেড ব্লক পেজ এবং একটি টেস্ট প্ল্যান সহ গেস্ট WiFi-এ কীভাবে প্রাপ্তবয়স্কদের ওয়েবসাইট ব্লক করবেন।
Published ১৩ নভেম্বর, ২০২৬
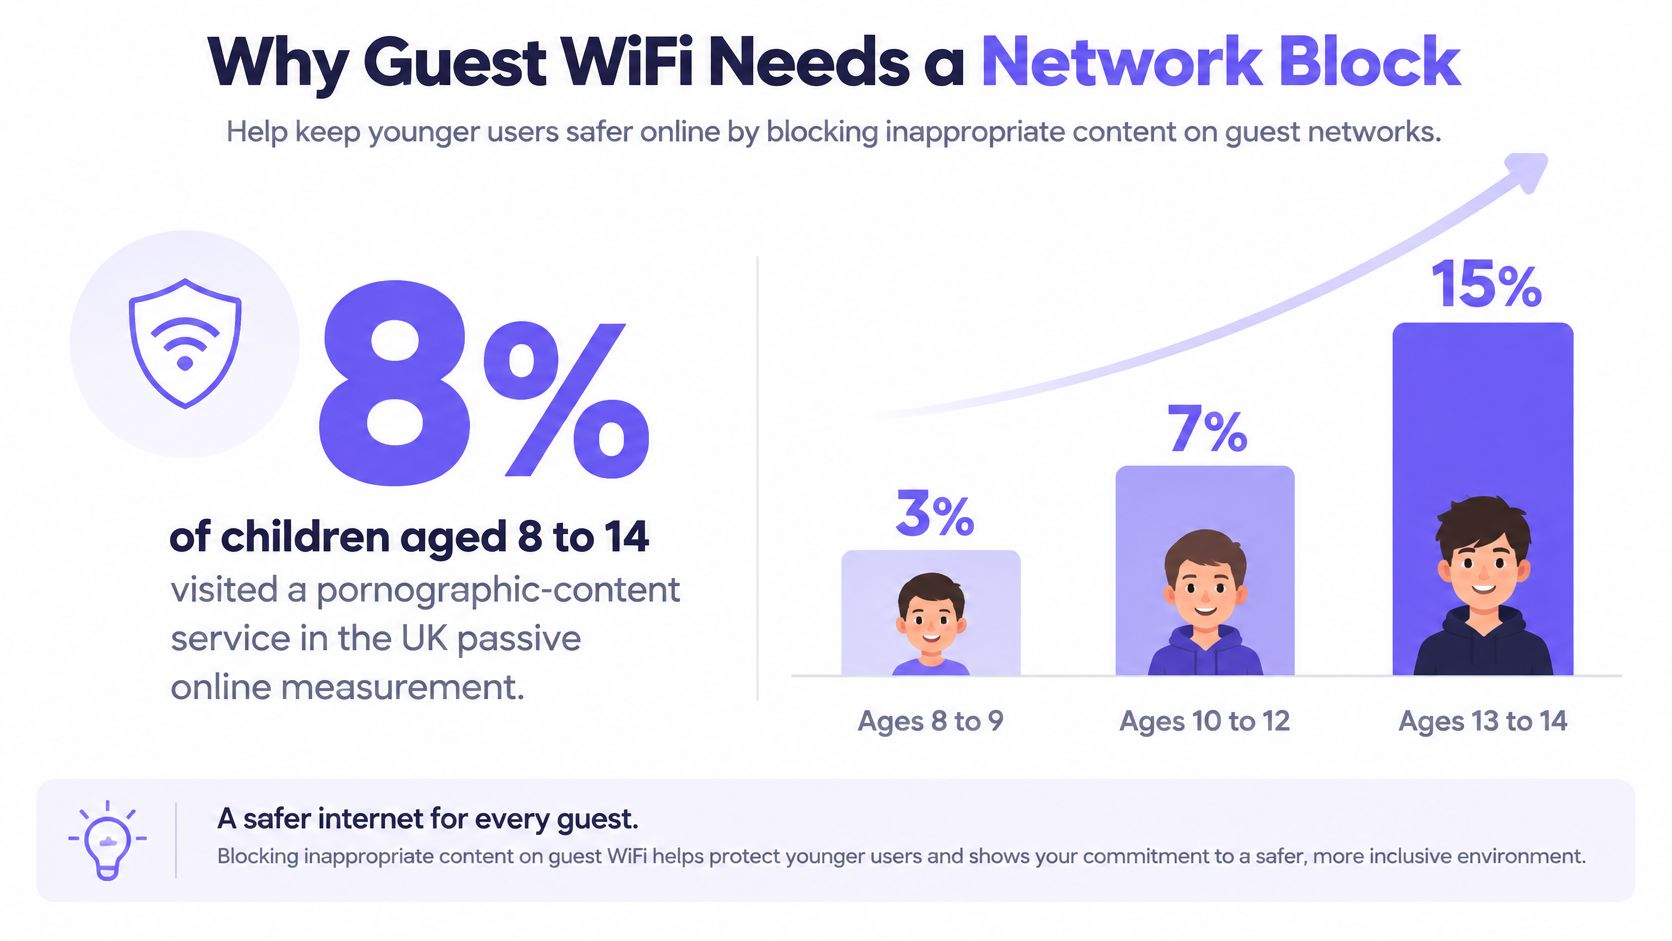
যুক্তরাজ্যে ৮ থেকে ১৪ বছর বয়সী ৮% শিশু পর্নোগ্রাফিক-কনটেন্ট প্রদানকারী কোনো পরিষেবা পরিদর্শন করেছে Ofcom-এর প্যাসিভ অনলাইন পরিমাপ চলাকালীন, এবং বয়সের সাথে সাথে এই সংখ্যা তীব্রভাবে বৃদ্ধি পায়: ৮ থেকে ৯ বছর বয়সীদের মধ্যে ৩%, ১০ থেকে ১২ বছর বয়সীদের মধ্যে ৭%, এবং ১৩ থেকে ১৪ বছর বয়সীদের মধ্যে ১৫%, যেখানে মেয়েদের ১১%-এর বিপরীতে ছেলেদের ক্ষেত্রে ১৯% নথিভুক্ত হয়েছে (Ofcom-এর শিশুদের প্যাসিভ অনলাইন পরিমাপ)। এই লেখচিত্রটি শুধুমাত্র অভিভাবকদেরই নয়, বরং অপারেটরদেরও দায়িত্ব নির্দেশ করে। একটি হোটেল, একটি লাইব্রেরি, একটি হাসপাতালের ওয়েটিং রুম এবং একটি ছাত্রাবাস প্রত্যেকেই এমন শিশুদের হাতে একটি SSID তুলে দেয় যাদের ডিভাইস কেউ পরিচালনা করে না, এবং এই ভেন্যুগুলির কোনোটিই কোনো অতিথির ফোনে এজেন্ট ইনস্টল করতে পারে না।
একটি আনম্যানেজড ডিভাইসকে নিয়ন্ত্রণ করার একমাত্র উপায় হলো যা নেটওয়ার্কের নিজস্ব নিয়ন্ত্রণে থাকে: রিজলভার, DHCP স্কোপ, VLAN এবং ব্লক পেজ। নিচে একটি শেয়ার্ড নেটওয়ার্কে কীভাবে অ্যাডাল্ট ওয়েবসাইট ব্লক করবেন তার ধারাবাহিক ধাপগুলি দেওয়া হলো, যার মধ্যে যে অংশগুলি কাজ নাও করতে পারে সেগুলিও অন্তর্ভুক্ত।
সূচিপত্র
- গেস্ট WiFi-এর জন্য কেন নেটওয়ার্ক ব্লক প্রয়োজন
- SSID VLAN এবং দিনের সময়ের ভিত্তিতে পলিসি
- ফিল্টারের মাধ্যমে কীভাবে DNS বাধ্যতামূলক করবেন
- Safe Search ব্লক পেজ এবং রিপোর্ট
- ব্লক পরীক্ষা করুন এবং অমিলগুলি ঠিক করুন
- গেস্ট পলিসি লাইভ করুন
অতিথি WiFi-র ক্ষেত্রে কেন নেটওয়ার্ক ব্লকের প্রয়োজন
গেস্ট SSID-এই আপনার পরিকাঠামোর নিয়ন্ত্রণ আর বজায় থাকে না। একটি হোটেলের লবি এমন একটি পরিবারকে অ্যাক্সেস দেয় যার দশ বছরের সন্তান একটি iPad ব্যবহার করছে। একটি হাসপাতালের ওয়েটিং রুমে দর্শনার্থীদের ফোন দেখা যায়। একটি লাইব্রেরি ল্যাপটপ এবং আগে থেকেই ইনস্টল করা VPN ক্লায়েন্ট থাকা এক কিশোরকে পোর্টাল লগইন প্রদান করে। এই ডিভাইসগুলির কোনোটিতেই আপনার এন্ডপয়েন্ট এজেন্ট নেই, কোনোটিই ডিভাইস ম্যানেজমেন্টে তালিকাভুক্ত নয়, এবং বেশিরভাগ ক্ষেত্রেই ভেন্যুর কেউ জানে না যে সেগুলি কার হাতে রয়েছে।
নিয়ন্ত্রণ হিসেবে স্ব-ঘোষিত বয়স ব্যর্থ হয়। Ofcom-এর অনলাইন নেশন গবেষণায় দেখা গেছে যে সোশ্যাল-মিডিয়া প্রোফাইল রয়েছে এমন ৮ থেকে ১৭ বছর বয়সীদের মধ্যে ২২%-এর প্রোফাইলে প্রাপ্তবয়স্ক ব্যবহারকারীর বয়স দেওয়া ছিল, যেখানে ৮ থেকে ১৫ বছর বয়সীদের ক্ষেত্রে তা ২০% (Ofcom Online Nation 2023)। যে প্ল্যাটফর্ম প্রোফাইল বিশ্বাস করে সে একজন বারো বছর বয়সীকে প্রাপ্তবয়স্ক হিসেবে বিবেচনা করে, এবং একই সিগন্যালের ওপর নির্ভর করা যেকোনো ফিল্টারও তাই করে।
অতিথির বয়স কত তা নেটওয়ার্কের যাচাই করার প্রয়োজন নেই। তাদের জানার প্রয়োজন তারা কোন SSID-এ যুক্ত হয়েছেন, সেই SSID-এ কোন পলিসি প্রযোজ্য রয়েছে এবং লুকআপ কোনো ব্লক করা ক্যাটাগরির সাথে মিলে গেলে কী ঘটবে।
বাইপাস হলো এমন একটি দিক যা অধিকাংশ চেকলিস্ট এড়িয়ে যায়। ২০২৫ সালে প্রকাশিত একটি স্বাধীন পরীক্ষায় দেখা গেছে যে DNS-over-HTTPS, একটি VPN বা অন্য নেটওয়ার্কে স্যুইচ করার মাধ্যমে DNS ফিল্টারিং বাইপাস করা সম্ভব (AV-Comparatives DNS মূল্যায়ন ২০২৫)। সেলুলার ডেটার মাধ্যমে এটি অনায়াসেই করা যায়।
হোম-রাউটারের সাধারণ চেকবক্সের বদলে একটি বাস্তব নেটওয়ার্ক ব্লকের রূপরেখা এখানে দেওয়া হলো:
প্রতিটি ক্লায়েন্ট একটি DHCP স্কোপ পায় যা একটি একক সমাধানকারী বিজ্ঞাপন করে, সেটি আপনার। পোর্ট ৫৩-তে আউটবাউন্ড লুকআপগুলি এতে পুনঃনির্দেশিত হয়, যাতে হার্ড-কোডেড পাবলিক সমাধানকারী থাকা একটি ডিভাইসও নীতির আওতায় আসে। কোনো ঠিকানা প্রদান করার আগেই প্রাপ্তবয়স্কদের বিভাগ নিষিদ্ধ করা হয়, এবং ডিভাইসটিতে কারণ ব্যাখ্যা করে একটি ব্র্যান্ডেড পৃষ্ঠা প্রদর্শিত হয়। এই প্রক্রিয়াটিতে মাত্র কয়েক মিলিসেকেন্ড সময় লাগে এবং এটি একটি অডিট রেকর্ড তৈরি করে।
সীমাবদ্ধতার বিষয়টিও একই সাথে বিবেচনা করা উচিত। DNS কোনো ডোমেনকে রিজলভ হওয়া থেকে বাধা দেয়। এটি কোনো শেয়ার্ড প্ল্যাটফর্মের প্রতিটি ছবি যাচাই করতে পারে না, সরাসরি ঠিকানার মাধ্যমে কোনো কিছু আনা আটকাতে পারে না এবং টানেলের মাধ্যমে পরিচালিত ট্রাফিক বন্ধ করতে পারে না। এটি সুরক্ষামূলক দায়িত্বের কেবল একটি নেটওয়ার্ক লেয়ার মাত্র, কোনো অবস্থাতেই শূন্য এক্সপোজারের নিশ্চয়তা নয়।
SSID, VLAN এবং দিনের সময় অনুযায়ী পলিসি
একটিমাত্র DHCP স্কোপ স্পর্শ করার আগে প্রতি SSID-এর জন্য একটি করে সারি লিখুন। প্রথমে সেগমেন্টেশন সঠিকভাবে করুন, কারণ অপারেশনাল কোনো বিষয়ের সাথে VLAN শেয়ার করা গেস্ট SSID শেষ পর্যন্ত এমন কিছু নষ্ট করে দেবে যা আপনি দূর থেকে রিবুট করতে পারবেন না। গেস্ট নেটওয়ার্ক নিরাপত্তা সংক্রান্ত এই নির্দেশিকা ব্যাখ্যা করে কেন ক্যাটাগরি তালিকার চেয়ে এই বিভাজন বেশি গুরুত্বপূর্ণ।
| নেটওয়ার্ক | প্রাপ্তবয়স্কদের বিভাগ | Safe Search | সময়সূচী | ব্যতিক্রম সংক্রান্ত নিয়ম |
|---|---|---|---|---|
| গেস্ট বা ক্যাপটিভ-পোর্টাল SSID | ব্লক | Google, Bing, YouTube-এর জন্য অন | সর্বদা, পারিবারিক স্থানগুলিতে সন্ধ্যায় আরও কঠোর | কোনো ব্যবহারকারী বাইপাস করতে পারবেন না; শুধুমাত্র ভেন্যুর অনুমোদিত তালিকা (allow list) |
| কর্মী বা কর্পোরেট VLAN | ব্লক | অন | কাজের সময় | টিকেটের মাধ্যমে নির্দিষ্ট ভূমিকার জন্য ব্যতিক্রম |
| ছাত্র বা আবাসিক VLAN | ব্লক | অন | সন্ধ্যায় এবং উইকএন্ডে আরও কঠোর | অনুমোদিত তালিকায় শিক্ষা ও স্বাস্থ্য সংক্রান্ত ডোমেনসমূহ |
| পেইড বা প্রিমিয়াম SSID | ব্লক, গেস্টের মতোই | অন | গেস্টের মতোই | ব্যান্ডউইথ পরিবর্তিত হয়, কনটেন্ট সংক্রান্ত নীতি পরিবর্তন হয় না |
| IoT বা বিল্ডিং VLAN | প্রযোজ্য নয় | অফ | সর্বদা পৃথক সমাধানকারী (resolver) | গেস্টের সাথে কোনো শেয়ার্ড সমাধানকারী থাকবে না |
| ক্লিনিক্যাল বা গবেষণা VLAN | বাছাই করা অনুমোদিত তালিকার সাথে ব্লক করা | অন | সর্বদা | পূর্ব-অনুমোদিত স্বাস্থ্য এবং গবেষণার ডোমেনসমূহ |
অধিকাংশ সারি কোনো বিতর্ক ছাড়াই পর্যালোচনায় টিকে যায়। তিনটি সারি টিকে না।
কর্মীদের জন্য নিয়মের ব্যতিক্রমের ক্ষেত্রে টগল নয়, টিকিটের প্রয়োজন
একটি হাসপাতাল কাউন্সেলর নিয়োগ করে, একটি বিশ্ববিদ্যালয় জনস্বাস্থ্য গবেষকদের নিয়োগ করে, এবং উভয়েই এক সপ্তাহের মধ্যে কোনো বৈধ পেজে বাধার সম্মুখীন হবেন। কর্মীদের VLAN জুড়ে ক্যাটাগরি শিথিল করা ভুল সমাধান, কারণ গেস্ট অ্যাক্সেসে সমস্যা হলে সাধারণত কর্মীদের VLAN-এই পোর্টাল ভেন্ডরকে রাখা হয়। এর পরিবর্তে একটি নির্দিষ্ট ব্যতিক্রম জারি করুন: একটি ডোমেন, একটি রোল, একটি মেয়াদ শেষের তারিখ, যা টিকিট সিস্টেমে রেকর্ড করা থাকবে এবং প্রতি মাসে পর্যালোচনা করা হবে।
উৎসের নিয়ম: যদি কোনো ব্যতিক্রমের ক্ষেত্রে নির্দিষ্ট ব্যক্তির নাম এবং মেয়াদের শেষ তারিখ চিহ্নিত করা না যায়, তবে সেটি কোনো ব্যতিক্রম নয়। এটি নথিপত্রসহ তৈরি করা একটি ফাঁকফোকর।
IoT এবং বিল্ডিং সিস্টেমগুলোকে একটি পৃথক রিজলভারে রাখুন
প্রিন্টার, ডোর কন্ট্রোলার, এনার্জি মিটার এবং সিসিটিভি রেকর্ডার ব্রাউজ করে না, এবং কাজের মাঝখানে হঠাৎ কোনো পলিসি তাদের ওপর কার্যকর হলে তারা তা বরদাস্ত করতে পারে না। তাদের নিজস্ব একটি রিজলভার লেবেল দিন এবং কোনো কনটেন্ট ক্যাটাগরি নির্ধারণ করবেন না। রাত ৯টায় যখন কোনো কন্ট্রোলার অফলাইন হয়ে যায়, তখন সেই লেবেল দেখে আপনার হেল্প ডেস্ক কয়েক সেকেন্ডের মধ্যে বুঝতে পারবে যে গেস্ট পলিসি ভুল জায়গায় প্রয়োগ করা হয়েছে কিনা।
Paid WiFi পলিসি নয়, ব্যান্ডউইথ পরিবর্তন করে
কিছু ভেন্যু দ্রুততর থ্রুপুট বা দীর্ঘ সেশনের জন্য একটি প্রিমিয়াম টিয়ার বিক্রি করে। টিয়ারটি ব্যান্ডউইথ এবং সহায়তা পরিবর্তন করে, কখনোই কনটেন্টের ক্যাটাগরি নয়। যদি একজন অর্থ প্রদানকারী গেস্ট একজন ফ্রি গেস্টের চেয়ে আলাদা কনটেন্ট নীতি পান, তবে ভেন্যুটি এখন দুটি যত্নের দায়িত্ব এবং একটি প্রমাণ ট্রেইল পরিচালনা করে, এবং দ্বিতীয়টির কারণেই প্রথমটি নিয়ে প্রশ্ন ওঠে।
পারিবারিক বিনোদন কেন্দ্র এবং ছাত্রাবাসগুলির জন্য শিডিউলিং অত্যন্ত কার্যকর একটি ব্যবস্থা। সন্ধ্যাবেলা এবং উইকএন্ডে অল্পবয়সীদের উপস্থিতি বৃদ্ধি পায়, তাই সেই নির্দিষ্ট সময়সীমার মধ্যে অ্যাডাল্ট ক্যাটাগরি, Safe Search এবং বিজ্ঞাপনের নিয়মগুলি আরও কঠোর করুন। একটি ২৪-ঘণ্টা খোলা বিমানবন্দর বা হাসপাতালের ওয়ার্ডে কোনো নির্দিষ্ট শান্ত সময় থাকে না, তাই সেখানে দিনরাত একইভাবে পলিসি বজায় রাখুন।
প্রতিটি ভেন্যু নিজস্ব অ্যালাউ লিস্টও রাখে। যৌন-স্বাস্থ্য বিষয়ক চ্যারিটি, LGBTQ+ সহায়তা পরিষেবা এবং শিক্ষামূলক ডোমেনগুলি যা ক্যাটাগরি ইঞ্জিনগুলি অতিরিক্ত ব্লক করে, সেগুলি এতে অন্তর্ভুক্ত থাকে; অন্যদিকে পরিচিত প্রক্সি এবং নতুনভাবে শনাক্ত হওয়া প্রাপ্তবয়স্কদের ডোমেনগুলি ব্লক লিস্টে যায়। অন্য সবকিছুর আগে প্রতিটি SSID পিছু একটি করে সারি বেছে নিন।
ফিল্টারের মাধ্যমে কীভাবে DNS বাধ্যতামুলক করবেন
প্রতি সাইটের জন্য তৈরি করতে মাত্র একটি বিকেল সময় লাগে এবং পুরো প্রক্রিয়াটিই বেশ সাধারণ। এই ক্রমানুসারেই কাজ করুন, কারণ প্রতিটি ধাপ আগের ধাপের রেখে যাওয়া ফাঁকগুলো পূরণ করে।
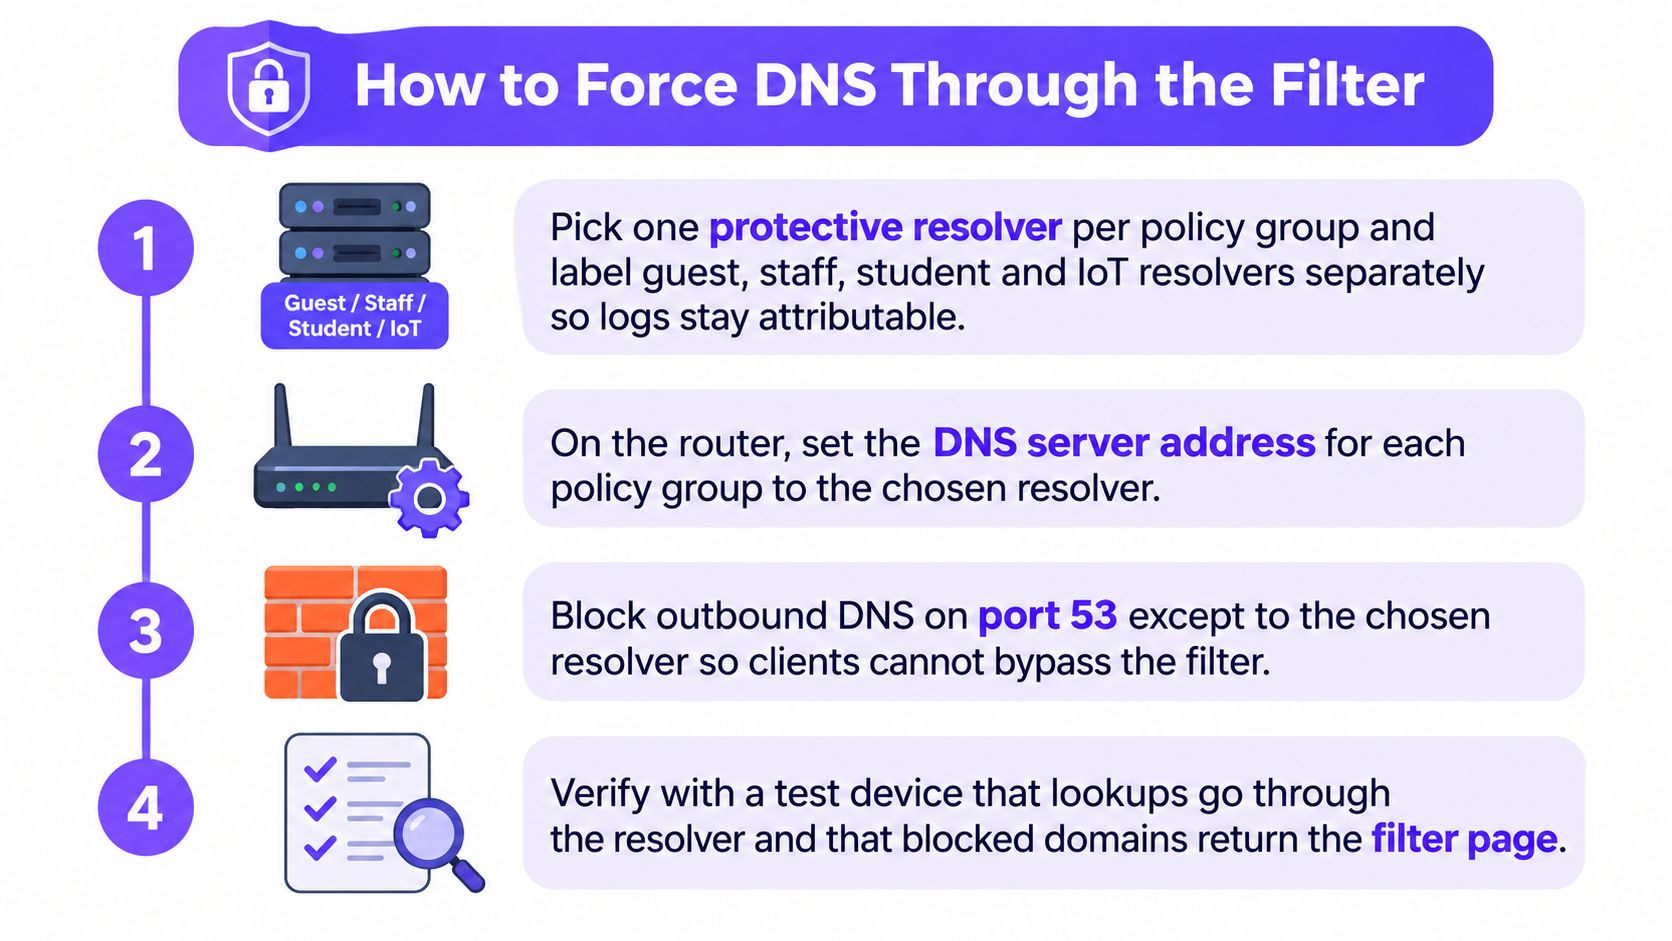
প্রতিটি পলিসি গ্রুপের জন্য একটি করে প্রোটেক্টিভ রিজলভার বেছে নিন। গেস্ট, স্টাফ, স্টুডেন্ট এবং IoT - প্রত্যেকেই নিজস্ব রিজলভার আইডেন্টিটি এবং সেটি যে VLAN-এ পরিষেবা দিচ্ছে তা নির্দেশকারী একটি লেবেল পাবে। ছয় সপ্তাহ পরে, এই লেবেলটিই একমাত্র জিনিস যা একটি কোয়েরি রেকর্ডকে কোনো নেটওয়ার্কের সাথে যুক্ত করার উপযুক্ত করে তোলে।
DHCP স্কোপে শুধুমাত্র সেই রিজলভারেরই বিজ্ঞাপন দিন। স্কোপের বিকল্পগুলি থেকে প্রতিটি পাবলিক রিজলভার সরিয়ে ফেলুন। যে ডিভাইস দুটি বিকল্প পাবে, সেটি প্রথমে যেখান থেকে উত্তর আসবে সেটাই ব্যবহার করবে এবং আপনার পলিসির অর্ধেক কার্যকর থাকবে না।
গেটওয়েতে UDP এবং TCP পোর্ট 53-এ আউটবাউন্ড DNS অনুমোদিত রিজলভারে রিডাইরেক্ট করুন। DHCP কেবল সেইসব ক্লায়েন্টকে কভার করে যা নিয়ম মেনে অনুরোধ করে। যে ডিভাইসে হার্ড-কোডেড রিজলভার রয়েছে, অথবা যে অ্যাপ নিজস্ব রিজলভার সহ আসে, তা এই স্কোপকে সম্পূর্ণরূপে উপেক্ষা করে।
রুট হিন্ট নিষ্ক্রিয় করুন এবং অননুমোদিত রিজলভারগুলির রুট বন্ধ করুন। CISA-র Encrypted DNS Implementation Guidance প্রোটেক্টিভ DNS বাইপাস করার মেকানিজম নিষ্ক্রিয় করার পরামর্শ দেয়, বিশেষ করে রুট হিন্ট এবং অননুমোদিত রাউটিং পাথের নাম উল্লেখ করে। এই পদক্ষেপটিই একটি পরামর্শকে প্রয়োগ বিন্দুতে রূপান্তরিত করে।
এনক্রিপ্টেড DNS স্পষ্টভাবে নির্ধারণ করুন। আপনি যে DNS-over-HTTPS এন্ডপয়েন্টগুলি পরিচালনা করেন না সেগুলি ব্লক বা সিঙ্কহোল করুন। এগুলি খোলা রাখলে অতিথিদের ব্রাউজার মেনুতে একটি সক্রিয় বাইপাস পেয়ে যাওয়ার সুযোগ থাকে। কোন কোন ক্লায়েন্ট এটি চেষ্টা করবে সে সম্পর্কে আপনি নিশ্চিত না হলে, how DNS-over-HTTPS bypasses a filter-এ তাদের ব্যবহৃত ডিসকভারি পাথগুলি বিশদে ব্যাখ্যা করা হয়েছে। এটি নথিভুক্ত রাখুন যে একটি পূর্ণাঙ্গ VPN এখনও আপনার নেটওয়ার্ক ত্যাগ করে, কারণ কোনো অন-নেটওয়ার্ক নিয়ন্ত্রণ কোনো টানেল অনুসরণ করতে পারে না।
পলিসি লেয়ারগুলি সাজান। প্রথমে অ্যাডাল্ট ক্যাটাগরি, তারপর Safe Search, তারপর ভেন্যুর অ্যালাউ ও ব্লক লিস্ট এবং এরপর শিডিউল। যখন দুটি নিয়মের মধ্যে অমিল দেখা দেয় তখন এই ক্রমটি অত্যন্ত গুরুত্বপূর্ণ হয়ে ওঠে, এবং আপনি চাইবেন প্রতিবারই সেফগার্ডিং নিয়মের পক্ষেই যাতে বিরোধ নিষ্পত্তি হয়।
ফেল ক্লোজড সেট করুন। কোনো রিজলভারের বিভ্রাট যেন গেস্ট SSID-এ ওপেন ব্রাউজিংয়ে পরিণত না হয়। ফেইলিং ক্লোজড-এর অর্থ হলো কোনো ঘটনার সময় অতিথিরা একটি ব্লক পেজ দেখতে পাবেন, যা কোনো সেফগার্ডিং সংক্রান্ত জটিলতার চেয়ে বরং একটি সাধারণ সাপোর্ট কলের বিষয়।
একই রিডাইরেক্টের মাধ্যমে IPv6 কভার করুন। অনেক সংস্থাই IPv4 ট্র্যাফিক সাবধানে রিডাইরেক্ট করে কিন্তু সমান্তরাল IPv6 পাথ স্পর্শ না করেই রেখে দেয়, যার ফলে একটি আধুনিক ফোন এমন প্রোটোকলে সাইটে পৌঁছে যায় যা কেউই কনফিগার করেনি।
একটি ক্লিন ডিভাইস থেকে পরীক্ষা করুন। এমন একটি ফোন যাতে কখনও কোনো এজেন্ট ইনস্টল করা হয়নি, গেস্ট SSID-এর সাথে যুক্ত করা হয়েছে এবং একটি পরিচিত অ্যাডাল্ট ডোমেন রিজলভ করছে। কোনো অ্যাড্রেস ফেরত আসা উচিত নয় এবং ব্র্যান্ডেড পেজটি প্রদর্শিত হওয়া উচিত।
প্রতিটি হ্যান্ডওভারে বারবার মনে করিয়ে দেওয়ার মতো ত্রুটিটি হলো, একটি ব্লক পেজ নিজে থেকে খুব কমই কিছু প্রমাণ করে। ক্যাশ করা উত্তর ধরে রাখা কোনো ক্লায়েন্ট, অথবা IPv6-এর মাধ্যমে একই হোস্টে পৌঁছানো কোনো ক্লায়েন্ট আপনার স্ক্রিনশট নিখুঁত দেখালেও একটি সংযোগ সফল করতে পারে।
SafeSearch ব্লক পেজ এবং রিপোর্ট
রিসলভারে SafeSearch বাধ্যতামূলক করুন
Safe Search হলো ব্রাউজারের একটি সেটিং যতক্ষণ না আপনি এটিকে একটি নেটওয়ার্ক রুল হিসেবে তৈরি করছেন। সার্চ এবং ভিডিও হোস্টনেমগুলিকে সেই রিজলভারের DNS CNAME দ্বারা প্রোভাইডারের এনফোর্সমেন্ট রেকর্ডের দিকে নির্দেশ করুন যা ইতিমধ্যেই অ্যাডাল্ট ক্যাটাগরি পরিচালনা করে, তারপর একই রিজলভারে দ্বিতীয় সার্চ ইঞ্জিনের জন্য সমতুল্য সেটিং প্রয়োগ করুন। এই রুলটি তখন আপনার ফিল্টারের মাধ্যমে রিজলভ হওয়া প্রতিটি ডিভাইসের জন্য কার্যকর হবে, যেকোনো ব্রাউজারে এবং প্রাইভেট উইন্ডোর ভেতরেও, যা ব্যবহারকারীর কোনো একক টগল দ্বারা সম্ভব নয়। কোনো ডিভাইস সেই রিজলভারকে বাইপাস করলেই এটি কার্যকর হওয়া বন্ধ হয়ে যায়: কোনো বহিরাগত প্রোভাইডারের কাছে এনক্রিপ্ট করা DNS, একটি VPN টানেল, বা সেলুলার ডেটাতে চলে যাওয়া - এই সবকটিই সার্চ রিকোয়েস্টকে আপনার পলিসির বাইরে নিয়ে যায়।
ডোমেনটি নিজেই একটি সার্চ ইঞ্জিন হলে সুস্পষ্ট বা আপত্তিকর বিষয়বস্তু সাধারণত ছবি ও ভিডিও ফলাফলের মাধ্যমে প্রদর্শিত হয়। Safe Search সেই প্ল্যাটফর্মগুলি থেকে সুস্পষ্ট ফলাফল সরিয়ে দেয় এবং এটি প্রাপ্তবয়স্ক ক্যাটাগরিকে প্রতিস্থাপন করে না, তাই উভয়েই একসাথে চালু রাখুন। এই সেটিংটি কার্যকর হয়েছে দাবি করার আগে Google SafeSearch বলবৎকরণের কার্যপ্রণালী একবার পড়ে নেওয়া দরকার।
ব্লক পেজটি একবারই তৈরি করুন
স্থানের নাম, এক বাক্যের কারণ, একটি রিসেপশন বা হেল্প-ডেস্কের যোগাযোগের তথ্য। কোনো লগইন ওয়াল নয়, কোনো কাউন্টডাউন টাইমার নয় এবং আপনি আর কী কী ক্যাটাগরি ব্লক করেন তার কোনো তালিকাও নয় - কারণ ক্যাটাগরির তালিকা দেখে কৌতূহলী যে কেউ অন্য ফিল্টার হওয়া বিষয়গুলি পরীক্ষা করতে প্রলুব্ধ হতে পারে। ক্যাটাগরি ব্লক এবং থ্রেট ব্লকের জন্য একই পেজ ব্যবহার করুন, যাতে রিসেপশনকে একটিই নির্দিষ্ট স্ক্রিপ্ট অনুসরণ করতে হয়।
যে অতিথি ব্লকের কারণ বুঝতে পারেন তিনি রিসেপশনে যোগাযোগ করেন। কিন্তু যিনি একটি সাধারণ ব্রাউজার ত্রুটির সম্মুখীন হন তিনি কাউকে না জানিয়ে অন্য নেটওয়ার্ক ব্যবহার করার চেষ্টা করেন।
একটি নয়, তিনটি রিপোর্ট পড়ুন
ড্যাশবোর্ডটিকে তিনটি ভাগে ভাগ করুন: অ্যাডাল্ট-ক্যাটাগরি ব্লক, অ্যালাউ-লিস্ট হিট, এবং ফিশিং বা ম্যালওয়্যার লুকআপ। এগুলিকে একত্রিত করলে একটি ডিউটি-অফ-কেয়ার সম্পর্কিত প্রশ্ন সংক্রামিত-ল্যাপটপের প্রশ্নে পরিণত হয়, এবং এই দুটির দায়িত্বপ্রাপ্ত ব্যক্তি ও সমাধান আলাদা। একটি ব্লক করা ফিশিং লুকআপের অর্থ হলো সংযোগটি কখনও শুরুই হয়নি এবং ডিভাইসটিকে এখনও নেটওয়ার্ক থেকে সরিয়ে নেওয়া দরকার। একটি ব্লক করা অ্যাডাল্ট ডোমেনের অর্থ হলো পলিসিটি কাজ করেছে এবং আর কিছুর প্রয়োজন নেই। প্রথম অভিযোগ আসার পর নয়, বরং প্রতি সপ্তাহে পর্যালোচনা করুন, কারণ একটি গেস্ট SSID যদি টানা দুই সপ্তাহ শূন্য ক্যাটাগরি ব্লক দেখায় তবে তার মানে সাধারণত রিডাইরেক্ট লগ হচ্ছে না।
গো-লাইভ করার আগেই কোয়েরি রিটেনশন পিরিয়ড নির্ধারণ করুন এবং ভেন্যুর গোপনীয়তা নীতি যতটা অনুমতি দেয় এটি ততটাই সংক্ষিপ্ত রাখুন। প্রতিটি ভেন্যু এবং প্রতিটি SSID ব্যবহারের পরিসংখ্যান একই পর্যালোচনায় অন্তর্ভুক্ত করুন যাতে পলিসির পরিবর্তন ট্র্যাফিকের পরিবর্তনের সাথে যুক্ত করা যায়।
একটি ব্যস্ত গেস্ট এস্টেটে বিজ্ঞাপন এবং ট্র্যাকার ব্লক করা ঐচ্ছিক এবং এটিকে শুধুমাত্র ধারণক্ষমতা বাড়ানোর ব্যবস্থা হিসেবে বিবেচনা করা উচিত, কখনোই অ্যাডাল্ট পলিসি বজায় থাকার কারণ হিসেবে নয়। ভেন্যু ম্যানেজারের কাছে উপস্থাপনের সময় এই দুটি যুক্তিকে আলাদা রাখুন।
ব্লক পরীক্ষা করুন এবং মিসগুলি সমাধান করুন
ফিল্টার চালু থাকা মানেই এটি কার্যকরভাবে কাজ করছে তা নয়। টেস্ট সেটটি একবার তৈরি করুন, প্রতিটি নেটওয়ার্ক থেকে এটি চালান এবং ফলাফলকে এমন সংখ্যায় রূপান্তর করুন যা স্টেকহোল্ডারদের সামনে উপস্থাপন করা যায়।
UK সরকারের নির্দেশিকায় স্কুল এবং কলেজগুলির জন্য ফিল্টারিং প্রাপ্তবয়স্কদের কনটেন্ট ব্লক করে কিনা তা পরীক্ষা করা এবং স্বীকৃত বেআইনি কনটেন্ট ব্লক তালিকার পাশাপাশি তাদের ফিল্টারিং ও নজরদারি ব্যবস্থার কার্যকারিতা পর্যালোচনা করা বাধ্যতামূলক (ফিল্টারিং এবং নজরদারির মূল স্ট্যান্ডার্ড)। এটি শুধুমাত্র স্কুলের জন্য নয়, প্রতিটি অপারেটরের জন্যই সঠিক স্ট্যান্ডার্ড।
সাতটি প্যারেন্টাল-কন্ট্রোল প্রোডাক্টের ২০২৫ সালের তুলনা দেখায় যে একটি 'enable' সুইচ বাস্তবতা থেকে কতটা দূরে: কিছু সিস্টেম ৯৬% পর্যন্ত সংবেদনশীল ডোমেন ব্লক করতে ব্যর্থ হয়েছে, একটি সিস্টেম ৯৫%-এর বেশি জুয়ার সাইট চালু রেখেছিল এবং আরেকটি আরও কঠোর চাইল্ড সেটিংয়ের অধীনেও প্রায় এক-তৃতীয়াংশ ডোমেন অ্যাক্সেসযোগ্য রেখে দিয়েছিল (IFIP TMA ২০২৫ স্টাডি)।
টেস্ট সেটটি একবারই তৈরি করুন
- পরিচিত প্রাপ্তবয়স্কদের ডোমেন, যার মধ্যে গত ত্রৈমাসিকে নিবন্ধিত কয়েকটি ডোমেনও অন্তর্ভুক্ত রয়েছে।
- একটি যৌন-স্বাস্থ্য সংক্রান্ত পৃষ্ঠা যা অবশ্যই খোলা থাকতে হবে, যাতে ব্লকিংয়ের পাশাপাশি অতিরিক্ত-ব্লকিংও পরিমাপ করা যায়।
- একটি CDN-হোস্টেড URL, কারণ শেয়ার্ড পরিকাঠামো সাধারণ ডোমেন তালিকাকে ব্যর্থ করে দেয়।
- প্রধান সার্চ ইঞ্জিনগুলিতে চিত্র অনুসন্ধান, যেখানে ডোমেনটি কোনো সার্চ ইঞ্জিন হলেও আপত্তিকর উপাদান দৃশ্যমান হয়।
- একটি পাবলিক সমাধানকারী ঠিকানা এবং একটি DNS-over-HTTPS ক্লায়েন্ট, পুনঃনির্দেশটি যে কাজ করছে তা প্রমাণ করার জন্য।
- একটি VPN সেশন, যা সবাইকে মনে করিয়ে দেবে নিয়ন্ত্রণের পরিধি কোথায় শেষ হচ্ছে।
প্রতিটি SSID ও VLAN থেকে এবং প্রতিটি শিডিউল উইন্ডোর মধ্যে একবার করে, HTTP ও HTTPS-এ, IPv4 এবং IPv6-এর মাধ্যমে এই সেটটি পরীক্ষা করুন।
দুটি সংখ্যার মাধ্যমে স্কোর নির্ধারণ করুন
ক্যাটাগরি রিকল হলো সমস্ত নিষিদ্ধ ঘটনার মধ্যে ব্লক করা নিষিদ্ধ ঘটনার অনুপাত। ফলস-পজিটিভ রেট হলো সমস্ত অনুমোদিত ঘটনার মধ্যে ভুলবশত ব্লক করা অনুমোদিত ঘটনার অনুপাত। দুটি বিষয় একসাথেই রিপোর্ট করুন, কারণ একা রিকল এমন ফিল্টারকে পুরস্কৃত করে যা সবকিছু ব্লক করে দেয়।
| আপনি যা দেখতে পাচ্ছেন | স্বাভাবিক কারণ | সমাধান |
|---|---|---|
| গেস্ট WiFi-এ প্রাপ্তবয়স্কদের সাইট এখনও লোড হচ্ছে | সেলুলার ডেটা, VPN বা DNS-over-HTTPS | ডিভাইসটি SSID-এ রয়েছে কিনা তা নিশ্চিত করুন; অননুমোদিত এনক্রিপ্ট করা DNS ব্লক করুন; গেস্ট শর্তাবলীতে VPN-এর বিধিনিষেধ উল্লেখ করুন |
| সাইটটি কয়েক মিনিটের জন্য লোড হয় এবং তারপর ব্লক হয়ে যায় | ক্যাশ করা DNS উত্তর | ক্লায়েন্টে ফ্লাশ করুন এবং TTL মেয়াদ শেষ হওয়ার পরে পুনরায় পরীক্ষা করুন; IPv6-এর মাধ্যমে পুনরায় পরীক্ষা করুন |
| কর্মীদের VLAN ব্লক করা হয়েছে, কিন্তু গেস্ট নয় | DHCP স্কোপ এখনও একটি পাবলিক রিজলভার বিজ্ঞাপন করছে | শুধুমাত্র পলিসি রিজলভার বিজ্ঞাপন করুন এবং পোর্ট 53 রিডাইরেক্ট করুন |
| যৌন স্বাস্থ্য বা শিক্ষামূলক সাইট ব্লক করা হয়েছে | ক্যাটাগরির অতিরিক্ত ব্লকিং | সেই ভেন্যুর অ্যালাও লিস্টে ডোমেনটি যুক্ত করুন; ক্যাটাগরিটি নিষ্ক্রিয় করবেন না |
| IoT বা ডোর কন্ট্রোলার অফলাইনে রয়েছে | গেস্ট পলিসি ভুল VLAN-এ প্রয়োগ করা হয়েছে | রিজলভার এবং লেবেল আলাদা করুন; IoT থেকে প্রাপ্তবয়স্কদের পলিসি সরিয়ে ফেলুন |
| ব্লক পেজ প্রদর্শিত হচ্ছে কিন্তু লগ খালি | কোয়েরি লগিং ছাড়াই রিডাইরেক্ট করা হচ্ছে | রিজলভার লগ চালু করুন এবং রিটেনশন চেক করুন |
| সান্ধ্যকালীন পলিসি কখনই প্রয়োগ হয় না | শিডিউল ভুল টাইমজোন বা SSID-এর সাথে যুক্ত করা হয়েছে | শিডিউলটি গেস্ট SSID-এর সাথে যুক্ত করুন এবং নির্দিষ্ট সময়ের মধ্যে পুনরায় পরীক্ষা করুন |
দুবার পরিমাপ করুন: ব্যস্ত গেস্ট SSID-এ কোনো ব্লক করা কোয়েরি না পাওয়া পর্যন্ত এটিকে লগিং সংক্রান্ত ত্রুটি হিসেবেই গণ্য করা উচিত।
প্রতিটি রিজলভার, ব্রাউজার, ফার্মওয়্যার বা পলিসি পরিবর্তনের পরে পুনরায় পরীক্ষা করুন, কারণ ক্যাশ করা উত্তর একটি নতুন নিয়মকে কয়েক ঘণ্টার জন্য আড়াল করে রাখতে পারে। টিকিট নম্বর, মেয়াদের তারিখ এবং SSID সহ ব্যতিক্রমগুলি লগ করুন, তারপর সেগুলি মাসিক পর্যালোচনা করুন। ব্লক পেজের একটি স্ক্রিনশট এটি প্রমাণ করে না যে অন্তর্নিহিত সংযোগটি শুরু হতে পারে কিনা।
গেস্ট পলিসি লাইভ করুন
প্রথমে গেস্ট SSID-তে লাইভ করুন। কঠোর অ্যাডাল্ট ক্যাটাগরি প্রয়োগ করুন, এমন একটি ব্যক্তিগত ফোন থেকে সম্পূর্ণ টেস্ট সেট চালান যাতে কোনোদিন কোনো এজেন্ট ছিল না, এবং কেবল তখনই কর্মী বা IoT নেটওয়ার্কগুলিতে পলিসি প্রসারিত করুন। প্রথম আসল ফলস পজিটিভ না আসা পর্যন্ত ভেন্যুর অ্যালাউ লিস্ট আটকে রাখুন, যাতে এর প্রতিটি এন্ট্রি অনুমান করার পরিবর্তে কার্যকরভাবে নির্ধারিত হয়। কেউ দেখার আগেই ব্র্যান্ডেড ব্লক পেজ প্রকাশ করুন, এবং একই সপ্তাহের জন্য শিডিউল করা পলিসি পুনরায় পরীক্ষার সময় নির্ধারণ করুন যাতে সন্ধ্যার নিয়মটি তার নিজস্ব সময়ের ভেতরেই প্রমাণিত হয়।
অনেক SSID, VLAN এবং ভেন্যু রয়েছে এমন একটি এস্টেটের ক্ষেত্রে সাইট প্রতি স্প্রেডশীটের পরিবর্তে পলিসি এক জায়গায় রাখা প্রয়োজন। একটি ক্লাউড প্রোটেক্টিভ DNS লেয়ার ঠিক এই কাজটিই করে। Purple Shield কন্টেন্ট ক্যাটাগরি, অ্যালাউ এবং ব্লক লিস্ট, নেটওয়ার্কের শিডিউল এবং থ্রেট ইন্টেলিজেন্সের সাথে প্রতিটি লুকআপ পরীক্ষা করে, এবং এটি কোনো অ্যাপ্লায়েন্স বা গেস্ট ডিভাইসে কিছু ইনস্টল না করেই যেকোনো WiFi নেটওয়ার্কে বা Purple Access-এ এককভাবে কাজ করে। যদি কোনো ডোমেন ব্লক করা হয়, তবে সংযোগটি কখনই শুরু হয় না এবং ডিভাইসটি তার পরিবর্তে ভেন্যুর ব্র্যান্ডেড ব্লক পেজ দেখতে পায়।
থ্রেট ডিফেন্স এই একই লুকআপ থেকেই আসে, যা সংযোগ শুরু হওয়ার আগেই কমান্ড-অ্যান্ড-কন্ট্রোল কলব্যাক এবং পরিচিত ফিশিং ও ম্যালওয়্যার ডোমেইনগুলোকে ব্লক করে দেয়। এটি অ্যাডাল্ট-ক্যাটাগরি পরীক্ষার বিকল্প নয়। দুটোই চালান, দুটোরই স্কোর নির্ধারণ করুন এবং প্রমাণ সংরক্ষণ করে রাখুন।
Purple Shield হলো গেস্ট, পাবলিক এবং শিক্ষার্থীদের WiFi-এর জন্য তৈরি প্রতিরক্ষামূলক DNS এবং কনটেন্ট ফিল্টারিং, যাতে কোনো অ্যাপ্লায়েন্স ছাড়াই এবং গেস্টের ডিভাইসে কিছু ইনস্টল না করেই প্রতিটি SSID, VLAN এবং আপনার পরিচালিত ভেন্যু জুড়ে অ্যাডাল্ট ক্যাটাগরি, Safe Search প্রয়োগ এবং ব্র্যান্ডেড ব্লক পেজ একই স্তরে কার্যকর থাকে। Purple Shield একটি মাত্র ড্যাশবোর্ডে আপনাকে ব্লক করা URL, হুমকি এবং ব্যবহারের নেটওয়ার্ক-ভিত্তিক রিপোর্টিং প্রদান করে।