
জিরো ডে থ্রেট কী? সংজ্ঞা, উদাহরণ, প্রতিরক্ষা
জিরো ডে থ্রেট কী? জানুন কীভাবে জিরো-ডে আক্রমণগুলি আনপ্যাচড দুর্বলতাগুলির সুযোগ নেয়, এক্সপোজার উইন্ডো কেন গুরুত্বপূর্ণ এবং কীভাবে স্তরীভূত DNS প্রতিরক্ষা ঝুঁকি কমায়।
Published ১৬ নভেম্বর, ২০২৬
আপনি একটি গেস্ট WiFi নেটওয়ার্ক পরিচালনা করছেন, সহায়তার অনুরোধের উত্তর দিচ্ছেন বা আপনার প্রতিষ্ঠানের ডিভাইসগুলি আপ-টু-ডেট আছে কিনা তা পরীক্ষা করছেন। তখনই একটি সুরক্ষা সতর্কতা আসে: আক্রমণকারীরা একটি ত্রুটির অপব্যবহার করছে এবং নির্মাতা কোনো প্যাচ রিলিজ করেনি। আপনি এখনও আপডেট করে সমস্যার সমাধান করতে পারছেন না, তবে সবকিছু যথারীতি সংযুক্ত রাখাও নিরাপদ বলে মনে হচ্ছে না।
এটিই হলো একটি জিরো-ডে হুমকি-র পেছনের বাস্তব চ্যালেঞ্জ। এটি বোঝার কাজ শুরু হয় টাইমিং বা সময়কাল দিয়ে, তারপর কোনো সমাধান পাওয়া না যাওয়ার সময় আপনি কী কী প্রতিরোধ, পর্যবেক্ষণ এবং নিয়ন্ত্রণ করতে পারেন সেদিকে অগ্রসর হয়।
সূচিপত্র
- জিরো-ডে থ্রেট আসলে কী এবং কী নয়
- জিরো-ডে ভালনারেবিলিটি, এক্সপ্লয়েট এবং ম্যালওয়্যারের তুলনা
- জিরো-ডে আক্রমণ ধাপে ধাপে যেভাবে ঘটে
- তীব্রতার চেয়ে কেন এক্সপোজার উইন্ডো বেশি গুরুত্বপূর্ণ
- বাস্তব জিরো-ডে ঘটনা এবং সেগুলির নেপথ্যের পক্ষগুলি
- স্তরযুক্ত সুরক্ষা ব্যবস্থা যা এক্সপোজার উইন্ডো কমায়
- নিয়ন্ত্রণ নির্বাচন করার আগে আপনার এক্সপোজার নিশ্চিত করুন
Zero-Day থ্রেট আসলে কী এবং কী নয়
একটি জিরো-ডে হুমকি হলো এমন একটি আক্রমণ যা ভেন্ডর কোনো সমাধান প্রকাশ করার আগেই সফটওয়্যার বা হার্ডওয়্যারের দুর্বলতাকে কাজে লাগায়, যার ফলে ডিফেন্ডাররা অফিসিয়াল প্রতিকারমূলক পদক্ষেপের জন্য শূন্য দিন সময় পান। এই শব্দটি এক্সপ্লয়টেশন উইন্ডো বা সময়কালকে বর্ণনা করে, সফটওয়্যারটি কতটা পুরোনো বা আক্রমণকারীকে কতটা দক্ষ হতে হবে তা নয়।
একজন চাবি প্রস্তুতকারক একটি তালায় এমন লুকানো ফাঁক আবিষ্কার করেন যা নির্মাতা আগে কখনও দেখেননি। তালাটি বাহ্যত স্বাভাবিকভাবে কাজ করছে বলে মনে হয়, কিন্তু কেউ এটিকে বাইপাস করতে পারে, এবং নির্মাতা একটি প্রতিস্থাপন অংশ তৈরি না করা পর্যন্ত কারও কাছেই এর বিকল্প নেই।
নতুনত্ব নয়, বরং সময়ই এই শব্দটিকে সংজ্ঞায়িত করে।
গুরুত্বপূর্ণ পার্থক্যটি হলো একটি কার্যকর প্রোডাক্ট এবং একটি সুরক্ষিত প্রোডাক্টের মধ্যে। কোনো অ্যাপ্লিকেশন তার স্বাভাবিক পরীক্ষাগুলি সফলভাবে পাস করতে পারে, বৈধ ব্যবহারকারীদের গ্রহণ করতে পারে, এবং তা সত্ত্বেও তাতে এমন কোনো দুর্বলতা থাকতে পারে যা কীভাবে সক্রিয় করতে হয় তা একজন আক্রমণকারী জানে।
একই উপাদানের একাধিক ইনস্টলেশন জুড়েও একটি ত্রুটি থাকতে পারে। একই অন্তর্নিহিত ঝুঁকির মুখোমুখি হওয়ার জন্য সংস্থাগুলিকে পাসওয়ার্ড শেয়ার করতে বা পরস্পরের সাথে যোগাযোগ করতে হয় না। আক্রান্ত সংস্করণটি চালানোই এর জন্য যথেষ্ট হতে পারে।
তিনটি সাধারণ ভুল ধারণা
জিরো-ডে সবসময় সম্পূর্ণ নতুন বাগ। Google Project Zero-এর ইন-দ্য-ওয়াইল্ড শোষণের পর্যালোচনায় দেখা গেছে যে পর্যবেক্ষণ করা বহু জিরো-ডে ছিল পূর্বে রিপোর্ট করা দুর্বলতার বিভিন্ন ভ্যারিয়েন্ট। কোনো দুর্বলতা ডেভেলপাররা সমাধান করেছেন বলে মনে করলেও, আক্রমণকারী হয়তো সেটি দিয়ে প্রবেশের অন্য কোনো পথ খুঁজে নিতে পারে। কোনো সম্পর্কিত বাগ আগে দেখা গেছে কিনা তার চেয়ে বেশি গুরুত্বপূর্ণ হলো নির্দিষ্ট সেই পথের জন্য কোনো প্রতিকার না থাকা।
অবিলম্বে প্যাচ করলেই সমস্যার সমাধান হয়ে যায়। এই পরামর্শটি ধরে নেয় যে একটি প্যাচ উপস্থিত রয়েছে। রিলিজের আগে, অপারেটরদের অ্যাক্সেস সীমিত করা, প্রভাবিত বৈশিষ্ট্য নিষ্ক্রিয় করা বা দুর্বল সিস্টেমটি আলাদা করার মতো অস্থায়ী পদক্ষেপ নেওয়া প্রয়োজন। রিলিজের পরে, তাদের এখনও সমাধানটি কার্যকর করা এবং এটি কাজ করেছে কিনা তা পরীক্ষা করা প্রয়োজন।
শুধুমাত্র শক্তিশালী সংস্থানযুক্ত আক্রমণকারীরাই জিরো-ডেকে প্রাসঙ্গিক করে তোলে। কোনো এক্সপ্লয়েট তৈরি করা এবং একটি অনাবৃত নেটওয়ার্ক পরিচালনা করা আলাদা সমস্যা। কোনো হোটেল বা স্কুলের সফ্টওয়্যারে দুর্বলতা থাকার জন্য সেটির গোয়েন্দা লক্ষ্য হওয়ার প্রয়োজন নেই, এবং শোষণ সম্পর্কে জানা গেলে তার অপারেটরের এখনও একটি পদক্ষেপ নেওয়ার প্রয়োজন রয়েছে।
একটি শক্তিশালী কোর কিন্তু তার চারপাশে দুর্বল সহায়ক সিস্টেম থাকার এই প্যাটার্নটি প্রথাগত সফ্টওয়্যারের বাইরেও দেখা যায়। হোল্ডারদের জন্য ব্লকচেন সুরক্ষার সীমাবদ্ধতা সম্পর্কিত The Coin Course-এর ব্যাখ্যাও একই ধরনের বিষয় তুলে ধরে: একটি প্রযুক্তি নির্ভরযোগ্য হতে পারে, অথচ সেটির সাথে ইন্টারঅ্যাক্ট করার জন্য মানুষ যে টুলগুলি ব্যবহার করে সেগুলি অরক্ষিত থেকে যেতে পারে।
তাহলে, ব্যবহারিক অর্থে zero day threat কী? এটি এমন একটি পরিস্থিতি যেখানে ডিফেন্ডারদের কাছে কোনো ভেন্ডর ফিক্স উপলব্ধ হওয়ার আগেই আক্রমণকারীরা কোনো দুর্বলতাকে কাজে লাগাতে পারে, এটি স্বয়ংক্রিয়ভাবে কোনো অপ্রকাশিত বাগ বা কোনো রাষ্ট্র-চালিত ক্যাম্পেন নয়।
Zero-Day দুর্বলতা, এক্সপ্লয়েট এবং ম্যালওয়্যারের তুলনা
সিকিউরিটি অ্যালার্টগুলিতে প্রায়শই ভালনারেবিলিটি, এক্সপ্লয়েট, ম্যালওয়্যার, এবং অ্যাটাক শব্দগুলি এমনভাবে ব্যবহৃত হয় যেন তাদের অর্থ একই। কিন্তু এগুলি সমস্যার বিভিন্ন অংশকে নির্দেশ করে। এগুলিকে আলাদাভাবে বিবেচনা করলে কোনও অ্যালার্ট আসলে কী প্রতিষ্ঠা করে তা বুঝতে আপনাকে সহায়তা করে।
Zero-day পরিভাষাগুলির তুলনা
| পরিভাষা | এটি কী নির্দেশ করে | বাস্তব উদাহরণ |
|---|---|---|
| Zero-day vulnerability | একটি অপ্রকাশিত বা আনপ্যাচড সফটওয়্যার বা হার্ডওয়্যার ত্রুটি | একটি VPN অ্যাপ্লায়েন্সে অজানা মেমরি ত্রুটি |
| Zero-day exploit | সেই কৌশল বা কোড যা ত্রুটিটিকে কাজে লাগায় | স্ক্রিপ্ট যা দূর থেকে মেমরি ত্রুটিকে সক্রিয় করে |
| Zero-day malware | ক্ষতিকারক কোড যা জিরো-ডে-র ওপর নির্ভর করতেও পারে বা নাও করতে পারে | ড্রপার যা ব্রাউজার এক্সপ্লয়েটের পর একটি ব্যাকডোর ইনস্টল করে |
| Zero-day attack | প্রাথমিক অ্যাক্সেস থেকে প্রভাব পর্যন্ত সম্পূর্ণ ক্যাম্পেইন | একটি এক্সপ্লয়েট চেন সম্পূর্ণ হওয়ার পর মোতায়েন করা র্যানসমওয়্যার |
একটি আনপ্যাচড ত্রুটি সবসময় কোনো জিরো-ডে নাও হতে পারে। একবার কোনো ফিক্স সার্বজনীনভাবে উপলব্ধ হয়ে গেলে, সেই আপডেট ছাড়া থাকা ডিভাইসটি অসুরক্ষিতই থেকে যায়, তবে এর পরিচালনাকারী একটি ভিন্ন ধরনের সমাধানের সমস্যার মুখোমুখি হন।
সতর্কতা সঠিকভাবে পড়া
একটি কাল্পনিক VPN অ্যাপ্লায়েন্সের কথা বিবেচনা করুন। vulnerability বা দুর্বলতাটি হলো এর সফ্টওয়্যারের ভেতরের একটি মেমরি-হ্যান্ডলিং সংক্রান্ত ভুল। আর exploit হলো সেই সুপরিকল্পিত রিকোয়েস্ট যা সেই ভুলটিকে অননুমোদিত অ্যাক্সেসে রূপান্তরিত করে।
ব্রাউজারের একটি পৃথক পরিস্থিতিতে, কোনো আক্রমণকারী ড্রপার চালু করার জন্য একটি এক্সপ্লয়েট ব্যবহার করতে পারে। সেই ড্রপারটি হলো ম্যালওয়্যার, দুর্বলতা নিজে নয়। আক্রমণকারী যদি এরপর ক্রেডেনশিয়াল চুরি করে এবং র্যানসমওয়্যার মোতায়েন করে, তবে সামগ্রিক আক্রমণ-এর মধ্যে সেই বৃহত্তর ক্রমটি অন্তর্ভুক্ত থাকে।
এই পার্থক্যগুলি এটিও ব্যাখ্যা করে যে কেন অজানা মানেই অদৃশ্য নয়। সুরক্ষাকারীরা তৈরি করা রিকোয়েস্টটি চিনতে না পারলেও অপ্রত্যাশিত প্রক্রিয়া, অস্বাভাবিক লগইন বা কোনও অপরিচিত গন্তব্যে যোগাযোগকারী ডিভাইস লক্ষ্য করতে পারেন।
Verizon 2025 Data Breach Investigations Report executive summary-তে দেখা গেছে যে দুর্বলতার অপব্যবহার বা ভালনারেবিলিটি এক্সপ্লয়টেশনের কারণে 20% নিরাপত্তা লঙ্ঘন (breaches) ঘটেছে। এই পরিমাপে সামগ্রিকভাবে দুর্বলতার অপব্যবহার অন্তর্ভুক্ত রয়েছে, কেবল জিরো-ডে নয়, তাই এটিকে জিরো-ডে ব্রিচ রেট হিসাবে উপস্থাপন করা উচিত নয়।
শনাক্তকরণের নীতি: কোনো ডিভাইস বিপজ্জনকভাবে আচরণ করছে তা বোঝার জন্য কোনো আক্রমণকারী কোন ত্রুটিটি ব্যবহার করেছে তা সবসময় জানার প্রয়োজন হয় না।
জিরো-ডেকে শনাক্তযোগ্য নয় বলাটা আসলে এক্সপ্লয়েট চিনতে না পারার সাথে আক্রমণ লক্ষ্য করতে না পারার বিষয়টিকে গুলিয়ে ফেলা। ডিফেন্ডাররা আচরণ নিরীক্ষণ করতে পারেন, এমনকি গবেষকরা মূল দুর্বলতাটির কোনো নাম দেওয়ার আগেও।
কীভাবে ধাপে ধাপে একটি zero-day আক্রমণ ঘটে
একজন গবেষক, আক্রমণকারী বা ব্রোকার কোনো দুর্বলতা সম্পর্কে সংশ্লিষ্ট ভেন্ডর জানার আগেই সেটি আবিষ্কার করতে পারেন। শুধু আবিষ্কার হওয়ার অর্থ এই নয় যে কোনো আক্রমণ ঘটে গেছে: একজন গবেষক ব্যক্তিগতভাবে সেই ত্রুটির কথা জানাতে পারেন যাতে ভেন্ডর বিষয়টি তদন্ত করতে পারে।
CISA-এর ভালনারেবিলিটি-রিপোর্টিং নির্দেশিকায় জিরো-ডে ভালনারেবিলিটিকে এমন একটি ত্রুটি হিসেবে বর্ণনা করা হয়েছে যা ভেন্ডরের কাছে অজানা এবং কোনও উপাদানের প্রভাবিত প্রতিলিপিগুলির জন্য সাধারণ। এই সাধারণ দুর্বলতাটি ব্যাখ্যা করে যে কীভাবে একজন আক্রমণকারী সম্পর্কহীন সংস্থাগুলির বিরুদ্ধেও একটি এক্সপ্লয়েট পুনরায় ব্যবহার করতে পারে।
লাইফসাইকেলের মধ্যে অন্তর্ভুক্ত রয়েছে আবিষ্কার, শোষণ, শনাক্তকরণ এবং অবশেষে প্রতিকার।
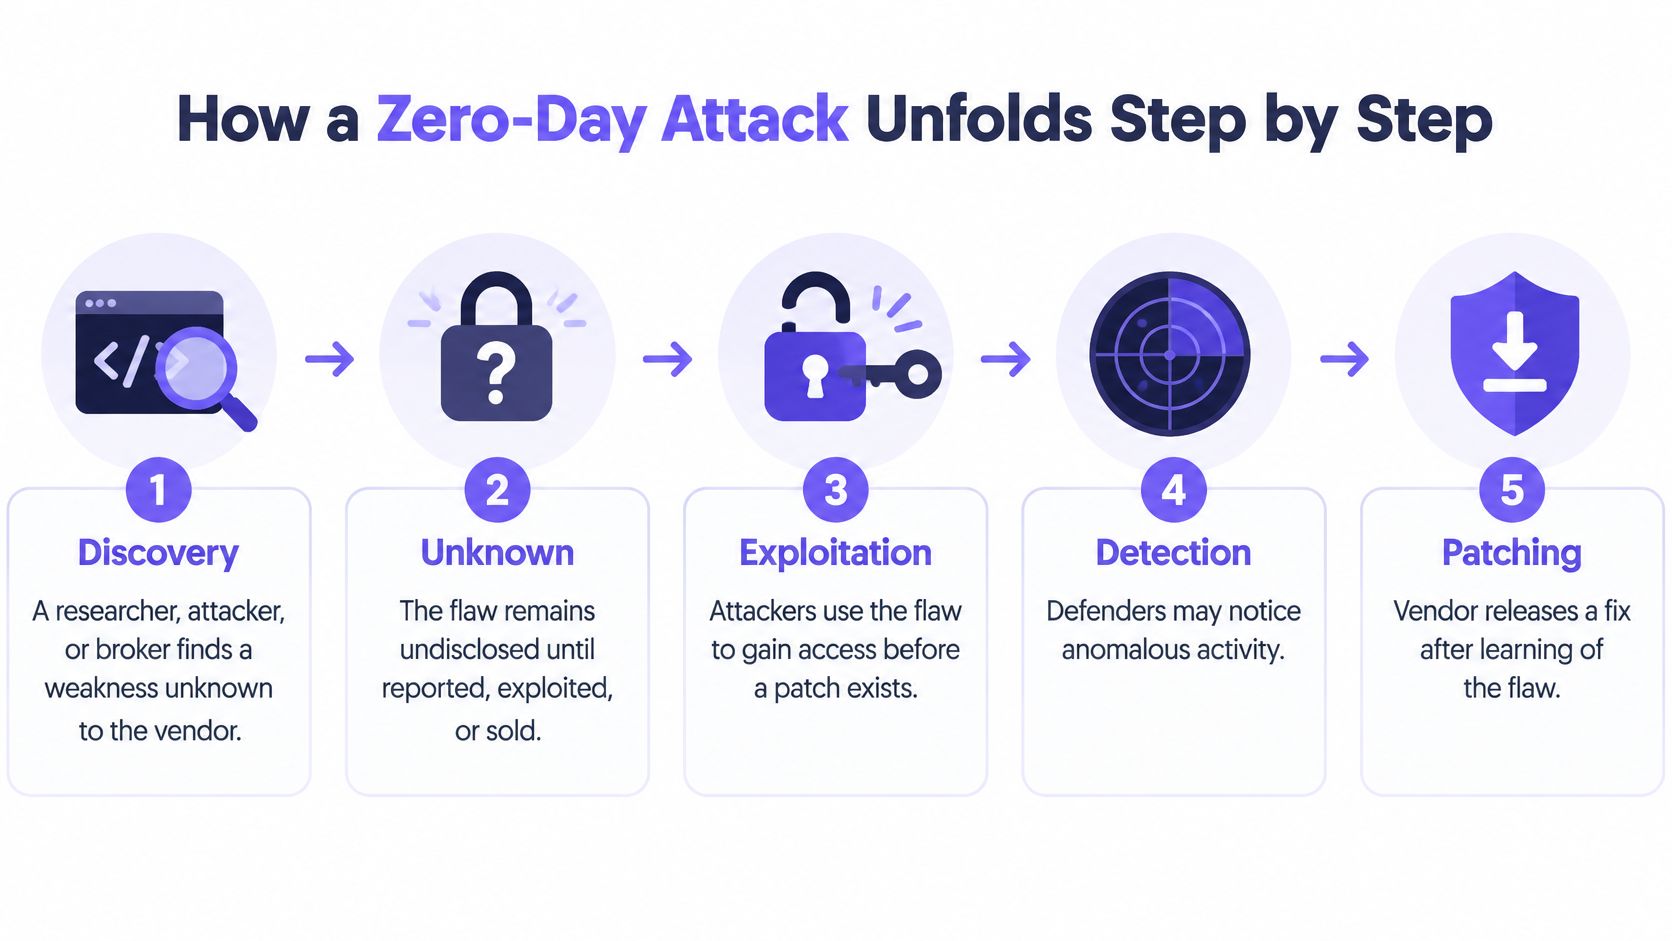
ডিফেন্ডাররা যেখানে আক্রমণে বাধা দিতে পারেন
Discovery বা আবিষ্কার। কেউ একটি অনিরাপদ আচরণ শনাক্ত করেন, যেমন কোনো সার্ভিস ক্রাফটেড ইনপুট সঠিকভাবে পরিচালনা করতে না পারা। ডিফেন্ডাররা সাধারণত কোনো গোপন আবিষ্কারের ক্ষেত্রে সাথে সাথে পদক্ষেপ নিতে পারেন না, তবে তারা অপ্রয়োজনীয় সার্ভিস সরিয়ে এবং পাবলিক ইন্টারফেসে অ্যাডমিনিস্ট্রেশন বন্ধ রেখে আগে থেকেই এক্সপোজার কমাতে পারেন।
Exploit development বা এক্সপ্লয়েট তৈরি। আক্রমণকারী কোনো নির্দিষ্ট প্রোডাক্ট বা ভার্সনে ত্রুটি সক্রিয় করার একটি নির্ভরযোগ্য উপায় তৈরি করে। ভেন্ডর অ্যাডভাইসরি উপলব্ধ হলে, প্রয়োজনীয় রিস্টার্ট বা ফিচার সীমাবদ্ধকরণ সহ এর ওয়ার্কঅ্যারাউন্ডটি সঠিকভাবে প্রয়োগ করুন।
Initial access বা প্রাথমিক অ্যাক্সেস। এক্সপ্লয়েটটি ব্রাউজার, অ্যাটাচমেন্ট হ্যান্ডলার, VPN বা অন্যান্য উন্মুক্ত উপাদানে পৌঁছায়। রিচাবিলিটি সীমাবদ্ধ করলে তা দুর্বল সার্ভিসে ডেলিভারি হওয়া আটকাতে পারে। এই পর্যায় থেকে, আউটবাউন্ড ফিল্টারিং টুল পুনরুদ্ধার বা আক্রমণকারীর ইনফ্রাস্ট্রাকচারের সাথে যোগাযোগ করার চেষ্টাও প্রতিহত করতে পারে।
Privilege escalation বা সুবিধার মাত্রা বৃদ্ধি। সীমিত অ্যাক্সেসযুক্ত একজন আক্রমণকারী বৃহত্তর অনুমতি পাওয়ার চেষ্টা করে। Least privilege প্রাথমিক অ্যাকাউন্ট বা প্রসেসের সক্ষমতা সীমিত করে, যদিও এটি নিশ্চিত করে না যে আলাদা কোনো এস্কেলেশন ত্রুটি সেই সীমাবদ্ধতাগুলিকে বাইপাস করতে পারবে না।
Lateral movement বা ল্যাটারাল মুভমেন্ট। আক্রমণকারী অন্যান্য হোস্ট, ক্রেডেনশিয়াল বা শেয়ার করা সার্ভিসে পৌঁছানোর চেষ্টা করে। সেগমেন্টেশন এবং স্পষ্ট অ্যাক্সেস নিয়ম কোনো আপসকৃত গেস্ট ডিভাইসকে কর্মীদের সিস্টেম বা অ্যাডমিনিস্ট্রেটিভ ইন্টারফেসে পৌঁছানো থেকে বিরত রাখতে পারে।
Impact বা প্রভাব। আক্রমণকারী তথ্য চুরি করে, গুপ্তচরবৃত্তি চালায়, ক্রিপ্টোমাইনিং সফটওয়্যার ইনস্টল করে বা র্যানসমওয়্যার মোতায়েন করে। রেসপন্ডারদের উচিত কোনো ব্লক করা সংযোগকে ক্লিনআপের প্রমাণ হিসাবে বিবেচনা না করে ক্ষতিগ্রস্ত সিস্টেমগুলিকে আলাদা করা, প্রমাণ সংরক্ষণ করা এবং পরিধি তদন্ত করা।
প্রতিটি ক্যাম্পেইন হুবহু এই অনুক্রম অনুসরণ করে না। কিছু আক্রমণকারীর প্রবেশের পরেই উচ্চতর অ্যাক্সেস থাকে; অন্যদের ক্ষেত্রে কখনই প্রথম ডিভাইসের বাইরে যাওয়ার প্রয়োজন হয় না।
কমান্ড-অ্যান্ড-কন্ট্রোল যোগাযোগ বোঝা একটি গুরুত্বপূর্ণ ব্যাঘাতের পয়েন্ট ব্যাখ্যা করতে সহায়তা করে: ডিভাইসটিকে সফলভাবে এক্সপ্লয়েট করার পরেও একজন আক্রমণকারীর একটি আউটবাউন্ড চ্যানেলের প্রয়োজন হতে পারে।
ডিসক্লোজার মানেই প্রতিকার নয়। প্যাচ আসার আগেই জনসমক্ষে তথ্য প্রকাশ পেতে পারে। ভেন্ডরের ফিক্স নো-ফিক্স অবস্থার অবসান ঘটায়, কিন্তু কার্যকর সমাধান প্রয়োগ না করা পর্যন্ত বা ভালনারেবল পথটি সরিয়ে না দেওয়া পর্যন্ত প্রতিটি প্রতিষ্ঠানের ঝুঁকি থেকেই যায়।
কেন এক্সপোজারের সময়সীমা তীব্রতার চেয়ে বেশি গুরুত্বপূর্ণ
Google Project Zero-এর in-the-wild tracking থেকে জানা যায় যে গড়ে প্রায় প্রতি 17 দিনে একবার একটি নতুন এক্সপ্লয়েট আবিষ্কৃত হয় এবং ইতিমধ্যে অপব্যবহার করা হচ্ছে এমন একটি দুর্বলতা প্যাচ করতে গড়ে প্রায় 15 দিন সময় লাগে। এগুলি ভিন্ন পরিমাপ, এমন কোনো কাউন্টডাউন নয় যা ভবিষ্যদ্বাণী করে যে কখন আপনার প্রতিষ্ঠানে আক্রমণ হবে।
একটি কার্যকর সুরক্ষা ড্যাশবোর্ডের কেবল তীব্রতার লেবেল প্রদর্শন করাই উচিত নয়, বরং অতিবাহিত এক্সপোজারও দৃশ্যমান করা উচিত।
Zero-day এক্সপোজারের সময়সীমা
| পরিমাপ | রিপোর্ট করা মান | উৎস প্রসঙ্গ |
|---|---|---|
| নতুন ইন-দ্য-ওয়াইল্ড এক্সপ্লয়েট আবিষ্কৃত হয়েছে | গড়ে প্রায় প্রতি 17 দিনে | উপরে উল্লিখিত Google Project Zero ট্র্যাকিং |
| একটি ক্ষতিকারক দুর্বলতা প্যাচ করার সময় | গড়ে প্রায় 15 দিন | উপরে উল্লিখিত Google Project Zero ট্র্যাকিং |
| এজ-ডিভাইসের দুর্বলতা সম্পূর্ণভাবে প্রতিকার করা হয়েছে | বছরের মধ্যে প্রায় 54% | CISA-এর থ্রেট সিনারিও নথিতে সংক্ষিপ্ত Verizon রিপোর্টিং |
| মিডিয়ান এজ-ডিভাইস প্রতিকার সময় | 32 দিন | CISA দ্বারা সংক্ষিপ্ত একই Verizon রিপোর্টিং |
| ইন-দ্য-ওয়াইল্ড জিরো-ডে যা মেমরি করাপশন ছিল | 2021 সালে 58টির মধ্যে 39টি (67%) | উপরে উল্লিখিত Project Zero রেকর্ড |
শেয়ার্ড WiFi
-এ এই ব্যবধানের তাৎপর্য কীমেমোরি করাপশন ঘটে যখন সফটওয়্যার অনিরাপদভাবে মেমোরি পরিচালনা করে। বিশেষভাবে তৈরি ইনপুট ডেটা বা এক্সিকিউশন প্রবাহ পরিবর্তন করতে পারে, যার ফলে আক্রমণকারী-নিয়ন্ত্রিত কোড চলার সম্ভাবনা তৈরি হয়। ব্রাউজার, VPN এবং নেটওয়ার্ক-মুখী পরিষেবাগুলির ক্ষেত্রে, অপারেটর বিস্তারিত এক্সপ্লয়েট মেকানিক্স বোঝার আগেই এটি প্রতিরোধ ও নিয়ন্ত্রণ করা অত্যন্ত জরুরি হতে পারে।
গেস্ট WiFi-এ, আপনি সাধারণত কোনো ভিজিটরের ল্যাপটপ পরীক্ষা বা প্যাচ করতে পারবেন না। তবে, আপনার গোপনীয়তা এবং ডেটা ধরে রাখার নীতি সাপেক্ষে, আপনি এমন নেটওয়ার্ক প্রমাণ সংরক্ষণ করতে পারেন যা একটি সন্দেহজনক অনুরোধকে একটি SSID, ভেন্যু, ডিভাইস সেশন, টাইমস্ট্যাম্প এবং অনুরোধ করা ডোমেনের সাথে সংযুক্ত করে।
সেই ক্ষেত্রগুলি একসাথে ব্যবহারযোগ্য রাখুন। শুধুমাত্র একটি ব্লকড-ডোমেন সংখ্যা কোনো রেসপন্ডারকে এটি জানায় না যে কোন সেশনটিতে মনোযোগ দেওয়া প্রয়োজন অথবা একই ডিভাইস অন্যান্য গন্তব্যে পৌঁছানোর চেষ্টা করছে কিনা।
এই ভিডিওটি সিকিউরিটি সমস্যাটি গভীরভাবে অন্বেষণ করার জন্য আরেকটি মাধ্যম সরবরাহ করে।
ডেটাবেস আপডেটের আগেই ম্যালওয়্যার ব্লক করার একটি কৌশলের ক্ষেত্রে প্রতিটি ত্রুটি সম্পর্কে আগাম জানার প্রতিশ্রুতি দেওয়ার চেয়ে সেই অন্তর্বর্তী সময়ে পর্যবেক্ষণযোগ্য কার্যকলাপের উপর বেশি মনোযোগ দেওয়া উচিত। তীব্রতার গুরুত্ব এখনও রয়েছে, তবে অপারেশনাল প্রশ্নটি হল একটি পৌঁছনোর মতো দুর্বলতা কতক্ষণ অনাবৃত থাকে এবং সেই সময়ের মধ্যে একজন আক্রমণকারী কী করতে পারে।
বাস্তব zero-day ঘটনা এবং সেগুলির পেছনের মূল চক্রীরা
2010 সালে, Stuxnet পূর্বে পরিচিত MS08-067 দুর্বলতার পাশাপাশি চারটি জিরো-ডে দুর্বলতা ব্যবহার করেছিল, এবং শিল্প ব্যবস্থায় পৌঁছানোর জন্য একাধিক ত্রুটিকে একসাথে যুক্ত করেছিল।
এই মিশ্রণটি লক্ষ্য করুন। চারটি ত্রুটি ডিফেন্ডারদের কাছে অজানা ছিল, কিন্তু একটি ইতিমধ্যেই সার্বজনীন ছিল এবং আক্রমণকারীরা তখনও সেটির ওপর নির্ভর করেছিল কারণ মেশিনগুলিতে ফিক্স ইনস্টল করা হয়নি। বাস্তবে এটিই এক্সপোজার উইন্ডো: একটি দুর্বলতা আক্রমণকারীর কাছে ততক্ষণ কার্যকর থাকে যতক্ষণ অ্যাক্সেসযোগ্য সিস্টেমগুলি আনপ্যাচড অবস্থায় থাকে, ত্রুটিটি গোপন থাকুক বা না থাকুক। তাই ডিফেন্ডাররা যখন এখনও কোনো অজানা ত্রুটি মেরামত করতে পারেন না, তখনো একটি পরিচিত দুর্বলতা বন্ধ করা অত্যন্ত গুরুত্বপূর্ণ হতে পারে।
ব্যতিক্রমী ক্যাম্পেইন থেকে অপারেশনাল পরিকল্পনা
Stuxnet-স্তরের ক্যাম্পেন বিরল। কিন্তু সক্রিয় জিরো-ডে বিরল নয়। Google তাদের 2023 সালের জিরো-ডে এক্সপ্লয়টেশন সংক্রান্ত পর্যালোচনায় জানিয়েছে যে, 2023 সালে 97টি জিরো-ডে দুর্বলতা সক্রিয়ভাবে এক্সপ্লয়েট করা হয়েছে, যেখানে 2022 সালে এই সংখ্যাটি ছিল 62। এই সংখ্যাগুলি বাস্তব বিশ্বে পরিলক্ষিত হওয়া এক্সপ্লয়টেশনের সাথে সম্পর্কিত, গবেষকরা পরীক্ষাগারে প্রদর্শন করেছেন এমন কোনও সাধারণ বাগ নয়।
বিভিন্ন ট্র্যাকিং পাবলিকেশন বিভিন্ন পরিধি বা সংশোধিত রেকর্ড ব্যবহার করতে পারে, তাই পৃথক পর্যালোচনার মোট সংখ্যা একত্রিত করে কোনো মনগড়া প্রবণতা তৈরির পরিবর্তে প্রতিটি সিরিজকে একটি স্বতন্ত্র সিরিজ হিসেবে বিবেচনা করুন।
অ্যাট্রিবিউশনের ক্ষেত্রেও সতর্ক শব্দের ব্যবহার প্রয়োজন। Google-এর বিশ্লেষণের ওপর Cybersecurity Dive-এর প্রতিবেদন অনুযায়ী, সরকার-সমর্থিত সাইবার-গুপ্তচরবৃত্তি গ্রুপগুলি 2024 সালে চিহ্নিত জিরো-ডে শোষণের 29% ক্ষেত্রে দায়ী ছিল, যেখানে বাণিজ্যিক স্পাইওয়্যার ভেন্ডরদের অংশ ছিল 23.5%।
সেই পরিসংখ্যানগুলি অ্যাট্রিবিউটেড এক্সপ্লয়টেশনের বিবরণ দেয়, আক্রান্ত সমস্ত সংস্থার অংশ নয়। এগুলি প্রমাণ করে না যে একটি সাধারণ ভেন্যু কোনো ইন্টেলিজেন্স টার্গেটের মতো একই প্রচারণার মুখোমুখি হতে পারে।
শিরোনাম ব্যাখ্যা করে কে মনোযোগ আকর্ষণ করেছে। আপনার ইনভেন্টরি ব্যাখ্যা করে যে আপনার নেটওয়ার্কে ক্ষতিগ্রস্ত প্রযুক্তি অন্তর্ভুক্ত রয়েছে কিনা।
এমন একটি ক্লিনিকের কথা বিবেচনা করুন যা একটি সংবেদনশীল রিমোট-অ্যাক্সেস অ্যাপ্লায়েন্স ব্যবহার করে। তাদের তাৎক্ষণিক সিদ্ধান্তের মধ্যে রয়েছে কে অ্যাপ্লায়েন্সটিতে অ্যাক্সেস করতে পারবে, কোনো বিকল্প সমাধান (workaround) প্রযোজ্য কিনা এবং প্রতিক্রিয়াকারীরা কীভাবে এর অপব্যবহার শনাক্ত করবেন। আক্রমণকারীর মূল পরিচয় জানা থাকলে তা এই সিদ্ধান্তগুলির প্রয়োজনীয়তা দূর করে না, এবং ক্লিনিক যখন এই সিদ্ধান্তগুলি গ্রহণ করে তখন সময় দ্রুত ফুরিয়ে যেতে থাকে।
একটি স্কুল, হোটেল বা লাইব্রেরি একই ধরনের প্রতিপক্ষের সম্মুখীন হচ্ছে এমন অনুমান না করেই একই প্রস্তুতি পদ্ধতি ব্যবহার করতে পারে। একটি সুনির্দিষ্ট প্রশ্ন দিয়ে শুরু করুন: কোন পরিষেবাগুলি ইন্টারনেটের মুখোমুখি, এবং যখন কোনো অজানা ত্রুটি একটি সক্রিয় হুমকিতে পরিণত হয় তখন সেগুলি সীমাবদ্ধ করার সিদ্ধান্তের দায়িত্ব কার?
স্তরযুক্ত প্রতিরক্ষা যা এক্সপোজারের সময়সীমা হ্রাস করে
প্রতিরক্ষা স্তর এবং তাদের সীমাবদ্ধতা
| কন্ট্রোল | এটি যা থামায় | এটি যা থামাতে পারে না |
|---|---|---|
| ভেন্ডর প্যাচ বা প্রতিকার | কার্যকরভাবে প্রয়োগ করার পর চিহ্নিত ত্রুটির মাধ্যমে এক্সপ্লয়টেশন | ফিক্স বা ওয়ার্কঅ্যারাউন্ডের আগে ঘটে যাওয়া আক্রমণসমূহ |
| এক্সপোজড ফিচারটি নিষ্ক্রিয় করা | সম্পূর্ণ নিষ্ক্রিয় থাকা অবস্থায় সেই ফিচারের মাধ্যমে অ্যাক্সেস | অন্যান্য সক্রিয় সার্ভিসের ত্রুটিসমূহ |
| নেটওয়ার্ক সেগমেন্টেশন | সঠিকভাবে পৃথক করা সিস্টেমগুলির মধ্যে অননুমোদিত মুভমেন্ট | একটি সেগমেন্টের মধ্যে প্রাথমিক অনুপ্রবেশ |
| Least privilege | এমন অ্যাকশন যার জন্য প্রয়োজনীয় অনুমতি আপসকৃত অ্যাকাউন্টে নেই | এর বিদ্যমান অনুমতির মধ্যে ক্ষতিকারক কার্যকলাপ |
| প্রোটেক্টিভ DNS | ক্ষতিকারক হিসাবে চিহ্নিত এবং ব্লক করা গন্তব্যগুলির লুকআপ | ডিভাইসে এক্সপ্লয়েটের নিজস্ব সম্পাদন |
| এন্ডপয়েন্ট ডিটেকশন এবং লগিং | সমর্থিত ডিটেকশন কনটেইনমেন্ট শুরু করতে পারে; লগ তদন্তে সহায়তা করে | এমন কার্যকলাপ যা কোনো সংগৃহীত বা শনাক্তযোগ্য টেলিমেট্রি তৈরি করে না |
কোনো একক কন্ট্রোল পুরো আক্রমণকে কভার করে না। একটি প্যাচ কেবল একটি নির্দিষ্ট দুর্বলতার সমাধান করে। সেগমেন্টেশন কোনো অনুপ্রবেশকারীর গতিবিধি সীমিত করে, আর নজরদারি রেসপন্ডারদের এমন কার্যকলাপ শনাক্ত করতে সাহায্য করে যা প্রতিরোধমূলক নিয়ন্ত্রণগুলি এড়িয়ে গেছে।
মধ্যবর্তী নিয়ন্ত্রণগুলি তখন অত্যন্ত গুরুত্বপূর্ণ যখন কোনও সমাধান উপস্থিত থাকে না, যখন ডিপ্লয়মেন্টের জন্য পরীক্ষার প্রয়োজন হয়, অথবা যখন প্রভাবিত ডিভাইসটি অন্য কারও মালিকানাধীন হয়। এগুলির উদ্দেশ্য হলো অ্যাক্সেসযোগ্য আক্রমণের পথ কমানো এবং ক্ষয়ক্ষতির মাত্রা সীমাবদ্ধ করা, ভালনারেবল সিস্টেমটি সুরক্ষিত বলে সার্টিফিকেট প্রদান করা নয়।
প্রতিরক্ষামূলক স্তরগুলি বিভিন্ন উদ্দেশ্যে কাজ করে।
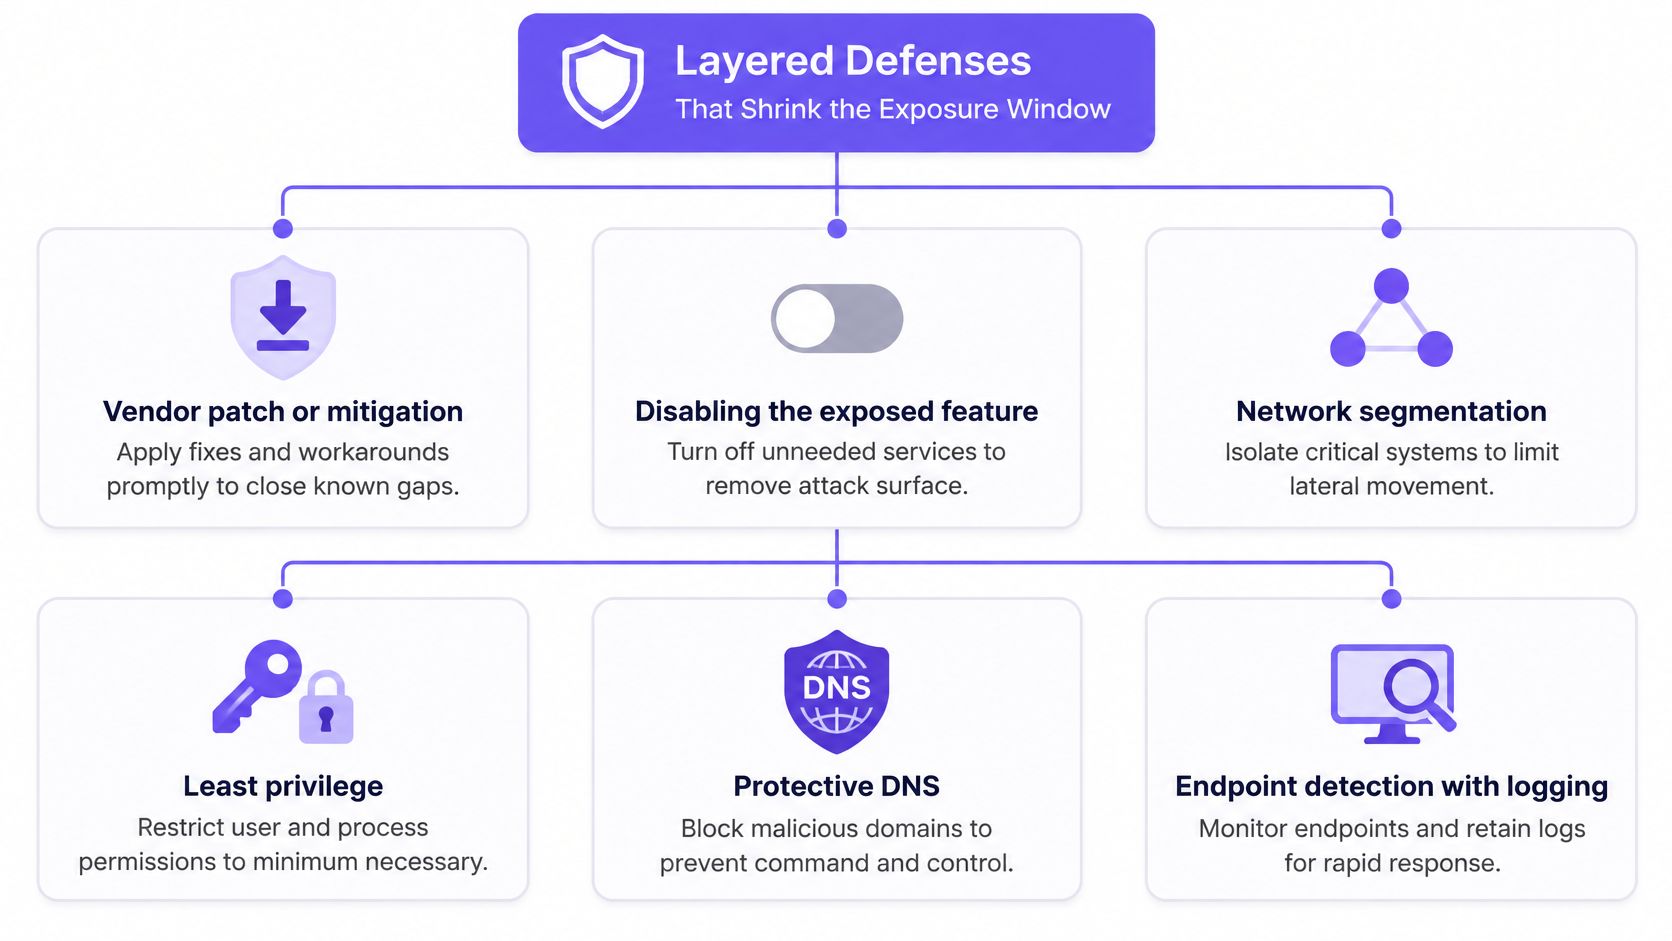
একটি ব্যবহারিক প্যাচ-উইন্ডো পরিকল্পনা
ভেন্ডরের প্রশমন ব্যবস্থা প্রয়োগ করুন। অ্যাডভাইজরিটি সঠিক প্রোডাক্ট, ভার্সন এবং সক্রিয় থাকা ফিচারের সাথে মিলিয়ে নিন। কী পরিবর্তন করা হয়েছে তা নথিভুক্ত করে রাখুন যাতে অন্য কোনও অ্যাডমিনিস্ট্রেটর তা যাচাই করতে পারেন।
এক্সপোজড ফাংশন এবং অ্যাডমিনিস্ট্রেশন সীমাবদ্ধ করুন। যেখানে সম্ভব আক্রান্ত ফিচারটি নিষ্ক্রিয় করুন। গেস্ট নেটওয়ার্ক বা পাবলিক ইন্টারনেট থেকে ম্যানেজমেন্ট অ্যাক্সেসযোগ্য রাখার পরিবর্তে শুধুমাত্র অনুমোদিত অ্যাডমিনিস্ট্রেটিভ পাথের মধ্যেই তা সীমিত রাখুন।
ঝুঁকিপূর্ণ পরিকাঠামো আলাদা (আইসোলেট) করুন। শুধুমাত্র VLAN নাম নয়, আসল ট্রাফিক পারমিশনগুলি পর্যালোচনা করুন। ব্যাপক অ্যাক্সেস রুল যদি এখনও সংবেদনশীল পরিষেবাগুলিতে সংযোগের অনুমতি দেয়, তবে একটি পৃথক সেগমেন্ট খুব সামান্যই সুরক্ষা প্রদান করে।
লগিং বৃদ্ধি করুন এবং আউটবাউন্ড অ্যাক্টিভিটি পরিদর্শন করুন। সতর্কতাগুলি পর্যালোচনা করতে এবং তাদের কী পদক্ষেপ নেওয়া উচিত তা নির্ধারণ করতে কাউকে দায়িত্ব দিন। রেসপন্স ওনার ছাড়া আরও বেশি ইভেন্ট সংগ্রহ করলে তা সমস্যার প্রতিরোধ নিশ্চিত করে না।
DNS রেজোলিউশনে ক্ষতিকারক গন্তব্যগুলি ব্লক করুন। আপডেটেড ইন্টেলিজেন্স ব্যবহার করুন এবং বারবার ব্লক হওয়া অনুরোধগুলি তদন্ত করে দেখুন। কোনও ডিভাইস যদি বারবার আক্রমণকারীর পরিকাঠামোতে পৌঁছানোর চেষ্টা করে, তবে কেবল আরেকটি ব্লক রুল নয়, সেটিকে আলাদা (আইসোলেট) করার প্রয়োজন হতে পারে।
প্যাচ করুন, যাচাই করুন এবং আপস (কম্প্রোমাইজ) মূল্যায়ন করুন। ইনস্টল করা ভার্সন এবং ঝুঁকিপূর্ণ ফিচারটির স্থিতি নিশ্চিত করুন। যদি শোষণ (এক্সপ্লয়টেশন) ইতিমধ্যে ঘটে থাকে, তবে ভেন্ডরের রিকভারি নির্দেশিকা এবং আপনার ইনসিডেন্স-রেসপন্স প্রক্রিয়া অনুসরণ করুন।
প্রোটেক্টিভ DNS যেখানে উপযুক্ত
অনুরোধ করা গন্তব্যের জন্য ডিভাইসটি ব্যবহারযোগ্য উত্তর পাওয়ার আগেই প্রোটেক্টিভ DNS একটি ডোমেন লুকআপ মূল্যায়ন করে। কোনো এন্ডপয়েন্ট এজেন্ট ছাড়াই এটি আনম্যানেজড ব্রিং-ইয়োর-ওন-ডিভাইস ট্রাফিকের ক্ষেত্রে নেটওয়ার্ক-স্তরের সুরক্ষা প্রয়োগ করতে পারে, যদি ডিভাইসগুলি সুরক্ষিত রেজোলিউশন পাথ ব্যবহার করে।
এর কার্যকারিতা গন্তব্যের ইনটেলিজেন্স এবং প্রয়োগের ওপর নির্ভর করে। Direct-IP কানেকশন, বাইপাস করা সমাধানকারী (resolver) এবং এখনও শনাক্ত না হওয়া ক্ষতিকারক পরিকাঠামো এই সুরক্ষার বাইরে থেকে যেতে পারে। তাই threat intelligence feeds মূল্যায়ন করার অর্থ হল তথ্যের নতুনত্ব, প্রেক্ষাপট এবং কীভাবে শনাক্তকরণগুলি প্রয়োগযোগ্য নীতিতে পরিণত হয় তা বিবেচনা করা।
DNS ফিল্টারিং কোনো আক্রমণকারীর সফলভাবে যোগাযোগ করার সুযোগ সংকুচিত করতে পারে; এটি ভেন্ডরের প্যাচ তৈরির সময় কমায় না বা ডিভাইসটি মেরামত করে না। উদ্দেশ্যগুলি স্পষ্টভাবে পৃথক রাখুন: যেখানে সম্ভব অ্যাক্সেস প্রতিরোধ করুন, ক্ষয়ক্ষতি সীমাবদ্ধ রাখুন, সন্দেহজনক কার্যকলাপ শনাক্ত করুন এবং আক্রমণকারীর কলব্যাক ব্লক করুন।
নিয়ন্ত্রণ বেছে নেওয়ার আগে আপনার এক্সপোজার নিশ্চিত করুন
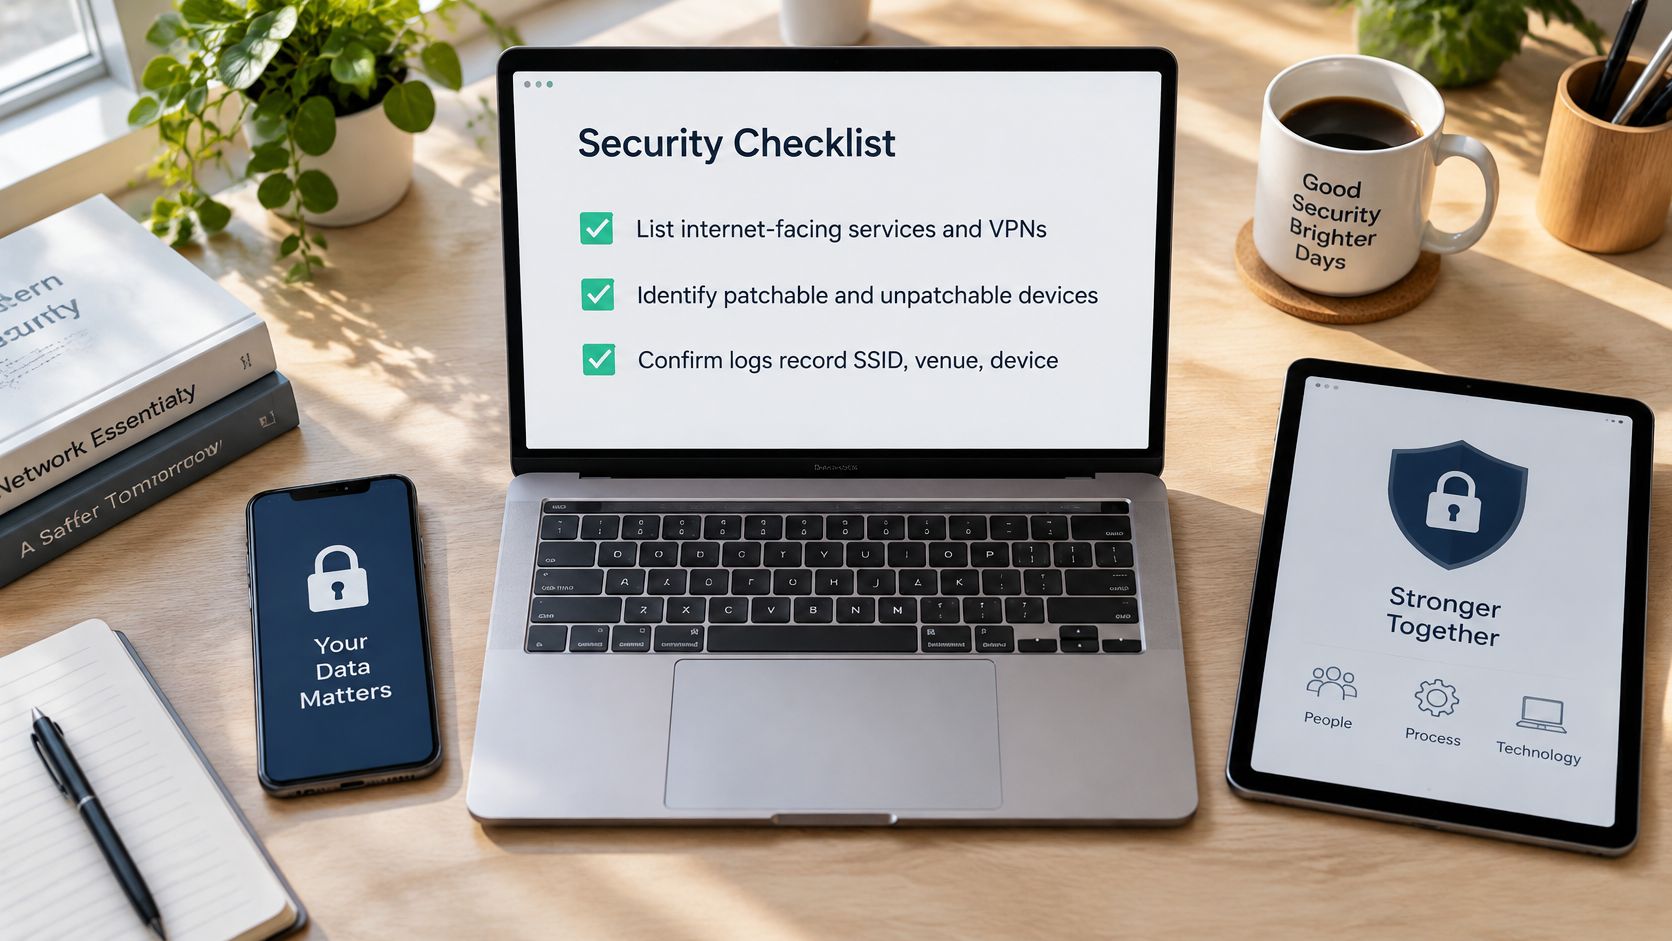
অন্য কোনও নিয়ন্ত্রণ কেনা বা সক্রিয় করার আগে, আপনার নেটওয়ার্ক কী এক্সপোজ করে তা নির্ধারণ করুন।
- ইন্টারনেট-মুখী পরিষেবা এবং VPN-গুলির তালিকা তৈরি করুন। রিমোট অ্যাডমিনিস্ট্রেশন এবং বাইরের সরবরাহকারীদের পরিচালিত অ্যাপ্লায়েন্সগুলি অন্তর্ভুক্ত করুন। প্রতিটি পরিষেবার জন্য একজন মনোনীত দায়িত্বপ্রাপ্ত ব্যক্তি নির্ধারণ করুন।
- প্যাচযোগ্য ডিভাইসগুলিকে আনম্যানেজড ডিভাইস থেকে আলাদা করুন। সংস্থার নিজস্ব সরঞ্জামগুলিকে ভিজিটর ল্যাপটপ, ব্যক্তিগত ফোন এবং ঠিকাদারদের ডিভাইস থেকে আলাদা করুন।
- আপনার প্রমাণগুলি পরীক্ষা করুন। নিশ্চিত করুন যে লগগুলির সাহায্যে রেসপন্ডাররা SSID, ভেন্যু, ডিভাইস সেশন, টাইমস্ট্যাম্প এবং অনুরোধ করা ডোমেনকে সংযুক্ত করতে পারেন।
- বর্তমান ভেন্ডর মিটিগেশনগুলি খতিয়ে দেখুন। কোনটি প্রযোজ্য, কে পরিষেবা বিঘ্নিত করার অনুমতি দিতে পারে এবং আপনি কীভাবে পরিবর্তনটি যাচাই করবেন তা রেকর্ড করুন।
- যথাযথ বিবেচনার সাথে DNS থ্রেট ক্যাটাগরিগুলি বেছে নিন। ক্ষতিকারক এবং কমান্ড-অ্যান্ড-কন্ট্রোল গন্তব্যগুলিকে অগ্রাধিকার দিন, তারপর বৈধ ব্যবহারকারীর প্রয়োজনীয়তার সাপেক্ষে আরও কঠোর ক্যাটাগরিগুলি মূল্যায়ন করুন।
চেকলিস্টটি কেবল সেই ব্যক্তির সাথে ব্যবহার করবেন না যিনি সুরক্ষা পরিষেবাগুলি ক্রয় করেন, বরং তার সাথেও ব্যবহার করুন যিনি আপনার নেটওয়ার্ক পরিচালনা করেন।
নেটওয়ার্কের মালিকানার সাথে নিয়ন্ত্রণ মেলান
ম্যানেজ করা অফিসের ডিভাইসগুলির ক্ষেত্রে, এন্ডপয়েন্ট নিয়ন্ত্রণ এবং সমন্বিত প্যাচ ডিপ্লয়মেন্ট সরাসরি ডিভাইসগুলিতে পৌঁছাতে পারে। তবে গেস্ট, পাবলিক, স্কুল, হাসপাতাল এবং হসপিটালিটি নেটওয়ার্কগুলির ক্ষেত্রে সীমাবদ্ধতা ভিন্ন: অপারেটর প্রায়শই কেবল কানেক্টিভিটি নিয়ন্ত্রণ করে, কানেক্টেড ডিভাইসটি নয়।
সুরক্ষামূলক DNS সেই নেটওয়ার্ক-স্তরের ভূমিকার জন্য উপযুক্ত। কর্মীবৃন্দের সিস্টেম এবং ভিজিটরদের ডিভাইস একই রকম আচরণ পাবে এমনটা ধরে নেওয়ার পরিবর্তে, নীতিগুলি SSID, VLAN, ভেন্যু এবং দিনের সময়কে প্রতিফলিত করতে পারে।
Purple Shield লুকআপের সময়ই কমান্ড-অ্যান্ড-কন্ট্রোল কলব্যাক এবং পরিচিত ফিশিং ও ম্যালওয়্যার ডোমেনগুলিকে ব্লক করে দেয়, যাতে সংযোগ কখনোই শুরু না হয়। আমাদের রিপোর্টগুলি প্রতিটি ভেন্যুতে এবং প্রতিটি নেটওয়ার্কে ব্লক করা URL, থ্রেট অ্যানালিসিস এবং ব্যবহারের বিবরণ প্রদর্শন করে, যার পাশেই নীতিগুলি উল্লেখ থাকে; অপারেটররা একটি একক ড্যাশবোর্ড থেকেই প্রমাণ পর্যালোচনা করতে এবং নীতি সমন্বয় করতে পারেন। কোনো নতুন হার্ডওয়্যার এবং ফায়ারওয়ালের কোনো পরিবর্তন ছাড়াই আমরা কয়েক মিনিটের মধ্যে লাইভ হতে পারি।
সেই কভারেজটি স্থানীয়ভাবে চলমান কোনো নতুন এক্সপ্লয়েটের বিরুদ্ধে কোনো গ্যারান্টি নয়। প্যাচ ওনারশিপ, সেগমেন্টেশন এবং ইনসিডেন্স রেসপন্স সক্রিয় রাখুন এবং ডিভাইসগুলি কীভাবে আপনার সুরক্ষিত DNS পরিষেবা ব্যবহার করে তা যাচাই করুন।
প্রথমে এক্সপোজার চেকলিস্টটি চালান। তারপর আপনার কী কী রয়েছে, আপনি কী পরিবর্তন করতে পারেন এবং আক্রমণকারীর কোন পদক্ষেপগুলি প্রতিহত করা প্রয়োজন - সেই অনুযায়ী কন্ট্রোল নির্বাচন করুন।
Purple Shield গেস্ট এবং পাবলিক WiFi-এর জন্য সুরক্ষামূলক DNS এবং নেটওয়ার্ক-স্তরের নীতি ব্যবস্থাপনা প্রদান করে, যা এন্ডপয়েন্ট সমাধান অনুপলব্ধ থাকাকালীন বা তাদের নিয়ন্ত্রণের বাইরে থাকা অবস্থায় অপারেটরদের ক্ষতিকারক গন্তব্যগুলি ব্লক করতে সাহায্য করে। আপনার ভেন্যুর জন্য কভারেজ জানতে Purple Shield দেখুন এবং স্থাপনা ও রিপোর্টিং সম্পর্কিত আলোচনার জন্য আপনার এক্সপোজার চেকলিস্টটি নিয়ে আসুন।