
BYOD নীতি কী? নিয়মাবলী, প্রয়োগ এবং DNS ফিল্টারিং
BYOD নীতি কী? কাজের নেটওয়ার্কে ব্যক্তিগত ডিভাইস নিয়ন্ত্রণ করতে মূল নিয়মাবলী, প্রয়োগের বিকল্প, গোপনীয়তার সীমা এবং কীভাবে DNS ফিল্টারিং কাজ করে তা জানুন।
Published ৩ নভেম্বর, ২০২৬
একজন কর্মচারীর ব্যক্তিগত ফোনে কাজের ইমেল অ্যাপ থাকে। তারপর তারা এটি ট্রেনে ফেলে রেখে যান। IT কি অবিলম্বে অ্যাক্সেস ব্লক করতে পারে? এটি কি পারিবারিক ছবি না মুছে কাজের বার্তাগুলি মুছে ফেলতে পারে? কর্মচারীর কাকে কল করা উচিত?
সেই উত্তরগুলি হেল্পডেস্কের টিকিট কে নিচ্ছেন তার ওপর নির্ভর করা উচিত নয়। একটি ব্রিং ইয়োর ওন ডিভাইস পলিসি, যা সাধারণত সংক্ষিপ্ত করে BYOD পলিসি বলা হয়, একটি ব্যক্তিগত ডিভাইস ব্যবসায়িক ঘটনার কারণ হয়ে ওঠার আগেই নিয়মগুলি নির্ধারণ করে।
সূচিপত্র
- একটি BYOD নীতি যা যা কভার করে এবং কেন এটি রয়েছে
- সিকিউরিটি কন্ট্রোল যা নীতিটিতে বাধ্যতামূলক হতে হবে
- এনফোর্সমেন্ট অপশনগুলোর তুলনা
- যেভাবে DNS এবং কন্টেন্ট ফিল্টারিং BYOD কন্ট্রোলের সাথে ফিট করে
- গোপনীয়তার সীমা, পর্যবেক্ষণ এবং কর্মচারীর সম্মতি
- ডিভাইস কমপ্লায়েন্সের বাইরে আইডেন্টিটি এবং অ্যাক্সেস ঝুঁকি
- হারিয়ে যাওয়া, চুরি হওয়া এবং বিচ্ছিন্ন হওয়া ডিভাইসের কার্যপ্রণালী
- নীতি লেখার আগে আপনার BYOD-এর পরিধি নির্বাচন করুন
একটি BYOD নীতি কী কভার করে এবং কেন এর অস্তিত্ব রয়েছে
একটি BYOD পলিসি হলো আনুষ্ঠানিক নিয়মগুলির একটি সেট, যা নির্ধারণ করে কীভাবে ব্যক্তিগত মালিকানাধীন ফোন, ট্যাবলেট এবং ল্যাপটপ কোনো সংস্থার সিস্টেম এবং ডেটা অ্যাক্সেস করতে পারে। এটি একটি ডিভাইস ব্যবহার করার অনুমতিকে প্রয়োগযোগ্য নিরাপত্তা প্রয়োজনীয়তা, গোপনীয়তার সীমা এবং দায়িত্বের সাথে সংযুক্ত করে।
কর্মচারী এখনও ফোনটির মালিক। একটি কাজের অ্যাপ ইনস্টল করা নিয়োগকর্তার কাছে মালিকানা হস্তান্তর করে না, এবং ফোনের মালিক হওয়া কর্মচারীকে কোম্পানির তথ্যে অনিয়ন্ত্রিত অ্যাক্সেস দেয় না। চুক্তিটিকে অবশ্যই উভয় পক্ষের কর্তৃত্ব সংজ্ঞায়িত করতে হবে।
যে প্রশ্নগুলির উত্তর প্রতিটি নীতিকে অবশ্যই দিতে হবে
একটি ব্যবহারযোগ্য পলিসি তিনটি প্রশ্নের উত্তর দেয়: কে সংযোগ করতে পারে, তারা কী অ্যাক্সেস করতে পারে এবং কোন সুরক্ষা ও গোপনীয়তার শর্তাবলী প্রযোজ্য। হারিয়ে যাওয়া ফোনের জন্য, সেই উত্তরগুলি নির্ধারণ করে যে ইমেল অ্যাক্সেস অনুমোদিত ছিল কিনা, কোন ব্যবসায়িক ফাইলগুলি স্থানীয়ভাবে সংরক্ষণ করা যেতে পারে এবং IT কোন পদক্ষেপ নিতে পারে।
ব্যক্তিগত ডিভাইসের ব্যবহার অনিয়মিত ব্যতিক্রম থেকে বিস্তৃত হওয়ার সাথে সাথে BYOD কর্মক্ষেত্রে একটি গুরুত্বপূর্ণ বিষয় হয়ে ওঠে। Intel-এর অভিজ্ঞতার Destination CRM-এর বিবরণ এই প্রবণতাকে স্বীকৃতি দেওয়ার ক্ষেত্রে 2009 সালকে একটি মাইলফলক হিসাবে চিহ্নিত করে। গুরুত্বপূর্ণ পরিবর্তনটি কেবল কারা হার্ডওয়্যার কিনেছে তার মধ্যে সীমাবদ্ধ ছিল না। নিয়োগকর্তাদের এমন ডিভাইসেও আইডেন্টিটি, নেটওয়ার্ক এবং তথ্য সুরক্ষিত করতে হয়েছিল যেগুলির মালিক তারা নিজেরা নন।
এই অভ্যাসটি ব্যাপকভাবে প্রচলিত রয়েছে: Grand View Research দ্বারা উল্লেখিত, JumpCloud-এর IT Trends Report অনুসারে, ২০২৪ সালে ৭০% সংস্থা কর্মচারীদের কাজের জন্য ব্যক্তিগত ডিভাইস ব্যবহার করার অনুমতি দিয়েছে। শুধুমাত্র অনুমতি প্রদানই সুরক্ষা নয়: JumpCloud-এর BYOD পরিসংখ্যান রিপোর্ট অনুসারে, ২০২৪ সালে ২০%-এর বেশি সংস্থা জানিয়েছে যে বিগত ১২ মাসে অনিয়ন্ত্রিত ডিভাইস কানেকশনের কারণে তাদের ডিজিটাল সম্পদে ম্যালওয়্যার ডাউনলোড হয়েছে।
একটি BYOD পলিসির মূল উপাদানসমূহ
| পলিসি উপাদান | এটি যে প্রশ্নের উত্তর দেয় | সাধারণ নিয়ম |
|---|---|---|
| যোগ্য ডিভাইসসমূহ | কোন ডিভাইস এবং অপারেটিং সিস্টেম কানেক্ট করতে পারে? | কেবলমাত্র সমর্থিত OS সংস্করণ, যার সর্বনিম্ন সংস্করণ IT দ্বারা নির্ধারিত |
| অথেন্টিকেশন | ব্যবহারকারী কীভাবে নিজের পরিচয় প্রমাণ করেন? | মাল্টিফ্যাক্টর অথেন্টিকেশন, যা ফিশিং প্রতিরোধী হলে ভালো হয় |
| সিকিউরিটি নিয়ন্ত্রণ | ডিভাইসে কী কী থাকা আবশ্যক? | স্ক্রিন লক, এনক্রিপশন, সাম্প্রতিক OS প্যাচ, কোনো জেলব্রেক বা রুট না থাকা |
| অ্যাক্সেস স্কোপ | ডিভাইসটি কোন কোন সিস্টেম এবং অ্যাপ ব্যবহার করতে পারে? | অনুমোদিত অ্যাপ এবং সর্বনিম্ন-অধিকারপ্রাপ্ত (least-privilege) রিসোর্স তালিকা |
| গোপনীয়তা এবং মনিটরিং | নিয়োগকর্তা কী দেখতে বা পরীক্ষা করতে পারেন? | কর্মচারীকে জানিয়ে কেবল ম্যানেজড কনটেইনারের মধ্যেই মনিটরিং সীমাবদ্ধ থাকবে |
| হারিয়ে যাওয়া, চুরি হওয়া বা চলে যাওয়া কর্মীর ডিভাইস | ব্যবসায়িক ডেটার কী হবে? | ওয়ার্ক কনটেইনারের ডেটা আংশিক মুছে ফেলা (selective wipe) এবং অ্যাক্সেস বাতিল করা |
| সাপোর্ট এবং খরচ | কে অর্থ প্রদান করবে এবং কে সমস্যার সমাধান করবে? | খরচ পরিশোধের নিয়ম এবং নির্ধারিত সাপোর্টের সীমানা |
প্রতিটি সারির জন্য একটি নির্দিষ্ট নিয়ম প্রয়োজন, সুরক্ষিতভাবে আচরণ করার একটি সাধারণ প্রতিশ্রুতি নয়। সর্বনিম্ন সমর্থিত অপারেটিং সিস্টেমের নাম উল্লেখ করুন, অনুমোদিত অ্যাপ্লিকেশনগুলি শনাক্ত করুন এবং একটি ওয়াইপ ঠিক কী অপসারণ করতে পারে তা সংজ্ঞায়িত করুন। কোনো জরুরি পরিস্থিতিতে কর্মচারীদের প্রযুক্তিগত অস্পষ্টতার ব্যাখ্যা করতে হওয়া উচিত নয়।
সুরক্ষা নিয়ন্ত্রণ যা নীতিটিকে অবশ্যই বাধ্যবাধকতা করতে হবে
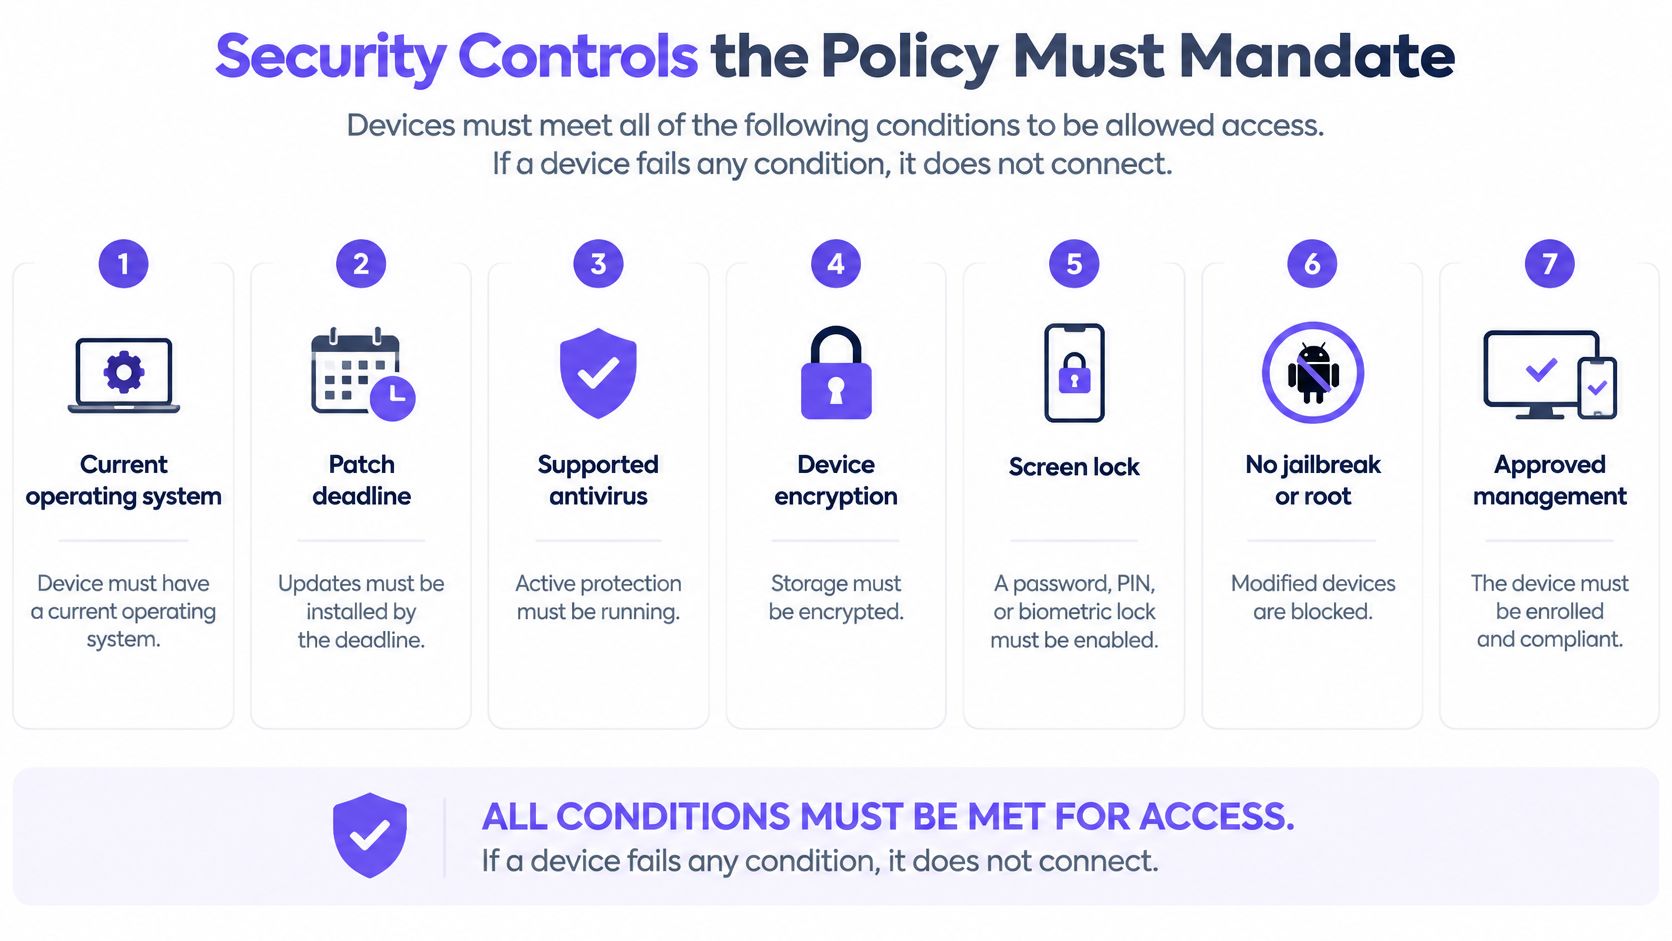
সুরক্ষার প্রয়োজনীয়তাগুলি অ্যাক্সেসের শর্ত হওয়া উচিত, এমন কোনো পরামর্শ নয় যা কর্মচারীরা উপেক্ষা করতে পারেন। যদি একটি ডিভাইস একটি বাধ্যতামূলক শর্ত পূরণে ব্যর্থ হয়, IT-র উচিত প্রভাবিত অ্যাক্সেস ব্লক করা এবং কর্মচারী কীভাবে এটি পুনরুদ্ধার করতে পারেন তা ব্যাখ্যা করা।
NIST-এর মোবাইল-ডিভাইস BYOD নির্দেশিকা এন্টারপ্রাইজ মোবিলিটি ম্যানেজমেন্ট, অ্যাপ্লিকেশন ভেটিং, ডিভাইস-ইনটেগ্রিটি চেক, সুরক্ষিত ওয়ার্ক কন্টেইনার এবং এনক্রিপ্টেড ট্রান্সপোর্ট সমর্থন করে। কোনো ব্যক্তিগত ডিভাইস তার মালিক আপনার সংস্থায় কাজ করেন বলেই সেটিকে বিশ্বাস করার পরিবর্তে, প্রাসঙ্গিক পরীক্ষাগুলিতে উত্তীর্ণ না হওয়া পর্যন্ত সেটিকে সম্ভাব্য অনাবিস্তৃত হিসেবে গণ্য করুন।
প্রয়োজনীয়তাগুলিকে অ্যাক্সেস চেকগুলিতে পরিবর্তন করুন
- একটি সমর্থিত অপারেটিং সিস্টেম এবং প্যাচ দেওয়ার সময়সীমা আবশ্যক করুন। সমর্থিত সংস্করণগুলির নাম উল্লেখ করুন এবং একটি নির্দিষ্ট সময়ের মধ্যে আপডেটগুলি আবশ্যক করুন, কারণ বাদ পড়া প্যাচগুলি পরিচিত দুর্বলতাগুলিকে আক্রমণকারীদের জন্য উন্মুক্ত রাখতে পারে।
- এনক্রিপশন এবং একটি কার্যকর স্ক্রিন লক আবশ্যক করুন। ডিভাইসে অ্যাক্সেস করার অনুমতিপ্রাপ্ত পদ্ধতি, ন্যূনতম ক্রেনডেনশিয়ালের প্রয়োজনীয়তা এবং নিষ্ক্রিয়তার টাইমআউট নির্ধারণ করুন যাতে একটি চুরি হওয়া বা অযত্নে পড়ে থাকা ফোন থেকে কাজের ইমেলে তাত্ক্ষণিক অ্যাক্সেস না পাওয়া যায়।
- কাজের লগইনের জন্য শক্তিশালী প্রমাণীকরণ (Authentication) আবশ্যক করুন। যেখানে সমর্থিত সেখানে ফিশিং-প্রতিরোধী প্রমাণীকরণকে অগ্রাধিকার দিন এবং ব্যবহারকারীর পরিচয় প্রমাণের বিকল্প হিসেবে কেবল একটি অনুমোদিত ডিভাইসকে বিবেচনা করবেন না।
- অনুমোদিত তালিকাভুক্তি বা একটি সুরক্ষিত কাজের প্রোফাইল আবশ্যক করুন। ব্যবসার তথ্য পরিচালনাকারী অ্যাপ্লিকেশন বা স্টোরেজে রাখুন যাতে আইটি টিম ব্যক্তিগত অ্যাপগুলিকে কোম্পানির সম্পত্তি না মেনেও ব্যবসায়িক নিয়ন্ত্রণ প্রয়োগ করতে পারে।
- রুট করা বা জেলব্রেক করা ডিভাইস প্রতিরোধ করুন। এই ধরনের পরিবর্তনগুলি প্ল্যাটফর্মের সুরক্ষা ব্যবস্থাকে দুর্বল করে দিতে পারে যার ওপর কমপ্লায়েন্স পরীক্ষাগুলি নির্ভর করে।
- কেবলমাত্র অনুমোদিত কাজের অ্যাপ্লিকেশন ব্যবহারের অনুমতি দিন। অনুমোদনের আগে পারমিশন এবং ডেটা-শেয়ারিং সংক্রান্ত বিষয় পর্যালোচনা করুন, যার মধ্যে রয়েছে কোনও অ্যাপ ব্যক্তিগত স্টোরেজে ব্যবসায়িক ফাইল অনুলিপি বা কপি করতে পারে কিনা।
- এনক্রিপ্টেড ট্রান্সপোর্ট আবশ্যক করুন। সুরক্ষিত অ্যাপ্লিকেশন সংযোগ এবং উপযুক্ত ক্ষেত্রে একটি VPN ব্যবহার করুন, সাথে নির্দিষ্ট নিয়মাবলী থাকবে যা চিহ্নিত করে যে কোন রিসোর্সগুলির জন্য সুরক্ষিত পথ আবশ্যক।
এই চেকলিস্ট চিত্রটি ডিভাইস-স্তরের পূর্বশর্তগুলিকে হাইলাইট করে যা IT-কে অবশ্যই যাচাই করতে হবে।
নিয়ন্ত্রণগুলি অডিটযোগ্য করে তুলুন
ল্যাপটপের ক্ষেত্রে, সমর্থিত এন্ডপয়েন্ট সুরক্ষার নাম উল্লেখ করুন এবং IT কীভাবে এটি সক্রিয় রয়েছে তা যাচাই করবে তা জানান। Windows এবং Mac-এর জন্য সিকিউরিটি সফ্টওয়্যার নির্বাচনের 247TechTeam নির্দেশিকা পাঠকদের সফ্টওয়্যারের বিকল্পগুলির তুলনা করতে সাহায্য করতে পারে, তবে IT-কে অবশ্যই নিজস্ব অনুমোদিত কনফিগারেশন নির্ধারণ করতে হবে।
ডিভাইসের প্রয়োজনীয়তাগুলি নেটওয়ার্ক সেগমেন্টেশন থেকে আলাদা রাখুন। হেলথ চেক উত্তীর্ণ একটি ল্যাপটপের স্বয়ংক্রিয়ভাবে অনিয়ন্ত্রিত নেটওয়ার্ক অ্যাক্সেস পাওয়া উচিত নয়।
অডিট পরীক্ষা: প্রতিটি বাধ্যতামূলক নিয়ন্ত্রণের জন্য একজন নির্দিষ্ট মালিক, একটি বাস্তবায়নের সময়সীমা এবং সম্মতি পরীক্ষা করার একটি নির্ভরযোগ্য উপায় প্রয়োজন।
যদি নীতিতে বলা হয় যে কর্মচারীদের ডিভাইস সুরক্ষিত রাখতে হবে কিন্তু এর অর্থ কী তা কেউ যাচাই করতে না পারে, তবে এটি কার্যকর করার জন্য প্রস্তুত নয়।
এনফোর্সমেন্ট বিকল্পগুলির তুলনা
ট্রেনে ফেলে যাওয়া সেই ফোনটির কথায় আসা যাক। উপযুক্তভাবে কনফিগার করা ফুল-ডিভাইস ম্যানেজমেন্টের মাধ্যমে, IT টিমের পুরো ফোনটি মুছে ফেলার প্রযুক্তিগত ক্ষমতা থাকতে পারে। একটি পরিচালিত ওয়ার্ক প্রোফাইলের মাধ্যমে, IT ব্যক্তিগত ফটোগুলিকে সেই পদক্ষেপের বাইরে রেখে কেবল ব্যবসার পরিবেশকে লক্ষ্য করতে পারে।
কারিগরি ক্ষমতা এবং অনুমতি দুটি ভিন্ন জিনিস। একটি ম্যানেজমেন্ট কনসোল ওয়াইপ বোতামের সুবিধা প্রদান করলেই এটি প্রতিষ্ঠিত হয় না যে এটি ব্যবহার করা উপযুক্ত বা অনুমোদিত।
নিয়ন্ত্রণ এবং গোপনীয়তার প্রভাব অনুসারে প্রয়োগের বিকল্পগুলি
নিচে দেওয়া গোপনীয়তার রেটিংগুলি ব্যবহারিক তুলনা, কোনো গ্যারান্টি নয়। আসল এক্সপোজার নির্ভর করে প্ল্যাটফর্মের ক্ষমতা, কনফিগারেশন এবং অ্যাডমিনিস্ট্রেটরদের সক্রিয় করা টেলিমেট্রির ওপর।
| বিকল্প | এটি কী নিয়ন্ত্রণ করে | প্রধান সীমাবদ্ধতা | গোপনীয়তার উপর প্রভাব |
|---|---|---|---|
| সম্পূর্ণ মোবাইল ডিভাইস ম্যানেজমেন্ট | সমর্থিত ক্ষেত্রে সমগ্র ডিভাইসের সেটিংস, অ্যাপ্স এবং সম্পূর্ণ ওয়াইপ | ব্যক্তিগত ডিভাইসের মালিকরা পূর্ণ নিয়ন্ত্রণের বিরোধিতা করতে পারেন | উচ্চ |
| ম্যানেজ করা ওয়ার্ক প্রোফাইল বা কনটেইনার | কাজের অ্যাপ্স এবং কাজের ডেটা | একই ডিভাইসে থাকা ব্যক্তিগত অ্যাপ্স সুরক্ষিত করে না | কম থেকে মাঝারি |
| মোবাইল অ্যাপ্লিকেশন ম্যানেজমেন্ট | স্বীকৃত পৃথক অ্যাপ্স এবং সেগুলির ডেটা | ডিভাইস-জুড়ে থাকা হুমকিগুলিতে সম্পূর্ণ দৃশ্যমানতা প্রদানে অক্ষম | কম |
| কন্ডিশনাল অ্যাক্সেস | কোনও ডিভাইস বা সেশন কোনও ক্লাউড অ্যাপে পৌঁছাতে পারবে কিনা | সঠিক ডিভাইস-কমপ্লায়েন্স সিগন্যাল প্রয়োজন | কম |
| মোবাইল থ্রেট ডিফেন্স | ডিভাইসের ম্যালওয়্যার এবং ঝুঁকিপূর্ণ কনফিগারেশন | একটি এজেন্ট এবং ডিভাইস টেলিমেট্রি যুক্ত করে | মাঝারি |
সম্পূর্ণ ব্যবস্থাপনা এমন পরিস্থিতির জন্য উপযুক্ত যেখানে সংস্থার ব্যাপক নিয়ন্ত্রণের প্রয়োজন হয় এবং কর্মচারীরা এর প্রভাব বোঝেন। যেখানে নিয়ন্ত্রিত তথ্যের জন্য এই স্তরের তদারকির প্রয়োজন হয়, সেখানে ব্যক্তিগত হার্ডওয়্যারে এটি চাপিয়ে দেওয়ার চেয়ে কোম্পানি-মালিকানাধীন সরঞ্জাম সরবরাহ করা আরও উপযুক্ত হতে পারে।
সাধারণ BYOD অংশগ্রহণের জন্য একটি ওয়ার্ক প্রোফাইল বা কন্টেইনার প্রায়শই একটি ভাল সূচনা পয়েন্ট। এটি IT-কে পরিচালনা করার জন্য একটি নির্দিষ্ট ব্যবসায়িক এলাকা দেয়, যদিও এটি ডিভাইসের অন্যান্য সমস্ত কিছুকে নিরাপদ করে তোলে না।
লেবেলের জন্য নয়, রিসোর্সের জন্য নিয়ন্ত্রণগুলি নির্বাচন করুন
অ্যাপ্লিকেশন ম্যানেজমেন্ট এমন কর্মচারীদের জন্য উপযোগী হতে পারে যাদের কেবল একটি মেসেজিং অ্যাপ এবং একটি ডকুমেন্ট ভিউয়ার প্রয়োজন। এর উপযোগিতা নির্ভর করে সেই অ্যাপ্লিকেশনগুলি প্রয়োজনীয় বিধিনিষেধ আরোপ করতে পারে কিনা তার ওপর, যেমন ব্যবসায়িক নথিগুলিকে অনিয়ন্ত্রিত অ্যাপে খোলা থেকে রোধ করা।
কন্ডিশনাল অ্যাক্সেস ক্লাউড পরিষেবাগুলির জন্য উপযুক্ত কারণ প্রশাসকরা সাইন-ইনের সময় বা সমর্থিত সেশন চেক করার সময় প্রবেশের সিদ্ধান্ত নিতে পারেন। মোবাইল থ্রেট ডিফেন্স অতিরিক্ত ঝুঁকির সংকেত প্রদান করে, তবে সনাক্তকরণ কোনো অ্যাক্সেসের সিদ্ধান্ত বা প্রতিক্রিয়া পদ্ধতির বিকল্প নয়।
এই বিকল্পগুলি একে অপরের থেকে আলাদা নয়। একটি সংস্থা একটি ওয়ার্ক কন্টেইনার, শর্তাধীন অ্যাক্সেস এবং হুমকি সনাক্তকরণকে একত্রিত করতে পারে, যেখানে একটি সংকীর্ণভাবে সংজ্ঞায়িত ব্যবহারকারী গোষ্ঠীর জন্য কঠোর ব্যবস্থাপনা ব্যবহার করা যেতে পারে।
পুরো ডিভাইসের ওপর IT-এর যত বেশি কর্তৃত্ব থাকবে, কর্মচারীকে তত বেশি গোপনীয়তা ত্যাগ করতে হতে পারে।
সবচেয়ে কম হস্তক্ষেপকারী পদ্ধতি যা এখনও সবচেয়ে সংবেদনশীল সিস্টেম রক্ষা করে তা দিয়ে শুরু করুন। অন্য একটি নিয়ন্ত্রণ কেবল তখনই যোগ করুন যখন আপনি এর দ্বারা সমাধান করা ঝুঁকিটি চিহ্নিত করতে পারবেন এবং ব্যাখ্যা করতে পারবেন যে কেন বিদ্যমান নিয়ন্ত্রণগুলি এটি পরিচালনা করছে না।
যেভাবে DNS এবং কন্টেন্ট ফিল্টারিং BYOD নিয়ন্ত্রণের সাথে উপযুক্ত হয়
ব্যক্তিগত ডিভাইসগুলির সরাসরি বিশ্বস্ত কর্পোরেট নেটওয়ার্কে থাকা উচিত নয়। সেগুলিকে একটি আলাদাভাবে নিয়ন্ত্রিত BYOD বা গেস্ট নেটওয়ার্কে রাখুন, তারপর ব্যবসায়িক সংস্থানগুলিতে অ্যাক্সেস আনুষ্ঠানিকভাবে অনুমোদন করুন।
NIST-এর মোবাইল-ডিভাইস সুরক্ষা গাইডলাইন এন্টারপ্রাইজ DMZ-এর বাইরে একটি আলাদা BYOD নেটওয়ার্কের সুপারিশ করে, যেখানে ব্যবহারকারীরা সুরক্ষিত রিমোট অ্যাক্সেসের মাধ্যমে যে পরিমাণ অ্যাক্সেস পাবেন তার বেশি ইন্টারনাল অ্যাক্সেস দেওয়া হয় না। এর অর্থ হলো WiFi-এ যুক্ত হওয়া মানেই পে-রোল ডেটাবেস, বিল্ডিং-ম্যানেজমেন্ট সিস্টেম বা অ্যাডমিনিস্ট্রেটিভ ইন্টারফেসে অ্যাক্সেস করার অনুমতি নয়।
ডিভাইসের ট্র্যাফিক ফিল্টার করার আগে সেগুলিকে কন্টেইন করুন
ধরা যাক, একজন হোটেল কর্মচারী ম্যালওয়্যার সহ একটি ব্যক্তিগত ল্যাপটপ নিয়ে এসেছেন। নেটওয়ার্ক আইসোলেশন সেই ল্যাপটপটিকে সরাসরি রিজার্ভেশন পরিকাঠামো বা অন্যান্য অতিথিদের ডিভাইসের সাথে সংযোগ করতে বাধা দেবে। ফিল্টারিং তখন এটি কোন ইন্টারনেট গন্তব্যগুলিতে যোগাযোগ করতে পারে তা হ্রাস করতে পারে।
চিত্রটি সেই পার্থক্য তুলে ধরে। অভ্যন্তরীণ অ্যাপ্লিকেশনগুলিতে অনুমোদিত অ্যাক্সেসের জন্য এখনও নিজস্ব সুরক্ষিত, অনুমোদিত পথের প্রয়োজন।
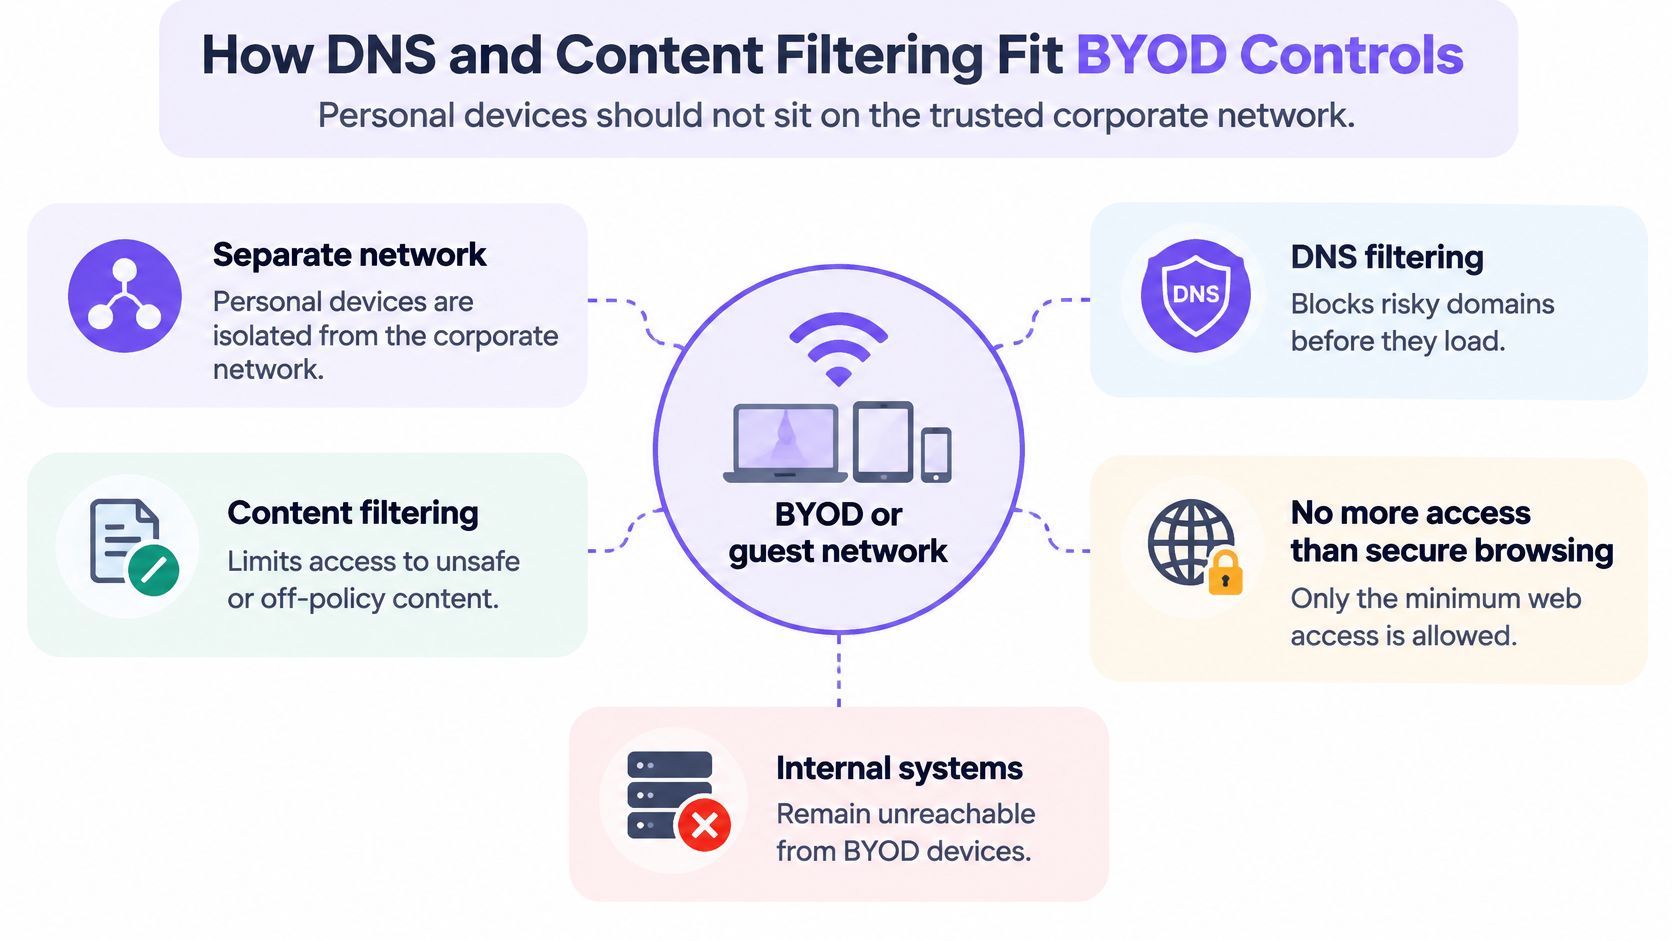
DNS filtering লুকআপ পর্যায়ে কাজ করে। কোনো সাইট খোলার বা কোনো অ্যাপের পরিষেবা ব্যবহার করার আগে, একটি ডিভাইস সাধারণত DNS-কে জিজ্ঞাসা করে যে প্রাসঙ্গিক ডোমেনটি কোথায় পাওয়া যাবে; একটি ফিল্টারিং রিজলভার ক্ষতিকারক বা নিষিদ্ধ হিসেবে চিহ্নিত কোনো ডোমেনকে প্রত্যাখ্যান করতে পারে।
DNS filtering কীভাবে কাজ করে তার একটি ব্যবহারিক পরিচয় জানা থাকলে প্রতিটি পেজ বা ফাইল পরীক্ষা করার থেকে এটিকে আলাদা করতে সুবিধা হয়। ফিল্টারটি ডোমেন অনুরোধ মূল্যায়ন করে, কিন্তু অনুমতিপ্রাপ্ত সংযোগ শুরু হওয়ার পরে ব্যবহারকারী যা করতে পারে তার সমস্ত কিছু পরীক্ষা করে না।
DNS লেয়ার কী করতে পারে এবং কী করতে পারে না
DNS ফিল্টারিং সনাক্ত করা ফিশিং ডোমেন এবং কমান্ড-অ্যান্ড-কন্ট্রোল গন্তব্যগুলিকে ব্লক করতে পারে। কন্টেন্ট নিয়মগুলি অ্যাডাল্ট কন্টেন্ট বা জুয়ার মতো বিভাগগুলিকেও সীমাবদ্ধ করতে পারে, যেখানে কর্মী এবং পাবলিক ব্যবহারকারীদের জন্য আলাদা নেটওয়ার্ক নিয়ম থাকে।
উদাহরণস্বরূপ, Purple Shield প্রতিটি ব্যক্তিগত ডিভাইসে একটি এজেন্টের প্রয়োজন ছাড়াই ডিভাইসটি যে নেটওয়ার্কে রয়েছে তার পলিসি ব্যবহার করে DNS অনুরোধের উত্তর দেয়। এটি ডিভাইস এবং আইডেন্টিটি কন্ট্রোল প্রতিস্থাপন করার পরিবর্তে তাদের পরিপূরক হিসেবে কাজ করে।
সীমানাগুলি গুরুত্বপূর্ণ:
- অচেনা গন্তব্যস্থলসমূহ পার পেয়ে যেতে পারে। একটি নতুন তৈরি হওয়া ক্ষতিকারক ডোমেনের হয়তো তখনও কোনো ঝুঁকি সংক্রান্ত শ্রেণিবিভাগ নেই।
- অনুমোদিত ডোমেন মানেই যে বিষয়বস্তু সম্পূর্ণ নিরাপদ, তার নিশ্চয়তা নেই। কেবল DNS দিয়ে কোনো এনক্রিপ্ট করা ডাউনলোড পরীক্ষা করা বা একই ডোমেনের অধীনে থাকা প্রতিটি পৃষ্ঠা আলাদা করে চেনা সম্ভব নয়।
- নেটওয়ার্কের বাইরের ট্র্যাফিক আলাদাভাবে বিবেচনা করা প্রয়োজন। কোনো ফোন ব্যক্তিগত সেলুলার ডেটা ব্যবহার করলে তা কেবল পূর্বে WiFi-এ যুক্ত ছিল বলেই ভেন্যুর ফিল্টারিং ব্যবহার করবে না।
- বিকল্প রেজোলিউশন পাথ নির্ধারিত নিয়ন্ত্রণকে বাইপাস করতে পারে। অ্যাডমিনিস্ট্রেটরদের এমন ডিভাইসগুলির ক্ষেত্রে সুনির্দিষ্ট পদ্ধতি প্রয়োগ করা প্রয়োজন যেগুলি ভিন্ন কোনো রেজলভার ব্যবহার করে।
পলিসির নেটওয়ার্ক অংশটি একটি ছোট অপারেশনাল চেকলিস্ট দিয়ে শেষ করুন: পৃথক নেটওয়ার্ক, প্রতিটি নেটওয়ার্কের জন্য নথিবদ্ধ পলিসি, এবং একটি নির্দিষ্ট সময়সূচী অনুযায়ী পর্যালোচনা করা লগ। প্রতিটি কাজের জন্য একজন দায়িত্বপ্রাপ্ত ব্যক্তি নির্ধারণ করুন যাতে ব্লকিং নিয়মগুলি একটি অমনোযোগী কনফিগারেশনে পরিণত না হয়।
গোপনীয়তার সীমা, নজরদারি এবং কর্মচারীর সম্মতি
একটি BYOD পলিসি হল একটি কর্মক্ষেত্রের গোপনীয়তা চুক্তিও। একজন অ্যাডমিনিস্ট্রেটর সেই ক্ষমতাগুলি ব্যবহার করার পরে নয়, বরং একটি ব্যক্তিগত ডিভাইস এনরোল করার আগেই কর্মচারীদের জানতে হবে যে নিয়োগকর্তা কী সংগ্রহ, পরিদর্শন এবং মুছে ফেলতে পারেন।
UK Government-এর 2025 BYOD সংক্রান্ত মোবাইল নীতির জন্য একটি Data Protection Impact Assessment, একটি স্পষ্ট গোপনীয়তা বিজ্ঞপ্তি এবং যেখানে সম্ভব কর্পোরেটভাবে পরিচালিত অ্যাপ বা কন্টেইনারের মধ্যেই নজরদারি সীমিত রাখা প্রয়োজন। এটি সেই নীতির একটি প্রয়োজনীয়তা, কিন্তু এটি বিশ্বব্যাপী প্রতিটি নিয়োগকর্তার জন্য সমান আইনি দায়িত্ব প্রযোজ্য হওয়ার প্রমাণ নয়।
একটি BYOD নীতি কোনো ব্যক্তিগত ডিভাইসে কী অ্যাক্সেস করতে পারে
প্রতিটি ম্যানেজমেন্ট প্ল্যাটফর্মের সর্বজনীন বিবরণের পরিবর্তে, নির্দিষ্ট করার জন্য এগুলি হল যুক্তিসঙ্গত সীমানা।
| ডেটার ধরন | সাধারণ ব্যবহার পদ্ধতি | এটি কেন গুরুত্বপূর্ণ |
|---|---|---|
| ম্যানেজড কনটেইনারে কাজের ইমেল এবং ব্যবসায়িক ফাইল | নির্দিষ্ট কর্তৃপক্ষের অধীনে IT দ্বারা অ্যাক্সেসযোগ্য এবং মোছার যোগ্য | মৌলিক ডেটা যা রক্ষা করার জন্য পলিসিটি তৈরি করা হয়েছে |
| ব্যক্তিগত ছবি এবং ব্যক্তিগত বার্তা | নিয়মিত পলিসির আওতার বাইরে | পরীক্ষা করা হলে ব্যক্তিগত গোপনীয়তা ও আইনি ঝুঁকি তৈরি হতে পারে |
| অ্যাপ্লিকেশন ইনভেন্টরি | যেখানে সম্ভব, কেবল ম্যানেজড অ্যাপসমূহ | সম্পূর্ণ ইনভেন্টরি থেকে ব্যক্তিগত অভ্যাসের তথ্য পাওয়া যেতে পারে |
| ডিভাইসের অবস্থান | নির্দিষ্ট উদ্দেশ্য এবং অধিকার সাপেক্ষেই কেবল সংগ্রহ করা হয় | সংবেদনশীল তথ্য যা একটি নির্দিষ্ট সীমা পর্যন্ত সংরক্ষণ করা উচিত |
| ওয়ার্ক নেটওয়ার্কে ব্রাউজিং | নোটিশ প্রদান করে DNS অনুরোধগুলি লগ করা হতে পারে | সিকিউরিটির উদ্দেশ্যের সাথে সঙ্গতি রেখে লগ রাখা উচিত |
| রিমোট ওয়াইপের আওতা | যেখানে কনটেইনার রয়েছে, সেখানে কেবল ওয়ার্ক কনটেইনারের মধ্যে সীমাবদ্ধ | সম্পূর্ণ ওয়াইপ করা হলে সম্পর্কহীন ব্যক্তিগত ডেটা ধ্বংস হয়ে যেতে পারে |
সীমাগুলি লিখিতভাবে উল্লেখ করুন
গোপনীয়তার বিজ্ঞপ্তিতে এগুলি সনাক্ত করা উচিত:
- সংগ্রহ এবং উদ্দেশ্য। প্রতিটি কারণ উল্লেখসহ অ্যাপ্লিকেশনের ইনভেন্টরি, লোকেশন, নেটওয়ার্কের নাম এবং সংগৃহীত অন্যান্য টেলিমেট্রি তালিকাভুক্ত করুন।
- অ্যাক্সেস এবং সংরক্ষণ। যেসব রোলকে রেকর্ড নিরীক্ষণ করার অনুমতি দেওয়া হয়েছে তাদের নাম উল্লেখ করুন এবং রেকর্ড কখন মুছে ফেলা হবে তা নির্দিষ্ট করুন।
- ম্যানেজমেন্ট সম্পর্কিত সীমাবদ্ধতা। নজরদারির পরিধি, রিমোট-ওয়াইপ করার ক্ষমতা এবং যেকোনো ব্যতিক্রমী তদন্ত প্রক্রিয়া ব্যাখ্যা করুন।
- কর্মীদের জন্য সুরক্ষা। ভুলবশত ব্লক বা ডেটা মুছে ফেলার ঘটনা চ্যালেঞ্জ করার একটি উপায় প্রদান করুন এবং এনরোলমেন্টের আগেই প্রতিপূরণ ও সহায়তার দায়িত্ব নির্ধারণ করুন।
কর্মীদের গোপনীয়তা এবং যোগাযোগে নজরদারির মধ্যে ভারসাম্য বজায় রাখার বিষয়ে Pebb-এর আলোচনা কেন নজরদারির সীমা নির্ধারণ দরকার তা ব্যাখ্যা করার জন্য একটি দরকারী বিষয়বস্তু। সম্পূর্ণ ব্রাউজিং সারভেইল্যান্সের প্রতিশ্রুতি দেওয়ার বদলে নেটওয়ার্ক বিজ্ঞপ্তিতে এটাও ব্যাখ্যা করা উচিত যে DNS over HTTPS কীভাবে DNS ভিজিবিলিটিকে প্রভাবিত করে।
কর্মচারীর সম্মতিকে সীমাহীন সম্মতি হিসেবে গণ্য করা উচিত নয়। নিজের কাজ করার জন্য যার একটি ফোন প্রয়োজন, তার দর কষাকষির ব্যবহারিক ক্ষমতা কম থাকতে পারে, তাই বিকল্পগুলি ব্যাখ্যা করুন এবং এখতিয়ার-নির্দিষ্ট গোপনীয়তা পরামর্শ নিন।
একটি সিলেক্টিভ ওয়াইপের আগে ভুলবশত পরিচালিত স্টোরেজে অনুলিপি করা একটি পারিবারিক ফটো লাইব্রেরির কথা বিবেচনা করুন। একটি লিখিত প্রতিশ্রুতি একা সেই ফাইলগুলিকে পুনরুদ্ধার করবে না, এই কারণেই প্রযুক্তিগত পৃথকীকরণ এবং পরীক্ষা গুরুত্বপূর্ণ।
ব্যক্তিগত সামগ্রী না পড়েও কি সংস্থাটি তার সুরক্ষার লক্ষ্য অর্জন করতে পারে?
ডিভাইস কমপ্লায়েন্সের বাইরে আইডেন্টিটি এবং অ্যাক্সেসের ঝুঁকি
একটি ডিভাইস তার স্বাস্থ্য পরীক্ষাগুলিতে উত্তীর্ণ হতে পারে যদিও কেউ এটিতে একটি অ্যাকাউন্ট অপব্যবহার করে। একটি ইনফোস্টিলার শংসাপত্রগুলি প্রকাশ করতে পারে, পরিবারের একজন সদস্য একটি বিদ্যমান সেশন খুলতে পারেন, অথবা কোনো আক্রমণকারী ইতিমধ্যেই একটি ক্লাউড অ্যাকাউন্ট নিয়ন্ত্রণ করতে পারে।
এই চিত্রটি একটি সুস্থ দেখায় এমন এন্ডপয়েন্টকে তার পেছনের অ্যাকাউন্ট ঝুঁকি থেকে আলাদা করে।
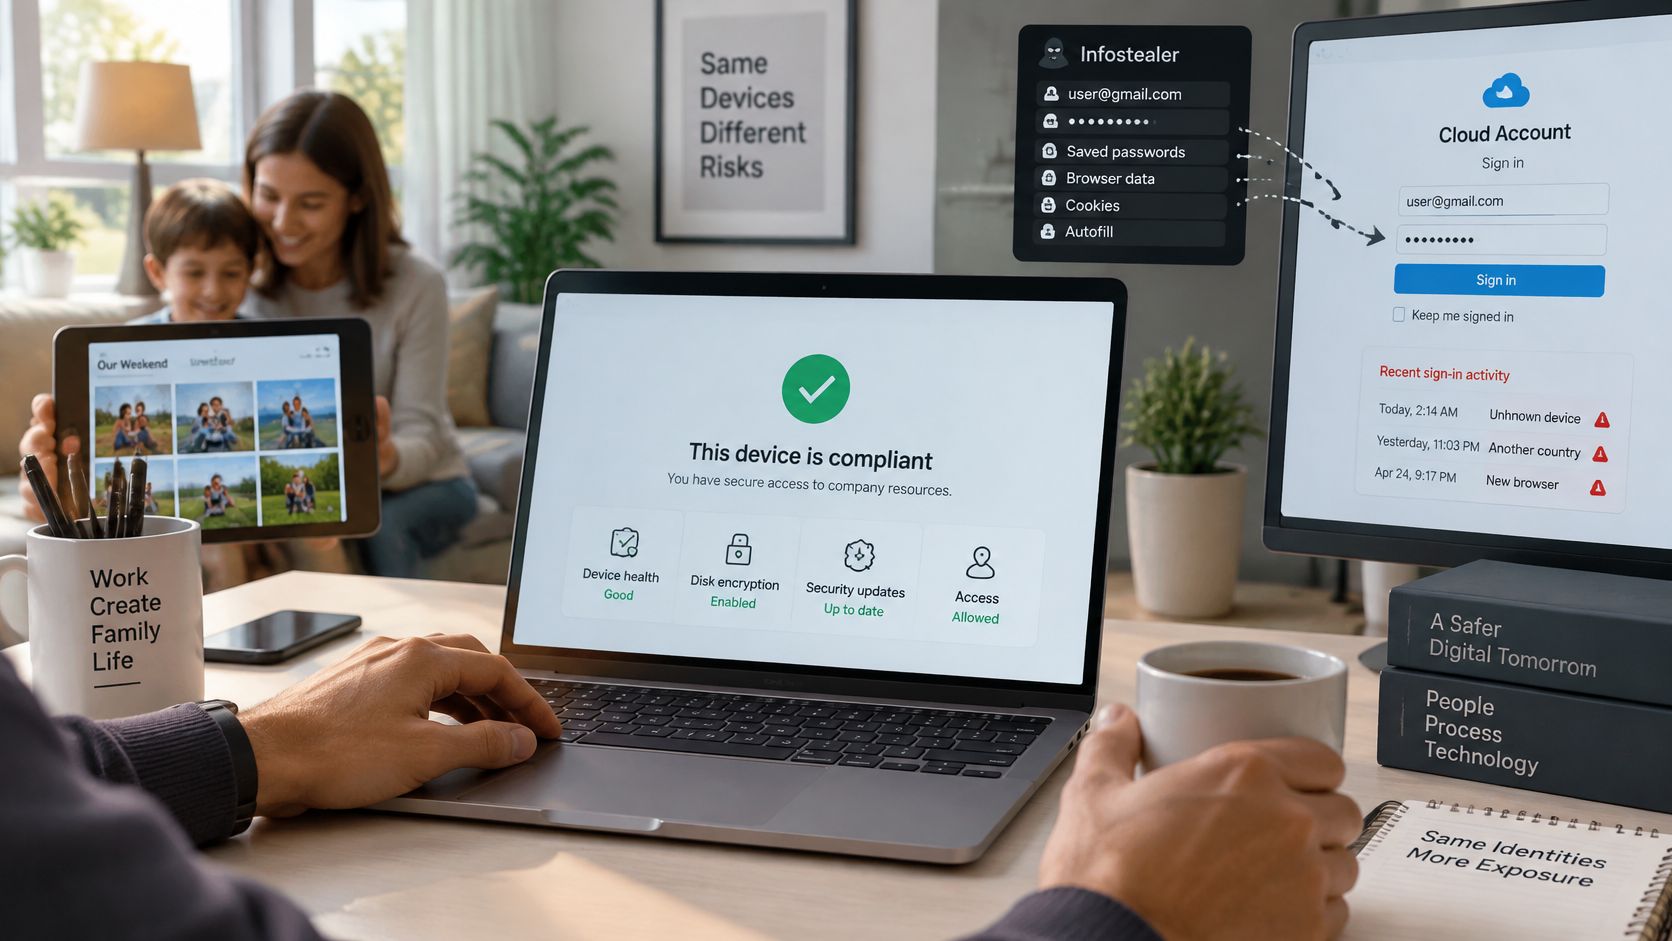
Verizon-এর 2025 Data Breach Investigations Report সম্পর্কে Beyond Identity-র আলোচনা অনুসারে, কর্পোরেট শংসাপত্র থাকতে পারে এমন ইনফোস্টিলার দ্বারা ক্ষতিগ্রস্ত সিস্টেমগুলির 46% ছিল নন-ম্যানেজড ডিভাইস। এই ফলাফলটি সমস্ত ব্যক্তিগত ডিভাইসের জন্য নয়, কেবল সেই ক্ষতিগ্রস্ত সিস্টেমগুলির সাথে সম্পর্কিত, তবে এটি ব্যাখ্যা করে যে কেন এন্ডপয়েন্ট মালিকানা একটি পর্যাপ্ত অ্যাক্সেস সীমা নয়।
সাইন-ইনের পর কী হবে তা নির্দিষ্ট করুন
একটি আইডেন্টিটি-কেন্দ্রিক নীতির জন্য কেবল প্রাথমিক এনরোলমেন্ট নয়, পরিবর্তনশীল ঝুঁকির জন্যও নিয়মের প্রয়োজন:
- ঝুঁকি-ভিত্তিক অ্যাক্সেস। ডিভাইসের স্থিতি, অবস্থান বা আচরণে পরিবর্তন কখন পুনরায় প্রমাণীকরণ, সীমাবদ্ধতা বা তদন্তের সূত্রপাত ঘটায় তা নির্দিষ্ট করুন।
- রিসোর্স-স্তরের অনুমতি। ব্যবহারকারীদের কেবল তাদের ভূমিকার জন্য প্রয়োজনীয় তথ্যের মধ্যেই সীমাবদ্ধ রাখুন, এমনকি তাদের ডিভাইস কমপ্লায়েন্স অতিক্রম করলেও।
- সেশন দৃশ্যমানতা এবং বাতিলকরণ। রেসপন্ডারদের সক্রিয় সেশন এবং টোকেন বাতিল করার কর্তৃত্ব দিন, কেবল পাসওয়ার্ড রিসেট করার মধ্যে সীমাবদ্ধ রাখবেন না।
- শেয়ার করা-ডিভাইস সীমাবদ্ধতা। কাজের সেশন শেয়ার করা নিষিদ্ধ করুন এবং পরিবার-শেয়ার করা ডিভাইসগুলি যোগ্য কিনা তা নির্ধারণ করুন।
- একটি ব্যবহারযোগ্য বিকল্প। ব্যক্তিগত হার্ডওয়্যার অ্যাক্সেস হারালে একটি ম্যানেজ করা লোন ডিভাইস বা একটি উপযুক্ত সীমাবদ্ধ ব্রাউজার রুট অফার করুন।
ধরা যাক একজন সেলস রিপ্রেজেন্টেটিভের ট্যাবলেট কমপ্লায়েন্সে উত্তীর্ণ হয়েছে, কিন্তু পরিবারের একজন সদস্য একই অ্যাকাউন্ট ব্যবহার করছেন। লোকেশন চেক এই পরিস্থিতি চিহ্নিত করতে নাও পারে কারণ উভয় ব্যক্তিই বাড়িতে আছেন। পৃথক ইউজার প্রোফাইল, সংবেদনশীল ক্রিয়াকলাপের জন্য পুনঃপ্রমাণীকরণ এবং যৌথ কাজের সেশনগুলির বিরুদ্ধে একটি নিয়ম আরও প্রাসঙ্গিক সুরক্ষা প্রদান করে।
কর্মচারীদের নির্দেশনায় সহায়তা করার জন্য, HR টিমগুলি HR Management 365 থেকে অ্যাকাউন্ট সিকিউরিটি সংক্রান্ত নিবন্ধগুলি ব্রাউজ করতে পারেন এবং প্রাসঙ্গিক বিষয়গুলিকে ভূমিকা-নির্দিষ্ট অনবোর্ডিং উপাদানে রূপান্তর করতে পারেন।
সহগামী ভিডিওটি এই অ্যাক্সেস সিদ্ধান্তগুলি সম্পর্কে একটি টিম আলোচনাকে সমর্থন করতে পারে।
এছাড়াও হোটেল, ক্যাফে এবং হোম নেটওয়ার্ক থেকে অনুমোদিত অ্যাক্সেস সংজ্ঞায়িত করুন, যার মধ্যে কোন সংবেদনশীল কাজগুলির জন্য একটি নিয়ন্ত্রিত রুট প্রয়োজন তা অন্তর্ভুক্ত রয়েছে। BYOD হলো একটি আইডেন্টিটি এবং ডেটা-অ্যাক্সেসের সিদ্ধান্ত, এটি কেবল একটি ডিভাইস-মালিকানার বিভাগ নয়: সিদ্ধান্ত নিন যে একটি ব্যক্তিগত ডিভাইস নিরাপদে কোন ব্যবসায়িক সংস্থানগুলিতে পৌঁছাতে পারে।
হারিয়ে যাওয়া, চুরি হওয়া এবং প্রস্থানকারী ডিভাইসের কার্যপ্রণালী
যখন একটি ডিভাইস হারিয়ে যায়, তখন কর্মচারীদের একটি রিপোর্ট করার পথ এবং উত্তরদাতাদের একটি অনুমোদিত ক্রম প্রয়োজন। একটি পরিকল্পিত প্রস্থানের জন্য, কর্মচারীর সম্মত শেষ সময়ের সাথে সেই একই অ্যাক্সেস-অপসারণের কাজের সময়সূচী তৈরি করুন।
হেল্পডেস্ক রেসপন্স সিকোয়েন্স
- কর্মচারীর রিপোর্ট। একটি সহজে ব্যবহারযোগ্য রিপোর্টিং চ্যানেল প্রদান করুন যার জন্য হারিয়ে যাওয়া ফোনটির প্রয়োজন হয় না। অবিলম্বে রিপোর্ট করা আবশ্যক করুন এবং হারানোটি কখন চিহ্নিত এবং রিপোর্ট করা হয়েছিল তা হেল্পডেস্কে রেকর্ড করে রাখুন।
- আইডেন্টিটি অ্যাডমিনিস্ট্রেটর অ্যাক্সেস প্রত্যাহার করবেন। ক্ষতিগ্রস্ত সেশন এবং টোকেনগুলি বাতিল করুন, ডিভাইস ব্লক করুন এবং প্রয়োজনে অ্যাকাউন্ট স্থগিত করুন। কোনো হারিয়ে যাওয়া এন্ডপয়েন্টকে অ্যাকাউন্ট-ব্যাপী অখণ্ডতা ভঙ্গের (Compromise) থেকে আলাদাভাবে চিহ্নিত করুন।
- ডিভাইস অ্যাডমিনিস্ট্রেটর রিমুভ করার প্রক্রিয়া শুরু করবেন। অনুমোদিত সিলেক্টিভ-রিমুভাল কমান্ড পাঠাবে। প্রয়োজনীয় অনুমোদন এবং কর্মচারীকে জানানোর জন্য পুরো-ডিভাইসের যেকোনো প্রস্তাবিত পদক্ষেপের প্রক্রিয়া ত্বরান্বিত (Escalate) করুন।
- হেল্পডেস্ক ফলাফল যাচাই করবে। ম্যানেজমেন্টের স্বীকৃতিগুলি পরীক্ষা করুন এবং অ্যাক্সেস অস্বীকারের বিষয়টি নিশ্চিত করুন। যদি ডিভাইসটি অফলাইনে থাকে, ডেটা চলে গেছে তা দাবি করার পরিবর্তে রিমুভাল পেন্ডিং হিসেবে রেকর্ড করুন।
- আইটি টিম অফবোর্ডিং বা বিদায় সংক্রান্ত কাজগুলি সম্পন্ন করবে। তালিকাভুক্তি অপসারণ করুন, ডিভাইসের শংসাপত্রগুলি প্রত্যাহার করুন এবং বিদায়ী কর্মচারী এখনও ব্যবহার করতে পারেন এমন যেকোনো শেয়ার্ড ক্রেডেনশিয়াল পরিবর্তন করুন।
- ইনসিডেন্সের দায়িত্বে থাকা ব্যক্তি সমস্ত পদক্ষেপে রেকর্ড রাখবেন। নির্দিষ্ট রিটেনশন নিয়মের অধীনে টাইমস্ট্যাম্প, অনুমোদন, কমান্ডের ফলাফল এবং সমাধান না হওয়া ঝুঁকিগুলি সংরক্ষণ করুন।
- গোপনীয়তা বা সুরক্ষা পর্যালোচক বিরোধগুলি পরিচালনা করবেন। ভুলবশত হওয়া ব্লক বা মুছে ফেলার বিষয়গুলি মূল উত্তরদাতার থেকে আলাদাভাবে পর্যালোচনা করুন এবং অ্যাক্সেস পুনরুদ্ধারের অনুমোদিত পথটি নথিবদ্ধ বা ডকুমেন্ট করুন।
অপারেশনাল সেফগার্ড: একটি প্রেরিত রিমোট কমান্ড মানেই একটি সম্পন্ন রিমোট কমান্ড নয়।
হেল্পডেস্ককে এই সিকোয়েন্স, নির্দিষ্ট রোল ওনার, এস্কেলেশন পরিচিতি, অনুমোদনের প্রয়োজনীয়তা এবং একটি সমাপ্তি চেকলিস্ট ধারণকারী একটি এক-পৃষ্ঠার রানবুক দিন। একটি অফলাইন ডিভাইসের মাধ্যমে এটি পরীক্ষা করুন যাতে উত্তরদাতারা বুঝতে পারেন যে তারা কী যাচাই করতে পারেন এবং কী অনিশ্চিত থেকে যায়।
নীতি লেখার আগে আপনার BYOD এর পরিধি নির্বাচন করুন
নিষেধাজ্ঞায় পূর্ণ একটি টেমপ্লেট দিয়ে শুরু না করে, আপনি যে অ্যাক্সেস প্রদান করতে চান তা দিয়ে শুরু করুন। সময়সূচী পরীক্ষা করা একজন রিসেপশনিস্ট এবং সংবেদনশীল রেকর্ড পরিচালনা করা একজন অ্যাডমিনিস্ট্রেটর দুজনেরই ব্যক্তিগত ফোন ব্যবহার করার কারণে স্বয়ংক্রিয়ভাবে একই পারমিশন পাওয়া উচিত নয়।
স্কোপ বা পরিধিটি নির্দিষ্ট ও স্পষ্ট করুন
- যোগ্য হার্ডওয়্যার শনাক্ত করুন। IT মূল্যায়ন এবং সহায়তা করতে পারে এমন ডিভাইস বিভাগ এবং সমর্থিত অপারেটিং সিস্টেমগুলির নাম উল্লেখ করুন।
- প্রয়োজনীয় তথ্য শ্রেণীবদ্ধ করুন। প্রতিটি ব্যবহারকারী গোষ্ঠীকে পাবলিক, অভ্যন্তরীণ, গোপনীয় বা নিয়ন্ত্রিত উপাদানে ম্যাপ করুন এবং যেখানে লোকাল স্টোরেজ গ্রহণযোগ্য নয় তা শনাক্ত করুন।
- সচেতনভাবে এনফোর্সমেন্ট নির্বাচন করুন। প্রতিটি গোষ্ঠীর সবচেয়ে সংবেদনশীল রিসোর্সে সর্বনিম্নে-হস্তক্ষেপকারী-নিয়ন্ত্রণ নিয়ম প্রয়োগ করুন।
- কর্মীদের জন্য শর্তাবলী লিখুন। গ্রহণযোগ্য ব্যবহার, পর্যবেক্ষণ, খরচ, সহায়তা এবং প্রস্থান বাধ্যবাধকতাগুলি সহজ ভাষায় প্রকাশ করুন।
- বাস্তবসম্মত ঘটনার পাইলট পরীক্ষা করুন। ব্যাপক রোলআউটের আগে এনরোলমেন্ট, ব্যর্থ কমপ্লায়েন্স, অনুপস্থিত ডিভাইস এবং একজন কর্মীর প্রস্থান পরীক্ষা করুন।
- একজন পর্যালোচনা মালিক চিহ্নিত করুন। একটি পর্যালোচনার তারিখ নির্ধারণ করুন এবং অ্যাপ্লিকেশন, ডিভাইস সহায়তা বা ব্যবসায়িক প্রয়োজনীয়তা পরিবর্তিত হলে পুনরায় মূল্যায়নের নির্দেশ দিন।
ব্যবহারকারীদের নেটওয়ার্কের সাথে ম্যাপ করুন
মাল্টি-সাইট সংস্থাসমূহের ক্ষেত্রে কর্মী, অতিথি, শিক্ষার্থী এবং বাসিন্দাদের অ্যাক্সেসের মধ্যেও পার্থক্য করা প্রয়োজন। একটি স্কুলের ভিজিটর WiFi এবং এর কর্মীদের অ্যাপ্লিকেশন অ্যাক্সেস আলাদা উদ্দেশ্যে কাজ করে, এমনকি যখন একই অ্যাক্সেস পয়েন্ট সেগুলি বহন করে।
একটি নেটওয়ার্কের নাম কে ব্যবহার করছে তা প্রমাণ করে বলে ধরে নেবেন না। ব্যবহারকারীরা কীভাবে যোগ দেয়, কোন পরিচয় পরীক্ষা প্রযোজ্য এবং কোন ব্যবসায়িক সংস্থানগুলি অ্যাক্সেসযোগ্য থাকে তা রেকর্ড করুন।
পলিসি খসড়া তৈরি করার আগে, আপনার তিনটি সর্বাধিক ঝুঁকিপূর্ণ ব্যবহারকারী গোষ্ঠী এবং প্রতিটি গোষ্ঠী যে নেটওয়ার্ক ব্যবহার করে তার তালিকা তৈরি করুন। প্রতিটি গোষ্ঠীর প্রয়োজনীয় সংবেদনশীল তথ্য এবং সেই অ্যাক্সেস অনুমোদনের জন্য দায়িত্বপ্রাপ্ত ব্যক্তিকে যুক্ত করুন। এই তালিকাটি আপনার ব্যবহারের বাস্তবসম্মত সূচনার পয়েন্ট।
Purple Shield ব্যক্তিগত ডিভাইসে কোনো এজেন্ট ছাড়াই গেস্ট এবং BYOD নেটওয়ার্কের জন্য প্রোটেক্টিভ DNS এবং কনটেন্ট ফিল্টারিং প্রদান করে। একটি ট্রায়ালের জন্য অনুরোধ করতে এবং আপনার নেটওয়ার্ক, ভেন্যু এবং ইউজার গ্রুপগুলি শেয়ার করতে Purple Shield ভিসিট করুন যাতে একজন Purple বিশেষজ্ঞ আপনার পরিচালিত প্রতিটি SSID-এর জন্য একটি পলিসি ম্যাপ জমা দিতে পারেন।