
DNS tunneling কী এবং আক্রমণকারীরা কীভাবে ডেটা লুকিয়ে রাখে
DNS tunneling কী? আক্রমণকারীরা কীভাবে DNS কোয়েরিতে ডেটা লুকিয়ে রাখে এবং কীভাবে DNS লেয়ারে এটি শনাক্ত ও ব্লক করা যায় তা জানুন।
Published ১৪ নভেম্বর, ২০২৬
শেয়ার্ড WiFi-এ, একজন অতিথির ল্যাপটপ অন্য সব ডিভাইসের মতোই কোনো সাইট খোঁজার জন্য DNS-এর কাছে অনুরোধ পাঠায়। ল্যাপটপটি যদি হ্যাক হয়ে থাকে, তবে এটি সাধারণ অনুসন্ধানের আড়ালে গোপন নির্দেশাবলী বা চুরি করা ডেটা পাঠাতেও ব্যবহৃত হতে পারে। অপারেটরের আসল চ্যালেঞ্জ হলো ফোন, ল্যাপটপ এবং অ্যাপের সাধারণ DNS ট্র্যাফিক থেকে এই কার্যকলাপকে আলাদাভাবে শনাক্ত করা।
একটি প্রকাশিত প্রদর্শনীতে দেখা গেছে যে DNS টানেল ডেটা বহন করতে পারে, আবার ২০১৯ সালের একটি প্যাসিভ-DNS পরিমাপে দেখা গেছে যে প্রায় সমস্ত পর্যবেক্ষিত NULL-রেকর্ড ট্র্যাফিক সন্দেহজনক টানেলের সাথে যুক্ত ছিল। নেটওয়ার্ক অপারেটরের জন্য ব্যবহারিক শিক্ষা হলো প্রতিটি নেটওয়ার্কের জন্য একটি মাত্র থ্রেশহোল্ডের ওপর নির্ভর না করে, সেই SSID-এ প্রতিটি ডিভাইসের স্বাভাবিক আচরণের সাথে তার তুলনা করা। কোনও গেস্ট নেটওয়ার্কে অস্বাভাবিক লুকআপের ঢেউ গুরুত্বপূর্ণ হতে পারে, এমনকি সেই একই ভলিউম অন্য কোথাও স্বাভাবিক হলেও।
এনক্রিপশন লগে প্রদর্শিত তথ্যের পরিবর্তন ঘটায়। অপারেটররা অনুসন্ধান করা ডোমেন নামের খুব কম অংশই দেখতে পান, যার ফলে সরাসরি বিষয়বস্তু পর্যবেক্ষণ করা কঠিন হয়ে পড়ে। তবুও ডিভাইস, নেটওয়ার্ক এবং সময়ের প্যাটার্নগুলি একটি বেসলাইন তৈরি করতে এবং পরিবর্তিত আচরণ চিহ্নিত করতে সহায়তা করে।
সূচিপত্র
- সহজ কথায় DNS টানেলিং কী
- আক্রমণকারীরা কীভাবে সাধারণ লুকআপে ডেটা লুকায়
- গোপনীয়তা বজায় রাখতে আক্রমণকারীরা কেন ধীর গতি মেনে নেয়
- DNS টানেলিংয়ের পেছনের টুল, স্টাডি এবং পরিধি
- আপনার লগগুলিতে DNS টানেলিং চিহ্নিত করা
- এনক্রিপ্ট করা DNS এবং যেখানে শনাক্তকরণ ব্যর্থ হয়
- এমন DNS-লেয়ার কন্ট্রোল বেছে নিন যা প্রতিটি লুকআপ লগ করে
সহজ কথায় DNS টানেলিং কী
এমন একজন কুরিয়ারের কথা ভাবুন যাকে প্রতিটি দরজায় ঢুকতে দেওয়া হয় কারণ বিল্ডিংয়ে ডেলিভারি আসা দরকার। কুরিয়ার সাধারণ পার্সেল লেবেলের ভিতরে চিঠি লুকিয়ে রাখে। কেউ লেবেল খুলে দেখে না, তাই চিঠিগুলি জরুরি মেইলের সাথেই ভেতরে চলে যায়। DNS tunneling কী, তা বোঝার একটি সহজ উদাহরণ এটিই।
যেকোনো ডিভাইস সংযোগ করার আগে একটি সাইট কোথায় অবস্থিত তা DNS-কে জিজ্ঞাসা করে, তাই নেম লুকআপ অত্যন্ত গুরুত্বপূর্ণ ট্র্যাফিক যা ফায়ারওয়াল খুব কমই ব্লক করে। একটি আক্রান্ত ফোন বা ল্যাপটপ কমান্ড, ক্রেডেনশিয়াল বা ফাইলগুলিকে লেবেলে ভাগ করে এবং আক্রমণকারীর নিয়ন্ত্রণে থাকা ডোমেনের দিকে লক্ষ্য করা একাধিক অনুরোধে সেগুলি ছড়িয়ে দেয়। আক্রমণকারীর অথরিটেটিভ সার্ভার সেই টুকরোগুলিকে আবার একত্রিত করে এবং উত্তরের মাধ্যমে নির্দেশাবলী পাঠাতে পারে। এই পথটি উভয় দিকেই কাজ করে, যদিও প্রতিটি পৃথক লুকআপ একটি হোস্টনেম সম্পর্কিত স্বাভাবিক প্রশ্নের মতো দেখায়।
এটি কোনো বিশেষ রেকর্ড টাইপ নয় এবং কোনো প্রোডাক্টও নয় যা আপনি ইনস্টল করবেন। প্যাসিভ DNS সম্পর্কিত একটি 2019 সালের পরিমাপ সমীক্ষা অনুসারে, এই কৌশলটি সাধারণ কোয়েরি এবং প্রতিক্রিয়ার মধ্যে ডেটা এনকোড করে এবং নেম রেজোলিউশনকে একটি যোগাযোগ চ্যানেল হিসাবে ব্যবহার করে। এই ধারণাটির সার্বজনীনভাবে নথিভুক্ত আলোচনা অন্তত 1998 সাল থেকে চলে আসছে, তাই এটি একেবারেই নতুন কোনো কৌশল নয়। এটি এখনও কার্যকর থাকে কারণ স্বাভাবিক ইন্টারনেট ব্যবহারের জন্য DNS প্রয়োজন এবং যেখানে বেশিরভাগ সরাসরি আউটবাউন্ড প্রোটোকল সীমাবদ্ধ থাকে সেখানেও এটি প্রায়শই অনুমোদিত হয়।
ধরা যাক আপনার ক্যাফের SSID-এ সংযুক্ত একজন অতিথির ল্যাপটপ আগেই বাড়িতে সংক্রমিত হয়েছিল। এটি কোনো অদ্ভুত পোর্ট খোলে না। এটি বারবার অদ্ভুতভাবে দীর্ঘ নামগুলির ঠিকানা জানতে চায়। আপনার রিসলভার সেই প্রশ্নগুলি ফরোয়ার্ড করে কারণ সেটাই তার কাজ। দূরের প্রান্তে থাকা ব্যক্তি সেই লেবেলগুলিকে ডেটা হিসেবে পড়ে নেয়।
DNS টানেলিং একটি নেম লুকআপকে একটি লুকানো ডেটা পাথে পরিণত করে।
আপনার একজন সহকর্মীকে এক নিঃশ্বাসে এটি বলতে পারা উচিত, এবং যোগ করা উচিত যে কেন একটি সাধারণ "allow DNS" নিয়ম এটিকে পার হতে দেয়।
সাধারণ লুকআপের মধ্যে আক্রমণকারীরা কীভাবে ডেটা লুকিয়ে রাখে
চ্যানেলটি একটি ক্রমপরম্পরা, কোনো ম্যাজিক প্যাকেট নয়। প্রতিটি ধাপ বিদ্যমান কারণ আগের ধাপটির একটি সীমাবদ্ধতা রয়েছে।
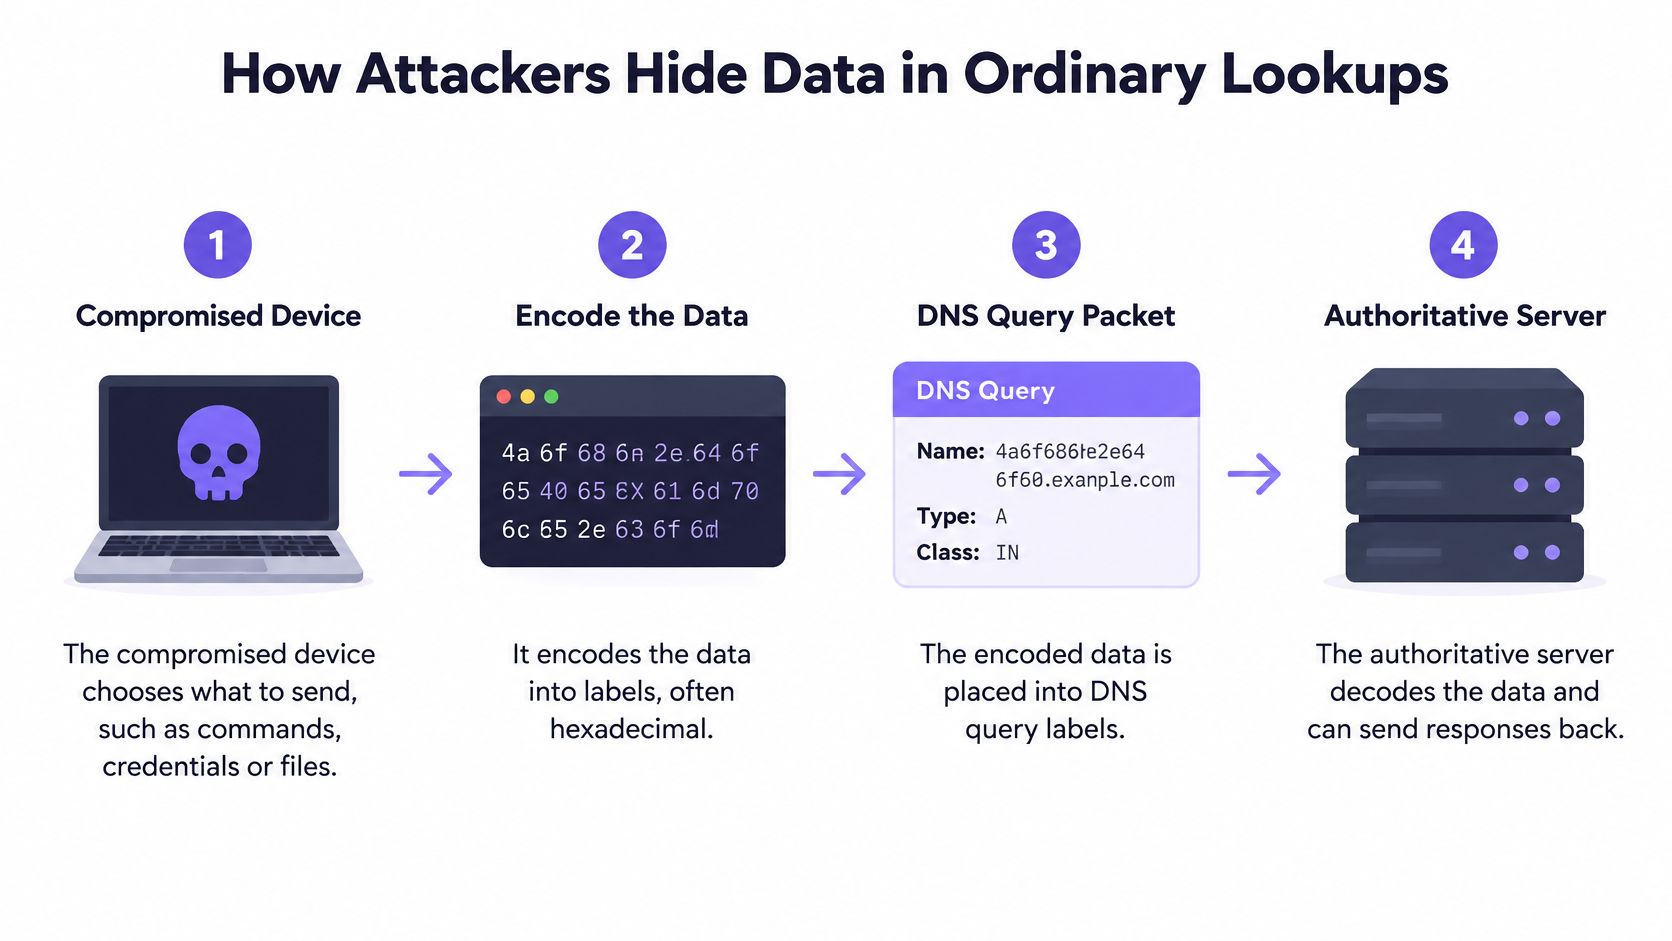
- ক্ষতিগ্রস্ত ডিভাইসটি কী পাঠাবে তা বেছে নেয়। এটি একটি সংক্ষিপ্ত কমান্ড, একটি চুরি হওয়া পাসওয়ার্ড, বা একটি ফাইলের অংশ হতে পারে। একটি পুরো ডকুমেন্ট একটি নামে ধরবে না, তাই ইমপ্লান্টটি অনেকগুলো ছোট ছোট অংশে পাঠানোর পরিকল্পনা করে।
- এটি সেই অংশগুলোকে লেবেল হিসেবে এনকোড করে, প্রায়শই হেক্সাডেসিমাল, Base32, বা Base64-এর মতো টেক্সট আকারে, যা আক্রমণকারীর নিয়ন্ত্রণাধীন ডোমেইনের সামনে বসানো হয়। এনকোডিংয়ের কারণেই নামের বাম দিকটি কোনো মানুষের টাইপ করা শব্দের মতো না দেখিয়ে এলোমেলো টেক্সটের মতো দেখায়।
- প্রতিটি কোয়েরি স্বাভাবিক রিসলভার চেইনের মধ্য দিয়ে যায়। রিকার্সিভ রিসলভারগুলো অ্যাপ্লিকেশনের পেলোড না বুঝেই এটি ফরোয়ার্ড করে, যার কারণে "আমাদের DNS কাজ করছে" বললেই যে অনুরোধগুলো নিরীহ, তা নয়।
- আক্রমণকারীর অথরিটেটিভ সার্ভার একাধিক পৃথক কোয়েরি থেকে ফাইল বা কমান্ডটি পুনরায় তৈরি করে। একটি সাধারণ ফাইল হাজার হাজার লেবেলে পরিণত হতে পারে, তবুও প্রতিটি লুকআপ দেখতে একটি একক সাধারণ অনুরোধের মতোই মনে হয়।
- রেসপন্সগুলো নির্দেশাবলী বা স্বীকৃতি ফেরত পাঠায়, তাই একই পাইপটি কেবল একমুখী লিকের বদলে দ্বিমুখী কমান্ড-অ্যান্ড-কন্ট্রোল পাথ হিসেবে কাজ করে। এই কলব্যাকগুলো যে বৃহত্তর প্যাটার্নের সাথে খাপ খায় তা জানতে, দেখুন একটি নেটওয়ার্কে কমান্ড অ্যান্ড কন্ট্রোল বলতে কী বোঝায়।
অ্যাপ্লিকেশন-লেয়ার DNS সম্পর্কে MITRE-এর বিবরণ স্পষ্টভাবে ব্যাখ্যা করে যে কেন এটি সহজে মিশে যায়। অনেক নেটওয়ার্ক আউটবাউন্ড DNS অনুমোদন করে, সমাধানকারীরা (resolvers) পেলোড পড়ে না, এবং প্যারেন্ট নেম ক্রমাগত লেবেল পরিবর্তন করতে থাকলে সাধারণ ডোমেন ব্লকিং যথেষ্ট হয় না। সহায়ক লক্ষণগুলির মধ্যে রয়েছে দীর্ঘ সাবডোমেন, এনকোড করা প্যাটার্ন, উচ্চ-ফ্রিকোয়েন্সির কোয়েরি এবং পরিচিত ক্ষতিকারক পরিকাঠামো। DNS লগগুলিকে এন্ডপয়েন্ট এবং ফ্লো কনটেক্সটের সাথে মিলিয়ে নিন। একটি স্ক্রিপ্ট বা নন-ব্রাউজার প্রসেস লুকআপ তৈরি করছে কি না তা নামের মতোই সমান গুরুত্বপূর্ণ।
যে ধরনের রেকর্ডগুলি পুনরায় খতিয়ে দেখা দরকার
রেকর্ডের ধরন বলে দেয় কোথায় মূল অংশটি থাকতে পারে। এটি নিজে থেকে কোনো টানেল প্রমাণ করে না।
| রেকর্ড টাইপ | স্বাভাবিক উদ্দেশ্য | টানেলগুলি যেভাবে এর অপব্যবহার করে |
|---|---|---|
| A এবং AAAA | একটি হোস্টনেমকে IPv4 বা IPv6 অ্যাড্রেসে ম্যাপ করা | কোয়েরি নেমের মধ্যে ছোট এনকোড করা লেবেল বহন করা |
| TXT | ভেরিফিকেশন স্ট্রিংয়ের মতো সংক্ষিপ্ত টেক্সট রাখা | কমান্ড বা ডেটা সহ বড় এনকোড করা রেসপন্স ফেরত পাঠানো |
| NULL | দৈনন্দিন কোনও স্ট্যান্ডার্ড ব্যবহার নেই | বড় পেলোড বহন করা |
A এবং AAAA ট্র্যাফিক সব জায়গায় থাকে, তাই অপব্যবহারের বিষয়টি উত্তরের চেয়ে কোয়েরি নামের মধ্যেই বেশি লুকিয়ে থাকে। বড় উত্তরের ক্ষেত্রে TXT বেশি পছন্দের, কারণ এই রেকর্ডটি টেক্সট ধারণ করার জন্যই তৈরি। গেস্ট নেটওয়ার্কে NULL-এর দৈনন্দিন কাজ প্রায় নেই বললেই চলে, তাই এর হঠাৎ আধিক্য দেখা দিলে মানুষের দ্বারা তা খতিয়ে দেখা দরকার। একটি ধরন ব্লক করে কাজ শেষ বলে ধরে নেওয়া ভুল, কারণ একই কাজ অন্য ধরনে স্থানান্তরিত হতে পারে।
আপনি আজ বিকেলেই একটি সাধারণ পরীক্ষা চালাতে পারেন। একটি মূল ডোমেন বেছে নিন যেখানে কোনো একটি ক্লায়েন্ট বারবার ভিজিট করছে এবং তার অধীনে থাকা অনন্য লেবেলগুলি গণনা করুন। একটি আসল ওয়েবসাইটের ক্ষেত্রে প্রতিবার লুকআপে নতুন অপাঠ্য নামের প্রয়োজন হয় না।
গোপনীয়তার জন্য আক্রমণকারীরা কেন ধীর গতি মেনে নেয়
একটি সিনেমা পাঠানোর জন্য টানেল একটি খারাপ মাধ্যম, কিন্তু অদৃশ্য থাকার জন্য এটি অত্যন্ত কার্যকর। DNS নামের দৈর্ঘ্যের সীমা থাকে এবং প্রতিটি কোয়েরির সাথে প্রোটোকল ওভারহেড থাকে, তাই আক্রমণকারী কয়েকটি বড় ট্রান্সফারের পরিবর্তে অনেক অদ্ভুত ও এনকোড করা প্রশ্ন পাঠায়। ব্যান্ডউইথ হলো এর খরচ। আর গোপনে থাকাটাই হলো লাভ।
একটি 2023 সালের ক্লাউড-পরিবেশ সমীক্ষায় অন্তর্ভুক্ত প্রকাশিত প্রযুক্তিগত বিশ্লেষণে প্রায় 150 মিলিসেকেন্ড লেটেন্সি সহ প্রায় 110 KB/s থ্রুপুট প্রদর্শনের রিপোর্ট দেওয়া হয়েছিল। এটি সাধারণ ওয়েব বা ফাইল স্থানান্তরের চেয়ে ধীরগতির, তবুও ক্রেডেনশিয়াল, ছোট আর্কাইভ এবং একটি ধারাবাহিক কমান্ড চ্যানেলের জন্য যথেষ্ট। একটি গেস্ট নেটওয়ার্কে আপনি কোনো একক বিশাল স্পাইক দেখতে পাবেন না। আপনি এমন একজন ক্লায়েন্ট দেখতে পাবেন যা কখনোই পুরোপুরি শান্ত হয় না।
ধীরগতির পথ কেন এখনও জয়ী হয়
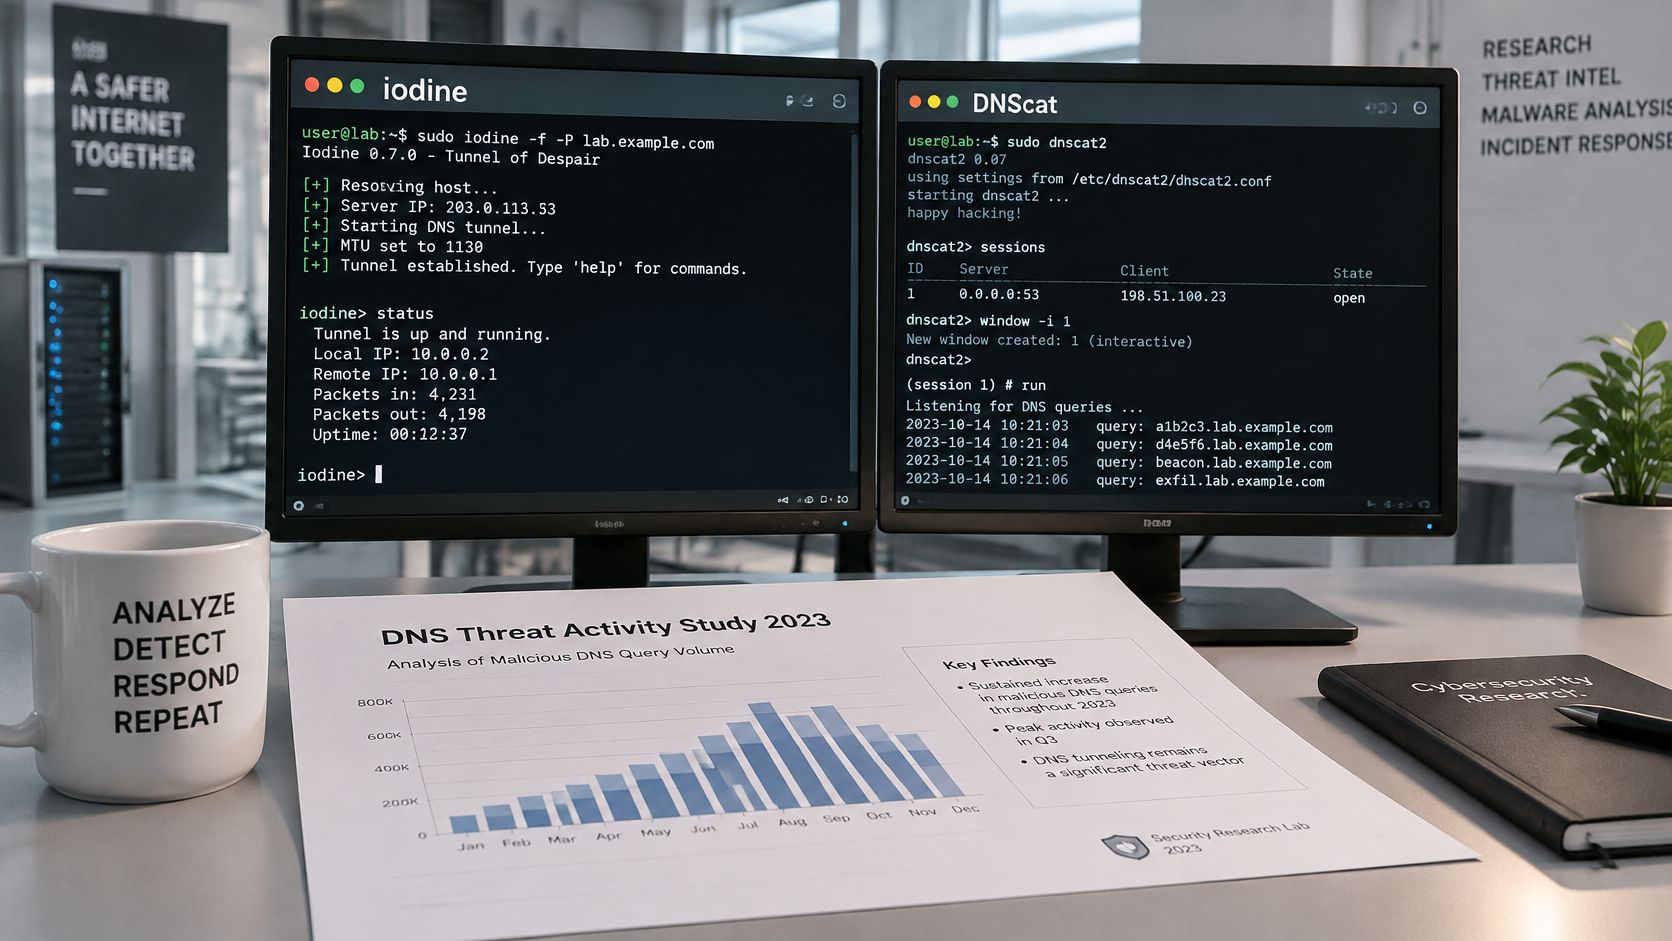
বেশিরভাগ ডিরেক্ট আউটবাউন্ড প্রোটোকল ব্লক করে এমন নেটওয়ার্কগুলিতেও প্রায়শই আউটবাউন্ড DNS অনুমোদিত থাকে। যে দরজাটি আপনি ইচ্ছা করেই খোলা রেখেছিলেন, টানেলটি সেটিই ব্যবহার করে। 2023 সালের সেই একই গবেষণায় বিভিন্ন ফায়ারওয়াল কনফিগারেশনের অধীনে Iodine এবং DNScat পরীক্ষা করা হয়েছিল এবং দেখা গিয়েছিল যে প্রচলিত নিয়ন্ত্রণ উপস্থিত থাকা সত্ত্বেও টানেলিং ডেটা এক্সফিল্ট্রেশন করতে সক্ষম ছিল। একটি রেকর্ডের ধরন বন্ধ করলেই চ্যানেলটি বন্ধ হয়ে যায় না। টুলগুলি যোগাযোগ চালিয়ে যায়।
সেই গবেষণায় শিল্পের একটি দ্বিতীয় অনুমানের কথাও উল্লেখ করা হয়েছে যেখানে বলা হয়েছে যে ম্যালওয়্যার আক্রমণের 80% DNS-এর মাধ্যমে কমান্ড-অ্যান্ড-কন্ট্রোল অ্যাক্সেস লাভ করে বা তাদের যোগাযোগের অংশ হিসেবে DNS ব্যবহার করে। এটিকে একটি অনুমান হিসেবে বিবেচনা করুন, সার্বজনীন গণনা হিসেবে নয়। এটি তবুও আক্রমণকারীর হিসেব স্পষ্ট করে। যে দ্রুত পাইপ আপনার ফায়ারওয়াল ড্রপ করে দেয়, তার চেয়ে একটি ধীরগতির, অনুমোদিত পাইপ অনেক বেশি কার্যকর।
ব্যবহারিক নিয়ম: সময়ের সাথে সাথে একটি হোস্টের DNS কীভাবে আচরণ করে তা বিচার করুন। শুধুমাত্র DNS কোয়েরির উপস্থিতি কোনো ফলাফল প্রমাণ করে না।
DNS-over-HTTPS এবং DNS-over-TLS-এর মতো এনক্রিপ্ট করা ট্রান্সপোর্ট প্রতিটি ডেটা আদান-প্রদানের বিষয়বস্তু পড়া আরও কঠিন করে তোলে, যা সাধারণ গতির থেকে আলাদা একটি সমস্যা। আক্রমণকারীদের দিক থেকে দেখলে লাভ একটাই। আক্রমণকারীরা ধীরগতির এই ডেটা প্রবাহ মেনে নেয় কারণ আপনার নীতি ইতিমধ্যেই এই প্রবাহকে প্রয়োজনীয় ট্র্যাফিক হিসেবে গণ্য করে।
DNS টানেলিংয়ের পেছনের টুল, গবেষণা এবং পরিধি
ক্যাফে WiFi-তে থাকা কোনো গেস্ট ল্যাপটপ কদাচিৎ ব্যবহৃত একটি ডোমেনের মাধ্যমে যোগাযোগ করার সময় আপাতদৃষ্টিতে সাধারণ DNS অনুরোধ পাঠাতে পারে। সেই কার্যকলাপের মাত্রা বুঝতে, গবেষকরা নেটওয়ার্ক নিয়ন্ত্রণের বিপরীতে Iodine এবং DNScat-এর মতো টানেলিং টুলগুলি পরীক্ষা করেন। এই পরীক্ষাগুলি দেখায় যে একটি অস্বাভাবিক অনুরোধের ওপর নির্ভর না করে কীভাবে একটি টানেল পুনরাবৃত্তিযোগ্য করা যেতে পারে।
ল্যাব টেস্ট দেখায় যে নির্দিষ্ট পরিস্থিতিতে একটি কন্ট্রোল কী সামলাতে পারে। এর ফলাফল নির্ভর করে ব্যবহৃত টুল, ফায়ারওয়াল কনফিগারেশন এবং টেস্টার রেকর্ডের ধরন পরিবর্তন করতে পারেন কি না তার উপর। শেয়ার্ড WiFi-এ নির্দিষ্ট ক্যাম্পেইনের সর্বজনীন বিবরণ সীমিত, তাই অপারেটরদের তাদের নিজস্ব নেটওয়ার্কে হওয়া DNS কার্যকলাপের প্রমাণ পর্যবেক্ষণ করা প্রয়োজন।
পরিমাপগুলিতে আসলে কী গণনা করা হয়েছিল
একটি সংযুক্ত ২০১৯ সালের প্যাসিভ-DNS সমীক্ষায় ২ কোটিরও বেশি এন্ট্রি বিশ্লেষণ করা হয়েছিল এবং ২৭৩টি সম্ভাব্য টানেল ডোমেন চিহ্নিত করা হয়েছিল। পর্যবেক্ষণ করা ট্র্যাফিকের মধ্যে প্রায় সমস্ত NULL-রেকর্ড ট্র্যাফিক সন্দেহভাজন টানেলের সাথে সম্পর্কিত ছিল, তেমনই ছিল TXT-রেকর্ড ট্র্যাফিকের প্রায় ৩৫%।
| পরিমাপ | সংখ্যা | স্থিতি |
|---|---|---|
| বিশ্লেষিত প্যাসিভ-DNS এন্ট্রি | ২ কোটিরও বেশি | পরিমাপিত, ২০১৯ সালের সমীক্ষা |
| চিহ্নিত সম্ভাব্য টানেল ডোমেন | ২৭৩ | পরিমাপিত, ২০১৯ সালের সমীক্ষা |
| টানেলের সাথে সংযুক্ত NULL-রেকর্ড ট্র্যাফিক | পর্যবেক্ষিত প্রায় সমস্ত | পরিমাপিত, ২০১৯ সালের সমীক্ষা |
| টানেলের সাথে সংযুক্ত TXT-রেকর্ড ট্র্যাফিক | প্রায় ৩৫% | পরিমাপিত, ২০১৯ সালের সমীক্ষা |
| C2 বা যোগাযোগের জন্য DNS ব্যবহারকারী ম্যালওয়্যার | প্রায় ৮০% | শিল্পক্ষেত্রের মাধ্যমিক অনুমান, সার্বজনীন নয় |
শেয়ার্ড WiFi-এ, একটি একক অস্বাভাবিক নাম খুব দুর্বল প্রমাণ। একটি তুলনামূলকভাবে জোরালো সূত্র হলো একই অস্বাভাবিক প্যারেন্ট ডোমেনের অধীনে একটি ক্লায়েন্টের বারবার আলাদা আলাদা অনুরোধ পাঠানো। প্রতিটি SSID-কে একই বেসলাইন ধরে নেওয়ার পরিবর্তে, ক্লায়েন্ট, কোয়েরির নাম এবং সময় একসাথে পর্যবেক্ষণ করে সেই নেটওয়ার্কের অভ্যন্তরীণ কার্যকলাপ তুলনা করার মাধ্যমেই আসল তথ্য পাওয়া যায়।
এই বিবরণটি দেখায় যে কীভাবে এনকোড করা ডেটা DNS নামে বহন করা যেতে পারে। এটি অপারেটরদের টানেলের রূপ বুঝতে সাহায্য করতে পারে, তবে একটি ডেমো ডোমেন কোনো সনাক্তকরণ নিয়ম নয়। পরিস্থিতির নিরিখে আপনার নিজস্ব কোয়েরি রেকর্ডগুলি ব্যাখ্যা করতে এই ধারণাটি ব্যবহার করুন।
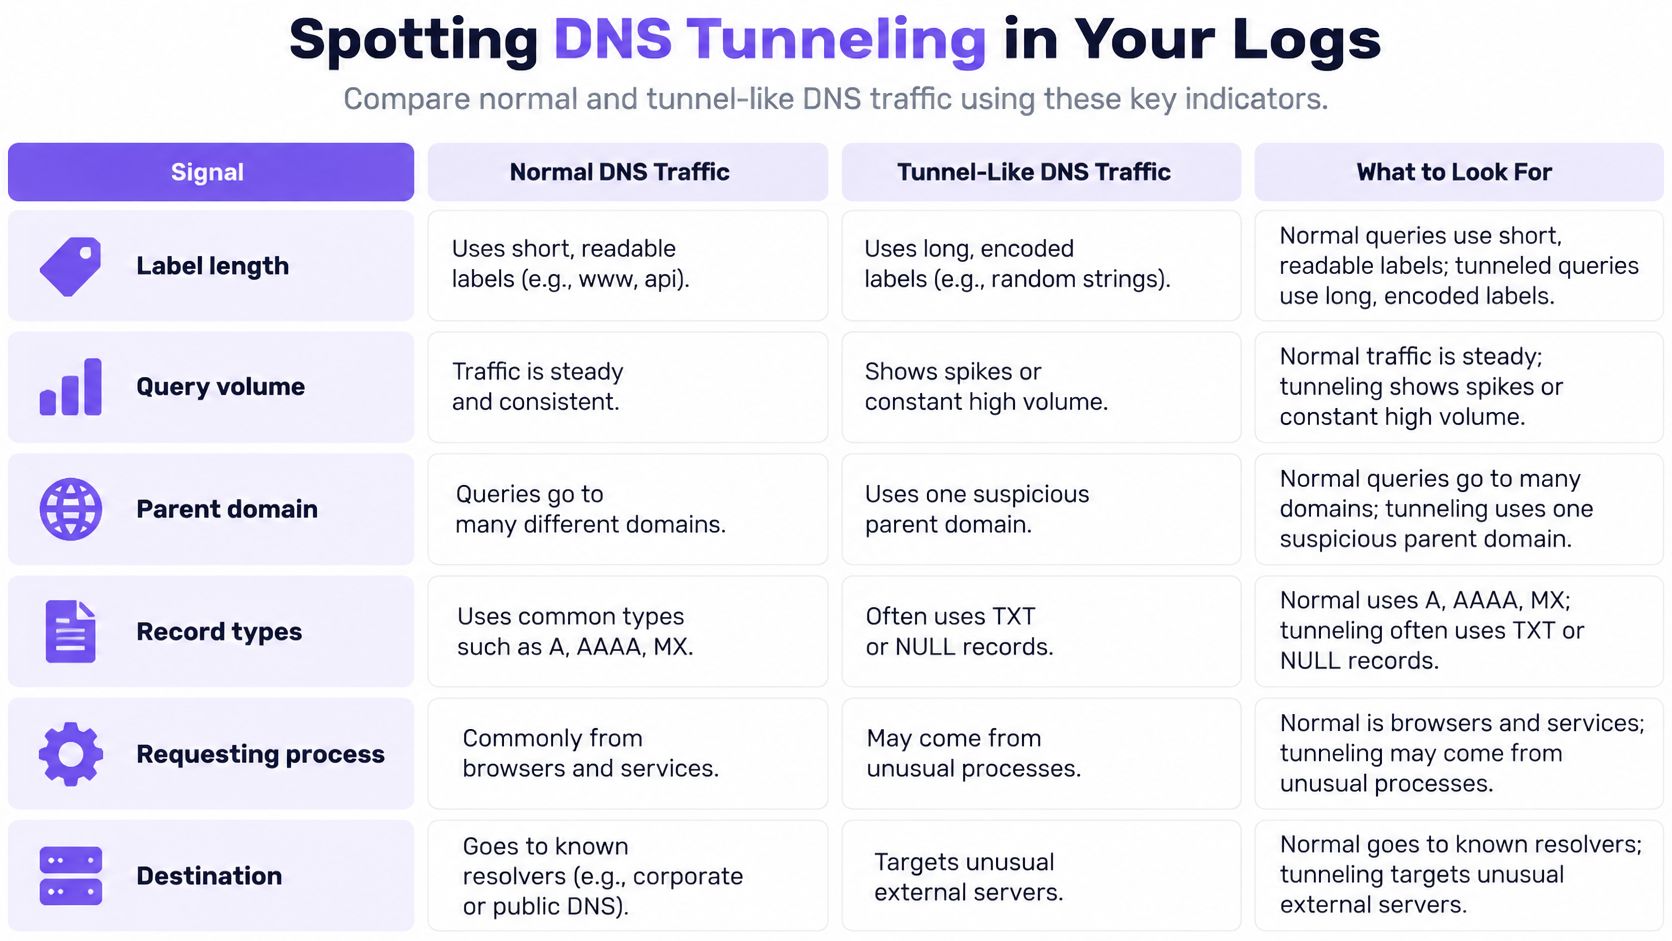
আপনার লগগুলিতে DNS টানেলিং শনাক্ত করা
কোনো একক স্বাক্ষর নির্ভরযোগ্য নয়। আপনাকে কোয়েরি টেক্সট, ফ্রিকোয়েন্সি, এনট্রপি, ডোমেন খ্যাতি, প্রতিক্রিয়ার প্যাটার্ন এবং একটি হোস্ট তার নিজস্ব স্বাভাবিক প্রোফাইল থেকে কতটা আলাদা তা একত্রিত করে বিবেচনা করতে হবে।
| সংকেত | স্বাভাবিক ট্র্যাফিক | টানেল সংকেত |
|---|---|---|
| সাবডোমেনের দৈর্ঘ্য | ছোট, পাঠযোগ্য লেবেল | অস্বাভাবিক দীর্ঘ বা উচ্চ-এনট্রপি যুক্ত লেবেল |
| কোয়েরির পরিমাণ | হঠাৎ বৃদ্ধি পায় এবং ব্যবহারকারীর কার্যকলাপের সাথে যুক্ত | একটি হোস্ট থেকে অস্বাভাবিক হার বা অবিচ্ছিন্ন বীকন |
| প্যারেন্ট ডোমেন | অনেক অসম্পর্কিত ডোমেন | একটি কদাচিৎ ব্যবহৃত ডোমেনের অধীনে অনেক অনন্য লুকআপ |
| রেকর্ডের ধরন | অধিকাংশ ক্ষেত্রে A এবং AAAA | প্রচুর TXT, NULL অথবা A ও AAAA-এর অস্বাভাবিক ব্যবহার |
| অনুরোধকারী প্রসেস | ব্রাউজার বা পরিচিত অ্যাপ্লিকেশন | স্ক্রিপ্ট বা ব্রাউজার-বহির্ভূত প্রসেস |
| গন্তব্যের বিশ্বাসযোগ্যতা | প্রতিষ্ঠিত, সুপরিচিত ডোমেন | নতুন বা অস্বাভাবিকভাবে অপব্যবহৃত টপ-লেভেল ডোমেন |
শেয়ার করা WiFi
-এ একটি গ্লোবাল থ্রেশহোল্ড কেন ব্যর্থ হয়গেস্ট, পাবলিক এবং স্টুডেন্ট নেটওয়ার্কগুলি স্বভাবতই অত্যন্ত ব্যস্ত থাকে। একটি কনফারেন্সের সকাল, হোটেলের চেকআউট এবং লাইব্রেরির সন্ধ্যার ট্র্যাফিক কখনো একটি নির্দিষ্ট "queries per minute" লাইনে মাপা যায় না। একটি একক সার্বিক গণনার ওপর নির্ভর করলে ব্যস্ত SSID-র জন্য আপনি অযথা সতর্কবার্তা পাবেন, অথচ একটি নীরব ইমপ্ল্যান্ট আপনার নজর এড়িয়ে যাবে।
এই কৌশলটি সম্পর্কে CISA-এর নোট অপারেটররা বাস্তবে যা দেখতে পান তার সাথে মিলে যায়। DNS ব্লেন্ডিং হল সনাক্তকরণ এবং নেটওয়ার্ক ফিল্টারিং এড়ানোর একটি উপায়, এবং একটি ইমপ্লান্ট নিয়মিত, কম কোয়েরি হারে বীকন পাঠাতে পারে বা ধীরে ধীরে লেবেল প্রসারিত করতে পারে যাতে থ্রেশহোল্ড-ভিত্তিক অ্যালার্ট কখনোই ট্রিগার না হয়। প্রতি-ক্লায়েন্ট, প্রতি-SSID, প্রতি-VLAN, প্রতি-ভেন্যু এবং প্রতি-সময়-উইন্ডোর বেসলাইনগুলি তুলনাকে সঠিক করে তোলে। আপনি প্রশ্ন করেন যে এই ফোনটি, এই SSID-এ, এই নির্দিষ্ট ঘণ্টায়, তার গত সপ্তাহের আচরণের মতো দেখাচ্ছে কিনা।
MITRE-এর বিশ্লেষণও একই দিকে ইঙ্গিত করে: ডেটা স্থানান্তরের সাথে যুক্ত বিরল লুকআপ, অস্বাভাবিকভাবে দীর্ঘ কোয়েরি, অপ্রত্যাশিত বৃদ্ধি এবং অপব্যবহারের জন্য বারবার ব্যবহৃত শীর্ষ-স্তরের ডোমেন।
এমন একটি ট্রায়াজ প্রক্রিয়া যা প্রমাণ নষ্ট করে না
এই ক্রমানুসারে কাজ করুন যাতে ডিভাইসটি কেবল একটি নয়েজি ফোনের চেয়ে বেশি কিছু হিসেবে প্রমাণিত হলেও, যিনি ইনসিডেন্ট রেসপন্সের আওতায় যা পড়ে পরিচালনা করছেন তাকে দেওয়ার মতো পর্যাপ্ত প্রমাণ আপনার কাছে থাকে।
- সোর্স অ্যাড্রেস এবং সম্পূর্ণ কোয়েরি নেম সহ ফ্ল্যাগ করা হোস্টের DNS লগগুলি বের করুন।
- একটি একক পেরেন্ট ডোমেনের অধীনে দীর্ঘ বা হাই-এন্ট্রপি লেবেলের জন্য ফিল্টার করুন।
- বিল্ডিংয়ের সবচেয়ে ব্যস্ত অ্যাক্সেস পয়েন্টের সাথে নয়, সেই হোস্টের নিজস্ব বেসলাইনের সাথে তার ভলিউম এবং রেকর্ড টাইপের তুলনা করুন।
- লুকআপগুলি তৈরি করছে এমন ডিভাইস বা প্রক্রিয়ার সাথে প্যাটার্নটি কোরিলেট করুন। আনম্যানেজড গেস্ট কিটে আপনার কাছে কেবল একটি MAC এবং একটি SSID থাকতে পারে। তবুও এটি পুরো বিল্ডিং-জোড়া কাউন্টারের চেয়ে অনেক ভালো।
তারপর ডিভাইসটি আইসোলেট করুন, প্যারেন্ট ডোমেনের খ্যাতি পরীক্ষা করুন এবং সমাধানকারী নীতি পরিবর্তন করার আগে বা ক্লায়েন্ট ওয়াইপ করার আগে লগগুলি সংরক্ষণ করুন। নামটি যদি ইতিমধ্যেই ক্ষতিকারক হিসেবে পরিচিত হয়, তবে আপনি ল্যাপটপটি পরীক্ষা করার সময় একটি DNS সিঙ্কহোল পরবর্তী লুকআপ সম্পন্ন হওয়া রুখে দিতে পারে। বীকনটি প্রদর্শনকারী হিস্ট্রি মুছে ফেলে কাজ শুরু করবেন না।
অনুমোদিত পুনরাবৃত্তিমূলক সমাধানকারী (recursive resolver)-র দিকে ক্লায়েন্টদের নির্দেশ করুন এবং ভেন্যু সরঞ্জাম অনুমতি দিলে সরাসরি বহির্গামী DNS ব্লক করুন বা খতিয়ে দেখুন। সোর্স ও কোয়েরি-নেমের টেলিমেট্রি সংরক্ষণ করুন। যে সুন্দর ড্যাশবোর্ড কোয়েরি স্ট্রিং বাদ দেয়, সেটি আপনাকে এনকোড করা লেবেল দেখাতে পারবে না।
এনক্রিপ্ট করা DNS এবং যেখানে শনাক্তকরণ ব্যর্থ হয়
শেয়ার্ড WiFi-এ, একজন অতিথির ফোন এনক্রিপ্ট করা DNS ব্যবহার করতে পারে, যার ফলে নেটওয়ার্ক অপারেটর দেখতে পান না যে এটি কোন নামগুলি সার্চ করছে। প্রতিটি এনক্রিপ্ট করা সমাধানকারীকে ব্লক করা একটি সহজ সমাধান বলে মনে হতে পারে, কিন্তু এটি বৈধ অ্যাপ এবং গোপনীয়তা টুলগুলিতে বিঘ্ন ঘটাতে পারে। কোনো পছন্দই নেটওয়ার্ক এখনও কী পর্যবেক্ষণ করতে পারে তা বোঝার প্রয়োজনীয়তাকে দূর করে না।
আক্রমণকারীরা এনক্রিপ্ট করা প্রোটোকলের মাধ্যমে কমান্ড-অ্যান্ড-কন্ট্রোল ট্র্যাফিক পরিচালনা করতে পারে। প্রোটোকল টানেলিং সংক্রান্ত CISA পৃষ্ঠাটি এই কৌশলের বিবরণ দেয়। এনক্রিপ্ট করা DNS-এর ক্ষেত্রে, প্রচলিত DNS কোয়েরি নেম পড়ার ওপর নির্ভরশীল কোনও রিজলভার বা মনিটর সেই ভিউ হারিয়ে ফেলে। অপারেটররা এখনও টাইমিং, ট্র্যাফিক ভলিউম, ডেস্টিনেশন বিহেভিয়ার এবং রিট্রাই প্যাটার্ন দেখতে পেলেও সেই সংকেতগুলি গোপন কোয়েরি টেক্সট প্রকাশ করতে পারে না।
একটি ভালো ল্যাব স্কোর আপনাকে কী প্রতিশ্রুতি দেয় না
আচরণগত বৈশিষ্ট্য ব্যবহার করে গবেষণায় ল্যাবরেটরি পরিস্থিতিতে শক্তিশালী ফলাফলের কথা জানানো হয়েছে, যেখানে সিস্টেমগুলি কোয়েরি কনটেন্ট পরীক্ষা করার পরিবর্তে ট্র্যাফিকের প্যাটার্ন খুঁজে দেখে। সেই ফলাফলগুলি সরাসরি কোনও লাইভ গেস্ট নেটওয়ার্কে একইভাবে কাজ নাও করতে পারে। ডিভাইস, অ্যাপ এবং প্রাইভেসি সেটিংসের মিশ্রণ ভেন্যু অনুযায়ী পরিবর্তিত হয়, তাই একটি SSID-এ যা অস্বাভাবিক প্যাটার্ন, তা অন্যটিতে স্বাভাবিক হতে পারে। একটি গ্লোবাল থ্রেশহোল্ড প্রয়োগ করার পরিবর্তে প্রতি নেটওয়ার্ক অনুযায়ী বেসলাইন তৈরি করুন।
এনক্রিপ্ট করা DNS ব্লক করা হলে অতিথিদের কাঙ্ক্ষিত পরিষেবাগুলিতেও ব্যাঘাত ঘটতে পারে। শেয়ার্ড WiFi-তে, অপারেটরদের পক্ষে হ্যান্ডসেট নিয়ন্ত্রণ করা বা কোনো অ্যাপ কেন একটি নির্দিষ্ট সমাধানকারী (resolver) বেছে নিয়েছে তা জানা সম্ভব নাও হতে পারে। যেখানে সম্ভব আপনার পরিচালিত সমাধানকারীকে অগ্রাধিকার দিন এবং কোন ক্লায়েন্টগুলি এটি ব্যবহার করছে না তা রেকর্ড করুন।
আপনি কী পরীক্ষা করতে পারেন, কী ব্লক করবেন এবং কীভাবে ভুল ইতিবাচক (false positives) রেকর্ড করবেন তা স্থির করুন। এনক্রিপ্ট করা DNS-এর ক্ষেত্রে, প্রতিটি কোয়েরির নাম পড়ার চেয়ে নেটওয়ার্ক-নির্দিষ্ট মেটাডেটা এবং সমাধানকারী নীতির ওপর শনাক্তকরণ বেশি নির্ভর করে।
DNS over HTTPS কীভাবে নেটওয়ার্কের দৃশ্যমানতা পরিবর্তন করে তা গভীরভাবে বোঝার জন্য বিবেচনা করুন যে কোয়েরির নাম এনক্রিপ্ট করা থাকলে কোন সংকেতগুলি তখনও উপলব্ধ থাকে।
DNS-লেভেল নিয়ন্ত্রণগুলি বেছে নিন যা প্রতিটি লুকআপ লগ করে
নিয়ন্ত্রণগুলি একটি স্তরে একসাথে কাজ করে। এগুলির কোনোটিই একা টানেলিং বন্ধ করতে পারে না। তবে একসাথে মিলে তারা এই চ্যানেলকে সংকুচিত করে, এটিকে দৃশ্যমান রাখে এবং গেস্ট WiFi-তে অলক্ষ্যে একটি ইমপ্ল্যান্টের টিকে থাকার সময় কমিয়ে দেয়।
- অনুমোদিত resolver ব্যবহারে বাধ্য করুন। প্রতিটি SSID-কে এমন recursive resolver-এর দিকে নির্দেশ করুন যা আপনি পরিচালনা করেন বা বিশ্বাস করেন, যাতে প্রতিটি লুকআপ দৃশ্যমান হয় এবং একটি নেটওয়ার্কের সাথে যুক্ত থাকে। ক্লায়েন্টরা যদি ইন্টারনেটে যেকোনো resolver বেছে নিতে পারে, তবে আপনার লগগুলি একটি নমুনা মাত্র হয়ে থাকবে, কোনো সম্পূর্ণ রেকর্ড নয়।
- বাইপাস বন্ধ করুন। অ্যাক্সেস পয়েন্ট অনুমতি দিলে সরাসরি আউটবাউন্ড DNS ব্লক বা পরিদর্শন করুন। যে টানেল কখনও আপনার resolver স্পর্শ করে না, তা ধাপ ১-এ তৈরি করা প্রতিটি রিপোর্টের কাছে অদৃশ্য থাকে।
- সঠিক ফিল্ডগুলি সংরক্ষণ করুন। সোর্স অ্যাড্রেস এবং কোয়েরির নাম ধরে রাখুন এবং প্রতি SSID ও VLAN অনুযায়ী সেগুলিকে চিহ্নিত করুন। নাম ছাড়া শুধুমাত্র "DNS প্যাকেট"-এর সংখ্যা এনকোড করা লেবেলগুলি দেখাবে না।
- লুকআপের সময়েই পরিচিত ক্ষতিকারক নামগুলি আটকান। কোনো সংযোগ শুরু হওয়ার আগেই থ্রেট ডিফেন্সের উচিত সংক্রামিত ডিভাইসগুলি থেকে কমান্ড-অ্যান্ড-কন্ট্রোল কলব্যাক ব্লক করা এবং পরিচিত ফিশিং ও ম্যালওয়্যার ডোমেনগুলি আটকে দেওয়া। ডিভাইসটি তবুও চেষ্টা চালিয়ে যাবে। সেশনটি কখনও গঠিত হবে না।
- পুনরাবৃত্তিগুলিকে একটি ডিভাইসের সাথে সংযুক্ত করুন। কদাচিৎ ব্যবহৃত ডোমেন লুকআপগুলিকে সংশ্লিষ্ট ক্লায়েন্ট বা প্রক্রিয়ার সাথে সম্পর্কিত করুন। একটি বীকন সময়ের সাথে সাথে গড়ে ওঠা সম্পর্ক, কোনো একক ক্ষতিকারক স্ট্রিং নয়।
Shield ফায়ারওয়ালের বিকল্প হিসেবে নয়, বরং ফায়ারওয়ালের পেছনে কাজ করে এবং সংযোগ শুরু হওয়ার আগেই DNS লুকআপ ব্লক করে। সেই ক্ষেত্রে Purple Shield একটি ম্যানেজড DNS-লেয়ার বিকল্প। এটি ফায়ারওয়াল এবং আপনার বর্তমান লগ পর্যালোচনার পরিপূরক হিসেবে কাজ করে। এটি কোনোটাই প্রতিস্থাপন করে না এবং ক্লায়েন্ট-ভিত্তিক বেসলাইনের প্রয়োজনীয়তাও দূর করে না।
রিজলভার এনফোর্সমেন্ট এবং লগিং দিয়ে শুরু করুন। একটি ব্যস্ত উইকএন্ড এবং একটি শান্ত সোমবার সহ কয়েক সপ্তাহের আসল গেস্ট ট্র্যাফিকের ওপর এই বেসলাইনগুলি তৈরি হতে দিন। তারপর দীর্ঘ লেবেল, ওয়ান-পেরেন্ট-ডোমেন বার্স্ট, অস্বাভাবিক রেকর্ড মিক্স এবং লো-অ্যান্ড-রেগুলার বিকনের ওপর ভিত্তি করে ব্লকলিস্ট ও অ্যালার্ট টিউন করুন। স্টুডেন্ট হল বা হোটেলে আপনি এখনও কিছু ফলস পজিটিভ দেখতে পাবেন। তবে একটি একক বিল্ডিং-জোড়া থ্রেশহোল্ড থেকে যত পেতেন তার চেয়ে এটি অনেক কম হবে, এবং প্যাটার্নটি নিশ্চিত হলে আপনি বুঝতে পারবেন কোন ডিভাইসটিকে আলাদা করতে হবে।
ভেন্যু, গেস্ট এবং পাবলিক WiFi-এর সুরক্ষামূলক DNS হল
Purple Shield। সংযোগ শুরু হওয়ার আগেই এটি লুকআপগুলি পরীক্ষা করে, পরিচিত কমান্ড-অ্যান্ড-কন্ট্রোল, ফিশিং এবং ম্যালওয়্যার ডোমেনগুলি ব্লক করে, এবং প্রতিটি SSID, VLAN ও ভেন্যু অনুযায়ী নীতি বজায় রাখে যাতে শেয়ার্ড নেটওয়ার্কগুলিকে একটিমাত্র বৈশ্বিক থ্রেশহোল্ড দিয়ে বিচার না করা হয়। আপনার বর্তমান WiFi-এ এই স্তরটি যুক্ত করতে চাইলে, Purple Shield দেখুন।