
Secure DNS কী? এনক্রিপশন এবং ফিল্টারিংয়ের একটি গাইড
Secure DNS কী? DNSSEC, DoH এবং DoT কীভাবে নেম লুকআপ সুরক্ষিত করে, রিজলভার ফিল্টারিং কীভাবে কাজ করে এবং নেটওয়ার্ক অপারেটরদের কোন বিষয়গুলো বিবেচনা করা উচিত তা জানুন।
Published ১০ নভেম্বর, ২০২৬
একটি DNS লুকআপ এনক্রিপ্ট করার অর্থ কি নেটওয়ার্ক তার কাজ শেষ করেছে?
গেস্ট WiFi-এ, সেই ধারণাটি সাধারণত ব্যর্থ হয়। পাব-এর একটি ফোন, একজন শিক্ষার্থীর ল্যাপটপ, বা কোনো দর্শনার্থীর ট্যাবলেট সাধারণ ওয়েব ট্র্যাফিকের ভেতরে লুকআপ লুকিয়ে রাখতে পারে এবং এটি এমন একটি রেজোলিউশনকারীকে পাঠাতে পারে যা ভেন্যু কখনও অনুমোদন করেনি। আপনার ফিল্টার সেই নামটি কখনোই দেখতে পায় না। এটি একটি ফিশিং সাইট, একটি প্রাপ্তবয়স্কদের ক্যাটাগরি, বা একটি ম্যালওয়্যার হোস্টকে প্রত্যাখ্যান করতে পারে না।
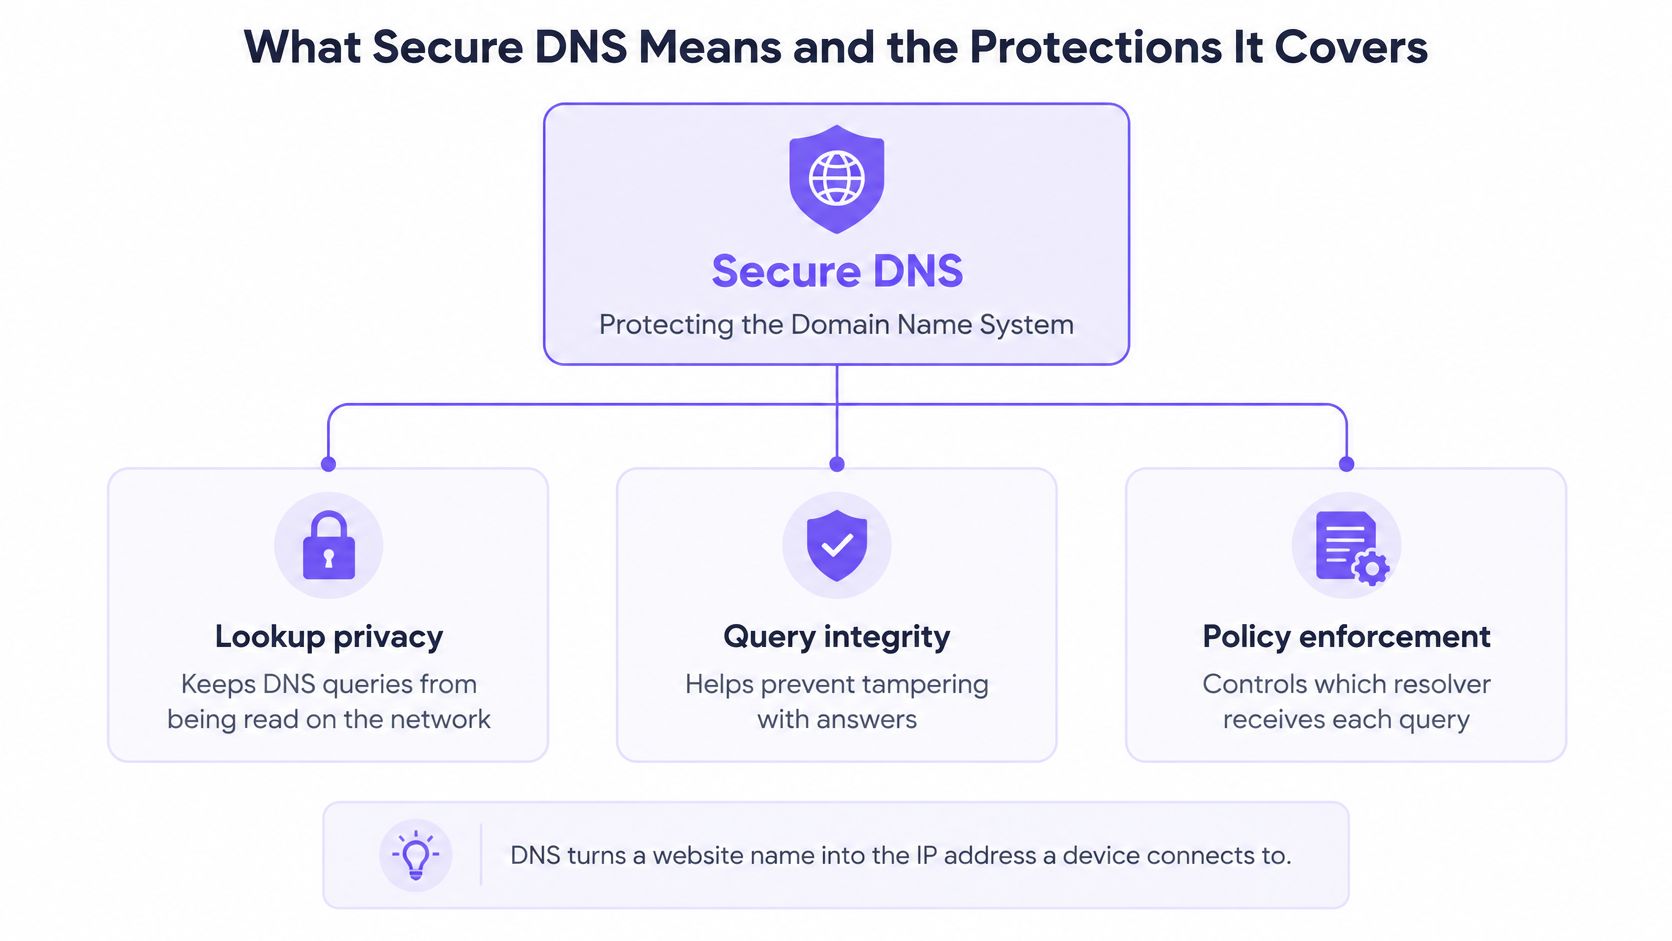
সুরক্ষিত DNS কি তা হলো তিনটি পৃথক কাজ যা ডোমেইন নেম সিস্টেমকে ইন্টারসেপশন, ম্যানিপুলেশন এবং অপব্যবহার থেকে রক্ষা করে।
প্রামাণিকতা আসে DNSSEC থেকে: এটি এমন স্বাক্ষর যা রেজোলিউশনকারীকে কোনো নকল উত্তর প্রত্যাখ্যান করতে দেয়। গোপনীয়তা আসে এনক্রিপ্ট করা ট্রান্সপোর্ট, DNS over HTTPS (DoH) বা DNS over TLS (DoT) থেকে, যাতে একই এয়ার শেয়ার করা ব্যক্তিরা কোনো নামটি জিজ্ঞাসা করা হয়েছিল তা পড়তে না পারে। নীতি হলো কোনো ঝুঁকিপূর্ণ ডোমেনের উত্তর দেওয়া বা তা প্রত্যাখ্যান করার রেজোলিউশনকারীর সিদ্ধান্ত।
এই কাজগুলির যেকোনো একটি বাদ দিলে নেটওয়ার্ক অসুরক্ষিত থেকে যায়। সাইন করা উত্তরগুলির ভ্যালিডেশন এখনও বিশ্বজুড়ে এবং ইউরোপীয় ইউনিয়ন জুড়ে অসামঞ্জস্যপূর্ণ, তাই বেশিরভাগ সন্ধানে একটি সাইন করা উত্তর পাওয়া যায় না। এনক্রিপশন ফিল্টারিংয়ের দায়িত্বকেও দুর্বল করতে পারে। কোয়েরিটি একবার আপনার নিয়ন্ত্রণের বাইরে থাকা রেজলভারের উদ্দেশ্যে রওনা হলে, পলিসিটি আর কার্যকর হয় না এবং কানেকশনটি শুরু হতে বাধা থাকে না।
সূচিপত্র
- সিকিউর DNS-এর অর্থ এবং এটি যে সুরক্ষা প্রদান করে
- কীভাবে DNSSEC এবং এনক্রিপ্ট করা DNS বিভিন্ন সমস্যা সমাধান করে
- একটি সুরক্ষিত লুকআপ কীভাবে ডিভাইস থেকে উত্তরে ভ্রমণ করে
- ভেন্যু, স্কুল এবং হাসপাতাল
- যেখানে সিকিউর DNS ব্যর্থ হয় এবং কীভাবে নেটওয়ার্ক সাড়া দেয়
- আপনার নেটওয়ার্কের কোন resolver-কে বিশ্বাস করা উচিত তা সিদ্ধান্ত নিন
সিকিউর DNS বলতে কী বোঝায় এবং এটি যে সুরক্ষাগুলি প্রদান করে
লুকআপের কোন অংশটি সুরক্ষিত? একটি নেটওয়ার্ক প্রশ্নটি এনক্রিপ্ট করতে পারে, উত্তরটিতে ডিজিটাল স্বাক্ষর দিতে পারে অথবা নামটি প্রত্যাখ্যান করতে পারে। এগুলি আলাদা কাজ, এবং একটি কাজ করার অর্থ বাকি দুটি সম্পন্ন হওয়া নয়।
সিকিউর DNS হল ডোমেন নেম সিস্টেমকে (এমন একটি সার্ভিস যা ব্যাঙ্কের ওয়েবসাইটের মতো কোনো নামকে IP অ্যাড্রেসে রূপান্তর করে যাতে একটি ডিভাইস কানেক্ট করতে পারে) বাধা প্রদান, কারচুপি এবং অপব্যবহারের বিরুদ্ধে রক্ষা করার একটি ব্যাপক মাধ্যম। DNS ফোন বুকের মতো কাজ করে। একটি কন্ট্রোল পরীক্ষা করে যে প্রিন্ট করা নম্বরটি আসল কি না। অন্য একটি কন্ট্রোল একই WiFi এ থাকা কোনো অপরিচিত ব্যক্তিকে আপনি কোন নামটি খুঁজেছেন তা দেখতে দেয় না। আর একটি তৃতীয় কন্ট্রোল আপনার পলিসি দ্বারা অনুমোদিত নয় এমন নম্বরগুলি দিতে অস্বীকার করে।
DNSSEC DNS ডেটাতে ক্রিপ্টোগ্রাফিক স্বাক্ষর যোগ করে। একটি যাচাইকরণ resolver একটি জাল রেকর্ড শনাক্ত করতে পারে যা একটি ডিভাইসকে একটি ভণ্ড ঠিকানায় পাঠাতে পারে। পথ পর্যবেক্ষণকারী যে কেউ এখনও জিজ্ঞেস করা নামটি দেখতে পাবে, কারণ স্বাক্ষরগুলি ক্যোয়ারী এনক্রিপ্ট করে না।
DNS over HTTPS (DoH) প্রতিটি কুয়েরি এবং রেসপন্সকে একটি HTTPS এক্সচেঞ্জের মধ্যে রাখে। RFC 8484-এর IETF ইতিহাস রেকর্ড করে যে DoH 19 অক্টোবর 2018-এ একটি স্ট্যান্ডার্ডস ট্র্যাক স্পেসিফিকেশন হয়ে ওঠে, যা সাধারণ এনক্রিপ্ট করা ওয়েব ট্রাফিকের মতো একই TLS-সুরক্ষিত ট্র্যান্সপোর্ট এবং ডিফল্ট ওয়েব পোর্ট, 443 ব্যবহার করে। RFC HTTP/2-কে ন্যূনতম প্রস্তাবিত HTTP সংস্করণ হিসাবে নির্ধারণ করে এবং নোট করে যে অন্যান্য HTTPS ট্রাফিকের সাথে DoH মিশ্রিত করা DNS বিশ্লেষণ এবং হস্তক্ষেপ করা আরও কঠিন করে তোলে। প্রোটোকলটি কোনো ডোমেন ক্ষতিকারক নাকি অনুপযুক্ত তা নির্ধারণ করে না। এটি একটি ক্লায়েন্ট এবং রিজলভারের মধ্যবর্তী ট্র্যান্সপোর্টকে সুরক্ষিত করে।
এই মিশ্রণের মাধ্যমেই এনক্রিপ্ট করা DNS ফিল্টারিংয়ের দায়িত্বকে দুর্বল করে দিতে পারে। লুকআপটি সাধারণ ওয়েব ট্র্যাফিকের মতো দেখায়, এবং ডিভাইসটি এটিকে এমন একটি রেজোলিউশনকারীকে পাঠাতে পারে যা নেটওয়ার্ক বেছে নেয়নি। আপনার পরিচালিত রেজোলিউশনকারীর ওপর থাকা নীতিটি কখনোই সেই নামটি গ্রহণ করে না, তাই এটি কোনো সংযোগ শুরু হওয়ার আগে ডোমেনটি প্রত্যাখ্যান করতে পারে না।
DNS over TLS (DoT) একই ধরণের কোয়েরিকে TLS-এ মুড়ে দেয়, সাধারণত পোর্ট 853-এ, যাতে এটি DoH-এর মতো ওয়েব ট্র্যাফিকের সাথে মিশে না যায়। DNS over QUIC (DoQ) QUIC-এর মাধ্যমে কোয়েরি পরিবহন করে, সেটিও পোর্ট 853-এ। উভয়ই পথের পর্যবেক্ষকদের কাছ থেকে লুকআপটি গোপন রাখে। দুটির কোনোটিই আপনার কন্টেন্ট নীতি প্রয়োগ করে না।
প্রোটেক্টিভ DNS ফিল্টারিং হল পলিসি লেয়ার। রেজলভার অনুরোধ করা নামটিকে ক্যাটাগরি এবং থ্রেট ইন্টেলিজেন্সের সাথে তুলনা করে, এবং তারপর ডিভাইসে কোনও অ্যাড্রেস দেওয়ার আগেই ম্যাচ পাওয়া যাওয়া বিষয়গুলিকে ব্লক, রিডাইরেক্ট বা সিঙ্কহোল করে। আপনি যে শব্দগুলি ব্লক করতে চান তা বেছে নেওয়া একটি আলাদা কাজ। প্রতারণা প্রতিরোধের জন্য ওয়েবসাইট ফিল্টারিং কীওয়ার্ডগুলির একটি ব্যবহারিক প্রাথমিক তালিকা অপারেটরদের ফ্রড, ফিশিং এবং স্ক্যাম সংক্রান্ত যে টার্মগুলি তারা প্রত্যাখ্যান করতে চান, সেগুলি চিহ্নিত করতে সহায়তা করে।
| সুরক্ষা | যে প্রশ্নের উত্তর দেয় | পর্যবেক্ষকদের থেকে কুয়েরি গোপন করে | ঝুঁকিপূর্ণ ডোমেন ব্লক করে |
|---|---|---|---|
| DNSSEC | এই DNS উত্তরটি কি প্রামাণিক? | না | না |
| DNS over HTTPS (DoH) | কুয়েরি পাথ কি ব্যক্তিগত? | হ্যাঁ, পোর্ট 443-এ HTTPS-এর ভিতরে | না |
| DNS over TLS (DoT) | কুয়েরি পাথ কি ব্যক্তিগত? | হ্যাঁ, পোর্ট 853-এ TLS-এর ভিতরে | না |
| DNS over QUIC (DoQ) | কুয়েরি পাথ কি ব্যক্তিগত? | হ্যাঁ, পোর্ট 853-এ QUIC-এর ভিতরে | না |
| প্রোটেক্টিভ DNS ফিল্টারিং | এই ডোমেনটির কি অনুমতি দেওয়া উচিত? | নিজে থেকে নয় | হ্যাঁ, নীতি এবং থ্রেট ইন্টেলিজেন্স দ্বারা |
যেকোনো সেটআপের জন্য তিনটি প্রশ্ন জিজ্ঞাসা করুন। উত্তরটি কি প্রমাণীকৃত? নেটওয়ার্কের কেউ কি কুয়েরিটি দেখতে পাচ্ছে? সংযোগ শুরু হওয়ার আগেই কি রিজলভার ডোমেনটি পরীক্ষা করে?
একটি নেটওয়ার্ক এই পরীক্ষাগুলির একটিতে উত্তীর্ণ হতে পারে এবং বাকি দুটিতে ব্যর্থ হতে পারে। এনক্রিপ্ট করা ট্রান্সপোর্ট পথের মধ্যে থাকা আড়িপাতা এবং অননুমোদিত পরিবর্তন বন্ধ করে। শুধুমাত্র আপনার নিয়ন্ত্রণে থাকা একটি রিজলভারই ক্লায়েন্ট সংযোগ শুরু করার আগে নির্দিষ্ট ডোমেইনগুলিকে প্রত্যাখ্যান করতে পারে।
DNSSEC এবং এনক্রিপ্ট করা DNS কীভাবে বিভিন্ন সমস্যার সমাধান করে
ধরে নিন কোনো অতিথি ক্যাফে WiFi-এ যুক্ত হন এবং তার ব্যাঙ্কের মতো দেখতে একটি পেজ ওপেন করেন। পেজটি লোড হয়। অ্যাড্রেস বারটি সঠিক বলেই মনে হয়। কিন্তু ল্যাপটপের কোনো কিছু থেকেই তারা বুঝতে পারেন না যে নামটির উত্তর একটি ভুয়া IP দিয়ে দেওয়া হয়েছিল। এই ব্যর্থতাটি হলো একটি প্রামাণিকতার (authenticity) সমস্যা, এবং কুয়েরির এনক্রিপশন এটি সমাধান করতে পারে না।
DNSSEC গোপনীয়তার চেয়ে প্রামাণিকতার দিকে বেশি নজর দেয়। এটি ক্রিপ্টোগ্রাফিক সিগনেচার যোগ করে যাতে একটি ভ্যালিডেটিং রিজলভার জাল বা পরিবর্তিত উত্তরগুলি শনাক্ত করতে পারে, যার মধ্যে সেগুলিও অন্তর্ভুক্ত যা কোনো ব্যবহারকারীকে ভুল সার্ভারে রিডাইরেক্ট করে। এর সিকিউরিটি প্রপার্টি হলো অথেন্টিকেটেড ইন্টিগ্রিটি। এটি কোয়েরি এনক্রিপ্ট করে না, তাই সেই ক্যাফে নেটওয়ার্কের কোনো পর্যবেক্ষক তখনও দেখতে পায় যে কোন ডোমেনগুলির অনুরোধ করা হচ্ছে।
চেকটি গ্রহণ করার হার নিজেদের মধ্যেই অসম। 2025 সালের তৃতীয় প্রান্তিকের জন্য একটি ইউরোপীয় কমিশন জয়েন্ট রিসার্চ সেন্টার বিশ্লেষণ বিশ্বব্যাপী গড়ে 35.4% DNSSEC ভ্যালিডেশন রেট রিপোর্ট করেছে, যার তুলনায় সমগ্র ইউরোপীয় ইউনিয়নে এই হার ছিল 49.4%, যা 14-শতকরা-পয়েন্ট-এর একটি পার্থক্য। একই রিপোর্টে বলা হয়েছে যে 2025 সালের প্রথম প্রান্তিক থেকে বিশ্বব্যাপী এই হার প্রায় 1 শতকরা পয়েন্ট বৃদ্ধি পেয়েছিল। এই পরিসংখ্যানগুলি পর্যবেক্ষণ করা ভ্যালিডেশনকে বর্ণনা করে, কোনো ডোমেন সিগনেচার প্রকাশ করেছে কিনা তা নয়। একজন ব্যবহারকারী কেবল তখনই সুবিধা পান যখন রিজলভার চেনটি যাচাই করে এবং একটি অবৈধ প্রতিক্রিয়া বাতিল করে।
পাঁচটি ব্যর্থতা, পাঁচটি আলাদা বাধা
| দৃশ্যপট | এটি ছাড়া কি ভুল হতে পারে | সুরক্ষা যা এর সমাধান করে |
|---|---|---|
| জাল উত্তর কোনো ডিভাইসকে একটি প্রতারণামূলক IP-এর দিকে নির্দেশ করে | ডিভাইসটি না জেনে ভুল সার্ভারের সাথে সংযুক্ত হয় | একটি ভ্যালিডেটিং রেজলভারে DNSSEC ভ্যালিডেশন |
| শেয়ার করা WiFi-এ থাকা পর্যবেক্ষক অনুসন্ধান করা ডোমেইনগুলি পড়ে নেয় | ব্রাউজিং হিস্ট্রি প্লেনটেক্সট DNS-এ দৃশ্যমান হয় | DoH, DoT বা DoQ |
| ট্রানজিটের সময় উত্তর পরিবর্তিত হয় | পথে পরিবর্তন করা রেকর্ডগুলি নজর এড়িয়ে যায় | DNSSEC সিগনেচার চেক এবং এনক্রিপ্ট করা ট্রান্সপোর্ট |
| খারাপ রেকর্ড দিয়ে রেজলভার ক্যাশে বিষাক্ত করা হয় | খারাপ রেকর্ডগুলি একসাথে একাধিক ক্লায়েন্টের কাছে পৌঁছায় | DNSSEC ভ্যালিডেশন |
| অনুসন্ধান এনক্রিপ্ট করা হলেও ডোমেনটি ক্ষতিকারক | ডিভাইসটি তবুও একটি ফিশিং বা ম্যালওয়্যার সাইটে পৌঁছায় | রেজলভারে সুরক্ষা মূলক ফিল্টারিং |
ক্যাফেটি আবার ঘুরে দেখুন। একটি জাল ব্যাঙ্ক অ্যাড্রেস হলো একটি DNSSEC ব্যর্থতা। অতিথি যে প্রতিটি নাম খুঁজছেন একজন প্রতিবেশী তা পড়ে ফেলা হলো একটি গোপনীয়তার ব্যর্থতা, যা DoH, DoT বা DoQ বন্ধ করে। পথের মধ্যে একটি রেকর্ড পাল্টে গেলে একটি সিগনেচার চেক এবং একটি সুরক্ষিত ট্রান্সপোর্ট উভয়ই প্রয়োজন। একটি বিষাক্ত ক্যাশে প্রতিটি পরবর্তী অতিথির হাতে ভুল রেকর্ডটি তুলে দেয়, যা প্রত্যাখ্যান করার জন্যই ভ্যালিডেশন তৈরি করা হয়েছে। এবং ফিশিং হোস্টের জন্য একটি নিখুঁত গোপনীয় কোয়েরির ক্ষেত্রেও রিজলভারের 'না' বলা প্রয়োজন।
যে সমস্ত অপারেটর এনক্রিপশনকে সুরক্ষিত DNS এর একমাত্র অংশ বলে মনে করেন, তারা শেষ লাইনটি খোলা রেখে দেন। DNS over HTTPS সন্ধান করা তথ্য গোপন রাখে। এটি গন্তব্যের মান নির্ধারণ করে না। EU এবং বিশ্বব্যাপী ব্যবধান ডিজিটাল স্বাক্ষর সম্পর্কিত একই বিষয় নির্দেশ করে। শুধুমাত্র DNSSEC-এর ওপর নির্ভর করলে তা সমস্ত ডোমেন এবং অঞ্চল জুড়ে একই ধরণের সুরক্ষা প্রদান করে না। একটি কার্যকর ডিজাইনে সত্যতা যাচাইকরণের জন্য ভ্যালিডেশন, এনক্রিপ্ট করা ট্রান্সপোর্ট ব্যবহার করা হয় যাতে পাথটি পড়া না যায়, এবং ম্যালওয়্যার, ফিশিং, অ্যাডাল্ট কন্টেন্ট, জুয়া এবং আপনার সংজ্ঞায়িত অন্যান্য ক্যাটাগরির জন্য পলিসি ফিল্টারিং ব্যবহার করা হয়।
একটি সুরক্ষিত লুকআপ কীভাবে ডিভাইস থেকে উত্তরে পৌঁছায়
ট্যাপ থেকে পেজ পর্যন্ত অনুসরণ করা একটি লুকআপ দেখায় যে প্রতিটি কন্ট্রোল কোথায় অবস্থিত। একটি ডিভাইস কোনো সাইট বা অ্যাপ ওপেন করার আগে, এটি কোথায় পাওয়া যাবে তা DNS-এর কাছে জিজ্ঞাসা করে, এবং ডিভাইসটি যে নেটওয়ার্কে রয়েছে তার পলিসি অনুযায়ী রিজলভার উত্তর দেয়।
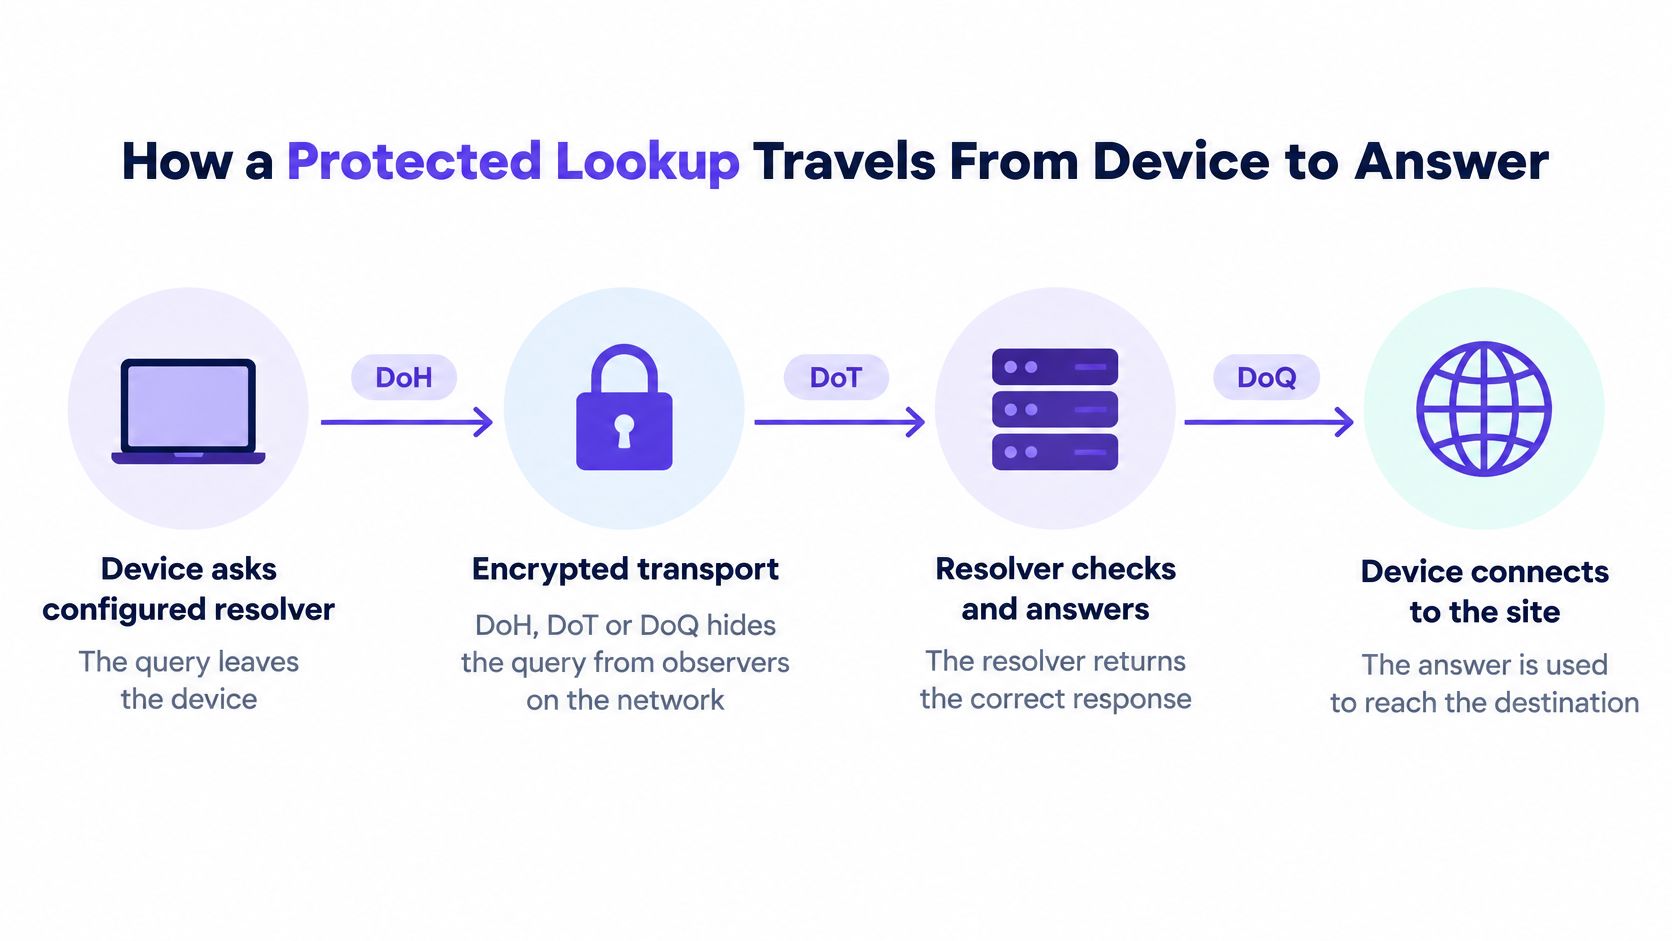
ডিভাইসটি তার কনফিগার করা সমাধানকারীকে (resolver) জিজ্ঞাসা করে। ক্যোয়ারীটি DoH, DoT বা DoQ-এর মাধ্যমে চলে যায়। একই WiFi-এ থাকা ব্যক্তিরা একটি এনক্রিপ্ট করা সেশন দেখতে পান, কিন্তু এর ভেতরের নামটি নয়। ডিভাইসটি যদি এখনও প্লেনটেক্সট DNS ব্যবহার করে, তবে এই প্রথম পদক্ষেপেই লুকআপটি ফাঁস হয়ে যায়, আপনি পরে যাই করুন না কেন।
resolver স্বাক্ষরগুলি পরীক্ষা করে। এটি উত্তরের DNSSEC চেইন যাচাই করে এবং ব্যর্থ হওয়া যেকোনো কিছু বাতিল করে দেয়। একজন গেস্ট কখনই সেই প্রত্যাখ্যান দেখতে পান না। তারা ভণ্ড ঠিকানাটি পান না। ভ্যালিডেশন আপনার বিশ্বাসযোগ্য একটি resolver-এ এখানেই ঘটতে হবে, কারণ ক্লায়েন্ট প্রায়শই তা করবে না।
সেই নেটওয়ার্কের জন্য নীতি প্রয়োগ করা হয়। বিভাগ, সেফ সার্চ এবং সময়সূচীগুলি ডিভাইসটি যে SSID বা VLAN-এ যোগ দিয়েছে তা অনুসরণ করে, ফোনে লুকানো কোনো সেটিংস নয়। কর্মী WiFi এবং গেস্ট WiFi একই বিল্ডিং শেয়ার করলেও জুয়া বা প্রাপ্তবয়স্কদের সামগ্রীর বিষয়ে ভিন্নমত পোষণ করতে পারে। resolver হলো সেই জায়গা যেখানে সেই ভিন্নমত কার্যকর করা হয়।
হুমকির বুদ্ধিমত্তা (Threat intelligence) একটি ভোট পায়। নামটি ফিশিং, ম্যালওয়্যার এবং কমান্ড-অ্যান্ড-কন্ট্রোল পরিকাঠামোর সূচকগুলির সাথে তুলনা করা হয়। একটি মিল পাওয়া গেলে তা ব্লক বা সিঙ্কহোল করা হয়। ডিভাইসটিকে গন্তব্য IP দেওয়া হয় না, তাই ব্রাউজার কখনই সেশন খোলে না। এটি আপনার সবচেয়ে শক্তিশালী পয়েন্ট, কারণ একটি প্রত্যাখ্যাত নামের অর্থ সংযোগটি কখনই শুরু হবে না।
একটি অনুমোদিত নাম তার ঠিকানা ফেরত দেয়। ব্রাউজারটি সংযোগ করে। ফিল্টারিং একটি অনুমোদিত সাইটকে ধীরগতির করেনি। এটি কেবল এমন উত্তরগুলি আটকে রেখেছে যা আপনার নীতি অস্বীকার করে। রিপোর্টিং পরে নেটওয়ার্ক এবং সময় সহ সেই প্রত্যাখ্যানটি প্রদর্শন করা উচিত, যাতে একজন অপারেশন ম্যানেজার অনুমান না করেই ব্লকের ব্যাখ্যা দিতে পারেন।
যেখানে সংযোগটি বিচ্ছিন্ন হয়
কারোর নজর এড়িয়ে ডিভাইসটি যদি অন্য কোনো রিজলভার ব্যবহার করে, তবে 2 থেকে 4 নম্বর ধাপগুলি কখনোই কার্যকর হয় না। নিজস্ব DoH সেটআপ বিশিষ্ট কোনো ব্রাউজার, বা কোনো হার্ড-কোডেড রিজলভার থাকা অ্যাপ, সম্পূর্ণ পথটিকেই এড়িয়ে চলে। নেটওয়ার্কটি এখনও ট্র্যাফিক বহন করে। কিন্তু এটি নাম যাচাই করার সুযোগ পায় না।
ডিভাইসটির DNS বা Private DNS সেটিংস খুলুন এবং নিশ্চিত করুন যে রিজলভারটি আপনার অনুমোদিত রিজলভারের সাথে মিলছে। যদি না মেলে, তবে আপনি যে নীতিটি তৈরি করেছেন ডিভাইসটি সেই নীতি ব্যবহার করছে না।
একটি রিকরসিভ DNS রিজলভার হলো এমন একটি উপাদান যা ডিভাইসের হয়ে সেই কাজটি করে। কোনটি উত্তর দিয়েছে তা যদি আপনি দেখতে না পান, তবে লুকআপটি সুরক্ষিত ছিল বলে আপনি দাবি করতে পারেন না।
ভেন্যু, স্কুল এবং হাসপাতাল
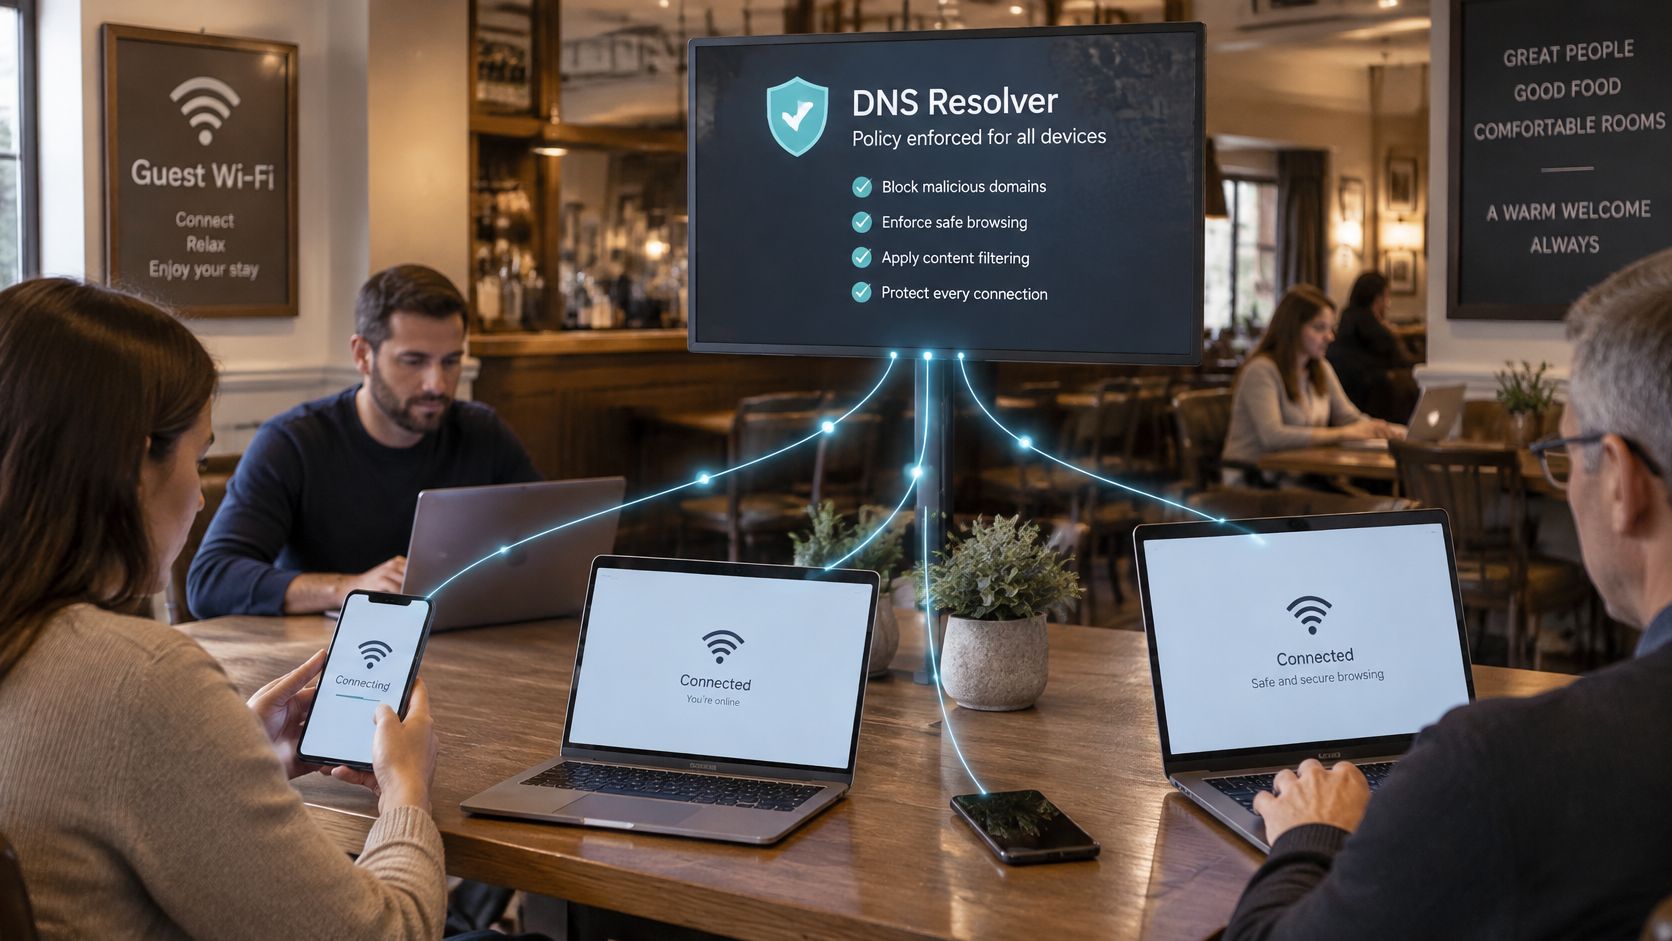
একটি পাব বা হোটেলের গেস্ট নেটওয়ার্ক এমন ফোন এবং ল্যাপটপে পূর্ণ থাকে যা কর্মচারীদের কেউই স্পর্শ করতে পারেন না। আপনি এতে কোনো এজেন্ট ইনস্টল করতে পারেন না, এবং কোনো গেস্টকে এমন কোনো সেটিং পরিবর্তন করতে বলা উচিত নয় যা তারা পরবর্তী স্থানে গিয়ে আবার আগের মতো করে দেবেন। একটি কেন্দ্রীয় রেজোলিউশনকারী নীতি এখনও প্রযোজ্য হয়, কারণ আপনার WiFi ব্যবহারকারী প্রতিটি ডিভাইস যেকোনো কিছু খোলার আগে আপনার DNS-কে জিজ্ঞাসা করে।
একই ধারণা যত্ন নেওয়ার দায়িত্ব থাকা জায়গাগুলিতেও প্রযোজ্য, কেবল বিভিন্ন ধরনের ঝুঁকির ক্ষেত্রে।
বিদ্যালয়গুলি কর্মচারী এবং শিক্ষার্থীদের আলাদা আলাদা নেটওয়ার্কে বিভক্ত করে। শিক্ষার্থীদের WiFi প্রাপ্তবয়স্কদের উপযোগী কন্টেন্ট এবং জুয়া খেলার সাইট অস্বীকার করতে পারে, এবং এটি Google, Bing এবং YouTube-এ সেফ সার্চ বাধ্য করতে পারে, যেখানে কর্মচারীরা পাঠ পরিকল্পনার জন্য ক্যাটাগরির একটি বৃহত্তর সেট রাখতে পারেন। এই বিভাজনটি রেজোলিউশনকারীর ওপর একটি নীতি, কোনো ট্রলিতে থাকা প্রতিটি ল্যাপটপের সফটওয়্যার নয়।
হাসপাতালগুলি সাধারণত ক্লিনিকাল নেটওয়ার্কের চেয়ে পাবলিক ওয়েটিং-রুমের WiFi অতিরিক্ত সুরক্ষিত রাখতে চায়। দর্শনার্থীদের একটি ওয়ার্ডের VLAN ওয়ার্কস্টেশনের মতো একই গন্তব্যে পৌঁছানো উচিত নয়। সেই নীতিগুলিকে আলাদা রাখলে এমন একটি ঢালাও নিয়ম এড়ানো যায় যা পাবলিক সাইডের জন্য খুব শিথিল বা ক্লিনিকাল সিস্টেমগুলির জন্য খুব কঠোর হতে পারে।
CISA-এর প্রোটেক্টিভ DNS FAQ এই মডেলটিকে নেটওয়ার্কের আপস্ট্রিমে কাজ করা হিসেবে বর্ণনা করে। এটি ইন্টারনাল DNS-এর পুনর্বিন্যাস করতে বাধ্য না করেই দেখিয়ে দিতে পারে যে কোন ডোমেনগুলি রিজলভ করা হচ্ছে। শেয়ার করা WiFi -এর ক্ষেত্রে এর অর্থ হলো অনিয়ন্ত্রিত ফোন, ল্যাপটপ এবং IoT ডিভাইস জুড়েই একটাই নীতি, যেখানে প্রতি নেটওয়ার্ক বা ইউজার গ্রুপ অনুযায়ী আলাদা নিয়ন্ত্রণ থাকবে।
একটি ব্লক করা হোস্টনেম রেজোলিউশনের সময়েই প্রত্যাখ্যান করা হয়। ফলে এন্ডপয়েন্ট কোনো IP ঠিকানা পাওয়ার বা HTTPS সেশন শুরু করার আগেই অনেক আক্রমণ ব্যর্থ হয়। সেই কারণেই এই লেয়ারটি এমন ডিভাইসগুলির পক্ষে উপযুক্ত যা কেউ পরিচালনা করে না। রেজোলিউশনকারী ফিশিং, ম্যালওয়্যার, র্যানসমওয়্যার, স্পাইওয়্যার বা কমান্ড-অ্যান্ড-কন্ট্রোল পরিকাঠামোর সাথে যুক্ত নামগুলিকে ব্লক, রিডাইরেক্ট বা সিঙ্কহোল করতে পারে।
ফিল্টারিং কিন্তু এন্ডপয়েন্ট, ইমেল, ওয়েব বা ফায়ারওয়াল নিয়ন্ত্রণের বিকল্প নয়। আক্রমণকারীরা হার্ড-কোডেড IP অ্যাড্রেস, এনক্রিপ্টেড টানেল, নতুন রেজিস্টার করা ডোমেন বা তাদের নিজস্ব DNS-over-HTTPS পাথ ব্যবহার করে। তাই ডিপ্লয়মেন্টের ক্ষেত্রে এখনও অনুমোদিত রিজলভার প্রয়োগ করা, রিজলভার ট্র্যাফিকের ওপর নজর রাখা, ফেলওভার নির্ভরযোগ্য রাখা এবং ডোমেন ব্লকিংয়ের সাথে এন্ডপয়েন্ট ও নেটওয়ার্ক টেলিমেট্রি জোড়া প্রয়োজন।
অপারেটররা প্রায়ই জিজ্ঞাসা করেন যে পলিসিটি কোন কোন ডিভাইসে কার্যকর হবে। প্রতিটি SSID-এ থাকা সমস্ত গ্রুপের তালিকা তৈরি করুন। কোনগুলি কেন্দ্রীয় রিজলভার গ্রহণ করে এবং কোনগুলি তা ত্যাগ করতে পারে তা চিহ্নিত করুন। যেসব ডিভাইস বাদ পড়ে যায় সেগুলি পরবর্তী সিদ্ধান্তের বিষয়, এই স্তরটি এড়িয়ে যাওয়ার কোনো কারণ নয়।
এই সংক্ষিপ্ত ওয়ার্কথ্রুটি একটি শেয়ার করা নেটওয়ার্কে লুকআপ-টাইম ব্লক দেখায়।
যেখানে সিকিউর DNS ব্যর্থ হয় এবং নেটওয়ার্কগুলি কীভাবে প্রতিক্রিয়া জানায়
এনক্রিপশন গোপনীয়তা রক্ষা করে। এটি কোনো ডিভাইসকে এমন রিজলভারে পৌঁছাতেও সাহায্য করতে পারে যা নেটওয়ার্ক কখনই অনুমোদন করেনি। অধিকাংশ "সিকিউর DNS চালু করুন" সংক্রান্ত পরামর্শেই এই ফাঁকটি এড়িয়ে যাওয়া হয়।
DoH HTTPS-এর উপর দিয়ে চলে, সাধারণত পোর্ট 443-এ, তাই এটি সাধারণ ওয়েব ট্রাফিকের মতো দেখায়। একটি নিয়ম যা কেবল পুরানো DNS পোর্ট পর্যবেক্ষণ করে তা কখনোই এটি দেখতে পায় না। CISA-এর এনক্রিপ্ট করা DNS বাস্তবায়ন সংক্রান্ত নির্দেশিকা বলে যে সংস্থাগুলিকে অবশ্যই সেই সমস্ত শেষবিন্দু বা এন্ডপয়েন্টগুলির হিসাব রাখতে হবে যেগুলি জেনেশুনে বা দুর্ঘটনাবশত অননুমোদিত এনক্রিপ্ট করা-DNS প্রদানকারী ব্যবহার করে। প্রতিটি কুয়েরির উৎস আজ এনক্রিপ্ট করা DNS পাঠাতে পারে না এবং ফরওয়ার্ডিং সহায়তা ভেন্ডর ভেদে ভিন্ন হয়। প্রতিটি এনক্রিপ্ট করা লুকআপ ব্লক করা এর সমাধান নয়। এটি গোপনীয়তা কমায় এবং বৈধ নিরাপত্তা টুলগুলিকে ব্যাহত করতে পারে।
একটি শেয়ার করা নেটওয়ার্কে ম্যানেজ করা রিজলভার কোনো ডোমেইন প্রত্যাখ্যান করতে পারে, অথচ একই সময়ে একই হ্যান্ডসেট সরাসরি DoH, কোনো হার্ড-কোডেড রিজলভার, অথবা নিজস্ব DNS পাথ সহ কোনো অ্যাপ ব্যবহার করার চেষ্টা করে। গেস্ট এবং BYOD পরিকাঠামোতে এই সমস্যাটি আরও গুরুতর হয়ে ওঠে, কারণ আপনি প্রতিটি ডিভাইসে একটি এজেন্ট ইনস্টল করতে পারেন না।
বাইপাস এবং কী প্রকৃতপক্ষে সেগুলিকে থামায়
| বাইপাস রুট | কেন একটি সাধারণ ব্লক ব্যর্থ হয় | নিয়ন্ত্রণ যা এটিকে প্রতিহত করে |
|---|---|---|
| হার্ড-কোডেড রেজলভার IP | ম্যানেজ করা রেজলভারটিকে সম্পূর্ণভাবে এড়িয়ে যায় | অননুমোদিত রেজলভারগুলিতে আউটবাউন্ড DNS ব্লক করুন |
| পোর্ট 443-এ সরাসরি DoH | সাধারণ ওয়েব ট্র্যাফিকের মতো মনে হয়, তাই পোর্ট নিয়মগুলি এটি মিস করে | অননুমোদিত DoH এন্ডপয়েন্টগুলি সীমাবদ্ধ করুন এবং অনুমোদিত রেজলভারগুলিকে অ্যালাউ-লিস্টে রাখুন |
| ঘূর্ণায়মান DoH রেজলভার | স্ট্যাটিক IP ব্লকলেভেলকে ব্যর্থ করে | আচরণগত সনাক্তকরণ এবং ট্র্যাফিক-পাথ ভিজিবিলিটি |
| নতুন নিবন্ধিত ডোমেইন | এখনও কোনো ব্লকলিস্টে নেই | বয়স-ভিত্তিক নিয়মের সাথে সম্মিলিত থ্রেট ফিড |
| অ্যাপ্লিকেশন তার নিজের DNS পথ ব্যবহার করে | ডিভাইসের কনফিগার করা রেজলভারকে বাইপাস করে | এন্ডপয়েন্ট নিয়ন্ত্রণ এবং রেজলভার ট্র্যাফিকের মনিটরিং |
সাম্প্রতিক গবেষণায় দেখা গেছে যে আক্রমণকারীরা একটি স্ট্যাটিক IP ব্লকলিস্ট এড়ানোর জন্য বিশেষভাবে একাধিক DoH রিজলভারের মধ্যে অদলবদল করে। খারাপ ডোমেনের একটি একক তালিকা, বা একটি একক পোর্ট নিয়ম এটি প্রতিরোধ করতে পারে না। আপনি যে রিজলভারগুলিকে বিশ্বাস করেন সেগুলিকে অ্যালাও-লিস্ট করা, কোয়েরি যে পথটি নেয় সেটির ওপর নজর রাখা এবং একটি অ্যাড্রেসের বদলে আচরণের ওপর ভিত্তি করে কাজ করা - এই সবকিছুকে একসঙ্গে কাজ করতে হবে।
ব্যবহারিক প্রশ্ন হল যে প্রতিটি সন্ধান সুরক্ষা এবং থ্রেট পলিসির মুখোমুখি হওয়া সত্ত্বেও একটি নেটওয়ার্ক কীভাবে এনক্রিপ্ট করা-DNS প্রাইভেস বজায় রাখে। প্রাইভেসি এবং পলিসি কেবল তখনই সহাবস্থান করে যখন অনুমোদিত রেজলভারগুলিই উত্তর দেওয়ার অনুমতি পায় এবং অন্য সব কিছু চ্যালেঞ্জ জানানোর জন্য যথেষ্ট দৃশ্যমান হয়। ডোমেন তালিকার সীমাবদ্ধতাগুলি DNS ফিল্টারিং সীমাবদ্ধতার এই গাইডটিতে উল্লেখ করা হয়েছে। এনক্রিপশনকে একটি লেয়ার হিসেবে বিবেচনা করুন, ফিল্টারের ছাড়পত্র হিসেবে নয়।
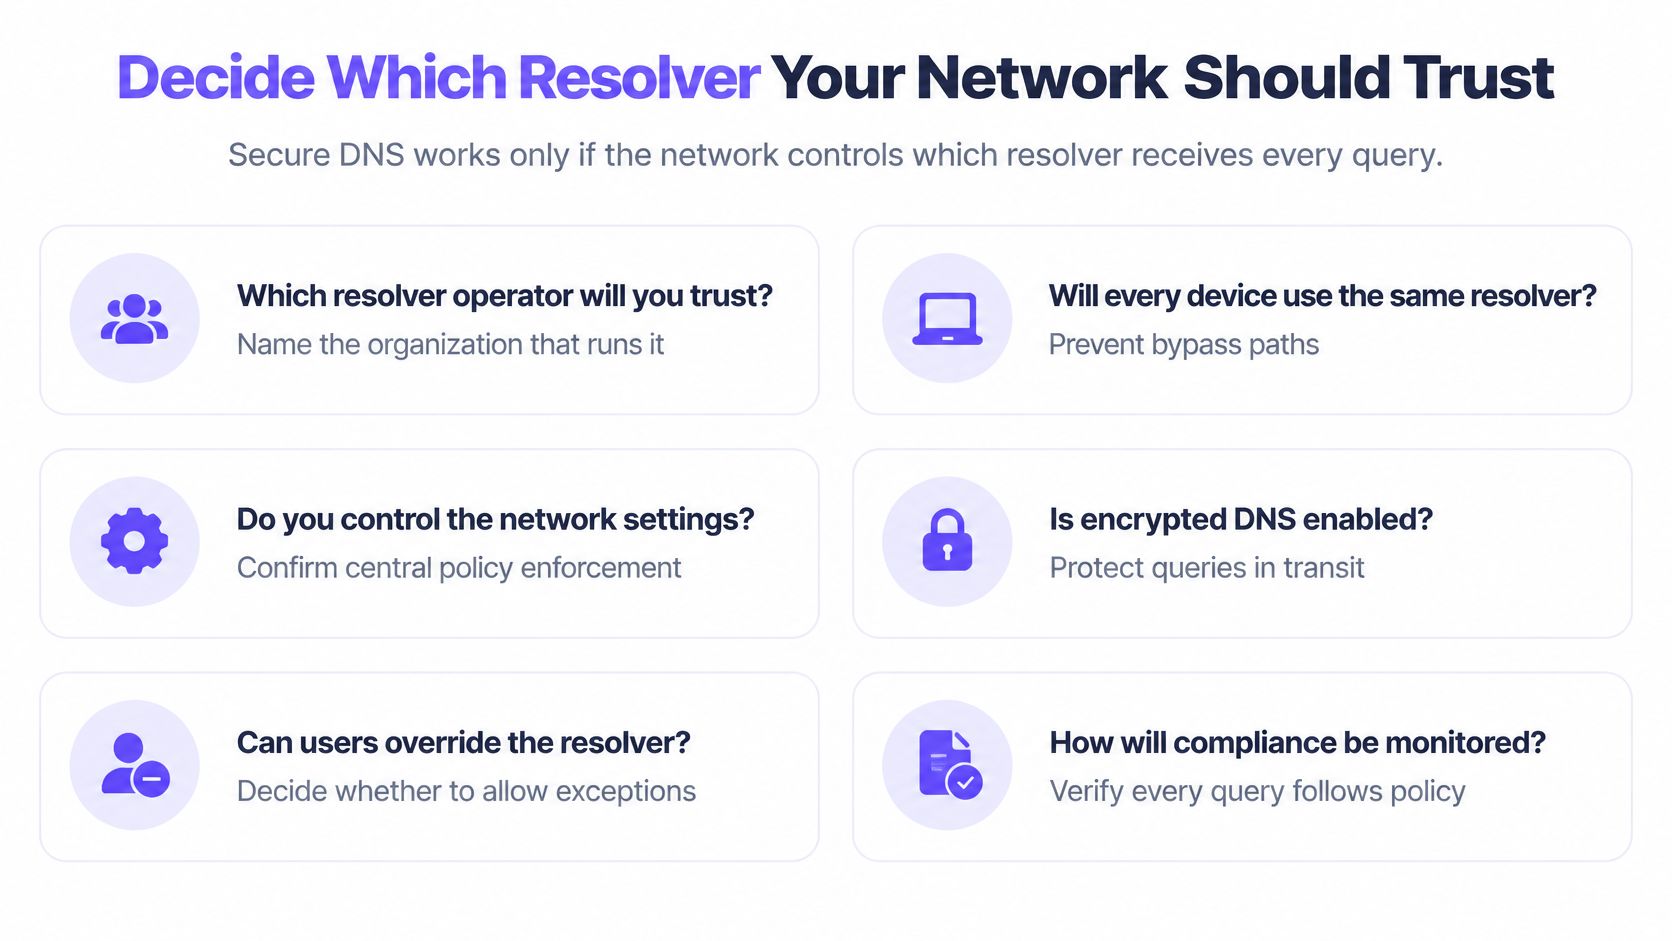
আপনার নেটওয়ার্কের কোন রিজলভারকে বিশ্বাস করা উচিত তা নির্ধারণ করুন
সিকিউর DNS কেবল তখনই কাজ করে যদি আপনার নিয়ন্ত্রণ থাকে যে কোন রিজলভার প্রতিটি কুয়েরি পাচ্ছে। প্রোটোকল নিয়ে আলোচনা করার আগে সেই অপারেটর নির্বাচন করুন।
RFC 8484 স্পষ্টভাবে উল্লেখ করে যে DoH ট্রান্সপোর্ট সিকিউরিটি নিজে থেকে DNSSEC রেসপন্স ইন্টিগ্রিটি প্রদান করে না। স্থানীয়ভাবে ভ্যালিডেট করুন, অথবা এমন একটি রেজলভার ব্যবহার করুন যা ভ্যালিডেট করে এবং অথেন্টিকেটেড-ডেটা রেজাল্ট প্রদর্শন করে। DNSSEC উত্তর দেয় "এই ডেটাটি কি প্রমাণীকৃত?" DoH বা DoT উত্তর দেয় "পাথটিতে থাকা কেউ কি এই আদান-প্রদান পর্যবেক্ষণ বা পরিবর্তন করতে পারে?" পাবলিক বা গেস্ট WiFi এর জন্য ব্যবহারিক রূপ হল রেজলভারে এনক্রিপ্ট করা আপস্ট্রিম ট্রান্সপোর্ট, DNSSEC ভ্যালিডেশন, লগিং এবং পলিসি সহ একটি অনুমোদিত রিকার্সিভ রেজলভার।
NIST SP 800-81r3 সতর্ক করে যে এনক্রিপ্টেড DNS নেম সার্ভারে প্রসেসিং ওভারহেড বাড়ায়, তাই ক্ষমতা অনুমানের বদলে পরিকল্পনা করা উচিত।
এই যাচাইকরণগুলির মাধ্যমে কাজ করুন এবং উত্তরগুলি লিখে রাখুন।
- এটি কে পরিচালনা করে, এবং এটি কোথায় রাখা রয়েছে? অপারেটর এবং হোস্টিংয়ের নাম নির্দিষ্ট করুন। আপনি যে রেজলভারটিকে সনাক্ত করতে পারেন না সেটিকে কোনো নীতির অধীনে রাখা সম্ভব নয়।
- প্রতিটি SSID, VLAN বা ভেন্যুর ক্ষেত্রে কোন নীতি প্রযোজ্য, এবং কে এটি পরিবর্তন করতে পারে? গেস্ট WiFi এবং ক্লিনিকাল WiFi যেন দুর্ঘটনাবশত একে অপরের বিভাগগুলি গ্রহণ না করে।
- একটি ডিভাইস কি এমন একটি পাবলিক রেজলভারে স্যুইচ করতে পারে যা আপনি অনুমোদন করেননি? যদি এজ এটি প্রতিরোধ না করে, তবে নীতিটি ঐচ্ছিক হয়ে পড়ে।
- রেজলভারটি কি এনক্রিপ্ট করা ফরওয়ার্ডিং সাপোর্ট করে, এবং অতিরিক্ত লোডের জন্য কি পর্যাপ্ত ক্ষমতা রয়েছে? সার্ভারগুলি পরিচালনা করতে সক্ষম হওয়ার পরেই কেবল প্রাইভেসি চালু করুন।
- লগগুলি কি দেখাবে যে কি ব্লক করা হয়েছিল, কোন নেটওয়ার্কে এবং কখন করা হয়েছিল? একজন অডিটর বা প্রধান শিক্ষক এটি জিজ্ঞাসা করবেন। "আমরা ফিল্টার করি" এটি কোনো উত্তর নয়।
- রেজলভারটিতে পৌঁছানো না গেলে কি হবে? বিভ্রাটের আগেই ফেলওভারের সিদ্ধান্ত নিন, যার মধ্যে আপনি ফেল ক্লোজড করবেন কিনা তাও অন্তর্ভুক্ত।
একজন Shield বিশেষজ্ঞ দেখাচ্ছেন যে কীভাবে একজন গ্রাহক Shield ট্রায়াল করার আগে নেটওয়ার্কটি VPNs এবং এনক্রিপ্ট করা DNS হ্যান্ডেল করে। সেটআপ শুরু হয় কন্ট্রোলারে প্রতি-নেটওয়ার্ক সেটিং বা DHCP পরিবর্তন হিসেবে সেই নেটওয়ার্কের DNS-কে Shield-এর দিকে নির্দেশ করার মাধ্যমে।
এই ছ'টি উত্তরের সমাধান হয়ে গেলে পরিবর্তনটি খুবই সামান্য। প্রতিটি নেটওয়ার্কের DNS-কে অনুমোদিত রিজলভারের দিকে নির্দেশ করুন। তারপর আপনি যেভাবে একটি একক লুকআপ চেক করেন, ঠিক সেভাবেই ডিভাইসগুলির একটি নমুনা পরীক্ষা করুন এবং রিজলভার অ্যাড্রেসটি মিলছে কিনা তা নিশ্চিত করুন। একটি 30-দিনের ফ্রি ট্রায়াল-এর সময়, এই DNS পরিবর্তনটির মাধ্যমেই নেটওয়ার্ক বিনামূল্যে পরিষেবাটি চালায়, তাই এই টেস্টই হলো রোলআউট, কোনো আলাদা প্রজেক্ট নয়।
Purple Shield হলো ভেন্যু, গেস্ট এবং পাবলিক WiFi-এর জন্য সুরক্ষিত DNS। ফোন বা ল্যাপটপে কিছু ইনস্টল না করেই, এটি একটি সংযোগ শুরু হওয়ার আগে আপনার ক্যাটাগরি এবং থ্রেট পলিসির বিপরীতে প্রতিটি লুকআপ পরীক্ষা করে। দেখুন কীভাবে সেই রেজোলিউশনকারী আপনার SSID-গুলির সাথে খাপ খায় Purple Shield-এ।