
Bandbreitennutzung in standortübergreifenden WiFi-Netzwerken reduzieren: Bewährte Methoden
Reduzieren Sie die Bandbreitennutzung in geteilten WiFi-Netzwerken mit Komprimierung, Caching, Werbeblockierung und QoS. Messen Sie zuerst und wenden Sie dann die Korrekturen an, die am meisten Daten sparen.
Published 6. November 2026
Ein gut besuchtes Hotel, ein Campus oder ein öffentlicher Veranstaltungsort kann über reichlich monatliche Kapazität verfügen und dennoch an Grenzen stoßen, sobald Gäste ankommen, dieselben Websites öffnen und gleichzeitig mit dem Streamen beginnen. Die Lösung ist nicht immer eine schnellere Verbindung: Finden Sie zuerst heraus, welcher Datenverkehr vermeidbar ist, welche Nutzdaten verkleinert werden können und wann die Nachfrage das Netzwerk überfordert. Um die Bandbreitennutzung zu reduzieren, ohne WiFi frustrierend zu gestalten, messen Sie jede Änderung sowohl an den eingesparten Bytes als auch an der Erfahrung der Nutzer.
Inhaltsverzeichnis
- Techniken nach Einsparungen und Aufwand gerankt
- So messen Sie, wofür Ihre Bandbreite genutzt wird
- So komprimieren Sie Web-Traffic ohne CPU-Verschwendung
- Wiederholte Downloads und Anfragen von Drittanbietern reduzieren
- Spitzenbedarfe in Veranstaltungsort-Netzwerken planen
- Erste Änderung auswählen und bestätigen
Techniken nach Einsparung und Aufwand sortiert
Beginnen Sie mit dem Datenverkehr, den Ihr Netzwerk mit den geringsten betrieblichen Kosten reduzieren kann. Diese Rangfolge ist eine praktische Prioritätenliste und kein Versprechen, dass jede Technik an jedem Standort die gleichen Einsparungen bringt.
| Methode | Gemessene Einsparung | Aufwand | Hier beginnen, wenn |
|---|---|---|---|
| HTTP-Antwortkomprimierung | 59-82 % der komprimierbaren Antwortdaten in einem MIT-Trace | Gering | Textlastige Seiten auf Gäste- und öffentlichen SSIDs dominieren |
| Komprimierung einzelner Anfragen | 26-34 % der Anfrage-Bytes in einem MIT-Trace | Mittel | Apps und Portale viele kleine Anfragen senden |
| Zwischenspeichern wiederholter statischer Objekte | 16,2-29 % des externen Traffics in einem CDN-Benchmark | Mittel | Dieselben Assets für viele Gäste geladen werden |
| Effektives Web-Caching | 17 % geringeres Traffic-Volumen in einer Smartphone-Studie | Mittel | Gäste-Traffic wiederholte Besuche umfasst |
| Werbe- und Tracker-Blockierung | Etwa 225 MB pro Tag für einen typischen Benutzer in einer Analyse von 119 Websites aus dem Jahr 2025 | Gering | Drittanbieter-Anfragen auf Gäste- und öffentlichen SSIDs wiederholt auftreten |
| Spitzenregulierung und QoS | Keine zuverlässige Prozentangabe gemeldet | Mittel bis hoch | Live-Events kurze Überlastungsphasen verursachen |
| Alle Methoden kombiniert | Bis zu 74,5 % des ursprünglichen Volumens über den gesamten gemessenen Traffic in einer Smartphone-Studie | Hoch | Standortübergreifende Umgebungen einen koordinierten Stack benötigen |
Die Messungen haben unterschiedliche Umfänge. Die Antwortkompression bezieht sich auf den komprimierbaren Anteil der Daten, während Caching-Einsparungen davon abhängen, wie oft sich Inhalte wiederholen und ob sie sicher gespeichert werden können. Das Ergebnis der Werbeblockierung stammt aus dem Surfverhalten eines typischen Nutzers und ist keine Prognose für jeden Standort. Die Analyse des Werbe- und Tracking-Datenverkehrs aus dem Jahr 2025 gibt Betreibern Grund dazu, Anfragen von Drittanbietern als Nachfrage zu werten, anstatt sich nur auf große Downloads zu konzentrieren.
Caching, Kompression und Delta-Kodierung setzen an unterschiedlichen Stellen der Verschwendung an: Unveränderte Inhalte müssen nicht erneut abgerufen werden, statistische Redundanz kann komprimiert werden und per Delta-Kodierung lassen sich nur die geänderten Daten senden. Eine Studie der University of Minnesota zum Smartphone-Datenverkehr ergab, dass die Kombination aus Caching, Dateikomprimierung und Delta-Kodierung den gesamten gemessenen Datenverkehr auf 74,5 % seines ursprünglichen Volumens reduzierte. Dieses Ergebnis spricht für eine mehrschichtige Strategie und ist kein garantiertes Ziel für Ihr Netzwerk. Die Studienergebnisse zur kombinierten Reduzierung des Datenverkehrs zeigen, warum eine Maßnahme die anderen selten ersetzt.
Als Betreiber mehrerer Standorte sollten Sie Techniken priorisieren, die auf lokalen Erkenntnissen basieren: Messen Sie die größte Quelle vermeidbarer Bytes und wählen Sie dann die passende Steuerung aus. Sie können auch die DNS-Filterung für Netzwerke mit mehreren Standorten prüfen, während Sie die Verwaltung unerwünschter Ziele über verschiedene Standorte hinweg planen. Für eine separate Ansicht der Storefront-Leistung und der dazugehörigen Einflussfaktoren entschlüsseln Sie die Storefront-Leistung.
So messen Sie, wohin Ihre Bandbreite fließt
Eine nützliche Baseline sollte zeigen, wohin Bytes fließen, wann Engpässe auftreten und welche Personen oder Dienste betroffen sind. Ohne diese Informationen kann ein großer Videostream auf einem einzelnen SSID wie ein standortweites Kapazitätsproblem wirken, und eine Richtlinienänderung kann erfolgreich erscheinen, bloß weil an diesem Tag weniger Personen das Netzwerk genutzt haben.
Rufen Sie die Gesamtzahl der Bytes pro SSID und Standort ab. Erfassen Sie einen normalen Werktag und ein bekanntes Spitzenereignis unter Verwendung desselben Berichtszeitraums für beide. Halten Sie Gäste-, Mitarbeiter-, Zahlungs- und andere Netzwerksegmente getrennt, damit eine stark ausgelastete Gruppe nicht die Vorgänge an anderer Stelle überdeckt.
Ordnen Sie Ziele nach Bytes, nicht nach Anzahl der Anfragen. Führen Sie die Top-Domains nach Datenvolumen auf. Die Anzahl der Anfragen ist weiterhin von Bedeutung, aber eine häufig kontaktierte Domain überträgt möglicherweise nur wenige Daten, während ein einzelner Videodienst die Gesamtnutzung dominieren kann.
Gruppieren Sie den Datenverkehr nach Inhaltstyp. Trennen Sie HTML, CSS, JavaScript, Bilder und Videos von bereits komprimierten Dateien wie ZIP-Archiven und MP4-Videos. Dies zeigt, welche Datenverkehrsarten für eine Komprimierung infrage kommen und welche einen anderen Ansatz erfordern.
Zählen Sie wiederholte Anfragen für dasselbe Objekt innerhalb einer Stunde. Wiederholte statische Assets weisen auf eine Caching-Möglichkeit hin, insbesondere wenn viele Gäste dieselben Websites besuchen. Unterscheiden Sie zwischen wiederholten Anfragen, die aus einem Cache bedient werden können, und Anfragen nach personalisierten oder sich ändernden Inhalten.
Kennzeichnen Sie den Anteil von Drittanbietern. Identifizieren Sie Anfragen an Domains außerhalb der vom Gast gewählten Website, einschließlich Werbung, Tracking und eingebetteter Dienste. Dies hilft einzuschätzen, wie viel Datenverkehr durch Seitenabhängigkeiten im Vergleich zu den Kerninhalten entsteht.
Zeichnen Sie Spitzendurchsatz und Latenz auf jedem SSID auf. Vergleichen Sie diese Messwerte mit den Gesamtbytes und erneuten Versuchen, um ein Volumenproblem von Überlastung oder schlechten Funkbedingungen zu unterscheiden. Eine einzelne Anwendung mit hohem Datenverkehr in einem Netzwerk sollte keine allgemeine Einschränkung für jeden Gast auslösen.
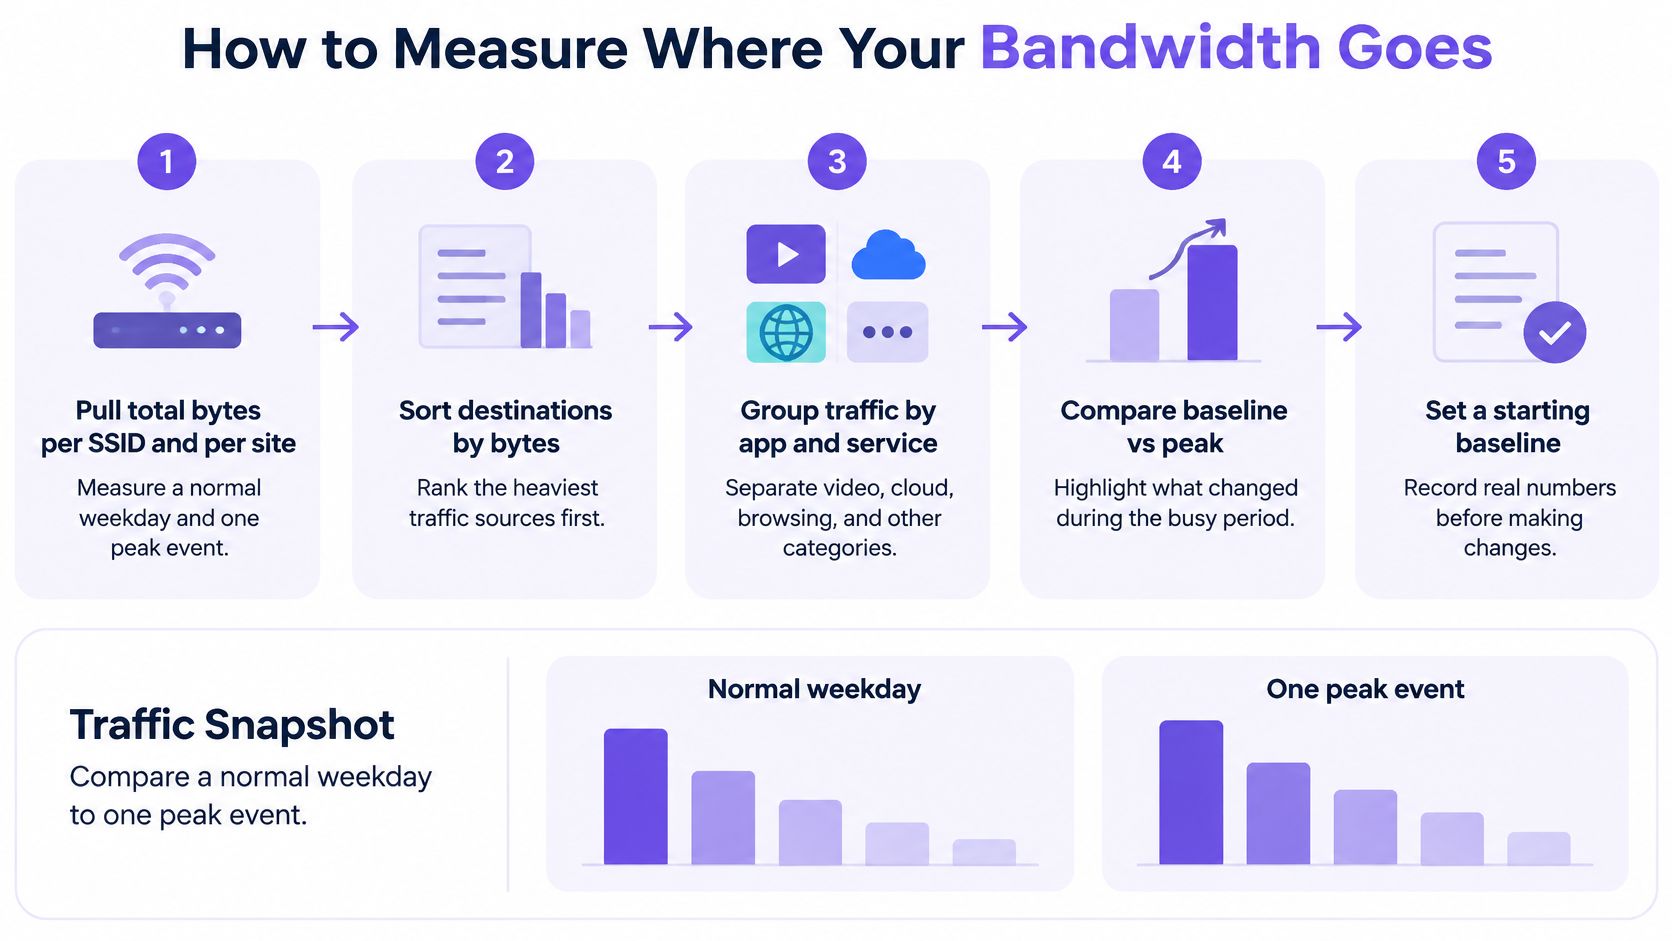
Halten Sie die Baseline so einfach, dass jeder Standort sie pflegen kann. Ein wiederverwendbarer Datensatz sollte Gesamtbytes, Top-Domains und Spitzen-Durchsatz pro Standort enthalten, wobei SSID und der Beobachtungszeitraum eindeutig gekennzeichnet sein müssen. Fügen Sie Berichte zu Latenz und Ausfällen hinzu, wenn Sie Änderungen vergleichen - so wird ein Traffic-Rückgang nicht irrtümlich als Verbesserung gedeutet, wenn Gäste die benötigten Inhalte nicht mehr erreichen können.
So komprimieren Sie Web-Traffic ohne unnötige CPU-Belastung
Kompressionseinsparungen hängen davon ab, welcher Anteil des Datenverkehrs komprimierbar ist und wie die Kompression angewendet wird. Eine Bewertung von HTTP/1.1 durch das World Wide Web Consortium ergab, dass die Transportkompression die übertragenen Pakete bei erstmaligen Seitenaufrufen um etwa 16 % reduzierte und die Abrufzeit um etwa 12 % verkürzte; die Kombination verschiedener HTTP/1.1-Techniken führte zu Bandbreiteneinsparungen zwischen 2 % und 40 %. Diese Zahlen sind eine nützliche Erinnerung daran, dass ein variabler Bereich und keine feste Reduzierung für jedes Netzwerk zu erwarten ist. Die W3C-HTTP/1.1-Bewertung veranschaulicht zudem, warum die Ergebnisse von den zusammen verwendeten Techniken abhängen.
Nutzen Sie diese Rollout-Sequenz:
Aktivieren Sie Brotli oder gzip für textbasierte Antworten. Beginnen Sie mit HTML, CSS, JavaScript, JSON und Klartext. Diese Formate enthalten häufig wiederkehrende Muster, die sich im Gegensatz zu bereits komprimierten Medien gut komprimieren lassen.
Testen Sie die Streaming-Komprimierung für längere oder aggregierte Übertragungen. MIT-Traces haben gezeigt, dass die Streaming-Komprimierung die Einsparungen gegenüber einer Komprimierung pro Antwort steigern kann. In einem Trace reduzierte sie den komprimierbaren Teil um 80 % und verringerte die insgesamt übertragenen Bytes um 35 %. Die Ergebnisse hängen vom Traffic-Mix ab, messen Sie das Ergebnis daher an Ihrem eigenen SSID.
Umgehen Sie Formate, die bereits komprimiert sind. JPEG, PNG, MP4, ZIP und verschlüsselte Nutzdaten eignen sich schlecht für einen zweiten Komprimierungsdurchlauf. Eine erneute Verarbeitung kann CPU-Kapazität verbrauchen, ohne die Übertragung nennenswert zu verkleinern.
Legen Sie eine minimale Antwortgröße durch Tests fest. Winzige Antworten gewinnen unter Berücksichtigung von Framing und Metadaten möglicherweise kaum an Wert. Vergleichen Sie einige Schwellenwerte, anstatt davon auszugehen, dass ein einziger Grenzwert für jede Anwendung passt.
Messen Sie Bytes, CPU und Latenz gemeinsam. Behalten Sie die Änderung nur bei, wenn die Reduzierung der übertragenen Bytes die zusätzliche Verarbeitung rechtfertigt und die für den Benutzer sichtbare Latenz akzeptabel bleibt. HTTPS-Inhalte, die das Netzwerk nicht überprüfen kann, können nicht von einem Zwischensystem komprimiert werden, sodass DNS-Layer-Kontrollen für unerwünschte Ziele die Komprimierung ergänzen, aber nicht ersetzen können.
Testen Sie die Richtlinie eine Woche lang auf einem SSID, zeichnen Sie dieselben Messungen davor und danach auf und prüfen Sie vor der Ausweitung auf Anwendungsfehler. Wenn die Standortwartung Teil Ihres Performance-Workflows ist, erkunden Sie die aktualisierte Lebensdauer der Test-Website als separates Beispiel für eine Änderung des Web-Betriebs, die bewertet und verwaltet werden muss.
Reduzierung von wiederholten Downloads und Drittanbieter-Anfragen
Prüfen Sie vor einer Erhöhung der Verbindungskapazität, ob Gäste wiederholt dieselben Objekte herunterladen oder Dienste von Drittanbietern laden, die kaum Mehrwert für den Besuch bieten. Ein Benchmark über 7,7 Milliarden HTTP-Anfragen und 290 TB Datenverkehr ergab, dass kollaboratives Caching den externen Datenverkehr um 16,2 % bis 29 % reduzieren konnte. Das idealisierte Szenario mit unbegrenztem Cache könnte 31 % des IXP-Datenverkehrs lokal bedienen - eine theoretische Obergrenze und kein zu erwartendes Ergebnis für einen einzelnen Standort. Der CDN- und Caching-Benchmark unterstützt die Überprüfung wiederholter Anfragen, bevor zusätzliche Kapazitäten gebucht werden.
Zwischenspeichern (Caching) von sicher wiederverwendbaren Inhalten
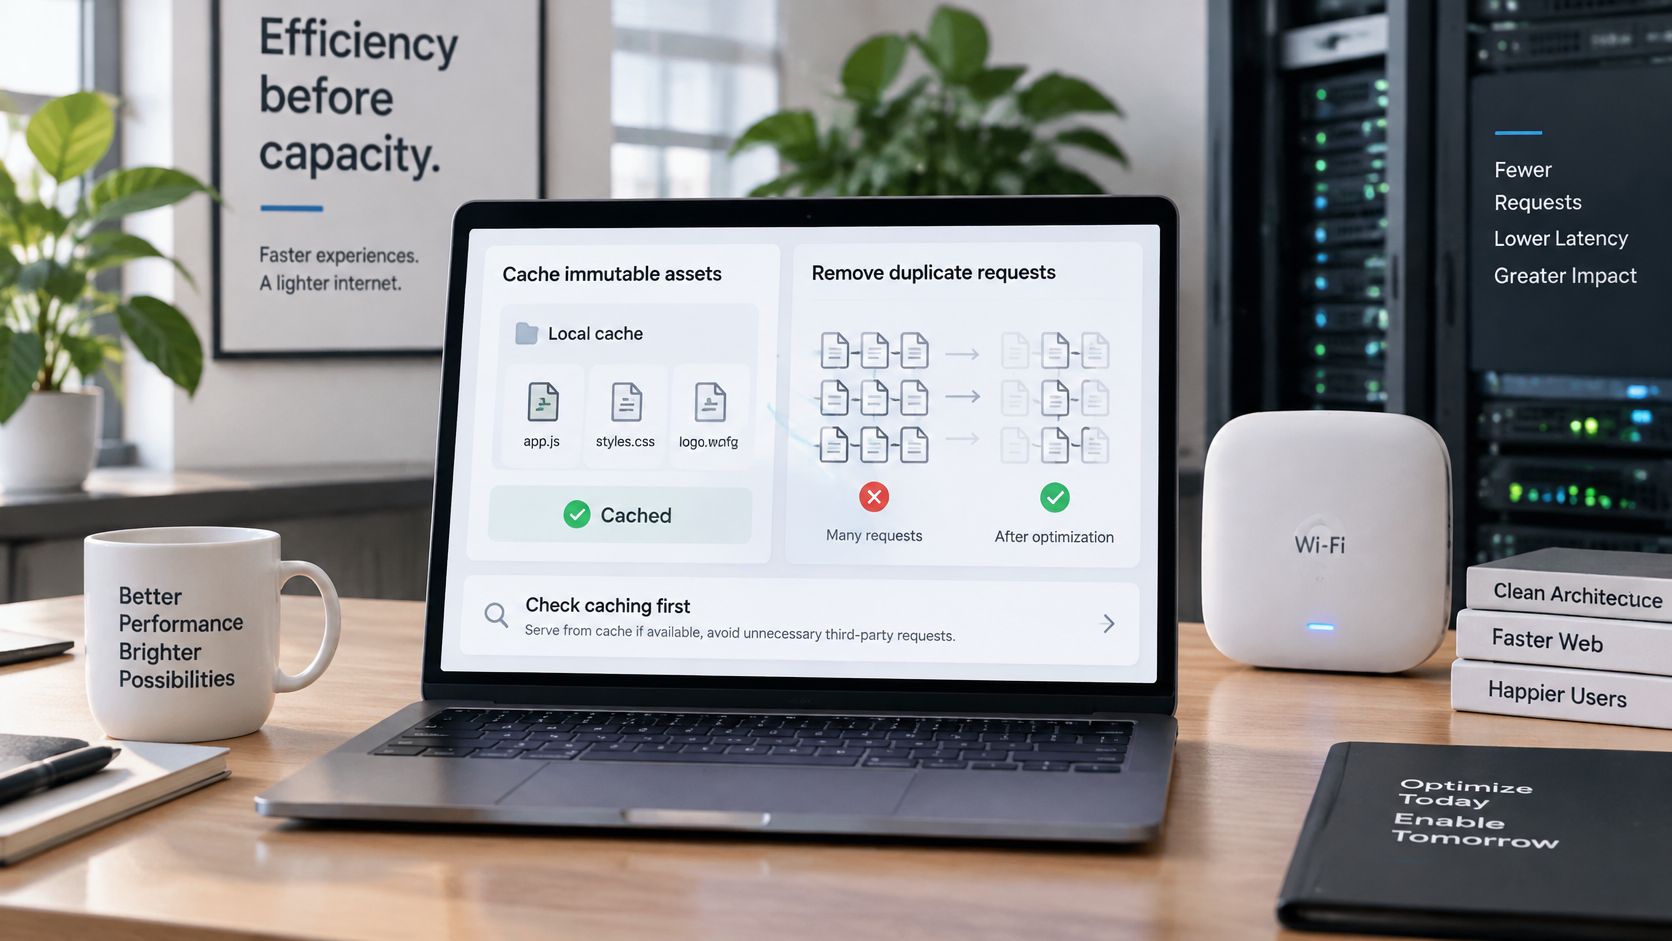
Geben Sie unveränderlichen Assets eine lange Gültigkeitsdauer. Bilder, Schriftarten und versionierte Skripte können in der Regel länger zwischengespeichert werden, wenn sich ein Dateiname ändert, sobald sich die zugrunde liegende Datei ändert. So können wiederkehrende Besucher unveränderte Inhalte wiederverwenden, anstatt sie erneut abzurufen.
Validieren Sie dynamische Objekte erneut. Verwenden Sie ETags oder Last-Modified-Header, damit ein Server bestätigen kann, dass eine zwischengespeicherte Antwort noch aktuell ist. Dies verhindert die blinde Bereitstellung veralteter Inhalte und reduziert gleichzeitig unnötige Übertragungen, wenn sich ein Objekt nicht geändert hat.
Messen Sie beide Trefferquoten. Eine Cache-Hit-Ratio zählt erfolgreiche Anfragen, während eine Byte-Hit-Ratio zeigt, wie viele Daten durch diese Treffer eingespart wurden. Viele kleine zwischengespeicherte Dateien können eine gute Anzahl von Anfragen erzeugen, ohne die Gesamtbandbreite wesentlich zu beeinflussen.
Testen Sie während Stoßzeiten. Wiederholter Datenverkehr ist dann am wichtigsten, wenn viele Gäste um Kapazität konkurrieren. Vergleichen Sie die aus dem Cache gelieferten Bytes mit den extern abgerufenen Bytes während eines Spitzenzeitraums und nicht nur über einen Ganztagesdurchschnitt.
Entfernen Sie nicht benötigte Anfragen
Nutzen Sie Filterung auf DNS-Ebene für Gäste- und öffentliche SSIDs, um unerwünschte Werbung, Tracking und andere unnötige Ziele zu blockieren, bevor diese Domains geladen werden. Nutzen Sie für Mitarbeiter- und kostenpflichtige Netzwerke Richtlinien, die auf deren unterschiedliche Anforderungen zugeschnitten sind. Die Analyse von 119 Websites aus dem Jahr 2025 identifizierte 276 eindeutige Tracker von 233 Unternehmen sowie Anfragen an 829 Tracking-Domains. Dies verdeutlicht, warum Betreiber sowohl den Anfrage-Overhead als auch große Datenmengen messen sollten. Einige Publisher sind auf Werbeeinnahmen angewiesen, und eine aggressive Blockierung kann Seitenfunktionen beeinträchtigen. Anleitungen zur DNS-Filterung für netzwerkbasierte Werbeblockierung können Betreibern dabei helfen, die Anwendung und Überwachung dieser Richtlinien zu durchdenken. Ein Beispiel für Videoinhalte, die als Surflocation präsentiert werden, finden Sie in der GA YouTube-Galerie.
Führen Sie eine Allowlist für Buchungs-, Zahlungs- und Anmeldedomains und nutzen Sie Kategorieausnahmen, wenn eine Website für ihre Funktion das Skript eines Drittanbieters benötigt. Verfolgen Sie blockierte Anfragen, geschätzte vermiedene Bytes, Auswirkungen auf Ladezeiten von Seiten und Fehlalarme separat. Zwischenspeichern Sie keine personalisierten oder autorisierungsrelevanten Antworten, da hierdurch Informationen eines Gastes für einen anderen offengelegt werden können. Legen Sie vor der Aktivierung eines langlebigen Caching-Plans einen Ungültigkeitsplan fest und beurteilen Sie einen Filter sowohl nach seinen Funktionsunterbrechungen als auch nach der Reduzierung des Datenverkehrs.
Planung von Spitzenbedarfen in Netzwerken von Veranstaltungsorten
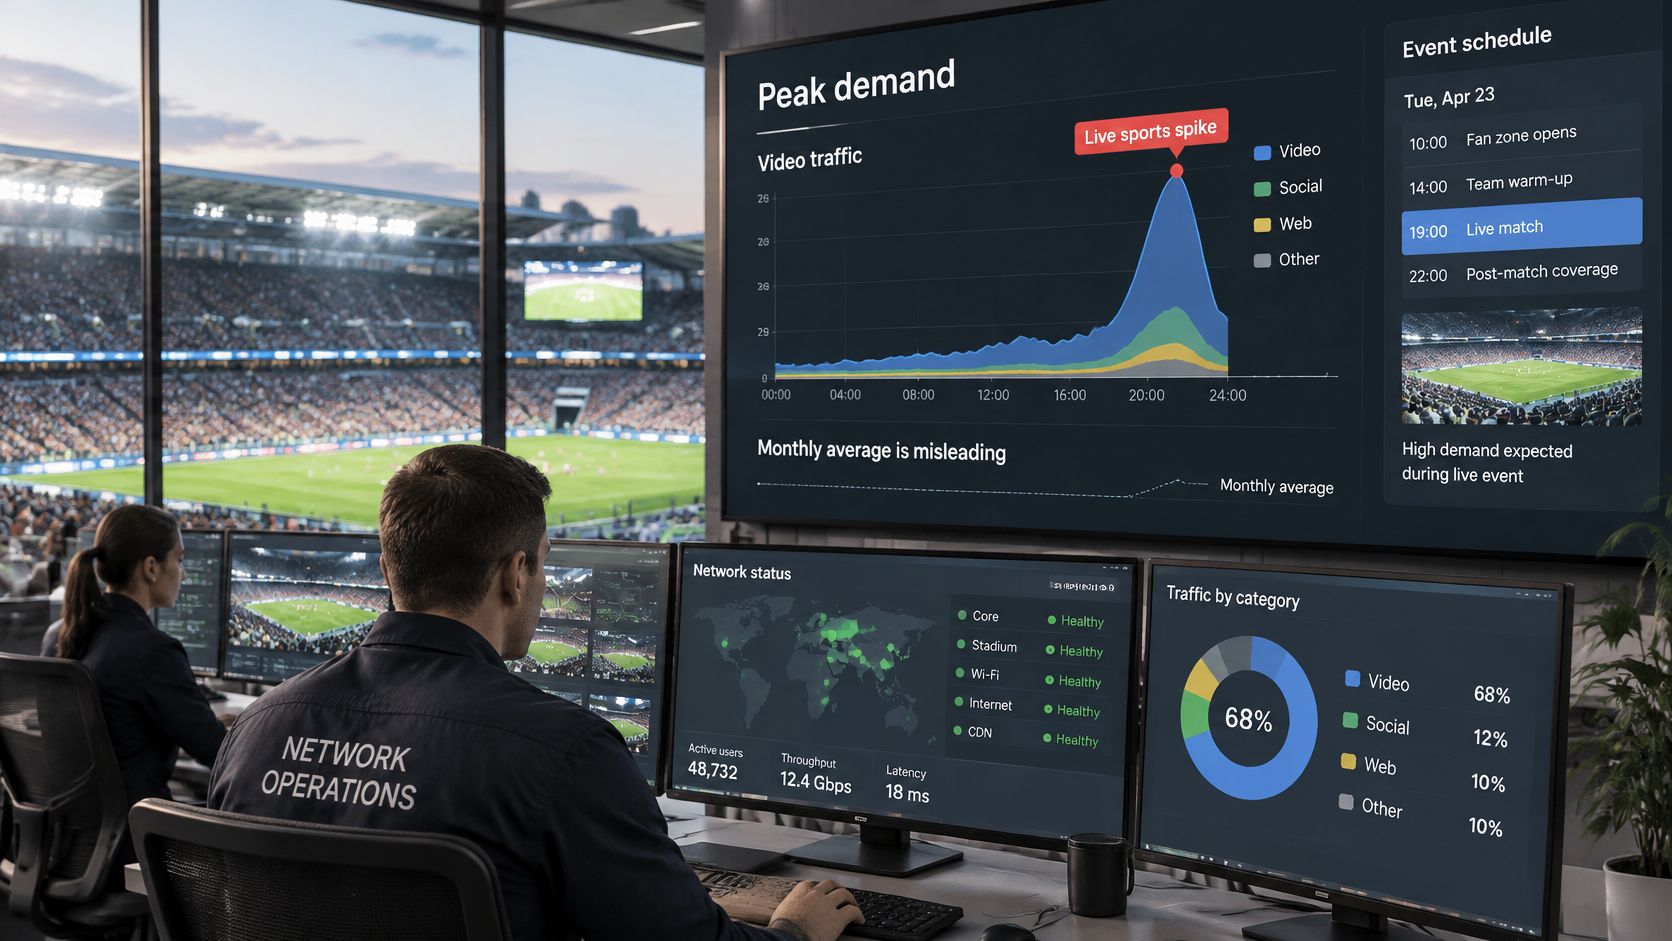
Die monatliche Nutzung ist ein schlechter Richtwert für das, was Gäste an einem gut besuchten Veranstaltungsort erleben. Eine kurze, starke Spitze kann eine gemeinsam genutzte Verbindung überlasten, selbst wenn der Gesamtvortrag über den Monat hinweg angemessen erscheint. Berichte zum Netzwerk-Traffic identifizieren Video als die größte Anwendungskategorie und weisen darauf hin, dass live gestreamter Sport zu Spitzen von dem Drei- bis Vierfachen der normalen Nutzung führen kann. Die Berichterstattung über die Nachfrage bei Live-Events und Überlastungen in öffentlichen Bereichen beschreibt auch eine Studie aus dem Jahr 2025 zu überlasteten öffentlichen Bereichen: Dort fiel der herkömmliche Offloading-Durchsatz unter hoher Last auf 6,2 Mbit/s, während ein kontextbezogener Ansatz 10,1 Mbit/s erreichte.
Verwenden Sie einen Zeitplan, der wichtige Dienste schützt, ohne den ganzen Tag über ein pauschales Limit anzuwenden:
Listen Sie vorhersehbare Ereignisfenster auf. Markieren Sie Spieltage, Vorführungen, Konferenzen und Schulversammlungen, einschließlich der Einrichtungs- und Abschlusszeiten, in denen das Personal möglicherweise ebenfalls zuverlässigen Zugriff benötigt. Notieren Sie, welche Standorte und SSIDs voraussichtlich betroffen sein werden.
Wenden Sie temporäre Beschränkungen für das Gästenetzwerk an. Erwägen Sie während einer Veranstaltung strengere Kontrollen für Streaming oder große Downloads im Gäste-SSID. Binden Sie die Regel an das Zeitfenster mit hoher Auslastung und überprüfen Sie sie nach Ende der Veranstaltung erneut, anstatt die Einschränkung dauerhaft bestehen zu lassen.
Trennen Sie den betrieblichen Datenverkehr. Richten Sie für das Personal, Kassensysteme (POS) und den Zahlungsverkehr Netzwerke mit eigener Priorität ein. Eine Spitze beim Gäste-Streaming sollte ein Zahlungsterminal nicht daran hindern, eine Transaktion abzuschließen.
Überwachen Sie den Live-Datenverkehrsmix. Die Echtzeit-Visibilität sollte zeigen, welche Anwendungen oder Benutzergruppen eine Spitze verursachen. Wenn Video-Streaming dominiert, steuern Sie diesen Datenverkehr gezielt, anstatt das Surfen oder essenzielle Dienste für alle einzuschränken.
Schützen Sie den Service, nicht nur die Kapazität. Eine Richtlinie, die zwar Datenvolumen einspart, aber dazu führt, dass Gäste keine Buchung oder Zahlung abschließen können, hat ihren betrieblichen Test verfehlt.
Vergleichen Sie Durchsatz, Latenz, erneute Versuche sowie blockierten oder verzögerten Datenverkehr während des selben Ereignisfensters. Diese Messwerte zeigen, ob das Netzwerk nutzbar geblieben ist und nicht nur, ob es weniger Daten übertragen hat. Aggressive Kontrollen können Gäste auf bereits überlastete Mobilfunknetze ausweichen lassen. Halten Sie Begrenzungen daher verhältnismäßig und prüfen Sie Rückmeldungen von Gästen und Mitarbeitern. Weiteren Kontext zum Schutz des gemeinsamen Gastzugangs finden Sie im Leitfaden zur WiFi Sicherheit von Gästenetzwerken.
Wählen Sie Ihre erste Änderung aus und bestätigen Sie diese
Wählen Sie die Änderung, die dem größten Ausreißer in Ihrer Baseline entspricht. Wenn Text und Skripte dominieren, testen Sie die Kompression. Wenn dieselben statischen Dateien wiederholt auftreten, versuchen Sie es mit Caching. Wenn Drittanbieter-Domains für vermeidbare Aktivitäten verantwortlich sind, testen Sie die Filterung auf DNS-Ebene. Wenn die Nutzung bei Veranstaltungen sprunghaft ansteigt, steuern Sie die Nachfrage zu diesen Zeiten, anstatt jeden Gast den ganzen Tag über einzuschränken.
Wählen Sie ein SSID oder einen Standort als Pilotprojekt aus. Wählen Sie einen Standort mit zuverlässiger Berichterstattung und einem klaren Problem, das behoben werden muss. Halten Sie den Umfang so klein, dass das Personal Funktionsstörungen erkennen und der Änderung zuordnen kann.
Wenden Sie eine Änderung an und zeichnen Sie den Vergleich auf. Verwenden Sie davor und danach dieselben Basisdatenfelder, einschließlich Gesamtdatenvolumen in Bytes, Top-Domains und Spitzendurchsatz. Halten Sie andere Netzwerkrichtlinien während des Tests unverändert, damit das Ergebnis einfacher zu interpretieren ist.
Überprüfen Sie nach zwei Wochen drei Kennzahlen. Vergleichen Sie Bytes pro Gastsitzung, Durchsatz in Spitzenzeiten und Berichte über Funktionsstörungen von Gästen oder Personal. Diese zeigen, ob die Richtlinie die Nachfrage reduziert hat, bei Engpässen geholfen hat und es den Personen weiterhin ermöglicht hat, essenzielle Dienste zu nutzen.
Führen Sie die Änderung nur ein, wenn der Dienst aufrechterhalten wird. Weiten Sie sie auf ähnliche Standorte aus, wenn die Latenz für Gäste akzeptabel bleibt und Funktionsstörungen gering bleiben. Standorte mit anderen Zielgruppen oder Anwendungen benötigen möglicherweise eine andere Richtlinie. Betrachten Sie ein Pilotprojekt daher nicht als Beweis dafür, dass jeder Standort gleich reagieren wird.
Lassen Sie lokale Ergebnisse darüber entscheiden, ob die Filterung erweitert wird. Wenn Anfragen von Drittanbietern den Ausreißer darstellen, testen Sie einen Filter auf DNS-Ebene auf einem SSID und verfolgen Sie blockierte Anfragen, geschätzte vermiedene Bytes und gemeldete Website-Probleme separat. Führen Sie eine kurze, überprüfte Ausnahmeliste für Dienste, die Gäste benötigen.
Ein erfolgreicher Pilotversuch zeigt nicht nur ein geringeres Datenvolumen. Er belegt, dass Gäste weiterhin surfen, bezahlen, buchen und die gewünschten Dienste nutzen können, während die Mitarbeiter auch in Spitzenzeiten zuverlässig arbeiten. Das Ziel besteht darin, den Gästen einen hervorragenden Service zu den niedrigsten nachhaltigen Bandbreitenkosten zu bieten - nicht darin, das Datenvolumen um jeden Preis zu minimieren.
Purple Shield bietet schützendes DNS, Inhaltsfilterung, Bedrohungsschutz und DNS-basiertes Werbeblocking für Gäste- und öffentliche WiFi mit Richtlinien, die nach SSID, Veranstaltungsort und Zeitplan angewendet werden können. Wenn Sie testen möchten, wie Filterung und Berichterstattung in Ihr Netzwerk integriert werden können, besuchen Sie Purple Shield.