
Best Practices für die Sicherheit von WiFi-Gästenetzwerken
Ein praktischer Leitfaden für die Sicherheit von WiFi-Gästenetzwerken: SSID- und VLAN-Isolierung, WPA3, DNS-Filterung, Zeitpläne und die Tests, die sie belegen.
Published 30. Oktober 2026

Laut dem Hospitality-Cyber-Bericht von VikingCloud identifizierten im Jahr 2025 56 % der IT- und Sicherheitsverantwortlichen im nordamerikanischen Gastgewerbe Gäste-WiFi als eine der anfälligsten Technologien mit Kundenkontakt. Die entscheidende Frage ist nicht, ob Ihr Lobby-WiFi ein Passwort hat. Es geht darum, was das Gerät eines Besuchers nach dem Verbinden erreichen kann.
Inhaltsverzeichnis
- Warum das Gäste Passwort nicht ausreicht
- Sicherheitskontrollen zur Eingrenzung eines Gästenetzwerks
- So trennen Sie Gäste vom LAN
- WPA2 oder WPA3 für gemischte Geräte wählen
- DNS-Filterung und Zeitpläne nach SSID
- Captive Portal Datenschutz
- Wenn Isolations-Tests weiterhin fehlschlagen
- Gäste WiFi Richtlinien in die Praxis umsetzen
Warum das Gast-Passwort nicht ausreicht
Angenommen, in einer Hotellobby befinden sich Konferenzteilnehmer mit älteren Laptops, Familien mit aktuellen Smartphones und Besuchergeräte, die niemand in der IT verwaltet. Sie teilen sich die Luft mit einer Organisation, die Zahlungsterminals, Büro Systeme und Gebäudesteuerungen betreibt. In einem Krankenhaus könnten zu den privaten Ressourcen klinische Systeme gehören; auf einem Campus wären es Studentenakten und Fachbereichsspeicher.
WPA verschlüsselt die Funkverbindung zwischen einem Gerät und dem Access Point. Es filtert keine Inhalte für Erwachsene, blockiert keine Phishing-Domains, stellt nicht fest, ob ein Smartphone vertrauenswürdig ist, und verhindert nicht automatisch den Zugriff auf Drucker und Verwaltungsschnittstellen. Diese Aufgaben erfordern separate Kontrollen.
Das Ergebnis im Gastgewerbe verdeutlicht, warum das Passwort nicht das gesamte Sicherheitskonzept ausmachen kann.
Für Pubs, Hotels, Campusse, Studentenwohnheime, Krankenhäuser, Bibliotheken, Flughäfen und Multi-Site-Standorte bedeutet WiFi-Gästenetzwerksicherheit eine mehrschichtige Eindämmung. Eine Zugriffsrichtlinie sollte drei Fragen beantworten:
- Private Ressourcen: Können Besucher auf Ressourcen zugreifen, die dem Personal, Anwohnern oder dem Betrieb vorbehalten sind?
- Andere Gäste: Kann ein nicht verwaltetes Gerät Nachbargeräte erkennen oder kontaktieren?
- Internetziele: Verweigert das Netzwerk bekannte gefährliche Ziele, bevor die beabsichtigte Verbindung beginnt?
Eine funktionierende Internetverbindung beantwortet keine dieser Fragen. Ebenso wenig eine erfolgreiche Anmeldung am Captive Portal.
Sicherheitskontrollen, die ein Gastnetzwerk eingrenzen
Gast-WiFi-Kontrollen und wie man sie nachweist
| Steuerung | Was verhindert wird | Bestanden-Test von einem Gästegerät |
|---|---|---|
| Dedizierte Gäste-SSID in einem eigenen VLAN | Zugriff auf Mitarbeiter-LAN, Kassen oder klinische Systeme | Bekannte interne Subnetze bieten keine erreichbaren Dienste |
| Layer-2-Client-Isolierung | Erkennung, Freigaben und Angriffe von Gast zu Gast | Ein zweites Gäste-Smartphone kann nicht erkannt oder kontaktiert werden |
| Standardmäßiges Verweigern (Default Deny) für Verwaltung und LAN | Zugriff auf Router, Controller, Drucker, Speicher und internes DNS | Unzulässige Dienste antworten nicht |
| Nur DHCP, DNS und Web zulassen | Unnötige eingehende und ausgehende Dienste | Nicht genehmigte Verbindungen werden abgelehnt |
| WPA3-Personal, Übergangsmodus nur bei Bedarf | Offline-Passwort-Raten bei kompatiblen Clients | Der Zuordnungsdatensatz der Gästeverbindung zeigt WPA3, sofern unterstützt |
| Eindeutige Gäste-Passphrase | Ein durchgesickertes Gäste-Geheimnis öffnet das Mitarbeiter-WiFi | Das Gäste-Geheimnis authentifiziert sich nicht an privilegierten SSIDs |
| Schützendes DNS (Protective DNS) | Phishing, Malware und Abfragen von Command-and-Control-Servern | Der sichere Bedrohungstest-Name eines Resolvers liefert kein nutzbares Ziel |
| IPv6-Regeln entsprechend IPv4 | Umgehung von IPv4-Zugriffskontrolllisten (ACLs) | Dieselben unzulässigen Pfade bleiben über IPv6 unerreichbar |
| Tageszeitbasierte Richtlinien | Unnötig freizügiger Zugriff bei geringer Personalbesetzung | Geplante Einschränkungen greifen bei Tests am Abend und Wochenende tatsächlich |
Die Matrix ist eine Audit-Liste, keine Liste von Controller-Einstellungen zum Abhaken. Beginnen Sie mit einem Gäste-Smartphone, zeichnen Sie dessen Verbindungsdaten auf und testen Sie die Dienste, die Sie schützen möchten. Verwenden Sie einen autorisierten Test-Laptop, wenn das Smartphone eine bestimmte Überprüfung nicht durchführen kann.
Forscher, die eine Off-Path-TCP-Hijacking-Studie durchführten, entführten erfolgreich Verbindungen auf 69 von 80 realen WiFi-Netzwerken, was 86 % der getesteten Netzwerke entspricht. Dieses kontrollierte Ergebnis unterstützt das Prinzip der gestaffelten Verteidigung (Defense in Depth); es beschreibt nicht die Wahrscheinlichkeit einer Kompromittierung an Ihrem Standort.
Ergebnisse sorgfältig auswerten
Ein Timeout allein ist nicht aussagekräftig. Das Ziel ist möglicherweise ausgeschaltet, oder seine Host-Firewall blockiert Ihre Überprüfung, während das Netzwerk den Zugriff weiterhin erlaubt. Bestätigen Sie, dass der Zieldienst aus einem autorisierten Netzwerk heraus funktioniert, und testen Sie denselben Dienst dann über die Gäste-Verbindung.
Ebenso beweist ein Smartphone, das aus der Netzwerkerkennung verschwindet, keine Client-Isolierung. Testen Sie die direkte Kommunikation zwischen bekannten Gäste-Geräten, einschließlich Geräten, die über benachbarte Access Points verbunden sind. Unterdrückung der Netzwerkerkennung und Verkehrsblockierung sind nicht austauschbar.
Eine reine Web-Richtlinie benötigt auch Ausnahmen für den eigentlichen Zugriffs-Workflow. Erlauben Sie DHCP zur vorgesehenen Infrastruktur, DNS zum genehmigten Resolver und Portal-Abhängigkeiten, die vor der Authentifizierung erforderlich sind. Machen Sie aus einer engen Ausnahme keinen uneingeschränkten Zugriff auf die Verwaltungsdienste des Gateways.
Trennen Sie Isolierung von der Benutzerfreundlichkeit
Ein häufiger Fehler ist ein zweiter SSID-Name, der auf derselben Bridge liegt oder in vertrauenswürdige Netzwerke geroutet wird. Ein neuer Name ändert zwar, was die Gäste auswählen, nicht aber, welche Pakete die Infrastruktur weiterleitet.
Bestehensbedingung: Jeder unzulässige Pfad führt zu genau null erfolgreichen Verbindungen, und die Nachweise dokumentieren eindeutig, was getestet wurde.
Führen Sie Protokolle über blockierte Verbindungen zusammen mit den clientseitigen Testergebnissen. Zeichnen Sie erfolgreichen Internetzugriff separat auf, da Verfügbarkeit zwar wichtig ist, aber kein Beweis für eine erfolgreiche Mandantentrennung darstellt. Verschlüsselung, Filterung und Zeitpläne erfordern jeweils eigene Prüfungen.
So trennen Sie Gäste vom LAN
Bauen Sie die Grenze auf, bevor Sie Inhaltsregeln hinzufügen. Die Enterprise-Wireless-Empfehlungen der CISA raten dazu, den Gäste-Datenverkehr vom Hauptnetzwerk zu trennen und die Kommunikation über verschiedene Vertrauensstufen hinweg zu überwachen.
Grenzen der Reihe nach aufbauen
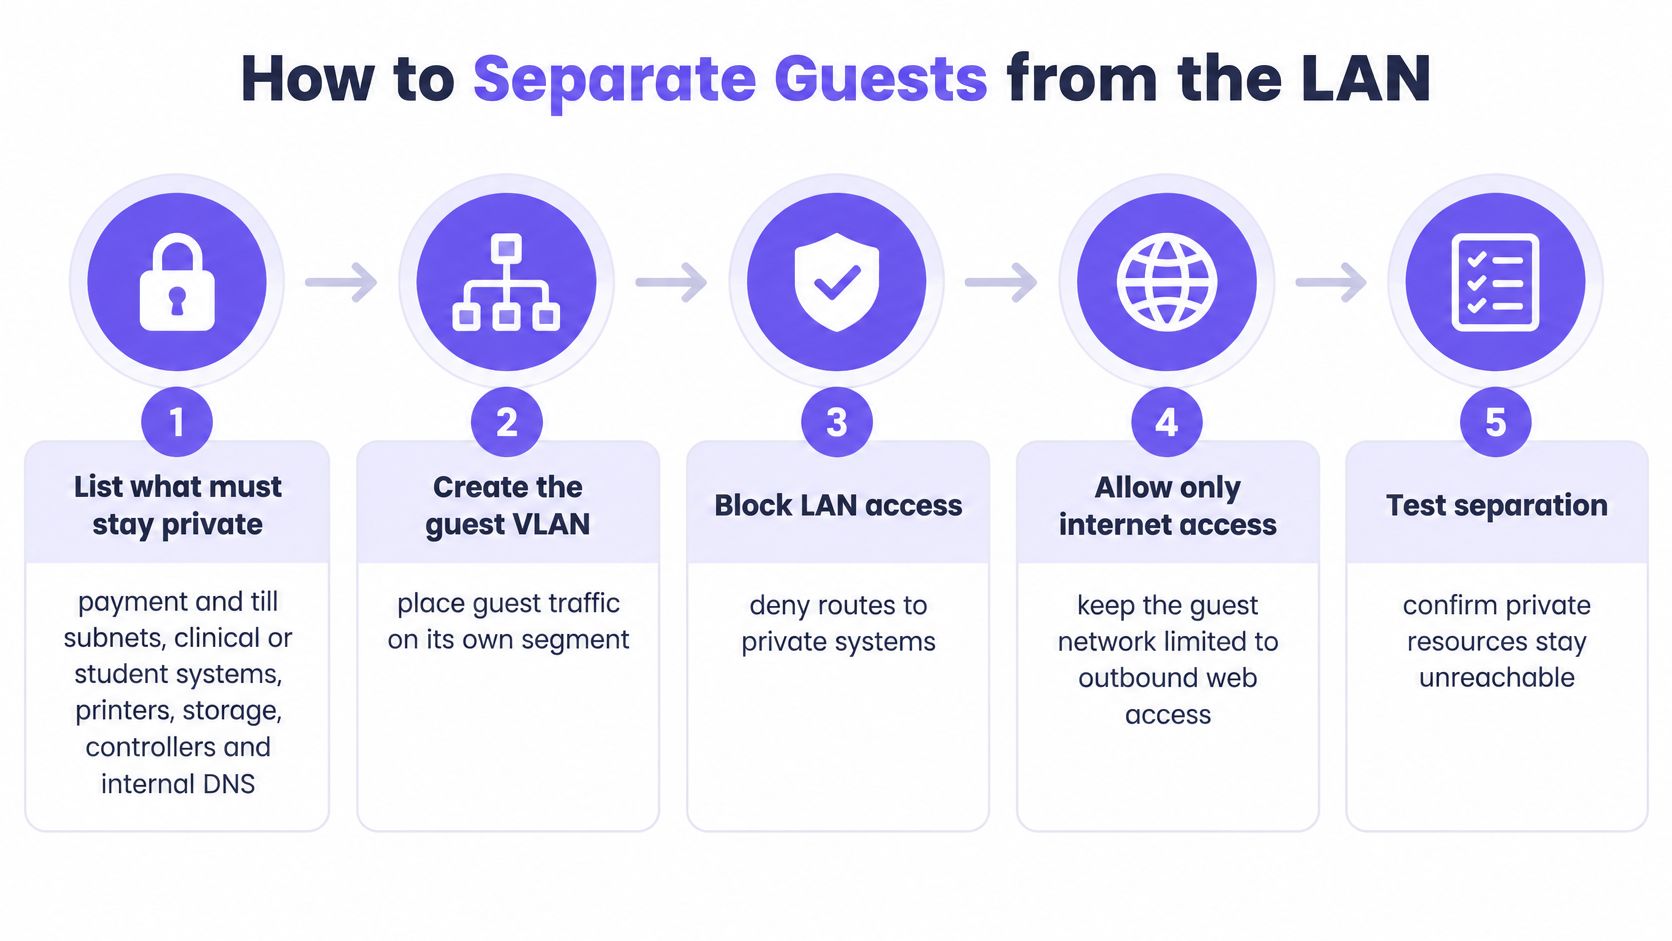
- Inventarisieren Sie private Systeme und erfassen Sie deren Subnetze und Service-Owner, da Zahlungsterminals, klinische Systeme, Drucker, Speicher, Controller und internes DNS zu Ihrer Liste verbotener Ziele werden.
- Erstellen Sie eine wiedererkennbare Gast-SSID mit einer eindeutigen Gast-Passphrase, damit das Empfangspersonal keine privilegierten Anmeldedaten weitergibt.
- Weisen Sie die SSID einem dedizierten VLAN und DHCP-Bereich zu und verweigern Sie anschließend das Routing in vertrauenswürdige Segmente, da VLAN-Tagging allein den Zugriff zwischen VLANs nicht steuert.
- Aktivieren Sie die Peer-to-Peer-Blockierung auf jedem ausstrahlenden Access Point und dessen Controller-Profil, damit benachbarte APs nicht zu einem alternativen Pfad von Gast zu Gast werden.
- Verweigern Sie auf der Firewall den Gastzugriff auf LAN- und Verwaltungsziele, bevor Sie erforderliche Internetdienste zulassen, und trennen Sie die Gateway-Administration von den DHCP- und DNS-Funktionen.
- Wenden Sie gleichwertige IPv6-Grenzen an, einschließlich entsprechender Same-Link-Schutzmaßnahmen, damit Dual-Stack-Clients keinen ungefilterten Pfad nutzen können; behalten Sie den für den legitimen Betrieb erforderlichen essenziellen IPv6-Steuerungsverkehr bei.
- Publizieren Sie nur den ausgewählten gefilterten Resolver für Gäste, damit Informationen zu privaten Namensräumen nicht über das Unternehmens-DNS preisgegeben werden.
- Versuchen Sie von einem Gast-Smartphone und einem autorisierten Test-Laptop aus, auf die aufgeführten Dienste zuzugreifen und mit einem anderen Gastgerät zu kommunizieren, um das Verhalten und nicht nur die Konfigurationsabsicht zu überprüfen.
- Bewahren Sie Nachweise über verweigerte Datenflüsse und Testnotizen auf, damit Firmware-, Firewall- und VLAN-Änderungen mit einer bekannten Baseline abgeglichen werden können.
Der Leitfaden zur Netzwerksegmentierung ist nützlich bei der Entscheidung, wo drahtlose Profile, Switch-Trunks und Firewall-Grenzen übereinstimmen müssen. Überprüfen Sie den gesamten Pfad, nicht nur das VLAN-Feld des Access Points.
Nutzen Sie die folgende Abfolge als Kontrollpunkt für die Bereitstellung.
Freigabe aus der Perspektive des Gastes
Testen Sie vor der Portal-Authentifizierung, nach der Authentifizierung und während des Roamings zwischen APs. Die Durchsetzung des Portals kann das Weiterleitungsverhalten ändern. Wer nur ein authentifiziertes Gerät prüft, lässt einen Teil des Zugriffsworkflows ungetestet.
Verwenden Sie für IPv6-Link-Local-Ziele einen Client im selben WLAN-Segment; diese Adressen werden nicht über gewöhnliches Inter-VLAN-Routing erreicht. Wenn Ihrem Smartphone geeignete Werkzeuge fehlen, nutzen Sie den Test-Laptop, anstatt anzunehmen, dass das IPv4-Ergebnis dies abdeckt.
Schließen Sie die Änderung erst ab, wenn jedes verbotene Ziel und jeder Peer-Pfad auf beiden IP-Versionen unerreichbar bleibt. Führen Sie neben diesen negativen Ergebnissen auch positive Prüfungen für zulässige Dienste durch.
Wählen Sie WPA2 oder WPA3 für gemischte Geräte
Wählen Sie zwischen reinem WPA3-Zugang und einer isolierten Kompatibilitäts-SSID, bevor Sie das produktive WLAN-Profil ändern. Eine Gruppe von verwalteten, aktuellen Geräten unterscheidet sich erheblich von einem Konferenzpublikum mit beliebigen Laptops, die vom jeweiligen Arbeitgeber bereitgestellt wurden.
Die Kompatibilitätsentscheidung liegt bei den Geräten, die am Standort eintreffen.
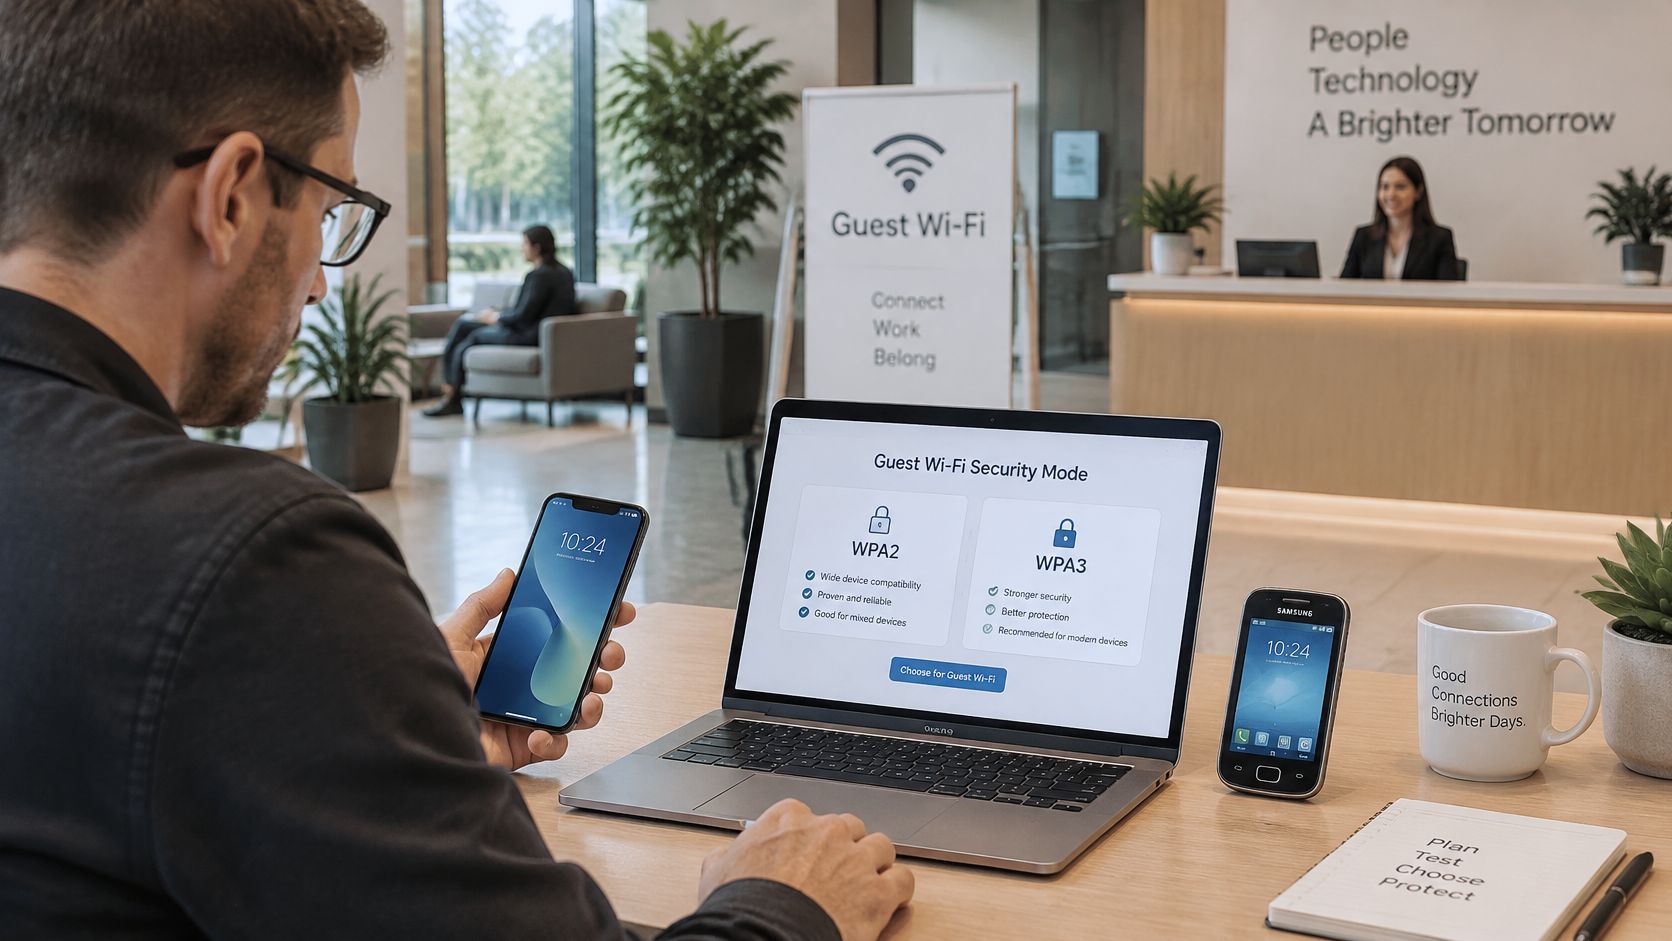
Die Sicherheitsempfehlungen der Wi-Fi Alliance besagen, dass WPA3 Protected Management Frames erfordert, veraltete Legacy-Protokolle untersagt und WPA3-Personal eine stärkere Widerstandsfähigkeit gegen Passwort-Raten-Angriffe verleiht. Der Übergangsmodus erhält die Konnektivität für Clients ohne WPA3-Unterstützung aufrecht, behält jedoch auch den schwächeren Kompatibilitätspfad bei.
WPA-Modus nach Gastgruppe
| Modus | Optimal geeignet für | Hauptrisiko |
|---|---|---|
| Nur WPA3 auf der Haupt-Gast-SSID | Neuere Smartphones und Laptops, die alle WPA3 unterstützen | Ältere Clients können keine Verbindung herstellen |
| WPA3-Übergang auf isolierter Kompatibilitäts-SSID | Gemischte Standorte mit einigen älteren Geräten | Schwächerer Fallback-Pfad bleibt bestehen |
| WPA3-Enterprise 192-Bit | Hochsensible verwaltete Geräteflotten | Schließt die meisten öffentlichen Gastgeräte aus |
Machen Sie Kompatibilität zu einer expliziten Ausnahme
Erfassen Sie die ausgehandelten Sicherheitsmodi, nicht nur die Gerätemarken. Eine Betriebssystemversion, ein WLAN-Adapter oder ein Treiber kann die Unterstützung eines ansonsten bekannten Laptops verändern.
Testen Sie WPA3-only auf einer Test-Gäste-SSID und untersuchen Sie Verbindungsfehler, bevor Sie es weiter ausrollen. Wenn der Zugriff älterer Geräte erforderlich ist, richten Sie den Übergangsmodus auf einer separat isolierten Kompatibilitäts-SSID mit eigenem Passwort ein. Verwenden Sie niemals das Mitarbeiter-Geheimnis wieder, und nutzen Sie das Haupt-Gäste-Geheimnis nicht über verschiedene Sicherheitsmodi hinweg.
Fordern Sie PMF bei WPA3-Verbindungen. Befolgen Sie bei einem Übergangsprofil die Kompatibilitätsanforderungen der Plattform und überprüfen Sie, was jeder Client aushandelt, anstatt davon auszugehen, dass jede Zuordnung denselben Schutz erhält.
Als visuelle Ergänzung zur Entscheidung über die WLAN-Sicherheit nutzen Sie das untenstehende Video.
Messen Sie Aushandlungen statt reine Verbindungszahlen
Nehmen wir an, ein Hotel veranstaltet regelmäßig Konferenzen mit älteren Laptops. Halten Sie deren Kompatibilitätspfad sowohl von vertrauenswürdigen Netzwerken als auch vom Haupt-Gästenetzwerk isoliert und geben Sie der Rezeption eine klare Anweisung, welche SSID angeboten werden soll.
Ein neues Studentenwohnheim mit einer verifizierten Anzahl kompatibler Smartphones und Laptops kann ausschließlich WPA3 nutzen. Diese Entscheidung sollte sich an der tatsächlich beobachteten Funktion richten, nicht am Alter des Gebäudes.
Ein verbundener Client ist nicht zwangsläufig ein WPA3-Client. Überprüfen Sie den ausgehandelten Modus.
Verfolgen Sie Verbindungsfehler, unerwartete Nutzungen des Kompatibilitätszusammenhangs und Versuche, geschützten SSIDs beizutreten. Dokumentieren Sie den Anteil der Gäste-Verbindungen, die WPA3 aushandeln, halten Sie Gäste-Zugangsdaten vollständig von privilegierten Netzwerken getrennt und stellen Sie den veralteten Zugriff ein, wenn dessen verbleibende Nutzung die Ausnahme nicht mehr rechtfertigt.
DNS-Filterung und Zeitpläne nach SSID
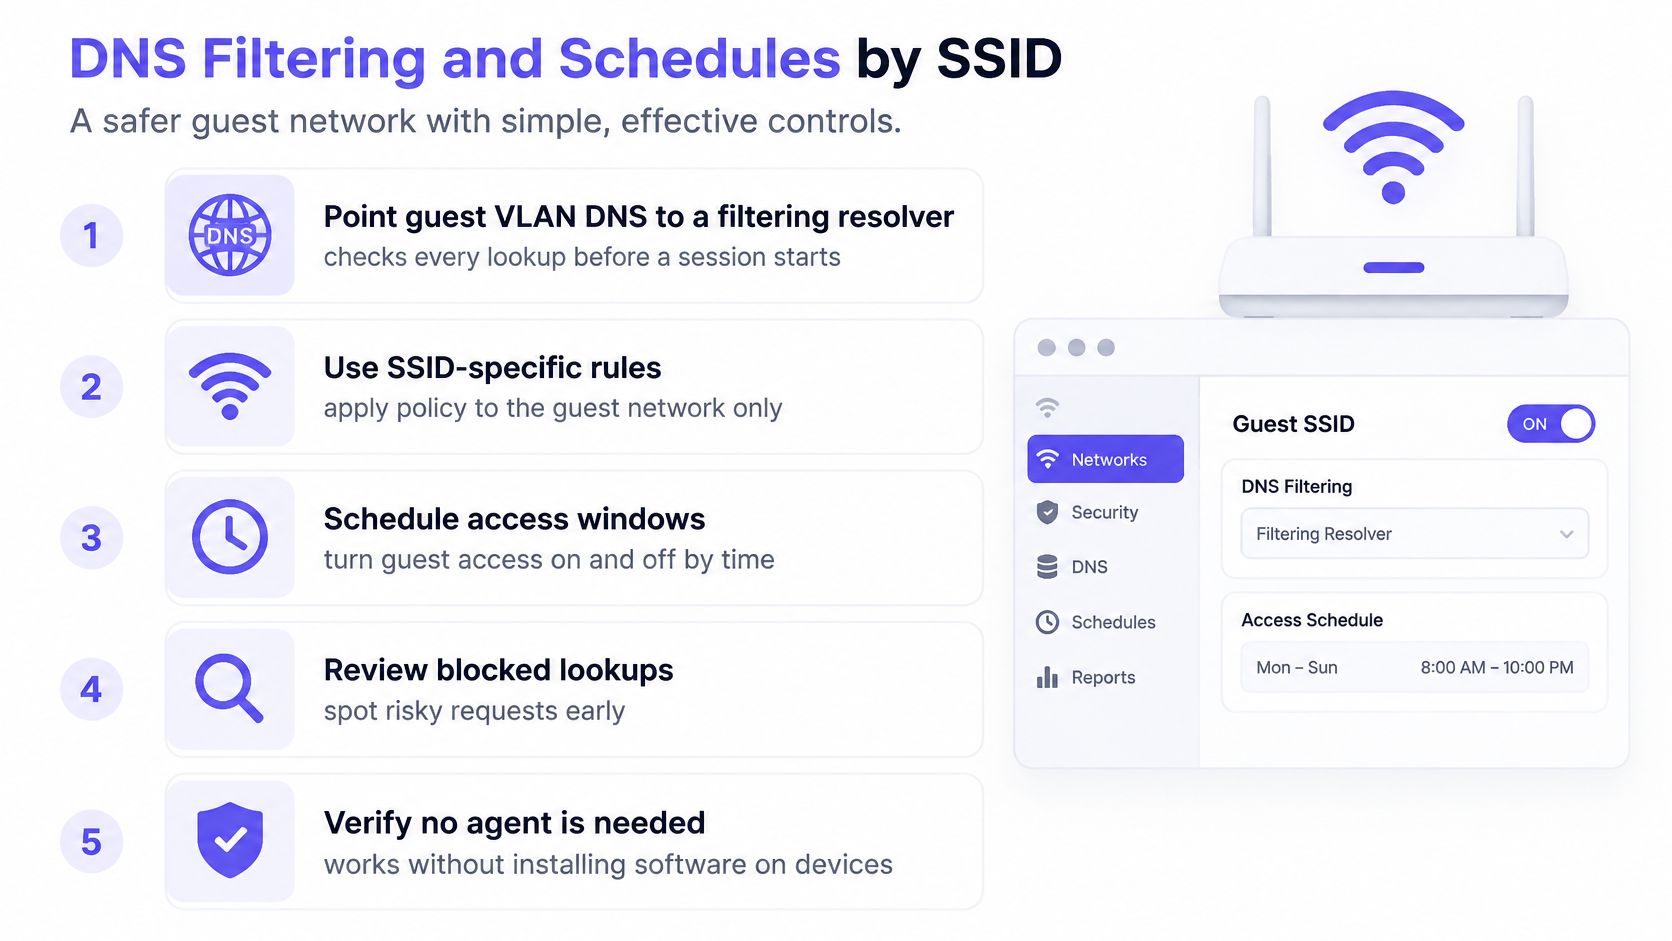
Senden Sie Gäste-DNS-Anfragen an einen gefilterten Resolver und stellen Sie sicher, dass die Clients diesen auch nutzen. DNS-Kontrollen funktionieren ohne Softwareinstallation auf den Geräten der Besucher, aber eine DHCP-Einstellung allein verhindert weder alternative Resolver noch das Umgehen durch verschlüsseltes DNS.
Gast-DNS und Zeitplan-Richtlinie nach Standort
| Standort | DNS-Richtlinie | Zeitplan |
|---|---|---|
| Pub, Hotel oder Attraktion | Familiensichere Kategorien mit erzwungener Safe Search | Überprüfung nach Veranstaltungen und Feiertagen |
| Krankenhaus-Warteraum | Blockierung von Phishing, Schadsoftware und Command-and-Control | Täglich gleiche Regeln, erneute Prüfung nach Änderungen |
| Studentenwohnheim | Bedrohungsblockierung plus Kategorienfilterung | Strengeres Profil für Abende und Wochenenden |
| Kostenloses Lobby WiFi | Strengstes Profil, kein Agent erforderlich | Täglicher Zeitplan mit Wochenend-Überprüfung |
| Personal- oder kostenpflichtiges Netzwerk | Separate Resolver-Richtlinie, niemals automatisch die Gästeliste | Festgelegt nach Geschäfts- und Serviceanforderungen |
Dies sind Startrichtlinien, keine Gründe, den essenziellen Zugang eines Bewohners nach Rezeptionsschluss zu unterbrechen. Schränken Sie passende Kategorien ein oder blockieren Sie ungenutzte Dienste, anstatt davon auszugehen, dass das gesamte Netzwerk abgeschaltet werden sollte.
Testen Sie Richtlinie und Onboarding gemeinsam
Nutzen Sie den Leitfaden zur WiFi-Inhaltsfilterung, um Kategoriebeschränkungen von der Bedrohungsblockierung zu unterscheiden. Halten Sie die Mitarbeiter-Richtlinien getrennt und nutzen Sie die harmlose Testfunktion des Resolvers, anstatt eine reale schädliche Adresse aufzurufen.
Die Captive-Portal-Studie der Universität Münster untersuchte 55 öffentliche deutsche WiFi-Hotspots im Jahr 2025 und stellte weiterhin Hochrisikoverhalten sowie offensichtliche GDPR-Verstöße fest. Filterentscheidungen und der Zugangs-Workflow erfordern daher eine gemeinsame Datenschutzüberprüfung.
Verwenden Sie diese Checkliste bei der Anwendung der Richtlinie.
Erklären Sie blockierte Kategorien über eine klare Richtlinienseite. Fangen Sie HTTPS nicht so ab, dass Zertifikatswarnungen entstehen, nur um eine gebrandete Sperrseite anzuzeigen. DNS-Blockierungen führen möglicherweise zu einem Browserfehler statt einer lesbaren Seite; stellen Sie daher einen zugänglichen Hilfeweg bereit.
Überprüfen Sie die Zeitpläne nach Veranstaltungen und Feiertagen. Das Blockieren von Werbung und Trackern kann zwar unnötige Downloads reduzieren, ersetzt jedoch keine Sicherheitskontrollen gegen Bedrohungen.
Datenschutz beim Captive Portal
Beginnen Sie mit den Feldern des Formulars. Wenn für den gewöhnlichen Internetzugang keine E-Mail-Adresse, kein Geburtsdatum oder keine Zimmernummer erforderlich ist, erfassen Sie diese Daten nicht bloß, weil die Portal-Vorlage das Feld anbietet.
Jede Identifikation erzeugt einen weiteren Datensatz, der geschützt, eingeschränkt und schließlich gelöscht werden muss. Ein E-Mail-Feld stellt zudem nicht sicher, dass die verbindende Person Eigentümer dieser Adresse ist, es sei denn, Sie fügen eine Verifizierung hinzu - was wiederum zu mehr Hürden und Verarbeitungsaufwand führt.
Betrachten Sie das Portal als eine Anwendung
Stellen Sie das Captive Portal und seine Formulareingaben über HTTPS mit einem gültigen Zertifikat bereit. Überprüfen Sie das Ziel übermittelter Informationen, Skripte von Drittanbietern, administrative Zugriffe und Exporte - nicht nur, ob die Landingpage Ihr Logo anzeigt.
- Zweck: Geben Sie jedem erforderlichen Feld einen dokumentierten betrieblichen Grund.
- Auswahl: Trennen Sie die optionale Marketing-Einwilligung von der Zugangsentscheidung.
- Speicherfrist: Legen Sie Löschregeln für Identitätsdaten, Sitzungen und Gerätebeobachtungen entsprechend ihrem tatsächlichen Zweck fest.
- Zugriff: Beschränken Sie, wer Gästedaten anzeigen oder exportieren kann, auch standortübergreifend.
Eine AGB-Kontrollbox rechtfertigt keine übermäßige Datenerfassung. Ebenso sollte ein Gast nicht zustimmen müssen, Werbenachrichten zu erhalten, nur um Zugang zum Internet zu bekommen.
Phishing-Risiken reduzieren
Veröffentlichen Sie die offizielle SSID und Portal-Identität über Schilder, denen Gäste vertrauen können. Ein überzeugendes Logo ist leicht zu kopieren - bringen Sie Besuchern daher nicht bei, Zertifikatswarnungen zu ignorieren oder ihr Unternehmenspasswort auf einer Login-Seite des Veranstaltungsorts einzugeben.
Datenschutz-Prüfung: Könnten Sie denselben Zugangsdienst bereitstellen und dabei weniger Informationen erfassen?
Geben Sie Gästen kurze, nützliche Hinweise: Überprüfen Sie unerwartete Anmeldeseiten, nutzen Sie Multi-Faktor-Authentifizierung, sofern verfügbar, und umgehen Sie keine Zertifikatswarnungen des Browsers. Erklären Sie in einfacher Sprache, was das Netzwerk aufzeichnet.
Eine erfolgreiche Anmeldung bedeutet lediglich, dass der Zugriffsworkflow abgeschlossen wurde. Sie garantiert nicht, dass das Gerät des Besuchers, das Ziel oder die Umgebung des Drahtlosnetzwerks sicher sind.
Wenn Isolationsprüfungen weiterhin fehlschlagen
Ein Gäste-SSID kann dennoch einen Back-Office-Drucker offenlegen. Wenn das Smartphone eines Besuchers diesen erreicht, ist die Weiterleitungsgrenze fehlgeschlagen. Ein anderer Netzwerkname oder eine abgeschlossene Portal-Anmeldung verhindert diesen Datenverkehr nicht.
Fehler bei der Gast-Isolierung und deren Behebung
| Symptom | Häufige Ursache | Lösung |
|---|---|---|
| Gast erreicht ein Drucker- oder Kassen-Subnetz | SSID gebrückt oder VLAN im LAN geroutet | Unerwünschte Brücken oder zulässiges Routing entfernen, dann IPv4 und IPv6 erneut testen |
| Gäste entdecken sich gegenseitig | Client-Isolierung fehlt auf einigen APs | Auf jedem AP und im SSID-Profil aktivieren |
| IPv4 blockiert, IPv6 funktioniert | ACLs wurden nur für IPv4 erstellt | Gleichwertige IPv6-Deny-Regeln anwenden und erneut testen |
| Interne Namen werden aufgelöst | Unternehmens-DNS wird per DHCP zugewiesen | Nur den filternden Resolver bereitstellen |
| Mitarbeiter-WiFi öffnet sich mit dem Lobby-Passwort | Eine Passphrase wird mehrfach verwendet | Eindeutige Geheimnisse pro SSID verwenden und anschließend erneuern |
| Neue Smartphones bleiben auf WPA2 | Übergangsmodus auf der Haupt-Gäste-SSID | WPA3-only auf der Haupt-SSID verwenden, mit separat abgegrenztem Legacy-Zugang |
| Portal fordert mehr an als für eine Sitzung nötig | Anmeldeformular wird wie Marketing behandelt | Nur das erfassen, was der Zugang erfordert, und die Aufbewahrungsfrist verkürzen |
Dem Paketpfad folgen
Wenn ein Drucker erreichbar bleibt, verfolgen Sie die SSID-zu-VLAN-Zuordnung, das Switch-Port-Profil und die Reihenfolge der Firewall-Regeln. Eine breit gefasste Erlaubnis-Regel oberhalb der Gäste-Sperrregel kann Datenverkehr durchlassen, selbst wenn das VLAN-Tag korrekt ist.
Testen Sie die Peer-Isolierung mit Gästen auf demselben AP und auf verschiedenen APs. Eine lokale Blockierung kann Geräte stoppen, die mit einem Access Point verbunden sind, während ein vorgelagerter Switching-Pfad offen bleibt. Ein erfolgreicher Test auf einem einzigen AP reicht nicht aus.
Eine reine Namensauflösung beweist noch keinen Zugriff auf einen internen Dienst. Zwischengespeicherte Antworten und öffentlich publizierte Records können irreführen; prüfen Sie, welcher Resolver geantwortet hat, und testen Sie anschließend, ob der Zieldienst eine Verbindung akzeptiert.
Prüfen Sie Umgehungen und betriebliche Abweichungen
Wenn die DNS-Richtlinie inkonsistent erscheint, unterscheiden Sie zwischen Resolver-Fehlern und Client-Bypass. DNS over HTTPS kann erklären, warum sich DNS auf Browser-Ebene anders verhält als der vom Netzwerk angebotene Resolver.
Für Organisationen, die WLAN-Sicherheit als Managed Service nutzen, muss festgelegt werden, wer auf Warnmeldungen reagiert und wer einen Rogue Access Point eindämmen kann. Verwaltetes Monitoring ersetzt keine lokalen Isolationstests.
Bewahren Sie Probe- und Zuordnungsprotokolle nur so lange auf, wie es ihr betrieblicher Zweck erfordert, und beschränken Sie den Zugriff darauf. Diese Aufzeichnungen können Bewegungsmuster an einem Standort offenlegen, selbst wenn der Anwendungsverkehr verschlüsselt ist - insbesondere in Hotels, Krankenhäusern oder auf Campus-Geländen.
Vergleichen Sie nach Firmware-Updates, AP-Austausch oder Standort-Rollouts die bereitgestellten Einstellungen mit dem genehmigten Profil und wiederholen Sie die Client-Tests. Bewahren Sie die Ergebnisse zusammen mit dem Änderungsprotokoll auf.
Die Isolierung ist nur dann erfolgreich, wenn verbotene Verbindungen sowohl unter IPv4 als auch unter IPv6 kein Ergebnis zurückgeben. Ein Dashboard, das verbundene Clients anzeigt, beweist zwar die Konnektivität, nicht aber die Isolierung.
Setzen Sie die Gast-WiFi-Richtlinie in die Praxis um
Eine fünftägige Änderungsfolge bietet Verantwortlichen für WLAN, Firewall und Portal klare Aufgaben und einen dokumentierten Abnahmepunkt.
Eine praktische Reihenfolge für Änderungen
- Tag eins: Überprüfen Sie von einem Gastgerät aus den Zugriff auf LAN-Dienste, Verwaltungsschnittstellen, Drucker und andere Gäste über IPv4 und IPv6. Zeichnen Sie jeden verbotenen Pfad auf, der antwortet.
- Tag zwei: Beheben Sie Lücken bei VLAN, Bridging und Client-Isolierung. Trennen Sie wiederverwendete Anmeldedaten und aktualisieren Sie die Anweisungen für den Empfang.
- Tag drei: Führen Sie einen Pilotversuch mit der ausgewählten WPA-Konfiguration durch und isolieren Sie anschließend jeden Zugriff, der aus Kompatibilitätsgründen beibehalten wurde.
- Tag vier: Wenden Sie schützendes DNS und den zugehörigen Zeitplan an. Entfernen Sie unberechtigte Portal-Felder und testen Sie den verbleibenden Anmeldeablauf.
- Tag fünf: Wiederholen Sie die Abnahmetests. Speichern Sie Client-Ergebnisse und Protokolle verweigerter Datenflüsse als Freigabenachweis.
Bereiten Sie nach der Abnahme QR-basierte Zugangsdaten mithilfe einer Anleitung zur Gäste-WiFi-Einrichtung von RecensioAI vor. Behandeln Sie alle im QR-Code angezeigten Zugangsdaten als öffentliche Gäste-Informationen, nicht als Mitarbeitergeheimnis.
Fügen Sie die DNS-Ebene hinzu, ohne die Begrenzung zu ersetzen
Wenn die Firewall die erforderlichen DNS-Richtlinien nicht anwenden kann, kann ein schützender Cloud-DNS-Dienst auf dem Gäste-VLAN zusätzliche Filterfunktionen bereitstellen. Purple Shield läuft eigenständig oder zusammen mit bestehendem WiFi, deckt Gäste- und BYOD-Geräte ohne Agenten ab und unterstützt separate Richtlinien pro SSID und VLAN für Gäste-, Mitarbeiter-, Bewohner- und kostenpflichtige Netzwerke.
Führen Sie nach DNS-, Firmware- oder VLAN-Änderungen erneut Tests durch. Eine blockierte Testabfrage beweist nicht, dass private Systeme nicht erreichbar sind. Der Abnahmetest ist erst bestanden, wenn unzulässige Ziele über beide IP-Versionen kein Ergebnis liefern und die betreffenden Dienste unerreichbar bleiben.
Beschränken Sie Captive Portal-Daten auf das, was für den Zugangsworkflow erforderlich ist. Weniger erfasste Felder bedeuten weniger personenbezogene Daten, die verarbeitet und aufbewahrt werden müssen.
Purple Shield bietet schützendes DNS, familiengerechte Inhaltskontrollen und Bedrohungsblockierung für Gäste- und öffentliches WiFi ohne Agenten auf den Geräten der Besucher. Purple Shield bietet Richtlinien und Berichte pro Netzwerk zusammen mit getesteten VLAN-, Firewall- und Client-Isolationsgrenzen.