
So richten Sie die Netzwerksegmentierung für Gäste und Mitarbeiter ein
Schritt-für-Schritt-Netzwerksegmentierung für Veranstaltungsorte, Büros und Schulen: Ordnen Sie SSIDs und VLANs zu, legen Sie Firewall-Regeln fest und sichern Sie IoT- und Gästegeräte zuverlässig ab.
Published 27. Oktober 2026
Nehmen wir an, Sie betreiben ein Hotel mit 60 Zimmern, in dem Rezeptions-PCs, Kartenterminals und Gäste-WiFi ein flaches Subnetz teilen. Alles funktioniert, aber ein infiziertes Gäste-Smartphone kann Verbindungen zur Kasse versuchen, weil nichts sie trennt.
Sie müssen diese Erreichbarkeit unterbrechen, ohne Zahlungen, Druckvorgänge oder Fernsehgeräte in den Zimmern zu beeinträchtigen. Die Netzwerksegmentierung ist erfolgreich, wenn Sie wissen, was jedes Gerät benötigt, die vorgeschlagenen Einschränkungen testen und eine Umkehrung bereithalten. Ein ordentliches Diagramm allein reicht dafür nicht aus.
Inhaltsverzeichnis
- Die Segment-Map, die die meisten Veranstaltungsorte und Büros benötigen
- So inventarisieren Sie Geräte und Datenflüsse vor der Umstellung
- So erstellen Sie VLANs und SSIDs für jede Gruppe
- So schreiben Sie Firewall-Regeln zwischen Segmenten
- Sonderfälle für IoT, Medizin und gemeinsam genutzte Netzwerke
- Fehlerbehebung bei Unterbrechungen nach einer Segmentierungsänderung
- Wählen Sie diese Woche ein Netzwerk zur Segmentierung aus
Die Segmentkarte, die die meisten Standorte und Büros benötigen
Beginnen Sie mit Geschäftsfunktionen, nicht mit Switch-Ports. Laptops am Empfang und Gäste-Smartphones benötigen unterschiedlichen Zugriff, selbst wenn sie sich über denselben Access Point verbinden.
Im Jahr 2025 gaben 90 % der Unternehmen an, eine Form der Netzwerksegmentierung zu nutzen, während 35 % Mikrosegmentierung implementiert hatten, so die weltweite Befragung von 1.200 Sicherheits- und Technologieverantwortlichen durch Akamai. Das Vorhandensein von Segmenten ist nicht gleichbedeutend mit der Kontrolle jeder darin verlaufenden Verbindung.
SP 800-207, Zero Trust Architecture von NIST, lehnt implizites Vertrauen ab, das ausschließlich auf dem Netzwerkstandort basiert. Das Einwählen in das Mitarbeiter-VLAN ist kein Beweis dafür, dass ein Gerät die Lohnbuchhaltung, die Kameraverwaltung oder jeden anderen Mitarbeiter-Laptop erreichen darf.
Jeder Gruppe eine klare Grenze zuweisen
Verwenden Sie dieses Beispiel-Nummerierungsschema als Startkonfiguration, nicht als universellen Standard.
Segmentplan für einen Veranstaltungsort, ein Büro oder eine Schule
| Gruppe | Typische SSID | VLAN | Vertrauensstufe | Filterung |
|---|---|---|---|---|
| Mitarbeiter-Laptops und Kassen | Staff-Corp | 10 | Vertrauenswürdig | Nur Bedrohungsschutz |
| Backoffice und Server | Nur kabelgebunden | 20 | Vertrauenswürdig | Nur Bedrohungsschutz |
| Drucker und Kiosksysteme | Nur kabelgebunden | 25 | Eingeschränkt | Nur Bedrohungsschutz |
| Gäste-WiFi | Guest | 30 | Nicht vertrauenswürdig | Kategorienfilter und SafeSearch |
| Kostenpflichtiges Angebot | Paid-WiFi | 50 | Nicht vertrauenswürdig | Kategorienfilter und Bandbreitenbegrenzung |
| IoT: Kameras, Sensoren, TVs | IoT-PSK | 60 | Beschränkt | Bedrohungsschutz und Whitelist-Cloud |
| Bewohner oder Studenten | Resident | 70 | Nicht vertrauenswürdig | Schutzrichtlinien pro VLAN konfiguriert |
| Verwaltung | Kabelgebunden, Jump-Host | 99 | Eingeschränkt | Nur Administratoren |
Vertrauenswürdig bezeichnet verwaltete Mitarbeiter- und Back-Office-Geräte, keinen unbeschränkten Zugriff. Eingeschränkt umfasst Systeme und Verwaltungsschnittstellen, die eng definierte Verbindungen benötigen. Stark begrenzt bedeutet, dass Geräte nur die für den Betrieb erforderlichen Dienste erhalten. Nicht vertrauenswürdige Benutzer erhalten einen Internetzugang ohne Pfad in die Geschäftssysteme.
Die kostenpflichtige Stufe bleibt nicht vertrauenswürdig. Der Kauf von schnellerem Zugriff beinhaltet keinen Zugriff auf den Empfang, und eine Bandbreitenbegrenzung gehört auf das Gateway oder den Controller, nicht in eine DNS-Richtlinie. Für die Isolation von Gäste-WiFi sollte die Grenze unabhängig vom Zugriffspaket intakt bleiben.
Erstellen Sie nicht jede Zeile, wenn Ihr Standort sie nicht benötigt. Umgekehrt können Kassen und Laptops der Mitarbeiter eigene Segmente verdienen, wenn Zahlungsanforderungen oder Risiken diese Trennung rechtfertigen.
Designregel: Weisen Sie jedem Segment einen benannten Verantwortlichen und einen klaren Existenzgrund zu. Löschen Sie Segmente, die niemand erklären kann.
Für einen kleinen Standort könnte ein oranges Design fünf bis acht Segmente verwenden. Betrachten Sie dies als Richtwert und nicht als festes Ziel: Sinnvolle Grenzen sind wichtiger als die reine Anzahl.
So erstellen Sie ein Inventar von Geräten und Datenflüssen vor der Umstellung
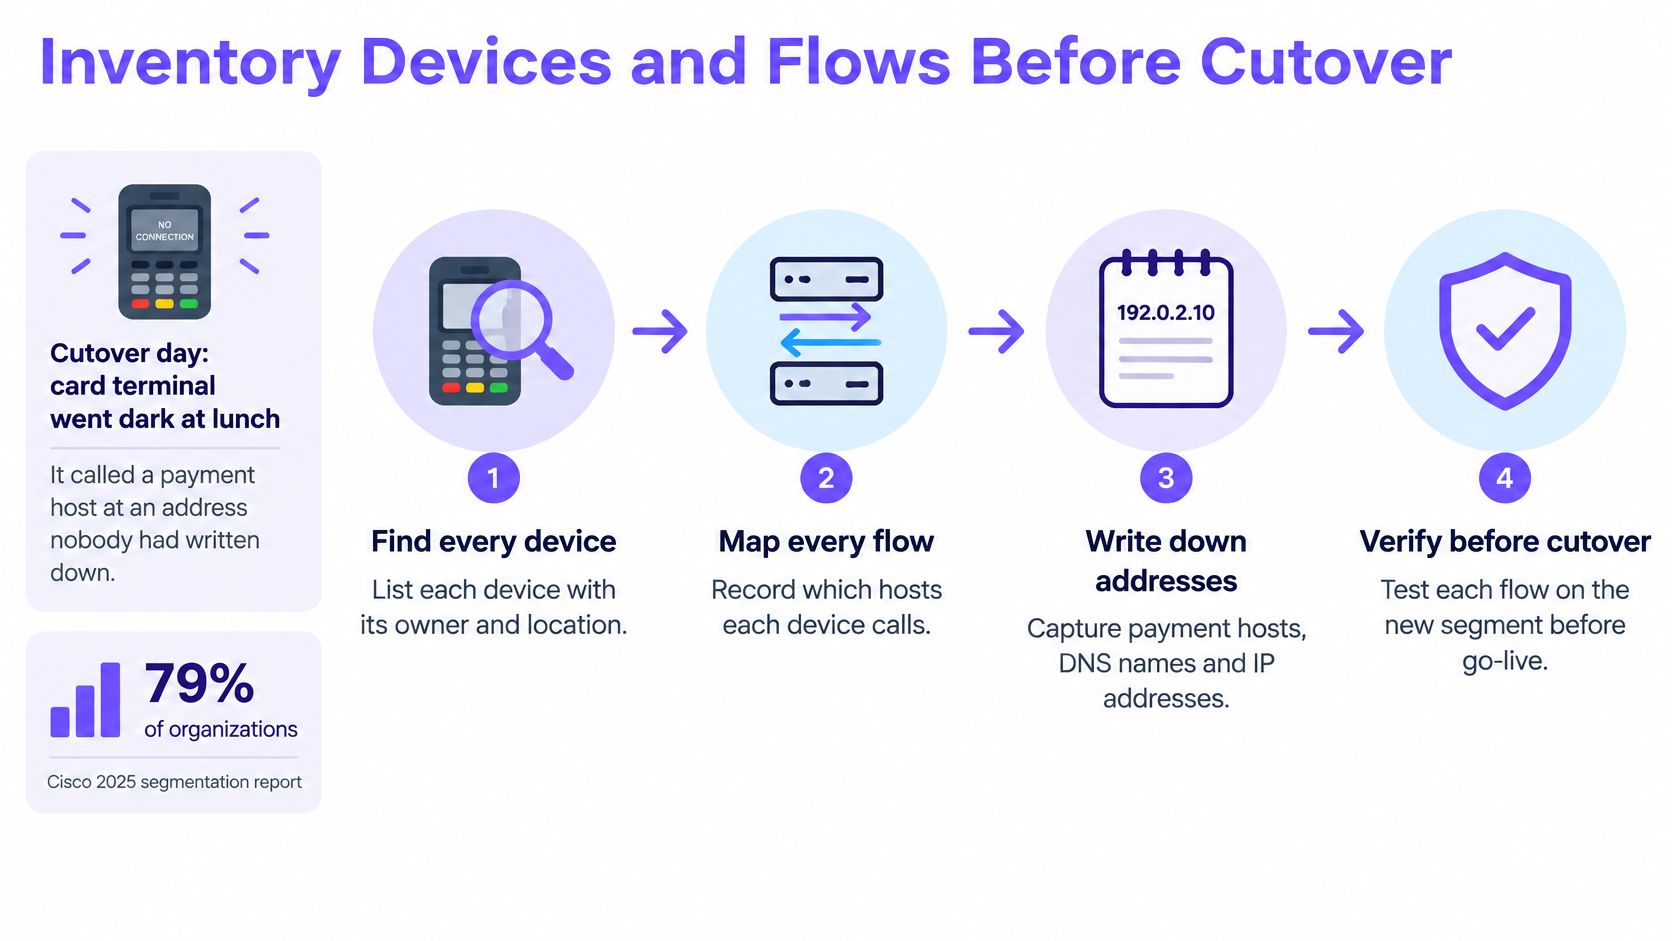
Nehmen wir an, ein Kartenterminal fällt am Umstellungstag mittags aus. Der Anbieter hatte den Hauptzahlungsdienst dokumentiert, aber niemand hat den zusätzlichen Host erfasst, den es während der Abrechnung kontaktiert.
Diese fehlende Abhängigkeit ist der Grund, warum die Bestandsaufnahme vor der Durchsetzung steht. Ciscos Segmentierungsbericht 2025 ergab, dass 79 % der Unternehmen die Segmentierung als höchste Priorität einstuften, jedoch nur 33 % sowohl Makro- als auch Mikrosegmentierung vollständig implementiert hatten, wobei Asset-Sichtbarkeit, Kommunikationsflüsse und Richtlinienpflege zu den Haupthindernissen gehörten.
Ein Inventar erstellen, das in Regeln umgesetzt werden kann
Erfassen Sie Geräte aus sich überschneidenden Datensätzen. Exportieren Sie DHCP-Leases und ARP-Tabellen über den gesamten Erfassungszeitraum - planen Sie initial zwei Wochen ein und verlängern Sie diesen Zeitraum für selten genutzte Geräte. Ergänzen Sie Switch-MAC-Tabellen, WLAN-Zuweisungen und Datensätze mit statischen Adressen, da reine DHCP-Daten Geräte mit fester Adresse sowie aktuell ausgeschaltete Systeme nicht erfassen.
Weisen Sie eine Gruppe und einen benannten Eigentümer zu. Erfassen Sie MAC-Adresse, gemeldeten Anbieter, Standort, Switch-Port oder SSID, Verwendungszweck und die verantwortliche Person. Die Herstellerkennung ist ein Hinweis, kein Beweis - insbesondere bei randomisierten WLAN-MAC-Adressen; der Asset-Inventar-Leitfaden von Reworx Recycling ist nützlich für die Strukturierung des zugrundeliegenden Asset-Registers.
Zeichnen Sie die tatsächliche Kommunikation auf. Nutzen Sie NetFlow, sFlow oder Firewall-Sitzungsprotokolle, um Quellen, Ziele, Protokolle und Ports zu erfassen. Überprüfen Sie die Platzierung der Kollektoren, da Datenverkehr, der lokal innerhalb eines VLANs geschaltet wird, die Firewall unter Umständen nie erreicht.
Beschreiben Sie die erforderlichen Dienste. Dokumentieren Sie Zahlungsabwicklung, Druckdienste, Zeitsynchronisation und andere genehmigte Abhängigkeiten, einschließlich der Person, die die jeweilige Anforderung bestätigt hat. Reduzieren Sie ein Gerät nicht auf eine beliebige Anzahl von Diensten: Die BYOD-Sicherheitsplanung erfordert neben Adressen auch Benutzeridentität und Gerätemanagement-Status.
Der Workflow sollte die Geräteerkennung mit einem tatsächlichen Konnektivitätstest verbinden.
Beobachten Sie, bevor Sie Regeln durchsetzen
Führen Sie vorgeschlagene Regeln im Nur-Überwachungs-Modus aus. Verwenden Sie nach dem Erstellen der VLANs und Richtlinienentwürfe eine Richtliniensimulation, Shadow-Rules oder protokollierte potenzielle Denies; planen Sie zwei bis vier Wochen ein, sofern die Geschäftszyklen dies erfordern. Verwechseln Sie gewöhnliche Allow-Protokolle nicht mit dem Beweis, dass die vorgeschlagene Deny-Richtlinie ausgewertet wurde.
Klären Sie herrenlose Geräte. Führen Sie nicht identifizierte Geräte zusammen mit dem Betriebsteam durch einen kontrollierten Quarantäneprozess. Trennen Sie nicht abrupt die Verbindung zu etwas, das eine Brandmeldezentrale, ein klinisches Gerät oder eine Gebäudesteuerung sein könnte; identifizieren Sie die Sicherheitsrolle und veranlassen Sie eine überwachte Migration.
Mein Durchsetzungskriterium wären sieben aufeinanderfolgende Tage ohne ungeklärte potenziell verweigerte Zugriffe, einschließlich repräsentativer Geschäftsaktivitäten. Eine ungeklärte Verbindung erfordert eine Untersuchung, keine automatische Freigabe.
So erstellen Sie VLANs und SSIDs für jede Gruppe
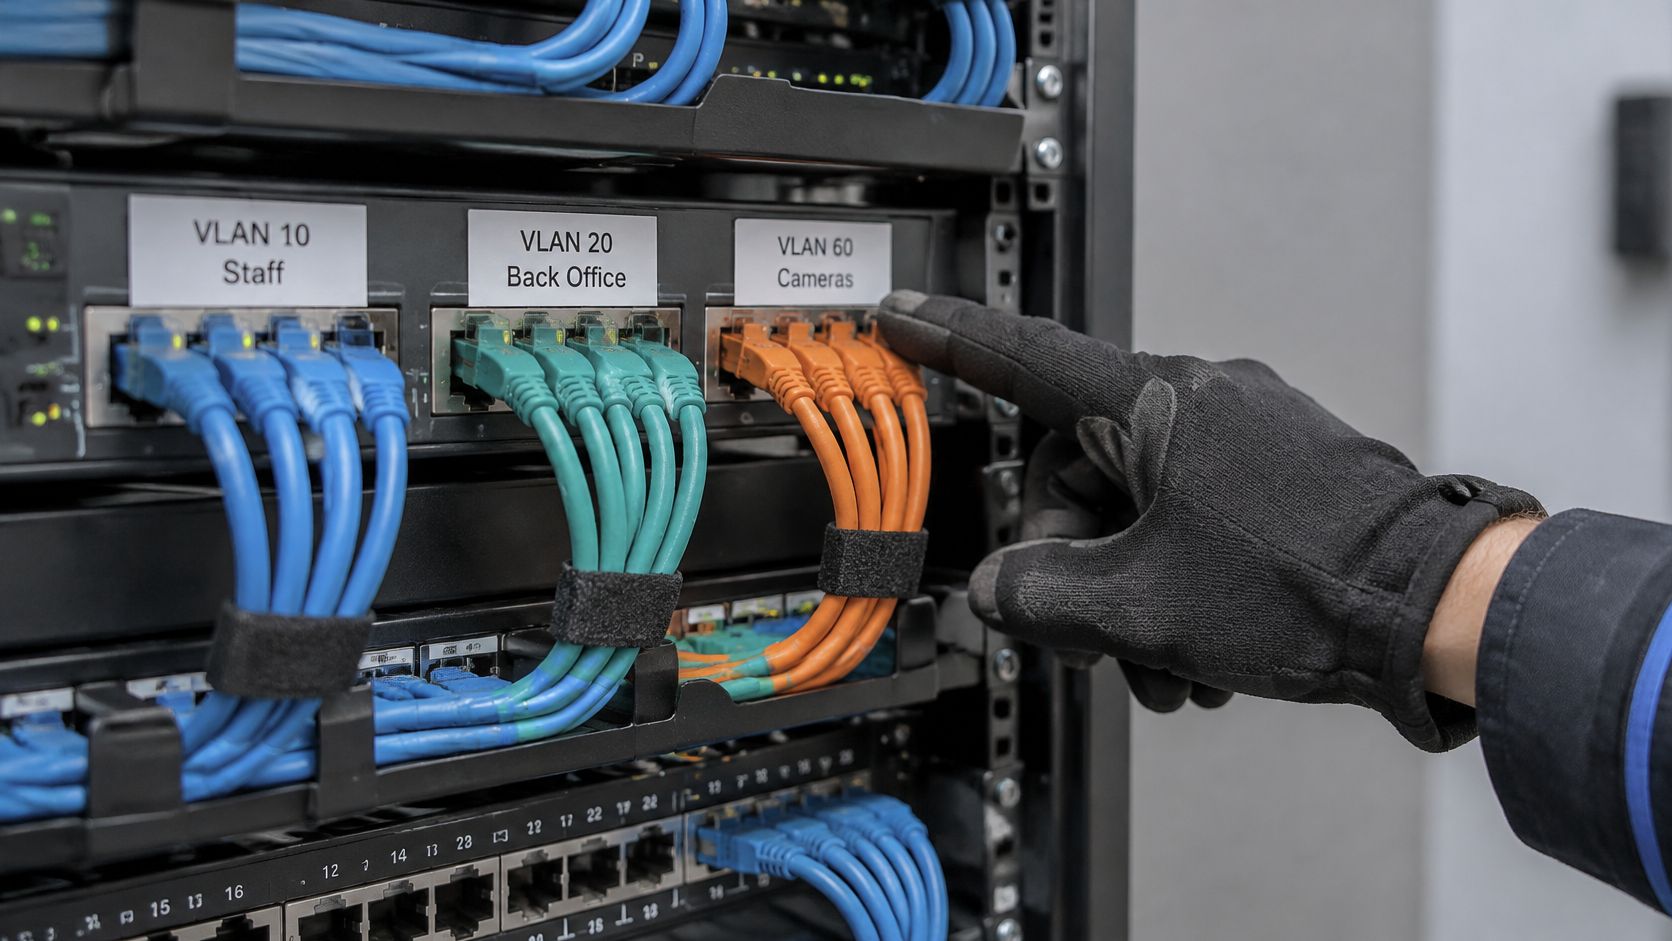
Eine einheitliche Nummerierung macht eine Regel auch lange nach der Umstellung noch lesbar. Wenn IoT an all Ihren Standorten immer dieselbe VLAN-Kennung verwendet, kann ein Techniker ein Verweigerungsprotokoll interpretieren, ohne in alten Installationsnotizen suchen zu müssen.
Bewahren Sie die vorgesehenen Port-Zuweisungen neben der physischen Verkabelungsdokumentation auf.
Bauen Sie das Netzwerk auf, ohne alle Nutzer gleichzeitig zu migrieren
Reservieren Sie die VLAN-Blöcke. Verwenden Sie für dieses Beispiel Personal 10, Backoffice 20, Drucker 25, Gäste 30, kostenpflichtig 50, IoT 60, Bewohner 70 und Verwaltung 99. Wenden Sie diese Bezeichner konsistent auf Switch-Konfigurationen, Firewall-Objekte und die Dokumentation an, damit ähnliche Namen keine unterschiedlichen Netzwerke verdecken.
Erstellen Sie separate Adressierungs- und DHCP-Bereiche. Ein /24-Subnetz pro VLAN ist ein praktikables Startdesign für einen kleineren Standort, aber dimensionieren Sie die Gästebereiche entsprechend der erwarteten gleichzeitigen Geräte und des Lease-Turnovers. Reservieren Sie Adressen für Server, Drucker und Netzwerk-Videorekorder, und stellen Sie sicher, dass das DHCP-Relay den richtigen Server erreicht, ohne nicht verwandte Dienste offenzulegen.
Ordnen Sie jede Beispiel-SSID ihrem vorgesehenen VLAN zu. Konfigurieren Sie diese Zuordnung auf dem Wireless-Controller und überprüfen Sie sie am Switch. Strahlen Sie nicht jede SSID überall aus: Signalisieren Sie den Bewohnerzugang in den Unterkunftsbereichen und lassen Sie ihn auf den Access Points im Empfangsbereich deaktiviert, wo er keinen Zweck erfüllt.
Wählen Sie die Authentifizierung für den Gerätebestand. Verwenden Sie WPA2- oder WPA3-Enterprise mit EAP-TLS und über MDM bereitgestellten Zertifikaten für verwaltete Mitarbeiter-Laptops. Bevorzugen Sie für kompatible IoT-Geräte individuelle Gerätenachweise; wo dies nicht unterstützt wird, verwenden Sie einen separaten WPA2-PSK pro Geräteklasse und dokumentieren Sie die Rotation. Gäste- und kostenpflichtige Netzwerke können Captive Portals nutzen, aber ein Portal allein verschlüsselt den Funkverkehr nicht.
Prüfen Sie den Switching-Pfad
Begrenzen Sie jeden Access-Point-Trunk. Erlauben Sie nur die getaggten VLANs, die dieser Access Point bedient, mit übereinstimmender Konfiguration an beiden Enden. Konfigurieren Sie das native VLAN explizit, anstatt einen unerklärten Standardwert zu belassen; Abweichungen können dazu führen, dass ungetaggter Datenverkehr im falschen Netzwerk landet oder ein Access Point nicht mehr erreichbar ist.
Aktivieren Sie die Isolation öffentlicher Clients. Wenden Sie diese auf Gäste-, kostenpflichtige und andere gemeinsam genutzte öffentliche SSIDs an und prüfen Sie dann, ob der Controller auch die Kommunikation zwischen Clients auf verschiedenen Access Points verhindert. Die drahtlose Isolation schützt nicht automatisch vor kabelgebundenen Peers oder gerouteten Pfaden, setzen Sie diese Grenzen daher separat durch.
Testen Sie Zuordnung und Weiterleitung. Verwenden Sie einen Laptop und ein Telefon auf jeder bereitgestellten SSID und überprüfen Sie das zugewiesene Subnetz, das Gateway, den Resolver und das Authentifizierungsverhalten. Bestätigen Sie VLAN-Tags über die Controller-Diagnose, Switch-Zähler oder eine Paketaufzeichnung, anstatt anzunehmen, dass eine erfolgreiche Internetverbindung die Korrektheit der Zuordnung beweist.
Leiten Sie den Datenverkehr weiterhin über den vorgesehenen Durchsetzungspunkt (Enforcement Point). Wenn ein Core-Switch das Routing zwischen VLANs durchführt, ohne dass die Firewall oder entsprechende ACLs den Datenverkehr sehen, schützt Ihre Firewall-Richtlinie diesen Pfad nicht.
Ein erfolgreicher Test beinhaltet einen erwarteten Fehler: Das Gästegerät erreicht das Internet, kann aber keine Verbindung zu einem internen Dienst herstellen.
Speichern Sie die funktionierende Konfiguration vor jedem Migrationsschritt. Bewahren Sie einen unabhängigen Verwaltungspfad (Management Path) auf, damit eine fehlgeschlagene Trunk-Änderung nicht Ihre Möglichkeit beeinträchtigt, den Fehler zu beheben.
So erstellen Sie Firewall-Regeln zwischen Segmenten
Ein Mitarbeiter-Laptop benötigt einen Drucker, ein Gäste-Smartphone benötigt das Internet und eine Kamera muss ihren Rekorder erreichen. Schreiben Sie Regeln für diese spezifischen Datenflüsse und verweigern Sie dann alles andere zwischen den Segmenten. Bei einer Regelbasis nach dem First-Match-Prinzip hebt ein breites Erlauben oberhalb eines spezifischen Verweigerns die Einschränkung auf. Überprüfen Sie daher sowohl die Regelreihenfolge als auch die Regelliste.
Stateful Firewalls erlauben normalerweise Antworten auf eine bestehende Verbindung. Eine separate Rückregel ist unnötig, es sei denn, ein Gerät leitet eine neue Callback-Verbindung ein.
Abhängigkeiten in präzise Berechtigungen umwandeln
Zulässige Datenflüsse zwischen Segmenten
| Quelle | Ziel | Entscheidung | Hinweise |
|---|---|---|---|
| Mitarbeiter (VLAN 10) | Internet | Zulassen | DNS-Filterung angewendet |
| Mitarbeiter (VLAN 10) | Benannte Drucker (VLAN 25) | Zulassen | Nur benannte Druckports |
| Mitarbeiter (VLAN 10) | IoT (VLAN 60) | Blockieren | Ausgenommen NVR-Adresse zu Kameras |
| Gästenetzwerk (VLAN 30) | Internet | Zulassen | Kategorienfilterung und SafeSearch |
| Gästenetzwerk (VLAN 30) | Mitarbeiter (VLAN 10) | Blockieren | Client-Isolierung plus Stateful-Blockierung |
| Gästenetzwerk (VLAN 30) | Jedes interne VLAN | Blockieren | Kein netzwerkübergreifender Zugriff |
| Alle | Alle | Blockieren | Standardregel, protokolliert |
Dies ist eine Zusammenfassung der Richtlinien, keine wörtliche Regelreihenfolge. Platzieren Sie die spezifische Ausnahme von NVR zu Kamera über der IoT-Sperre (Deny). Wenn sich der NVR außerhalb des Personal-Segments befindet, verwenden Sie dessen tatsächliches Quellsegment.
Richten Sie das Standard-Deny im Nur-Überwachungs-Modus ein. Vergleichen Sie protokollierte potenzielle Blockierungen mit dem Flow-Inventar, bevor Sie die Regel durchsetzen. Drosseln Sie bei Bedarf wiederholte Protokolle, während Sie genügend Details beibehalten, um einen fehlerhaften Dienst zu identifizieren.
Lassen Sie nur benannte Ziele und Ports zu. Erfassen Sie Quelle, Ziel, Protokoll, Port, Eigentümer und Zweck für jede Regel. Das Drucken verwendet möglicherweise TCP 631 oder TCP 9100; erlauben Sie nur das Protokoll, das der Drucker benötigt, nicht den Zugriff auf das gesamte Drucker-VLAN.
Beschränken Sie den DNS-Egress. Erlauben Sie TCP und UDP 53 nur für die ausgewählten Resolver. Steuern Sie, sofern unterstützt, auch nicht autorisiertes verschlüsseltes DNS. Diese Regeln reduzieren Umgehungswege, können jedoch nicht jeden Tunnel oder jede Direktadressverbindung verhindern.
Weisen Sie jeder Ausnahme einen Eigentümer und ein Überprüfungsdatum zu. Überprüfen Sie die Regeln regelmäßig und markieren Sie diejenigen, die während eines zweimonatigen Beobachtungsfensters keine Treffer aufweisen. Prüfen Sie vor der Entfernung saisonale, Notfall- und Wiederherstellungsanforderungen und versehen Sie temporäre Ausnahmen mit einem Ablaufdatum.
Identität und Filterung hinzufügen, ohne deren Rollen zu vermischen
NIST SP 800-207, Zero Trust Architecture verlagert Zugriffsentscheidungen weg von IP-Adressen, Subnetzen und Perimetern hin zu Identitäten von Benutzern, Geräten und Diensten. Verwenden Sie, sofern unterstützt, eine authentifizierte Benutzer- und Geräteidentität einschließlich Zertifikaten, anstatt Mitarbeitern den Zugriff ausschließlich über eine VLAN-Mitgliedschaft zu gewähren.
Für eine unabhängige Überprüfung der Ausnahmebehandlung und der Durchsetzungswege bieten Cyber-Sicherheitsdienste von Wisenet Security spezialisierte Unterstützung.
Gefilterter Schutz auf DNS-Ebene arbeitet hinter der Firewall: Er wendet Inhaltsrichtlinien an und blockiert bekannte Command-and-Control-Domains nach Netzwerk. Dies ergänzt Erreichbarkeitsregeln, ersetzt sie jedoch nicht. Jedes Netzwerk kann seine eigene Richtlinie haben, wobei blockierte URLs, Bedrohungsanalysen und die Nutzung neben dieser Richtlinie in einem einzigen Dashboard sichtbar sind.
Sonderfälle für IoT, Medizin und gemeinsame Netzwerke
Ein VLAN pro Gerätekategorie ist nur ein Anfang, keine vollständige Eindämmung. Kameras im selben Subnetz können sich möglicherweise weiterhin untereinander erreichen, und ein gemeinsames TV-Netzwerk kann Streaming-Ziele für die falschen Räume freigeben.
In medizinischen Umgebungen sind diese Unterscheidungen von besonderer Bedeutung.
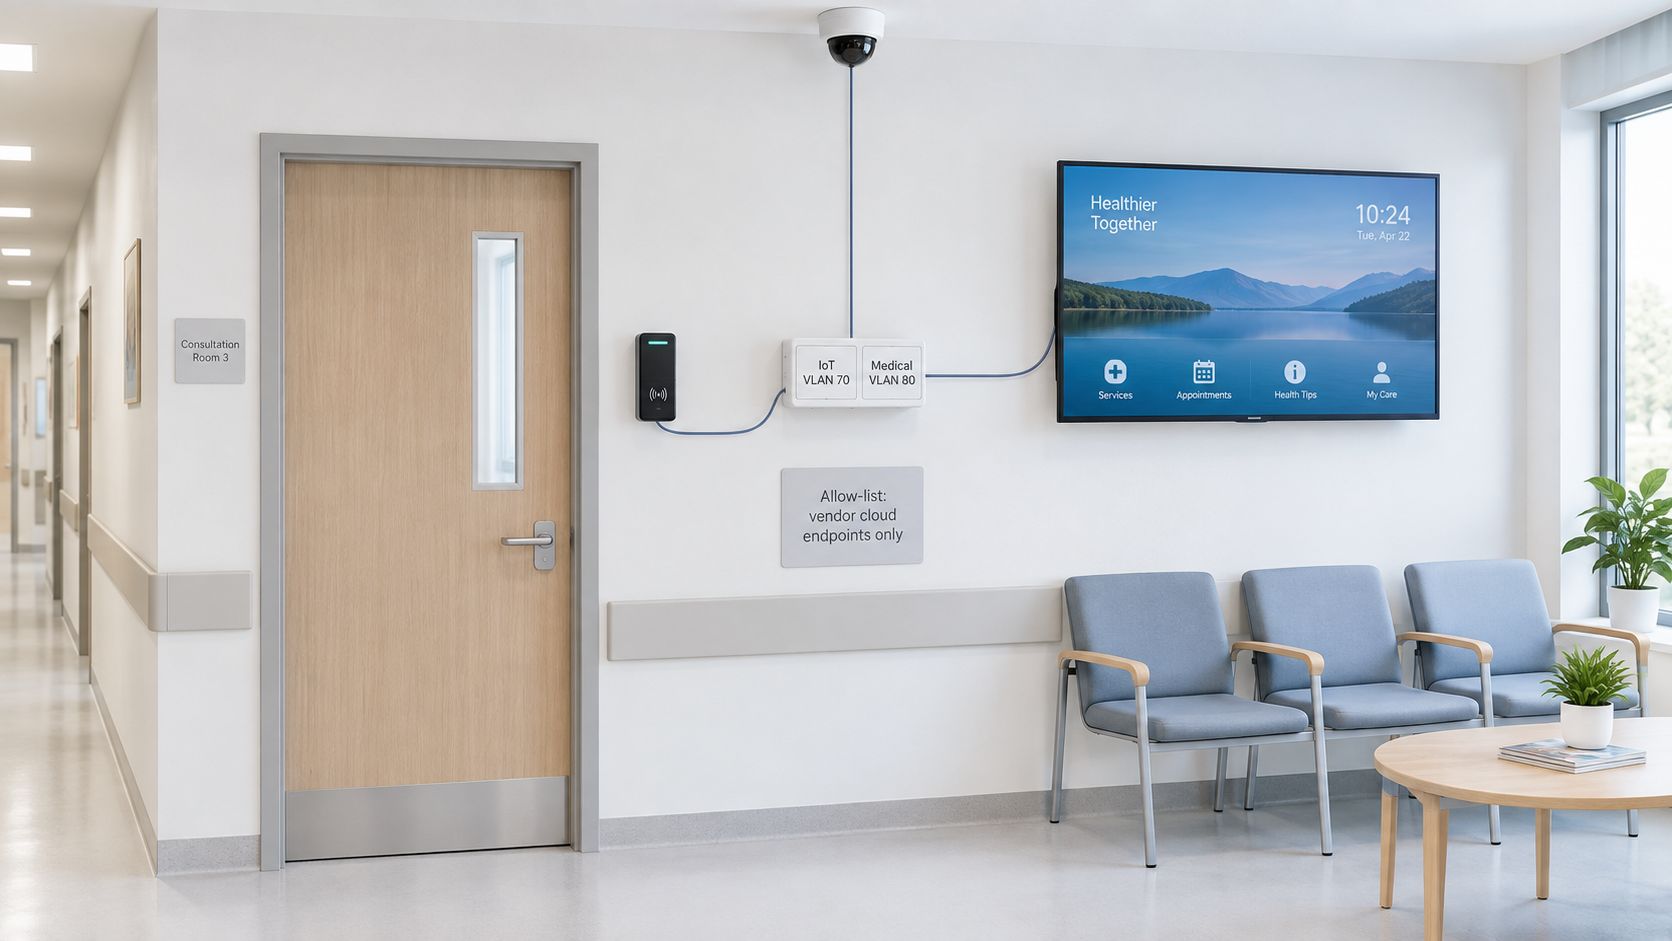
Geräte einschränken, auf denen keine Agenten ausgeführt werden können
Kameras, Ausweisleser und TVs. Viele davon können keine Endpunktsicherheits-Software ausführen. Nutzen Sie Switch-Port-Kontrollen oder private VLANs, sofern verfügbar, schränken Sie administrative Zugriffe ein und erlauben Sie nur die erforderlichen lokalen Dienste sowie Cloud-Ziele der Anbieter. Für die Eindämmung von IoT- und OT-Netzwerken müssen Positivlisten für Zieladressen regelmäßig gepflegt werden, da Anbieter ihre Hosting-Infrastruktur ändern können.
Medizinische Geräte. Halten Sie klinische Geräte von Gästenetzwerken fern und validieren Sie die Kommunikation mit dem klinischen Verantwortlichen und dem Hersteller. Verwenden Sie ein beschränktes klinisches Segment mit streng genehmigten Anwendungsabläufen; leiten Sie den administrativen Zugriff über einen kontrollierten Jump-Host, anstatt den Datenverkehr der klinischen Anwendungen erzwingend darüber zu leiten.
Sichtbarkeit bleibt ein limitierender Faktor: Akamais Segmentierungs-Wirkungsstudie 2025 ergab, dass Unternehmen, die Mikrosegmentierung einsetzen, Ransomware um 21,4 % schneller eindämmten, während nur 39 % der befragten Unternehmen eine hohe Sichtbarkeit über segmentierte Ressourcen hinweg angaben. Diese Ergebnisse bestätigen, dass die tatsächliche Kommunikation gemessen werden sollte, bevor Berechtigungen verschärft werden.
Legitime Funktionen gemeinsamer Netzwerke erhalten
Casting im Hotelzimmer. Chromecast und AirPlay nutzen üblicherweise die mDNS-Ermittlung, die durch Isolation und Subnetzgrenzen unterbrochen werden kann. Verwenden Sie einen Casting-Broker, der den Gast mit dem richtigen Fernseher im Zimmer koppelt; das alleinige Weiterleiten von mDNS autorisiert weder den Benutzer noch erlaubt es die Mediensitzung auf sichere Weise.
Portale und Zahlungen. Lassen Sie das Portal, den ausgewählten DNS-Dienst und die erforderlichen Authentifizierungs- oder Zahlungsabhängigkeiten vor der Anmeldung zu. Testen Sie Weiterleitungen und die Zertifikatsvalidierung, nicht nur die Startseite, und stellen Sie sicher, dass Notrufe und Barrierefreiheitsdienste nutzbar bleiben.
Das Verhalten in gemeinsamen Netzwerken muss sowohl auf der Benutzerseite als auch auf dem Switch getestet werden.
Eigene Geräte und Bewohner. Geben Sie BYOD eine eigene SSID und Richtlinie, anstatt Unternehmensanmeldedaten zu teilen. Trennen Sie in Schulen und Unterkünften bei Bedarf Schutzgruppen, einschließlich jüngerer Bewohner und Erwachsener, ohne davon auszugehen, dass ein gemeinsames Gebäude auch eine gemeinsame Zugriffsrichtlinie bedeutet.
Fehlerbehebung bei Unterbrechungen nach einer Segmentierungsänderung
Bestätigen Sie zuerst das VLAN und das zugewiesene Subnetz des Geräts. Reproduzieren Sie dann den Fehler, lesen Sie das Deny-Protokoll und überprüfen Sie die übereinstimmende Regel einschließlich ihrer Reihenfolge.
Ein Anwendungsfehler ist kein Beweis für ein Firewall-Problem. Ein falscher DHCP-Bereich, ein fehlendes Tag oder ein nicht erreichbarer Resolver können dieselbe Fehlermeldung erzeugen.
Diagnostizieren Sie die fehlgeschlagene Abhängigkeit
Symptome nach der Segmentierung, wahrscheinliche Ursachen und erste Prüfungen
| Symptom | Mögliche Ursache | Erste Prüfung |
|---|---|---|
| Drucker wird auf Laptops von Mitarbeitern nicht mehr angezeigt | mDNS erreicht das Mitarbeiter-VLAN nicht | Direktes Drucken testen, dann das konfigurierte mDNS-Gateway überprüfen |
| Gast kann nicht auf einen Fernseher streamen | Client-Isolierung blockiert Peer-Datenverkehr | Ein Streaming-VLAN nutzen oder mDNS nur für diesen Fernseher zulassen |
| Gast-Portal-Seite lädt nicht | Portal-Adresse vor dem Login blockiert | Portal-Adresse und DNS vor der Sperrregel freigeben |
| Kartenterminal nach Umstellung offline | Host-Port fehlt in der POS-Freigaberegel | Hersteller-Portliste prüfen und VLAN 10 Deny-Logs auswerten |
| Kamera stoppt Aufzeichnung | Sitzung zwischen NVR und Kamera blockiert | Quell-VLAN, Kameraziel und konfigurierte Aufzeichnungs-Ports prüfen |
| Mitarbeiter im VPN erreichen Freigabe nicht | VPN-Adresspool besitzt keine Freigaberegel | Den VPN-Pool zur Mitarbeiter-Freigaberegel hinzufügen |
| Gastgeräte können Namen nicht auflösen | DNS wird an einen Resolver außerhalb der Freigabeliste gesendet | DNS ausschließlich für den filternden Resolver zulassen |
Betrachten Sie diese als diagnostische Ausgangspunkte. Ein VPN-Pool sollte nur den vorgesehenen Dateidienst-Zugriff erhalten, und Streaming (Casting) benötigt nach erfolgreicher Erkennung weiterhin genehmigte Sitzungs-Ports.
Nehmen Sie die kleinstmögliche betroffene Grenze zurück
Behalten Sie die vorherige Konfiguration und ein Protokoll jeder Änderung bei. Setzen Sie das betroffene VLAN, den Trunk oder das Regelpaket zurück, anstatt reflexartig den gesamten Standort wiederherzustellen - ein umfassender Rollback ist für einen zentralen Ausfall reserviert, der dies tatsächlich erfordert.
Unsere Kunden lesen blockierte URLs, Bedrohungsanalysen sowie die Nutzung ab und passen Richtlinien über ein zentrales Dashboard an. Vergleichen Sie diese Nachweise mit Firewall-Protokollen, um eine Inhaltsrichtlinien-Blockierung von einer Verweigerung auf Transportebene zu unterscheiden.
Rollback-Disziplin: Stellen Sie eine bekannte Konfiguration wieder her, keine improvisierte Any-to-Any-Freigabe.
Die verlockende Lösung besteht darin, den Zugriff der Mitarbeiter auf jedes beliebige Ziel zu erweitern, bis die Beschwerden aufhören. Finden Sie stattdessen den fehlenden Endpunkt oder Port, fügen Sie die enge Ausnahme hinzu und testen Sie erneut sowohl den funktionierenden Dienst als auch die Grenze, die er nicht überschreiten darf.
Wählen Sie diese Woche ein Netzwerk zur Segmentierung aus
Ich würde mit dem Gäste-WiFi beginnen. Es überträgt in der Regel weniger geschäftskritischen Datenverkehr als Personalsysteme und hat die klarste vorgesehene Grenze: Öffentliche Benutzer dürfen keine internen Ressourcen erreichen.
Verwenden Sie diesen Vier-Wochen-Zeitplan als vorläufigen Rollout-Plan und nicht als Frist, die Vorrang vor Erkenntnissen hat.
- Woche eins: Erfassen der Gäste-Infrastruktur, Abhängigkeiten und Verantwortlichen. Vorbereiten der Testfälle und des Rollbacks.
- Woche zwei: Erstellen des Gäste-VLANs und der SSID, anschließend Evaluieren der vorgeschlagenen Einschränkungen im reinen Überwachungsmodus.
- Woche drei: Durchsetzen der Regeln auf diesem Gäste-VLAN erst nach Erfüllen des Akzeptanzkriteriums. Portale, Zahlungen und Isolierung testen.
- Woche vier: Ausfälle überprüfen, temporäre Ausnahmen schließen und entscheiden, ob Mitarbeiter- oder IoT-Netzwerke bereit für die Ermittlung sind.
Übertragen Sie bei jeder wöchentlichen Entscheidung ungelöste Punkte, anstatt automatisch fortzufahren. Wenden Sie dasselbe Kriterium der sauberen Protokolle während der Richtlinienprüfung an; wenn das Beobachtungsfenster nicht vollständig ist, verlängern Sie den Zeitplan.
Purple Shield fügt eine DNS-Schicht hinzu, die Inhalte filtert, Bedrohungen stoppt und Werbung auf allen Geräten und Netzwerken entfernt - mit Richtlinien pro SSID, VLAN und Standort in einem einzigen Dashboard. Unser Onboarding gibt jedem Kundennetzwerk eine eigene Richtlinie für Gäste, Mitarbeiter, Schüler, Bewohner oder kostenpflichtige Stufen.
Die Segmentierung ist abgeschlossen, wenn jedes Gerät einen Verantwortlichen und einen angegebenen Grund hat, jedes Segment zu erreichen.
Purple Shield bietet netzwerkspezifischen DNS-Schutz und Inhaltsfilterung hinter Ihrer bestehenden Firewall, auch für nicht verwaltete Gäste- und IoT-Geräte. Besuchen Sie Purple Shield, um Richtlinien zu entdecken, die zu Ihrer gestuften Segmentierungseinführung passen.