
Leitfaden zur DNS-Sicherheit: DNSSEC, DoH, DoT und Schutz-DNS
Erfahren Sie, wie DNS-Sicherheit funktioniert - von DNSSEC und DoH bis hin zu Schutz-DNS und Sinkholing - und welche Kontrollen jedes Netzwerk benötigt.
Published 11. November 2026
Ein Gast in Ihrer Lobby verbindet sich mit dem kostenlosen WiFi und tippt auf einen Link einer Marke, der er bereits vertraut. Das Smartphone öffnet die Seite nicht sofort. Es fragt zuerst ab, wo sich dieser Name befindet. Wenn Sie die Antwort gefälscht wird, leitet der Browser zu einem täuschend ähnlich aussehenden Server weiter, während das Schloss-Symbol weiterhin normal erscheint. Lassen Sie eine echte Antwort für ein Phishing-Kit durch, wird die Verbindung dennoch hergestellt. Hotels, Campusse, Krankenhäuser, Kommunen und Flughäfen erleben dies täglich, da fast jeder Aufruf mit dieser einen Frage beginnt. DNS-Sicherheit umfasst alle Prüfungen, die Sie hierfür einrichten: Ist die Antwort echt, ist die Anfrage vor Personen auf dem Datenpfad verborgen und ist dieses Ziel für dieses Netzwerk zulässig?
Inhaltsverzeichnis
- Warum Ihr DNS-Lookup ein Kontrollpunkt für die Sicherheit ist
- DNS-Sicherheitskontrollen im Überblick
- Wie DNSSEC die Echtheit einer DNS-Antwort beweist
- Verschlüsselung von DNS-Abfragen mit DoH und DoT
- Wie Protective DNS und Sinkholing infizierte Geräte stoppen
- Wo verschlüsseltes DNS und Sperrlisten an ihre Grenzen stoßen
- Richten Sie Ihre DNS-Sicherheitskontrollen Netzwerk für Netzwerk ein
Warum Ihre DNS-Abfrage ein Sicherheitskontrollpunkt ist
Ein Name kann signiert und verborgen sein und dennoch zu etwas führen, das Sie niemals erlauben würden. Deshalb ist die Abfrage entscheidend: Bevor ein Smartphone eine Website öffnet, ein Fernseher eine App lädt oder eine Kasse synchronisiert, fragt das Gerät beim DNS nach dem Ziel - und das Netzwerk antwortet zuerst.
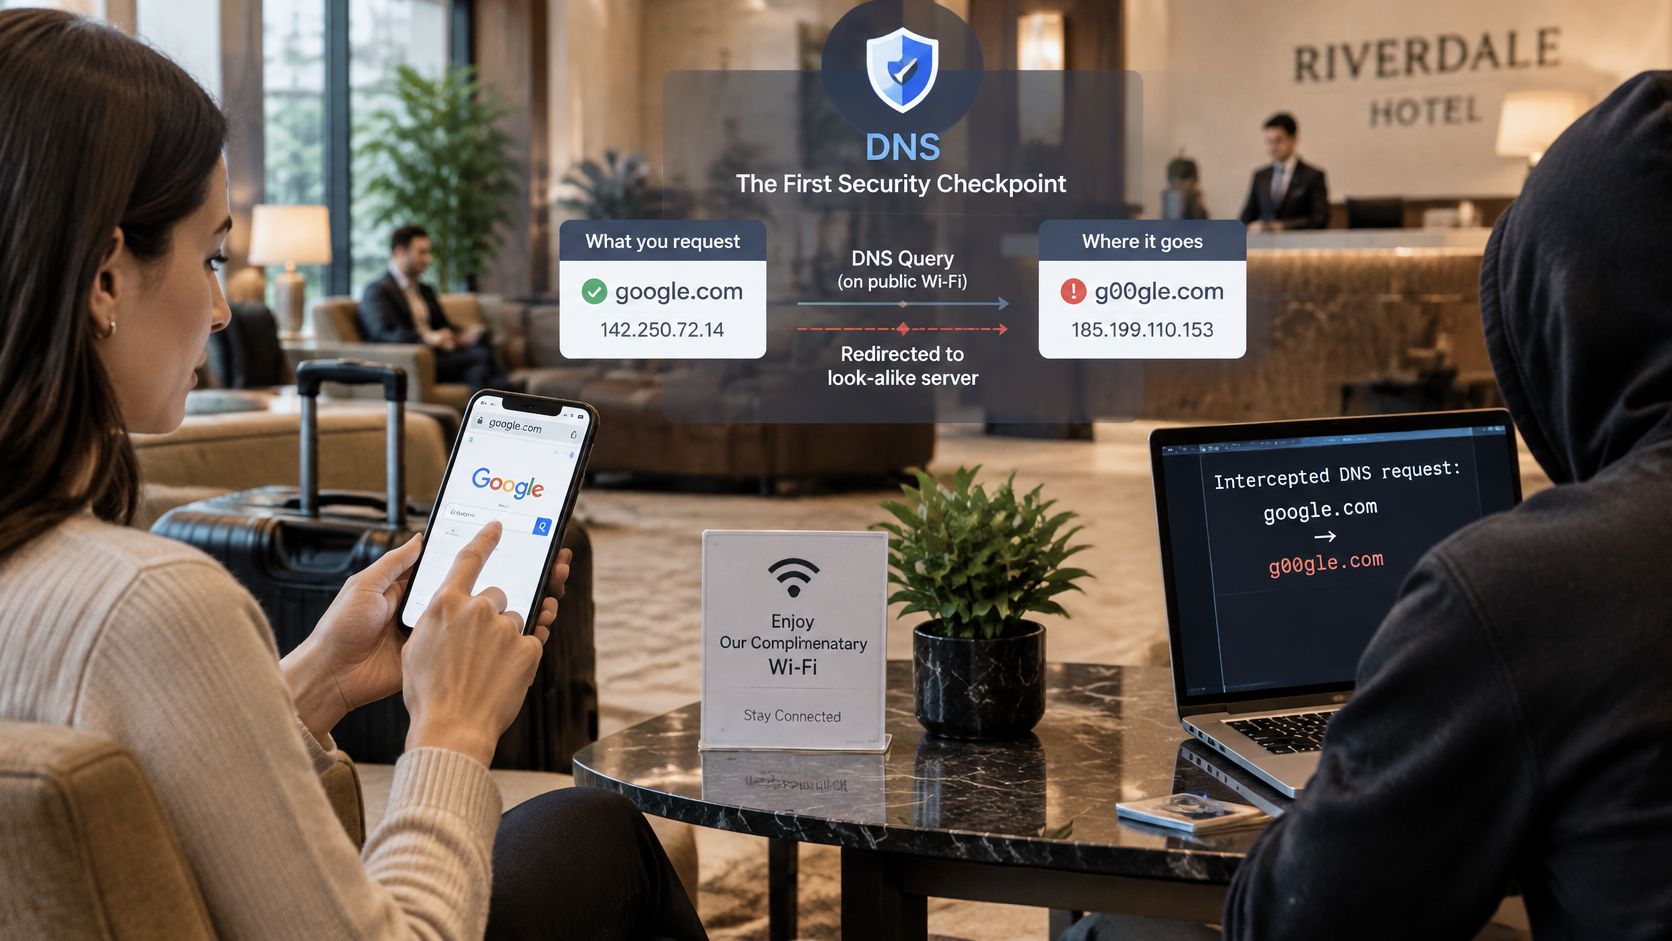
Betrachten Sie diese Antwort als Prüfpunkt mit drei separaten Tests. Wurde der Datensatz geändert, nachdem der Eigentümer ihn veröffentlicht hat? Können Personen auf dem Datenpfad den angeforderten Namen lesen? Sollte dieser Standort, diese Schule, diese Station oder dieses Gäste-Netzwerk den Verbindungsaufbau zulassen? Bis 2015 berichteten APNIC-Materialien über die DNSSEC-Bereitstellung auf 630 von 808 Top-Level-Domains bzw. 78 %, obwohl damals nur etwa 12 % der Resolver diese Antworten validierten. Die Einführung hat sich seitdem weiter fortgesetzt, und die Lerneffekt bleibt derselbe: Authentizität beweist, dass die Antwort echt ist, während Richtlinien weiterhin darüber entscheiden, ob das Ziel hierher gehört.
Drei Aufgaben, nicht nur ein Schalter
- Authentizität. Beweisen Sie, dass der Eintrag nach der Veröffentlichung durch den Eigentümer nicht ausgetauscht wurde.
- Vertraulichkeit. Verhindern Sie, dass jemand auf dem Übertragungsweg jeden Namen mitliest, den ein Gerät anfordert.
- Richtlinie. Entscheiden Sie, welche Ziele dieser Veranstaltungsort, diese Schule oder diese Station zulässt.
Die Steuerelemente in dieser Familie sind DNSSEC, DNS over HTTPS (DoH), DNS over TLS (DoT), Protective DNS und DNS-Sinkholing. Jedes erfüllt einen Teil der Aufgabe. Eine signierte Phishing-Domain ist immer noch eine Phishing-Domain. Eine verschlüsselte Anfrage ist auf dem Übertragungsweg privat. Wenn eine Anwendung jedoch ihren eigenen Resolver wählt, kann sie die Standortrichtlinie umgehen, die eigentlich die Antwort überprüfen sollte.
E-Mails verdeutlichen diesen Unterschied. Eine DKIM-Record-Abfrage zeigt, dass eine Nachricht die Signatur der Domain trägt - sie sagt jedoch nichts darüber aus, ob der Inhalt für Gäste sicher ist. Geteilte Netzwerke stehen vor derselben Herausforderung, da auf Laptops, Smartphones, Kameras oder Fernsehern selten flächendeckend Software installiert werden kann. Sie wählen jedoch den Resolver und die angewendete Richtlinie aus. Deshalb ist eine DNS-Abfrage eine Sicherheitsentscheidung für das Gastgewerbe WiFi, Campus-Umgebungen, Krankenhäuser, Behörden, Flughäfen und Multi-Site-Standorte.
Eine schützende DNS-Schicht wie Purple Shield sitzt an diesem Kontrollpunkt: Sie beantwortet Abfragen für das Netzwerk, das sie schützt, ohne dass etwas auf den Geräten installiert werden muss. Sie kann bekannte Phishing-, Malware- und Command-and-Control-Namen ablehnen, bevor die Verbindung hergestellt wird. Verschlüsselung wird dann zu einer Platzierungsentscheidung. Verbergen Sie Abfragen dort, wo eine tatsächliche Bedrohung besteht, belassen Sie den Resolver dort, wo Ihre Erlaubnis-, Blockierungs- und Schutzregeln weiterhin gelten, und lassen Sie jedes SSID, VLAN oder jeden Standort die Richtlinie ausführen, die zu seinem Risiko passt.
DNS-Sicherheitssteuerungen im Überblick
| Steuerung | Gelöstes Problem | Was nicht abgedeckt wird | Bereitstellungsort |
|---|---|---|---|
| DNSSEC | Gefälschte oder veränderte DNS-Antworten | Verbergen der Anfrage und Bewerten, ob eine Website sicher ist | Autoritative Zonen und validierende Resolver |
| DNS over HTTPS (DoH) | Abhören und Manipulation auf dem Pfad zum Resolver | Schädliche Zieladressen; kann bei fehlender Verwaltung die lokale Filterung umgehen | Client-zu-Resolver- und Resolver-zu-Upstream-Verbindungen |
| DNS over TLS (DoT) | Gleiches Transportrisiko wie DoH, auf einem dedizierten Port | Schädliche Zieladressen; kann bei fehlender Verwaltung die lokale Filterung umgehen | Client-zu-Resolver- und Resolver-zu-Upstream-Verbindungen |
| Protective DNS | Malware, Phishing, Command-and-Control und unerwünschte Kategorien | Neu kompromittierte Domains, die von Feeds noch nicht markiert wurden | Rekursiver Resolver, der jedes Netzwerk bedient |
| DNS-Sinkholing | Infizierte Geräte, die Kontakt zu Command-and-Control-Servern aufnehmen | Bereinigung des Geräts. Es wird nur angezeigt, welches Gerät es versucht hat | Antworten der Protective-DNS-Richtlinie |
Betrachten Sie die Zeilen als drei Gruppen, nicht als fünf konkurrierende Produkte. Authentizitätskontrollen beweisen, dass eine Antwort echt ist. Transportkontrollen verbergen die Abfrage während der Übertragung. Richtlinienkontrollen entscheiden, ob ein Ziel zulässig ist. Sie bauen aufeinander auf. Ein Gastnetzwerk, das Abfragen nur verschlüsselt, akzeptiert dennoch einen signierten Phishing-Namen. Einem Netzwerk, das nur filtert und niemals Signaturen prüft, kann eine gefälschte Adresse für eine Bank eingespielt werden.
Angenommen, ein validierender Resolver weist eine gefälschte Antwort für eine bekannte Bank zurück. Das ist gut. Eine nachgeahmte Domain, die ordnungsgemäß registriert und signiert wurde, wird dennoch aufgelöst, da die Signatur nichts darüber aussagt, ob es sich um Betrug handelt. Genau für diese Lücke ist Protective DNS gedacht. Sinkholing schließt daran an. Anstelle eines stillen Fehlers gibt der blockierte Befehlsname eine von Ihnen kontrollierte Adresse zurück, sodass das Protokoll anzeigt, welcher Laptop versucht hat, eine Verbindung nach Hause aufzubauen.
Praktische Regel: Wählen Sie mindestens eine Steuerung aus jeder Gruppe. Authentizität, Transport und Richtlinie schlagen auf unterschiedliche Weise fehl, und ein einziger Produktname auf einer Folie deckt die anderen beiden nicht ab.
Rechtsteams, die das Risiko beim Gäste-WiFiWiFi betrachten, wünschen sich oft dieselbe Aufteilung in einfachen Pflichten formuliert. Die Sicherheitstipps der Kanzlei By Design sind ein nützlicher Begleiter, wenn Sie nicht-technische Stakeholder darüber informieren, was das Netzwerk verweigert.
Bevor Sie fortfahren, beantworten Sie eine Frage für das Netzwerk vor Ihnen: Welche der drei Aufgaben ist heute ungeschützt?
Wie DNSSEC beweist, dass eine DNS-Antwort echt ist
Gewöhnliche DNS-Antworten lassen sich leicht fälschen, da nichts im Protokoll einen Eintrag an den Inhaber des Namens bindet. DNSSEC fügt jedem Eintrag eine digitale Signatur hinzu, sodass ein validierender Resolver eine echte Antwort von einer veränderten oder erfundenen Antwort unterscheiden kann. Die Signatur funktioniert wie ein manipulationssicheres Siegel auf einer Medikamentenflasche. Sie beweist, dass der Inhalt nach dem Versiegeln durch den Inhaber nicht verändert wurde, sagt jedoch nichts darüber aus, ob der Inhalt für Sie gut ist.
Die Kette, die ein Resolver tatsächlich prüft
Vertrauen ist eine Kette von Signaturen, die Glied für Glied geprüft wird. Die Root signiert die Top-Level-Domains. Jede Top-Level-Domain signiert die darunter liegenden Namen, und diese Namen signieren die einzelnen Einträge. Ein validierender Resolver durchläuft diese Kette von der Root nach unten. Ein einziges gebrochenes Glied oder ein veränderter Eintrag führt dazu, dass die Antwort fehlschlägt.
Der Besucher sieht dann einen Fehler statt einer perfekten Fälschung. Für die Mitarbeiter sieht es wie eine defekte Website aus. Richten Sie sich also auf Meldungen wie "Das Internet ist abgestürzt" genau in dem Moment ein, in dem die Validierung ihre Arbeit macht.
Die Einführung teilt sich in zwei Fragen auf, die leicht verwechselt werden: Wie viele Nutzer befinden sich hinter einem Resolver, der Signaturen prüft, und wie viele Namen sind überhaupt signiert? APNIC berichtete, dass die globale DNSSEC-Validierung im April 2020 erstmals 25 % überschritt, wobei Schweden bei über 85 % und Saudi-Arabien in den genannten Messungen bei etwa 96 % lag. Ein Gast hinter einem validierenden Resolver erhält jedoch weiterhin keinen DNSSEC-Schutz, wenn für den angefragten Namen keine signierte Kette existiert.
| Messwert | Gemeldeter Wert | Aussage für Betreiber |
|---|---|---|
| Nutzer hinter validierenden Resolvern (2023) | Ca. 30 % | Ein großer Anteil der Nutzer befindet sich hinter einem validierenden Resolver |
| Anteil des DNS-Abfrageverkehrs mit Validierung (2023) | Ca. 1 % | Nur wenige abgefragte Namen sind signiert, sodass die meisten Abfragen keine Prüfung durchlaufen |
| Gültig signierte Domains der Tranco Top 1 Million (2024) | 9,4 % (94.317 Domains) | Die Signierung macht nach wie vor den kleineren Teil beliebter Namen aus |
| Abfragen von signierten Namen (Cloudflare-Daten) | Ca. 3,2 % | Die meisten Abfragen erhalten keinen DNSSEC-Schutz |
| Signierungsrate für .com und .net | Weit hinter den führenden länderspezifischen Namensräumen | Die größten Namensräume liegen zurück |
| Signierungsrate für .nl, .cz, .no und .se | Deutlich über den größten generischen Namensräumen | Einige länderspezifische Namensräume signieren wesentlich häufiger |
| Validierung in Schweden und Saudi-Arabien (zitierte Messungen) | Über 85 % und ca. 96 % | Die Validierung unterscheidet sich von Land zu Land stark |
Betrachten Sie diese Zeilen als eine Lücke zwischen zwei Hälften. Resolver sind weitgehend bereit zur Prüfung, doch die von Gästen angeforderten Namen sind meist unsigniert, sodass das Siegel bei den meisten Abfragen fehlt. Auch die Signierung verteilt sich ungleichmäßig und konzentriert sich auf eine Handvoll länderbezogener Namensräume, während die größten generischen weit zurückliegen. Betrachten Sie DNSSEC als eine Kontrolle, die gefälschte Antworten erfasst, wo eine signierte Kette existiert, und rechnen Sie damit, dass sie bei den meisten Abfragen in einem ausgelasteten SSID stumm bleibt.
Prüfungen, die Sie diese Woche durchführen können
Jede Prüfung dauert nur wenige Minuten, und zusammen zeigen sie, ob das Siegel in Ihrem Netzwerk verifiziert wird.
- Stellen Sie sicher, dass der von Ihren SSIDs verwendete rekursive Resolver DNSSEC validiert und Antworten nicht nur zwischenspeichert.
- Rufen Sie einen Namen ab, von dem Sie wissen, dass er signiert ist, und einen, von dem Sie wissen, dass er unsigniert ist, und vergleichen Sie das Ergebnis.
- Protokollieren Sie Validierungsfehler mit Angabe von Netzwerk und Uhrzeit, damit ein Anstieg nicht einfach als „WiFi ist eben WiFi“ abgetan wird.
- Legen Sie im Voraus fest, ob eine fehlgeschlagene Antwort verworfen oder zur Überprüfung durch eine Person markiert wird.
DNSSEC garantiert niemals, dass die verifizierte Website sicher zu nutzen ist. Eine korrekt registrierte und korrekt signierte Domain kann weiterhin Betrugsinhalte hosten. Die Richtlinie muss direkt neben dem Siegel stehen.
DNS-Abfragen mit DoH und DoT verschlüsseln
Eine signierte Antwort kann weiterhin unverschlüsselt übertragen werden. Jeder auf dem Übertragungsweg, einschließlich eines Nachbarn im Gäste-WiFi oder eines kompromittierten Access Points, kann sehen, nach welchen Namen ein Gerät fragt. Authentizität und Vertraulichkeit sind unterschiedliche Probleme, und Sie benötigen beides.
DNS over HTTPS, spezifiziert in RFC 8484, verschlüsselt DNS-Anfragen und authentifiziert den Server. Dies unterbindet passives Mitlesen und erschwert das Umleiten von Anfragen an einen gefälschten Resolver. DNS over TLS bietet auf einem eigenen Port einen vergleichbaren Transportschutz. NIST SP 800-81 empfiehlt zudem die Trennung von rekursiven und autoritativen Rollen, da unterschiedliche Richtlinien Risiken wie Cache Poisoning reduzieren. Der Server, der Ihre eigenen Zonen veröffentlicht, sollte nicht gleichzeitig rekursive Anfragen aus dem öffentlichen Netz beantworten.
Ein Laptop, der unbemerkt Ihre Richtlinie verlässt
Stellen Sie sich zwei Gäste im selben SSID vor. Ein Laptop sendet jede Abfrage an den Resolver des Standorts. Sie können DNSSEC validieren, Kategorien und Bedrohungen anwenden und Upstream-Abfragen bei Bedarf über verschlüsseltes DNS senden. Der Browser des anderen Gastes verfügt über einen eigenen, integrierten verschlüsselten Resolver. Diese Abfragen erreichen Ihren Filter niemals, und Ihr Protokoll bleibt leer, während der Laptop eine blockierte Kategorie eigenständig auflöst.
Diese Umgehung ist der Kompromiss, den verschlüsseltes DNS in unverwalteten Netzwerken eingeht. Das ist kein Grund, Anfragen unverschlüsselt zu lassen. Es ist ein Grund, bedacht vorzugehen.
- Blockieren Sie den direkten ausgehenden DNS-Datenverkehr zu beliebigen Servern, damit Geräte keinen Resolver auswählen können, den Sie nicht betreiben.
- Legen Sie bekannte verschlüsselte Endpunkte bewusst fest. Ein nicht verwalteter DoH-Pfad innerhalb einer App umgeht die lokale Filterung und Berichterstattung.
- Behalten Sie den rekursiven Resolver unter Ihrer Richtlinie. Er sollte validieren, Kategorie- und Bedrohungsregeln anwenden und anschließend nachgelagert verschlüsseln.
Resolver-Protokolle sollten die Richtlinienentscheidung, das Netzwerk und die Uhrzeit aufzeichnen. Sie sollten keinen längeren Browserverlauf speichern, als der Standort tatsächlich benötigt, da ein DNS-Verlauf Informationen über Gesundheit, rechtliche Belange und persönliche Suchanfragen preisgeben kann.
Verschlüsselung allein ist keine DNS-Sicherheit. Sie verbirgt die Anfrage. Sie entscheidet nicht, ob die Antwort zugelassen werden sollte.
Wie schützendes DNS und Sinkholing infizierte Geräte stoppen
Schützendes DNS funktioniert, weil es aktiv wird, bevor eine Anwendung eine Verbindung herstellt. Der Resolver prüft den Namen und kann Infrastrukturen für Ransomware, Phishing, Botnetze und Malware blockieren. Die CISA beschreibt dies als eine zusätzliche Schutzschicht, die durch Bedrohungsinformationen gespeist wird, stellt fest, dass mehr als 91 % aller Malware bei Cyberangriffen DNS nutzen, und erklärt, dass schützendes DNS etwa jeden dritten Sicherheitsvorfall verhindern könnte.
Im gemeinsamen WiFi kann der infizierte Laptop zwar immer noch in der Lounge sitzen. Was er jedoch nicht kann, ist die Adresse seines Command-Servers zu erfahren.
Was Ihnen das Sinkhole zeigt
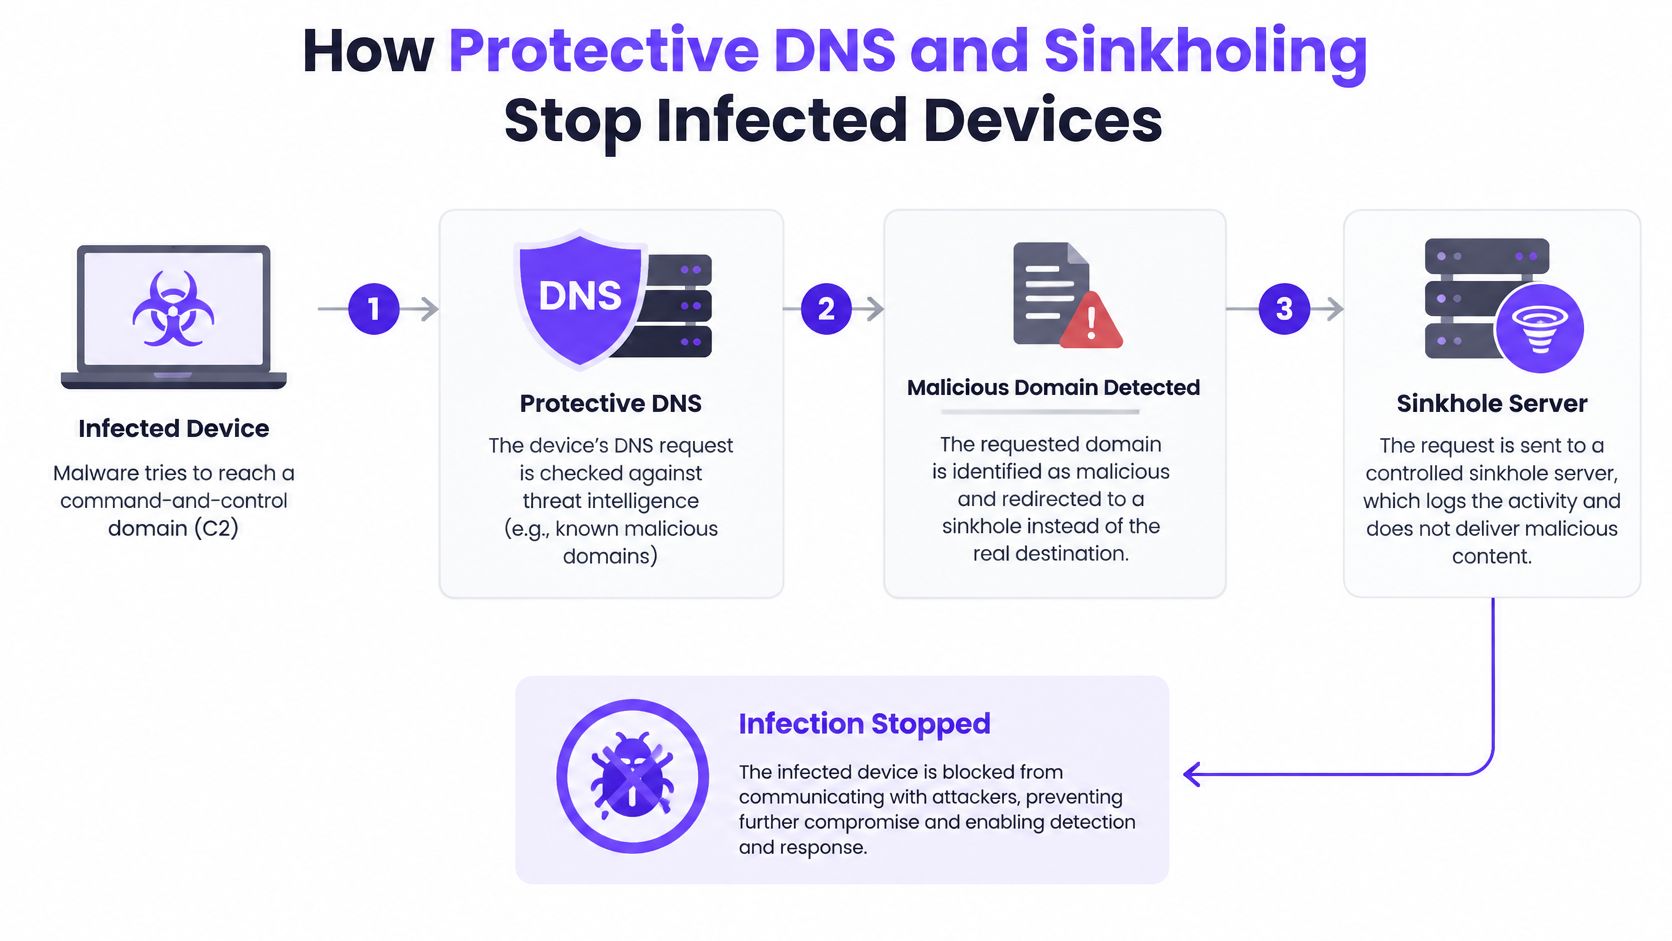
Eine einfache Blockierung kann wie eine nicht erreichbare Website wirken. Sinkholing gibt stattdessen eine kontrollierte Adresse zurück, sodass der Versuch sichtbar wird. Angenommen, ein Laptop im Gäste-SSID sendet alle paar Minuten ein Signal an einen Befehlsnamen. Das Sinkhole-Protokoll erfasst das Gerät, den Zeitstempel und die Domain. Sie isolieren diese Sitzung und bereinigen anschließend das Gerät. Sie haben es nicht durch das Blockieren von DNS desinfiziert. Sie haben den Rückruf gestoppt und das betroffene Gerät identifiziert.
- Das Gerät fordert den Namen an.
- Der Resolver prüft Bedrohungsdaten feeds und die Richtlinie für dieses SSID.
- Ein blockierter Befehlsname gibt die Sinkhole-Adresse zurück.
- Die Verbindung wird gar nicht erst aufgebaut.
- Ein Protokolleintrag mit Netzwerk und Uhrzeit wird erstellt.
- Ein Administrator isoliert das Gerät und untersucht den Vorfall.
Zwei Prüfungen machen dies realistisch statt theoretisch. Clients müssen auf den genehmigten rekursiven Resolver gezwungen werden, einschließlich einer Überwachung auf andere Resolver und verschlüsselte Umgehungen. Die Abfrage-Telemetrie muss lange genug aufbewahrt werden, um zu sehen, welches Netzwerk, welches Gerät und welcher Name betroffen sind.
Feeds verpassen Namen, die gestern noch unbedenklich waren. Eine neu registrierte Domain oder eine legitime Website, die gerade kompromittiert wurde, kann an Reputationsdaten vorbeirutschen. IP-basierte Rückrufe und Apps mit eigener Auflösung erfordern andere Kontrollen. Das stärkere Muster kombiniert schützendes DNS mit DNSSEC-Validierung, Resolver-Richtlinien, Segmentierung sowie Firewall- oder Endpunkt-Telemetrie.
Achten Sie auch auf DNS-Tunneling. Schadsoftware verbirgt Daten direkt im Anfragenamen, sodass ungewöhnlich lange oder zufällig aussehende Subdomains sowie ein hohes Anfragevolumen von einem einzelnen Gerät auftreten. Behandeln Sie dieses Gerät wie einen Sinkhole-Treffer. Trennen Sie es vom gemeinsamen SSID und untersuchen Sie den Vorfall, selbst wenn die Domain noch in keinem Feed gelistet ist.
Eine kurze Demonstration desselben Konzepts, von der Abfrage bis zum blockierten Callback, lohnt sich gemeinsam mit dem Team anzusehen, das für das Gäste-SSID zuständig ist.
Wo verschlüsseltes DNS und Blocklists an ihre Grenzen stoßen
Das Blockieren neu registrierter Domains fühlt sich wie der offensichtliche Filter an, reicht jedoch nicht aus. Eine bösartige Registrierung wird oft innerhalb von Tagen erkannt. Eine legitime Website, die von einem Angreifer übernommen wurde, kann monatelang gefährlich bleiben - und sie verfügt bereits über eine Reputation, der Ihr Feed vertraut.
Eine Studie von CAIDA aus dem Jahr 2025 ergab eine mediane Erkennungszeit von 16,3 Tagen für bösartig registrierte Domains gegenüber 86 Tagen für kompromittierte Domains - ein mehr als fünffacher Unterschied. Bei gemeinsamer Nutzung von WiFi bedeutet dies, dass eine bekannte Marke, eine lokale Zeitung oder ein Lieferantenportal nach einer Sicherheitsverletzung Malware-, Phishing- oder Command-Inhalte hosten kann, während sämtliche Reputation-Scores weiterhin unauffällig erscheinen.
Zwei Wege, wie dies an einem Standort fehlschlägt
Aggressive Listen treffen die Falschen. Ein Gast kann keine Buchungsmaschine laden, ein Patient kann ein Klinikportal nicht öffnen, ein Student verliert eine Recherche-Seite und der Empfang erfährt davon über das WiFi. Eine permissive Liste bewirkt das Gegenteil. Sie lässt das Risiko-Zeitfenster bis zum nächsten Feed-Update offen, was bei einer kompromittierten Domain eine lange Wartezeit sein kann.
Verschlüsseltes DNS schlägt auf andere Weise fehl. Ein Browser oder eine App, die ihren eigenen Resolver wählt, legt den Namen niemals Ihrer Richtlinie vor, sodass weder die Regel für neue Domänen noch die Verzögerung bei kompromittierten Domänen eine Rolle spielen. Sie sehen die Abfrage nicht. Wenn ein verschlüsselter Resolver nicht erreichbar ist, weichen einige Geräte auf normales DNS aus. Diese Ausweichlösung ist auf dem Übertragungsweg lesbar und veränderbar. DNS over HTTPS auf einem Gastgerät ist eine Datenschutzfunktion für den Benutzer und eine Sichtbarkeitslücke für Sie, es sei denn, Sie haben festgelegt, wohin diese Abfragen gehen dürfen.
Drei Kompensationsmaßnahmen verhindern, dass die Liste zur gesamten Strategie wird.
- Verhaltenssignale neben der Reputation. Lange, zufällige Subdomains, plötzliche Abfragespitzen oder ein unauffälliges Gerät, das beginnt, Dutzende neuer Namen aufzulösen, verdienen einen Blick, bevor der Feed zustimmt.
- Eine vorübergehende Quarantäne, wenn eine zuvor vertrauenswürdige Domäne ihr Verhalten zwischen Updates ändert. Halten Sie sie zurück und tun Sie nicht so, als wäre die alte Bewertung noch gültig.
- Ein Überprüfungspfad mit schneller Freigabe. Jemand in der Schicht sollte in der Lage sein, eine legitime Website am selben Tag wiederherzustellen - mit einem Vermerk, wer sie genehmigt hat.
Die offene Frage für ein öffentliches Netzwerk lautet nicht: "Sollten wir DNS verschlüsseln?". Sie lautet, wie Sie Anfragen vertraulich halten, ohne dass unverwaltete Smartphones, Apps und Geräte die Sicherheitsrichtlinie umgehen.
Richten Sie Ihre DNS-Sicherheitskontrollen Netzwerk für Netzwerk ein
Eine einzige Richtlinie für das gesamte Gebäude führt dazu, dass für Smartphones von Gästen, Infusionspumpen und Laptops der Mitarbeiter dieselben Regeln gelten. Ordnen Sie jede untere Zeile einer eigenen SSID oder VLAN zu, damit die Richtlinie mit dem Netzwerk reist - und nicht mit der Hoffnung, dass Benutzer die richtige WiFi wählen.
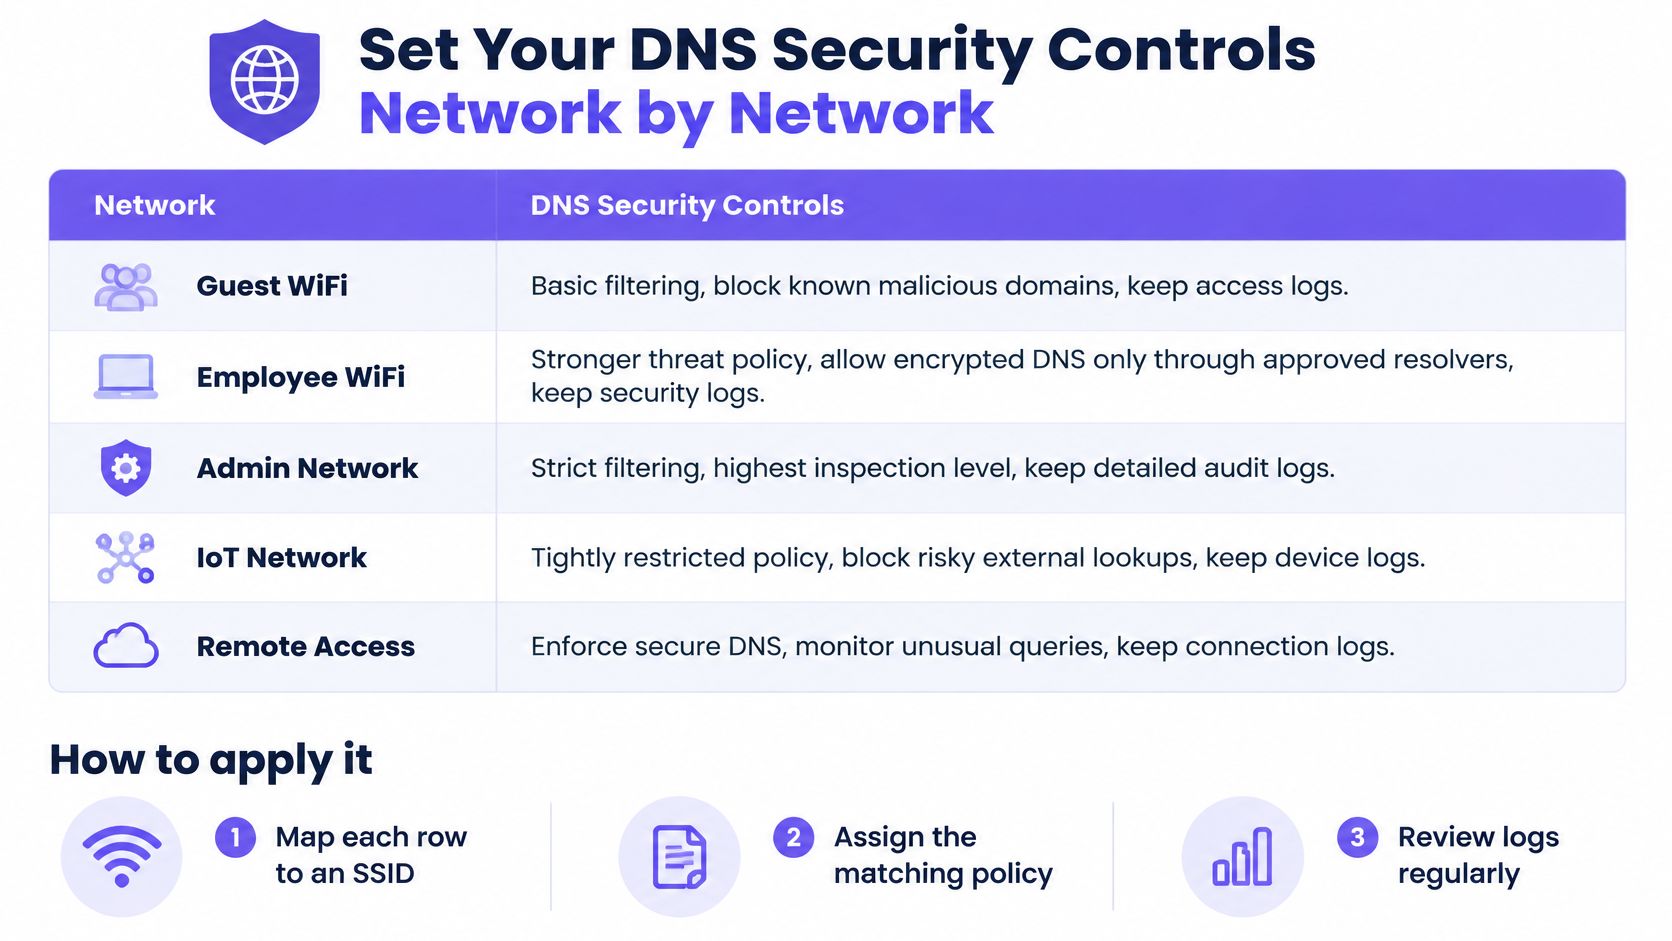
| Netzwerk | Filterung und Bedrohungsrichtlinie | Umgang mit verschlüsseltem DNS | Aufzubewahrende Protokolle |
|---|---|---|---|
| Gäste- und öffentliches WiFiWiFi | Kategorien für Erwachsene und schädliche Inhalte, Abwehr von Bedrohungen, SafeSearch | Verschlüsseltes DNS nur über den verwalteten Resolver, bekannte öffentliche DoH-Endpunkte blockiert | Blockierte Domains, Geräte- oder Sitzungs-ID, Zeitstempel |
| Mitarbeiternetzwerke | Abwehr von Bedrohungen an erster Stelle, mit separaten Positiv- und Negativlisten | Verschlüsseltes DNS nur von verwalteten Geräten | Richtlinienentscheidungen und Administratoränderungen |
| Netzwerke für Schüler, Studierende oder Bewohner | Altersgerechte Kategorien pro Gruppe festgelegt | Nur verwalteter Resolver, bekannte öffentliche DoH-Endpunkte blockiert | Blockierte Abfragen, aufbewahrt für eine festgelegte Speicherdauer |
| IoT- und Gerätenetzwerke | Abwehr von Bedrohungen und Blockierung von Command-and-Control, keine Kategorienrichtlinie | Port 53 bleibt unter Ihrem Resolver, verschlüsseltes DNS wird getestet, bevor Sie es erzwingen | Abfragen nach Geräteadresse und Anomalie-Warnmeldungen |
| Standorte im Gesundheitswesen und im öffentlichen Sektor | Abwehr von Bedrohungen plus Kategorienfilterung | Nur verwalteter Resolver, jede Ausnahme dokumentiert | Audit-fähige Protokolle für Prüfer und Stakeholder |
Netzwerksegmentierung verhindert, dass ein kompromittierter Fernseher im Gäste-VLAN den Resolver der Mitarbeiter nutzt. Purple Shield ist eine Möglichkeit, den Prozess zu verwalten, ohne den Resolver selbst aufzubauen. Eine DNS-Schicht filtert Inhalte, stoppt Bedrohungen und entfernt Werbung auf jedem Gerät, mit einer Richtlinie pro SSID, VLAN und Standort sowie einem einzigen Dashboard. In offenen Netzwerken ist diese Richtlinie streng und familiengerecht, in sicheren Netzwerken steht die Bedrohungsabwehr an erster Stelle und in xPSK-Netzwerken wird der Jugendschutz pro Gruppe festgelegt. Sie analysieren blockierte URLs, Bedrohungsanalysen sowie die Nutzung und passen die Richtlinie direkt über dasselbe Dashboard an.
Warum Gerätenetzwerke zuerst einen Test benötigen
Verschlüsseltes DNS ist in gemischten IoT-Umgebungen kompliziert. Viele Geräte nutzen weiterhin normales DNS, und Sie können sie nicht einzeln konfigurieren. Neuere IETF-Empfehlungen weisen darauf hin, dass die meisten IoT-Geräte immer noch unverschlüsseltes DNS auf Port 53 verwenden, sodass diese Anfragen weiterhin anfällig für Abfangen sind und verschlüsseltes DNS nicht universell vorgeschrieben ist. Experimentelle Arbeiten, die zusammen mit diesen Empfehlungen zitiert wurden, berichteten von einem Leistungsverlust von 482,5 % für DoT in einer IoT-Testumgebung, der in Kombination mit DNSSEC auf 537,9 % anstieg. Testen Sie in einer Laborumgebung SSID, bevor Sie Verschlüsselung für Türschlösser, Kassen oder medizinische Geräte erzwingen. Eine Sicherheitsmaßnahme, die Geräte vom Netz trennt, wird deaktiviert werden.
Führen Sie die Änderung in dieser Reihenfolge ein.
- Stellen Sie sicher, dass jeder Client auf dieser SSID den zugelassenen Resolver nutzt.
- Überprüfen Sie die DNSSEC-Validierung auf diesem Resolver mit einem signierten und einem unsignierten Namen.
- Legen Sie die Richtlinie pro SSID aus der Tabelle fest, einschließlich SafeSearch, wo es die Zielgruppe erfordert.
- Aktivieren Sie Protokolle mit einer vertretbaren Aufbewahrungsfrist.
- Proben Sie den Szenariofall einer kompromittierten Domain: zuerst Quarantäne, gefolgt von einer Überprüfung am selben Tag.
- Planen Sie eine monatliche Überprüfung der Richtlinien ein und erfassen Sie, wer Änderungen an Freigabeeinträgen vorgenommen hat.
Wählen Sie das Netzwerk aus, in dem eine fehlerhafte Abfrage den größten Schaden anrichtet, und ändern Sie dieses noch in dieser Woche. Für die meisten Standorte ist das das Gäste-WiFi. Für ein Krankenhaus oder einen Campus ist es möglicherweise das Netzwerk, dem sich Patienten, Studenten oder Besucher tatsächlich anschließen.
Purple Shield ist schützendes DNS für Veranstaltungsorte, Campusse und öffentliche Netzwerke. Es prüft jede Abfrage, bevor eine Verbindung hergestellt wird, wendet eine unterschiedliche Richtlinie pro SSID, VLAN und Veranstaltungsort an und zeigt Ihnen, was blockiert wurde. Wenn Sie diese Kontrolle auf dem WiFi wünschen, das Sie bereits betreiben, besuchen Sie Purple Shield.