
Lieferkettensicherheit: Risiken, Kontrollen und Netzwerkabwehr
Erfahren Sie, was Lieferkettensicherheit bedeutet, welche Risiken und Kontrollen typisch sind und wie Bedrohungsabwehr auf Netzwerkebene gemeinsam genutzte WiFi- und verbundene Umgebungen schützt.
Published 17. November 2026
Sie blicken auf eine Anbieter-Tabelle, laut der jeder Lieferant „genehmigt“ ist, und auf ein Ticket, das besagt, dass ein Zahlungsterminal heute Morgen seinen Anbieter nicht erreichen kann. Die Beschaffung verlangt ein Ja oder Nein zur Vertragsverlängerung. Der Betrieb möchte, dass die Kassen wieder online gehen. Keines der beiden Dokumente verrät Ihnen, ob gerade der Cloud-Host, der Update-Server oder der Identitätsanbieter des Dienstleisters ausgefallen ist.
So sieht Lieferkettensicherheit im Alltag aus. Das Risiko liegt nicht allein bei dem Unternehmen, das im Vertrag genannt wird. Es betrifft die gemeinsam genutzte Plattform hinter mehreren Verträgen, das Update, das mit bestehendem Vertrauensstatus eintrifft, und den Partner-Login, der weiterhin aktiv ist, weil ihn in diesem Quartal niemand überprüft hat.
Ich würde damit beginnen, die Handvoll Abhängigkeiten zu benennen, auf die Sie keinesfalls verzichten können, und dann prüfen, welche Nachweise Ihnen für jede einzelne vorliegen. Ein Logo auf einem Fragebogen stellt noch keine Entscheidungsgrundlage dar.
Inhaltsverzeichnis
- Was Supply-Chain-Sicherheit bedeutet und warum sie wichtig ist
- Wo Supply-Chain-Risiken entstehen und warum Partner Schwachstellen sind
- Wie sich Angriffe auf die Software-Lieferkette verbreiten
- Kontrollen zur Verringerung des Supply-Chain-Risikos
- Management unsichtbarer Nth-Party-Risiken
- Die Rolle netzwerkbasierter Bedrohungsabwehr
- Entscheiden, welche Lücke in der Lieferkette zuerst geschlossen werden muss
Was Supply-Chain-Sicherheit bedeutet und warum sie wichtig ist
Lieferkettensicherheit bedeutet, jeden Lieferanten, jeden Dienst, jede Softwarekomponente und jeden Bereitstellungsweg zu schützen, auf den Ihr Unternehmen angewiesen ist - und festzulegen, wie viel Vertrauen jedes einzelne Glied verdient.
Ein Gebäude mit einer stabilen Eingangstür und einer ungesicherten Laderampe hat kein Türproblem, sondern ein Lieferkettenproblem. Dasselbe Muster zeigt sich im Betrieb: Ihre eigene Firewall kann absolut sicher sein, während dennoch ein Telekommunikationsanbieter, ein Softwareanbieter oder eine Cloud-Region darüber entscheidet, ob Bestellungen, Patientendaten oder das Gäste-WiFi verfügbar bleiben.
Das Ausmaß dieses Risikos ist struktureller Natur. Der OECD-Bericht zur Resilienz von Lieferketten zeigt, dass Vorprodukte im Jahr 2020 bis zu 60 % des Welthandels ausmachten, sodass Waren und Dienstleistungen häufig mehrfach Grenzen überschreiten, bevor sie die Endanwender erreichen. Jeder Grenzübergang ist ein weiterer Lieferant, Hafen, eine Plattform oder ein Vertrag, der ausfallen kann.
Konzentration schlägt eine lange Lieferantenliste
Rund 30 % der exportierten Produkte weisen eine hohe Konzentration auf wenige Handelspartner auf, und Fälle suboptimaler Diversifizierung waren laut derselben OECD-Studie in den 2020er Jahren um 50 % höher als Ende der 1990er Jahre. Ein Verzeichnis von 400 Anbietern kann dennoch verbergen, dass mehrere von ihnen denselben Identitätsanbieter, dieselbe Cloud-Region oder denselben Port nutzen.
Die Rückverlagerung der Produktion ins Inland ist keine automatische Lösung. Modellrechnungen der OECD für ein umfassendes Relokalisierungsszenario zeigen, dass der Welthandel um mehr als 18 % und das reale globale BIP um mehr als 5 % sinken könnten, ohne dass dies durchgängig zu Resilienzgewinnen führen würde. Weitaus wirksamer sind Transparenz über kritische Abhängigkeiten, Diversifizierung, Substitutionsoptionen und ein koordiniertes Risikomanagement. Ein Rückzug aus dem Handel ersetzt diese vier Säulen nicht.
Wo Lieferkettenrisiken entstehen und warum Partnerunternehmen Schwachstellen sind
| Eintrittspunkt | Fehlerszenario | Warnzeichen |
|---|---|---|
| Direkte Lieferanten | Eine Sicherheitsverletzung beim Anbieter legt geteilte Daten oder Zugänge offen | Anbieter weigert sich, Audit- oder Sicherheitsnachweise vorzulegen |
| Logistik und Häfen | Verzögerung oder Manipulation stoppt Bestände oder Lieferungen | Ein einzelner Frachtführer oder Hafen ohne getestete Ausweichroute |
| Softwareanbieter | Ein kompromittiertes Update gelangt in Ihre Systeme | Keine SBOM oder keine signierte Build-Herkunft (Provenance) |
| Cloud- und Managed-Services | Ein Ausfall des Providers wirkt sich kaskadierend auf Ihren Betrieb aus | Ein einziger Provider hostet mehrere kritische Services |
| Identitäts- und Zugangs-Provider | Entwendete Partner-Zugangsdaten öffnen interne Systeme | Geteilte Konten oder keine MFA für Partner-Logins |
| DNS- und Netzwerk-Provider | Bösartige Domains werden über eine ungeprüfte Namensauflösung erreicht | Gäste- oder BYOD-Traffic läuft ohne Filterung bei der Namensauflösung |
Jede Zeile stellt einen Pfad dar, den ein Angreifer oder ein Störfall nutzen kann, ohne die von Ihnen selbst betriebenen Systeme direkt anzugreifen. Eine Reinigungskraft mit einem Generalschlüssel muss nicht den Tresor aufbrechen. Ein Dieb versucht selten, den Tresor zu knacken, wenn die Schlüssel der Reinigungskraft die Hintertür öffnen.
Warum der schwächere Partner gewählt wird
Laut dem Global Cybersecurity Outlook 2023 des Weltwirtschaftsforums schätzten 27 % der Unternehmensleiter und 14 % der Behördenleiter Drittorganisationen als weitaus weniger cyber-resilient ein als ihre eigenen Organisationen. Angreifer nutzen diese Lücke gezielt aus. Sie attackieren den Lieferanten, den Service-Desk oder die Software-Abhängigkeit anstelle der besser geschützten Primärorganisation.
Daten aus dem Data Breach Investigations Report 2024 von Verizon, zusammengefasst vom Weltwirtschaftsforum, belegen, dass Vorfälle im Zusammenhang mit Software-Schwachstellen im Jahr 2023 im Vergleich zum Vorjahr um 180 % zugenommen haben und an 15 % dieser Vorfälle ein Drittanbieter beteiligt war. Das Gesamtvolumen ist so groß, dass das Warten auf ein perfektes Inventar keine zielführende Strategie ist. Das Forum berichtete von geschätzten 2.220 Cyberangriffen pro Tag im Jahr 2023, was mehr als 800.000 Angriffen im Laufe des Jahres entspricht.
Was ein Perimeter nicht erkennen kann
Eine Firewall an Ihrem Netzwerkrand prüft nicht den Build-Server eines Partners und bemerkt nicht, dass drei „unabhängige“ Anbieter denselben Cloud-Account nutzen. Kontrollen müssen auch Partner und digital angebundene Dienste umfassen, deren Kompromittierung den Betrieb lahmlegen, Daten offenlegen oder das Vertrauen im gesamten Netzwerk zerstören könnte.
Praktische Faustregel: Erfassen Sie jeden Lieferanten, der über Zugriffsrechte, Daten oder geschäftskritische Dienste verfügt, und kennzeichnen Sie, welchen der sechs Einstiegspunkte der jeweilige Partner nutzt.
Wie sich Angriffe auf die Software-Lieferkette verbreiten
Nehmen wir an, eine Bibliothek, auf die sich Ihr POS-Anbieter verlässt, wird von einer einzigen Person gepflegt. Dieses Konto wird per Phishing kompromittiert. Das Repository wird verändert. Das Build-System verpackt den manipulierten Code. Das Artefakt wird mit dem regulären Schlüssel der Pipeline signiert und veröffentlicht. Ihr Anbieter stellt das Update bereit, und Ihre Kassen installieren es, da der Update-Kanal freigegeben ist.
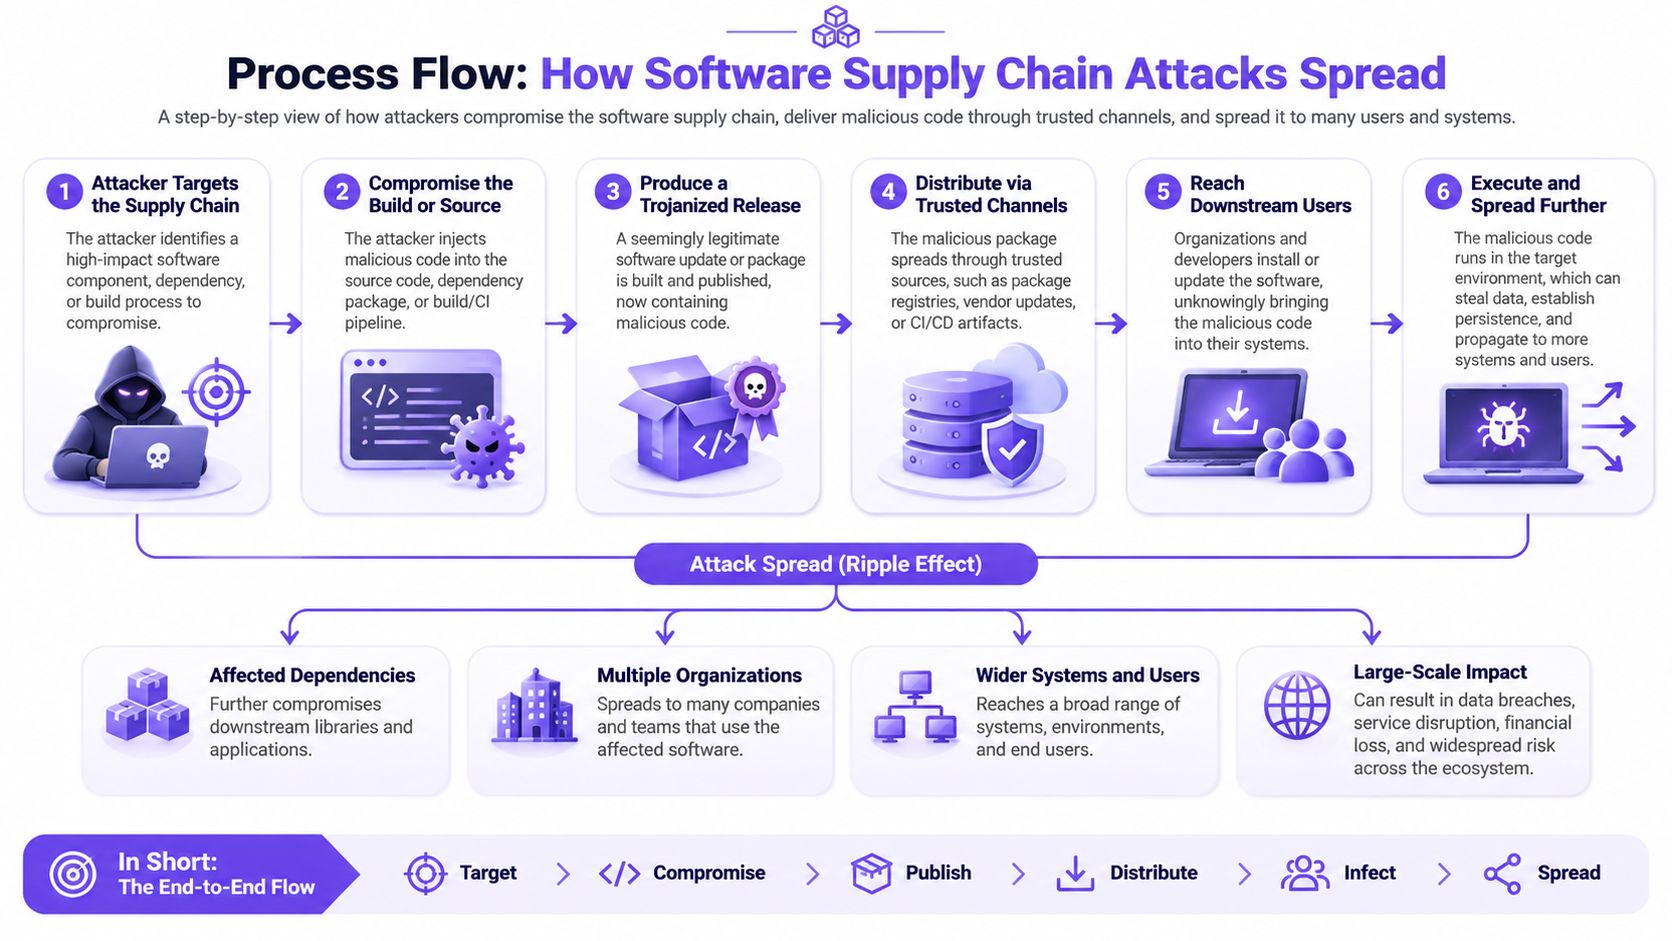
Jede Übergabe erbt das Vertrauen der vorherigen. Dieses übertragene Vertrauen ist die Schwachstelle. Niemand an Ihrem Standort hat auf einen verdächtigen Link geklickt. Der Schadcode gelangte im Zuge eines routinemäßigen Release-Updates ins System.
Warum die Firewall unauffällig bleibt
Der Bericht der ENISA zur Bedrohungslage bei Angriffen auf die Lieferkette (Threat Landscape for Supply Chain Attacks) ergab, dass diese Angriffe im Jahr 2020 an Zahl und Raffinesse zunahmen, und schätzte, dass die Angriffe im Jahr 2021 etwa viermal so zahlreich sein würden wie 2020. Etwa die Hälfte wurde Advanced Persistent Threat-Akteuren (APT) zugeschrieben, deren Ressourcen eine reine Perimeterabwehr unzureichend machen. Die Abfrage und der Download sehen aus wie an jedem gewöhnlichen Patch Tuesday.
Dieselbe Kette beschränkt sich nicht nur auf Anwendungscode. Sie erstreckt sich über DNS-Anbieter, Cloud-Plattformen, Zertifizierungsstellen, verwaltete Bibliotheken, CI/CD-Dienste bis hin zu Threat-Intelligence-Feeds. Ein kompromittierter Feed kann eine bösartige Domain als sicher einstufen. Eine unsichere Zertifizierungsstelle kann ein gefälschtes Update wie ein legitimes aussehen lassen.
Was jeder Abhängigkeit zugeordnet werden sollte
Betrachten Sie Lieferantenrisiken als Angriffspfade und nicht als bloße Punktzahl auf einem Fragebogen.
- Verantwortliche Person: Eine namentlich benannte Person, die die Abhängigkeit trennen oder den Anbieter kontaktieren kann.
- Kritikalität: Ob Gehaltsabrechnung, Bestellungen, klinische Systeme oder der Gastzugang im Fehlerfall ausfallen.
- Zulässige Datenflüsse: Auf welche Daten und Netzwerke dieser Lieferant zugreifen darf.
- Wiederherstellung: Wie Sie ihn isolieren und nachweisen, dass der Dienst wiederhergestellt ist.
- Ersatz: Eine getestete Alternative oder eine schriftliche Entscheidung, dass keine existiert.
Das Kontrollziel besteht darin, die Zeitspanne von der Kompromittierung eines Lieferanten bis zur Erkennung, Eindämmung und verifizierten Wiederherstellung zu verkürzen. Eine jährliche Bewertung allein leistet dies nicht.
Die Übergaben in dieser Kette sind leichter zu erkennen, wenn Sie sie als Abfolge und nicht als Richtlinienabsatz betrachten.
Kontrollen zur Verringerung von Risiken in der Lieferkette
| Kontrollmaßnahme | Was abgedeckt wird | Aufzubewahrende Nachweise |
|---|---|---|
| Lieferantenverzeichnis | Jeder Lieferant mit Zugriff, Daten oder operativer Funktion, einschließlich Verantwortlichem, Kritikalitätsbewertung, Datenflüssen, Wiederherstellungsverfahren und Alternativoption | Datiertes Verzeichnis, das mindestens jährlich überprüft wird |
| Vertragliche Sicherheitsklauseln | Meldung von Sicherheitsvorfällen, Auditrechte und Patch-Fristen | Unterzeichnete Klauseln mit festgelegten Benachrichtigungsfristen |
| SBOM beim Build-Prozess | Komponenten, Versionen, Lieferanten, Abhängigkeiten und Lizenzen | Signierte SBOM, die bei jedem Release gespeichert wird |
| Provenienz und Signierung von Artefakten | Nachweis, dass Software aus einer verifizierten Quelle erstellt wurde | Signierter Provenienz-Datensatz pro Artefakt |
| VEX-Erklärungen | Schwachstellen, die in Ihrer Konfiguration nachweislich nicht erreichbar oder ausnutzbar sind | Datierte VEX-Erklärung für jede Sicherheitsmeldung |
| Lieferantenkonten-Zugriff | Beschränkt Partner-Logins auf die erforderlichen Systeme, abgesichert durch MFA | Protokoll der vierteljährlichen Zugriffsüberprüfung |
| Meldung von Sicherheitsvorfällen und Wiederherstellungsübungen | Geschwindigkeit der Eindämmung und verifizierte Wiederherstellung | Übungsbericht mit Wiederherstellungszeit |
Ein Verzeichnis ohne Verantwortlichen ist nur ein Telefonbuch. Ein Vertrag ohne Kündigungsfrist ist reine Hoffnung. Führen Sie die Nachweisspalte, nicht nur den Namen der Richtlinie. Die Trennung des Partnerzugriffs vom Datenverkehr der Mitarbeiter und Gäste ist Teil derselben Praxis - und die Netzwerksegmentierung definiert diese Grenze.
Vom Inventar zur Freigabeentscheidung
Die CISA beschreibt eine Software-Stückliste (Software Bill of Materials, SBOM) als ein maschinenlesbares, verschachteltes Inventar der Komponenten und Abhängigkeiten in einem Softwareprodukt, das zur Verbesserung der Transparenz und zur Unterstützung von Entscheidungen bei der Behebung von Schwachstellen dient. Eine SBOM wird erst dann zu einer Kontrollmaßnahme, wenn jede Komponente mit einer eindeutigen Kennung wie einer Package-URL oder Common Platform Enumeration sowie Version, Anbieter, Abhängigkeitsbeziehungen, Lizenz und Herkunft verknüpft ist und kontinuierlich mit Daten zu Schwachstellen und Ausnutzbarkeit abgeglichen wird.
Die CISA empfiehlt außerdem, die Provenienz zu ermitteln und sicherzustellen, dass Software aus einer verifizierten Quelle erstellt und nicht beim Download oder bei der Übertragung manipuliert wurde. Der Workflow, auf den ich bestehen würde, ist kurz.
- Erstellen Sie die SBOM zur Build-Zeit, nicht erst, wenn sich das Release bereits in der Produktion befindet.
- Signieren Sie das Artefakt sowie die Provenienz-Metadaten.
- Speichern Sie beides zusammen mit unveränderlichen Release-Datensätzen.
- Blockieren Sie das Deployment auf höhere Umgebungen, wenn einer kritischen Komponente die Herkunft fehlt, sie eine ausnutzbare Schwachstelle enthält oder gegen eine Richtlinie für zulässige Abhängigkeiten verstößt.
Eine VEX-Erklärung dokumentiert, dass eine gelistete Schwachstelle in Ihrer implementierten Konfiguration weder erreichbar noch ausnutzbar ist. Das verhindert, dass ein Team alle Punkte eines Scanner-Exports patcht, während die eine tatsächlich erreichbare Schwachstelle unbehandelt bleibt. Eine SBOM, die lediglich in einem Compliance-Ordner liegt, minimiert kein Risiko. Eine SBOM, die ein Release blockiert oder priorisiert, was zuerst behoben werden muss, bewirkt genau das.
Management unsichtbarer Risiken durch Dritt- und N-t-Anbieter
Weniger als die Hälfte der Unternehmen überwacht die Cybersicherheit auch nur über die Hälfte ihrer Lieferkettenebenen hinweg, und 79 % geben an, dass weniger als die Hälfte ihres N-th-Party-Ökosystems von Sicherheitsprogrammen abgedeckt wird, wie aus einem Bericht von TechDay zur Cyber-Readiness von Lieferketten hervorgeht. Das Versenden eines weiteren Fragebogens an Unternehmen, mit denen Sie bereits Verträge geschlossen haben, wird diese Lücke nicht schließen.
Zusätzliche Formulare erfassen weder den Subunternehmer noch den gemeinsamen Cloud-Tenant oder die Bibliothek, die Ihr Anbieter nie erwähnt hat. Gebündelte Abhängigkeiten und Single Points of Failure wiegen schwerer als die reine Anzahl an Lieferanten. Aufsichtsgremien und Regulierungsbehörden verlangen zunehmend Nachweise darüber, dass Risiken priorisiert und nicht nur dokumentiert werden.
Beantworten Sie diese drei Fragen noch in diesem Quartal, selbst wenn die Antworten zunächst unvollständig bleiben.
- Indirekter Support: Welche Zulieferer, mit denen Sie nie einen Vertrag geschlossen haben, bilden dennoch das Fundament für Entgeltabrechnung, Bestellungen oder klinische Systeme?
- Gemeinsam genutzte Anbieter: Welche Cloud-, Identitäts- oder Managed-Service-Namen tauchen hinter mehreren Ihrer Anbieter auf?
- Ausfall: Was steht still, wenn ein Cloud-, Identitäts-, ERP- oder Managed-Service-Provider an einem Dienstagmorgen ausfällt?
Priorisieren, was Sie nicht vollständig überblicken können
| Faktor | Geringere Bedenken | Höhere Bedenken |
|---|---|---|
| Geschäftskritikalität | Unterstützt ein nicht-essenzielles internes Tool | Unterstützt Gehaltsabrechnungen, Bestellungen oder Patientenakten |
| Konzentration | Wird nur von einem Ihrer Anbieter genutzt | Wird von mehreren Ihrer Anbieter geteilt |
| Ersetzbarkeit | Alternative innerhalb einer Woche getestet | Keine getestete Alternative vorhanden |
| Geografische Exposition | Einzelland mit redundanter Route | Einzelne Region oder einzelner Hafen |
| Auswirkungsradius bei Vorfällen | Betrifft einen Standort oder ein Team | Betrifft mehrere Standorte oder mehrere Services |
Bewerten Sie jeden Faktor von 1 (geringere Bedenken) bis 3 (höhere Bedenken). Addieren Sie die fünf Werte. Erstellen Sie ein Ranking nach der Gesamtzahl und lösen Sie Gleichstände nach dem Schadensausmaß (Blast Radius) des Vorfalls auf. Prüfen Sie die ersten fünf zuerst und halten Sie fest, welcher Faktor zu der jeweiligen Bewertung geführt hat. Gleichen Sie dieses Ranking mit den Daten Ihrer Threat-Intelligence-Feeds ab, damit ein gemeinsam genutzter Anbieter nicht unbemerkt bleibt, nur weil er in keinem direkten Vertrag genannt wird.
Transparenz wird niemals lückenlos sein. Die Priorisierung entscheidet darüber, worauf Aufwand und Nachweise zuerst gerichtet werden. Ein Lieferant mit einer Bewertung von 15, weil er von mehreren Parteien genutzt wird, nicht ersetzbar ist und direkt mit Bestellungen verknüpft ist, wiegt schwerer als eine lange Liste niedrig eingestufter Tools - selbst wenn für diese Tools optisch ansprechendere Fragebögen vorliegen.
Wo Bedrohungsabwehr auf Netzwerkebene greift
Denken Sie an einen Kontrollpunkt, nicht an einen Burggraben. Jedes Ziel wird geprüft, bevor jemand hindurchgelassen wird. Diese Prüfung steht gleichwertig neben Identitätsmanagement, Software-Herkunftsnachweisen und Lieferantenkontrollen. Sie ersetzt diese nicht.
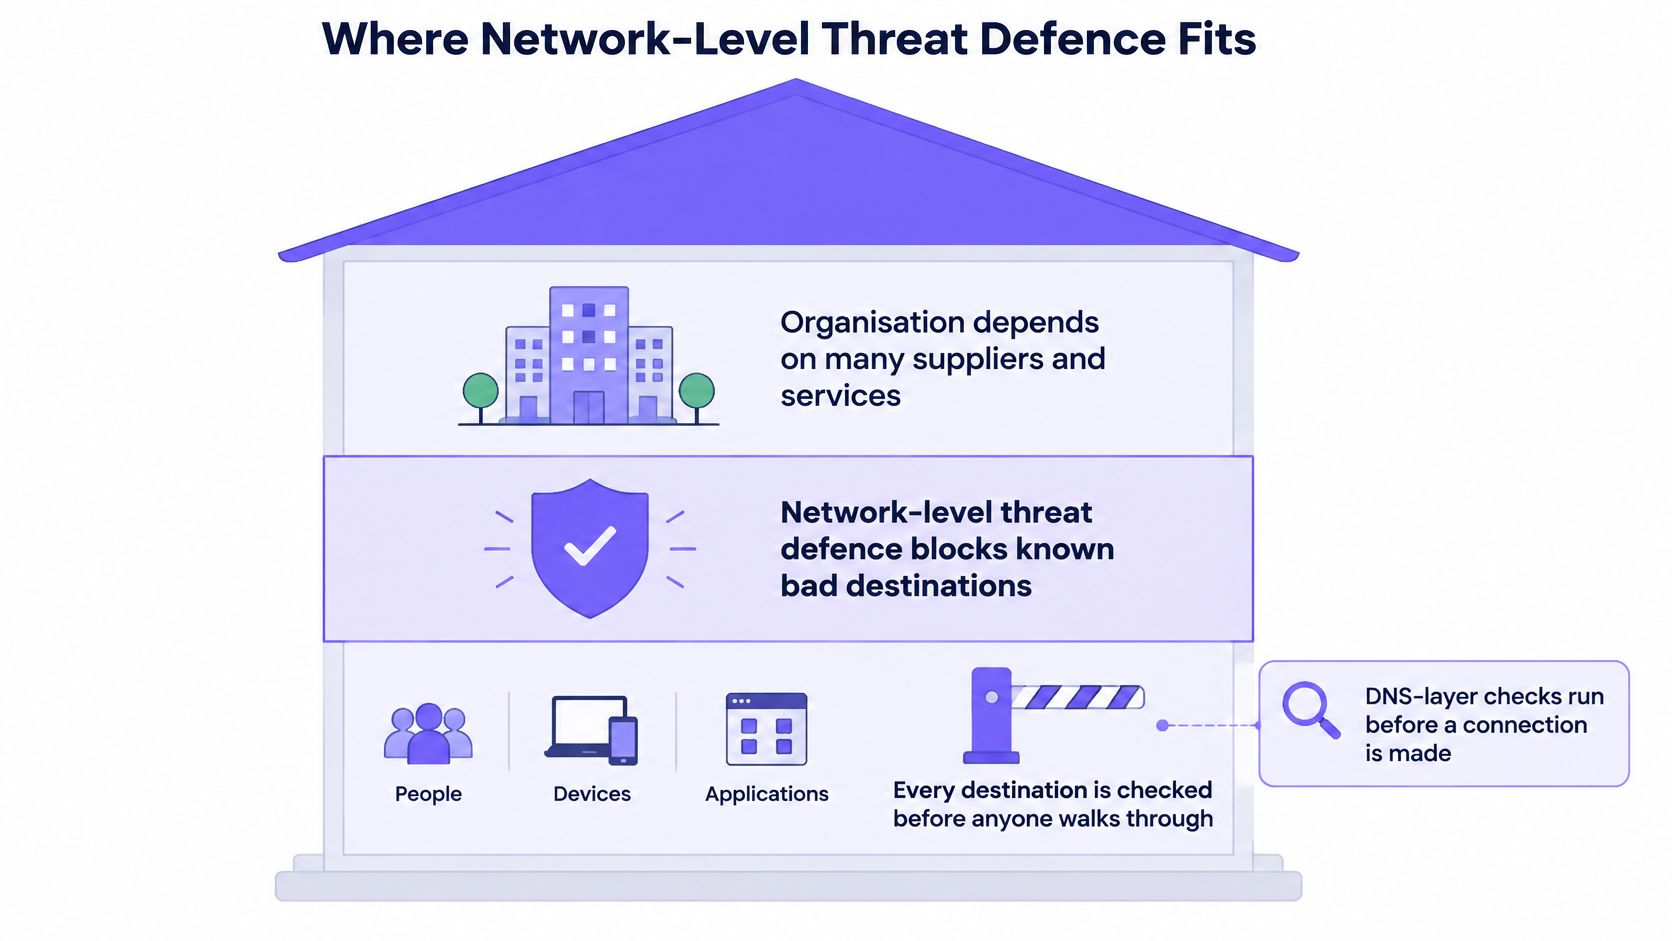
Prüfungen auf DNS-Ebene greifen, bevor eine Verbindung aufgebaut wird. Sie können Command-and-Control-Callbacks von einem infizierten Gerät sowie Phishing- und Malware-Domains stoppen - ganz ohne Agenten auf dem Gerät. Das ist entscheidend in Gäste-, öffentlichen und Studenten-WiFi, wo Kassen, Scanner, Kameras und Besucher-Smartphones niemals Ihre Endpoint-Software ausführen. Ein Lookup-Filter sieht dennoch den Namen, den diese Geräte anfordern.
Richtlinien, die zum Raum passen
Regeln sollten sich je nach Netzwerksegment, Standort und Tageszeit unterscheiden. Eine Hotellobby um 22:00 Uhr birgt ein anderes Risiko als ein Personal-VLAN um 10:00 Uhr. Strengere Regeln am Abend und am Wochenende sowie ein Bericht über blockierte Zugriffe bieten Betrieb und Einkauf eine gemeinsame Dokumentationsgrundlage statt einer vagen Behauptung wie „das WiFi wird gefiltert“. DNS-Sicherheit ist die Ebene, die diese Prüfung durchführt, und gehört als eine Schicht in den Stack, wobei Identitäts-, Software- und Lieferantenkontrollen drumherum weiterhin sichtbar bleiben.
Was diese Ebene nicht leisten kann
- Sie behebt keine Sicherheitslücken im eigenen Code oder in einem Update eines Anbieters.
- Sie blockiert keine Verbindungen, die direkt zu einer IP-Adresse ohne vorherigen Lookup aufgebaut werden.
- Sie bietet keinen Einblick in verschlüsselte Inhalte, wenn die Kontrolle rein über DNS erfolgt.
- Sie ersetzt keine Verträge, Inventare, Provenienznachweise oder priorisierte Lieferantenlisten.
Ich würde diese Ebene nicht als vollständigen Schutz anpreisen. Ich würde sie dort positionieren, wo unmanaged Geräte und geteilte Netzwerke die Schwachstelle darstellen, und SBOMs, Zugriffsüberprüfungen sowie das Ranking von Drittanbietern n-ter Ordnung für jene Pfade vorbehalten, die ein Lookup niemals erfassen kann.
Entscheiden Sie, welche Supply-Chain-Lücke Sie zuerst schließen
- Listen Sie die fünf wichtigsten Lieferanten aus Ihrem Nth-Party-Ranking auf, inklusive der fünf Faktoren-Scores neben jedem Namen.
- Prüfen Sie jeden einzelnen anhand der Kontrolltabelle. Kennzeichnen Sie fehlende Nachweise: Registereintrag, unterzeichnete Klauseln, SBOM, Provenance, VEX-Erklärung, Kontenüberprüfung oder Protokoll von Notfallübungen.
- Setzen Sie einen strikten Schwellenwert. Jeder Lieferant mit Zugriff auf Kundendaten oder einen kritischen Service, für den keine Nachweise über Kontrollen vorliegen, steht an erster Stelle.
- Schließen Sie die größte Lücke zuerst. Das kann die Anforderung einer SBOM bei einem Softwareanbieter sein oder ein Registereintrag für den Cloud- oder Identitäts-Provider, den mehrere Lieferanten gemeinsam nutzen.
- Wenn Gäste-, öffentliche oder Schüler-/Studenten-Geräte dieselbe Infrastruktur nutzen, fügen Sie eine Schutzschicht zur Bedrohungsabwehr auf Netzwerkebene hinzu. Wenn in Ihrer Umgebung ein Change-Control-Verfahren gilt, testen Sie dies zunächst als Pilotprojekt auf einem Netzwerk, bevor umfassendere Änderungen vorgenommen werden.
Wenn Sie von einem Anbieter Nachweise verlangen, fordern Sie Zertifizierungen wie ISO 27001 oder Cyber Essentials mit Geltungsbereichsnachweis an - kein Logo auf einer Folie. Purple Shield ist zertifiziert und an anerkannten Sicherheits- und Kinderschutzstandards ausgerichtet, darunter ISO 27001, GDPR, CCPA und Cyber Essentials. Auf offenen Netzwerken wendet Shield eine strenge, familienfreundliche Richtlinie an, auf sicheren Netzwerken steht die Bedrohungsabwehr an erster Stelle und auf xPSK-Netzwerken wird der Schutz gruppenbezogen festgelegt. Für Umgebungen mit Change-Management plant Purple einen Shield-Pilotbetrieb auf einem SSID gemeinsam mit Ihrem Team oder Ihrem IKT-Dienstleister, bevor weitergehende Änderungen vorgenommen werden.
Wählen Sie in diesem Monat einen noch fehlenden Nachweis aus. Benennen Sie eine zuständige Person und ein Überprüfungsdatum, bevor das Meeting endet.
Purple Shield prüft Domain-Abfragen in Gast-, öffentlichen und geteilten WiFi vor dem Verbindungsaufbau und blockiert Phishing-, Malware- und Command-and-Control-Ziele auf Geräten, auf denen niemals ein Agent installiert werden kann. Diese Ebene ergänzt Lieferantenbewertungen, SBOMs und Zugriffsprüfungen - sie ersetzt sie nicht. Wenn geteilte Netzwerke die Schwachstelle sind, die Sie an erster Stelle eingestuft haben, erfahren Sie, wie Purple Shield Bedrohungsabwehr pro Netzwerk, pro Standort und pro Zeitplan anwendet.