
So sperren Sie Websites für Erwachsene im Gäste-WiFi
So sperren Sie Websites für Erwachsene im Gäste-WiFi mit DNS-Filterung, Richtlinien pro SSID, SafeSearch, gebrandeten Sperrseiten und einem Testplan.
Published 13. November 2026
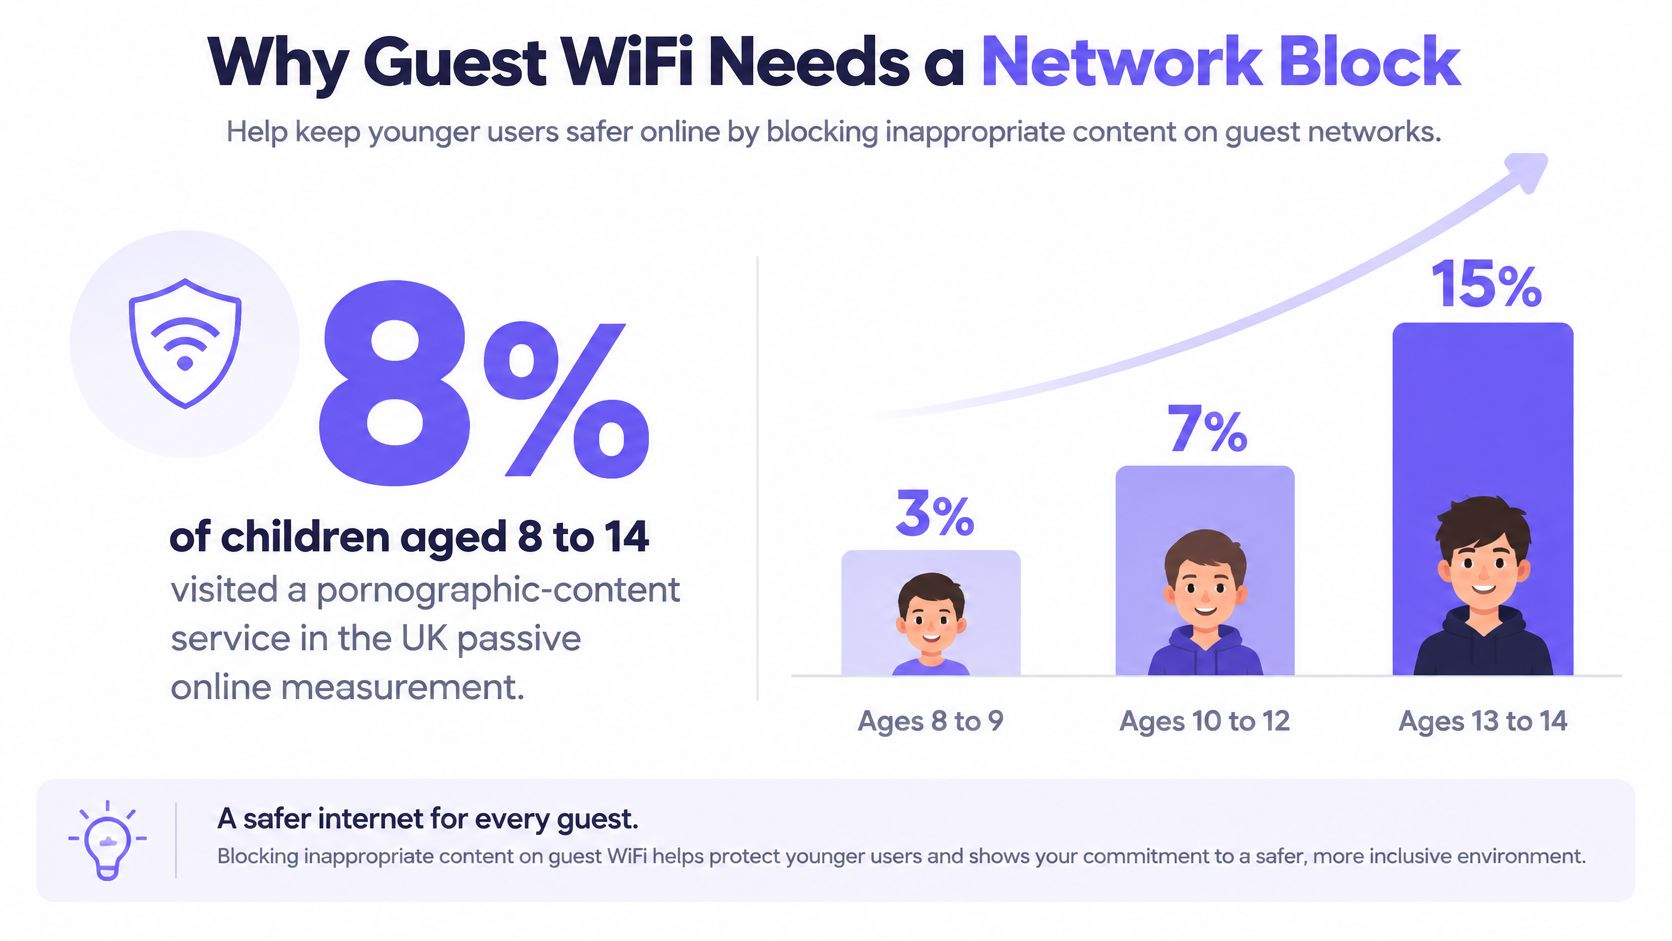
8 % der Kinder im Vereinigten Königreich im Alter von 8 bis 14 Jahren besuchten während der passiven Online-Messung der Ofcom einen Dienst mit pornografischen Inhalten, und die Reichweite steigt mit dem Alter steil an: 3 % bei 8 bis 9 Jahren, 7 % bei 10 bis 12 Jahren und 15 % bei 13 bis 14 Jahren, wobei Jungen 19 % gegenüber 11 % bei Mädchen verzeichneten (Ofcoms passive Online-Messung bei Kindern). Diese Entwicklung betrifft Betreiber, nicht nur Eltern. Ein Hotel, eine Bibliothek, ein Wartezimmer im Krankenhaus und ein Studentenwohnheim stellen Kindern, deren Geräte niemand verwaltet, jeweils ein SSID bereit - und keiner dieser Standorte kann einen Agenten auf dem Smartphone eines Gastes installieren.
Die einzige Kontrollinstanz für ein nicht verwaltetes Gerät ist jene, die dem Netzwerk gehört: der Resolver, der DHCP-Bereich, der VLAN und die Sperrseite. Im Folgenden finden Sie den Implementierungsleitfaden dafür, wie Websites für Erwachsene blockiert werden - in einem gemeinsam genutzten Netzwerk, einschließlich der Schwachstellen.
Inhaltsverzeichnis
- Warum Gäste-WiFi eine Netzwerksperre benötigt
- Richtlinien nach SSID VLAN und Tageszeit
- So erzwingen Sie DNS über den Filter
- SafeSearch-Sperrseiten und Berichte
- Sperre testen und Lücken beheben
- Gästerichtlinie live schalten
Warum Gäste-WiFi eine Netzwerksperre benötigt
Beim Gäste-SSID endet Ihre Kontrolle über das Netzwerk. In einer Hotellobby erhält eine Familie Zugang, deren zehnjähriges Kind ein iPad nutzt. Im Wartezimmer eines Krankenhauses befinden sich Smartphones von Besuchern. Eine Bibliothek vergibt Portal-Logins an Jugendliche mit Laptops und bereits installiertem VPN-Client. Keines dieser Geräte verfügt über Ihren Endpoint-Agenten, keines ist im Device Management registriert, und in den meisten Fällen weiß niemand am Standort, wer sie überhaupt bedient.
Selbst deklarierte Altersangaben sind als Kontrollmechanismus unzureichend. Die „Online Nation“-Studie von Ofcom hat ergeben, dass 22 % der 8- bis 17-Jährigen mit einem Social-Media-Profil ein Erwachsenenalter angegeben hatten, verglichen mit 20 % bei den 8- bis 15-Jährigen (Ofcom Online Nation 2023). Eine Plattform, die Profilangaben ungeprüft vertraut, stuft 12-Jährige als Erwachsene ein - und das gilt für jeden Filter, der auf denselben Daten basiert.
Das Netzwerk muss nicht ermitteln, wie alt der Gast ist. Es muss lediglich wissen, mit welcher SSID er verbunden ist, welche Richtlinie diese SSID vorsieht und was geschieht, wenn eine Abfrage einer blockierten Kategorie entspricht.
Die Umgehung ist der Punkt, den die meisten Checklisten überspringen. Unabhängige Tests aus dem Jahr 2025 ergaben, dass DNS-Filterung über DNS-over-HTTPS, ein VPN oder den Wechsel in ein anderes Netzwerk umgangen werden kann (AV-Comparatives DNS-Evaluierung 2025). Mit Mobilfunkdaten gelingt dies völlig mühelos.
So sieht eine echte Netzwerksperre im Vergleich zu einem einfachen Kontrollkästchen auf einem Heim-Router aus:
Jeder Client erhält einen DHCP-Scope, der einen einzigen Resolver ankündigt: Ihren. Ausgehende Abfragen auf Port 53 werden dorthin umgeleitet, sodass auch ein Gerät mit einem fest hinterlegten öffentlichen Resolver den Richtlinien unterliegt. Die Kategorie für Erwachsene wird blockiert, bevor eine Adresse zurückgegeben wird, und das Gerät erhält eine gebrandete Seite, die den Grund erläutert. Dieser Vorgang dauert nur wenige Millisekunden und hinterlässt ein Audit-Protokoll.
Die Grenzen der Technologie gehören in denselben Zusammenhang. DNS verhindert lediglich die Auflösung einer Domain. Es kann weder jedes Bild auf einer gemeinsamen Plattform klassifizieren noch einen Direktabruf per IP-Adresse oder Datenverkehr verhindern, der über einen Tunnel abfließt. Es ist die netzwerkseitige Ebene einer Sorgfaltspflicht - kein Garant für einen vollständigen Ausschluss von Risiken.
Richtlinien nach SSID VLAN und Tageszeit
Definieren Sie eine Zeile pro SSID, bevor Sie auch nur einen einzigen DHCP-Scope anrühren. Sorgen Sie zuerst für die richtige Segmentierung, denn ein Gäste-SSID, das sich eine VLAN mit operativen Systemen teilt, wird früher oder später etwas lahmlegen, das Sie nicht aus der Ferne neu starten können. Diese Einführung zur Sicherheit von Gastnetzwerken erläutert, warum diese Trennung wichtiger ist als die Kategorieliste selbst.
| Netzwerk | Erwachsenenkategorie | Safe Search | Zeitplan | Ausnahmeregel |
|---|---|---|---|---|
| Gäste- oder Captive-Portal SSID | Blockieren | Aktiviert für Google, Bing, YouTube | Immer, abends strenger an familienorientierten Standorten | Keine Umgehung durch Nutzer; nur Allowlist des Standorts |
| Mitarbeiter oder Unternehmen VLAN | Blockieren | Aktiviert | Geschäftszeiten | Ausnahmen für benannte Rollen mit Ticket |
| Studenten oder Bewohner VLAN | Blockieren | Aktiviert | Strenger an Abenden und Wochenenden | Bildungs- und Gesundheitsdomains auf der Allowlist |
| Kostenpflichtig oder Premium SSID | Blockieren, wie bei Gästen | Aktiviert | Wie bei Gästen | Bandbreite ändert sich, Content-Richtlinie nicht |
| IoT oder Gebäude VLAN | Nicht anwenden | Deaktiviert | Immer separater Resolver | Kein gemeinsam genutzter Resolver mit Gästen |
| Klinik oder Forschung VLAN | Blockieren mit kuratierter Allowlist | Aktiviert | Immer | Vorab genehmigte Gesundheits- und Forschungsdomains |
Die meisten Zeilen bestehen die Prüfung ohne Diskussion. Drei tun es nicht.
Ausnahmen für Mitarbeiter erfordern ein Ticket, keinen Schalter
Ein Krankenhaus beschäftigt Therapeuten, eine Universität Forscher im Bereich der öffentlichen Gesundheit - und beide werden innerhalb einer Woche auf eine Sperre legitimer Webseiten stoßen. Der falsche Ansatz besteht darin, die Kategorie für das gesamte Mitarbeiter-VLAN zu lockern, da das Mitarbeiter-VLAN meist der Ort ist, auf den der Portal-Anbieter ausweicht, wenn der Gastzugang fehlerhaft arbeitet. Richten Sie stattdessen eine namentliche Ausnahme ein: eine Domain, eine Rolle, ein Ablaufdatum, dokumentiert im Ticketsystem und monatlich überprüft.
Nachweis-Regel: Wenn eine Ausnahme nicht auf eine namentlich benannte Person und ein Ablaufdatum zurückgeführt werden kann, ist sie keine Ausnahme. Sie ist eine Sicherheitslücke mit Begleitpapieren.
IoT- und Gebäudesysteme auf einem separaten Resolver halten
Drucker, Türsteuerungen, Energiezähler und Videoüberwachungsrekorder surfen nicht im Web - und sie vertragen es nicht, wenn ihnen mitten im Betrieb eine Richtlinie auferlegt wird. Weisen Sie ihnen ein eigenes Resolver-Label und keinerlei Inhaltskategorien zu. Wenn ein Controller um 21:00 Uhr offline geht, sieht Ihr Helpdesk anhand des Labels binnen Sekunden, ob die Gastrichtlinie fälschlicherweise darauf angewendet wurde.
Paid WiFi ändert die Bandbreite, nicht die Richtlinie
Einige Standorte bieten einen Premium-Tarif für höheren Durchsatz oder längere Sitzungen an. Diese Stufe ändert Bandbreite und Support, niemals jedoch die Inhaltskategorie. Erhält ein zahlender Gast eine andere Inhaltsrichtlinie als ein kostenloser Gast, entstehen für den Standort zwei verschiedene Sorgfaltspflichten und eine Nachweiskette - und Letztere führt unweigerlich dazu, dass Erstere infrage gestellt wird.
Mit Zeitplänen machen sich Schutzmaßnahmen in Familienbetrieben und Studentenwohnheimen bezahlt. Abends und an Wochenenden verschiebt sich die Altersstruktur nach unten; verschärfen Sie in diesen Zeitfenstern daher die Kategorie für Erwachsene, SafeSearch und die Werberegeln. Ein 24-Stunden-Flughafen oder eine Krankenstation kennt keine Ruhezeiten - belassen Sie die Richtlinie dort rund um die Uhr unverändert.
Jeder Standort führt zudem seine eigene Freigabeliste. Gemeinnützige Organisationen für sexuelle Gesundheit, LGBTQ+-Unterstützungsangebote und Bildungsdomains, die von Kategorisierungs-Engines fälschlicherweise blockiert werden, kommen darauf, während bekannte Proxys und neu entdeckte Domains für Erwachsene auf die Sperrliste gehören. Wählen Sie vor allem anderen eine Zeile pro SSID.
So leiten Sie DNS zwingend über den Filter weiter
Die Einrichtung dauert einen Nachmittag pro Standort und ist durchweg pragmatische Detailarbeit. Gehen Sie in dieser Reihenfolge vor, denn jeder Schritt schließt eine Lücke, die der vorherige offen lässt.
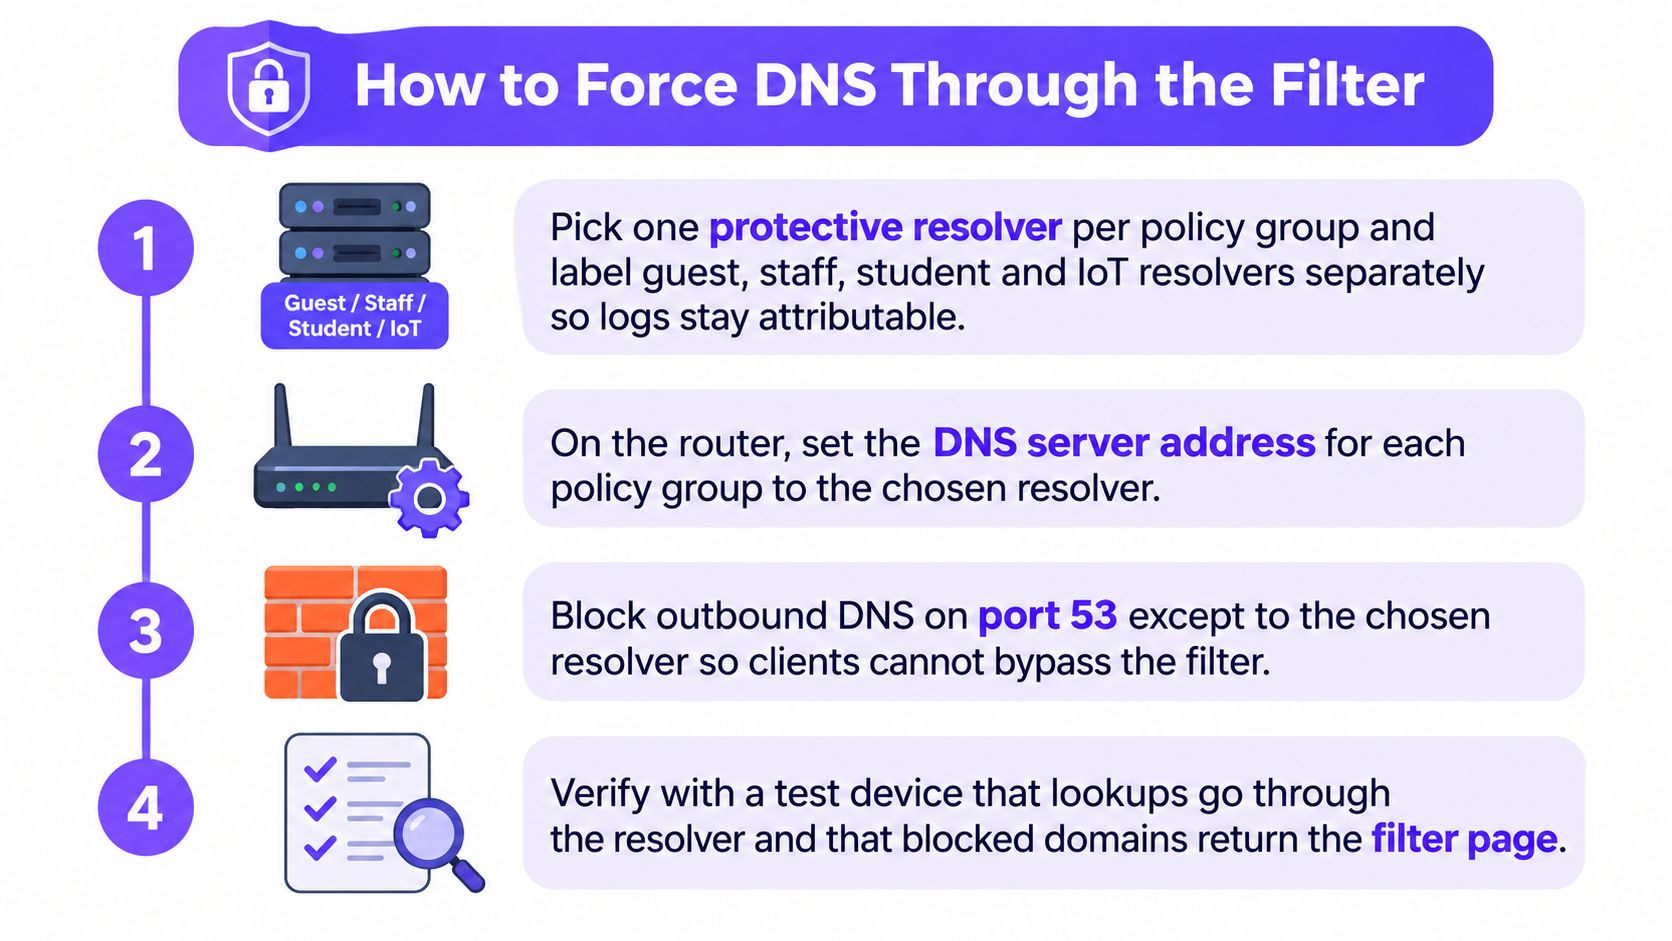
Wählen Sie einen schützenden Resolver pro Richtliniengruppe. Gäste, Mitarbeiter, Studenten und IoT erhalten jeweils eine eigene Resolver-Identität sowie eine Bezeichnung, die das/die bediente VLAN benennt. Sechs Wochen später ist diese Bezeichnung das Einzige, womit sich ein Abfrageprotokoll einem Netzwerk zuordnen lässt.
Verbreiten Sie ausschließlich diesen Resolver im DHCP-Bereich. Entfernen Sie jeden öffentlichen Resolver aus den Bereichsoptionen. Ein Gerät, das zwei erhält, nutzt denjenigen, der zuerst antwortet - und die Hälfte Ihrer Richtlinie ist wirkungslos.
Leiten Sie ausgehendes DNS auf UDP- und TCP-Port 53 am Gateway an den genehmigten Resolver um. DHCP deckt nur Clients ab, die standardmäßig anfragen. Ein Gerät mit einem fest hinterlegten Resolver oder eine App mit eigenem Resolver ignoriert den Bereich vollständig.
Deaktivieren Sie Root-Hinweise und schließen Sie Routen zu unautorisierten Resolvern. Die Encrypted DNS Implementation Guidance der CISA empfiehlt, Mechanismen zur Umgehung von schützendem DNS zu deaktivieren, und nennt dabei explizit Root-Hinweise sowie unautorisierte Routing-Pfade. Erst dieser Schritt macht aus einer Empfehlung einen tatsächlichen Durchsetzungspunkt.
Treffen Sie eine eindeutige Entscheidung zu verschlüsseltem DNS. Blockieren oder sinkholen Sie die DNS-over-HTTPS-Endpunkte, die Sie nicht selbst betreiben. Bleiben diese offen, erhält der Gast eine funktionierende Umgehung direkt im Browser-Menü. Wenn Sie unsicher sind, welche Clients dies versuchen werden: how DNS-over-HTTPS bypasses a filter beschreibt die Ermittlungspfade, die genutzt werden. Dokumentieren Sie, dass ein vollständiges VPN Ihr Netzwerk weiterhin verlässt, da keine netzwerkinterne Kontrolle einem Tunnel folgen kann.
Legen Sie die Reihenfolge der Richtlinienebenen fest. Zuerst die Kategorie für Erwachsene, dann SafeSearch, gefolgt von den standortbezogenen Freigabe- und Sperrlisten und schließlich dem Zeitplan. Die Reihenfolge ist entscheidend, wenn zwei Regeln im Widerspruch stehen - und Sie möchten, dass dieser Widerspruch jedes Mal zugunsten der Jugendschutzregel aufgelöst wird.
Stellen Sie auf Fail-Closed ein. Ein Ausfall des Resolvers darf im Gäste-SSID keinesfalls zu unbeschränktem Surfen führen. Fail-Closed bedeutet, dass Gäste während eines Vorfalls eine Sperrseite sehen - was zu einem Support-Anruf führt statt zu einem Jugendschutzvorfall.
Decken Sie IPv6 mit derselben Umleitung ab. Viele Umgebungen leiten den IPv4-Datenverkehr sorgfältig um, lassen jedoch einen parallelen IPv6-Pfad unangetastet. Ein modernes Smartphone erreicht die Website dann über das Protokoll, das niemand konfiguriert hat.
Testen Sie mit einem sauberen Gerät. Ein Telefon, auf dem nie ein Agent installiert war, verbunden mit dem Gäste-SSID, löst eine bekannte Domain für Erwachsene auf. Es sollte keine Adresse zurückgegeben werden und die Seite im Unternehmensdesign sollte erscheinen.
Dieser Fallstrick sollte bei jeder Übergabe wiederholt werden: Eine Sperrseite allein beweist wenig. Ein Client, der eine zwischengespeicherte Antwort vorhält oder denselben Host über IPv6 erreicht, kann dennoch eine Verbindung aufbauen, während Ihr Screenshot perfekt aussieht.
SafeSearch-Sperrseiten und Berichte
SafeSearch auf Resolver-Ebene erzwingen
SafeSearch bleibt eine Browser-Einstellung, bis Sie daraus eine Netzwerkregel machen. Verweisen Sie die Such- und Video-Hostnamen per DNS-CNAME auf dem Resolver, der bereits die Kategorie für nicht jugendfreie Inhalte ausführt, auf die Enforcement-Einträge des Anbieters. Wenden Sie dann dieselbe Einstellung für die zweite Suchmaschine auf demselben Resolver an. Die Regel gilt dann für jedes Gerät, das über Ihren Filter auflöst - in jedem Browser und auch in privaten Fenstern -, was durch eine manuelle Nutzerumschaltung niemals erreicht wird. Sie greift jedoch nicht mehr, sobald ein Gerät diesen Resolver umgeht: Verschlüsseltes DNS zu einem externen Anbieter, ein VPN-Tunnel oder ein Fallback auf Mobilfunkdaten leiten die Suchanfrage an Ihrer Richtlinie vorbei.
Über Bild- und Video-Ergebnisse gelangen explizite Inhalte auf Geräte, wenn die Domain selbst eine Suchmaschine ist. SafeSearch filtert explizite Ergebnisse auf diesen Oberflächen heraus und ersetzt nicht die Kategorie für Erwachsene - aktivieren Sie daher beides. Die Funktionsweise der Google SafeSearch-Erzwingung sollten Sie einmal durchlesen, bevor Sie behaupten, dass die Einstellung aktiv ist.
Sperrseite einmalig erstellen
Standortname, ein Satz zur Begründung, ein Kontakt am Empfang oder Helpdesk. Keine Login-Schranke, kein Countdown-Timer und keine Liste der anderen von Ihnen blockierten Kategorien - denn eine Kategorienliste dient Neugierigen nur als Leitfaden, um herauszufinden, was sonst noch gefiltert wird. Nutzen Sie dieselbe Seite für Kategoriesperren und Bedrohungssperren, damit der Empfang einem einheitlichen Leitfaden folgt.
Ein Gast, der die Sperrung versteht, wendet sich an die Rezeption. Ein Gast, der auf einen generischen Browserfehler stößt, kontaktiert niemanden und weicht stattdessen auf ein anderes Netzwerk aus.
Drei Berichte auswerten statt nur einen
Teilen Sie das Dashboard in drei Bereiche auf: Sperren von Inhalten für Erwachsene, Allowlist-Treffer sowie Phishing- oder Malware-Lookups. Werden diese zusammengeführt, vermischt sich eine Fürsorgepflicht-Frage mit einem Problem infizierter Laptops - und für beides gibt es unterschiedliche Zuständige und Lösungen. Ein blockierter Phishing-Lookup bedeutet, dass die Verbindung gar nicht erst aufgebaut wurde und das Gerät dennoch vom Netzwerk getrennt werden muss. Eine blockierte Domain mit nicht jugendfreien Inhalten bedeutet, dass die Richtlinie gegriffen hat und keine weiteren Maßnahmen erforderlich sind. Prüfen Sie dies wöchentlich und nicht erst nach der ersten Beschwerde, denn ein Gäste-SSID, das zwei Wochen lang null Kategorie-Sperren aufweist, deutet meist darauf hin, dass die Weiterleitung nicht protokolliert wird.
Legen Sie die Aufbewahrungsfrist für Abfragen vor dem Go-live fest und halten Sie sie so kurz, wie es die Datenschutzerklärung des Standorts zulässt. Führen Sie die Nutzungszahlen pro Standort und pro SSID in derselben Auswertung zusammen, damit eine Richtlinienänderung direkt mit einer Veränderung des Datenverkehrs verknüpft werden kann.
Das Blockieren von Werbung und Trackern ist in einer stark ausgelasteten Gäste-Infrastruktur optional und sollte als Kapazitätsmaßnahme begründet werden - niemals als Rechtfertigung für die Richtlinie zu jugendgefährdenden Inhalten. Halten Sie beide Argumente getrennt, wenn Sie sie der Standortleitung präsentieren.
Sperre testen und Fehltreffer beheben
Ein Filter, der eingeschaltet ist, ist noch lange kein Filter, der funktioniert. Erstellen Sie das Testset einmal, führen Sie es von jedem Netzwerk aus aus und quantifizieren Sie das Ergebnis in Kennzahlen, die Sie Stakeholdern präsentieren können.
Die Richtlinien der britischen Regierung verlangen von Schulen und Colleges, zu prüfen, ob die Filterung nicht jugendfreie Inhalte blockiert, und die Wirksamkeit ihrer Filter- und Überwachungsmaßnahmen anhand anerkannter Sperrlisten für illegale Inhalte zu überprüfen (Kernstandard für Filterung und Überwachung). Das ist der richtige Standard für jeden Betreiber, nicht nur für Schulen.
Der Vergleich von sieben Jugendschutz-Produkten aus dem Jahr 2025 zeigt, wie weit das bloße Aktivieren eines Schalters von der Realität entfernt ist: Einige Systeme blockierten bis zu 96 % sensibler Domains nicht, eines ließ mehr als 95 % der Glücksspielseiten zu und ein anderes hielt selbst bei strengeren Kinderschutzeinstellungen rund ein Drittel der Domains zugänglich (IFIP TMA 2025-Studie).
Testset einmalig erstellen
- Bekannte Domains für Erwachsene, einschließlich einiger weniger, die im letzten Quartal registriert wurden.
- Eine Seite zur sexuellen Gesundheit, die erreichbar bleiben muss, damit Overblocking parallel zur Sperrung gemessen wird.
- Eine über ein CDN gehostete URL, da eine geteilte Infrastruktur einfache Domainlisten aushebelt.
- Bildersuche auf den gängigen Suchmaschinen, da dort explizite Inhalte erscheinen, wenn die Domain eine Suchmaschine ist.
- Eine öffentliche Resolver-Adresse und ein DNS-over-HTTPS-Client, um zu belegen, dass die Weiterleitung funktioniert.
- Eine VPN-Sitzung, um allen vor Augen zu führen, wo die Kontrolle endet.
Führen Sie die Tests von jedem SSID und VLAN sowie einmal innerhalb jedes Zeitfensters durch - über HTTP und HTTPS sowie über IPv4 und IPv6.
In zwei Zahlen bewerten
Der Kategorie-Recall ist die Anzahl der blockierten unzulässigen Fälle geteilt durch alle unzulässigen Fälle. Die Falsch-Positiv-Rate ist die Anzahl der fälschlicherweise blockierten zulässigen Fälle geteilt durch alle zulässigen Fälle. Weisen Sie beide Werte gemeinsam aus, da die Trefferquote allein einen Filter belohnt, der schlichtweg alles blockiert.
| Symptom | Typische Ursache | Behebung |
|---|---|---|
| Webseite mit Inhalten für Erwachsene lädt weiterhin im Gäste-WiFi | Mobilfunkdaten, VPN oder DNS-over-HTTPS | Sicherstellen, dass das Gerät im SSID angemeldet ist; unautorisiertes verschlüsseltes DNS sperren; VPN-Einschränkung in den Nutzungsbedingungen für Gäste angeben |
| Webseite lädt wenige Minuten lang und wird dann blockiert | DNS-Antwort im Cache | DNS-Cache auf dem Client leeren und nach Ablauf der TTL erneut testen; Test über IPv6 wiederholen |
| Mitarbeiter-VLAN gesperrt, Gäste-Netzwerk nicht | DHCP-Bereich verteilt weiterhin einen öffentlichen Resolver | Nur den Richtlinien-Resolver verteilen und Port 53 umleiten |
| Webseite für sexuelle Gesundheit oder Aufklärung gesperrt | Übermäßige Kategorien-Blockierung (Over-blocking) | Domain zur Zulassungsliste dieses Standorts hinzufügen; Kategorie nicht deaktivieren |
| IoT- oder Türsteuerung offline | Gästerichtlinie auf das falsche VLAN angewendet | Resolver und Kennzeichnung trennen; Richtlinie für Inhalte für Erwachsene vom IoT-Netzwerk entfernen |
| Sperrseite wird angezeigt, aber Protokolle sind leer | Weiterleitung ohne Protokollierung der DNS-Abfragen | Resolver-Protokollierung aktivieren und Aufbewahrungsdauer prüfen |
| Abend-Richtlinie greift nie | Zeitplan an die falsche Zeitzone oder das falsche SSID gebunden | Zeitplan an das Gäste-SSID binden und innerhalb des Zeitfensters erneut testen |
Zweimal prüfen: Null blockierte Abfragen in einer stark genutzten Gäste-SSID sind ein Logging-Fehler, solange nicht das Gegenteil bewiesen ist.
Testen Sie nach jeder Änderung an Resolver, Browser, Firmware oder Richtlinien erneut, da eine zwischengespeicherte Antwort eine neue Regel stundenlang verbergen kann. Protokollieren Sie Ausnahmen mit einer Ticketnummer, einem Ablaufdatum und dem SSID, und überprüfen Sie diese monatlich. Ein Screenshot der Sperrseite beweist nicht, ob die zugrunde liegende Verbindung aufgebaut werden kann.
Gästerichtlinie live schalten
Starten Sie zunächst im Gäste-SSID. Wenden Sie die strenge Kategorie für nicht jugendfreie Inhalte an, führen Sie die vollständige Testreihe über ein privates Smartphone durch, auf dem noch nie ein Agent installiert war, und weiten Sie die Richtlinie erst danach auf Mitarbeiter- oder IoT-Netzwerke aus. Warten Sie mit der standortbezogenen Allowlist, bis das erste echte False Positive auftritt, damit jeder Eintrag fundiert und nicht bloß vermutet ist. Veröffentlichen Sie die gebrandete Sperrseite, bevor Nutzer sie zu sehen bekommen, und planen Sie den Nachtest der zeitgesteuerten Richtlinie für dieselbe Woche ein, um die Abendregel direkt im entsprechenden Zeitfenster zu überprüfen.
Eine Infrastruktur mit zahlreichen SSIDs, VLANs und Standorten erfordert eine zentrale Richtlinienverwaltung statt standortspezifischer Tabellen. Eine cloudbasierte Protective-DNS-Schicht leistet genau das. Purple Shield gleicht jede Abfrage mit Inhaltskategorien, Positiv- und Sperrlisten, dem Zeitplan des Netzwerks sowie Threat-Intelligence-Daten ab. Dies funktioniert eigenständig in jedem WiFi-Netzwerk oder über Purple Access - ganz ohne Hardware-Appliance oder Softwareinstallationen auf Gastgeräten. Wird eine Domain blockiert, kommt die Verbindung gar nicht erst zustande und das Gerät sieht stattdessen die gebrandete Sperrseite des Standorts.
Die Bedrohungsabwehr basiert auf derselben Abfrage: Command-and-Control-Callbacks sowie bekannte Phishing- und Malware-Domains werden blockiert, noch bevor ein Verbindungsaufbau beginnt. Dies ersetzt nicht die Prüfung auf Inhalte für Erwachsene. Führen Sie beides durch, bewerten Sie beides und sichern Sie die Nachweise.
Purple Shield bietet schützendes DNS und Content-Filtering speziell für Gäste-, öffentliche und Campus-WiFi. So befinden sich die Kategorie für nicht jugendfreie Inhalte, die Durchsetzung von SafeSearch und eine gebrandete Sperrseite auf einer einzigen Ebene über jede/s von Ihnen betriebene SSID, VLAN und jeden Standort hinweg - ganz ohne Appliance und ohne Installation auf den Endgeräten der Gäste. Purple Shield liefert Ihnen netzwerkspezifische Berichte über blockierte URLs, Bedrohungen und die Nutzung in einem zentralen Dashboard.