
Was ist DNS-Tunneling und wie Angreifer Daten verbergen
Was ist DNS-Tunneling? Erfahren Sie, wie Angreifer Daten in DNS-Abfragen verbergen und wie Sie dies auf der DNS-Ebene erkennen und blockieren.
Published 14. November 2026
In einem gemeinsam genutzten WiFi fragt der Laptop eines Gastes per DNS eine Website genauso ab wie jedes andere Gerät. Wenn dieser Laptop kompromittiert ist, kann er gewöhnliche Abfragen auch dazu nutzen, versteckte Befehle oder gestohlene Daten zu übertragen. Die Herausforderung für Betreiber besteht darin, diese Aktivität vom normalen DNS-Traffic von Smartphones, Laptops und Apps zu unterscheiden.
Eine veröffentlichte Demonstration hat gezeigt, dass DNS-Tunnel Daten übertragen können, während eine passive DNS-Messung aus dem Jahr 2019 ergab, dass nahezu der gesamte beobachtete NULL-Record-Traffic mit mutmaßlichen Tunneln in Verbindung stand. Für Netzwerkbetreiber bedeutet das in der Praxis, jedes Gerät mit seinem üblichen Verhalten in diesem SSID zu vergleichen, anstatt sich auf einen einheitlichen Schwellenwert für jedes Netzwerk zu verlassen. Ein plötzlicher Anstieg ungewöhnlicher Abfragen kann in einem Gastnetzwerk von Bedeutung sein, selbst wenn dasselbe Volumen an anderer Stelle unauffällig ist.
Verschlüsselung verändert, was in den Protokollen erscheint. Betreiber sehen unter Umständen weniger vom abgefragten Namen, was die direkte Prüfung der Inhalte erschwert. Muster bei Geräten, Netzwerken und Zeitpunkten helfen dennoch dabei, eine Baseline zu definieren und verändertes Verhalten zu erkennen.
Inhaltsverzeichnis
- Was DNS-Tunneling in einfachen Worten bedeutet
- Wie Angreifer Daten in normalen Abfragen verbergen
- Warum Angreifer für mehr Tarnung geringe Geschwindigkeiten in Kauf nehmen
- Tools, Studien und Dimensionen hinter DNS-Tunneling
- DNS-Tunneling in Ihren Protokollen erkennen
- Verschlüsseltes DNS und wo die Erkennung an ihre Grenzen stößt
- Wählen Sie Kontrollen auf DNS-Ebene, die jede Abfrage protokollieren
Was DNS-Tunneling in einfachen Worten ist
Stellen Sie sich einen Kurier vor, der jede Tür passieren darf, weil das Gebäude auf Lieferungen angewiesen ist. Der Kurier versteckt Briefe in gewöhnlichen Paketaufklebern. Niemand öffnet die Aufkleber, sodass die Briefe zusammen mit der regulären Post transportiert werden. Genau so funktioniert DNS-Tunneling.
Jedes Gerät fragt per DNS ab, wo sich eine Website befindet, bevor es eine Verbindung herstellt. Namensabfragen stellen daher essenziellen Datenverkehr dar, den Firewalls nur selten blockieren. Ein kompromittiertes Smartphone oder Notebook teilt Befehle, Anmeldedaten oder Dateien in Labels auf und verteilt sie über zahlreiche Anfragen an eine Domäne, die unter der Kontrolle des Angreifers steht. Der autoritative Server des Angreifers fügt die Teile wieder zusammen und kann Handlungsanweisungen in den Antworten zurücksenden. Der Pfad verläuft in beide Richtungen, auch wenn jede einzelne Abfrage wie eine reguläre Anfrage nach einem Hostnamen aussieht.
Dies ist kein spezieller Eintragstyp und kein Produkt, das Sie installieren. Wie es in einer Messstudie zu passivem DNS aus dem Jahr 2019 formuliert wird, codiert die Methode Daten in gewöhnlichen Abfragen und Antworten und nutzt die Namensauflösung als Kommunikationskanal. Öffentlich dokumentierte Diskussionen über dieses Konzept reichen mindestens bis ins Jahr 1998 zurück - Sie haben es also nicht mit einem brandneuen Trick zu tun. Die Methode bleibt attraktiv, da DNS für die normale Internetnutzung unerlässlich ist und häufig dort erlaubt wird, wo die meisten direkten ausgehenden Protokolle blockiert sind.
Nehmen wir an, der Laptop eines Gastes in Ihrem Café-SSID wurde bereits zu Hause infiziert. Er öffnet keinen ungewöhnlichen Port. Er fragt stattdessen immer wieder ab, wo auffallend lange Namen hinterlegt sind. Ihr Resolver leitet diese Anfragen weiter, da dies seine Aufgabe ist. Die Gegenseite interpretiert diese Bezeichner als Daten.
DNS-Tunneling verwandelt eine Namensabfrage in einen verdeckten Datenpfad.
Sie sollten in der Lage sein, dies einem Kollegen in einem Satz zu erklären und hinzuzufügen, warum eine grundlegende „DNS zulassen“-Regel dies durchlässt.
Wie Angreifer Daten in gewöhnlichen Abfragen verstecken
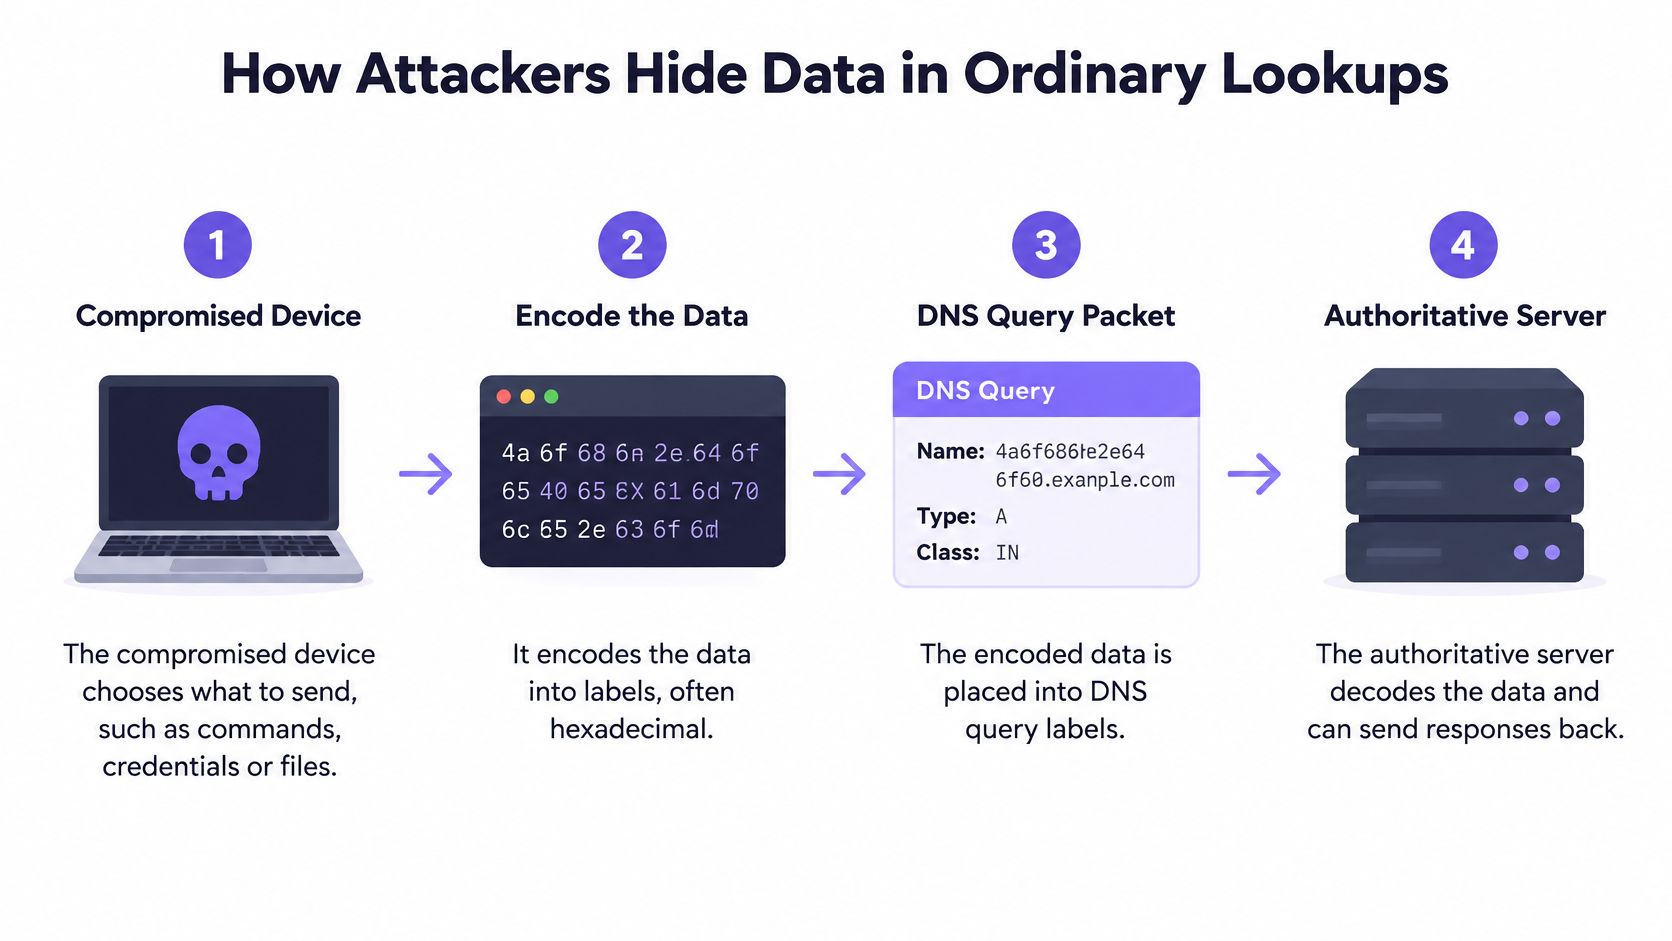
Der Kanal ist eine Abfolge, kein magisches Datenpaket. Jeder Schritt existiert, weil der vorherige an Grenzen stößt.
- Das kompromittierte Gerät wählt aus, was gesendet werden soll. Das kann ein kurzer Befehl, ein gestohlenes Passwort oder ein Teil einer Datei sein. Ein ganzes Dokument passt nicht in einen einzelnen Namen, daher teilt das Implantat die Daten in viele kleine Fragmente auf.
- Es kodiert diese Fragmente als Labels, häufig als hexadezimaler, Base32- oder Base64-ähnlicher Text, der vor eine von Angreifern kontrollierte Domain gesetzt wird. Die Kodierung ist der Grund, warum der linke Teil des Namens wie zufälliger Datenmüll aussieht und nicht wie ein Wort, das ein Mensch eingeben würde.
- Jede Abfrage durchläuft die normale Resolver-Kette. Rekursive Resolver leiten sie weiter, ohne die Anwendungs-Nutzdaten zu verstehen - weshalb die Tatsache, dass „unser DNS funktioniert“, nicht bedeutet, dass die Abfragen harmlos sind.
- Der autoritative Server des Angreifers setzt die Datei oder den Befehl aus vielen einzelnen Abfragen wieder zusammen. Eine unauffällige Datei kann so zu Tausenden von Labels werden, und jede Abfrage sieht weiterhin wie eine gewöhnliche Anfrage aus.
- Antworten übertragen Anweisungen oder Bestätigungen zurück, sodass derselbe Kanal ein bidirektionaler Command-and-Control-Pfad ist und nicht nur ein Datenleck in eine Richtung. Wenn Sie das übergeordnete Muster verstehen möchten, in das diese Rückmeldungen passen, lesen Sie, was Command-and-Control in einem Netzwerk bedeutet.
MITREs Beschreibung von Application-Layer DNS bringt unverblümt auf den Punkt, warum dies unbemerkt bleibt. Viele Netzwerke erlauben ausgehendes DNS, Resolver prüfen die Nutzdaten nicht, und einfaches Blockieren von Domains reicht nicht mehr aus, sobald der übergeordnete Name ständig die Labels ändert. Nützliche Indikatoren sind lange Subdomains, codierte Muster, hochfrequente Abfragen und bekannte bösartige Infrastruktur. Verknüpfen Sie DNS-Protokolle mit Endpunkt- und Flow-Kontext. Ein Skript oder ein Nicht-Browser-Prozess, der die Abfragen durchführt, ist genauso wichtig wie der Name selbst.
Record-Typen, die einen zweiten Blick wert sind
Der Record-Typ verrät Ihnen, wo der Großteil der Daten liegen könnte. Er beweist für sich allein jedoch keinen Tunnel.
| Record-Typ | Üblicher Verwendungszweck | Missbrauch durch Tunneling |
|---|---|---|
| A und AAAA | Zuordnung eines Hostnamens zu einer IPv4- oder IPv6-Adresse | Übertragung kleiner codierter Labels innerhalb von Abfragenamen |
| TXT | Speicherung kurzer Texte wie Verifizierungs-Strings | Rückgabe größerer codierter Antworten mit Befehlen oder Daten |
| NULL | Keine standardmäßige alltägliche Verwendung | Übertragung großer Payloads |
A- und AAAA-Traffic tritt überall auf, sodass sich Missbrauch eher im Abfragenamen als in der Antwort verbirgt. TXT ist für größere Antworten besonders beliebt, da der Record für Textdaten ausgelegt ist. NULL hat in einem Gastnetzwerk so gut wie keine alltägliche Funktion; eine plötzliche Häufung erfordert daher eine manuelle Überprüfung. Das Blockieren eines einzelnen Typs reicht nicht aus, da dieselbe Aufgabe einfach auf einen anderen Typ verlagert werden kann.
Die Überprüfung, die Sie heute Nachmittag durchführen können, ist einfach: Wählen Sie eine übergeordnete Domain, die ein Client wiederholt aufruft, und zählen Sie die eindeutigen Labels darunter. Eine legitime Website benötigt nicht bei jedem Lookup einen neuen, unleserlichen Namen.
Warum Angreifer für mehr Tarnung geringe Geschwindigkeiten in Kauf nehmen
Ein Tunnel eignet sich denkbar schlecht zum Übertragen eines Films, aber hervorragend, um unbemerkt zu bleiben. DNS-Namen unterliegen Längenbeschränkungen und jede Abfrage verursacht Protokoll-Overhead. Daher sendet der Angreifer viele ungewöhnliche, codierte Anfragen statt weniger großer Datenmengen. Bandbreite ist der Preis. Tarnung ist der Gewinn.
Eine veröffentlichte technische Analyse, die in einer Cloud-Umgebungsstudie aus dem Jahr 2023 behandelt wurde, berichtete von einem nachgewiesenen Durchsatz von etwa 110 KB/s bei einer Latenz von ca. 150 Millisekunden. Das ist langsamer als herkömmlicher Web- oder Dateitransfer, reicht aber dennoch für Anmeldedaten, kleine Archive und einen beständigen Befehlskanal völlig aus. In einem Gastnetzwerk sehen Sie keine einzelne massive Spitze. Sie sehen einen Client, der praktisch nie verstummt.
Warum der langsame Weg dennoch gewinnt
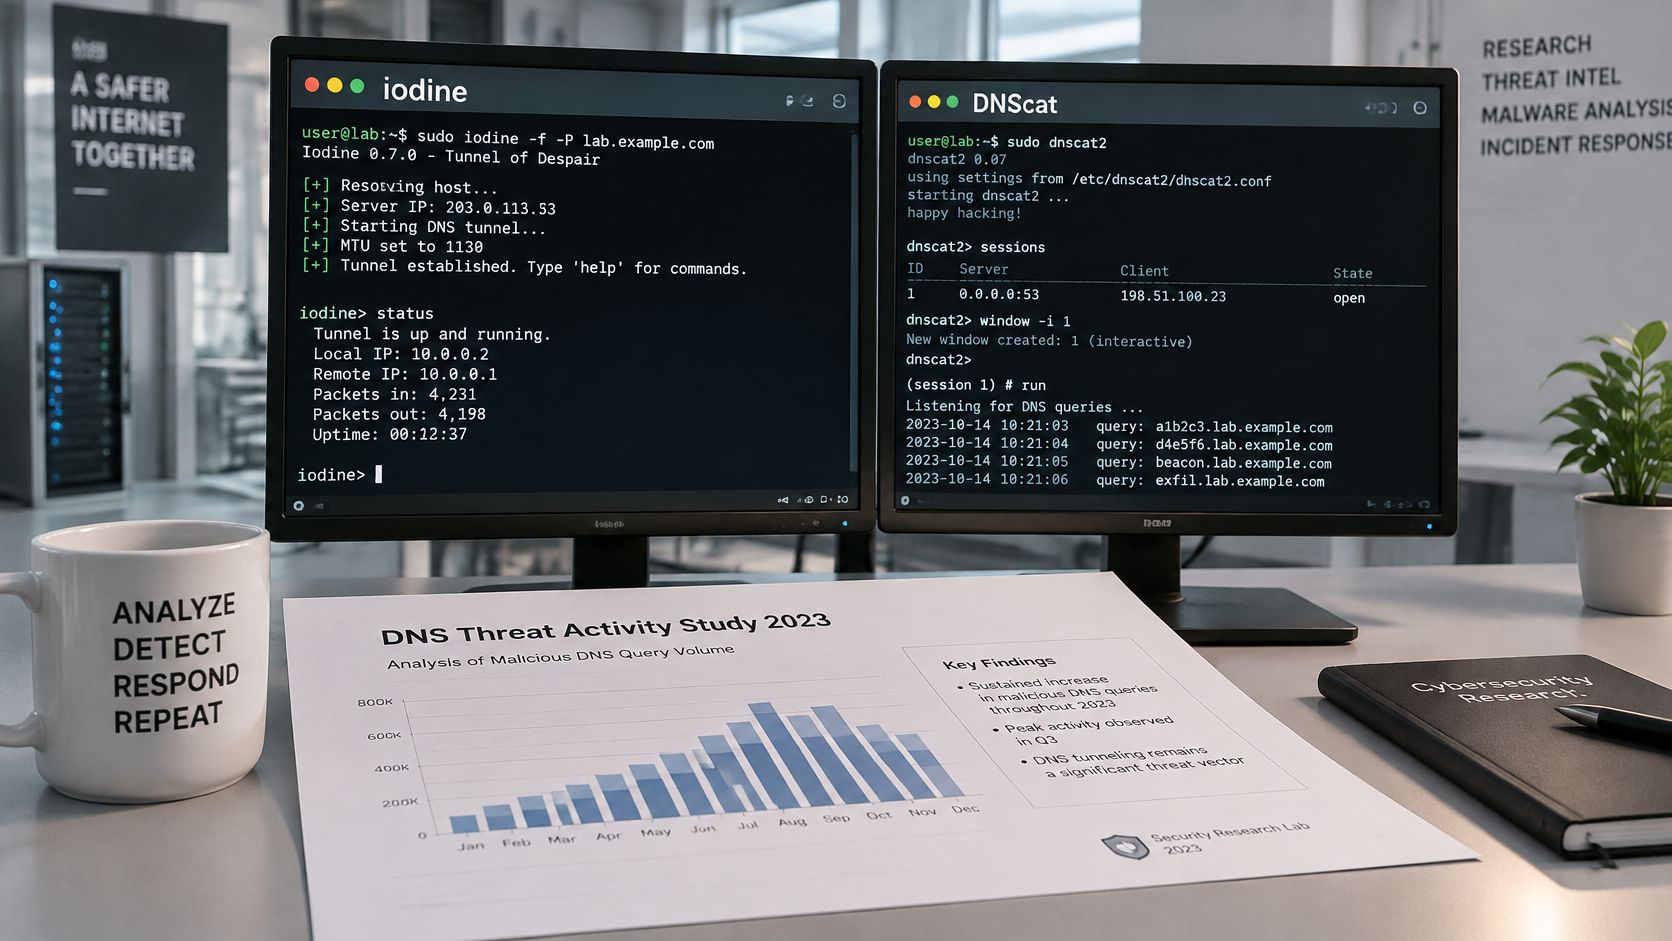
Ausgehender DNS-Traffic ist in Netzwerken, die die meisten direkten ausgehenden Protokolle blockieren, häufig zugelassen. Der Tunnel nutzt genau die Tür, die Sie absichtlich offen gelassen haben. Dieselbe Studie aus dem Jahr 2023 testete Iodine und DNScat unter verschiedenen Firewall-Konfigurationen und stellte fest, dass Tunneling selbst bei vorhandenen herkömmlichen Sicherheitskontrollen weiterhin eine Exfiltration ermöglichen konnte. Das Deaktivieren eines einzelnen Record-Typs schließt den Kanal nicht. Die Tools kommunizieren weiter.
Diese Studie zitierte auch eine sekundäre Branchenschätzung, wonach 80 % der Malware-Angriffe Command-and-Control-Zugriffe über DNS erlangen oder DNS im Rahmen ihrer Kommunikation nutzen. Betrachten Sie dies als Richtwert, nicht als absolute Zahl. Das Kalkül der Angreifer wird dadurch dennoch deutlich: Ein langsamer, erlaubter Kanal ist effektiver als ein schneller Kanal, den Ihre Firewall verwirft.
Praxisregel: Beurteilen Sie das DNS-Verhalten eines Hosts über einen längeren Zeitraum. Das bloße Vorhandensein von DNS-Abfragen ist noch kein Befund.
Verschlüsselte Protokolle wie DNS-over-HTTPS und DNS-over-TLS erschweren das Lesen der Inhalte jeder Übertragung - ein Problem, das unabhängig von der reinen Geschwindigkeit besteht. Aus wirtschaftlicher Sicht ist der Punkt noch spezifischer: Angreifer begnügen sich mit einer geringen Datenrate, da Ihre Richtlinien diesen minimalen Datenstrom bereits als erforderlichen Datenverkehr einstufen.
Tools, Studien und das Ausmaß hinter DNS-Tunneling
Ein Gast-Laptop im Café-WiFi kann gewöhnlich wirkende DNS-Anfragen senden, während die Kommunikation über eine selten genutzte Domain abgewickelt wird. Um das Ausmaß dieser Aktivität zu verstehen, testen Sicherheitsforscher Tunneling-Tools wie Iodine und DNScat gegenüber Netzwerkkontrollen. Diese Tests verdeutlichen, wie ein Tunnel reproduzierbar aufgebaut werden kann, anstatt sich auf eine einzelne ungewöhnliche Anfrage zu verlassen.
Labortests zeigen, was eine Sicherheitsmaßnahme unter bestimmten Bedingungen leisten kann. Ein Ergebnis hängt vom Tool, der Firewall-Konfiguration und davon ab, ob der Tester Record-Typen ändern kann. Öffentliche Berichte über spezifische Kampagnen in gemeinsam genutzten WiFi sind rar, weshalb Betreiber Erkenntnisse aus den DNS-Aktivitäten ihrer eigenen Netzwerke benötigen.
Was die Messungen tatsächlich erfasst haben
Eine verknüpfte Passive-DNS-Studie aus dem Jahr 2019 analysierte mehr als 2 Milliarden Einträge und identifizierte 273 potenzielle Tunnel-Domains. Innerhalb des beobachteten Datenverkehrs wurde nahezu der gesamte Traffic mit NULL-Records vermuteten Tunneln zugeschrieben, ebenso wie etwa 35 % des Traffics mit TXT-Records.
| Kennzahl | Wert | Status |
|---|---|---|
| Analysierte Passive-DNS-Einträge | Mehr als 2 Milliarden | Gemessen, Studie von 2019 |
| Als potenzielle Tunnel identifizierte Domains | 273 | Gemessen, Studie von 2019 |
| Tunneln zugeschriebener Datenverkehr über NULL-Records | Nahezu der gesamte beobachtete Traffic | Gemessen, Studie von 2019 |
| Tunneln zugeschriebener Datenverkehr über TXT-Records | Rund 35 % | Gemessen, Studie von 2019 |
| Malware, die DNS für C2 oder Kommunikation nutzt | Rund 80 % | Sekundäre Branchenschätzung, nicht allgemeingültig |
In gemeinsam genutzten WiFi ist ein einzelner ungewöhnlicher Name kaum aussagekräftig. Ein verlässlicheres Indiz ist ein Client, der wiederholt unterschiedliche Anfragen unter derselben ungewöhnlichen übergeordneten Domain stellt. Der Mehrwert entsteht dadurch, dass Client, Abfragename und Timing gemeinsam betrachtet werden und die Aktivität innerhalb dieses Netzwerks verglichen wird, anstatt jedes SSID so zu behandeln, als hätte es dieselbe Baseline.
Die exemplarische Anleitung veranschaulicht, wie codierte Daten in DNS-Namen übertragen werden können. Sie kann Administratoren dabei helfen, die Struktur eines Tunnels zu verstehen - eine Demo-Domain stellt jedoch keine Erkennungsregel dar. Nutzen Sie dieses Konzept, um Ihre eigenen Abfrageprotokolle im jeweiligen Kontext fundiert zu interpretieren.
DNS-Tunneling in Ihren Logs erkennen
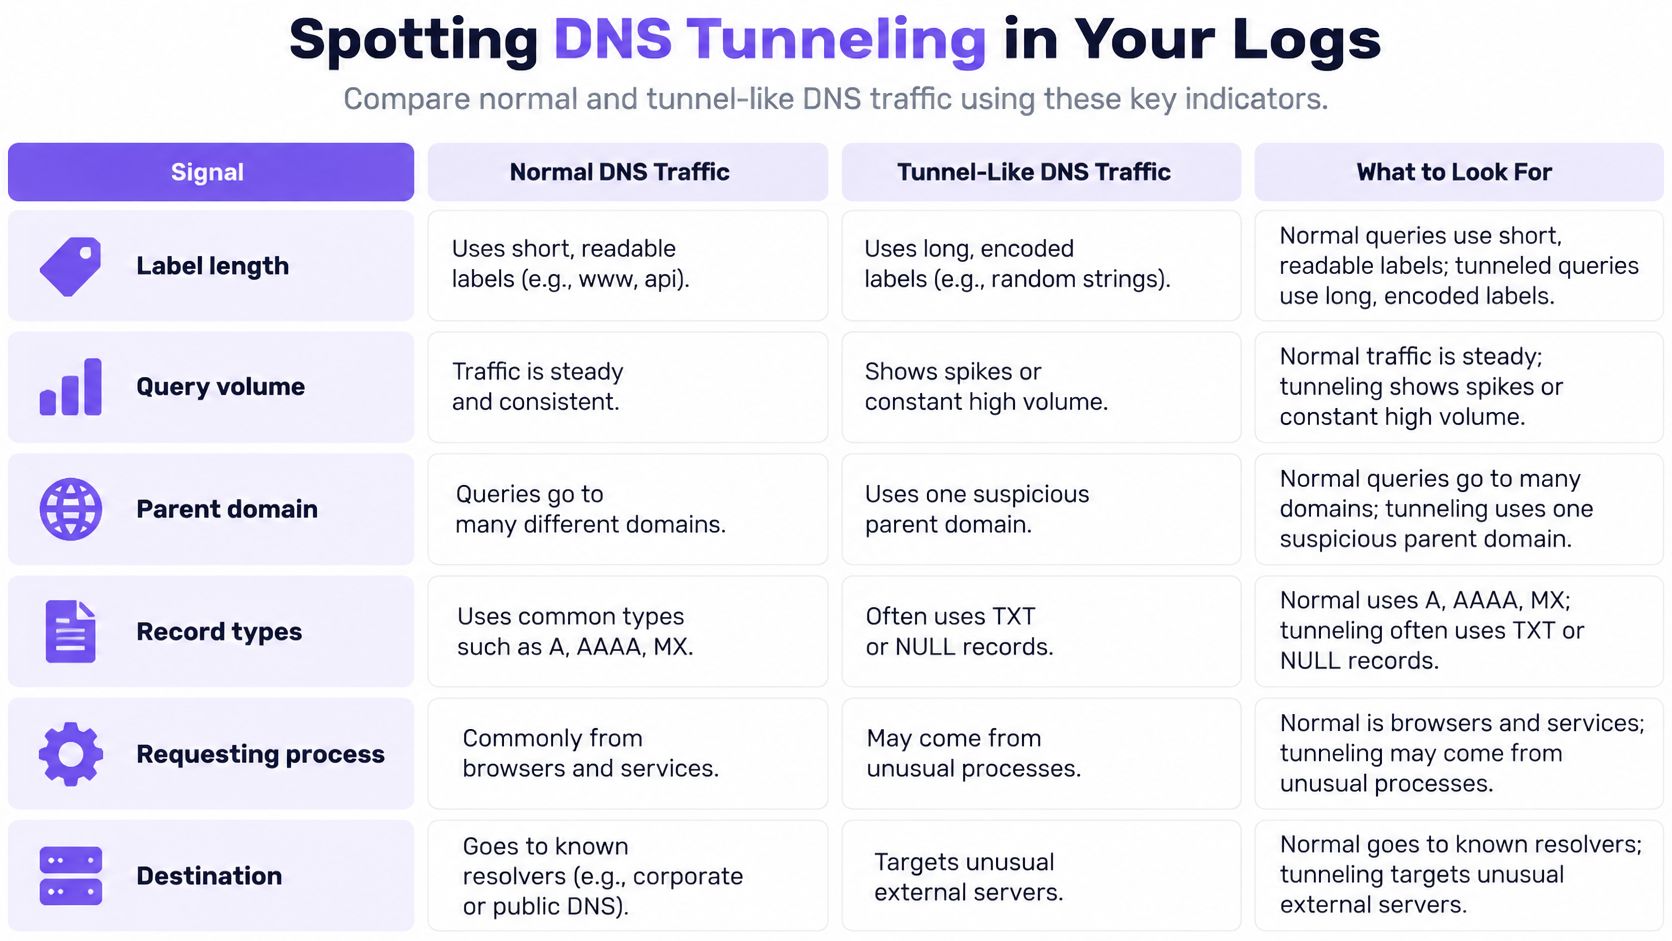
Keine einzelne Signatur ist verlässlich. Sie kombinieren Abfragetext, Häufigkeit, Entropie, Domain-Reputation, Antwortmuster und das Ausmaß, in dem ein Host von seinem eigenen Normalprofil abweicht.
| Signal | Normaler Datenverkehr | Tunnel-Signal |
|---|---|---|
| Subdomain-Länge | Kurze, lesbare Labels | Ungewöhnlich lange Labels oder Labels mit hoher Entropie |
| Abfragevolumen | Schubweise und an Nutzeraktivität gebunden | Atypische Raten oder kontinuierliche Beacons von einem Host |
| Übergeordnete Domain | Viele nicht zusammenhängende Domains | Viele eindeutige Abfragen unter einer selten genutzten Domain |
| Record-Typen | Hauptsächlich A und AAAA | Starke TXT-, NULL- oder ungewöhnliche A- und AAAA-Nutzung |
| Anfordernder Prozess | Browser oder bekannte Anwendung | Skripte oder Prozesse außerhalb des Browsers |
| Reputation des Ziels | Etablierte, bekannte Domains | Neue oder unüblicherweise missbrauchte Top-Level-Domains |
Warum ein globaler Schwellenwert bei geteilten WiFi
fehlschlägtGäste-, öffentliche und studentische Netzwerke sind naturgemäß aktivitätsreich. Ein Konferenzmorgen, ein Hotel-Checkout und ein Abend in der Bibliothek weisen keine einheitliche Kennlinie für „Abfragen pro Minute“ auf. Ein einzelner globaler Schwellenwert alarmiert Sie bei einem stark genutzten SSID und übersieht gleichzeitig ein unauffälliges Implantat.
Der Hinweis von CISA zu dieser Technik deckt sich mit dem, was Netzwerkbetreiber im Alltag beobachten. DNS-Blending dient dazu, Erkennung und Netzwerkfilterung zu umgehen. Ein Implantat kann in regelmäßigen, niedrigen Intervallen Signale senden oder Labels schrittweise verlängern, sodass ein schwellenwertbasierter Alarm niemals ausgelöst wird. Baselines pro Client, pro SSID, pro VLAN, pro Standort und pro Zeitfenster ermöglichen den präzisen Vergleich. Sie prüfen, ob dieses Telefon in diesem SSID und in dieser Stunde seinem eigenen Verhalten aus der Vorwoche entspricht.
Die Analysen von MITRE deuten auf dieselben Muster hin: seltene Abfragen in Verbindung mit Datentransfers, ungewöhnlich lange Queries, auffällige Spitzen und Top-Level-Domains, die wiederholt bei Missbrauchsfällen auftreten.
Eine Triage-Reihenfolge, die Beweismittel nicht vernichtet
Gehen Sie in dieser Reihenfolge vor, damit Sie den Verantwortlichen für alles, was Incident Response beinhaltet, noch verwertbare Beweise übergeben können, falls sich herausstellt, dass das Gerät mehr als nur ein auffälliges Smartphone ist.
- Rufen Sie die DNS-Logs für den markierten Host ab, einschließlich Quelladresse und vollständigem Abfragenamen.
- Filtern Sie nach langen Labels oder solchen mit hoher Entropie unter einer einzelnen übergeordneten Domain.
- Vergleichen Sie das Volumen und die Record-Typen dieses Hosts mit dessen eigener Baseline, nicht mit dem am stärksten ausgelasteten Access Point im Gebäude.
- Setzen Sie das Muster in Beziehung zum Gerät oder zum Prozess, der die Abfragen ausführt. Bei unmanaged Gastgeräten verfügen Sie möglicherweise nur über eine MAC-Adresse und eine SSID. Das ist dennoch besser als ein gebäudeweiter Zähler.
Isolieren Sie anschließend das Gerät, überprüfen Sie die Reputation der übergeordneten Domain und sichern Sie die Protokolle, bevor Sie die Resolver-Richtlinie ändern oder den Client bereinigen. Wenn der Name bereits als schädlich bekannt ist, kann ein DNS-Sinkhole verhindern, dass die nächste Abfrage abgeschlossen wird, während Sie das Problem auf dem Laptop beheben. Löschen Sie keinesfalls zuerst den Verlauf, der das Beaconing belegt.
Leiten Sie Clients verbindlich auf autorisierte rekursive Resolver um und blockieren oder prüfen Sie direkte ausgehende DNS-Verbindungen, sofern die Netzwerkhardware des Standorts dies zulässt. Speichern Sie Quell- und Abfragenamen-Telemetriedaten. Ein ansprechendes Dashboard, das den Query-String verwirft, kann Ihnen das codierte Label nicht anzeigen.
Verschlüsseltes DNS und wo die Erkennung an ihre Grenzen stößt
In einem gemeinsam genutzten WiFi kann das Smartphone eines Gastes verschlüsseltes DNS nutzen, ohne dass der Netzwerkbetreiber die abgefragten Namen einsehen kann. Das Blockieren aller verschlüsselten Resolver mag wie eine einfache Lösung wirken, kann jedoch legitime Apps und Datenschutz-Tools beeinträchtigen. Keine der beiden Optionen entbindet von der Notwendigkeit zu verstehen, was das Netzwerk weiterhin beobachten kann.
Angreifer können Command-and-Control-Traffic über verschlüsselte Protokolle übertragen. Die CISA-Seite zu Protokoll-Tunneling beschreibt diese Technik. Bei verschlüsseltem DNS verliert ein Resolver oder ein Überwachungssystem, das auf das Auslesen herkömmlicher DNS-Abfragenamen angewiesen ist, diese Einsicht. Betreiber können zwar weiterhin Timing, Traffic-Volumen, Zielverhalten und Wiederholungsmuster erkennen, diese Signale geben jedoch keinen Aufschluss über den verborgenen Abfragetext.
Was ein gutes Laborergebnis nicht verspricht
Forschungen, die verhaltensbasierte Merkmale nutzen, haben unter Laborbedingungen überzeugende Ergebnisse gezeigt, bei denen Systeme nach Mustern im Traffic suchen, anstatt den Inhalt von Abfragen zu prüfen. Diese Ergebnisse lassen sich nicht automatisch auf ein produktives Gastnetzwerk übertragen. Die Zusammensetzung aus Geräten, Apps und Datenschutzeinstellungen variiert je nach Standort, sodass ein Muster, das auf einem SSID ungewöhnlich ist, auf einem anderen normal sein kann. Erstellen Sie Baselines pro Netzwerk, anstatt einen einzigen globalen Schwellenwert anzuwenden.
Das Blockieren von verschlüsseltem DNS kann auch Dienste stören, deren Nutzung Gäste erwarten. In gemeinsam genutztem WiFi haben Betreiber möglicherweise keine Kontrolle über das Endgerät und wissen nicht, warum eine App einen bestimmten Resolver gewählt hat. Bevorzugen Sie nach Möglichkeit den von Ihnen betriebenen Resolver und erfassen Sie, welche Clients diesen nicht nutzen.
Entscheiden Sie, was Sie überprüfen können, was Sie blockieren möchten und wie Sie False Positives erfassen. Bei verschlüsseltem DNS hängt die Erkennung stärker von netzwerkspezifischen Metadaten und Resolver-Richtlinien ab als vom Auslesen jedes einzelnen Abfragenamens.
Weitere Details dazu, wie DNS over HTTPS die Netzwerktransparenz verändert, erfahren Sie bei der Betrachtung, welche Signale auch bei verschlüsselten Abfragenamen weiterhin verfügbar bleiben.
Wählen Sie Kontrollmechanismen auf DNS-Ebene, die jede Abfrage protokollieren
Sicherheitsmaßnahmen greifen im Verbund. Keine Maßnahme für sich allein unterbindet Tunneling vollständig. Gemeinsam verkleinern sie den Kanal, erhalten die Transparenz aufrecht und verkürzen die Zeit, in der ein Implantat unbemerkt im Gäste-WiFi verbleibt.
- Autorisierte Resolver erzwingen. Verweisen Sie jeden SSID auf rekursive Resolver, die Sie selbst betreiben oder denen Sie vertrauen, damit jede Abfrage sichtbar und einem Netzwerk zugeordnet ist. Wenn Clients jeden beliebigen Resolver im Internet wählen können, sind Ihre Protokolle nur eine Stichprobe und keine lückenlose Dokumentation.
- Den Bypass schließen. Blockieren oder überprüfen Sie direkte ausgehende DNS-Anfragen dort, wo die Access Points dies zulassen. Ein Tunnel, der Ihren Resolver nie berührt, ist für jeden Bericht unsichtbar, den Sie in Schritt 1 erstellt haben.
- Die richtigen Felder erfassen. Speichern Sie Quelladresse und Abfragename und ordnen Sie diese pro SSID und VLAN zu. Eine reine Zählung von „DNS-Paketen“ ohne den Namen zeigt keine kodierten Labels an.
- Bekannte schädliche Namen direkt bei der Abfrage stoppen. Threat Defence sollte Command-and-Control-Rückmeldungen von infizierten Geräten sowie bekannte Phishing- und Malware-Domains abfangen, noch bevor eine Verbindung aufgebaut wird. Das Gerät versucht es weiter. Die Sitzung kommt jedoch nie zustande.
- Wiederholungen einem Gerät zuordnen. Korrelieren Sie Abfragen seltener Domains mit dem jeweiligen Client oder Prozess. Ein Beacon ist eine Beziehung über einen Zeitraum hinweg, nicht nur ein einzelner schadhafter String.
Shield wird hinter einer Firewall betrieben - nicht anstelle einer Firewall - und blockiert den DNS-Lookup, bevor ein Verbindungsaufbau stattfindet. Purple Shield ist an dieser Stelle eine Managed-Option auf DNS-Ebene. Es ergänzt die Firewall und die bereits von Ihnen durchgeführte Protokollprüfung. Es ersetzt weder das eine noch das andere und erübrigt auch keine Client-spezifischen Baselines.
Beginnen Sie mit Resolver-Durchsetzung und Logging. Lassen Sie diese Baselines über einige Wochen mit echtem Gast-Traffic aufbauen, einschließlich eines geschäftigen Wochenendes und eines ruhigen Montags. Stimmen Sie dann Blocklisten und Warnmeldungen auf lange Labels, Bursts unter einer einzelnen übergeordneten Domain, ungewöhnliche Record-Kombinationen sowie unauffällige, regelmäßige Beacons ab. In einem Studentenwohnheim oder einem Hotel treten weiterhin Fehlalarme auf. Sie werden jedoch weniger davon sehen als bei einem einzelnen gebäudeweiten Schwellenwert, und Sie wissen genau, welches Gerät isoliert werden muss, wenn sich das Muster bestätigt.
Purple Shield bietet schützendes DNS für Veranstaltungsorte, Gäste- und öffentliches WiFi. Es prüft DNS-Abfragen vor dem Verbindungsaufbau, blockiert bekannte Command-and-Control-, Phishing- und Malware-Domains und wendet Richtlinien pro SSID, VLAN und Veranstaltungsort an, damit geteilte Netzwerke nicht anhand eines einzigen globalen Schwellenwerts beurteilt werden. Wenn Sie diese Sicherheitsebene für das von Ihnen betriebene WiFi einrichten möchten, besuchen Sie Purple Shield.