
Was ist ein Inhaltsfilter? Funktionsweise und Anwendungsbereiche
Was ist ein Inhaltsfilter? Erfahren Sie, wie Filter Kategorien blockieren, SafeSearch erzwingen, DNS nutzen und wo sie in Heim-, Schul- und öffentlichen WiFi-Netzwerken eingesetzt werden.
Published 4. November 2026
Ein Inhaltsfilter prüft Internetanfragen und blockiert, erlaubt oder beschränkt diese gemäß definierten Regeln. Doch wenn ein Netzwerk eine unsichere Website blockiert, bedeutet das automatisch, dass es schädliche Inhalte auch überall sonst erkennt?
Das ist die Lücke hinter der Frage: Was ist ein Inhaltsfilter? Ein Filter trifft Entscheidungen anhand von Informationen, die er überprüfen kann, wie z. B. einen Domain-Namen, eine Zieladresse oder eine Seiten-URL. Das Verständnis dieses Entscheidungspunkts hilft Ihnen, nützlichen Schutz auszuwählen, ohne eine vollständige Online-Sicherheit zu erwarten.
Inhaltsverzeichnis
- Was ein Inhaltsfilter in einfachen Worten tut
- Inhaltskategorien, die Filter üblicherweise blockieren
- Durchsetzungsmethoden von DNS bis SafeSearch
- Wie ein Filter über jede Anfrage entscheidet
- Wo Inhaltsfilter angewendet werden und wie sich Richtlinien unterscheiden
- Was Filter übersehen und wo sie zu viel blockieren
- Wählen Sie die Filter-Ebene, die Ihr Netzwerk benötigt
Was ein Inhaltsfilter in einfachen Worten tut
Ein Inhaltsfilter überprüft Internetanfragen und blockiert, erlaubt oder beschränkt diese gemäß festgelegter Regeln. Stellen Sie sich einen Pförtner im Gebäude vor, der den Ausweis jedes Besuchers prüft, bevor er entscheidet, ob dieser nach oben gehen darf.
Nehmen wir an, ein Besucher verbindet ein Smartphone mit dem WiFi eines HotelsWiFi und öffnet eine Wett-Website. Der Filter des Netzwerks gleicht das Ziel mit der Richtlinie des Hotels ab. Wenn Glücksspiel verboten ist, verweigert er den Zugriff - selbst wenn der Besucher Eigentümer des Smartphones ist und keine Filter-Software installiert hat.
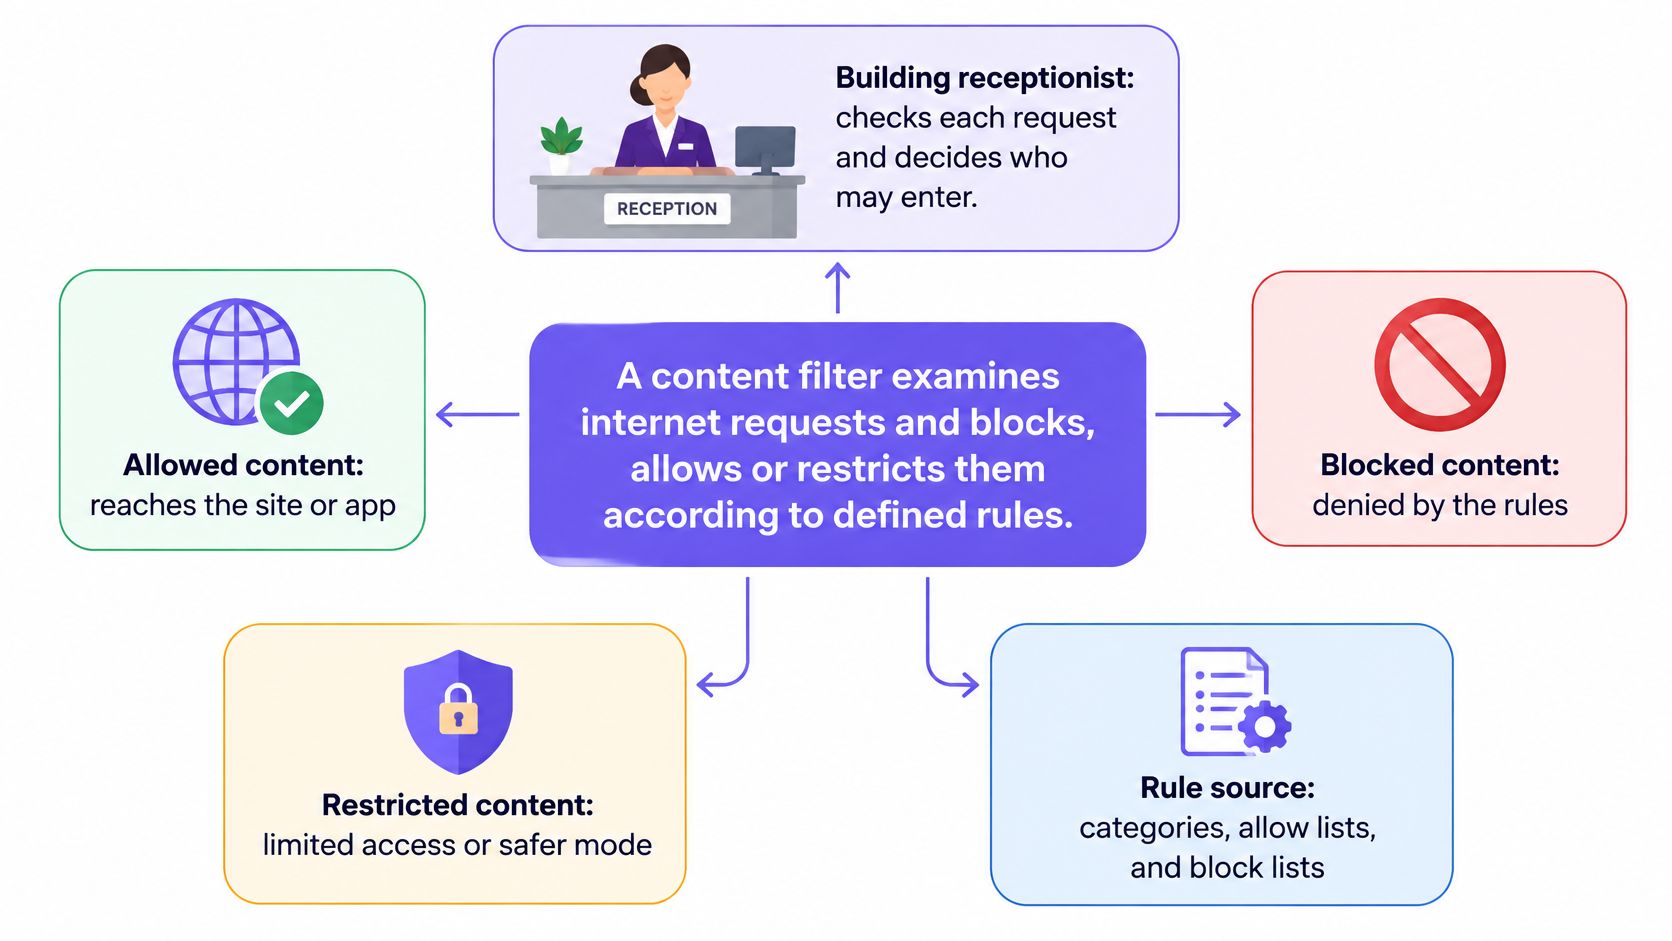
Regeln wandeln eine Anfrage in ein Ergebnis um
Administratoren können gezielt Kategorien wie Inhalte für Erwachsene oder soziale Netzwerke, bestimmte Domains oder eigene Einschränkungen ihrer Organisation ansteuern. Ein Filter kann eine Anfrage zulassen, blockieren, umleiten oder protokollieren. Die Protokollierung kann mit einem anderen Ergebnis einhergehen, sodass eine zugelassene Anfrage dennoch einen Eintrag hinterlassen kann.
Die Bandbreite reicht von der Kindersicherung auf einem Smartphone bis hin zu einem Service für gemeinsame Netzwerke, der Geräte an einem gesamten Standort abdeckt. Der entscheidende Unterschied liegt darin, wo die Regeln angewendet werden - nicht, ob das Gerät Eltern, einer Schule oder einem Unternehmen gehört.
Ein institutioneller Meilenstein war der im Oktober 2000 verabschiedete Children's Internet Protection Act. Dieser verpflichtete berechtigte Schulen und öffentliche Bibliotheken, die bestimmte E-Rate-Rabatte erhielten, dazu, Richtlinien zur Internetsicherheit einzuführen und bestimmte visuelle Darstellungen zu filtern, wie im NTIA-Bericht zum CIPA beschrieben. Seine Anforderungen galten für von Erwachsenen und Minderjährigen genutzte computergestützte Internetzugänge, wodurch die Filterung zu einer institutionellen Verantwortung und nicht nur zu einer persönlichen Geräteeinstellung wurde.
Praktische Regel: Bestimmen Sie die Regeln, den Durchsetzungspunkt und die resultierende Entscheidung. Eine Kategorieliste allein ist kein funktionsfähiger Filter.
Im Hotelbeispiel verbietet die Regel Glücksspiel, der Durchsetzungspunkt befindet sich im Gäste-Netzwerk und die Entscheidung verweigert den Zugriff. Diese Komponenten erklären, was das System tut.
Inhaltskategorien, die Filter gewöhnlich blockieren
| Kategorie | Was abgedeckt wird | Übliche Einstellung |
|---|---|---|
| Erwachseneninhalte oder explizite Inhalte | Pornografie- und Nacktheits-Websites | Schulen, Gäste-WiFi, Familienkonten |
| Darstellungen von sexuellem Kindesmissbrauch | Ziele, die über bekannte Missbrauchslisten identifiziert wurden | Grundlegende Schutzrichtlinien |
| Glücksspiel | Wett- und Casino-Websites | Hotels, Arbeitsplätze, Schulen |
| Gewalt und Waffen | Explizite Gewalt, Waffenverkauf | Schulen, öffentliche Bibliotheken |
| Soziale Netzwerke | Social-Media- und Chat-Plattformen | Schulen, Büros zur Zeitverwaltung |
| Spiele und Streaming | Online-Spiele und Videodienste | Schulen, Arbeitsplätze zur Bandbreitenverwaltung |
| Malware und Phishing | Bekannte schädliche oder Betrugs-Domains | Netzwerke mit einer Sicherheitsfilterschicht |
Eine Inhaltskategorie fasst Ziele nach Themen zusammen. Stellen Sie sich Supermarktgänge vor: Das Sortieren von Produkten in gekennzeichnete Gruppen macht eine große Auswahl überschaubar, aber eine Beschriftung beschreibt nicht jeden Artikel perfekt.
Normalerweise verwaltet ein Anbieter die Kategoriedatenbank, während ein Administrator entscheidet, welche Kategorien eine Richtlinie zulässt. Administratoren können auch lokale Listen für Ziele führen, die eine Sonderbehandlung erfordern.
Filter für erwachsene Inhalte adressieren den Zugriff auf sexuell explizite Websites. Filter für Missbrauchslisten adressieren identifiziertes illegales Material oder zugehörige Ziele, bedeuten aber nicht, dass ein Domain-Filter jedes Bild selbst überprüft und abgleicht. Glücksspiel-Richtlinien decken Wettdienste ab, während Kategorien für Gewalt und Waffen eine sorgfältige Prüfung erfordern, da sich legitime Berichterstattung und Bildungsressourcen mit sensiblen Themen überschneiden können.
Nicht jede Einschränkung ist eine Sicherheitsbewertung
Schulen und Arbeitsplätze können soziale Netzwerke, Spiele oder Streaming-Dienste einschränken, um Ablenkungen zu minimieren und die Netzwerkauslastung zu steuern. Ein blockierter Videodienst ist nicht zwangsläufig bösartig, und eine zugelassene soziale Plattform ist nicht automatisch für jede Aktivität geeignet.
Ergebnisse nationaler Schulbibliotheken, die im Wiley-Enzyklopädie-Eintrag zur Internet-Filterung zusammengefasst wurden, ergaben, dass 88 % der Schulen soziale Netzwerke sperrten und 69 % Online-Spiele blockierten. Diese historischen Ergebnisse verdeutlichen, wie umfassend Institutionen Filterung über illegales Material oder Inhalte für Erwachsene hinaus eingesetzt haben.
Kategorien für Schadsoftware und Phishing dienen einem anderen Zweck: Sie beschränken den Zugriff auf Ziele, die mit Sicherheitsverstößen oder Täuschungsversuchen in Verbindung gebracht werden. Trennen Sie den Sicherheitsgrund klar von einer Produktivitätseinstellung, damit Ihre Mitarbeiter nachvollziehen können, warum die jeweilige Regel existiert.
Vor dem Aktivieren von Kategorien erfassen:
- Der Zweck: Geben Sie an, ob die Einschränkung den Schutz von Personen, die Sicherheit, das Bandbreitenmanagement oder eine Richtlinie zur angemessenen Nutzung (Acceptable Use Policy) unterstützt.
- Die betroffene Gruppe: Legen Sie fest, ob die Regel für Schüler/Studierende, Gäste, Mitarbeiter oder ein anderes Netzwerksegment gilt.
- Der Eigentümer: Benennen Sie die Person, die Änderungen genehmigen und umstrittene Klassifizierungen klären kann.
Eine kürzere, begründete Richtlinie ist einfacher zu pflegen als eine lange Liste, die ohne Überprüfung aktiviert wurde.
Durchsetzungsmethoden von DNS bis SafeSearch
| Methode | Wirkungsbereich | Sichtbare Informationen | Haupteinschränkung |
|---|---|---|---|
| DNS-Ebenen-Filterung | Namensauflösung, vor Verbindungsaufbau | Angeforderter Domänenname | Kann einzelne Seiten einer zugelassenen Domäne nicht beurteilen |
| IP-basierte Blockierung | Netzwerk-Routing | Ziel-IP-Adresse | Kann nicht verwandte Websites mit derselben Adresse übermäßig blockieren |
| URL- oder Proxy-Filterung | Web-Gateway oder Proxy | Vollständiger URL-Pfad, sofern sichtbar oder entschlüsselt | HTTPS schränkt die Sichtbarkeit ohne Inspektion ein |
| Endpunkt-Software | Auf jedem Gerät installierte Software | Seiten- und App-Aktivitäten im Rahmen der Berechtigungen | Erfordert Installation und Wartung auf den abgedeckten Geräten |
| Durchsetzung von Safe Search | Unterstützte Suchdiensteinstellungen | Steuert den Filtermodus für zurückgegebene Ergebnisse | Deckt nur unterstützte Dienste und deren Filterfunktionen ab |
Wählen Sie den Punkt, an dem eine Entscheidung getroffen wird
Filterung auf DNS-Ebene greift, wenn ein Gerät den Aufruf einer Domain anfordert. Bevor die Anwendung eine Verbindung herstellt, prüft der Resolver den Namen anhand der Richtlinie und kann die Auflösung verweigern oder eine gesteuerte Antwort zurückgeben.
Der NIST-Entwurf zur sicheren DNS-Bereitstellung beschreibt protektives DNS als Unterstützung für die Echtzeit-Blockierung schädlicher Datenströme, richtlinienbasierte Kategorienfilterung und historische Abfrageinformationen für die Vorfallreaktion. Unsere Erläuterung dazu, wie DNS-Filterung funktioniert, beleuchtet diesen Durchsetzungspunkt im Detail.
IP-basierte Blockierung verwendet die numerische Netzwerkadresse des Ziels statt seines Namens. Das kann für ein bestimmtes schädliches Ziel nützlich sein, aber Shared Hosting macht es zu einem ungenauen Werkzeug: Das Blockieren einer Adresse kann sich auf Dienste auswirken, die Sie eigentlich verfügbar halten wollten.
Ein URL-Filter oder Web-Proxy kann spezifischere Unterscheidungen treffen, z. B. das Zulassen einer Website bei gleichzeitiger Einschränkung eines bestimmten Pfads. HTTPS verschlüsselt jedoch den Pfad während der Übertragung. Eine Überprüfung erfordert in der Regel eine explizit konfigurierte Prüfeinrichtung mit Zertifikatsverwaltung, Datenschutzüberlegungen und Tests zur Anwendungskompatibilität.
Endpoint-Software verlagert die Durchsetzung auf das Gerät. Je nach Berechtigungen und Design kann sie Steuerungen auf Browser- oder Anwendungsaktivitäten anwenden und auch außerhalb des Standorts weiterarbeiten. Das macht sie nützlich für verwaltete Geräte, jedoch weniger praktikabel für die persönlichen Smartphones von Besuchern.
Sucheinstellungen lösen ein spezifischeres Problem
Die Erzwingung der sicheren Suche (SafeSearch) hält unterstützte Suchdienste in einem strenger eingeschränkten Modus. Google und Bing bieten Einstellungen zur Suchfilterung, während YouTube statt einer identisch benannten SafeSearch-Funktion den eingeschränkten Modus verwendet.
Sucht ein Schüler beispielsweise nach einem neutralen Biologiebegriff, erhält er möglicherweise st来源于 eingeschränkte Ergebnisse. Dies garantiert jedoch nicht, dass jedes Ergebnis angemessen ist, und es steuert nicht jedes Ziel, das der Schüler direkt aufrufen kann.
Wählen Sie DNS-Filterung für eine breite Abdeckung in gemeinsam genutzten Netzwerken, Endpunktschutz für Anforderungen an verwaltete Geräte und eine detailliertere Inspektion nur dann, wenn Sie diese benötigen und verantwortungsvoll verwalten können.
Suchsteuerungen ergänzen diese Optionen. Sie sind kein Ersatz für die Entscheidung, welche Ziele das Netzwerk zulassen sollte.
Wie ein Filter über jede Anfrage entscheidet
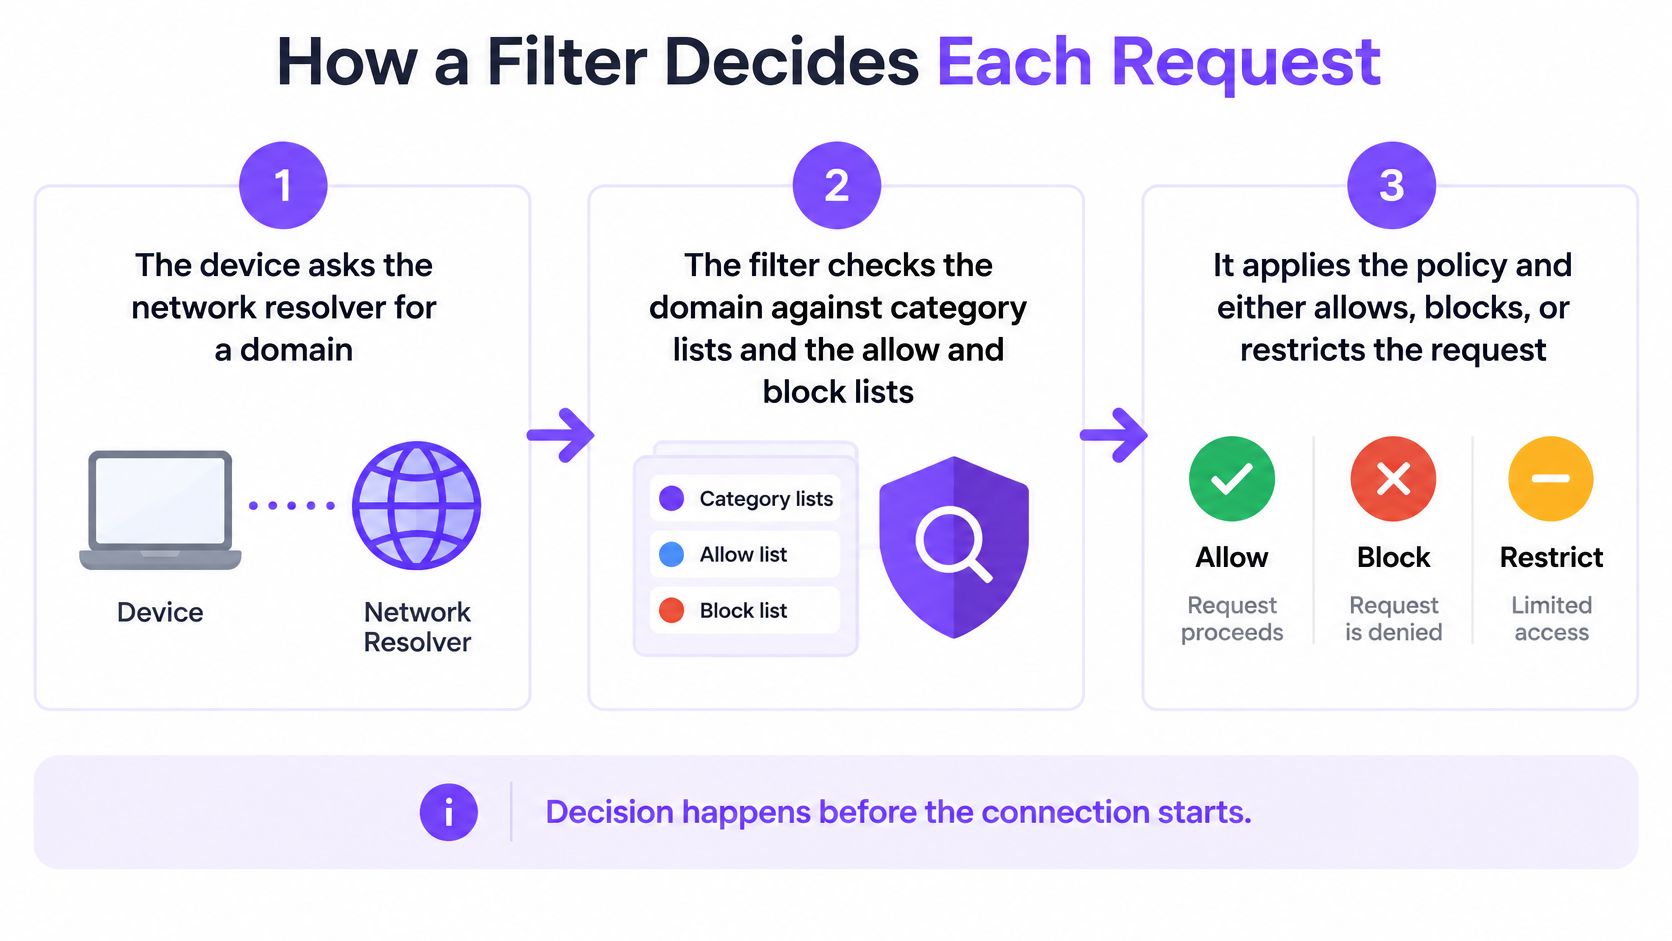
Eine DNS-basierte Entscheidung folgt einer logischen Sequenz, obwohl Anbieter Prüfungen kombinieren oder in einer anderen Reihenfolge ausführen können. Die Regelrangfolge ist wichtiger als die Anzeigereihenfolge: Eine Ausnahme sollte nicht versehentlich eine Sicherheitseinschränkung außer Kraft setzen.
Das Gerät fordert eine Domain-Abfrage an. Die Anfrage geht an den genehmigten Resolver des Netzwerks. Dadurch erhält der Filterdienst einen Entscheidungspunkt, bevor die Anwendung ihre Verbindung aufbaut.
Der Filter prüft die Klassifizierung und lokale Listen. Er sucht nach der Kategorie der Domain sowie nach von Administratoren verwalteten Erlaubnis- oder Sperreinträgen. Diese Prüfungen stellen fest, um welches Ziel es sich handelt und ob eine spezifische Ausnahme erstellt wurde.
Der Dienst wählt die anwendbare Richtlinie aus. Ein separater WiFi-Netzwerkname oder SSID und ein virtuelles Netzwerksegment oder VLAN können identifizieren, welche Regeln gelten. Ein Zeitplan kann zusätzlich zwischen Unterrichtszeit und Freizeitzugriff unterscheiden.
Bedrohungsinformationen tragen zu einer Sicherheitsentscheidung bei. Der Dienst prüft auf bekannte Phishing-, Malware- oder Command-and-Control-Ziele. Konfigurieren Sie die Priorität so, dass eine Ausnahme aus Komfortgründen keine obligatorische Bedrohungssperre umgeht.
Der Resolver liefert ein Ergebnis zurück. Eine zugelassene Anfrage erhält die für die Verbindung erforderlichen Informationen; eine abgelehnte Anfrage erhält eine Verweigerung oder eine andere kontrollierte Antwort. Eine Sperrseite ist möglich, wo die Implementierung dies unterstützt, wird jedoch nicht für jede Anwendung oder verschlüsselte Verbindung garantiert.
Der Dienst zeichnet die Entscheidung auf. Nützliche Datensätze identifizieren die angeforderte Domain, die anwendbare Richtlinie, das Ergebnis und die Uhrzeit. Die Protokollierung folgt der Entscheidung, sodass Administratoren das Ergebnis untersuchen können und nicht nur die versuchte Abfrage.
Machen Sie die Durchsetzung sichtbar und zuverlässig
Ein Gerät, das seinen eigenen externen verschlüsselten DNS-Dienst nutzt, kann den genehmigten Resolver umgehen. Netzwerkadministratoren benötigen daher Steuerungsmöglichkeiten zur Resolver-Verwaltung und nicht nur eine DNS-Einstellung, die beim Netzwerkbeitritt von Geräten zugewiesen wird.
Eine klere Erklärung einer Sperrung ist besser als ein unerklärter Verbindungsfehler.
Wenn eine Sperrseite technisch möglich ist, nennen Sie den Richtliniengrund und geben Sie einen Pfad für Überprüfungsanfragen an. Für Anwendungen, die eine solche Seite nicht anzeigen können, stellen Sie an anderer Stelle zugängliche Anweisungen für den Support bereit.
Wo Inhaltsfilter greifen und wie sich Richtlinien unterscheiden
Dieselbe Kategorie kann für das Gerät eines Kindes angemessen und für die Recherche eines Erwachsenen übermäßig einschränkend sein. Betrachten Sie die folgenden Punkte als Richtlinienbeispiele und nicht als universelle Anforderungen.
Familienschutz beginnt häufig mit einem gemeinsam genutzten Lerngerät.
| Umgebung | Typische Kategorien | Durchsetzungspunkt | Zeitplan-Beispiel |
|---|---|---|---|
| Familienhaushalt | Erwachseneninhalte, Glücksspiel, soziale Netzwerke | Gerät des Kindes oder Heim-Router | Strenge Regeln am Abend |
| Schule | Erwachseneninhalte, Glücksspiel, soziale Netzwerke, Spiele | Netzwerkweit, getrennte Richtlinien für Schüler und Personal | Soziale Medien während des Unterrichts blockiert |
| Öffentliche Bibliothek | Filter für Erwachseneninhalte, angepasst an Kinder-, Erwachsenen- und Gästestufen | Separate Netzwerksegmente pro Zugriffsstufe | Einschränkungen für Kinderstufe während der gesamten Öffnungszeiten |
| Hotel- oder Pub-Gäste-WiFi | Erwachseneninhalte, Glücksspiel, Malware und Phishing | Gästenetzwerk mit der dafür vorgesehenen Schutzrichtlinie | Gleiche Richtlinie rund um die Uhr |
| Krankenhaus | Malware und Phishing, Erwachseneninhalte in Patientennetzwerken | Getrennte Netzwerke für Patienten, Personal und klinischen Bereich | Strenge Regeln am Abend im Patientennetzwerk |
Passen Sie den Schutz an den Kontext an, ohne dass eine unnötige Identifizierung erforderlich ist
Zuhause verknüpfen Eltern Einschränkungen möglicherweise mit einem bestimmten Gerät. Eine Schule benötigt pädagogische Ausnahmen und unterschiedliche Zugriffsrechte für das Personal, während eine öffentliche Bibliothek den rechtmäßigen Zugriff für Erwachsene mit dem Schutz von Kindern vereinbaren muss.
Hotels und Gastronomiebetriebe können in der Regel nicht davon ausgehen, das Alter jedes Besuchers zu kennen, weshalb eine klar kommunizierte Gästerichtlinie sinnvoll ist. Krankenhäuser benötigen eine zusätzliche Unterscheidung: Richtlinien für das Surfen von Patienten sollten nicht wahllos auf klinische Systeme angewendet werden.
Der OECD-Bericht zu Altersnachweis und Kindeswohl betont verhältnismäßige, datenschutzfreundliche Schutzmaßnahmen. Identitätsbasierte Kontrollen verknüpfen Berechtigungen mit einer Person; Netzwerkrichtlinien-Kontrollen wenden Regeln auf ein Segment oder einen Standort an, ohne notwendigerweise Identitäten zu erfassen oder das Alter zu schätzen.
In Bildungseinrichtungen muss die Webfilterung für Schulen sowohl den Zugang zum Lernen als auch Einschränkungen unterstützen. Suchergebnis-Steuerungen und Ziel-Steuerungen decken unterschiedliche Bereiche dieser Aufgabe ab.
Dieses Video bietet einen weiteren Ansatz für dieses Thema.
Bestimmen Sie, was bei Störungen passiert
Der Fail-Open-Betrieb erhält die Konnektivität aufrecht, wenn die Filterung nicht verfügbar ist, was potenziell ungefilterten Zugriff ermöglicht. Der Fail-Closed-Betrieb weist den betroffenen Datenverkehr stattdessen ab, wodurch die Einschränkung aufrechterhalten, aber der Dienst unterbrochen wird.
Treffen Sie für jede Umgebung eine bewusste Entscheidung. Ein Gäste-Netzwerk zum Surfen und ein klinischer Arbeitsablauf können sehr unterschiedliche Folgen haben, wenn die Konnektivität unterbrochen wird.
Was Filter übersehen und wo sie zu viel blockieren
Vorteile: Filter können bekannte schädliche Ziele abweisen, einheitliche Einschränkungen für gemeinsame Netzwerke anwenden und Aufzeichnungen für Untersuchungen bereitstellen. Grenzen: Sie können Bedrohungen übersehen, legitimen Zugriff verweigern und eine manuelle Überprüfung erfordern, wenn Klassifizierungen nicht mit dem Zweck eines Besuchs übereinstimmen.
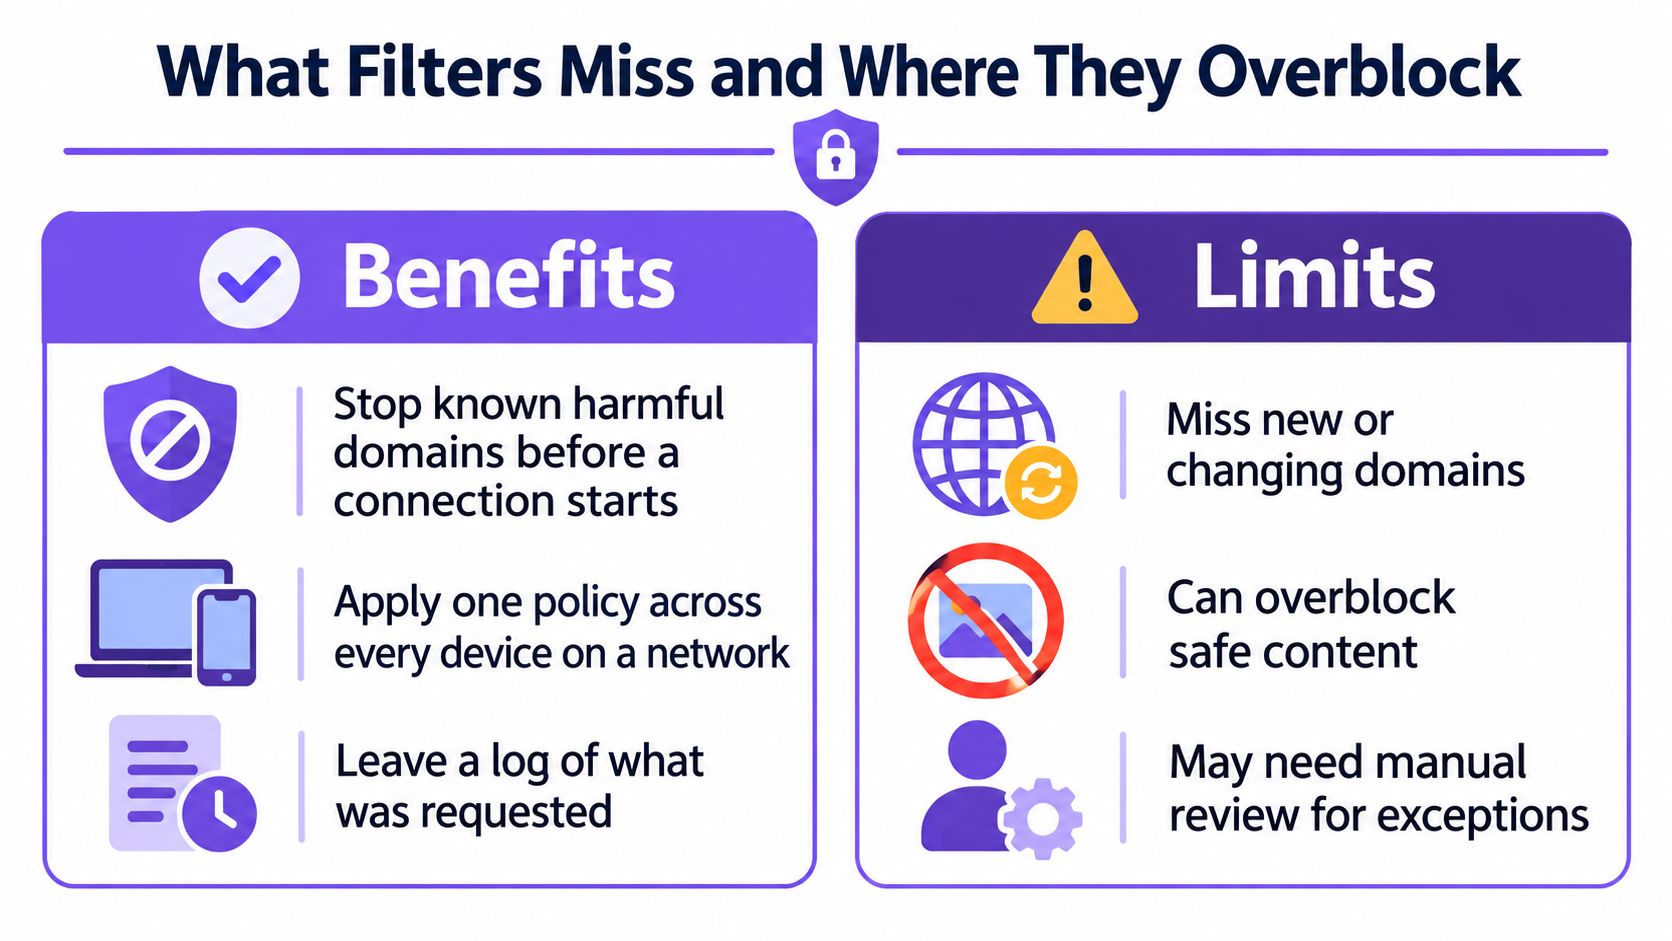
Ein Falsch-Negativ-Ergebnis liegt vor, wenn Material durchgelassen wird, das blockiert werden sollte. Ein Falsch-Positiv-Ergebnis liegt vor, wenn stattdessen zulässiges, legitimes Material blockiert wird.
Unabhängige Tests, die in diesem Evaluierungspapier zur Netzwerkfilterung beschrieben werden, ergaben, dass einige Jugendschutzsysteme bis zu 96 % der sensiblen Domänen nicht blockieren konnten, und untersuchten Kollateralblockierungen im Zusammenhang mit geteilten IP-Adressen. Diese Erkenntnis betrifft die getesteten Systeme und Domänen und stellt keine universelle Fehlerrate für Inhaltsfilter dar.
Messen Sie beide Arten von Fehlern
Ein reine Domänenfilter kann nicht die Bedeutung jedes Beitrags, jedes Bildes oder jeder Seite innerhalb eines zugelassenen Dienstes bestimmen. Ebenso wenig gibt die Kategorie einer Domäne Aufschluss darüber, warum jemand sie aufruft: Eine medizinische Fachkraft und eine Person, die beiläufig im Internet surft, fordern möglicherweise aus unterschiedlichen Gründen dieselbe vertrauliche Ressource an.
Überprüfen Sie die tatsächliche Richtlinie, anstatt eine hohe Anzahl von Blockierungen zu feiern:
- Beabsichtigte Ergebnisse testen: Verwenden Sie vom Anbieter bereitgestellte Testziele und sichere, repräsentative legitime Websites. Rufen Sie keine illegalen Inhalte auf, um einen Filter zu bewerten.
- Verweigerten Zugriff überprüfen: Überprüfen Sie stichprobenartig blockierte Anfragen für Bildungsressourcen, Buchungsdienste, Gesundheitsinformationen und andere notwendige Ziele.
- Versäumte Einschränkungen erfassen: Untersuchen Sie gemeldeten Zugriff, der den Richtlinien widerspricht, einschließlich neuer Domänen und Fehlklassifizierungen.
- Ausnahmen steuern: Fordern Sie einen Grund, einen Genehmigenden und ein Überprüfungsdatum für Außerkraftsetzungen an.
Das Umgehen von Resolvern gehört ebenfalls in die Testphase. Das Verständnis von DNS-over-HTTPS hilft Administratoren, eine legitime verschlüsselte Auflösung von einer unautorisierten Umgehung der Netzwerkrichtlinie zu unterscheiden.
Audit-Standard: Erfassen Sie fälschlicherweise verweigerte legitime Dienste ebenso wie übersehene Bedrohungen. Keine der beiden Messgrößen ist für sich alleine aussagekräftig.
Filterung reduziert Risiken; sie ersetzt jedoch keine Schutzkonzepte, Plattform-Moderation, Benutzermeldungen oder Gerätesicherheit. Ein nützliches Audit führt zu Richtlinienänderungen und gelösten Fällen, nicht nur zu einem Screenshot des Dashboards.
Wählen Sie die Filter-Ebene, die Ihr Netzwerk benötigt
Welches Filter-Layer kann Ihre Regeln auf den Geräten in Ihrem Netzwerk durchsetzen? Wählen Sie basierend darauf aus, wer Schutz benötigt, was eingeschränkt werden muss und wo Sie die Richtlinie anwenden und überprüfen können. Ein nützlicher Filter ist ein Filter, den Ihr Team bedienen, testen und erklären kann.
Gehen Sie die betrieblichen Entscheidungen durch
Benennen Sie die Benutzer und Geräte. Trennen Sie Gäste, Studierende, Mitarbeiter und unverwaltete Geräte. Schließen Sie Geräte ohne Browser ein, da diese dennoch Netzwerkanfragen stellen können.
Begründen Sie jede Einschränkung. Trennen Sie Bedrohungsschutz von Jugendschutz und Produktivitätsentscheidungen. Klare Begründungen helfen Administratoren, Ausnahmen konsistent zu bewerten.
Prüfen Sie, ob eine Geräteinstallation realistisch ist. Auf gemeinsam genutztem WiFi ist die Installation von Software auf Geräten von Besuchern möglicherweise nicht praktikabel. Purple Shield ist eine schützende DNS-Schicht, die Inhaltsfilterung, Abwehr von Bedrohungen und Werbeblocker kombiniert, ohne dass etwas auf den Client-Geräten installiert werden muss. Richtlinien können pro SSID, VLAN und Standort von einem zentralen Dashboard aus festgelegt werden.
Spezifizieren Sie die Anforderungen an Suchdienste. Purple Shield erzwingt Safe Search auf Google, Bing und YouTube. Beziehen Sie alle drei in die Abnahmetests ein, anstatt davon auszugehen, dass eine allgemeine Regel für Inhalte für Erwachsene das Suchverhalten ändert.
Legen Sie Richtlinien für Segmente und Zeitpläne fest. Definieren Sie Anforderungen für jeden SSID, VLAN und Standort und legen Sie dann zeitbasierte Änderungen fest. Wenden Sie Einschränkungen auf die Gruppen an, die diese benötigen.
Fordern Sie Berichte an, die Sie interpretieren können. Die Berichterstellung von Purple Shield zeigt blockierte URLs, Bedrohungsanalysen und die Nutzung zusammen mit der anwendbaren Richtlinie an. Entscheiden Sie, welche Mitarbeiter Zugriff benötigen, und legen Sie eine geeignete Aufbewahrungsrichtlinie fest.
Weisen Sie jemanden für die Bearbeitung von Einprüchen zu. Geben Sie Benutzern eine klare Möglichkeit, blockierten Zugriff zu melden, und benennen Sie einen Verantwortlichen für die Überprüfung. Erfassen Sie den Grund für jede genehmigte Ausnahme, damit Administratoren die Entscheidung später nachvollziehen können.
Erstellen Sie eine Richtlinie für jedes Netzwerksegment, einschließlich der Begründung für jede blockierte Kategorie. Vergleichen Sie anschließend die Protokolle einer Woche mit sicheren Testergebnissen, Benutzerbeschwerden und Ausnahmeentscheidungen. Passen Sie Regeln dort an, wo sie nicht dem gewünschten Ergebnis entsprechen.
Purple Shield bietet schützendes DNS, Inhaltsfilterung, Abwehr von Bedrohungen und Werbeblockierung auf DNS-Ebene für gemeinsam genutzte WiFi, ganz ohne Software auf den Geräten der Besucher. Besuchen Sie Purple Shield, um die netzwerkspezifischen Richtlinien und Berichte zu entdecken, und prüfen Sie anschließend die Eignung für Ihre segmentweisen Richtlinien.