
Was ist eine Zero-Day-Bedrohung? Definition, Beispiele, Abwehrmaßnahmen
Was ist eine Zero-Day-Bedrohung? Erfahren Sie, wie Zero-Day-Angriffe ungepatchte Sicherheitslücken ausnutzen, warum das Angriffsfenster entscheidend ist und wie mehrschichtige DNS-Abwehrmaßnahmen Risiken minimieren.
Published 16. November 2026
Sie betreiben ein Gäste-WiFi-Netzwerk, beantworten Supportanfragen oder prüfen, ob die Geräte Ihres Unternehmens auf dem neuesten Stand sind. Dann trifft eine Sicherheitswarnung ein: Angreifer nutzen eine Sicherheitslücke aus, und der Hersteller hat noch keinen Patch veröffentlicht. Sie können das Problem noch nicht durch ein Update beheben, aber alles wie gewohnt verbunden zu lassen, fühlt sich ebenfalls nicht sicher an.
Das ist die praktische Herausforderung bei einer Zero-Day-Bedrohung. Das Verständnis dafür beginnt beim zeitlichen Ablauf und verlagert sich dann auf das, was Sie noch verhindern, beobachten und eindämmen können, solange kein Fix verfügbar ist.
Inhaltsverzeichnis
- Was eine Zero-Day-Bedrohung ist - und was nicht
- Zero-Day-Schwachstelle, Exploit und Malware im Vergleich
- Wie ein Zero-Day-Angriff Schritt für Schritt abläuft
- Warum das Expositionsfenster wichtiger ist als der Schweregrad
- Reale Zero-Day-Fälle und die Akteure dahinter
- Mehrschichtige Abwehrmaßnahmen zur Verkürzung des Expositionsfensters
- Überprüfen Sie Ihre Exposition vor der Auswahl von Sicherheitskontrollen
Was eine Zero-Day-Bedrohung ist - und was nicht
Eine Zero-Day-Bedrohung ist ein Angriff, der eine Schwachstelle in Software oder Hardware ausnutzt, bevor der Anbieter einen Patch bereitgestellt hat. Den Verteidigern bleibt somit null Tage offizielle Behebungszeit. Der Begriff beschreibt das Angriffsfenster, nicht das Alter der Software oder das erforderliche Fachwissen des Angreifers.
Ein Schlosser entdeckt eine versteckte Lücke in einem Schloss, die der Hersteller noch nie gesehen hat. Das Schloss scheint normal zu funktionieren, aber jemand kann es umgehen, und niemand hat ein Ersatzteil, bis der Hersteller eines produziert.
Der zeitliche Faktor definiert den Begriff, nicht die Neuartigkeit.
Der wesentliche Unterschied besteht zwischen einem funktionierenden Produkt und einem sicheren Produkt. Eine Anwendung kann ihre üblichen Prüfungen bestehen, legitime Benutzer akzeptieren und dennoch eine Schwachstelle enthalten, die ein Angreifer gezielt auszulösen weiß.
Eine Schwachstelle kann auch über viele Installationen derselben Komponente hinweg existieren. Unternehmen müssen keine Passwörter teilen oder miteinander kommunizieren, um demselben grundlegenden Risiko ausgesetzt zu sein. Das Ausführen einer betroffenen Version kann bereits ausreichen.
Drei häufige Missverständnisse
Zero-Days sind immer völlig neue Fehler. Die Untersuchung von In-the-Wild-Exploits durch Google Project Zero ergab, dass viele beobachtete Zero-Days Varianten zuvor gemeldeter Schwachstellen waren. Ein Angreifer kann einen anderen Weg über eine Schwachstelle finden, von der Entwickler glaubten, sie bereits behoben zu haben. Das Fehlen eines Fixes für diesen spezifischen Weg ist wichtiger als die Frage, ob bereits ein verwandter Fehler bekannt war.
Sofortiges Patchen löst das Problem. Dieser Ratschlag setzt voraus, dass ein Patch existiert. Vor der Veröffentlichung benötigen Administratoren Übergangsmaßnahmen wie die Beschränkung des Zugriffs, die Deaktivierung einer betroffenen Funktion oder die Isolierung eines gefährdeten Systems. Nach der Veröffentlichung müssen sie den Fix immer noch bereitstellen und überprüfen, ob er funktioniert hat.
Nur Angreifer mit großen Ressourcen machen Zero-Days relevant. Die Entwicklung eines Exploits und der Betrieb eines exponierten Netzwerks sind unterschiedliche Probleme. Ein Hotel oder eine Schule muss kein Ziel von Nachrichtendiensten sein, um verwundbare Software einzusetzen, und die Betreiber müssen dennoch reagieren können, sobald eine Ausnutzung bekannt wird.
Das Muster eines soliden Kerns, der von schwächeren unterstützenden Systemen umgeben ist, zeigt sich auch jenseits herkömmlicher Software. Die Erklärung von The Coin Course zu den Grenzen der Blockchain-Sicherheit für Inhaber verdeutlicht denselben Aspekt: Eine Technologie kann solide sein, während die Tools, die Menschen für die Interaktion damit nutzen, anfällig bleiben.
Was bedeutet eine Zero-Day-Bedrohung also in der Praxis? Es handelt sich um eine Situation, in der Angreifer eine Schwachstelle ausnutzen können, bevor Verteidigern ein Fix des Herstellers zur Verfügung steht - nicht zwangsläufig um einen völlig unbekannten Fehler oder eine staatliche Kampagne.
Zero-Day-Schwachstelle, Exploit und Malware im Vergleich
Sicherheitswarnungen verwenden häufig Schwachstelle, Exploit, Malware und Angriff, als ob sie dasselbe bedeuten würden. Sie beschreiben unterschiedliche Teile des Problems. Ihre Unterscheidung hilft Ihnen zu verstehen, was eine Warnung tatsächlich feststellt.
Zero-Day-Begriffe im Vergleich
| Begriff | Bedeutung | Praxisbeispiel |
|---|---|---|
| Zero-Day-Schwachstelle | Eine unbekannte oder ungepatchte Software- oder Hardware-Schwachstelle | Unbekannter Speicherfehler in einer VPN-Appliance |
| Zero-Day-Exploit | Die Technik oder der Code zur Ausnutzung der Schwachstelle | Skript, das den Speicherfehler aus der Ferne auslöst |
| Zero-Day-Malware | Schadcode, der auf einem Zero-Day basieren kann, aber nicht zwingend muss | Dropper, der nach einem Browser-Exploit eine Backdoor installiert |
| Zero-Day-Angriff | Die gesamte Kampagne vom Erstzugriff bis zur Schadwirkung | Ransomware-Einsatz nach Abschluss einer Exploit-Kette |
Eine ungepatchte Schwachstelle ist nicht zwangsläufig ein Zero-Day. Sobald ein Fix öffentlich verfügbar ist, bleibt ein Gerät ohne dieses Update zwar angreifbar, aber dessen Betreiber steht vor einem anderen Behebungsproblem.
Eine Warnmeldung präzise verstehen
Betrachten Sie eine hypothetische VPN-Appliance. Die Schwachstelle ist ein Fehler bei der Speicherverwaltung innerhalb der Software. Der Exploit ist die manipulierte Anfrage, die diesen Fehler in unbefugten Zugriff umwandelt.
In einem separaten Browser-Szenario könnte ein Angreifer einen Exploit nutzen, um einen Dropper auszuführen. Dieser Dropper ist Malware, nicht die Schwachstelle selbst. Wenn der Angreifer anschließend Zugangsdaten stiehlt und Ransomware einschleust, umfasst der Angriff diese weitergehende Abfolge.
Diese Unterscheidungen erklären auch, warum unbekannt nicht unsichtbar bedeutet. Verteidiger erkennen die manipulierte Anfrage möglicherweise nicht, bemerken aber dennoch einen unerwarteten Prozess, eine ungewöhnliche Anmeldung oder ein Gerät, das ein unbekanntes Ziel kontaktiert.
Die Zusammenfassung des Verizon Data Breach Investigations Report 2025 ergab, dass die Ausnutzung von Schwachstellen für 20 % der Sicherheitsvorfälle verantwortlich war. Dieser Wert erfasst die Ausnutzung von Schwachstellen im Allgemeinen und nicht ausschließlich Zero-Day-Schwachstellen, weshalb er nicht als Zero-Day-Vorfallrate dargestellt werden sollte.
Erkennungsprinzip: Sie müssen nicht immer wissen, welche Schwachstelle ein Angreifer ausgenutzt hat, um zu erkennen, dass sich ein Gerät gefährlich verhält.
Zero-Days als unerkennbar zu bezeichnen, verwechselt das Nichterkennen des Exploits mit dem Nichterkennen des Angriffs. Verhalten ist etwas, das Verteidiger beobachten können, selbst bevor Sicherheitsforscher der zugrunde liegenden Schwachstelle einen Namen geben.
Schrittweiser Ablauf eines Zero-Day-Angriffs
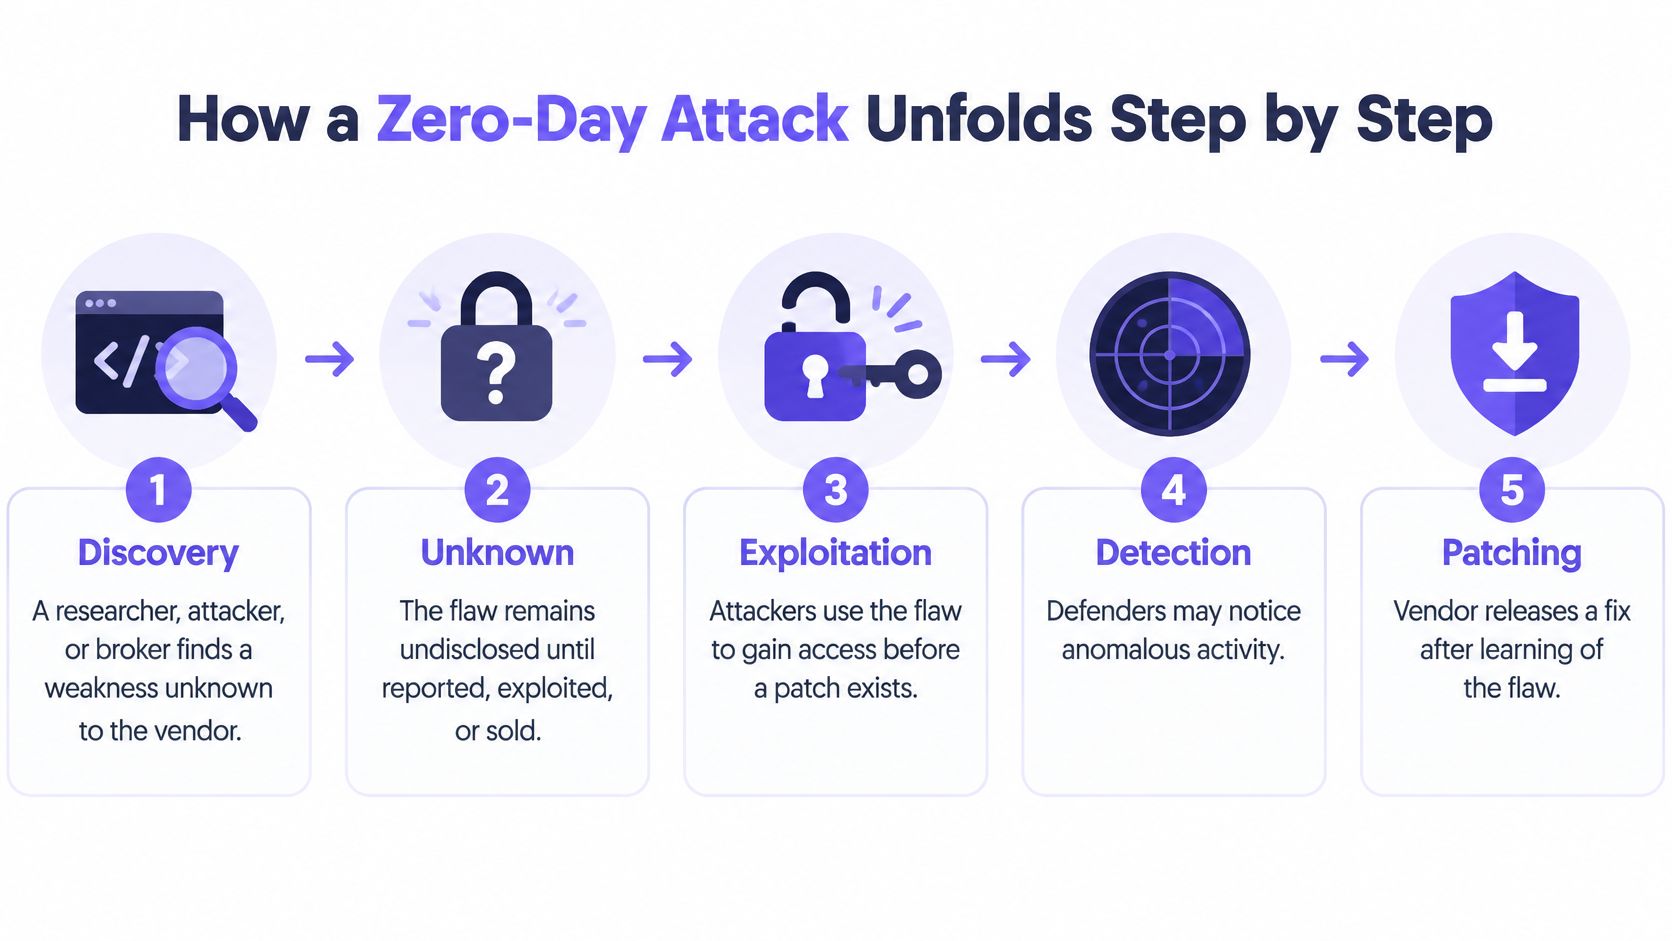
Ein Forscher, Angreifer oder Broker kann eine Schwachstelle entdecken, bevor der Hersteller davon erfährt. Die Entdeckung allein bedeutet nicht, dass ein Angriff stattgefunden hat: Ein Forscher meldet den Fehler möglicherweise privat, damit der Hersteller ihn untersuchen kann.
Der Leitfaden zur Meldung von Schwachstellen der CISA beschreibt Zero-Day-Schwachstellen als dem Anbieter unbekannt und allen betroffenen Kopien einer Komponente gemein. Diese gemeinsame Schwachstelle erklärt, wie ein Angreifer einen Exploit gegen ansonsten unabhängige Organisationen wiederverwenden kann.
Der Lebenszyklus umfasst Erkennung, Ausnutzung, Entdeckung und die schließliche Behebung.
Wo Verteidiger den Angriff unterbrechen können
Erkennung. Jemand identifiziert ein unsicheres Verhalten, wie z. B. einen Dienst, der manipulierte Eingaben falsch verarbeitet. Sicherheitsteams können auf eine geheime Entdeckung meist nicht reagieren, aber sie können die Angriffsfläche im Vorfeld verringern, indem sie nicht benötigte Dienste entfernen und administrative Zugänge nicht über öffentliche Schnittstellen bereitstellen.
Exploit-Entwicklung. Der Angreifer entwickelt eine zuverlässige Methode, um die Schwachstelle bei einem bestimmten Produkt oder einer bestimmten Version auszunutzen. Sobald ein Sicherheitshinweis des Herstellers vorliegt, sollten Sie den empfohlenen Workaround präzise umsetzen - einschließlich erforderlicher Neustarts oder Funktionseinschränkungen.
Erstzugriff. Der Exploit erreicht einen Browser, einen Dateianhang-Handler, ein VPN oder eine andere exponierte Komponente. Eine Beschränkung der Erreichbarkeit kann die Zustellung an einen verwundbaren Dienst verhindern. Ab diesem Zeitpunkt kann eine Filterung des ausgehenden Datenverkehrs auch Versuche unterbinden, Tools nachzuladen oder die Infrastruktur des Angreifers zu kontaktieren.
Privilegienerweiterung. Ein Angreifer mit eingeschränktem Zugriff versucht, weitreichendere Berechtigungen zu erlangen. Das Prinzip der geringsten Berechtigungen (Least Privilege) schränkt die Möglichkeiten des ursprünglichen Kontos oder Prozesses ein, garantiert jedoch nicht, dass eine separate Eskalationsschwachstelle diese Einschränkungen nicht umgehen kann.
Laterale Bewegung. Der Angreifer versucht, auf andere Hosts, Zugangsdaten oder gemeinsame Dienste zuzugreifen. Durch Segmentierung und explizite Zugriffsregeln kann verhindert werden, dass ein kompromittiertes Gastgerät Mitarbeiter-Systeme oder administrative Schnittstellen erreicht.
Auswirkung. Der Angreifer entwendet Informationen, betreibt Spionage, installiert Cryptomining-Software oder setzt Ransomware ein. Incident-Response-Teams sollten betroffene Systeme isolieren, Beweise sichern und das gesamte Ausmaß untersuchen, anstatt eine blockierte Verbindung bereits als Beleg für eine erfolgreiche Bereinigung anzusehen.
Nicht jede Kampagne folgt exakt dieser Abfolge. Einige Angreifer verfügen nach dem Eindringen bereits über erweiterte Zugriffsrechte; andere müssen sich gar nicht über das erste Gerät hinausbewegen.
Das Verständnis der Command-and-Control-Kommunikation hilft dabei, einen wichtigen Unterbrechungspunkt zu erklären: Ein Angreifer benötigt möglicherweise auch nach der erfolgreichen Ausnutzung des Geräts noch einen ausgehenden Kanal.
Offenlegung ist keine Behebung. Öffentliches Wissen kann vor einem Patch vorhanden sein. Ein Fix des Anbieters beendet den Zustand des fehlenden Patches, doch die Gefährdung der jeweiligen Organisation bleibt bestehen, bis sie einen wirksamen Fix anwendet oder den anfälligen Pfad anderweitig beseitigt.
Warum das Expositionsfenster wichtiger ist als der Schweregrad
Das In-the-Wild-Tracking von Google Project Zero meldet durchschnittlich etwa alle 17 Tage die Entdeckung eines neuen Exploits und durchschnittlich etwa 15 Tage bis zum Patchen einer Schwachstelle, die bereits ausgenutzt wird. Dies sind unterschiedliche Messgrößen, kein Countdown, der vorhersagt, wann Ihr Unternehmen angegriffen wird.
Ein nützliches Sicherheits-Dashboard sollte die verstrichene Expositionsdauer sichtbar machen und nicht nur eine Einstufung des Schweregrads anzeigen.
Zeitverläufe bei Zero-Day-Expositionen
| Kennzahl | Gemeldeter Wert | Quellenkontext |
|---|---|---|
| Neuer In-the-Wild-Exploit entdeckt | Durchschnittlich etwa alle 17 Tage | Oben genanntes Tracking von Google Project Zero |
| Zeit bis zum Patch einer ausgenutzten Schwachstelle | Durchschnittlich etwa 15 Tage | Oben genanntes Tracking von Google Project Zero |
| Vollständig behobene Schwachstellen auf Edge-Geräten | Etwa 54 % innerhalb des Jahres | Verizon-Bericht, zusammengefasst im CISA-Dokument zu Bedrohungsszenarien |
| Median der Behebungszeit auf Edge-Geräten | 32 Tage | Gleicher Verizon-Bericht, zusammengefasst von der CISA |
| In-the-Wild-Zero-Days, die auf Speicherbeschädigung zurückgingen | 39 von 58 (67 %) im Jahr 2021 | Oben genannte Aufzeichnungen von Project Zero |
Was die Lücke für geteilte WiFi
bedeutetSpeicherbeschädigung (Memory Corruption) tritt auf, wenn Software unsicher mit Speicherressourcen umgeht. Manipulierte Eingaben können Daten oder den Ausführungsfluss verändern und es potenziell ermöglichen, vom Angreifer kontrollierten Code auszuführen. Bei Browsern, VPNs und netzwerkorientierten Diensten kann die Schadenseindämmung daher dringend erforderlich sein, noch bevor Administratoren die genaue Funktionsweise des Exploits verstehen.
Im Gäste-WiFi können Sie den Laptop eines Besuchers in der Regel weder überprüfen noch patchen. Sie können jedoch Netzwerkbeweise sichern, die eine verdächtige Anfrage mit einer SSID, einem Standort, einer Gerätesitzung, einem Zeitstempel und einer angeforderten Domain verknüpfen - vorbehaltlich Ihrer Datenschutz- und Aufbewahrungsrichtlinien.
Stellen Sie sicher, dass diese Felder gemeinsam nutzbar bleiben. Die Gesamtzahl der blockierten Domains allein verrät einem Responder nicht, welche Sitzung Aufmerksamkeit erfordert oder ob dasselbe Gerät weiterhin versucht, andere Ziele zu erreichen.
Dieses Video bietet ein weiteres Format, um das Sicherheitsproblem zu untersuchen.
Eine Strategie, um Malware vor Datenbank-Updates zu blockieren, sollte sich auf beobachtbare Aktivitäten während dieses Zeitraums konzentrieren, anstatt Vorabwissen über jede Schwachstelle zu versprechen. Der Schweregrad ist nach wie vor wichtig, aber die operative Frage lautet: Wie lange bleibt eine erreichbare Schwachstelle exponiert und was kann ein Angreifer in dieser Zeit tun?
Reale Zero-Day-Fälle und die Akteure dahinter
Im Jahr 2010 nutzte Stuxnet vier Zero-Day-Schwachstellen zusammen mit der zuvor bekannten MS08-067-Schwachstelle, indem es Schwachstellen verknüpfte, um industrielle Systeme zu erreichen.
Achten Sie auf die Mischung: Vier Schwachstellen waren den Verteidigern unbekannt, eine war jedoch bereits öffentlich bekannt - und die Angreifer nutzten sie dennoch aus, weil auf den Systemen der entsprechende Fix noch nicht installiert war. Genau so sieht das Angriffsfenster in der Praxis aus: Eine Schwachstelle bleibt für einen Angreifer so lange nützlich, wie erreichbare Systeme ungepatcht bleiben - unabhängig davon, ob die Schwachstelle geheim ist oder nicht. Das Schließen einer bekannten Schwachstelle kann daher selbst dann entscheidend sein, wenn Verteidiger eine noch unbekannte Schwachstelle vorerst nicht beheben können.
Von außergewöhnlichen Kampagnen zur operativen Planung
Kampagnen vom Ausmaß wie Stuxnet sind selten. Ausgenutzte Zero-Days sind es nicht. Google berichtete im Rückblick auf die Zero-Day-Ausnutzung im Jahr 2023 über 97 in freier Wildbahn ausgenutzte Zero-Day-Schwachstellen im Jahr 2023, verglichen mit 62 im Jahr 2022. Diese Zahlen beziehen sich auf beobachtete reale Angriffe und nicht bloß auf Sicherheitslücken, die Forschende im Labor demonstriert haben.
Verschiedene Tracking-Publikationen können unterschiedliche Erfassungsbereiche oder überarbeitete Datensätze verwenden. Betrachten Sie daher jede Reihe für sich, anstatt Gesamtzahlen aus separaten Berichten zu einem eigenen Trend zusammenzufassen.
Auch bei der Attribution ist eine präzise Formulierung erforderlich. Staatlich geförderte Cyber-Spionagegruppen machten 29 % der zugeschriebenen Zero-Day-Exploitationen im Jahr 2024 aus, während kommerzielle Spyware-Anbieter laut der Berichterstattung von Cybersecurity Dive über die Analyse von Google für 23,5 % verantwortlich waren.
Diese Zahlen beschreiben zugeschriebene Exploits, nicht den Anteil aller angegriffenen Unternehmen. Sie belegen nicht, dass ein gewöhnlicher Standort mit derselben Wahrscheinlichkeit Ziel einer Kampagne wird wie ein Geheimdienstziel.
Eine Schlagzeile zeigt auf, wer Aufmerksamkeit erregt hat. Ihr Inventar zeigt, ob Ihr Netzwerk die betroffene Technologie überhaupt enthält.
Betrachten Sie eine Klinik, die eine anfällige Remote-Access-Appliance nutzt. Ihre unmittelbaren Entscheidungen betreffen die Frage, wer auf die Appliance zugreifen kann, ob ein Workaround greift und wie Incident-Response-Teams Missbrauch erkennen würden. Die letztendliche Identität des Angreifers ändert nichts an der Notwendigkeit dieser Entscheidungen - und die Zeit läuft bereits, während die Klinik sie trifft.
Eine Schule, ein Hotel oder eine Bibliothek kann dieselbe Vorbereitungsmethode anwenden, ohne davon auszugehen, dass sie demselben Angreifer gegenübersteht. Beginnen Sie mit einer konkreten Frage: Welche Dienste sind über das Internet erreichbar und wer ist dafür zuständig zu entscheiden, diese einzuschränken, sobald eine unbekannte Schwachstelle zu einer aktiven Bedrohung wird?
Mehrschichtige Abwehrmaßnahmen, die das Expositionsfenster verkleinern
Verteidigungsebenen und ihre Grenzen
| Sicherheitsmaßnahme | Was gestoppt wird | Was nicht gestoppt werden kann |
|---|---|---|
| Hersteller-Patch oder -Mitigation | Ausnutzung der behobenen Schwachstelle nach erfolgreicher Implementierung | Angriffe, die vor dem Patch oder Workaround stattgefunden haben |
| Deaktivierung der exponierten Funktion | Zugriff über diese Funktion, sofern sie vollständig deaktiviert ist | Schwachstellen in anderen aktiven Diensten |
| Netzwerksegmentierung | Unbefugte Bewegung zwischen ordnungsgemäß getrennten Systemen | Erste Kompromittierung innerhalb eines Segments |
| Prinzip der geringsten Berechtigungen (Least Privilege) | Aktionen, die Berechtigungen erfordern, über die das kompromittierte Konto nicht verfügt | Schädliche Aktivitäten innerhalb der vorhandenen Berechtigungen |
| Protective DNS | DNS-Abfragen an Ziele, die als bösartig identifiziert und blockiert wurden | Die Ausführung des Exploits selbst auf dem Gerät |
| Endpoint Detection and Logging | Erkannte Bedrohungen können eine Isolation auslösen; Protokolle unterstützen die Untersuchung | Aktivitäten, die keine erfassten oder erkennbaren Telemetriedaten erzeugen |
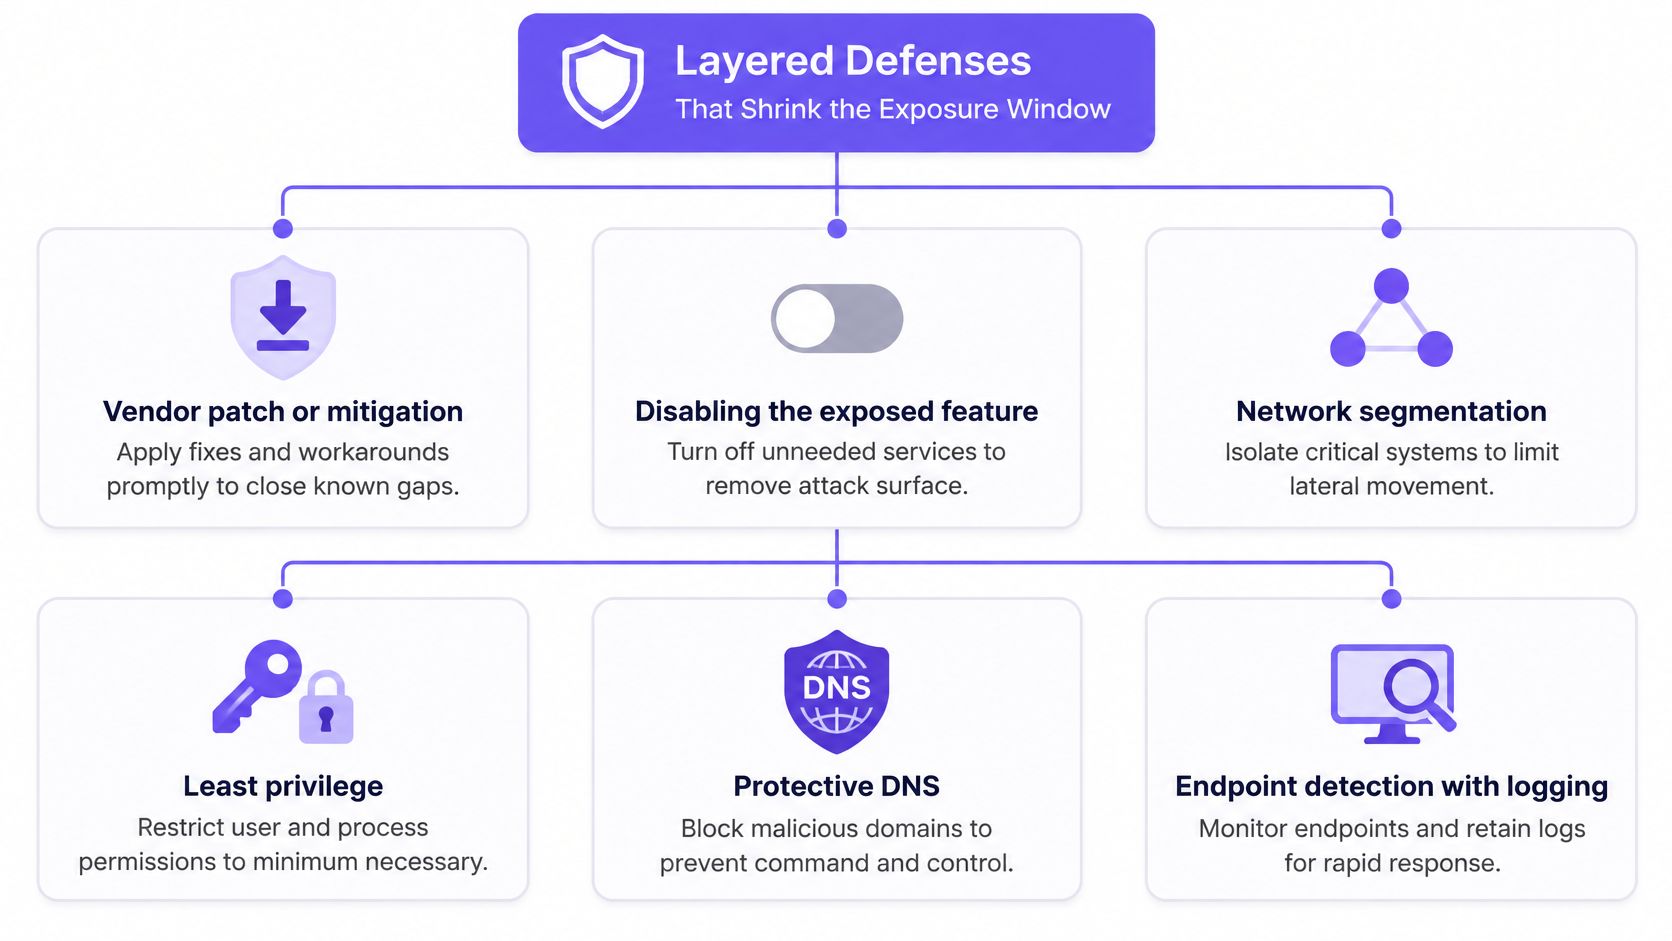
Keine einzelne Sicherheitsmaßnahme deckt den gesamten Angriff ab. Ein Patch behebt eine bestimmte Schwachstelle. Die Segmentierung schränkt den Bewegungsradius eines Eindringlings ein, während Monitoring den Respondern dabei hilft, Aktivitäten zu erkennen, die präventive Kontrollen übersehen haben.
Übergangskontrollen sind wichtig, wenn kein Fix existiert, wenn die Bereitstellung Tests erfordert oder wenn das betroffene Gerät jemand anderem gehört. Ihr Zweck ist es, erreichbare Angriffspfade zu reduzieren und Konsequenzen zu begrenzen - nicht zu bescheinigen, dass ein verwundbares System sicher ist.
Die einzelnen Verteidigungsebenen erfüllen unterschiedliche Zwecke.
Ein praxisorientierter Plan für Patch-Zeitfenster
Maßnahmen des Herstellers anwenden. Gleichen Sie den Sicherheitshinweis exakt mit dem Produkt, der Version und den aktivierten Funktionen ab. Protokollieren Sie Änderungen, damit andere Administratoren diese nachvollziehen können.
Exponierte Funktionen und Administration einschränken. Deaktivieren Sie die betroffene Funktion, sofern praktikabel. Beschränken Sie den Administrationszugriff auf autorisierte Verwaltungspfade, anstatt ihn über Gastnetzwerke oder das öffentliche Internet erreichbar zu lassen.
Gefährdete Infrastruktur isolieren. Überprüfen Sie die tatsächlichen Datenverkehrsberechtigungen, nicht nur VLAN-Namen. Ein separates Segment bietet wenig Schutz, wenn weitreichende Zugriffsregeln weiterhin Verbindungen zu sensiblen Diensten zulassen.
Protokollierung erhöhen und ausgehende Aktivitäten prüfen. Weisen Sie Zuständigkeiten für die Überprüfung von Warnmeldungen zu und definieren Sie die erforderlichen Maßnahmen. Das Sammeln weiterer Ereignisse ohne zuständige Verantwortliche bietet keine Eindämmung.
Schädliche Ziele bei der DNS-Auflösung blockieren. Nutzen Sie gepflegte Threat Intelligence und untersuchen Sie wiederholt blockierte Anfragen. Ein Gerät, das wiederholt versucht, Angreifer-Infrastruktur zu erreichen, erfordert möglicherweise eine Isolierung und nicht nur eine weitere Blockierregel.
Patchen, verifizieren und Kompromittierung bewerten. Überprüfen Sie die installierte Version und den Status der betroffenen Funktion. Falls bereits eine Ausnutzung stattgefunden haben könnte, befolgen Sie die Wiederherstellungsanweisungen des Herstellers und Ihren Incident-Response-Prozess.
Die Rolle von Protective DNS
Protective DNS prüft eine Domain-Abfrage, bevor das Gerät eine verwertbare Antwort für das angeforderte Ziel erhält. So lässt sich Schutz auf Netzwerkebene für unmanaged BYOD-Traffic (Bring Your Own Device) ohne Endpoint-Agent realisieren - vorausgesetzt, diese Geräte nutzen den geschützten Auflösungspfad.
Die Wirksamkeit hängt von Zielinformationen und der Durchsetzung ab. Direkte IP-Verbindungen, umgangene Resolver und noch nicht erkannte bösartige Infrastrukturen können außerhalb dieses Schutzes liegen. Die Bewertung von Threat-Intelligence-Feeds bedeutet daher, Aktualität, Kontext und die Art und Weise zu berücksichtigen, wie Erkennungen in durchsetzbare Richtlinien umgewandelt werden.
DNS-Filterung kann das Zeitfenster für Angreifer verkürzen, erfolgreich zu kommunizieren; sie verkürzt jedoch nicht die Zeit für die Patch-Entwicklung des Anbieters und repariert auch nicht das Gerät. Behalten Sie die Ziele klar voneinander getrennt: Zugriff verhindern, wo möglich, Kompromittierungen eindämmen, verdächtiges Verhalten erkennen und Callbacks von Angreifern blockieren.
Prüfen Sie Ihre Exposition, bevor Sie Sicherheitskontrollen auswählen
Ermitteln Sie zunächst, was in Ihrem Netzwerk exponiert ist, bevor Sie eine weitere Sicherheitskontrolle erwerben oder aktivieren.
- Erfassen Sie alle Dienste und VPNs mit Internetanbindung. Schließen Sie Fernverwaltungszugänge sowie von externen Anbietern verwaltete Appliances ein. Weisen Sie jedem Dienst einen benannten Verantwortlichen zu.
- Trennen Sie patchbare von unmanaged Geräten. Unterscheiden Sie zwischen unternehmenseigenen Geräten, Laptops von Gästen, persönlichen Smartphones und Geräten von externen Dienstleistern.
- Überprüfen Sie Ihre Nachweise. Stellen Sie sicher, dass Incident Responder anhand der Protokolle die Verknüpfung zwischen SSID, Standort, Gerätesitzung, Zeitstempel und aufgerufener Domain herstellen können.
- Prüfen Sie aktuelle Mitigationen der Anbieter. Dokumentieren Sie, welche Maßnahmen greifen, wer Betriebsunterbrechungen autorisieren kann und wie Sie die Änderung verifizieren.
- Wählen Sie DNS-Bedrohungskategorien gezielt aus. Priorisieren Sie bösartige sowie Command-and-Control-Ziele und wägen Sie anschließend strengere Kategorien gegen legitime Benutzeranforderungen ab.
Nutzen Sie die Checkliste gemeinsam mit der Person, die Ihr Netzwerk verwaltet - und nicht nur mit der Person, die Sicherheitsdienste beschafft.
Sicherheitskontrollen an die Netzwerkzuständigkeit anpassen
Bei einer verwalteten Bürogeräteflotte können Endpunktkontrollen und eine koordinierte Patch-Bereitstellung Geräte direkt erreichen. Gäste-, öffentliche, Schul-, Krankenhaus- und Hospitality-Netzwerke stehen vor einer anderen Einschränkung: Der Betreiber kontrolliert oft die Konnektivität, nicht jedoch das verbundene Gerät.
Protective DNS erfüllt diese Rolle auf Netzwerkebene. Richtlinien können SSID, VLAN, Standort und Tageszeit berücksichtigen, anstatt davon auszugehen, dass Systeme von Mitarbeitenden und Geräte von Besuchern identisch behandelt werden sollten.
Purple Shield blockiert Command-and-Control-Callbacks sowie bekannte Phishing- und Malware-Domains bereits bei der DNS-Abfrage, sodass der Verbindungsaufbau gar nicht erst zustande kommt. Unsere Berichte zeigen blockierte URLs, Bedrohungsanalysen und die Nutzung an jedem Standort und in jedem Netzwerk direkt neben der jeweiligen Richtlinie; Administratoren können Nachweise einsehen und Richtlinien über ein zentrales Dashboard anpassen. Die Inbetriebnahme erfolgt in wenigen Minuten - ganz ohne neue Hardware oder Änderungen an der Firewall.
Diese Abdeckung ist keine Garantie gegen einen neuartigen Exploit, der lokal ausgeführt wird. Behalten Sie Patch-Zuständigkeiten, Segmentierung und Incident Response bei und überprüfen Sie, wie Geräte Ihren geschützten DNS-Dienst nutzen.
Gehen Sie zuerst die Checkliste für das Gefährdungspotenzial durch. Wählen Sie Sicherheitsmaßnahmen anschließend danach aus, was Sie besitzen, was Sie ändern können und welche Aktionen von Angreifern Sie unterbinden müssen.
Purple Shield bietet Protective DNS und Richtlinienverwaltung auf Netzwerkebene für Gäste- und öffentliches WiFi und hilft Betreibern, bösartige Ziele zu blockieren, während Endgeräte-Fixes nicht verfügbar sind oder außerhalb ihrer Kontrolle liegen. Besuchen Sie Purple Shield, um die Abdeckung für Ihre Standorte zu prüfen und Ihre Exposure-Checkliste in ein Gespräch über Bereitstellung und Berichterstellung einzubringen.