
Was ist sicheres DNS? Ein Leitfaden zu Verschlüsselung und Filterung
Was ist sicheres DNS? Erfahren Sie, wie DNSSEC, DoH und DoT Namensabfragen schützen, wie Resolver-Filterung funktioniert und welche Kompromisse Netzwerkbetreiber abwägen sollten.
Published 10. November 2026
Bedeutet die Verschlüsselung einer DNS-Abfrage, dass das Netzwerk seine Aufgabe erfüllt hat?
Im Gäste-WiFi trifft diese Annahme meist nicht zu. Ein Smartphone im Pub, ein Schüler-Laptop oder das Tablet eines Besuchers kann die Abfrage im normalen Web-Traffic verbergen und an einen Resolver senden, der vom Standort nie genehmigt wurde. Ihr Filter sieht den Namen gar nicht erst. Er kann weder eine Phishing-Seite, noch eine anstößige Kategorie oder einen Malware-Host ablehnen.
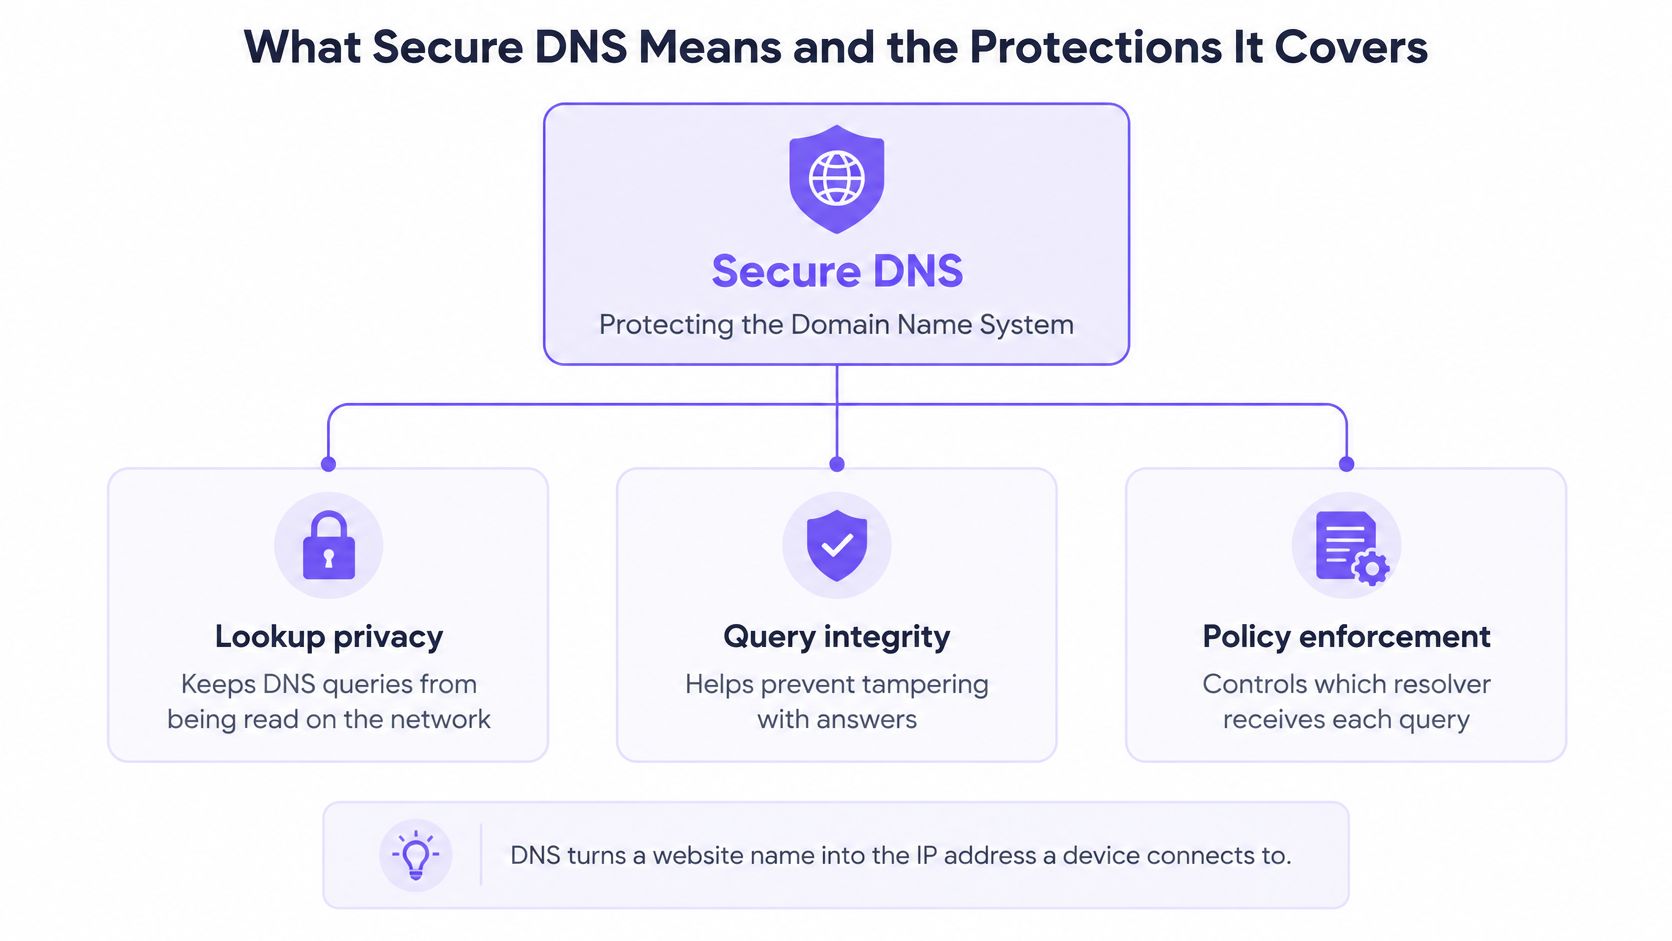
Sicheres DNS umfasst drei separate Aufgaben, die das Domain Name System vor Abfangen, Manipulation und Missbrauch schützen.
Authentizität wird durch DNSSEC gewährleistet: Digitale Signaturen ermöglichen es einem Resolver, gefälschte Antworten abzulehnen. Vertraulichkeit entsteht durch verschlüsselten Transport, wie DNS over HTTPS (DoH) oder DNS over TLS (DoT), sodass Personen im selben Netzwerk nicht mitlesen können, welcher Name abgefragt wurde. Die Richtlinie legt die Entscheidung des Resolvers fest, ob eine risikobehaftete Domain aufgelöst oder abgelehnt wird.
Wird eine dieser Aufgaben ausgelassen, bleibt das Netzwerk gefährdet. Die Validierung signierter Antworten ist weltweit und in der Europäischen Union nach wie vor lückenhaft, sodass eine signierte Antwort nicht das ist, was die meisten Abfragen erhalten. Verschlüsselung kann auch die Filterpflicht untergraben. Sobald die Abfrage an einen Resolver gesendet wird, den Sie nicht kontrollieren, wird die Richtlinie nie ausgeführt und die Verbindung kann ungehindert aufgebaut werden.
Inhaltsverzeichnis
- Was Sicheres DNS bedeutet und welche Schutzfunktionen es abdeckt
- Wie DNSSEC und verschlüsseltes DNS unterschiedliche Probleme lösen
- Wie eine geschützte Abfrage vom Gerät zur Antwort gelangt
- Veranstaltungsorte, Schulen und Krankenhäuser
- Wo Sicheres DNS an seine Grenzen stößt und wie Netzwerke reagieren
- Entscheiden Sie, welchem Resolver Ihr Netzwerk vertrauen sollte
Was sicheres DNS bedeutet und welche Schutzmaßnahmen es umfasst
Welcher Teil einer Abfrage ist geschützt? Ein Netzwerk kann die Anfrage verschlüsseln, die Antwort signieren oder den Namen verweigern. Dies sind unterschiedliche Aufgaben, und die Erfüllung einer einzigen deckt die anderen beiden nicht ab.
Sicheres DNS ist ein Oberbegriff für den Schutz des Domain Name Systems - dem Dienst, der einen Namen wie die Website einer Bank in die IP-Adresse umwandelt, mit der sich ein Gerät verbindet - gegen Abfangen, Manipulation und Missbrauch. DNS funktioniert wie ein Telefonbuch. Eine Steuerung prüft, ob die gedruckte Nummer echt ist. Eine andere verhindert, dass ein Fremder im selben WiFi mitliest, welchen Namen Sie nachgeschlagen haben. Eine dritte weigert sich, Nummern herauszugeben, die Ihre Richtlinie nicht zulässt.
DNSSEC fügt DNS-Daten kryptografische Signaturen hinzu. Ein validierender Resolver kann einen gefälschten Datensatz erkennen, der ein Gerät zu einer gefälschten Adresse leiten würde. Jeder, der den Datenpfad überwacht, kann weiterhin den angefragten Namen sehen, da Signaturen die Abfrage nicht verschlüsseln.
DNS over HTTPS (DoH) bettet jede Anfrage und Antwort in einen HTTPS-Austausch ein. Die IETF-Historie von RFC 8484 dokumentiert, dass DoH am 19. Oktober 2018 zu einer Standards-Track-Spezifikation wurde und denselben TLS-geschützten Transport sowie den Standard-Webport 443 wie gewöhnlicher verschlüsselter Webdatenverkehr nutzt. Der RFC legt HTTP/2 als empfohlene Mindest-HTTP-Version fest und merkt an, dass die Mischung von DoH mit anderem HTTPS-Datenverkehr die DNS-Analyse und -Einflussnahme erschwert. Das Protokoll entscheidet nicht, ob eine Domain bösartig oder unangebracht ist. Es schützt die Übertragung zwischen einem Client und einem Resolver.
Diese Kombination führt dazu, dass verschlüsseltes DNS Ihre Filterpflichten untergraben kann. Die DNS-Abfrage sieht aus wie gewöhnlicher Web-Traffic, und das Gerät kann sie an einen Resolver senden, den das Netzwerk nie ausgewählt hat. Die Richtlinie auf dem von Ihnen betriebenen Resolver erhält den Namen gar nicht erst und kann die Domain somit nicht ablehnen, bevor eine Verbindung zustande kommt.
DNS over TLS (DoT) verpackt dieselbe Art von Anfrage in TLS, typischerweise auf Port 853, sodass sie sich nicht wie DoH in den Web-Datenverkehr einfügt. DNS over QUIC (DoQ) überträgt Anfragen über QUIC, ebenfalls auf Port 853. Beide verbergen die Suche vor Beobachtern auf dem Pfad. Keine von beiden wendet Ihre Inhaltsrichtlinie an.
Schützende DNS-Filterung ist die Richtlinienschicht. Der Resolver vergleicht den angeforderten Namen mit Kategorien und Threat Intelligence und blockiert, leitet um oder senkt eine Übereinstimmung ab, bevor dem Gerät eine Adresse zugewiesen wird. Die Auswahl der zu blockierenden Begriffe ist eine eigene Aufgabe. Eine praktische Startliste mit Schlüsselwörtern zur Website-Filterung für die Betrugsprävention hilft Betreibern, die Betrugs-, Phishing- und Scam-Begriffe zu benennen, die sie ablehnen möchten.
| Schutzfunktion | Beantwortete Frage | Verbirgt Anfragen vor Beobachtern | Blockiert risikoreiche Domains |
|---|---|---|---|
| DNSSEC | Ist diese DNS-Antwort authentisch? | Nein | Nein |
| DNS over HTTPS (DoH) | Ist der Anfragepfad vertraulich? | Ja, innerhalb von HTTPS auf Port 443 | Nein |
| DNS over TLS (DoT) | Ist der Anfragepfad vertraulich? | Ja, innerhalb von TLS auf Port 853 | Nein |
| DNS over QUIC (DoQ) | Ist der Anfragepfad vertraulich? | Ja, innerhalb von QUIC auf Port 853 | Nein |
| Schützende DNS-Filterung | Sollte diese Domain zugelassen werden? | Nicht von allein | Ja, gemäß Richtlinie und Threat Intelligence |
Stellen Sie bei jedem Setup drei Fragen: Ist die Antwort authentisch? Kann jemand im Netzwerk die Anfrage einsehen? Prüft der Resolver die Domain, bevor die Verbindung hergestellt wird?
Ein Netzwerk kann einen dieser Tests bestehen und bei den anderen beiden fehlschlagen. Ein verschlüsselter Transport reduziert das Abhören und Manipulieren auf dem Übertragungsweg. Nur ein von Ihnen gesteuerter Resolver kann zudem ausgewählte Domänen ablehnen, bevor der Client eine Verbindung aufbaut.
Wie DNSSEC und verschlüsseltes DNS unterschiedliche Probleme lösen
Nehmen wir an, ein Gast verbindet sich im Café WiFi und öffnet die Website seiner Bank. Die Seite lädt. Die Adressleiste sieht korrekt aus. Auf dem Laptop deutet nichts darauf hin, dass die Namensauflösung mit einer gefälschten IP-Adresse beantwortet wurde. Dieses Problem betrifft die Authentizität, und eine Verschlüsselung der Abfrage behebt es nicht.
DNSSEC adressiert die Authentizität und nicht die Vertraulichkeit. Es fügt kryptografische Signaturen hinzu, sodass ein validierender Resolver gefälschte oder geänderte Antworten erkennen kann, einschließlich solcher, die einen Benutzer auf den falschen Server umleiten. Seine Sicherheitseigenschaft ist die authentifizierte Integrität. Da Anfragen nicht verschlüsselt werden, sieht ein Beobachter in diesem Café-Netzwerk weiterhin, welche Domains angefordert werden.
Die Einführung der Überprüfung selbst erfolgt uneinheitlich. Eine Analyse der Gemeinsamen Forschungsstelle der Europäischen Kommission für das dritte Quartal 2025 ergab eine durchschnittliche DNSSEC-Validierungsrate von 35,4 % weltweit, verglichen mit 49,4 % in der Europäischen Union - eine Differenz von 14 Prozentpunkten. Derselbe Bericht gab an, dass die weltweite Rate seit dem ersten Quartal 2025 um etwa 1 Prozentpunkt gestiegen sei. Diese Zahlen beschreiben die beobachtete Validierung und nicht, ob eine Domain Signaturen veröffentlicht hat. Ein Benutzer profitiert nur dann, wenn der Resolver die Kette validiert und eine ungültige Antwort zurückweist.
Fünf Fehlerquellen, fünf verschiedene Schutzmaßnahmen
| Szenario | Was ohne diese Funktion schiefgeht | Schutzmaßnahme, die dem entgegenwirkt |
|---|---|---|
| Gefälschte Antwort leitet ein Gerät zu einer gefälschten IP-Adresse | Gerät verbindet sich unwissentlich mit dem falschen Server | DNSSEC-Validierung an einem validierenden Resolver |
| Beobachter in einem gemeinsam genutzten WiFi liest abgefragte Domains mit | Browser-Verlauf ist in Klartext-DNS sichtbar | DoH, DoT oder DoQ |
| Antwort während der Übertragung verändert | Änderungen an Datensätzen auf dem Übertragungsweg bleiben unbemerkt | DNSSEC-Signaturprüfung plus verschlüsselter Transport |
| Resolver-Cache mit fehlerhaften Datensätzen manipuliert (Cache Poisoning) | Fehlerhafte Datensätze erreichen viele Clients gleichzeitig | DNSSEC-Validierung |
| Abfrage ist verschlüsselt, aber die Domain ist bösartig | Gerät gelangt weiterhin auf eine Phishing- oder Malware-Seite | Schutzfilterung am Resolver |
Gehen wir gedanklich noch einmal durch das Café. Eine gefälschte Bankadresse ist ein DNSSEC-Fehler. Ein Nachbar, der jeden vom Gast aufgerufenen Namen mitliest, ist ein Vertraulichkeitsfehler, den DoH, DoT oder DoQ beheben. Ein auf dem Pfad geänderter Eintrag erfordert sowohl eine Signaturprüfung als auch einen geschützten Transport. Ein vergifteter Cache übergibt den fehlerhaften Eintrag an jeden späteren Gast - was die Validierung genau zu verhindern weiß. Und bei einer vollkommen privaten Anfrage für einen Phishing-Host muss der Resolver weiterhin „Nein“ sagen.
Betreiber, die Verschlüsselung als die Gesamtheit von sichertem DNS betrachten, lassen die letzte Reihe offen. DNS over HTTPS verbirgt die Abfrage. Es bewertet das Ziel jedoch nicht. Die EU-weite und globale Lücke verdeutlicht denselben Punkt für Signaturen. Sich allein auf DNSSEC zu verlassen, bietet keinen einheitlichen Schutz über Domains und Regionen hinweg. Ein praktikables Konzept nutzt die Validierung für die Authentizität, einen verschlüsselten Transport, damit der Pfad nicht ausgelesen werden kann, sowie eine Richtlinienfilterung für Malware, Phishing, Inhalte für Erwachsene, Glücksspiel und andere von Ihnen definierte Kategorien.
Wie eine geschützte Abfrage vom Gerät zur Antwort gelangt
Eine einzelne Abfrage, verfolgt vom Klick bis zum Aufrufen der Seite, zeigt, wo die jeweiligen Kontrollen greifen. Bevor ein Gerät eine Website oder App öffnet, fragt es beim DNS nach dem Zielort, und der Resolver antwortet gemäß der Richtlinie des Netzwerks, in dem sich das Gerät befindet.
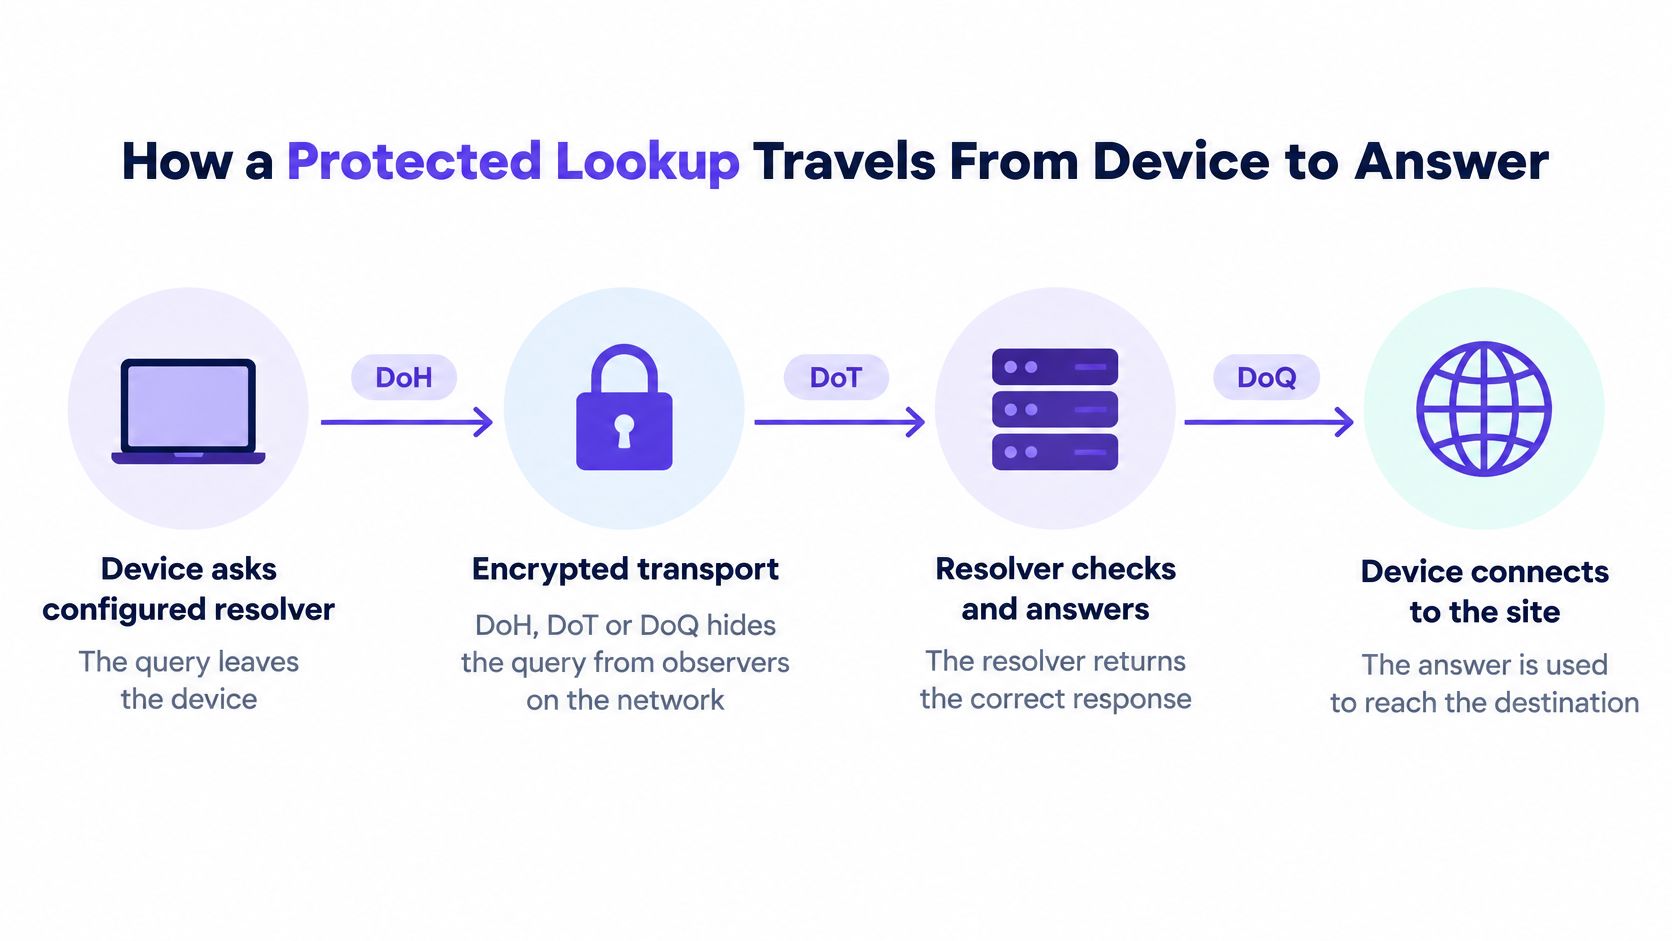
Das Gerät fragt seinen konfigurierten Resolver ab. Die Anfrage wird über DoH, DoT oder DoQ übertragen. Personen im selben WiFi sehen eine verschlüsselte Sitzung, nicht den darin enthaltenen Namen. Wenn das Gerät weiterhin Klartext-DNS verwendet, gibt dieser erste Schritt die Abfrage bereits preis, unabhängig davon, was Sie später tun.
Der Resolver überprüft die Signaturen. Er validiert die DNSSEC-Kette der Antwort und verwirft alles, was fehlschlägt. Ein Gast bekommt diese Ablehnung nie zu sehen. Er erhält nicht die gefälschte Adresse. Die Validierung muss hier auf einem Resolver stattfinden, dem Sie vertrauen, da der Client dies oft nicht übernimmt.
Die Richtlinie für dieses Netzwerk wird angewendet. Kategorien, SafeSearch und Zeitpläne richten sich nach dem SSID oder VLAN, mit dem das Gerät verbunden ist, nicht nach einer im Smartphone versteckten Einstellung. Mitarbeiter-WiFi und Gäste-WiFi können bei Glücksspiel- oder Erwachseneninhalten unterschiedlich konfiguriert sein, selbst wenn sie sich im selben Gebäude befinden. Der Resolver ist der Ort, an dem diese Trennung durchgesetzt wird.
Threat Intelligence entscheidet mit. Der Name wird mit Indikatoren für Phishing, Malware und Command-and-Control-Infrastrukturen verglichen. Eine Übereinstimmung wird blockiert oder umgeleitet (sinkholed). Dem Gerät wird die Ziel-IP nicht mitgeteilt, sodass der Browser die Sitzung gar nicht erst öffnet. Dies ist der effektivste Schutzmechanismus, denn ein abgelehnter Name bedeutet, dass die Verbindung niemals zustande kommt.
Ein zulässiger Name gibt seine Adresse zurück. Der Browser verbindet sich. Die Filterung hat eine erlaubte Website nicht verlangsamt. Es wurden nur Antworten verweigert, die Ihre Richtlinie ablehnt. Berichte sollten diese Ablehnung später mit Angabe des Netzwerks und der Uhrzeit anzeigen, damit ein Operations Manager eine Blockierung ohne Mutmaßungen erklären kann.
Wo die Kette bricht
Die Schritte 2 bis 4 werden nie ausgeführt, wenn das Gerät unbemerkt einen anderen Resolver nutzt. Ein Browser mit eigenen DoH-Einstellungen oder eine App mit einem hartcodierten Resolver umgeht den gesamten Pfad. Das Netzwerk überträgt den Datenverkehr weiterhin, kann die Namensauflösung jedoch nicht mehr bewerten.
Öffnen Sie die DNS- oder Private DNS-Einstellung des Geräts und überprüfen Sie, ob der Resolver mit dem von Ihnen genehmigten übereinstimmt. Ist dies nicht der Fall, entspricht die von Ihnen erstellte Richtlinie nicht der Richtlinie, die dieses Gerät verwendet.
Ein rekursiver DNS-Resolver ist die Komponente, die diese Aufgabe im Namen des Geräts ausführt. Wenn Sie nicht sehen können, welcher Resolver geantwortet hat, können Sie nicht garantieren, dass die Abfrage geschützt war.
Veranstaltungsorte, Schulen und Krankenhäuser
Das Gäste-WiFi in einem Pub oder Hotel ist voll von Smartphones und Laptops, auf die das Personal keinen Zugriff hat. Sie können keinen Agenten installieren und sollten Gäste nicht bitten, Einstellungen zu ändern, die sie am nächsten Ort wieder rückgängig machen. Eine zentrale Resolver-Richtlinie greift dennoch, da jedes Gerät, das Ihr WiFi nutzt, zunächst Ihren DNS abfragt, bevor es eine Verbindung herstellt.
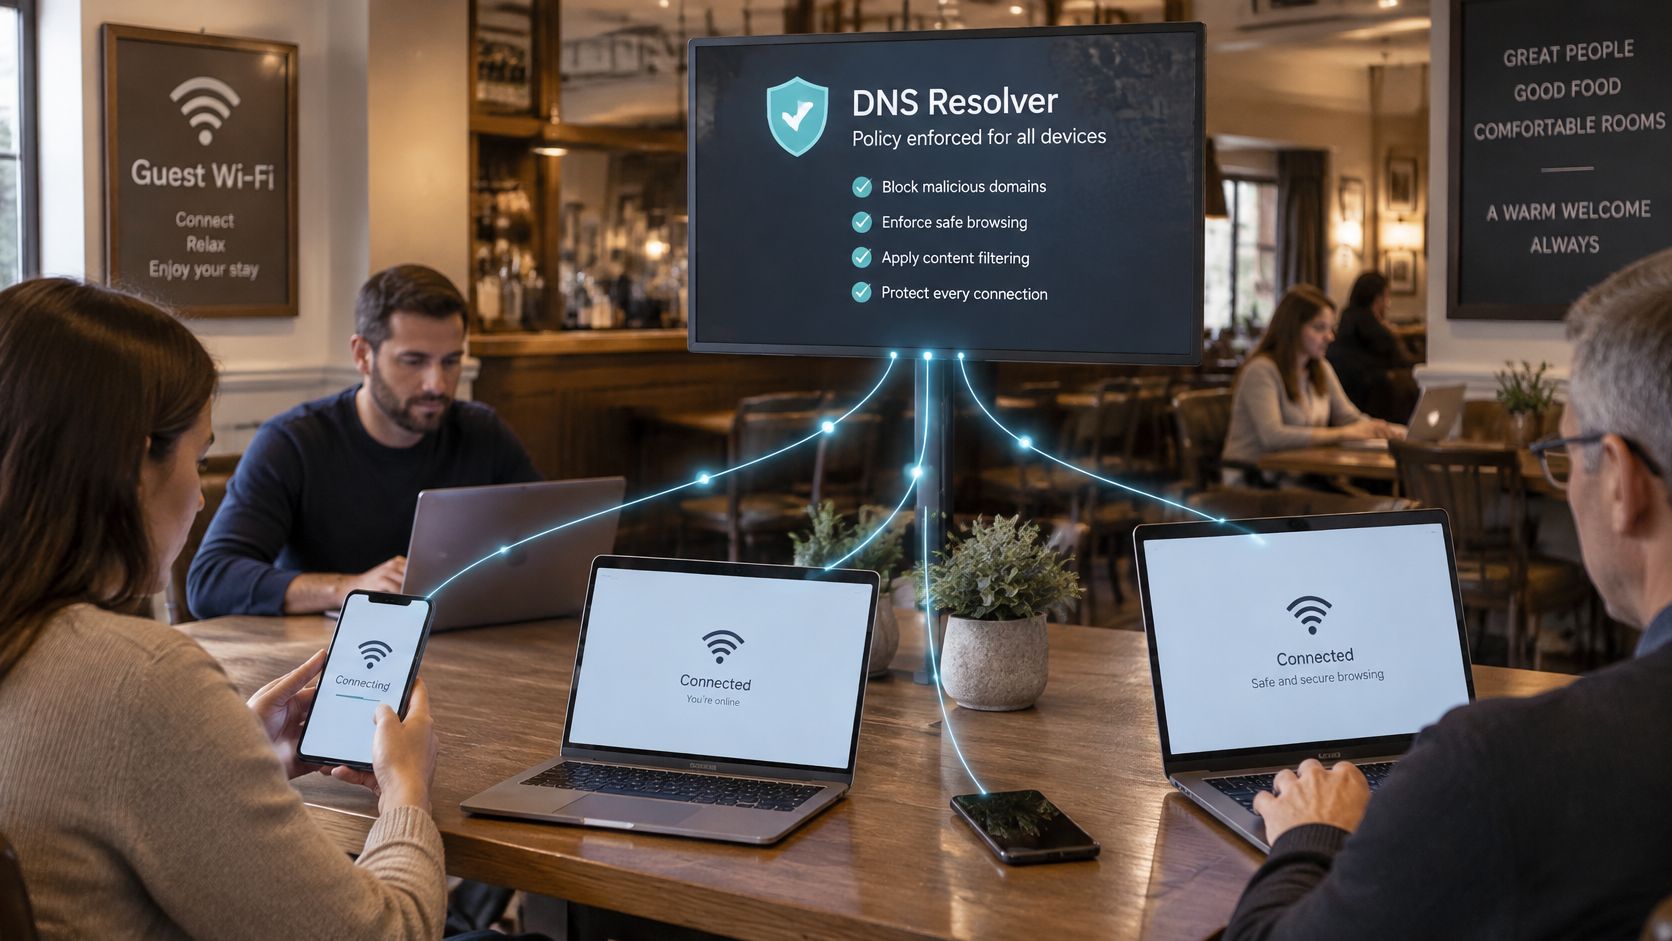
Dasselbe Konzept lässt sich auf Umgebungen mit einer Fürsorgepflicht übertragen, nur mit anderen Anforderungen.
Schulen trennen Lehrkräfte und Schüler in separate Netzwerke. Das Schüler-WiFi kann anstößige Inhalte sowie Glücksspiel blockieren und Safe Search für Google, Bing und YouTube erzwingen, während das Personal für die Unterrichtsplanung Zugriff auf ein breiteres Kategorienspektrum behält. Diese Trennung ist eine Richtlinie auf dem Resolver und keine Software auf jedem einzelnen Laptop im Medienwagen.
Krankenhäuser verlangen für das öffentliche WiFi im Wartebereich meist strengere Regeln als für das klinische Netzwerk. Besucher sollten nicht dieselben Ziele erreichen können wie eine Workstation in einem Stations-VLAN. Durch die Trennung dieser Richtlinien wird eine pauschale Regel vermieden, die entweder für den öffentlichen Bereich zu locker oder für klinische Systeme zu streng wäre.
Die FAQ zu Protective DNS der CISA beschreibt dieses Modell als vorgelagerten Betrieb im Netzwerk. Es kann zeigen, welche Domains aufgelöst werden, ohne dass das interne DNS neu konzipiert werden muss. In gemeinsamen WiFi bedeutet dies eine einheitliche Richtlinie für nicht verwaltete Smartphones, Laptops und IoT-Geräte mit separaten Kontrollen pro Netzwerk oder Benutzergruppe.
Ein blockierter Hostname wird bereits bei der Auflösung abgelehnt. Viele Angriffe schlagen dadurch fehl, bevor das Endgerät eine IP-Adresse erhält oder eine HTTPS-Sitzung startet. Aus diesem Grund eignet sich diese Schicht hervorragend für Geräte, die von niemandem verwaltet werden. Der Resolver kann Namen, die mit Phishing, Malware, Ransomware, Spyware oder Command-and-Control-Infrastrukturen in Verbindung stehen, blockieren, umleiten oder per Sinkhole neutralisieren.
Filterung ist kein Ersatz für Endpunkt-, E-Mail-, Web- oder Firewall-Kontrollen. Angreifer nutzen fest codierte IP-Adressen, verschlüsselte Tunnel, neu registrierte Domains oder ihren eigenen DNS-over-HTTPS-Pfad. Bei der Bereitstellung müssen weiterhin genehmigte Resolver erzwungen, der Resolver-Datenverkehr überwacht, das Failover zuverlässig gehalten und die Domain-Blockierung mit Endpunkt- und Netzwerktelemetrie kombiniert werden.
Betreiber fragen sich immer wieder, welche Geräte von der Richtlinie erfasst werden. Listen Sie jede Gruppe auf jedem SSID auf. Markieren Sie, welche den zentralen Resolver akzeptieren und welche ihn umgehen können. Die Abweichungen sind Gegenstand der nächsten Entscheidung, kein Grund, diese Schutzschicht zu überspringen.
Diese kurze Anleitung zeigt die Blockierung zum Zeitpunkt der Abfrage in einem gemeinsam genutzten Netzwerk.
Wo sicheres DNS an seine Grenzen stößt und wie Netzwerke reagieren
Verschlüsselung schützt die Privatsphäre. Sie kann einem Gerät aber auch ermöglichen, einen Resolver zu erreichen, der vom Netzwerk nie genehmigt wurde. Das ist die Lücke, die bei den meisten Ratschlägen zur Aktivierung von sicherem DNS übergangen wird.
DoH wird über HTTPS ausgeführt, üblicherweise auf Port 443, und ähnelt daher gewöhnlichem Webdatenverkehr. Eine Regel, die nur den alten DNS-Port überwacht, erfasst diesen Datenverkehr nicht. Die CISA-Leitlinien zur Implementierung von verschlüsseltem DNS besagen, dass Organisationen Endpunkte berücksichtigen müssen, die absichtlich oder versehentlich nicht autorisierte Anbieter für verschlüsseltes DNS nutzen. Nicht jede Anfragequelle kann heute verschlüsseltes DNS senden, und die Weiterleitungsunterstützung unterscheidet sich je nach Anbieter. Das Blockieren jeder verschlüsselten Abfrage ist nicht die Lösung. Das beeinträchtigt die Datensicherheit und kann legitime Sicherheitstools beschädigen.
In einem gemeinsam genutzten Netzwerk kann der verwaltete Resolver eine Domäne ablehnen, während dasselbe Gerät direktes DoH, einen hartcodierten Resolver oder eine App mit eigenem DNS-Pfad versucht. Gast- und BYOD-Umgebungen verstärken dieses Problem, da Sie nicht auf jedem Gerät einen Agenten installieren können.
Umgehungen und was sie tatsächlich stoppt
| Bypass-Route | Warum eine einfache Sperre fehlschlägt | Kontrollmaßnahme zur Gegensteuerung |
|---|---|---|
| Fest codierte Resolver-IP | Umgeht den verwalteten Resolver vollständig | Ausgehende DNS-Verbindungen zu nicht genehmigten Resolvern blockieren |
| Direktes DoH über Port 443 | Sieht aus wie gewöhnlicher Webverkehr, daher greifen Port-Regeln nicht | Nicht autorisierte DoH-Endpunkte einschränken und genehmigte Resolver auf die Positivliste setzen |
| Wechselnde DoH-Resolver | Hebt statische IP-Sperrlisten auf | Verhaltensbasierte Erkennung und Transparenz der Datenpfade |
| Neu registrierte Domain | Noch auf keiner Sperrliste vorhanden | Bedrohungsinformationen kombiniert mit altersbasierten Regeln |
| Anwendung nutzt eigenen DNS-Pfad | Umgeht den auf dem Gerät konfigurierten Resolver | Endpunktsicherheitskontrollen und Überwachung des Resolver-Datenverkehrs |
Jüngste Recherchen beschreiben, wie Angreifer zwischen mehreren DoH-Resolvern wechseln, um eine statische IP-Sperrliste gezielt zu umgehen. Eine einzelne Liste schädlicher Domains oder eine einzelne Port-Regel deckt dies nicht ab. Das Positivlisten der Resolver, denen Sie vertrauen, die Überwachung des Anfragepfads und die Nutzung von Verhaltensanalysen anstelle einer einzelnen Adresse müssen zusammenarbeiten.
Die praktische Frage ist, wie ein Netzwerk den Schutz der Privatsphäre durch verschlüsseltes DNS aufrechterhält, während jede Abfrage weiterhin den Sicherheits- und Bedrohungsrichtlinien unterliegt. Privatsphäre und Richtlinien koexistieren nur dann, wenn zugelassene Resolver diejenigen sind, die antworten dürfen, und alles andere ausreichend einsehbar ist, um hinterfragt zu werden. Die Grenzen von Domain-Listen allein werden in diesem Leitfaden zu den Grenzen der DNS-Filterung dargelegt. Betrachten Sie Verschlüsselung als eine Schicht und nicht als Befreiung vom Filter.
Entscheiden Sie, welchem Resolver Ihr Netzwerk vertrauen sollte
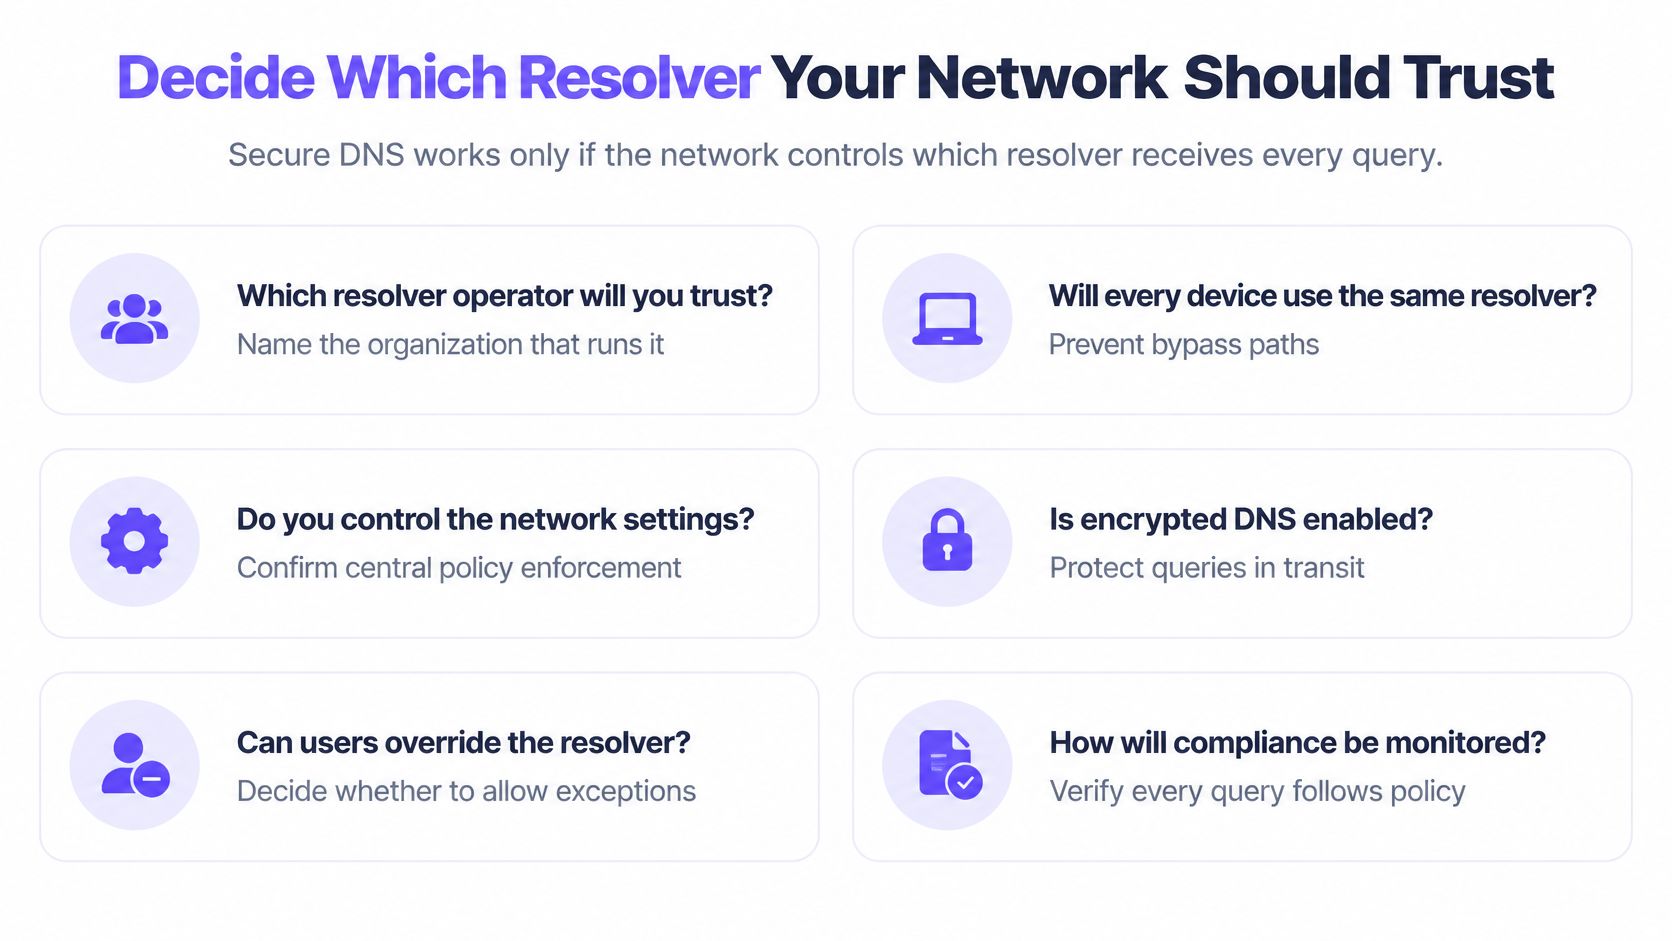
Sicheres DNS funktioniert nur, wenn Sie kontrollieren, welcher Resolver jede Anfrage erhält. Wählen Sie diesen Betreiber aus, bevor Sie über Protokolle diskutieren.
RFC 8484 stellt explizit klar, dass die DoH-Transportsicherheit selbst keine DNSSEC-Antwortintegrität bietet. Validieren Sie lokal oder nutzen Sie einen Resolver, der das Ergebnis authentifizierter Daten validiert und offenlegt. DNSSEC beantwortet die Frage: „Sind diese Daten authentisch?“ DoH oder DoT beantworten die Frage: „Kann jemand auf dem Pfad den Austausch beobachten oder verändern?“ Für öffentliches WiFi oder Gäste-WiFi WiFi besteht die praktische Form in einem autorisierten rekursiven Resolver mit verschlüsseltem Upstream-Transport, DNSSEC-Validierung, Protokollierung und Richtlinien am Resolver.
NIST SP 800-81r3 warnt außerdem davor, dass verschlüsseltes DNS den Verarbeitungsaufwand auf Nameservern erhöht, weshalb die Kapazität geplant und nicht einfach vorausgesetzt werden muss.
Gehen Sie diese Prüfungen durch und halten Sie die Antworten schriftlich fest.
- Wer betreibt ihn und wo befindet er sich? Benennen Sie den Betreiber und das Hosting. Einen Resolver, den Sie nicht identifizieren können, können Sie auch nicht an Richtlinien binden.
- Welche Richtlinie gilt für jedes SSID, VLAN oder jeden Standort, und wer darf sie ändern? Gäste-WiFi und klinisches WiFi sollten nicht versehentlich die Kategorien des jeweils anderen erben.
- Kann ein Gerät zu einem öffentlichen Resolver wechseln, den Sie nicht genehmigt haben? Wenn der Edge dies nicht verhindert, ist die Richtlinie optional.
- Unterstützt der Resolver verschlüsselte Weiterleitung und gibt es Kapazität für die zusätzliche Last? Aktivieren Sie den Datenschutz erst, wenn die Server ihn bewältigen können.
- Zeigen die Protokolle an, was in welchem Netzwerk und wann blockiert wurde? Ein Prüfer oder eine Schulleitung wird danach fragen. „Wir filtern“ ist keine Antwort.
- Was passiert, wenn der Resolver nicht erreichbar ist? Legen Sie das Failover vor dem Ausfall fest, einschließlich der Frage, ob Sie im Fehlerfall sperren („Fail-Closed“).
Ein Shield-Experte zeigt, wie das Netzwerk mit VPNs und verschlüsseltem DNS umgeht, bevor ein Kunde Shield testet. Die Einrichtung beginnt mit der Ausrichtung des DNS dieses Netzwerks auf Shield - als netzwerkspezifische Einstellung oder als DHCP-Änderung auf dem Controller.
Sobald diese sechs Antworten geklärt sind, ist die Änderung geringfügig. Weisen Sie das DNS jedes Netzwerks dem genehmigten Resolver zu. Testen Sie dann eine Stichprobe von Geräten genauso, wie Sie eine einzelne Abfrage überprüfen würden, und bestätigen Sie, dass die Resolver-Adresse übereinstimmt. Während einer kostenlosen 30-Tage-Testversion betreibt das Netzwerk den Dienst über diese DNS-Änderung kostenlos. Der Test ist somit bereits die Bereitstellung und kein separates Projekt.
Purple Shield bietet protektiven DNS-Schutz für Standorte, Gäste- und öffentliches WiFi. Es prüft jede Abfrage anhand Ihrer Kategorien und Sicherheitsrichtlinien, bevor eine Verbindung aufgebaut wird - ganz ohne Installationen auf Smartphones oder Laptops. Erfahren Sie unter Purple Shield, wie sich dieser Resolver in Ihre SSIDs integrieren lässt.