
Cómo crear un filtro de contenido WiFi para su red
Cree un filtro de contenido WiFi con reglas por SSID, horarios, páginas de bloqueo, informes y comprobaciones prácticas para problemas de DNS, VPN y omisión.
Published 21 de octubre de 2026
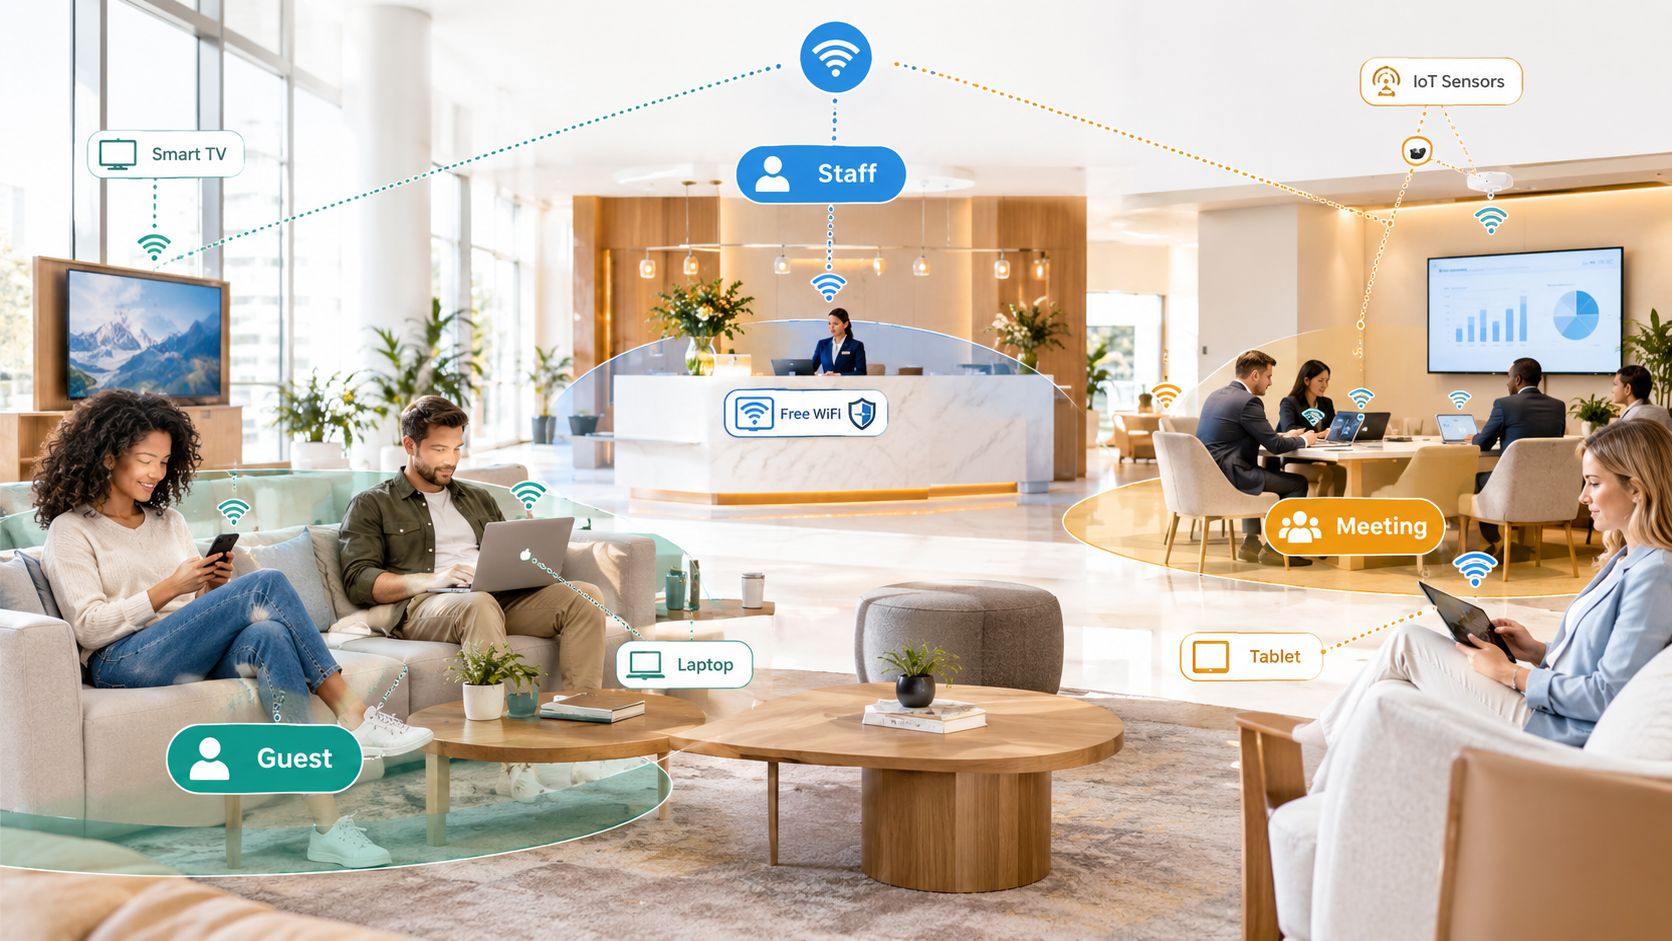
Son las 19:00 en un concurrido bar de hotel. Una familia está conectada a su WiFi de invitados gratuito, las tablets del personal están tomando pedidos y un grupo de una conferencia está compartiendo archivos en la sala contigua. El teléfono no gestionado de alguien intenta abrir un enlace de phishing, un adolescente busca contenido explícito y un portátil comprometido empieza a comunicarse con un servidor de comando. No puede instalar software en ninguno de esos dispositivos y no puede supervisar cada pantalla. Esa es la realidad operativa con la que debe lidiar un filtro de contenido WiFi, y por eso tratarlo como una simple lista de bloqueos le decepcionará. Una configuración fiable es un sistema de políticas y verificación, creado por segmento de red, probado desde la perspectiva del invitado y siendo transparente sobre dónde termina el control de DNS.
Tabla de contenidos
- Por qué la WiFi compartida necesita filtrado a nivel de red
- Prepare la directiva de WiFi antes de configurarla
- Despliegue el flujo de trabajo principal de filtrado de contenidos WiFi
- Elija dónde termina el filtrado DNS
- Separe SSIDs, VLANs y reglas basadas en horarios
- Diseñe páginas de bloqueo e informes útiles
- Compruebe la cobertura, los falsos positivos y las vías de omisión
Por qué el WiFi compartido necesita filtrado a nivel de red
Tome ese hotel como plantilla, incluso si gestiona un centro educativo, una clínica, una biblioteca o un nodo de transporte. Tiene al menos tres tipos de usuarios compartiendo los mismos puntos de acceso. Los invitados necesitan una navegación abierta y segura para la familia. El personal necesita herramientas empresariales, servicios de pago y sistemas de administración. Los dispositivos de reuniones o IoT necesitan un acceso restringido a un conjunto reducido de destinos. Una única directiva plana molestará al personal o dejará expuestos a los invitados.
Los agentes de endpoint no resuelven esto. Los visitantes llegan con teléfonos, portátiles, tabletas, e-readers y consolas que usted no posee y no debería intentar gestionar. Pedirles que instalen certificados o aplicaciones de filtrado genera colas de soporte y destruye la confianza. Necesita un control que funcione antes de que comience la conexión, independientemente del tipo de dispositivo.
Filtrado en la búsqueda DNS
El filtrado a nivel de DNS cubre ese vacío. Cuando un dispositivo solicita resolver un dominio, su resolutor autorizado contrasta esa solicitud con las políticas de categoría y amenazas. Si el dominio aloja malware, phishing, botnets, pornografía o contenido violento que haya decidido bloquear, el resolutor devuelve una respuesta de bloqueo controlada en lugar de la dirección, tal y como se describe en la visión general de DNSFilter sobre el filtrado de WiFi público a escala. Esa misma fuente, citando datos sobre puntos de acceso en EE. UU., situó al país con más de 410.000 redes WiFi públicas en 2022, que abarcan parques, bibliotecas, transporte público y estaciones de tren.
El número importa menos que el patrón. Esas redes dan servicio a usuarios temporales en dispositivos no gestionados, por lo que la aplicación de políticas debe situarse en el límite de la red. Si se hace bien, puede aplicar diferentes reglas por SSID o VLAN manteniendo la compatibilidad en todos los dispositivos de invitados. Esto cubre la protección, el cumplimiento de las políticas de uso aceptable y la defensa contra amenazas en un solo paso.
No sustituye a todo lo demás. El filtrado DNS no inspeccionará una página cifrada después de permitir un dominio, ni limpiará un dispositivo ya infectado. Trátelo como su primera barrera general. Los cortafuegos, la segmentación y la protección del punto de acceso en el equipamiento del personal siguen teniendo su función.
Prepare la directiva de WiFi antes de configurarla
No empiece en el panel del resolvedor. Empiece con un mapa de sus instalaciones que siga entendiendo dentro de seis meses. Enumere cada espacio, SSID y VLAN. Indique quién utiliza cada uno, si los dispositivos están gestionados y qué flujos de Captive Portal y pago no deben interrumpirse nunca.
Ese inventario fuerza debates útiles desde el principio. Una atracción familiar podría ofrecer un nivel de visitantes de pago permisivo junto con un nivel gratuito más estricto para niños. Un colegio necesita soluciones muy diferentes para alumnos, profesores y sensores IoT. Copiar la lista de categorías de otra organización evita hacer esos juicios locales.
Cree un mapa de directivas por audiencia
- Redes de invitados: Bloquee amenazas además de categorías de contenido adulto, ilegal u otras categorías nocivas. Decida explícitamente si las apuestas, las redes sociales o el streaming se adaptan a su establecimiento.
- Redes de personal: Mantenga un bloqueo de amenazas estricto, pero permita los servicios empresariales que las personas necesitan. Documente quién aprueba las excepciones.
- Redes IoT y operativas: Permita únicamente destinos conocidos de actualización, telemetría y gestión siempre que sea posible. No asignes a una impresora una política de navegación general.
- Redes con sensibilidad temporal: Tenga en cuenta en qué casos las reglas de noche, fin de semana o horario lectivo deben diferir de las configuraciones predeterminadas de día.
Las elecciones de categorías no son puramente técnicas. En 2024, un análisis de las políticas de filtrado organizacional reveló contenido para adultos en más del 84 % de las políticas, mientras que el contenido ilegal y peer-to-peer apareció en un 81 %, el terrorismo y el odio en casi un 66 % y las apuestas en un 51 %, según los datos publicados por TitanHQ sobre políticas de filtrado WiFi. Esas cifras demuestran que el filtrado cumple con el deber de protección y la gestión del ancho de banda, no solo con el bloqueo de malware.
Anote el propietario, el propósito y la fecha de revisión de cada directiva. Si también está alineando los controles con una base de referencia como los requisitos de certificación de Cyber Essentials, registre qué requisito respalda cada configuración. A continuación, traducirá este esquema directamente en zonas de resolución, y los auditores le agradecerán el registro documental.
Despliegue el flujo de trabajo principal de filtrado de contenido WiFi
El orden del despliegue es sencillo, pero importa. Si activa las categorías antes de controlar a dónde van las solicitudes DNS, pasará días persiguiendo resultados inconsistentes.
En primer lugar, fuerce a las VLAN de invitados, personal e IoT a utilizar sus resolvedores recursivos aprobados. Bloquee o redirija los intentos de utilizar DNS externos arbitrarios desde esos segmentos y, a continuación, confirme que DHCP proporcione las direcciones de resolvedor correctas. Este es el punto de aplicación. Sin esto, todo lo demás es meramente orientativo.
A continuación, vincule una zona de política de respuesta independiente, o la política de categoría equivalente en el servicio elegido, a cada SSID y VLAN. El NIST describe el DNS de protección como desplegable mediante zonas de política de respuesta locales, DNS recursivo seguro en la nube o una combinación de ambos, y recomienda DNS cifrado cuando sea posible, DNSSEC para la integridad, infraestructura DNS dedicada y diseños tolerantes a fallos en su guía de despliegue de DNS de protección del NIST. Tome esa decisión de forma deliberada. Las zonas locales le ofrecen un control estricto y una baja latencia. Los resolutores en la nube simplifican los informes y las actualizaciones en múltiples ubicaciones. Las configuraciones híbridas se adaptan a entornos con conectividad mixta.
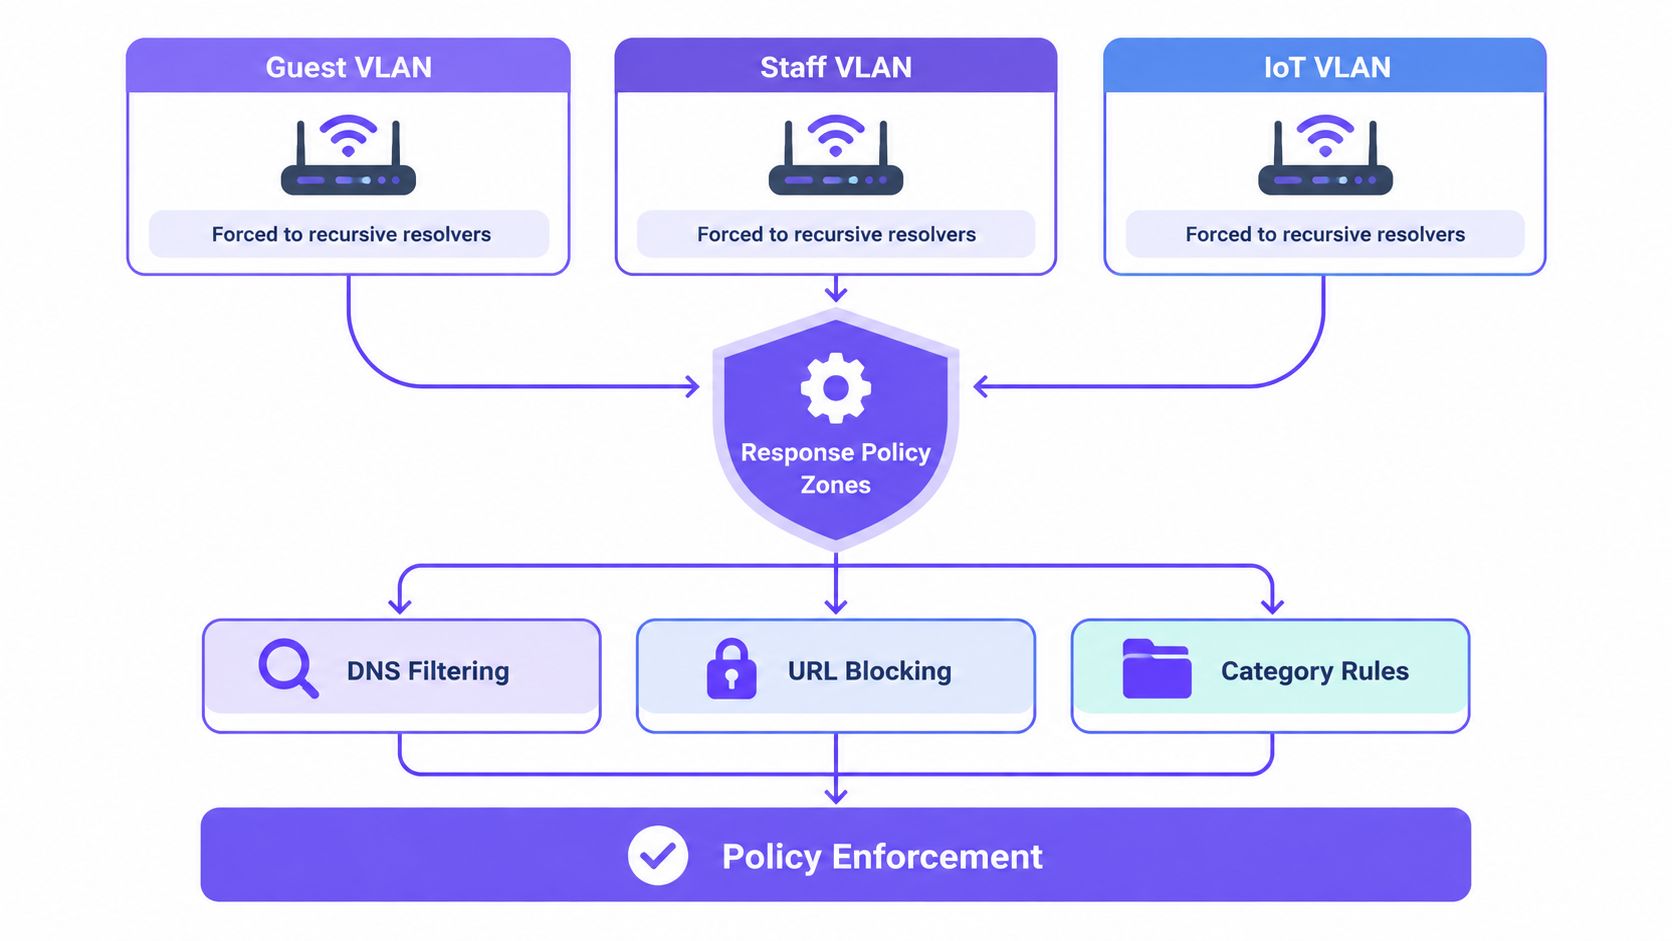
Cuando una consulta coincida con una categoría bloqueada o una fuente de amenazas, devuelva una respuesta de bloqueo controlada que dirija al usuario a una página explicativa. No se limite a descartar la consulta o devolver un error genérico. Registre la red solicitante, la categoría, la marca de tiempo y el dominio consultado para cada decisión. Necesitará esa evidencia para el ajuste y para posibles disputas.
Valide antes de aplicar la directiva de forma general
Realice pruebas desde dispositivos reales en cada SSID. Confirme que los destinos corporativos y de invitados permitidos se resuelven con normalidad. Confirme que los dominios prohibidos redirigen a la página de bloqueo. Compruebe dos veces su Captive Portal, los proveedores de inicio de sesión social y los flujos de pago con tarjeta, ya que a los filtros de categorías les encanta bloquear dominios de autenticación que se parecen a las redes sociales.
Tenga cuidado con el almacenamiento en caché y las alternativas de reserva (fallback). Un dispositivo que conserve una respuesta DNS antigua puede hacer que un sitio bloqueado parezca accesible hasta que la caché caduque. Un resolutor secundario mal configurado puede eludir su directiva durante una caída del servicio. Defina objetivos de aceptación antes de la puesta en marcha, como la interceptación del 100 % del tráfico DNS de prueba desde cada segmento de directiva y cero fallbacks no intencionados a otros resolutores durante interrupciones simuladas. Definir objetivos concretos convierte un despliegue ambiguo en un proceso verificable.
Regla práctica: Si no puede reproducir un bloqueo, un acceso permitido y un inicio de sesión en el portal desde el teléfono de un invitado en cada SSID, no está listo para aplicar la directiva.
La plataforma importa menos que esta disciplina, aunque un servicio gestionado en la nube puede eliminar el mantenimiento de dispositivos físicos y el software de cliente de la ecuación. Si está revisando el equipamiento subyacente de conmutación e inalámbrico al mismo tiempo, las soluciones inalámbricas y de red de ATEK Distribution son un punto de referencia útil para comprender cómo encajan la infraestructura de acceso y las opciones de segmentación. Elija lo que elija, ejecute el cambio por fases, monitorice y solo entonces aplique restricciones más estrictas.
Elija dónde termina el filtrado DNS
Los operadores tienen problemas cuando compran filtrado DNS y esperan una inspección web completa. Deje claro el límite antes de que las partes interesadas asuman una cobertura mayor de la que ha implementado.
El filtrado DNS clasifica un dominio solicitado. Puede detener la conexión a un host de phishing conocido o a un sitio para adultos antes de que fluya el tráfico. Por lo general, no puede distinguir cada página dentro de un dominio compartido, inspeccionar rutas de URL ni evaluar el contenido de una sesión cifrada tras la resolución. Una sola plataforma puede albergar material inofensivo y perjudicial bajo el mismo nombre de host, y el DNS por sí solo no puede separarlo con precisión.
| Enfoque | Uso recomendado | Control por SSID | Limitación principal |
|---|---|---|---|
| Filtrado nativo en el router | Redes pequeñas de una sola ubicación | Básico, a menudo para todo el dispositivo o red | Categorías imprecisas e informes deficientes |
| Filtrado DNS local | Ubicaciones que requieren control local | Sólido mediante zonas por VLAN | Usted gestiona las actualizaciones, la disponibilidad y el ajuste |
| DNS de protección en la nube | WiFi pública y de invitados en múltiples ubicaciones | Sólido por SSID, VLAN y ubicación | Decisiones solo a nivel de dominio |
| Inspección en el dispositivo final o HTTPS | Dispositivos gestionados del personal | Por dispositivo o usuario | Requiere agentes o certificados, poco adecuado para invitados |
Adapte la capa al riesgo
Para invitados no gestionados, el filtrado DNS local o en la nube le ofrece cobertura sin necesidad de tocar sus dispositivos. Para los portátiles del personal que gestionan datos confidenciales, combínelo con controles de endpoint y considere un secure web gateway para una inspección web más profunda cuando la visibilidad a nivel de página esté justificada. Las herramientas nativas de router de fabricantes como Cisco Meraki pueden ser suficientes para entornos sencillos, pero pruebe la calidad de las categorías y las funciones de informes antes de confiar en ellas en todas las sedes.
Documente lo que ha decidido no inspeccionar. Indique claramente que está bloqueando categorías y amenazas conocidas en el momento de la consulta, no leyendo las páginas web de los invitados. Esa honestidad le protege legalmente y ayuda a los invitados a entender el servicio. También evita que los equipos internos pidan a los registros DNS que respondan a preguntas para las que nunca fueron diseñados.
Separe SSID, VLAN y reglas basadas en tiempo
La segmentación decide qué directiva recibe un dispositivo. El filtrado decide lo que esa directiva permite. Confundir ambos conceptos lleva a redes que están pulcramente separadas pero idénticamente expuestas, o fuertemente filtradas pero imposibles de gestionar.
Empiece con los SSID que los usuarios ya reconocen. Un hotel mantiene la red de Invitados separada de la de Personal y Conferencias. Un centro educativo separa el tráfico de estudiantes, personal y dispositivos IoT. Una residencia de estudiantes separa a los residentes de los visitantes y de los sistemas del edificio. Cada SSID se asigna a una VLAN, cada VLAN apunta a su directiva de resolución, y cada directiva incluye sus propias categorías, listas de permitidos y horarios.
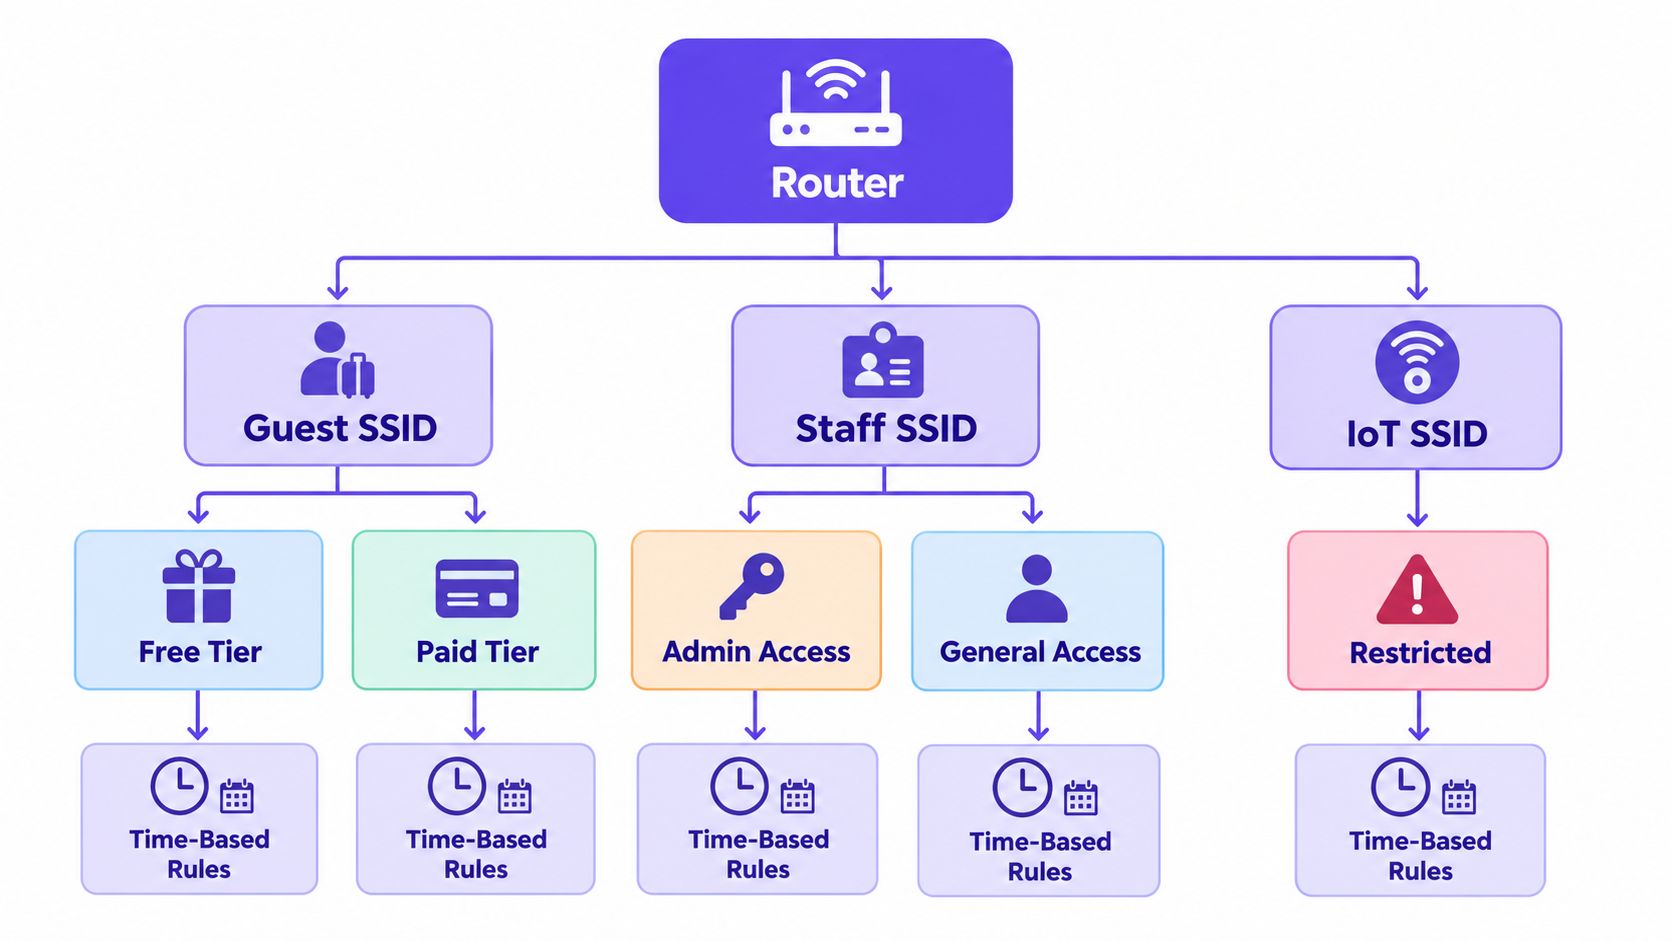
Los niveles gratuitos frente a los de pago son un buen ejemplo de directiva, no solo de ancho de banda. Los invitados de pago pueden tener acceso a streaming y a una navegación más amplia. Los usuarios gratuitos siguen teniendo bloqueo de amenazas y contenido para adultos, pero tal vez con controles más estrictos de red de pares (peer-to-peer) y consumo de ancho de banda para proteger la capacidad. El personal en un SSID independiente no debería heredar las restricciones de invitados que bloquean portales de proveedores o herramientas de mantenimiento.
Utilice los horarios con moderación y asuma su gestión
Las reglas basadas en horarios resultan útiles cuando una red cambia de propósito. Puede restringir las categorías de invitados durante horas nocturnas específicas, limitar los juegos durante las clases o aplicar un control de protección más estricto los fines de semana en un entorno familiar. La programación de horarios también genera fallos silenciosos si nadie los gestiona.
- Propietario designado: Asigne una persona o equipo a cada horario. Evite reglas huérfanas.
- Claridad en la zona horaria: Confirme si el resolutor aplica la hora local de la instalación o una configuración central. Realice pruebas durante los cambios de horario de verano.
- Ruta de excepciones: Registre cómo un organizador de conferencias, un profesor o un encargado de turno solicita un cambio temporal, y cuándo expira.
Las redes para dispositivos personales (BYOD) también merecen su propia política, en lugar de adoptar la del personal por defecto. Nuestra guía sobre seguridad BYOD para redes compartidas explica por qué los dispositivos personales requieren supuestos de confianza independientes. El patrón es el mismo en este caso. Los teléfonos personales en un SSID de personal desdibujan los informes, complican las excepciones y amplían el acceso más allá de lo que exige el trabajo. Proporcióneles un segmento con acceso a internet, un sólido bloqueo de amenazas y sin ruta hacia los sistemas internos.
Mantenga el modelo lo suficientemente sencillo como para explicarlo en una página. Si el personal de recepción no puede decir a un invitado a qué red unirse y qué esperar, su segmentación es demasiado compleja para la ubicación.
Diseñe páginas de bloqueo e informes útiles
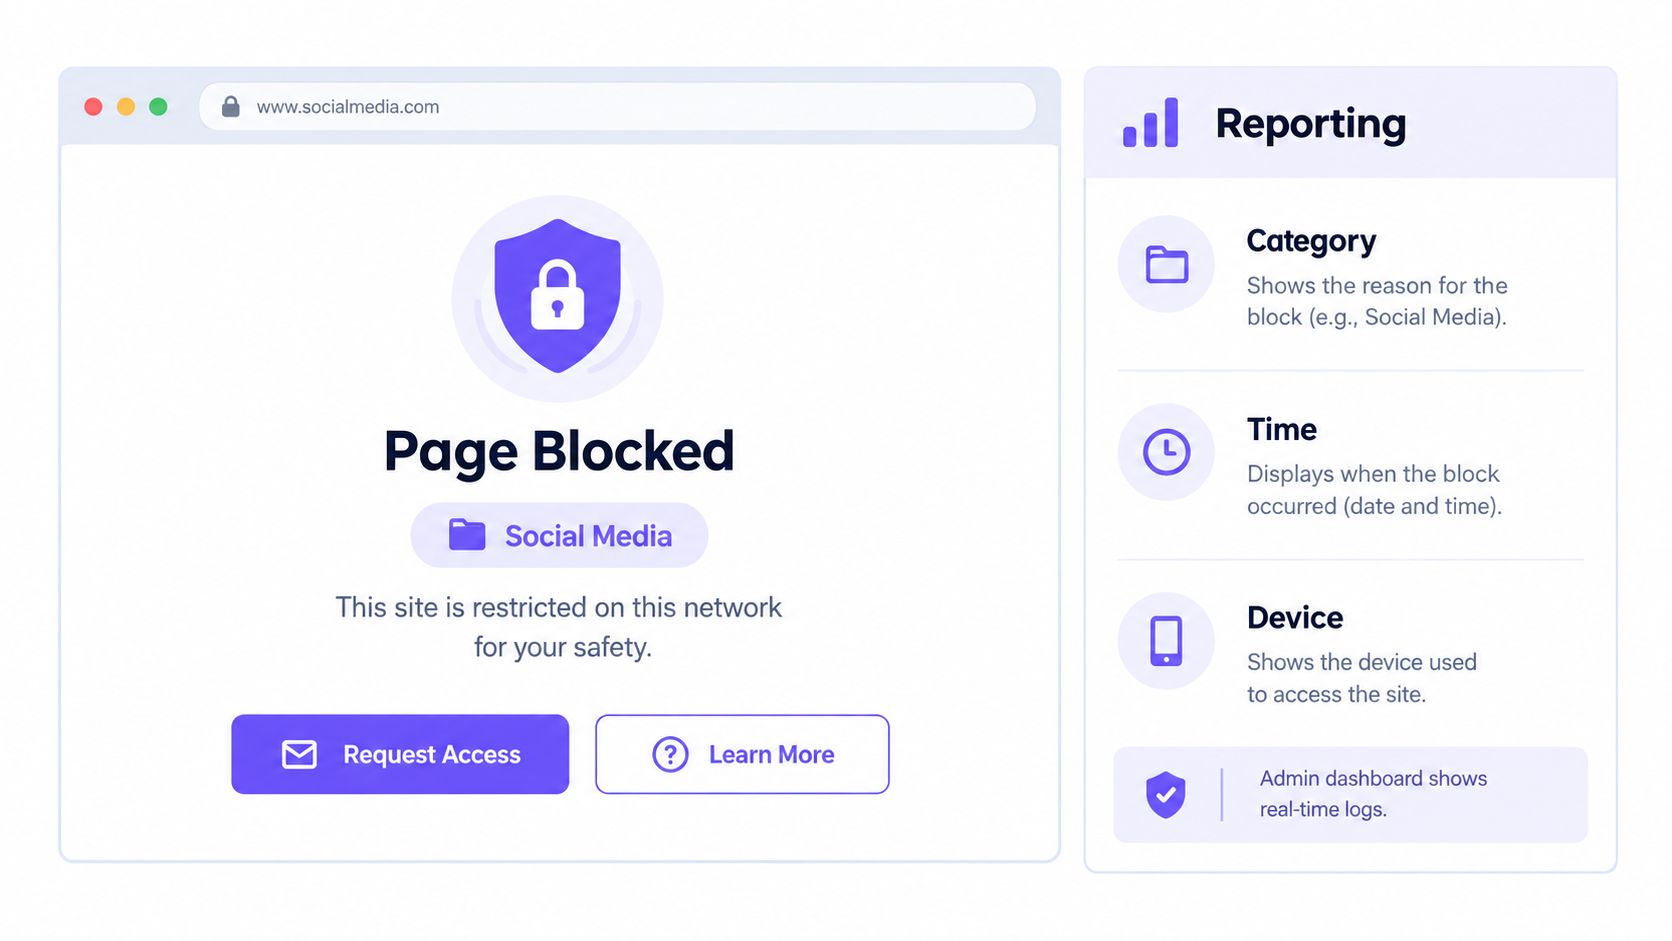
Una página de bloqueo es donde su directiva se hace visible. Un error genérico del navegador dice a los invitados que el WiFi está roto. Una página clara y personalizada les informa de que se ha aplicado una regla, qué categoría la ha activado y qué pueden hacer a continuación.
Utilice un lenguaje sencillo. Indique el nombre de la instalación, mencione la categoría con palabras cotidianas y explique que el sitio está restringido en esta red. Ofrezca una vía para solicitar una revisión si puede gestionarla. No dé a entender que lee todas las páginas HTTPS o que registra toda la navegación. El filtrado a nivel de DNS registra los dominios y las categorías solicitadas. No proporciona automáticamente visibilidad a nivel de página ni hace que los usuarios sean anónimos.
Esa distinción es fundamental para la confianza. Un estudio de 2025 sobre la concienciación de seguridad en WiFi pública señaló que el 81 % de los participantes creía que sus datos podían ser robados en redes WiFi públicas, solo el 34 % expresó preocupación por el phishing y el 64 % creía que la información podría ser recopilada o supervisada por gobiernos o corporaciones, según el estudio de concienciación sobre la seguridad del WiFi público de 2025. Un bloqueo opaco puede alimentar esa ansiedad. Uno transparente puede demostrar el deber de protección.
Genere informes que pueda defender
Los informes útiles registran dominios bloqueados, tipo de amenaza, categoría, red y hora. Esto le permite mostrar qué se detuvo, dónde y cuándo, detectar una herramienta de negocio clasificada erróneamente y notar intentos repetidos de alcanzar dominios de comando y control desde un segmento.
Aplique Safe Search en Google, Bing y YouTube cuando su servicio lo admita, especialmente en redes familiares, escolares y públicas. Pruébelo desde un dispositivo de invitado en lugar de confiar únicamente en un conmutador del panel de control.
Publique lo básico para invitados y personal:
- Lo que se registra: Dominio, categoría, red y marca de tiempo; por defecto no se registra el contenido de la página.
- Retención y acceso: Cuánto tiempo se conservan los informes y quién puede verlos.
- Reclamaciones: Cómo se revisa un falso positivo y con qué rapidez.
Una página de bloqueo que los invitados entiendan generará menos llamadas de soporte que un fallo silencioso, incluso cuando no estén de acuerdo con la regla.
Trate los informes como evidencia para la protección y las auditorías, no como un producto de historial de navegación. Restrinja el acceso al panel, revise la retención periódicamente y elimine los informes que ya no necesite.
Cobertura de pruebas, falsos positivos y rutas de evasión
Contar las solicitudes bloqueadas demuestra que el solucionador está ocupado. No demuestra que la directiva sea correcta. Necesita una rutina de verificación que mida la calidad del bloqueo y los daños colaterales de forma independiente.
Cree un conjunto de pruebas para la directiva de cada sede. Incluya dominios prohibidos, sitios legítimos con terminología similar, dominios de reciente registro, servicios alojados en CDN, dominios internacionalizados y destinos que deban permanecer disponibles, como plataformas de pago, portales y entornos de aprendizaje. Resuelva cada elemento de forma recurrente desde cada SSID y VLAN. Registre el resultado de la directiva, la latencia de respuesta, el comportamiento de la página de bloqueo y si la clasificación varía con el tiempo.
Informe sobre los verdaderos positivos, falsos positivos, falsos negativos y la disponibilidad del resolutor como métricas independientes. No los combine en una sola tasa de éxito. Un estudio experimental sobre bloqueo por DNS registró un éxito de bloqueo del 95% en 1.000 solicitudes, pero también una tasa de falsos positivos del 3%, mientras que otro experimento de bloqueo de contenidos registró una precisión máxima de clasificación del 84% utilizando un enfoque de aprendizaje automático de N-gramas, tal y como se resume junto a la guía de despliegue seguro de DNS del NIST. Esos resultados advierten de que no se debe celebrar una tasa de bloqueo titular mientras los usuarios legítimos se encuentran con barreras.
Audite las vías de evasión
El DNS cifrado es el punto ciego que la mayoría de las explicaciones suelen subestimar. Los navegadores y los sistemas operativos pueden enviar consultas a través de DNS sobre HTTPS o DNS sobre TLS a un resolutor externo, eludiendo el servicio configurado. Las VPN, los proxies, el acceso directo por IP y las DNS codificadas de forma fija en las aplicaciones generan el mismo problema. Investigaciones recientes de 2025 sobre sistemas de control parental en routers revelaron que los productos analizados dependían principalmente del filtrado DNS y no realizaban filtrado basado en HTTPS, tal como se señala en la guía completa de bloqueo en routers de Rotten WiFi.
Debe decidir un equilibrio, no existe una solución perfecta. Bloquear los endpoints de DNS cifrado conocidos y el tráfico DNS saliente hacia resolutores no autorizados mantiene el cumplimiento en las redes de invitados. Sin embargo, también puede reducir la privacidad y alterar funciones legítimas de seguridad de los dispositivos. Permitir el DNS cifrado libremente provoca incoherencias en las directivas de categorías, malware y Safe Search. Tome la decisión de forma explícita para cada segmento. Un comportamiento más estricto de tipo fail-closed suele ser adecuado para colegios y entornos familiares. En las redes de personal gestionadas pueden estar justificadas excepciones documentadas.
Compruebe también los fallos cotidianos:
- CDN compartidas: El bloqueo de un nombre de host abusivo no debería tumbar una red de entrega de contenidos entera.
- Captive Portals y pagos: Pruebe el inicio de sesión, la autenticación social y los flujos de pago con tarjeta tras cada cambio de categoría.
- Respuestas en caché: Vacíe la caché y vuelva a realizar pruebas; de lo contrario, certificará una política que aún no está activa.
- Interrupción del resolutor: Confirme que la red falla según lo diseñado y que los invitados reciben un mensaje claro en lugar de un acceso silencioso sin filtrar si ha elegido la opción de cierre por fallo (fail-closed).
Implemente las nuevas políticas en modo de solo monitorización cuando esté disponible. Muestree eventos bloqueados, revise los falsos positivos con el personal del recinto y utilice listas de permitidos con límite de tiempo en lugar de excepciones permanentes. Vuelva a realizar pruebas tras cambios en la taxonomía, el solucionador o el firmware. Las categorías cambian, los sitios mueven sus hosts y la clasificación limpia de ayer puede quedar obsoleta rápidamente.
La aprobación final de producción debe ser una lista de verificación breve y fundamentada. Mapa de políticas aprobado. Cada SSID probado desde un dispositivo real. Rutas de omisión auditadas. Página de bloqueo y ruta de apelación activas. Retención de informes acordada. Excepciones con límite de tiempo y responsable asignado. Eso es un filtro de contenidos WiFi que puede operar, no solo una configuración que activó una vez.
Si está diseñando esto para WiFi de invitados, estudiantes, pacientes o público general, Purple Shield ofrece DNS de protección en la nube con filtrado de contenidos por SSID, VLAN, sede y franjas horarias, aplicación de Safe Search, páginas de bloqueo personalizadas con su marca e informes que muestran qué se bloqueó, dónde y cuándo, todo ello sin instalar agentes en los dispositivos de los invitados. Visite Purple Shield para ver cómo se adapta a su infraestructura WiFi existente y planificar un despliegue monitorizado en sus sedes.