
Qué es el filtrado de URL y cómo bloquea sitios web
¿Qué es el filtrado de URL? Descubra cómo comprueba una dirección web antes de cargar una página, las categorías que utiliza y cuáles son sus limitaciones.
Published 12 de noviembre de 2026
El filtrado URL contrasta la dirección web solicitada con reglas, categorías y listas de elementos permitidos o bloqueados antes de que la página se cargue. La comprobación se sitúa en el sistema de nombres de dominio (DNS), la capa de nombres definida en las especificaciones RFC 1034 y RFC 1035 del IETF, justo en el intervalo entre pulsar en un enlace y la aparición de la página.
El huésped de un hotel pulsa en un enlace dentro de un correo electrónico de reserva. Un estudiante abre un resultado de búsqueda en el portátil del colegio. Un paciente en una sala de espera intenta acceder a un sitio de vídeo usando la red WiFi del hospital. En todos los casos, el filtro evalúa el destino antes de que el navegador haya cargado la página. La persona ve el sitio o bien un aviso de que está bloqueado en esa red.
La decisión se toma antes de que el filtro pueda inspeccionar el contenido de la página. Sus reglas y registros determinan qué solicitudes intercepta y qué ocurre cuando bloquea una.
Índice de contenidos
- Qué significa el filtrado de URL en términos sencillos
- Cómo decide un filtro antes de que se cargue una página
- Métodos de aplicación y qué comprueba cada uno
- Filtrado de URL frente a filtrado de DNS
- Dónde se utiliza el filtrado de URL y por qué lo adoptaron las escuelas
- Por qué el DNS cifrado puede eludir un filtro
- Por qué los bloqueos por categoría cometen errores
- Compruebe si el filtrado de URL se adapta a su red
Qué significa el filtrado de URL en términos sencillos
Un huésped se conecta al WiFi de un hotel, toca un enlace en un correo de confirmación y espera. La página se abre o bien aparece un aviso con la marca. La decisión se tomó unos pasos antes, antes de que el navegador tuviera algo que mostrar.
El filtrado de URL es un método para controlar el acceso a los sitios web mediante la verificación de una dirección web solicitada con reglas, categorías, datos de reputación y listas de permisos o bloqueos antes de que se abra la conexión.
Imagines a un portero con tres listas. La lista de invitados o lista de permitidos deja pasar a los sitios que la directiva indica como excepciones, incluso cuando la regla general diría lo contrario. La lista de prohibidos o lista de bloqueados rechaza los sitios indicados sin importar otras condiciones. A todos los demás se les clasifica por categorías: de este modo, el acceso a apuestas se dirige a la puerta de denegados y el sitio de estudio a la de permitidos.
Cada filtro responde a las mismas tres preguntas, en este orden:
- Qué se ha solicitado. Un nombre de dominio y, en algunas configuraciones, la ruta completa posterior.
- Qué regla coincide. Una categoría, una entrada de lista, una puntuación de reputación, un grupo de usuarios o una franja horaria.
- Qué ocurre a continuación. Permitir, bloquear o redirigir a una página de aviso que explique la decisión.
Sea preciso con lo que se juzga. El filtro examina el destino, no las palabras que alguien escribe en un cuadro de búsqueda o en un formulario de contacto. El control a nivel de frase es una técnica diferente que inspecciona la dirección o la propia página, y falla de maneras distintas.
Encontrará este control en colegios, oficinas, hospitales, bibliotecas, aeropuertos y en cualquier red de invitados que muestre una página de bloqueo en lugar de un sitio web.
Un filtro toma una decisión sobre la dirección antes de que llegue el contenido, motivo por el cual es rápido y también por el que no puede ver todo lo que hay dentro de una página.
Cómo decide un filtro antes de que se cargue una página
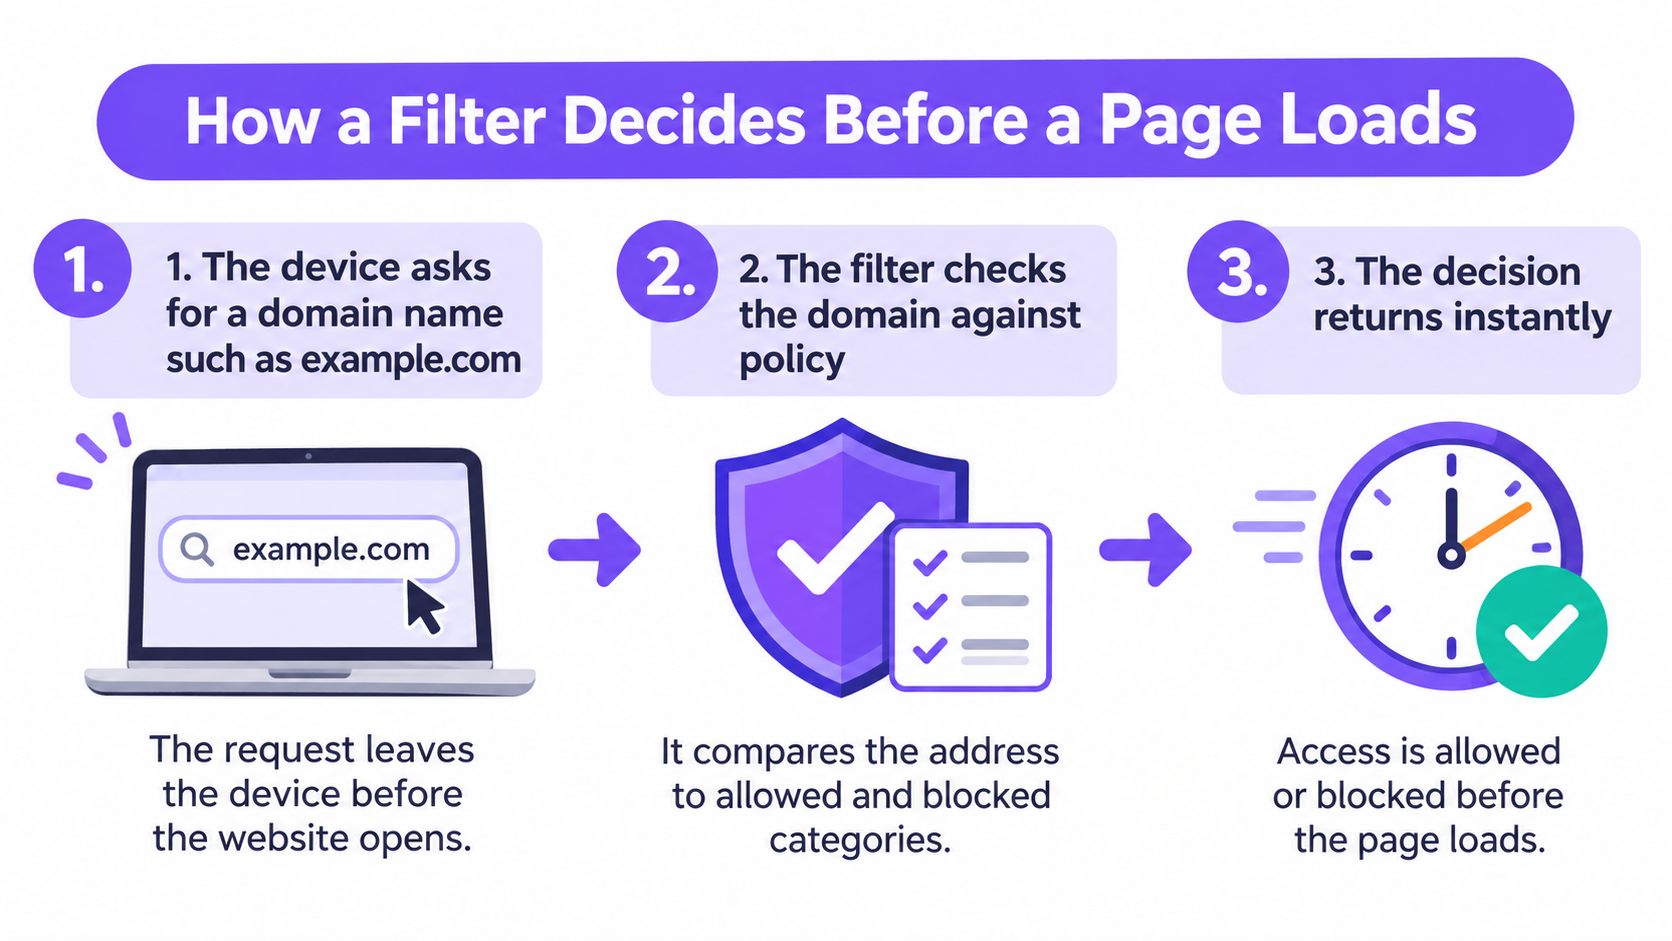
Siga el recorrido de una consulta de principio a fin y el diseño cobrará sentido. El sistema de nombres de dominio (DNS) convierte un dominio legible en una dirección, y el filtrado basado en DNS transforma ese paso de asignación de nombres en un punto de aplicación de políticas; como bien recoge la historia del DNS de BIND, el resolutor puede devolver la dirección correcta, denegar la consulta o redirigir al usuario a una página de directiva.
El breve recorrido a continuación muestra esta misma secuencia en acción.
A continuación se muestra la secuencia paso a paso, junto con el motivo por el que importa cada paso.
- El dispositivo solicita un nombre de dominio. Esa solicitud sale del dispositivo antes de que existan datos de la página, por lo que el nombre es lo único que se puede evaluar en ese momento.
- El solucionador la recibe. Esta es la capa de nombres donde las direcciones legibles se convierten en direcciones enrutables, razón exacta por la que un filtro ubicado aquí ve cada dispositivo sin tocar ninguno de ellos.
- El dominio se compara con la directiva. Su categoría, cualquier entrada de permisión o bloqueo, su puntuación de reputación y cualquier horario asignado a esa red. Una coincidencia se resuelve antes de que exista una conexión.
- La directiva devuelve una respuesta. La dirección real, ninguna dirección en absoluto o una redirección a una página de aviso. Las configuraciones más avanzadas utilizan la técnica de sinkhole con la solicitud para que el cliente reciba una respuesta que no lleve a ningún sitio útil.
- El navegador se conecta o lee el aviso. Búsquedas bloqueadas nunca abren una conexión, por lo que una página de phishing o una llamada a un malware mueren en el primer paso en lugar de ser interrumpidas más tarde.
- El evento se registra en un historial. Hora, red, dominio solicitado y decisión. Esos registros permiten a un administrador ajustar la directiva o detectar un dispositivo que no deja de solicitar el mismo dominio malicioso.
El mecanismo opera a varios niveles, desde la coincidencia exacta de dominios o URL hasta la clasificación por categorías, la inspección de palabras clave y la puntuación de reputación para malware y phishing, pasando por reglas basadas en grupos y horarios. Su punto fuerte reside en la decisión sobre el dominio, ya que las páginas web modernas obtienen contenido de múltiples dominios y el cifrado HTTPS oculta su interior, por lo que el nombre constituye la señal más fiable.
No es necesario instalar nada en el dispositivo. Una vez realizado el cambio de DNS, el filtrado cubre todos los dispositivos de esa red a la vez, sin necesidad de instalar nada en ningún dispositivo.
Dos comprobaciones que puede realizar esta semana:
- Confirme qué resolutor utilizan los dispositivos. Observe la configuración DNS que asigna la red. Si los dispositivos apuntan a un resolutor externo, no se está aplicando su directiva, independientemente de lo que indique la consola.
- Cargue un dominio que considere que debe bloquearse. Pruébelo desde un dispositivo de invitado, no desde el portátil de un administrador. Si la página de aviso no aparece, tiene un problema de cobertura en lugar de un problema de directivas.
Métodos de aplicación y qué comprueba cada uno
Un hotel quiere mantener accesible una pasarela de pago, bloquear sitios de apuestas en zonas familiares e impedir que el portátil infectado de un huésped realice llamadas externas. Son tres tareas distintas y cada una corresponde a un método diferente. Busque la fila que coincida con su problema.
| Método | Qué comprueba | Resultado habitual | Ejemplo |
|---|---|---|---|
| Coincidencia exacta de dominio o URL | Una dirección específica con respecto a una lista | Permitir o bloquear | Bloquear un sitio web de noticias concreto |
| Clasificación por categorías | La categoría asignada a un dominio | Bloquear un grupo entero de sitios web | Bloquear sitios web de apuestas |
| Inspección de palabras clave | Palabras en la dirección o en la página | Bloquear o advertir | Marcar la ruta de una página que contenga una palabra prohibida |
| Puntuación de reputación | Puntuaciones de inteligencia de amenazas | Bloquear dominios conocidos de malware o phishing | Bloquear un dominio de phishing recién registrado |
| Directiva de horario o de grupo | Horario, grupo de usuarios o red | Aplicar una regla más estricta en horas fijadas | Reglas nocturnas más estrictas en el WiFi para invitados WiFi |
La mayoría de los despliegues operativos combinan dos o tres métodos, ya que cada uno presenta sus deficiencias. Las listas exactas son precisas y requieren un mantenimiento constante a medida que los sitios cambian. Las categorías abarcan millones de dominios, pero su eficacia depende de la clasificación en la que se basan. Las reglas por palabras clave detectan lo que las categorías pasan por alto y bloquean en exceso páginas legítimas que coinciden en alguna palabra. La puntuación de reputación detecta dominios de phishing recién registrados que ninguna categoría ha tenido tiempo de clasificar todavía.
Regla práctica: Comience con categorías y datos de amenazas, que abarcan la mayor parte del trabajo con el mínimo mantenimiento. A continuación, añada excepciones con nombre para los sitios de los que depende su establecimiento, como un proveedor de pagos o un portal de pacientes. Por último, añada reglas de palabras clave y hágalo de forma restrictiva.
Cada fila responde a una pregunta diferente: qué se juzga y qué debería ocurrir cuando coincide. La segunda pregunta es donde los establecimientos tienen problemas, porque una norma general rara vez es adecuada al mismo tiempo para el personal, los alumnos y los invitados.
Filtrado de URL frente a filtrado de DNS
La comparación suele presentarse como una elección de producto, y no lo es. El filtrado DNS es un único punto de aplicación dentro del filtrado URL: la misma decisión de directiva, situada en la búsqueda en lugar de en un proxy o dentro del navegador.
En una implementación a nivel de DNS, el cliente solicita primero una dirección y el resolutor de filtrado compara el dominio solicitado (además de la dirección que devuelve en implementaciones más avanzadas) con las reglas de directivas y la inteligencia sobre amenazas. A continuación, puede devolver la respuesta real, no devolver nada, redirigir a una página de bloqueo o enviar la solicitud a un sinkhole. La guía de la CISA y la NSA sobre la selección de un servicio DNS de protección destaca que esta posición bloquea la primera conexión a infraestructuras de suplantación de identidad (phishing), malware, ransomware, redes de bots y comando y control, en lugar de esperar a inspeccionar lo que sucede después.
Comparados frente a frente, ambos difieren en los atributos que determinan su idoneidad.
| Atributo | Filtrado de URL (completo) | Filtrado de DNS |
|---|---|---|
| Dónde se toma la decisión | Proxy, firewall o navegador | Resolutor DNS, antes de la conexión |
| Qué se comprueba | URL completa, ruta, palabras clave y categorías | Nombre de dominio y la dirección IP que devuelve |
| Requiere software en los dispositivos | A menudo sí, o un proxy de pasarela | No, se configura a nivel de red |
| Inspecciona el contenido de páginas HTTPS | Sí, con inspección TLS | No, solo a nivel de dominio |
| Despliegue habitual | Redes corporativas y escuelas con proxy | WiFi para invitados, recintos y redes de sucursales |
La capa de dominio también ve solicitudes que los usuarios nunca escriben. El informe sobre rastreadores de AdGuard de diciembre de 2024 reveló que los rastreadores publicitarios representaron el 7,84 % del tráfico global de internet en 2024, y cada una de esas solicitudes comienza como una búsqueda.
- Elija el filtrado DNS cuando la cobertura sea más importante que la granularidad. Dispositivos de invitados no gestionados, múltiples establecimientos y ninguna intención de instalar agentes en el teléfono de nadie.
- Elija el filtrado de URL completo cuando necesite mayor profundidad. Reglas a nivel de ruta, inspección a nivel de página y controles de subida y descarga.
- Ejecute ambos cuando el riesgo lo justifique. Muchos servicios ya lo hacen: el resolutor gestiona la decisión del dominio y el proxy gestiona lo que sucede a continuación.
Conviene exponer esta limitación con claridad. El filtrado DNS puede bloquear un sitio web, pero no puede indicar qué página se ha cargado dentro de un dominio permitido. Si esa distinción resulta relevante para su directiva, necesitará una inspección por encima de la capa de nombres, y un análisis del funcionamiento del filtrado DNS determina lo que esa capa resuelve y lo que no.
Dónde se utiliza el filtrado de URL y por qué lo han adoptado los centros educativos
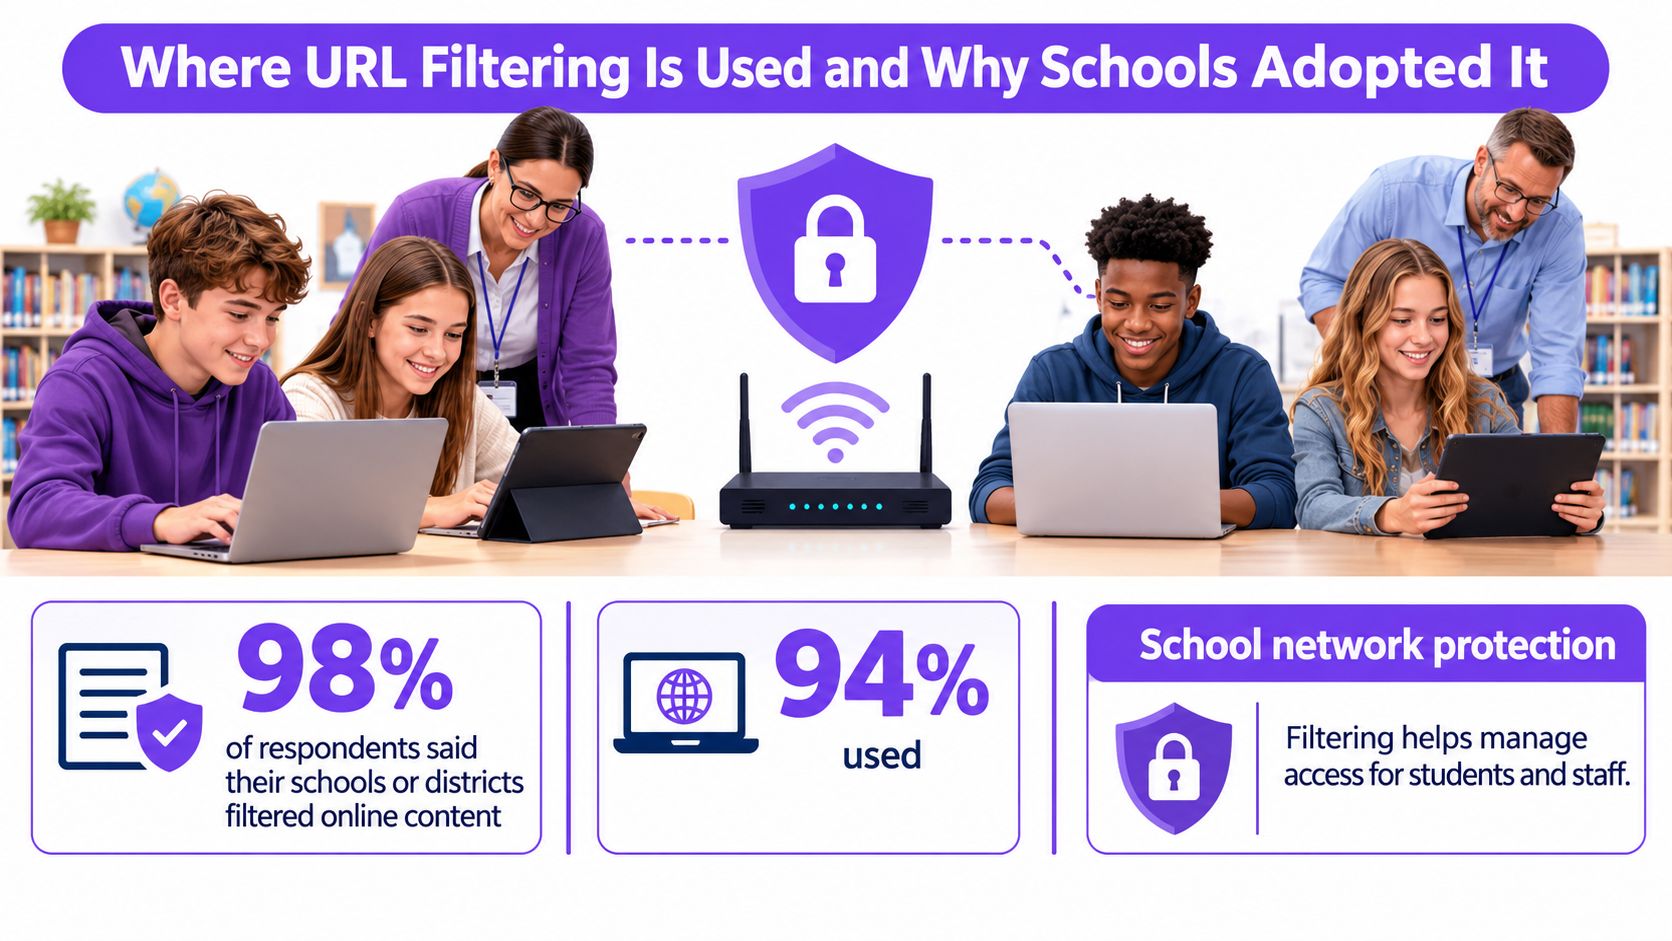
Un estudiante hace clic en un resultado de búsqueda en un portátil del colegio. El filtro aplica las reglas del centro antes de que se cargue la página, lo que ayuda al personal a gestionar a qué sitios pueden acceder los estudiantes. En una encuesta de ámbito nacional realizada por la American Association of School Librarians en 2012 con 4299 respuestas, el 98 % de los encuestados afirmó que sus colegios o distritos filtraban el contenido en línea, mientras que el 94 % declaró utilizar software de filtrado.
| Medida | Proporción de encuestados | Total |
|---|---|---|
| Escuelas o distritos que filtraron contenido en línea | 98 % | No indicado |
| Utilizaron software de filtrado | 94 % | No indicado |
| Filtrado basado en URL, el enfoque de software más común | 70 % | 2827 |
| Filtrado basado en palabras clave | 60 % | 2423 |
| Uso de listas negras | 47 % | 1898 |
| Filtros aplicados al personal | 88 % | No indicado |
| Mismo nivel de filtrado para estudiantes y personal | 56 % | No indicado |
El filtrado basado en URL fue el enfoque de software más común entre los encuestados, seguido por el filtrado basado en palabras clave y las listas negras. El filtrado también se aplicó más allá de los alumnos: el 88 % afirmó que el personal estaba cubierto y el 56 % utilizó el mismo nivel de filtrado para alumnos y personal.
Dichos hallazgos señalan dos funciones para los filtros escolares: proteger a los estudiantes y poner en práctica las directivas de uso aceptable. Un filtro es una regla aplicada al acceso a la red, no una garantía de que cada página se vaya a clasificar correctamente. Los filtros pueden bloquear material legítimo o pasar por alto contenido que una directiva pretende restringir, por lo que las escuelas necesitan una forma de revisar y ajustar las decisiones.
El mismo control en otros tres entornos
- Los establecimientos de hostelería pueden aplicar reglas de categorías al WiFi para invitados WiFi, incluso en teléfonos que el establecimiento no gestiona directamente. Un centro de ocio familiar puede optar por reglas más estrictas para la red que utilizan los niños.
- Las redes hospitalarias prestan servicio al personal que necesita recursos clínicos y de referencia, así como a los visitantes que utilizan una red independiente. Es posible que estos grupos necesiten directivas distintas.
- Las bibliotecas y los aeropuertos pueden aplicar reglas al WiFiWiFi público compartido. Los mensajes de bloqueo claros ayudan a los usuarios a comprender por qué un sitio no está disponible.
Los centros educativos visibilizan especialmente el deber de protección, pero las mismas cuestiones de directivas surgen en cualquier lugar donde las personas comparten una red. La guía de filtrado web para colegios explica cómo abordan esas directivas los centros educativos.
La tarea práctica consiste en adaptar las reglas a las personas y a la red. Una directiva adecuada para una escuela de primaria puede bloquear demasiado para el bar de un hotel o muy poco para una residencia de estudiantes. Una lista de categorías más larga no resolverá ese desajuste; la directiva debe reflejar el público objetivo y la finalidad de la red.
Por qué el DNS cifrado puede eludir un filtro
Un centro educativo puede configurar su WiFi para utilizar un resolutor DNS con filtrado; sin embargo, el navegador de un estudiante puede enviar las consultas de dominio a través de un resolutor cifrado diferente. En ese caso, el filtro pierde visibilidad sobre dichas solicitudes. DNS over HTTPS es un protocolo que puede generar esta brecha, haciendo que el bloqueo por DNS solo sea parcialmente eficaz cuando los dispositivos pueden elegir otra ruta de consulta.
Las rutas alrededor de un resolvedor
- Resolutores integrados en el código de las aplicaciones. Algunas aplicaciones ignoran la configuración DNS de la red y utilizan la suya propia.
- Configuración del navegador. Un navegador se puede configurar para utilizar un resolutor cifrado.
- Redes privadas virtuales (VPN). Una VPN puede transportar el tráfico fuera de la red antes de que su búsqueda DNS llegue al resolutor de la red.
- Conexiones directas por dirección IP. Una aplicación que ya conoce una dirección IP puede omitir la búsqueda de dominio.
- Dominios en la nube compartidos. Bloquear un dominio compartido puede interrumpir servicios no relacionados. Permitirlo puede dejar accesibles múltiples servicios.
Qué aplicar en su lugar
Una pasarela de red puede bloquear solicitudes DNS salientes a resolutores no aprobados, dirigiendo los dispositivos al resolutor de la red o impidiendo que esas solicitudes se resuelvan. Los registros pueden revelar búsquedas fallidas o tráfico inusual de resolutores, aunque no muestran todas las acciones de un dispositivo. Registre las excepciones para que la directiva siga siendo comprensible y gestionable.
Qué prometer: Se filtran los dispositivos que utilizan la ruta DNS de la red. Los controles de pasarela pueden limitar algunas rutas secundarias a dicha ruta, pero no pueden garantizar la visibilidad de toda la actividad de la red.
El WiFi para invitados WiFi dificulta la aplicación: los teléfonos de los visitantes pueden utilizar su propia configuración y el establecimiento no puede instalar software en ellos. Incluya reglas de resolutor en la configuración de la red y, a continuación, deje claro qué pueden y qué no pueden ver dichas reglas. Obtenga más información sobre cómo el DNS sobre HTTPS modifica la visibilidad de la red.
Por qué cometen errores los bloqueos por categoría
En un colegio, el recurso de una lección puede encontrarse en un dominio utilizado también para material no relacionado. Si el filtro coloca ese dominio en la categoría incorrecta, los alumnos pueden perder el acceso al recurso junto con el contenido que el centro pretendía bloquear. Las decisiones sobre las categorías afectan a todos los que comparten la red.
Dos formas en las que falla un bloqueo por categoría
El subbloqueo ocurre cuando una página dañina consigue pasar porque su dominio no se ha clasificado o se ha clasificado incorrectamente. El sobrebloqueo ocurre cuando un contenido útil, como una página sobre salud, un servicio de pago, un recurso educativo o una herramienta empresarial, se incluye en una categoría bloqueada.
Algunos productos de control parental han tenido dificultades con ambos errores: omitir dominios sensibles mientras bloquean contenido adecuado o aplicar reglas de forma inconsistente. Una revisión de 2025 sobre la precisión del filtrado DNS explica por qué los resultados dependen de la lista de referencia utilizada para un fin determinado. Las clasificaciones erróneas pueden generar falsos positivos, y sus efectos llegan a más personas cuando se aplica la misma directiva en toda la red, tal y como se describe en el artículo de la conferencia TMA 2025.
En un hotel, un dominio de pago clasificado de forma errónea podría impedir que los huéspedes completen una transacción. El personal de recepción podría recibir quejas sobre el problema, aunque ellos mismos no puedan cambiar la política de filtrado.
Qué preguntar antes de confiar en una lista de categorías
- Precisión y cobertura para cada categoría. La precisión general puede ocultar problemas en las categorías que realmente importan a su red.
- Una ruta de revisión para dominios mal clasificados. Averigüe quién gestiona las correcciones y cómo se puede enviar un sitio web para su revisión.
- Gobernanza de listas de permitidos. Aclare quién puede añadir excepciones, cómo se registra cada cambio y cuándo se revisa.
- Comentarios desde la página de bloqueo. Ofrezca a los invitados o profesores una forma de notificar si un sitio web debería estar disponible.
- Excepciones temporales. Utilice el acceso de duración limitada para una necesidad específica en lugar de dejar un vacío permanente en la directiva.
- Informes que separan los bloqueos por directiva de los bloqueos por amenaza. Las decisiones por categoría y los eventos de seguridad requieren respuestas diferentes.
Una lista de categorías más larga no garantiza mejores decisiones. Cada categoría es otra oportunidad de bloquear algo útil o de pasar por alto algo perjudicial, por lo que la calidad de la clasificación y el proceso para corregir errores importan más que la longitud de la lista.
Compruebe si el filtrado de URL se adapta a su red
Cuatro preguntas bastan para decidirlo, y llevará menos tiempo que asistir a una demostración de un proveedor.
- Enumerar los dispositivos. Gestionados, no gestionados y de invitados. La combinación determina si se puede confiar en cualquier elemento instalado en el punto final.
- Decidir qué se debe bloquear. Solo amenazas, solo categorías dañinas o ambas. La respuesta establece sus requisitos de creación de informes.
- Comprobar si los dispositivos pueden cambiar el resolvedor. Si pueden, pregunte si la puerta de enlace puede forzar una ruta aprobada, ya que el DNS cifrado esquiva los resolvedores que no están forzados.
- Solicitar pruebas de precisión. Precisión y cobertura a nivel de categoría, la ruta de revisión para un sitio mal clasificado y cómo se gobiernan las listas de permitidos. Un proveedor que no puede describir el proceso de revisión está vendiendo una lista, no un filtro.
Esa lista de comprobación es precisamente para lo que se ha creado Purple Shield: una capa de DNS que filtra contenidos, detiene amenazas y elimina anuncios en todos los dispositivos de cualquier red, con una directiva por SSID, VLAN y ubicación, y un único panel de control para saber qué se ha bloqueado y cuándo. Su filtrado cumple con el estándar Friendly WiFi y el nivel exigido por la Internet Watch Foundation.
Comience con una prueba piloto de una semana en una sola red de prueba. Aplique la directiva, acceda a un dominio que prevea bloquear, confirme que se muestra la página de aviso y revise los registros de la primera semana. Lo que debe analizar es la proporción entre los bloqueos por directiva, los bloqueos por amenazas y los falsos positivos, ya que dicha distribución le indicará si la directiva requiere ajustes antes de aplicarse a todas las sedes.
Purple Shield implementa una capa de DNS de protección sobre las redes WiFi públicas, para visitantes y para sus instalaciones, bloqueando categorías nocivas y dominios de phishing y malware en la propia consulta, además de eliminar anuncios y rastreadores antes de que se inicie la conexión. Puede definir una directiva independiente para cada SSID, VLAN e instalación, y ver qué se ha bloqueado, dónde y cuándo desde un único panel de control. Visite Purple Shield para comprobar cómo se adapta a su red.