
Seguridad en línea para centros educativos: Guía paso a paso
Descubra cómo implementar la seguridad en línea en los centros educativos: políticas, filtrado web, gestión de dispositivos y notificación de incidentes, con una lista de control para aplicar esta misma semana.
Published 5 de noviembre de 2026
Las escuelas sufren una media de cinco ciberincidentes a la semana, y la guía de ciberseguridad para educación primaria y secundaria del Departamento de Educación de EE. UU. deja claro que el phising y el software desactualizado siguen siendo las principales vías de ataque. Ese volumen es la razón por la que la seguridad en línea para las escuelas no puede tratarse como un documento que se actualiza antes de una inspección.
Evalúo una configuración por lo que hacen los alumnos y por la rapidez con la que una preocupación llega a un adulto designado. Un filtro existente o una directiva firmada por el personal no superan esa prueba por sí solos.
Índice de contenidos
- Las cinco capas que todo colegio necesita
- Cómo redactar una política de seguridad en línea que el personal cumpla
- Filtrado de todas las redes a las que pueden acceder los alumnos
- Gestión de dispositivos escolares y personales
- Enseñar los riesgos reales a los que se enfrentan los alumnos
- Notificación de incidentes y medición de los cambios
- Inicie una auditoría de seguridad en línea de 30 días este trimestre
Las cinco capas que necesita todo colegio
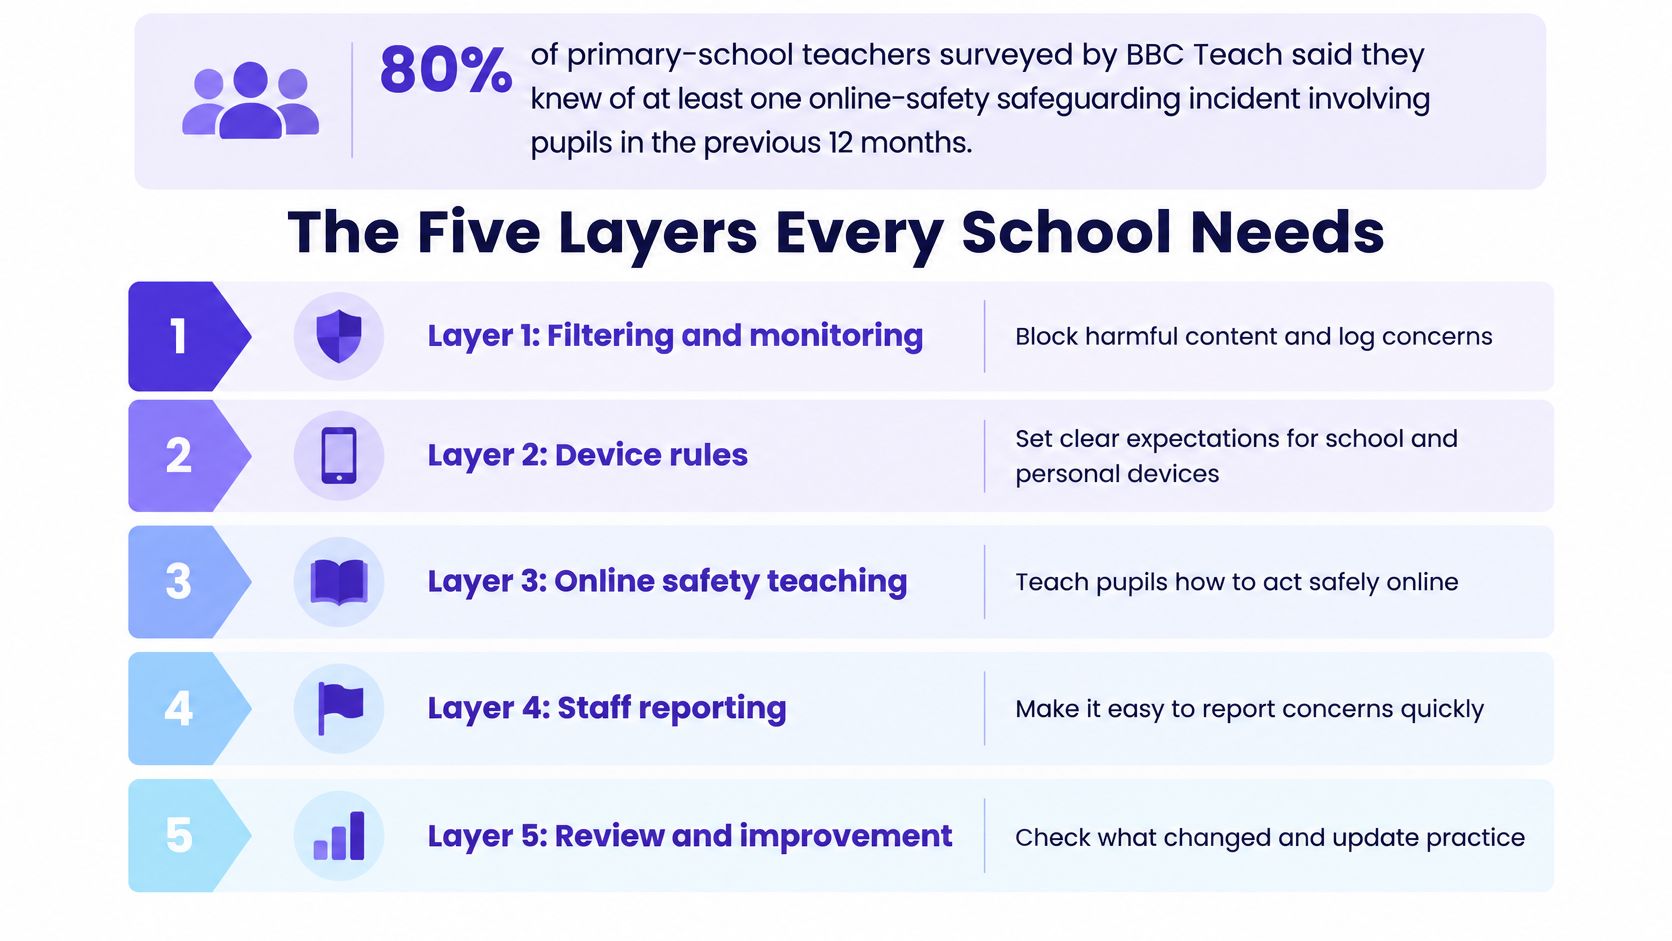
En 2025, el 80 % de los profesores de educación primaria encuestados por la BBC Teach afirmó haber tenido conocimiento de al menos un incidente de protección relacionado con la seguridad en línea en el que se vieron involucrados alumnos durante los 12 meses anteriores. El trabajo ya está sobre la mesa.
Hay cinco capas que deben funcionar durante la misma semana: política, filtrado web, gestión de dispositivos, notificación y enseñanza. Si una de ellas solo está plasmada por escrito, las demás presentarán vacíos.
| Capa | Qué cubre | Propietario habitual | Cómo verificarlo |
|---|---|---|---|
| Política | Uso aceptable, roles, notificaciones y sanciones | Directivo y responsable de protección | El personal puede indicar el responsable y la vía de notificación en una frase |
| Filtrado web | Bloqueo de categorías, Búsqueda segura (SafeSearch), listas de edición y bloqueo por red | Responsable de TI junto con el responsable de protección | Probar un acceso sin filtrado y un falso positivo cada trimestre |
| Gestión de dispositivos | Inscripción, reglas de aplicaciones, actualizaciones y seguridad de cuentas de administración | Responsable de TI o proveedor de servicios gestionados | Auditar la inscripción y la autenticación multifactor (MFA) de administración cada trimestre |
| Informes y notificaciones | Vías, gestión de pruebas y comentarios al informante | Responsable de protección | Cronometrar una prueba simulada desde el alumno hasta el adulto asignado |
| Docencia | Lecciones sobre riesgos, notificaciones y privacidad repetidas en los distintos cursos escolar | Responsable del plan de estudios y tutores de curso | Encuestar al alumnado para ver si saben indicar una vía de notificación |
Dónde se quiebran las capas
Supongamos que un alumno envía un mensaje malintencionado en un chat de grupo a las 21:00. La enseñanza debería haberle explicado qué debe conservar. El proceso de notificación debería indicar qué adulto lo recibe antes de la mañana. El filtrado nunca vio el chat. La falla se encuentra entre los responsables, no dentro de un PDF.
El mismo patrón se observa en las clases habituales. Un filtro bloquea una página de investigación segura y el profesor no dispone de ninguna persona designada que pueda corregirlo antes de que termine la clase. El personal, los alumnos y los invitados comparten una misma red plana, por lo que el portátil de un visitante ve más de lo que debería. La segmentación de red mantiene esas rutas separadas, y constituye un cambio informático orientado a la protección.
Los voluntarios que gestionan un club o una excursión tienen el mismo deber de transmitir cualquier inquietud. Calcule los costes de las comprobaciones de antecedentes de los voluntarios del centro escolar antes del primer turno, no después de que se comente algo en un pasillo.
Regla práctica: Si un alumno denunciara acoso esta noche, ¿qué capa fallaría primero? Si no puede identificarla en un minuto, ponga a prueba esa capa esta semana.
Yo comenzaría con la vía de notificación. Un adulto designado que actúe con rapidez supera a una lista de bloqueos perfecta.
Cómo redactar una política de seguridad en línea que el personal cumpla
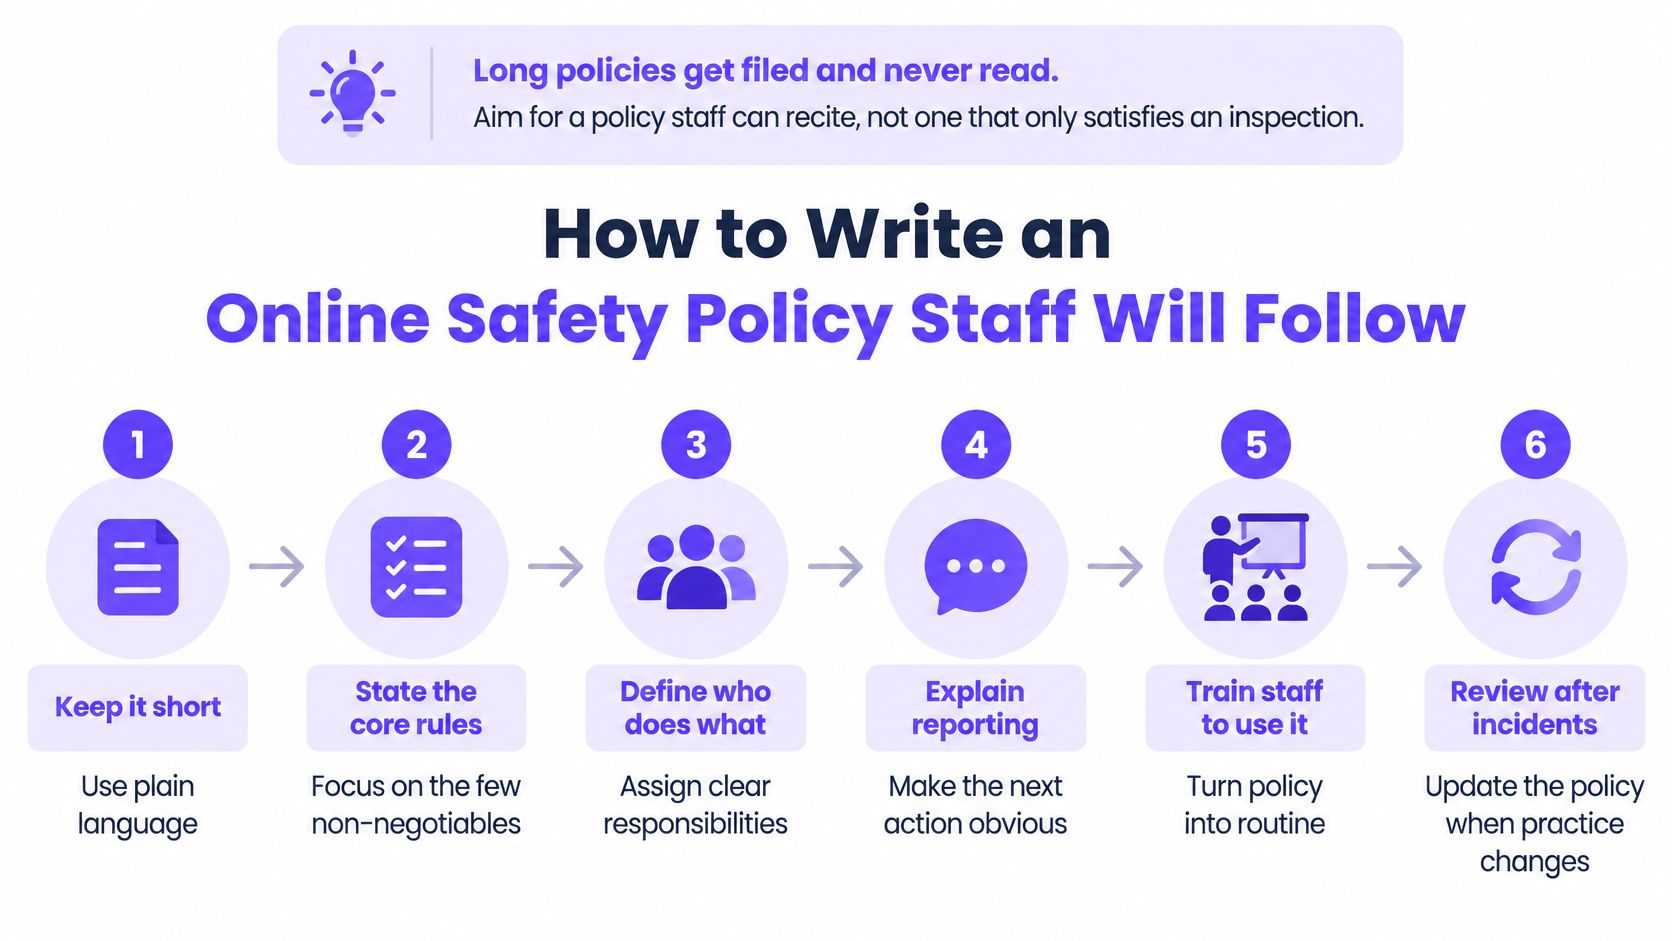
Las directivas extensas se archivan y nunca se leen. Busque una redacción que un profesor pueda recitar entre clase y clase, no un archivo que solo parezca completo dentro de una carpeta.
La Organización de las Naciones Unidas informa de que más de un tercio de los jóvenes de 30 países ha sufrido ciberacoso, y uno de cada cinco jóvenes afectados faltó a la escuela por este motivo. El acoso debe incluirse en la directiva porque afecta a la asistencia y al bienestar, incluso en las redes sociales y en la mensajería fuera del horario escolar. La UNESCO celebra el Día Internacional contra la Violencia y el Acoso en la Escuela, Incluido el Ciberacoso, el primer jueves de noviembre, lo que constituye una fecha de revisión sensata en lugar de un mero ejercicio publicitario.
Seis pasos que el personal puede memorizar
- Audite los casos reales del último año. Recopile incidentes, filtre alertas y quejas. La política debe responder a lo que ya ha ocurrido, de lo contrario, el personal la considerará una mera teoría.
- Defina a quién cubre. Alumnado, personal, miembros del consejo escolar, voluntarios y visitantes. Si una persona puede ver a un alumno en línea, necesita una frase que lo especifique.
- Establezca un uso aceptable para los dispositivos escolares y personales. Incluya los teléfonos que usen datos móviles. El filtro del centro no llega a ese tráfico, por lo que la regla debe ir con la persona, no solo con la red.
- Indique la vía de notificación. Un responsable de protección, un sustituto designado, un formulario anónimo y un tiempo de respuesta por escrito en horas. «Decírselo a un miembro del personal» no es una vía válida.
- Vincule los procedimientos de protección y de conducta. Establezca sanciones para el acoso y la difusión de contenido perjudicial. Guarde capturas de pantalla y marcas de tiempo antes de que alguien restablezca una cuenta, y trate ese material con el mismo cuidado que cualquier otro expediente del alumno. La gestión responsable de la información del alumnado forma parte de la vía, no es una política secundaria para la administración.
- Acuerde una fecha de revisión y la aprobación del consejo escolar. Incluya ambas en la página principal. Una política sin propietario se vuelve obsoleta en silencio.
Supongamos que un caso de chat de grupo secundario se estanca durante dos días porque no se designó a nadie para recibir los informes. Un escalamiento confidencial, la conservación de pruebas antes de cualquier cambio de contraseña y las mismas expectativas en el campus WiFi, en los dispositivos gestionados por el centro escolar y en otras redes utilizadas para el aprendizaje lo habrían resuelto esa misma tarde.
Termine con un resumen de una página para el personal. La prueba es contundente.
Todos los adultos pueden indicar el responsable y la vía de notificación en una sola frase. Si no pueden, la directiva aún no se está aplicando.
Filtrado de todas las redes a las que pueden acceder los alumnos
El filtrado funciona en el momento en que un dispositivo busca un dominio. Solo controla el tráfico que pasa a través de la red que protege. Una única configuración para todo el centro es la razón por la que se desdibujan las necesidades de alumnos, personal e invitados.
Una política viable cuenta con bloqueos por categorías para contenido de adultos, juegos de azar y violencia, Búsqueda Segura aplicada en Google, Bing y YouTube, listas de permitidos y bloqueados gestionadas por una persona designada, y reglas basadas en horarios cuando los alumnos residan allí por las tardes o durante el fin de semana.
| Red | Política habitual | Brecha principal | Comprobación |
|---|---|---|---|
| Alumnos WiFi | Bloqueos por categoría para contenido adulto, apuestas y violencia; Búsqueda Segura activada | Los alumnos utilizan VPN o aplicaciones que evitan el filtrado DNS | Pruebe semanalmente una VPN conocida y una aplicación cifrada |
| Red del personal | Categorías más laxas con excepciones de administración registradas | Excepciones aplicadas sin revisión | Revise mensualmente el registro de excepciones |
| Invitados y visitantes WiFi | Política de protección familiar más estricta, sin acceso a los sistemas del personal | Dispositivos desconocidos en una red compartida | Confirme la existencia de una VLAN independiente y que se muestren las páginas de bloqueo |
| Dispositivos personales con datos móviles | Fuera del filtrado escolar | No se aplica ningún filtro DNS | Cubierto por las normas sobre dispositivos y la enseñanza, no por el filtro |
| Residencia o internado WiFi | Reglas basadas en horarios para noches y fines de semana | Reglas configuradas una sola vez y nunca revisadas | Revise las reglas basadas en horarios cada trimestre y registre los cambios |
Lo que cuesta un falso positivo
Supongamos que un sitio web de biología de bachillerato se clasifica como contenido para adultos. La corrección tarda tres días. La clase ya se ha perdido y el profesor deja de confiar en la lista de bloqueos. La rapidez de la corrección forma parte del control, no es un favor del departamento de TI.
Tres comprobaciones este trimestre
- Pruebe una omisión en el dispositivo del alumno WiFi. Abra una VPN conocida y una aplicación de mensajería cifrada. Registre si la búsqueda se bloqueó, si solo se registró o si resultó invisible. Hágalo en un dispositivo de un alumno, no en el portátil del personal.
- Provoque un falso positivo deliberado. Mida el tiempo de corrección desde la solicitud del profesor hasta que la página vuelva a cargarse. Si ese intervalo es superior a una clase, designe a un sustituto que pueda actuar el mismo día.
- Lea la página de bloqueo tal como lo haría un alumno. Debe indicar qué se ha bloqueado y con quién contactar. Un error en blanco enseña a los usuarios a eludir el filtro.
El filtrado web para escuelas es la configuración que le facilitaría a un nuevo responsable informático para categorías, Búsqueda segura (SafeSearch) y redes independientes. Un informe de bloqueos sin incidencias sigue sin demostrar que los alumnos estén a salvo. Las personas deben encargarse de detectar cualquier elemento que no llegue al solucionador, sin depender de un panel de control.
Gestión de dispositivos escolares y personales
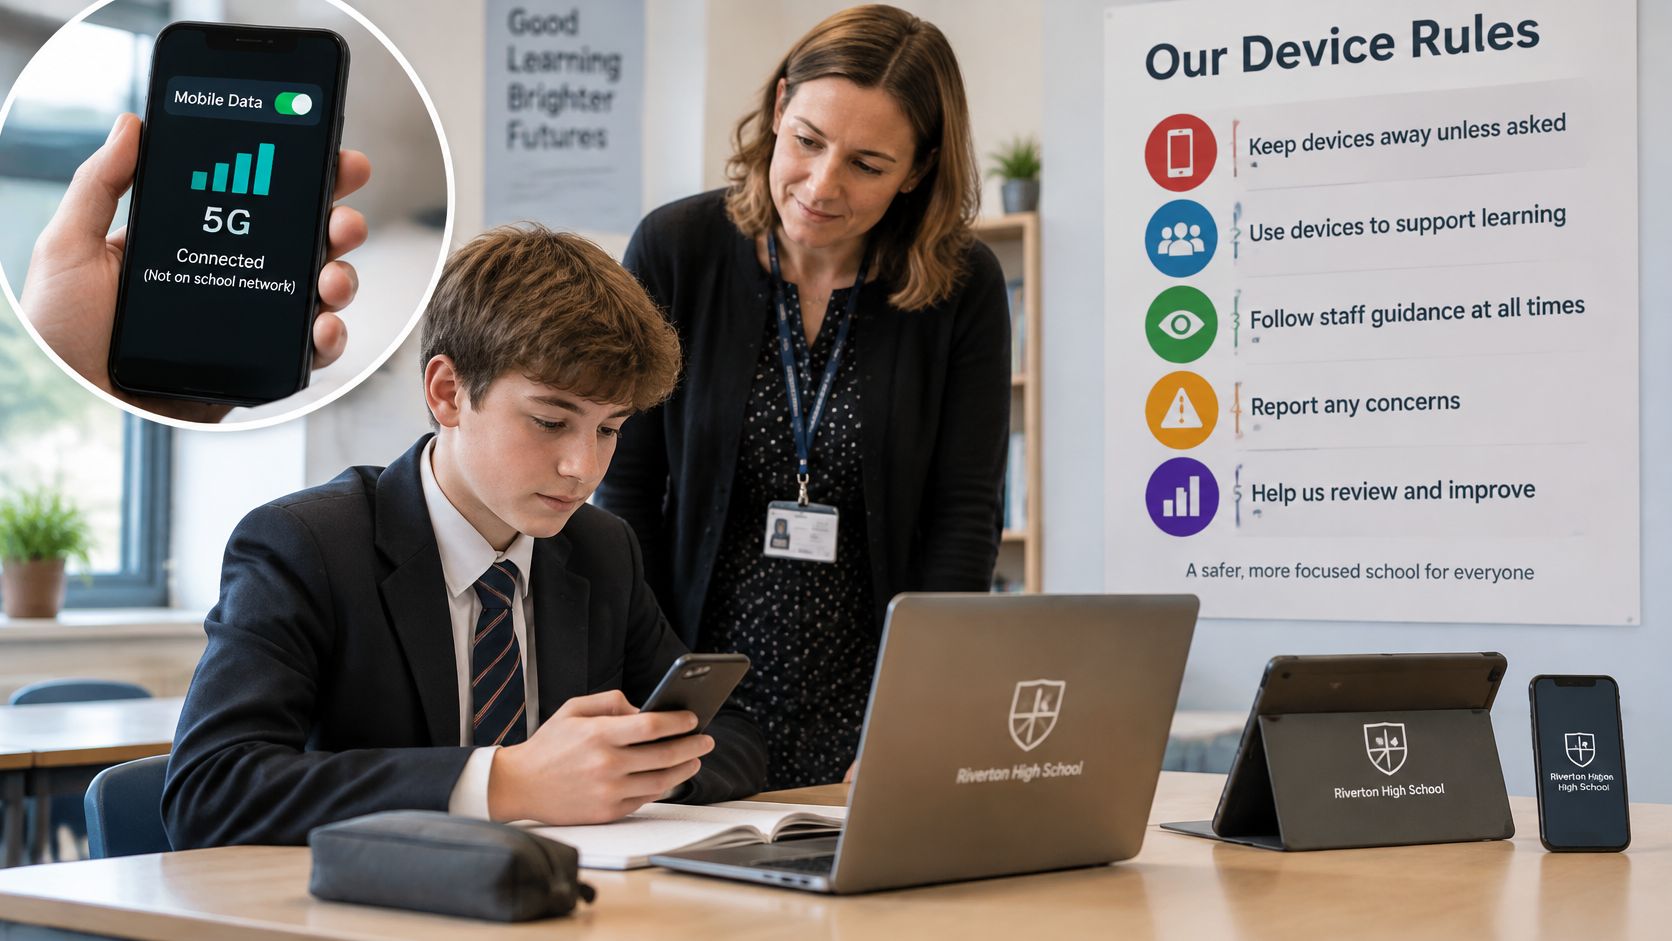
El teléfono de un alumno que utiliza datos móviles nunca solicita autorización al servidor DNS del colegio. Las reglas del dispositivo y la enseñanza son las que llegan a él. No se puede pedir al filtrado que realice esa función.
En 2024, el 52 % de las escuelas de educación primaria y el 71 % de las de secundaria del Reino Unido afirmaron haber identificado una brecha o ciberataque durante los 12 meses anteriores, según la Encuesta sobre brechas de ciberseguridad del Gobierno del Reino Unido. Trate la higiene de cuentas y dispositivos como algo rutinario, no como un proyecto para después de un incidente.
El orden que reduce los daños
- Inscriba los dispositivos propiedad del centro escolar. La gestión de dispositivos móviles debe controlar las aplicaciones, la configuración y las actualizaciones. Un portátil que nunca se conecta al sistema es un dispositivo personal con una pegatina del colegio.
- Exija autenticación de doble factor para las cuentas de administrador y del personal. Priorice un método resistente al phishing, como una clave de hardware o una notificación en la aplicación que muestre el nombre del sitio, en lugar de un código que una página de inicio de sesión falsa pueda robar.
- Aplique parches para vulnerabilidades conocidas en cuestión de días. Las ventanas de cambio de fin de trimestre son demasiado lentas una vez que se está explotando un fallo.
- Restaure una copia de seguridad cada trimestre. Registre cuánto tiempo se ha tardado y si los archivos eran utilizables. Una copia de seguridad no comprobada es solo una expresión de deseo.
Supongamos que se utiliza la cuenta de un profesor sin autenticación de doble factor para enviar enlaces de phishing por correo electrónico a las familias de los alumnos. La lección no es "comprar más herramientas". Es que un inicio de sesión con privilegios sin un segundo factor es una puerta abierta para quienes confían en la dirección del centro escolar.
Dos opciones para dispositivos personales
Una política BYOD solo funciona si se elige una norma y se hace cumplir.
- Registrar y, después, permitir. Los teléfonos y portátiles personales se incorporan a la gestión de dispositivos, con límites de aplicaciones y la posibilidad de borrado remoto en caso de pérdida que las familias hayan acordado por escrito.
- Solo red de invitados. Los dispositivos personales se mantienen fuera de los sistemas del personal y de las unidades compartidas. Reciben la directiva más estricta para la seguridad familiar y ninguna vía de acceso al panel de administración VLAN.
Yo aplicaría una regla este mes. Ningún dispositivo personal en la red del personal. Todo lo demás puede venir después, una vez que esa línea sea una realidad.
Enseñar los riesgos a los que realmente se enfrentan los alumnos
Ofcom informó de que el 93 % de los niños del Reino Unido de 8 a 17 años que se conectan a Internet recordaban haber recibido al menos una clase escolar sobre seguridad en línea, y el 76 % de esos niños consideró útil la lección. El mismo grupo de edad siguió notificando daños. El 32 % de los jóvenes de 8 a 17 años afirmó haber visto algo preocupante o desagradable en línea durante los 12 meses anteriores. Entre el 30 % que recibía clases de seguridad en línea con regularidad, el recuerdo aumentó hasta el 97 %. La repetición supera a una única charla informativa.
Cinco lecciones cortas y, a continuación, una prueba práctica
- Suplantación de identidad (phishing). Utilice un mensaje falso que parezca proceder de la secretaría del colegio o de un banco. Los alumnos deben pasar el cursor por encima, comprobar el remitente y reenviarlo en lugar de hacer clic.
- Exceso de información compartida. Analice el caso práctico de un alumno de 6.º de Primaria que escribe su dirección personal en el chat de un juego porque se la ha pedido un compañero de equipo. La lección consiste en saber qué información no debe salir nunca de casa, no en dar una lista de «sitios web malos».
- Acoso en Internet (cyberbullying). Muestre qué hacer con las capturas de pantalla. Hay que guardarlas, no responder en el chat y entregárselas al adulto designado antes de que alguien elimine el hilo de conversación.
- Contacto no seguro. Si un adulto o un desconocido intenta llevar a un niño fuera del juego a una aplicación privada, ese es el momento de parar y avisar a alguien. Practiquen la frase exacta que deberían utilizar.
- Herramientas de IA. Una encuesta realizada en Taiwán en 2025 reveló que el 63 % de los adolescentes encuestados afirmaba utilizar la IA para sus tareas escolares; sin embargo, solo el 31,5 % había hablado sobre la seguridad de la IA con sus padres y el 52 % con sus profesores. Una encuesta realizada en EE. UU. en 2025 reveló que la mayoría de los padres y aproximadamente la mitad de los estudiantes seguían preocupados por la privacidad y la seguridad de los datos de los alumnos a medida que los centros educativos adoptaban la IA. Enseañe qué datos no se deben introducir nunca en una herramienta pública, incluidos nombres, direcciones y fotografías, y a dónde puede llegar ese texto.
Los jóvenes solicitan herramientas de denuncia más claras y explicaciones de privacidad más sencillas. Utilice sus propias palabras en el cartel y deje que un grupo de alumnos lo diseñe. Una lección sobre seguridad en los teléfonos para niños ofrece a los tutores una historia concreta de la que partir, lo cual funciona mejor que otra diapositiva llena de normas.
Finalice cada sesión con una simulación de notificación. El alumno debe transmitir el mensaje a un adulto designado para que la lección se considere completada.
Notificación de incidentes y medición de los cambios
Una revisión sistemática concluyó que las intervenciones de seguridad en línea solían mejorar la retención de conocimientos sobre la materia, pero ninguna produjo un cambio significativo en los comportamientos de riesgo en internet. Varios programas se consideraron algo eficaces para el conocimiento e ineficaces para el comportamiento. La asistencia, las puntuaciones de los cuestionarios y una directiva firmada solo demuestran que la sesión tuvo lugar.
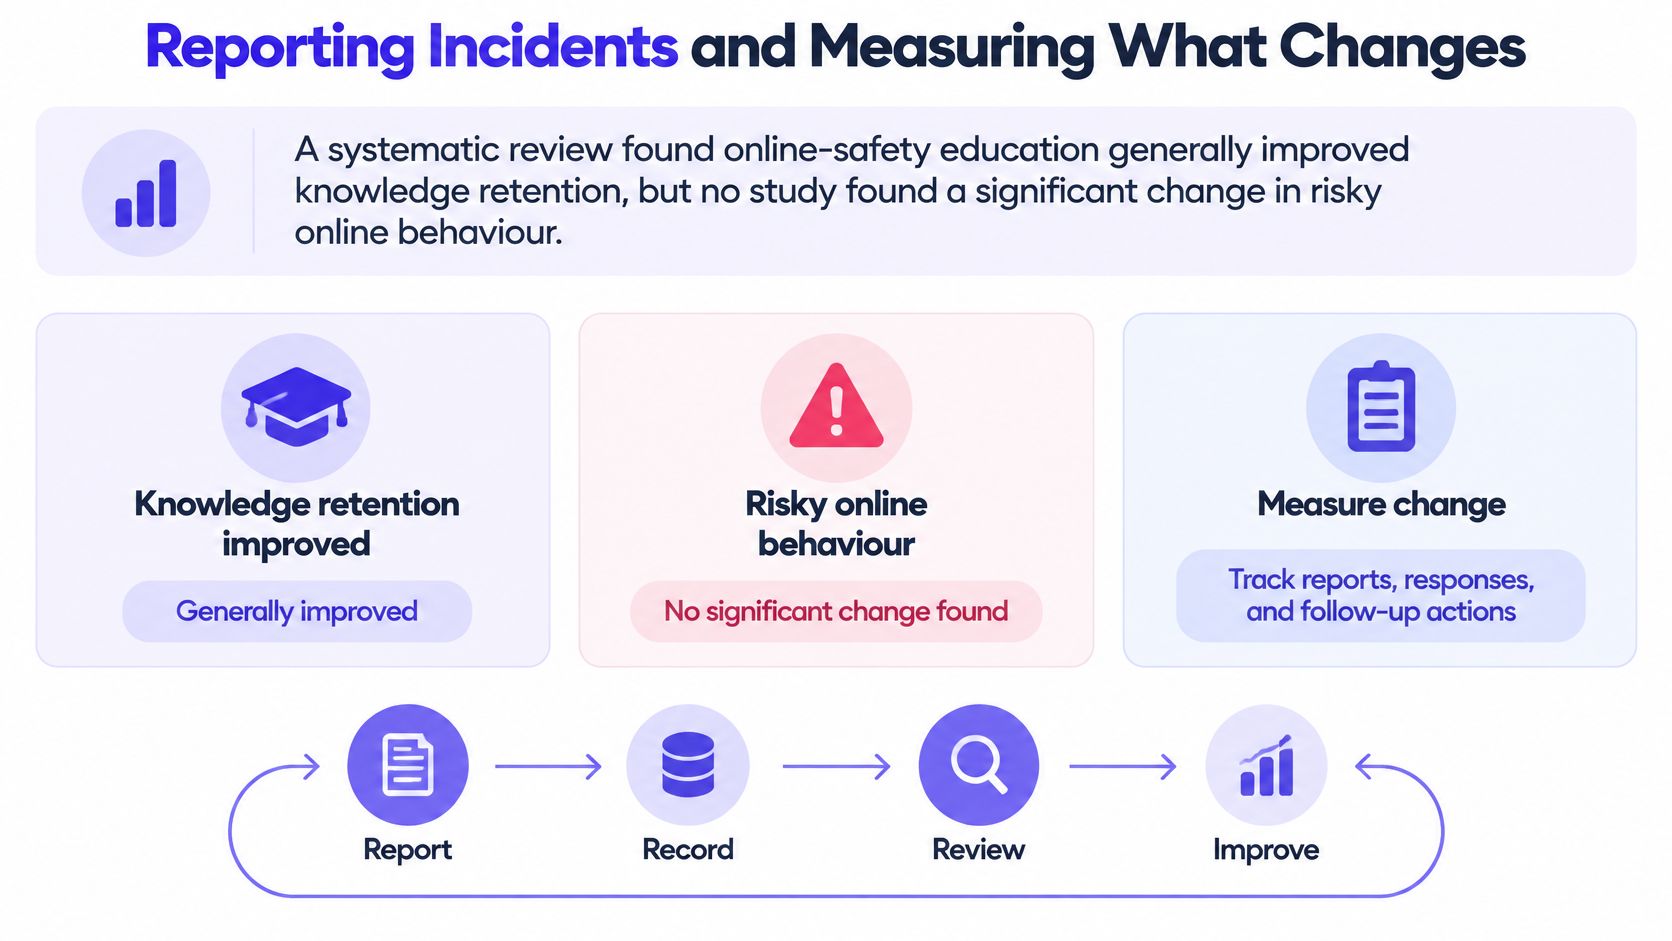
Establezca un punto de partida con escenarios anónimos de alumnos y personal, además del registro de incidentes que ya posee. Revalúe las mismas preguntas cada trimestre. Estas cinco medidas sustituyen a la evaluación habitual.
| Métrica | Cómo medirla | Interpretación |
|---|---|---|
| Tiempo de notificación | Horas transcurridas desde el incidente hasta que se informa a un adulto identificado | Tiempos más cortos indican que los alumnos confían en la vía de notificación |
| Tasa de notificación de phishing | Informes de sospecha de phishing registrados en el trimestre, divididos por el número total de alumnos y personal | Un aumento inicial puede significar una mayor notificación, no un mayor número de ataques |
| Tasa de reincidencia | Alumnos con dos o más incidentes en un trimestre | Una tasa en descenso sugiere que las intervenciones están surtiendo efecto |
| Derivaciones de protección al menor | Derivaciones registradas cada trimestre | Analizar junto con el tiempo de notificación; un aumento puede significar una mejor detección |
| Retención de las vías de notificación | Proporción de alumnos que pueden nombrar una vía de notificación en una encuesta breve | Una retención baja significa que las lecciones no se están asentando |
Ponga en práctica la vía, no se limite a describirla
- Mida el tiempo que tarda un alumno en trasladar un mensaje sospechoso a un adulto designado. Utilice un texto ficticio. Anote cada traspaso.
- Compruebe las pruebas. Las capturas de pantalla y las marcas de tiempo deben almacenarse antes de restablecer cualquier cuenta o borrar un dispositivo.
- Confirme los comentarios. La persona que informa debe recibir respuesta dentro del plazo de respuesta indicado en el resumen para el personal.
Supongamos que las derivaciones aumentan tras un trimestre de clases breves. Esto puede parecer un problema que empeora hasta que se da cuenta de que los alumnos han empezado a confiar en la vía de notificación. Analice el conjunto de datos de forma global, no celda por celda.
Un aumento en las derivaciones con un tiempo de notificación más corto suele ser una buena noticia. Un aumento de los incidentes reiterados con derivaciones estables significa que los casos no se están registrando.
Los registros técnicos siguen siendo importantes junto a estas cifras, especialmente en dispositivos personales y en el WiFi para invitadosWiFi. Compruebe los falsos positivos, los intentos de elusión y si la página de bloqueo es útil. No trate el registro como una prueba de que el comportamiento ha cambiado.
Inicie una auditoría de seguridad en línea de 30 días este trimestre
Asigne un responsable designado a cada semana para que las comprobaciones no dependan de una sola persona que esté de baja médica. Mantenga un único registro. El punto de partida del próximo trimestre debe basarse en ese archivo, no en la memoria.
Semana 1, responsable del equipo directivo. Enumere las cinco capas y marque cada una como escrita, probada o desconocida. "Desconocida" es un estado honesto. No la eleve de categoría solo porque una directiva mencione esa capa.
Semana 2, responsable de TI con el responsable de protección. Ejecute las comprobaciones de filtrado de alumnos e invitados. Registre la prueba de VPN, un falso positivo y si la página de bloqueo indica un contacto.
Semana 3, responsable de TI o proveedor de servicios gestionados. Complete las comprobaciones de dispositivos. Inexistencia de registros, autenticación de doble factor de administración, fechas de actualización y una restauración de copia de seguridad indicando el tiempo empleado.
Semana 4, responsable de protección. Realice el simulacro de notificación sobre un incidente ficticio. Cronometre cada paso y envíe un resumen de una página al personal para que el procedimiento sea público.
En escuelas, campus y residencias de estudiantes, la protección debe mantenerse por red y por VLAN. Unas pruebas útiles son las URL bloqueadas, el análisis de amenazas y el uso que puede ajustar desde un único panel de control, leídos junto con las horas exactas en el registro.
Corrija primero la capa con más incógnitas. Un centro escolar que aún no puede definir su vía de notificación tiene una carencia más urgente que uno con un filtro más débil. Yo no me pasaría el mes perfeccionando una lista de categorías mientras el personal siga sin saber quién recibe una inquietud.
Purple Shield ofrece DNS de protección y filtrado de contenidos para escuelas, campus y residencias WiFi, con una política de protección por red y por VLAN, Búsqueda segura (SafeSearch) en Google, Bing y YouTube, e informes que muestran lo que se ha bloqueado. Coloque esas evidencias junto al registro de 30 días para poder analizar la capa de red y la vía humana en la misma semana. Visite Purple Shield para configurar las políticas de las redes que utiliza el alumnado.