
Cómo bloquear sitios web para adultos en el WiFi para invitadosWiFi
Cómo bloquear sitios web para adultos en el WiFi para invitadosWiFi con filtrado DNS, políticas por SSID, Búsqueda Segura, páginas de bloqueo personalizadas y un plan de prueba.
Published 13 de noviembre de 2026
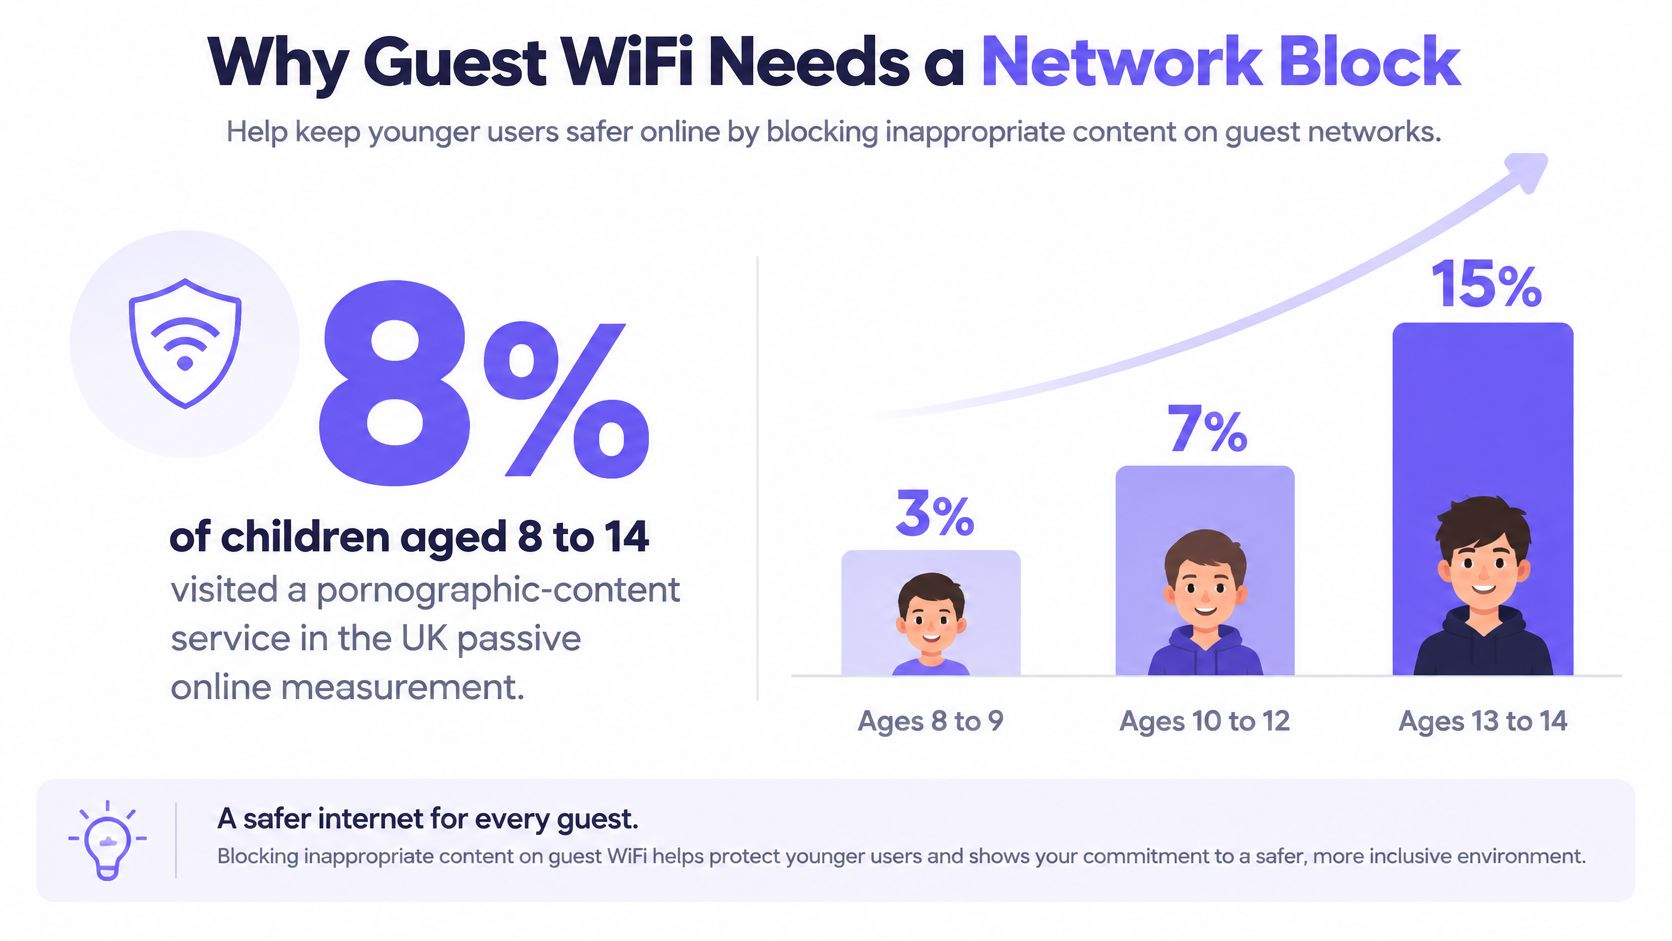
El 8% de los niños en el Reino Unido de entre 8 y 14 años visitaron un servicio con contenido pornográfico durante la medición pasiva en línea de Ofcom, y el alcance se incrementa de forma marcada con la edad: 3% entre los 8 y 9 años, 7% entre los 10 y 12, y 15% entre los 13 y 14, donde los niños registraron un 19% frente al 11% de las niñas (Medición pasiva en línea en niños de Ofcom). Esa tendencia es responsabilidad de los operadores, no solo de los padres. Un hotel, una biblioteca, una sala de espera de hospital y una residencia de estudiantes ponen una red SSID en manos de niños cuyos dispositivos nadie administra, y ninguno de esos recintos puede instalar un agente en el teléfono de un invitado.
El único control que cubre a un dispositivo no administrado es el que le pertenece a la red: el servidor de resolución, el ámbito de DHCP, el VLAN y la página de bloqueo. A continuación, se presenta el orden de implementación sobre cómo bloquear sitios web para adultos en una red compartida, incluidos los aspectos que fallan.
Tabla de contenido
- Por qué el WiFi para invitados WiFi necesita un bloqueo de red
- Políticas por SSID VLAN y hora del día
- Cómo forzar el DNS a través del filtro
- Páginas de bloqueo de SafeSearch e informes
- Pruebe el bloqueo y corrija los fallos
- Ponga en marcha la política para invitados
Por qué el WiFi para invitados necesita un bloqueo de red
La red de invitados SSID es donde las instalaciones dejan de estar bajo su control. El lobby de un hotel ofrece acceso a una familia cuyo hijo de diez años está usando un iPad. La sala de espera de un hospital recibe teléfonos de visitantes. Una biblioteca proporciona acceso al portal a un adolescente con una laptop y un cliente VPN ya instalado. Ninguno de esos dispositivos cuenta con su agente de endpoint, ninguno está registrado en la administración de dispositivos y, en la mayoría de los casos, nadie en el establecimiento sabe quién los tiene en sus manos.
La edad declarada por el usuario no sirve como control. La investigación Online Nation de Ofcom reveló que el 22% de los menores de entre 8 y 17 años con un perfil en redes sociales registraba una edad adulta, frente al 20% en el caso de los menores de 8 a 15 años (Ofcom Online Nation 2023). Una plataforma que confía en el perfil trata a un niño de doce años como un adulto, y lo mismo hace cualquier filtro que dependa de esa misma señal.
La red no necesita determinar la edad del invitado. Necesita saber a qué SSID se conectó, qué política tiene asignado ese SSID y qué sucede cuando una búsqueda coincide con una categoría bloqueada.
La evasión es la parte que la mayoría de las listas de verificación omiten. Pruebas independientes publicadas en 2025 revelaron que el filtrado DNS se puede eludir mediante DNS-over-HTTPS, una VPN o al conectarse a otra red (evaluación de DNS de AV-Comparatives 2025). Los datos móviles lo logran sin esfuerzo alguno.
Así es cómo se estructura un bloqueo de red real, en lugar de una simple casilla de verificación en un router doméstico:
Cada cliente recibe un ámbito DHCP que anuncia un único resolutor: el suyo. Las consultas salientes en el puerto 53 se redirigen a este, de modo que cualquier dispositivo con un resolutor público codificado de forma fija igualmente se apega a la política. La categoría para adultos se bloquea antes de devolver una dirección, y el dispositivo recibe una página personalizada de su marca que explica el motivo. Esta comunicación toma milisegundos y deja un registro de auditoría.
El límite debe mencionarse de igual manera. El DNS impide que un dominio se resuelva. No puede clasificar cada imagen en una plataforma compartida, no puede evitar una solicitud directa mediante dirección IP ni puede detener el tráfico que sale a través de un túnel. Representa la capa de red del deber de protección, no una garantía de exposición cero.
Políticas por SSID VLAN y hora del día
Escriba una fila por SSID antes de modificar un solo ámbito DHCP. Defina la segmentación correcta primero, ya que una red de invitados SSID que comparta un VLAN con cualquier elemento operativo eventualmente descompondrá algo que usted no podrá reiniciar de forma remota. Esta guía básica sobre seguridad en redes de invitados explica por qué esa división es más importante que la propia lista de categorías.
| Red | Categoría para adultos | SafeSearch | Horario | Regla de excepción |
|---|---|---|---|---|
| Invitados o portal cautivo SSID | Bloquear | Activado para Google, Bing, YouTube | Siempre; más estricto por las tardes en recintos familiares | Sin omisión para usuarios; solo lista de elementos permitidos del recinto |
| Personal o corporativa VLAN | Bloquear | Activado | Horario laboral | Excepciones por función designada mediante ticket |
| Estudiantes o residentes VLAN | Bloquear | Activado | Más estricto por las tardes y fines de semana | Dominios educativos y de salud en la lista de elementos permitidos |
| De pago o prémium SSID | Bloquear, igual que invitados | Activado | Igual que invitados | Cambia el ancho de banda, pero la política de contenido no |
| IoT o del edificio VLAN | No aplicar | Desactivado | Resolutor independiente siempre | No compartir resolutor con invitados |
| Clínica o investigación VLAN | Bloquear con lista seleccionada de elementos permitidos | Activado | Siempre | Dominios de salud e investigación preaprobados |
La mayoría de las filas superan la revisión sin objeciones. Tres no lo hacen.
Las excepciones para el personal requieren un ticket, no un interruptor
Un hospital emplea consejeros, una universidad emplea investigadores de salud pública, y ambos se toparán con un bloqueo en una página legítima en menos de una semana. La solución incorrecta es flexibilizar la categoría en la red del personal VLAN, ya que la red del personal VLAN suele ser donde se aloja al proveedor del portal cuando el acceso de invitados falla. En su lugar, emita una excepción específica: un dominio, un rol, una fecha de vencimiento, registrada en el sistema de tickets y revisada mensualmente.
Regla de procedencia: si una excepción no puede rastrearse hasta una persona designada y una fecha de vencimiento, no es una excepción. Es una brecha con papeleo.
Mantenga el IoT y los sistemas del edificio en un resolver independiente
Las impresoras, los controladores de accesos, los medidores de energía y los grabadores de CCTV no navegan, y no toleran que se les aplique una directiva a mitad de jornada. Asígneles su propia etiqueta de resolución y ninguna categoría de contenido. Si un controlador se desconecta a las 9 p. m., la etiqueta le indicará a su equipo de soporte en cuestión de segundos si la directiva de invitados se aplicó en el lugar equivocado.
Paid WiFi cambia el ancho de banda, no la política
Algunos establecimientos venden un nivel premium para ofrecer mayor velocidad o sesiones más largas. El nivel modifica el ancho de banda y el soporte, pero nunca la categoría de contenido. Si un invitado que paga recibe una política de contenido diferente a la de un invitado gratuito, el establecimiento asume dos deberes de cuidado y una sola pista de auditoría, y la segunda es el motivo por el cual se cuestiona la primera.
La programación horaria es donde los espacios familiares y las residencias de estudiantes demuestran su valor. La presencia de usuarios más jóvenes aumenta por la tarde y los fines de semana, por lo que conviene reforzar la categoría de contenido para adultos, SafeSearch y las reglas sobre publicidad durante esos periodos. Un aeropuerto abierto las 24 horas o una sala de hospital no tienen momentos de inactividad, así que mantenga la directiva uniforme en todo momento.
Cada establecimiento también mantiene su propia lista de elementos permitidos. En ella se incluyen organizaciones benéficas de salud sexual, servicios de apoyo LGBTQ+ y dominios educativos que los motores de categorización bloquean en exceso, mientras que los proxies conocidos y los dominios para adultos detectados recientemente van a la lista de bloqueados. Elija una fila por SSID antes que cualquier otra cosa.
Cómo forzar el DNS a través del filtro
La implementación toma una tarde por sitio y no tiene nada de glamorosa. Trabaje en este orden, ya que cada paso cierra una brecha que el anterior deja abierta.
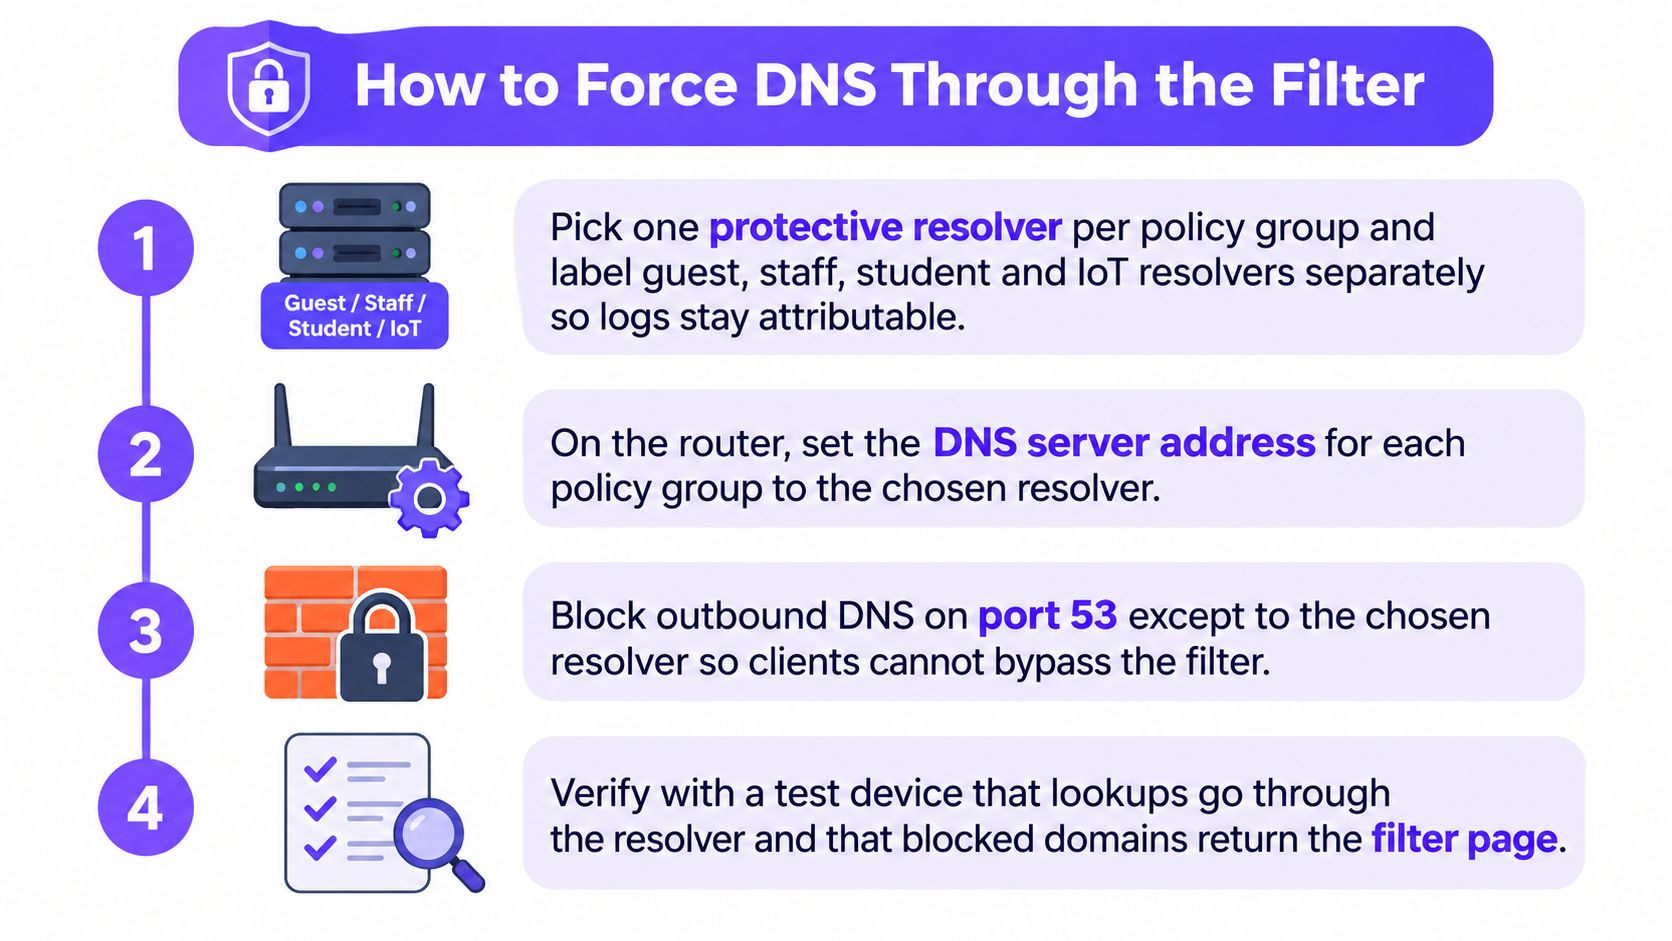
Elija un resolver de protección por grupo de políticas. Invitados, personal, estudiantes e IoT reciben cada uno su propia identidad de resolver y una etiqueta que nombra el VLAN al que sirve. Seis semanas después, esa etiqueta será lo único que permita atribuir un registro de consulta a una red.
Anuncie únicamente ese resolver en el ámbito de DHCP. Elimine todos los resolvers públicos de las opciones del ámbito. Un dispositivo que reciba dos usará el que responda primero, y la mitad de su política desaparecerá.
Redirija el DNS saliente en el puerto 53 UDP y TCP al resolver aprobado en la puerta de enlace. DHCP solo cubre a los clientes que lo solicitan adecuadamente. Un dispositivo con un resolver codificado de forma fija, o una aplicación que incluya el suyo propio, ignorará el ámbito por completo.
Deshabilite las pistas de raíz y cierre las rutas hacia resolvers no autorizados. La Guía de implementación de DNS cifrado de CISA recomienda deshabilitar los mecanismos que evaden el DNS de protección, mencionando específicamente las pistas de raíz y las rutas de enrutamiento no autorizadas. Este paso es lo que transforma una sugerencia en un punto de aplicación efectiva.
Tome una decisión explícita sobre el DNS cifrado. Bloquee o desvíe (sinkhole) los endpoints de DNS-over-HTTPS que usted no opere. Dejarlos abiertos pone en manos del invitado una vía funcional de evasión en el menú de su navegador. Si no está seguro de qué clientes lo intentarán, cómo DNS-over-HTTPS evade un filtro detalla las rutas de descubrimiento que utilizan. Documente que una VPN completa de todos modos sale de su red, ya que ningún control dentro de la red sigue a un túnel.
Ordene las capas de políticas. Primero la categoría de adultos, luego Safe Search, después las listas de elementos permitidos y bloqueados del establecimiento, y finalmente el horario. El orden importa cuando dos reglas entran en conflicto, y usted querrá que el conflicto se resuelva a favor de la regla de protección en cada ocasión.
Configure la falla de cierre seguro (fail closed). Una interrupción del resolver no debe convertirse en navegación libre en la red WiFi de invitados SSID. La falla de cierre seguro significa que los invitados verán una página de bloqueo durante un incidente, lo cual representa una llamada a soporte en lugar de un incidente de seguridad infantil o protección.
Cubra IPv6 con la misma redirección. Muchas infraestructuras redirigen el tráfico IPv4 cuidadosamente y dejan intacta una ruta paralela de IPv6, de modo que un teléfono moderno llega al sitio mediante el protocolo que nadie configuró.
Realice pruebas desde un dispositivo limpio. Un teléfono en el que nunca se haya instalado un agente, conectado a la red WiFi de invitados SSID, resolviendo un dominio para adultos conocido. No debería devolver ninguna dirección y debería aparecer la página personalizada con su marca.
El error que vale la pena reiterar en cada entrega es que una página de bloqueo por sí sola demuestra poco. Un cliente que mantiene una respuesta en caché o que accede al mismo host a través de IPv6 aún puede completar una conexión, incluso cuando su captura de pantalla se vea perfecta.
Páginas de bloqueo de SafeSearch e informes
Fuerce SafeSearch en el resolutor
Safe Search es solo una configuración del navegador hasta que usted la convierte en una regla de red. Dirija los nombres de host de búsqueda y video a los registros de cumplimiento del proveedor mediante DNS CNAME en el resolver que ya gestiona la categoría para adultos; luego, aplique la configuración equivalente para el segundo motor de búsqueda en el mismo resolver. De este modo, la regla se mantiene para todos los dispositivos que resuelvan a través de su filtro, en cualquier navegador y dentro de ventanas privadas, algo que ninguna opción activada por el usuario logra conseguir. Deja de aplicarse en el momento en que un dispositivo desvía el tráfico fuera de ese resolver: el DNS cifrado hacia un proveedor externo, un túnel VPN o la conmutación por error a datos móviles transfieren la solicitud de búsqueda eludiendo su política.
Los resultados de imágenes y videos son la vía por la que llega el material explícito cuando el dominio en sí es un motor de búsqueda. SafeSearch elimina los resultados explícitos de esas plataformas y no sustituye a la categoría de contenido para adultos, por lo que debe activar ambos. Vale la pena leer una vez el funcionamiento de la aplicación de SafeSearch de Google antes de asegurar que la configuración está activa.
Redacte la página de bloqueo una sola vez
El nombre del recinto, una frase con el motivo y un contacto de recepción o del servicio de asistencia técnica. Sin pantallas de inicio de sesión obligatorias, sin temporizadores de cuenta regresiva y sin una lista de las demás categorías bloqueadas, ya que una lista de categorías sirve como guía de exploración para quienes sientan curiosidad por saber qué más está filtrado. Utilice la misma página para los bloqueos de categorías y los bloqueos de amenazas, de modo que el personal de recepción utilice un solo protocolo.
Un invitado que comprende el bloqueo llama a recepción. Un invitado que se encuentra con un error genérico del navegador no llama a nadie e intenta conectarse a otra red.
Consulte tres reportes, no uno solo
Divida el panel de control en tres partes: bloqueos de categorías para adultos, coincidencias en la lista de permitidos y consultas de phishing o malware. Al combinarlos, una cuestión de deber de protección se confunde con un problema de laptop infectada, y ambos tienen responsables y soluciones diferentes. Una consulta de phishing bloqueada significa que la conexión nunca se inició y que aún es necesario desconectar el dispositivo de la red. Un dominio para adultos bloqueado significa que la política funcionó y no se requiere ninguna otra acción. Realice revisiones semanales en lugar de esperar a la primera queja, ya que una red de invitados SSID que no muestre bloqueos de categorías durante quince días suele indicar que la redirección no se está registrando.
Defina el periodo de retención de consultas por escrito antes de la puesta en marcha y manténgalo tan breve como lo permita el aviso de privacidad del establecimiento. Incorpore las cifras de uso por establecimiento y por SSID en la misma revisión para poder vincular un cambio de política con una variación en el tráfico.
El bloqueo de anuncios y rastreadores es opcional en una infraestructura de invitados congestionada y debe justificarse como una medida de capacidad, nunca como el motivo de la existencia de la política para adultos. Mantenga ambos argumentos separados al presentarlos a un gerente del establecimiento.
Pruebe el bloqueo y corrija las omisiones
Un filtro encendido no es un filtro que funcione. Cree el conjunto de pruebas una sola vez, ejecútelo desde cada red y califique el resultado con números que pueda presentar ante las partes interesadas.
Las directrices del gobierno del Reino Unido exigen que las escuelas y universidades comprueben que el filtrado bloquee el contenido para adultos y que evalúen la eficacia de sus medidas de filtrado y monitoreo, junto con listas de bloqueo de contenido ilegal reconocidas (estándar principal de filtrado y monitoreo). Ese es el estándar adecuado para cualquier operador, no solo para las escuelas.
La comparativa de 2025 de siete productos de control parental demuestra qué tan lejos está un simple interruptor de activación respecto de la realidad: algunos sistemas no lograron bloquear hasta el 96% de los dominios confidenciales, uno permitió más del 95% de los sitios de apuestas y otro dejó accesible cerca de un tercio de los dominios bajo una configuración infantil más estricta (estudio IFIP TMA 2025).
Cree el conjunto de pruebas una sola vez
- Dominios conocidos para adultos, incluyendo algunos registrados en el último trimestre.
- Una página de salud sexual que deba permanecer abierta, para medir el bloqueo excesivo junto con el bloqueo estándar.
- Una URL alojada en una CDN, ya que la infraestructura compartida elude las listas simples de dominios.
- Búsqueda de imágenes en los principales motores, que es donde aparece el material explícito cuando el dominio corresponde a un buscador.
- Una dirección de resolutor público y un cliente DNS-over-HTTPS, para comprobar que la redirección funcione.
- Una sesión de VPN, para recordar a todos el límite del control.
Ejecute el conjunto desde cada SSID y VLAN y una vez dentro de cada intervalo de programación, en HTTP y HTTPS, sobre IPv4 e IPv6.
Califíquelo con dos números
La exhaustividad por categoría es el número de casos prohibidos bloqueados dividido entre el total de casos prohibidos. La tasa de falsos positivos es el número de casos permitidos bloqueados por error dividido entre el total de casos permitidos. Reporte ambas métricas juntas, ya que la exhaustividad por sí sola recompensa a un filtro que bloquea todo.
| Lo que ve | Causa habitual | Solución |
|---|---|---|
| El sitio para adultos sigue cargando en la red de invitados WiFi | Datos móviles, VPN o DNS sobre HTTPS | Confirme que el dispositivo esté en la red SSID; bloquee el DNS cifrado no autorizado; especifique el límite de VPN en los términos de invitados |
| El sitio carga durante unos minutos y luego se bloquea | Respuesta DNS en caché | Vacíe la caché en el cliente y vuelva a probar una vez que expire el TTL; vuelva a probar a través de IPv6 |
| El VLAN del personal está bloqueado, pero el de invitados no | El ámbito de DHCP sigue anunciando un solucionador público | Anuncie solo el solucionador de políticas y redirija el puerto 53 |
| Sitio de salud sexual o educativo bloqueado | Bloqueo excesivo por categoría | Añada el dominio a la lista de permitidos de esa ubicación; no desactive la categoría |
| Controlador de IoT o de accesos fuera de línea | Política de invitados aplicada a la VLAN incorrecta | Separe el solucionador y la etiqueta; elimine la política para adultos de IoT |
| Se muestra la página de bloqueo pero los registros están vacíos | Redirección sin registro de consultas | Active los registros del solucionador y revise la retención |
| La política nocturna nunca se aplica | Programación vinculada a la zona horaria o SSID incorrecta | Vincule la programación a la red de invitados SSID y vuelva a probar dentro del horario |
Mida dos veces: tener cero consultas bloqueadas en un SSID de invitados concurrido es un error de registro hasta que se demuestre lo contrario.
Vuelva a realizar pruebas después de cada cambio en el solucionador, navegador, firmware o política, ya que una respuesta en caché oculta una nueva regla durante horas. Registre las excepciones con un número de ticket, una fecha de vencimiento y el SSID, y luego revíselas mensualmente. Una captura de pantalla de la página de bloqueo no demuestra en absoluto si la conexión subyacente puede iniciarse.
Active la política para invitados
Comience a operar primero en la red de invitados SSID. Aplique la categoría estricta para adultos, ejecute la serie completa de pruebas desde un teléfono personal que nunca haya tenido un agente instalado y, solo entonces, extienda la política a las redes del personal o de IoT. Reserve la lista de permitidos del recinto hasta que aparezca el primer falso positivo real, de modo que cada entrada en ella esté justificada y no se base en suposiciones. Publique la página de bloqueo personalizada antes de que alguien se tope con ella y programe la nueva prueba de la política para esa misma semana, a fin de comprobar que la regla nocturna funcione correctamente dentro de su propio horario.
Una infraestructura con múltiples SSID, VLAN y recintos requiere que la política se mantenga en un solo lugar y no en una hoja de cálculo por cada sitio. Una capa de DNS de protección en la nube se encarga de ello. Purple Shield verifica cada consulta con respecto a categorías de contenido, listas de permitidos y bloqueados, los horarios de la red y la inteligencia sobre amenazas; además, funciona de manera independiente en cualquier red WiFi o en Purple Access sin necesidad de hardware físico ni instalaciones en los dispositivos de los invitados. Si un dominio se bloquea, la conexión nunca se inicia y el dispositivo ve en su lugar la página de bloqueo personalizada del recinto.
La defensa contra amenazas proviene de la misma búsqueda, bloqueando retrollamadas de comando y control, así como dominios conocidos de phishing y malware antes de que comience una conexión. No reemplaza la prueba de categoría para adultos. Ejecute ambas, califique ambas y conserve la evidencia.
Purple Shield es una solución de DNS de protección y filtrado de contenido diseñada para redes WiFi de invitados, públicas y de estudiantes WiFi, de modo que la categoría para adultos, la aplicación de Búsqueda Segura y la página de bloqueo personalizada operen en una sola capa en cada SSID, VLAN y establecimiento que usted administre, sin necesidad de hardware adicional ni de instalar nada en los dispositivos de los invitados. Purple Shield le ofrece informes por red sobre URL bloqueadas, amenazas y uso en un único panel de control.