
Filtrado web para escuelas: Políticas que funcionan
Configure el filtrado web para escuelas con políticas por categoría, reglas por SSID, horarios de clases e informes de auditoría que protegen a los alumnos sin bloquear las lecciones.
Published 28 de octubre de 2026
El consejo más común sobre el filtrado web para escuelas es bloquear más categorías y juzgar el resultado por la cantidad de solicitudes que el filtro detiene. Esa es una medida deficiente. Un filtro puede generar un conteo de bloqueos impresionante mientras impide que un alumno acceda a una fuente de investigación legítima, deja a un profesor esperando una autorización manual o incentiva a los estudiantes a usar sus teléfonos personales en su lugar.
Una mejor política comienza con un acceso seguro y una baja fricción en el aula. Establezca reglas claras para cada red, prográmelas en función de la jornada escolar y verifique si las clases pueden continuar sin interrupciones innecesarias del filtro. La prueba práctica no es cuánto bloquea el filtro. Es si se bloquea el contenido correcto en la red adecuada, mientras los alumnos y el personal aún pueden realizar su trabajo.
Tabla de contenidos
- Reglas de categoría para cada red escolar
- Horarios de la jornada escolar y SSIDs independientes
- Cómo implementar el filtrado sin interrumpir las lecciones
- Informes de auditoría que muestran bloqueos y falsos positivos
- Consejos cuando los filtros bloquean lecciones o los alumnos los eluden
- Aplique la política en una capa de DNS de protección
Reglas de categoría para todas las redes escolares
Antes de cambiar la configuración de DNS, defina por escrito la política para cada red. Esta matriz proporciona a los equipos de protección e informática un punto de partida para una política de uso aceptable. Ajústela a los grupos de edad, el plan de estudios y la gestión de dispositivos de su escuela, en lugar de copiar una sola lista negra en todas las instalaciones.
| Red | Quién la usa | Siempre bloqueado | Permitido en clases | Fuera de horario |
|---|---|---|---|---|
| WiFi para alumnos de primaria | Años 1 a 6 | Contenido para adultos, apuestas, redes sociales, chat, juegos, proxies, malware y phishing | Sitios del plan de estudios y video aprobado con Búsqueda Segura | Sin video, redes sociales ni chat |
| WiFi para alumnos de secundaria | Alumnos de secundaria | Contenido para adultos, apuestas, proxies, malware, phishing y dominios nuevos no clasificados | Investigación, video aprobado y colaboración con Búsqueda Segura | Redes sociales y streaming desactivados después del último timbre |
| VLAN del personal | Profesores y administración | Contenido para adultos, apuestas, anonimizadores, malware y phishing | Categorías de investigación y portales de administración | Igual que el perfil de clase |
| Invitados y BYOD | Visitantes y teléfonos no administrados | Contenido para adultos, apuestas, redes sociales, streaming, proxies, malware y phishing | Navegación familiar segura tras el Captive Portal | Mismo conjunto estricto todo el día |
| SSID de exámenes | Candidatos durante evaluaciones | Todo, excepto los servicios de examen designados | Únicamente la plataforma de examen y el proveedor de identidad | SSID desactivado |
Trate la tabla como un conjunto de reglas específicas de la red, no como una lista negra maestra única con unas pocas excepciones. Los alumnos de primaria pueden tener bloqueadas las redes sociales, los chats, los juegos y los videos abiertos, mientras que los alumnos de secundaria pueden acceder a videos colaborativos y de aula aprobados durante las clases. El personal necesita servicios de investigación y administración legítimos, y los invitados necesitan un punto de partida estricto porque la escuela no gestiona sus dispositivos.
La encuesta nacional de 2012 de la American Association of School Librarians, que recibió 4,299 respuestas, muestra por qué una lista negra para toda la escuela es un atajo deficiente. Las redes sociales estaban bloqueadas por el 88% de los encuestados, el chat por el 74% y los juegos por el 69%, sin embargo, el 52% afirmó que los bloqueos por palabras clave o temas obstaculizaban la investigación de los estudiantes. Una regla de bloqueo común aún puede resultar muy costosa en el ámbito educativo. Utilice las categorías como punto de partida y aplíquelas según la edad, el rol, el contexto de la clase y si el dispositivo está gestionado.
Haga que las excepciones sean explícitas
Defina por escrito quién puede solicitar un desbloqueo y quién puede aprobarlo. Por ejemplo, un profesor podría solicitar acceso temporal a un recurso de salud para una clase específica, mientras que un revisor designado verifica si la solicitud debe convertirse en una excepción de categoría más amplia. No deje la ruta oculta en la bandeja de entrada de TI ni haga que los alumnos adivinen por qué no carga una página.
Verifique cada fila con tres preguntas antes de la implementación: ¿La regla es adecuada para este grupo de edad? ¿Se adapta al rol del usuario? ¿El dispositivo está gestionado por la escuela? Si alguna respuesta cambia, revise la fila antes de modificar la política de red.
Horarios de la jornada escolar y SSIDs independientes
Al sonar la primera campana, la red de alumnos debe cambiar a su perfil de clase. Al sonar la última campana, solo las redes que necesitan cambiar deben hacerlo. Una regla basada en horario es útil solo cuando se aplica al SSID o VLAN correcto; de lo contrario, la planificación del personal, la navegación de invitados y el acceso a exámenes pueden heredar reglas de alumnos que nunca debieron utilizar.
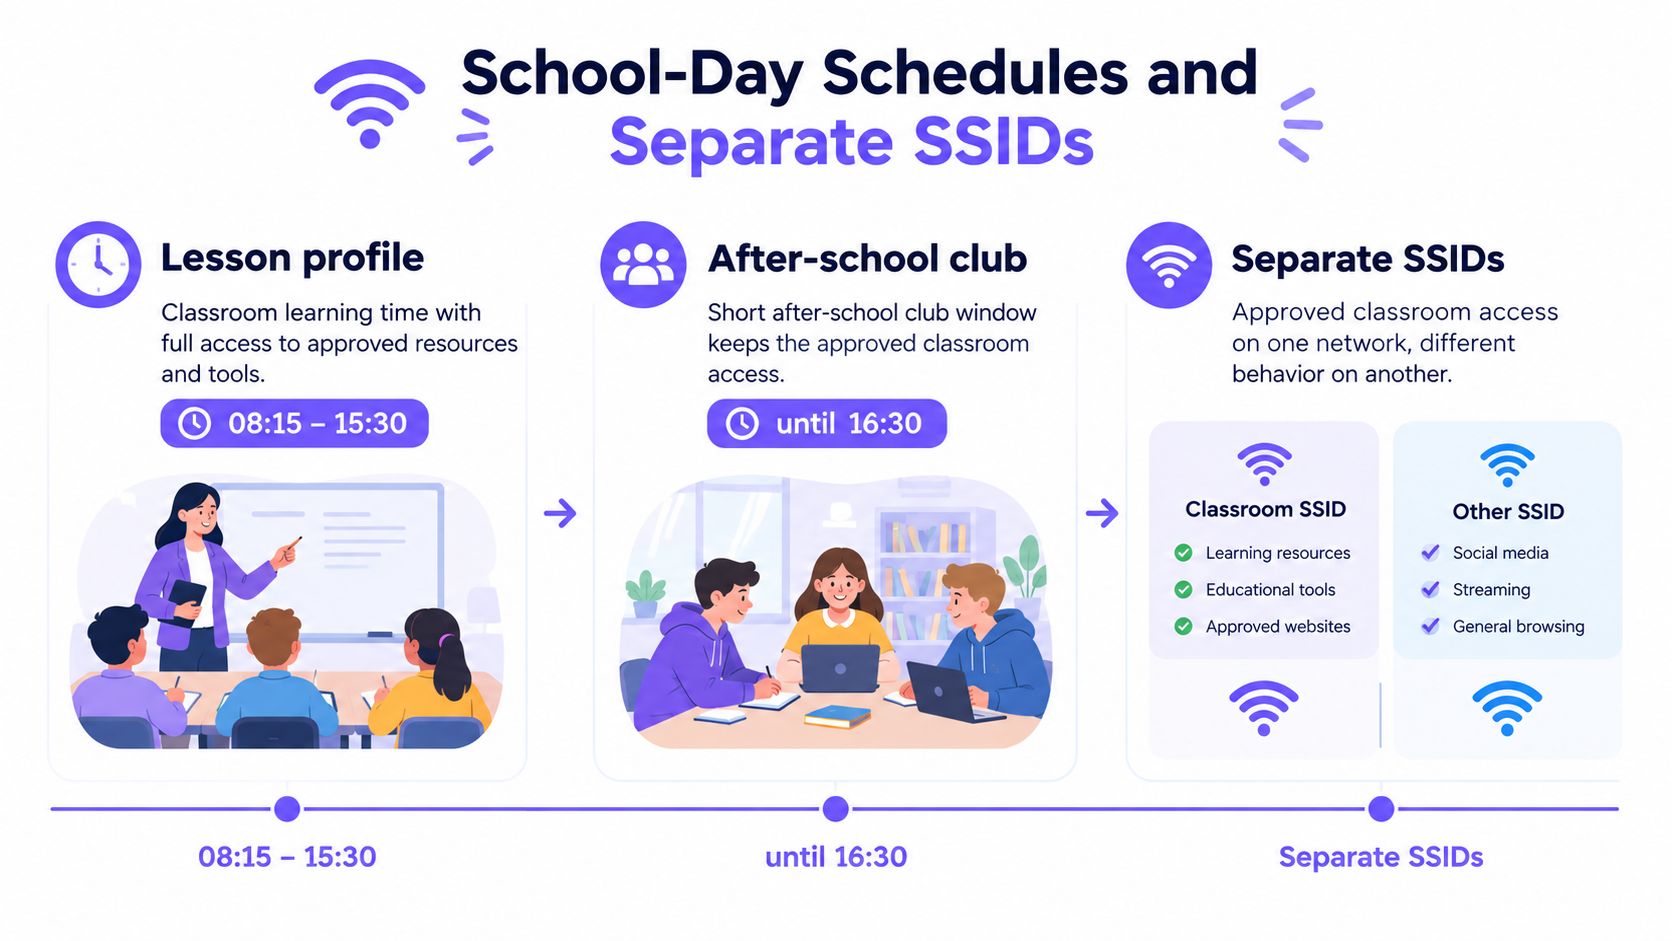
Configure el perfil de clase de 08:15 a 15:30. Mantenga disponibles las herramientas de aula autorizadas durante ese horario, incluso para alumnos de secundaria que utilizan plataformas de video y colaboración. Luego, cree una ventana breve para clubes de actividades extracurriculares que conserve esas herramientas autorizadas hasta las 16:30. Para los alumnos internados, o los dispositivos que se quedan en las instalaciones por la noche o los fines de semana, cambie a un perfil más estricto en lugar de permitir que los permisos de la jornada escolar continúen indefinidamente.
| Horario | WiFi de alumnos | VLAN de personal | Visitantes y BYOD | SSID de exámenes |
|---|---|---|---|---|
| Horario de clases, 08:15–15:30 | Perfil de clase | Perfil de clase | Conjunto estricto | Habilitado solo para una evaluación activa |
| Club extracurricular, hasta las 16:30 | Acceso autorizado a clases | Perfil de clase | Conjunto estricto | Desactivado a menos que haya una evaluación programada |
| Internado o dispositivos en las instalaciones | Conjunto estricto todo el día | Perfil de clase | Conjunto estricto todo el día | Desactivado |
Un martes cualquiera ilustra la distinción. Los alumnos usan su perfil de clase durante las lecciones, y un club extracurricular conserva sus herramientas de aula aprobadas para su sesión. El personal permanece en su perfil de clase después del timbre porque el correo electrónico y la planificación no se detienen a las 15:30. El WiFi de invitados, al que se accede a través de un Captive Portal, nunca hereda los permisos de los alumnos. Un SSID de examen se habilita para la ventana de evaluación y se desactiva cuando esta termina.
Alique el cambio al SSID o VLAN, no por separado a cada laptop. Apunte los dispositivos de cada red al resolvedor DNS de filtrado para que los teléfonos, Chromebooks y consolas reciban la política sin necesidad de instalar un agente. Mantenga el tráfico de invitados separado de la red de alumnos; la segmentación de red para escuelas ayuda a aclarar por qué diferentes usuarios y tipos de dispositivos no deberían compartir automáticamente las mismas reglas de acceso.
Pruebe lo que la política del navegador pasa por alto
Incluya DNS cifrado, VPNs, acortadores de URL y proxies de traducción en el plan de pruebas. Verifique tanto el WiFi de invitados como los dispositivos gestionados, ya que una regla aplicada solo en un navegador gestionado podría no aplicarse a otros dispositivos o tráfico. Decida qué debe suceder si no se puede acceder al servicio de filtrado. Una política de interrupción segura (fail-closed) evita que la red se quede sin filtrado, pero el personal necesita saber qué hacer cuando esa decisión interrumpe una clase.
Proporcione al equipo de redes inalámbricas un calendario de una semana que muestre el SSID, el perfil, la hora de inicio, la hora de finalización y el responsable de cada cambio. Incluya sesiones de clubes, evaluaciones, internado y fines de semana. Es probable que un calendario que solo existe en la memoria de un administrador se aplique de manera inconsistente.
Cómo implementar el filtrado sin interrumpir las clases
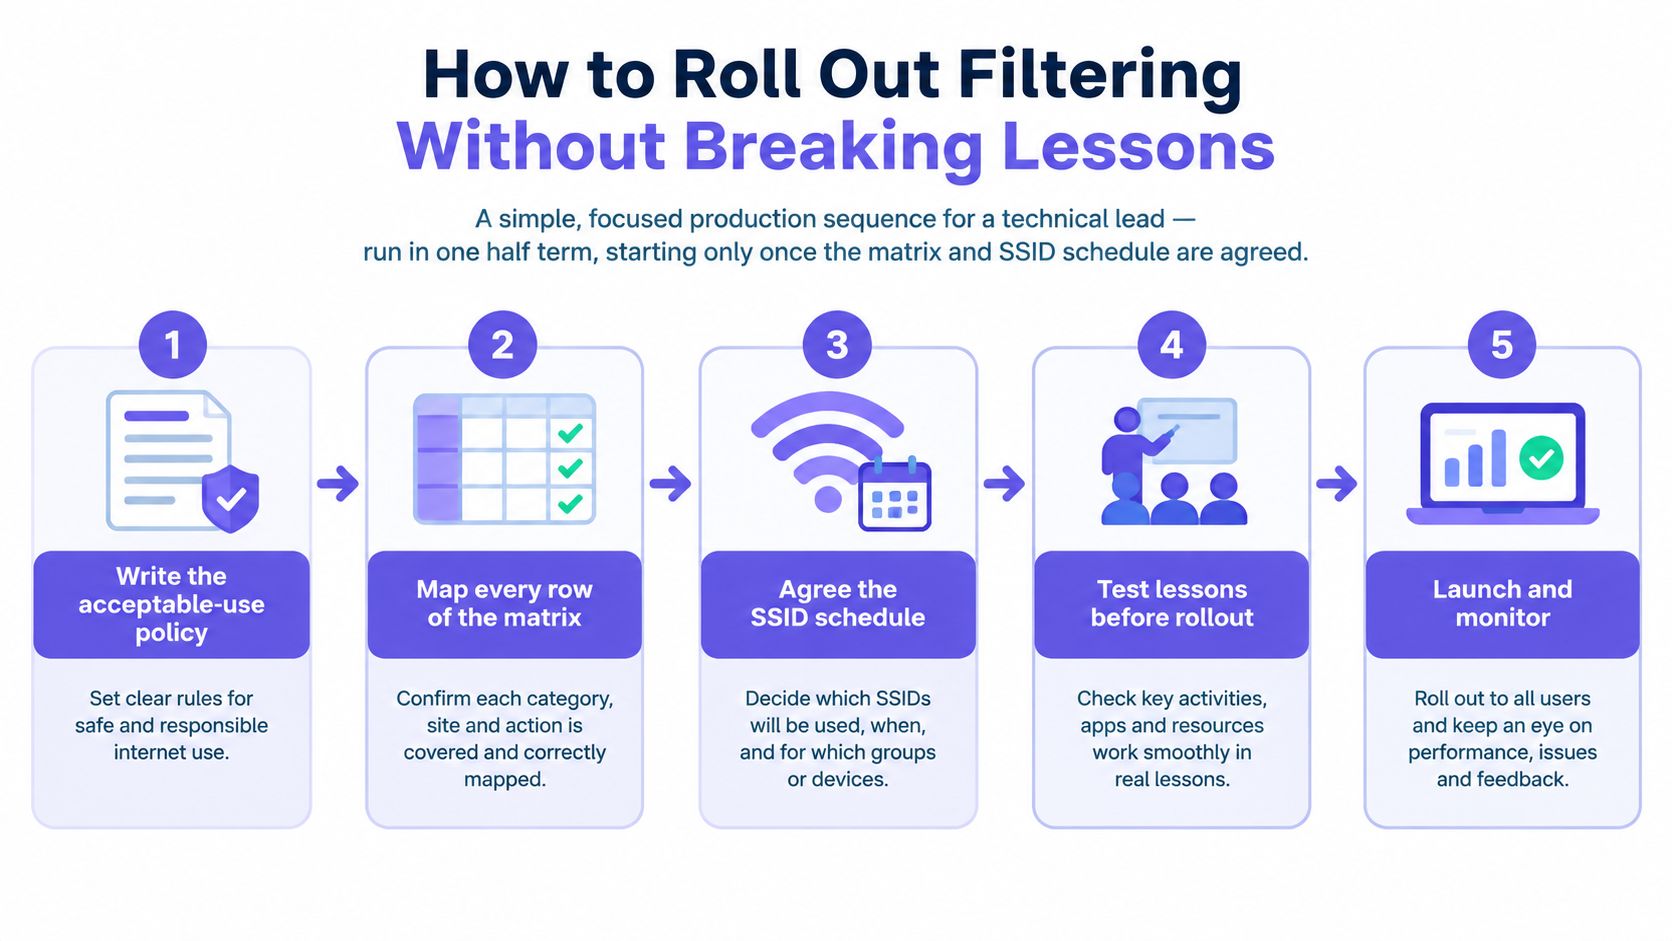
No implemente una nueva política en todas las instalaciones de una sola vez. Acuerde primero la matriz de categorías y el calendario de SSID, y luego utilice una red de clase representativa para encontrar los problemas que una hoja de cálculo ordenada no puede revelar. Pruebe los flujos de trabajo de enseñanza reales de los que dependen los alumnos y el personal, no solo si aparece una página de bloqueo.
Redacte la política de uso aceptable. Mapee cada fila de la red a un rango de edad y rol, e indique quién puede solicitar un desbloqueo. Sin ese detalle, el personal no podrá saber si una denegación es intencional o un error.
Elija un SSID de clase para la prueba piloto. Seleccione un grupo y lecciones que utilicen una mezcla representativa de recursos. No comience con toda la propiedad, donde una regla omitida puede interrumpir más clases a la vez.
Pruebe tareas de enseñanza ordinarias y casos límite. Verifique la navegación normal, investigaciones que usen palabras clave sensibles, video, plataformas de colaboración, recursos de accesibilidad, actualizaciones de software y portales de administración para profesores. Los bloqueos basados en palabras clave pueden atrapar investigaciones legítimas junto con resultados no deseados, así que pruebe los términos de las materias que los alumnos necesitan.
Registre cada falla de manera consistente. Para cada prueba, anote el dominio solicitado, la decisión de categoría, el motivo del bloqueo, el grupo de usuarios y el tiempo de resolución. Este registro permite que TI distinga una asignación de categoría errónea de una regla que funciona según lo previsto pero que es demasiado amplia.
Haga que la solución sea práctica en el aula. Proporcione a los profesores una cola de escalamiento, excepciones basadas en roles y autorizaciones temporales que expiren al final de la lección. Una regla de permisión permanente puede resolver el problema de hoy creando una brecha no gestionada mañana.
Revise los registros semanalmente antes de expandir. Verifique los dominios bloqueados y las solicitudes de desbloqueo, luego extienda la misma política probada a otros SSIDs. Mantenga la prueba piloto en marcha hasta que los profesores puedan impartir lecciones ordinarias sin tener que detendersen a buscar a un administrador de red.
Una encuesta nacional a bibliotecarios escolares reveló que el 92% afirmó que existía un proceso de solicitud de desbloqueo, mientras que el 68% dijo que las decisiones se tomaban a nivel de distrito, una configuración que puede ralentizar la solución de problemas en el aula, según el informe sobre filtrado escolar de la American Library Association. Un proceso en papel no es suficiente si la persona que puede aprobar la solicitud no está disponible mientras se imparte la clase. Proporcione a los profesores una vía clara para solicitar una corrección temporal y asigne un responsable con nombre para revisarla.
Las medidas piloto se enumeran en la tabla de auditoría a continuación. Utilícelas para juzgar si el cambio protege a los alumnos sin interrumpir la enseñanza, en lugar de crear una puntuación independiente basada en cuántas categorías bloquea el filtro.
Los profesores y los padres también pueden beneficiarse de una explicación compartida sobre las herramientas en línea utilizadas en las clases. Una guía de tecnología de aula virtual para padres puede ayudar a las familias a entender por qué una escuela puede permitir plataformas de aprendizaje particulares mientras restringe servicios no relacionados.
Aprobación o rechazo: avance al despliegue en toda la propiedad solo cuando la clase piloto pueda completar un plan de trabajo normal sin interrupciones por el filtro. Si no es posible, corrija la categoría, el proceso de excepciones o la programación antes de ampliar la política.
Reportes de auditoría que muestran bloqueos y falsos positivos
Deje de usar el total mensual de bloqueos como su medida principal de protección. Un número elevado puede reflejar una protección eficaz, pero también puede ser el resultado de categorías demasiado amplias, intentos repetidos o páginas legítimas que se denegaron por error. Muestree los registros y clasifique las solicitudes en cuatro grupos: bloqueos de contenido dañino, bloqueos educativos legítimos, excepciones aprobadas y sospechas de evasión.
Luego reporte la precisión y la exhaustividad por separado. La precisión es la proporción de solicitudes bloqueadas que infringen la política. La exhaustividad es la proporción de solicitudes con infracciones de la política que el filtro bloquea con éxito. Un sistema puede tener una gran exhaustividad pero una precisión deficiente si detecta solicitudes dañinas mientras también bloquea recursos educativos útiles. Una sola "puntuación de bloqueo" combinada oculta ese equilibrio.
Evidencia anterior resumida por la American Association of School Librarians sobre el filtrado más allá de CIPA reveló que el filtrado de texto podía bloquear en exceso contenido legítimo o no bloquear suficientemente contenido explícito aproximadamente entre el 15 y el 20% de las veces. Esa estimación no incluía imágenes visuales. Verifique el texto, las imágenes, los videos y los reproductores de terceros integrados de forma independiente en lugar de asumir que una prueba de categoría demuestra que toda la lección está cubierta.
| Métrica | Qué registrar | Señal de estado óptimo | Revisión |
|---|---|---|---|
| Bloqueos de contenido dañino | Bloqueos que coinciden con políticas de contenido para adultos, ilegal o malware | Estables y vinculados a incidentes reales | Semanal |
| Falsos positivos | URL legítimas de enseñanza bloqueadas | Disminuyendo semana a semana en comparación con la línea base piloto | Muestra semanal |
| Tiempo mediano de desbloqueo | De la solicitud a la autorización temporal | Mismo día para el profesor, sin pasar a una fila de espera del distrito | Semanal |
| Clases sin interrupción por filtro | Clases planificadas concluidas según lo previsto | Aumentando a lo largo del periodo académico | Mitad del periodo académico |
| Intentos de evadir el filtro | VPN, DNS cifrado, acortadores y proxies de traducción | Registrados y cerrados en ese SSID | Semanal |
| Precisión y exhaustividad | Medidas independientes, no una puntuación combinada de bloqueos | Ambas reportadas al personal de salvaguarda y protección | Mensual |
Mantenga la auditoría útil y proporcionada
Tome muestras de registros de DNS, proxy o endpoints, y luego pruébelas contra las URL del plan de estudios actual y dominios recién registrados o reclasificados. Incluya dominios alternativos, contenido almacenado en caché, dispositivos móviles y redes de invitados, no solo el navegador gestionado que se utiliza en el salón de clases. Una política que parece sólida en un entorno de prueba puede comportarse de manera diferente en un teléfono personal o en un reproductor multimedia integrado.
Para cada evento que conserve, registre la marca de tiempo, la política, la categoría, la acción y el alcance de la red o identidad. Guarde solo los detalles a nivel de alumno necesarios para investigar el incidente. Envíe las solicitudes de alto impacto, incluyendo el acceso a material de salud, identidad o prevención del suicidio, a un revisor humano designado en lugar de permitir que una decisión silenciosa de categoría finalice la solicitud.
Entregue a los líderes sénior, al responsable de protección designado y a los jefes de departamento un informe breve: qué se detuvo, qué se detuvo por error, cuánto tiempo se tardó en restaurar el acceso y si aumentaron los intentos de evasión. Un periodo escolar saludable mantiene activos los bloqueos de contenido dañino mientras que los falsos positivos y los tiempos de desbloqueo disminuyen. Ese es un resultado más útil que un total más alto de solicitudes bloqueadas.
Consejos para cuando los filtros bloquean clases o los alumnos los evaden
Alrededor del 70% de los profesores y estudiantes en una encuesta representativa a nivel nacional dijeron que los filtros interferían con la entrega de tareas, mientras que aproximadamente tres cuartas partes de los profesores dijeron que los alumnos usaban alternativas para acceder a un internet sin filtrar, según el informe de CalMatters sobre filtrado web escolar. El mismo informe describe bloqueos a investigaciones legítimas sobre educación sexual, LGBTQ+, salud reproductiva, prevención del suicidio y otros temas, y encuentra que los estudiantes negros y latinos tenían más probabilidades de reportar un bloqueo desproporcionado de contenido sobre personas de color.
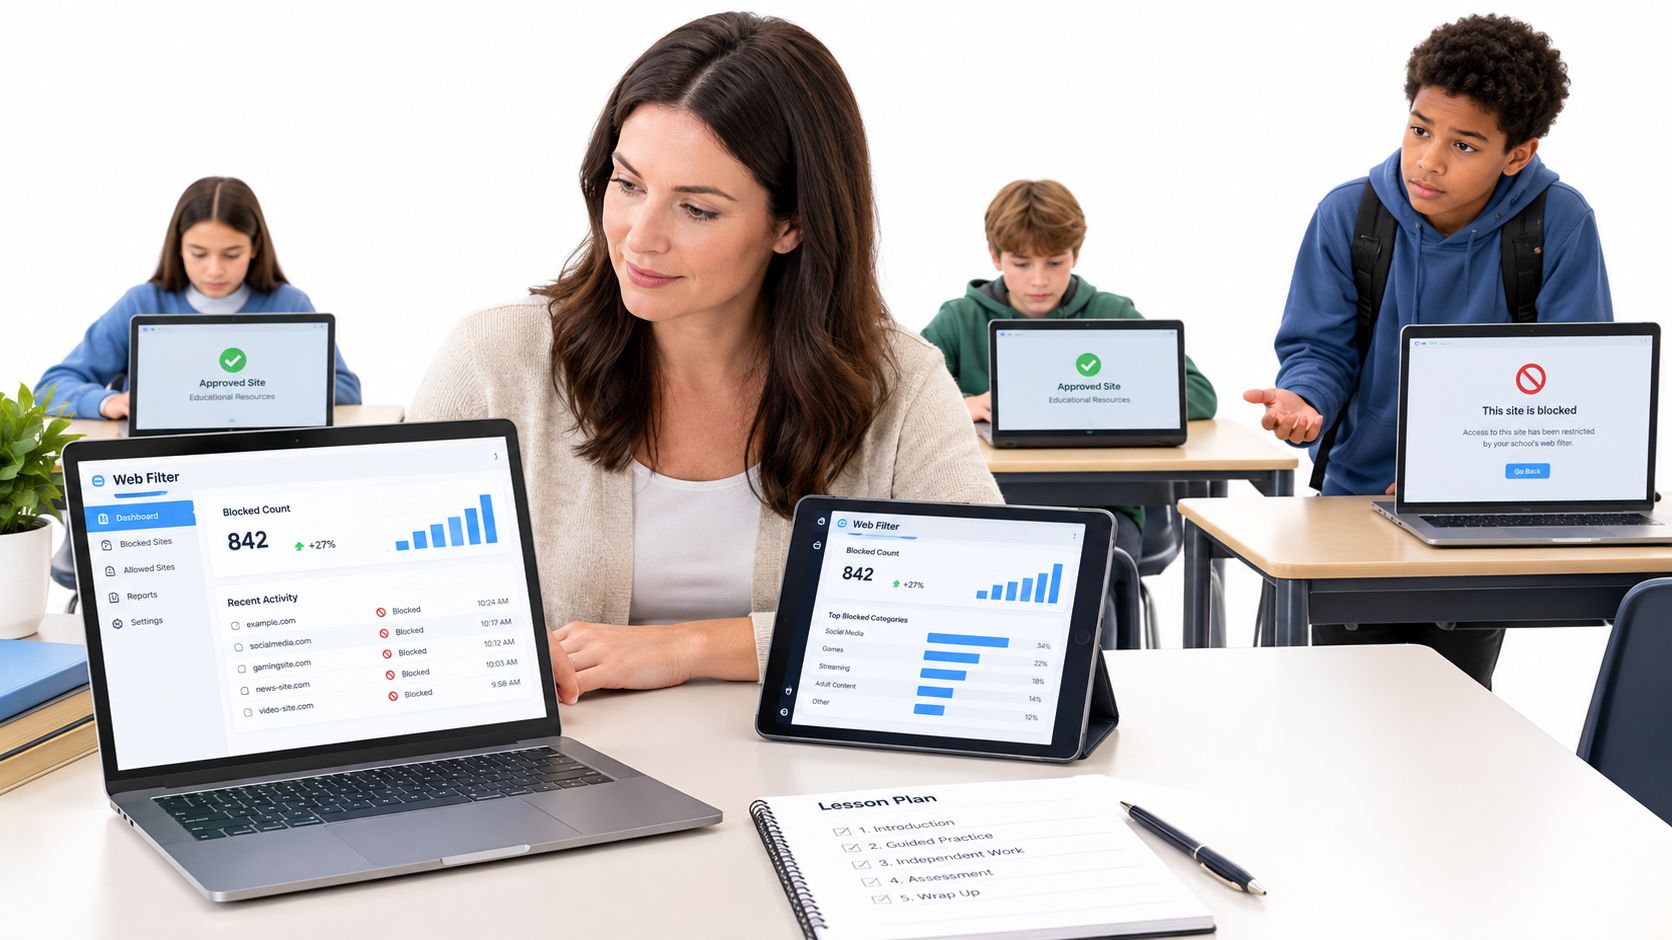
Considere un aumento en la cantidad de bloqueos como un motivo para investigar, no como una prueba de que la seguridad ha mejorado. Pregunte qué usuarios y clases están siendo afectados, y si los alumnos están cambiando a otra conexión en lugar de solicitar una excepción.
Cinco soluciones operativas
Muestre la razón en la página de bloqueo. Indique la categoría bloqueada y proporcione una ruta clara para solicitar una revisión. Una denegación en blanco no le da al profesor nada que diagnosticar ni al alumno una forma de distinguir entre una política y un error.
Haga que las autorizaciones de profesores sean temporales. Permita el acceso para una clase específica y deje que la excepción expire. Revise las autorizaciones con regularidad para que una solución rápida en el aula no se convierta en una apertura permanente.
Proteja las investigaciones sensibles de las reglas generales de categorías. Mantenga una lista de seguimiento de dominios de salud, identidad y plan de estudios, y pruébela después de realizar cambios de categoría. Cuando una solicitud tenga un gran impacto en una clase o en el bienestar de los estudiantes, asígnela a un revisor humano designado.
Rija las herramientas de IA por uso, no por etiqueta. No prohíba automáticamente todos los servicios de IA ni los deje todos abiertos. Evalúe una herramienta específica para un grupo de edad y una clase determinados; considere si conserva los mensajes del usuario, cómo se supervisará la clase y si sus respuestas se pueden verificar. Antes de permitir un servicio, complete una evaluación de impacto de protección de datos y tome en cuenta la edad, las necesidades educativas especiales y discapacidades, y el estado de inglés como idioma adicional, como se establece en la guía del Reino Unido sobre filtrado y monitoreo en escuelas.
Corrija la red donde se producen las evasiones. Si los intentos se concentran en la red WiFi de invitados o en teléfonos personales, revise la red SSID de invitados y su política. Ajustar más la red administrada del aula no resolverá una brecha en otra conexión. Realice pruebas para detectar DNS cifrado, VPN, acortadores de URL y proxis de traducción, y utilice los hallazgos para actualizar las reglas de esa red. Para obtener una explicación sencilla de DNS over HTTPS y por qué es importante para el filtrado, proporcione al equipo inalámbrico una referencia compartida antes de que prueben el comportamiento del DNS cifrado.
Al evaluar los servicios de IA, distinga la seguridad del contenido de la privacidad y la idoneidad pedagógica. Es posible que una herramienta no contenga material dañino, pero aun así no ser apropiada para una clase si conserva los prompts, no satisface las necesidades de accesibilidad o genera respuestas que los alumnos no pueden verificar. Asigne un propietario responsable para cada aprobación y documente el motivo para permitir o bloquear el servicio.
La métrica útil no es cuántas páginas detiene el filtro. Es si la escuela bloqueó el riesgo sin interrumpir la clase. Un bloqueo solo es un éxito cuando la clase aún pudo impartirse.
Aplique la política en una capa de DNS protectora
Una vez acordadas las reglas de categoría, el horario de timbres y los campos de auditoría, la siguiente decisión es dónde aplicarlos. Una capa protectora de DNS puede aplicar la política a nivel de red, de modo que el SSID de alumnos, personal, invitados o exámenes no dependa de un agente instalado en cada dispositivo. Una guía práctica sobre el filtrado de DNS puede ayudar al equipo técnico a entender qué hace este punto de aplicación y cómo se integra con el resto de la red.
La clave es preservar la política que diseñó. Cada búsqueda debe cotejarse con las categorías de contenido, las listas de permitidos y bloqueados, el programa de la red y la inteligencia contra amenazas. El personal debe poder ver las URL bloqueadas, el análisis de amenazas y el uso en un solo panel, y luego ajustar las reglas sin tener que armar reportes separados.
Purple Shield se ejecuta sobre el WiFi escolar existente o Purple Access, con políticas configuradas por SSID y VLAN. Una vez realizado el cambio de DNS, el filtrado cubre todos los dispositivos de esa red a la vez, sin necesidad de instalar nada en ellos. Mantenga el primer despliegue a pequeña escala: cargue la matriz de políticas en un SSID secundario, configure el horario de clases de 08:15 a 15:30 y compare los falsos positivos y el tiempo de desbloqueo con la semana anterior. No extienda el cambio a todo el campus hasta que esa red haya completado una semana normal de clases.
Purple Shield ofrece DNS de protección y filtrado de contenido que aplica reglas por SSID, VLAN y horario, con informes sobre URL bloqueadas, amenazas y uso. Visite Purple Shield para evaluar si se adapta a la política de su escuela, y comience probando las reglas acordadas en un SSID secundario antes de planificar un despliegue más amplio.