
¿Qué es un filtro de contenido? Cómo funciona y dónde se aplica
¿Qué es un filtro de contenido? Conozca cómo los filtros bloquean categorías, aplican Búsqueda segura, usan DNS y dónde se aplican en redes de hogar, escuelas y WiFi públicas.
Published 4 de noviembre de 2026
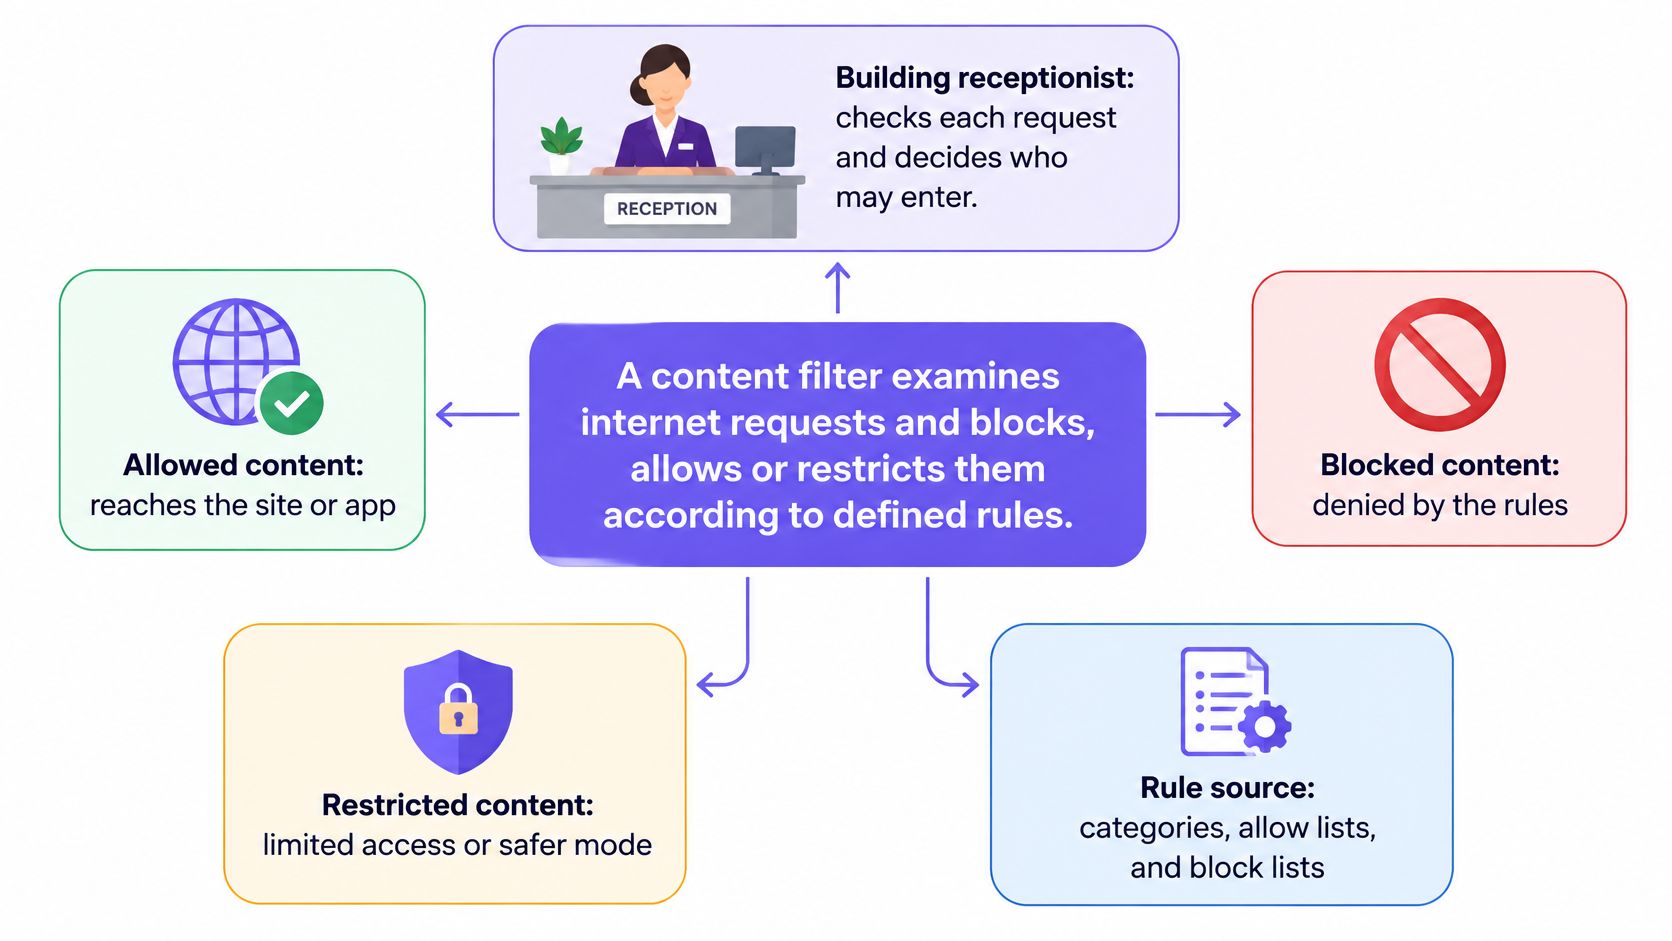
Un filtro de contenido examina las solicitudes de internet y las bloquea, permite o restringe según reglas definidas. Pero si una red bloquea un sitio web no seguro, ¿significa que puede reconocer material dañino en todos los demás lugares?
Esa es la brecha detrás de la pregunta: ¿qué es un filtro de contenido? Un filtro toma decisiones utilizando información que puede inspeccionar, como un nombre de dominio, una dirección de destino o la URL de una página. Entender ese punto de decisión le ayuda a elegir la protección adecuada sin esperar que proporcione una seguridad en línea absoluta.
Tabla de contenido
- Qué hace un filtro de contenido en términos sencillos
- Categorías de contenido que los filtros suelen bloquear
- Métodos de aplicación: desde DNS hasta Búsqueda segura
- Cómo decide un filtro cada solicitud
- Dónde se aplican los filtros de contenido y cómo varían las políticas
- Qué omiten los filtros y dónde bloquean en exceso
- Elija la capa de filtrado que su red necesita
Qué hace un filtro de contenido en términos sencillos
Un filtro de contenido examina las solicitudes de internet y las bloquea, permite o restringe según reglas definidas. Piense en la recepción de un edificio que verifica la credencial de cada visitante antes de decidir si puede subir.
Supongamos que un visitante conecta un teléfono al WiFi de un hotelWiFi y abre un sitio web de apuestas. El filtro de la red verifica el destino en relación con la política del hotel. Si las apuestas están prohibidas, deniega el acceso, aunque el visitante sea el propietario del teléfono y no haya instalado ningún software de filtrado.
Las reglas convierten una solicitud en un resultado
Los administradores pueden dirigirse a categorías, como material para adultos o redes sociales, dominios específicos o las restricciones propias de su organización. Un filtro puede permitir, bloquear, redirigir o registrar una solicitud. El registro puede acompañar a otro resultado, por lo que una solicitud permitida aún puede dejar un historial.
La escala abarca desde controles parentales en un teléfono hasta un servicio de red compartida que cubre dispositivos en todo un establecimiento. La distinción importante es dónde operan las reglas, no si el dispositivo pertenece a un padre, una escuela o una empresa.
Un hito institucional fue la Ley de Protección de Niños en Internet, aprobada en octubre de 2000, que exigía a las escuelas elegibles y bibliotecas públicas que recibían ciertos descuentos E-rate adoptar políticas de seguridad en internet y filtrar representaciones visuales específicas, como se describe en el informe de la NTIA sobre la CIPA. Sus requisitos cubrían las computadoras conectadas a internet utilizadas por adultos y menores, haciendo del filtrado una responsabilidad institucional en lugar de una simple configuración personal del dispositivo.
Regla práctica: Identifique las reglas, el punto de aplicación y la decisión resultante. Una lista de categorías por sí sola no es un filtro funcional.
En el ejemplo del hotel, la regla prohíbe las apuestas, el punto de aplicación se encuentra en la red de invitados y la decisión deniega el acceso. Esos componentes explican lo que hace el sistema.
Categorías de contenido que los filtros bloquean comúnmente
| Categoría | Lo que cubre | Configuración común |
|---|---|---|
| Para adultos o explícito sexualmente | Sitios de pornografía y desnudez | Escuelas, WiFi para invitados WiFi, cuentas familiares |
| Imágenes de abuso sexual infantil | Destinos identificados mediante listas conocidas de abuso | Políticas básicas de protección infantil |
| Apuestas | Sitios de apuestas y casinos | Hoteles, centros de trabajo, escuelas |
| Violencia y armas | Violencia explícita, venta de armas | Escuelas, bibliotecas públicas |
| Redes sociales | Plataformas de redes sociales y chat | Escuelas, oficinas que gestionan el tiempo |
| Juegos y streaming | Servicios de video y juegos en línea | Escuelas, centros de trabajo que gestionan el ancho de banda |
| Malware y phishing | Dominios maliciosos o de estafas conocidos | Redes que utilizan una capa de filtrado de seguridad |
Una categoría de contenido agrupa destinos por tema. Piense en los pasillos de un supermercado: colocar productos en grupos etiquetados hace que una gran selección sea manejable, pero una etiqueta no describe cada artículo a la perfección.
Por lo general, un proveedor mantiene la base de datos de categorías, mientras que un administrador decide qué categorías permite una política. Los administradores también pueden mantener listas locales para los destinos que requieran un tratamiento especial.
Los controles de contenido para adultos abordan el acceso a sitios web de carácter sexual explícito. Los controles basados en listas de abusos abordan el material ilegal identificado o los destinos asociados, pero esto no significa que un filtro de dominios inspeccione y compare cada imagen por sí mismo. Las políticas sobre apuestas abarcan los servicios de juegos de azar, mientras que las categorías de violencia y armas requieren una revisión detallada, ya que los recursos educativos y la cobertura informativa legítima pueden coincidir con temas sensibles.
No todas las restricciones obedecen a un criterio de seguridad
Es posible que las escuelas y los lugares de trabajo restrinjan las plataformas sociales, los juegos o el streaming para administrar las distracciones y el uso de la red. Un servicio de video bloqueado no es necesariamente malicioso, y una plataforma social permitida no es necesariamente adecuada para todas las actividades.
Los hallazgos de las bibliotecas escolares a nivel nacional resumidos en la entrada de la enciclopedia Wiley sobre filtrado de internet reportaron que el 88% de las escuelas bloqueaban los sitios de redes sociales y el 69% bloqueaba los juegos en línea. Esos hallazgos históricos ilustran la amplitud con la que las instituciones han utilizado el filtrado más allá del material ilegal o para adultos.
Las categorías de software malicioso y phishing tienen un propósito diferente: restringen los destinos asociados con la vulnerabilidad o el engaño. Mantenga la razón de seguridad independiente de una preferencia de productividad para que el personal comprenda por qué existe cada regla.
Antes de habilitar las categorías, registre:
- El propósito: Indique si la restricción respalda la protección, la seguridad, la gestión del ancho de banda o una política de uso aceptable.
- El grupo afectado: Especifique si la regla se aplica a estudiantes, invitados, personal u otro segmento de la red.
- El propietario: Indique quién puede aprobar cambios y resolver clasificaciones en disputa.
Una directiva más corta y justificada es más fácil de mantener que una lista larga habilitada sin revisión.
Métodos de aplicación: de DNS a SafeSearch
| Método | Dónde actúa | Qué puede ver | Límite principal |
|---|---|---|---|
| Filtrado a nivel de DNS | Resolución de nombres, antes de la conexión | Nombre de dominio solicitado | No puede evaluar páginas individuales en un dominio permitido |
| Bloqueo basado en IP | Enrutamiento de red | Dirección IP de destino | Puede bloquear en exceso sitios no relacionados que comparten una dirección |
| Filtrado de URL o proxy | Gateway web o proxy | Ruta completa de la URL cuando es visible o se descifra | HTTPS limita la visibilidad a menos que se inspeccione |
| Software de punto de enlace (endpoint) | Software instalado en cada dispositivo | Actividad de páginas y aplicaciones dentro de sus permisos | Requiere instalación y mantenimiento en los dispositivos cubiertos |
| Aplicación de Búsqueda Segura (Safe Search) | Configuraciones de servicios de búsqueda compatibles | Controla el modo de filtrado para los resultados devueltos | Cubre solo los servicios compatibles y sus capacidades de filtrado |
Elija el punto en el que se toma la decisión
El filtrado a nivel DNS actúa cuando un dispositivo pregunta cómo acceder a un dominio. Antes de que la aplicación se conecte, el resolutor verifica el nombre con respecto a la directiva y puede rechazar la resolución o devolver una respuesta controlada.
El borrador de guía del NIST sobre la implementación segura de DNS describe el DNS de protección como un soporte para el bloqueo de tráfico dañino en tiempo real, el filtrado de categorías basado en políticas y la información de consultas históricas para la respuesta a incidentes. Nuestra explicación de cómo funciona el filtrado de DNS explora ese punto de aplicación con más detalle.
El bloqueo basado en IP utiliza la dirección de red numérica del destino en lugar de su nombre. Esto puede resultar útil para un destino hostil específico, pero el alojamiento compartido lo convierte en una herramienta poco precisa: bloquear una dirección puede afectar a los servicios que pretendía mantener disponibles.
Un filtro de URL o proxy web puede hacer distinciones más específicas, como permitir un sitio web mientras restringe una ruta particular. Sin embargo, HTTPS cifra la ruta en tránsito. Inspeccionarla suele requerir un esquema de inspección configurado explícitamente, con gestión de certificados, consideraciones de privacidad y pruebas de compatibilidad de aplicaciones.
El software de punto final traslada la aplicación de políticas al dispositivo. Según sus permisos y diseño, puede aplicar controles a la actividad del navegador o de las aplicaciones y seguir funcionando fuera de las instalaciones. Esto lo hace útil para el equipo administrado, pero menos práctico para los teléfonos personales de los visitantes.
Los controles de búsqueda resuelven un problema más específico
El uso obligatorio de Safe Search mantiene los servicios de búsqueda compatibles en un modo más restrictivo. Google y Bing ofrecen configuraciones de filtrado de búsquedas, mientras que YouTube utiliza el Modo restringido en lugar de una función con el nombre de Safe Search.
Por ejemplo, un estudiante que busque un término neutro de biología puede recibir un conjunto de resultados más restringido. Eso no garantiza que todos los resultados sean apropiados ni rige cada destino que el estudiante pueda abrir directamente.
Elija el filtrado DNS para una amplia cobertura de red compartida, controles de punto de conexión para requisitos de dispositivos administrados y una inspección más detallada solo cuando la necesite y pueda gobernarla de manera responsable.
Los controles de búsqueda complementan esas opciones. No sustituyen la decisión de qué destinos debe permitir la red.
Cómo determina un filtro cada solicitud
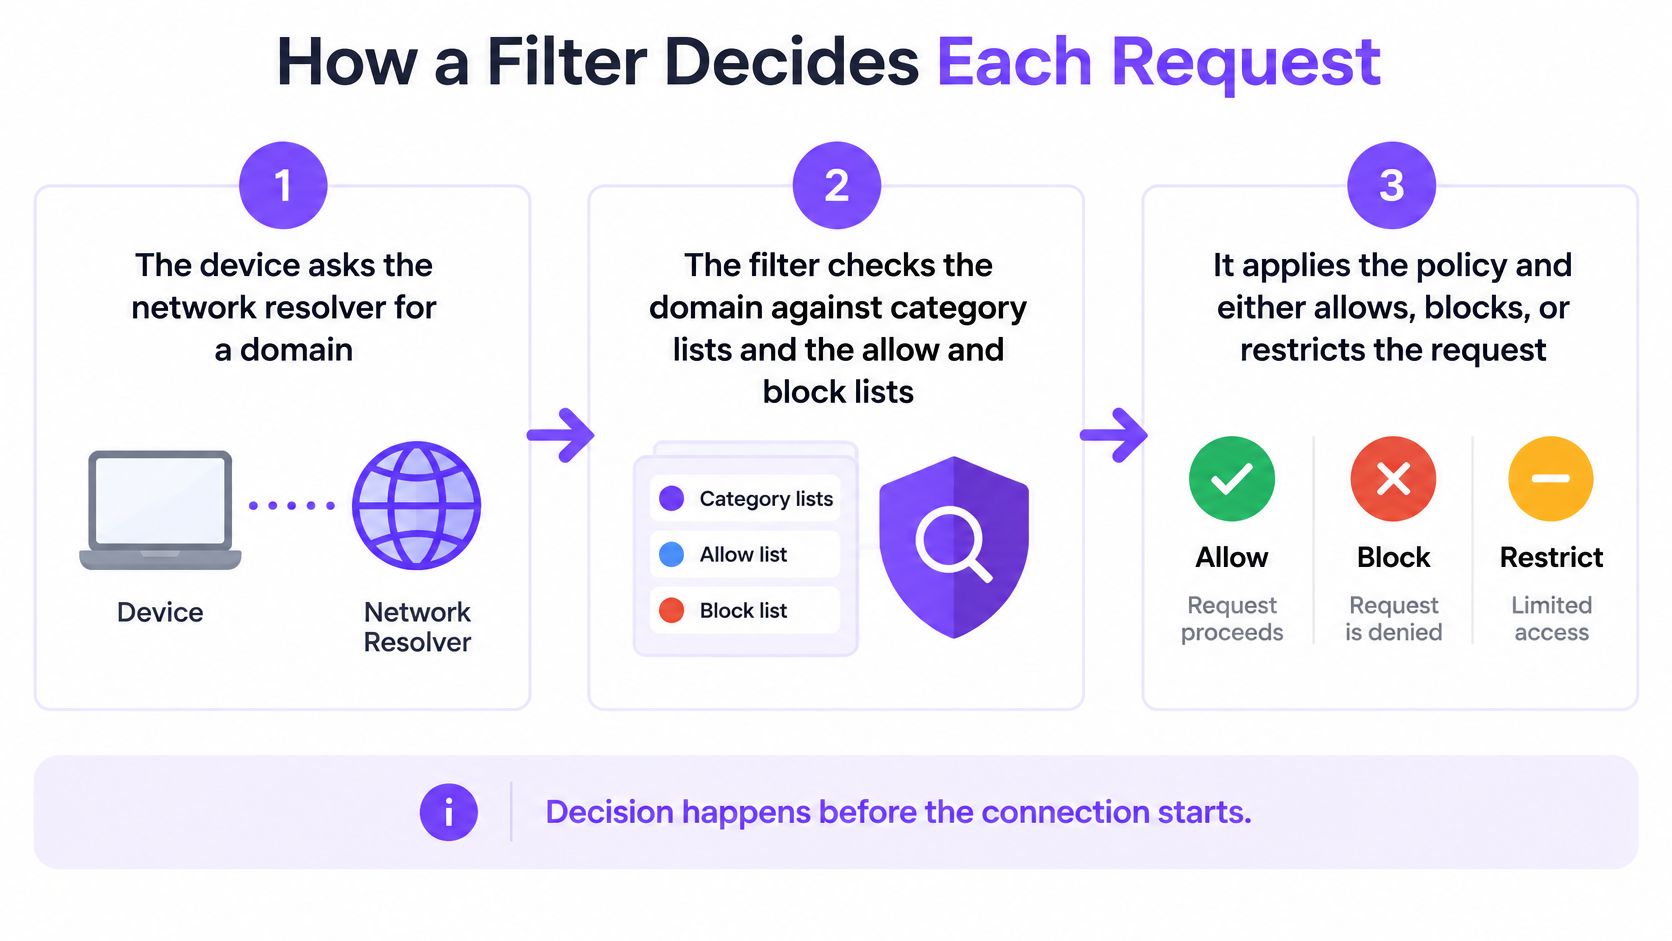
Una decisión basada en DNS sigue una secuencia lógica, aunque los proveedores pueden combinar verificaciones o realizarlas en un orden diferente. La prioridad de las reglas es más importante que el orden de visualización: una excepción no debe anular accidentalmente una restricción de seguridad.
El dispositivo solicita una búsqueda de dominio. La solicitud se dirige al resolutor aprobado de la red. Esto le da al servicio de filtrado un punto de decisión antes de que la aplicación establezca su conexión.
El filtro verifica la clasificación y las listas locales. Busca la categoría del dominio y cualquier entrada de lista de permisión o bloqueo mantenida por el administrador. Estas comprobaciones establecen cuál es el destino y si alguien ha creado una excepción específica.
El servicio selecciona la política aplicable. Un nombre de red WiFi independiente, o SSID, y un segmento de red virtual, o VLAN, pueden identificar qué reglas se aplican. Un horario puede distinguir aún más el tiempo de clase del acceso de ocio.
La inteligencia sobre amenazas aporta una decisión de seguridad. El servicio verifica si existen destinos conocidos de phishing, malware o comando y control. Configure la precedencia de modo que una excepción por conveniencia no omita un bloqueo de amenaza obligatorio.
El resolutor devuelve un resultado. Una solicitud permitida recibe la información necesaria para conectarse; una solicitud denegada recibe un rechazo u otra respuesta controlada. Es posible mostrar una página de bloqueo cuando la implementación lo admita, pero no está garantizada para todas las aplicaciones o conexiones cifradas.
El servicio registra la decisión. Los registros útiles identifican el dominio solicitado, la política aplicable, el resultado y la hora. El registro de eventos sigue a la decisión para que los administradores puedan investigar el resultado en lugar de solo el intento de búsqueda.
Haga que el cumplimiento sea visible y confiable
Un dispositivo que utiliza su propio servicio DNS cifrado externo puede omitir el resolutor aprobado. Por lo tanto, los administradores de red necesitan controles de gobernanza de resolutores, no solo una configuración DNS asignada cuando los dispositivos se unen a la red.
Una explicación clara de un bloqueo es mejor que un fallo de conexión sin explicación.
Donde una página de bloqueo sea técnicamente posible, proporcione la razón de la directiva y una vía para solicitar una revisión. Para las aplicaciones que no puedan mostrar una, proporcione instrucciones de soporte accesibles en otro lugar.
Dónde se aplican los filtros de contenido y cómo varían las políticas
La misma categoría puede ser razonable para el dispositivo de un niño y excesiva para la sesión de investigación de un adulto. Considere lo siguiente como ejemplos de directivas, no como requisitos universales.
La protección familiar a menudo comienza con un dispositivo de aprendizaje compartido.
| Entorno | Categorías típicas | Punto de aplicación | Ejemplo de horario |
|---|---|---|---|
| Hogar familiar | Para adultos, apuestas, redes sociales | Dispositivo del niño o módem/router del hogar | Reglas más estrictas por la noche |
| Escuela | Para adultos, apuestas, redes sociales, juegos | A nivel de toda la red, políticas independientes para alumnos y personal | Redes sociales bloqueadas durante las clases |
| Biblioteca pública | Controles de contenido para adultos adecuados para los niveles de niños, adultos e invitados | Segmento de red independiente por nivel de acceso | Restricciones de nivel infantil durante todo el horario de atención |
| WiFi para invitados de hotel o pub WiFi | Para adultos, apuestas, malware y phishing | Red de invitados con su política de protección designada | Misma política a todas horas |
| Hospital | Malware y phishing, material para adultos en redes de pacientes | Redes independientes para pacientes, personal y área clínica | Reglas más estrictas por la noche en la red de pacientes |
Adapte la protección al contexto sin identificación innecesaria
En casa, un padre de familia puede asociar restricciones con un dispositivo en particular. Una escuela necesita excepciones educativas y diferentes accesos para el personal, mientras que una biblioteca pública debe considerar el acceso legítimo de los adultos junto con la protección infantil.
En general, los hoteles y bares no pueden asumir que conocen la edad de cada visitante, por lo que resulta útil contar con una política para invitados comunicada con claridad. Los hospitales necesitan una distinción adicional: las reglas de navegación para pacientes no deben aplicarse de manera indiscriminada a los sistemas clínicos.
El informe de la OCDE sobre verificación de edad y bienestar infantil enfatiza las salvaguardas proporcionadas y que preserven la privacidad. Los controles basados en la identidad asocian los permisos con una persona; los controles de políticas de red aplican reglas a un segmento o sitio sin recolectar necesariamente la identidad ni estimar la edad.
En entornos educativos, el filtrado web para escuelas debe respaldar tanto el acceso al aprendizaje como las restricciones. Los controles de resultados de búsqueda y los controles de destino abordan diferentes aspectos de esa tarea.
Este video ofrece otra forma de abordar el tema.
Decida qué sucede durante una interrupción del servicio
La operación con falla abierta (fail-open) conserva la conectividad cuando el filtrado deja de estar disponible, lo que podría permitir el acceso sin filtrar. Por otro lado, la operación con falla cerrada (fail-closed) rechaza el tráfico afectado, lo que mantiene la restricción pero interrumpe el servicio.
Elija de manera deliberada para cada entorno. Una red de navegación para invitados y un flujo de trabajo clínico pueden tener consecuencias muy diferentes cuando la conectividad se interrumpe.
Lo que los filtros omiten y los casos en que bloquean en exceso
Beneficios: los filtros pueden rechazar destinos dañinos conocidos, aplicar restricciones compartidas uniformes en la red y proporcionar registros para investigaciones. Límites: pueden pasar por alto amenazas, denegar el acceso legítimo y requerir la revisión humana cuando las clasificaciones no coinciden con el propósito de una visita.
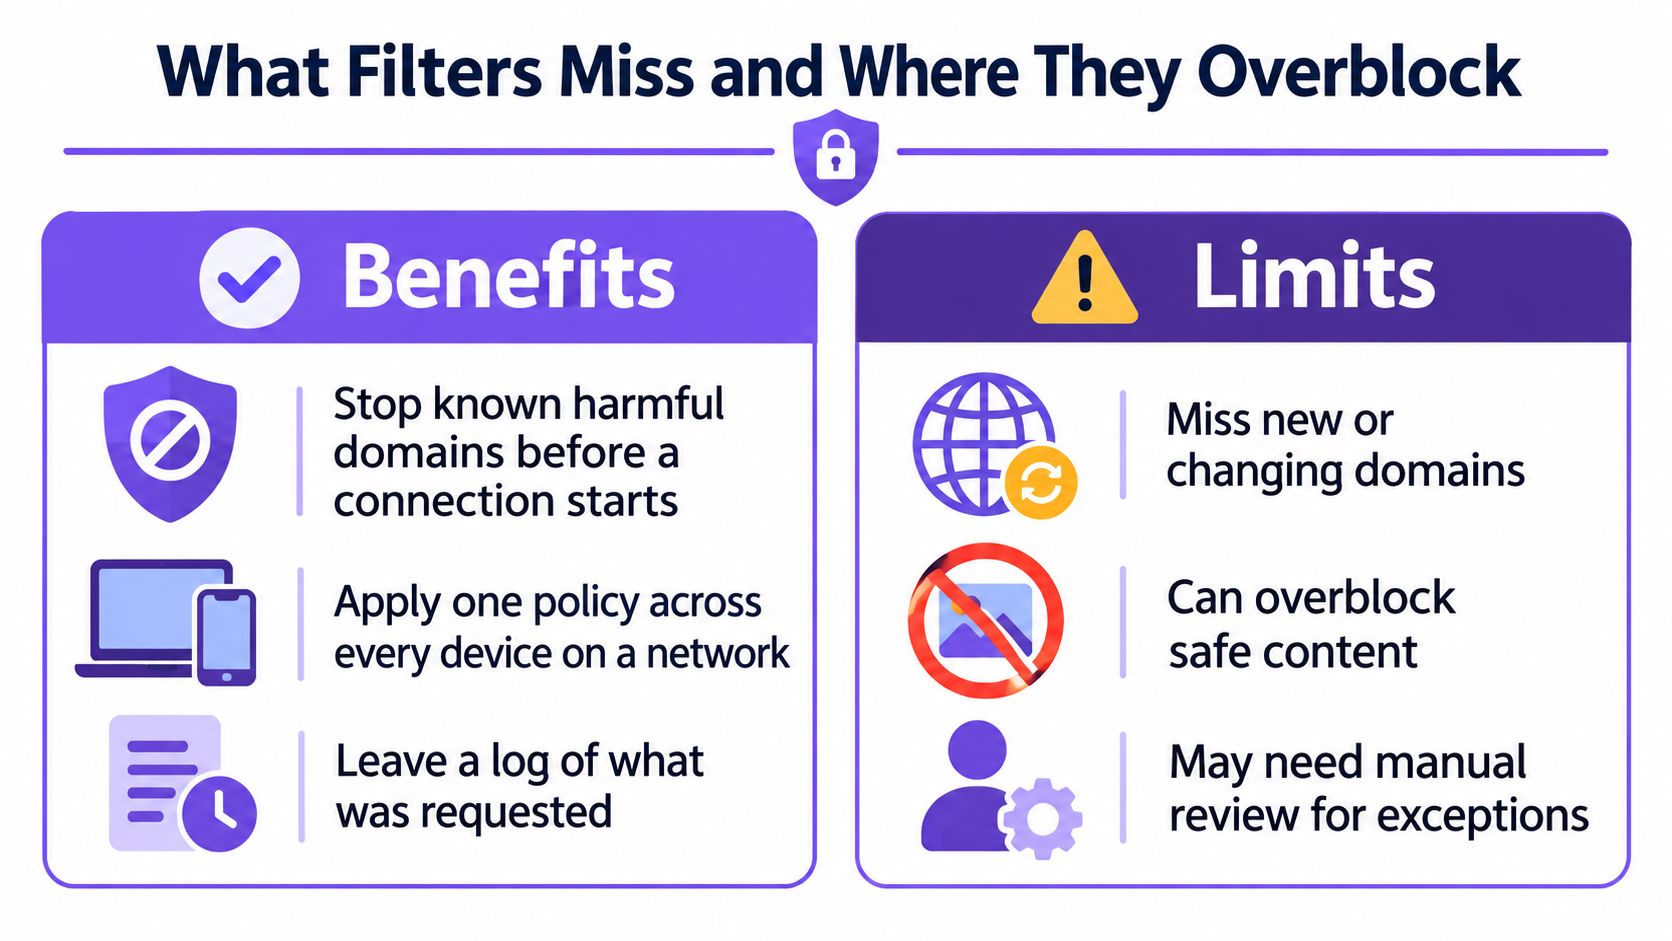
Un falso negativo ocurre cuando el material que debería bloquearse logra pasar. Un falso positivo ocurre cuando, en su lugar, se bloquea material legítimo y permitido.
Las pruebas independientes descritas en este documento de evaluación de filtrado de red encontraron que algunos sistemas de control parental no lograron bloquear hasta un 96 % de los dominios sensibles y examinaron el bloqueo colateral asociado con direcciones IP compartidas. Ese hallazgo se refiere a los sistemas y dominios probados, no a una tasa de falla universal para los filtros de contenido.
Mida ambos tipos de error
Un filtro exclusivo por dominio no puede determinar el significado de cada publicación, imagen o página dentro de un servicio permitido. Tampoco la categoría de un dominio establece el motivo por el cual alguien lo visita: un educador de la salud y un usuario ocasional pueden solicitar el mismo recurso confidencial por razones distintas.
Audite la directiva real en lugar de celebrar un gran número de bloqueos:
- Pruebe los resultados previstos: Utilice destinos de prueba proporcionados por el proveedor y sitios legítimos seguros y representativos. No navegue por material ilegal para evaluar un filtro.
- Revise los accesos denegados: Muestree solicitudes bloqueadas de recursos curriculares, servicios de reserva, información sobre atención médica y otros destinos necesarios.
- Registre las restricciones omitidas: Investigue el acceso reportado que contradiga la política, incluidos los dominios nuevos y la clasificación errónea.
- Controle las excepciones: Exija un motivo, un aprobador y una fecha de revisión para las excepciones.
La omisión del resolutor también debe incluirse en las pruebas. Comprender el DNS sobre HTTPS ayuda a los administradores a distinguir la resolución cifrada legítima de una ruta no autorizada que evade la política de red.
Estándar de auditoría: Cuente los servicios legítimos denegados erróneamente junto con las amenazas no detectadas. Ninguna de las dos medidas es útil por sí sola.
El filtrado reduce la exposición; no reemplaza los procedimientos de salvaguarda, la moderación de la plataforma, los reportes de usuarios ni la seguridad del dispositivo. Una auditoría útil produce cambios de políticas y casos resueltos, no solo una captura de pantalla del panel de control.
Elija la capa de filtrado que su red necesita
¿Qué capa de filtrado puede hacer cumplir sus reglas en los dispositivos de su red? Elija en función de quién necesita protección, qué se debe restringir y dónde puede aplicar y revisar la política. Un filtro útil es aquel que su equipo puede operar, probar y explicar.
Analice las decisiones operativas
Identifique a los usuarios y los dispositivos. Separe a los invitados, estudiantes, personal y equipos no gestionados. Incluya dispositivos sin navegadores, ya que aún pueden realizar solicitudes de red.
Asigne una razón a cada restricción. Separe la protección contra amenazas de las decisiones de protección al usuario y productividad. Las razones claras ayudan a los administradores a evaluar las excepciones de manera consistente.
Verifique si la instalación de dispositivos es realista. En redes WiFi compartidas, instalar software en los dispositivos de los visitantes puede no ser práctico. Purple Shield es una capa de protección DNS que combina filtrado de contenido, defensa contra amenazas y bloqueo de anuncios, sin instalar nada en los dispositivos cliente. Las políticas se pueden configurar por SSID, VLAN y ubicación desde un solo panel de control.
Especifique los requisitos del servicio de búsqueda. Purple Shield aplica la Búsqueda Segura (Safe Search) en Google, Bing y YouTube. Incluya las tres en las pruebas de aceptación en lugar de asumir que una regla general de contenido para adultos cambia el comportamiento de búsqueda.
Establezca políticas para segmentos y horarios. Defina los requisitos para cada SSID, VLAN y ubicación, y luego especifique cualquier cambio basado en el tiempo. Aplique restricciones a los grupos que las necesiten.
Exija informes que pueda interpretar. Los informes de Purple Shield muestran las URL bloqueadas, el análisis de amenazas y el uso junto con la política aplicable. Decida qué personal necesita acceso y establezca una política de retención adecuada.
Asigne a alguien para gestionar las apelaciones. Proporcione a los usuarios una forma clara de reportar el acceso bloqueado y nombre a un responsable para revisarlo. Registre el motivo de cada excepción aprobada para que los administradores puedan entender la decisión más adelante.
Redacte una política para cada segmento de red, incluyendo la razón de cada categoría bloqueada. Luego, compare una semana de registros con resultados de pruebas seguras, quejas de usuarios y decisiones de excepción. Ajuste las reglas donde no coincidan con el resultado previsto.
Purple Shield ofrece DNS de protección, filtrado de contenido, defensa contra amenazas y bloqueo de publicidad a nivel de DNS para WiFi compartidos, sin necesidad de software en los dispositivos de los visitantes. Visite Purple Shield para explorar sus políticas e informes específicos por red y, a continuación, evalúe la adecuación respecto a su política por segmentos.